AD-Werkzeuge
Die wichtigsten Best Practices für die Active Directory-Sicherheit
22. Juli 2025
Brauchen Sie Hilfe? Wir sind hier!

Search Results:
×
Die Verwaltung einzelner Computerkonten ist in wachsenden Active Directory-Umgebungen nicht skalierbar. Massenoperationen helfen IT-Teams, die Kontrolle zu behalten, auch wenn die Anzahl der Geräte steigt.
Die Massenverwaltung von Computern gewährleistet eine schnellere Ausführung, eine bessere Kontrolle und eine besser verwaltbare Active Directory-Umgebung.
Geben Sie Benutzern flexible Möglichkeiten zum Entsperren von AD-Konten – plattform- und geräteübergreifend – ohne Kompromisse bei der Sicherheit oder der Administratorkontrolle einzugehen.

Aktualisieren Sie die Gruppenzugehörigkeiten mehrerer Computerkonten gleichzeitig. Stellen Sie sicher, dass Computer den richtigen Sicherheits- und Zugriffsgruppen zugeordnet werden, ohne jedes Objekt manuell bearbeiten zu müssen.

Ändern Sie Computernamen, Beschreibungen, Abteilungsdetails und andere Attribute in großen Mengen. Dadurch bleibt die Computerverwaltung in Active Directory standort- und teamübergreifend einheitlich.

Verschieben großer Computergruppen zwischen Organisationseinheiten im Zuge von Umstrukturierungen, Standortwechseln oder Richtlinienaktualisierungen, ohne bestehende Konfigurationen zu beeinträchtigen.
Deaktivieren Sie Computerkonten in Active Directory umgehend, um unberechtigten Zugriff von ungenutzten, verlorenen oder kompromittierten Rechnern zu verhindern.
Nicht mehr genutzte Computer lassen sich sicher aus Active Directory löschen, wodurch die Verzeichnisstruktur übersichtlicher und sauberer wird.

Gelöschte Computerkonten können schnell wiederhergestellt werden, um Ausfallzeiten durch versehentliches Löschen zu vermeiden.
Das Zurücksetzen des Computerkontopassworts in AD erfolgt über eine geführte Benutzeroberfläche, wodurch die Notwendigkeit von Skripten entfällt und Vertrauens- und Authentifizierungsprobleme schneller behoben werden.
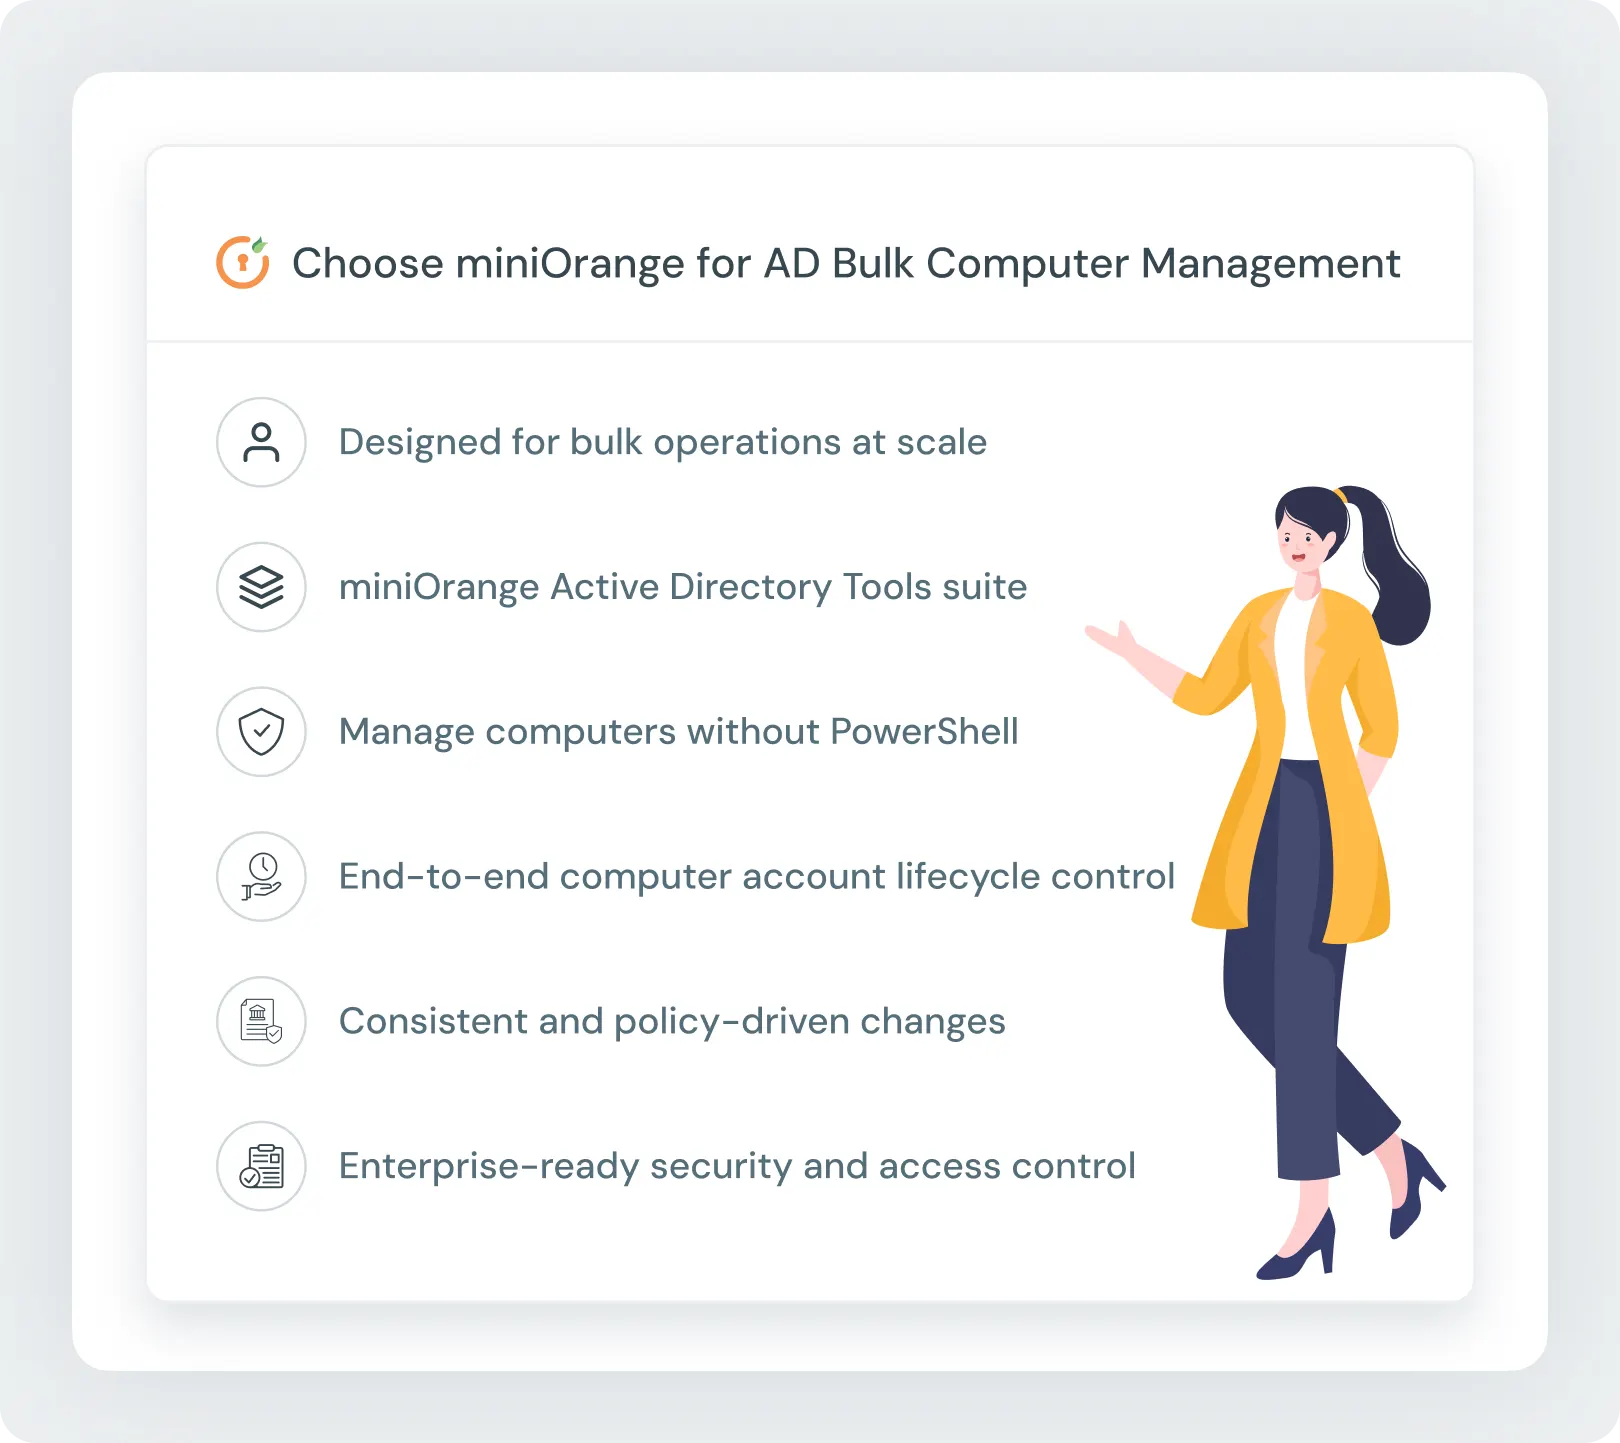
Verwalten Sie Hunderte oder Tausende von Computerkonten in einem einzigen Workflow, ohne Ihr Verzeichnis zu verlangsamen.
Führen Sie kritische Aktionen über eine sichere Schnittstelle durch, wodurch die Abhängigkeit von Skripten reduziert und menschliche Fehler minimiert werden.
Verwalten Sie Bereitstellung, Verschiebung, Deaktivierung, Löschung und Wiederherstellung von Active Directory-Computerkonten von einem zentralen Ort aus.
Standardisierte Maßnahmen auf einer Vielzahl von AD-Computern anwenden, um die Governance und die Verzeichnishygiene aufrechtzuerhalten.
Stellen Sie sicher, dass nur autorisierte Administratoren Massenoperationen am Computer durchführen können, um die Einhaltung von Vorschriften und die Durchführung von Audits zu gewährleisten.
Integrieren Sie die Massenverwaltung von Computern in die umfassenderen Arbeitsabläufe der Active Directory-Computerverwaltung für Benutzer, Gruppen und Zugriffsrichtlinien.
Computer in Active Directory lassen sich verwalten, indem ihre Attribute, Gruppenzugehörigkeiten, Organisationseinheiten und Sicherheitseinstellungen aktualisiert werden. Mithilfe von Tools zur Massenverwaltung von Computern in Active Directory können Administratoren diese Aktionen für mehrere Computerkonten gleichzeitig durchführen – ohne manuellen Aufwand oder PowerShell.
Mehrere Computer können in großen Mengen zwischen Organisationseinheiten verschoben werden, indem mehrere Computerkonten ausgewählt und ein einziger Verschiebungsvorgang durchgeführt wird. Dies unterstützt IT-Teams bei der Reorganisation von Active Directory-Computerkonten im Falle von Abteilungswechseln, Standortverlagerungen oder Richtlinienaktualisierungen.
Sie können Computer in großen Mengen zu AD hinzufügen, indem Sie mehrere Computerkonten in einem Vorgang bereitstellen und dabei sicherstellen, dass sie gemäß den korrekten Namensstandards und der korrekten OU-Platzierung erstellt werden.
Mithilfe von Massenoperationen können Administratoren Computerkonten in Active Directory für mehrere Rechner gleichzeitig deaktivieren und so das Risiko durch inaktive oder kompromittierte Systeme verringern.
Um Computer aus Active Directory zu löschen, identifizieren Sie inaktive oder veraltete Computerkonten und entfernen Sie diese massenhaft, wobei die Überwachungs- und Wiederherstellungsoptionen erhalten bleiben.
Sie können Computerkontokennwörter in AD massenhaft zurücksetzen, um Vertrauensbeziehungs- oder Authentifizierungsprobleme zu beheben, ohne auf PowerShell-Skripte angewiesen zu sein.
Ja, gelöschte Computerkonten können sofort wiederhergestellt werden, wodurch Ausfallzeiten durch versehentliches Löschen vermieden werden.
Mithilfe von Massenumbenennungsvorgängen können Administratoren die Computernamen auf mehreren Geräten aktualisieren, um den Namenskonventionen der Organisation zu entsprechen.
Moderne AD-Verwaltungstools bieten eine grafische Benutzeroberfläche zur Verwaltung von Active Directory-Computerkonten, wodurch die Notwendigkeit von Skripten entfällt und gleichzeitig die Genauigkeit verbessert wird.
Inaktive Computerkonten können identifiziert und massenhaft entfernt werden, wodurch eine saubere und sichere Active Directory-Umgebung gewährleistet wird.