AD-Werkzeuge
Die wichtigsten Best Practices für die Active Directory-Sicherheit
22. Juli 2025
Brauchen Sie Hilfe? Wir sind hier!

Search Results:
×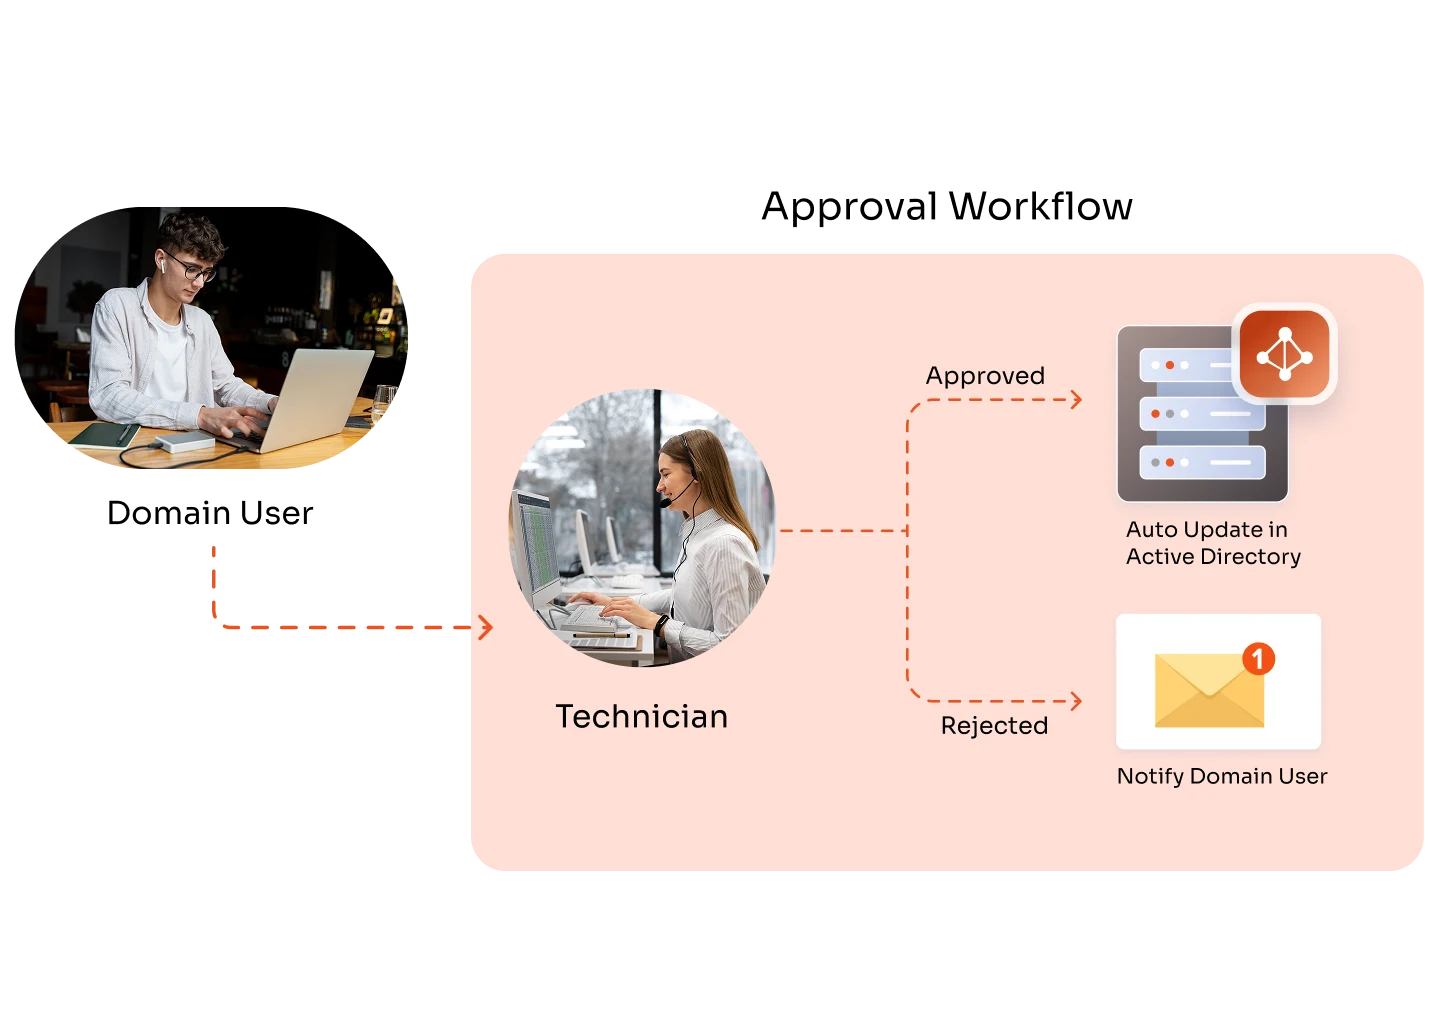
Ein Self-Service-Genehmigungsworkflow ermöglicht es Nutzern, Anfragen selbstständig zu stellen. So wird sichergestellt, dass jede Aktion einem definierten, durch Richtlinien und Aufsicht abgesicherten Selbstgenehmigungsprozess unterliegt. Anstelle von E-Mails oder manuellen Nachfragen durchlaufen Anfragen strukturierte Genehmigungspfade in einem zentralen Self-Service-Portal.
Dies ist wichtig, da unkontrollierte Selbstbedienung Risiken birgt. Ohne Genehmigungen nehmen Zugriffsrechte, Richtlinienverstöße und Lücken in der Überprüfung schnell zu. Ein geregelter Genehmigungsprozess schafft ein Gleichgewicht zwischen Geschwindigkeit und Sicherheit, indem er Nutzern Autonomie gewährt und gleichzeitig die IT-Abteilung die Prinzipien der minimalen Berechtigungen, Verantwortlichkeit und Compliance in großem Umfang sicherstellt.
Ein genehmigungsbasierter Workflow für Self-Service ermöglicht es Nutzern, Anfragen zu stellen, während die IT-Abteilung Richtlinien, Kontrollen und Nachvollziehbarkeit gewährleistet. Jede Aktion durchläuft einen definierten Genehmigungsprozess, ohne den Betrieb zu verlangsamen.

Gesperrte Konten können schnell per Selbstbedienung entsperrt werden, wobei Genehmigungs-Checkpoints Missbrauch oder unbefugte Wiederherstellung verhindern sollen.

Nutzer fordern Aktualisierungen von Attributen wie Telefonnummer, Abteilung oder Berufsbezeichnung an. Änderungen werden erst nach Genehmigung übernommen, um die Genauigkeit und Integrität der Verzeichnisdaten zu gewährleisten.

Mitarbeiter beantragen den Zugriff auf Mail-Verteilergruppen über Self-Service, und Genehmigungen stellen sicher, dass nur relevante Benutzer hinzugefügt werden.

Die Aktionen im Benutzerlebenszyklus folgen strukturierten Genehmigungsworkflows, wodurch manuelle Fehler reduziert und eine rollenbasierte Governance durchgesetzt wird.

Der Zugriff auf Sicherheits- und Verteilergruppen wird per Self-Service angefordert und auf Basis vordefinierter Regeln genehmigt, wobei das Prinzip der minimalen Berechtigungen unterstützt wird.
Eine einheitliche Konsole zur Verwaltung von Active Directory-Objekten, Benutzern, Computern, Gruppen, Organisationseinheiten und Gruppenrichtlinienobjekten (GPOs), die Arbeitsabläufe optimiert und die Administration vereinfacht.
miniOrange bietet ein unternehmensgerechtes, genehmigungsbasiertes Self-Service-Portal, das Benutzerfreundlichkeit mit
Richtlinienbasierte Kontrolle, flexible Genehmigungsverfahren und vollständige Prüfbarkeit.
miniOrange bietet ein genehmigungsbasiertes Self-Service-Portal, das speziell für die Bedürfnisse realer Unternehmen entwickelt wurde und nicht nur einfache Automatisierung ermöglicht. Die Plattform vereint Benutzerfreundlichkeit mit strenger Governance, sodass IT-Teams stets die Kontrolle behalten.
Über ein Self-Service-Portal können Benutzer Anfragen wie Kontosperrungen, Zugriffsänderungen oder Aktualisierungen stellen, ohne die IT-Abteilung kontaktieren zu müssen, wobei alle Aktionen definierten Genehmigungsregeln folgen.
Endbenutzer stellen Anfragen, Genehmiger prüfen und genehmigen diese, und IT-Administratoren definieren Richtlinien und Genehmigungsprozesse im gesamten Active Directory.
Die Nutzer melden sich im Self-Service-Portal an, wählen die gewünschte Aktion aus und senden die Anfrage ab. Der Genehmigungsworkflow leitet sie automatisch an den zuständigen Genehmiger weiter.
Ja. Die Genehmigungsregeln können je nach Anfragetyp, Benutzerrolle, Gruppe oder Abteilung variieren, um den internen Zugriffsrichtlinien zu entsprechen.
Ja. Jede Anfrage, Genehmigung und Änderung wird protokolliert, wodurch ein vollständiger Prüfpfad für Sicherheitsüberprüfungen und Compliance-Anforderungen bereitgestellt wird.