Fehlende Anwendungsfälle für Atlassian Data Center OAuth SSO
Single Sign-On (SSO) ermöglicht Benutzern den Zugriff auf mehrere Atlassian Data Center-Anwendungen mit nur einer Anmeldung. miniOrange OAuth/OpenID SSO erweitert das native SSO um verbesserte Sicherheit, flexibles Identitätsmanagement, erweiterte Kontrollmöglichkeiten und umfangreiche Anpassungsmöglichkeiten für Unternehmen.
Single Sign-On (SSO) ermöglicht es Nutzern, sich nur einmal mit einem einzigen Satz Anmeldedaten anzumelden, um Zugriff auf alle Unternehmensanwendungen, Websites und Daten zu erhalten, für die sie berechtigt sind. Unternehmen setzen zunehmend auf Single Sign-On, um die Sicherheit zu erhöhen, die Benutzerfreundlichkeit zu verbessern und die IT-Kosten zu senken.
Viele Atlassian-Anwendungsnutzer sind von Atlassian Server auf das Data Center umgestiegen, wo sie nun die integrierte SSO-Funktionalität von Atlassian nutzen können. Mit einem externen OAuth/OpenID-Anbieter unterstützt diese Funktionalität die OAuth/OpenID-basierte Anmeldung an der Atlassian-Instanz. Die Anmeldeinformationen des OAuth/OpenID-Anbieters ermöglichen den Zugriff auf alle Atlassian Data Center-Anwendungen.
Die OAuth/OpenID-SSO- Anwendungen von miniOrange ermöglichen die Anmeldung bei Atlassian-Anwendungen wie Jira, Confluence, Bitbucket, Bamboo und Fisheye. Alle Anwendungen können mit einem einzigen Satz an Anmeldedaten genutzt werden, sodass die wiederholte Eingabe entfällt. Ursprünglich als einfache Single-Sign-On-Lösung für Atlassian entwickelt, haben sich die Anwendungen zu einer umfassenden Single-Sign-On-Lösung für kleine, mittlere und große Atlassian-Kunden weiterentwickelt.
Sie fragen sich aber vielleicht, wie sich die SSO-Apps von miniOrange von der in Atlassian integrierten SSO-Funktionalität unterscheiden?
Wir werden uns die 10 wichtigsten SSO-Anwendungsfälle ansehen, die von den miniOrange Single Sign-On-Anwendungen abgedeckt werden.
Anwendungsfälle
Anwendungsfall 1: SSO für Jira Service Management (JSM/JSD)
Jira Service Management ist Bestandteil der Jira-Software und wird von vielen Unternehmen als Ticketsystem eingesetzt. Da es sich um ein Tool zur Interaktion mit Endbenutzern handelt, ist die Nutzerbasis sehr groß, und die damit verbundene Verantwortung für die Verwaltung und Betreuung ist komplex.
Hier kommt miniOrange mit einer hervorragenden Benutzererfahrung für Jira Service Management. Das Beste an miniOrange: Sie müssen keine zusätzlichen Einstellungen vornehmen, wenn Sie einen OAuth/OpenID-Anbieter verwenden, was bei Jira Software und Service Management üblich ist. Die vorhandenen Einstellungen funktionieren sofort für Jira und Service Management.
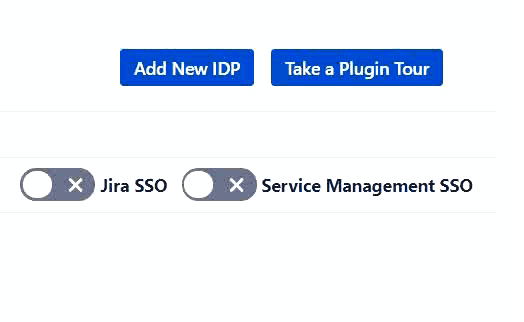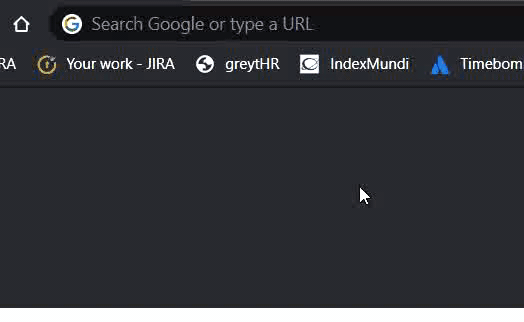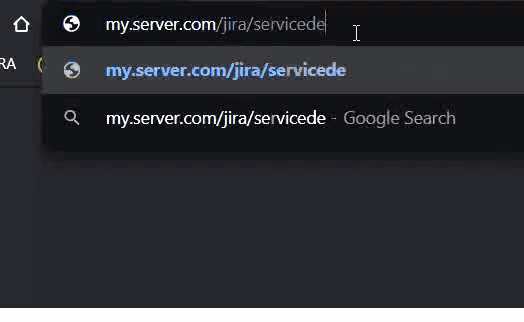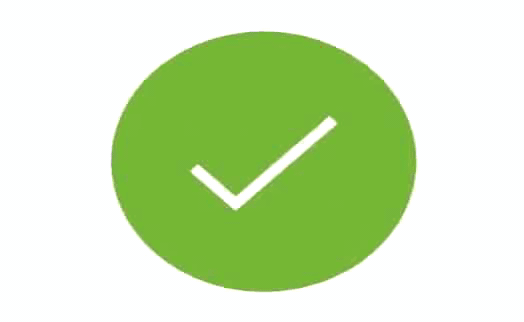
Sie können Jira Service Management Single Sign-On (SSO) mit einem einfachen Schalter aktivieren und deaktivieren.
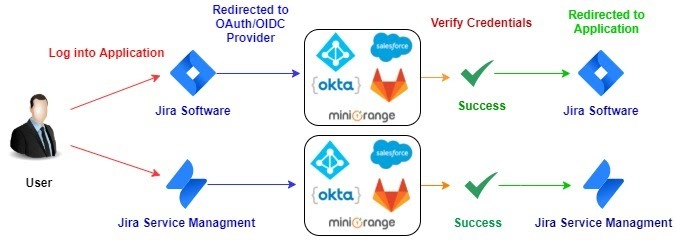
Falls Sie sich fragen, wie die Benutzererfahrung aussehen würde, wenn Sie mehrere Identitätsquellen verwenden oder dedizierte Identitätsquellen für die Anmeldung bei Jira Software and Service Management einrichten möchten, brauchen Sie sich darüber keine Sorgen zu machen, dafür haben wir bereits eine Vorkehrung getroffen.
Mehrere OAuth/OpenID-Anbieter
Hier können Sie dedizierte Provider für Jira Software und Jira Service Management konfigurieren. Benutzerrollen und Berechtigungen werden dann vom jeweiligen OAuth/OpenID-Provider verwaltet. Diese Integration ermöglicht Ihnen ein reibungsloses Anmeldeerlebnis und vereinfacht die Benutzerverwaltung.
Login für Service Management Agenten
Dadurch wird sichergestellt, dass sich nur Jira Service Management-Agenten per SSO im Rechenzentrum anmelden können, und zwar ausschließlich dann, wenn sie den in den Jira Service Management-Einstellungen festgelegten Rollen oder Gruppen angehören. Andere Benutzer werden aufgefordert, sich mit ihren lokalen Jira-Anmeldedaten anzumelden.
Anwendungsfall 2: Sitzungen aller verbundenen Anwendungen mit einem einzigen Klick schließen
Dies kann mit dem Logout-Endpunkt Ihres OIDC-Anbieters erreicht werden, der vom OpenID SSO-Protokoll unterstützt wird.
Wie genau funktioniert der Logout-Endpunkt ? Betrachten wir den Idealfall, in dem Jira und Confluence Data Center mit dem OpenID Provider verbunden sind. Wenn Sie sich also vom OpenID Provider abmelden, werden Sie auch von Jira und Confluence und/oder verbundenen Anwendungen abgemeldet.
Einfacher Abmelde-Endpunkt
Normalerweise melden wir uns nicht von jeder Anwendung einzeln ab, wenn wir mit mehreren Anwendungen arbeiten. Es ist einfach umständlich, dies täglich zu wiederholen und sich jedes Mal von unzähligen Sitzungen abzumelden.
Bei Verwendung des Logout-Endpunkts werden alle mit dem Provider verbundenen Anwendungen automatisch abgemeldet, wenn für eine der Anwendungen ein Abmeldevorgang durchgeführt wird.
Was passiert, wenn Sie sich für Native Data Center SSO entscheiden, bei dem der Logout-Endpunkt nicht verfügbar ist?
Wenn wir keine Möglichkeit haben, alle mit unserem OIDC-Anbieter verbundenen Anwendungen abzumelden, sind wir stets auf das Sitzungs-Timeout von Jira oder Confluence bzw. der jeweiligen Anwendung angewiesen. Die Sitzungen dieser Atlassian-Anwendungen (Jira, Confluence) sind in der Regel sehr lang und aktiv. Ohne explizite Abmeldung ist das System anfälliger für Cyberangriffe.
Anwendungsfall 3: Benutzerberechtigungen im Jira Data Center verwalten
Was sind Benutzerberechtigungen?
In allen Atlassian-Anwendungen wie Jira oder Confluence müssen Sie verwalten, welcher Benutzer auf welches Projekt oder welchen Bereich zugreifen kann und welche Zugriffsebenen er hat. Dies nennt man Benutzerberechtigungsverwaltung, und sie erfolgt hauptsächlich durch die Zuweisung geeigneter Gruppen zu den Benutzern.
Administratoren können den Gruppen bestimmte Zugriffsrechte zuweisen, die dann den Benutzern zugewiesen werden, die dieser Gruppe angehören.
Atlassian SSO und Provisionierung der Benutzergruppen
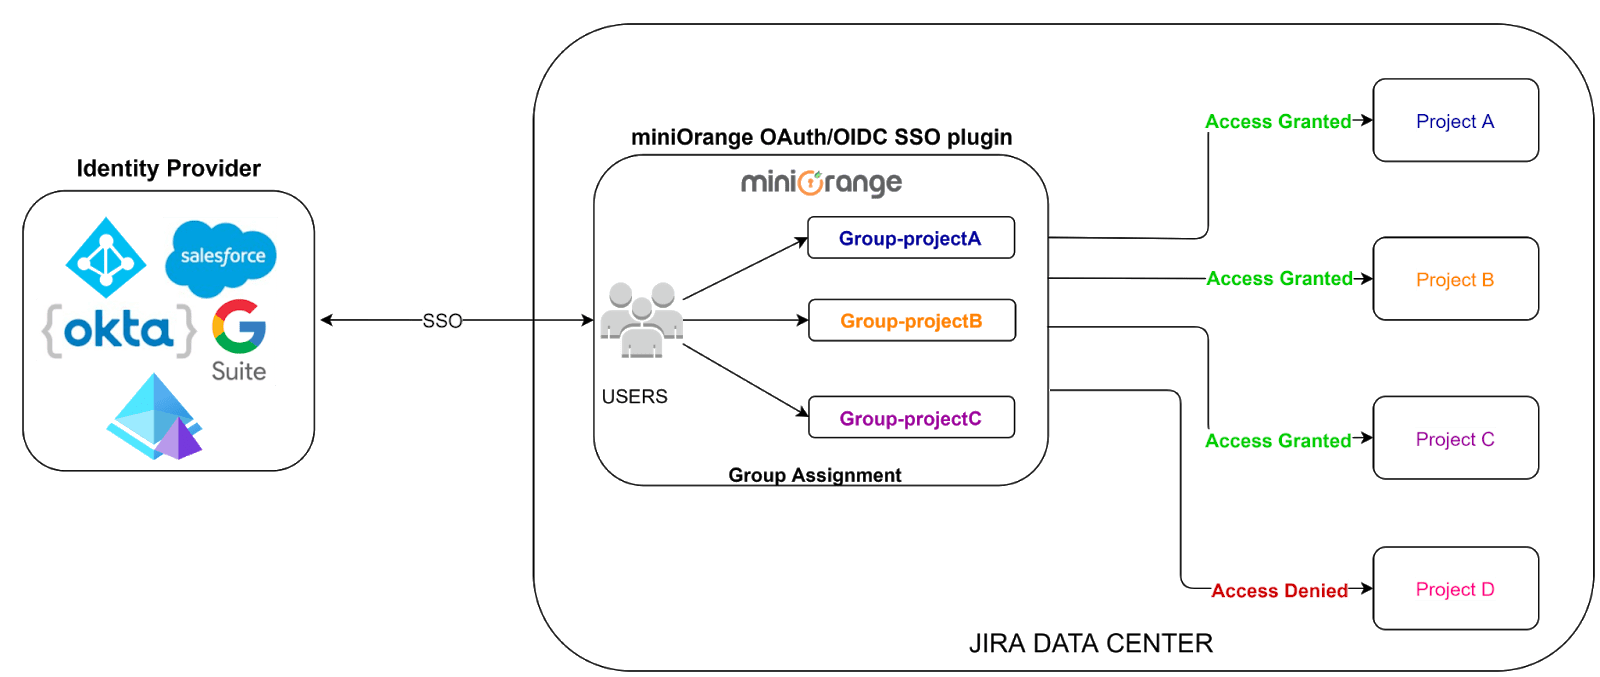
In einer Umgebung ohne SSO muss der Administrator Gruppen für jede Anwendung einzeln verwalten. Durch die Einführung von SSO kann der Administrator Gruppen im OAuth/OpenID-Provider verwalten und diese in den mit SSO verbundenen Atlassian-Anwendungen synchronisieren oder bereitstellen.
In realistischen Szenarien, in denen verschiedene Abteilungen unterschiedliche Anwendungen betreuen, sind die Administratoren möglicherweise nicht für die Verwaltung der Gruppen sowohl im OAuth/OpenID-Provider als auch in den Atlassian-Anwendungen zuständig, sondern verwalten alle oder einige Gruppen lokal. Dies wird durch die miniOrange SSO-Anwendungen gewährleistet.
Mit dem SSO-Plugin von miniOrange können Sie je nach Ihren Anforderungen entweder alle Gruppen oder nur ausgewählte Gruppen vom OAuth/OpenID-Anbieter synchronisieren.
Einige Fälle, die unterstützt werden -
- Einige Gruppen sind im OAuth/OIDC-Provider vorhanden, die übrigen werden lokal erstellt, um Benutzer zu verwalten.
- Alle lokalen Gruppen unterscheiden sich vom OAuth/OIDC-Anbieter.
- Alle oder einige Gruppen des OAuth/OIDC-Providers sind in der lokalen Atlassian-Anwendung vorhanden, jedoch unter einem anderen Namen.
- Alle Gruppen im OAuth/OIDC-Provider sind in der lokalen Atlassian-Anwendung unter demselben Namen vorhanden.
Mit der in Atlassian Data Center integrierten SSO-Funktion (SSO = Single Sign-On) können Sie OAuth/OIDC-Anbietergruppen mit gleichnamigen lokalen Gruppen synchronisieren. Alle anderen Anwendungsfälle werden jedoch nicht unterstützt. Sie können beispielsweise keine OAuth/OpenID-Anbietergruppen zusammen mit lokalen Gruppen verwalten, was zu Berechtigungsproblemen führen kann.
Bei der Verwendung von miniOrange SSO für Data Center haben Sie die Möglichkeit, lokale Gruppen einzubinden und einige wichtige Gruppen als Standardgruppen zu konfigurieren. Diese Gruppen werden dem Benutzer nach der Einmalanmeldung (SSO) automatisch zugewiesen.
Verzeichnisberechtigungen
Wenn Jira mit einem externen Verzeichnis synchronisiert wird und die Berechtigungen für das Verzeichnis auf „ Schreibgeschützt mit lokalen Gruppen“ eingestellt sind , können Sie dem Benutzer einfach lokale Jira-Gruppen zuweisen und Ihre Benutzerberechtigungen innerhalb von Jira selbst verwalten, während Sie SSO für alle Ihre Benutzer aktivieren.
Anwendungsfall 4: Jira/Confluence-Anmeldeseite zur Authentifizierung nicht anzeigen
Sobald die Single Sign-On-Integration für Atlassian Jira Data Center erfolgreich abgeschlossen ist, was ist der nächste Schritt? Ein reibungsloses und angenehmes Benutzer-Login-Erlebnis? Ja, natürlich!
Für eine einfache und bequeme Anmeldung können Sie die Anmeldeseiten für lokale Benutzer im Rechenzentrum und für OAuth/OpenID-Anbieter trennen. Lokale Benutzer melden sich über die Jira-Rechenzentrum-Anmeldeseite an, während andere Benutzer die Authentifizierung per Single Sign-On (SSO) anfordern und die OAuth/OpenID-Anbieter-Anmeldeseite anstelle der Standardseite sehen. Es birgt jedoch ein Sicherheitsrisiko, wenn Nicht-Administratoren Zugriff auf die Standard-Anmeldeseite erhalten, obwohl diese nur für Administratoren vorgesehen ist.
Atlassian Data Center bietet die Möglichkeit, SSO für Benutzer zu erzwingen. Dasselbe gilt für miniOranges OAuth/OpenID SSO. Sie fragen sich nun vielleicht, welchen Unterschied die Verwendung von miniOranges OAuth/OpenID SSO macht?
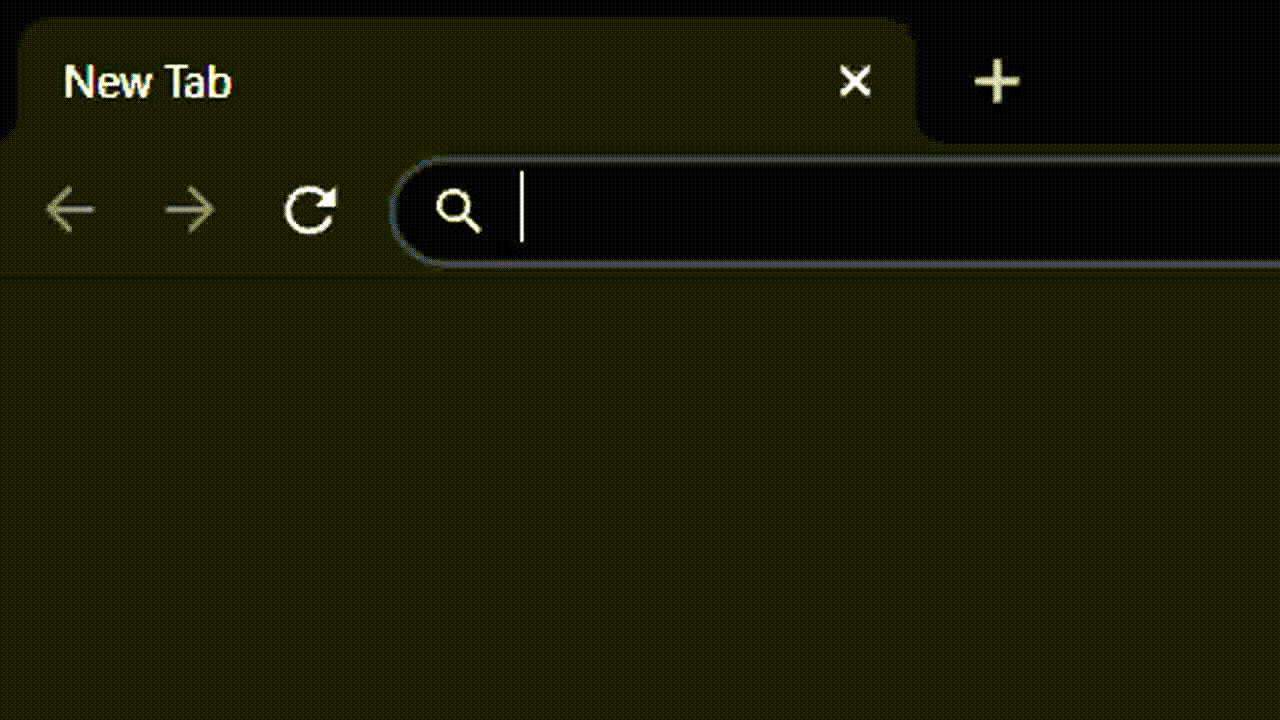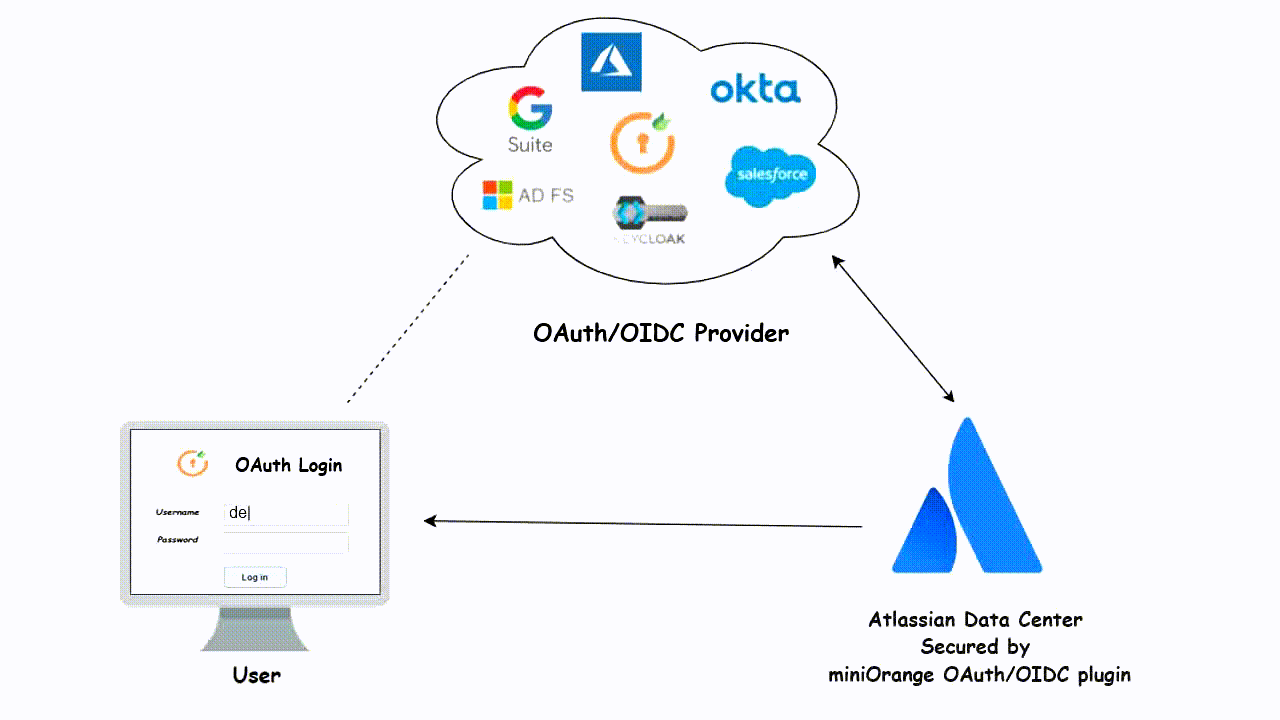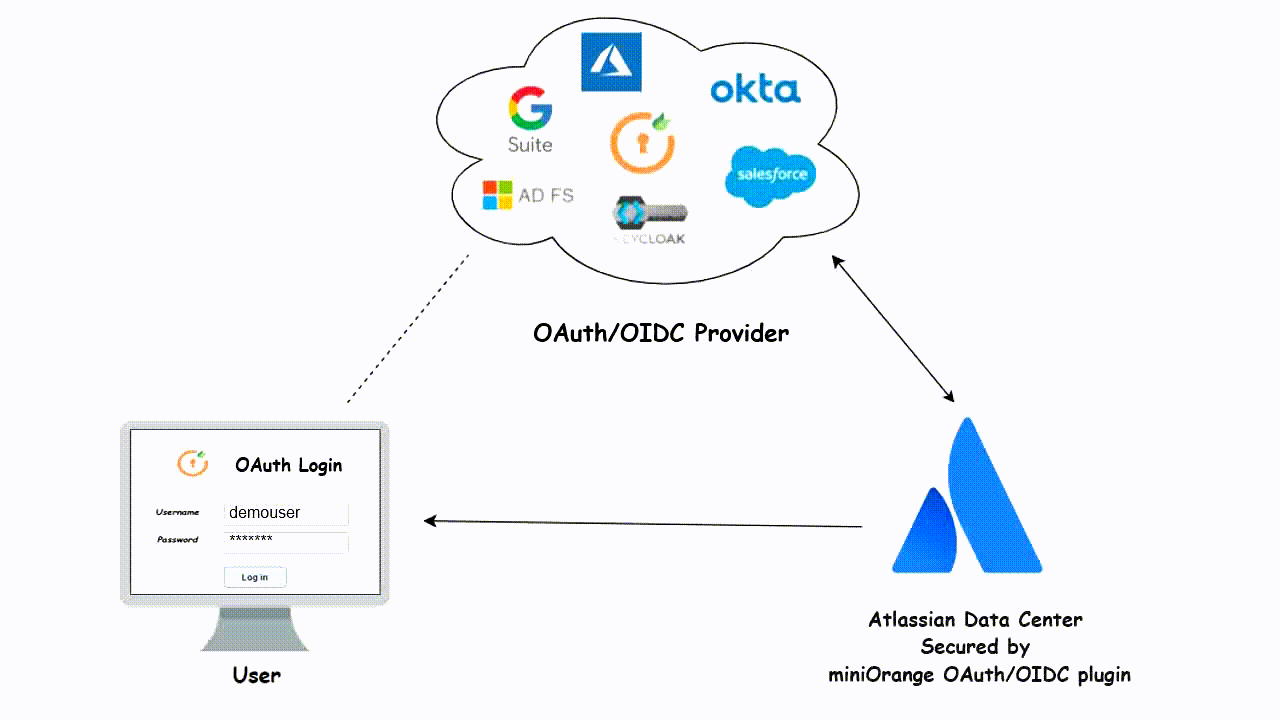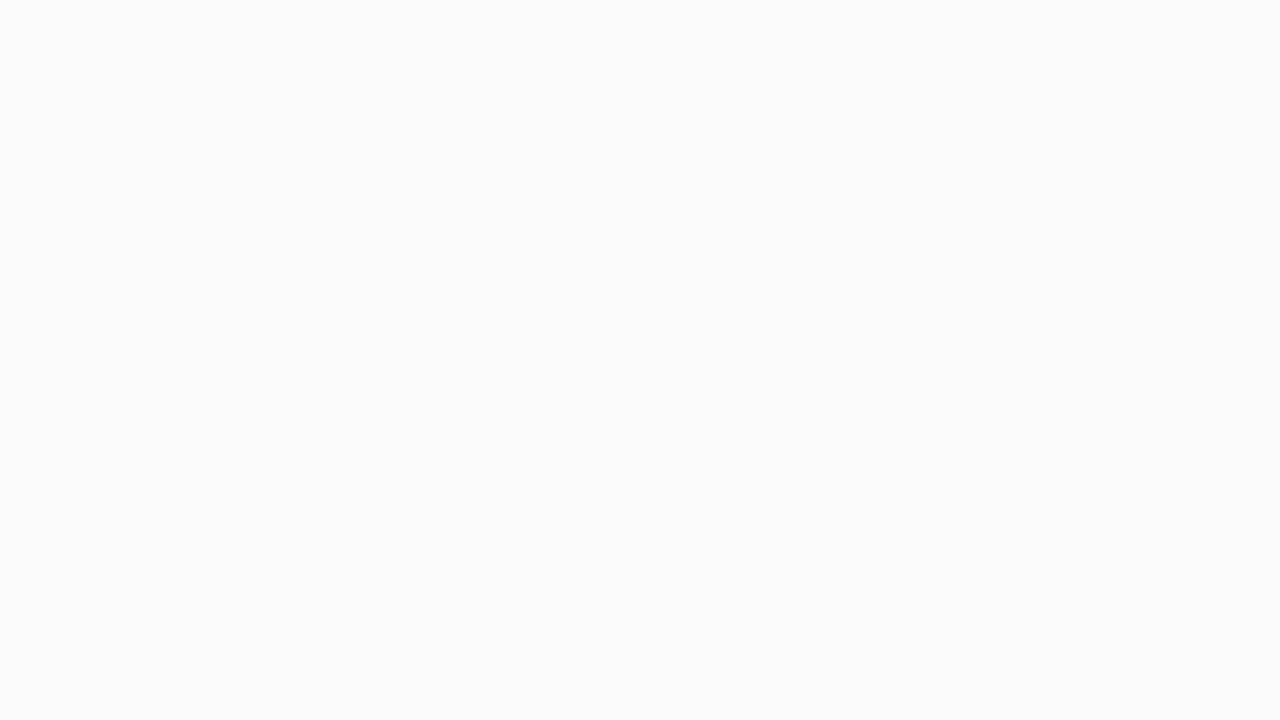
Angenommen, Ihr OAuth/OIDC-Anbieter fällt aus oder Sie haben einen Fehler bei der Atlassian-SSO-Authentifizierung verursacht – was dann? Ihre Benutzer werden ausgesperrt und können nicht mehr auf ihre Konten und Daten zugreifen. Und damit nicht genug: Selbst Sie als Administrator können sich nicht mehr auf der Standard-Anmeldeseite von Jira/Confluence anmelden. Ihnen bleibt nichts anderes übrig, als ein Support-Ticket bei Atlassian zu erstellen und abzuwarten. Dann überlegen Sie vielleicht, ob Sie die SSO-Authentifizierung vorübergehend umgehen können.
Notfall-URL für Jira/Confluence zum Umgehen von SSO!
Hier kommt miniOrange OAuth/OpenID SSO mit einer nützlichen Funktion ins Spiel: der sogenannten Backdoor-URL oder genauer Notfall-URL. Sie ermöglicht den Zugriff auf die Standard-Anmeldeseite von Jira/Confluence, selbst wenn SSO für alle Benutzer aktiviert ist.
Im Prinzip handelt es sich um eine URL, mit der Sie Single Sign-On (SSO) umgehen und Ihre lokalen Anmeldeinformationen verwenden können. Sie ist konfigurierbar, sodass der Administrator die URL festlegen kann. Benötigen Sie mehr Sicherheit? Kein Problem! Sie können die Notfall-URL gruppenbeschränkt gestalten, sodass nur Benutzer bestimmter Gruppen auf die Standard-Anmeldeseite zugreifen können.
Anwendungsfall 5: Feinkörnige, zugriffsbasierte Anmeldekontrolle
Die Infrastruktur von Unternehmensorganisationen ist komplex, und die Verwaltung interner und externer Benutzeranmeldungen im Rechenzentrum stellt stets eine große Herausforderung dar. Manchmal werden Benutzeridentitäten bei mehreren Identitätsanbietern gespeichert, oder es befinden sich mehrere Verzeichnisse unter demselben Identitätsanbieter.
Wie lässt sich dieses kritische Problem also lösen und ein reibungsloses Benutzer-Login-Erlebnis gewährleisten? Nun, mit dem miniOrange OAuth Single Sign-On (SSO) -Plugin ist das gar nicht so schwierig.
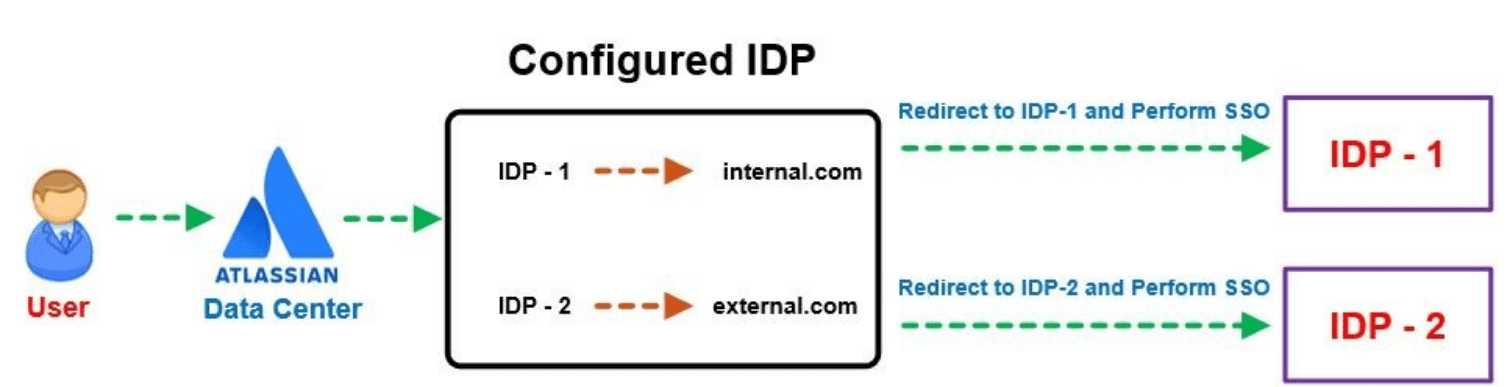
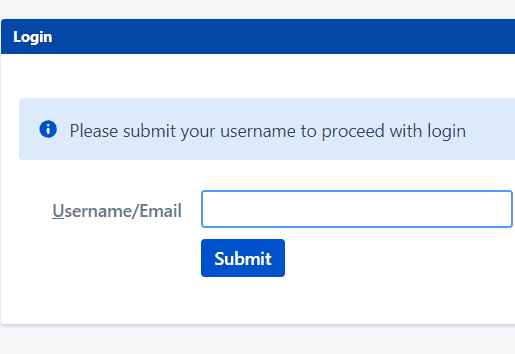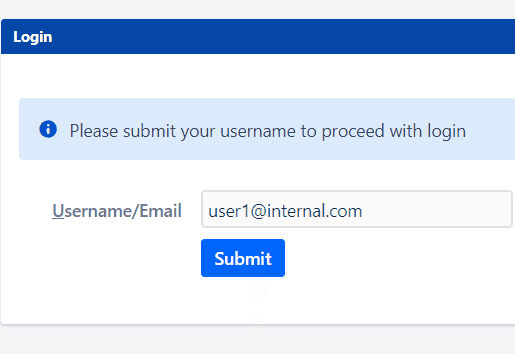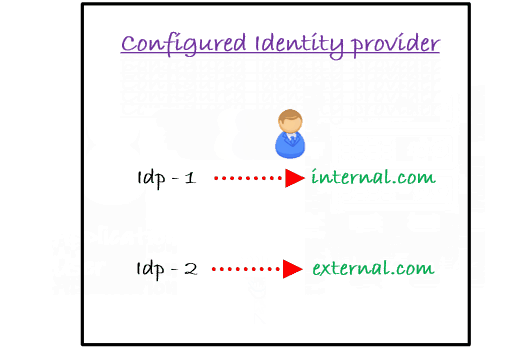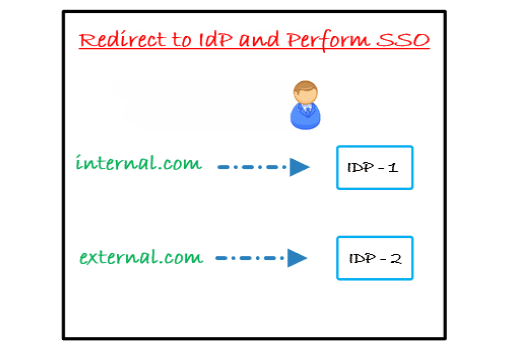
Standardmäßig erlaubt das OAuth-Plugin den Zugriff auf die Anmeldeseite für alle Domains, da keine Domains angegeben sind. Sie müssen lediglich bestimmte Regeln für zulässige Domains im Benutzerdatensatz definieren, um die Domainnamen festzulegen, die für die Anmeldung zugelassen werden sollen. Abhängig von der Domain, von der aus auf Jira zugegriffen wird, können die Benutzer zu ihren jeweiligen Identitätsanbietern (IDPs) oder URLs weitergeleitet werden.
Das Plugin kann für eine oder mehrere verschiedene Domänen konfiguriert werden, die für interne und externe Benutzer zugeordnet werden können.
Kurz gesagt, Sie müssen lediglich unterschiedliche Domänen für die Benutzer definieren, den Rest erledigt das miniOrange OAuth SSO-Plugin.
Falls wir keinen der genannten Faktoren ermitteln können, besteht die Möglichkeit, den Identitätsanbieter für die Standard-Anmeldeseite zuzuordnen und dem Benutzer die Anmeldung zu ermöglichen.
Betrachten wir ein Beispiel für eine domänenbasierte Zuordnung für interne und externe Benutzer.
Anwendungsfall 6: Anpassbare Autorisierungsanfrage
Es gibt verschiedene OAuth-Anbieter, darunter etablierte und angepasste Lösungen. Jeder Anbieter gewährt unterschiedliche Berechtigungen für den Zugriff auf die persönlichen Daten der Nutzer, um die jeweiligen Dienste nutzen zu können. Die Auswahl eines passenden Anbieters für Ihren OAuth-Client kann sich als schwierig erweisen, insbesondere wenn es um die Bereitstellung unterschiedlicher Zugriffsebenen geht.
Wie lässt sich dieses kritische Problem also lösen und ein reibungsloses Benutzer-Login-Erlebnis gewährleisten? Nun, mit dem miniOrange OAuth-Plugin ist das gar nicht so schwierig.
Sie müssen lediglich bestimmte Regeln für die Benutzergruppe definieren, oder Sie verwenden diese Regeln bereits zur Verwaltung interner und externer Benutzer.
Stellen Sie sich ein Szenario vor, in dem ein benutzerdefinierter Identitätsanbieter zusätzliche Parameter wie beispielsweise Telefonnummern benötigt. Wie können Sie also die Anforderungen dieses OAuth-Anbieters erfüllen?
Wäre es in solchen Fällen nicht praktisch, einen neuen Anfrageparameter hinzufügen zu können ? Einen, der den Spezifikationen der OAuth-Anbieter entspricht? Genau das ermöglicht Ihnen das miniOrange OAuth-Plugin auf einfache Weise!
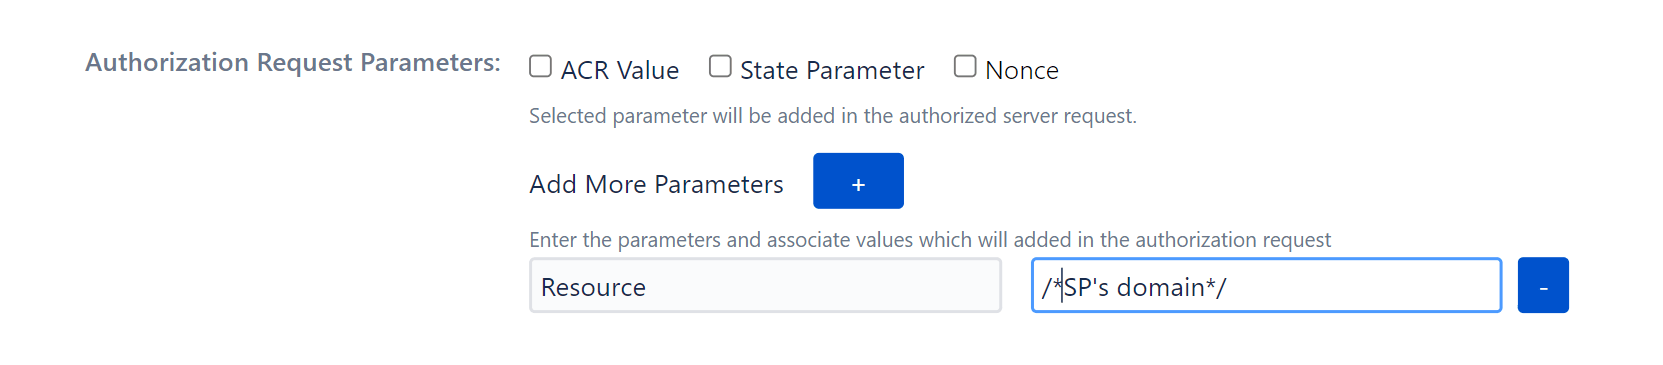
Sie können diese Parameter während der Erstkonfiguration Ihres Identitätsanbieters (IDP) unter „Autorisierungsanforderungsparameter“ hinzufügen oder einfach zum Tab „OAuth konfigurieren“ wechseln und auf „Bearbeiten“ klicken. Wählen Sie den entsprechenden Parameter aus:
- ACR-Werte
- Zustandsparameter
- Nonce-Parameter
Oder wählen Sie einfach bei Bedarf weitere Parameter aus , und schon kann es losgehen.
Mit dem miniOrange OAuth-Plugin haben Sie die Flexibilität und den Aufwand, sich mit mehreren Anbietern und deren Anforderungen auseinandersetzen zu müssen!
Anwendungsfall 7: Anpassung des Benutzerprofils
Angenommen, ein Versicherungsunternehmen benötigt zusätzliche Attribute und möchte Mitarbeiterinformationen wie Abteilung, Vorgesetzter usw. in Atlassian-Anwendungen mit SSO bereitstellen. Die Möglichkeit, zusätzliche Benutzerprofilattribute zu konfigurieren, kann helfen, diese notwendigen Informationen ohne Diskrepanzen bereitzustellen.
Unter solchen Umständen wäre es äußerst praktisch und vorteilhaft, Funktionen wie die Anpassung von Benutzerprofilen nutzen zu können . Noch nützlicher wäre es, diese Funktionen gemäß den Anforderungen des Administrators konfigurieren zu können.
Mit dem Benutzerprofil können Sie die Attribute Ihres OAuth-Anbieterprofils Ihren Jira-Benutzerattributen zuordnen. Das Jira OAuth-Plugin ermöglicht die Konfiguration zusätzlicher Benutzerprofilattribute wie Telefonnummer, Standort, Abteilung usw.
Anwendungsfall 8: Konfigurations-Setup mit nur einem Klick
Die Einrichtung von OAuth SSO kann ein komplexer Vorgang sein, der eine korrekte Konfiguration erfordert. Es ist unerlässlich, sicherzustellen, dass die Zugriffsrechte und Berechtigungen jedes Benutzers korrekt eingerichtet sind. Dies ist ein zeitaufwändiger und mühsamer Prozess, der fehleranfällig ist und zum Ausschluss führen kann!
So unterstützt miniOrange SSO Administratoren bei der Einrichtung von SSO:
Verwenden Sie dasselbe SSO-Setup wie für Ihre Testinstanz
Wenn Sie die Einrichtung in Ihrer Testumgebung prüfen, können Sie dieselbe Konfiguration auch für die Bereitstellung in der Produktionsumgebung verwenden. Dank der exportierten Daten müssen Administratoren die Einstellungen nicht erneut konfigurieren. Dies reduziert die gesamte Einrichtungszeit und minimiert das Risiko von Konfigurationsfehlern in diesem kritischen System.
Konfiguration aus der Testinstanz mithilfe der Backup-Plugin-Konfigurationsdatei exportieren:
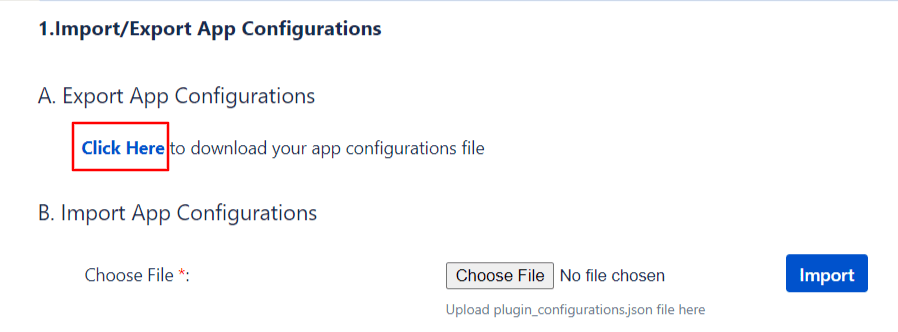
Administratoren können alle Plugin-Konfigurationen im JSON-Format exportieren und per Dateiübertragung auf einer anderen Instanz importieren. Der gesamte Vorgang ist innerhalb weniger Minuten abgeschlossen und nur für Administratoren zugänglich.
Anwendungsfall 9: Plugin-Einstellungen mit REST-APIs konfigurieren und verwalten
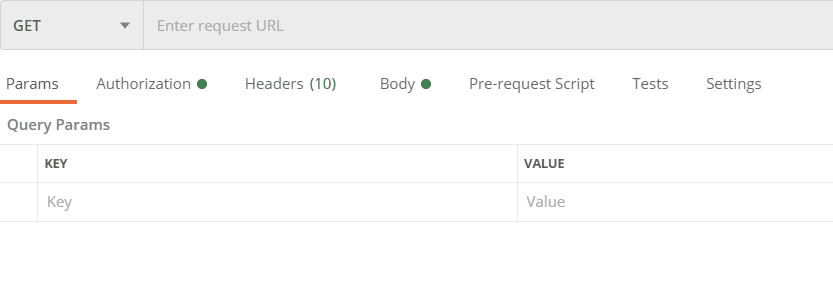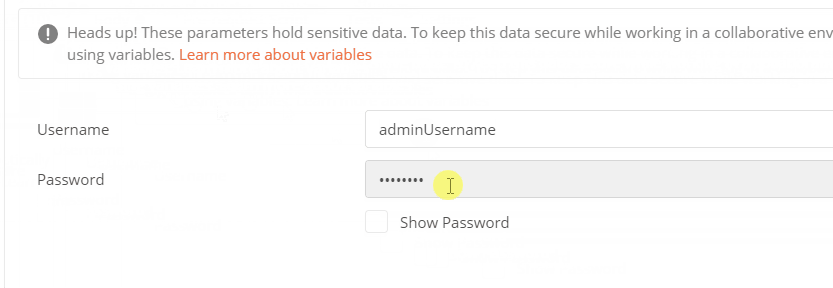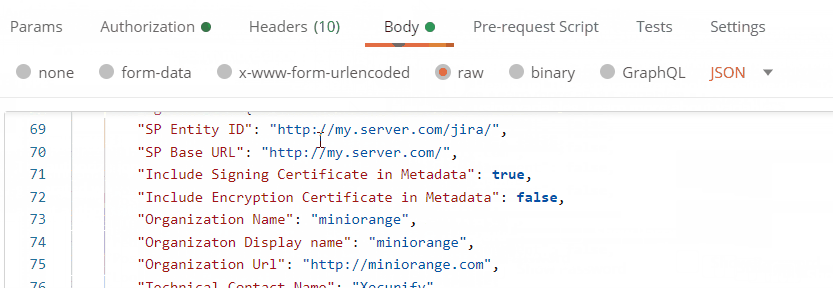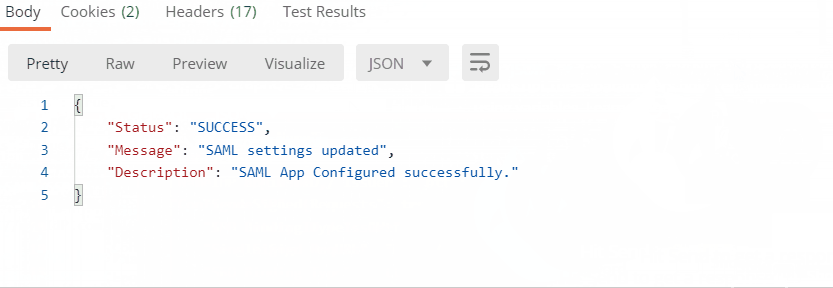
Die Verwendung der REST-API vereinfacht die Arbeit enorm. Da sie für Remote-Aufrufe an den Server konzipiert und leicht in Programme einbettbar ist, bietet sie eine mühelose Möglichkeit zur Kommunikation mit dem gewünschten System.
Das miniOrange SSO-Plugin ermöglicht die Konfiguration Ihres Plugins über die REST-API. Dadurch ergeben sich zahlreiche Möglichkeiten zur Automatisierung Ihrer manuellen und mühsamen Arbeit. Sie können das Plugin mit Ihrem eigenen System verbinden, das Ihre Plugin-Konfiguration mit den Daten aktualisiert, die Sie entweder über die REST-API abrufen oder als Datei herunterladen können. Details dazu finden Sie im Plugin selbst.
Da es sich bei der Rest-API um ein weit verbreitetes Protokoll handelt, werden Sie keine großen Schwierigkeiten bei deren Verwendung haben. Und was Ihre Sicherheit betrifft, bietet das miniOrange-Plugin eine erweiterte Autorisierung für die Rest-API, sodass Sie sicher sein können, dass nur verifizierte Administratoren Zugriff darauf haben.
Anwendungsfall 10: Gestalten Sie Ihre eigene Login-, Logout- und Fehlerseite
Wie es für Enterprise-Kunden genutzt wird
Die Anmeldung bei Atlassian-Anwendungen über OAuth SSO beeinflusst die Benutzererfahrung. Wir leben in einer Welt mit 7.8 Milliarden Menschen, von denen jeder eine andere Perspektive hat. Daher ist es entscheidend, dass die verwendeten Produkte ihren Bedürfnissen entsprechen. Ein statisches Produkt, sei es sprachlich oder in der Benutzeroberfläche, hinterlässt einen negativen Eindruck. Das miniOrange OAuth SSO-Add-on überwindet diese Grenzen durch anpassbare Anmelde- und Fehlervorlagen. Diese Funktion ermöglicht es Benutzern weltweit, ihre eigene Vorlage entsprechend ihren Anwendungsfällen und Bedürfnissen zu konfigurieren.
So ändern und verwenden Sie die benutzerdefinierte Vorlage
Die Arbeit mit der Funktion „Benutzerdefinierte Vorlage für OAuth SSO“ von miniOrange ist recht einfach. Zur Veranschaulichung wird diese Funktion anhand der folgenden Abbildung erläutert.
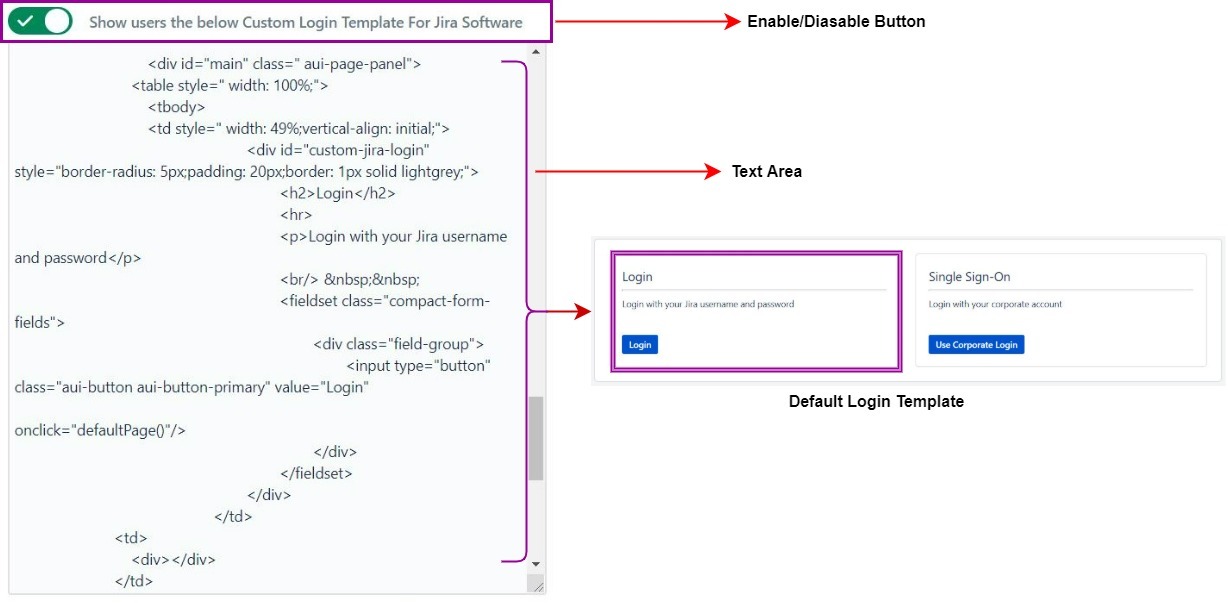
Jeder Abschnitt der anpassbaren Vorlagen, sei es die Anmelde- oder Fehlervorlage, verfügt über eine Schaltfläche zum Aktivieren/Deaktivieren. Durch Aktivieren dieser Schaltfläche können Benutzer Änderungen im Vorlagendesignbereich vornehmen. Je nach Interesse und Bedarf können Benutzer nun ihre eigene Vorlage erstellen, in diesem Abschnitt einfügen und die Änderungen durch Klicken auf die Schaltfläche „Speichern“ speichern. Sobald die Änderungen gespeichert sind, werden sie beim nächsten Anmeldeversuch des Benutzers in der Anwendung wirksam. Standardmäßig bietet das miniOrange OAuth SSO-Add-on eine benutzerdefinierte Anmelde- und Fehlervorlage, die jedoch vom Benutzer angepasst werden kann.
Was passiert, wenn Sie sich für natives SSO entscheiden, bei dem die Option „Benutzerdefinierte Vorlage“ nicht verfügbar ist?
Die von Atlassian bereitgestellten SSO-Plugins sind recht einfach und statisch. Die Anpassungsmöglichkeiten sind daher sehr begrenzt. Im Gegensatz dazu bietet das OAuth-SSO-Add-on von miniOrange eine Vielzahl anpassbarer Funktionen. Wenn SSO fehlschlägt und sich ein Benutzer nicht anmelden kann, sondern eine Fehlermeldung angezeigt wird, ist eine benutzerdefinierte Fehlervorlage äußerst hilfreich, da Benutzer diese frei gestalten können.
Ressourcen