KI-Agenten-Governance für Jira & Confluence (Claude & ChatGPT)

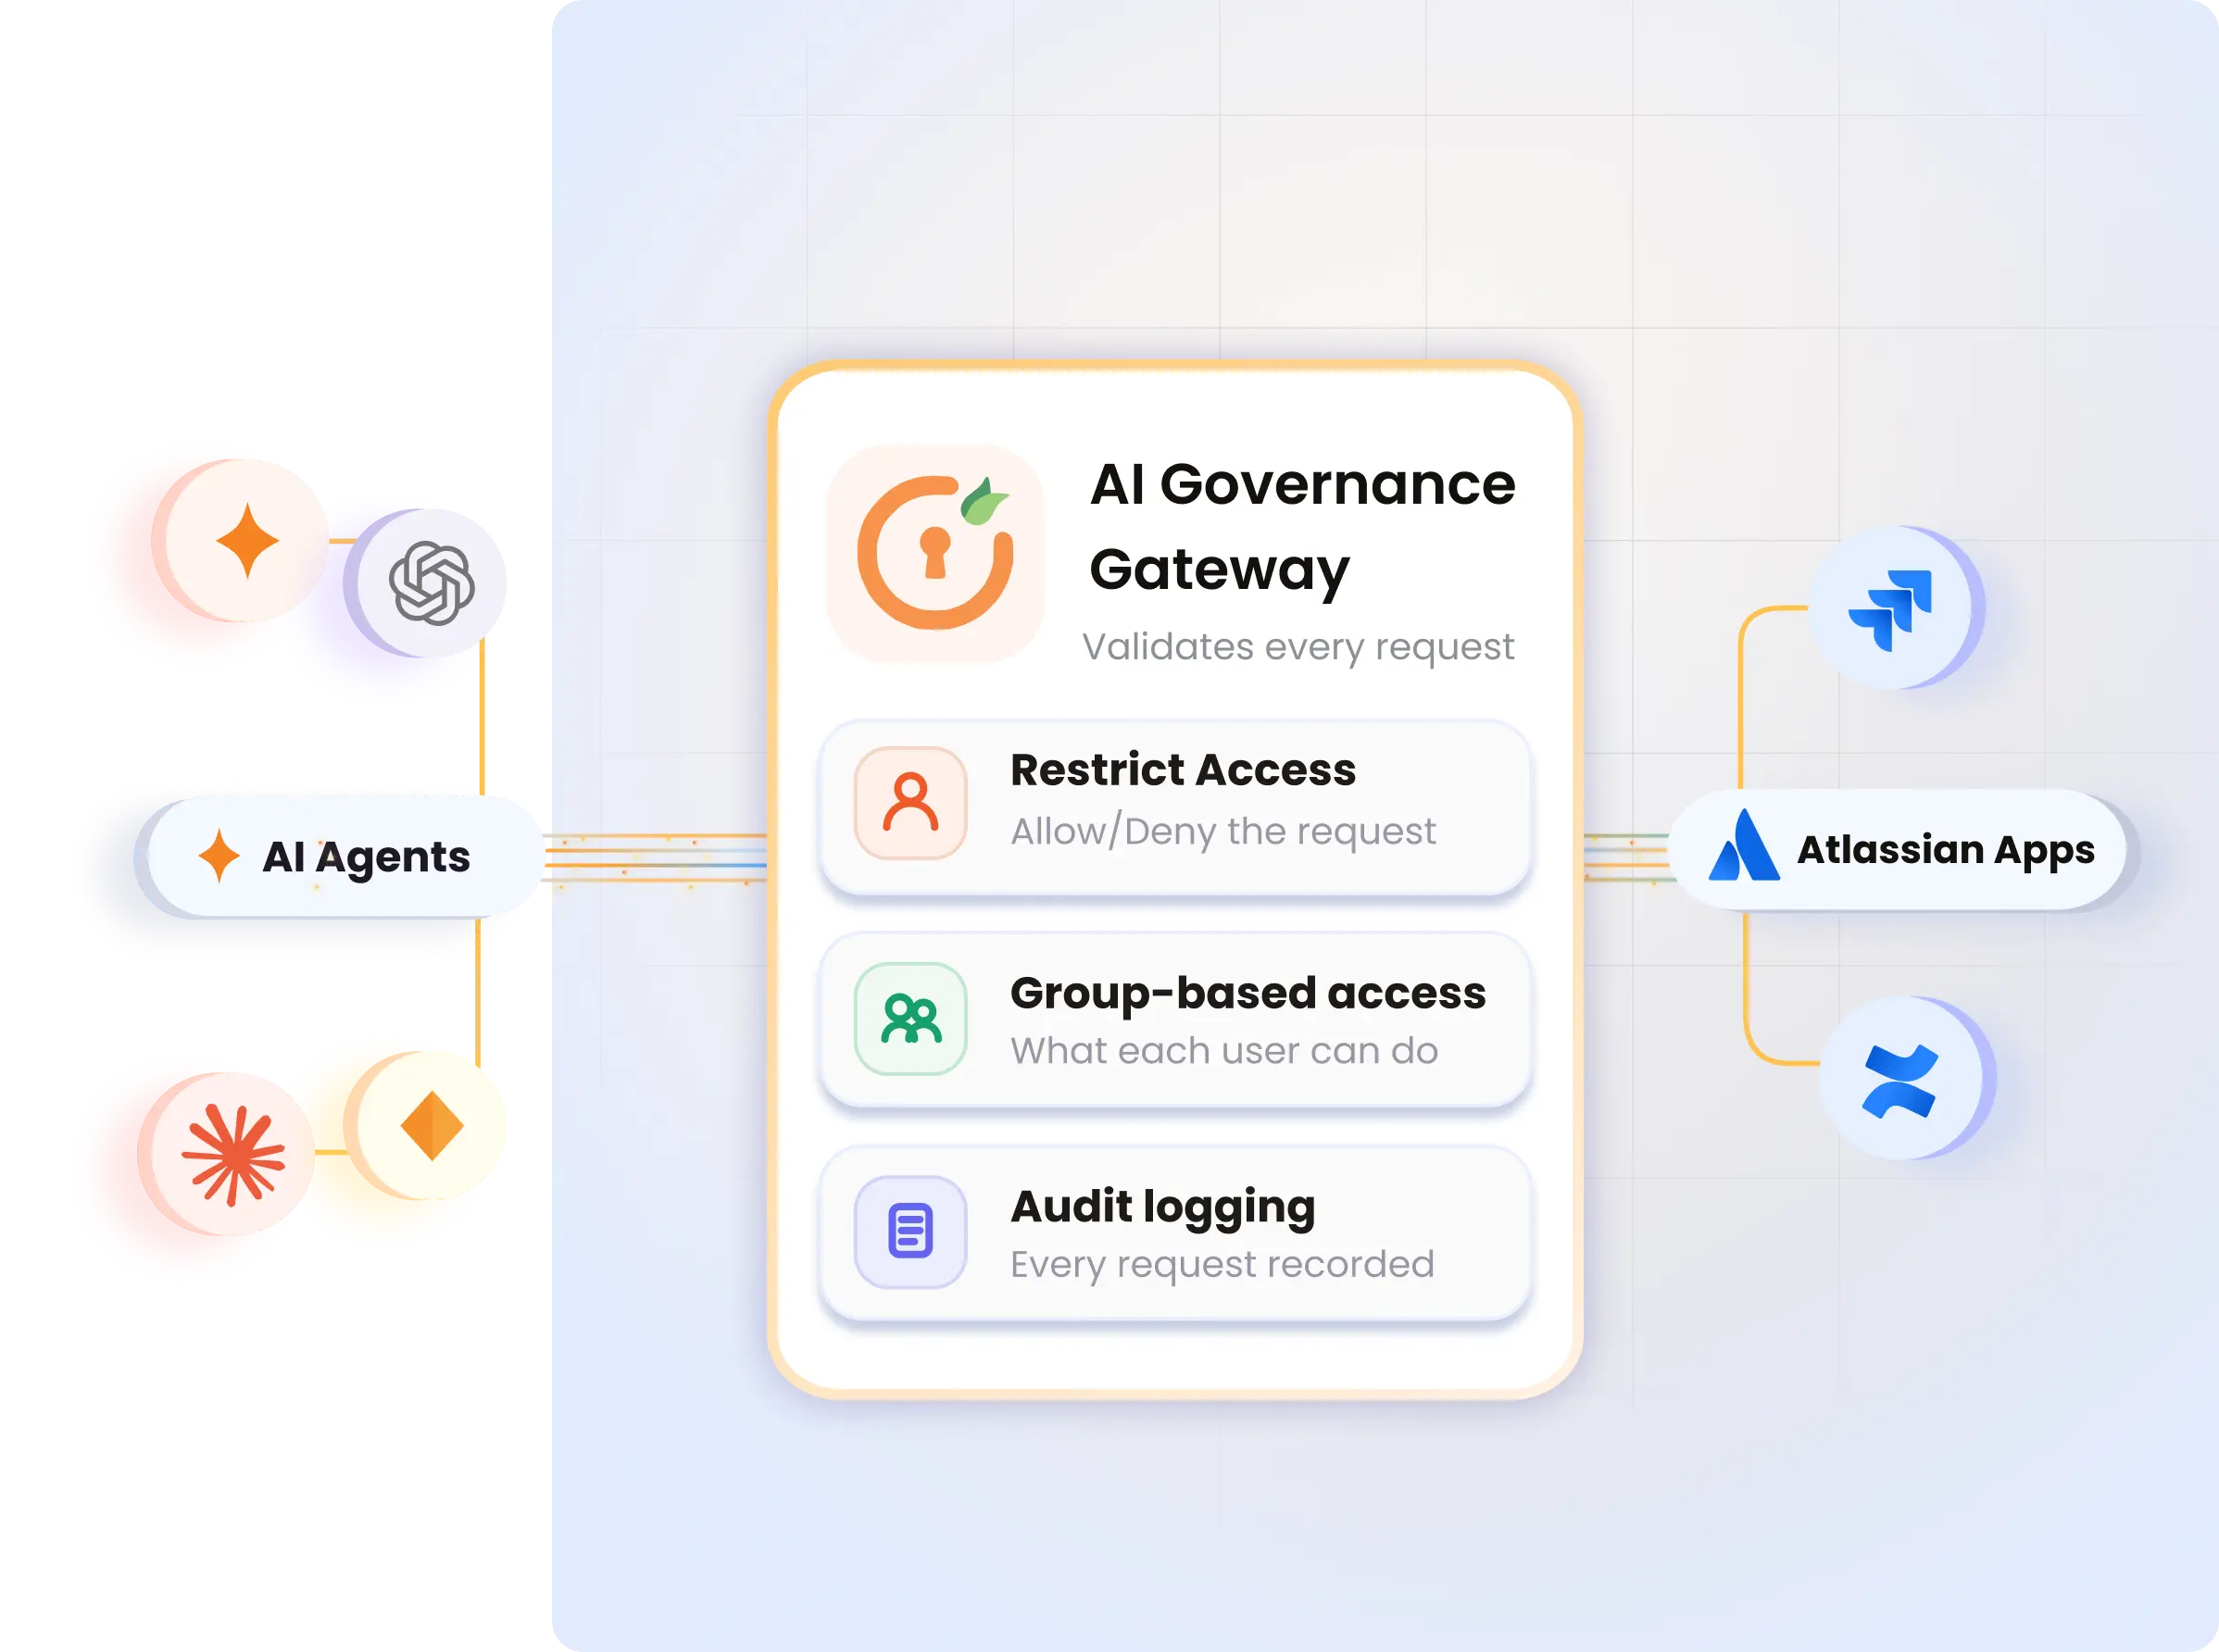
Beim Verbinden von Claude, ChatGPT und beliebigen MCP-Clients mit Jira und Confluence werden sensible Daten blockiert. Granulare Zulassungs-/Verweigerungsrichtlinien, die auf Projekte, Bereiche und Benutzergruppen beschränkt sind, werden vor jeder Aktion, pro Benutzeridentität und mit einem vollständigen Prüfprotokoll durchgesetzt.
SAML Single Sign-on

Mehr als 3000 Kunden aus der Atlassian Cloud und dem Rechenzentrum vertrauen uns

Kann man Claude/ChatGPT sicher mit Jira und Confluence verbinden?

Ja, aber nur, wenn Sie die Aktionen der KI nach der Verbindung kontrollieren. Die Anbindung des KI-Clients an Jira und Confluence ermöglicht dem Modell den Zugriff auf alle Benutzerdaten. Es kann jedes Projekt und jeden Bereich einsehen, den der Benutzer sieht, und mit allen ihm vorliegenden Berechtigungen agieren – erstellen, bearbeiten, löschen. Die KI-Client-Governance schließt diese Lücke. Jede Anfrage wird vor der Ausführung anhand Ihrer Zulassungs-/Verweigerungsrichtlinie geprüft, läuft mit den Atlassian-Berechtigungen des jeweiligen Benutzers und wird einer benannten Person zugeordnet.

Warum sich Teams für miniOrange entscheiden

100%
Buchungskontrolle
1
Gateway für alle KI-Clients
24x7
Entwickler-Support

Wie das KI-Governance-Gateway Ihre Teams schützt

  • Sensible Projekte sollten für KI tabu sein.

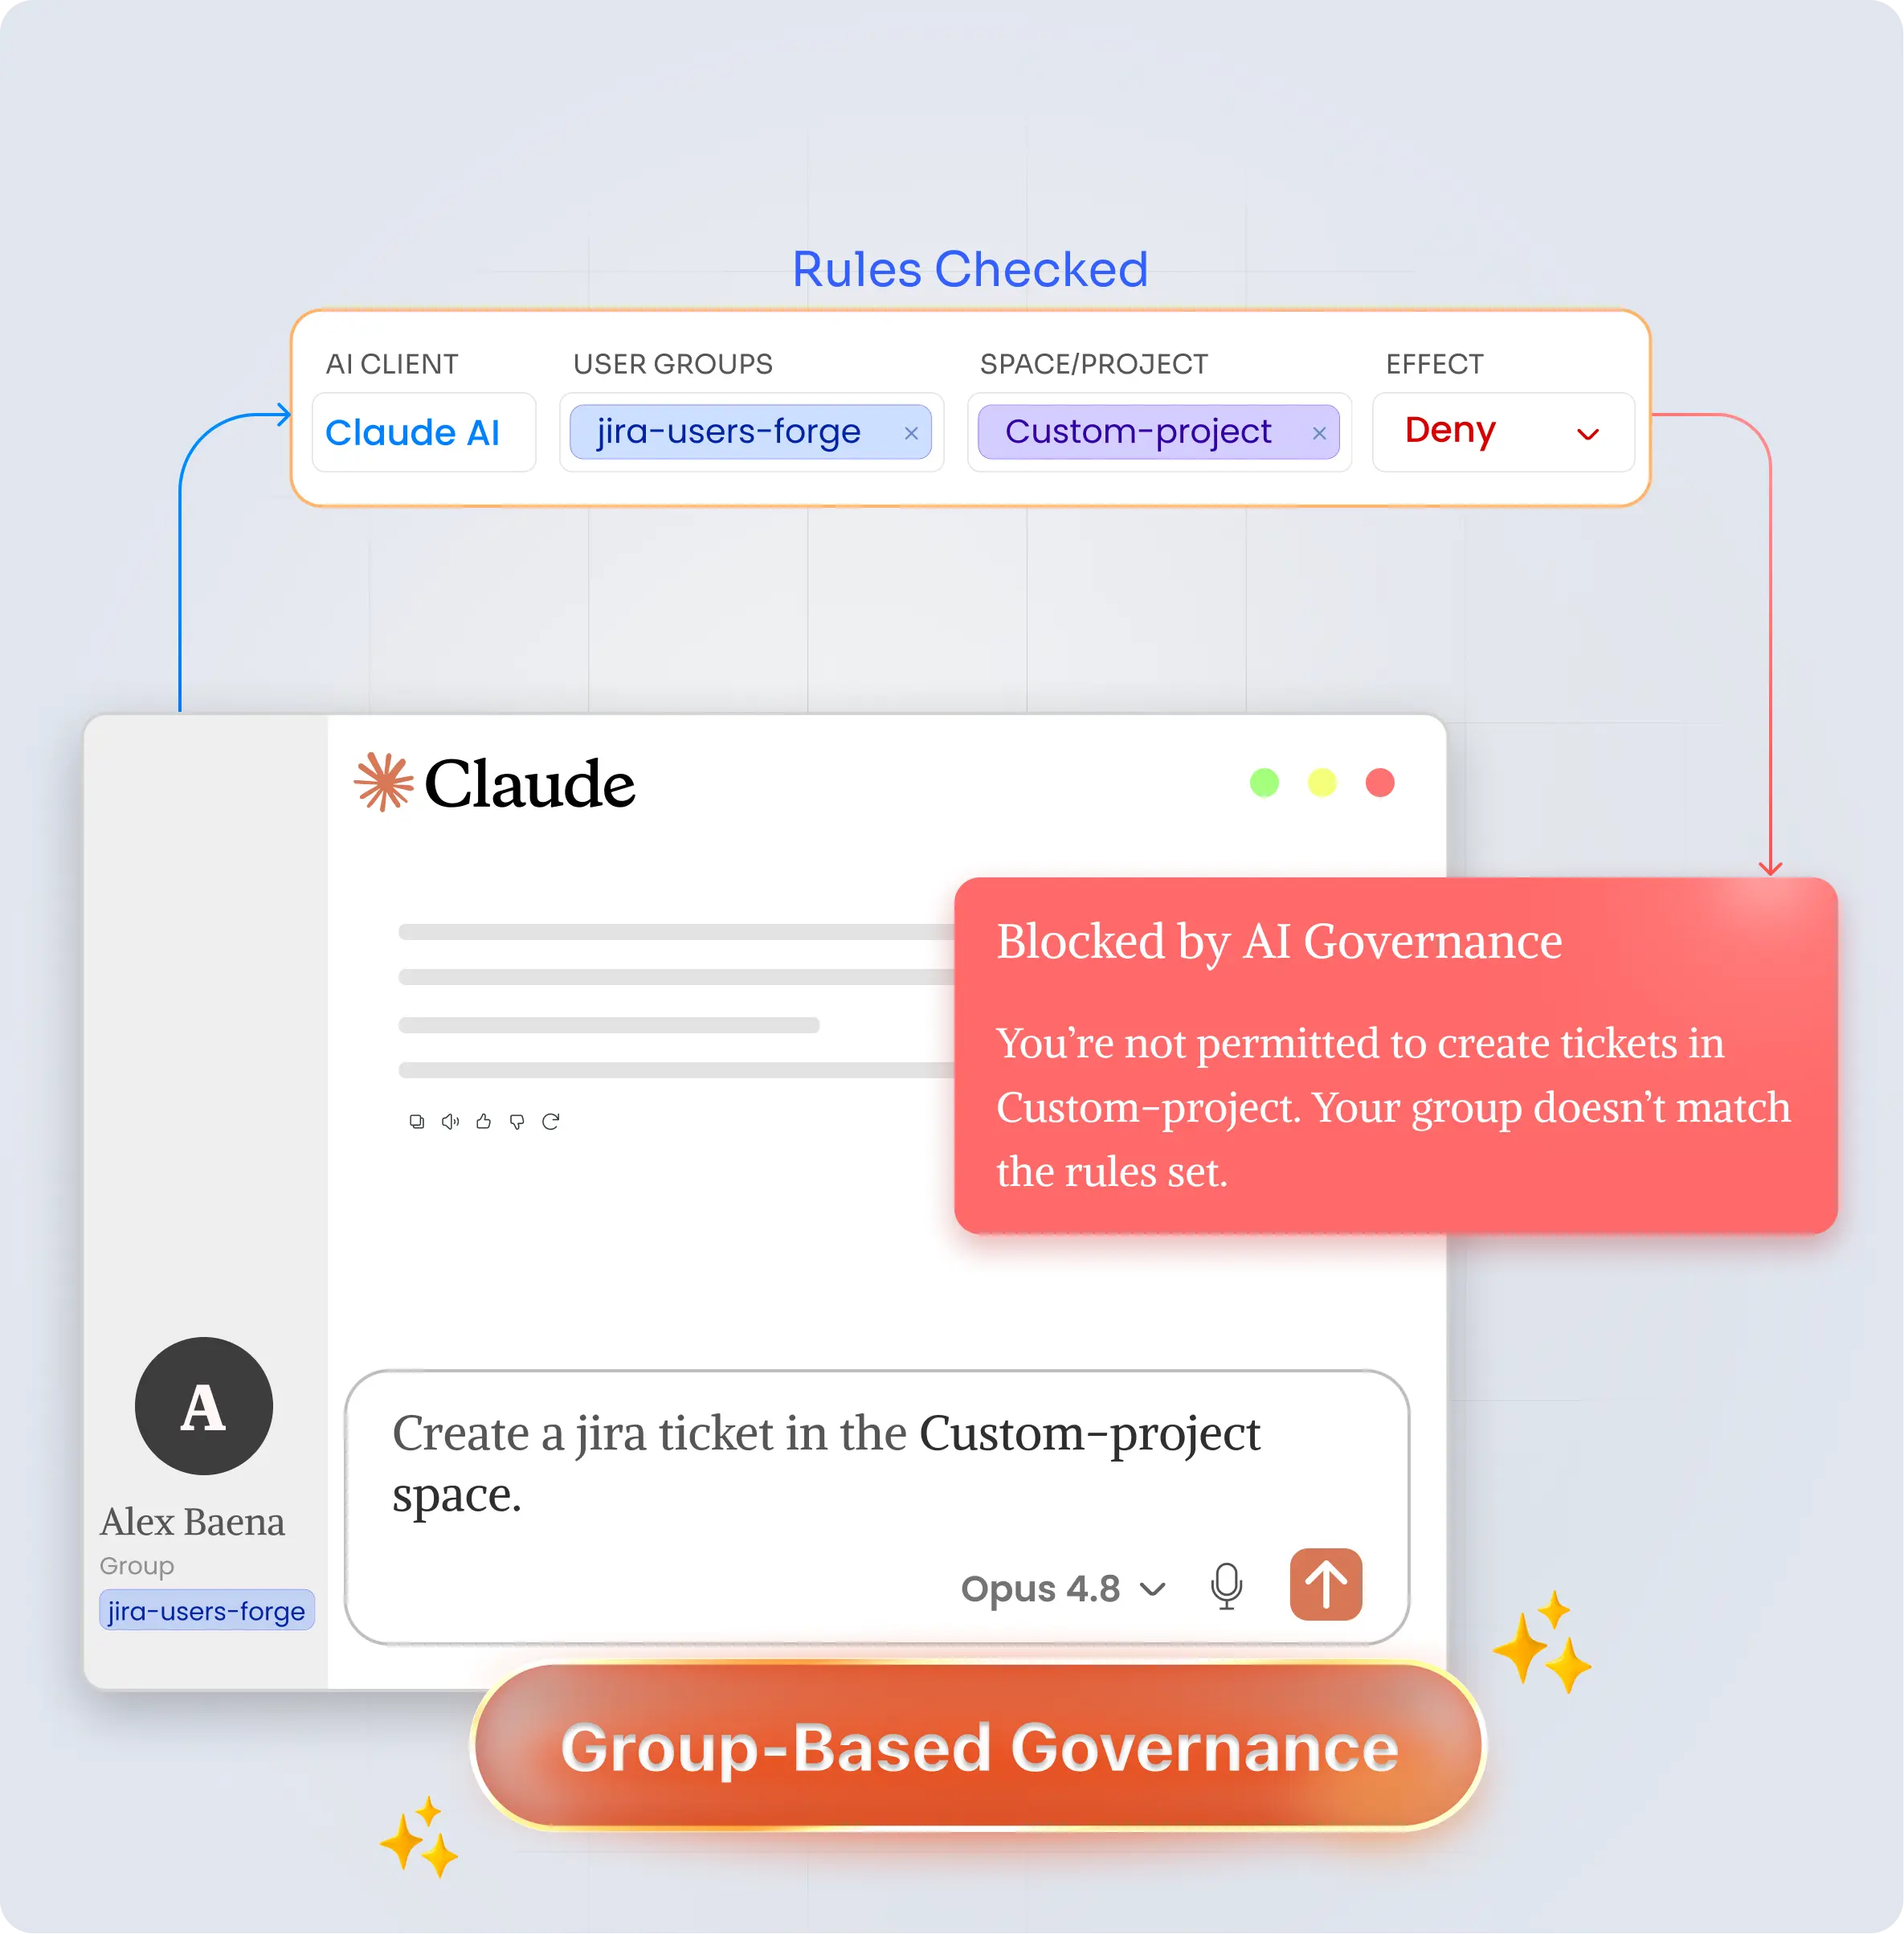
    Geltungsbereichsregeln für bestimmte Jira-Projekte oder Confluence-Bereiche. Abgelehnte Projekte werden niemals abgerufen, selbst nicht für Benutzer, die ansonsten über vollen Zugriff verfügen.

  • Gruppenbasierte Governance- und Zugangspolitik

    Richten Sie die Regeln an Atlassian-Benutzergruppen wie Administratoren, Entwickler und Auftragnehmer aus. Auftragnehmer erhalten Lesezugriff, während Administratoren vollen Zugriff behalten – alles über ein einziges Richtlinienset.

  • Blockiert, bevor Daten Atlassian verlassen.

    Abgelehnte Anfragen werden am Gateway gestoppt, bevor sie ausgeführt werden. Daten werden nie abgerufen, nichts erreicht Claude/ChatGPT. Eine einzige Regel, delete* → Deny, verhindert, dass KIs Daten löschen.

  • Ein vollständiger KI-Prüfprotokoll

    Jede Aktion wird protokolliert: Benutzer, KI-Client, Tool, Anfrageargumente, übereinstimmende Regel, Entscheidung, Antwortgröße und Latenz. Vollständig durchsuchbar, mit einem Detailbereich pro Eintrag.

  • Läuft zu 100 % innerhalb von Atlassian Forge.

    Kein externer Server, der gehärtet werden muss, keine externe Datenbank, die angegriffen werden kann, keine Drittpartei im Datenfluss. Ihre Governance- und Auditdaten verlassen niemals das Vertrauensnetzwerk von Atlassian.

Richtlinie zur KI-Governance blockiert unautorisierte Claude/ChatGPT-Anfrage

Claude/ChatGPT Governance-Funktionen für Atlassian Cloud

Kontrolle über KI auf Unternehmensebene in Ihrer Atlassian-Umgebung, fein abgestufte Richtlinien, vollständige Transparenz und ein einheitliches Gate für jeden Client.

Gruppenbasierte Zugriffsrichtlinie

Geltungsbereichsregeln für Atlassian-Benutzergruppen (Administratoren, Entwickler, Auftragnehmer). Berechtigungen einmal definieren und für die gesamte Gruppe durchsetzen.

Regeln für die Zulassung/Verweigerung pro Operation

Platzhalter wie delete* oder jira create* erlauben oder blockieren bestimmte Aktionen. Es gilt die Regel „Wer zuerst kommt, mahlt zuerst“; Änderungen werden bei der nächsten Anfrage angewendet.

Umfang pro Projekt und pro Kunde

Beschränken Sie Regeln auf bestimmte Jira-Projekte oder Confluence-Bereiche sowie auf bestimmte KI-Clients. Definieren Sie genau die Bereiche, die Sie steuern möchten.

Durchsuchbares Aktivitätsprotokoll

Filtern Sie nach Benutzer, KI-Client, Entscheidung oder Operation. Klicken Sie auf eine beliebige Zeile, um die vollständigen Details anzuzeigen: Argumente, übereinstimmende Regel, Latenz und Prüfprotokoll (JSON).

KI-Aktivitäts-Dashboard

Verfolgen Sie die Gesamtzahl der Anfragen, die Blockierungsraten und die wichtigsten KI-Tools für heute, die letzten 7 Tage oder die letzten 30 Tage in einer einzigen Ansicht.

Ein Gateway für jeden KI-Client

Claude, ChatGPT und alle MCP-kompatiblen Clients durchlaufen dieselben Richtlinien und dasselbe Protokoll. Eine benutzerdefinierte MCP-Option ist ebenfalls verfügbar.

So funktioniert es: In 5 Schritten verbunden

Richten Sie Ihr KI-Gateway in wenigen Minuten ein und leiten Sie jede KI-Anfrage sicher über einen kontrollierten, richtlinienbasierten Zugriff.

Schritt 1

Installieren

Suchen Sie im Atlassian Marketplace nach „Claude/ChatGPT Governance & Access Control“. Wählen Sie Ihre Website aus.

Schritt 2

Verriegeln Sie die Tür

Erlauben Sie die verwaltete Domäne in Rovo. Deaktivieren Sie native Domänen und leiten Sie den KI-Datenverkehr über das Gateway.

Schritt 3

URL kopieren

Kopieren Sie Ihre MCP-Server-URL von der Seite „Erste Schritte“.

Schritt 4

Zum KI-Client hinzufügen

Öffnen Sie Claude/ChatGPT → Einstellungen → Konnektoren/Plugins → Benutzerdefinierten Konnektor hinzufügen. Fügen Sie die URL ein. Verbinden.

Schritt 5

Einmal anmelden

Bestätigen Sie die Atlassian-Anmeldung. Das Gateway verknüpft jede Aktion mit Ihrer Identität und Ihren Gruppen.

Testkauf

Frag Claude/ChatGPT: „Suche meine offenen Jira-Tickets.“ Die Ergebnisse zeigen, dass die Verbindung durchgängig funktioniert.

Vollständige Installationsanleitung anzeigen
miniOrange vs Atlassian

Umfassender Funktionsvergleich

Kontrolle über KI auf Unternehmensebene in Ihrer Atlassian-Umgebung, fein abgestufte Richtlinien, vollständige Transparenz und ein einheitliches Gate für jeden Client.

Funktionen
miniOrange
Atlassian
KI auf bestimmte Projekte/Bereiche beschränken
Gemäß der Regel soll KI der Zugriff auf sensible Jira-Projekte oder Confluence-Bereiche verweigert werden.
Ja
Ja
Ja
Ja
Ja
Ja
Ja
Nein
Gruppenbasierte Governance
Richtlinien, die für Atlassian-Benutzergruppen gelten
Nein
Zulassen/Verweigern pro Vorgang
Wildcards, erste Übereinstimmung, Ablehnungspriorität, sofort angewendet
Nein
Verhindert riskante Aktionen, bevor sie ausgeführt werden.
Ablehnungsregeln stoppen die Anfrage am Gateway.
Nein
Benutzerspezifische Identität bei jeder Aktion
Wird unter dem eigenen OAuth-Token des Benutzers ausgeführt.
Nein
Vollständiger, durchsuchbarer Prüfpfad
Benutzer, Werkzeug, Argumente, Regel, Entscheidung, Latenz
Nein
Läuft innerhalb von Atlassian (keine externe Infrastruktur)
100 % Forge, kein externer Server oder Datenbank
Ja

Das sagen unsere tollen Kunden

Zitat-Symbol

Wir nutzen MiniOrange schon lange und sind absolut zufrieden. Es erfüllt unsere Anforderungen und Erwartungen. Als wir Fehler bemerkten, hat uns der Support sehr geholfen und eine Lösung für uns gefunden und umgesetzt. Fantastisch!

Alexander Naumann

⭐ ⭐ ⭐ ⭐ ⭐ ⭐
Zitat-Symbol

Wir haben dieses Plugin kürzlich für unser Jira installiert und fanden die Lösung sehr unkompliziert und effizient. Das Support-Team war bei der Einrichtung und der Beantwortung aller nachfolgenden Fragen zur Bedienung des Plugins äußerst hilfreich. Sehr empfehlenswert!

Maria Grudinina

⭐ ⭐ ⭐ ⭐ ⭐ ⭐
Zitat-Symbol

Der Support von miniOrange hat uns bei der Produktintegration geholfen! Sie waren während des gesamten Integrationsprozesses sehr reaktionsschnell und professionell und haben uns dadurch viel wertvolle Zeit gespart!

Bhaa Amasha

⭐ ⭐ ⭐ ⭐ ⭐ ⭐

Häufig gestellte Fragen

Alles, was Sie wissen müssen

Einrichtung und Kompatibilität
Ist es sicher, Claude/ChatGPT mit Jira und Confluence zu verbinden?
Ja – wenn der Datenverkehr über Claude/ChatGPT Governance & Access Control läuft. Jede Anfrage wird vor ihrer Ausführung anhand Ihrer Zulassungs-/Verweigerungsrichtlinie geprüft, läuft unter den Atlassian-Berechtigungen des tatsächlichen Benutzers und wird einer benannten Person zugeordnet.
Benötige ich einen kostenpflichtigen Claude/ChatGPT-Tarif?
Sie benötigen einen Claude/ChatGPT-Plan, der benutzerdefinierte Konnektoren/MCP unterstützt. Das Governance-Gateway selbst wird über den Atlassian Marketplace auf Ihrer Cloud-Site installiert.
Kann ich anstelle von Rovo einen benutzerdefinierten MCP-Server verwenden?
Ja. Es ist eine benutzerdefinierte MCP-Option verfügbar, sodass Claude, ChatGPT und andere MCP-kompatible Clients dieselben Richtlinien und dasselbe Audit-Protokoll verwenden können.

Sicherheit, Governance und Audit

Kann ich unterschiedliche Regeln für verschiedene Atlassian-Benutzergruppen festlegen?
Ja. Die Regeln gelten für Atlassian-Benutzergruppen wie Administratoren, Entwickler und Auftragnehmer. Berechtigungen werden einmal definiert und für die gesamte Gruppe durchgesetzt.
Wie funktionieren die Zulassungs-/Verweigerungsregeln?
Verwenden Sie Platzhalter wie delete* oder jira create*, um bestimmte Aktionen zu erlauben oder zu blockieren. Es gilt die Logik des ersten Treffers; Änderungen werden bei der nächsten Anfrage wirksam.
Was wird in den Audit-Protokollen aufgezeichnet?
Jede Aktion wird protokolliert mit Benutzer, KI-Client, Tool, Anfrageargumenten, übereinstimmender Regel, Entscheidung, Antwortgröße und Latenz – durchsuchbar, mit einem Detailbereich pro Eintrag.
miniOrange Atlassian Kontaktieren Sie uns

Buchen Sie eine kostenlose Beratung mit
Unsere Experten heute!

Jetzt Rückruf vereinbaren!


Kontakt
Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützung