
In der heutigen digitalen Welt reicht es nicht mehr aus, Benutzerkonten ausschließlich mit Passwörtern zu schützen. Angesichts immer raffinierterer Cyberangriffe müssen Unternehmen stärkere, mehrschichtige Sicherheitsmaßnahmen implementieren, um sensible Daten und Systeme zu sichern. Hier kommen die Zwei-Faktor-Authentifizierung (2FA) und die Multi-Faktor-Authentifizierung (MFA) ins Spiel – sie bieten jeweils einen zusätzlichen Schutz über die herkömmliche Kombination aus Benutzername und Passwort hinaus. Wir von miniOrange unterstützen Unternehmen bei der Optimierung ihrer MFA-Cybersicherheitsstrategie durch die Implementierung flexibler und skalierbarer Lösungen, die individuell auf ihre Bedürfnisse zugeschnitten sind.
Obwohl 2FA und MFA ähnlich klingen, liegt der Hauptunterschied zwischen 2FA und MFA in der Anzahl der beteiligten Verifizierungsebenen. 2FA fügt einen zweiten Authentifizierungsschritt hinzu – üblicherweise einen Einmalcode, der zusätzlich zu Ihrem Passwort an Ihr Smartphone gesendet wird. Der Unterschied zwischen MFA und 2FA besteht darin, dass MFA drei oder mehr Identitätsprüfungen umfassen kann, beispielsweise biometrische Daten oder Hardware-Token. Dies macht MFA-2FA-Lösungen widerstandsfähiger gegen moderne Bedrohungen. In diesem Artikel gehen wir detailliert auf die Debatte zwischen 2FA und MFA ein und erklären, warum die Wahl der richtigen Methode für die Sicherheit Ihres Unternehmens wichtig ist.
Was ist Authentifizierung?
Authentifizierung ist der Prozess der Überprüfung der Identität eines Benutzers, bevor ihm Zugriff auf Systeme, Anwendungen oder Daten gewährt wird. Sie bildet das Rückgrat jeder sicheren digitalen Umgebung und ist eine wichtige Komponente des Identitäts- und Zugriffsmanagements (IAM). Unabhängig davon, ob Sie sich bei Ihrem E-Mail-Konto anmelden oder auf die internen Tools eines Unternehmens zugreifen, stellt die Authentifizierung sicher, dass nur legitime Benutzer durch das Tor gelangen.
Traditionell basierte die Authentifizierung auf einem einfachen Benutzernamen und Passwort. Angesichts zunehmender Bedrohungen wie Phishing, Credential Stuffing und Brute-Force-Angriffen reicht diese einfache Methode jedoch nicht mehr aus. Daher setzen moderne Unternehmen verstärkt auf umfassende miniOrange-Authentifizierungslösungen , die über Passwörter hinausgehen und mehrere Verifizierungsebenen integrieren.
Diese Schichten, die als Authentifizierungsfaktoren bezeichnet werden, werden in drei Haupttypen unterteilt:
- Etwas, das Sie wissen: wie ein Passwort, eine PIN oder die Antwort auf eine Sicherheitsfrage.
- Etwas, das du hast: wie beispielsweise ein Smartphone, ein Hardware-Token oder ein Sicherheitsschlüssel.
- Etwas was du bist: Biometrie wie Fingerabdruck, Gesichtsscan oder Spracherkennung.
Je mehr Faktoren verwendet werden, desto schwieriger wird es für Angreifer, ein Konto zu knacken. Deshalb sind starke Authentifizierungslösungen, insbesondere solche, die MFA und 2FA unterstützen, für den Schutz vor heutigen Cyberbedrohungen unerlässlich.
Was ist der Unterschied zwischen 2FA und MFA?
Der Hauptunterschied zwischen 2FA und MFA liegt in der Anzahl der Authentifizierungsfaktoren beim Anmeldevorgang. Beide Methoden sollen die Sicherheit erhöhen, indem sie von den Benutzern eine Identitätsüberprüfung über ein Passwort hinaus erfordern. Umfang und Implementierung unterscheiden sich jedoch.
Zwei-Faktor-Authentifizierung vs. Multi-Faktor-Authentifizierung:
- 2FA (Zwei-Faktor-Authentifizierung) erfordert genau zwei Arten von Anmeldeinformationen, um einen Benutzer zu verifizieren – normalerweise eine Kombination aus etwas, das Sie wissen (wie ein Passwort) und etwas, das Sie haben (wie ein Einmalcode oder ein Sicherheitstoken).
- MFA (Multi-Faktor-Authentifizierung), hingegen beinhaltet zwei oder mehr Verifizierungsfaktoren. Dazu können ein Passwort, ein mobiles OTP und ein biometrischer Scan gehören, wodurch mehrere Verteidigungsebenen entstehen.
2FA ist eine Art MFA, die zwei Faktoren wie ein Passwort und einen Code verwendet. MFA bietet mehr Sicherheit, da drei oder mehr Faktoren, wie beispielsweise ein Fingerabdruck, möglich sind. Es eignet sich ideal für Hochsicherheitsumgebungen und reduziert das Risiko eines unbefugten Zugriffs, selbst wenn einige Faktoren beeinträchtigt sind.
Kurz zusammengefasst:
- 2FA: Genau zwei Faktoren
- MFA: Zwei oder mehr Faktoren (umfassenderer und sichererer Ansatz)
Beide Ansätze sind effektiv, aber das MFA-Produkt bietet im Allgemeinen einen umfassenderen Schutz, insbesondere für Unternehmen, die mit fortgeschrittenen Cyberbedrohungen konfrontiert sind.
Was ist 2FA?
Die Zwei-Faktor-Authentifizierung (2FA) ist ein weit verbreitetes Sicherheitsprotokoll, das den herkömmlichen Anmeldevorgang um einen zusätzlichen Schritt erweitert. Anstatt sich ausschließlich auf ein Passwort zu verlassen, müssen Benutzer bei 2FA ihre Identität mit einer Zwei-Faktor-Authentifizierung verifizieren, beispielsweise mit einem Einmalkennwort (OTP), einer Authentifizierungs-App oder einem Hardware-Token.
Stellen Sie sich vor, Sie melden sich mit einem Passwort in Ihrem Konto an und bestätigen Ihre Identität anschließend mit einem Code von Ihrem Smartphone – das ist Zwei-Faktor-Authentifizierung (2FA) in der Praxis. Sie ist einfach, effektiv und weit verbreitet. Viele Unternehmen nutzen miniOrange 2FA , um ihre Sicherheit schnell und unkompliziert zu erhöhen. Durch die Verwendung zweier unterschiedlicher Authentifizierungsfaktoren reduziert 2FA das Risiko eines Kontoübergriffs erheblich, insbesondere bei Phishing- und Brute-Force-Angriffen. Sie bietet die optimale Balance zwischen erhöhter Sicherheit und Benutzerfreundlichkeit.
Was ist MFA?
Die Multi-Faktor-Authentifizierung (MFA) geht einen Schritt weiter und erfordert zwei oder mehr Authentifizierungsfaktoren zur Überprüfung der Benutzeridentität. Dazu können eine Kombination aus Passwörtern, mobilen Einmalkennungen (OTPs), Gesichtserkennung, Fingerabdruckscans oder sogar Hardware-Token gehören.
MFA wurde für Unternehmen entwickelt, die hohen Wert auf Datenschutz und die Einhaltung gesetzlicher Vorschriften legen. Im Gegensatz zu 2FA beschränkt sich MFA nicht auf zwei Ebenen, sondern kann drei oder mehr umfassen. Dadurch wird es für Angreifer deutlich schwieriger, in Konten einzudringen, selbst wenn nur ein oder zwei Faktoren kompromittiert sind.
Mithilfe des leistungsstarken miniOrange MFA-Tools können Unternehmen dynamische, risikobasierte Authentifizierungsrichtlinien abteilungs-, anwendungs- und benutzerrollenübergreifend implementieren. Es bietet Flexibilität und Skalierbarkeit und passt sich den vielfältigen Anforderungen unterschiedlichster Branchen an – von Finanzdienstleistungen über das Gesundheitswesen bis hin zu SaaS-Plattformen. In der sich ständig weiterentwickelnden Cybersicherheitslandschaft zählt MFA zu den wirksamsten Schutzmaßnahmen gegen unberechtigten Zugriff und Bedrohungen durch Anmeldeinformationen.
Ist die Multi-Faktor-Authentifizierung besser als die Zwei-Faktor-Authentifizierung?
Beim Vergleich von MFA und 2FA bietet die Multi-Faktor-Authentifizierung in der Regel eine stärkere und flexiblere Sicherheit. Durch die Anforderung von zwei oder mehr Verifizierungsfaktoren, oft aus unterschiedlichen Kategorien, werden mehrere Kontrollpunkte hinzugefügt, die den unbefugten Zugriff deutlich erschweren.
Die „bessere“ Lösung hängt jedoch von der Größe Ihres Unternehmens, der Datensensibilität und den Compliance-Anforderungen ab. Die Zwei-Faktor-Authentifizierung (2FA) eignet sich hervorragend für Startups oder Unternehmen mit mittlerem Risikoprofil und bietet grundlegenden Schutz, ohne Benutzer oder IT-Teams zu überfordern.
Für Unternehmen, die sensible Kundendaten, regulierte Transaktionen oder unternehmenskritische Systeme verarbeiten, bieten MFA-Produkte erweiterten Schutz mit anpassbaren Richtlinien, bedingtem Zugriff und hochsicheren Authentifizierungsmethoden. In Hochrisikoszenarien führen mehr Verifizierungsebenen zu besserer Kontrolle und geringerem Risiko.
Letztendlich verbessern sowohl 2FA als auch MFA die Sicherheit, aber MFA ist die skalierbarere und zukunftssicherere Lösung, insbesondere in der heutigen komplexen Cyber-Bedrohungslandschaft.
Haftung eines Passworts
Passwörter gelten seit langem als das schwächste Glied in der Sicherheitskette. Sie werden oft wiederverwendet, sind leicht zu erraten oder unsicher gespeichert. Dadurch sind Systeme anfällig für Brute-Force-Angriffe, Phishing-Betrug und Credential Stuffing.
Selbst sichere Passwörter können durch Datenlecks oder Nachlässigkeit des Benutzers kompromittiert werden. Sobald ein Angreifer Zugriff auf ein Passwort hat, wird es zu einem zentralen Schwachpunkt und bietet ihm einen direkten Zugang zu Ihrem Netzwerk.
Deshalb reicht es nicht aus, sich allein auf Passwörter zu verlassen, selbst mit regelmäßigen Zurücksetzungen. Unternehmen müssen von passwortzentrierten Modellen auf robuste Authentifizierungslösungen umsteigen, die dieses Risiko reduzieren. Ob 2FA oder MFA – zusätzliche Ebenen der Identitätsprüfung sind für den Schutz digitaler Assets entscheidend.
Single Sign-On zur Benutzeridentifizierung
Single Sign-On (SSO) vereinfacht die Anmeldung, indem es Benutzern den Zugriff auf mehrere Anwendungen mit nur einem Satz Anmeldeinformationen ermöglicht. In Kombination mit 2FA oder MFA bietet es die perfekte Balance zwischen Sicherheit und Komfort.
Durch die Zentralisierung der Authentifizierung stellt SSO sicher, dass die Identitätsprüfung an einem einzigen, sicheren Kontrollpunkt erfolgt. Dadurch reduziert sich die Anzahl der Anmeldungen, während die Kontrolle erhalten bleibt. Für Benutzer bedeutet dies, dass sie sich weniger Passwörter merken müssen. Für IT-Teams bietet es mehr Transparenz und Kontrolle über die Zugriffsaktivitäten.
Integriert in eine Authentifizierungslösung wie die miniOrange SSO-Lösung , trägt sie dazu bei, die Passwortmüdigkeit zu reduzieren, den Zugriff über Systeme hinweg zu optimieren und die Benutzerproduktivität zu steigern, ohne dabei Kompromisse bei der Sicherheit einzugehen.
Die Bedeutung von 2FA und MFA
Passwörter allein bieten nicht mehr die nötige Sicherheit. 2FA und MFA bieten zusätzliche Schutzebenen und erschweren Angreifern das Eindringen in Ihre Systeme erheblich. Von der Verhinderung unbefugten Zugriffs bis hin zur Einhaltung von Compliance-Anforderungen – hier erfahren Sie, warum ihre Aktivierung so wichtig ist.
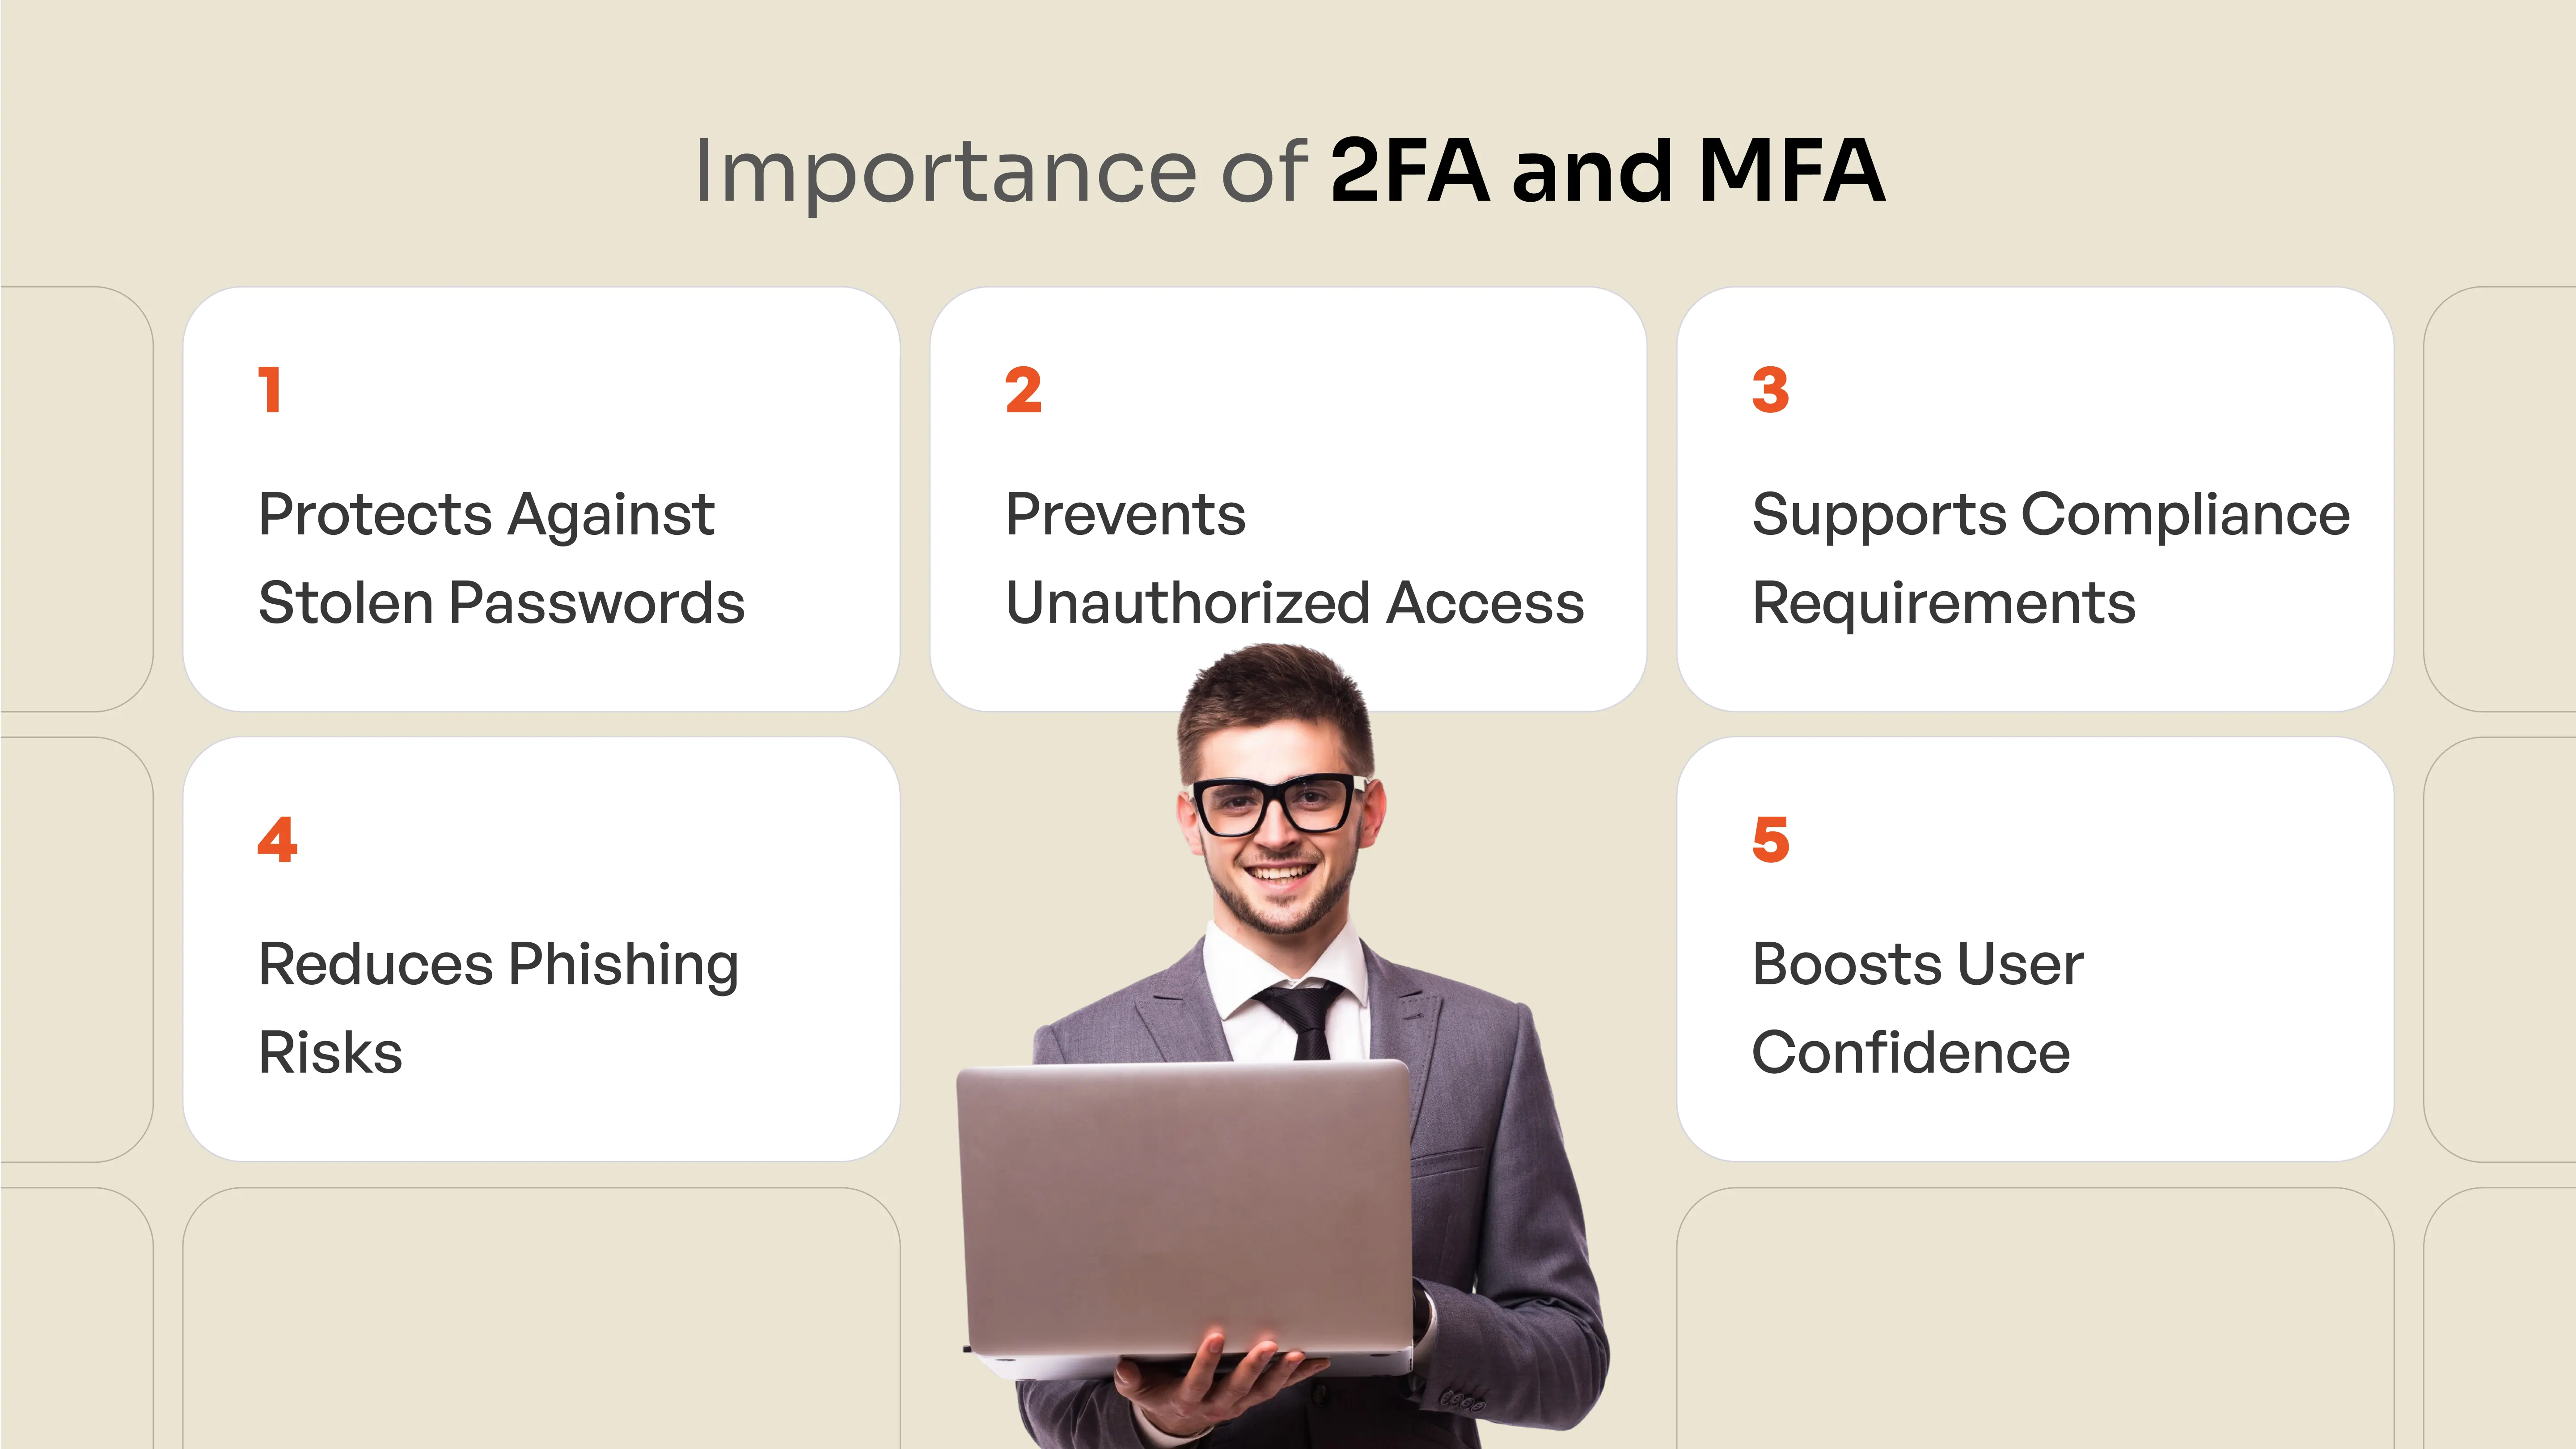
1. Schützt vor gestohlenen Passwörtern
Selbst wenn Ihr Passwort kompromittiert ist, können Angreifer ohne den zweiten Faktor nicht darauf zugreifen.
2. Verhindert unbefugten Zugriff
Fügt eine starke Barriere zwischen Ihren Konten und Cyberkriminellen hinzu.
3. Unterstützt Compliance-Anforderungen
Hilft bei der Einhaltung von Branchenvorschriften wie DSGVO, HIPAA und PCI-DSS.
4. Reduziert Phishing-Risiken
Verhindert die Anmeldung durch Angreifer – selbst mit Anmeldeinformationen, die sie den Benutzern durch eine List aufgezwungen haben.
5. Stärkt das Vertrauen der Benutzer
Gibt Benutzern die Gewissheit, dass ihre Daten durch zusätzliche Sicherheitsebenen gut geschützt sind.
Die besten 2FA- und MFA-Authentifizierungsmethoden
Die Implementierung der richtigen MFA-Methoden ist entscheidend für ein ausgewogenes Verhältnis zwischen hoher Sicherheit und Benutzerfreundlichkeit. Im Folgenden finden Sie einige der effektivsten Authentifizierungsoptionen , die Unternehmen zum Schutz des Zugriffs auf ihre Systeme und Daten einsetzen können:
1. Sicherheitstoken
Sicherheitstoken – ob hardware- oder softwarebasiert – generieren zeitkritische Einmalpasswörter (OTPs), die Benutzer beim Anmelden eingeben müssen. Diese Token machen unbefugten Zugriff ohne physischen oder gerätebasierten Besitz nahezu unmöglich. Sie sind besonders nützlich für Branchen, die hohe Sicherheit ohne Internetabhängigkeit benötigen.
2. Biometrische Authentifizierung
Biometrische Authentifizierung nutzt einzigartige physische oder verhaltensbezogene Merkmale wie Fingerabdrücke, Gesichtserkennung oder Stimmmuster zur Identitätsprüfung. Als eine der sichersten Methoden der Multi-Faktor-Authentifizierung (MFA) sind biometrische Daten schwer zu kopieren oder zu stehlen. Obwohl sie hochwirksam sind, erfordern sie einen sorgfältigen Umgang mit sensiblen Daten und deren sichere Speicherung, um Datenschutzrisiken zu vermeiden.
3. Authentifizierungs-Apps
Authentifizierungs-Apps wie die miniOrange Authentication App bieten eine nahtlose Möglichkeit zur Implementierung von MFA mithilfe zeitbasierter OTPs, die sich alle 30 Sekunden aktualisieren. Im Gegensatz zu SMS-basierten Codes sind sie unabhängig von Ihrer Telefonnummer oder Ihrem Mobilfunkanbieter und minimieren so das Risiko von Phishing und SIM-Swapping. Die miniOrange App unterstützt zudem Push-Benachrichtigungen für schnellere und sicherere Anmeldungen mit nur einem Fingertipp.
Vorteile von 2FA und MFA für ein Unternehmen
Angesichts der sich ständig weiterentwickelnden Bedrohungslandschaft ist die Aktivierung der Multi-Faktor-Authentifizierung (MFA) oder Zwei-Faktor-Authentifizierung (2FA) nicht länger optional, sondern unerlässlich. miniOrange bietet eine umfassende, skalierbare und einfach zu implementierende MFA/2FA-Lösung, die Ihre Benutzer, Apps und sensiblen Daten an jedem Zugriffspunkt schützt.
So kann miniOrange Ihnen dabei helfen, Ihre Sicherheitslage zu verbessern:
Sicherheit für Unternehmen
miniOrange MFA überprüft die Benutzeridentität über mehrere Ebenen, wie OTPs, Biometrie, Push-Benachrichtigungen oder Hardware-Token, und verhindert so Verstöße durch gestohlene oder schwache Passwörter.
Anpassbar für jedes Unternehmen
Egal, ob Sie ein Startup oder ein Großunternehmen sind, miniOrange bietet über 15 MFA-Methoden, die Sie an Ihre Benutzer und Risikostufen anpassen können, einschließlich Unterstützung für VPNs, Legacy-Apps und Cloud-Plattformen.
Nahtlose Integration mit SSO und vorhandener Infrastruktur
Kombinieren Sie MFA mit Single Sign-On (SSO) für eine reibungslose Anmeldung mit nur einem Klick, ohne Kompromisse bei der Sicherheit einzugehen. Einfache Integration mit Active Directory, Okta, Azure AD und mehr.
Adaptiv und kontextbewusst
Nutzen Sie adaptive MFA mit Kontextfaktoren wie IP, Gerät oder Geolokalisierung, um zusätzliche Überprüfungsebenen nur bei Bedarf auszulösen und so das perfekte Gleichgewicht zwischen Benutzererfahrung und Risikominderung zu erreichen.
Remote-Ready mit der miniOrange Authentication App
Ermöglichen Sie Remote-Teams sicheren Zugriff über unsere mobile App und bieten Sie OTP, Push, QR-Code-Anmeldungen und biometrische Unterstützung – alles von einem einzigen Gerät aus.
Fazit
Angesichts zunehmender Cyberbedrohungen und steigender regulatorischer Anforderungen ist die Implementierung robuster Authentifizierungsmaßnahmen keine Option mehr, sondern eine Notwendigkeit. miniOrange bietet Unternehmen flexible, skalierbare und benutzerfreundliche 2FA- und MFA-Lösungen, die nicht nur sensible Daten schützen, sondern auch das gesamte Anmeldeerlebnis verbessern. Von traditionellen Einmalpasswörtern (OTP) bis hin zur modernen, passwortlosen Authentifizierung unterstützt miniOrange fortschrittliche Methoden wie WebAuthn, einen sicheren Standard, der Biometrie oder Sicherheitsschlüssel für reibungslose Anmeldungen nutzt. Um mehr über WebAuthn und seine Rolle bei der Zukunftssicherung Ihrer Authentifizierungsstrategie zu erfahren, bietet miniOrange eine nahtlose, auf Ihre Bedürfnisse zugeschnittene Integration.
Erfahren Sie mehr über MFA und entdecken Sie, wie die richtigen Authentifizierungsmethoden die Sicherheitslandschaft Ihres Unternehmens grundlegend verändern können. Starten Sie noch heute Ihre kostenlose Testphase oder kontaktieren Sie uns, um die optimale Lösung für Ihr Unternehmen zu finden.
Häufig gestellte Fragen
Ist MFA immer besser als 2FA?
Ja, aber es hängt von Ihren Sicherheitsanforderungen ab. Jede 2FA ist eine Form von MFA, MFA kann jedoch mehr als zwei Authentifizierungsebenen umfassen und so zusätzlichen Schutz bieten. In Umgebungen mit hohem Risiko ist MFA sicherer, während 2FA für die meisten Standardanwendungsfälle gut geeignet ist.
Ist 2FA im Jahr 2025 noch sicher?
2FA ist nach wie vor eine der effektivsten Methoden, um unbefugten Zugriff zu verhindern. Es schützt vor Passwortdiebstahl, unterstützt die Einhaltung von Vorschriften und ist einfach zu implementieren. Damit ist es auch angesichts der sich ständig weiterentwickelnden Bedrohungslandschaft eine kluge Wahl.
Kann ich Biometrie mit 2FA verwenden?
Ja, und es wird dringend empfohlen. Biometrische Daten wie Fingerabdrücke oder Gesichtserkennung können als zweiter Faktor in der 2FA verwendet werden. Sie bieten hohe Sicherheit und ein nahtloses Benutzererlebnis und machen die Anmeldung sicherer und schneller.
Was ist sicherer: 2FA oder MFA?
MFA ist sicherer. Während 2FA zwei Verifizierungsschritte verwendet, kann MFA drei oder mehr umfassen, beispielsweise eine Kombination aus Passwort, biometrischem Scan und Smartcard. Mehr Ebenen bedeuten mehr Schutz, insbesondere für sensible Systeme.
Hinterlasse einen Kommentar