
Passwörter allein reichen nicht mehr aus, um den Zugriff auf Geschäftsanwendungen und sensible Daten zu schützen. Genau deshalb gibt es die kontextbasierte Authentifizierung, auch adaptive oder kontextbezogene Authentifizierung genannt. Sie fügt eine zusätzliche Sicherheitsebene hinzu, indem sie Echtzeitinformationen wie Standort, Gerät, Verhalten und Zugriffszeitpunkt des Nutzers auswertet, bevor über die Zugriffsgewährung entschieden wird.
Anstatt sich allein auf ein Passwort zu verlassen, analysiert das System die Umstände des Logins: Wer meldet sich an, von wo, mit welchem Gerät und wann? Das Ziel ist einfach: Nur die richtigen Personen sollen Zugriff erhalten, die falschen ausgeschlossen werden, und vertrauenswürdige Nutzer sollen keine unnötigen Hürden überwinden müssen.
Was ist kontextbasierte Authentifizierung?
Die kontextbasierte Authentifizierung ist ein Verfahren, das die Umstände eines Zugriffsversuchs, den sogenannten Authentifizierungskontext, analysiert. Dabei werden Signale wie Nutzerverhalten, Gerätetyp, Standort, IP-Adresse, Netzwerk und Zugriffszeitpunkt genutzt, um zu bestimmen, ob ein Anmeldeversuch vertrauenswürdig oder riskant erscheint. Für jeden Nutzer wird ein Profil des „normalen“ Zugriffsverhaltens erstellt und alle Abweichungen werden markiert.
Innerhalb dieses Prozesses geschehen zwei Dinge:
Festlegung einer Basislinie: Das System überwacht typische Anmeldemuster über einen bestimmten Zeitraum. Daraus ergibt sich die Kontextidentität jedes Benutzers, der Verhaltensfingerabdruck, mit dem das System zukünftige Anmeldungen vergleicht.
Reaktion auf Anomalien: Sobald diese Basislinie existiert, wird jede neue Anmeldung in Echtzeit damit abgeglichen. Je nach Risiko kann das System eine Multi-Faktor-Authentifizierung (MFA) anfordern, eine zusätzliche Sicherheitsprüfung auslösen oder den Zugriff direkt verweigern.
Wie funktioniert die kontextbasierte Authentifizierung?
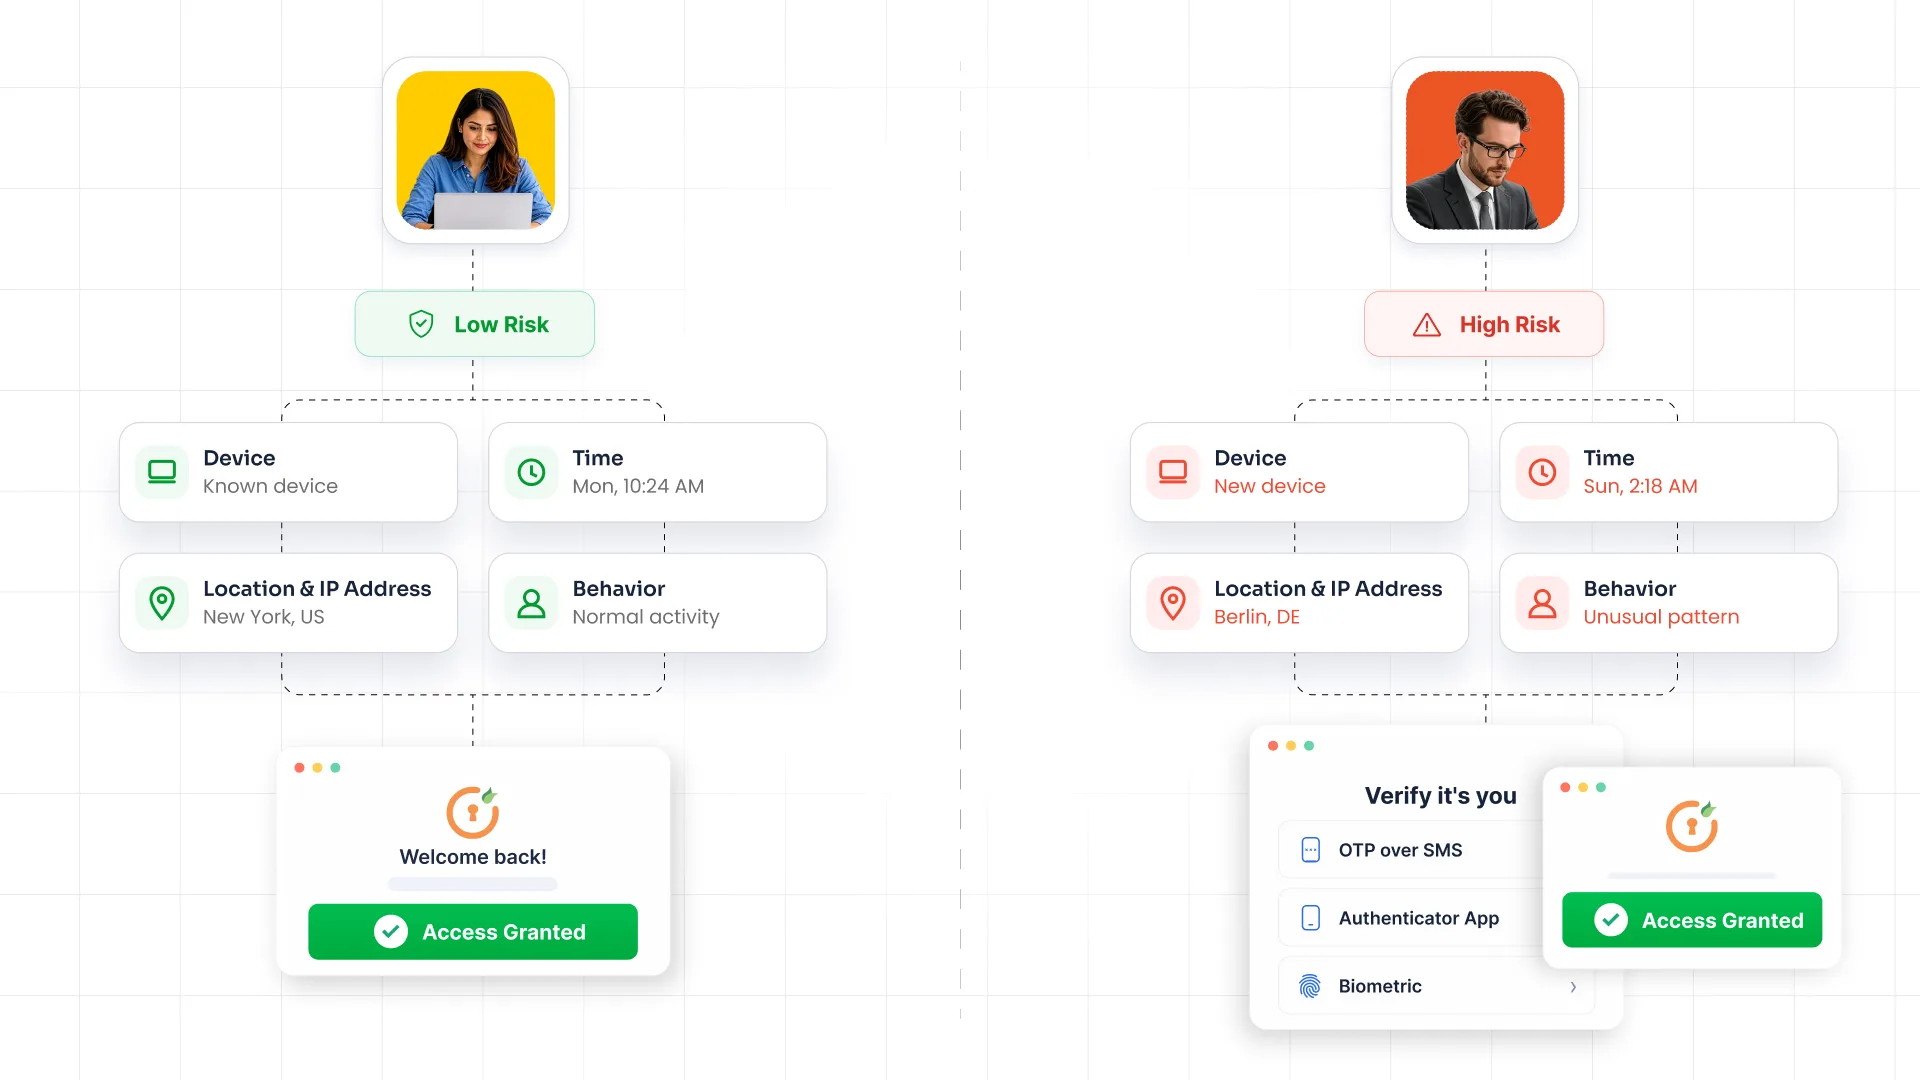
Die kontextbasierte Authentifizierung funktioniert durch das Sammeln und Auswerten von Informationen rund um die Zugriffsanfrage eines Benutzers. Der Prozess umfasst im Allgemeinen die folgenden vier Schritte, die bei jedem Anmeldeversuch wiederholt werden.
1. Kontextuelle Signale erfassen: Das System ruft Daten zum Zeitpunkt der Anmeldung ab: Geräte-Fingerabdruck, IP-Adresse, Geolokalisierung, Netzwerktyp, Tageszeit und Verhaltenshinweise wie Tippgeschwindigkeit oder Navigationsmuster.
2. Bewertung des Authentifizierungsrisikos: Die Signale werden bewertet. Eine Anmeldung von einem bekannten Gerät im Heimnetzwerk um 10 Uhr morgens birgt ein geringes Risiko. Eine Anmeldung von einem neuen Gerät in einem öffentlichen WLAN um 3 Uhr nachts birgt ein hohes Risiko.
3. Abgleich mit dem Benutzer- und Gerätekontext: Die Risikobewertung wird mit den festgelegten Basiswerten des Benutzers und den Zugriffsrichtlinien der Organisation abgeglichen. Liegt dies im üblichen Rahmen? Erfüllt das Gerät die Sicherheitsanforderungen?
4. Zugriffsentscheidung treffen: Basierend auf diesem Vergleich gewährt das System den Zugriff, führt eine zusätzliche Authentifizierung durch oder verweigert ihn. Zugriffe mit geringem Risiko werden ohne Unterbrechung verarbeitet. Zugriffe mit hohem Risiko werden gestoppt oder weiter verifiziert.
Dieser risikobasierte Ansatz ermöglicht es Organisationen, strengere Kontrollen anzuwenden, wenn die Situation dies erfordert, anstatt die gleiche Authentifizierungsanforderung auf jeden Login anzuwenden.
Welche Signale analysiert die kontextbasierte Authentifizierung?
Die Stärke der kontextbezogenen Authentifizierung hängt davon ab, wie viele Signale sie erfasst und wie gut sie diese gewichtet.
| Signal | Was es bewertet |
|---|---|
| Nutzer und Verhalten | Anmeldeverhalten, Tipp- und Navigationsgewohnheiten, ungewöhnliche Kontoaktivitäten |
| Gerät | Geräteidentität, Sicherheitsstatus, ob es verwaltet oder gejailbreakt ist |
| Standort und Netzwerk | Nutzung von IP-Adresse, geografischem Standort, VPN oder öffentlichem Netzwerk |
| Zeit | Anmeldezeit im Vergleich zu den typischen Zugriffszeiten eines Benutzers |
| Risiko | Bedrohungsdaten, bekannte schädliche IPs, kontextbezogene Risikobewertung |
Kontextbasierte Authentifizierung vs. traditionelle Authentifizierung
| Faktor | Traditionelle Authentifizierung | Kontextbasierte Authentifizierung |
|---|---|---|
| Authentifizierungsfaktoren | Benutzername und Passwort (manchmal statische MFA) | Anmeldeinformationen plus kontextbezogene Echtzeitsignale |
| Zusammenhangsbewusstsein | Keine Präsentation | Kontinuierlich, pro Anmeldeversuch |
| Risikobewertung | Nicht vorhanden | Dynamische Risikobewertung bei jedem Versuch |
| MFA-Anforderungen | Wird einheitlich auf jeden Login angewendet | Wird nur angewendet, wenn eine Risikobewertung erfolgt |
| User Experience | Für jeden Benutzer, jedes Mal, die gleiche Reibung. | Geringer Reibungsverlust bei vertrauenswürdigen Anmeldungen, mehr Prüfungen bei riskanten Anmeldungen |
| Zugangsentscheidungsphilosophie | Richtige Anmeldedaten eingegeben, falsche Anmeldedaten ausgegeben | Zulassen, anfechten oder ablehnen – je nach Risiko |
Die traditionelle Authentifizierung fragt üblicherweise, ob der Benutzer die erforderlichen Anmeldeinformationen oder Authentifizierungsfaktoren erfolgreich bereitstellen kann. Die kontextbasierte Authentifizierung fügt Informationen über die Zugriffsanfrage selbst hinzu, bevor sie über das weitere Vorgehen entscheidet.
Dadurch reagieren Authentifizierungsentscheidungen besser auf die Umstände der jeweiligen Zugriffsanfrage.
Welche Vorteile bietet die kontextbasierte Authentifizierung?
Die Implementierung kontextbasierter Authentifizierung ermöglicht es Unternehmen, Sicherheitskontrollen entsprechend den Umständen einer Zugriffsanfrage anzuwenden. Zu den wichtigsten Vorteilen gehören:
1. Verbesserte Sicherheit
Die kontextbasierte Authentifizierung bietet eine zusätzliche Schutzebene über Benutzernamen, Passwörter und andere Anmeldeinformationen hinaus. Sie kann zum Zeitpunkt der Anmeldung verschiedene Signale auswerten, darunter Geräteinformationen, Standort, Netzwerk und Nutzerverhalten.
Selbst bei Verwendung gültiger Anmeldeinformationen kann ein ungewöhnlicher Kontext dazu führen, dass das System eine zusätzliche Überprüfung anfordert. Dies erschwert die Nutzung gestohlener Anmeldeinformationen und hilft Organisationen, auf verdächtige Zugriffsversuche zu reagieren.
2. Benutzerfreundlichkeit
Kontextbezogene Authentifizierung kann unnötige Authentifizierungsaufforderungen reduzieren. Meldet sich ein Benutzer von einem erkannten Gerät, Standort und in einem anderen vertrauenswürdigen Kontext an, kann das System den Zugriff mit weniger Unterbrechungen ermöglichen.
Dadurch verbringen Nutzer weniger Zeit mit der Beantwortung wiederholter MFA-Anfragen bei Routinearbeiten. Zusätzliche Verifizierungsmaßnahmen können Situationen mit höherem Risiko vorbehalten bleiben.
3. Anpassungsfähigkeit
Das Nutzerverhalten und die Arbeitsumgebungen verändern sich im Laufe der Zeit. Mitarbeiter arbeiten möglicherweise von zu Hause aus, wechseln zwischen verschiedenen Geräten, reisen oder verbinden sich über unterschiedliche Netzwerke.
Kontextbasierte Authentifizierung kann diese Änderungen berücksichtigen, indem sie aktuelle Signale auswertet, anstatt sich ausschließlich auf feste Regeln zu verlassen. Authentifizierungsrichtlinien können zudem angepasst werden, sobald Unternehmen mehr über ihre Benutzer, Anwendungen und Risikomuster erfahren.
4. Gewährleistet die Einhaltung gesetzlicher Vorschriften
Organisationen, die sensible Informationen verarbeiten, benötigen Kontrollmechanismen, die den Zugriff auf autorisierte Benutzer beschränken. Kontextbasierte Authentifizierung kann diese Zugriffskontrollanforderungen unterstützen, indem sie bei Zugriffsentscheidungen das Risiko und den Authentifizierungskontext berücksichtigt.
Es bietet Unternehmen zudem eine einheitlichere Möglichkeit, Authentifizierungsrichtlinien auf sensible Anwendungen und Ressourcen anzuwenden. Die genauen Anforderungen hängen von den jeweiligen Vorschriften, der Branche und der Art der zu schützenden Daten ab. Daher sollte kontextbasierte Authentifizierung als Teil eines umfassenderen Sicherheits- und Compliance-Programms eingesetzt werden.
5. Ermöglicht Zero Trust-Architektur
Zero-Trust-Sicherheit basiert auf der kontinuierlichen Überprüfung des Zugriffs, anstatt davon auszugehen, dass ein Benutzer oder ein Gerät vertrauenswürdig ist, nur weil es sich innerhalb eines Netzwerks befindet.
Kontextbasierte Authentifizierung unterstützt diesen Ansatz, indem sie während Zugriffsversuchen Benutzer, Gerät, Standort, Netzwerk und weitere Signale auswertet. Organisationen können dann auf Grundlage des aktuellen Kontexts und des Risikoniveaus Zugriffsentscheidungen treffen.
6. Verbessert die Benutzererfahrung (UX)
Die Authentifizierung wird einfacher, wenn die Sicherheitskontrollen dem Risikoniveau entsprechen. Ein Benutzer, der normale Arbeiten an einem erkannten Gerät durchführt, kann den Anmeldevorgang mit weniger Aufwand durchlaufen.
Bei Anfragen mit höherem Risiko kann eine strengere Überprüfung erfolgen.
Durch dieses Gleichgewicht kann der sichere Zugriff für Mitarbeiter und Kunden weniger störend gestaltet werden.
Anwendungsfälle für kontextbasierte Authentifizierung
Kontextbasierte Authentifizierung kann für den Mitarbeiterzugriff, kundenorientierte Anwendungen und Umgebungen eingesetzt werden, in denen sensible Informationen stärkere Zugriffskontrollen erfordern.
Der Entscheidungsprozess lässt sich anhand dreier Elemente verstehen: des Szenarios, der Kontextsignale und der Authentifizierungsentscheidung.
Mitarbeiter und Fernzugriff
Szenario: Ein Mitarbeiter meldet sich von zu Hause aus mit einem vom Unternehmen bereitgestellten Laptop bei einer Geschäftsanwendung an.
Kontextbezogene Signale: Das System prüft das Gerät, den Standort, die Anmeldezeit, die IP-Adresse und das bisherige Zugriffsverhalten des Nutzers. Das Gerät wird erkannt, und die Anfrage stammt von einem Ort und zu einer Zeit, die zu den üblichen Aktivitäten des Nutzers passen.
Authentifizierungsentscheidung: Dem Benutzer kann die Anmeldung mit dem Standard-Authentifizierungsverfahren gestattet werden. Werden dieselben Anmeldedaten später von einem unbekannten Gerät oder einem ungewöhnlichen Standort aus verwendet, kann das System gemäß den Richtlinien der Organisation eine zusätzliche Multi-Faktor-Authentifizierung (MFA) verlangen oder den Zugriff sperren.
Dies ist besonders nützlich für Organisationen mit Mitarbeitern, die im Homeoffice oder im Hybridmodell arbeiten, da sich die Zugriffsbedingungen häufig ändern können.
Kunden- und Hochrisikoanwendungen
Szenario: Ein Kunde meldet sich von seinem gewohnten Gerät und Standort aus bei einer Online-Anwendung an und versucht dann, auf eine sensible Kontofunktion zuzugreifen.
Kontextuelle Signale: Das System wertet das Gerät, den Standort, das Netzwerk, die IP-Adresse, die jüngsten Aktivitäten und andere verfügbare Risikosignale aus.
Authentifizierungsentscheidung: Eine Anfrage mit geringem Risiko kann normal verarbeitet werden. Sollte die Aktivität ungewöhnlich erscheinen, kann die Anwendung vor der Ausführung der sensiblen Aktion eine zusätzliche Authentifizierung anfordern.
Mit diesem Ansatz können Kundenkonten geschützt werden, während gleichzeitig unnötige Authentifizierungsaufforderungen bei Routinevorgängen vermieden werden.
Regulierte Industrien
Szenario: Ein Mitarbeiter versucht, auf eine Anwendung zuzugreifen, die sensible Finanz-, Gesundheits- oder andere regulierte Informationen enthält.
Kontextuelle Signale: Die Organisation kann die Identität, das Gerät, den Standort, das Netzwerk, die Anwendung und die Zugriffsbedingungen des Benutzers auswerten.
Entscheidung zur Authentifizierung: Der Zugriff kann gewährt werden, wenn die Anfrage den Richtlinien der Organisation entspricht. Anfragen mit höherem Risiko können eine stärkere Authentifizierung erfordern oder abgelehnt werden.
In regulierten Bereichen wie dem Gesundheitswesen, dem Finanzsektor und der öffentlichen Verwaltung kann dieser Ansatz dazu beitragen, strengere Zugriffskontrollen für sensible Anwendungen und Daten durchzusetzen.
Welche Herausforderungen birgt die kontextbasierte Authentifizierung?
Kontextbasierte Authentifizierung kann die Zugriffssicherheit verbessern, muss aber von Unternehmen sorgfältig konfiguriert werden. Zu den häufigsten Herausforderungen gehören:
- Ausgewogenheit zwischen Sicherheit und Benutzererfahrung: Zu viele Authentifizierungsanforderungen können den normalen Arbeitsablauf stören, während unzureichende Richtlinien riskante Zugriffe ungeschützt lassen. Richtlinien müssen dem jeweiligen Risikoniveau entsprechen.
- Verwaltung von Datenschutz- und Kontextdaten: Kontextbezogene Entscheidungen können auf Informationen wie Standort, Gerätedetails, IP-Adressen und Verhalten basieren. Organisationen benötigen klare Regeln für die Erfassung, Speicherung, Nutzung und den Schutz dieser Daten.
- Konfiguration und Optimierung von Authentifizierungsrichtlinien: Risikosignale bedeuten nicht zwangsläufig, dass ein Konto kompromittiert ist. Unternehmen müssen ihre Richtlinien überprüfen und Schwellenwerte anpassen, damit legitime Nutzer nicht wiederholt gesperrt werden.
- Integration mit bestehenden Anwendungen: Ältere Anwendungen unterstützen moderne Authentifizierungskontrollen möglicherweise nicht direkt. Unternehmen benötigen unter Umständen eine Identitätsschicht oder ein Authentifizierungsgateway, um kontextbasierte Richtlinien anzuwenden, ohne jede Anwendung ändern zu müssen.
Wie implementiert man kontextbasierte Authentifizierung?
Eine erfolgreiche Implementierung beginnt mit dem Schutz der zu schützenden Zugriffsrechte und entwickelt dann Richtlinien, die auf den tatsächlichen Risiken basieren.
1. Benutzer, Anwendungen und Ressourcen identifizieren, die Schutz benötigen.
Beginnen Sie damit, diejenigen Benutzer, Anwendungen und Ressourcen zu identifizieren, die strengere Zugriffskontrollen benötigen. Sensible Anwendungen, Administratorkonten, Kundendaten und kritische Geschäftssysteme erfordern möglicherweise strengere Richtlinien als Ressourcen mit geringem Risiko.
2. Relevante Kontextsignale definieren
Ermitteln Sie, welche Signale Ihnen bei der Risikobewertung einer Zugriffsanfrage helfen können. Gängige Signale sind Gerät, Standort, IP-Adresse, Netzwerk, Anmeldezeitpunkt, Benutzerverhalten, Anwendung und bisherige Zugriffsmuster.
Die verwendeten Signale sollten dem Typ des zu schützenden Zugriffs entsprechen. Ein Signal, das für eine Anwendung nützlich ist, kann für eine andere weniger wertvoll sein.
3. Risikobasierte Zugriffsrichtlinien erstellen
Definieren Sie, was geschehen soll, wenn eine Anmeldung einem vertrauenswürdigen Muster entspricht und was bei erhöhtem Risiko passieren soll. Beispielsweise kann eine Anfrage mit geringem Risiko normal weiterlaufen, eine Anfrage mit mittlerem Risiko die Multi-Faktor-Authentifizierung auslösen und eine Anfrage mit hohem Risiko blockiert werden.
Die Richtlinien sollten so präzise sein, dass sie Zugangsentscheidungen steuern, ohne unnötige Hürden für die Nutzer zu schaffen.
4. Step-Up-Authentifizierung konfigurieren
Die mehrstufige Authentifizierung (Step-up Authentication, MFA) fügt einen weiteren Verifizierungsschritt hinzu, wenn das Risiko einer Zugriffsanfrage steigt. MFA kann ausgelöst werden, wenn sich ein Benutzer von einem unbekannten Gerät, einem ungewöhnlichen Standort oder in einem anderen Kontext anmeldet, der nicht den üblichen Richtlinien der Organisation entspricht.
Bei sensiblen Anwendungen können Organisationen stärkere Authentifizierungsmethoden einsetzen, wenn eine zusätzliche Überprüfung erforderlich ist.
5. Authentifizierungsrichtlinien testen und optimieren
Bevor Richtlinien flächendeckend angewendet werden, sollten sie mit verschiedenen Nutzern, Geräten, Standorten und Zugriffsszenarien getestet werden. Es ist zu prüfen, ob normale Aktivitäten in Frage gestellt werden und ob tatsächlich riskante Aktivitäten die erforderliche Überprüfung erhalten.
Die Authentifizierungsrichtlinien müssen möglicherweise regelmäßig angepasst werden, da sich Arbeitsmuster, Anwendungen und Bedrohungen ändern.
6. Überwachung der Authentifizierungsaktivität
Überwachen Sie Authentifizierungsversuche, Herausforderungen, erfolgreiche Anmeldungen, blockierte Anfragen und ungewöhnliche Aktivitäten. Dies hilft Sicherheitsteams zu verstehen, ob Richtlinien wie vorgesehen funktionieren, und Muster zu erkennen, die möglicherweise untersucht werden müssen.
Kontextbasierte Authentifizierung und Phishing-resistente MFA
Kontextbasierte Authentifizierung und phishingresistente MFA adressieren unterschiedliche Teile des Authentifizierungsprozesses.
Die kontextbasierte Authentifizierung entscheidet anhand des Risikos und der Umstände einer Zugriffsanfrage, wann und in welchem Umfang eine Authentifizierung erforderlich ist. Beispielsweise kann eine vertraute Anmeldung den Standard-Authentifizierungsablauf erfordern, während eine ungewöhnliche Anmeldung eine zusätzliche Authentifizierung auslösen kann.
Phishing-resistente Methoden stärken den Authentifizierungsfaktor selbst. FIDO2, WebAuthn, Passkeys und Sicherheitsschlüssel nutzen Public-Key-Kryptografie, um die Authentifizierung gegen gängige Phishing-Angriffe zu schützen. Anstatt auf einen Code zu setzen, den ein Benutzer unter Umständen preisgeben kann, verwenden diese Methoden kryptografische Anmeldeinformationen, die an die legitime Website oder den Dienst gebunden sind.
Diese Ansätze können zusammenwirken, um eine anpassungsfähigere Sicherheitsstrategie zu schaffen. Kontextbasierte Authentifizierung erkennt, wann eine stärkere Überprüfung erforderlich ist, während eine phishingresistente MFA-Lösung eine stärkere Authentifizierungsebene bietet, um Benutzer vor anmeldeinformationsbasierten Angriffen und Phishing-Angriffen zu schützen.
Fazit
Cyberbedrohungen entwickeln sich schneller, als statische Abwehrmechanismen mithalten können. Kontextbasierte Authentifizierung bewährt sich, weil sie nicht nur fragt, ob das Passwort korrekt ist, sondern prüft, ob die gesamte Situation rund um die Anmeldung plausibel ist, und passt die Authentifizierung in Echtzeit an, wenn dies nicht der Fall ist.
miniOrange integriert dies in eine vollständige Suite für Identitäts- und Zugriffsmanagement: Single Sign-On (SSO)-Lösung , Multi-Faktor-Authentifizierung (MFA)-Software , kontextbezogene Authentifizierung, risikobasierte Authentifizierung und biometrische Authentifizierung , einsetzbar lokal, hybrid oder ausschließlich in Cloud-Umgebungen.
Kontaktieren Sie uns , um die passende Lösung für Ihre Organisation zu finden!
Häufig gestellte Fragen
Welche Arten von Signalen analysiert die kontextbasierte Authentifizierung?
Die kontextbasierte Authentifizierung analysiert Signale wie Benutzerstandort, Gerät, IP-Adresse, Netzwerk, Anmeldezeitpunkt, Benutzerverhalten, Anwendung und bisherige Zugriffsmuster. Welche Signale genau analysiert werden, hängt vom Authentifizierungssystem und den Sicherheitsrichtlinien der Organisation ab.
Wie können Organisationen unnötige MFA-Abfragen reduzieren, ohne die Sicherheit zu schwächen?
Organisationen können risikobasierte Authentifizierungsrichtlinien verwenden, die den Kontext jeder Zugriffsanfrage berücksichtigen. Anfragen mit geringem Risiko können dem normalen Authentifizierungsablauf folgen, während ungewöhnliche oder risikoreichere Anfragen eine Multi-Faktor-Authentifizierung (MFA) oder eine stärkere Verifizierung auslösen können.
Worin unterscheidet sich die kontextbezogene Authentifizierung von der traditionellen Authentifizierung?
Die herkömmliche Authentifizierung prüft die Anmeldeinformationen einmalig und wendet dieselbe Regel auf jede Anmeldung an. Die kontextbezogene Authentifizierung bewertet die Situation bei jeder Anmeldung und passt die Reaktion – Zulassen, Hinterfragen oder Verweigern – an das jeweilige Echtzeitrisiko an.
Welche Rolle spielt die gerätebasierte Authentifizierung in der kontextbasierten Sicherheit?
Geräteinformationen helfen dabei festzustellen, ob eine Zugriffsanfrage von einem bekannten oder vertrauenswürdigen Gerät stammt. Ein bekanntes Gerät kann eine Entscheidung mit geringerem Risiko unterstützen, während ein unbekanntes oder potenziell kompromittiertes Gerät zusätzliche Authentifizierungsmaßnahmen oder eine Zugriffssperre auslösen kann.
Wie lässt sich kontextbasierte Authentifizierung implementieren, ohne bestehende Anwendungen zu beeinträchtigen?
Beginnen Sie mit Ihren risikoreichsten Anwendungen, definieren Sie Signale und Richtlinien vor der Einführung und testen Sie anhand echter Anmeldedaten, um Fehlalarme zu erkennen. Legacy-Systeme benötigen in der Regel eine Integrationsschicht oder ein Gateway anstelle einer nativen Neuentwicklung.



Hinterlasse einen Kommentar