

Zugriffsprobleme entstehen in der Regel nicht durch einen einzigen großen Fehler. Sie entwickeln sich vielmehr schleichend durch kleine Entscheidungen. Temporäre Zugriffsrechte werden verlängert, Rollen ändern sich, Berechtigungen bleiben aber gleich, und Lieferantenkonten bleiben länger aktiv als erwartet. Einzeln betrachtet scheinen diese Situationen nicht dringlich, doch mit der Zeit wird es immer schwieriger nachzuvollziehen, wer worauf Zugriff hat und ob dieser Zugriff überhaupt noch benötigt wird.
Hier kommt die Zugriffszertifizierung ins Spiel. Sie bietet eine strukturierte Möglichkeit, Zugriffe regelmäßig zu überprüfen und zu korrigieren, bevor daraus ein Sicherheits- oder Compliance-Problem wird. In diesem Blogbeitrag erfahren Sie, was Zugriffszertifizierung ist, wie sie funktioniert, warum sie wichtig ist und wie sie effektiv implementiert wird.
Was ist eine Zugriffszertifizierung?
Die Zugriffszertifizierung ist der Prozess der Überprüfung und Validierung des Benutzerzugriffs auf Systeme, Anwendungen und Daten, um sicherzustellen, dass dieser angemessen, notwendig und mit der jeweiligen Rolle abgestimmt ist. Sie wird auch als Benutzerzugriffsprüfung oder Kontobestätigung bezeichnet.
Vereinfacht ausgedrückt hilft die Zugriffszertifizierung bei der Beantwortung der Frage: Benötigt dieser Benutzer diese Zugriffsebene noch?
Innerhalb von Identitäts- und Zugriffsmanagement (IAM)Die Zugriffszertifizierung dient als Kontrollmechanismus. IAM Systeme gewähren Zugriff, Zertifizierung stellt sicher, dass der Zugriff im Laufe der Zeit korrekt bleibt.
Ohne diesen Schritt neigen Zugriffe dazu, sich anzuhäufen, wodurch unnötige Berechtigungen entstehen und das Risiko von Missbrauch oder Offenlegung steigt.
Warum ist die Zugriffszertifizierung wichtig?
Die Zugriffszertifizierung ist mehr als nur eine Pflichterfüllung. Sie verbessert die Zugriffsverwaltung im gesamten Unternehmen. Hier die wichtigsten Gründe für die Bedeutung der Zugriffszertifizierung:
- Verhindert die Ausweitung von Berechtigungen: Im Laufe der Zeit sammeln Benutzer Zugriffsrechte an, wenn sie ihre Rolle ändern oder neue Verantwortlichkeiten übernehmen. Ohne regelmäßige Überprüfungen bleiben alte Berechtigungen aktiv, was zu übermäßigen Zugriffsrechten führt. Die Zugriffszertifizierung hilft, diese Berechtigungen zu identifizieren und zu entfernen und stellt so sicher, dass Benutzer nur über die tatsächlich benötigten Berechtigungen verfügen.
- Reduziert Insider-Bedrohungen: Wenn Nutzer über mehr Zugriffsrechte verfügen als nötig, steigt das Missbrauchsrisiko. Dies kann unbeabsichtigt oder vorsätzlich geschehen. Durch regelmäßige Zugriffsüberprüfungen verringern Unternehmen die Wahrscheinlichkeit internen Missbrauchs und begrenzen die Auswirkungen kompromittierter Konten.
- Stellt Compliance sicher: Regulatorische Rahmenbedingungen wie SOX, DSGVO, HIPAA und ISO 27001 verpflichten Unternehmen zur regelmäßigen Überprüfung der Zugriffsrechte. Die Zugriffszertifizierung liefert den dokumentierten Nachweis, dass die Zugriffsrechte überprüft und kontrolliert werden. Dies vereinfacht Audits und reduziert den Verwaltungsaufwand. Compliance-Risiken.
- Verbessert die Sicht: In vielen Umgebungen sind Zugriffsdaten auf mehrere Systeme verteilt. Die Zugriffszertifizierung führt diese Informationen zusammen und ermöglicht so einen besseren Überblick darüber, wer worauf Zugriff hat und wo Inkonsistenzen bestehen.
Wie funktioniert die Zugriffszertifizierung?
Die Zugriffszertifizierung folgt einem strukturierten Workflow , der in regelmäßigen Abständen ausgeführt oder durch bestimmte Ereignisse ausgelöst wird. Jeder Schritt stellt sicher, dass die Zugriffsrechte korrekt, relevant und auf die aktuellen Rollen und Verantwortlichkeiten abgestimmt bleiben.
Hier ist eine schrittweise Aufschlüsselung des Vorgangs:
1. Umfang definieren
Der Prozess beginnt mit der Festlegung dessen, was überprüft werden muss. Dies kann alle Benutzer im gesamten Unternehmen, bestimmte Abteilungen, kritische Anwendungen oder Hochrisikokonten wie Administratoren umfassen.
Eine klare Definition des Umfangs trägt dazu bei, den Prozess fokussiert zu halten und sicherzustellen, dass die Prüfungen überschaubar sind. Sie ermöglicht es Organisationen außerdem, sensible Systeme zu priorisieren und zu vermeiden, alles gleichzeitig und ohne Kontext zu prüfen.
2. Zugriffsdaten erfassen
Sobald der Geltungsbereich definiert ist, werden Zugriffsdaten aus verschiedenen Systemen erfasst. Dazu gehören Benutzerrollen , Berechtigungen, Anwendungszugriffe, Gruppenzugehörigkeiten und privilegierte Berechtigungen.
Da diese Daten häufig über mehrere Systeme verteilt sind, kann ihre manuelle Erfassung zeitaufwändig sein. Aus diesem Grund setzen viele Organisationen auf Integrationen oder automatisierte Tools, um alle Zugriffsdaten in einer einzigen Ansicht zusammenzuführen.
3. Gutachter zuweisen
Der nächste Schritt besteht darin, die richtigen Prüfer zuzuweisen. Dies sind in der Regel Personen, die den Zweck des Zugriffs verstehen, wie z. B. Manager, Anwendungsbesitzer oder Sicherheitsteams.
Die Auswahl der richtigen Prüfer ist wichtig, da diese über den notwendigen Kontext verfügen, um fundierte Entscheidungen zu treffen. Ohne den entsprechenden Kontext könnten Prüfer unnötigerweise Zugriffe genehmigen oder Zugriffe widerrufen, die weiterhin erforderlich sind.
4. Überprüfung und Entscheidung
Die Prüfer bewerten jeden Zugriffseintrag und entscheiden anhand der aktuellen Rolle und Verantwortlichkeiten des Benutzers, ob er genehmigt, widerrufen oder geändert werden soll.
Beispielsweise kann der Zugriff beibehalten werden, wenn er noch relevant ist, entfernt werden, wenn er nicht mehr benötigt wird, oder angepasst werden, wenn sich die Rolle des Benutzers geändert hat. Dieser Schritt erfordert ein klares Verständnis der Bedeutung jeder einzelnen Berechtigung, um Fehlentscheidungen zu vermeiden.
5. Sanierung
Nachdem die Entscheidungen getroffen wurden, besteht der nächste Schritt darin, die notwendigen Änderungen umzusetzen. Nicht mehr benötigte Zugriffsrechte sollten entfernt und alle Aktualisierungen unverzüglich implementiert werden.
Eine zeitnahe Behebung der Mängel ist entscheidend. Werden die Änderungen nicht umgehend umgesetzt, kann der unnötige Zugriff weiterhin bestehen, was den Zweck des Überprüfungsprozesses untergräbt.
6. Prüfung und Berichterstattung
Alle im Rahmen des Prozesses durchgeführten Maßnahmen werden protokolliert. Dies umfasst, wer die Überprüfung durchgeführt hat, welche Entscheidungen getroffen wurden und wann Änderungen umgesetzt wurden.
Diese Aufzeichnungen sind für Audits unerlässlich und helfen Organisationen, die Einhaltung von Vorschriften nachzuweisen. Sie bieten außerdem langfristige Einblicke in Zugriffsmuster und die Art und Weise, wie Zugriffe im Laufe der Zeit verwaltet werden.
Arten der Zugriffszertifizierung
Die Zugriffszertifizierung kann je nach Prüfgegenstand auf unterschiedliche Weise angewendet werden. Jede Art konzentriert sich auf einen spezifischen Aspekt des Zugriffs und hilft Organisationen dabei, die Kontrolle über Benutzer, Systeme und Rollen zu verbessern.
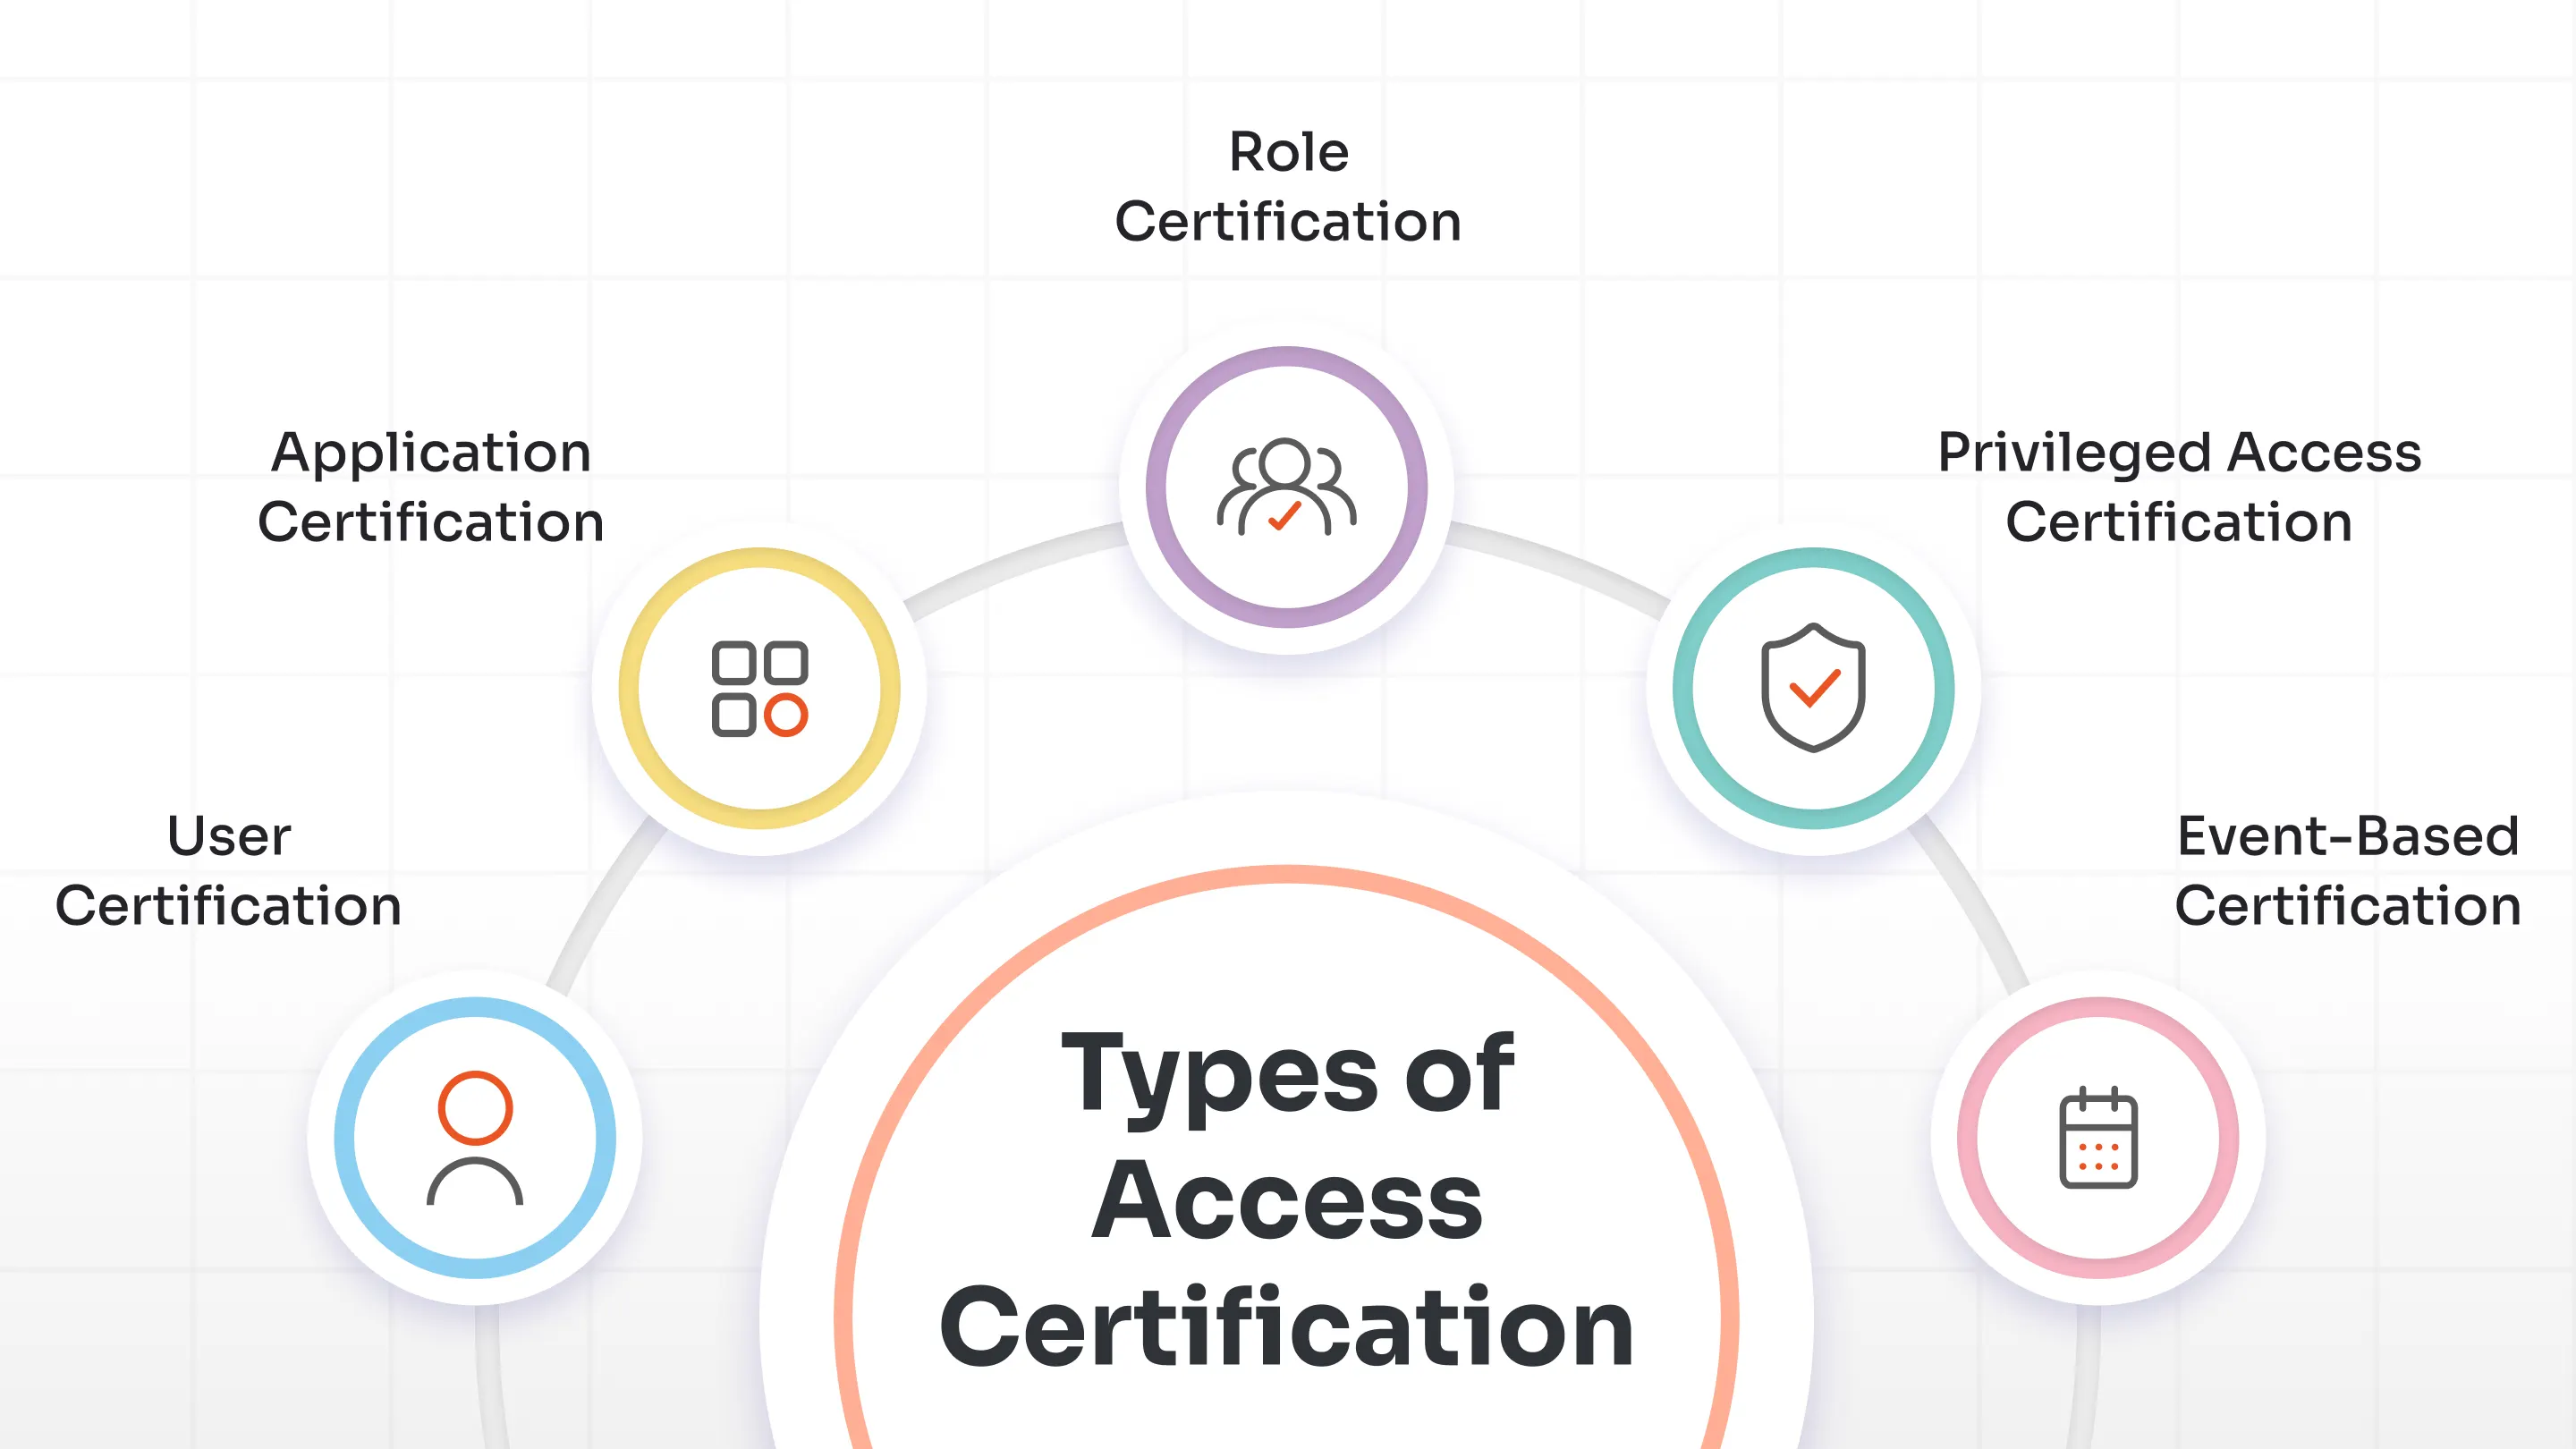
Nachfolgend sind die wichtigsten Arten von Zugriffszertifizierungen aufgeführt:
1. Benutzerzertifizierung
Die Benutzerzertifizierung konzentriert sich auf einzelne Benutzer und die ihnen zugewiesenen Zugriffsrechte über verschiedene Systeme und Anwendungen hinweg.
Beispielsweise kann ein Manager gebeten werden zu überprüfen, ob ein Mitarbeiter noch Zugriff auf alle Tools und Systeme benötigt, die er derzeit verwendet.
Dies ist die am häufigsten verwendete Zertifizierungsart, da sie eine nutzerzentrierte Sichtweise bietet. Sie trägt dazu bei, dass die Zugriffsrechte auch bei sich ändernden Rollen und Verantwortlichkeiten einer Person stets im Einklang stehen.
2. Anwendungszertifizierung
Die Anwendungszertifizierung konzentriert sich auf den Zugriff auf eine bestimmte Anwendung oder ein bestimmtes System.
Ein Anwendungsinhaber kann beispielsweise überprüfen, wer Zugriff auf ein Finanz- oder Personalverwaltungssystem hat und entscheiden, ob dieser Zugriff noch erforderlich ist.
Diese Art der Zertifizierung ist nützlich, um die Kontrolle über kritische Systeme aufrechtzuerhalten. Sie stellt sicher, dass nur berechtigte Benutzer Zugriff auf sensible Anwendungen haben und reduziert das Risiko einer unbefugten Nutzung.
3. Rollenzertifizierung
Bei der Rollenzertifizierung liegt der Fokus auf Rollen und den damit verbundenen Berechtigungen, nicht auf einzelnen Benutzern.
Ein Team kann beispielsweise überprüfen, ob eine bestimmte Rolle Berechtigungen beinhaltet, die nicht mehr benötigt werden oder zu weit gefasst sind.
Dies trägt dazu bei, dass Rollen klar definiert und übersichtlich bleiben. Werden Rollen nicht regelmäßig überprüft, können sie zu viele Berechtigungen haben, was sich auf mehrere Benutzer gleichzeitig auswirken kann.
4. Zertifizierung für privilegierten Zugriff
Bei der Zertifizierung privilegierter Zugriffe liegt der Fokus auf Hochrisikokonten, wie z. B. Administratoren oder Benutzern mit erweiterten Berechtigungen.
Organisationen können beispielsweise überprüfen, wer über Administratorzugriff verfügt und ob dieser Zugriff noch gerechtfertigt ist.
Diese Art der Zertifizierung ist von entscheidender Bedeutung, da privilegierte Konten über ein Höchstmaß an Kontrolle verfügen. Bei Missbrauch oder Kompromittierung können sie erheblichen Schaden anrichten, weshalb regelmäßige Überprüfungen unerlässlich sind.
5. Ereignisbasierte Zertifizierung
Die ereignisbasierte Zertifizierung wird durch bestimmte Änderungen ausgelöst, anstatt nach einem festen Zeitplan zu erfolgen.
Häufige Auslöser sind Rollenwechsel, Ausscheiden von Mitarbeitern oder die Einführung eines neuen Systems.
Dieser Ansatz gewährleistet, dass die Zugriffsrechte zum richtigen Zeitpunkt überprüft werden, insbesondere bei Änderungen. Er trägt dazu bei, etwaige Lücken zwischen den regelmäßigen Überprüfungszyklen zu schließen.
Zugriffszertifizierung vs. Zugriffsprüfung vs. Bereitstellung
| Funktion | Zugriffszertifizierung | Zugriffsüberprüfung | Provisioning |
|---|---|---|---|
| Zweck | Zugriff bestätigen | Zugriff prüfen | Zugriff gewähren |
| Frequenz | Periodisch | Ad-hoc | Auf Nachfrage |
| Auswirkungen auf die Compliance | Hoch | Medium | Niedrig |
Obwohl die Begriffe Zugriffszertifizierung, Zugriffsprüfung und Bereitstellung oft synonym verwendet werden, dienen sie bei der Verwaltung des Benutzerzugriffs ganz unterschiedlichen Zwecken.
Die Zugriffszertifizierung ist ein strukturierter und formaler Prozess zur Sicherstellung von Compliance und Governance. Sie wird in der Regel in festgelegten Abständen durchgeführt, folgt einem Workflow und erfordert die Überprüfung durch Prüfer, ob der Zugriff weiterhin angemessen ist. Jede Entscheidung wird protokolliert, wodurch ein Prüfpfad entsteht, den Organisationen bei Compliance-Prüfungen nutzen können.
Die Zugriffsprüfung hingegen ist flexibler und weniger formal. Sie kann bedarfsabhängig oder im Rahmen von Routineprüfungen ohne festgelegten Prozess oder strenge Dokumentation erfolgen. Sie hilft zwar, offensichtliche Probleme zu identifizieren, bietet aber nicht immer die für die Einhaltung von Vorschriften erforderliche Transparenz und Auditbereitschaft.
Die Bereitstellung konzentriert sich auf die Gewährung von Zugriffsrechten, nicht auf deren Validierung. Wenn ein Benutzer beitritt, seine Rolle ändert oder im Rahmen des JML-Lebenszyklus (Joiner, Mover, Leaver) Zugriff anfordert , stellt die Bereitstellung sicher, dass er die erforderlichen Berechtigungen erhält. Sie prüft jedoch nicht, ob dieser Zugriff dauerhaft bestehen bleiben soll. Hier kommt die Zertifizierung ins Spiel.
Vereinfacht gesagt, erfüllt jedes dieser Elemente eine andere Rolle im Zugriffslebenszyklus. Die Bereitstellung gewährt Benutzern Zugriff, die Zugriffszertifizierung stellt sicher, dass der Zugriff über einen längeren Zeitraum gültig bleibt, und die Zugriffsprüfung unterstützt die laufende Überwachung und schnelle Kontrollen zwischen den Zertifizierungszyklen.
Zusammen bilden diese Prozesse einen vollständigen Kreislauf:
Die Bereitstellung gewährt Zugriff → Die Zugriffszertifizierung bestätigt diesen → Die Zugriffsprüfung unterstützt die kontinuierliche Überwachung.
Wichtigste Vorteile der Zugangszertifizierung
Die Zugriffszertifizierung hilft Organisationen dabei, die Kontrolle darüber zu behalten, wer worauf Zugriff hat, Risiken zu reduzieren und Berechtigungen an die aktuellen Rollen und Verantwortlichkeiten anzupassen.
Nachfolgend die wichtigsten Vorteile der Zugangszertifizierung:
- Setzt das Prinzip der minimalen Berechtigungen durch: Im Laufe der Zeit sammeln Benutzer aufgrund sich ändernder Rollen tendenziell immer mehr Zugriffsrechte an. Die Zugriffszertifizierung hilft dabei, nicht mehr benötigte Berechtigungen zu identifizieren und zu entfernen, sodass Benutzer nur die für ihre Rolle erforderlichen Mindestzugriffsrechte behalten. Durch die Durchsetzung der Prinzip des geringsten PrivilegsDadurch wird die unnötige Offenlegung von Informationen über verschiedene Systeme hinweg reduziert und die Wahrscheinlichkeit des Missbrauchs verringert.
- Verbessert die Einhaltung der Vorschriften: Vorschriften verpflichten Organisationen, Zugriffsrechte regelmäßig zu überprüfen und diese Überprüfungen transparent zu dokumentieren. Die Zugriffszertifizierung liefert diese Dokumentation und erleichtert so den Nachweis der Einhaltung der Vorschriften bei Audits. Dadurch werden Auditprozesse reibungsloser und Compliance-Risiken reduziert.
- Verringert das Risiko von Sicherheitslücken: Veraltete oder übermäßige Zugriffsrechte erhöhen das Risiko von Missbrauch oder Kompromittierung. Regelmäßige Zertifizierungen helfen, solche Zugriffsrechte zu erkennen und zu entfernen, bevor sie zu einem Sicherheitsrisiko werden. Durch die Beschränkung unnötiger Berechtigungen verringern Unternehmen ihre Angriffsfläche.
- Verbessert die Auditbereitschaft: Jede Prüfung und Entscheidung wird im Rahmen des Zertifizierungsprozesses dokumentiert, wodurch ein klarer und nachvollziehbarer Prüfpfad entsteht. Dies erleichtert die Bereitstellung von Nachweisen bei Audits und erfordert keinen zusätzlichen Aufwand in letzter Minute. Die konsistente Dokumentation gewährleistet zudem die kontinuierliche Erfüllung der Auditanforderungen.
- Unterstützt Governance-Automatisierung: Durch die Integration mit IGA-Tools lässt sich die Zugriffszertifizierung systemübergreifend automatisieren, wodurch der Bedarf an manueller Nachverfolgung und Bearbeitung reduziert wird. Dies führt zu einheitlicheren und einfacheren Überprüfungen im großen Maßstab. Zudem können sich Teams so auf wichtigere Aufgaben konzentrieren, anstatt sich mit wiederkehrenden administrativen Tätigkeiten zu befassen.
Anwendungsfälle für Zugriffszertifizierung
Die Zugriffszertifizierung kommt in verschiedenen Szenarien zum Einsatz, in denen der Zugriff im Laufe der Zeit überprüft, validiert und kontrolliert werden muss.
Nachfolgend sind die wichtigsten Anwendungsfälle der Zugriffszertifizierung aufgeführt:
- Mitarbeiter-Lebenszyklusmanagement: Als ein teil von BenutzerlebenszyklusverwaltungDie Zugriffszertifizierung stellt sicher, dass Nutzer beim Eintritt in das Unternehmen die richtigen Zugriffsrechte erhalten und diese auch bei sich ändernden Rollen beibehalten werden. Sie trägt außerdem dazu bei, Zugriffsrechte beim Ausscheiden aus dem Unternehmen umgehend zu entfernen und so das Risiko ungenutzter oder verbleibender Berechtigungen zu minimieren. Dadurch bleiben die Zugriffsrechte in jeder Phase des Mitarbeiterlebenszyklus konsistent mit den jeweiligen Aufgaben.
- Überprüfung privilegierter Zugriffe: Administrator- und Hochrisikokonten erfordern aufgrund der damit verbundenen Kontrollmöglichkeiten eine engmaschigere Überwachung. Regelmäßige Zertifizierungen helfen zu überprüfen, ob ein solcher Zugriff weiterhin gerechtfertigt ist und verringern das Risiko von Missbrauch oder übermäßigen Benutzerrechten. Dies ist besonders wichtig für den Schutz kritischer Systeme und sensibler Daten.
- Zugriffskontrolle durch Dritte: Lieferanten und Auftragnehmer benötigen häufig temporären Zugriff auf Systeme und Daten, um bestimmte Aufgaben zu erledigen. Die Zugriffszertifizierung stellt sicher, dass ihr Zugriff regelmäßig überprüft und nach Abschluss ihrer Arbeit wieder entfernt wird. Dadurch wird verhindert, dass externe Benutzer länger als nötig Zugriff behalten.
- Cloud- und SaaS-Zugriff: Bei der Nutzung mehrerer Cloud-Anwendungen kann die Nachverfolgung von Zugriffen über verschiedene Plattformen hinweg schwierig werden. Zugriffszertifizierungen tragen zur Transparenz bei und stellen sicher, dass nur autorisierte Benutzer Zugriff auf diese Systeme haben. Sie helfen außerdem, ungenutzte oder übermäßige Zugriffe in SaaS-Umgebungen zu identifizieren.
- Einhaltung Gesetzlicher Vorschriften: Viele Vorschriften verpflichten Organisationen zur regelmäßigen Überprüfung von Zugriffsrechten und zur ordnungsgemäßen Dokumentation. Die Zugriffszertifizierung unterstützt die Einhaltung der Vorschriften, indem sie sicherstellt, dass Zugriffe einheitlich geprüft, kontrolliert und dokumentiert werden. Dies erleichtert den Nachweis der Verantwortlichkeit bei Audits.
Häufige Herausforderungen bei der Zugangszertifizierung
Obwohl die Zugriffszertifizierung für die Aufrechterhaltung von Kontrolle und Compliance unerlässlich ist, gestaltet sich ihre Umsetzung in der Praxis nicht immer einfach. Mit dem Wachstum von Organisationen und der zunehmenden Komplexität von Systemen kann die Verwaltung von Zugriffsprüfungen zeitaufwändig und schwer skalierbar werden.
Im Folgenden werden die häufigsten Herausforderungen bei der Zugangszertifizierung aufgeführt:
1. Manuelle Prozesse
Viele Organisationen nutzen für Zugriffsprüfungen immer noch Tabellenkalkulationen oder manuelle Erfassungsmethoden. Dieser Ansatz ist nicht nur zeitaufwendig, sondern erhöht auch das Risiko von Fehlern und Inkonsistenzen. Mit zunehmender Anzahl von Nutzern und Systemen wird die manuelle Zugriffsverwaltung immer schwieriger, was den Prozess ineffizient und schwer skalierbar macht.
2. Ermüdung der Gutachter
Die Zertifizierung von Zugriffsrechten erfordert häufig die Prüfung großer Mengen an Zugriffsdaten, was die Prüfer überfordern kann. Werden zu viele Prüfungen ohne ausreichenden Kontext zugewiesen, können Entscheidungen übereilt oder ohne gründliche Validierung getroffen werden. Dies kann mit der Zeit zu fehlerhaften Genehmigungen führen und die Effektivität des gesamten Zertifizierungsprozesses beeinträchtigen.
3. Verzögerte Sanierung
Selbst wenn unnötige Zugriffe identifiziert werden, werden diese nicht immer sofort entfernt. Verzögerungen bei der Umsetzung von Änderungen können Sicherheitslücken hinterlassen, die es Nutzern ermöglichen, länger als nötig Zugriff zu behalten. Dies mindert die Effektivität der Zugriffszertifizierung, da identifizierte Risiken nicht zeitnah behoben werden.
4. Eingeschränkte Sicht
Zugriffsdaten sind häufig über mehrere Systeme, Anwendungen und Umgebungen verteilt. Dadurch ist es schwierig, einen vollständigen und genauen Überblick darüber zu erhalten, wer worauf Zugriff hat. Ohne zentrale Transparenz können Überprüfungen unvollständig oder inkonsistent ausfallen, was dazu führen kann, dass Risiken übersehen werden.
5. Komplexe IT-Umgebungen
Moderne Organisationen arbeiten mit einer Mischung aus On-Premise-, Cloud- und Hybridsystemen. Die Zugriffsverwaltung in diesen Umgebungen erhöht die Komplexität des Zertifizierungsprozesses. Unterschiedliche Systeme können unterschiedliche Zugriffsmodelle aufweisen, was die Standardisierung und effektive Verwaltung von Zugriffsprüfungen erschwert.
Best Practices für die Zugangszertifizierung
Zugriffszertifizierungen sind am effektivsten, wenn sie strukturiert, einheitlich und an der tatsächlichen Zugriffsnutzung im Unternehmen ausgerichtet sind. Ohne den richtigen Ansatz können Überprüfungen ineffizient, unvollständig oder in großem Umfang schwer zu handhaben sein.
Hier sind einige bewährte Vorgehensweisen für eine effektive Zugangszertifizierung:
1. Zertifizierungskampagnen automatisieren
Manuelle Zugriffsprüfungen können mit zunehmender Anzahl von Benutzern und Systemen schnell zeitaufwändig und schwer zu handhaben werden. Die Automatisierung von Zertifizierungskampagnen optimiert den Prozess und gewährleistet einheitliche Prüfungen im gesamten Unternehmen. Zudem verringert sie das Fehlerrisiko und ermöglicht es den Teams, sich auf Entscheidungsfindung statt auf administrative Aufgaben zu konzentrieren.
2. Verwenden Sie eine risikobasierte Priorisierung
Nicht jeder Zugriff birgt das gleiche Risiko, und eine Gleichbehandlung aller Zugriffe kann den Prozess ineffizient machen. Die Fokussierung auf Hochrisikonutzer, sensible Systeme und kritische Berechtigungen hilft, Prioritäten zu setzen. Dieser Ansatz stellt sicher, dass die Überprüfungsbemühungen dort stattfinden, wo sie die größte Wirkung erzielen.
3. Nicht-menschliche Identitäten einbeziehen
Der Zugriff ist nicht auf menschliche Nutzer beschränkt, da auch nicht-menschliche Identitäten wie Dienstkonten und Maschinenidentitäten mit Systemen und Daten interagieren. Diese Identitäten verfügen oft über dauerhaften Zugriff, der unbemerkt bleiben kann, wenn er nicht regelmäßig überprüft wird. Ihre Einbeziehung in Zertifizierungsprozesse trägt dazu bei, potenzielle Sicherheitslücken zu schließen und die allgemeine Sicherheit zu verbessern.
4. Periodische und ereignisbasierte Überprüfungen kombinieren
Sich ausschließlich auf geplante Überprüfungen zu verlassen, kann Lücken hinterlassen, wenn zwischen den Zyklen Änderungen auftreten. Die Kombination von regelmäßiger Zertifizierung mit ereignisbasierten Auslösern gewährleistet, dass der Zugriff sowohl regelmäßig als auch bei wichtigen Änderungen überprüft wird. Dies führt zu einem reaktionsschnelleren und umfassenderen Ansatz für die Zugriffsvalidierung.
5. Führen detaillierter Prüfprotokolle
Die genaue Dokumentation von Zugriffsprüfungen, Entscheidungen und Änderungen ist sowohl für Transparenz als auch für die Einhaltung von Vorschriften unerlässlich. Detaillierte Prüfprotokolle bieten eine klare Historie der durchgeführten Maßnahmen und tragen zur Nachvollziehbarkeit bei. Sie erleichtern zudem die Auditvorbereitung und vermeiden unnötigen Aufwand in letzter Minute.
Zugangszertifizierung und Konformität
Die Zugriffszertifizierung spielt eine entscheidende Rolle dabei, Organisationen bei der Erfüllung regulatorischer und Compliance-Anforderungen zu unterstützen. Die meisten Rahmenwerke setzen voraus, dass Organisationen den Zugriff nicht nur kontrollieren, sondern ihn auch regelmäßig überprüfen und die Überprüfungen transparent dokumentieren.
Die Zugriffszertifizierung unterstützt dies, indem sie eine strukturierte Methode zur Überprüfung bietet, wer worauf Zugriff hat, warum dieser Zugriff besteht und ob er noch angemessen ist. Sie erstellt außerdem einen Prüfpfad, der belegt, dass der Zugriff konsequent überwacht und verwaltet wird.
So lässt sich die Zugriffszertifizierung mit wichtigen Compliance-Rahmenwerken in Einklang bringen:
SOX (Sarbanes-Oxley Act)
SOX konzentriert sich auf den Schutz von Finanzdaten und die Sicherstellung der Integrität von Finanzberichtssystemen. Es verpflichtet Unternehmen, den Zugriff auf Finanzsysteme streng zu kontrollieren und diese Berechtigungen regelmäßig zu überprüfen. Die Zugriffszertifizierung trägt dazu bei, zu bestätigen, dass nur autorisierte Benutzer Zugriff haben und dass die Berechtigungen weder übermäßig noch veraltet sind.
DSGVO (Allgemeine Datenschutzverordnung)
Die DSGVO betont den Schutz personenbezogener Daten und verpflichtet Organisationen, den Zugriff auf diese Daten auf diejenigen zu beschränken, die ihn benötigen. Die Zugriffszertifizierung stellt sicher, dass personenbezogene Daten nur autorisierten Nutzern zugänglich sind und der Zugriff regelmäßig überprüft wird. Dies trägt dazu bei, das Risiko der Datenoffenlegung zu verringern und die Verantwortlichkeit im Umgang mit sensiblen Informationen zu stärken.
HIPAA (Gesetz zur Portabilität und Rechenschaftspflicht von Krankenversicherungen)
HIPAA verpflichtet Organisationen im Gesundheitswesen, Patientendaten durch strenge Zugriffskontrollen zu schützen. Die Zugriffszertifizierung trägt dazu bei, dass nur autorisiertes Personal auf sensible Gesundheitsinformationen zugreifen kann und dass der Zugriff regelmäßig überprüft wird, um Missbrauch oder übermäßige Offenlegung zu verhindern.
ISO 27001
ISO 27001 ist ein Informationssicherheitsstandard, der Organisationen zur Implementierung strenger Zugriffskontrollrichtlinien und zur regelmäßigen Überprüfung der Benutzerzugriffe verpflichtet. Die Zugriffszertifizierung unterstützt dies, indem sie Zugriffsrechte validiert, deren Übereinstimmung mit den Geschäftsrollen sicherstellt und die Dokumentation für Audits bereitstellt.
Ohne Zugriffszertifizierung wird es für Organisationen schwierig nachzuweisen, dass die Zugriffsverwaltung und -kontrolle ordnungsgemäß erfolgt. Dies erhöht nicht nur das Compliance-Risiko, sondern schwächt auch die allgemeine Sicherheit, da unnötige oder veraltete Zugriffsrechte aktiv bleiben können.
Optimieren Sie die Einhaltung der Vorschriften mit der miniOrange IGA-Lösung
Mit dem Wachstum von Organisationen wird die manuelle Zugriffsverwaltung zunehmend schwieriger. Mehr Benutzer, mehr Anwendungen und mehr Systeme bedeuten, dass Zugriffsdaten über mehrere Orte verteilt sind. Die Nachverfolgung, wer worauf Zugriff hat, und die Aktualisierung dieser Daten wird zu einem zeitaufwändigen und fehleranfälligen Prozess.
Hier kommt Identity Governance and Administration (IGA) ins Spiel.
IGA bietet eine strukturierte Methode zur Verwaltung des gesamten Zugriffslebenszyklus – von der Bereitstellung über die Zertifizierung bis hin zur Einhaltung von Vorschriften. Anstatt auf manuelle Prüfungen und unverbundene Systeme angewiesen zu sein, können Unternehmen die Zugriffsverwaltung zentralisieren , Prüfungen automatisieren und eine einheitliche Kontrolle über alle Umgebungen hinweg gewährleisten.
miniOrange Identity Governance and Administration (IGA) baut auf diesem Ansatz auf, indem es eine einheitliche Plattform zur Verwaltung von Identitäten, Zugriffen und Compliance von einem einzigen Ort aus bietet.
Es lässt sich nahtlos integrieren mit:
- Rollenbasierte Zugriffskontrolle (RBAC)
- Privilegierte Zugriffsverwaltung (PAM)
- Verwaltung des Identitätslebenszyklus
Mit Funktionen wie automatisierten Zugriffszertifizierungskampagnen und kontinuierlichen Zugriffsüberprüfungen können Organisationen sicherstellen, dass der Zugriff mit Rollen und Richtlinien übereinstimmt, ohne auf manuelle Prozesse angewiesen zu sein.
Dies reduziert nicht nur den operativen Aufwand, sondern verbessert auch die Transparenz, Konsistenz und Genauigkeit der Entscheidungen bei Zugriffsprüfungen.
Häufig gestellte Fragen
Wie häufig sollte die Zugangszertifizierung durchgeführt werden?
Die Zugriffszertifizierung erfolgt in der Regel vierteljährlich oder halbjährlich, abhängig von der Organisation und den Compliance-Anforderungen. Hochrisikosysteme oder privilegierte Konten erfordern unter Umständen häufigere Überprüfungen.
Wer führt die Zugriffszertifizierung durch?
Die Zugriffszertifizierung wird üblicherweise von Managern, Anwendungsverantwortlichen oder Sicherheitsteams durchgeführt. Diese Prüfer verstehen den Kontext des Zugriffs und entscheiden, ob er genehmigt, geändert oder entfernt werden soll.
Worin besteht der Unterschied zwischen einer Zugriffsprüfung und einer Zugriffszertifizierung?
Die Zugriffszertifizierung ist ein formaler, strukturierter Prozess mit definierten Arbeitsabläufen und Prüfprotokollen, der hauptsächlich zur Einhaltung von Vorschriften dient. Zugriffsüberprüfungen sind informeller und beinhalten nicht immer eine strikte Nachverfolgung oder Dokumentation.
Ist eine Zugangszertifizierung für die Einhaltung der Vorschriften erforderlich?
Ja, die meisten regulatorischen Rahmenbedingungen wie SOX, DSGVO, HIPAA und ISO 27001 verlangen von Organisationen, dass sie den Benutzerzugriff regelmäßig überprüfen und validieren, um die Einhaltung der Vorschriften zu gewährleisten.
Was ist eine Zertifizierung im Bereich Identity Governance?
Die Zertifizierung im Bereich Identity Governance bezeichnet den Einsatz von Identity-Governance- und Administrationslösungen (IGA) zur Automatisierung und Verwaltung von Zugriffszertifizierungsprozessen. Sie unterstützt Unternehmen bei der Durchsetzung von Richtlinien, der Durchführung von Zertifizierungskampagnen und der Pflege revisionssicherer Aufzeichnungen.
Zugriffsprüfung vs. Zertifizierung: Was ist der Unterschied?
Zugriffsprüfungen sind allgemeine Kontrollen zur Überprüfung der Zugriffsrechte, während die Zugriffszertifizierung ein formaler Prozess zur Gewährleistung von Governance und Compliance ist. Die Zertifizierung umfasst strukturierte Arbeitsabläufe, Genehmigungen und Prüfprotokolle.
Was sind Zugriffszertifizierungstools?
Zugriffszertifizierungstools sind Teil von IAM oder IGA-Lösungen, die die Überprüfung von Zugriffsrechten automatisieren, Prüfer zuweisen, Entscheidungen nachverfolgen und Prüfberichte erstellen. Diese Tools vereinfachen die Zugriffsverwaltung in großem Umfang und verbessern die Genauigkeit.



Hinterlasse einen Kommentar