
Der effizienteste Weg, Ihre WordPress-Site ohne Plugin zu sichern, besteht darin, benutzerdefinierte Benutzerberechtigungen basierend auf Rollen mit einem Reverse-Proxy zu konfigurieren. Auf diese Weise können Sie ganz einfach die richtigen Berechtigungen basierend auf Benutzerrollen (RBAC) für Ihre WordPress-Dateien und -Ordner festlegen und konfigurieren.
Was sind Dateiberechtigungen für WordPress?
Die Dateiberechtigungen in WordPress legen fest, welche Regeln Benutzern die Kontrolle über Dateien, Ordner und Verzeichnisse basierend auf der definierten rollenbasierten Zugriffskontrolle (RBAC) ermöglichen. Mit den korrekt konfigurierten Dateiberechtigungen in WordPress können Benutzer nicht auf unberechtigte Ordner zugreifen und wissen genau, was erlaubt und was verboten ist. Beispielsweise kann ein Mitarbeiter mit geringerer Berufserfahrung nicht auf Dateien und Ordner zugreifen, die nur für Mitarbeiter mit höherer Berufserfahrung freigegeben sind. Dies wird durch die in WordPress konfigurierte rollenbasierte Zugriffskontrolle für die Dateiberechtigungen ermöglicht.
Was ist rollenbasierte Zugriffskontrolle (RBAC)?
Rollenbasierte Zugriffskontrolle (RBAC) bedeutet, dass Benutzern der Zugriff auf ein Verzeichnis basierend auf den festgelegten Benutzerrollen und Berechtigungen gestattet wird. Mit einer definierten rollenbasierten Zugriffskontrolle (oder RBAC) können Benutzer auf Ebenen in der gesamten Organisation zugreifen und gleichzeitig ihre Daten schützen.
Die 3 wichtigsten Gründe, warum Sie in WordPress Dateiberechtigungen festlegen müssen.
1. Rollenbasierte Zugriffskontrolle (RBAC): Steuerung, welcher Benutzer auf welche Ordner und Datenelemente zugreifen kann.
2. Überwachung der Benutzeraktionen: Dies hilft bei der Überwachung und Analyse jeder einzelnen Zugriffsanfrage eines Benutzers auf potenzielle Bedrohungen.
3. Benutzerrollen und Berechtigungen aktualisieren : Sie können die Rolle und die Zugriffsrechte eines Benutzers ganz einfach ändern, indem Sie die Änderungen direkt auf dem Server vornehmen.
Wie sichern Sie die Dateien und Ordner Ihrer WordPress-Site?
WordPress-Dateien lassen sich mithilfe eines Reverse-Proxy-Servers schützen. Beim Login werden die Benutzerrollen und Berechtigungen, die im Identitätsanbieter (oder Benutzerpool) definiert sind, korrekt zugeordnet. Dadurch werden die Benutzerrollen den dateibasierten Zugriffsrechten in WordPress zugeordnet. So kann kein unbefugter Benutzer auf die WordPress-Dateien und -Ordner einer Organisation zugreifen, und Datenlecks werden verhindert.
6 Vorteile der Sicherung von Dateiberechtigungen in WordPress mit einem Reverse-Proxy.
1. Benutzerberechtigungen festlegen: Es ordnet alle Benutzerrollen, die zum Zeitpunkt der SSO-Anmeldung definiert wurden, korrekt den dateibasierten Berechtigungen in WordPress zu.
2. IP-Beschränkung einrichten: Wir können IP-Beschränkungen einrichten, um den Zugriff von Geräten außerhalb des Organisationsnetzwerks zu verhindern. Sie können auch einen ganzen IP-Adressbereich hinzufügen oder sperren.
3. Gerätebeschränkungen festlegen: Wir können Gerätebeschränkungen festlegen, indem der Administrator in WordPress Dateiberechtigungen festlegt, um Geräte zu blockieren, die versuchen, auf WordPress-Dateien und -Ordner zuzugreifen, basierend auf der autorisierten MAC-Adresse des Benutzergeräts.
4. Standortbeschränkung festlegen: Mit der Standortbeschränkung können Sie den Zugriff auf Ihre WordPress-Dateien und -Ordner basierend auf geografischen Standorten blockieren, um unberechtigte Zugriffsversuche zu verhindern.
5. Datenverkehr überwachen: Der Administrator kann den Datenverkehr zu seiner WordPress-Website überwachen. So kann er überprüfen, wer wann versucht hat, auf die WordPress-Dateien und -Ordner zuzugreifen.
6. Ratenbegrenzung einrichten: Mithilfe der Ratenbegrenzung kann der Administrator die Menge des Datenverkehrs, der die WordPress-Website erreicht, so einstellen, dass ein Anstieg der Zugriffsversuche auf WordPress-Dateien und -Ordner verhindert wird.
Wie sichert die Zugriffskontrolle WordPress-Websites basierend auf der Benutzerrolle?
Angenommen, wir haben zwei Benutzer, Joe und Eddie. Wir haben zwei separate Websites auf WordPress (Website Nr. 2 und Website Nr. 2), zu denen wir von der ursprünglichen Website weitergeleitet werden. Der Zugriff auf diese Websites wird basierend auf den definierten Benutzerrollen und Berechtigungen gewährt.
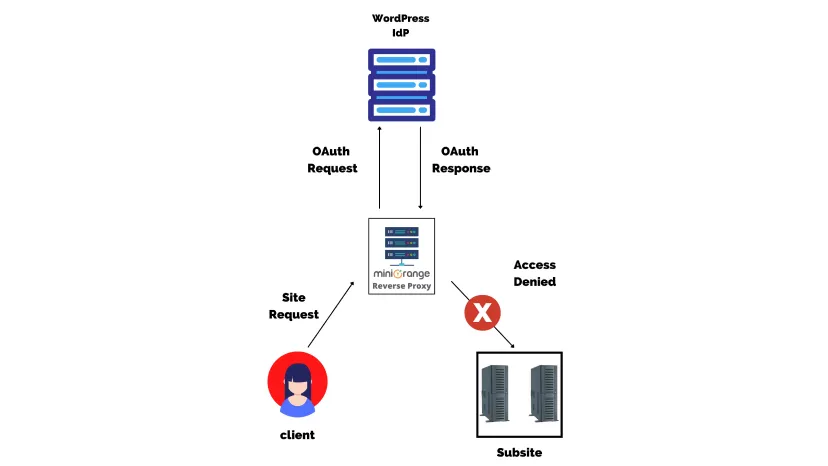
In unserem Anwendungsfall hat Joe Zugriff auf Website Nr. 1 und Eddie hat Zugriff auf Website Nr. 2. Nehmen wir nun an, Joe und Eddie versuchen beide, auf Website Nr. 1 zuzugreifen. Die Benutzer senden über den Reverse-Proxy eine OAuth-Anfrage an die Website. Auf Grundlage der für jeden Benutzer und die eingegebenen Anmeldeinformationen angegebenen rollenbasierten Zugriffskontrolle (oder RBAC) sendet die Site eine OAuth-Antwort zurück. Wenn die Benutzerrolle für den Zugriff auf die Site gültig ist, wird die Anfrage authentifiziert, andernfalls wird sie abgelehnt. In unserem Anwendungsfall wird Joe also Zugriff auf Website Nr. 1 gewährt und Eddies Anfrage wird vom Reverse-Proxy selbst abgelehnt.
Die wichtigste Anforderung für uns ist die rollenbasierte Zugriffskontrolle (RBAC). Daher werden alle Anfragen von Benutzern an die Website überwacht und einer entsprechenden Authentifizierung unterzogen. So wird verhindert, dass Benutzer mit einer anderen Rolle auf die Ressourcen der WordPress-Website zugreifen können.
Ob die Benutzerrolle für den Zugriff auf die Website gültig ist.
Angenommen, ein Client möchte auf eine Site zugreifen. Zunächst wird über den miniOrange Reverse Proxy-Server eine OAuth-Anfrage an den IDP der Website gesendet. Die Site sendet eine OAuth-Antwort zurück an den Reverse Proxy-Server. Wenn die OAuth-Antwort gültig ist, erhält der Benutzer Zugriff auf die WordPress-Site-Daten.

Wenn die Benutzerrolle für den Zugriff auf die Website ungültig ist.
Angenommen, ein Client möchte auf eine Site zugreifen. Zuerst wird eine OAuth-Anforderung über den miniOrange Reverse Proxy-Server an den IDP der Website gesendet. Die Site sendet eine OAuth-Antwort zurück an den Reverse Proxy-Server. Wenn die OAuth-Antwortnachricht ungültig ist, wird dem Benutzer der Zugriff vom miniOrange Reverse Proxy sofort verweigert.
Weitere Funktionen des miniOrange Reverse Proxy
1. Einrichtung und Verwaltung der Benutzerzugriffskontrolle.
2. Reduzierung des Bot-Verkehrs.
3. Lastverteilung.
4. IP-Beschränkung.
5. Content-Caching.
6. Verkehrsüberwachung und -analyse.
Zusammenfassend
Die Dateiberechtigungen in WordPress lassen sich so konfigurieren, dass unbefugter Zugriff durch rollenbasierte Zugriffskontrolle (RBAC) für jeden Benutzer mithilfe eines Reverse-Proxy-Servers verhindert wird. Basierend auf den Rollen der Benutzer in einer Organisation wird exklusiver Zugriff auf Daten und Informationen gewährt und durch die Überwachung der gesendeten Anfragen gesichert.
Worauf warten Sie noch? Schicken Sie uns eine Anfrage an info@xecurify.com und wir melden uns umgehend bei Ihnen, um auf alle Ihre Bedürfnisse einzugehen.


Hinterlasse einen Kommentar