

Die Arbeitskultur verändert sich vom Büro zum Remote- und Hybrid-Arbeiten, und mit ihr auch die Unternehmen. Immer mehr Organisationen wechseln zu sicheren Bereitstellungsmodi wie Cloud- oder Hybrid-Umgebungen.
Es besteht Bedarf an zuverlässigen Sicherheitslösungen, die die Ressourcen eines Unternehmens vor potenziellen Cyberkriminellen schützen. Access Gateway bietet Ihnen dieses erweiterte Sicherheitsniveau.
Im Gegensatz zu VPNs sind Access Gateways skalierbar und sicherer, was sie zu einer idealen Lösung für hybride, Remote- oder Büro-Arbeitsumgebungen macht.
Vor diesem Hintergrund wollen wir Access Gateway und VPN vergleichen und herausfinden, warum Unternehmen sich für unkompliziertere Lösungen wie Access Gateways statt für herkömmliche VPNs entscheiden.
Warum überdenken Unternehmen VPNs?
Laut Daten, die auf Forbes veröffentlicht wurden, waren rund 57 % der Befragten bei der Nutzung eines VPNs von einem Cyberangriff betroffen, und im Jahr 2022 wurden rund 25 Millionen VPN-Nutzerdatensätze offengelegt.
Der deutliche Anstieg der Cyber-Aktivitäten zwingt Unternehmen dazu, den Einsatz von VPNs langfristig zu überdenken. Ein VPN schützt zwar vor neugierigen Blicken, aber nicht vor Phishing, Malware und anderen schädlichen Aktivitäten.
Was ist heute falsch an den herkömmlichen VPNs?
Folgendes sollten Sie darüber wissen:
1. Uneingeschränkter Netzwerkzugriff: VPNs bieten uneingeschränkten und umfassenden Zugriff auf das interne Netzwerk, Ressourcen oder Anwendungen. Dadurch erhöht sich das Risiko, dass Zugangsdaten in die Hände Unbefugter gelangen.
2. Schwierige Skalierung für Remote-/Hybrid-Teams: Herkömmliche VPNs waren nie für große, weltweit verteilte Unternehmen ausgelegt. Wenn Sie also noch VPNs nutzen, sollten Sie auf skalierbare Access Gateways umsteigen.
3. VPN-Nutzer sind umständlich, langsam und fehleranfällig: Nutzer von VPNs haben mit komplexen Installationen, unzuverlässiger Verbindung und schlechter Benutzerfreundlichkeit auf allen Geräten zu kämpfen.
4. Das Perimeter-Sicherheitsmodell ist veraltet: VPNs verwenden einen überholten „Burg-und-Graben“-Ansatz und vertrauen jedem innerhalb des Netzwerks, obwohl deren Identitäten nicht überprüft werden, was für Organisationen problematisch ist.
Was sind die modernen Sicherheitsanforderungen?
Um den Bedrohungen und Schwachstellen in der heutigen Zeit zu begegnen, müssen Unternehmen:
1. Zugriffskontrolle auf App-Ebene: Hier können Unternehmen die Kontrolle nur auf die benötigte App oder Ressourcen beschränken und nicht auf das gesamte System oder das Netzwerk. Dies schützt die Kerndaten vor potenziellen Schäden.
2. Identitätsprüfung der Benutzer im Kernsystem: Jedes Unternehmen muss die Identität seiner Benutzer für jeden angeforderten Ressourcenzugriff überprüfen. Dies hilft, unberechtigten Zugriff zu verhindern.
3. Zero-Trust-Sicherheitsprinzipien: Gewähren Sie stets Zugriffsrechte nach dem Prinzip der minimalen Berechtigungen und authentifizieren Sie Benutzer kontinuierlich über MFA- und SSO-Lösungen. Dies trägt zur Etablierung des Zero-Trust-Prinzips bei.
Access Gateway vs. VPN: Wesentliche Unterschiede
Was ist ein Access Gateway?
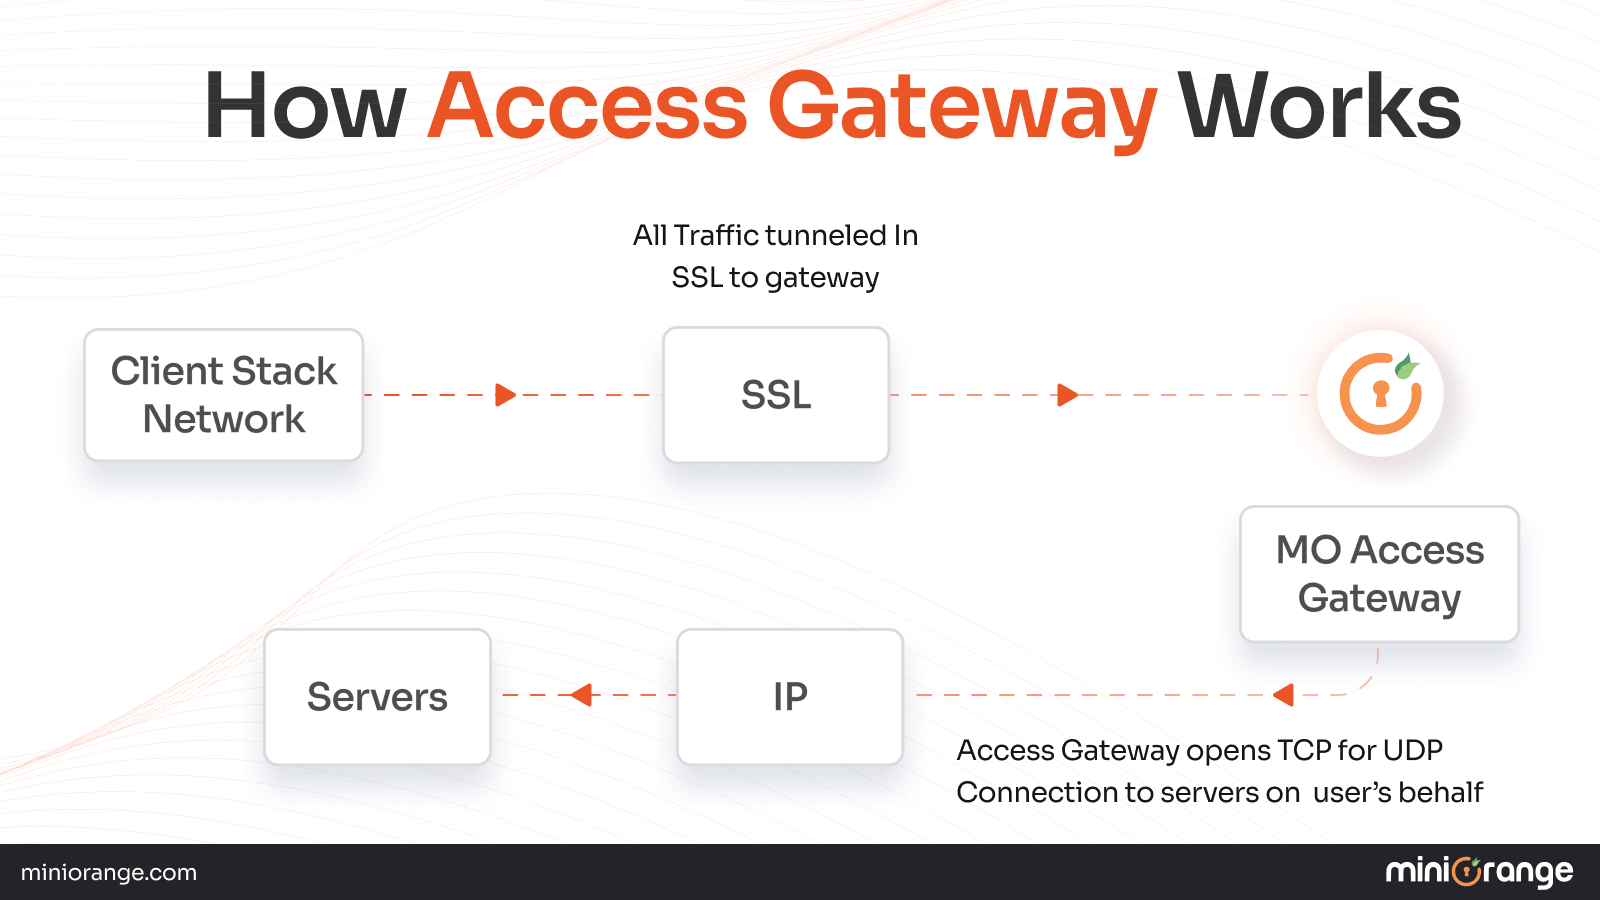
Ein Zugriffsgateway fungiert als digitaler Gatekeeper, der zwischen Ihren internen Apps/Ressourcen und den Benutzern (externe Aspekte) sitzt.
Diese Gateways validieren die Benutzer, die versuchen, auf Ihre Ressourcen zuzugreifen, und bieten so einen Schutzschild für Ihre Daten.
Was sind VPNs?
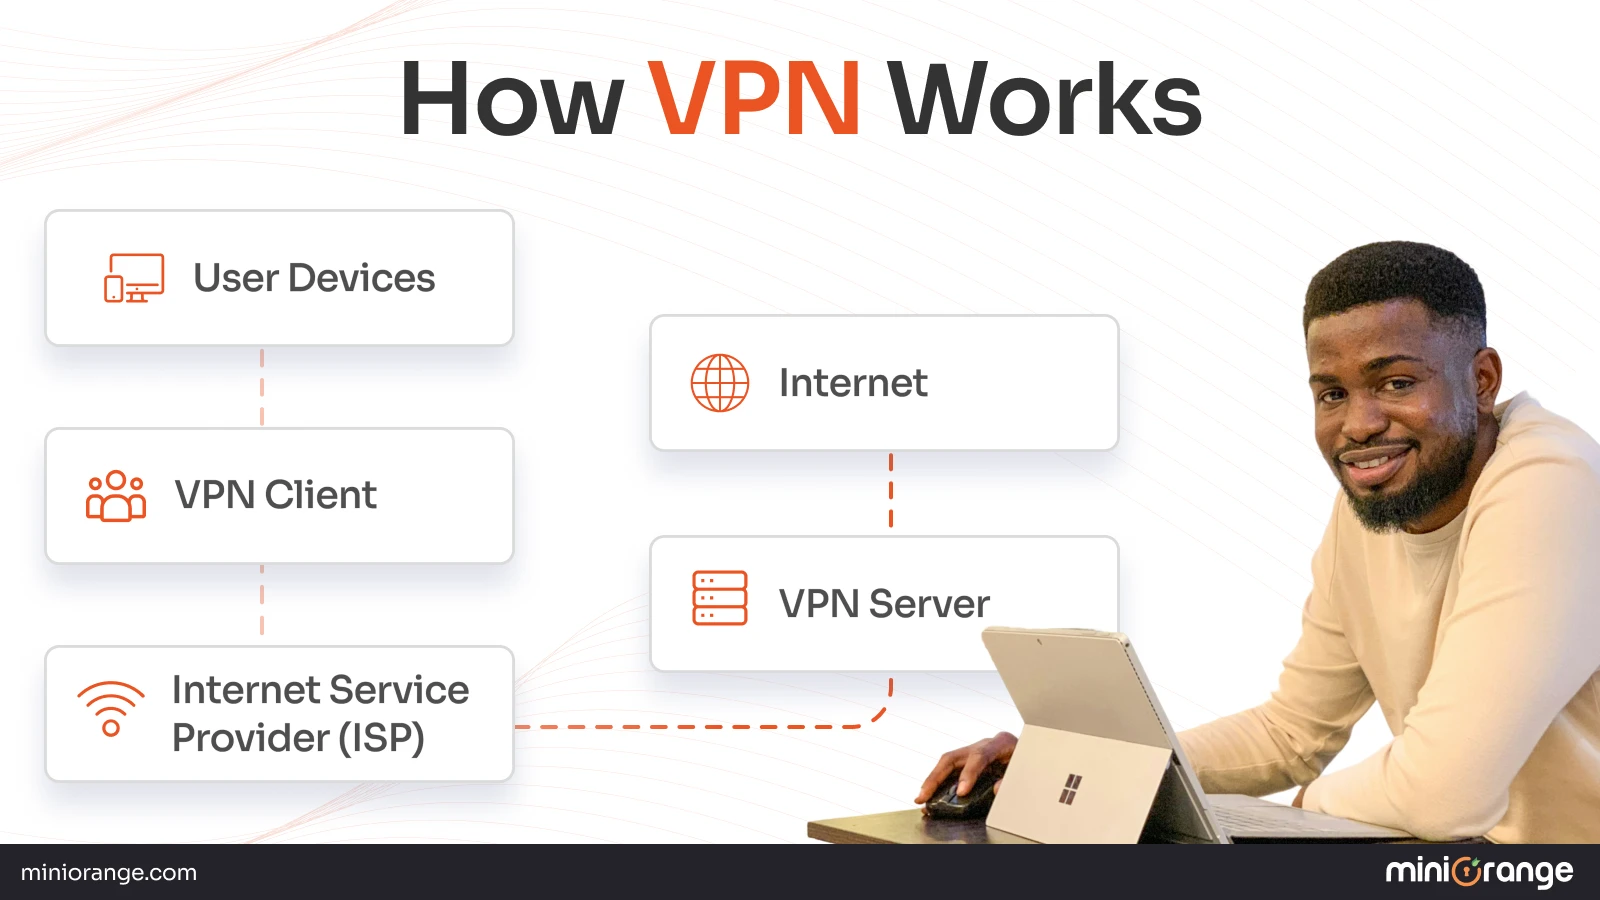
Ein virtuelles privates Netzwerk (VPN) ist ein Tool oder Dienst, der eine sichere Verbindung über das Internet herstellt.
VPN verbirgt die IP-Adresse des Benutzers und schützt ihn vor unerwünschtem Datenverkehr. Durch die Verschlüsselung der Daten hält es Hacker fern.
Lassen Sie uns den Unterschied zwischen Zugriffs-Gateways und VPNs verstehen, damit Sie entscheiden können, was für Sie am besten geeignet ist.
Was unterscheidet Access Gateways von VPNs?
| Funktion | VPN | Access-Gateway |
|---|---|---|
| Zugriffsebene | VPN bietet vollständigen Netzwerkzugriff. Hier können Benutzer auf alle Ressourcen innerhalb des Netzwerks zugreifen. Dieser umfassende Zugriff erhöht die Sicherheitsrisiken, falls Geräte oder Anmeldeinformationen offengelegt werden. | Im Vergleich zu VPNs ermöglichen Access Gateways den Benutzern nur anwendungs- und ressourcenspezifischen Zugriff. Dies reduziert die Gefährdung des internen Netzwerks und erhöht die Sicherheit. |
| Sicherheitsmodell | Arbeitet mit einem Perimeter-basierten Modell, bei dem alle Benutzer innerhalb des Netzwerks als vertrauenswürdig gelten. Dies schafft die Annahme, dass jeder Benutzer im Netzwerk sicher ist. | Funktioniert nach einem Zero-Trust-Modell, bei dem Identität und Kontext für alle Benutzer unabhängig vom Netzwerkstandort oder Gerät überprüft werden. |
| Benutzererfahrung | Erfordert die Installation und Handhabung eines VPN-Clients durch den Benutzer, was sich als problematisch erweisen kann, da er langsam arbeiten und Fehler aufweisen kann. | Bietet browserbasierten Zugriff mit einer integrierten SSO- und MFA-Lösung, die eine zusätzliche Sicherheitsebene hinzufügt. |
| App‑Support | Nur für ältere Apps beschränkt und mit Kompatibilitätsproblemen bei wiederkehrenden komplexen Konfigurationen konfrontiert. | Bietet vollständige App-Unterstützung, einschließlich Header-Injection-Methoden, die es Legacy-Apps ermöglichen, SSO- und MFA-Lösungen zu implementieren. |
| Einsatz | Sie verfügen über ein statisches Setup, d. h. sie werden vor Ort bereitgestellt und haben kaum oder gar keine Möglichkeit zur Skalierung. | Verfügen über Cloud- und Hybrid-Bereitstellungsoptionen, sodass sie für die heutigen IT-Anforderungen geeignet sind. |
Aus der obigen Tabelle geht klar hervor, dass Zugriffs-Gateways einen intelligenteren, sichereren und skalierbareren Zugriff bieten als VPNs.
Jetzt ist es an der Zeit, auf eine bessere Lösung wie das miniOrange Access Gateway umzusteigen , um Ihre Organisation zu schützen.
Access Gateway in der Cybersicherheit verstehen
Hier erfahren Sie alles Wichtige über Zugangsgateways im Bereich Cybersicherheit.
1. Fungiert als Brücke
Wie oben erwähnt, ist das Access Gateway ein intelligenter digitaler Gatekeeper für die Ressourcen Ihres Unternehmens.
Anstatt also das Tor für alle Benutzer zu öffnen, überprüft das Zugangsgateway die Benutzer und lässt sie dann in den für sie bestimmten Bereich, auf den sie Zugriff haben, und fungiert somit als Brücke.
2. Erzwingt rollenbasierte und kontextbezogene Zugriffsrichtlinien
Nicht jeder Benutzer benötigt Zugriff auf alles, und manchmal hängen Berechtigungen von der jeweiligen Benutzerrolle ab. Mit Zugriffsgateways können Sie die richtige Zugriffsebene basierend auf den Benutzerrollen (Mitarbeiter, Manager, Personalabteilung usw.) und dem Echtzeitkontext (Zeit, Standort oder Sicherheitsstatus des Geräts) festlegen.
3. Integration mit Identitätsanbietern (IdPs)
Access Gateways sind für die Zusammenarbeit mit führenden IdPs wie Okta, Google Workspace, Microsoft Entra ID und anderen konzipiert. Die IdPs verwalten die Authentifizierung Ihrer Benutzer für mehrere Apps.
Zudem lassen sich Sicherheitsebenen mit Lösungen wie Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) leichter verstärken.
Warum spielt es eine Rolle?
Ein schlechter Umgang mit Ressourcen kann schwerwiegende Folgen für Ihr Unternehmen haben, beispielsweise finanzielle Verluste, Identitätsdiebstahl oder die Schließung des gesamten Unternehmens.
Unverwaltete Konten bieten Hackern ein leichtes Einfallstor, um private Daten zu stehlen. Laut einem aktuellen FBI-Bericht vom April 2025 gingen durch Datenlecks mehr als 16 Milliarden US-Dollar verloren.
Daher müssen Unternehmen proaktiv Maßnahmen ergreifen, um Angriffe zu verhindern und die Gesamtrisiken zu verringern.
Wie funktioniert Access Gateway?
Folgendes sollten Sie über die Funktionsweise der Zugangsgateways wissen:
Typischer Zugriffsablauf
1. Benutzer fordert App-Zugriff an
Der Benutzer fordert Zugriff auf eine App (gehostet in der Cloud oder auf einem Legacy-System) an und stellt die Anfrage, indem er auf den Link klickt oder eine Webadresse eingibt. Das Access Gateway erkennt diese Anfrage und leitet sie zur weiteren Verarbeitung weiter.
2. Weiterleitung zum IdP zur Authentifizierung
Bevor der Benutzer validiert und Zugriff auf Ressourcen gewährt wird, leitet das Zugriffsgateway ihn an einen Identitätsanbieter (IdP) wie Google Workspace, Microsoft oder Okta weiter. Der IdP überprüft die Benutzeridentität anhand der vorhandenen Benutzeranmeldeinformationen wie Passwort und Benutzername.
3. Herausforderung durch MFA Wenn Ihre Organisation eine Multi-Faktor-Authentifizierung (MFA) einsetzt, wird der Identitätsanbieter den Benutzer auffordern, einen zusätzlichen Identitätsnachweis zu erbringen, z. B. Biometrie, OTP oder einen Hardware-Token.
4. Zugriffsrichtlinie validiert
Nach erfolgreicher Authentifizierung prüft das Gateway, ob Richtlinien an die Benutzer-ID und -Sitzung gebunden sind. Dies kann rollenbasierten Zugriff, kontextbezogenen Zugriff und mehr umfassen.
5. Reverse Proxy stellt Apps sicher bereit
Das Zugriffs-Gateway befindet sich zwischen den internen Ressourcen und den Benutzern, es ist jedoch ein Reverse-Proxy vorhanden, von dem die Benutzer nichts wissen.
Das Gateway übergibt den Zugriff nicht direkt an Benutzer. Stattdessen wird der Datenverkehr an einen Reverse-Proxy umgeleitet, der den Datenverkehr an das Backend sendet.
Vorteile der Verwendung des miniOrange Access Gateway
Die miniOrange Access Gateway-Lösung lässt sich problemlos in leistungsstarke Single Sign-On (SSO)- und Multi-Faktor-Authentifizierung (MFA)-Sicherheitslösungen integrieren. Diese Cybersicherheitstools funktionieren mit allen Arten von Apps: Cloud, On-Premise und Legacy, ohne dass mehrere Anmeldeinformationen erforderlich sind.
Im Kern ermöglicht die Access-Gateway-Lösung Zero-Trust-Prinzipien und ist mit der headerbasierten Anmeldung für Legacy-Apps kompatibel.
miniOrange ist für seine schnelle Bereitstellung und Integration bekannt und wird von über 25000 Kunden auf der ganzen Welt geschätzt.
Anwendungsfälle aus der Praxis: Wann gewinnt Access Gateway?
Zugriffs-Gateways werden entwickelt, um reale Szenarien zu lösen, in denen VPNs nicht ausreichen.
Probleme besser gelöst als mit VPN
1. Sicherer Fernzugriff für globale Teams
Bei weltweit präsenten Organisationen oder bei Mitarbeitern, die von zu Hause aus arbeiten, werden Zugriffsgateways verwendet, um Berechtigungen basierend auf den Abteilungen oder Rollen der Benutzer zuzuweisen.
Im Gegensatz zu VPNs, die mit zunehmender Anzahl von Remote-Benutzern langsamer werden, lassen sich Gateways problemlos skalieren. Dies erhöht die Arbeitsgeschwindigkeit und sorgt für eine stets hohe Produktivität.
2. Temporärer Zugriff für Anbieter und Partner
Mit Access Gateways können Sie Ihren Partnern und Lieferanten temporären Zugriff gewähren. Diese Zugriffe können nur auf bestimmte Ressourcen oder Apps gewährt werden.
Durch die Beschränkung der Berechtigungen für interne Apps und Ressourcen lässt sich das Risiko lateraler Bewegungen durch Hacker verringern.
3. Einhaltung gesetzlicher Vorschriften
Die Einhaltung gesetzlicher Vorschriften wie HIPAA, DSGVO und anderer ist notwendig, um die Privatsphäre und Sicherheit sensibler Daten zu gewährleisten. Bei Nichteinhaltung dieser Vorschriften drohen Ihrem Unternehmen rechtliche Sanktionen oder Gebühren.
Konforme Zugriffs-Gateways helfen dabei, Richtlinien, Audits, Berichte und andere Datenschutzanforderungen einzuhalten.
Was bietet das miniOrange Access Gateway?
1. Zeitlich und geografisch beschränkter Zugriff: Mit dem miniOrange Access Gateway können Sie Anmeldezeiträume steuern und Berechtigungen standortbezogen einschränken.
2. Vollständige Audit-Trails und Zugriffsprotokolle erstellen: Jede Authentifizierung wird verfolgt und geprüft, sodass Anomalien im Voraus erkannt werden können.
3. Keine Re-Architektur für Legacy-Systeme erforderlich: Legacy-Anwendungen sind nicht für moderne Sicherheitsstandards ausgelegt. Das Produkt miniOrange unterstützt jedoch die headerbasierte Authentifizierung. Das bedeutet, dass die Anwendungen Identitätsdaten über die HTTP-Header erhalten, die nach der Benutzerverifizierung eingefügt werden.
Warum sind VPNs in Zero-Trust-Architekturen nicht ausreichend?
Implementieren Sie eine starke Zero-Trust-Architektur, um Ihr Unternehmen zu schützen.
Zero Trust erfordert
1. Immer überprüfen: Alle Geräte, Benutzer und der gesamte Datenverkehr müssen gegengeprüft werden, bevor Berechtigungen für Apps/Ressourcen erteilt werden.
2. Prinzip der minimalen Zugriffsrechte: Den Benutzern sollte nur der minimale Zugriff gewährt werden, der zur Erfüllung ihrer Aufgaben erforderlich ist.
3. Risiken bewerten: Dieser Punkt gilt unter der Annahme, dass ein Sicherheitsverstoß bereits stattgefunden hat oder stattfinden wird. Diese Herangehensweise hilft Unternehmen, Risiken im Vorfeld zu mindern und somit zu minimieren.
VPNs erfüllen jedoch nicht alle oben genannten Punkte. Unternehmen sollten daher ihre Entscheidung für die Nutzung eines VPN überdenken.
Hier sind bestimmte Einschränkungen virtueller privater Netzwerke, die Sie kennen sollten.
Einschränkungen von VPNs
1. Zu breiter Zugriff: VPNs können ihren Zugriff auf bestimmte Daten, Ressourcen oder Apps nicht einschränken.
2. Mangelnde Transparenz und Richtlinienkontrolle: Virtuelle private Netzwerke erschweren es, nachzuvollziehen, wer auf welche Daten zugegriffen hat, und auch die Festlegung fein abgestimmter Zugriffsrichtlinien.
3. Schlechte Integration mit Modern IAM Systeme: Moderne kann man nicht integrieren Identitäts- und Zugriffsmanagement (IAM) Lösungen wie MFA, 2FA oder SSO mit VPNs. Sie stürzen ab, bevor Ergebnisse angezeigt werden.
Sollten Sie jemals eine Alternative zu VPN in Betracht ziehen müssen, entscheiden Sie sich für die miniOrange Access Gateway-Lösung, die von Grund auf für Zero Trust entwickelt wurde.
Das richtige Tool auswählen: Warum Access Gateway die Zukunft ist?
Der Markt für Zugangsgateways wurde im Jahr 2024 auf rund 5.67 Milliarden US-Dollar geschätzt und soll bis 2033 auf etwa 12.34 Milliarden US-Dollar anwachsen, was einem durchschnittlichen jährlichen Wachstum von 9.2 % im Zeitraum von 2026 bis 2033 entspricht.
Der deutlich gestiegene Bedarf an effizienten und sicheren Remote-Access-Lösungen treibt das Wachstum des Access-Gateway-Marktes voran.
Da Unternehmen in großem Umfang in die Cloud migrieren, besteht außerdem Bedarf an Zugangs-Gateways zum Schutz der Ressourcen in der Cloud.
Schnelle technologische Fortschritte wie KI, maschinelles Lernen und LLMs werden die Fähigkeiten von Zugangsgateways zwangsläufig erweitern und sie sicherer machen.
Die Regionen, in denen der Markt für Access Gateways am stärksten boomt, sind Nordamerika, gefolgt von Europa, dann China, Indien und schließlich dem Nahen Osten und Afrika.
Abschließende Gedanken: Verabschieden Sie sich vom VPN-Ärger
Falls Sie es noch nicht getan haben, ist es jetzt an der Zeit, Ihre Zugriffsstrategie zu modernisieren. Wenn Sie sich für ein Access Gateway statt VPN entscheiden, stellen Sie die Identitätsprüfung in den Vordergrund und ermöglichen den Zugriff mit den geringsten Berechtigungen.
Verabschieden Sie sich noch heute vom alten VPN und wechseln Sie zu einer identitätsorientierten, anwendungsorientierten Zugriffskontrolle.



Hinterlasse einen Kommentar