

Der Zugriff innerhalb einer Organisation klingt einfach: Ein Benutzer benötigt Zugriff auf ein Tool, beantragt ihn, und die IT-Abteilung stellt ihn bereit. In der Realität funktioniert das selten so reibungslos.
Zugriffsanfragen stammen von verschiedenen Nutzern, betreffen unterschiedliche Systeme und sind oft mit unterschiedlichen Risikostufen verbunden. Einige erfordern Genehmigungen, andere zusätzliche Validierungen, und manche sollten überhaupt nicht gewährt werden.
Ohne einen strukturierten Prozess können Zugriffsanfragen schnell zu langen E-Mail-Ketten, verpassten Genehmigungen und inkonsistenten Entscheidungen führen.
Deshalb ist die Verwaltung von Zugriffsanforderungen ein wichtiger Bestandteil von Identitäts- und Zugriffsmanagement (IAM)Es schafft Struktur für die Art und Weise, wie Zugriffe beantragt, überprüft und gewährt werden, und gewährleistet gleichzeitig die Einhaltung von Sicherheits- und Compliance-Vorgaben.
In diesem Blogbeitrag werden wir untersuchen, was eine Zugriffsanfrage ist, wie der Prozess abläuft und welche Best Practices für ein effektives Management gelten.
Was ist eine Zugriffsanfrage?
Eine Zugriffsanfrage ist eine formale Anfrage eines Benutzers, um Zugriff auf ein System, eine Anwendung oder eine Ressource zu erhalten. Im Kontext von IAMEs ist der Ausgangspunkt des Zugriffslebenszyklus. Es stellt sicher, dass der Zugriff nicht willkürlich gewährt wird, sondern einem definierten Prozess folgt.
Zugriffsanfragen werden auch als Folgendes bezeichnet:
- Zugriffsanforderungsverwaltung
- Benutzerzugriffsanforderung
- Zugriffskontrollanfragen
Ganz einfach ausgedrückt: Es erfüllt ein Grundbedürfnis: Ein Benutzer benötigt Zugang zu etwas, das er derzeit nicht hat.
Aus technischer Sicht löst es einen Workflow aus, der die Anfrage validiert, sie zur Genehmigung weiterleitet und dann den Zugriff auf Basis von Richtlinien gewährt.
Warum sind Zugriffsanfragen wichtig?
Zugriffsanfragen dienen nicht nur der Gewährung von Zugriff auf Anfrage. Sie spielen eine Schlüsselrolle bei der Kontrolle, Validierung und Einhaltung der Unternehmensrichtlinien. Ein klar definierter Prozess für Zugriffsanfragen trägt zur Konsistenz bei, reduziert Risiken und verbessert die Transparenz des Zugriffsmanagements.
Hier die wichtigsten Gründe, warum Zugriffsanfragen wichtig sind:
1. Unbefugten Zugriff verhindern
Ohne einen strukturierten Prozess können Benutzer ohne ordnungsgemäße Validierung oder Aufsicht Zugriff erlangen. Dies erhöht das Risiko eines unbefugten Zugriffs auf sensible Systeme und Daten. Zugriffsanfragen gewährleisten, dass jede Anfrage vordefinierte Prüfungen und Genehmigungen durchläuft, bevor der Zugriff gewährt wird. Dadurch wird die Wahrscheinlichkeit eines unbeabsichtigten oder riskanten Zugriffs verringert.
2. Das Prinzip der minimalen Berechtigungen durchsetzen
Nutzer sollten nur Zugriff auf die für ihre Rolle notwendigen Ressourcen haben. Ohne geeignete Kontrollmechanismen erhalten Nutzer jedoch leicht mehr Berechtigungen als erforderlich. Zugriffsanfragen tragen dazu bei, das Prinzip der minimalen Berechtigungen durchzusetzen , indem sie sicherstellen, dass Zugriffe anhand tatsächlicher Bedürfnisse und nicht aufgrund von Annahmen geprüft und gewährt werden.
3. Verbesserung der Compliance
Viele Vorschriften verpflichten Organisationen, den Prozess der Zugriffsanfrage, -genehmigung und -gewährung nachzuverfolgen. Ohne ordnungsgemäße Dokumentation ist es schwierig, die Einhaltung der Vorschriften bei Audits nachzuweisen. Workflows für Zugriffsanfragen schaffen eine transparente Dokumentation von Entscheidungen, Genehmigungen und Maßnahmen und erleichtern so die Einhaltung regulatorischer Anforderungen und die Gewährleistung von Verantwortlichkeit.
4. Reduzierung des manuellen IT-Arbeitsaufwands
Die Bearbeitung von Zugriffsanfragen per E-Mail oder Support-Tickets kann den Prozess verlangsamen und die IT-Teams zusätzlich belasten. Dies führt häufig zu Verzögerungen, verpassten Genehmigungen und uneinheitlicher Bearbeitung von Anfragen. Ein strukturiertes Zugriffsanfragesystem vereinfacht dies durch die Automatisierung von Arbeitsabläufen , die Reduzierung des manuellen Aufwands und die Gewährleistung einer effizienten Bearbeitung der Anfragen.
Wie funktioniert eine Zugriffsanfrage? Schritt-für-Schritt-Anleitung
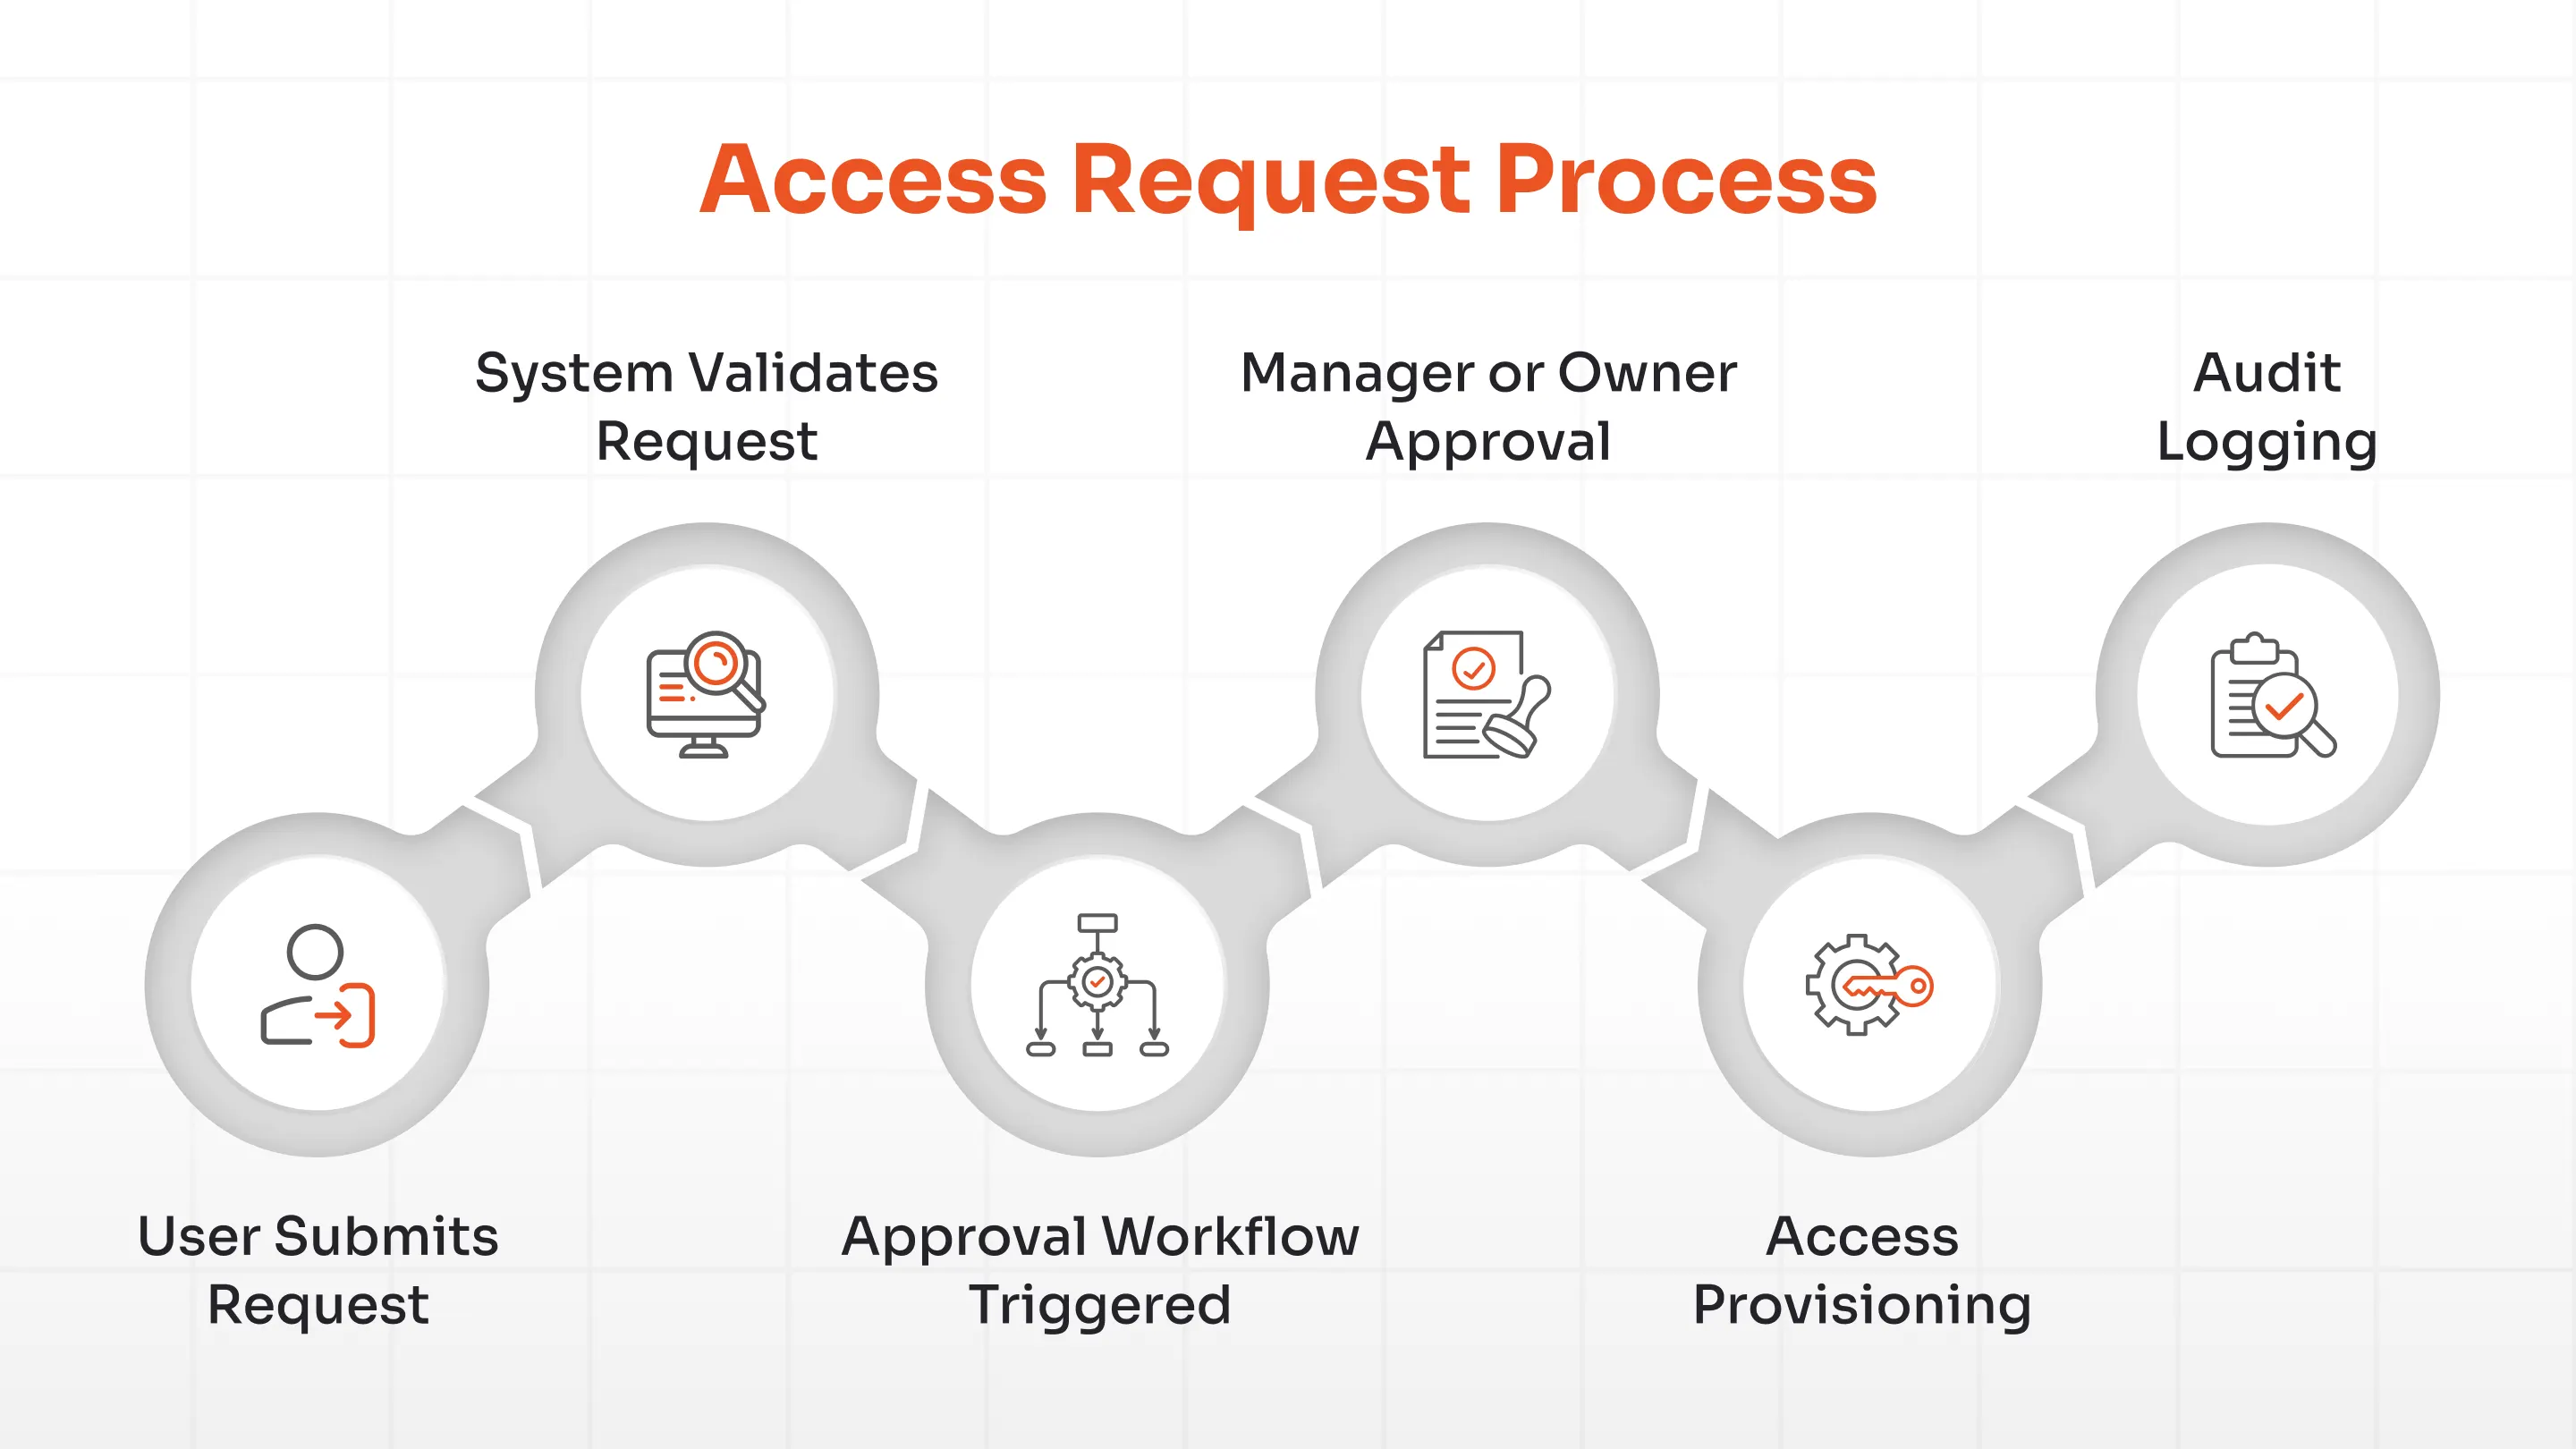
Zugriffsanfragen folgen einem strukturierten Prozess, um eine kontrollierte, einheitliche und sichere Zugriffsgewährung zu gewährleisten. Jeder Schritt dient der Validierung der Anfrage, der Einbindung der relevanten Beteiligten und der Transparenz des gesamten Prozesses.
So funktioniert der Zugriffsantragsprozess Schritt für Schritt:
1. Der Nutzer sendet eine Anfrage.
Der Prozess beginnt, wenn ein Benutzer Zugriff auf ein bestimmtes System, eine Anwendung oder eine Ressource anfordert, auf die er aktuell keinen Zugriff hat. Dies geschieht in der Regel über ein Self-Service-Portal für Zugriffsanfragen oder ein zentrales Anfragesystem, in dem Benutzer die benötigten Zugriffsrechte auswählen und ihre Anfrage begründen können.
2. Das System prüft die Anfrage.
Nach dem Absenden der Anfrage führt das System erste Validierungsprüfungen durch, um sicherzustellen, dass die Anfrage vordefinierte Bedingungen erfüllt. Dies kann die Überprüfung der Identität des Benutzers, die Prüfung seiner Rolle und die Bestätigung seiner Berechtigung zur Beantragung dieser Zugriffsebene gemäß den Richtlinien umfassen.
3. Genehmigungsworkflow ausgelöst
Nach der Validierung wird die Anfrage automatisch durch einen Genehmigungsprozess geleitet. Dieser Prozess ist in der Regel vordefiniert und basiert auf Faktoren wie der Zugriffsart, der Sensibilität des Systems und der Rolle des Benutzers, um sicherzustellen, dass die Anfrage die zuständigen Prüfer erreicht.
4. Genehmigung durch den Manager oder Eigentümer
Die Anfrage wird anschließend von den zuständigen Beteiligten geprüft, beispielsweise vom Vorgesetzten des Nutzers, dem Anwendungsinhaber oder dem Sicherheitsteam. Diese beurteilen, ob der Zugriff notwendig und angemessen ist, und können die Anfrage je nach Geschäfts- und Sicherheitsanforderungen genehmigen, ablehnen oder ändern.
5. Zugriffsbereitstellung
Sobald der Antrag genehmigt ist, wird der Zugriff vom System bereitgestellt . Dies beinhaltet die Zuweisung der erforderlichen Berechtigungen, Rollen oder Zugriffsrechte an den Benutzer mithilfe automatisierter Bereitstellungstools oder integrierter Systeme.
6. Audit-Protokollierung
Jeder einzelne Schritt des Prozesses wird protokolliert, einschließlich des Antragstellers, des Genehmigers und des Zeitpunkts der Zugriffsgewährung. Diese Protokolle bilden einen vollständigen Prüfpfad, der für die Einhaltung von Vorschriften, die Berichterstattung und die Nachverfolgung zugriffsbezogener Aktivitäten im Zeitverlauf unerlässlich ist.
Workflow für Zugriffsanfragen erläutert
Ein Workflow für Zugriffsanfragen definiert, wie eine Anfrage verschiedene Genehmigungsphasen durchläuft, bevor der Zugriff gewährt wird. Anstatt einem festen Ablauf zu folgen, passt sich der Workflow an die Art des Zugriffs, den anfragenden Benutzer und das damit verbundene Risiko an.
Nachfolgend eine vereinfachte Darstellung des typischen Ablaufs eines Zugriffsantrags:
Schritt 1: Genehmigungen auf mehreren Ebenen
Sobald eine Anfrage eingereicht ist, durchläuft sie mehrere Genehmigungsstufen, um eine ordnungsgemäße Validierung sicherzustellen.
Eine Anfrage könnte beispielsweise zuerst an den Vorgesetzten des Benutzers gehen, um den geschäftlichen Bedarf zu bestätigen, und dann an den Anwendungsinhaber oder das Sicherheitsteam, um den Zugriff aus System- oder Risikoperspektive zu validieren.
Dieser mehrstufige Genehmigungsansatz stellt sicher, dass der Zugriff sowohl aus geschäftlicher als auch aus sicherheitstechnischer Sicht geprüft wird, bevor er gewährt wird.
Schritt 2: Bedingte Genehmigungen
Nicht alle Zugriffsanfragen folgen dem gleichen Ablauf. Der Workflow passt sich dynamisch an vordefinierte Bedingungen an, wie z. B. die Art des angeforderten Zugriffs, das beteiligte System oder den Kontext des Benutzers.
Beispielsweise kann für eine Anfrage mit geringem Risiko nur eine Genehmigung erforderlich sein, während für eine Anfrage nach sensiblen Daten zusätzliche Validierungsschritte notwendig sein können.
Dadurch wird der Arbeitsablauf flexibel gestaltet, sodass Organisationen strengere Kontrollen nur dann anwenden können, wenn dies erforderlich ist.
Schritt 3: Rollenbasierte Genehmigungen
Genehmigungsworkflows sind häufig auf Benutzerrollen und Verantwortlichkeiten zugeschnitten. Benutzer mit ähnlichen Rollen, beispielsweise Mitarbeiter derselben Abteilung, folgen in der Regel einem vordefinierten Genehmigungsprozess, wodurch die Einheitlichkeit der Anfragen gewährleistet wird.
Dies reduziert Unklarheiten bei der Entscheidungsfindung und trägt dazu bei, die Zugriffsgewährung innerhalb der Organisation zu standardisieren.
Schritt 4: Risikobasierte Arbeitsabläufe
Bei risikoreichen oder sensiblen Zugriffsanfragen wird der Workflow einer zusätzlichen Prüfung unterzogen. Die Anfragen werden anhand von Faktoren wie Systemsensibilität, Zugriffsebene und potenziellen Auswirkungen bewertet und können zusätzliche Genehmigungen oder Sicherheitsüberprüfungen erfordern.
Dadurch wird sichergestellt, dass kritische Zugriffe besser kontrolliert werden und die Wahrscheinlichkeit von Missbrauch oder unbefugter Offenlegung verringert wird.
Lebenszyklus einer Zugriffsanfrage
Eine Zugriffsanfrage ist keine einmalige Aktion. Sie durchläuft einen Lebenszyklus, der sicherstellt, dass der Zugriff kontrolliert und konsistent beantragt, geprüft, gewährt, genutzt und schließlich wieder entfernt wird. Jede Phase trägt zur Aufrechterhaltung von Sicherheit, Transparenz und zur Einhaltung der Benutzerpflichten bei.
Nachfolgend finden Sie eine detaillierte Erläuterung des Lebenszyklus von Zugriffsanfragen:
1. Initiierung der Anfrage
Der Lebenszyklus beginnt, wenn ein Benutzer einen Zugriffsantrag für ein System, eine Anwendung oder eine Ressource stellt. Dies geschieht in der Regel über ein Self-Service-Portal, wo der Benutzer den benötigten Zugriff auswählt und eine Begründung angibt.
Die Erfassung dieses Kontextes zu Beginn hilft den Gutachtern, den Zweck der Anfrage zu verstehen und gewährleistet eine genauere Entscheidungsfindung in den nächsten Schritten.
2. Genehmigung
Sobald der Antrag eingereicht ist, durchläuft er einen Genehmigungsprozess, an dem Manager, Anwendungsverantwortliche oder Sicherheitsteams beteiligt sind. Diese Beteiligten prüfen, ob der beantragte Zugriff für die Rolle des Benutzers notwendig und angemessen ist.
Dieser Schritt stellt sicher, dass der Zugriff auf der Grundlage tatsächlicher geschäftlicher Erfordernisse und nicht auf der Grundlage von Annahmen gewährt wird, wodurch das Risiko unnötiger oder übermäßiger Berechtigungen verringert wird.
3. Bereitstellung
Nach der Genehmigung wird dem Benutzer der angeforderte Zugriff über automatisierte oder integrierte Systeme bereitgestellt. Dies kann die Zuweisung von Rollen, Berechtigungen oder Zugriffsrechten über eine oder mehrere Plattformen hinweg umfassen.
Die automatisierte Bereitstellung trägt dazu bei, dass der Zugriff schnell, präzise und konsistent gewährt wird, ohne manuelle Verzögerungen oder Fehler.
4. Überwachung
Sobald der Zugriff gewährt wurde, ist es wichtig, dessen Nutzung im Laufe der Zeit zu überwachen. Die Überwachung hilft, ungewöhnliches Verhalten, Missbrauch oder Zugriffe, die möglicherweise nicht mehr relevant sind, zu erkennen.
Diese kontinuierliche Transparenz gewährleistet, dass der Zugriff angemessen bleibt und bietet über die anfängliche Genehmigung hinaus eine zusätzliche Kontrollebene.
5. Widerruf
Der Zugriff sollte nicht dauerhaft aktiv bleiben. Sobald er aufgrund von Rollenwechsel, Projektabschluss oder Ausscheiden des Benutzers nicht mehr benötigt wird, muss er umgehend entfernt werden.
Ein rechtzeitiger Entzug der Zugriffsrechte trägt zur Reduzierung von Sicherheitsrisiken bei und gewährleistet, dass die Zugriffsrechte weiterhin den aktuellen Verantwortlichkeiten entsprechen.
Arten von Zugriffsanfragen
Zugriffsanfragen können je nach Art des benötigten Zugriffs und dem Grad der Sensibilität variieren. Das Verständnis dieser verschiedenen Arten hilft Organisationen, das richtige Maß an Kontrolle, Genehmigung und Überwachung anzuwenden.
Nachfolgend sind die wichtigsten Arten von Zugriffsanfragen aufgeführt:
- Benutzerzugriffsanforderung: Benutzerzugriffsanfragen Diese Anfragen sind am häufigsten und betreffen typischerweise den Zugriff auf Systeme oder Anwendungen, die für die tägliche Arbeit benötigt werden. Sie sind eng mit der Rolle und den Verantwortlichkeiten eines Benutzers verknüpft und folgen in der Regel standardisierten Genehmigungsprozessen. Dadurch wird sichergestellt, dass Benutzer die benötigten Zugriffsrechte erhalten, um ihre Aufgaben ohne unnötige Verzögerungen zu erledigen.
- Antrag auf Anwendungszugriff: Zugriffsanfragen für Anwendungen beziehen sich auf einzelne Tools oder Plattformen, wie z. B. CRM-Systeme, HR-Software oder interne Dashboards. Diese Anfragen werden in der Regel von den Anwendungsverantwortlichen geprüft, um sicherzustellen, dass der Zugriff der Rolle des Benutzers entspricht. Dies trägt dazu bei, die Kontrolle über kritische Anwendungen zu wahren und unnötigen oder unberechtigten Zugriff zu verhindern.
- Antrag auf privilegierten Zugriff: Anfragen für privilegierte Zugriffe umfassen erhöhte Berechtigungen, wie beispielsweise Administrator- oder Superuser-Zugriff. Da diese Berechtigungen ein höheres Maß an Kontrolle ermöglichen, erfordern sie strengere Validierungs- und Genehmigungsstufen. Der sorgfältige Umgang mit diesen Anfragen ist unerlässlich, um Missbrauch zu verhindern und sensible Systeme zu schützen.
- Antrag auf temporären (Just-in-Time-)Zugriff: Temporäre Zugriffsanfragen gewähren Zugriff für einen begrenzten Zeitraum, in der Regel für bestimmte Aufgaben oder kurzfristige Bedürfnisse. Dies unterstützt Just-in-Time (JIT)-ZugriffDabei werden Berechtigungen nur bei Bedarf erteilt und anschließend wieder entzogen. Dieser Ansatz reduziert dauerhafte Berechtigungen und begrenzt das langfristige Risiko.
- Notfallzugangsantrag: Notfallzugriffsanfragen werden in dringenden Situationen gestellt, in denen sofortiger Zugriff zur Problemlösung erforderlich ist. Diese Anfragen umgehen unter Umständen Standardarbeitsabläufe, werden aber genau überwacht und protokolliert. Sie werden in der Regel im Nachhinein geprüft, um sicherzustellen, dass der Zugriff gerechtfertigt und nicht missbraucht war.
Zugriffsanfrage vs. Zugriffsbereitstellung vs. Zugriffszertifizierung
| Aspekt | Zugangs-anfragen | Zugriffsbereitstellung | Zugriffszertifizierung |
|---|---|---|---|
| Definition | Ein Benutzer fordert Zugriff auf ein System oder eine Ressource an. | Der Zugang wird auf Grundlage der Genehmigung gewährt. | Die bestehenden Zugriffsrechte werden auf ihre Relevanz hin überprüft. |
| Zweck | Zugriffsbedarf erfassen und validieren | Gewähren Sie den genehmigten Zugriff | Stellen Sie sicher, dass der Zugriff weiterhin erforderlich ist. |
| Praktikum | Erstphase | Ausführungsphase | Überprüfungsphase |
| Auslösen | Benutzeranfrage | Nach der Genehmigung | Regelmäßige Überprüfung |
| Optik | Begründung und Genehmigung | Zugriffszuweisung | Zugriffsvalidierung |
| Schlüsselaktivität | Anfrage mit Begründung einreichen | Rollen/Berechtigungen zuweisen | Zugriff prüfen oder widerrufen |
| Entscheidung | Soll der Zugriff gewährt werden? | Wie wird der Zugriff gewährt? | Soll der Zugriff weiterhin möglich sein? |
| Akzeptiertes Risiko | Unberechtigte Anfragen | Falsche Zugriffszuweisung | Übermäßiger oder veralteter Zugriff |
| Ausgang | Genehmigte oder abgelehnte Anfrage | Zugang gewährt | Zugriff beibehalten oder entfernt |
| Beispiel | Zugriff auf CRM anfordern | Vergabe der CRM-Rolle | CRM-Zugriff später überprüfen |
Diese drei Konzepte sind Teil desselben Zugriffsmanagementprozesses, aber jedes von ihnen dient in einer anderen Phase einem anderen Zweck.
Der Zugriffsantrag ist der Ausgangspunkt. Er markiert den Moment, in dem ein Nutzer seinen Zugriffsbedarf erkennt und diesen Antrag formell einreicht. In dieser Phase liegt der Fokus darauf, die Anforderungen genau zu erfassen und sicherzustellen, dass der Antrag gerechtfertigt ist, bevor weitere Maßnahmen ergriffen werden.
Die Zugriffsbereitstellung greift, nachdem der Antrag geprüft und genehmigt wurde. Sie ist dafür verantwortlich, den genehmigten Antrag in tatsächlichen Zugriff umzuwandeln, indem Berechtigungen, Rollen oder Zugriffsrechte systemübergreifend zugewiesen werden. Dieser Schritt konzentriert sich auf die Ausführung und stellt sicher, dass der richtige Benutzer den richtigen Zugriff erhält.
Die Zugriffszertifizierung hingegen betrachtet den Zugriff aus einem anderen Blickwinkel. Anstatt Zugriffe zu initiieren oder zu gewähren, konzentriert sie sich auf die regelmäßige Überprüfung bestehender Zugriffe. Ziel ist es, zu bestätigen, dass die Nutzer die ihnen zugewiesenen Zugriffe weiterhin benötigen und nicht mehr benötigte Zugriffe zu entfernen.
Ein einfacher Weg, den Unterschied zu verstehen, ist, den Ablauf im Zeitverlauf zu betrachten. Bei einer Zugriffsanfrage geht es um das Anfordern von Zugriff, bei der Bereitstellung um die Gewährung des Zugriffs und bei der Zertifizierung um die spätere Überprüfung, ob der Zugriff noch sinnvoll ist.
Zusammen bilden diese Phasen einen kontinuierlichen Kreislauf, in dem der Zugriff angefordert, gewährt und anschließend neu bewertet wird. Dies hilft Organisationen, die Kontrolle zu behalten und unnötige Risiken zu reduzieren.
Vorteile der Automatisierung von Zugriffsanfragen
Die Automatisierung von Zugriffsanfragen strukturiert und optimiert die Prozesse zur Beantragung, Genehmigung und Gewährung von Zugriffsrechten. Anstatt auf manuelle Verfahren angewiesen zu sein, trägt sie zur Standardisierung von Arbeitsabläufen bei, reduziert Verzögerungen und verbessert die Gesamtkontrolle.
Hier die wichtigsten Vorteile der Zugriffsanforderungsautomatisierung:
- Schnellere Genehmigungen: Automatisierte Arbeitsabläufe beseitigen Verzögerungen durch manuelle Übergaben und unnötige Rückfragen. Anfragen werden anhand vordefinierter Regeln umgehend an die zuständigen Ansprechpartner weitergeleitet. Dadurch werden Entscheidungen schneller getroffen und Nutzer erhalten ohne lange Wartezeiten Zugriff.
- Reduzierter manueller Aufwand: Die Bearbeitung von Zugriffsanfragen per E-Mail oder Ticketsystem erhöht den Arbeitsaufwand für IT-Teams. Automatisierung übernimmt wiederkehrende Aufgaben wie Weiterleitung, Genehmigung und Bereitstellung. Dadurch können sich IT-Teams auf wichtigere Aufgaben konzentrieren, anstatt administrative Aufgaben zu erledigen.
- Verbesserte Sicherheit: Wenn Zugriffsanfragen einem definierten Workflow folgen, verringert sich das Risiko von Fehlern oder unberechtigtem Zugriff. Jede Anfrage wird anhand von Richtlinien geprüft und genehmigt. Dadurch wird sichergestellt, dass der Zugriff kontrolliert und einheitlich gewährt wird.
- Bessere Prüfpfade: Die Automatisierung protokolliert jeden Schritt des Zugriffsanforderungsprozesses, einschließlich Einreichung, Genehmigung und Bereitstellung. Diese Protokolle gewährleisten Transparenz der Entscheidungen und erleichtern den Nachweis der Einhaltung von Vorschriften bei Audits.
- Verbesserte Benutzererfahrung: Durch die Selbstbedienung können Nutzer Zugriffsrechte beantragen, ohne auf IT-Teams oder lange E-Mail-Korrespondenzen angewiesen zu sein. Der Prozess wird dadurch schneller, transparenter und für alle Beteiligten einfacher nachvollziehbar.
Zugriffsanfrage im Rahmen der Identitätsverwaltung (IGA)
Zugriffsanfragen sind ein wichtiger Bestandteil von Identity Governance and Administration (IGA) . IGA verbindet Zugriffsanfragen mit umfassenderen Identitätsprozessen.
Es ist integriert mit:
- RBAC (rollenbasierte Zugriffskontrolle)
- PAM (Privileged Access Management)
- SSO (Single-Sign-On)
- Benutzerlebenszyklusmanagement
Dadurch wird sichergestellt, dass der Zugriff nicht nur beantragt und gewährt, sondern auch geregelt und überwacht wird.
Häufige Herausforderungen bei Zugriffsanfragen
Zugriffsanfragen sind zwar unerlässlich, doch deren unstrukturierte Verwaltung kann zu Ineffizienzen und Sicherheitslücken führen. Mit zunehmender Größe von Organisationen werden diese Herausforderungen immer deutlicher.
- Manuelle Genehmigungen: Genehmigungen per E-Mail oder die Nutzung unzusammenhängender Tools verlangsamen den Prozess und führen zu Inkonsistenzen. Unterschiedliche Anfragen werden möglicherweise unterschiedlich bearbeitet, was zu Verwirrung führt. Mit der Zeit wird die Zugriffsverwaltung immer schwieriger nachzuvollziehen und zu standardisieren.
- Mangelnde Sichtbarkeit: Ohne ein zentrales System wird es schwierig, den Status von Anfragen zu verfolgen oder nachzuvollziehen, wer sie genehmigt hat. Diese Intransparenz kann zu Verzögerungen, verpassten Genehmigungen und Verantwortlichkeitslücken führen.
- Verzögerte Bereitstellung: Auch nach der Genehmigung kann der Zugriff aufgrund manueller Schritte oder Systembeschränkungen nicht sofort gewährt werden. Solche Verzögerungen beeinträchtigen die Produktivität und führen zu Frustration bei den Nutzern, die auf den Arbeitsbeginn warten.
- Überbereitstellung: In manchen Fällen erhalten Benutzer aufgrund unklarer Anforderungen oder fehlender Validierung mehr Zugriffsrechte als erforderlich. Dies erhöht die Angriffsfläche und schafft unnötige Sicherheitsrisiken in den Systemen.
- Compliance-Risiken: Werden Zugriffsanfragen nicht ordnungsgemäß erfasst, gestaltet sich der Nachweis der Kontrolle bei Audits schwierig. Fehlende Dokumentation oder inkonsistente Prozesse können die Compliance-Risiken erhöhen.
Bewährte Verfahren für Zugriffsanfragen
Die effektive Verwaltung von Zugriffsanfragen erfordert einen strukturierten Ansatz, der Geschwindigkeit, Kontrolle und Sicherheit in Einklang bringt. Mit zunehmender Größe von Unternehmen gewährleisten die richtigen Vorgehensweisen, dass Zugriffe konsistent gewährt, ordnungsgemäß nachverfolgt und sowohl an den Geschäftsanforderungen als auch an den Sicherheitsrichtlinien ausgerichtet werden.
Hier sind einige der wichtigsten Best Practices für die effektive Verwaltung von Zugriffsanfragen:
1. Genehmigungshierarchie & mehrstufige Genehmigungen
Nicht alle Zugriffsanfragen bergen das gleiche Risiko. Daher ist eine klar definierte Genehmigungshierarchie wichtig. Mehrstufige Genehmigungen gewährleisten, dass Anfragen von den zuständigen Beteiligten, wie z. B. Managern, Anwendungsverantwortlichen oder Sicherheitsteams, geprüft werden. Dies fügt eine zusätzliche Validierungsebene hinzu und verringert die Wahrscheinlichkeit unberechtigter oder unangemessener Zugriffsgewährung.
2. Funktionstrennung (SoD)
Die Funktionstrennung stellt sicher, dass kein einzelner Benutzer übermäßige Kontrolle über kritische Prozesse oder Systeme besitzt. Durch die Trennung von Verantwortlichkeiten können Organisationen Interessenkonflikte vermeiden und das Risiko von Missbrauch oder Betrug reduzieren. Die Integration von Funktionstrennungsprüfungen in Zugriffsanfragen hilft, riskante Zugriffskombinationen zu identifizieren und zu blockieren, bevor sie genehmigt werden.
3. Standardisierte Zugriffsantragsvorlagen
Die Verwendung standardisierter Vorlagen stellt sicher, dass jede Zugriffsanfrage alle notwendigen Angaben wie Zugriffsart, Begründung und Dauer enthält. Dies beseitigt Unklarheiten und erleichtert den Genehmigenden fundierte Entscheidungen. Zudem trägt es zur Einheitlichkeit der Anfragen bei und reduziert Verzögerungen durch unvollständige Informationen.
4. Zeitlich begrenzter Zugriff (Ablaufbasierter Zugriff)
Zugriffsrechte sollten nicht unbegrenzt aktiv bleiben, insbesondere nicht bei temporären oder risikoreichen Berechtigungen. Zeitlich begrenzte Zugriffsrechte stellen sicher, dass diese nach einem festgelegten Zeitraum automatisch widerrufen werden. Dadurch wird das Risiko ungenutzter oder vergessener Zugriffsrechte verringert und die Berechtigungen bleiben den aktuellen Anforderungen entsprechend.
5. Echtzeitbenachrichtigungen und -warnungen
Echtzeitbenachrichtigungen halten die Beteiligten über den Status von Anfragen, Genehmigungen und Änderungen der Zugriffsrechte auf dem Laufenden. Warnmeldungen tragen dazu bei, dass keine Anfrage übersehen wird und umgehend Maßnahmen ergriffen werden. Dies verbessert die Reaktionsfähigkeit, reduziert Verzögerungen und sorgt für mehr Transparenz im gesamten Zugriffsanfrageprozess.
Anwendungsfälle für Zugriffsanfragen
Zugriffsanfragen spielen eine zentrale Rolle bei der Zugriffsverwaltung in verschiedenen Szenarien, in denen Kontrolle, Transparenz und zeitnahe Genehmigungen unerlässlich sind. Sie gewährleisten, dass Zugriffe bedarfsgerecht gewährt, ordnungsgemäß nachverfolgt und mit den Unternehmensrichtlinien abgestimmt werden. Dies ist insbesondere bei JML-Prozessen (Eintritt, Versetzung, Austritt) von Bedeutung, da Zugriffsrechte zugewiesen, aktualisiert oder entzogen werden müssen, wenn Benutzer dem Unternehmen beitreten, ihre Rolle ändern oder das Unternehmen verlassen.
Hier einige der wichtigsten Anwendungsfälle für Zugriffsanfragen:
Mitarbeiter Onboarding
Neue Mitarbeiter benötigen Zugriff auf verschiedene Tools und Systeme, um effektiv arbeiten zu können. Ein strukturierter Zugriffsantragsprozess gewährleistet die schnelle und auf die vordefinierten Rollenanforderungen abgestimmte Erteilung von Berechtigungen. Dadurch werden Verzögerungen beim Onboarding reduziert und neue Mitarbeiter können vom ersten Tag an einen Beitrag leisten.
Rollenwechsel
Wenn Benutzer neue Rollen übernehmen, ändern sich auch ihre Zugriffsanforderungen. Zugriffsanfragen helfen dabei, relevante Berechtigungen zuzuweisen und nicht mehr benötigte Zugriffsrechte zu entfernen. Dadurch wird langfristig eine übermäßige Anhäufung von Berechtigungen verhindert und sichergestellt, dass die Zugriffsrechte den aktuellen Verantwortlichkeiten entsprechen.
Zugriff durch Dritte
Lieferanten und Auftragnehmer benötigen häufig für bestimmte Aufgaben temporären Zugriff auf interne Systeme. Zugriffsanfragen helfen, Umfang und Dauer dieses Zugriffs festzulegen und so eine ordnungsgemäße Kontrolle zu gewährleisten. Externe Benutzer erhalten nur das Nötigste, wodurch das Risiko eines dauerhaften Zugriffs minimiert wird.
Zugriff auf Cloud-Anwendungen
Bei der Nutzung mehrerer SaaS-Anwendungen kann die Zugriffsverwaltung über verschiedene Plattformen hinweg komplex werden. Zugriffsanfragen bieten eine zentrale Möglichkeit, den Zugriff auf diese Systeme zu steuern und zu verfolgen. Eine bessere Transparenz erleichtert die Identifizierung unnötiger oder unberechtigter Zugriffe.
Verwaltung privilegierter Konten
Anträge auf Administrator- oder erweiterte Berechtigungen erfordern aufgrund des damit verbundenen Kontrollniveaus eine strengere Prüfung. Zugriffsanfragen gewährleisten, dass solche Berechtigungen ordnungsgemäß genehmigt und nur bei Bedarf erteilt werden. Eine verstärkte Überwachung trägt zum Schutz kritischer Systeme bei und verringert das Missbrauchsrisiko.
Vereinfachen Sie die Einhaltung der Vorschriften mit der miniOrange IGA-Lösung
Mit dem Wachstum von Organisationen wird die manuelle Verwaltung von Zugriffsanfragen zunehmend schwieriger. Mehr Benutzer, mehr Anwendungen und mehr Systeme bedeuten, dass Anfragen aus verschiedenen Quellen kommen und oft inkonsistent sind. Die Nachverfolgung, wer den Zugriff angefordert, wer ihn genehmigt und ob er korrekt gewährt wurde, wird schnell zeitaufwändig und fehleranfällig.
Hier kommt Identity Governance and Administration (IGA) ins Spiel.
IGA strukturiert den gesamten Lebenszyklus von Zugriffsanfragen – von der Anfrageinitiierung und -genehmigung bis hin zur Bereitstellung und Einhaltung der Vorschriften. Anstatt auf E-Mails oder unzusammenhängende Tools angewiesen zu sein, können Unternehmen Zugriffsanfragen zentralisieren, Genehmigungsprozesse automatisieren und eine einheitliche Kontrolle über alle Systeme hinweg gewährleisten.
miniOrange Identity Governance and Administration (IGA) baut auf diesem Ansatz auf, indem es eine einheitliche Plattform zur Verwaltung von Zugriffsanfragen, Identitäten und Compliance von einem einzigen Ort aus bereitstellt.
Es lässt sich nahtlos integrieren mit:
- Rollenbasierte Zugriffskontrolle (RBAC)
- Privilegierte Zugriffsverwaltung (PAM)
- Verwaltung des Identitätslebenszyklus
Mit Funktionen wie Self-Service-Zugriffsanfragen, automatisierten Genehmigungsworkflows und richtlinienbasierter Bereitstellung können Unternehmen sicherstellen, dass der Zugriff schnell gewährt wird und gleichzeitig die richtigen Kontrollen eingehalten werden.
Dies reduziert nicht nur den manuellen Aufwand, sondern verbessert auch die Transparenz, Konsistenz und Genauigkeit der Zugriffsanforderungs-Workflows.
Häufig gestellte Fragen
Wie häufig sollten Zugriffsanfragen geprüft werden?
Zugriffsanfragen sollten regelmäßig überprüft werden, um sicherzustellen, dass die erteilten Berechtigungen noch relevant sind. Dies ist besonders wichtig bei Rollenwechseln oder dem Ausscheiden aus dem Unternehmen, da veraltete Zugriffsrechte Sicherheitsrisiken bergen können. Regelmäßige Überprüfungen tragen dazu bei, die Übereinstimmung zwischen Zugriffsrechten und aktuellen Verantwortlichkeiten zu gewährleisten.
Wie funktioniert ein Workflow für Zugriffsanfragen?
Ein Zugriffsanfrage-Workflow beginnt mit der Einreichung einer Anfrage durch einen Benutzer, gefolgt von der Validierung und Genehmigung durch die zuständigen Stakeholder. Nach der Genehmigung wird der Zugriff gewährt und alle Aktionen werden zur Nachverfolgung und Einhaltung der Vorschriften protokolliert.
Worin besteht der Unterschied zwischen einer Zugriffsanfrage und der Bereitstellung?
Die Zugriffsanfrage ist der Schritt, in dem ein Benutzer Zugriff anfordert, während die Bereitstellung der Schritt ist, in dem dieser Zugriff tatsächlich gewährt wird. Die eine initiiert den Prozess, die andere führt ihn aus.
Warum ist die Automatisierung von Zugriffsanfragen wichtig?
Die Automatisierung von Zugriffsanfragen reduziert den manuellen Aufwand und beschleunigt Genehmigungen, indem Anfragen über vordefinierte Workflows geleitet werden. Zudem verbessert sie Konsistenz, Sicherheit und Nachvollziehbarkeit des gesamten Prozesses.
Was ist ein Self-Service-Zugriffsanforderungssystem?
Ein Self-Service-Zugriffsanforderungssystem ermöglicht es Benutzern, über ein zentrales Portal Zugriffsrechte anzufordern, ohne auf IT-Teams angewiesen zu sein. Es vereinfacht den Prozess und verbessert die Transparenz des Anforderungsstatus.



Hinterlasse einen Kommentar