

Agentenbasierte Sicherheit bietet Ihnen umfassende Transparenz und Echtzeitkontrolle. Agentenlose Sicherheit bietet Ihnen Geschwindigkeit, Skalierbarkeit und einfacheren Schutz.
Die meisten Organisationen entscheiden sich nicht für das eine oder das andere, sondern nutzen beide. Das liegt daran, dass unterschiedliche Geräte unterschiedliche Kontrollanforderungen haben. Manche Systeme benötigen eine direkte Steuerung, während andere einen weniger aufwendigen Ansatz erfordern, der ohne Installation auskommt.
Die eigentliche Frage ist also nicht agentenbasierte versus agentenlose Sicherheit. Vielmehr geht es darum, zu wissen, wann welcher Ansatz am besten geeignet ist und wie man sie kombiniert. In diesem Blogbeitrag erläutern wir agentenbasierte und agentenlose Sicherheit, ihre Funktionsweise, ihre jeweiligen Anwendungsbereiche und warum viele Teams beide Ansätze für einen umfassenderen Schutz kombinieren.
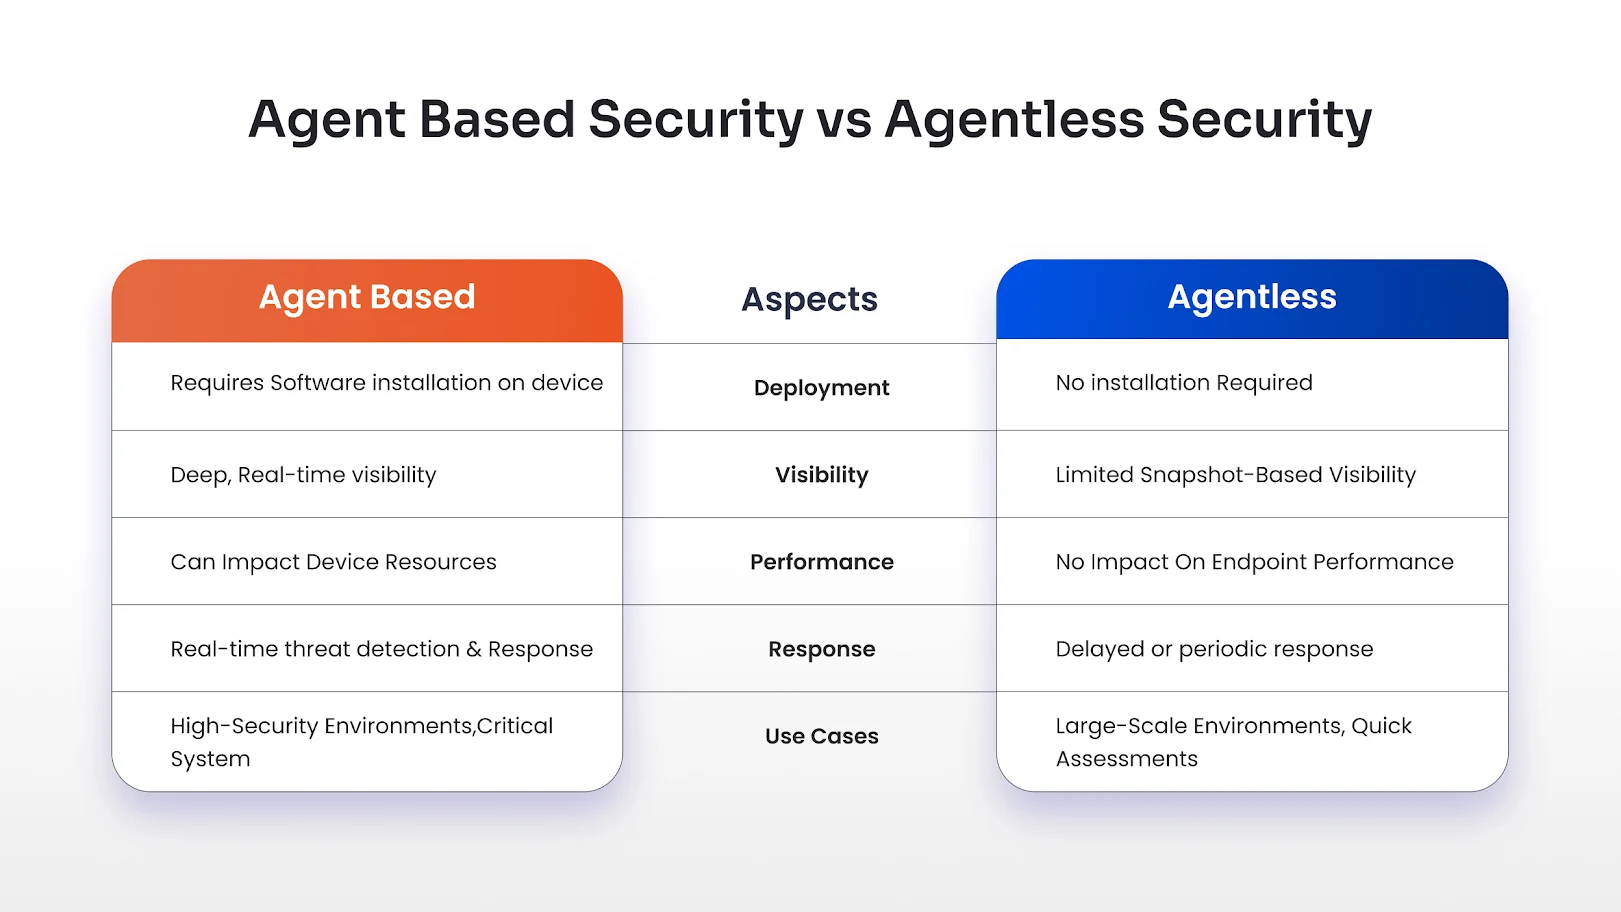
Agentenbasierte vs. agentenlose Sicherheit auf einen Blick
Was ist agentenbasierte Sicherheit?
Agentenbasierte Sicherheit beruht auf der Installation einer kleinen Softwarekomponente, des sogenannten Agenten, direkt auf den Endgeräten.
Dieser Agent überwacht kontinuierlich die Aktivitäten, setzt Richtlinien durch und meldet Daten an ein zentrales System zurück.
Wie funktioniert es?
Nach der Installation läuft der Agent im Hintergrund des Geräts. Er überwacht Prozesse, das Verhalten, erkennt Anomalien und kann bei verdächtigen Ereignissen sofort Maßnahmen ergreifen.
Es ermöglicht außerdem eine strenge Gerätekontrolle. Beispielsweise können Sie den USB-Zugriff einschränken, nicht autorisierte Apps blockieren oder Systemrichtlinien direkt auf dem Gerät durchsetzen.
Dies ist besonders nützlich für Umgebungen, in denen Geräte engmaschig verwaltet werden und eine konsequente Durchsetzung erforderlich ist.
Vorteile
- Bietet detaillierte Einblicke in das Geräteverhalten
- Ermöglicht Bedrohungserkennung und -reaktion in Echtzeit
- Unterstützt strenge Beschränkungen und Kontrollen auf Geräteebene.
- Eignet sich gut für Branchen mit hohem Compliance-Anspruch.
Nachteile
- Erfordert die Installation und Wartung von Agenten.
- Kann die Geräteleistung beeinträchtigen, wenn sie nicht optimiert ist.
- Bei größeren Projekten kann die Bereitstellung langsamer sein.
- Könnte auf Widerstand von Benutzern oder nicht verwalteten Geräten stoßen
Was ist agentenlose Sicherheit?
Agentenlose Sicherheit funktioniert ohne Installation von Software auf Endgeräten.
Stattdessen stellt es über APIs, Netzwerkzugriff oder identitätsbasierte Kontrollen eine Verbindung zu Systemen her, um Sicherheitsrichtlinien zu überwachen und durchzusetzen.
Wie funktioniert es?
Agentenlose Lösungen beziehen Daten aus bestehenden Systemen wie Cloud-Plattformen, Verzeichnissen oder Netzwerkschichten.
Statt selbst am Gerät zu sitzen, beobachten sie es von außen. Sie analysieren Konfigurationen, Nutzerverhalten und Zugriffsmuster.
Hier kommen Gerätebeschränkungen und identitätsbasierte Kontrollmechanismen ins Spiel.
Beispielsweise können Sie mithilfe der Gerätebeschränkungsfunktionen von miniOrange den Zugriff basierend auf folgenden Kriterien erlauben oder blockieren:
- Gerätetyp
- Gerätefingerabdruck
- Browser oder Betriebssystem
- Vertrauenswürdige vs. nicht vertrauenswürdige Geräte
Das bedeutet, dass Sie auch ohne Agenten kontrollieren können, welche Geräte auf Ihre Systeme zugreifen dürfen.
Vorteile
- Schnell einsatzbereit, keine Installation erforderlich
- Lässt sich problemlos auf große Umgebungen skalieren
- Keine Leistungseinbußen bei Geräten
- Ideal für BYOD- und Remote-Arbeitsszenarien
Nachteile
- Eingeschränkte Transparenz der Geräteaktivität in Echtzeit
- Tiefgreifende Systemkontrollen können nicht durchgesetzt werden.
- Stützt sich auf externe Datenquellen
- Langsamere Reaktion auf bestimmte Bedrohungen
Wesentliche Unterschiede: Agentenbasiert vs. Agentenlos
Agentenbasierte und agentenlose Sicherheitsansätze dienen der Bewältigung unterschiedlicher Sicherheitsherausforderungen und werden in verschiedenen Situationen eingesetzt. Im Folgenden werden die wichtigsten Unterschiede zwischen agentenbasierter und agentenloser Sicherheit anhand ihrer praktischen Funktionsweise erläutert.
Sichtbarkeit
Agentenbasierte Sicherheit bietet Ihnen kontinuierliche Echtzeit-Transparenz, da sie direkt auf dem Gerät ausgeführt wird und Aktivitäten in Echtzeit verfolgt. Sie kann Prozesse, Benutzeraktionen und das Systemverhalten detailliert überwachen und so Bedrohungen leichter erkennen und umgehend darauf reagieren.
Agentenlose Sicherheit bietet einen umfassenderen Überblick über Systeme, indem sie Daten aus externen Quellen wie APIs, Cloud-Plattformen oder Netzwerkschichten abruft. Dies ermöglicht zwar eine schnellere Abdeckung weiterer Systeme, ist jedoch auf extern zugängliche Ressourcen beschränkt und basiert in der Regel auf periodischen Daten anstatt auf kontinuierlicher Überwachung.
Einsatz
Agentenbasierte Lösungen erfordern die Installation von Software auf jedem Gerät, gefolgt von Einrichtung, Konfiguration und laufender Wartung. Dies macht die Bereitstellung zeitaufwändiger, insbesondere in großen oder verteilten Umgebungen, in denen die Verwaltung von Agenten auf verschiedenen Geräten eine Herausforderung darstellen kann.
Agentenlose Lösungen lassen sich deutlich schneller implementieren, da sie keine Installation auf Endgeräten erfordern. Sie können in kürzerer Zeit systemübergreifend bereitgestellt werden und eignen sich daher besser, wenn Geschwindigkeit und Skalierbarkeit Priorität haben.
Leistung
Agentenbasierte Sicherheitslösungen nutzen Geräteressourcen wie CPU und Arbeitsspeicher, um Aktivitäten zu überwachen und Kontrollen durchzusetzen. Je nach Konfiguration kann dies die Geräteleistung beeinträchtigen, insbesondere bei leistungsschwächeren Systemen.
Agentenlose Sicherheitslösungen arbeiten außerhalb des Geräts und verbrauchen daher keine Endpunktressourcen. Dies macht sie zur besseren Wahl, wenn die Leistung nicht beeinträchtigt werden darf.
Antwort
Agentenbasierte Systeme können Bedrohungen in Echtzeit erkennen und darauf reagieren, da sie direkt auf dem Gerät ausgeführt werden. Sie können verdächtige Aktionen blockieren, kompromittierte Systeme isolieren oder sofort Warnmeldungen auslösen.
Agentenlose Systeme konzentrieren sich stärker auf Transparenz und Analyse systemübergreifender Prozesse als auf die direkte Steuerung. Zwar können sie Risiken und Fehlkonfigurationen erkennen, ihre Reaktion erfolgt jedoch nicht immer unmittelbar und hängt oft von Integrationen oder Folgemaßnahmen ab.
Wann sollte agentenbasierte Sicherheit eingesetzt werden?
Agentenbasierte Sicherheit ist sinnvoll, wenn Sie eine strenge Kontrolle über Geräte benötigen.
Es ist ideal für:
- Firmeneigene Geräte
- Hochsicherheitsumgebungen
- Systeme zur Verarbeitung sensibler Daten
- Compliance-getriebene Branchen
Wenn Sie Echtzeitüberwachung, umfassende Transparenz und strikte Durchsetzung benötigen, ist ein agentenbasierter Ansatz die bessere Wahl.
Wann sollte agentenlose Sicherheit eingesetzt werden?
Agentenlose Sicherheit eignet sich besser für Flexibilität und Skalierbarkeit.
Es funktioniert gut für:
- Remote- und Hybrid-Arbeitsmodelle
- BYOD-Umgebungen
- Cloud-First-Organisationen
- Schnelle Sicherheitsbewertungen
Wenn Sie eine schnelle Bereitstellung und eine breite Abdeckung benötigen, ohne die Geräte berühren zu müssen, ist agentenlos die richtige Wahl.
Warum ist der Hybridansatz am effektivsten?
Die meisten Organisationen arbeiten nicht in einer einheitlichen, kontrollierten Umgebung. Einige Geräte werden vollständig verwaltet, andere sind privat oder nicht verwaltet. Manche Benutzer arbeiten im Büro, andere greifen remote zu.
Aus diesem Grund entstehen Lücken, wenn man sich nur auf einen Ansatz verlässt.
Agentenbasierte Sicherheit eignet sich gut für verwaltete Geräte, bei denen Kontrolle und Echtzeitüberwachung entscheidend sind. Sie lässt sich jedoch nicht ohne Weiteres auf nicht verwaltete oder externe Umgebungen übertragen.
Agentenlose Sicherheit schließt diese Lücke, indem sie eine breitere Abdeckung ohne Installation ermöglicht, kann aber nicht das gleiche Maß an Kontrolle oder Echtzeitreaktion bieten.
Ein hybrider Ansatz vereint beides.
Agentenbasierte Sicherheit eignet sich für Umgebungen, in denen eine umfassende Kontrolle erforderlich ist, während agentenlose Sicherheit die Transparenz und Abdeckung auf Geräte ausdehnt, die nicht direkt verwaltet werden können.
Wenn man darauf aufbauend identitätsbasierte Kontrollmechanismen wie adaptive MFA und geräteabhängigen Zugriff einsetzt, wird die Sicherheit wesentlich kontextbezogener.
Hier setzen Lösungen wie miniOrange an. Anstatt sich nur auf gerätebezogene Kontrollen zu verlassen, berücksichtigen sie Identität, Gerätevertrauen und Benutzerkontext, um Zugriffsentscheidungen sicherer und praktischer zu gestalten.
Wie wählt man den richtigen Ansatz?
Die richtige Wahl hängt davon ab, wie Ihre Geräte und Benutzer konfiguriert sind, nicht nur von der Technologie selbst.
Wenn die meisten Ihrer Geräte firmeneigen sind und zentral verwaltet werden, sollte agentenbasierte Sicherheit Ihr Ausgangspunkt sein. Sie bietet Ihnen mehr Kontrolle, umfassendere Transparenz und Echtzeitreaktion genau dort, wo es am wichtigsten ist.
Wenn Benutzer von persönlichen Geräten oder von verschiedenen Standorten aus auf Systeme zugreifen, gewinnt agentenlose Sicherheit an Bedeutung. Sie trägt dazu bei, die Abdeckung zu erweitern, ohne dass auf jedem Gerät Software installiert werden muss.
In den meisten Fällen ist die Verwendung beider Methoden sinnvoller.
Agentenbasierte Sicherheit eignet sich gut für Geräte, die Sie direkt steuern. Agentenlose Sicherheit deckt alles darüber hinaus ab, insbesondere dort, wo eine Installation nicht praktikabel ist.
Doch Gerätesicherheit allein reicht nicht aus.
Bei Zugriffsentscheidungen sollten auch Faktoren wie Gerätevertrauen, Standort und Nutzerverhalten berücksichtigt werden. Adaptive MFA trägt dazu bei, indem sie die Authentifizierung risikobasiert anpasst, während phishingresistente MFA die Wahrscheinlichkeit eines erfolgreichen Zugriffs verringert, selbst wenn Anmeldeinformationen offengelegt wurden.
Wenn diese Kontrollmechanismen zusammenwirken, erhalten Sie einen ausgewogeneren und zuverlässigeren Sicherheitsansatz.
Stärken Sie Ihre Sicherheitsstrategie mit miniOrange
Agentenbasierte und agentenlose Sicherheitslösungen stehen nicht im Wettbewerb zueinander. Sie lösen unterschiedliche Aspekte desselben Problems. Agentenbasierte Sicherheit bietet umfassende Transparenz, Kontrolle und Echtzeit-Transparenz bei der Geräteverwaltung.
Agentenlose Sicherheit erweitert den Schutz auf Geräte und Zugriffspunkte, die nicht direkt gesteuert werden können. Die meisten Unternehmen bewegen sich heute irgendwo dazwischen. Deshalb ist die Kombination beider Ansätze oft effektiver als die alleinige Anwendung eines einzigen.
Gerätesicherheit allein reicht jedoch nicht aus. Heutzutage hängt Sicherheit von mehr ab als nur von den Vorgängen auf einem Gerät. Sie umfasst auch die Integration von MFA-Diensten , um zu überprüfen, wer auf Ihre Systeme zugreift, welches Gerät verwendet wird und ob der Zugriff legitim erscheint.
miniOrange bietet diese zusätzliche Kontrollebene durch Funktionen wie adaptive Multi-Faktor-Authentifizierung (MFA), Phishing-resistente Authentifizierung, gerätebasierte Zugriffskontrolle und Identitätsmanagement. Diese Kontrollmechanismen ergänzen Ihre bestehende IT-Infrastruktur und erhöhen die Sicherheit, ohne unnötige Komplexität zu erzeugen.
Anstatt Geräte als einzigen Kontrollpunkt zu betrachten, verbindet dieser Ansatz Benutzer, Geräte und Zugriffe zu einem umfassenderen Sicherheitsmodell.
Häufig gestellte Fragen
Was ist der Unterschied zwischen agentenbasierter und agentenloser Sicherheit?
Agentenbasierte Sicherheit nutzt auf Geräten installierte Software zur Überwachung und Steuerung, während agentenlose Sicherheit remote funktioniert, ohne dass etwas auf den Endpunkten installiert werden muss.
Ist agentenlose Sicherheit besser als agentenbasierte?
Nicht unbedingt. Agentenlose Systeme lassen sich schneller und einfacher implementieren, während agentenbasierte Systeme mehr Transparenz und Kontrolle bieten. Die richtige Wahl hängt von Ihren Bedürfnissen ab.
Welche Vorteile bietet agentenbasierte Sicherheit?
Agentenbasierte Sicherheit bietet Echtzeitüberwachung, umfassende Transparenz und starke Kontrolle über das Geräteverhalten und ist daher ideal für Umgebungen mit hohen Sicherheitsanforderungen.
Welche Vorteile bietet agentenlose Sicherheit?
Agentenlose Sicherheit ist einfach zu implementieren, skalierbar und beeinträchtigt die Geräteleistung nicht. Sie eignet sich hervorragend für Remote- und BYOD-Umgebungen.
Kann agentenlose Sicherheit Bedrohungen in Echtzeit erkennen?
Agentenlose Sicherheitslösungen können Bedrohungen erkennen, bieten aber nicht immer eine Echtzeitreaktion wie agentenbasierte Lösungen.
Sollten Organisationen beide Ansätze nutzen?
Ja, die meisten Organisationen profitieren von einem hybriden Ansatz, der agentenbasierte und agentenlose Sicherheit kombiniert, um eine bessere Abdeckung und Flexibilität zu erreichen.



Hinterlasse einen Kommentar