

Die moderne Cybersicherheit steht vor einer stetig wachsenden Herausforderung: Bedrohungen entwickeln sich immer schneller und werden täglich komplexer. Traditionelle Sicherheitstools haben Unternehmen gute Dienste geleistet, indem sie potenzielle Bedrohungen erkannten und Teams alarmierten sowie wichtige Einblicke in Netzwerkaktivitäten und Systemverhalten ermöglichten.
Agentische KI stellt die nächste Evolutionsstufe der Cybersicherheit dar und baut auf bestehenden Grundlagen auf, indem sie autonome Entscheidungs- und Reaktionsfähigkeiten hinzufügt. Unternehmen können ihre Verteidigungsfähigkeit verbessern und Bedrohungen in Echtzeit begegnen, indem sie die Zuverlässigkeit etablierter Sicherheitspraktiken mit der Geschwindigkeit und Anpassungsfähigkeit autonomer KI kombinieren.
Was ist agentenbasierte KI?
Agentische KI bezeichnet autonome Systeme künstlicher Intelligenz, die ihre Umgebung selbstständig wahrnehmen, komplexe Szenarien analysieren und zielgerichtete Aktionen ohne ständige menschliche Aufsicht durchführen können. Im Gegensatz zu herkömmlichen Sicherheitstools, die vordefinierten Regeln folgen, treffen agentische Systeme intelligente Entscheidungen, passen sich sich verändernden Bedrohungen an und lernen kontinuierlich aus den Ergebnissen, um ihre Effektivität zu verbessern.
Diese Systeme arbeiten mit fünf Kernmerkmalen:
- Autonomie: mehrstufige Vorgänge ohne menschliches Eingreifen ausführen
- Anpassungsfähigkeit: Aus Feedback lernen und Taktiken anpassen
- Zusammenhangsbewusstsein: Einbeziehung von Echtzeit-Geschäfts- und technischen Faktoren
- Tool-Orchestrierung: Integration mit bestehender Sicherheitsinfrastruktur über APIs und
- Permanenter Speicher: Aufrechterhaltung der Kontinuität über alle Interaktionen hinweg.
Der Agentic-KI-Kreislauf: So funktioniert er
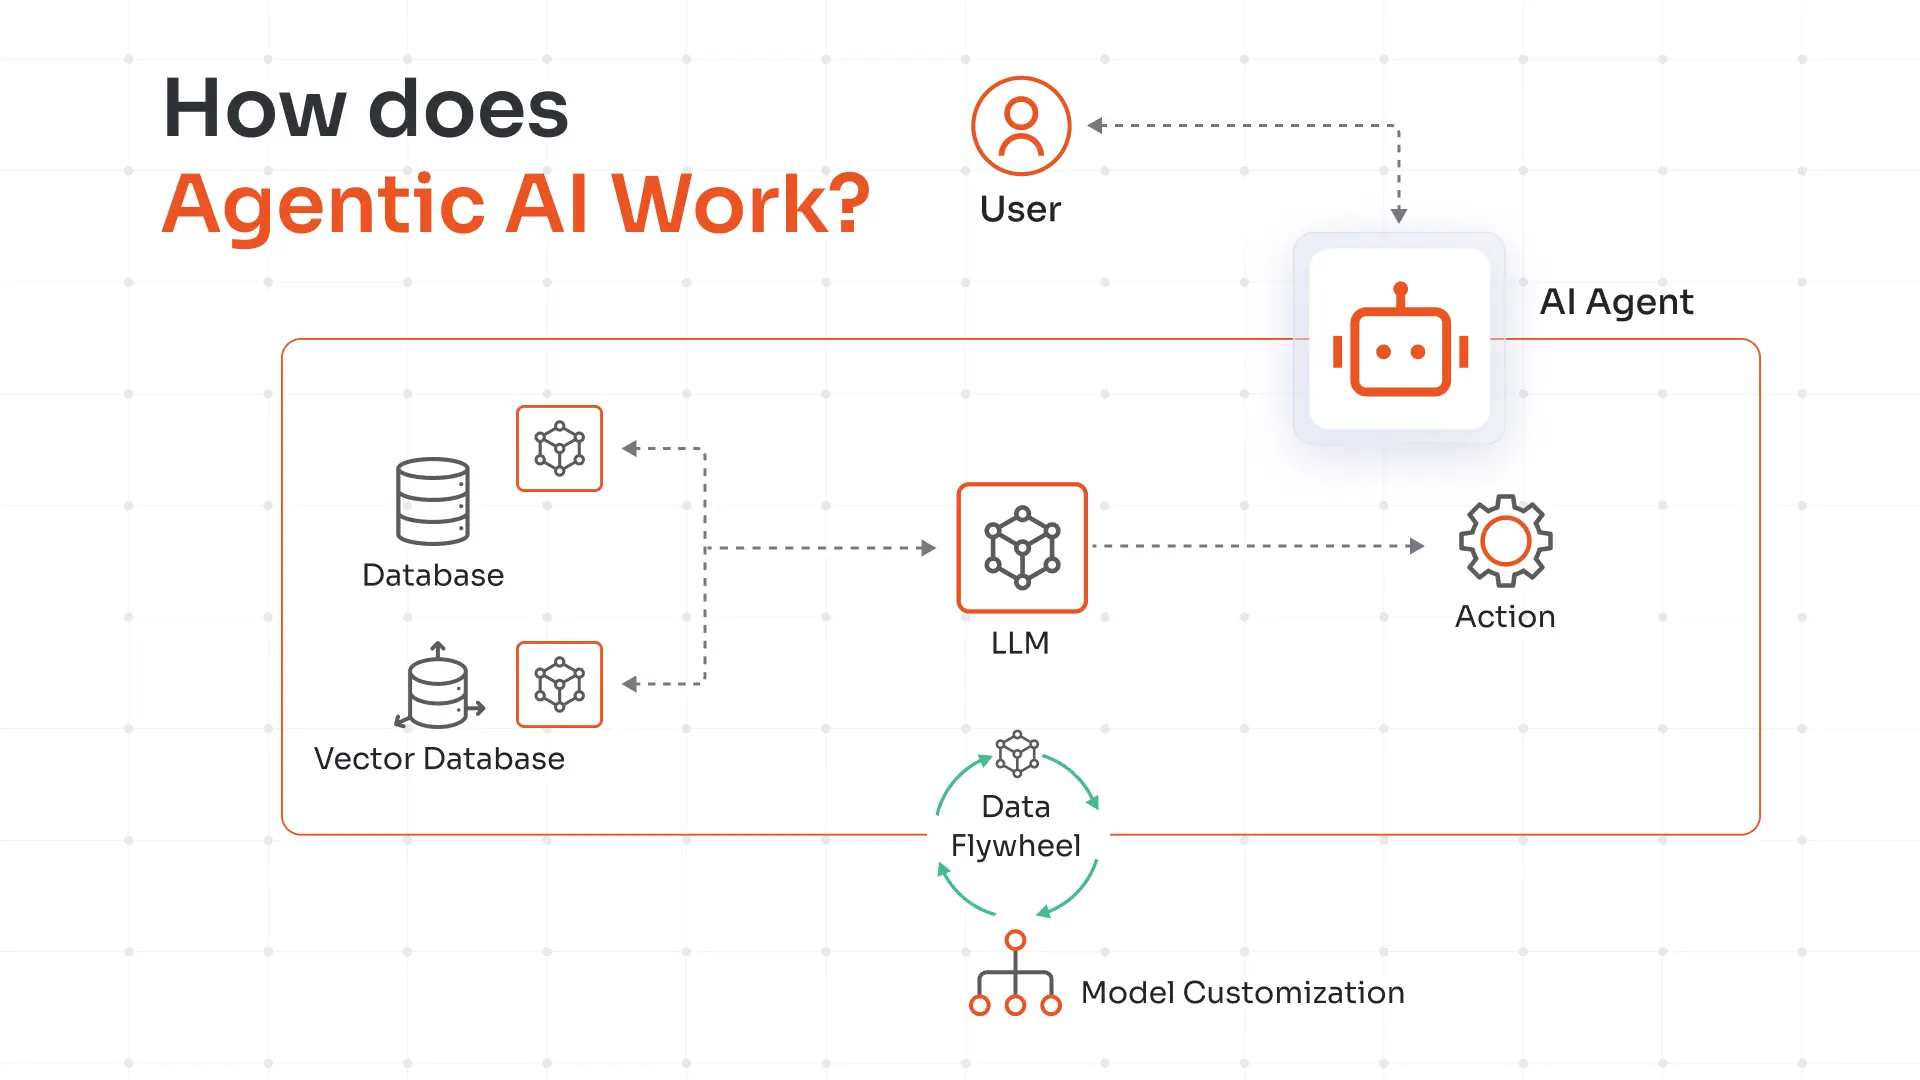
Agentic AI arbeitet in einem kontinuierlichen vierstufigen Zyklus:
Wahrnehmung: Sammelt kontinuierlich Daten aus SIEM, EDR, Cloud-Ereignissen, Bedrohungsdaten und Netzwerkverkehr, um ein Echtzeit-Umgebungsbewusstsein zu schaffen.
Begründung: Prozesse sammeln Daten durch Verhaltensanalyse, Anomalieerkennung und Risikobewertung, um geeignete Maßnahmen zu planen und Werkzeuge auszuwählen.
Aktion: Führt kontrollierte Eingriffe durch, wie z. B. die Isolierung von Endpunkten, die Blockierung schädlicher IP-Adressen, den Widerruf von Anmeldeinformationen und die Initiierung automatisierter Playbooks über sichere API-Integrationen.
Lernprozess: Bewertet die Ergebnisse von Maßnahmen und verfeinert Erkennungsmodelle, Reaktionsstrategien und Entscheidungsprozesse unter Einbeziehung von menschlichem Feedback zur kontinuierlichen Verbesserung.
Wie unterscheidet sich agentenbasierte KI von traditioneller KI?
| Aspekt | Traditionelle KI | Agentische KI |
|---|---|---|
| Antwortmodell | Reaktiv – wartet auf menschliche Eingaben oder vordefinierte Auslöser, um aktiviert zu werden. | Proaktiv – überwacht kontinuierlich die Umgebung und leitet Maßnahmen auf Basis autonomer Bewertungen ein. |
| Betriebsstruktur | Einzelschrittverarbeitung – führt isolierte Aufgaben mit klaren Eingabe-Ausgabe-Beziehungen aus. | Mehrstufige Arbeitsabläufe – Ausführung komplexer, verketteter Operationen mit Speicher- und Feedbackschleifen |
| Entscheidungsfindung | Regelbasierte Automatisierung – folgt vorgegebenen Logikbäumen und statischen Richtlinien | Adaptive Autonomie – trifft kontextbezogene Entscheidungen und passt Strategien auf der Grundlage von Echtzeitbedingungen an. |
| Lernumfang | Domänenspezifisch – Verbesserungen innerhalb enger, vordefinierter Aufgabenbereiche | Domänenübergreifende Anpassung – wendet Erkenntnisse aus verschiedenen Sicherheitsbereichen an und entwickelt sich ganzheitlich weiter. |
| Menschliche Aufsicht | Ständige Überwachung – erfordert für die meisten Handlungen eine menschliche Überprüfung und Genehmigung. | Minimale Intervention – agiert selbstständig innerhalb definierter Leitlinien und eskaliert Ausnahmen. |
| Umgang mit Bedrohungen | Erkennung und Alarmierung – identifiziert Bedrohungen und benachrichtigt menschliche Analysten zur Reaktion. | End-to-End-Management – erkennt, untersucht, isoliert und behebt Bedrohungen autonom. |
| Umweltbewusstsein | Statischer Kontext – arbeitet mit festen Parametern und begrenztem Situationsverständnis | Dynamische Anpassung – beurteilt kontinuierlich veränderliche Bedingungen und passt das Verhalten entsprechend an. |
| Workflow-Management | Aufgabenausführung – führt einzelne Sicherheitsfunktionen isoliert aus | Orchestrierte Koordination – steuert mehrere Agenten und Tools gemeinsam zur Erreichung der Sicherheitsziele. |
Risiken und Herausforderungen agentenbasierter KI in der Cybersicherheit
Agentische KI stellt einen Paradigmenwechsel in der Cybersicherheit dar; diese starke Autonomie birgt jedoch neue Schwachstellen, von Angriffen durch Gegner und Modellmanipulation bis hin zu Compliance-Lücken.
Sicherheitslücken und Angriffsvektoren
Agentenbasierte KI-Systeme sind komplexen Manipulationsrisiken ausgesetzt, darunter Prompt Injection, bei der Angreifer schädliche Eingaben erstellen, um Sicherheitsprotokolle zu umgehen und das Verhalten der Agenten zu verfälschen. Jailbreaks ermöglichen es Angreifern, integrierte Sicherheitsbeschränkungen außer Kraft zu setzen, während Data Poisoning-Angriffe Trainingsdaten kompromittieren, um Entscheidungsprozesse zu beeinflussen.
Der Missbrauch von Tools entsteht, wenn Agenten mit übermäßigen Berechtigungen ausgenutzt werden, um über kompromittierte API-Verbindungen und Drittanbieterintegrationen auf sensible Geschäftssysteme zuzugreifen oder unautorisierte Befehle auszuführen. Die dynamische Angriffsfläche erzeugt ständig neue Schwachstellen und kaskadierende Ausfallrisiken, bei denen ein kompromittierter Agent systemweite Auswirkungen auslösen kann.
Herausforderungen im Bereich Identitäts- und Zugriffsmanagement
Nicht-menschliche Identitäten (NHIs) stellen besondere Herausforderungen an die Governance und erfordern spezialisierte Systeme für das Lebenszyklusmanagement von Anmeldeinformationen, Authentifizierungsframeworks und Verhaltensüberwachung, die sich vom traditionellen Benutzeridentitätsmanagement unterscheiden. Risiken der Rechteausweitung entstehen, wenn Agenten übermäßige Berechtigungen erlangen oder ihre Zugriffsrechte über die vorgesehenen Sicherheitsgrenzen hinaus verändern.
Operative und Governance-Bedenken
Probleme der Verantwortlichkeit erschweren die Zuordnung von Zuständigkeiten für Entscheidungen autonomer Agenten und stellen Herausforderungen für die Nachverfolgung von Prüfprotokollen und die Dokumentation der Einhaltung gesetzlicher Vorschriften dar. Transparenzlücken in Entscheidungsprozessen behindern den Vertrauensaufbau und erschweren die Untersuchung von Vorfällen, während unzureichende menschliche Kontrollmechanismen das Gleichgewicht zwischen operativer Autonomie und Sicherheitskontrolle gefährden.
Vorteile von agentenbasierter KI in der Cybersicherheit
Agentic AI revolutioniert die Cybersicherheit, um ohne ständige menschliche Überwachung vor sich entwickelnden Angriffsvektoren wie Malware-Angriffen und Lieferkettenangriffen zu schützen.

Verbesserte Bedrohungserkennung und -reaktion
Agentic AI bietet transformative Funktionen durch Multi-Signal-Korrelation, die gleichzeitig Verhaltensmuster, Netzwerkverkehr, Endpunktaktivitäten und Bedrohungsdaten analysiert, um ausgeklügelte Angriffskampagnen zu identifizieren, die herkömmliche Systeme möglicherweise übersehen. Die Systeme ermöglichen eine schnelle Validierung, indem sie Warnmeldungen automatisch untersuchen, Kontextinformationen sammeln und Bedrohungen mit hoher Sicherheit bestätigen, bevor Gegenmaßnahmen eingeleitet werden.
Operative Exzellenz und Effizienz
Die Reduzierung der Alarmmüdigkeit begegnet anhaltenden Herausforderungen der Cybersicherheit durch intelligente Triage-, Korrelations- und Deduplizierungsprozesse, die nur wirklich dringende Vorfälle an menschliche Analysten weiterleiten. Die standardisierte Ausführung von Handlungsanweisungen gewährleistet einheitliche Reaktionsverfahren für alle Sicherheitsvorfälle und eliminiert gleichzeitig menschliche Fehler und Schwankungen.
Skalierbarkeit und adaptive Verteidigung
Der 24/7-Betrieb gewährleistet eine kontinuierliche Sicherheitsabdeckung über verschiedene Tools und Umgebungen hinweg, ohne dass eine lineare Skalierung der Mitarbeiterzahl erforderlich ist, und begegnet so effektiv dem Fachkräftemangel im Bereich Cybersicherheit. Adaptive Verteidigungsfunktionen ermöglichen kontinuierliches Lernen aus Angriffsmustern, die Integration von Bedrohungsdaten in Echtzeit und die automatische Anpassung von Verteidigungsstrategien an die sich weiterentwickelnden Taktiken der Angreifer.
Schützen Sie sich intelligenter und sehen Sie die größten Cyberbedrohungen.
Wichtigste Fähigkeiten und Anwendungsbereiche
Agentische KI-Systeme kombinieren fortschrittliche Fähigkeiten, um die Art und Weise zu verändern, wie Organisationen sich gegen Cyberbedrohungen verteidigen.
Autonome Bedrohungserkennung und -abwehr:
Systeme überwachen kontinuierlich den Netzwerkverkehr, analysieren das Nutzerverhalten und erkennen Anomalien, die auf schädliche Aktivitäten hindeuten, mithilfe von Modellen des maschinellen Lernens, die normale Vorgänge von potenziellen Bedrohungen unterscheiden. Sobald Bedrohungen identifiziert sind, leitet die KI automatisch Reaktionen ein, wie z. B. die Isolierung kompromittierter Endpunkte, die Blockierung schädlicher IP-Adressen und die Auslösung von Warnmeldungen an das Sicherheitsteam.
Proaktive Bedrohungssuche
KI-Agenten suchen autonom nach versteckten Bedrohungen, indem sie umfangreiche Sicherheitsdatensätze analysieren und Informationen aus Protokollen, Endpunktaktivitäten und Netzwerkverkehr korrelieren, um Angriffsmuster und Indikatoren für eine Kompromittierung zu identifizieren, die herkömmliche Verteidigungsmechanismen umgehen können.
Schwachstellen- und Risikomanagement
Systeme können Software-Sicherheitslücken innerhalb von Sekunden untersuchen, externe Ressourcen durchsuchen, Umgebungen bewerten und die Ergebnisse zusammenfassen, um ein schnelles und fundiertes menschliches Handeln zu ermöglichen.
Sicherheitslückenangriffe frühzeitig erkennen und stoppen.
Automatisierung des Security Operations Center (SOC)
Agenten übernehmen die Deduplizierung von Warnmeldungen, die Gruppierung zusammengehöriger Warnmeldungen nach Asset und die Anreicherung mit wichtigen Kontextinformationen, einschließlich IOC-Analyse und Korrelation von Maschinendaten.
Offensive Sicherheitstests
KI-gestützte Penetrationstestsysteme simulieren autonom Cyberangriffe und identifizieren durch kontinuierliche Sicherheitsbewertungen Schwachstellen in Netzwerken, Anwendungen und Cloud-Umgebungen.
Anwendungsfälle aus der Praxis
Die praktischen Anwendungen demonstrieren, wie autonome KI-Agenten die Reaktionszeiten von Stunden auf Sekunden verkürzen, Zero-Day-Exploits identifizieren und komplexe mehrstufige Angriffe bewältigen.
Sicherheitsvorgänge im Unternehmen
Automatisiertes Alarmmanagement: Unternehmen setzen agentenbasierte KI ein, um eine große Anzahl von Sicherheitswarnungen zu bearbeiten, die die meisten Vorfälle automatisch priorisiert, untersucht und behebt, während nur echte Bedrohungen an menschliche Analysten weitergeleitet werden.
Kontinuierliche Überwachung: Die Systeme gewährleisten rund um die Uhr Sicherheit, indem sie kontinuierlich Netzwerkverkehr, Benutzerverhalten und Systemaktivitäten analysieren, um Anomalien zu erkennen, die auf potenzielle Sicherheitsvorfälle hinweisen.
Verbesserung des IT-Betriebs: Agentic AI optimiert den IT-Support, indem es Probleme proaktiv erkennt und behebt, bevor sie eskalieren, und routinemäßige Sicherheitsaufgaben wie Zugriffsverwaltung und Systemdiagnose autonom erledigt.
Erweiterte Bedrohungserkennung und -reaktion
Echtzeit-Bedrohungserkennung: KI-Systeme überwachen kontinuierlich riesige Datenmengen in Netzwerken, Endpunkten und Anwendungen und identifizieren verdächtige Muster, die auf Sicherheitslücken hinweisen könnten, ohne dass menschliches Eingreifen erforderlich ist.
Automatisierte Reaktionsmaßnahmen: Bei Erkennung einer Bedrohung leiten Systeme sofortige Reaktionen ein, darunter die Isolierung kompromittierter Endpunkte, die Blockierung schädlichen Datenverkehrs und die Implementierung von Gegenmaßnahmen innerhalb von Sekunden.
Adaptive Bedrohungsjagd: KI-Agenten suchen autonom nach versteckten Bedrohungen, indem sie Sicherheitsdatensätze analysieren und Informationen aus verschiedenen Quellen korrelieren, um Angriffsmuster zu identifizieren, die herkömmliche Verteidigungsmechanismen umgehen.
Spezialisierte Sicherheitsanwendungen
Schwachstellenmanagement: Systeme beschleunigen das Patchen von Software-Sicherheitslücken, indem sie Schwachstellen in Sekundenschnelle untersuchen, Umgebungen bewerten und die Ergebnisse priorisieren, um ein schnelles Eingreifen von Menschen zu ermöglichen.
Proaktive Verteidigung: KI-Agenten simulieren das Verhalten von Angreifern, um Schwachstellen vor deren Ausnutzung zu identifizieren, testen kontinuierlich Sicherheitskontrollen und empfehlen Präventivmaßnahmen.
Automatisierung des Sicherheitsbetriebs: Agentic AI vereinfacht die Reaktion auf Sicherheitsvorfälle durch die Automatisierung von Klassifizierungs-, Verfolgungs- und Lösungsabläufen bei gleichzeitiger Aufrechterhaltung umfassender Prüfprotokolle.
Architektur und technische Überlegungen
Der Aufbau effektiver agentenbasierter KI-Systeme erfordert eine systematische Architektur, die Datenerfassung, Verhaltensmodellierung, Entscheidungsmechanismen und Orchestrierungsplattformen integriert und gleichzeitig die menschliche Aufsicht über kritische Aktionen aufrechterhält.
Referenzarchitekturkomponenten
Effektive agentenbasierte KI-basierte Cybersicherheitslösungen erfordern eine mehrschichtige Architektur. Die Planungs-/Orchestrierungsschicht steuert die Workflow-Koordination und die Ausführungsgraphen. Spezialisierte Agentenbibliotheken stellen aufgabenspezifische KI-Funktionen bereit. Die Integration von Wissen und Risikobewertungssystemen (RAG) ermöglicht Echtzeitkontext und historische Analysen. Richtliniendurchsetzungsmechanismen gewährleisten die Sicherheit. Observability-Systeme ermöglichen kontinuierliche Überwachung und Protokollierung.
Integrationsanforderungen
Unternehmen müssen sichere Verbindungen über verschiedene Plattformen hinweg herstellen. SIEM/SOAR-Plattformen bieten eine zentrale Sicherheitsorchestrierung. EDR/XDR-APIs ermöglichen Endpunktschutz und erweiterte Erkennungsfunktionen. IAMPAM-Systeme verwalten Identitäten und privilegierte Zugriffe. Schwachstellenscanner ermöglichen eine kontinuierliche Risikobewertung. ITSM-Plattformen übernehmen die Vorfallverfolgung und das Workflow-Management.
Leistungs- und Skalierungsfaktoren
Zu den kritischen Aspekten gehört die Ressourcenallokation der Agenten in containerisierten Umgebungen für eine sichere Ausführung. Begrenzungen für gleichzeitige Operationen verhindern eine Systemüberlastung. Systemübergreifende Koordinierungsmechanismen ermöglichen die Zusammenarbeit mehrerer Agenten unter Einhaltung der Sicherheitsgrenzen. Das MAESTRO-Framework steuert die Bedrohungsmodellierung über sieben verschiedene Ebenen hinweg.
Sicherheitsframeworks und bewährte Verfahren
Die Sicherung von agentenbasierter KI erfordert umfassende Rahmenbedingungen, die Governance-Richtlinien, Laufzeitüberwachung, Zugriffskontrollen und menschliche Aufsicht kombinieren, um unautorisierte Aktionen und Datenschutzverletzungen zu verhindern.
Agentenauthentifizierung und -autorisierung
Jeder KI-Agent benötigt eine verifizierbare Identität durch starke kryptografische Anmeldeinformationen in Kombination mit rollen- oder attributbasierten Zugriffskontrollen. Dies verhindert, dass unbefugte Agenten auf sensible Arbeitsabläufe zugreifen, und stellt sicher, dass Agenten nur innerhalb genehmigter Grenzen agieren.
Laufzeitüberwachung und Verhaltensbaselines
Die kontinuierliche Überwachung erstellt Verhaltensbaselines, um ungewöhnliche Aktivitäten wie plötzliche Spitzen in der Tool-Nutzung oder anomale Datenzugriffsmuster zu erkennen. Die in SIEM-Plattformen integrierte Echtzeit-Anomalieerkennung ermöglicht eine schnellere Identifizierung und Reaktion auf Abweichungen im Agentenverhalten.
Zugriff auf Werkzeuge nach dem Prinzip der geringsten Berechtigungen
Agenten nutzen APIs, Plugins und Unternehmenswerkzeuge zur Aufgabenerledigung. Die Implementierung von Berechtigungen nach dem Prinzip der minimalen Rechtevergabe und isolierten Ausführungsumgebungen verhindert Werkzeugmissbrauch oder schädliche Aktionsverkettungen. Für risikoreiche Aktionen sollten zusätzliche Genehmigungsworkflows oder Richtlinienprüfungen erforderlich sein.
Ausgabefilterung und -verifizierung
Bevor Agentenausgaben ausgeführt oder weitergegeben werden, müssen sie anhand vordefinierter Sicherheits- und Richtlinienregeln geprüft werden. Die Ausgabeprüfung erkennt Versuche, sensible Daten zu exfiltrieren, schädliche Anweisungen zu generieren oder nicht autorisierte Tool-Aufrufe auszuführen.
Notfallplanung
Organisationen müssen für jeden kritischen Agenten Notfallpläne entwickeln, einschließlich Beendigungsmechanismen und Ausweichlösungen. Automatisierte Interventionssysteme sollten den Betrieb von Agenten unverzüglich einschränken oder beenden, sobald unerwartetes Verhalten festgestellt wird.
Zukunftsaussichten und Trends
Da sich agentenbasierte Systeme verändern, müssen Organisationen Innovation mit verantwortungsvoller Unternehmensführung in Einklang bringen, um die Vorteile zu nutzen und gleichzeitig die entstehenden Risiken effektiv zu managen.
Integration neuer Technologien
Die Konvergenz von agentenbasierter KI mit KI-nativen Sicherheitstools ermöglicht ausgefeiltere Bedrohungserkennungsfunktionen. Quantenresistente Algorithmen bereiten Unternehmen auf die Anforderungen der Post-Quanten-Kryptographie vor. Der Einsatz von Edge Computing bringt agentenbasierte Funktionen näher an die Datenquellen, reduziert die Latenz und verbessert die Echtzeitreaktion.
Entwicklung von Vorschriften und Compliance
Neue Standards für die KI-Governance schaffen Rahmenbedingungen für den verantwortungsvollen Einsatz von KI. Branchenspezifische Anforderungen entwickeln sich in den Bereichen Finanzen, Gesundheitswesen und kritische Infrastrukturen. Organisationen müssen sich auf die sich wandelnden Compliance-Vorgaben vorbereiten, die die Erklärbarkeit von KI, Prüfungsanforderungen und die algorithmische Verantwortlichkeit betreffen.
Marktadoptionsmuster
Die Implementierungsstrategien von Unternehmen verlagern sich hin zu stufenweisen Einführungen. Organisationen beginnen mit risikoarmen Anwendungsfällen und erweitern diese schrittweise auf autonome Abläufe. Die Anbieterlandschaft reift, wobei sich die Konsolidierung auf Plattformen konzentriert, die umfassende Agentenfunktionen anstelle von Insellösungen bieten.
Fazit
Agentische KI stellt einen grundlegenden Wandel in der Cybersicherheit dar: von reaktiver Verteidigung hin zu proaktivem, autonomem Schutz in Maschinengeschwindigkeit. Zu den wichtigsten Vorteilen zählen eine verbesserte Bedrohungserkennung durch Korrelation mehrerer Signale, automatisierte Reaktionsfunktionen, die die Reaktionszeit von Stunden auf Minuten verkürzen, und skalierbare Abläufe, die dem Fachkräftemangel in der Cybersicherheit entgegenwirken. Eine erfolgreiche Implementierung erfordert jedoch sorgfältige Beachtung von Sicherheitsframeworks, Governance-Strukturen und Integrationsstrategien, die Autonomie und menschliche Aufsicht in Einklang bringen und gleichzeitig die Verantwortlichkeit für autonome Entscheidungen klar gewährleisten.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen agentenbasierter und generativer KI in der Cybersicherheit?
Generative KI erstellt Inhalte auf Basis von Eingabeaufforderungen, benötigt aber menschliches Eingreifen. Agentische KI erkennt Bedrohungen autonom, analysiert Szenarien, ergreift Schutzmaßnahmen und lernt aus den Ergebnissen ohne ständige menschliche Überwachung.
Wie kann ich agentenbasierte KI sicher in meinem Unternehmen implementieren?
Beginnen Sie mit schreibgeschützten Integrationen und risikoarmen Anwendungsfällen wie der Priorisierung von Warnmeldungen. Legen Sie klare Genehmigungsschwellen und -richtlinien fest. Implementieren Sie Mechanismen zur Einbindung des Menschen in wichtige Entscheidungen. Erweitern Sie die Autonomie schrittweise mit zunehmender Reife der Governance.
Welche Schutzmechanismen sind für autonome Sicherheitsagenten am wichtigsten?
Zu den wesentlichen Kontrollmechanismen gehören das Prinzip der minimalen Berechtigungen mit differenzierten Werkzeugberechtigungen, die Durchsetzung von Richtlinien als Code, die Verhaltensüberwachung mit Anomalieerkennung, automatische Not-Aus-Schalter für unerwartetes Verhalten und eine umfassende Protokollierung von Audits.
Wie gehe ich mit Risiken um, die mit nicht-menschlichen Identitäten verbunden sind?
Implementieren Sie ein spezialisiertes Credential-Lifecycle-Management. Legen Sie Verhaltensbaselines für Agentenaktivitäten fest. Implementieren Sie eine kontinuierliche Überwachung zur Erkennung von Rechteausweitungen. Rotieren Sie Geheimnisse regelmäßig und führen Sie lückenlose Audit-Trails für alle Agentenaktionen.
Welche ROI-Kennzahlen sollte ich für die Implementierung agentenbasierter KI-Sicherheitslösungen verfolgen?
Überwachen Sie die Reduzierung der mittleren Reaktionszeit (MTTR), die Fehlalarmraten, die Produktivitätssteigerungen der Analysten, die Ausweitung der Bedrohungserkennung, den Automatisierungsgrad der Vorfallsbehebung und die Kostensenkung pro Vorfall.



Hinterlasse einen Kommentar