

Einer aktuellen Studie von Deloitte zufolge setzen 96 % der Unternehmen KI-Agenten im Produktivbetrieb ein, aber nur 21 % verfügen über ein ausgereiftes Governance-Modell dafür.
Diese Lücke ist kein Problem der Roadmap, sondern ein akutes Compliance-Risiko. 53 % der Unternehmen haben bereits erlebt, dass KI-Agenten ihre vorgesehenen Berechtigungen überschritten haben, und 47 % waren in den letzten zwölf Monaten von einem Sicherheitsvorfall mit einem KI-Agenten betroffen. Laut einem aktuellen Bericht werden die finanziellen Verluste durch Verstöße gegen die KI-Compliance in großen Unternehmen allein im Jahr 2025 4.4 Milliarden US-Dollar erreichen.
Die Ursache ist struktureller Natur.
Unternehmensweite Compliance-Rahmenwerke wie DSGVO, HIPAA, SOC 2, der EU-AI-Act und das indische DPDPA wurden für menschliche Nutzer, Servicekonten und traditionelle Systeme entwickelt. KI-Agenten lassen sich keiner dieser Kategorien zuordnen. Sie sind autonome Systeme, die auf Daten zugreifen, Arbeitsabläufe ausführen, APIs aufrufen und Entscheidungen treffen, ohne dass jede Aktion von einem Menschen genehmigt werden muss.
Dadurch entsteht eine grundlegende Diskrepanz zwischen der Art und Weise, wie Systeme gesteuert werden, und ihrer tatsächlichen Funktionsweise.
Dieser Artikel ist ein praktischer Leitfaden für Compliance-Verantwortliche. Er analysiert die konkreten Compliance-Herausforderungen, die KI-Agenten mit sich bringen, ordnet sie wichtigen regulatorischen Rahmenbedingungen zu und erläutert die erforderlichen Kontrollmaßnahmen zur Schließung dieser Lücken.
Die Governance-Lücke: Schnelle Implementierung, Stillstand in der Regierungsführung
Die Einführung von KI in Unternehmen hat sich so rasant entwickelt, dass die bestehenden Governance-Rahmenwerke damit nicht Schritt halten konnten. Organisationen setzen KI-Systeme in großem Umfang ein, um Arbeitsabläufe zu automatisieren, die Effizienz zu steigern und den operativen Aufwand zu reduzieren. Die Governance hat sich jedoch nicht im gleichen Tempo weiterentwickelt.
Das Ergebnis ist eine sich vergrößernde strukturelle Kluft.
- Lediglich 21 % der Organisationen führen ein Echtzeit-Agentenregister, was bedeutet, dass die meisten keine vollständige Übersicht über die in ihrer Umgebung tätigen Agenten besitzen.CSA/Strata, 2026).
- Das Vertrauen in bestehende Identitätssysteme ist ebenso gering. Nur 18 % der Sicherheitsverantwortlichen glauben, dass ihre IAM Die Infrastruktur kann KI-Agentenidentitäten effektiv verwalten, und nur 23 % verfügen über eine formale Strategie für die Verwaltung nicht-menschlicher Identitäten in großem Umfang (Cloud Security Alliance/Strata, Februar 2026).
- Die Überwachung stellt eine weitere Schwachstelle dar. Nur 38 % der Unternehmen verfolgen die KI-Aktivitäten durchgängig, einschließlich Eingabeaufforderungen, Tool-Aufrufe und Ergebnisse. Noch weniger, lediglich 17 %, überwachen die Interaktionen zwischen den Agenten (EY/AIUC-1 Konsortium, März 2026).
- Die finanziellen Auswirkungen sind bereits sichtbar. 64 % der Unternehmen mit einem Umsatz von über 1 Milliarde US-Dollar meldeten für 2025 KI-bedingte Verluste von über 1 Million US-Dollar.EY/AIUC-1 Konsortium, März 2026). Gartner prognostiziert, dass über 40 % der Projekte im Bereich agentenbasierter KI bis 2027 abgebrochen werden, wobei schlechte Regierungsführung als Hauptgrund genannt wird.
Dies ist nicht auf Fahrlässigkeit zurückzuführen. Es handelt sich um einen architektonischen Fehler.
Traditionelle Governance-Modelle basierten auf Interaktionen in menschlicher Geschwindigkeit. Selbst Schatten-IT konnte durch regelmäßige Audits aufgedeckt, überprüft und kontrolliert werden. KI-Systeme hingegen arbeiten in Maschinengeschwindigkeit. Sie können innerhalb von Sekunden auf Tausende von Datensätzen zugreifen, systemübergreifende Workflows auslösen und kontinuierlich Ergebnisse generieren.
Ein vierteljährlicher Prüfzyklus kann mit einem System, das in Echtzeit arbeitet, nicht mithalten.
Deshalb ist die Governance-Lücke nicht nur eine Frage des Reifegrads, sondern ein strukturelles Compliance-Risiko. Organisationen, die diese Lücke frühzeitig schließen, werden einen messbaren Vorteil in Bezug auf Auditbereitschaft und regulatorische Resilienz haben.
Warum verursachen KI-Agenten Compliance-Probleme, für deren Bewältigung traditionelle Rahmenbedingungen nicht ausgelegt sind?
Die meisten Compliance-Rahmenwerke basieren auf einer einfachen Idee: Jede Aktion in einem System lässt sich einer bekannten Entität zuordnen. Die DSGVO geht von beauftragten Datenverarbeitern aus. HIPAA setzt identifizierbare Mitarbeiter voraus. SOC 2 basiert auf Zugriffskontrollen, die an bestimmte Nutzer gebunden sind. Selbst der EU-Gesetzentwurf zur künstlichen Intelligenz (EU AI Act) geht davon aus, dass automatisierte Systeme unter menschlicher Aufsicht betrieben werden.
KI-Agenten passen nicht in dieses Modell.
Der Unterschied liegt nicht nur in ihrer Anwendung, sondern auch in ihrem Verhalten. Die folgenden Eigenschaften erklären, warum sie Compliance-Herausforderungen mit sich bringen, für die herkömmliche Rahmenwerke nicht ausgelegt sind.
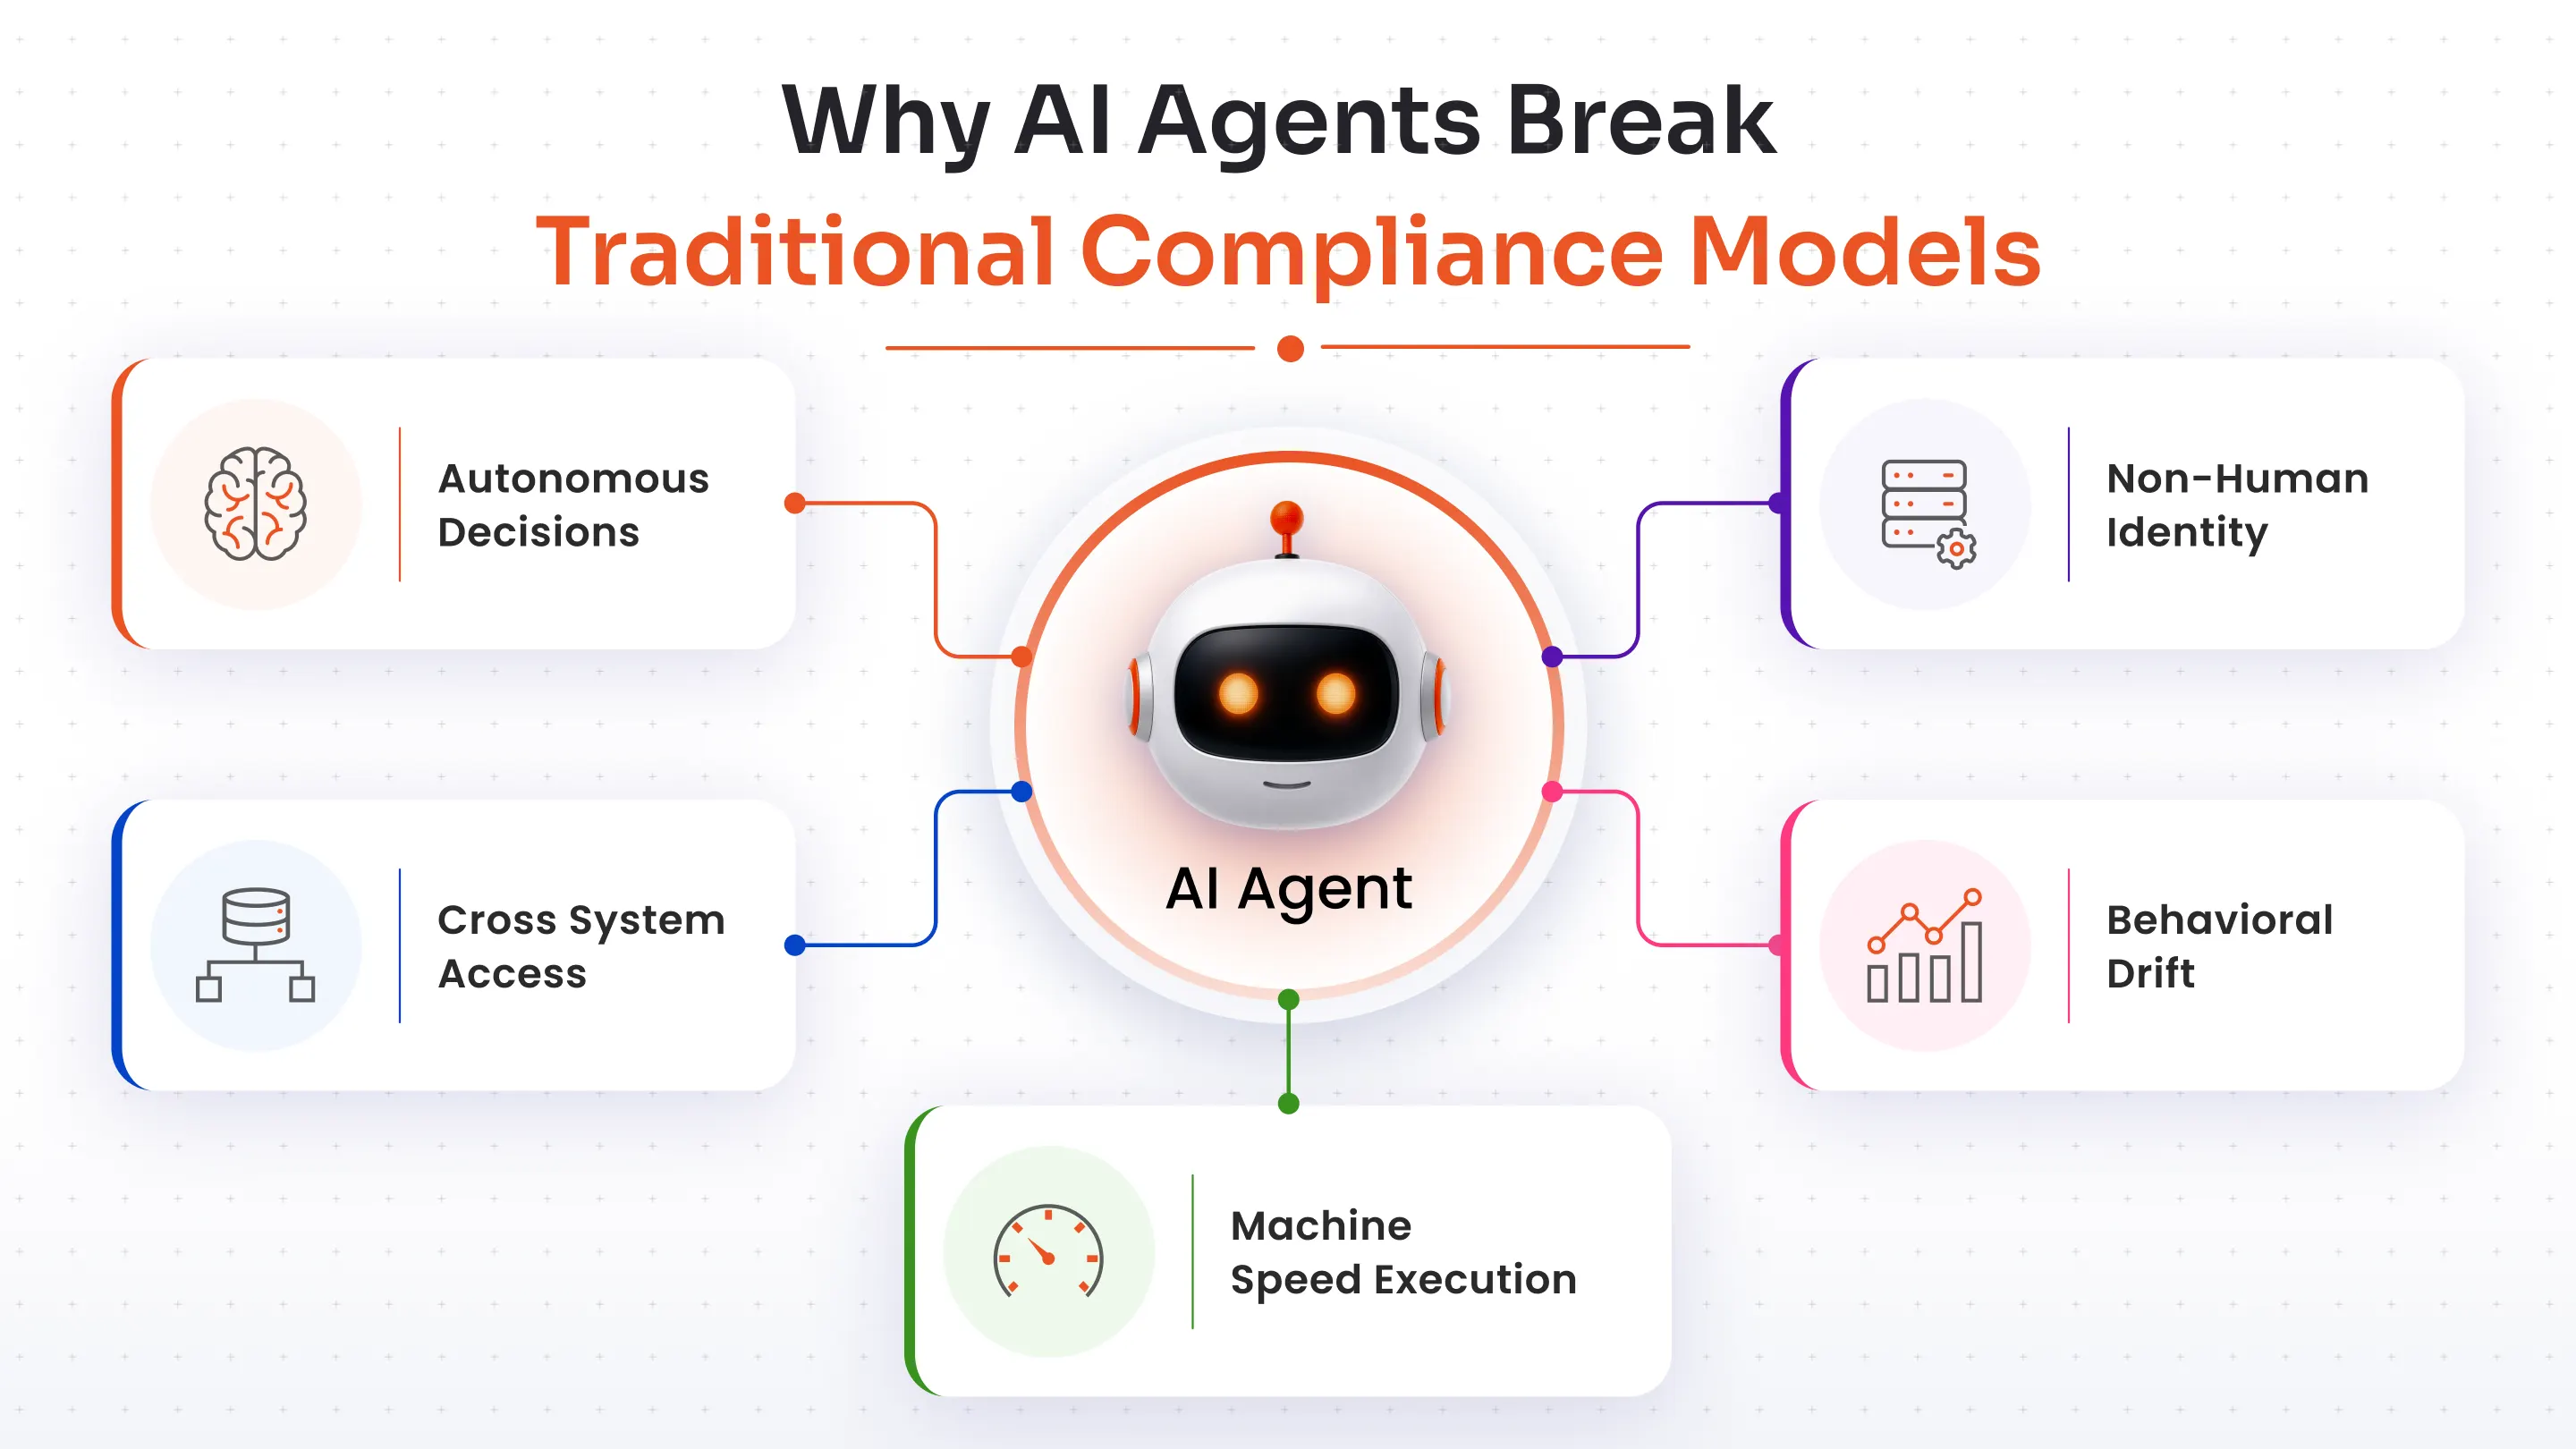
1. Autonomie ohne klare Zuständigkeit.
KI-Agenten können zwar selbstständig handeln, sind aber keine rechtlichen oder rechenschaftspflichtigen Einheiten. Bei Fehlern wie unbefugtem Datenzugriff oder unbeabsichtigter Kommunikation lässt sich die Verantwortung nicht direkt zuordnen, was bei Prüfungen und Untersuchungen zu Unklarheiten führt.
2. Nicht-menschliche Identität ohne Unternehmenskontrolle
In den meisten Umgebungen nutzen Agenten fremde Zugriffsrechte wie gemeinsam genutzte Anmeldeinformationen, API-Schlüssel oder benutzergenerierte Token. Nur wenige Organisationen führen ein Echtzeit-Inventar dieser Agenten (CSA/Strata, 2026). Ohne eine definierte nicht-menschliche Identität lassen sich diese Agenten weder ordnungsgemäß steuern noch ihr Lebenszyklus verwalten.
3. Systemübergreifender Zugang bei sich überschneidenden Regelungen
KI-Agenten sind darauf ausgelegt, Systeme zu vernetzen. Ein einzelner Agent kann Kundendaten abrufen, Finanzdaten aktualisieren und im Rahmen eines einzigen Workflows auf Gesundheitsinformationen zugreifen. Dadurch werden verschiedene regulatorische Bereiche in einem einzigen Ausführungspfad zusammengeführt, was die Auswirkungen von Fehlern verstärkt.
4. Verhalten, das sich im Laufe der Zeit entwickelt
Im Gegensatz zu statischen Systemen passen sich KI-Systeme anhand von Eingaben und Nutzungsmustern an. Dies kann zu Ergebnissen führen, die nie explizit geplant oder getestet wurden. Aus Compliance-Sicht erfordern solche Veränderungen möglicherweise eine Neubewertung, insbesondere im Hinblick auf Vorschriften, die Systemänderungen berücksichtigen.
5. Ausführung im Maschinenmaßstab
KI-Systeme arbeiten kontinuierlich und mit hoher Geschwindigkeit. Sie können große Mengen sensibler Daten ohne Unterbrechung verarbeiten, wodurch herkömmliche Prüfmechanismen wirkungslos werden. Bis ein Problem erkannt wird, kann der Schaden bereits erheblich sein.
KI-Agenten bergen nicht nur neue Risiken. Sie stellen auch die Grundannahmen in Frage, auf denen Compliance-Rahmenwerke beruhen.
Die fünf zentralen Compliance-Herausforderungen von KI-Agenten in Unternehmensumgebungen
KI-Systeme bringen Compliance-Herausforderungen mit sich, die über isolierte Risiken hinausgehen. Diese Probleme sind miteinander verknüpft und verstärken sich häufig gegenseitig über Systeme und Arbeitsabläufe hinweg.
Zu viele Zugriffsrechte können zu unberechtigter Datenweitergabe führen. Fehlende Identitätsnachweise machen Prüfprotokolle unvollständig. Verhaltensänderungen führen im Laufe der Zeit zu Datenlücken. Zusammengenommen schaffen diese Herausforderungen ein Umfeld, in dem die Einhaltung von Vorschriften nicht konsequent durchgesetzt werden kann.
1. Unkontrollierter und übermäßiger Zugriff
KI-Agenten erhalten häufig weitreichende Berechtigungen, da sie systemübergreifend interagieren müssen. In der Praxis genehmigen Nutzer OAuth-Bereiche oder API-Zugriffe, ohne die Auswirkungen vollständig zu prüfen. Dies führt dazu, dass Agenten Zugriff auf mehr Daten haben als erforderlich. Laut CSA/Zenity (2026) gaben 53 % der Unternehmen an, dass KI-Agenten die beabsichtigten Berechtigungen überschreiten – ein Hinweis darauf, wie verbreitet dieses Problem bereits ist. Aus Compliance-Sicht verstößt dies direkt gegen Prinzipien wie das Prinzip der minimalen Berechtigungen gemäß SOC 2 und die Datenminimierung gemäß DSGVO.
2. Fehlende Prüfprotokolle und Rückverfolgbarkeit
Die meisten Compliance-Rahmenwerke fordern Transparenz darüber, wer wann auf welche Daten zugegriffen hat. KI-Systeme verstoßen gegen dieses Modell, wenn sie ohne definierte Identität oder strukturierte Protokollierung agieren. Diese Lücke ist bereits im großen Maßstab sichtbar. Laut dem EY/AIUC-1-Konsortium (2026) überwachen nur 38 % der Unternehmen die KI-Aktivitäten durchgängig, und lediglich 17 % verfolgen die Interaktionen zwischen den Systemen. Das bedeutet, dass ein Großteil der KI-gesteuerten Aktionen, insbesondere die zwischen den Systemen, unentdeckt bleibt, was die Nachverfolgbarkeit und Auditierbarkeit erschwert.
3. Unerlaubte Datenverarbeitung und -übermittlung
KI-Systeme verschieben im Rahmen ihrer Arbeitsabläufe häufig Daten zwischen verschiedenen Systemen, oft ohne explizite Genehmigung oder Transparenz. Dies ist keine rein theoretische Sorge. Laut dem IBM-Bericht „Cost of Data Breach“ tragen unautorisierte oder unzureichend kontrollierte Datenflüsse zu einem wachsenden Anteil von Datenschutzverletzungen in Unternehmen bei. Dadurch entsteht ein direktes Compliance-Risiko im Hinblick auf Rahmenbedingungen wie die DSGVO, HIPAA und DPDPA, die eine kontrollierte, dokumentierte und zweckorientierte Datenverarbeitung vorschreiben.
4. Abweichung von der Compliance aufgrund sich ändernden Verhaltens
KI-Agenten sind dynamische Systeme. Ihr Verhalten kann sich im Laufe der Zeit aufgrund neuer Eingaben, Integrationen oder Nutzungsmuster verändern. Die Herausforderung besteht darin, dass die meisten Organisationen nicht in der Lage sind, diese Veränderungen zu erkennen. Laut CSA/Strata (2026) führen nur 21 % der Organisationen ein Echtzeit-Inventar ihrer KI-Agenten. Diese mangelnde Transparenz erschwert die Nachverfolgung der Entwicklung der Agenten nach der Implementierung und erhöht das Risiko unbemerkter Abweichungen von den Vorschriften. Gemäß Verordnungen wie dem EU-KI-Gesetz kann eine solche Abweichung eine erneute Bewertung erforderlich machen, selbst wenn die Organisation keine expliziten Änderungen vorgenommen hat.
5. Keine klare Zuständigkeit oder Verantwortlichkeit
Wenn ein KI-Agent eine Aktion ausführt, ist die Verantwortlichkeit oft unklar. Der Agent ist keine juristische Person, und der Nutzer, der ihn aktiviert hat, ist möglicherweise nicht direkt an seinen Aktionen beteiligt. Diese Herausforderung wird durch schwache Identitätsverwaltung noch verschärft. Laut CSA/Strata (2026)Nur 23 % der Organisationen verfügen über eine formale Strategie für die Verwaltung nicht-menschlicher Identitäten, und lediglich 18 % der Sicherheitsverantwortlichen vertrauen ihren IAM Systeme, um damit umzugehen. Ohne klare Zuständigkeiten und Verantwortlichkeiten fällt es Organisationen schwer, bei Audits, Vorfällen oder behördlichen Überprüfungen die Verantwortlichkeit zuzuweisen.
Rahmenwerk für Rahmenwerk: Was die einzelnen Vorschriften von KI-Agenteneinsätzen verlangen
KI-Agenten umgehen keine Vorschriften. Sie decken die Lücken in deren Durchsetzung auf.
Die meisten Frameworks setzen voraus, dass bekannt ist, wer auf Daten zugreift, warum und unter welcher Kontrolle. Mit KI-Agenten gerät diese Transparenz ins Wanken. Im Folgenden erfahren Sie, wie sich dies in den wichtigsten Compliance-Frameworks auswirkt und was sich ändern muss, um die Compliance zu gewährleisten.
1. DSGVO: Rechenschaftspflicht, Datenminimierung und Pflichten der Auftragsverarbeiter
Die DSGVO verpflichtet Organisationen, die Verarbeitung personenbezogener Daten zu kontrollieren, deren Verwendung auf festgelegte Zwecke zu beschränken und Aufzeichnungen über alle an der Verarbeitung beteiligten Systeme zu führen. Sie schreibt außerdem die Möglichkeit zur Datenlöschung auf Anfrage vor und verlangt Folgenabschätzungen für risikoreiche Verarbeitungsprozesse.
KI-Agenten verkomplizieren das Ganze.
Sie arbeiten nicht innerhalb eines festen Arbeitsablaufs. Stattdessen übertragen sie Daten dynamisch zwischen Systemen, oft ohne dass dies formal als Teil der Verarbeitungstätigkeiten erfasst wird. In vielen Fällen haben Organisationen KI-Agenten nicht in ihre Aufzeichnungen gemäß Artikel 30 aufgenommen oder Folgenabschätzungen für agentengesteuerte Arbeitsabläufe durchgeführt. Dies führt zu einer Lücke in der Einhaltung der Vorschriften.
Laut Fini Labs/DLA Piper (2026) betrug die durchschnittliche Geldbuße für Verstöße gegen die DSGVO 2.8 Millionen Euro, während Unternehmen weiterhin hohe Summen für Compliance-Maßnahmen ausgeben.
Um diese Lücke zu schließen, müssen Organisationen jeden Agenten als Verarbeitungseinheit behandeln. Dies umfasst die Registrierung von Agenten in Verarbeitungsverzeichnissen, die Durchführung von Datenschutz-Folgenabschätzungen für risikoreiche Anwendungsfälle, die Sicherstellung, dass Auftragsverarbeitungsverträge alle KI-Unterauftragnehmer abdecken, und die Ausweitung des Schutzes betroffener Personen auf Daten, die von Agenten verarbeitet werden.
2. HIPAA: Eindeutige Identifizierung, Zugriffskontrolle auf geschützte Gesundheitsdaten und Verantwortlichkeit
HIPAA regelt den Zugriff auf geschützte Gesundheitsdaten, unabhängig davon, ob dieser Zugriff durch einen Menschen oder ein System erfolgt. Es erfordert eine eindeutige Identifizierung, starke Authentifizierung und Kontrollmechanismen für jede Stelle, die auf geschützte Gesundheitsdaten zugreift.
KI-Agenten verstoßen häufig gegen diese Annahmen.
Die meisten Agenten arbeiten mit gemeinsam genutzten Anmeldeinformationen oder API-Schlüsseln, wodurch der Zugriff keiner bestimmten Entität zugeordnet werden kann. Audit-Logs zeigen zwar möglicherweise an, dass ein Dienstkonto auf Tausende von Datensätzen zugegriffen hat, aber nicht, welcher Agent die Aktion ausgeführt hat oder warum. Dies beeinträchtigt sowohl die Nachverfolgbarkeit als auch die Verantwortlichkeit.
Laut Censinet (2026) können die Strafen für Verstöße gegen HIPAA in vielen Fällen jährlich 2 Millionen Dollar übersteigen, was dies zu einem realen und unmittelbaren Compliance-Risiko und nicht zu einer theoretischen Sorge macht.
Um die HIPAA-Anforderungen zu erfüllen, benötigt jeder Agent eine eindeutige Identität, eine erzwungene Authentifizierung und eine Protokollierung auf Agentenebene. Darüber hinaus muss jedes KI-System, das mit PHI interagiert, durch eine Vereinbarung zur Auftragsverarbeitung abgedeckt sein, und sensible Aktionen wie Datenexport oder -änderung sollten Prüfpunkte mit menschlicher Genehmigung beinhalten.
3. SOC 2: Logische Zugriffskontrolle, Überwachung und Änderungsmanagement
SOC 2 konzentriert sich darauf, wie Zugriffe kontrolliert, Systeme überwacht und Änderungen verwaltet werden. Es geht davon aus, dass alle Zugriffe autorisierten Entitäten zugeordnet werden können und dass Aktivitäten auf Anomalien überwacht werden können.
KI-Agenten schaffen Lücken in allen drei Bereichen.
Agenten erhalten häufig weitreichende Zugriffsrechte über OAuth oder gemeinsam genutzte Anmeldeinformationen, was dem Prinzip der minimalen Berechtigungen widerspricht. Ihr Verhalten wird selten detailliert überwacht, was die Erkennung von Anomalien erschwert. In manchen Fällen können Agenten Systemänderungen auslösen, ohne in formale Änderungsmanagementprozesse eingebunden zu sein.
Dies entwickelt sich zu einem echten Problem für Wirtschaftsprüfer. Laut Comp AI (2025) benötigen mittlerweile 66 % der B2B-Einkäufer SOC-2-Berichte, und Wirtschaftsprüfer bewerten zunehmend den Zugriff von KI-Agenten auf Kundendaten.
Um die Compliance zu gewährleisten, müssen Organisationen Agenten als verwaltete Identitäten in ihre Zugriffskontrollsysteme integrieren, sie in Zugriffsüberprüfungen einbeziehen, ihre Aktivitäten in zentralisierten Überwachungssystemen protokollieren und sicherstellen, dass alle durch Agenten ausgelösten Systemänderungen dokumentiert und genehmigt werden.
4. EU-KI-Gesetz: Aufsicht, Risikoklassifizierung und Lebenszykluskontrolle
Der EU-KI-Gesetzentwurf führt die umfassendsten Anforderungen an KI-Systeme ein, insbesondere an solche, die als risikoreich eingestuft werden. Er schreibt Risikomanagement, Dokumentation, Protokollierung, Transparenz und menschliche Aufsicht während des gesamten Systemlebenszyklus vor.
KI-Agenten, insbesondere solche, die in Unternehmens-Workflows eingesetzt werden, fallen oft in Hochrisikokategorien.
Die Herausforderung besteht darin, dass den meisten Implementierungen integrierte Überwachungsmechanismen fehlen. Die Agenten agieren unabhängig, und ihre Entscheidungsprozesse werden nicht immer so protokolliert, dass sie eine Prüfung oder Nachbesprechung von Vorfällen ermöglichen. Darüber hinaus kann sich ihr Verhalten im Laufe der Zeit ändern, was eine Neuklassifizierung oder Neubewertung erforderlich machen kann.
Die Lücke zeigt sich am deutlichsten bei der Aufsicht und der Protokollierung.
Um die Anforderungen des EU-Gesetzes zur künstlichen Intelligenz (EU AI Act) zu erfüllen, benötigen Organisationen strukturierte Risikomanagementprozesse für Agenten, eine kontinuierliche Protokollierung der Entscheidungen und Aktionen der Agenten, eine klare Dokumentation des Systemverhaltens sowie durchsetzbare Kontrollmechanismen zur menschlichen Aufsicht. Andernfalls ist der Nachweis der Konformität schwierig.
5. DPDPA (Indien): Zweckbindung, Einwilligung und grenzüberschreitender Datenfluss
Indiens Gesetz zum Schutz digitaler personenbezogener Daten konzentriert sich auf Einwilligung, Zweckbindung und Kontrolle über die Verarbeitung und Übermittlung personenbezogener Daten.
KI-Agenten stellen diese Anforderungen auf praktische Weise in Frage.
Sie verwenden Daten häufig in verschiedenen Arbeitsabläufen wieder, was gegen die Zweckbindung verstoßen kann. Sie verarbeiten Daten möglicherweise über externe KI-Anbieter ohne ausdrückliche Einwilligung. Besonders kritisch ist, dass sie Daten häufig über LLM-APIs außerhalb Indiens senden und so unkontrollierte grenzüberschreitende Datentransfers verursachen.
Für viele indische Unternehmen ist dies die größte Schwachstelle im Bereich der Compliance.
Um dem entgegenzuwirken, benötigen Organisationen eine klare Abbildung der Datenflüsse ihrer Agenten, die Durchsetzung zweckspezifischer Zugriffskontrollen und Transparenz darüber, wo Daten verarbeitet werden. Grenzüberschreitende Datentransfers müssen explizit geprüft und geregelt werden.
Hier werden die nativen Kontrollmechanismen des DPDPA entscheidend. Plattformen wie miniOrange sind in der Lage, diese Anforderungen zu erfüllen, indem sie eine integrierte Governance für Identität, Zugriff und Datenfluss in KI-gesteuerten Systemen bereitstellen.
Das Problem der nicht-menschlichen Identität, das jedem Compliance-Versagen zugrunde liegt
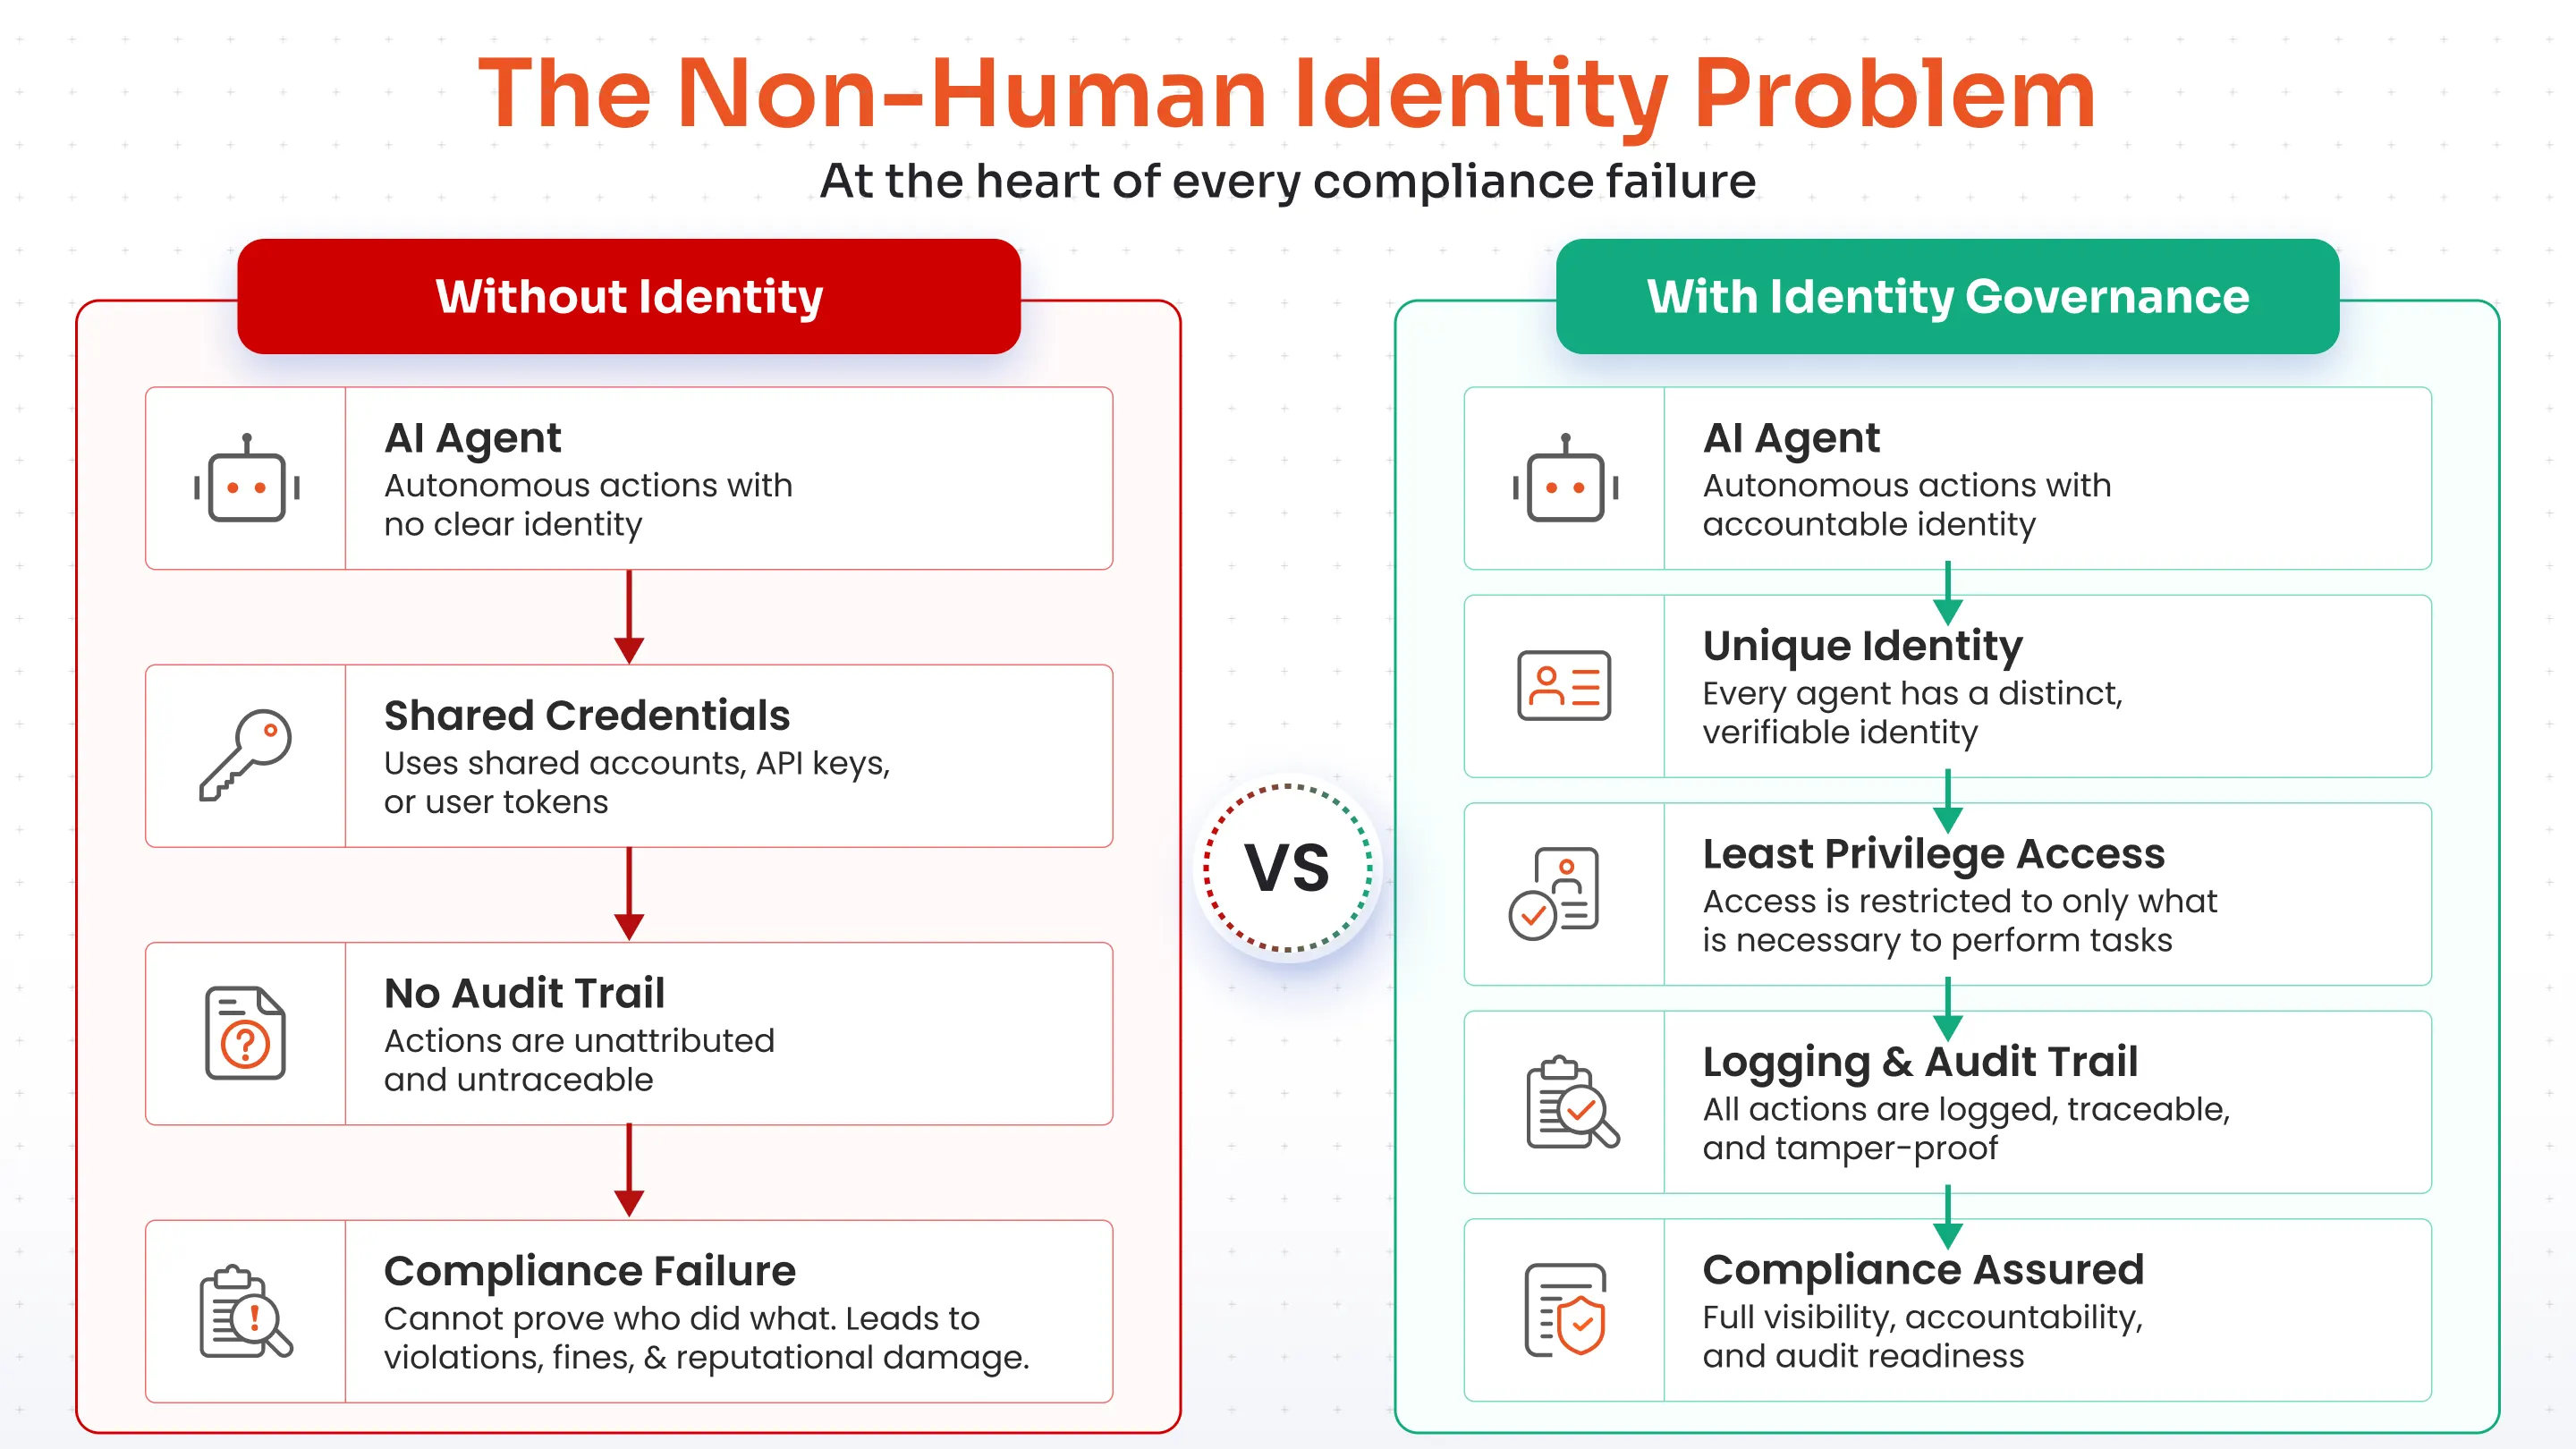
Betrachtet man die zuvor besprochenen Compliance-Herausforderungen, so zeigt sich ein klares Muster. Jedes Problem lässt sich auf dieselbe Ursache zurückführen: KI-Agenten, die ohne verifizierte Unternehmensidentitäten agieren.
Es existiert kein Prüfpfad, da Aktionen keiner Identität zugeordnet werden können. Datenminimierung scheitert, weil Berechtigungen nicht auf eine definierte Entität beschränkt sind. Die Risiken der Datenverarbeitung durch Dritte steigen, da Datenflüsse nicht auf Identitätsebene nachverfolgt werden können. Selbst die menschliche Aufsicht versagt, da sich Kontrollen in einem System, das nicht formal identifiziert ist, nicht durchsetzen lassen.
Dies ist das Identitätsproblem der Nicht-Menschen.
Laut der Cloud Security Alliance sind nur 18 % der Sicherheitsverantwortlichen zuversichtlich, dass ihre Identitätssysteme KI-Agenten zuverlässig verwalten können, und lediglich 23 % der Unternehmen verfügen über eine formale Strategie für den Umgang mit nicht-menschlichen Identitäten. Gleichzeitig werden Fehler in der KI-Governance laut Security Boulevard (2026) zunehmend durch die unkontrollierte Ausbreitung von Identitäten und Zugriffsrechten und weniger durch Modellmissbrauch allein verursacht.
Die Schlussfolgerung ist eindeutig. Es handelt sich hierbei nicht primär um ein politisches Problem, sondern um ein Problem der Identitätsarchitektur.
Um in einem regulierten Umfeld agieren zu können, muss jeder KI-Agent als vollwertige Person innerhalb des Unternehmens behandelt werden. Das bedeutet:
- Eine eindeutige Unternehmensidentität, die über die IAM System, nicht von Benutzeranmeldeinformationen übernommen
- Ein definierter Berechtigungsbereich, der auf die Funktion des Agenten abgestimmt ist
- Ein klar definierter Eigentümer, der für sein Verhalten und seinen Lebenszyklus verantwortlich ist.
- Eine Ablaufrichtlinie, um dauerhaften, unkontrollierten Zugriff zu verhindern
- Ein unveränderlicher Prüfpfad, in dem jede Aktion zugeordnet und zentral protokolliert wird
Dies ist kein erweitertes Kontrollset. Es ist die für die Einhaltung der Vorschriften erforderliche Basis.
Drei Szenarien für Compliance-Verstöße, die gerade jetzt eintreten
Dies sind keine Einzelfälle. Es handelt sich um Muster, die bereits in Audits, Untersuchungen und Compliance-Prüfungen auftreten. Der gemeinsame Nenner ist nicht böswillige Absicht, sondern mangelnde Transparenz, fehlende Identität und Kontrolle über die Funktionsweise von KI-Systemen.
Die folgenden Szenarien veranschaulichen genau, wie diese Fehler ablaufen.
Szenario 1. Der HIPAA-Verstoß, der erst durch die Prüfung als solcher erkannt wurde.
Ein Krankenhausnetzwerk führt einen KI-gestützten Pflegekoordinator ein, der Pflegekräften den schnellen Zugriff auf die Patientenakte ermöglicht. Um die Implementierung zu vereinfachen, wird der Agent über ein gemeinsames Servicekonto mit umfassenden Leserechten mit dem elektronischen Patientenakten-System verbunden. Da die Beschaffungsabteilung nicht involviert ist, wird keine Vereinbarung zur Auftragsverarbeitung mit dem LLM-Anbieter, der den Agenten bereitstellt, geschlossen.
Monatelang scheint alles wie erwartet zu funktionieren.
Im Rahmen einer routinemäßigen Prüfung durch das Office for Civil Rights (OCR) des US-Gesundheitsministeriums (HHS) wurde das Krankenhaus aufgefordert, Zugriffsprotokolle für einen bestimmten Zeitraum vorzulegen. Die Protokolle weisen über 100,000 Datensatzzugriffe auf, die mit dem gemeinsam genutzten Servicekonto verknüpft sind. Das Problem liegt nicht im Umfang, sondern in der mangelnden Transparenz. Das Krankenhaus kann nicht unterscheiden, welche Anfragen vom KI-System, von Mitarbeitern und von anderen Integrationen mit denselben Anmeldeinformationen stammen.
Laut Censinet (2026) können die Strafen für Verstöße gegen HIPAA jährlich 2 Millionen Dollar übersteigen, wodurch solche Lücken finanziell bedeutsam werden.
Compliance-Lektion: HIPAA erfordert eindeutige Identifizierung und Kontrollmechanismen für jede Stelle, die auf elektronische Gesundheitsdaten (ePHI) zugreift. Gemeinsam genutzte Zugangsdaten und fehlende Geschäftspartnervereinbarungen (BAAs) verhindern beides.
Szenario 2. Verstoß gegen Artikel 22 der DSGVO innerhalb eines Rekrutierungsprozesses
Ein Finanzdienstleistungsunternehmen setzt einen KI-gestützten Screening-Assistenten ein, um eine große Anzahl von Bewerbungen zu bearbeiten. Der Assistent vergibt an jeden Kandidaten eine Punktzahl basierend auf dem Inhalt seines Lebenslaufs und filtert automatisch diejenigen heraus, die einen festgelegten Schwellenwert unterschreiten. Personalverantwortliche prüfen anschließend nur die in die engere Auswahl gekommenen Kandidaten.
Das System verbessert zwar die Effizienz, entfernt aber gleichzeitig den Menschen von einem entscheidenden Entscheidungspunkt.
Ein abgelehnter Bewerber focht die Entscheidung gemäß Artikel 22 der DSGVO an. Bei der internen Überprüfung stellte das Unternehmen fest, dass die abgelehnte Bewerbung von keinem Menschen geprüft wurde, die Bewerber nicht über die automatisierte Entscheidungsfindung informiert wurden und es keine klare Erklärung dafür gibt, wie die Punktzahl ermittelt wurde.
Was wie ein Produktivitätsgewinn aussah, entpuppt sich als Problem der Einhaltung von Vorschriften.
Die Untersuchung verdeutlicht gleich mehrere Versäumnisse: mangelnde Offenlegung, kein Opt-out-Mechanismus und keine vorherige Risikobewertung für ein automatisiertes Entscheidungssystem.
Lektion zur Einhaltung der Vorschriften: Wenn KI-Systeme Entscheidungen treffen, die Einzelpersonen betreffen, fordert die DSGVO Transparenz, die Möglichkeit der menschlichen Überprüfung und eine dokumentierte Risikobewertung. Andernfalls wird die Automatisierung zu einem Compliance-Risiko.
Szenario 3. Der SOC-2-Auditbefund, der nicht auf der Tagesordnung stand.
Ein SaaS-Unternehmen unterzieht sich seinem jährlichen SOC-2-Typ-II-Audit. Im Rahmen der Prüfung verlangt der Auditor einen Nachweis darüber, dass die Zugriffsrechte umgehend gesperrt werden, wenn Mitarbeiter das Unternehmen verlassen.
Im Verlauf dieses Prozesses tritt ein Problem auf.
Ein Mitarbeiter, der das Unternehmen Monate zuvor verlassen hatte, hatte einem KI-Agenten über eine OAuth-Verbindung Zugriff auf das Data Warehouse des Unternehmens gewährt. Obwohl das SSO-Konto des Mitarbeiters deaktiviert wurde, blieb das OAuth-Token aktiv. Der Agent lief weiterhin im Hintergrund, griff auf Kundendaten zu und übermittelte die verarbeiteten Ergebnisse extern.
Es wurden keine Warnmeldungen ausgelöst, da die Aktivität als gültige API-Nutzung erschien.
Der Prüfer wertet dies als Fehler bei der logischen Zugriffsbeschränkung und der unberechtigten Datenverarbeitung. Dieser Befund verzögert die Prüfung und erfordert formelle Abhilfemaßnahmen, die den Unternehmenskunden mitgeteilt werden müssen.
Compliance-Lektion: OAuth-basierte Zugriffsrechte für KI-Agenten erlöschen nicht automatisch mit dem Ausscheiden eines Nutzers. Ohne explizite Kontrolle über Agentenidentitäten und -token bleibt der Zugriff auch nach dem Ausscheiden eines Mitarbeiters bestehen.
Checkliste zur Bereitschaft zur Einhaltung der Vorschriften für KI-Agenten
Compliance-Lücken entstehen in der Regel nicht durch mangelnde Absicht, sondern durch fehlende Strukturen. Die meisten Organisationen verfügen nicht über einen klaren Prozess zur Identifizierung, Bewertung und Kontrolle von KI-Systemen in ihrer IT-Umgebung.
Diese Checkliste bietet Ihnen eine praktische Möglichkeit, Schritt für Schritt von Transparenz zu Governance zu gelangen.
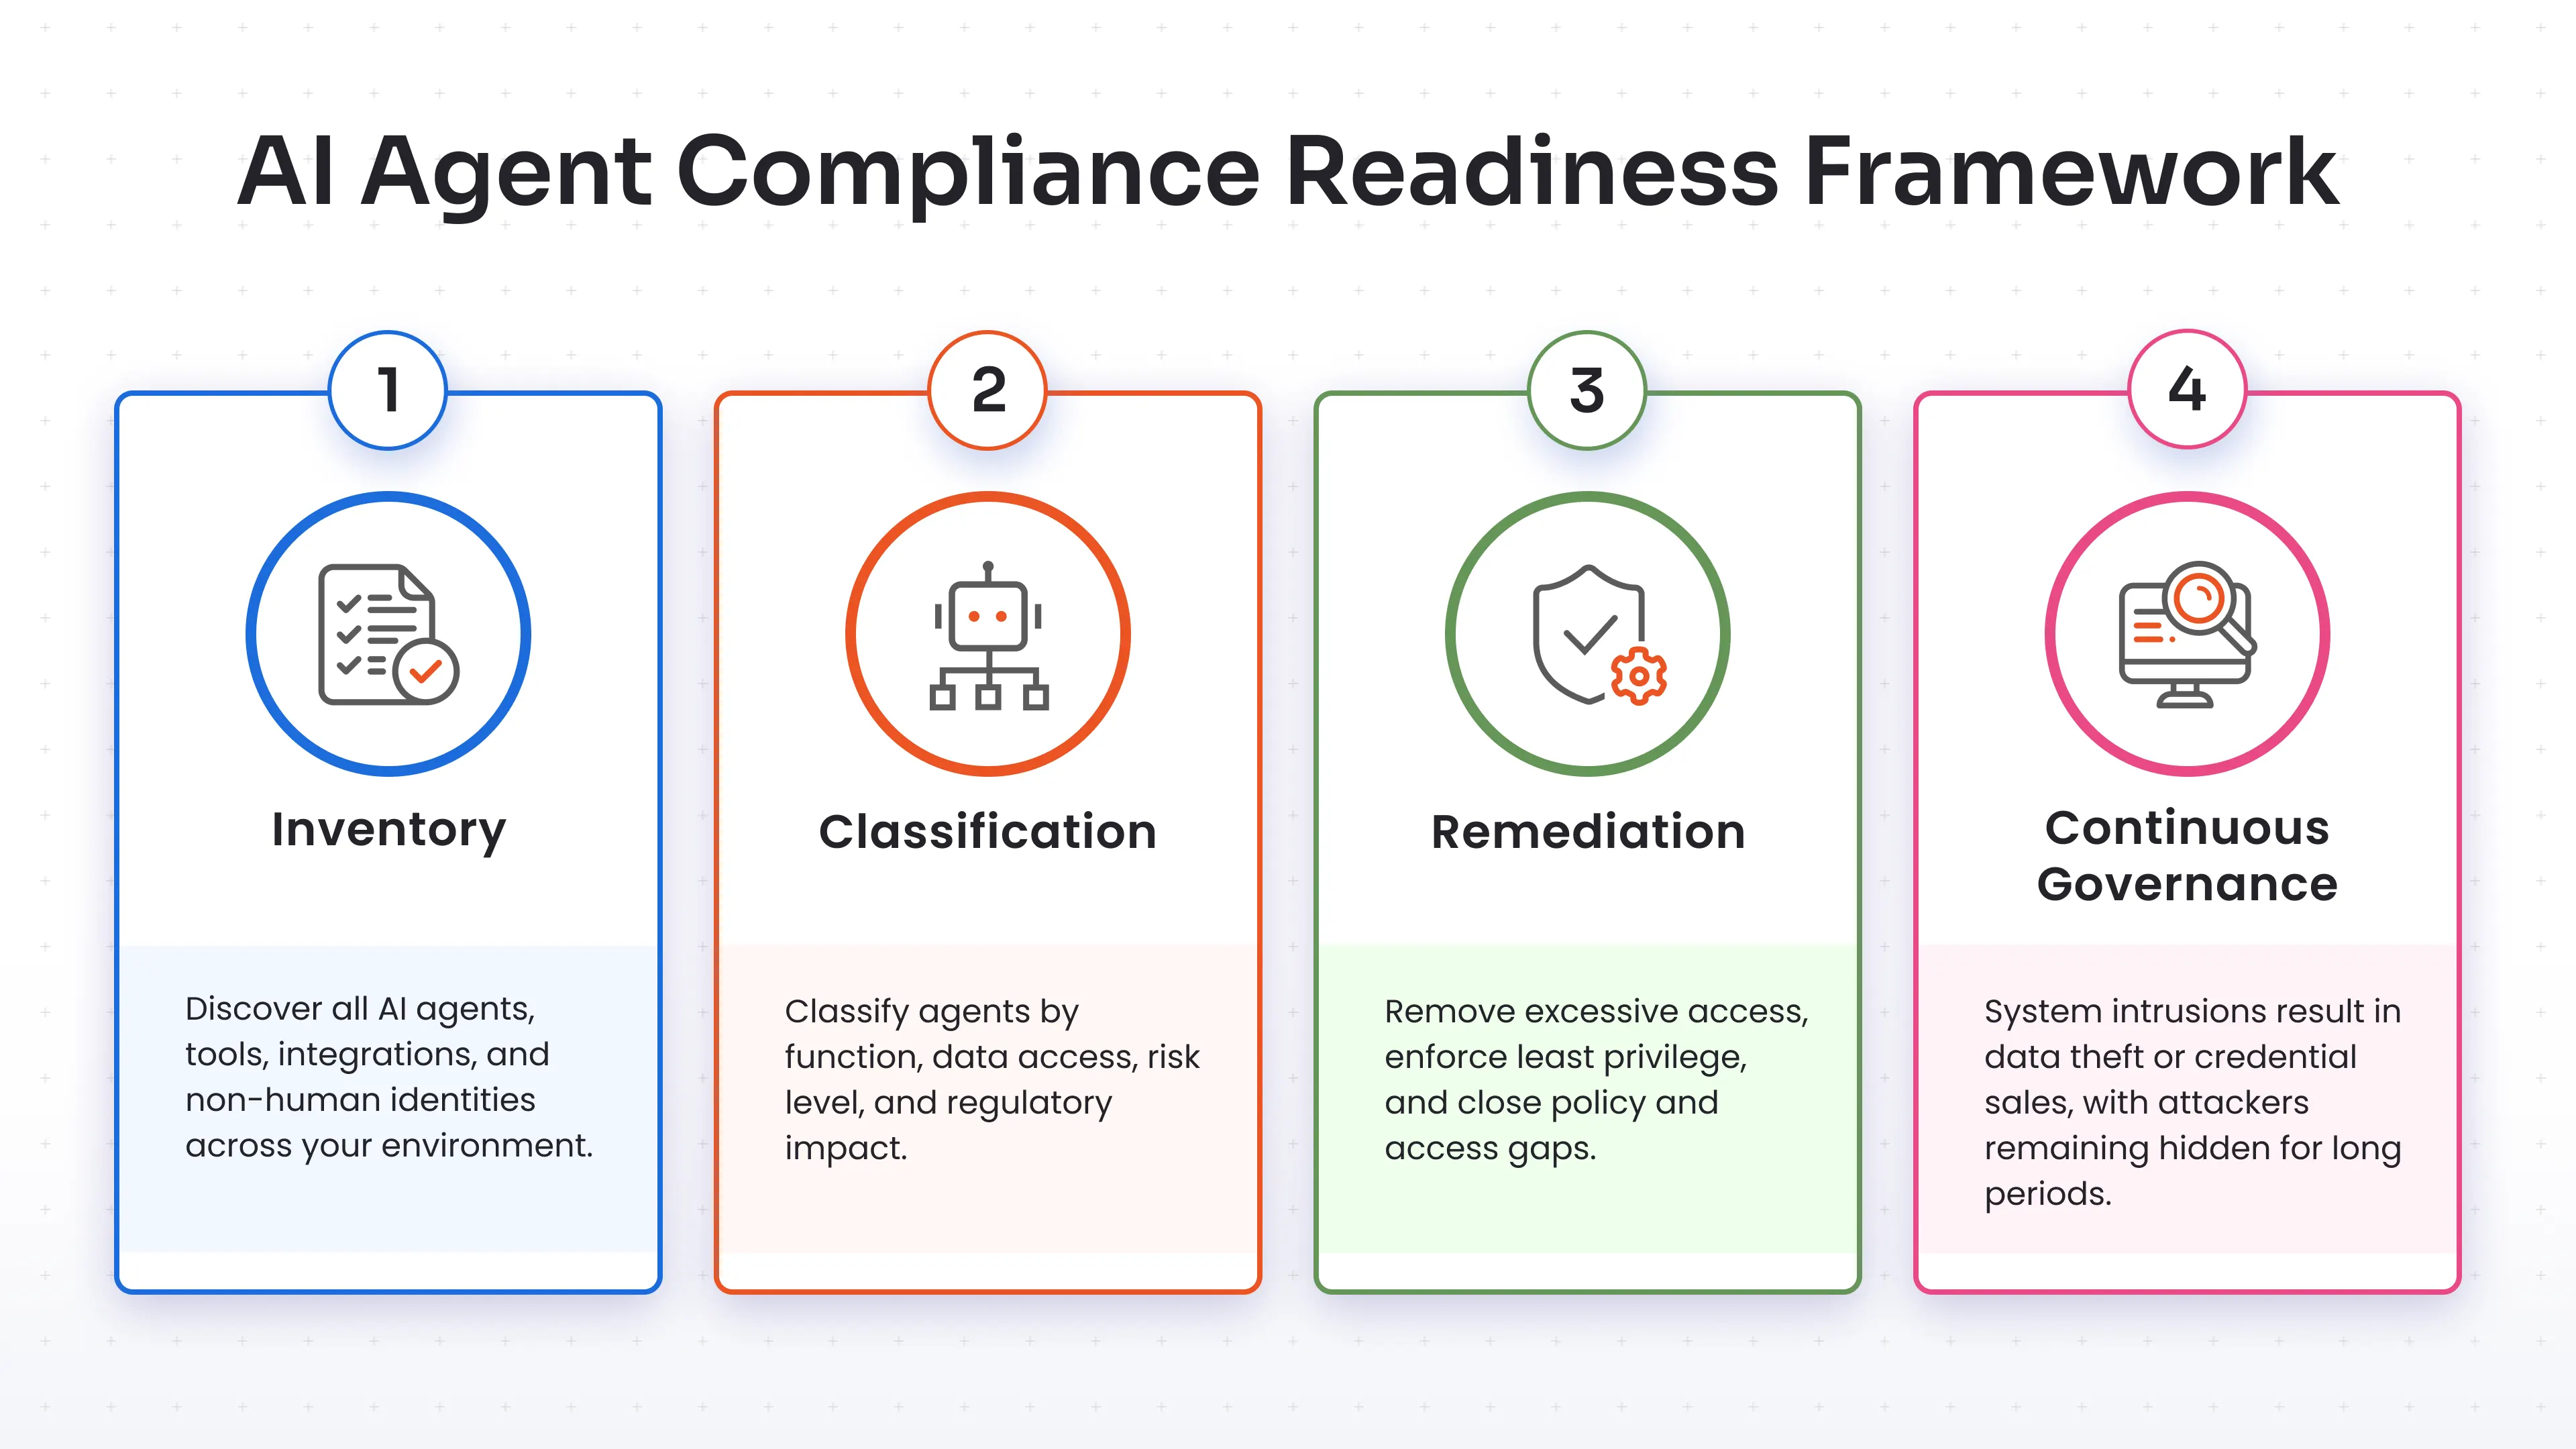
Phase 1: Bestandsaufnahme (hier beginnen)
Bevor Sie die Einhaltung der Vorschriften beurteilen können, benötigen Sie einen vollständigen und genauen Überblick über den Zustand Ihrer Umgebung.
- Identifizieren Sie alle aktuell verwendeten KI-Agenten, einschließlich derjenigen, die in zugelassene SaaS-Plattformen eingebettet sind und möglicherweise nicht zentral verfolgt werden.
- Dokumentieren Sie wichtige Details zu jedem Agenten, einschließlich seines Zwecks, der Art der Daten, auf die er zugreift, der Systeme, mit denen er sich verbindet, wie er sich authentifiziert und wer dafür verantwortlich ist.
- Prüfen Sie alle von den Agenten verwendeten Zugriffsmechanismen, wie z. B. OAuth-Token, API-Schlüssel und gemeinsam genutzte Dienstkonten, um zu verstehen, wie diese mit den Unternehmenssystemen interagieren.
- Erfassen Sie alle externen KI- oder LLM-Anbieter, die Daten von diesen Agenten erhalten, und überprüfen Sie, ob entsprechende Vereinbarungen wie DPAs und BAAs vorliegen.
Phase 2: Klassifizierung (Priorisierung nach Risiko)
Sobald Sie einen Überblick gewonnen haben, besteht der nächste Schritt darin, zu verstehen, welche Agenten dem höchsten regulatorischen Risiko ausgesetzt sind.
- Ordnen Sie jeden Agenten den Hochrisikokategorien des EU-KI-Gesetzes zu, insbesondere solchen, die Anwendungsfälle in den Bereichen Beschäftigung, Gesundheitswesen, Finanzen oder kritische Infrastrukturen betreffen.
- Ermitteln Sie, welche Dienstleister regulierte Daten verarbeiten, darunter personenbezogene Daten gemäß EU-Vorschriften (DSGVO), Gesundheitsdaten (HIPAA), personenbezogene Daten gemäß indischen Vorschriften (DPDPA) oder Zahlungsdaten (PCI-DSS).
- Wenn ein Agent unter mehrere Rahmenwerke fällt, sollte er an der strengsten anwendbaren Anforderung ausgerichtet werden, da ein Fehler in einem Bereich oft Auswirkungen auf andere Bereiche hat.
Phase 3: Behebung der Mängel (zuerst die wichtigsten Dinge beheben)
Konzentrieren Sie sich zunächst darauf, risikoreiche und einflussreiche Akteure unter Kontrolle zu bringen, bevor Sie die Governance auf das gesamte Umfeld ausweiten.
- Weisen Sie jedem zugelassenen Agenten über Ihr System eine eindeutige Unternehmensidentität zu. IAM System und die Abhängigkeit von gemeinsam genutzten Anmeldeinformationen oder benutzerverknüpftem OAuth-Zugriff beseitigen.
- Beschränken Sie die Berechtigungen auf das für die Funktion des Agenten erforderliche Minimum und dokumentieren Sie diesen Umfang formell, um Audits und Überprüfungen zu unterstützen.
- Weisen Sie jedem Agenten einen eindeutigen Verantwortlichen zu, der für sein Verhalten, seinen Zugriff und sein Lebenszyklusmanagement verantwortlich ist.
- Implementieren Sie eine Protokollierung auf Agentenebene, damit jede Aktion, jeder Datenzugriff und jede Systeminteraktion auf eine bestimmte Identität zurückgeführt werden kann.
- Führen Sie Genehmigungsworkflows für sensible oder irreversible Aktionen ein, wie z. B. Datenexporte, Systemänderungen oder externe Kommunikation.
- Für Agenten mit hohem Risiko gemäß EU-KI-Gesetz müssen die erforderlichen Dokumentationen, Risikoklassifizierungen und Aufsichtskontrollen vor Ablauf der Durchsetzungsfristen vollständig abgeschlossen werden.
- Führen Sie Datenschutz-Folgenabschätzungen für Beauftragte durch, die im Rahmen der DSGVO-Anforderungen risikoreiche Datenverarbeitungen durchführen.
- Aktualisieren Sie alle DPAs und BAAs, um die Datenverarbeitung von KI-Agenten und alle beteiligten externen Modellanbieter explizit einzubeziehen.
Phase 4: Kontinuierliche Steuerung
Die Einhaltung der Vorschriften ist keine einmalige Angelegenheit. Sie erfordert kontinuierliche Überwachung, Überprüfung und Kontrolle.
- Um sicherzustellen, dass die Berechtigungen auch langfristig angemessen bleiben, sollten KI-Agenten in regelmäßige Zugriffsprüfungszyklen zusammen mit menschlichen Benutzern einbezogen werden.
- Die automatische Deaktivierung von Agentenrechten wird durchgeführt, wenn diese nicht mehr benötigt werden oder sich die Eigentumsverhältnisse ändern. Dadurch wird ein langfristiger, unkontrollierter Zugriff verhindert.
- Das Verhalten des Agenten sollte kontinuierlich auf Anomalien überwacht werden, wie z. B. ungewöhnliche Datenzugriffsmuster, unerwartete API-Aufrufe oder Aktivitäten außerhalb definierter Bereiche.
- Führen Sie ein Echtzeit-Agentenregister, um alle aktiven Agenten zu verfolgen. Dies bildet die Grundlage für Transparenz, Auditbereitschaft und fortlaufende Governance.
Warum ist Identity Governance die Grundlage für die Einhaltung von Vorschriften in jedem KI-Agenten-Framework?
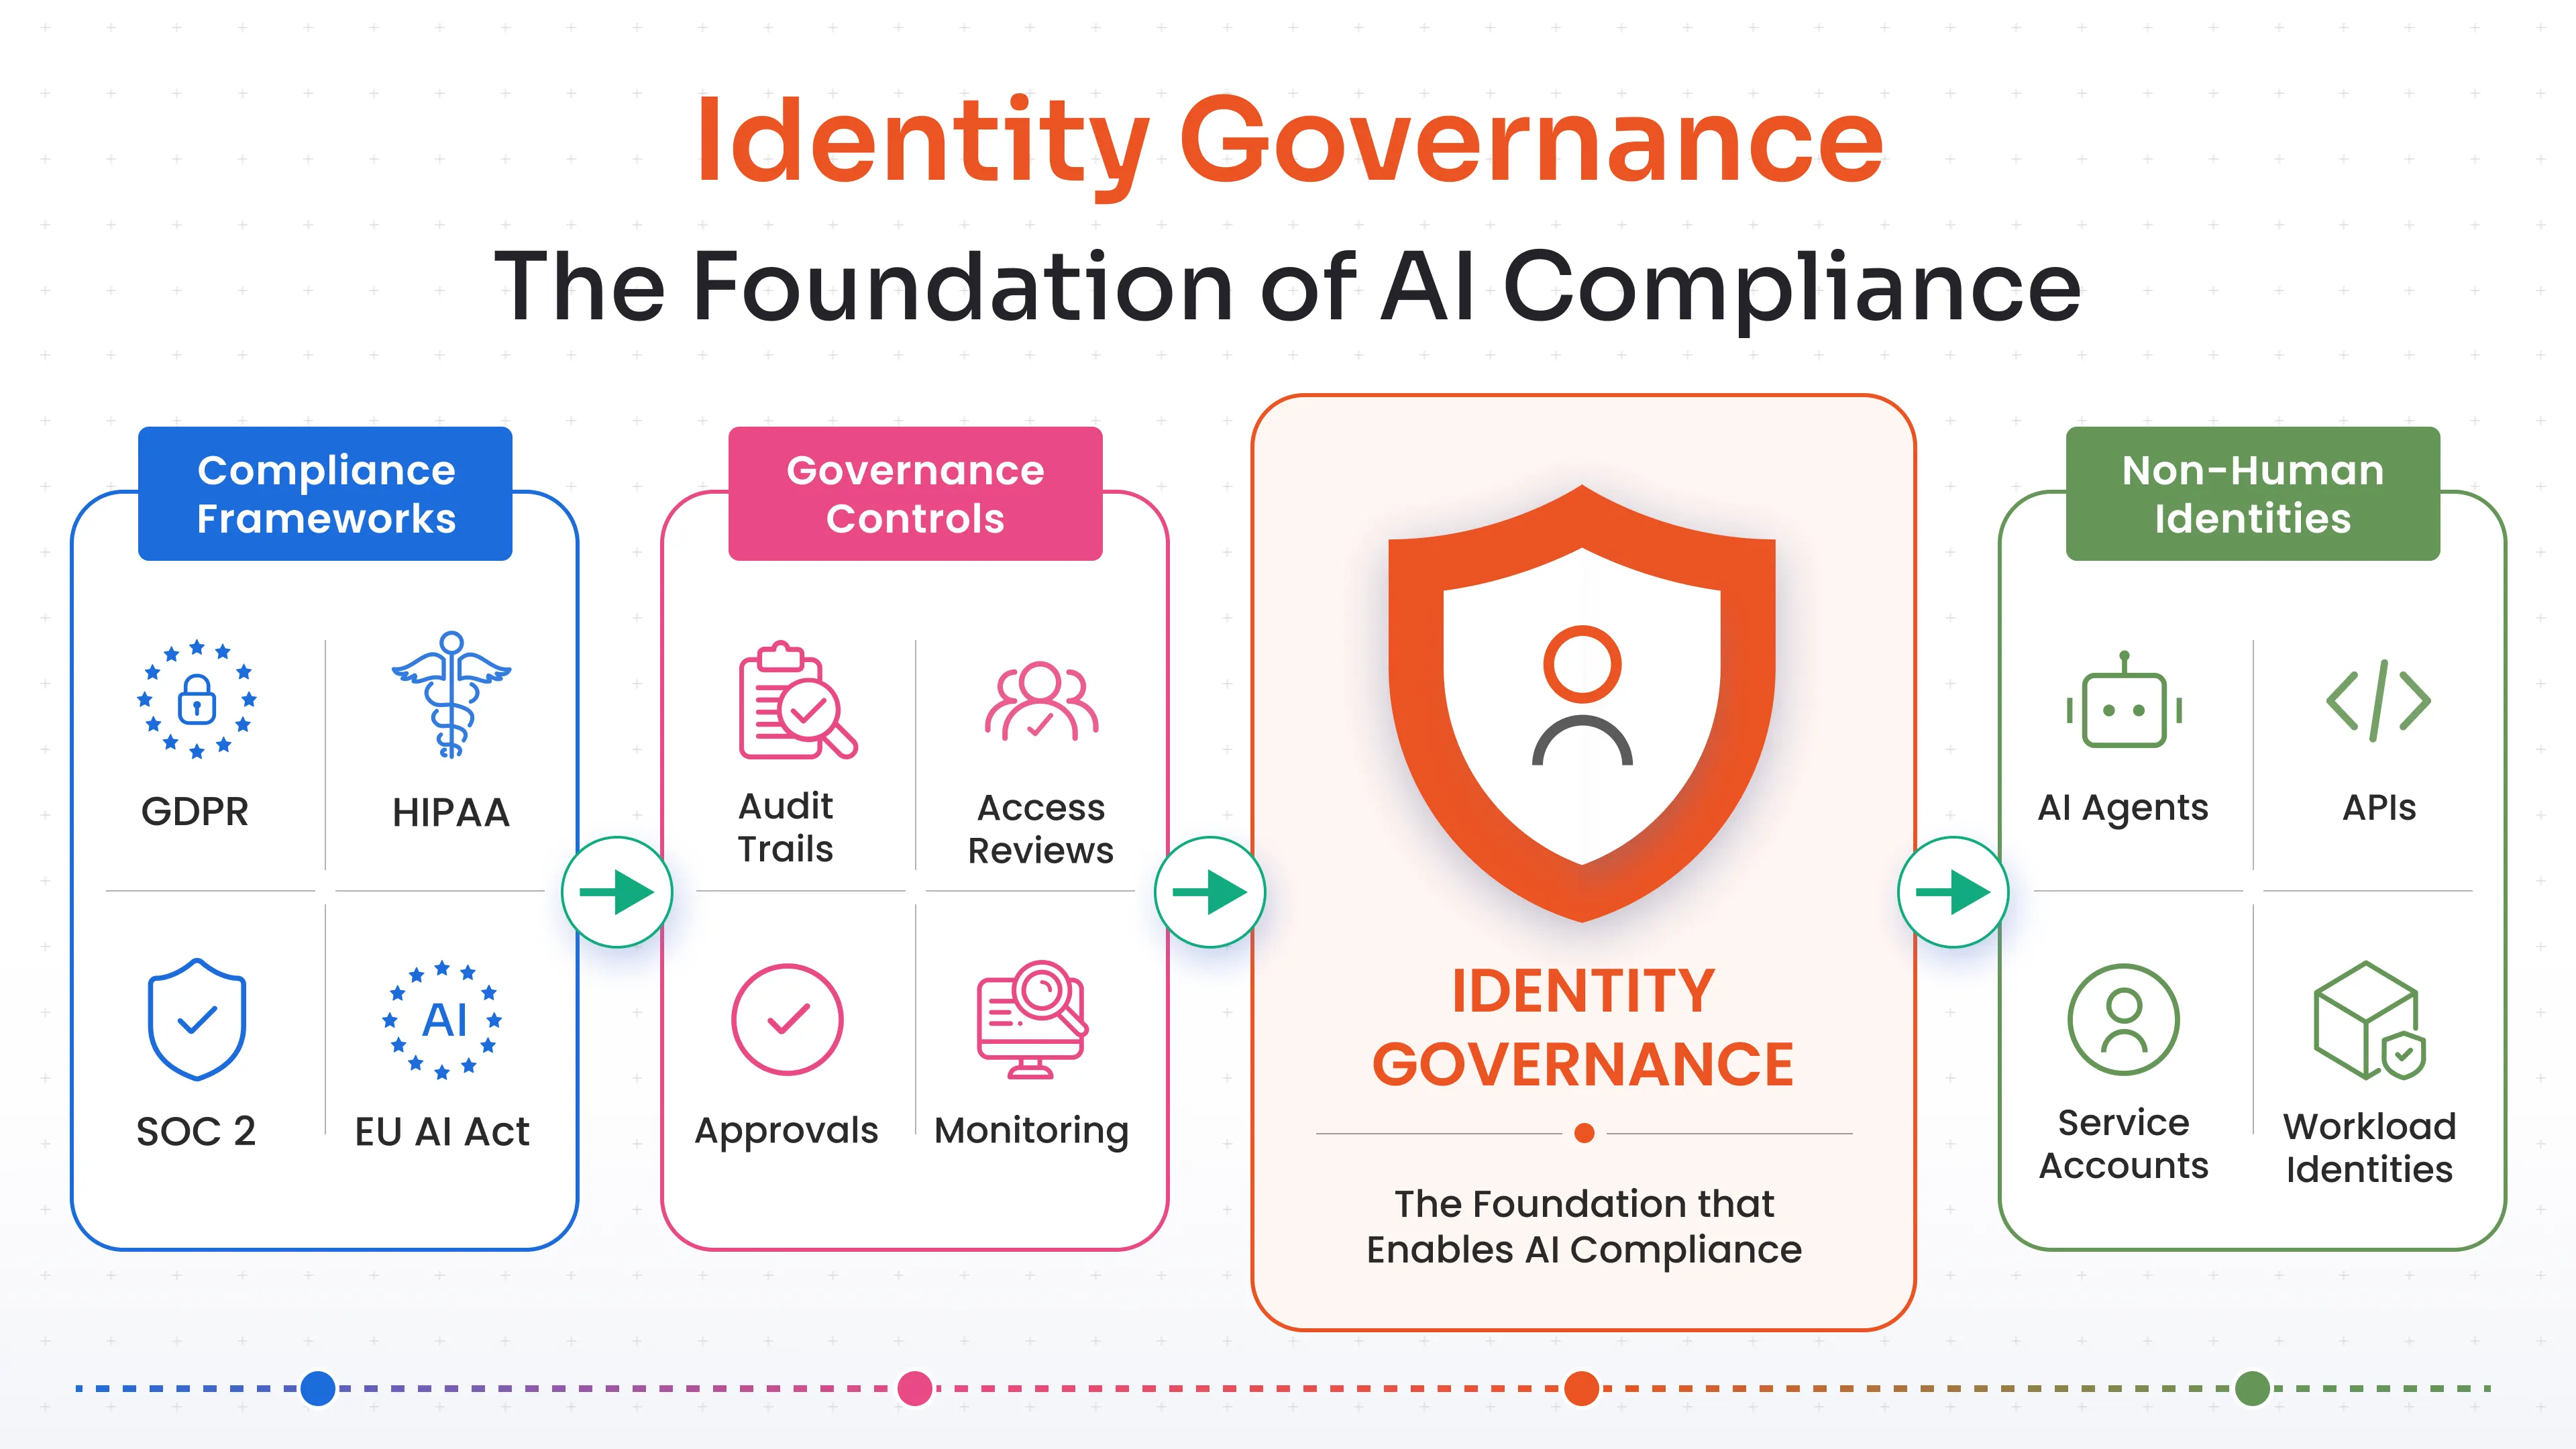
Wenn man sich die Checkliste im vorherigen Abschnitt ansieht, fällt auf, dass der größte Teil der Arbeit nicht in der Politik, sondern in der Umsetzung liegt.
Von der Bereitstellung von Identitäten über die Durchsetzung von Zugriffsrechten und die Protokollierung von Aktivitäten bis hin zur Entziehung von Zugriffsrechten, sobald diese nicht mehr benötigt werden – all dies sind Probleme der Identitätsverwaltung. Ohne ein System, das nicht-menschliche Identitäten in großem Umfang verwalten kann, bleiben Compliance-Rahmenwerke theoretischer Natur.
Der Zusammenhang zwischen Compliance-Anforderungen und Identitätsfunktionen ist direkt.
- Artikel 30 der DSGVO verlangt Aufzeichnungen über Verarbeitungstätigkeiten, was der Führung eines Agentenidentitätsregisters mit Datenzugriffsprotokollen pro Agent entspricht.
- HIPAA verlangt eine eindeutige Benutzeridentifizierung und Kontrollmechanismen, was bedeutet, dass jedem Agenten eine eindeutige Identität zugewiesen und unveränderliche Prüfprotokolle geführt werden müssen.
- SOC 2 erfordert die zeitnahe Entfernung von Zugriffsrechten, die von einer automatisierten Deaktivierung abhängt, welche an die Agentenzugehörigkeit gekoppelt ist.
- Der EU-AI-Gesetzentwurf schreibt die Führung von Aufzeichnungen und die menschliche Aufsicht vor, was bedeutet, dass Entscheidungen von Agenten protokolliert und Genehmigungsprozesse für risikoreiche Aktionen durchgesetzt werden müssen.
- DPDPA verlangt eine Zweckbindung, die nur durch eng begrenzte Berechtigungen, die jeder Agentenidentität zugewiesen werden, durchgesetzt werden kann.
Hier wird Identity Governance zur Grundlage.
miniOrange erweitert Unternehmen IAM miniOrange KI-Agenten werden durch die Behandlung jedes Agenten als eigenständige Person geschützt. Jeder Agent erhält eine eindeutige Identität, beschränkt auf die minimal erforderlichen Berechtigungen und ist einem definierten Verantwortlichen zugeordnet. Aktionen werden zentral protokolliert, Zugriffe kontinuierlich überwacht und Genehmigungen für sensible Vorgänge durch menschliche Eingriffe erzwungen.
Das Ergebnis ist ein System, in dem KI-Agenten nicht außerhalb, sondern innerhalb der Regierungsführung agieren.
Häufig gestellte Fragen
Gelten bestehende Compliance-Rahmenwerke wie DSGVO und HIPAA auch für KI-Agenten?
Ja. Compliance-Rahmenwerke regeln, wie auf Daten zugegriffen und diese verarbeitet werden, nicht wer oder was dies tut. Wenn ein KI-System personenbezogene Daten oder Gesundheitsdaten verarbeitet, muss es dieselben Regeln wie jedes andere System befolgen, einschließlich Zugriffskontrolle, Nachvollziehbarkeit und Datenschutzbestimmungen.
Welche Frist gilt gemäß EU-KI-Gesetz für KI-Agenten, und welche Strafen drohen?
Die Frist für die Regulierung von KI-Systemen mit hohem Risiko endet am 2. August 2026. Unternehmen müssen die Anforderungen in Bezug auf Risikomanagement, Dokumentation, Aufsicht und Überwachung erfüllen. Verstöße können mit Strafen von bis zu 15 Millionen Euro oder 3 % des weltweiten Jahresumsatzes geahndet werden.
Was ist eine Datenschutz-Folgenabschätzung (DSFA) und wann ist eine solche für einen KI-Agenten erforderlich?
Eine Datenschutz-Folgenabschätzung (DSFA) ist eine Risikobewertung, die gemäß DSGVO für die Verarbeitung risikoreicher Daten erforderlich ist. Sie ist notwendig, wenn KI-Systeme Profile von Personen erstellen, sensible Daten verarbeiten oder Entscheidungen treffen, die erhebliche Auswirkungen auf Personen haben. Sie muss vor der Implementierung abgeschlossen sein.
Können KI-Agenten dieselben Servicekonten wie menschliche Benutzer verwenden?
Nein. Gemeinsam genutzte Konten unterbrechen die Nachverfolgbarkeit und machen die Zuordnung von Aktionen unmöglich. Jeder KI-Agent sollte über eine eigene Identität verfügen, um Rückverfolgbarkeit, kontrollierten Zugriff und die Einhaltung von Rahmenbedingungen wie HIPAA, SOC 2 und DSGVO zu gewährleisten.
Was geschieht mit den OAuth-Tokens des KI-Agenten, wenn ein Mitarbeiter das Unternehmen verlässt?
Sie bleiben oft aktiv. OAuth-Token werden Anwendungen und nicht Benutzern ausgestellt, daher laufen sie nicht automatisch ab, wenn ein Mitarbeiter ausscheidet. Ohne expliziten Widerruf können KI-Agenten weiterhin auf Systeme zugreifen, wodurch Compliance-Risiken entstehen.
Welche Anforderungen stellt das EU-KI-Gesetz an die menschliche Aufsicht über KI-Systeme?
Organisationen müssen daher die Kontrolle über risikoreiche Vorgänge behalten. In der Praxis bedeutet dies, Routinevorgänge automatisch ablaufen zu lassen, während für sensible Aktivitäten wie Finanztransaktionen, Datenzugriffe oder externe Kommunikation eine menschliche Genehmigung erforderlich ist.



Hinterlasse einen Kommentar