

KI-Agenten agieren mittlerweile unternehmensweit auf eine Weise, die den meisten Teams nicht vollständig bewusst ist. Sie reagieren auf Kundenanfragen, lösen Arbeitsabläufe aus, analysieren Daten und treffen Entscheidungen in Echtzeit.
Die meisten Organisationen können drei entscheidende Fragen nicht mit Sicherheit beantworten:
- Wie viele KI-Agenten existieren in der Umgebung?
- Auf welche Systeme und Daten können sie zugreifen?
- Wie sich ihr Verhalten im Laufe der Zeit entwickelt
Diese mangelnde Transparenz schafft eine wachsende und oft verborgene Risikofläche.
KI-Agenten verhalten sich nicht wie herkömmliche Software. Sie interpretieren den Kontext, lernen aus Interaktionen und passen ihre Entscheidungen an. Das macht sie zwar hocheffektiv, aber auch unberechenbar.
Die Einführung von KI-Systemen schreitet rasant voran. Ein Großteil der Unternehmensprozesse wird in den kommenden Jahren von KI-Agenten abhängen. Die Governance hat sich jedoch nicht im gleichen Tempo weiterentwickelt. Die meisten Identitätssysteme konzentrieren sich weiterhin auf menschliche Benutzer und statische Servicekonten.
TL; DR
- KI-Agenten agieren als autonome digitale Arbeiter, es mangelt ihnen jedoch oft an Steuerung.
- Traditionell IAM Systeme können adaptive und entscheidungsgetriebene Einheiten nicht steuern.
- Das Lebenszyklusmanagement von KI-Agenten gewährleistet die Kontrolle über Identität, Zugriff, Überwachung und Außerbetriebnahme.
- Zu den wichtigsten Risiken zählen mangelnde Transparenz, übermäßige Berechtigungen und schwache Verantwortlichkeit.
- Eine identitätsorientierte Architektur unterstützt die sichere und skalierbare Einführung von KI.
- miniOrange ermöglicht einheitliches Lebenszyklusmanagement für menschliche und nicht-menschliche Identitäten.
Was ist KI-Agenten-Lebenszyklusmanagement (ALM)?
Definition
Das Lebenszyklusmanagement von KI-Agenten definiert, wie Organisationen KI-Agenten als verantwortliche digitale Einheiten steuern. Jeder Agent verfügt über eine definierte Identität, kontrollierten Zugriff und nachvollziehbare Aktionen von der Bereitstellung bis zur Außerbetriebnahme. Dies umfasst die strukturierte Bereitstellung und Steuerung nicht-menschlicher Identitäten in einem zentralisierten Rahmen.
Dieses Modell wandelt KI-Agenten von automatisierten Hintergrundprozessen in kontrollierte, nicht-menschliche Identitäten mit klarer Zuständigkeit und Verantwortlichkeit um. Jeder Agent wird während seines gesamten Lebenszyklus sichtbar, kontrollierbar und überprüfbar.
Warum der Lebenszyklus wichtig ist
KI-Agenten entwickeln sich nach dem Einsatz weiter
KI-Agenten bleiben nach ihrer Bereitstellung nicht statisch. Sie lernen aus neuen Daten, passen sich veränderten Eingaben an und agieren in dynamischen Umgebungen. Ihr Verhalten kann sich ohne explizite Aktualisierungen ändern, weshalb anfängliche Konfigurationen nicht ausreichen. Unternehmen müssen daher kontinuierlich evaluieren, wie sich Agenten unter realen Bedingungen verhalten, um sicherzustellen, dass sie langfristig mit den Geschäftszielen, Sicherheitsrichtlinien und erwarteten Ergebnissen übereinstimmen.
Kontinuierliches Lernen schafft kontinuierliches Risiko
Jede Interaktion, die ein KI-Agent verarbeitet, kann seine zukünftigen Entscheidungen beeinflussen. Dadurch entsteht ein System, in dem sich das Risiko parallel zum Agenten weiterentwickelt. Im Laufe der Zeit können Agenten ihren Zugriff ausweiten, mit sensiblen Daten interagieren oder über ihren vorgesehenen Aufgabenbereich hinaus agieren. Ohne kontinuierliche Überwachung können diese Änderungen versteckte Schwachstellen, Compliance-Lücken und unbeabsichtigte Folgen verursachen, die unbemerkt bleiben, bis sie den Betrieb beeinträchtigen.
Statische Governance funktioniert nicht.
Herkömmliche Governance-Modelle basieren auf einmaliger Bereitstellung und regelmäßigen Überprüfungen. Diese Ansätze setzen voraus, dass sich Systeme nach der Bereitstellung vorhersehbar verhalten. KI-Systeme folgen diesem Muster nicht. Ihre dynamische Natur erfordert eine kontinuierliche Governance. Organisationen müssen Zugriffe validieren, das Verhalten überwachen und Richtlinien in Echtzeit durchsetzen, um die Kontrolle zu behalten und Lücken zu vermeiden, die durch veraltete oder statische Governance-Methoden entstehen.
Maschinenschnelle Steuerung
KI-Agenten agieren in Geschwindigkeiten, die die menschliche Kontrolle übersteigen. Sie greifen innerhalb von Sekunden auf Systeme zu, verarbeiten Daten und lösen Aktionen aus. Verlangsamen sich die Governance-Prozesse, verlieren Organisationen die Kontrolle über die Aktivitäten der Agenten. Um die Abstimmung zu gewährleisten, muss die Governance durch Automatisierung, Echtzeitüberwachung und dynamische Richtliniendurchsetzung im gleichen Tempo arbeiten und sicherstellen, dass jede Aktion innerhalb definierter Grenzen bleibt.
ALM vs. Traditionelles Softwaremanagement
KI-Agenten benötigen ein anderes Governance-Modell als herkömmliche Software. Der Unterschied beschränkt sich nicht auf das Verhalten, sondern erstreckt sich auch auf Identität, Zugriff, Überwachung und Verantwortlichkeit.
| Aspekt | Traditionelle Software | KI-Agenten |
|---|---|---|
| Verhalten | Traditionelle Software folgt einer festen, während der Entwicklung definierten Logik. Sie erzeugt für gegebene Eingaben vorhersehbare Ausgaben und ändert sich nur durch manuelle Aktualisierung. | KI-Agenten passen sich anhand von Daten und Interaktionen an. Ihr Verhalten entwickelt sich weiter, was zu Variabilität führt und eine kontinuierliche Evaluierung erfordert, um die Übereinstimmung mit den beabsichtigten Ergebnissen sicherzustellen. |
| Identitätsschutz | Software arbeitet typischerweise mit gemeinsam genutzten oder statischen Dienstkonten. Diesen Identitäten fehlt der Kontext, wie z. B. Informationen zu Eigentümer, Zweck oder Risikoklassifizierung. | KI-Agenten benötigen eindeutige, nicht-menschliche Identitäten mit klarer Eigentümerstruktur, Metadaten und Rückverfolgbarkeit. Dies ermöglicht Verantwortlichkeit und unterstützt die Steuerung über den gesamten Lebenszyklus hinweg. |
| Zugangskontrolle | Die Zugriffsrechte werden bei der Einrichtung vergeben und bleiben weitgehend unverändert. Um operative Schwierigkeiten zu vermeiden, sind die Berechtigungen oft weit gefasst. | Der Zugriff muss dynamisch und kontextbezogen sein. KI-Agenten benötigen einen bedarfsgerechten Zugriff, der sich an Aufgabe, Sensibilität und Risiko anpasst, um übermäßige Privilegierung zu verhindern. |
| Governance-Modell | Die Governance konzentriert sich auf die Bereitstellung von Ressourcen und regelmäßige Prüfungen. Kontrollen werden an bestimmten Prüfpunkten und nicht kontinuierlich angewendet. | Governance muss kontinuierlich funktionieren. Organisationen benötigen eine Echtzeit-Durchsetzung von Richtlinien, eine fortlaufende Validierung und adaptive Kontrollen, die sich mit dem Akteur weiterentwickeln. |
| Überwachung | Das Monitoring ist reaktiv und protokollbasiert. Teams überprüfen Ereignisse nach ihrer Ausführung, häufig im Rahmen von Vorfällen oder Audits. | Die Überwachung muss proaktiv und in Echtzeit erfolgen. Organisationen benötigen Verhaltensanalyse, Anomalieerkennung und Driftanalyse, um Probleme frühzeitig zu erkennen. |
| Verantwortlichkeit | Handlungen sind eher an Systeme gebunden als an klare Verantwortlichkeiten. Die Zuordnung von Verantwortlichkeiten für bestimmte Ergebnisse kann schwierig sein. | Jede Aktion muss einem identifizierbaren Verantwortlichen mit klar definierter Zuständigkeit zugeordnet werden können. Dies gewährleistet Verantwortlichkeit, unterstützt Audits und ermöglicht eine schnellere Reaktion auf Vorfälle. |
| Lebenszyklusumfang | Der Fokus liegt weiterhin auf Einsatz und Wartung. Die Stilllegung wird oft vernachlässigt, wodurch Restzugangsmöglichkeiten bestehen bleiben. | Das Lebenszyklusmanagement erstreckt sich von der Bereitstellung bis zur Außerbetriebnahme. Eine ordnungsgemäße Außerbetriebnahme gewährleistet den Entzug von Zugangsdaten, die Löschung von Daten und das Verschwinden jeglicher Restrisiken. |
Die 5 Säulen des Lebenszyklusmanagements von KI-Agenten
Säule 1: Implementierung der Identitätsfeststellung
Jeder KI-Agent benötigt eine verifizierbare Identität. Dazu gehört die Zuweisung einer eindeutigen kryptografischen Kennung, die Kennzeichnung mit Metadaten wie Eigentümer, Zweck und Risikoklassifizierung sowie die Definition grundlegender Zugriffsrichtlinien nach dem Prinzip der minimalen Berechtigungen. Ohne Identität können Organisationen weder Kontrolle noch Verantwortlichkeit gewährleisten, weshalb dieser Schritt für den gesamten Lebenszyklus von grundlegender Bedeutung ist.
Die Identitätsfeststellung erfordert zudem die Integration in ein zentrales Identitätsregister. Dadurch wird sichergestellt, dass jeder Agent innerhalb des Governance-Frameworks der Organisation sichtbar ist. Durch die Durchsetzung der Identität bei der Bereitstellung können Teams die Zuständigkeit nachverfolgen, Richtlinien einheitlich anwenden und verhindern, dass unautorisierte oder nicht verwaltete Agents in die Umgebung gelangen.
Säule 2: Zugriffsorchestrierungsoperationen
KI-Agenten benötigen dynamische Zugriffsrechte, die den Echtzeitkontext widerspiegeln, anstatt statischer, rollenbasierter Berechtigungen. Der Zugriff muss sich an die Aufgabenanforderungen, die Datensensibilität und die Betriebsbedingungen anpassen. Dies umfasst die bedarfsgerechte Ausstellung von Zugangsdaten und kontextsensitive Kontrollen, die den Zugriff einschränken, wenn sich die Bedingungen ändern oder das Risiko steigt.
Organisationen müssen Berechtigungen systemübergreifend abbilden, um sicherzustellen, dass Mitarbeiter jeweils nur die benötigten Zugriffsrechte erhalten. Dieser Ansatz reduziert übermäßige Zugriffsrechte und minimiert Sicherheitsrisiken. Eine effektive Orchestrierung gewährleistet, dass jede Aktion eines Mitarbeiters dem Prinzip des richtigen Zugriffs zum richtigen Zeitpunkt im richtigen Kontext entspricht.
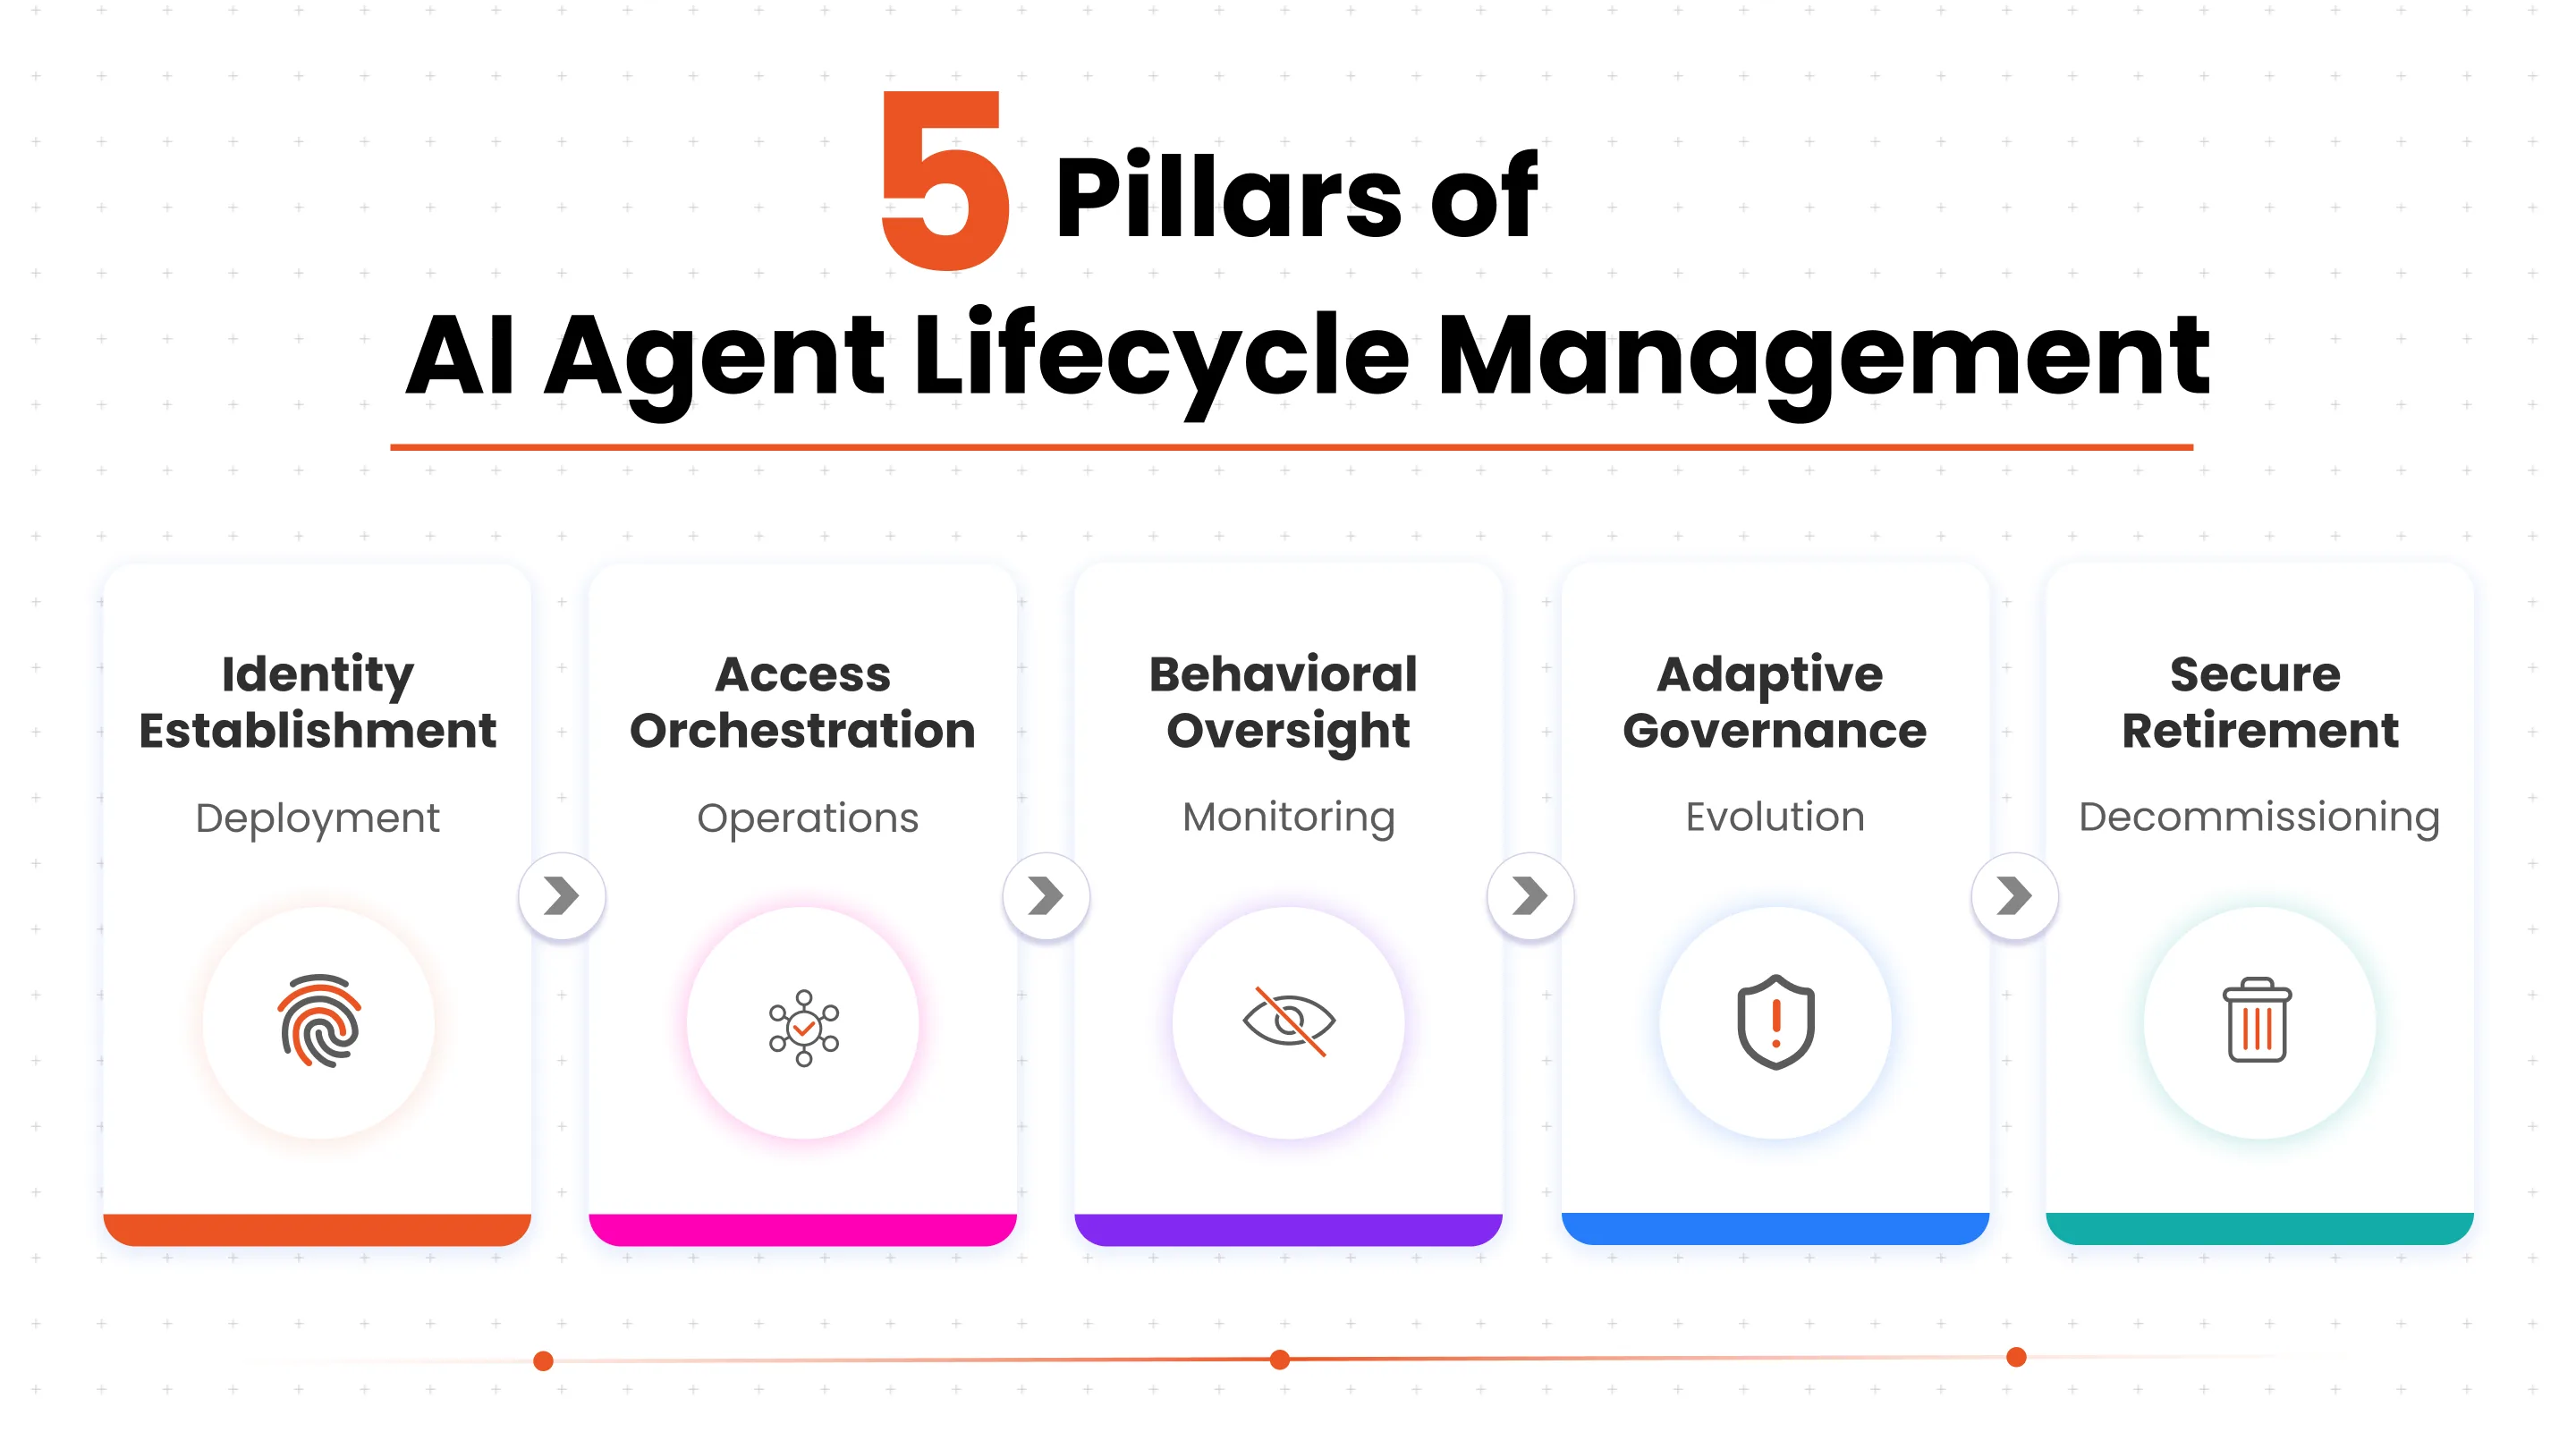
Säule 3: Verhaltensüberwachung
Sobald KI-Agenten aktiv werden, ist eine kontinuierliche Überwachung unerlässlich. Unternehmen müssen die Aktivitäten der Agenten in Echtzeit mithilfe von kontinuierlichem Verhaltensmonitoring verfolgen, um Anomalien zu erkennen, Abweichungen festzustellen und Entscheidungsmuster transparent zu machen.
Verhaltensüberwachung umfasst auch das Erkennen von Anomalien und Abweichungen von erwarteten Verhaltensmustern. Da sich Agenten weiterentwickeln, kann ihr Verhalten von den ursprünglichen Ausgangswerten abweichen. Organisationen müssen detaillierte Prüfprotokolle und Überwachungssysteme führen, um sicherzustellen, dass diese Veränderungen frühzeitig erkannt und behoben werden, bevor sie zu Sicherheits- oder Compliance-Risiken führen.
Säule 4: Adaptive Governance-Evolution
KI-Systeme agieren nicht unter statischen Bedingungen. Ihre Fähigkeiten erweitern sich, ihre Zugriffsbedürfnisse ändern sich und regulatorische Anforderungen entwickeln sich weiter. Die Governance muss sich entsprechend anpassen, beispielsweise durch strukturierte Prozesse wie die Rezertifizierung von Berechtigungen, die Überprüfung von Fähigkeiten und die Aktualisierung von Richtlinien, abgestimmt auf die sich ändernden Risikoprofile.
Adaptive Governance gewährleistet die Weiterentwicklung von KI-Systemen ohne unnötige Risiken. Dies umfasst regelmäßige Überprüfungen, Richtlinienaktualisierungen und adaptive Leistungsoptimierung, um Effizienz und Kontrolle in Einklang zu bringen und gleichzeitig die Einhaltung von Geschäftszielen und Sicherheitsanforderungen sicherzustellen.
Säule 5: Sichere Stilllegung
Wenn ein KI-Agent nicht mehr benötigt wird, müssen Organisationen strukturierte Prozesse für die risikokontrollierte Außerbetriebnahme befolgen. Dadurch wird sichergestellt, dass alle Zugangsdaten widerrufen, Daten bereinigt und keine Restzugriffe im System verbleiben. Ohne ordnungsgemäße Außerbetriebnahme können inaktive Agenten weiterhin Zugriffe behalten und zu versteckten Sicherheitslücken werden.
Die sichere Außerbetriebnahme umfasst auch die Löschung gespeicherter Daten und aller mit dem Agenten verbundenen Speicherreste. Unternehmen müssen sicherstellen, dass keine Spuren in den verbundenen Systemen zurückbleiben. Dieser Schritt gewährleistet die vollständige Beseitigung des Restrisikos und verhindert, dass inaktive Agenten zu Einfallstoren für Sicherheitsbedrohungen werden.
Warum Organisationen mit der Steuerung von KI-Agenten zu kämpfen haben
Die Lücke in der Sichtbarkeit der Identität
Viele KI-Systeme werden außerhalb der formalen IT-Aufsicht entwickelt, was zu unkontrollierten, inoffiziellen Installationen führt. Organisationen fehlt ein zentrales Verzeichnis dieser autonomen Systeme, was die Durchsetzung von Governance-Richtlinien und die Zuordnung von Verantwortlichkeiten erschwert. miniOrange löst dieses Problem durch automatisierte Erkennung und Registrierung und stellt so sicher, dass jedes System identifiziert, integriert und innerhalb eines zentralen Identitätsrahmens verwaltet wird.
Verbreitung von Genehmigungen
KI-Agenten erhalten bei ihrer Erstellung häufig umfassende Zugriffsrechte, um einen reibungslosen Betrieb zu gewährleisten. Mit zunehmenden Fähigkeiten werden diese Berechtigungen im Laufe der Zeit erweitert, was zu einer schleichenden Ausweitung der Zugriffsrechte und unnötiger Offenlegung führt. Dadurch steigt das Risiko von Missbrauch und Datenverlust. miniOrange löst dieses Problem mit dynamischen, richtlinienbasierten Zugriffskontrollen, die Berechtigungen kontext-, nutzungs- und risikobasiert anpassen.
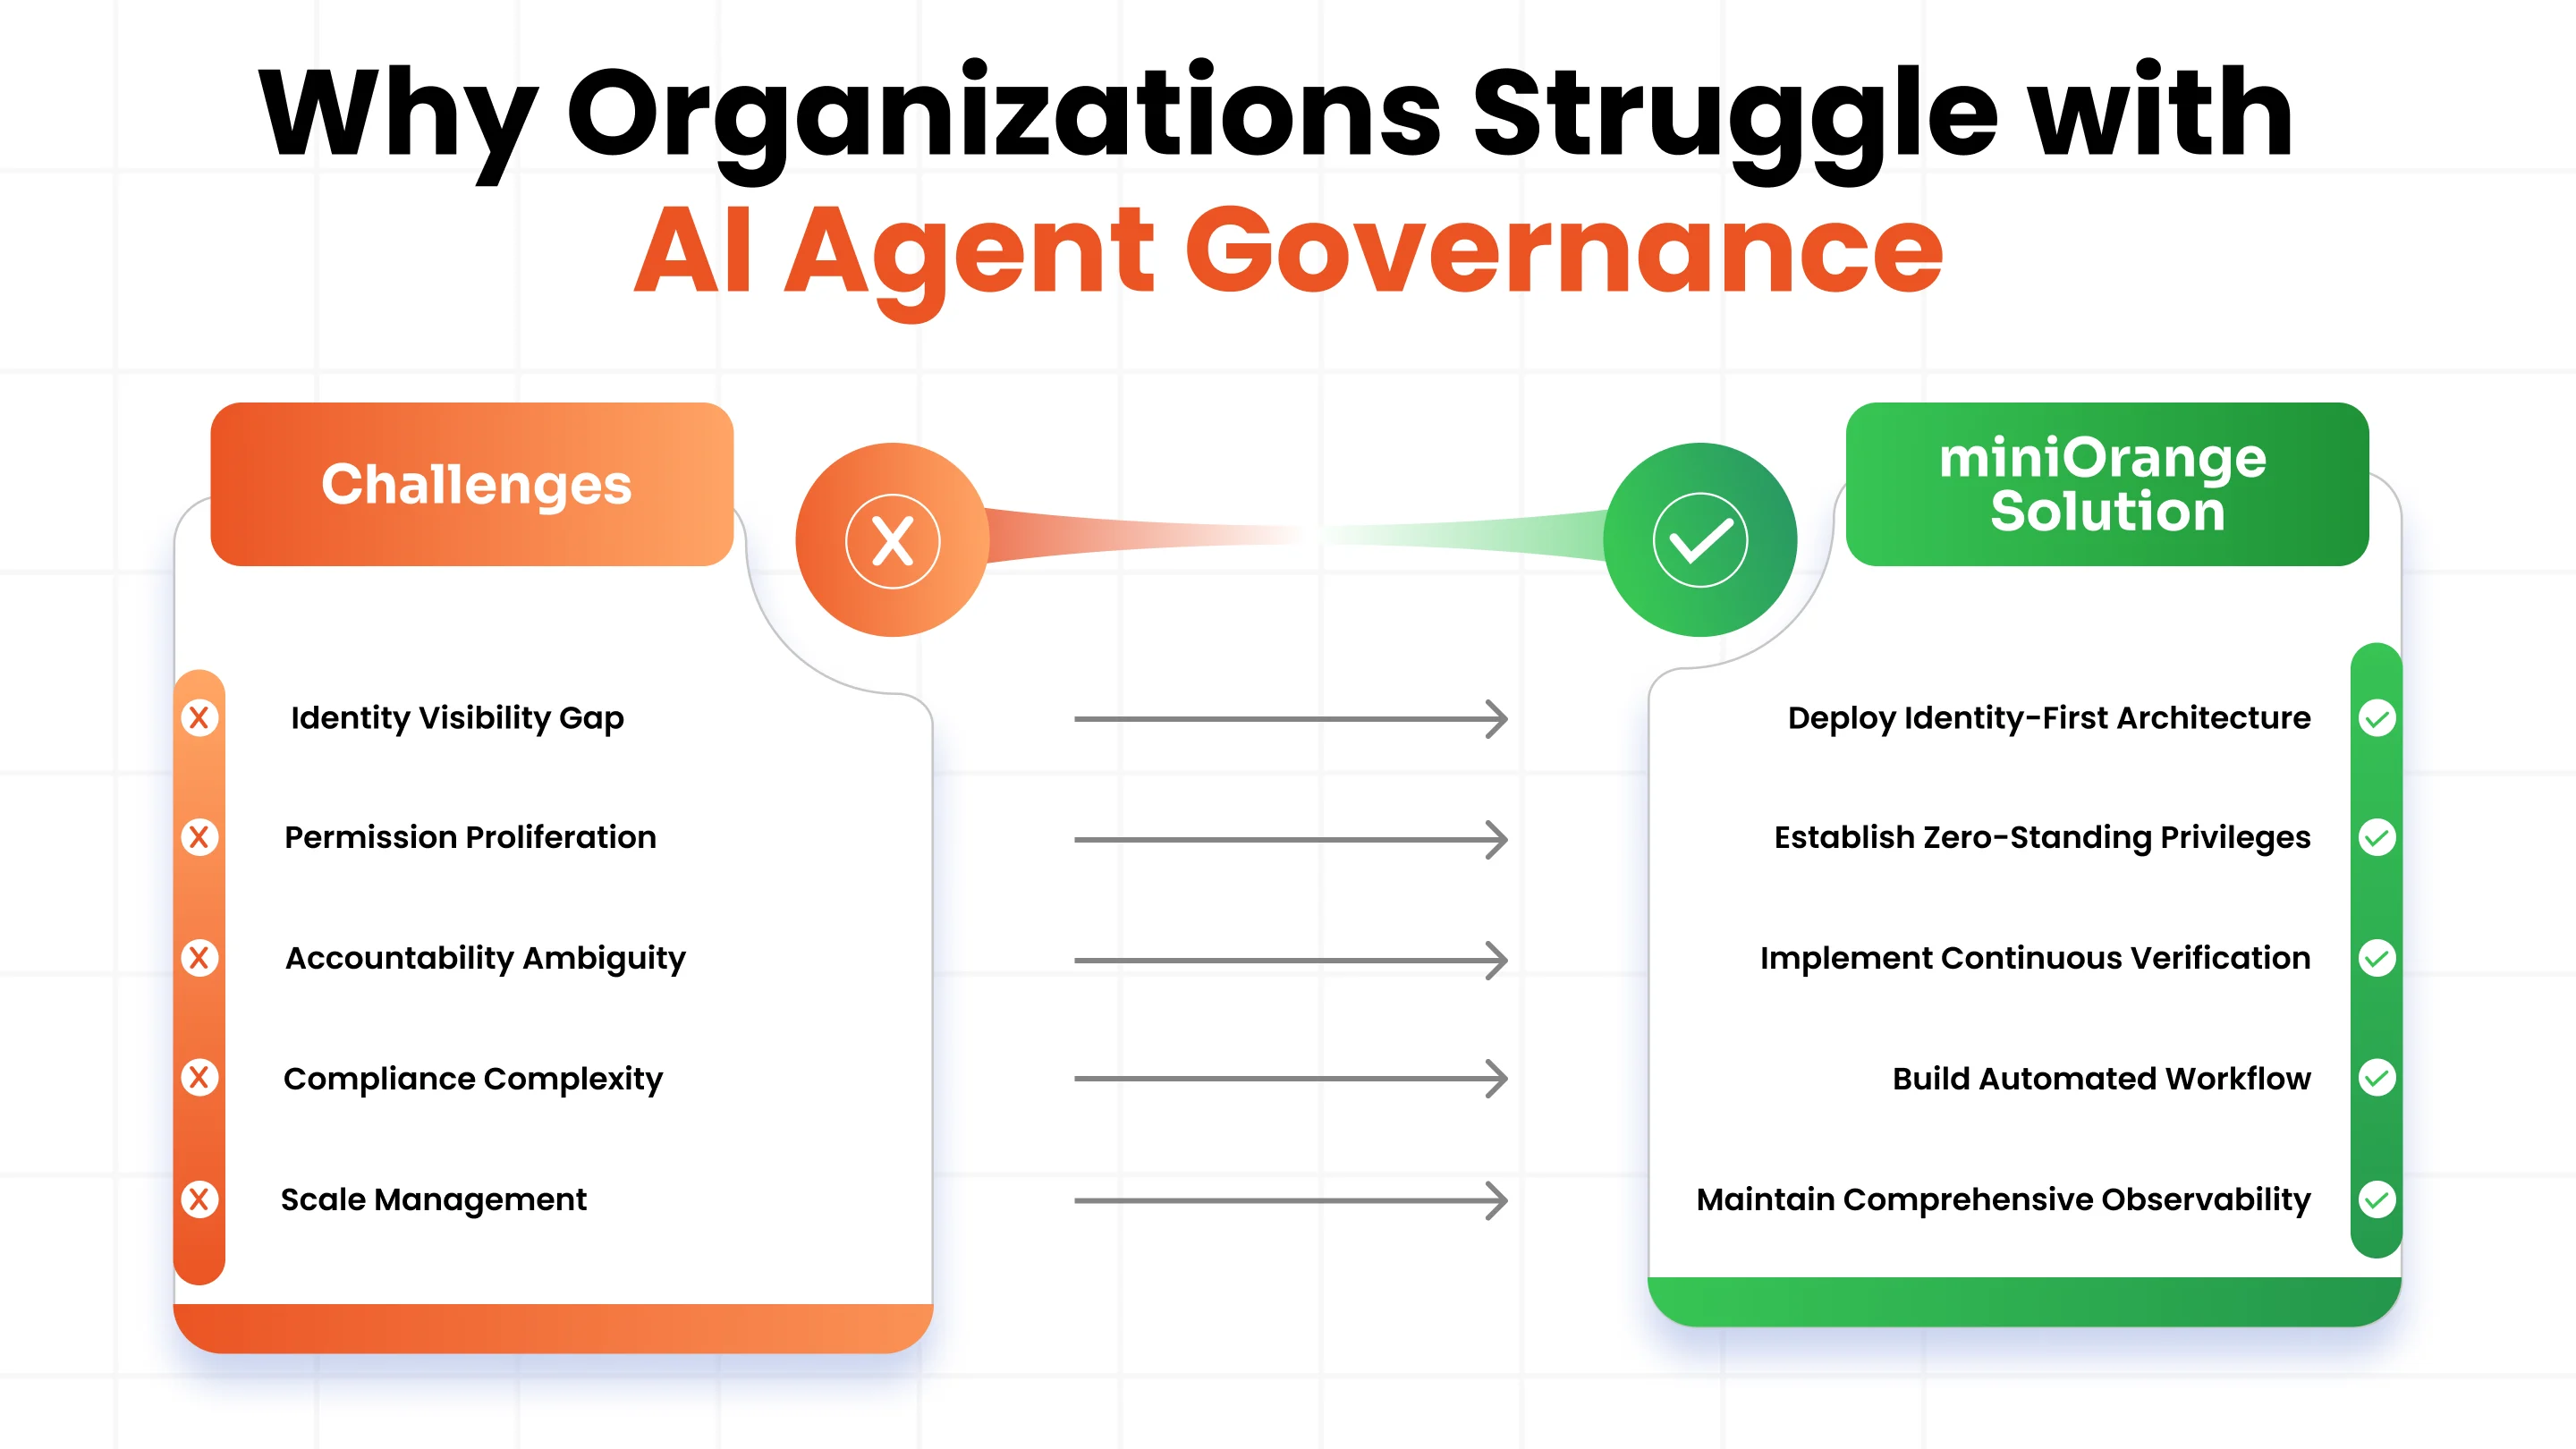
Unklarheit der Verantwortlichkeit
Organisationen haben Schwierigkeiten, die Verantwortlichkeit für die Aktionen von KI-Agenten zu klären. Oft fehlt ein eindeutiger Verantwortlicher, und die Rückverfolgung von Entscheidungen zu einer verantwortlichen Stelle gestaltet sich schwierig. Dies führt zu Lücken bei Sicherheitsuntersuchungen und -audits. miniOrange ermöglicht eine unveränderliche Zuordnung der Verantwortlichkeit und stellt sicher, dass jede Agentenaktion mit einer definierten Identität und vollständiger Nachverfolgbarkeit verknüpft ist.
Compliance-Komplexität
Die Regulierung von KI entwickelt sich stetig weiter und erfordert Transparenz, Nachvollziehbarkeit und Risikomanagement. Unternehmen müssen detaillierte Prüfprotokolle für autonome Entscheidungen führen, was ohne strukturierte Governance schwierig ist. Die Einhaltung regulatorischer Vorgaben erfolgt oft reaktiv und manuell. miniOrange vereinfacht diesen Prozess durch integrierte Compliance-Berichte, die eine kontinuierliche Auditbereitschaft und die Übereinstimmung mit regulatorischen Anforderungen gewährleisten.
Scale-Management
KI-Agenten arbeiten in Maschinengeschwindigkeit, während Governance-Prozesse häufig manuelle Eingriffe erfordern. Diese Diskrepanz führt zu Verzögerungen, uneinheitlicher Durchsetzung von Richtlinien und operativen Ineffizienzen. Mit zunehmender Anzahl an Agenten wird deren Verwaltung immer komplexer. miniOrange begegnet diesem Problem mit automatisierten Lebenszyklus-Workflows, die Governance-Prozesse skalieren und eine konsistente Richtliniendurchsetzung für alle Agenten gewährleisten.
Implementierung bewährter Verfahren für das Lebenszyklusmanagement von KI-Agenten
Identitätsorientierte Architektur implementieren
Organisationen sollten KI-Agenten als vollwertige Bestandteile ihres Ökosystems behandeln. Jeder Agent muss von seiner Erstellung an über eine definierte Identität, Eigentümerstruktur und Kontrollmechanismen verfügen. Dies gewährleistet eine einheitliche Verwaltung und Überwachung des Zugriffs für menschliche und nicht-menschliche Identitäten.
Die Zentralisierung des Identitätsmanagements ermöglicht es Organisationen, Richtlinien für alle Entitäten durchzusetzen. Die Integration mit Identitätsanbietern, Governance-Systemen und Zugriffskontrolltools gewährleistet, dass KI-Agenten innerhalb desselben Sicherheitsrahmens arbeiten und so Transparenz, Verantwortlichkeit und Kontrolle in allen Umgebungen verbessert werden.
Einrichtung von Null-Rechten
KI-Agenten sollten keinen dauerhaften Zugriff auf hohe Berechtigungen haben. Stattdessen sollte der Zugriff nur dann gewährt werden, wenn er für eine bestimmte Aufgabe erforderlich ist. Dies reduziert das langfristige Risiko und begrenzt die Auswirkungen kompromittierter Zugangsdaten oder Missbrauchs.
Organisationen sollten bedarfsgerechte Zugriffsrechte mit Genehmigungsprozessen und automatischem Ablauf implementieren. Dadurch wird sichergestellt, dass erweiterte Berechtigungen nur für die erforderliche Dauer bestehen und nach Gebrauch sofort widerrufen werden, wodurch eine strenge Kontrolle über sensible Vorgänge gewährleistet wird.
Kontinuierliche Verifizierung implementieren
Die anfängliche Bereitstellung von KI-Agenten reicht nicht aus. Ihr Verhalten und ihre Zugriffsanforderungen ändern sich im Laufe der Zeit, weshalb eine kontinuierliche Überprüfung unerlässlich ist. Organisationen müssen Identität, Berechtigungen und Aktivitäten regelmäßig neu bewerten, um die Einhaltung der Richtlinien sicherzustellen.
Verhaltensüberwachung spielt dabei eine Schlüsselrolle. Durch die Analyse von Mustern und die Erkennung von Anomalien können Organisationen Abweichungen frühzeitig identifizieren. Dies ermöglicht ihnen, schnell zu reagieren und die Kontrolle über das sich verändernde Verhalten ihrer Mitarbeiter zu behalten.
Erstellen Sie automatisierte Workflows
Manuelle Governance-Prozesse können mit der Geschwindigkeit von KI-Operationen nicht mithalten. Unternehmen müssen wichtige Lebenszyklusaktivitäten wie Onboarding, Zugriffsbereitstellung und Deaktivierung automatisieren, um Konsistenz und Skalierbarkeit zu gewährleisten.
Automatisierte Arbeitsabläufe ermöglichen die Registrierung von Agenten im Selbstbedienungsbereich mit integrierten Schutzmechanismen. Sie lösen außerdem die Deaktivierung aus, sobald bestimmte Bedingungen erfüllt sind, und setzen Richtlinien in Echtzeit durch, um sicherzustellen, dass die Governance genauso schnell wie die KI-Agenten arbeitet.
Umfassende Beobachtbarkeit aufrechterhalten
Organisationen müssen die vollständige Transparenz darüber gewährleisten, wie KI-Agenten systemübergreifend agieren. Dies umfasst die Echtzeitverfolgung von Aktionen, Entscheidungen und Interaktionen, um Transparenz und Kontrolle sicherzustellen.
Die Beobachtbarkeit sollte die Protokollierung von Entscheidungen, deren Erklärbarkeit und die systemübergreifende Korrelation umfassen. Dies ermöglicht es Organisationen, das Verhalten von Mitarbeitern zu verstehen, Ergebnisse auf spezifische Aktionen zurückzuführen und die Einhaltung von Vorschriften durch detaillierte und zugängliche Aufzeichnungen zu unterstützen.
Plan für die regulatorische Weiterentwicklung
Die Regulierung von KI entwickelt sich stetig weiter, und Unternehmen müssen sich auf die sich ändernden Anforderungen einstellen. Governance-Rahmenwerke sollten flexibel genug sein, um sich anzupassen, ohne den Geschäftsbetrieb zu stören.
Durch den Einsatz konfigurierbarer Richtlinienmodule und die Pflege revisionssicherer Dokumentationen können Unternehmen schnell auf neue Vorschriften reagieren. Dieser Ansatz unterstützt die langfristige Einhaltung von Vorschriften und ermöglicht gleichzeitig die skalierbare Einführung von KI ohne zusätzliche regulatorische Risiken.
Die geschäftlichen Auswirkungen eines effektiven ALM
Kennzahlen zur Risikominderung
Effektives Lebenszyklusmanagement von KI-Agenten verringert die Angriffsfläche durch die Eliminierung verwaister Agenten und die Durchsetzung strenger Identitätskontrollen. Es verhindert unberechtigten Datenzugriff, indem sichergestellt wird, dass Agenten innerhalb definierter Berechtigungen agieren. Kontinuierliche Überwachung und Nachverfolgbarkeit verbessern die Ergebnisse von Compliance-Audits und ermöglichen es Unternehmen, die Kontrolle über KI-gesteuerte Aktionen nachzuweisen und das Risiko von Sicherheits- und regulatorischen Risiken zu reduzieren.
Effiziente Betriebsabläufe
ALM ermöglicht die schnellere Bereitstellung von KI-Agenten, indem Sicherheit und Governance von Anfang an in den Prozess integriert werden. Dadurch werden Verzögerungen durch manuelle Genehmigungen und fragmentierte Kontrollen reduziert. Automatisierte Workflows senken den Governance-Aufwand, während integrierte Compliance-Berichte die zeitaufwändige Auditvorbereitung überflüssig machen. So können sich Teams auf Innovationen statt auf operative Engpässe konzentrieren.
Vertrauen und Transparenz
Das Lebenszyklusmanagement von KI-Agenten stärkt das Vertrauen, indem es Agentenentscheidungen nachvollziehbar und erklärbar macht. Unternehmen erhalten Einblick in die Durchführung von Aktionen und die Gründe für Entscheidungen. Dies schafft Vertrauen bei den Stakeholdern und unterstützt fundierte Entscheidungen. Auch Führungsteams profitieren von der transparenten Darstellung KI-bezogener Risiken, was eine bessere Steuerung auf Unternehmensebene ermöglicht.
Wie miniOrange das Lebenszyklusmanagement von KI-Agenten angeht
Einheitliches Identitätsgefüge
miniOrange bietet eine zentrale Plattform zur Verwaltung menschlicher und nicht-menschlicher Identitäten in einem einheitlichen System. Dadurch werden Fragmentierung und der Bedarf an separaten Tools zur Verwaltung von KI-Agenten beseitigt. Unternehmen erhalten konsistente Transparenz und Kontrolle und gewährleisten, dass alle Identitäten unter demselben Governance-Rahmenwerk agieren, ohne dass Datensilos oder Lücken entstehen.
Dieser einheitliche Ansatz ermöglicht es Teams, Richtlinien konsistent für alle Benutzer, Anwendungen und KI-Agenten durchzusetzen. Er vereinfacht die Verwaltung, verbessert die Verantwortlichkeit und erleichtert die Nachverfolgung von Aktionen, die Zugriffskontrolle und die Übersicht über alle im System agierenden Identitäten.
Richtliniengesteuerte Automatisierung
miniOrange ermöglicht es Unternehmen, Richtlinien zu definieren, die das Verhalten und den Zugriff von KI-Agenten automatisch steuern. Vorgefertigte Vorlagen unterstützen gängige Agententypen und helfen Teams so, Kontrollen schnell und ohne Neuentwicklung zu implementieren. Dies verkürzt die Bereitstellungszeit bei gleichzeitiger Gewährleistung einer starken Governance.
Anpassbare Workflows ermöglichen es Unternehmen, Richtlinien an spezifische Geschäftsanforderungen anzupassen. Diese Workflows gewährleisten, dass die Bereitstellung, Überwachung und Deaktivierung von Zugriffsrechten einheitlichen Regeln folgen, sodass die Governance parallel zur KI-Einführung skalieren kann, ohne die betriebliche Komplexität zu erhöhen.
Kontinuierliche Compliance
miniOrange gewährleistet die Einhaltung von Richtlinien durch Echtzeit-Durchsetzung und kontinuierliche Überwachung. Unternehmen können die Aktivitäten ihrer Agenten in Echtzeit verfolgen und so sicherstellen, dass alle Aktionen den definierten Richtlinien und regulatorischen Anforderungen entsprechen.
Die automatisierte Erstellung von Prüfprotokollen ermöglicht vollständige Transparenz über die Aktionen und Entscheidungen der Mitarbeiter. Dadurch entfällt die manuelle Nachverfolgung, Prüfprozesse werden vereinfacht und Unternehmen können jederzeit die Einhaltung von Vorschriften anhand genauer und aktueller Aufzeichnungen nachweisen.
Integrationsökosystem
miniOrange lässt sich nahtlos in bestehende Unternehmenssysteme integrieren, darunter Identitätsanbieter, SIEM-Plattformen wie Splunk, IBM QRadar und Microsoft Sentinel sowie SOAR-Tools wie Palo Alto Cortex XSOAR und Splunk SOAR. Dadurch können Unternehmen ihre bestehende Infrastruktur unterbrechungsfrei erweitern und gleichzeitig Governance und Transparenz in KI-Agentenumgebungen verbessern.
Die API-basierte Architektur gewährleistet Flexibilität und Skalierbarkeit. Unternehmen können das Lebenszyklusmanagement von KI-Agenten in bestehende Arbeitsabläufe integrieren und so einen reibungslosen Datenaustausch sowie eine konsistente Richtliniendurchsetzung über alle Systeme und Umgebungen hinweg ermöglichen.
Sichern Sie Ihr KI-Agenten-Ökosystem mit identitätsbasierter Governance.
KI-Agenten werden zu einem Kernbestandteil des Unternehmensbetriebs, doch ohne strukturierte Governance bergen sie erhebliche Risiken. Das Lebenszyklusmanagement von KI-Agenten stellt sicher, dass jeder Agent während seines gesamten Lebenszyklus identifizierbar, kontrolliert und nachvollziehbar ist. Mit einem identitätszentrierten Ansatz können Unternehmen die KI-Einführung sicher skalieren und gleichzeitig Transparenz, Compliance und Kontrolle gewährleisten. miniOrange bietet die Grundlage dafür.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen ALM und MLOps?
MLOps konzentriert sich auf die Entwicklung, das Training und den Einsatz von Modellen des maschinellen Lernens. ALM steuert den Lebenszyklus von KI-Agenten, die diese Modelle nutzen, einschließlich Identität, Zugriff, Überwachung und Außerbetriebnahme, und gewährleistet so einen sicheren Betrieb der Agenten und deren Verantwortlichkeit in verschiedenen Umgebungen.
In welchem Zusammenhang steht das Lebenszyklusmanagement von KI-Agenten mit Zero-Trust-Sicherheit?
Das Lebenszyklusmanagement von KI-Agenten steht im Einklang mit dem Zero-Trust-Prinzip, indem es kontinuierliche Verifizierung und Zugriffsrechte nach dem Prinzip der minimalen Berechtigungen erzwingt. Es stellt sicher, dass Agenten niemals standardmäßig als vertrauenswürdig gelten und ihre Identität, ihren Kontext und ihr Verhalten validieren müssen, bevor sie auf Systeme oder sensible Daten zugreifen können.
Welche Compliance-Anforderungen gelten für KI-Agenten gemäß dem EU-KI-Gesetz?
Die EU-KI-Richtlinie fordert Transparenz, Nachvollziehbarkeit und Risikoklassifizierung für KI-Systeme. Organisationen müssen Entscheidungen nachverfolgen, die Datennutzung überwachen und Prüfprotokolle führen. ALM unterstützt diese Anforderungen durch kontinuierliches Monitoring und strukturierte Governance.
Wie lassen sich Schatten-KI-Agenten in Unternehmensumgebungen verhindern?
Unternehmen können Schatten-KI-Agenten durch die Implementierung einer zentralen Identitätsregistrierung und automatisierten Erkennung verhindern. Dadurch wird sichergestellt, dass jeder Agent erfasst, einem Verantwortlichen zugeordnet und durch definierte Onboarding-Prozesse gesteuert wird, wodurch unkontrollierte Bereitstellungen vermieden werden.
Welche Rolle spielt die Identitätsverwaltung für die Sicherheit von KI-Agenten?
Identitätsgovernance stellt sicher, dass jedem KI-Agenten definierte Zuständigkeiten, kontrollierter Zugriff und nachvollziehbare Aktionen zugeordnet sind. Sie schafft Verantwortlichkeit und ermöglicht es Organisationen, Richtlinien einheitlich für alle menschlichen und nicht-menschlichen Identitäten durchzusetzen.
Was geschieht, wenn ein KI-Agent während seines Lebenszyklus kompromittiert wird?
Wird ein KI-Agent kompromittiert, müssen Organisationen den Zugriff unverzüglich entziehen, den Agenten isolieren und seine Aktivitäten überprüfen. ALM ermöglicht durch Echtzeitüberwachung und Nachverfolgbarkeit eine schnelle Reaktion und trägt so dazu bei, die Auswirkungen einzudämmen und weitere Risiken zu vermeiden.



Hinterlasse einen Kommentar