

TL; DR
- App-to-App-SSO ermöglicht die sichere Authentifizierung einer Anwendung bei einer anderen, ohne dass ein Mensch dazwischen ein Passwort eingeben muss.
- Es basiert auf SAML, OAuth oder OIDC, wobei ein IdP die Vertrauensstellung zwischen den beiden Anwendungen vermittelt.
- Üblicherweise in CRM-ERP- oder HR-Payroll-Systemen, wo Systeme miteinander kommunizieren müssen, ohne Benutzerdaten preiszugeben.
- Wenn Sie es richtig machen, reduzieren Sie das Integrationsrisiko, verbessern die Zugriffskontrolle und vermeiden die Duplizierung von Anmeldeinformationsspeichern in Ihrer gesamten Systemarchitektur.
Jede neue Anwendung, die Sie in Ihren Stack einbinden, wird zu einem weiteren Anmeldebildschirm und einer weiteren Stelle, an der Anmeldeinformationen durchsickern können.
App-zu-App-SSO behebt das Problem an der Wurzel: Anstatt dass eine App das Passwort einer anderen speichert, vertrauen beide demselben Identitätsanbieter (IdP) und übergeben den Zugriff über ein signiertes Token. Das ist SSO für die Anwendungsübertragung in der Praxis. Kurz gesagt: Die App- und anwendungsübergreifende Authentifizierung wird einmalig auf Unternehmensebene verwaltet, anstatt sie Integration für Integration einzeln zusammenzufügen.
Dieser Leitfaden erklärt, wie App-zu-App-SSO funktioniert, wie es sich von alltäglichem Enterprise-SSO unterscheidet und worauf Sie achten sollten, bevor Sie sich für eine Lösung entscheiden.
Was ist App-zu-App-SSO?
Application-to-Application SSO ist das, was passiert, wenn zwei Anwendungen einander so weit vertrauen, dass sie Identitätsinformationen austauschen, ohne dass dazwischen ein separater Anmeldebildschirm erforderlich ist.
Das unterscheidet sich vom SSO, das den meisten bekannt ist. Beim Benutzer-SSO meldet sich eine Person einmal an und kann dann zwischen verschiedenen Anwendungen wechseln. App-zu-App-SSO hingegen betrifft die Anwendungen selbst: Ein System authentifiziert sich im Namen eines Benutzers bei einem anderen oder fungiert als Dienstkonto mit eigener Identität.
Angenommen, Ihr CRM-System muss jede Nacht Daten aus Ihrem ERP-System abrufen. Oder Ihre HR-Plattform muss neue Mitarbeiter direkt nach ihrer Einstellung in die Gehaltsabrechnung übernehmen. Für beides ist keine manuelle Bedienung erforderlich. Sie benötigen zwei Systeme, die einander vertrauen, dieses Vertrauen jedes Mal bestätigen und Daten austauschen, ohne dass jemals ein Passwort weitergegeben wird.
Diese Vertrauensbeziehung wird über einen Identitätsanbieter (IdP) hergestellt. Dieser stellt ein signiertes Token aus; die empfangende App prüft dieses, und der Zugriff wird basierend auf dem Inhalt des Tokens gewährt oder verweigert.
App-zu-App-SSO vs. Benutzer-SSO
Sie werden oft synonym verwendet, lösen aber unterschiedliche Probleme.
| Faktoren | Benutzer-SSO | App-zu-App-SSO |
|---|---|---|
| Wer authentifiziert die Echtheit? | Eine Person | Eine Anwendung oder ein Dienst |
| Was es löst | Einmal anmelden, viele Apps für einen Benutzer | Sichere Übergabe zwischen zwei Systemen |
| Typischer Ablauf | Der Benutzer authentifiziert sich einmalig über den Identitätsanbieter; die Sitzung wird von allen Apps gemeinsam genutzt. | Anwendung A erhält ein Token vom Identitätsanbieter; Anwendung B validiert es. |
| Beispiel | Ein Mitarbeiter meldet sich einmal bei Office 365 an und kann Teams, SharePoint und Outlook nutzen, ohne die Anmeldeinformationen erneut eingeben zu müssen. | Salesforce überträgt einen neuen Deal-Datensatz an SAP, ohne dass ein Mensch einen der Anmeldebildschirme berührt. |
Die meisten Identitätsmanagement-Systeme in Unternehmen benötigen beide parallel. Benutzer erhalten Single Sign-On für ihre täglichen Anwendungen. Die im Hintergrund laufenden Anwendungen verfügen über eigene Authentifizierungsmechanismen.
Wie funktioniert App-zu-App-SSO?
Die Mechanismen nutzen dieselben Protokolle wie eine Single-Sign-On-Lösungsarchitektur , im Allgemeinen SAML, OAuth, OIDC und manchmal auch JWT. Mehr dazu im nächsten Abschnitt.
In der Zwischenzeit hier der Ablauf in groben Zügen:
- App A muss App B erreichen oder im Namen eines Benutzers innerhalb von App B agieren.
- App A sendet eine Authentifizierungsanfrage an den IdP, anstatt direkt nach Benutzername und Passwort zu fragen.
- Der Identitätsanbieter (IdP) überprüft die Anfrage. Dies kann die Überprüfung eines Clientzertifikats, eines vorab geteilten Geheimnisses oder einer bestehenden Benutzersitzung beinhalten.
- Der Identitätsanbieter (IdP) stellt je nach verwendetem Protokoll ein einzelnes Token, eine SAML-Assertion, ein OAuth-Zugriffstoken oder ein OIDC-ID-Token aus.
- App A präsentiert dieses Token an App B.
- App B prüft die Signatur und die Ansprüche des Tokens und gewährt dann Zugriff, ohne dass zu irgendeinem Zeitpunkt ein Passwort ausgetauscht werden muss.
Der Token enthält alle Informationen, die App B für eine Entscheidung benötigt: wer die Anfrage stellt, welche Berechtigungen erteilt werden und wie lange diese Berechtigungen gültig sind. Nach Ablauf der Gültigkeitsdauer wird der gesamte Vorgang wiederholt.
Welche Protokolle unterstützen App-zu-App-SSO?
Drei Protokolle erledigen den Großteil der Arbeit, dazu kommen einige unterstützende Standards, die je nach verwendetem Stack zum Einsatz kommen.
- SAML 2.0: Dies ist in vielen Unternehmensumgebungen Standard, insbesondere wenn es sich bei einer Seite um eine ältere, lokal installierte Anwendung handelt. SAML Es tauscht XML-basierte Zusicherungen aus und eignet sich gut für SAML-basierte B2B-Integrationen, bei denen beide Parteien starke Identitätsgarantien benötigen.
- OAuth 2.0: Entwickelt für die Autorisierung, nicht für die Authentifizierung. OAuth Dadurch erhält Anwendung A begrenzten, bereichsspezifischen Zugriff auf Ressourcen in Anwendung B, ohne jemals ein Passwort zu sehen.
- OpenID Connect (OIDC): Eine zusätzliche Schicht über OAuth 2.0, die eine tatsächliche Identitätsprüfung ermöglicht. OIDC ist die übliche Wahl für moderne Web- und mobile App-zu-App-Kommunikation, da es leichter als SAML und einfacher zu implementieren ist.
Zwei weitere Normen werden hier zusammengefasst, obwohl sie eine etwas andere Aufgabe erfüllen:
- JWT: JSON-Web-Token Sie werden innerhalb von OAuth- und OIDC-Abläufen als das eigentliche Token-Format verwendet und kommen auch eigenständig bei der Dienst-zu-Dienst- und API-Authentifizierung zum Einsatz, wenn man kompakte, signierte und in sich geschlossene Anmeldeinformationen benötigt.
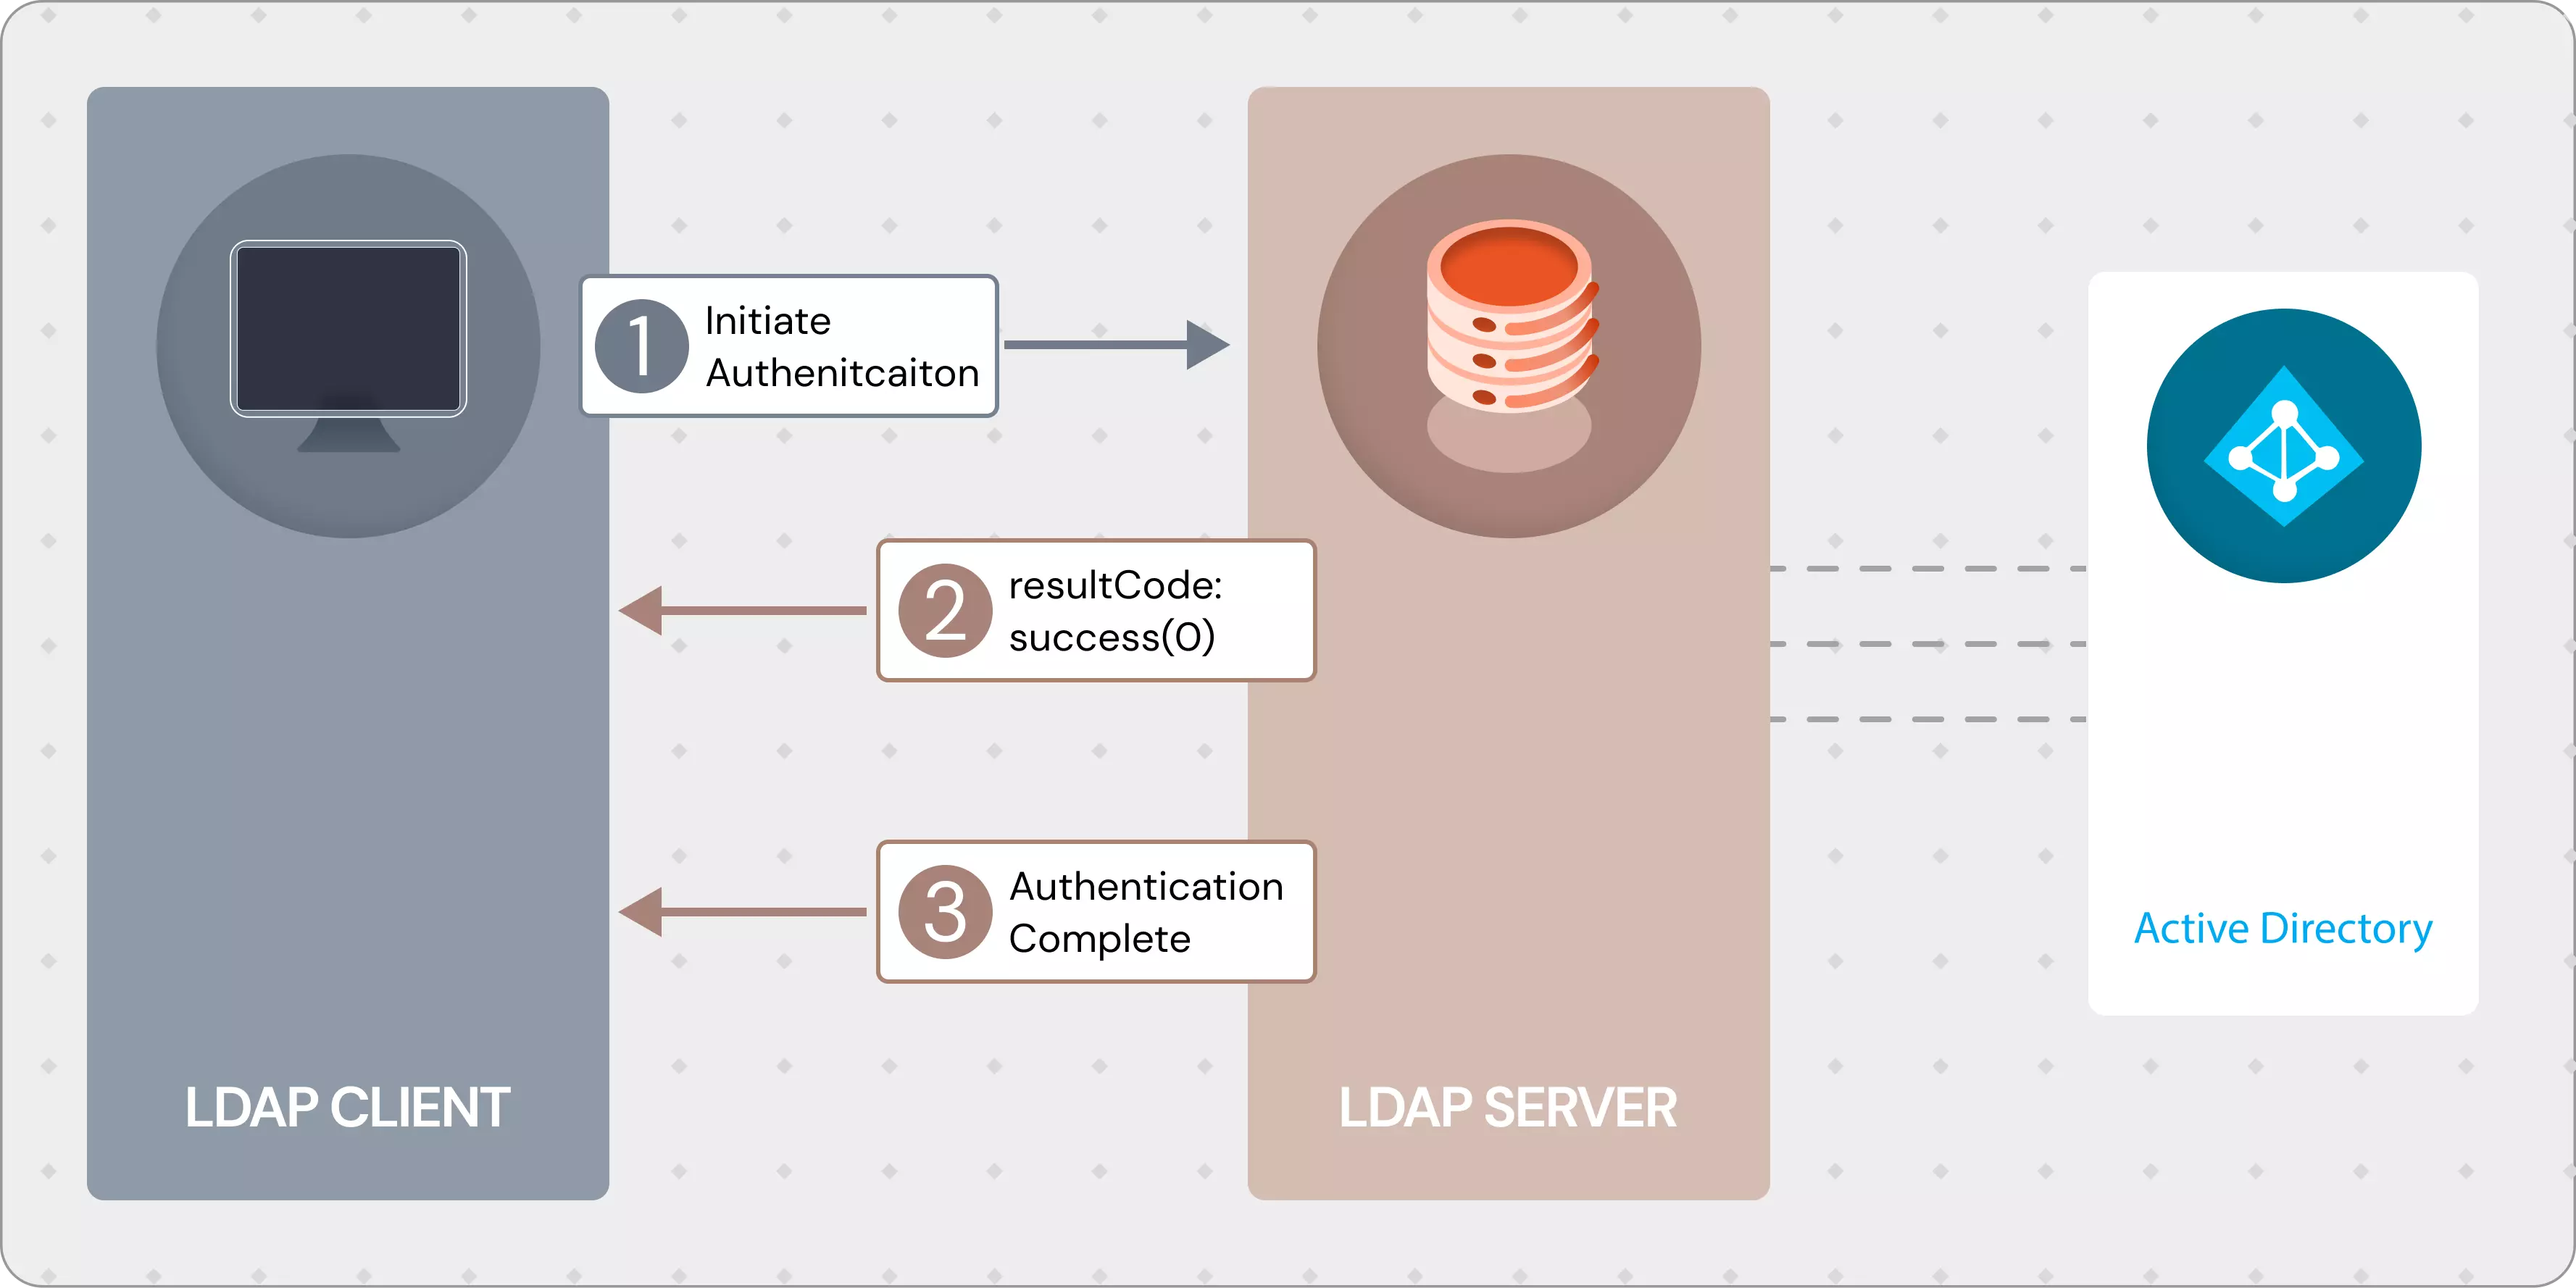
- LDAP und Kerberos: In On-Premise- und Legacy-Umgebungen immer noch weit verbreitet. LDAP-Authentifizierung Verwaltet verzeichnisbasierte Vertrauensstellungen für interne Systeme, die vor den modernen Token-Standards entstanden sind.
Die Wahl des richtigen Protokolls hängt in der Regel davon ab, welche Protokolle Ihre bestehende Systemarchitektur bereits unterstützt und wie modern die neue Anwendung ist. In heterogenen Umgebungen werden oft mehrere Protokolle gleichzeitig verwendet, die über den Identitätsanbieter miteinander verbunden sind.
App-zu-App-SSO vs. Statische API-Schlüssel
Viele Teams beginnen mit der Integration zweier Anwendungen mithilfe eines statischen API-Schlüssels. Die Einrichtung ist schnell und für einen ersten Machbarkeitsnachweis ist er gut geeignet.
Bei größeren Datenmengen stößt das System an seine Grenzen. Ein statischer Schlüssel läuft nicht von selbst ab. Er enthält keine Informationen darüber, wer ihn verwendet oder welche Berechtigungen diese Person hat. Wenn er in einem öffentlichen Repository, einer Protokolldatei oder einer Slack-Nachricht landet, hat jeder, der ihn findet, dieselben Zugriffsrechte wie Ihre Anwendung, bis jemand dies bemerkt und den Schlüssel austauscht.
App-zu-App-SSO ersetzt das statische, permanente Geheimnis durch ein Token mit begrenztem Gültigkeitsbereich, zeitlicher Begrenzung und Rückverfolgbarkeit zum ausstellenden Identitätsanbieter (IdP). Anstelle eines einzigen Schlüssels, der alle Anwendungen öffnet, erhalten Sie Anmeldeinformationen, die genau festlegen, worauf zugegriffen werden darf, und die ablaufen, unabhängig davon, ob sie regelmäßig erneuert werden oder nicht.
Statische Schlüssel sind für interne Skripte mit geringem Risiko ausreichend. Bei Anwendungen, die Kundendaten, Finanzdaten oder Produktionssysteme verarbeiten, ist jedoch ein tokenbasierter Datenaustausch zwischen Anwendungen über einen Identitätsanbieter (IdP) die sicherere Standardlösung.
Vorteile von App-zu-App-SSO
Sobald die App-zu-App-SSO passwortbasierte Integrationen ersetzt, zeigt sich der Nutzen an folgenden Stellen:
- Weniger potenzielle Schwachstellen für Zugangsdaten
Wenn Apps aufhören, die Passwörter anderer Apps zu speichern, wird eine der einfachsten Angriffsflächen beseitigt. Eine kompromittierte App kann kein Passwort weitergeben, das sie nie besessen hat.
- Schnellere, reibungslosere Integrationen
Standardprotokolle bedeuten, dass Ihr Team nicht für jede Integration ein neues Authentifizierungsschema entwickeln muss. Punkt B vertraut demselben Identitätsanbieter wie Punkt A, und der Handshake funktioniert genauso wie beim letzten Mal.
- Zentralisierte Sichtbarkeit
Jede Authentifizierung zwischen Anwendungen läuft über den Identitätsanbieter. Das bedeutet, dass Protokolle, Zugriffsrechte und Auffälligkeiten nur noch an einer zentralen Stelle eingesehen werden müssen, anstatt Audit-Trails in einem Dutzend voneinander getrennter Systeme zu verfolgen.
- Zugriff, der von selbst abläuft
Tokens haben eine begrenzte Gültigkeitsdauer. Selbst wenn einer davon verloren geht, ist er nur für einen Zeitraum von Minuten oder Stunden nutzbar, nicht unbegrenzt, wie es bei einem fest codierten API-Schlüssel in einer Konfigurationsdatei der Fall sein kann.
Laut einer Studie von BackLinko aus dem Jahr 2025 betreibt ein durchschnittliches großes Unternehmen mittlerweile mehr als 130 SaaS-Anwendungen, im Vergleich zu nur 16 im Jahr 2017. Jeder einzelne dieser Vorteile verstärkt sich mit steigender Anzahl.
Häufige Anwendungsfälle für SSO zwischen Apps
App-zu-App-SSO kommt überall dort zum Einsatz, wo zwei Systeme Daten austauschen müssen, ohne dass eine Person dies manuell durchführen muss.
| Anwendungsfall | Beispielpaarung |
|---|---|
| CRM zu ERP | Salesforce synchronisiert Bestelldaten mit SAP |
| Personalabteilung an Gehaltsabrechnung | Workday überträgt die Datensätze neuer Mitarbeiter an ADP. |
| Kollaborationssuiten | Microsoft Teams ruft Dateien aus SharePoint ab |
| Kundenportale | Eine öffentlich zugängliche Website, die sich in einem Backend-CRM authentifiziert. |
| Gesundheitssysteme | Übergabe von EMR-Daten an ein Patientenportal |
| Bildungsplattformen | Ein Lernmanagementsystem (LMS) zur Authentifizierung von Studierenden in einem Studierendenportal |
| Finanzdienstleistungen | Ein Bankingportal, das mit einem Zahlungsdienstleister verbunden ist. |
Das Muster wiederholt sich: zwei Systeme, ein gemeinsamer Vertrauensanker, kein manuelles Login dazwischen.
Das Gesundheitswesen und der Finanzsektor verdienen besondere Erwähnung. Ein elektronisches Patientenaktensystem, das Patientendaten an ein Portal übermittelt, oder ein Bankensystem, das mit einem Zahlungsdienstleister kommuniziert, kann es sich nicht leisten, dass ein Passwort irgendwo in einer Konfigurationsdatei gespeichert ist. In beiden Fällen werden Daten verarbeitet, die strengen regulatorischen Bestimmungen unterliegen, und beide benötigen einen lückenlosen Prüfpfad, der genau dokumentiert, welches System wann auf welche Daten zugegriffen hat.
App-zu-App-SSO bietet Ihnen diese Nachverfolgung standardmäßig, da jeder Datenaustausch über den Identitätsanbieter und nicht über eine private, nicht protokollierte Verbindung zwischen zwei Apps erfolgt.
Häufige Herausforderungen bei App-zu-App-SSO
Selbst bei Wahl des richtigen Protokolls treten einige Probleme häufig genug auf, um eine entsprechende Planung zu erfordern.
- Mehrere Identitätsanbieter innerhalb der Organisation: Dies kann durch die Implementierung behoben werden Identität Föderation zwischen IdPs.
- Legacy-Apps ohne native SSO-Unterstützung: Dies kann durch SAML- oder headerbasierte Konnektoren gelöst werden.
- Token läuft während des Prozesses ab: Dies kann durch Refresh-Token-Flows behoben werden.
- Sitzungen sind nicht appübergreifend synchronisiert: Dies lässt sich durch die Implementierung eines zentralisierten Sitzungsmanagements beheben.
- Übermäßige Zugriffsrechte für Apps: Dies lässt sich beheben durch Rollenbasierte Zugriffskontrollen (RBAC)
- Manuelle Benutzereinstellungen für jede verbundene App: Dies lässt sich beheben mit Automatisierte Bereitstellung via SCIM (System for Cross-domain Identity Management).
Das sind keine exotischen Probleme. Es handelt sich um dieselben wenigen Probleme, die in fast jeder Multi-App-Umgebung auftreten, und sie sind der Grund, warum eine standardbasierte Lösung einer individuellen Einzelintegration immer überlegen ist.
Bewährte Verfahren für die Implementierung von App-zu-App-SSO
- Multi-Faktor-Authentifizierung (MFA) wird überall dort implementiert, wo noch ein Mensch involviert ist, selbst indirekt.
- Wenden Sie RBAC an, damit eine App nur die Berechtigungen erhält, die sie tatsächlich benötigt, und keine weitergehenden.
- Gehen Sie sorgsam mit Tokens um. Kurze Gültigkeitsdauer, verschlüsselte Übertragung, keine Speicherung in Protokollen oder Klartext-Konfigurationsdateien.
- Protokollieren Sie jedes Authentifizierungsereignis, nicht nur die fehlgeschlagenen.
- Automatisierte Bereitstellung und Deaktivierung mit SCIM, damit der Zugriff nicht die Integration überdauert, für die er benötigt wurde.
- Setzen Sie auf Standardprotokolle wie SAML, OAuth 2.0 und OIDC, anstatt auf einen benutzerdefinierten Handshake, den nur Ihr Team um 2 Uhr nachts debuggen kann.
- Frühzeitige Zuordnung zu Compliance-Anforderungen. Tokenbasierte, zentral protokollierte Authentifizierung erfüllt diese Anforderungen. PCI DSS Anforderung 8 (keine gemeinsame Nutzung von Anmeldeinformationen zwischen Systemen) und stimmt überein mit NIST800-63 Identitätssicherungsstufen für Maschine-zu-Maschine-Datenübertragungen.
Wichtige Merkmale, auf die Sie bei einer App-zu-App-SSO-Lösung achten sollten
Unterstützung für mehrere Protokolle
Mindestens SAML, OAuth 2.0, OIDC und JWT, damit Sie die Integration nicht komplett neu aufbauen müssen, wenn sich eine Seite ändert.
Adaptive Authentifizierung
Die adaptive Authentifizierung passt die erforderlichen Schritte an Kontext, Gerät, Standort und Anfragemuster an, ohne dabei bei jedem einzelnen Datenaustausch zusätzliche Hürden zu schaffen.
MFA gebacken
Selbst bei App-zu-App-Datenübertragungen reicht ein kompromittierter Zugangsdatensatz allein aufgrund eines zusätzlichen Faktors auf Seiten des Identitätsanbieters nicht aus.
Unterstützung für ältere Anwendungen
Reverse-Proxy- oder Header-basierte Konnektoren ermöglichen es Anwendungen, die nie mit SAML- oder OAuth-Unterstützung ausgeliefert wurden, trotzdem teilzunehmen, ohne dass eine Neuentwicklung erforderlich ist.
Automatisierte Bereitstellung über SCIM
Eine neue App-zu-App-Verbindung sollte nicht bedeuten, dass auf beiden Seiten manuell Konten erstellt werden müssen. SCIM erledigt das automatisch, wenn sich die Zugriffsanforderungen ändern.
Funktioniert mit dem, was Sie bereits verwenden.
Cloud-Anwendungen, On-Premise-Systeme und alles dazwischen. Eine Lösung, die nur moderne SaaS-Anwendungen unterstützt, ist wenig hilfreich, wenn die Hälfte Ihrer Systemarchitektur aus einem 15 Jahre alten ERP-System besteht.
Zentralisierte Protokollierung und Widerrufung
Eine Konsole, um jedes Authentifizierungsereignis zwischen Apps zu sehen, und ein Ort, um den Zugriff sofort zu unterbrechen, wenn etwas nicht stimmt.
Wie miniOrange App-zu-App-SSO unterstützt
Die SSO-Lösung von miniOrange unterstützt SAML 2.0, OAuth 2.0, OIDC, JWT und WS-Federation in Cloud-, On-Premise- und Hybridumgebungen. Über 6,000 vorkonfigurierte Integrationen decken bereits gängige CRM-, ERP-, HR- und Kollaborationsplattformen ab. Derselbe Identitätsanbieter, der das Mitarbeiter-SSO übernimmt, kann auch die Anwendungsauthentifizierung vermitteln. So vermeiden Sie, zwei separate Identitätsarchitekturen für ein und dasselbe Problem zu betreiben.
Die meisten Implementierungen sind in weniger als zwei Stunden abgeschlossen, und miniOrange betreibt derzeit Identitätsmanagement für mehr als 30,000 Kunden, darunter Banken, Universitäten und Regierungsbehörden, bei denen über diese Verbindungen regulierte Daten übertragen werden.
Häufig gestellte Fragen
Was ist App-zu-App-SSO?
Es handelt sich um ein Setup, bei dem sich eine Anwendung direkt bei einer anderen authentifiziert, indem sie einen gemeinsamen Identitätsanbieter und ein signiertes Token anstelle eines gespeicherten Passworts oder einer manuellen Anmeldung verwendet.
Worin besteht der Unterschied zwischen App-zu-App-SSO und Single Sign-On?
Benutzer-SSO ermöglicht es einer Person, sich einmal anzumelden und auf mehrere Anwendungen zuzugreifen. App-zu-App-SSO basiert auf demselben Vertrauensmodell, das zwischen zwei Anwendungen oder Diensten angewendet wird, wobei keine Person in den Authentifizierungsprozess involviert ist.
Ist App-zu-App-SSO mit älteren Anwendungen kompatibel?
Ja, durch Konnektoren wie Reverse-Proxys oder headerbasierte Authentifizierung, die SAML- oder OAuth-Unterstützung zu Systemen hinzufügen, die nie nativ damit ausgeliefert wurden.
Kann App-zu-App-SSO Cloud- und On-Premise-Anwendungen integrieren?
Ja. Ein korrekt konfigurierter Identitätsanbieter verbindet beides, sodass ein Cloud-CRM und ein lokales ERP-System derselben Authentifizierungsquelle vertrauen können.
Welche Anwendungen unterstützen App-zu-App-SSO?
Die meisten modernen SaaS-Plattformen unterstützen dies nativ über SAML, OAuth 2.0 oder OIDC. Ältere und individuell entwickelte Anwendungen benötigen in der Regel einen Konnektor oder ein Gateway, um teilnehmen zu können.
Wie lange sollten App-zu-App-SSO-Token gültig bleiben?
Das hängt vom Risikograd ab, aber die meisten Setups verwenden kurzlebige Zugriffstoken, oft 15 Minuten bis eine Stunde, gepaart mit längerlebigen Aktualisierungstoken, die den Zugriff erneuern, ohne jedes Mal eine vollständige Neuauthentifizierung zu erzwingen.
Hinterlasse einen Kommentar