

Passwörter sind der erste Schritt zur Sicherung von Konten, Ressourcen und Datenbanken. Doch dank Künstlicher Intelligenz (KI) lassen sie sich heutzutage leicht knacken. Laut Daten aus dem Jahr 2023 dauert es mithilfe von KI nur eine Minute, 51 % der gängigen Passwörter zu entschlüsseln .
KI und Automatisierung wirken wie ein zweischneidiges Schwert, da sie nicht nur durch KI-gestützte Systeme zur Abwehr böswilliger Akteure beitragen. IAM Sie bieten zwar Lösungen, helfen Hackern aber auch dabei, Brute-Force- und Social-Engineering-Angriffe schneller als je zuvor durchzuführen.
In diesem Artikel befassen wir uns mit Brute-Force-Angriffen, ihrer Funktionsweise und den verschiedenen Arten von Brute-Force-Angriffen. Wir betrachten außerdem die Auswirkungen dieser Angriffe, Präventionsmaßnahmen und die Rolle von miniOrange bei der Absicherung von Unternehmen gegen diese Angriffe.
Was ist ein Brute-Force-Angriff?
Brute-Force-Angriffe sind eine Hacking-Taktik, bei der Angreifer durch Ausprobieren aller möglichen Kombinationen von Benutzernamen und Passwörtern versuchen, sich unbefugten Zugriff auf Konten und Ressourcen zu verschaffen, bis sie die richtige gefunden haben. Mithilfe automatisierter Tools und künstlicher Intelligenz werden Millionen von Kombinationen getestet.
Laut dem Cloud Threat Intelligence Report von Google Cloud waren im Jahr 2022 die häufigsten Angriffsvektoren für Cloud-Anbieter Brute-Force-Angriffe auf Cloud-Dienste, die dem Internet ausgesetzt sind und ein Standardpasswort oder ein schwaches Passwort haben.
Aufgrund des Aufkommens neuer Arbeitsmodelle (Remote- und Hybridarbeit) nahmen Brute-Force-Angriffe deutlich zu, da Unternehmen auf flexible HR-Managementsysteme, VPNs und Arbeits-E-Mails mit leicht zu entschlüsselnden Passwörtern setzten und keinerlei Bewusstsein für Cybersicherheitsprotokolle hatten.
Angesichts der Zunahme von Cyberkriminalität wenden sich Organisationen jedoch vermehrt Zero Trust Architecture (ZTA) -Ansätzen zu und implementieren Multi-Faktor-Authentifizierung (MFA)-Software , Single Sign-On (SSO), risikobasierte Authentifizierung (RBA) und adaptive Authentifizierung, um sich vor böswilligen Akteuren zu schützen.
miniOrange bietet eine umfassende Suite von Identity- und Access-Management-Lösungen (IAM) Lösungen, die entwickelt wurden, um Ihre Organisation vor Brute-Force-Angriffen und anderen Bedrohungsarten zu schützen.
Wie funktionieren Brute-Force-Angriffe?
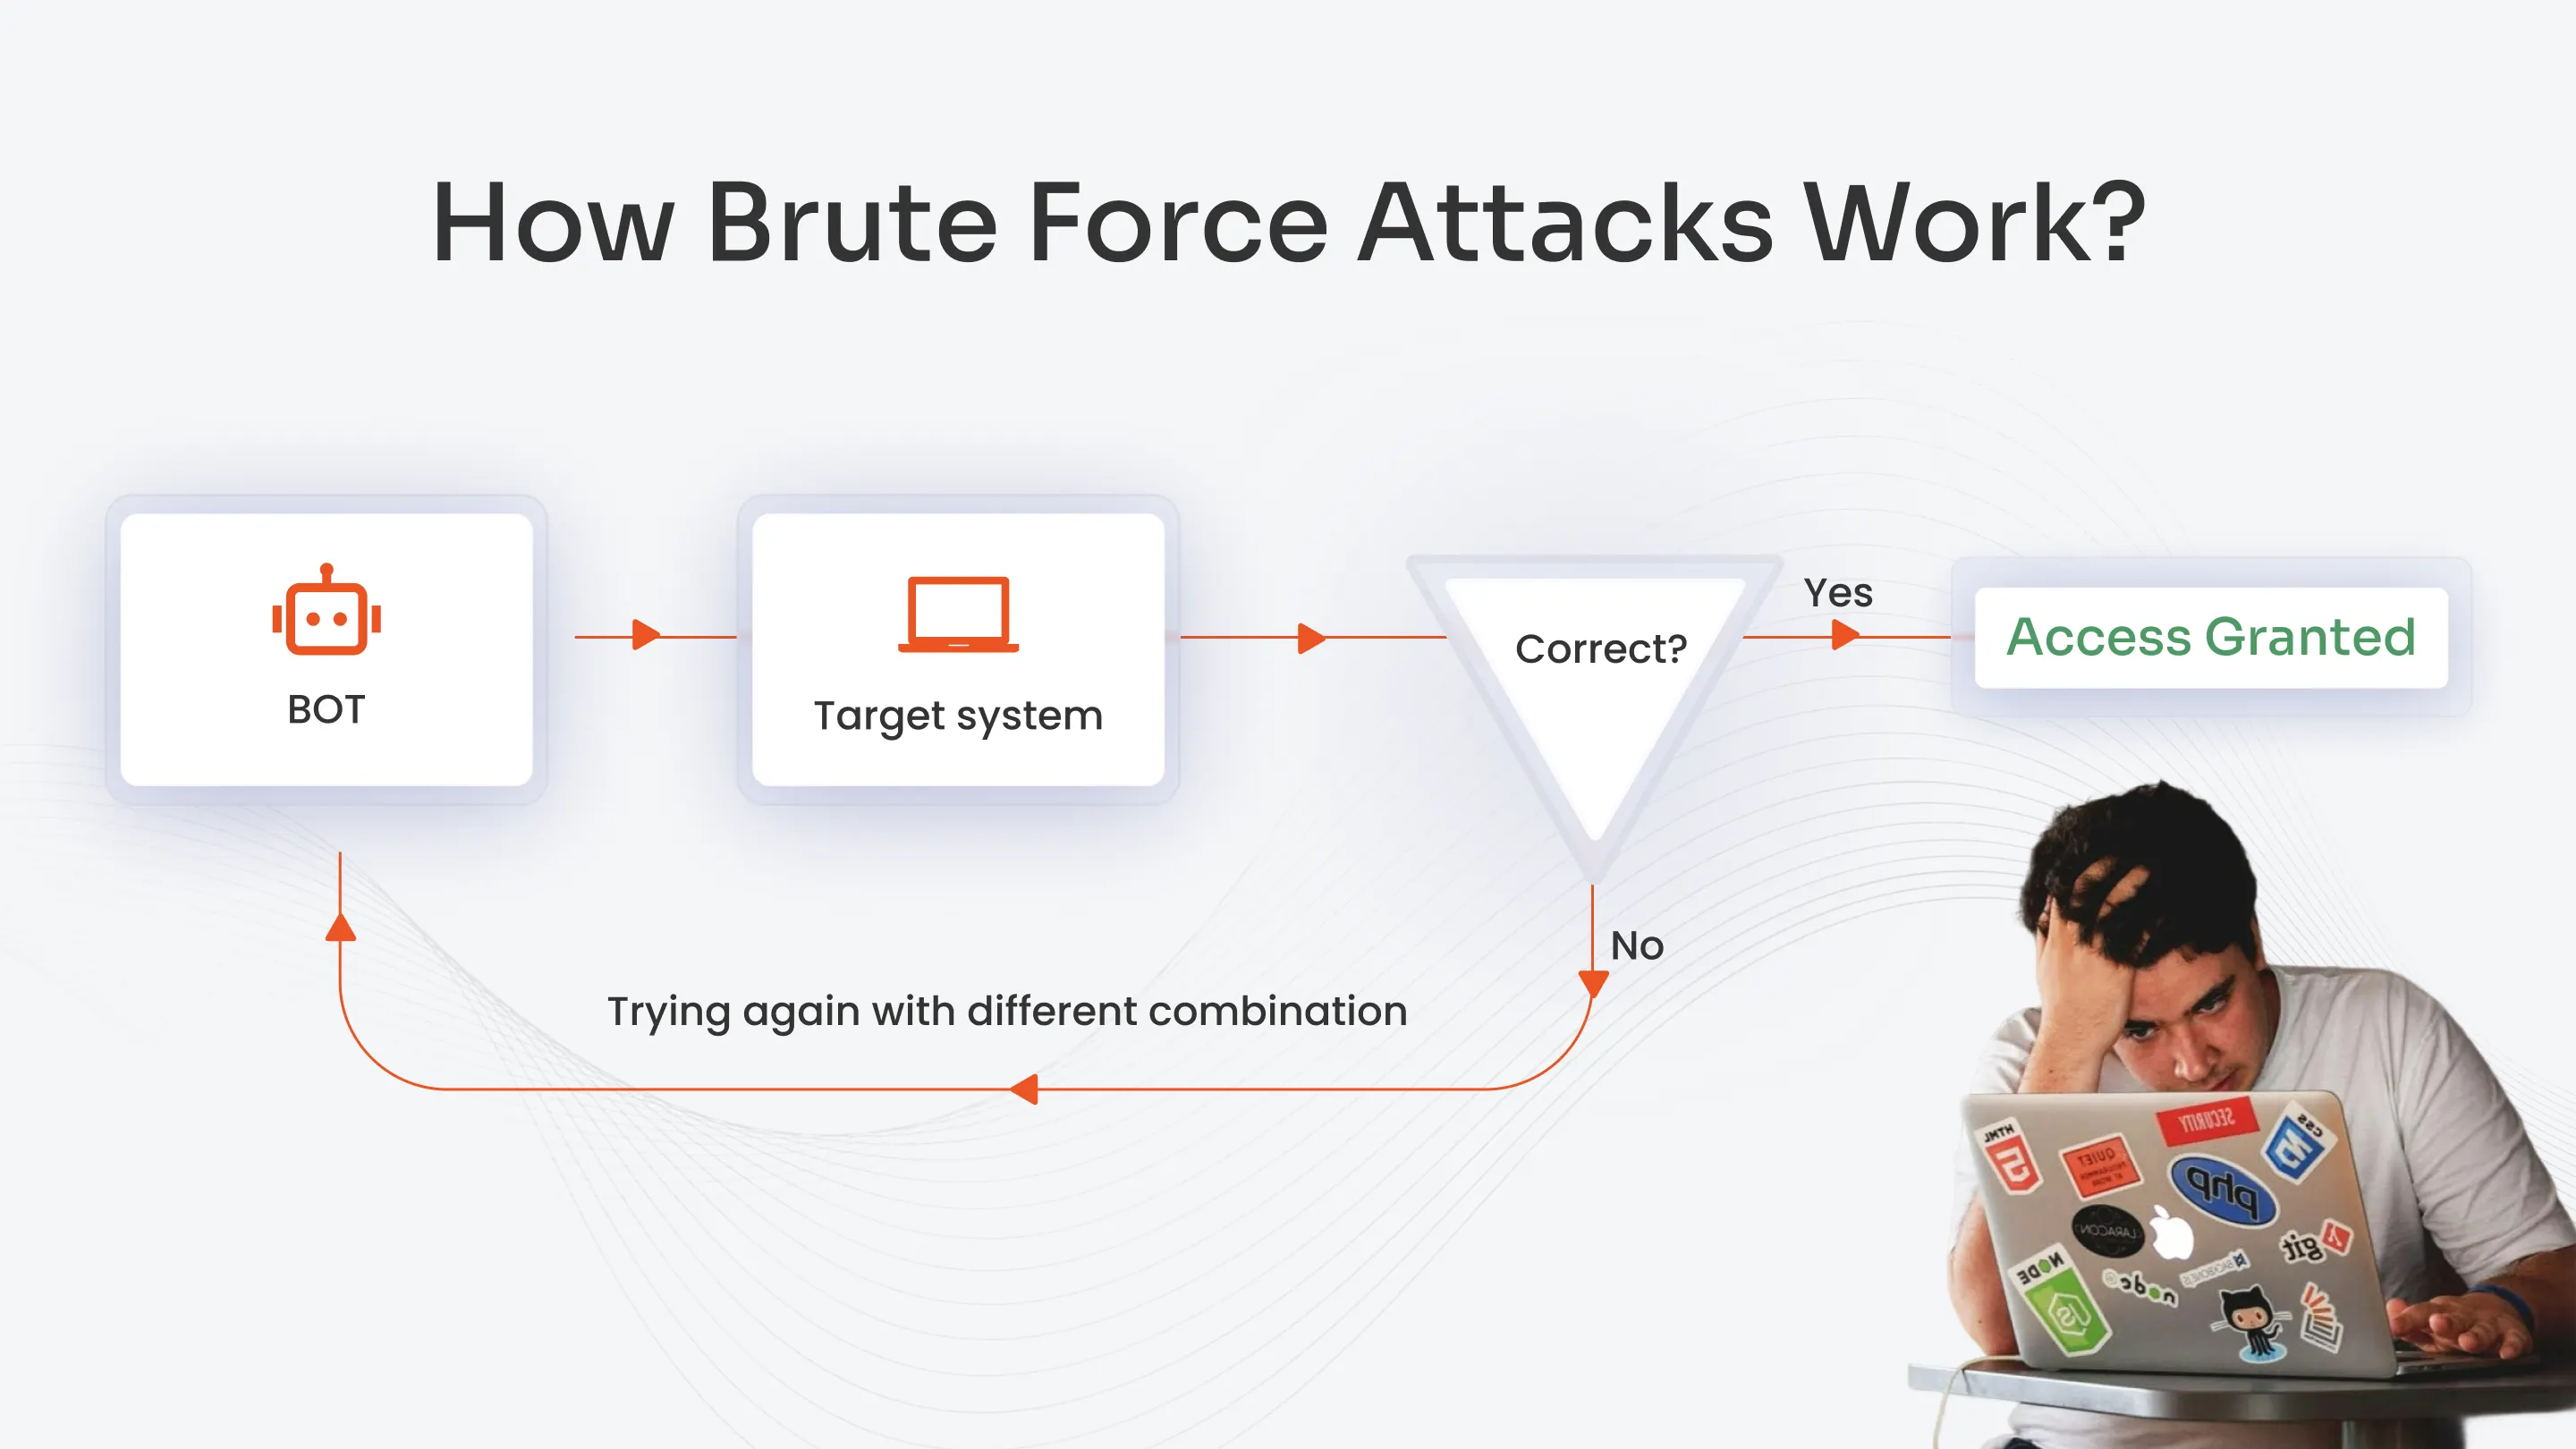
Brute-Force-Angriffe nutzen Automatisierung und Rechenleistung, um Authentifizierungssysteme zu umgehen. So funktionieren Brute-Force-Angriffe üblicherweise:
- Identifizierung eines Ziels: Bedrohungsakteure wählen eine Anmeldeseite, ein Verschlüsselungssystem oder eine Authentifizierungs-API als Ziel aus.
- Informationen sammeln: Anschließend sammeln sie Informationen über die Struktur von Benutzernamen und Passwörtern sowie alle anderen durchgesickerten Zugangsdaten des Ziels.
- Automatisierter Angriff: Bedrohungsakteure generieren und testen unzählige Kombinationen von Anmeldeinformationen mithilfe von KI und Automatisierungstools.
- Kompromittierte Konten: Sobald gültige Zugangsdaten gefunden wurden, erhalten die Hacker die gleichen Zugriffsrechte wie der Kontoinhaber, was zu Datenlecks, Betrug, Abzocke und lateraler Ausbreitung im gesamten Netzwerk der Organisation führt.
Dies ist die einfachste Funktionsweise eines Brute-Force-Angriffs. Die Angriffsgeschwindigkeit kann je nach Komplexität der Zugangsdaten und Passwortrichtlinien variieren.
Traditioneller vs. automatisierter Brute-Force-Angriff
Hier ein kurzer Vergleich zwischen traditionellen und automatisierten Brute-Force-Angriffen.
| Element | Traditioneller Angriff mit roher Gewalt | Automatisierter Brute-Force-Angriff |
|---|---|---|
| Angriffsgeschwindigkeit | Ziemlich langsam, da durch menschliche Eingaben oder einfache Skripte eingeschränkt. | Sehr schnell, da Tausende bis Millionen von Versuchen innerhalb weniger Minuten abgearbeitet werden können. |
| Methodik | Handbuchbasiert | Zur Beschleunigung des Prozesses werden Spezialwerkzeuge eingesetzt. |
| Geltungsbereich | Zielt auf 1-2 Anmeldeinformationen gleichzeitig ab | Mehrere Konten gleichzeitig anvisieren |
| Fehlerrate | Sehr hoch aufgrund des menschlichen Fehlerfaktors | Extrem niedrig aufgrund des Einsatzes von Automatisierung |
| Komplexität | Einfacher | Komplex, da fortgeschrittene Algorithmen verwendet werden |
| Detection | Sehr leicht zu erkennen aufgrund weniger Versuche und einer langsameren Rate | Schwerer zu erkennen, und eine hohe Rate kann Sicherheitskontrollen auslösen. |
Welche Arten von Brute-Force-Angriffen gibt es?
Der Begriff Brute-Force-Angriff ist ein Oberbegriff für verschiedene Techniken zum Knacken von Passwörtern, die im Folgenden erläutert werden.
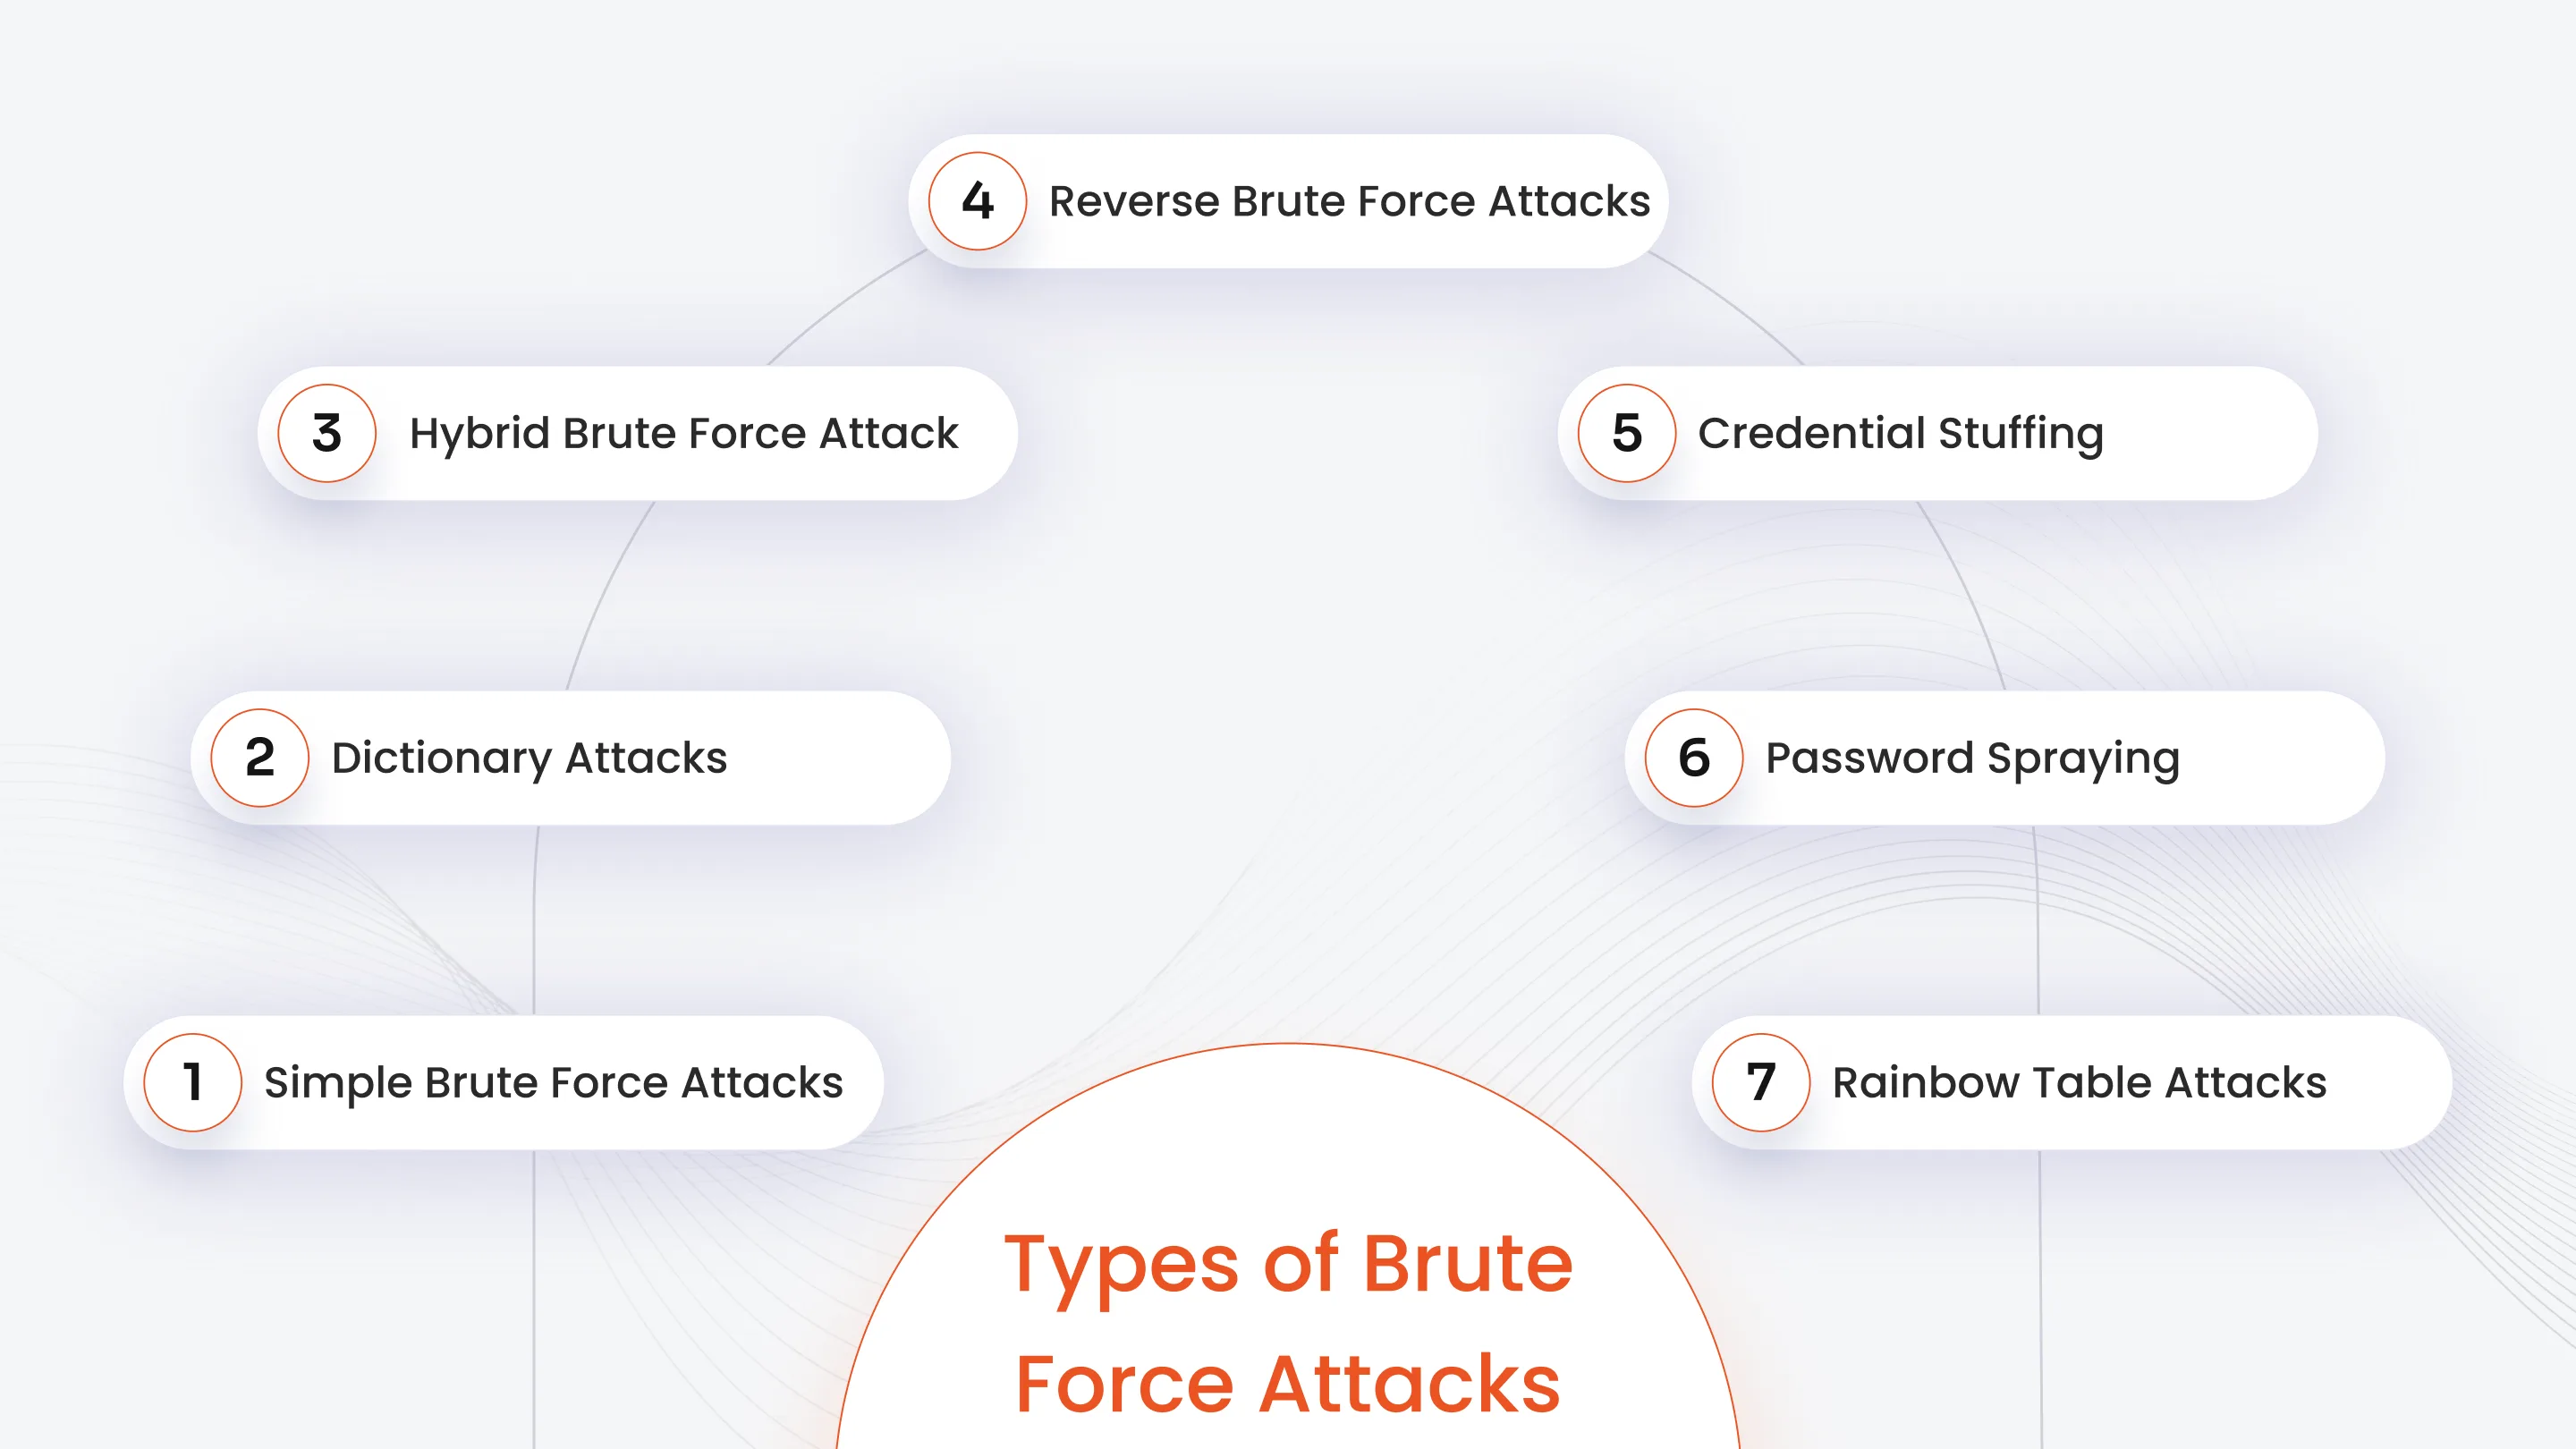
1. Einfache Brute-Force-Angriffe
Bei einfachen Brute-Force-Angriffen erraten die Angreifer die Passwörter einfach auf der Grundlage ihres Wissens über das Ziel, ohne die Hilfe von automatisierten Tools oder KI-gestützten Werkzeugen.
Bei dieser Angriffsart kann ein extrem einfaches Passwort innerhalb weniger Minuten erraten werden, zum Beispiel „admin@123“.
2. Wörterbuchangriffe
Ein Wörterbuchangriff ist eine Technik zum Knacken von Passwörtern für Computer, Konten, Ressourcen oder Netzwerke. Dabei wird systematisch eine vordefinierte Wortliste eingegeben. Mit dieser Angriffsart lässt sich der Schlüssel zum Entschlüsseln von Dateien, Dokumenten oder Nachrichten finden.
Bei einem Wörterbuchangriff wird davon ausgegangen, dass Benutzer dazu neigen, eine einfache Liste von Passwörtern zu verwenden, die auf Namen, Region, Geburtstagen, Familiennamen, Wörtern aus einem Wörterbuch oder gängigen Phrasen basiert (password@123).
3. Hybrider Brute-Force-Angriff
Ein hybrider Angriff ist eine Kombination aus einem einfachen Brute-Force-Angriff und einem Wörterbuchangriff. Die Angreifer beginnen damit, gängige Phrasen oder Wörter aufzulisten (Wörterbuchangriff) und fügen dann Variationen wie Sonderzeichen, Zahlen oder Großbuchstaben hinzu, um Passwort und Benutzernamen zu erraten (einfacher Brute-Force-Angriff).
4. Umgekehrte Brute-Force-Angriffe
Bei einem umgekehrten Brute-Force-Angriff geht man von einem bekannten Passwort aus, das häufig über Darknet-Märkte oder Datenlecks erlangt wird. Mit diesem Passwort wird der zugehörige Benutzername ermittelt. Diese Taktik ist effektiv, wenn Hacker Zugriff auf gängige Passwörter haben.
5. Credential Stuffing
Bei der Methode des Credential Stuffings nutzen Angreifer Zugangsdatenkombinationen, die sie durch frühere Sicherheitslücken erlangt haben. Diese Zugangsdaten werden auf verschiedenen Websites und Systemen getestet, bis eine Kombination geknackt wird.
So funktioniert Credential Stuffing: Paare kompromittierter Zugangsdaten werden einem Botnetz hinzugefügt, das den Prozess des Testens von Zugangsdaten auf verschiedenen Websites automatisiert.
6. Passwort-Spraying
Bei der Password-Spraying-Technik wird eine Liste einiger weniger gängiger Passwörter gegen eine große Anzahl von Benutzernamen eingesetzt.
Beispielsweise könnte ein Angreifer ein und dasselbe Passwort (Password123) für mehrere Konten in einer App verwenden, um Kontosperrungen zu verhindern, die durch Brute-Force-Angriffe auf ein einzelnes Konto mit mehreren Passwörtern entstehen könnten.
7. Rainbow-Table-Angriffe
Bei Rainbow-Table-Angriffen wird eine spezielle Tabelle (Rainbow-Table) verwendet, um die Passwort-Hashes in einer Datenbank zu knacken.
Eine App speichert Passwörter also nicht im Klartext, sondern verschlüsselt sie mit Hashwerten. Beim Anmelden werden die Passwörter in Hashwerte umgewandelt und mit den auf dem Server gespeicherten Hashwerten verglichen. Stimmen die Hashwerte überein, erhält der Benutzer Zugriff auf die Anwendung.
Hierbei handelt es sich bei der Rainbow-Tabelle um eine vorab berechnete Tabelle, die für jeden während der Benutzerauthentifizierung verwendeten Klartext die Hashwerte der Passwörter enthält. Gelangt ein Angreifer in den Besitz dieser Passwort-Hashes, kann er alle Passwörter schnell knacken.
Was sind die Motive hinter Angriffen mit roher Gewalt?
Brute-Force-Angriffe dauern zwar länger als andere Formen von Cyberangriffen , können aber nachhaltige Folgen haben. Hier sind mögliche Motive für Brute-Force-Angriffe:
- Malware verbreiten: Hacker versuchen möglicherweise, durch die Verbreitung von Schadsoftware per SMS oder E-Mail ein System vollständig lahmzulegen. Dies kann zu einer Ausweitung der Angriffe innerhalb einer Organisation führen.
- Um persönliche Informationen zu stehlen: Der Zugriff auf das persönliche Benutzerkonto bietet eine Fülle an Daten, von Ausweisdaten und Bankkonten bis hin zu vertraulichen medizinischen Informationen. Diese Daten werden häufig missbraucht, um den Ruf zu schädigen, Finanzbetrug zu begehen und Identitätsdiebstahl zu begehen.
- Entführungssysteme: Angreifer zielen mit Hilfe eines Botnetzes, bekannt als Botnetz, auf umfassendere Bedrohungen ab. Distributed-Denial-of-Service-Angriffe (DDoS)um die Systeme einer Organisation zu überwinden.
Das sind zwar nur extreme Motive, aber Hacker können durchaus darüber hinausdenken. Die aktuellen Motive bieten uns die Möglichkeit, diesen Angriffen mit MFA-Methoden wie biometrischer Authentifizierung , Push-Benachrichtigungen , Sicherheitslinks und mehr entgegenzuwirken.
Beispiele aus der Praxis für Brute-Force-Angriffe
1. Dell-Datenleck (2024)
Im April 2024 wurden Daten von über 49 Millionen Dell-Kunden aus den Jahren 2017 bis 2024 im Darknet veröffentlicht und zum Kauf angeboten. Angreifer hatten Dells Online-Portal durch Brute-Force-Angriffe geknackt, um an sensible Daten zu gelangen. Anschließend führten sie Social-Engineering-Angriffe durch, indem sie sich als Dell-Händler oder -Partner ausgaben, um die Daten zu verifizieren.
2. T-Mobile-Datenleck (2021)
Im August 2021 war T-Mobile US von einem massiven Datenleck betroffen, von dem über 40 Millionen ehemalige und potenzielle Kunden sowie 7.8 Millionen Vertragskunden betroffen waren. Bei diesem Datenleck wurden Sozialversicherungsnummern, Namen, Geburtsdaten und Führerscheindaten offengelegt.
3. Alibaba (2016)
Die E-Commerce-Plattform Taobao von Alibaba wurde aufgrund schwacher Passwörter Opfer eines Credential-Stuffing-Angriffs, wodurch die Daten von 20 Millionen Konten offengelegt wurden. Die Folgen für das technische Support-Team führten zu einem Kursverfall der in den USA ansässigen Alibaba-Aktien.
Wie kann man sich vor Brute-Force-Angriffen schützen?
Hier finden Sie praktische Tipps, wie Sie sich und Ihr Unternehmen vor potenziellen Brute-Force-Angriffen schützen können. Die Liste bietet Präventionsmaßnahmen für Benutzer und Organisationen. Diese Maßnahmen sind zwar für beide Gruppen anwendbar, wurden aber zur besseren Verständlichkeit separat aufgeführt.
Für Benutzer
Nutzer können sich mit den folgenden Methoden gegen passwortbasierte Angriffe verteidigen.
1. Verwenden Sie starke, komplexe Passwörter.
Verlangen Sie starke, komplexe Passwörter, die schwer zu erraten sind. Ein sicheres Passwort enthält:
- 12-16 Zeichen
- Eine Kombination aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen
- Keine vorhersehbaren Wörter oder Phrasen
2. Richtlinien zur Kontosperrung implementieren
Begrenzen Sie auf einfache Weise die Anzahl fehlgeschlagener Anmeldeversuche, bevor ein Konto automatisch gesperrt wird, um Bedrohungsakteure davon abzuhalten, unendlich viele Versuche zu unternehmen.
Zu den praktischen Maßnahmen gehören das Sperren von Konten nach 3 bis 5 fehlgeschlagenen Anmeldeversuchen, das Anbieten einer sicheren Methode zur Kontowiederherstellung für die Nutzer und das Einführen von Verzögerungen zwischen den Anmeldeversuchen.
3. Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA)
Die Multi-Faktor-Authentifizierung (MFA) gilt als die effektivste Verteidigungstechnik gegen Brute-Force-Angriffe. Dabei müssen Benutzer zwei oder mehr Authentifizierungsfaktoren angeben, die wie folgt lauten:
- Etwas, das sie wissen, z. B. ein Passwort oder eine PIN.
- Etwas, das sie besitzen, z. B. einen Sicherheitsschlüssel, einen Code oder ein Gerät.
- Etwas, das sie sind, z. B. eine Gesichtserkennung, ein Iris-Scan oder ein Fingerabdruck-Scan.
Darüber hinaus wird adaptive MFA eingesetzt, um das Schutzniveau durch flexible, dynamische Authentifizierungsanforderungen zu erhöhen, die auf Risikofaktoren wie Geolokalisierung, Benutzerverhalten, Gerät, IP-Adresse oder Tageszeit basieren.
Tauchen Sie tief in den Kern der phishingresistenten MFA ein.
4. Alte Konten löschen
Deaktivieren oder entfernen Sie alte oder ungenutzte Konten vollständig, um die Anzahl möglicher Einfallstore für Brute-Force-Angriffe zu verringern.
Für Organisationen
Organisationen können damit beginnen, ihre Daten, Ressourcen und Konten zu schützen, indem sie eine oder mehrere der folgenden Präventivmaßnahmen umsetzen.
1. Begrenzen Sie die Anmeldeversuche
Wie bereits erwähnt, kann diese Methode die Anzahl der Anmeldeversuche eines Benutzers begrenzen. Dies ist eine notwendige Maßnahme, um zu verhindern, dass Angreifer Anmeldedaten unbegrenzt oft erraten.
2. CAPTCHA bereitstellen
CAPTCHA ist eine notwendige Methode, um zwischen automatisierten Bots und menschlichen Nutzern zu unterscheiden. Die Implementierung von CAPTCHA nach fehlgeschlagenen Anmeldeversuchen kann die Effektivität automatisierter Brute-Force-Angriffe erheblich verringern und deren Auswirkungen auf legitime Nutzer minimieren.
3. Erkennung von Brute-Force-Angriffen in Echtzeit
Aktivieren Sie die kontinuierliche Überwachung, um Brute-Force-Angriffe schnell zu erkennen und darauf zu reagieren. Dies kann das Blockieren schädlicher IP-Adressen mithilfe von Bedrohungsdaten und die Einrichtung eines Intrusion-Detection-Systems umfassen. Setzen Sie außerdem SIEM-Lösungen (Security Information and Event Management) zur Angriffserkennung ein.
4. Ratenbegrenzung und IP-Sperrung
Überwachen Sie verdächtiges Verhalten und schränken Sie den Kontozugriff ein, indem Sie IP-Adressen blockieren, die Brute-Force-Angriffe durchführen. Begrenzen Sie außerdem die Anzahl der Anfragen von einer einzelnen IP-Adresse. Sichern Sie Authentifizierungsendpunkte mit Ratenbegrenzungen und richten Sie Beschränkungen basierend auf geografischen Standorten ein.
5. Salted Password Hashing
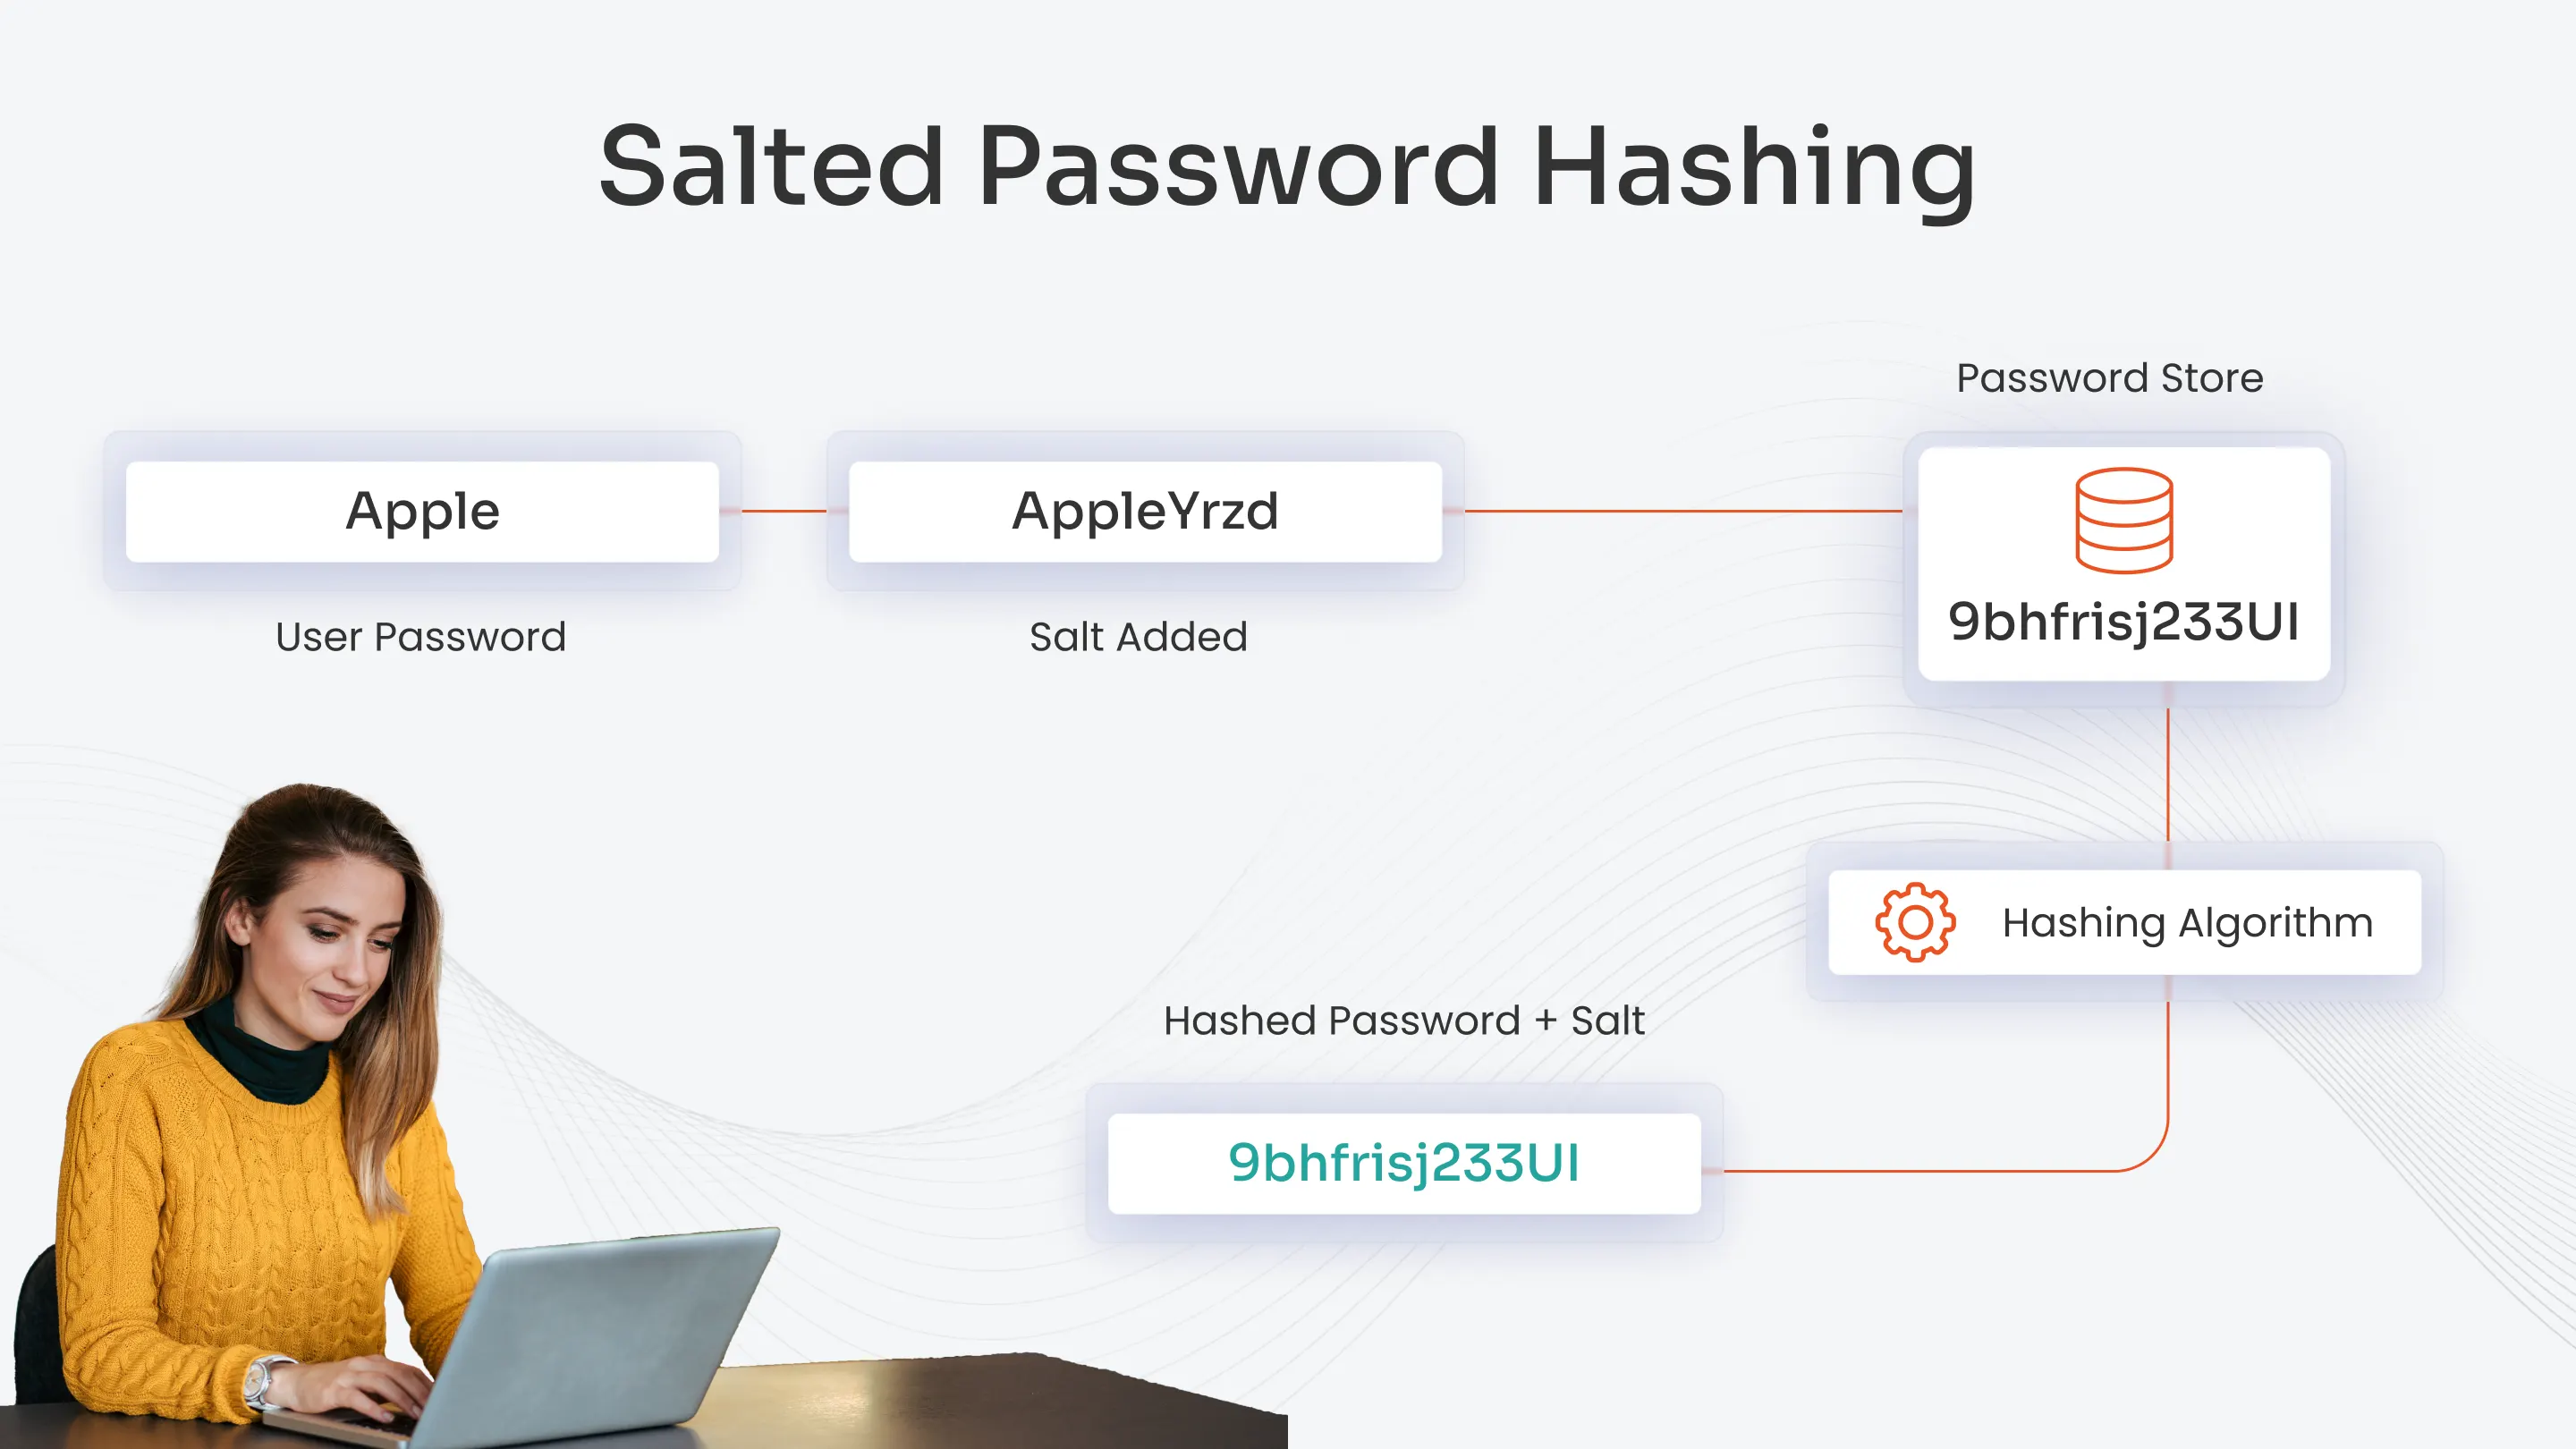
Beim Salted Password Hashing wird die Passwortsicherheit verbessert, indem dem Hashing-Verfahren zusätzliche Zufallsebenen hinzugefügt werden.
Ein Salt ist eine zufällig generierte Zeichenkette, die vor dem Hashing eines Passworts hinzugefügt wird. Dieser Vorgang wird als Salting bezeichnet. Dadurch wird sichergestellt, dass jeder Passwort-Hash einzigartig ist (selbst bei identischen Passwörtern) und verhindert, dass Hacker Rainbow-Tabellen verwenden, um Passwörter zu knacken.
6. Wenden Sie das Prinzip der geringsten Privilegien (PoLP) an
Das PoLP- Prinzip basiert darauf, Nutzern nur die für die Ausführung bestimmter Aufgaben erforderlichen Berechtigungen zu erteilen. Nach Abschluss der Aufgabe können diese Berechtigungen entzogen (falls vertrauliche Informationen vorliegen) oder beibehalten werden. Dadurch bleibt der von Hackern verursachte Schaden auf bestimmte Nutzer beschränkt.
7. Sensibilisierung für Cybersicherheit und Schulung
Cybersicherheit ist ein entscheidender Schritt zur Prävention von Cyberangriffen. Schulen Sie Ihre Mitarbeiter im Erstellen und Verwalten sicherer Passwörter sowie im Erkennen von Phishing, Social-Engineering-Angriffen, Ransomware , Man-in-the-Middle-Angriffen und anderen Bedrohungen.
Erklären Sie ihnen, wie wichtig es ist, Passwörter nicht für verschiedene Dienste wiederzuverwenden, und zeigen Sie ihnen praktische Wege auf, wie man Sicherheitsverstöße melden kann.
8. Passwortlose Authentifizierung
Erwägen Sie die Implementierung passwortloser Authentifizierungsmethoden, um Brute-Force-Angriffe gänzlich zu verhindern.
Die passwortlose Authentifizierung umfasst Hardware-Sicherheitsschlüssel, biometrische Authentifizierung, Magic Links, Authentifizierungs-Apps und mehr.
Erfahren Sie mehr über die Authentifizierungslösungen
Mit miniOrange-Produkten Brute-Force-Angriffen immer einen Schritt voraus sein
miniOrange bietet ein umfassendes Portfolio an Cybersicherheitslösungen zum Schutz vor Bedrohungen, einschließlich Brute-Force-Angriffen. Nutzen Sie die fortschrittliche Expertise und die Technologien von miniOrange, um Ihre Abwehr gegen Angreifer zu verbessern.
miniOrange's IAM produkte (SSO, MFA, PAM, 2FA und mehr) sind bestens gerüstet, um Vorfälle durch adaptive Zugriffskontrollen, Berichts- und Prüffunktionen, Passwortrichtlinien und mehr zu bewältigen.
Nehmen Sie Kontakt mit miniOrange auf , um zu erfahren, wie wir Sie langfristig bei der Minderung von Cybersicherheitsrisiken unterstützen können – inklusive unserer wettbewerbsfähigen Preisoptionen . Testen Sie unsere Produkte außerdem 30 Tage lang kostenlos.
Häufig gestellte Fragen
Wie erkennt man einen Brute-Force-Angriff?
Anzeichen für einen Brute-Force-Angriff sind eine hohe Anzahl fehlgeschlagener Anmeldeversuche, wiederholte Kontosperrungen, Anmeldungen außerhalb der Geschäftszeiten und Versuche von ungewöhnlichen IP-Adressen.
Worin besteht der Unterschied zwischen einem Wörterbuch und einem Brute-Force-Angriff?
Bei Wörterbuchangriffen werden vordefinierte Wörter verwendet, um ein Passwort zu knacken. Brute-Force-Angriffe hingegen verwenden keine vordefinierte Liste, sondern probieren zufällige Kombinationen von Buchstaben und Symbolen aus, um sich Zugang zu einem Konto zu verschaffen.
Sind Cloud-Dienste anfällig für Brute-Force-Angriffe?
Ja, Cloud-Dienste sind anfällig für Brute-Force-Angriffe, und Hacker zielen über API-Endpunkte, Sicherheitsfehlkonfigurationen und die Erlangung der Kontrolle über Cloud-Management-Konsolen darauf ab.
Wie schnell kann ein Brute-Force-Angriff ein Passwort entschlüsseln?
Mithilfe von KI kann das Knacken eines Passworts zwischen Minuten und Monaten dauern.
Welche Strategien werden zum Schutz von Unternehmen vor Brute-Force-Angriffen eingesetzt?
Zu den Schutzmaßnahmen gegen Brute-Force-Angriffe in Unternehmen gehören die Implementierung von CAPTCHA, strenge Passwortrichtlinien, MFA-Methoden, IP-Adressbeschränkungen und die Einhaltung der Zero Trust Architecture (ZTA)-Prinzipien.
Welche Werkzeuge werden üblicherweise für Brute-Force-Angriffe verwendet?
Häufig verwendete Brute-Force-Angriffswerkzeuge sind John the Ripper, Aircrack-ng, Hashcat, Ncrack, Rainbow Crack und viele mehr.



Hinterlasse einen Kommentar