
CISA bezeichnet Phishing-resistente MFA als Standard, den jede Organisation anstreben sollte. Für DoD-Komponenten, Bundesbehörden, Rüstungsunternehmen und andere Organisationen, die auf dem höchsten Authentifizierungssicherheitsniveau (AAL3) des NIST arbeiten, beschränkt sich diese Empfehlung auf zwei Wege: FIDO2/WebAuthn oder PKI-basierte Smartcards wie CAC und PIV.
Wenn Sie die Identitätsverwaltung für eine Behörde des Verteidigungsministeriums (DoD), einen Bundesauftragnehmer oder eine Organisation übernehmen, die mit Regierungssystemen in Berührung kommt, befindet sich diese zweite Option wahrscheinlich bereits in den Portemonnaies Ihrer Mitarbeiter.
Dieser Leitfaden richtet sich an IT- und Sicherheitsteams, die die CAC-Authentifizierung als Teil einer umfassenderen MFA-Strategie evaluieren. Er erklärt, was CAC ist, wie sie funktioniert, wo sie sich einsetzt (und wo nicht), welche Vorteile sie bietet, welche Herausforderungen bestehen und welche Risiken damit verbunden sind, bevor Sie Entwicklungszeit und Budget investieren.
Was ist CAC-Authentifizierung?
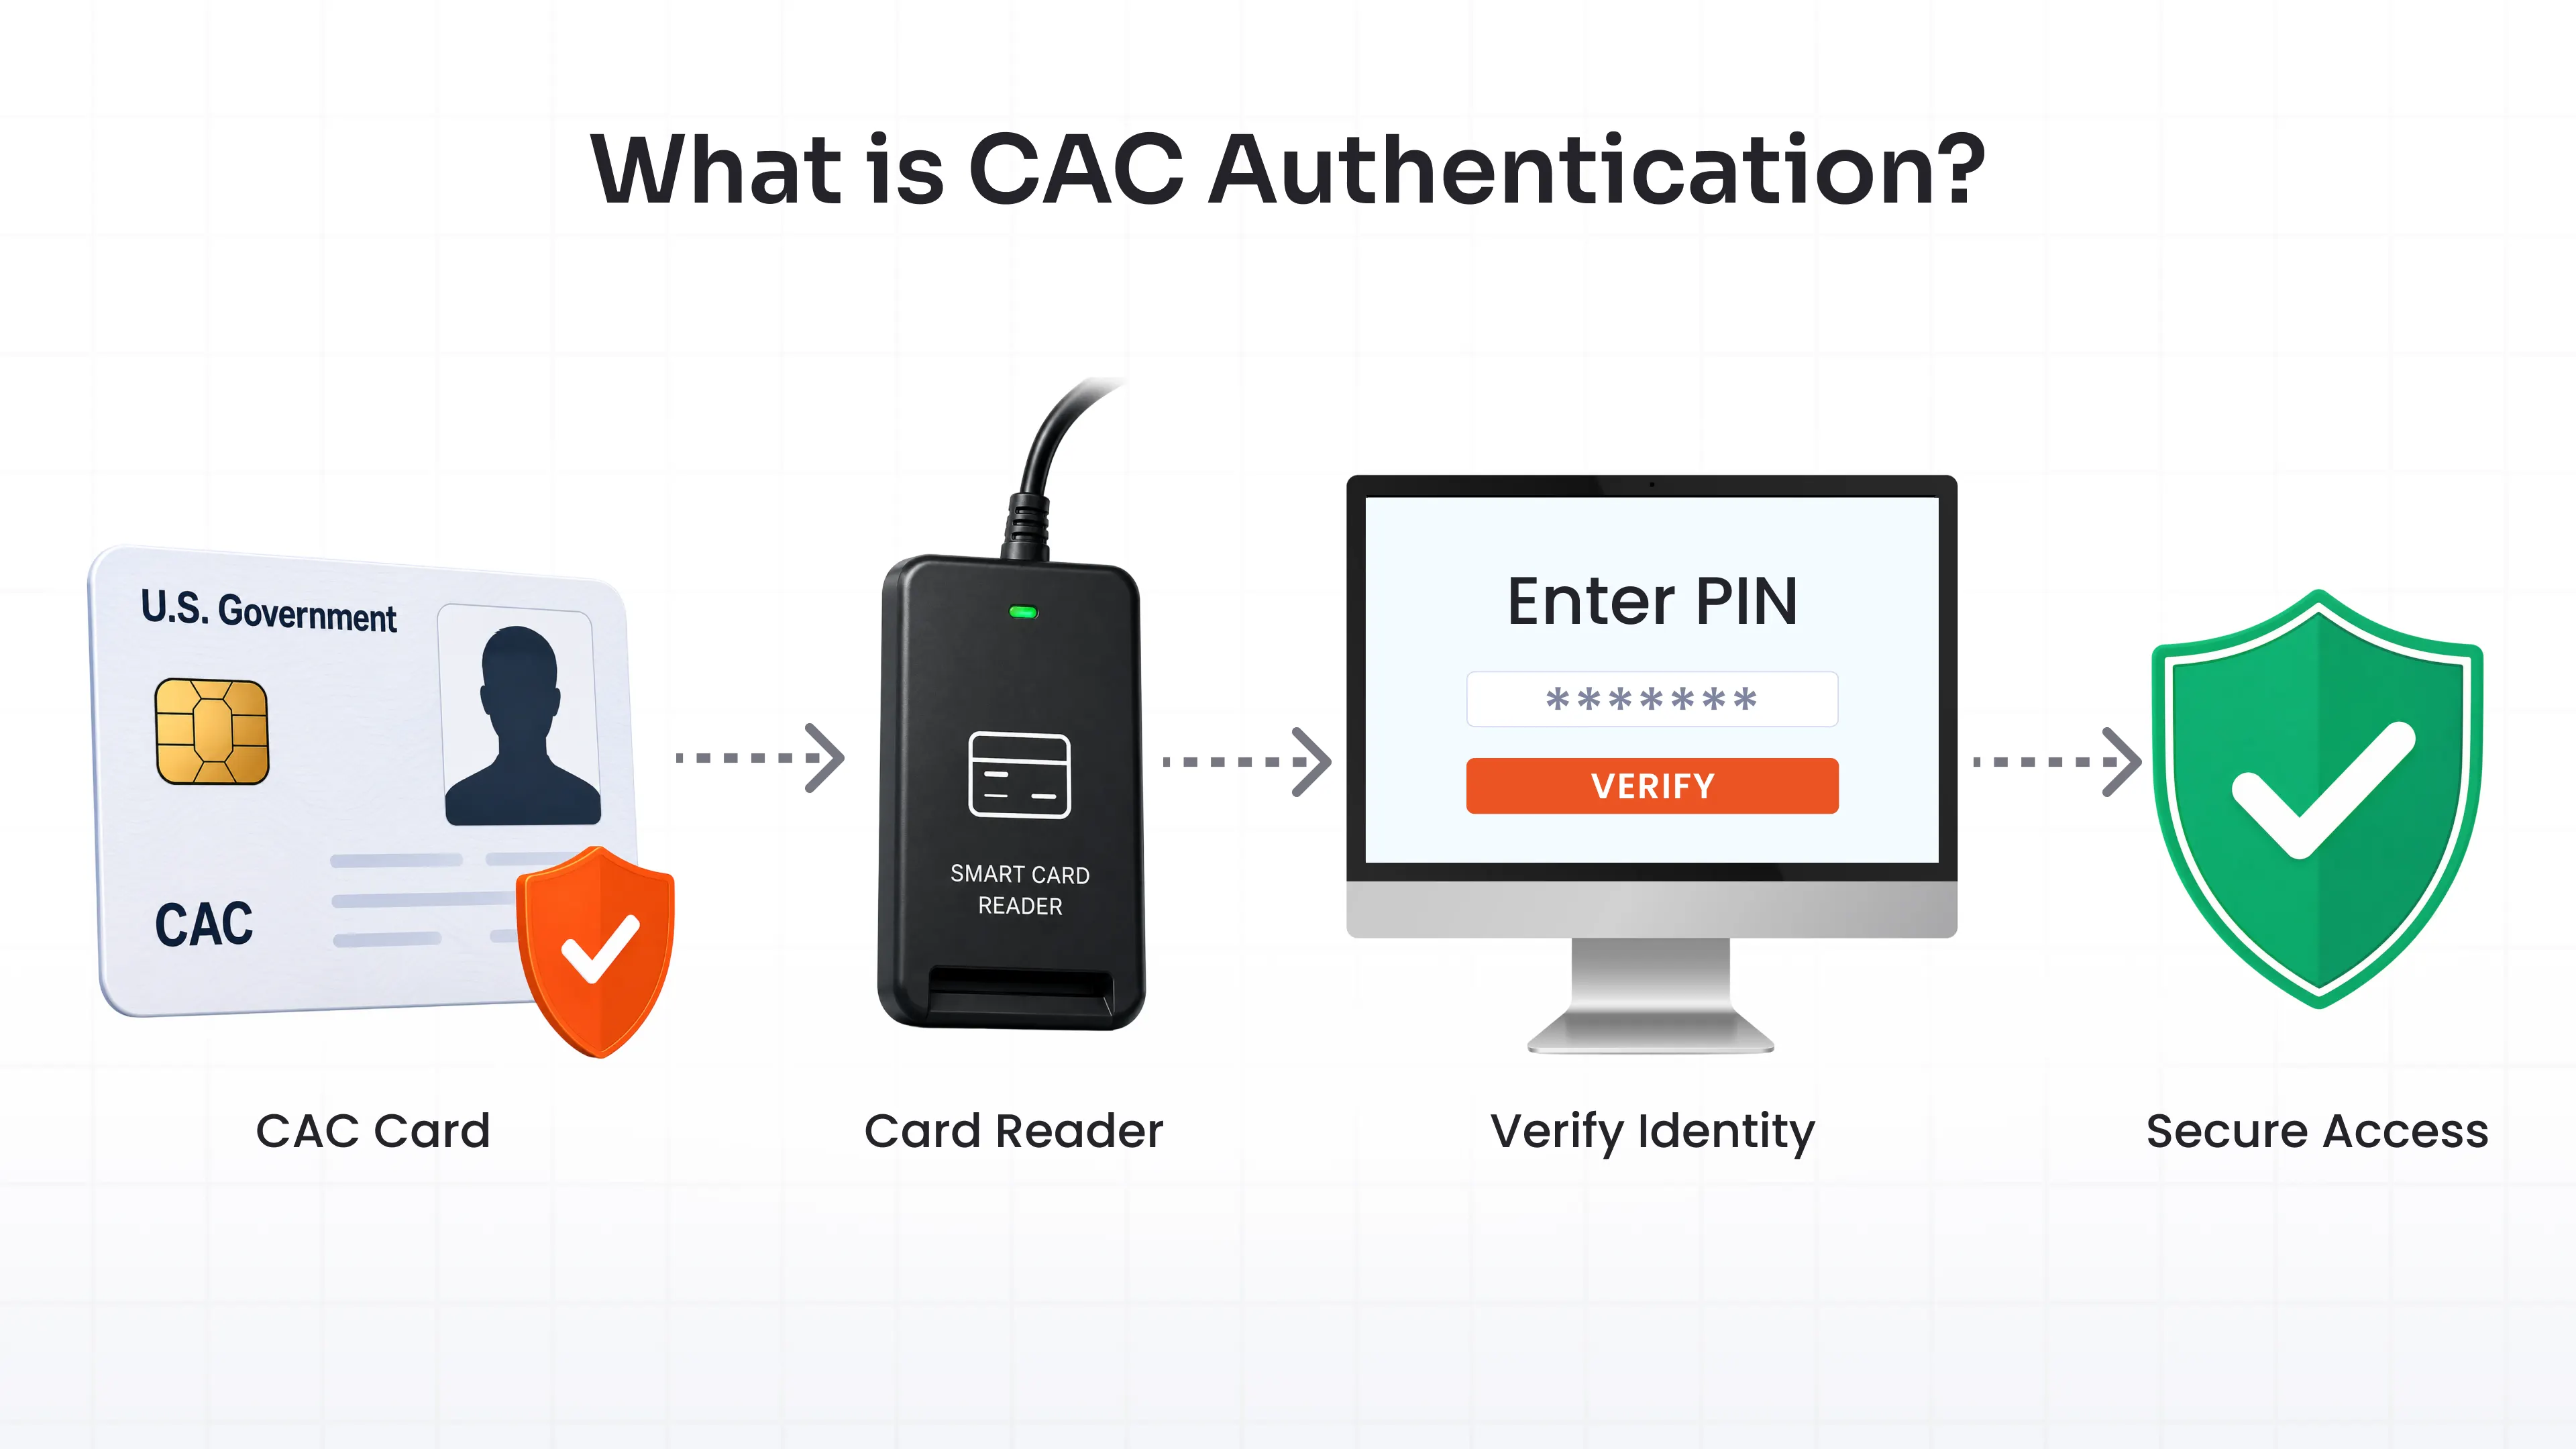
Bei der CAC-Authentifizierung wird die Identität mithilfe einer Common Access Card, einer vom US-Verteidigungsministerium ausgegebenen Chipkarte, nachgewiesen, anstatt ein Passwort einzugeben.
Die Karte hat etwa die Größe einer Kreditkarte. Im Inneren befindet sich ein eingebetteter Chip mit 144 KB Daten: digitale Zertifikate, kryptografische Schlüssel, ein Foto, zwei Fingerabdrücke und Identifikationsdaten, die mit einer bestimmten Person verknüpft sind.
Man steckt die Karte in ein Lesegerät, gibt eine PIN ein, und die Karte beweist die Identität kryptografisch statt durch ein gemeinsames Geheimnis. Das US-Verteidigungsministerium nennt dies kryptografische Anmeldung (CLO), und sie hat die Passwortanmeldung in den meisten Netzwerken des Ministeriums ersetzt.
Die CAC-Smartcard-Authentifizierung ist von Grund auf eine Zwei-Faktor-Authentifizierung (2FA): etwas, das Sie besitzen (die Karte), plus etwas, das Sie wissen (die PIN). Keine App, kein zusätzlicher Token, kein Code.
Warum ist die CAC-Authentifizierung wichtig?
Passwörter werden durch Phishing abgefangen, wiederverwendet und in Milliardenhöhe bei Datenlecks veröffentlicht. Ein CAC (Certificate of Access Control) kann nicht auf diese Weise abgefangen werden. Der private Schlüssel verlässt den Chip nie, daher gibt es nichts, was per E-Mail oder über eine gefälschte Anmeldeseite gestohlen werden könnte.
Das ist ein wichtiger Grund, warum CAC (und sein ziviles Pendant PIV) als phishingresistente MFA-Lösung heraussticht , die Art von Lösung, die in NIST SP 800-63-3 als Standard genannt und in den CISA-Richtlinien zur starken Authentifizierung stark propagiert wird.
Hier ist eine Frage, die einer direkten Beantwortung wert ist, da sie viele in die Irre führt: Bedeutet die Nutzung von PKI nicht einfach, mehr Dingen zu vertrauen? Eine Root-Zertifizierungsstelle (CA), Zwischenzertifizierungsstellen, Dutzende von Zertifikaten, die alle füreinander bürgen.
Ein Passwortsystem vertraut auf ein einziges statisches Geheimnis. Sobald dieses kompromittiert ist, lässt sich sein Status nur durch Zurücksetzen überprüfen. Ein PKI-System hingegen vertraut auf eine Zertifikatskette, in der jede Zertifizierungsstelle (CA) das nächste Glied signiert. Jedes Zertifikat dieser Kette kann in Echtzeit über OCSP-Abfragen (Online Certificate Status Protocol) oder CRL-Prüfungen (Certificate Revocation List) überprüft werden. Wird ein Zertifikat kompromittiert, führt die Sperrung innerhalb von Minuten zu dessen Ungültigkeit.
Jedes Glied dieser Kette ist überprüfbar, datiert und widerrufbar. Das ist eine andere Art von Vertrauen als die Hoffnung, dass niemand das Passwort errät, und für Behörden und Auftragnehmer, die den Verpflichtungen nach FISMA, DFARS oder CMMC unterliegen, wird dies immer mehr zum Standard, den Prüfer erwarten, anstatt nur ein nettes Extra zu sein.
Wie funktioniert die CAC-Authentifizierung?
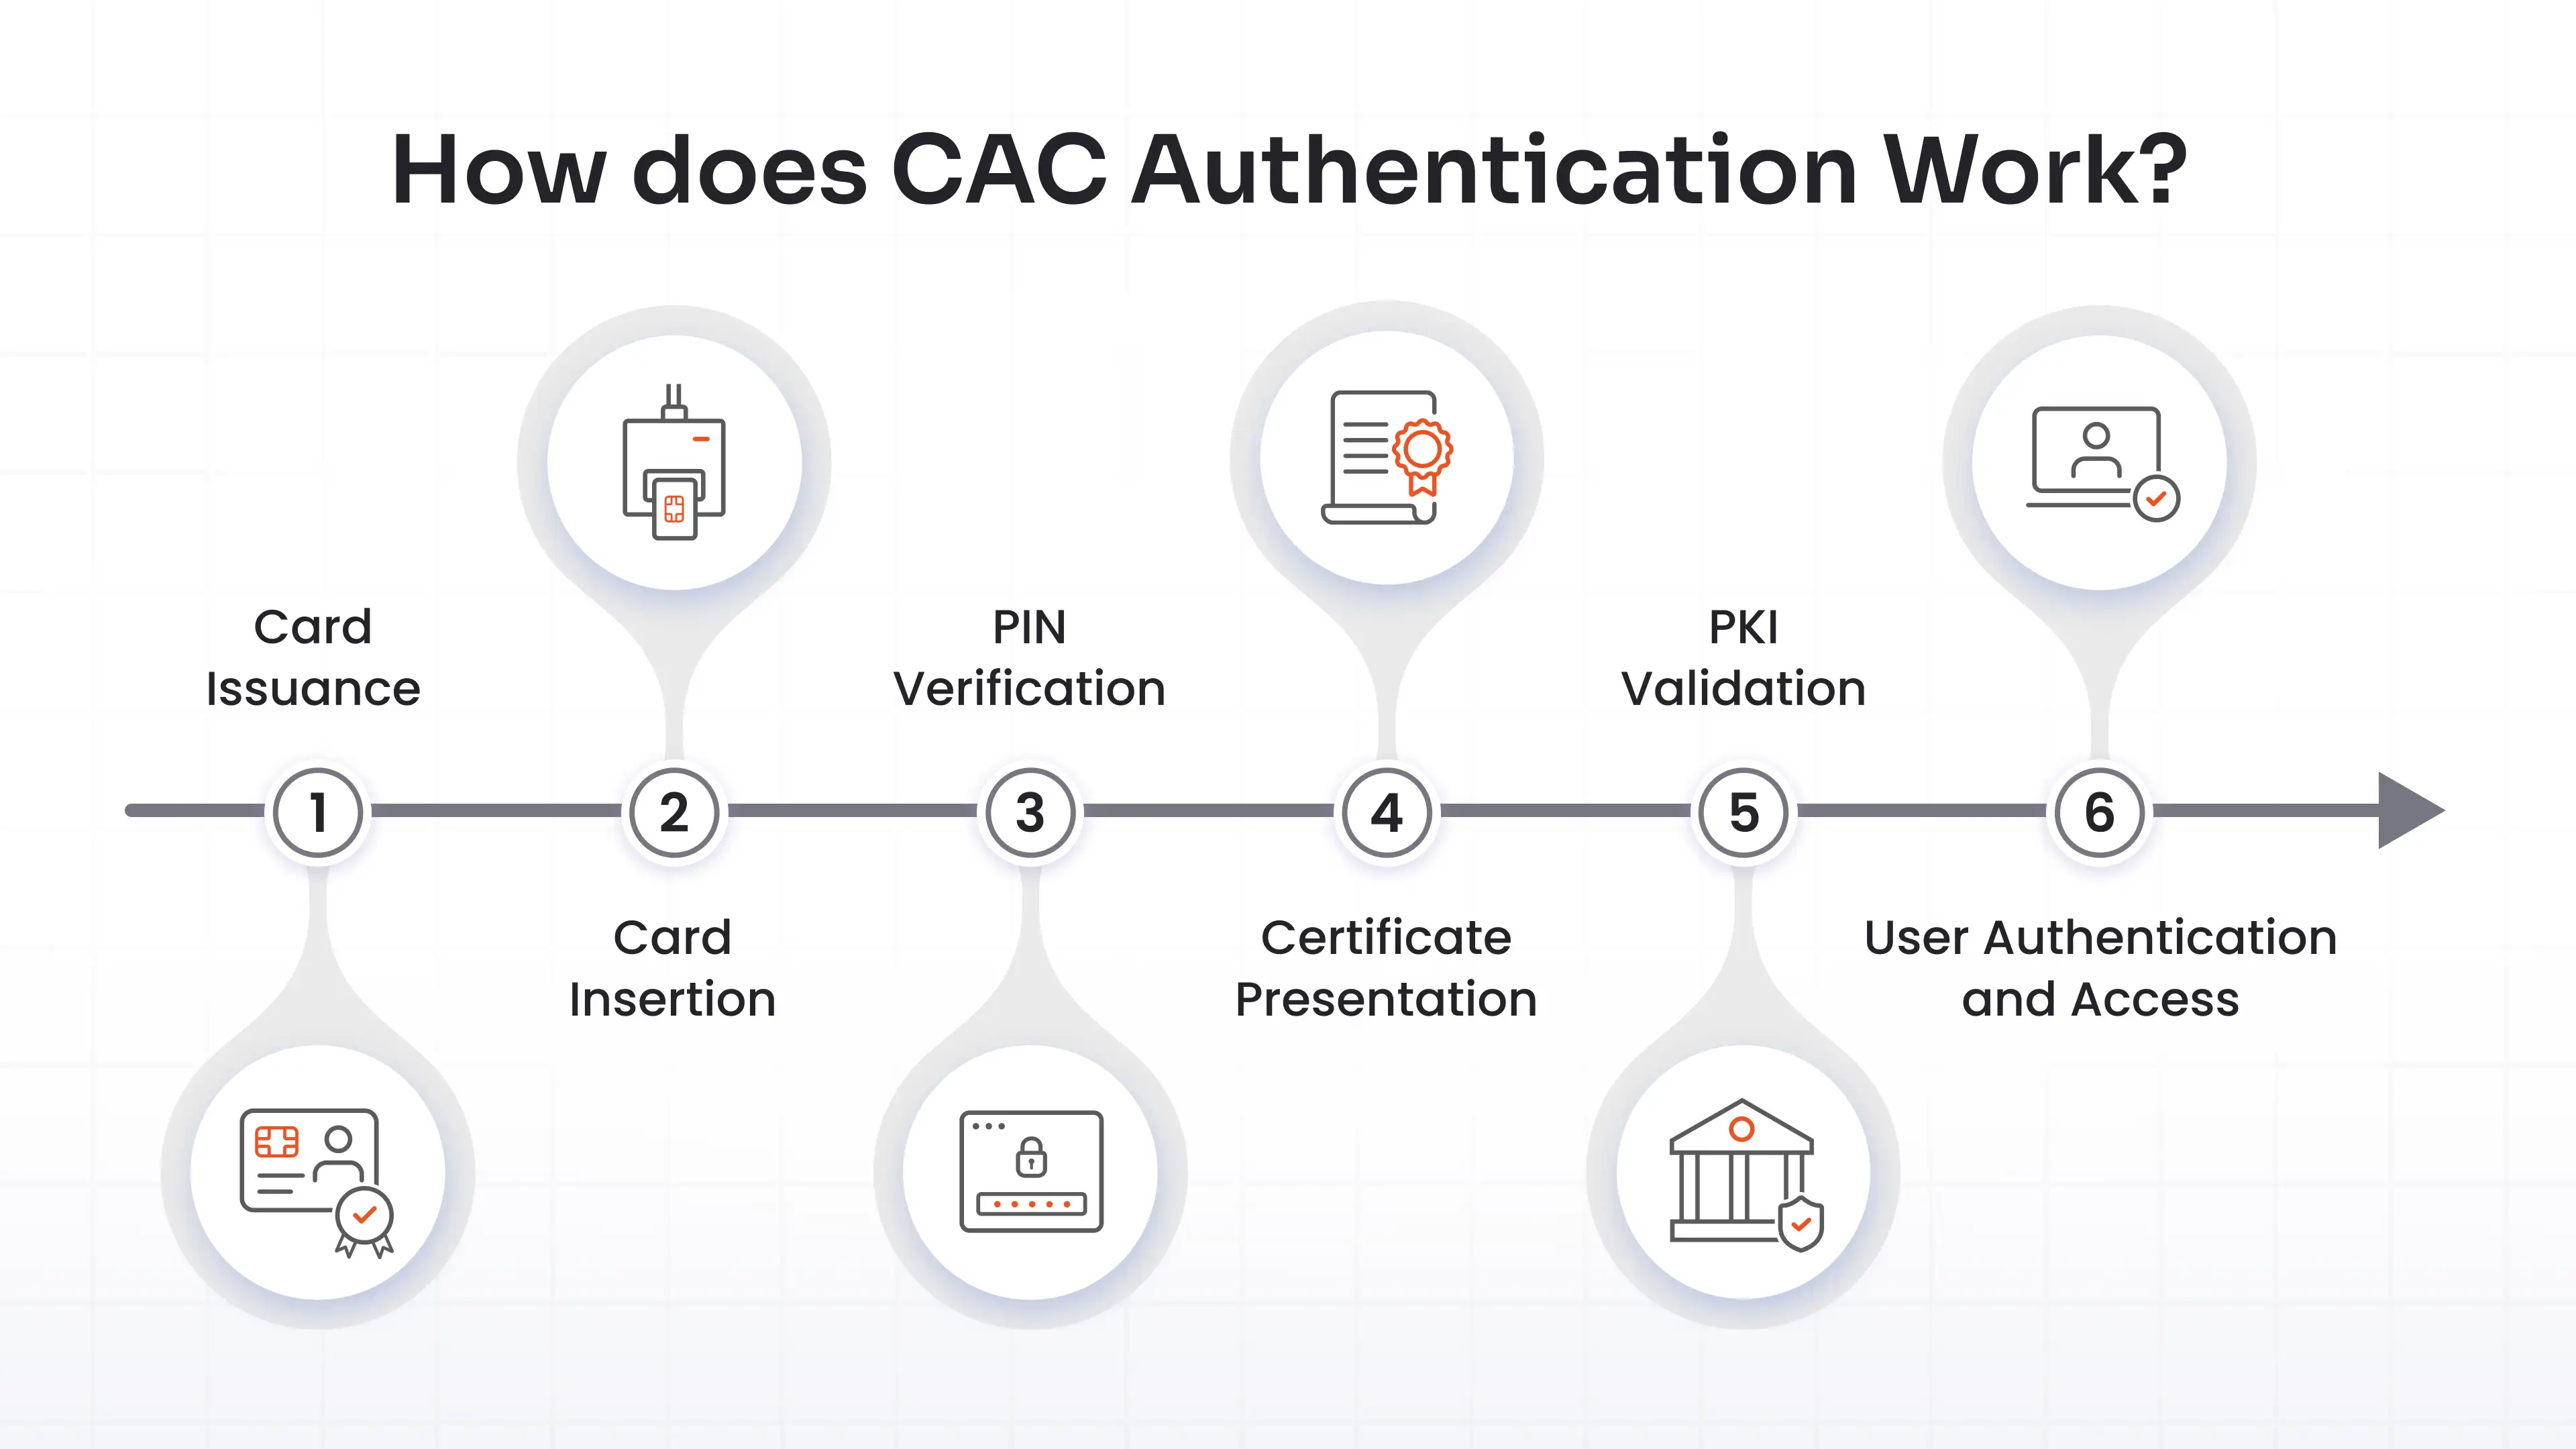
Hier ist der CAC-Authentifizierungsprozess von Anfang bis Ende, unterteilt in sechs Schritte.
1. Kartenausgabe
Bevor die Authentifizierung erfolgen kann, muss die Karte existieren. Ein Bürge bürgt für den Antragsteller, die DEERS-Registrierung erfasst ihn im Defense Enrollment Eligibility Reporting System, eine Hintergrundprüfung wird durchgeführt und eine RAPIDS-Website verifiziert die Identität und erfasst biometrische Daten. Erst dann wird die Karte personalisiert und ausgestellt. Nichts davon unterliegt der Kontrolle der Plattform, die die Karte später validiert.
2. Karteneinführung oder Leseerkennung
Der Benutzer steckt die Karte in ein Kontaktkartenlesegerät, einen USB-Anschluss oder in das integrierte Lesegerät eines Laptops. Die Middleware auf dem Gerät erkennt die Karte und liest deren Zertifikatsspeicher aus.
3. PIN-Verifizierung
Der Benutzer gibt eine PIN ein und erhält dadurch Zugriff auf die privaten Schlüssel des Chips. Bei zu vielen Fehlversuchen wird die Karte gesperrt. Die PIN verlässt die Karte nicht und wird niemals an das Netzwerk übertragen.
4. Zertifikatsübergabe
Das vertrauende System – ein Domänencontroller, ein VPN-Gateway oder eine Webanwendung – fordert das Identitätszertifikat an. Die Karte übermittelt es zusammen mit einer kryptografischen Herausforderungsantwort, die mit dem privaten Schlüssel signiert ist, der den Chip nie verlassen hat.
5. PKI-Validierung
Das System prüft das Zertifikat anhand der Stamm- und Zwischenzertifizierungsstellen der DoD PKI, bestätigt dessen Gültigkeit und fragt OCSP ab oder prüft eine CRL, um sicherzustellen, dass es nicht widerrufen wurde. Alle drei Prüfungen müssen erfolgreich sein.
6. Benutzerauthentifizierung und Zugriff
Nach erfolgreicher Validierung ordnet das System den Zertifikatsinhaber einem Benutzerkonto zu, häufig über Active Directory oder LDAP, und gewährt Zugriff. Ein Passwort wird nicht benötigt.
Welche Zertifikate werden auf einer Common Access Card gespeichert?
Ein CAC verfügt typischerweise über mehrere Zertifikate, und die Authentifizierung von CAC-Zertifikaten hängt davon ab, dass sich alle diese Zertifikate auf eine vertrauenswürdige Stammzertifizierungsstelle zurückführen lassen.
Identitätsauthentifizierungszertifikat
Dies ist die wichtigste Information für die Netzwerk- und Systemanmeldung. Sie beweist, wer die Karte während des CLO (Closed Access Log) besitzt. Neuere Karten gleichen dies mit dem PIV-Auth-Zertifikat an – eine Modernisierung, die CACs (Certificate of Access Card) mit PIV-basierten Systemen der Bundesregierung kompatibel macht, anstatt ausschließlich dem Verteidigungsministerium vorbehalten zu bleiben.
E-Mail-Signaturzertifikat
Digital signiert ausgehende E-Mails und Dokumente und beweist damit, dass sie vom Karteninhaber stammen und während der Übertragung nicht verändert wurden.
E-Mail-Verschlüsselungszertifikat
Verschlüsselt Nachrichten so, dass nur der beabsichtigte Empfänger, der den zugehörigen privaten Schlüssel besitzt, sie lesen kann. Behörden nutzen diese Technologie ständig für sensible E-Mails.
PKI-Zertifikate für sichere Authentifizierung
Darunter verbirgt sich die umfassendere PKI-Struktur: Stamm- und Zwischenzertifizierungsstellenzertifikate, die das Vertrauen verankern. Jedes Zertifikat auf der Karte lässt sich über eine signierte Kette auf eine Stammzertifizierungsstelle des US-Verteidigungsministeriums zurückführen, und genau diese Kette wird vom vertrauenden System beim Login validiert.
Wie nutzt die CAC-Authentifizierung PKI?
Die Public-Key-Infrastruktur (PKI) bildet die Grundlage für alle Funktionen der CAC-Software. Man kann sie sich wie eine notariell beglaubigte Kette von Bestätigungen vorstellen: Eine Root-CA bürgt für Zwischen-CAs, die wiederum für das Zertifikat auf Ihrer Karte bürgen. Jede dieser Bestätigungen ist eine kryptografische Signatur und kein Handshake.
Bei der Authentifizierung prüft das vertrauende System nicht nur Ihr Zertifikat und fährt fort. Es verfolgt die Zertifikatskette zurück zu einer vertrauenswürdigen Stammzertifizierungsstelle, bestätigt jede Signatur auf dem Weg und prüft den aktuellen Sperrstatus über OCSP oder eine CRL.
CAC und PIV werden aus gutem Grund immer wieder im selben Satz erwähnt. Beide basieren auf denselben PKI-Mechanismen. Der Unterschied liegt darin, welche Zertifizierungsstelle die Vertrauensbasis ausgestellt hat und für welche Zielgruppe die Karte konzipiert wurde.
Wo wird die CAC-Authentifizierung verwendet?
CAC taucht überall dort auf, wo die Identität des US-Verteidigungsministeriums in ein System einfließen muss.
- Regierungsarbeitsplätze: Beim Einloggen in einen Laptop oder Desktop-Computer des US-Verteidigungsministeriums wird die Passworteingabe durch eine Karte plus PIN ersetzt, was heute in den meisten Netzwerken des US-Verteidigungsministeriums Standard ist.
- Sichere Netzwerkanmeldung – SSH/CLI: Linux- und Unix-Server, die für die Anmeldung mit Smartcards konfiguriert sind, akzeptieren CAC-Zertifikate für SSH-Sitzungen, sodass Administratoren den passwortbasierten Zugriff über die Befehlszeile vollständig umgehen können.
- VPN-Zugang: Remote-Mitarbeiter, die sich mit DoD- oder Auftragnehmernetzwerken verbinden, authentifizieren sich über CAC-fähige VPN-Gateways, oft in Kombination mit MFA für VPN, wodurch mehrschichtige Authentifizierung und umfassende Verteidigung gewährleistet werden.
- E-Mail-Signatur und -Verschlüsselung: Die Signatur- und Verschlüsselungszertifikate sichern den täglichen E-Mail-Verkehr der Regierung ohne zusätzliche Hardware.
- Sichere Webanwendungen: Portale und Administrationskonsolen, die die Anmeldung mit Clientzertifikaten unterstützen, akzeptieren CAC-Zertifikate auf die gleiche Weise, wie ein Browser jedes X.509-Zertifikat akzeptiert.
- Militär- und Verteidigungssysteme: Über Desktop-Computer hinaus erstreckt sich CAC auf klassifizierte und nicht klassifizierte Systeme des US-Verteidigungsministeriums, überall dort, wo eine zertifikatsbasierte Zugriffskontrolle Anwendung findet.
- Zugang zu den physischen Einrichtungen: Mit derselben Karte, die Ihnen Zugang zu einem Netzwerk verschafft, gelangen Sie auch durch eine gesicherte Tür, da die CAC-Karte gleichzeitig als visueller und elektronischer Ausweis dient.
Außerhalb des Verteidigungsministeriums kann CAC unter bestimmten Bedingungen weiterhin funktionieren. Behördenübergreifende und zivile Systeme müssen der PKI-Root-Instanz des Verteidigungsministeriums explizit vertrauen, dieselbe Middleware und dieselben Lesegeräte unterstützen und Zertifikatsattribute in ihr eigenes Verzeichnis abbilden.
Wo dieses Vertrauen fehlt, kommen Alternativen zum Einsatz: PIV-Karten für andere Bundesbehörden, FIDO2-Sicherheitsschlüssel oder Plattform-Passkeys für Organisationen, die niemals mit der Infrastruktur des Verteidigungsministeriums in Berührung kommen. Jede dieser Lösungen behebt dasselbe grundlegende Problem: phishingresistente, hardwarebasierte Identität für eine Bevölkerungsgruppe, für die CAC nie konzipiert wurde.
Vorteile der CAC-Authentifizierung
Bei all diesen Anwendungsfällen beruht der Reiz letztendlich auf einer Reihe übereinstimmender Vorteile:
- Phishing-Resistenz: Der private Schlüssel verlässt die Karte niemals, daher gibt es keine Anmeldeinformationen, die man per Phishing, Replay-Angriff oder durch Eingabe in eine gefälschte Anmeldeseite erlangen könnte.
- Standardmäßig Zwei-Faktor-Authentifizierung: Karte plus PIN erfüllt die Anforderungen der Multi-Faktor-Authentifizierung, ohne dass eine separate App oder ein Token erforderlich ist.
- Eine Qualifikation, mehrere Jobs: Netzwerk-Login, E-Mail-Signatur, Verschlüsselung und physischer Zugang – alles auf derselben Karte.
- Schneller Widerruf: Geht die Karte verloren, wird sie in der DEERS/RAPIDS-Infrastruktur als gesperrt markiert. OCSP- und CRL-Prüfungen verhindern nahezu sofort die Nutzung, lange bevor eine Ersatzkarte ausgestellt wird.
- Standardisierung im großen Stil: Alle Komponenten des Verteidigungsministeriums und die meisten Auftragnehmer arbeiten mit denselben PKI-Roots und demselben Kartenformat, wodurch der behördenübergreifende Zugriff über eine große Anzahl von Nutzern hinweg überschaubar bleibt.
Diese Liste ist besonders relevant für Systeme, bei denen Phishing-Schutz und hardwarebasierte Identitätsprüfung unerlässlich sind. Hier überwindet CAC eine Hürde, die die Kombination aus Passwort und App-basierter MFA nicht überwinden kann – sei es Windows- , macOS- oder Linux-MFA . Für Systeme mit geringeren Sicherheitsrisiken kann eine einfachere Methode genauso gut funktionieren.
Der oben genannte schnelle Widerruf funktioniert nur dank dessen, was im Hintergrund stillschweigend abläuft: ein Lebenszyklus, der lange bevor eine Karte in die Brieftasche eines Mitarbeiters gelangt, und der sich fortsetzt, bis sie längst in Stücke geschnitten ist.
CAC-Lebenszyklusmanagement
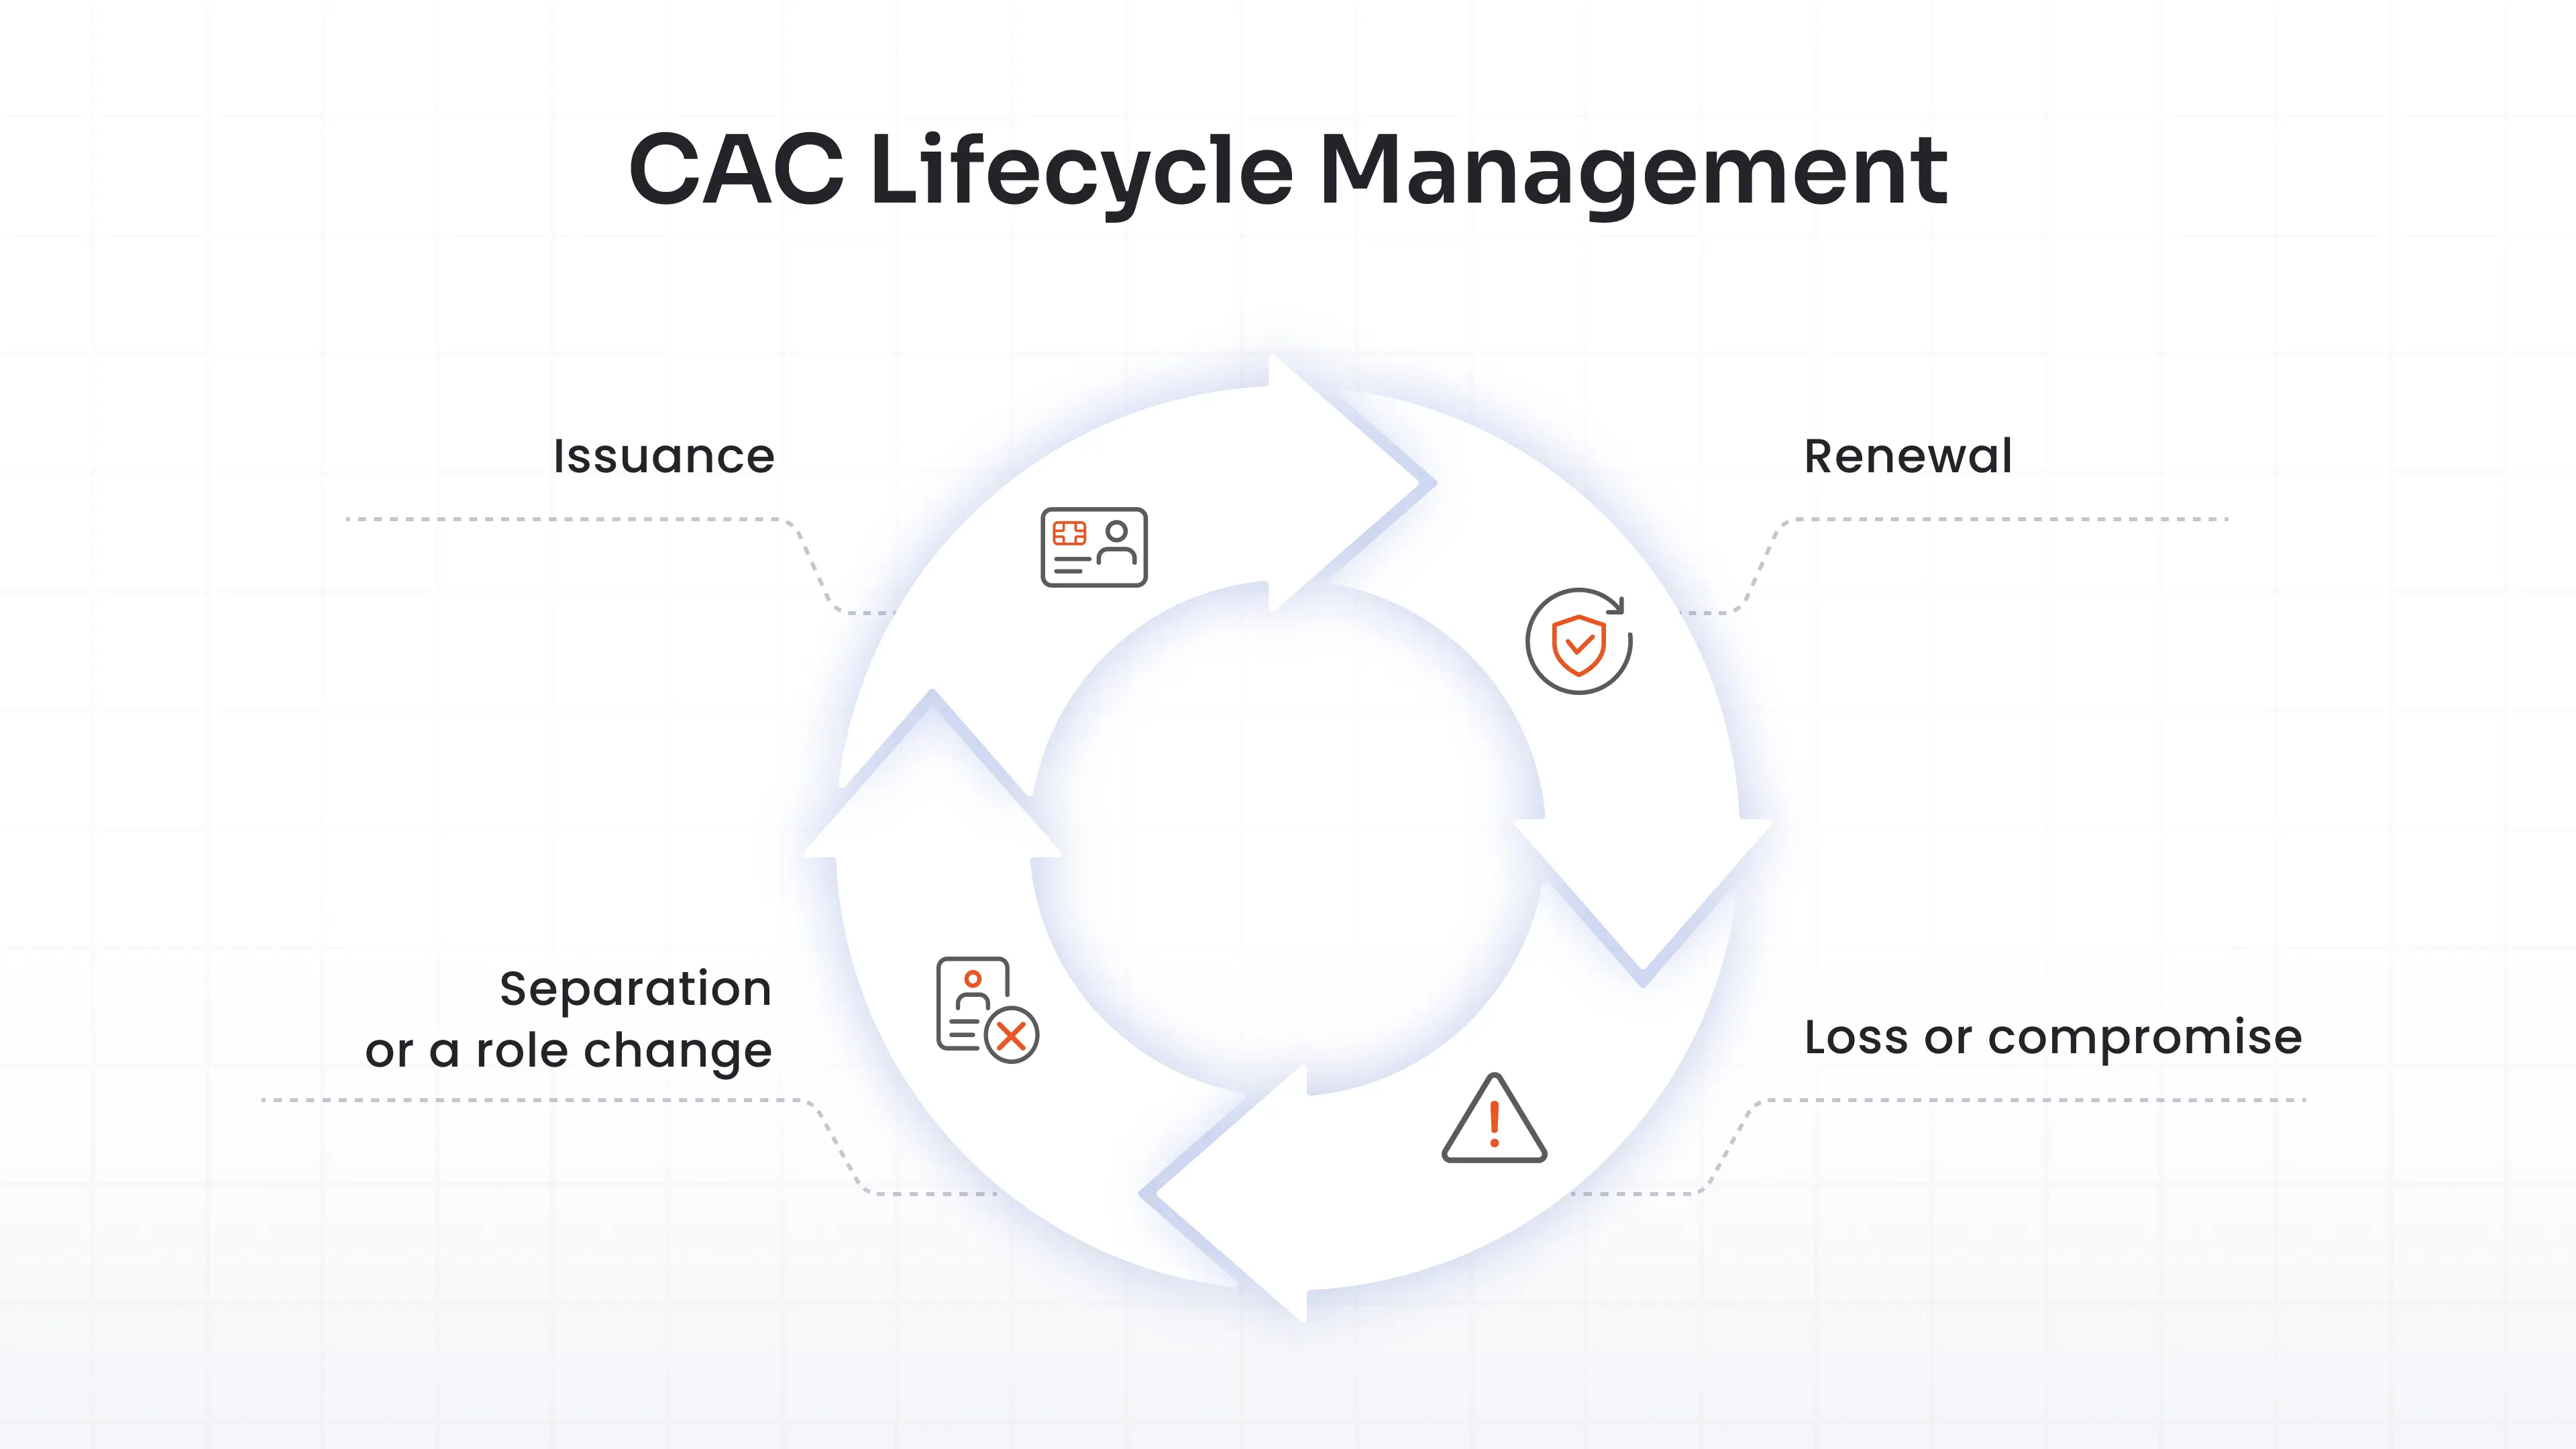
Eine CAC-Karte ist keine einmalige Angelegenheit. Sie durchläuft mehrere Phasen, und jede einzelne ist für die Sicherheit wichtig.
- Ausgabe: Dies beginnt mit der Sponsorensuche, der DEERS-Registrierung, einer Hintergrundprüfung und der Identitätsverifizierung an einem RAPIDS-Standort. Personalisierung und Ausstellung erfolgen erst, nachdem all diese Schritte abgeschlossen sind.
- Erneuerung: Dies tritt vor Ablauf der Gültigkeit in Kraft. Berechtigung und Bürgschaft werden erneut geprüft, und eine neue Karte wird ausgestellt, falls sich etwas am Status der Person geändert hat.
- Verlust oder Kompromiss: Dies löst eine sofortige Meldung an die Sicherheitsabteilung aus. Die Karte wird in DEERS/RAPIDS gesperrt, ihre Zertifikate werden auf die Sperrliste gesetzt, und eine Ersatzkarte durchläuft dieselben Verifizierungsschritte wie eine Neuausstellung.
- Trennung oder Rollenwechsel: Dadurch wird die Karte sofort ungültig, wodurch sowohl der Netzwerk- als auch der physische Zugang unterbrochen wird.
Der Lebenszyklus der CAC-Karte wird vom US-Verteidigungsministerium (DoD) verwaltet, nicht von der Authentifizierungsplattform Ihres Unternehmens. Dies sollten Sie beim Vergleich von Anbietern beachten: Kein MFA-Produkt gibt Probleme aus oder regelt den CAC-Lebenszyklus. Die CAC-Karte validiert die vom DoD bereits ausgestellten Karten und validiert diese so lange, bis das DoD etwas anderes anordnet.
Häufige Herausforderungen und Sicherheitsrisiken der CAC-Authentifizierung
Der oben beschriebene Lebenszyklus unterliegt der Kontrolle des US-Verteidigungsministeriums. Alles in diesem Abschnitt liegt in Ihrer Verantwortung, und genau hier treten bei der Implementierung von CAC-Systemen häufig Probleme auf. Die CAC-Sicherheit bietet zwar einen guten Schutz vor Phishing-Angriffen, doch in der Praxis stoßen wir immer noch auf dieselben wenigen Schwachstellen:
| Risiko | Was es in der Praxis bedeutet |
|---|---|
| Verlorene oder gestohlene Karten | Eine schwache PIN lässt ein Risikofenster offen, bis die Sperrung über DEERS/RAPIDS und OCSP/CRL-Prüfungen verbreitet wird. |
| Middleware- und Reader-Probleme | Veraltete Treiber, inkompatible Lesegeräte und Betriebssystem-Updates, die die Kartenerkennung unbemerkt beeinträchtigen, verursachen mehr Support-Anfragen als tatsächliche Sicherheitsvorfälle. |
| Latenz der Widerrufsprüfung | Wenn ein vertrauendes System eine OCSP-Antwort zu spät empfängt oder die CRL nicht erreichen kann, kann eine gesperrte Karte dennoch für kurze Zeit durchkommen. |
| RDP und Remotezugriffsdurchleitung | Die Weiterleitung einer physischen Smartcard-Sitzung über RDP vergrößert die Angriffsfläche und birgt somit alle Risiken, die mit der ursprünglichen Nutzung von RDP im Internet verbunden sind. |
| Legacy-Systeme | Apps, die nie für die zertifikatbasierte Anmeldung aktualisiert wurden, greifen auf die schwächeren Authentifizierungsmethoden zurück und machen damit stillschweigend den Sinn der CAC-Implementierung zunichte. |
Diese Tabelle dient als Checkliste dafür, was eine vertrauende Plattform vor der Einführung korrekt handhaben muss.
Bewährte Verfahren für eine sichere CAC-Authentifizierung
Ordnet man jeder Zeile in dieser Tabelle eine geeignete Vorgehensweise zu, verschwindet der größte Teil des Risikos:
- Setzen Sie strenge PIN-Richtlinien mit Wiederholungslimits und Sperrungen durch. Eine CAC-Karte mit einer schwachen PIN ist nur die halbe Miete eines Zwei-Faktor-Systems.
- Die Überprüfung des Zertifikatsstatus sollte auf jedem vertrauenden System obligatorisch und nicht optional sein. OCSP ist nach Möglichkeit zu verwenden, CRL als Fallback. Bei langsamen Antwortprozessen darf es zu keinem stillen Überspringen des Zertifikats kommen.
- Patchen Sie Middleware und Lesertreiber nach einem Zeitplan, genauso wie Sie alle anderen Komponenten des Netzwerks patchen würden.
- Segmentieren Sie Systeme, die CAC-Login akzeptieren, damit ein kompromittierter Endpunkt nicht zu einem Dominoeffekt auf alle anderen Systeme führt.
- Sichern Sie RDP und Fernzugriff separat. Integrieren Sie MFA direkt in die RDP-Sitzungen, anstatt sich nur auf Smartcard-Passthrough zu verlassen; ein dedizierter MFA-Schicht für Remote-Desktop behandelt dies ausführlicher.
- Jedes CAC-Authentifizierungsereignis muss protokolliert werden. Im Fehlerfall benötigen Sie einen Nachweis, keine Vermutung.
Bereitstellungsüberlegungen für die CAC-Authentifizierung
Die oben genannten Best Practices gewährleisten die Sicherheit einer funktionierenden CAC-Implementierung. Hier legen Sie fest, was „funktionierend“ für Ihr Unternehmen überhaupt bedeutet, bevor Sie sich für eine Plattform entscheiden. Machen Sie sich Folgendes klar:
- Middleware- und Lesegerätekompatibilität über Ihre tatsächliche Betriebssystempalette (Windows, macOS, Linux), nicht nur über das Betriebssystem, das auf Ihrem Testrechner zufällig läuft.
- Widerrufsprüfungsmethode und AusweichverhaltenFragen Sie einen beliebigen Anbieter direkt: Was passiert bei einem OCSP-Timeout? Fällt das System offen aus oder schließt es sich?
- Abdeckung über Ihre Systeme hinwegNicht nur die Anmeldung an Arbeitsstationen ist wichtig. VPN, SSH, RDP, ältere Webanwendungen und Verwaltungskonsolen benötigen jeweils eine eigene Konfiguration für die zertifikatsbasierte Anmeldung, und genau in den Lücken zwischen ihnen schleicht sich die Gefahr schwacher Authentifizierungsverfahren ein.
- Nicht-DoD-VertrauensanforderungenWenn Sie eine zivile Behörde oder ein Auftragnehmer sind, der CAC-Karten von Partnern akzeptiert, vergewissern Sie sich, dass die DoD-PKI-Root-Kette tatsächlich importiert und als vertrauenswürdig eingestuft wurde und nicht nur als selbstverständlich angenommen wird.
- Verzeichnisintegration (Active Directory, LDAP) zur Zuordnung von Zertifikatsattributen zu Benutzerkonten. Diese Zuordnung bewirkt, dass aus einem gültigen Zertifikat ein tatsächlicher Login wird.
- Rollout-Sequenzierung. Ein Pilotprojekt mit einer kleinen Gruppe, bei dem die Fallback-Authentifizierung weiterhin verfügbar ist, deckt Middleware- und Reader-Probleme auf, bevor sie Ihre gesamte Belegschaft betreffen.
- Hardwarebudget. Die Anzahl der Lesegeräte, die gelegentlichen Ersatzlesegeräte und der damit verbundene Supportaufwand summieren sich auf eine Weise, die eine Softwarelizenz pro Arbeitsplatz nicht erfasst.
Darunter verbirgt sich jedoch noch eine größere Weggabelung: native Zertifikatsdienste auf Betriebssystemebene (integriert in Windows Server und Active Directory) im Vergleich zu einem einheitlichen IAM/MFA-Plattform, die CAC zusammen mit allen anderen verwaltet Authentifizierungsmethode Ihre Organisation läuft.
Native Dienste funktionieren einwandfrei, solange alle Benutzer CAC-Zugriffe nutzen und sich alles innerhalb einer Windows-Domäne befindet. Ihre Rechtfertigung wird jedoch schwieriger, sobald CAC mit FIDO2-Schlüsseln, Push-Benachrichtigungen oder RADIUS-basierten VPN-Anmeldungen kombiniert wird, da jede dieser Funktionen eine eigene Konfiguration, eigene Richtlinien und eigene Berichtsfunktionen erfordert.
Eine einheitliche Plattform erfordert zwar etwas mehr Konfigurationsaufwand, bietet dafür aber eine zentrale Richtlinien-Engine und einen einheitlichen Prüfpfad für alle unterstützten Anmeldeinformationstypen. Welche Variante dieser Abwägung für Sie vorteilhafter ist, hängt ganz von der Heterogenität Ihrer IT-Umgebung ab. Dies sollte in der Regel als Erstes analysiert werden, bevor man verschiedene Anbieter vergleicht.
Wie unterstützt miniOrange die CAC-Authentifizierung?
miniOrange hat die CAC/PIV-Smartcard-Authentifizierung als unterstützte MFA-Methode in seine Identitätsplattform integriert. Dabei wird geprüft, ob ein von einer CAC- oder PIV-Karte vorgelegtes Zertifikat echt, gültig und einem realen Benutzerkonto zugeordnet ist. Die Ausstellung und Verwaltung des Zertifikats selbst obliegt dem US-Verteidigungsministerium (DoD) und DEERS/RAPIDS; miniOrange übernimmt dessen Validierung.
In der Praxis bedeutet das, das PKI-Zertifikat auf der Karte mit vertrauenswürdigen Stammzertifikaten abzugleichen und es einem Benutzerdatensatz zuzuordnen. Anschließend wird CAC/PIV zusammen mit den anderen MFA-Methoden von miniOrange , Push-Benachrichtigungen , FIDO2 , Hardware-Tokens und mehr innerhalb derselben Richtlinien-Engine verfügbar gemacht.
Die meisten Organisationen verwenden nicht ausschließlich CAC. Ein Auftragnehmer benötigt möglicherweise CAC für Systeme, die mit dem Verteidigungsministerium in Verbindung stehen, und einen FIDO2-Schlüssel oder Push-Benachrichtigungen für alle anderen Systeme. Die Nutzung beider Verfahren über eine einzige Plattform ermöglicht einheitliche Zugriffsrichtlinien und ein einheitliches Prüfprotokoll, anstatt separate Tools für verschiedene Anmeldeinformationstypen zu verwenden.
So sieht diese Konfiguration im miniOrange-Dashboard tatsächlich aus:
Administratoren können die vollständige Konfiguration im CAC/PIV-Einrichtungsleitfaden durchgehen . Und falls Sie sich noch nicht sicher sind, ob die Smartcard-Authentifizierung generell für Ihre Umgebung geeignet ist, bevor Sie sich speziell für CAC entscheiden, ist unser Leitfaden zur Smartcard-Authentifizierung ein guter Ausgangspunkt.
Fazit
Die CAC-Authentifizierung löst ein spezifisches Problem optimal: phishingresistente, hardwaregestützte Identität für Systeme des US-Verteidigungsministeriums und verwandter Bereiche. Genau dafür wurde sie entwickelt.
Die eigentliche Herausforderung besteht nicht darin, CAC abstrakt zu verstehen. Vielmehr geht es darum, zu ermitteln, welche Ihrer Systeme es tatsächlich benötigen, welche Sperr- und Middleware-Lücken Sie in Kauf nehmen möchten und wo eine umfassendere MFA-Sicherheitslösung Ihnen die Verwendung von fünf verschiedenen Tools für fünf verschiedene Anmeldeinformationstypen erspart.
Besorgen Sie sich diese Antworten zuerst. Sobald Sie sie haben, verkürzt sich das Gespräch mit dem Anbieter erheblich.
Häufig gestellte Fragen
Was ist eine CAC-Karte?
Eine CAC (Certificate of Access Card) ist eine Chipkarte im Kreditkartenformat, die an aktive Militärangehörige, zivile Mitarbeiter des Verteidigungsministeriums und berechtigte Auftragnehmer ausgegeben wird. Sie speichert Zertifikate, ein Foto, Fingerabdrücke und Identifikationsdaten auf einem eingebetteten Chip und dient gleichzeitig als physischer Zutrittsausweis.
Welche Zertifikate werden auf einer Common Access Card gespeichert?
Typischerweise ein Identitätsauthentifizierungszertifikat (auf neueren Karten mit PIV-Auth abgestimmt), ein E-Mail-Signaturzertifikat und ein E-Mail-Verschlüsselungszertifikat, die alle bei DoD-Stamm- und Zwischenzertifizierungsstellen verankert sind.
Gilt die CAC-Authentifizierung als Multi-Faktor-Authentifizierung?
Ja. Es kombiniert etwas, das man besitzt (die physische Karte), mit etwas, das man weiß (die PIN), und erfüllt damit die Anforderungen der Zwei-Faktor-Authentifizierung ohne zusätzliche App oder Token.
Wie richte ich die CAC-Kartenauthentifizierung auf meinem Arbeitscomputer ein?
Sie benötigen einen kompatiblen Kartenleser und die entsprechende Middleware sowie die in den Truststore Ihres Systems importierten DoD-PKI-Root- und Zwischenzertifikate. Die meisten vom US-Verteidigungsministerium ausgegebenen Rechner sind vorkonfiguriert; andernfalls übernimmt Ihr IT- oder Sicherheitsteam die Einrichtung und ordnet Ihr Zertifikat Ihrem Verzeichniskonto zu.
Wie erhalte ich ein Authentifizierungszertifikat für CAC?
Sie müssen es nicht separat anfordern. Die Zertifikate werden bei der Ausstellung automatisch auf die Karte geladen, sobald die DEERS-Registrierung, die Hintergrundprüfungen und die RAPIDS-Identitätsprüfung abgeschlossen sind.
Was soll ich tun, wenn meine CAC-Karte verloren gegangen, gestohlen worden oder abgelaufen ist?
Melden Sie den Verlust oder Diebstahl Ihrer Karte umgehend Ihrer Sicherheitsabteilung, damit diese in DEERS/RAPIDS gesperrt und durch CRL- und OCSP-Prüfungen blockiert werden kann. Falls Ihre Karte abgelaufen ist, besuchen Sie eine RAPIDS-Website zur Verlängerung; dabei werden Ihre Berechtigung und Ihre Identität erneut überprüft.
Warum wird meine CAC-Karte von meinem Computer nicht erkannt?
Meist liegt es an der Middleware oder den Treibern: veraltete Kartenlesertreiber, ein Betriebssystem-Update, das die Erkennung beeinträchtigt hat, oder ein nicht richtig eingesetzter Kartenleser. Die Neuinstallation der Middleware oder die Verwendung eines anderen Kartenlesers behebt die meisten Probleme. Ist das Zertifikat abgelaufen oder widerrufen, hilft auch keine Treiberänderung; dann muss es erneuert werden.

Hinterlasse einen Kommentar