

Identität ist der neue Perimeter. Die meisten Unternehmen wissen das theoretisch, haben aber dennoch Schwierigkeiten mit Identitäts- und Zugriffsmanagement (IAM).IAM) Herausforderungen in der Praxis.
Zwischen Multi-Cloud, der Ausbreitung von SaaS-Lösungen, hybriden Arbeitsmodellen, dem Druck durch Compliance-Vorgaben und Fachkräftemangel, IAM Für Unternehmen ist dies zu einem Problem mit hohem Einsatz geworden, das Umsatz, Risiko und Reputation betrifft.
Wenn Sie CISO, CIO oder CTO sind, kennen Sie das Problem bereits. Ihre Teams versuchen, mit Zugriffsanfragen, Audits und Störungsmeldungen Schritt zu halten und sollen gleichzeitig die IT-Infrastruktur modernisieren. IAMund „Zero Trust ermöglichen“, ohne den Geschäftsbetrieb zu stören.
Dieser Artikel erläutert die häufigsten Unternehmensformen IAM Herausforderungen, warum sie existieren und was IAM Experten wie miniOrange gehen anders vor, um diese Probleme pragmatisch und wiederholbar zu lösen.
Warum IAM Gibt es Herausforderungen?
Identitäts- und Zugriffsmanagement (IAM) ist eine Cybersicherheitslösung, bestehend aus Richtlinien, Prozessen und Technologie, die sicherstellt, dass nur autorisierte Benutzer aus den richtigen Gründen Zugriff auf die richtigen Ressourcen haben.
Bei so vielen Aspekten IAMDadurch wird es für Unternehmen kompliziert, zu planen, Strategien zu entwickeln und diese umzusetzen, was eine Herausforderung darstellt.
Einige Gründe für die Komplexität sind:
- Durch jahrelange Fusionen und Übernahmen sind zahlreiche Identitätsquellen und Verzeichnisse entstanden.
- Legacy-Anwendungen, die die moderne Identitätsföderation oder SSO nie berücksichtigt haben.
- Die Rahmenbedingungen für die Einhaltung von Vorschriften werden immer strenger und detaillierter.
- Begrenzte interne IAM Talent und ständige Fluktuation in den Sicherheitsteams.
- Entstehung von Maschinenidentitäten und Möglichkeiten, diese zu sichern.
Das Problem ist nicht einfach nur „wir brauchen ein neues IAM Plattform.“ Das Problem besteht darin, dass Identitätsmanagement in Unternehmen organisch gewachsen ist, während die Risikofläche und die regulatorischen Verpflichtungen exponentiell zugenommen haben.
Modernes IAM Unternehmen müssen jahrzehntelange Fehlentscheidungen mit den heutigen Anforderungen an Zero Trust, Cloud-First-Architekturen und reibungslose digitale Erlebnisse in Einklang bringen.
gemeinsam IAM Herausforderungen für Unternehmen
Wir haben zusammengestellt IAM Herausforderungen, mit denen Organisationen konfrontiert sind oder sein könnten, wenn sie versuchen, zu wachsen und Cybersicherheitsrisiken entgegenzuwirken.
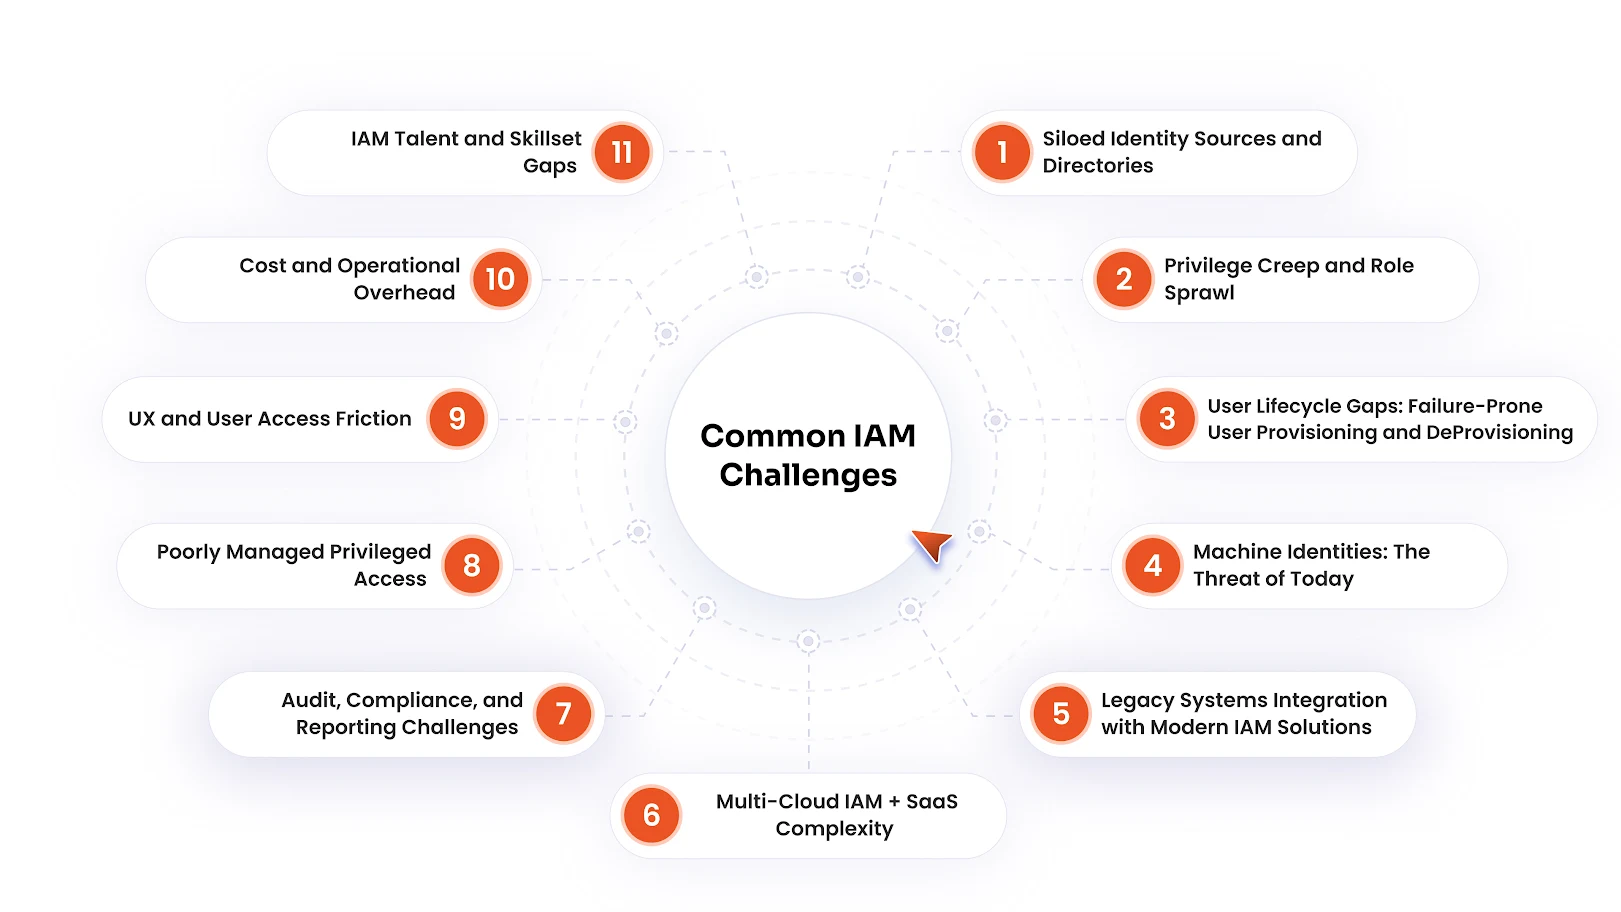
1. Abgeschottete Identitätsquellen und Verzeichnisse
Viele Unternehmen pflegen mehrere Identitätsspeicher, zum Beispiel Active Directory für lokale Benutzer, Azure AD oder andere IDaaS-Dienste (Identity as a Service) für Cloud-Anwendungen, lokale Anmeldeinformationen, die in Geschäftsanwendungen gespeichert sind, und separate Verzeichnisse für Auftragnehmer und Partner.
Diese Fragmentierung erzeugt:
- Uneinheitliche Zugriffsrichtlinien in verschiedenen Umgebungen.
- Mehrere Zugangsdaten pro Benutzer erhöhen die Passwortmüdigkeit und das Risiko.
- Erhöhtes Risiko von Datenpannen.
- In vielen Unternehmen herrscht Verwirrung darüber, wer Zugriff auf welche Ressourcen hat.
Lösung: Entscheiden Sie sich für eine Identitätsföderation und eine Single Sign-On (SSO)-Lösung , mit der isolierte Systeme miteinander verbunden werden können. So erhalten Benutzer mit nur einem Satz Anmeldeinformationen Zugriff auf mehrere Anwendungen. Dies verbessert die Benutzerfreundlichkeit und die Sicherheit.
2. Ausweitung von Privilegien und Rollenverteilung
Im Laufe der Zeit häufen Benutzer Zugriffsrechte an, die sie nicht mehr benötigen. Beförderungen, interne Versetzungen, projektbezogene Aufgaben und Notfallzugriffe summieren sich. Dies führt zu einer schleichenden Ausweitung der Berechtigungen.
Die Folgen der schleichenden Privilegienausweitung sind:
- Erhöhtes Risiko von Bedrohungen durch Insider.
- Zunahme der Angriffsfläche für Cyberkriminelle.
- Schwierigkeiten bei der Umsetzung der Prinzipien der minimalen Privilegienvergabe und des Zero Trust.
Für Administratoren sieht das so aus, als müssten Rollen und Gruppen manuell angepasst werden, damit es „einfach funktioniert“, was zu einer unübersichtlichen Rollenstruktur führt, die nicht mehr zu verwalten ist.
Lösung: Setzen Sie auf Ansätze, die den Benutzerzugriff verwalten, wie z. B. rollenbasierte Zugriffskontrolle (RBAC) , attributbasierte Zugriffskontrolle (ABAC) und richtlinienbasierte Zugriffskontrolle (PBAC).
3. Lücken im Benutzerlebenszyklus: Fehleranfällige Benutzerbereitstellung und -entziehung
Der Joiner-Mover-Leaver (JML)-Prozess bzw. der Benutzerlebenszyklus ist das Rückgrat eines effektiven Identitäts- und Zugriffsmanagements, bleibt aber dennoch einer der hartnäckigsten Unternehmensprozesse. IAM Herausforderungen.
Beispielsweise müssen neue Mitarbeiter (Joiners) tagelang auf Zugriff warten, Mitarbeiter, die die Stelle wechseln (Movers), ziehen alte Berechtigungen in neue Jobs mit, und ausscheidende Mitarbeiter (Leavers) behalten ihre Zugangsdaten noch lange nach ihrem letzten Arbeitstag.
Der Benutzerlebenszyklus birgt Lücken und Sicherheitsrisiken, wie zum Beispiel:
- Verzögerungen bei der Einarbeitung/Bereitstellung führen zu einer übermäßigen Belastung des Helpdesks und Produktivitätsverlusten für den Mitarbeiter.
- Eine verspätete Abmeldung von Mitarbeitern führt zu Zombie-Konten, Bedrohungen durch Insider und Verstößen gegen Compliance-Vorgaben.
- Anhäufung von Rollen oder unklare Rechte-/Eigentumsverhältnisse, was zu einer schleichenden Ausweitung von Berechtigungen führt.
Lösung: Automatisieren Sie die Benutzerbereitstellung und -entziehung sowie dynamische Rollenaktualisierungen. Entscheiden Sie sich außerdem für eine Just-in-Time-Lösung (JIT) zur Gewährung temporärer Zugriffsrechte, die nach einer bestimmten Zeit ablaufen, um Bedrohungen zu minimieren.
4. Maschinenidentitäten: Die Bedrohung von heute
Die meisten Unternehmen behandeln Maschinenidentitäten stiefmütterlich. Mit der zunehmenden Verbreitung von Microservices, APIs, Containern und Automatisierung vermehren sich Maschinenidentitäten jedoch schneller als menschliche. Sie operieren unkontrolliert, verfügen über zu viele Berechtigungen und schwache Anmeldeinformationen und stellen somit ein ernstes Sicherheitsrisiko dar. IAM Herausforderung und Sicherheitsrisiko.
Lösung: Gewähren Sie Maschinenidentitäten stets eingeschränkte Berechtigungen gemäß dem Prinzip der minimalen Berechtigungen (PoLP) . Führen Sie regelmäßig Audits der Berechtigungen und Aktivitäten der Maschinenidentitäten durch, um Sicherheitsrisiken zu minimieren.
5. Integration von Altsystemen mit modernen Systemen IAM Lösungen
Viele unternehmenskritische Anwendungen wurden lange vor der Existenz moderner Protokolle wie SAML, OAuth oder OpenID Connect entwickelt.
Diese Altsysteme:
- Moderne SSO- oder Identity-Federation-Systeme werden nicht nativ unterstützt.
- Für die Integration mit sind benutzerdefinierte Konnektoren oder Proxys erforderlich. IAM Plattformen.
- Oftmals verwenden sie ihre eigenen lokalen Benutzerkonten und Passwörter.
Aus betriebswirtschaftlicher Sicht ist die Neuentwicklung oder der Austausch dieser Systeme teuer und riskant. Aus Sicherheitssicht werden sie zu langfristigen Ankern, die verhindern, dass... IAM Modernisierung.
Lösung: Nutzen ZugangsgatewaysLDAP-Proxy- oder ID-Federationsdienste zur Erweiterung der IAM auf ältere Anwendungen zugreifen und diese schrittweise einführen IAM Modernisierung ohne Beeinträchtigung des Betriebs bestehender Anwendungen.
6. Multi-Cloud IAM + SaaS-Komplexität
Unternehmen nutzen selten nur eine einzige Cloud. Häufiger verwenden sie einen Mix aus AWS, Azure und GCP für Daten und Analysen sowie Dutzende oder Hunderte von SaaS-Anwendungen, die von verschiedenen Teams erworben werden.
IAM In einer einzigen Wolke zu sein, ist schon schwierig genug. IAM Multi-Cloud-Umgebungen werden noch komplexer, wenn jeder Anbieter seine eigene Identität, isolierte Verzeichnisse, widersprüchliche Richtlinien und mangelnde Transparenz darüber hat, wer in der Cloud woran arbeitet. Dies stellt eine Herausforderung dar. IAM Herausforderung für die Unternehmen.
Zu den wichtigsten Herausforderungen gehören:
- Inkonsistente Zugriffsmodelle über verschiedene Cloud-Umgebungen hinweg.
- Schwierigkeiten bei der Implementierung einer einheitlichen Cloud-Identitätsstruktur.
- Risikoreiche lokale Administratorkonten und Ad-hoc-Konfigurationen in SaaS-Mandanten.
Lösung: Nutzen Sie Cloud Infrastructure Entitlement Management (CIEM), um die Berechtigungen aller Benutzer und Maschinen abzubilden. Anstatt Benutzer über mehrere Identitätsanbieter (IdPs) wie AWS, Google oder Azure zu verwalten, sollten Sie einen zentralen Anbieter verwenden.
7. Herausforderungen bei Prüfung, Compliance und Berichterstattung
Herausforderungen bei Audit, Compliance und Berichterstattung in IAM Sie entstehen, wenn Identitäten, Zugriffsrichtlinien und Protokolle über mehrere Systeme verteilt sind, was es schwierig macht, im Rahmen von SOC2-, SOX-, HIPAA-, GDPR-, PCI-DSS- und ISO 27001-Audits nachzuweisen, „wer wann und warum Zugriff auf was hatte“.
Lösung: Zentralisierte Implementierung IAM Mit integrierter Governance, sodass alle Authentifizierungs-, Autorisierungs- und Verwaltungsereignisse an einem Ort protokolliert werden und Zugriffsüberprüfungen automatisiert und richtlinienbasiert erfolgen.
8. Schlecht verwalteter privilegierter Zugriff
Zu den privilegierten Konten gehören Domänenadministratoren, Cloud-Root-Konten, Datenbankbesitzer, DevOps- und SRE-Benutzer sowie leistungsstarke Dienstkonten. Sind diese Konten übermäßig privilegiert, werden sie gemeinsam genutzt oder unzureichend überwacht, kann ein einziger Angriff zur vollständigen Übernahme der Umgebung führen. Dies stellt ein erhebliches Sicherheitsrisiko dar. IAM Herausforderung und Sicherheitsrisiko.
Schlecht verwaltete Berechtigungen sehen folgendermaßen aus:
- Gemeinsam genutzte Administratorkonten mit generischen Benutzernamen und Passwörtern, die in Chats oder Dokumenten weitergegeben werden.
- Die permanenten Administratorrechte werden „nur für den Fall“ gewährt und nie widerrufen, wodurch übermäßige Berechtigungen entstehen.
- Verwaiste privilegierte Konten für ehemalige Mitarbeiter, Lieferanten oder alte Projekte, die niemand mehr aktiv betreut.
- Keine einheitliche MFA, Protokollierung oder Überwachung von risikoreichen Administratoraktionen oder -sitzungen.
Lösung: Nutzen Sie Zero Standing Privilege (ZSP) , da es sich um einen Sicherheitsansatz handelt, bei dem kein Benutzerkonto (weder Mensch noch Maschine) über dauerhafte Zugriffsrechte verfügt.
Anstatt also permanent Zugriff zu gewähren, werden Berechtigungen/Privilegien nur bei Bedarf erteilt und nach Abschluss der Aufgabe wieder entzogen. ZSP kann man sich als die ultimative Weiterentwicklung von PoLP vorstellen.
9. UX und Benutzerzugriffshindernisse
Besitzt das IAM Wenn die System-UX schwer zu navigieren ist, suchen Benutzer zwangsläufig nach Abkürzungen, die Sicherheitsvorkehrungen komplett umgehen. Dadurch wird aus einer einfachen Benutzerfreundlichkeitsbarriere ein ernsthaftes Problem. IAM Herausforderung.
Gründe für die Reibung sind:
- Inkonsistente Anmeldeabläufe oder SSO
- Häufige Aussperrungen
- Mehrere Passwörter und MFA-Müdigkeit
- Schlechte mobile Benutzererfahrung
Lösung: Nutzen Sie adaptive Authentifizierung für Benutzer mit geringem Risiko und wechseln Sie zu passwortlosen Authentifizierungsmethoden (Passwörter und Biometrie). Gewährleisten Sie ein besseres Single Sign-On (SSO) für Systeme und optimieren Sie die mobile Benutzererfahrung.
10. Kosten und Betriebskosten
IAM Die IT-Sicherheit kann sich unbemerkt zu einem der teuersten Bestandteile Ihrer Sicherheitsinfrastruktur entwickeln, wenn sie ohne Plan wächst. Vielen Teams wird dies erst bewusst, wenn die Budgets knapp werden oder Audits kritische Fragen aufwerfen.
Herausforderungen bei einem ungeplanten IAM Die Strategien sind:
- Manuelle Tickets für Zugriffsanfragen
- IAM Projekte scheitern aufgrund operativer Komplexität.
- Mehrere Anbieter für Identitätsverbund, SSO, MFA und PAM die nicht vollständig miteinander kommunizieren.
- Überschneidende Lizenzen und Funktionen, die zwar gekauft, aber kaum genutzt werden.
Lösung: Vereinfachen Sie Ihre Lizenzverwaltung, indem Sie doppelte Tools ausmustern und sich auf die tatsächlich genutzten Funktionen konzentrieren. Streben Sie außerdem eine einheitliche Lösung an. IAM Eine Plattform, die SSO, MFA, PAM und Lebenszyklusmanagement an einem Ort vereint.
11 IAM Talent- und Kompetenzlücken
IAM ist spezialisiert: Sie benötigen Mitarbeiter, die Protokolle (SAML, OAuth, OIDC) und Cloud-Technologien verstehen. IAM Modelle, RBAC-Design, Compliance-Anforderungen und Kompromisse bei der Umsetzung in der Praxis.
Den meisten Unternehmen mangelt es an solchen Talenten. Die Folge ist:
- Stillgelegte Projekte
- Fragile kundenspezifische Integrationen
- Abhängigkeit von wenigen überlasteten Spezialisten.
- Kontinuitäts- und Resilienzrisiken für die Führungsebene sind keine Frage des Personalbestands.
Lösung: Partner mit IAM Experten (wie miniOrange), die Referenzarchitekturen, Beschleuniger und Managed Services mitbringen, anstatt bei Null anzufangen. Wählen Sie außerdem IAM Plattformen, die den Bedarf an benutzerdefiniertem Code reduzieren und Standardeinstellungen bieten, die mit Zero Trust und Compliance im Einklang stehen.
Wie IAM Experten lösen diese Herausforderungen für Unternehmen?
IAM Modernisierung bedeutet nicht nur den Kauf einer Plattform. Es geht um die Anpassung IAM Best Practices, im Einklang mit dem Zero-Trust-Konzept und mit einer vereinfachten Benutzererfahrung für Anwender, Sicherheitsteams und Prüfer.
Hier ist, wie IAM Experten gehen diese Herausforderungen an:
- Identitätsföderation und SSO: Bieten Sie Benutzern einen sicheren Login für alle Apps und zentralisieren Sie gleichzeitig die Kontrolle für Sicherheitsteams.
- Automatisiertes Benutzerlebenszyklusmanagement: Zugriffsrechte werden automatisch gewährt, aktualisiert und entfernt, wenn Personen der Organisation beitreten, wechseln oder sie verlassen.
- Einheitliches Identitätsmanagement: Verwalten Sie alle menschlichen und maschinellen Identitäten aus einer einzigen Quelle heraus, sowohl lokal als auch in der Cloud.
- Implementierung privilegierter Zugriffe: Hochriskante Administratorkonten sollten durch das Prinzip der minimalen Berechtigungen, Genehmigungen und eine strenge Überwachung geschützt werden.
- Nach der Zero-Trust-Architektur: Überprüfen Sie jeden Benutzer und jedes Gerät kontinuierlich, anstatt dem Netzwerk standardmäßig zu vertrauen.
- Implementierung von MFA und passwortloser Authentifizierung: Ergänzen Sie Ihre Sicherheitsmaßnahmen um eine starke, benutzerfreundliche Authentifizierung, die über Passwörter hinausgeht, um Kontoübernahmen, Datenlecks, Credential Stuffing und andere Arten von Bedrohungen zu verhindern.
- Einführung von Richtlinien für kontinuierliche Überwachung, Überprüfung und Zugriffskontrolle: Gewährleisten Sie einen dauerhaft sicheren Zugriff durch fortlaufende Kontrollen, Warnmeldungen und regelmäßige Zugriffsüberprüfungen.
- Lösung von Multi-Cloud-Problemen IAM Komplexität: Wenden Sie einheitliche Richtlinien für Identität, Zugriff und Governance auf all Ihren Cloud-Plattformen und SaaS-Anwendungen an.
All dies wird Unternehmen eine einheitliche und starke Sicherheitslage bieten und ihnen die Verwaltung des Identitätszugriffs erleichtern.
Fazit
Unternehmen IAM Die Herausforderungen werden nicht verschwinden. Im Gegenteil: Mit der zunehmenden Verbreitung von KI, Automatisierung und Multi-Cloud-Lösungen wird die Identitätsprüfung für Ihre Sicherheitsstrategie und Compliance-Anforderungen immer wichtiger.
Führungskräfte, die behandeln IAM Wenn man es als strategische Geschäftsinitiative und nicht als nachträgliche technische Überlegung betrachtet, erzielt man bessere Ergebnisse, wie zum Beispiel:
- Geringere Wahrscheinlichkeit und Auswirkung von Sicherheitslücken.
- Reibungslosere Audits im Rahmen von SOC2, SOX, HIPAA, DSGVO, PCI-DSS und ISO 27001.
- Bessere Benutzererfahrung und höhere Produktivität.
- Ein klarerer Weg zu Zero-Trust- und Cloud-First-Strategien.
In Zusammenarbeit mit IAM Experten wie miniOrange ermöglicht es Ihnen, Identitäten zu vereinheitlichen, Ihre Infrastruktur zu modernisieren, starke Kontrollmechanismen wie SSO, MFA, PAM und RBAC zu implementieren und die Komplexität zu beherrschen IAM für Unternehmen auf eine Weise, die mit den Geschäftszielen übereinstimmt.
Erhöhen Sie die Sicherheit mit miniOrange IAM Suiten
miniOrange IAM Die Suite bietet Produkte sowohl für Mitarbeiter als auch für Kunden, die in Cloud- und On-Premise-Bereitstellungsmodi eingesetzt werden können.
Unser Kern IAM Das Angebot umfasst SSO, MFA, adaptive/risikobasierte Authentifizierung, PAM, Benutzerlebenszyklusmanagement und passwortlose Anmeldungen.
Um mehr über unsere zu erfahren IAM Produktpalette Sie bitte Kontakt mit uns auf für eine Demo-Session oder melden Sie sich für eine 30-Tage kostenlose Testversion.
Häufig gestellte Fragen
Was sind die vier Säulen von IAM?
Die vier Säulen von IAM Autorisierung, Authentifizierung, Governance und Benutzerverwaltung sind die wichtigsten Aspekte. Zusammen gewährleisten sie, dass nur die richtigen Personen zum richtigen Zeitpunkt und aus den richtigen Gründen Zugriff auf die Ressourcen haben.
Was sind die IAM Herausforderungen im Cloud Computing?
Zu den zentralen Herausforderungen zählen Schatten-IT, Konfigurationsfehler, Compliance, übermäßig privilegierte Konten und die Verwaltung des Lebenszyklus von Identitäten.
Wie können Unternehmen privilegierte Zugriffe effektiver verwalten?
Unternehmen können das Privileged Access Management (PAM) verbessern, indem sie Just-in-Time-Berechtigungserweiterungen, starke Multi-Faktor-Authentifizierung (MFA), Sitzungsüberwachung und regelmäßige Überprüfungen privilegierter Rollen implementieren. Die Integration von PAM in umfassendere Sicherheitsarchitekturen ist ebenfalls wichtig. IAM Die Richtlinien gewährleisten eine einheitliche Governance in On-Premise- und Cloud-Umgebungen.



Hinterlasse einen Kommentar