
Wenn Sie zu denjenigen gehören, die gefragt werden: „Wer hat noch Zugriff auf dieses System?“ und dafür vier verschiedene Konsolen überprüfen müssen, dann ist dies genau das Richtige für Sie.
IT- und Sicherheitsteams planen ihre Identitätsarchitektur selten von Grund auf neu. Meist existiert bereits ein System, das über Jahre hinweg stetig wächst. Hier ein Single Sign-On (SSO)-Tool , dort ein Multi-Faktor-Authentifizierungstool (MFA) , eine Identity-Governance-Plattform und nach einem gründlichen Audit hinzugefügtes PAM . Jede Anschaffung löste damals ein konkretes Problem. Doch irgendwann herrscht ein unübersichtliches Durcheinander, und die einfache Frage, wer worauf Zugriff hat, lässt sich kaum noch beantworten.
Konvergiert IAM ist die Lösung für dieses Problem. Es vereint Zugriffsmanagement, Identitätsgovernance, privilegierte Zugriffe, Lebenszyklusautomatisierung und Identitätsanalyse auf einer einzigen Plattform anstatt auf fünf separaten. Eine Identitätsebene. Eine Richtlinien-Engine. Ein zentraler Ort, um zu sehen, wer worauf Zugriff hat und warum.
Hier erfahren Sie, wie das in der Praxis aussieht, was nötig ist, um dorthin zu gelangen, und wo Teams auf dem Weg dorthin häufig scheitern.
Was ist konvergiert? IAM?
Konvergiert IAM (Konvergiertes Identitäts- und Zugriffsmanagement) ist ein Ansatz, der die zentralen Disziplinen des Identitätsmanagements auf einer Plattform vereint: Zugriffsmanagement, Identitätsgovernance und -verwaltung (IGA), Privilegierte Zugriffsverwaltung (PAM), Identitätslebenszyklusmanagementund Identitätsanalysen.
Anstatt jede Disziplin als eigenständiges Werkzeug zu betreiben, das nach eigenem Zeitplan angeschafft und verwaltet wird, wird ein konvergentes System eingesetzt. IAM Plattform bzw einheitlich IAM LernumgebungSie werden über eine einzige Identitätssicherheitsplattform bereitgestellt. Jede Identität, ob Mensch oder Maschine, wird auf die gleiche Weise und anhand derselben Richtlinien verwaltet und ist über ein einziges Dashboard einsehbar.
KI-Agenten, Servicekonten und API-Schlüssel sind heute ebenfalls Identitäten. Wenn Ihre Plattform nur menschliche Anmeldungen verwaltet, besteht bereits eine Lücke, die schneller wächst als der menschliche Anteil Ihrer Belegschaft.
Warum sich Organisationen in Richtung Konvergenz bewegen IAM
Fragmentierte IAM Der Betrieb ist teuer, und es wird immer riskanter, die bestehende Infrastruktur beizubehalten. Einige Herausforderungen drängen Organisationen in Richtung konvergenter Systeme. IAM.
Identitätswüste
Durchschnittlich nutzen Unternehmen Dutzende von Tools im Bereich Identitätsmanagement. Jedes neue Tool fügt einen Login, einen Richtliniensatz und eine Lücke zwischen Systemen hinzu, die niemand permanent überwacht.
Identitätsbasierte Angriffe
Laut Verizons DBIR begannen im Jahr 2025 22 % aller Datenschutzverletzungen mit gestohlenen oder kompromittierten Zugangsdaten – mehr als über jeden anderen Zugriffsweg. Der IBM- Bericht „Cost of a Data Breach Report 2025 “ beziffert die durchschnittlichen Kosten einer Datenschutzverletzung aufgrund gestohlener oder kompromittierter Zugangsdaten auf 4.67 Millionen US-Dollar.
Fragmentierte IAM Das erleichtert diese Angriffe. Wenn Zugriffsverwaltung, Governance und privilegierte Konten in getrennten Systemen verwaltet werden, hat niemand den vollständigen Überblick, bis es zu spät ist.
Fragmentierte Identitätsdaten
Ihr HR-System speichert Mitarbeiterdatensätze unterschiedlich. Ihr Verzeichnis verwendet eine andere Version. Ihr PAM-Tool verwendet eine dritte. Wenn diese Daten nicht mehr synchron sind – was bei mehr als zwei oder drei Tools zu erwarten ist –, hat niemand mehr eine verlässliche Informationsquelle darüber, wer eine Person tatsächlich ist und welche Zugriffsrechte sie hat.
Compliance-Druck
NIST, PCI-DSS, DPDPDA, DSGVO und ISO 27001 erwarten allesamt schnelle Antworten auf grundlegende Fragen: Wer hat worauf Zugriff, wann wurde dieser erteilt, wann wurde er zuletzt überprüft? Das ist mühsam, wenn die Antwort auf vier verschiedene Systeme verteilt ist.
Betriebskomplexität
Manuelle Bereitstellung. Manuelle Deaktivierung. Zugriffsüberprüfungen in Tabellenkalkulationen. Jeder manuelle Schritt birgt das Risiko, dass Benutzer vergessen werden – und genau solche vergessenen Konten sind es, nach denen Angreifer suchen.
Kosten- und Lieferantenmanagement
Fünf Anbieter bedeuten fünf Verträge, fünf Verlängerungszyklen, fünf Supportbeziehungen und fünf verschiedene Stellen, an denen unbemerkt etwas kaputtgehen kann. Budgetüberschreitungen bei IAM Sie entstehen selten durch einen einzelnen Fehlkauf. Sie entstehen durch fünf vernünftige Käufe, die nie miteinander in Konflikt gerieten.
Kernkomponenten eines konvergierten IAM Plattform
Ein realer Konvergenz IAM Die Plattform ist nicht einfach nur IGA mit einem zusammengeführten AM und PAM. Sie basiert auf einigen Kerndisziplinen, die als ein System zusammenarbeiten.
- Identitäts- und Zugriffsmanagement (AM): SSO, Passwortverwaltung und politikbasierter Zugang zu Anwendungen und Ressourcen. Die Eingangstür.
- Identitätsgovernance und -verwaltung (IGA)Zugriffszertifizierungen, Berechtigungsprüfungen und Richtliniendurchsetzung. Der Prüfpfad.
- Privilegierte Zugriffsverwaltung (PAM): Kontrollen für Hochrisikokonten: Administratoren, Servicekonten, Notfallzugriff. Verwaltung des Lebenszyklus privilegierter BenutzerVon der Bereitstellung bis zum Widerruf – alles findet hier statt.
- Verwaltung des IdentitätslebenszyklusAutomatisierte Einarbeitung, Rollenwechsel und Austritte, die in der Regel direkt durch HR-Ereignisse ausgelöst werden.
- Authentifizierung und MFA: Mehrere Methoden (Passwörter, Biometrie, Passkeys, Hardware-Token), die je nach Risikostufe und nicht standardmäßig angewendet werden.
- Identitätsanalyse und -intelligenz: Künstliche Intelligenz und maschinelles Lernen werden über die oben genannten Systeme gelegt, um Anomalien und ungenutzte Berechtigungen zu erkennen, und identitätsbasierte Bedrohungen bevor sie zu Vorfällen werden. An dieser Stelle kommt auch die Identitätsbedrohungserkennung und -reaktion (ITDR) zum Einsatz.
Keine dieser Komponenten allein ist besonders effektiv. Asset-Management ohne Governance bedeutet, dass man zwar weiß, wer sich angemeldet hat, aber nicht, ob diese Personen Zugriff haben sollten. Identitätsmanagement ohne Lebenszyklusautomatisierung bedeutet, dass jede Überprüfung weiterhin manuell angestoßen werden muss. Der Mehrwert zeigt sich erst, wenn alle Komponenten ein gemeinsames Identitätsmodell und eine gemeinsame Richtlinien-Engine nutzen. So wird eine Änderung an einer Stelle (z. B. eine Rollenaktualisierung oder ein Offboarding-Trigger) automatisch überall gleichzeitig übernommen, anstatt vier separate Aktualisierungen zu erfordern.
Wie konvergiert IAM Werke: Architektur und Lebenszyklus
Strukturell konvergiert IAM fungiert als eine Schicht zwischen Ihren Identitätsquellen und allem, was Benutzer berühren.
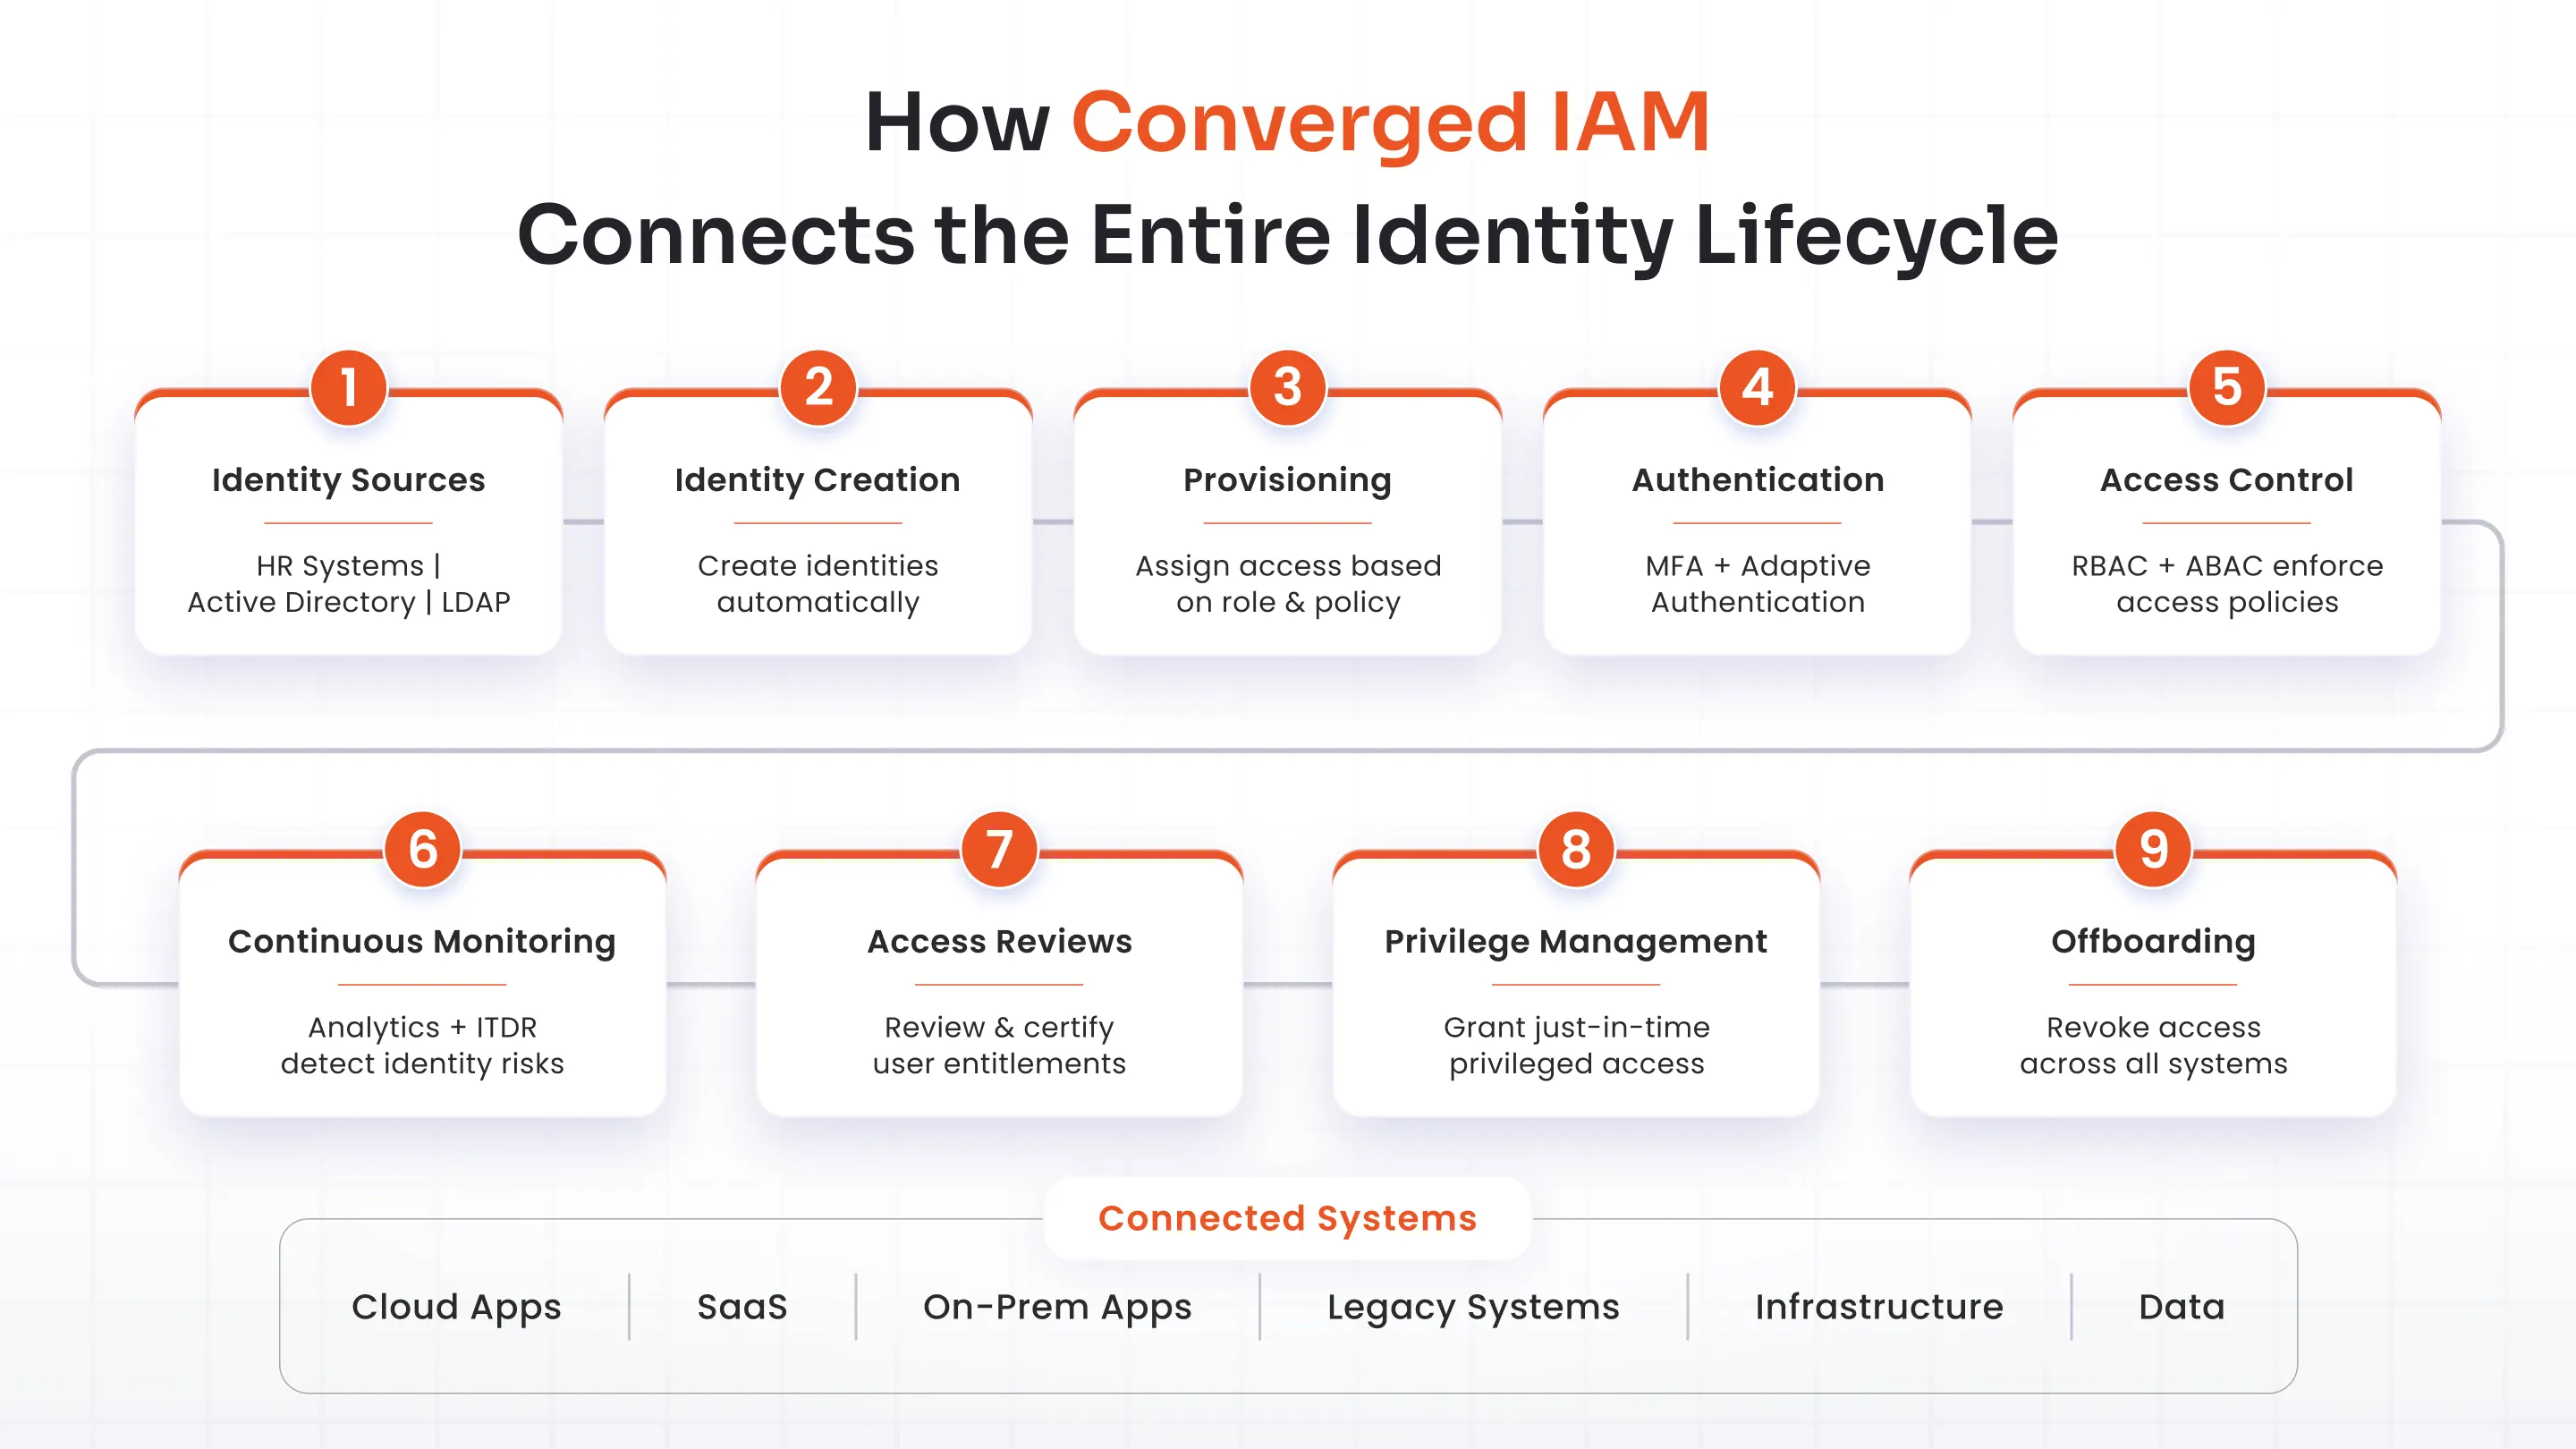
Identitätsquellen (Ihr HR-System, Verzeichnisse wie Active Directory oder LDAP-Authentifizierung) speisen diese einheitliche Ebene. Von dort aus wendet die Plattform Zugriffsrichtlinien, Authentifizierungsregeln und Governance-Kontrollen konsistent an, unabhängig davon, ob es sich um eine Cloud-Anwendung, ein lokales System oder ein veraltetes Tool handelt, das niemand mehr anfassen möchte.
Verfolgt man eine einzelne Identität durch diesen Prozess, sieht der Lebenszyklus folgendermaßen aus:
- Identität erstellt: Ein neuer Mitarbeiter tritt dem Unternehmen bei. Das HR-System veranlasst automatisch die Kontoerstellung; ein Ticket ist nicht erforderlich.
- Bereitstellung: Der Zugriff wird nach Rolle, Abteilung und Richtlinien gewährt, nicht danach, wer sich gerade daran erinnert, ihn einzurichten.
- Authentifizierung: MFA- und adaptive Authentifizierungsrichtlinien überprüfen die Identität beim Login und erneut, wenn sich das Risikosignal während der Sitzung ändert.
- Zugriffsrichtlinien: Rollenbasierte und attributbasierte Kontrollen legen fest, worauf diese Identität tatsächlich zugreifen darf.
- Kontinuierliche Überwachung: Analytics und ITDR beobachten das Verhalten in Echtzeit, nicht nur beim Login.
- Zugriffsbewertungen: Die Unternehmensführung führt regelmäßige Zertifizierungen durch, damit Berechtigungen nicht stillschweigend ihren Zweck verlieren.
- Berechtigungsverwaltung: Erweiterte Zugriffsrechte werden bedarfsgerecht gewährt und anschließend wieder widerrufen, anstatt dauerhaft aktiv zu bleiben.
- Offboarding: Wenn jemand geht, verschwindet der Zugang überall, und zwar am selben Tag, nicht erst drei Wochen später, wenn sich jemand daran erinnert.
Das ist der Teil traditionell IAM Schwierigkeiten damit. Nicht mit einem einzelnen Schritt, sondern damit, dass alle Schritte miteinander verbunden bleiben.
Konvergiert IAM vs. traditionell IAM
Der Unterschied zwischen konvergiert IAM und traditionell IAM Es geht nicht um Funktionen. Es geht darum, ob Ihre Identitätsdaten an einem oder an vier Orten gespeichert sind.
Die meisten Organisationen bemerken diese Lücke erst, wenn eine Prüfung, ein Vorfall oder eine Übernahme sie zwingt, eine Frage zu beantworten, die ihre isolierten Systeme nicht schnell genug beantworten können. Die Frage „Zeig mir alle Personen mit Zugriff auf das Finanzsystem“ sollte nicht drei Tage und zwei Exportdateien in Anspruch nehmen.
| Faktoren | Traditionell IAM (in Silos unterteilt) | Konvergiert IAM |
|---|---|---|
| Zubehör | Separate AM-, IGA- und PAM-Plattformen | Einheitliche Plattform, gemeinsame Identität später |
| Sichtbarkeit | Auf verschiedene Konsolen verteilt | Eine einheitliche Sichtweise über alle Identitäten hinweg |
| Provisioning | Manuell oder teilautomatisiert | Automatisiert, HR-gesteuert |
| Privilegierter Zugriff | Oft separat angeschraubt | Eingebaut als Kerndisziplin |
| Compliance-Berichterstattung | Manuelle Aggregation über verschiedene Systeme hinweg | Zentralisierter Prüfpfad |
| Lieferantenkosten | Mehrere Verträge und Verlängerungen | Eine Lieferantenbeziehung |
| Bedrohungserkennung | Abgeschottet, reaktiv | Kontinuierlich, identitätsübergreifend |
Hauptvorteile der Konvergenz IAM
Die Konsolidierung der Identitätsdaten auf einer einzigen Plattform verändert mehr als nur Ihre Anbieterliste. Sie wirkt sich direkt auf die Sicherheitslage, die Auditbereitschaft und die Kosten aus.
- Weniger Identitäts- und Werkzeugausbreitung: Weniger Plattformen, die gepatcht, lizenziert und betreut werden müssen.
- Niedrigere Betriebs- und Lieferantenkosten: Ein Vertrag, ein Verlängerungszyklus, weniger Schnittstellen, an denen es zu Problemen kommen kann.
- Schnelleres Lebenszyklusmanagement: Onboarding und Offboarding erfolgen innerhalb von Stunden, nicht Wochen, und zwar gleichzeitig auf allen verbundenen Systemen.
- Bessere Sicherheitstransparenz: Ein Dashboard zeigt den vollständigen Zugriff jeder Identität, sowohl von Menschen als auch von Maschinen.
- Stärkere Compliance-Haltung: Zugriffsprüfungen und Auditberichte stammen aus einer einzigen Quelle und nicht aus einem manuellen Abgleichprojekt.
- Weniger manuelle Fehler: Die automatisierte Bereitstellung und Aufhebung der Bereitstellung schließen die Lücken, in denen sich verwaiste Konten normalerweise verstecken.
- Besserer ROI: Die Konsolidierung reduziert Lizenzüberschneidungen und entlastet Ihr Team von der Verwaltung von Integrationen zwischen Tools, die nie für die Kommunikation miteinander konzipiert wurden. Das ist in der Regel der Faktor, der im Budget genehmigt wird, selbst wenn die Sicherheit der eigentliche Grund ist.
Häufige Anwendungsfälle
Hier ist eine Liste gängiger Anwendungsfälle, in denen konvergiert IAM zeigt klare Vorteile.
- Management des Mitarbeiterlebenszyklus: HR-gesteuerte Bereitstellung und Deaktivierung über alle verbundenen Anwendungen hinweg, keine manuellen Tickets.
- Hybride und Multi-Cloud-Identität: Es gilt ein einheitlicher Richtliniensatz, unabhängig davon, ob sich die Ressource lokal, in AWS oder in einer SaaS-Anwendung befindet.
- Verwaltung privilegierter Zugriffe: Administratorkonten, Servicekonten und Notfallzugriffe werden mit der gleichen Strenge verwaltet wie reguläre Benutzerzugriffe.
- Überprüfung der Einhaltung von Vorschriften und des Zugangs: Zertifizierungen und Prüfprotokolle für NIST, PCI-DSS, DSGVO oder ISO 27001 – ganz ohne stundenlanges Tabellenkalkulations-Chaos.
- Fusionen und Übernahmen sowie die Konsolidierung der Identität: Wenn man ein Unternehmen übernimmt, erbt man auch dessen Identitätschaos. Konvergiert IAM bietet eine Stelle zum Zusammenfalten.
- KI-Agenten und die Verwaltung nicht-menschlicher IdentitätenServicekonten, Bots und KI-Agenten übertreffen in vielen Umgebungen mittlerweile die Anzahl menschlicher Identitäten. Auch sie benötigen Lebenszyklusmanagement und Zugriffsüberprüfungen, und eine integrierte Plattform ist der Ort, an dem diese Governance tatsächlich verankert ist, anstatt übergangen zu werden.
Herausforderungen bei der Implementierung von Konvergenz IAM
Konvergiert IAM Implementierungen dauern in der Regel Monate, nicht Wochen. Dafür gibt es einige Gründe:
| Challenges | Warum es die Dinge verlangsamt |
|---|---|
| Bestehende Infrastruktur und ältere Anwendungen | Ältere Systeme wurden nicht mit modernen Komponenten gebaut. IAM Die Protokolle müssen berücksichtigt werden, und ihre Migration erfordert Planung. |
| Migration und Datenkonsolidierung | Die Zusammenführung von Identitätsdaten aus vier oder fünf Systemen in einem System bedeutet, dass dabei doppelte Konten, veraltete Berechtigungen und uneinheitliche Namensgebung bereinigt werden müssen. |
| Integrationskomplexität | Jede angeschlossene App, jedes Verzeichnis und jedes HR-System muss mit der neuen Plattform kommunizieren können, und das ist echte Integrationsarbeit, keine bloße Checkliste. |
| Änderungsmanagement | IT- und Sicherheitsteams haben Arbeitsabläufe, die auf den alten Tools basieren, und die Umstellung auf neue Tools erfordert Zeit und Schulung. |
| Anbieter- und Plattformabhängigkeit | Die Konsolidierung auf einer einzigen Plattform bedeutet, dass ein größerer Teil Ihrer Identitätssicherheit von einer einzigen Anbieterbeziehung abhängt. Dies sollte gegen die Kosten einer anhaltenden Fragmentierung abgewogen werden. |
Dies sind Planungsüberlegungen, keine Gründe für eine fragmentierte Vorgehensweise. Planen Sie realistische Zeit für die Migration ein und behandeln Sie sie als ein mehrstufiges Projekt und nicht als eine einmalige Umstellung.
Bewährte Verfahren für eine erfolgreiche Konvergenz IAM Einsatz
Ein konvergierter IAM Die Einführung verläuft reibungsloser, wenn sie einer bestimmten Reihenfolge folgt, anstatt gleichzeitig zu erfolgen.
- Bewerten Sie zunächst Ihr aktuelles Identitätsumfeld: Was man nicht erfasst hat, kann man nicht konsolidieren. Inventarisieren Sie jedes Mal IAM-das benachbarte Werkzeug, bevor Sie irgendetwas berühren.
- Definieren Sie Ihre Zielarchitektur: Legen Sie fest, wie die einheitliche Lösung für Ihr Unternehmen aussehen soll, bevor Sie mit der Migration beginnen, und nicht erst mittendrin.
- Integrationen nach Risiko priorisieren: Beginnen Sie mit den Systemen, die Ihre sensibelsten Zugangsdaten enthalten, nicht mit denen, die am einfachsten zu verbinden sind.
- Lebenszyklus-Workflows frühzeitig automatisieren: Die manuelle Bereitstellung während einer Migration verlagert das Problem der unkontrollierten Ausbreitung lediglich; sie löst es nicht.
- Standardisierung der Zugriffsrichtlinien: Rollenbasierte und attributbasierte Kontrollen funktionieren nur, wenn sie in allen verbundenen Systemen einheitlich angewendet werden.
- Schrittweise Migration: Die Umstellung sollte schrittweise erfolgen. Ausfälle entstehen durch einen abrupten Wechsel der Identitätsinfrastruktur.
- Ergebnisse messen: Verfolgen Sie die Bereitstellungszeit, die Abschlussraten der Zugriffsprüfung und die Anzahl verwaister Konten vor und nach der Implementierung. Wenn sich die Zahlen nicht ändern, muss der Bereitstellungsprozess genauer untersucht werden.
Überspringt man die Bewertungsphase, wird alles Weitere schwieriger. Teams, die direkt eine Plattform kaufen, migrieren am Ende meist dieselbe unübersichtliche Infrastruktur, mit der sie begonnen haben – nur eben unter einem Dach statt unter fünf.
Wie man einen Konvergenz-Prozessor auswählt IAM Lösung
Nicht jede „konvergierte“ Plattform vereint tatsächlich alle benötigten Funktionen. Manche bestehen nur aus einzelnen Tools mit einigen wenigen zusätzlichen Funktionen, die Daten nicht vollständig gemeinsam nutzen. Prüfen Sie daher zunächst die Konvergenz: Unterstützt die Plattform AM, IGA, PAM, Lebenszyklusmanagement und Analysen nativ? Und erstreckt sich die Governance auf nicht-öffentliche Gesundheitseinrichtungen wie KI-Agenten und Servicekonten oder nur auf Mitarbeiter?
Als Nächstes folgt die Bereitstellung. Prüfen Sie, ob Ihre Umgebung (Cloud, On-Premise oder Hybrid) unterstützt wird. Lassen Sie sich nicht vom Marketingbegriff „automatisiert“ täuschen und prüfen Sie, wie tiefgreifend die Lebenszyklus-Workflows tatsächlich sind und ob es sich lediglich um einige vorgefertigte Vorlagen handelt. Stellen Sie sicher, dass PAM ein integraler Bestandteil der Plattform oder nur ein Zusatzmodul ist.
Betrachten Sie abschließend die Gesamtkosten und den Migrationsprozess. Die Gesamtbetriebskosten sollten Lizenzierung, Implementierung und laufende Verwaltung umfassen.
Wie miniOrange Konvergenz liefert IAM
miniOrange's IAM Die Plattform vereint Zugriffsmanagement, Identitätsgovernance, privilegierten Zugriff und Identitätsanalyse unter einer einzigen Identitätsebene und deckt beides ab. Belegschaft IAM und CIAM.
Es automatisiert die Arbeitsabläufe für Eintritt, Versetzung und Austritt direkt anhand von HR-Triggern, wendet eine rollenbasierte Zugriffskontrolle konsistent in Cloud-, On-Premise- und Hybridumgebungen an und verbindet sich standardmäßig mit über 6,000 Anwendungen, Verzeichnissen und HR-Systemen.
Darüber hinaus ist die Erkennung von Identitätsbedrohungen integraler Bestandteil der passwortlosen Authentifizierung und Governance und nicht nachträglich hinzugefügt. Auch die Compliance-Berichterstattung für Frameworks wie NIST, PCI-DSS, DSGVO und ISO 27001 basiert auf einem einzigen Audit-Trail anstatt auf vier separaten.
miniOrange genießt derzeit das Vertrauen von über 30,000 Organisationen in mehr als 150 Ländern und wurde von Gartner Peer Insights als leistungsstarker Anbieter ausgezeichnet; 89 % der Bewerter würden es weiterempfehlen. IAM.
Häufig gestellte Fragen
Was konvergiert IAM?
Es handelt sich um einen Ansatz, der Zugriffsmanagement, Identitätsgovernance, Privileged Access Management, Lebenszyklusautomatisierung und Identitätsanalyse in einer einzigen Plattform anstatt in separaten Tools vereint.
Ist konvergiert IAM anders als IAM?
Ja. IAM ist die übergeordnete Disziplin. Konvergiert IAM ist ein spezifischer Ansatz für die Umsetzung: vereinheitlicht statt isoliert.
Konvergiert IAM PAM einschließen?
Das sollte es auch. Privileged Access Management ist eine Kernkomponente und keine optionale Erweiterung in einer wirklich konvergenten Architektur. IAM Plattform.
Was ist der Unterschied zwischen IAM und IGA?
IAM IGA verwaltet Authentifizierung und Zugriffsrechte umfassend. IGA ist die Governance-Ebene innerhalb von IAM: Zertifizierungen, Überprüfung von Berechtigungen und Durchsetzung von Richtlinien.
Ist CIAM Teil von konvergiert IAM?
Das kann sein. Einige konvergente Plattformen verwalten Mitarbeiter- und Kundenidentitäten (C).IAM) unter der gleichen Architektur; andere halten sie getrennt, aber verbunden.
Kann konvergieren IAM Unterstützung für hybride Umgebungen?
Ja. Eine ordnungsgemäß aufgebaute Plattform wendet einheitliche Richtlinien gleichzeitig über Cloud-, On-Premise- und Hybridinfrastrukturen hinweg an.
Konvergiert IAM Unterstützung für Zero Trust?
Konvergiert IAM Entwickelt für Zero-Trust-Sicherheit. Kontinuierliche Identitätsprüfung, adaptiver Zugriff und Echtzeitüberwachung sind nativ in konvergente Plattformen integriert und keine zusätzliche Schicht.
Wer sollte konvergierte Systeme nutzen? IAM?
Mittelständische bis große Unternehmen, die mehrere Aufgaben gleichzeitig bewältigen müssen IAM Tools, Compliance-Anforderungen oder die zunehmende Verbreitung von Identitätsdatenbanken aufgrund von Wachstum, Fusionen und Übernahmen oder jahrelangen Insellösungen – all das kann problematisch sein. Wenn Ihr Team die Frage „Wer hat Zugriff auf X?“ nicht innerhalb eines Tages beantworten kann, ist das meist ein Warnsignal.



Hinterlasse einen Kommentar