

Der Diebstahl von Zugangsdaten zählt zu den am schnellsten wachsenden Cybersicherheitsbedrohungen für Unternehmen. Angreifer zielen zunehmend auf Benutzernamen, Passwörter, Sitzungstoken, API-Schlüssel und Anmeldeinformationen ab, da diese direkten Zugriff auf Geschäftssysteme, Cloud-Anwendungen und sensible Daten ermöglichen. Sobald Angreifer Zugriff auf gültige Zugangsdaten erlangt haben, können sie viele herkömmliche, perimeterbasierte Sicherheitsmaßnahmen umgehen.
Die zunehmende Nutzung von Cloud-Lösungen, Remote-Arbeit, hybriden Infrastrukturen und SaaS-Anwendungen hat die Angriffsfläche für Identitätsdiebstahl erheblich vergrößert. Unternehmen verwalten heute Tausende von Benutzerkonten, Geräten und Zugriffspunkten in verteilten Umgebungen. Dies schafft mehr Möglichkeiten für Cyberkriminelle, Identitäten zu stehlen, zu missbrauchen oder auszunutzen.
Das Verständnis dessen, was eine Kompromittierung von Zugangsdaten ist und wie Angreifer Identitäten ausnutzen, ist entscheidend für den Aufbau stärkerer Cybersicherheitsabwehr.
Kompromittierung von Zugangsdaten: Was Sie wissen müssen
Ein Angriff auf Anmeldeinformationen liegt vor, wenn Angreifer unbefugten Zugriff auf diese erlangen und sie nutzen, um sich als Benutzer, Administratoren oder Systeme auszugeben. Im Gegensatz zu herkömmlichen , auf Malware basierenden Angriffen nutzen identitätsbasierte Angriffe gültige Konten, um sich systemübergreifend zu bewegen, ohne sofort Sicherheitswarnungen auszulösen.
Kompromittierte Zugangsdaten ermöglichen Angreifern den Zugriff auf Anwendungen, E-Mail-Konten, Cloud-Plattformen, VPNs, Datenbanken und privilegierte Systeme. Da die Anmeldung legitim erscheint, fällt es Sicherheitsteams unter Umständen schwer, zwischen autorisierten Benutzern und Angreifern mit gestohlenen Identitäten zu unterscheiden.
Cyberkriminelle zielen auf Identitäten ab, da Zugangsdaten leichter auszunutzen sind als gehärtete Infrastrukturen. Viele Organisationen verlassen sich nach wie vor stark auf Passwörter, schwache Authentifizierungsverfahren oder uneinheitliche Zugriffskontrollen. Wiederverwendete Passwörter, unkontrollierte Geräte und menschliches Versagen erhöhen das Risiko eines Datenlecks zusätzlich.
Moderne Angriffe nutzen zudem Automatisierung und KI-gestützte Phishing-Kampagnen, um Zugangsdaten in großem Umfang zu stehlen. Angreifer kombinieren den Diebstahl von Zugangsdaten häufig mit Ransomware-Angriffen, Kompromittierung von Geschäfts-E-Mails und lateralen Bewegungen, um den finanziellen und betrieblichen Schaden zu maximieren.
Wie Zugangsdaten kompromittiert werden
Die Kompromittierung von Zugangsdaten kann durch verschiedene Angriffsmethoden erfolgen, die menschliches Verhalten, schwache Authentifizierung, anfällige Endgeräte oder mangelhafte Sicherheitsvorkehrungen ausnutzen. Cyberkriminelle passen ihre Techniken ständig an, um Sicherheitskontrollen zu umgehen und Zugriff auf gültige Benutzerkonten zu erlangen.
Phishing- und KI-Phishing-Angriffe
Phishing zählt weiterhin zu den effektivsten Methoden, um an kompromittierte Zugangsdaten zu gelangen, da Angreifer Nutzer manipulieren, um ihre Anmeldedaten preiszugeben. Moderne Phishing-Kampagnen nutzen gefälschte Anmeldeseiten, gefälschte E-Mails, manipulierte QR-Codes und KI-generierte Inhalte, um die Angriffe überzeugender zu gestalten. KI-gestützte Phishing-Angriffe personalisieren Nachrichten mithilfe von Mitarbeiterinformationen, was die Klickrate und damit den Erfolg beim Diebstahl von Zugangsdaten erhöht.
Unternehmen setzen zunehmend auf phishingresistente MFA-Lösungen , um diese Risiken zu reduzieren. Passwortlose Authentifizierungsmethoden wie FIDO2-Sicherheitsschlüssel und Passkeys tragen dazu bei, die Abhängigkeit von Passwörtern zu verringern und gleichzeitig vor Credential-Replay- und Phishing-Angriffen zu schützen.
Credential Stuffing und Password Spraying
Credential Stuffing liegt vor, wenn Angreifer zuvor geleakte Benutzernamen und Passwörter nutzen, um sich Zugang zu weiteren Konten zu verschaffen. Da viele Nutzer Passwörter für mehrere Anwendungen wiederverwenden, können Angreifer Anmeldeversuche bei Cloud-Diensten, VPNs und Unternehmensplattformen automatisieren.
Password-Spraying-Angriffe funktionieren anders, indem sie häufig verwendete Passwörter für viele Konten testen, anstatt wiederholt einen einzelnen Benutzer anzugreifen. Dieser Ansatz hilft Angreifern, Kontosperrungsrichtlinien zu umgehen und gleichzeitig die Wahrscheinlichkeit zu erhöhen, Konten mit schwachen Passwörtern zu kompromittieren.
Malware, Infostealer und Session Hijacking
Malware-Angriffe und Infostealer-Malware können Benutzernamen, Passwörter, im Browser gespeicherte Anmeldeinformationen, Cookies und Authentifizierungstoken von infizierten Endgeräten abfangen. Angreifer verbreiten Malware häufig über schädliche Downloads, Phishing-E-Mails oder kompromittierte Websites.
Session Hijacking ermöglicht es Angreifern, aktive Benutzersitzungen zu übernehmen, ohne das ursprüngliche Passwort zu benötigen. Durch das Abfangen von Session-Cookies oder Authentifizierungstoken können Cyberkriminelle Anmeldeaufforderungen umgehen und direkt auf Anwendungen zugreifen. Diese Techniken werden häufig mit Ransomware-Angriffen und groß angelegten Cyberangriffen in Verbindung gebracht.
MFA-Müdigkeit und Social Engineering
MFA-Müdigkeitsangriffe treten auf, wenn Angreifer so lange Authentifizierungs-Push-Benachrichtigungen senden, bis Benutzer Zugriffsanfragen versehentlich oder absichtlich genehmigen. Angreifer kombinieren dies häufig mit Social-Engineering-Angriffen , indem sie sich als IT-Support- oder Sicherheitsadministratoren ausgeben.
Obwohl Unternehmen Multi-Faktor-Authentifizierung (MFA) einsetzen, um die Sicherheit zu verbessern, kann eine schlecht implementierte MFA weiterhin missbraucht werden. Angreifer nutzen das Vertrauen, die Verwirrung oder die Dringlichkeit der Nutzer aus, um Genehmigungen zu erlangen. Adaptive Authentifizierung , Phishing-resistente MFA und Schulungen für die Nutzer reduzieren die Wirksamkeit von MFA-Müdigkeitsangriffen deutlich.
Warum Anmeldeinformationsangriffe in Hybrid- und Cloud-Umgebungen zunehmen
- Mitarbeiter greifen heutzutage von entfernten Standorten, persönlichen Geräten und unkontrollierten Netzwerken auf Geschäftsanwendungen zu, wodurch sich die Gefahr von Zugriffsdiebstahl durch Angriffe erhöht.
- Organisationen verwalten mehrere SaaS-Plattformen, Cloud-Identitäten, APIs und Drittanbieterintegrationen, was die Identitätsverwaltung komplexer macht.
- Die Fernarbeit hat die Abhängigkeit von E-Mails, Kollaborationstools und browserbasierter Authentifizierung verstärkt und damit mehr Phishing-Möglichkeiten für Angreifer geschaffen.
- Fehlkonfigurierte Cloud-Berechtigungen, schwache Zugriffskontrollen und Schatten-IT-Anwendungen vergrößern die Angriffsfläche in hybriden Umgebungen.
- Ein einziges kompromittiertes Anmeldeinformationsblatt kann Angreifern umfassenden Zugriff auf miteinander verbundene Systeme ermöglichen und so die seitliche Ausbreitung und die Ausweitung von Berechtigungen fördern.
Risiken und Folgen kompromittierter Zugangsdaten
Kompromittierte Zugangsdaten können schwerwiegende betriebliche, finanzielle und reputationsbezogene Folgen für Unternehmen haben. Identitätsbasierte Angriffe bleiben oft länger unentdeckt, da Angreifer gültige Konten verwenden, die in bestehenden Systemen legitim erscheinen.
Datenlecks und Ransomware-Angriffe
Kompromittierte Zugangsdaten zählen zu den Hauptursachen von Ransomware-Angriffen und schwerwiegenden Cyberangriffen . Angreifer nutzen gestohlene Zugangsdaten häufig, um sich Zugriff auf E-Mail-Systeme, Cloud-Plattformen, Dateiserver und privilegierte Administratorkonten zu verschaffen.
Nach dem ersten Zugriff können Angreifer Sicherheitskontrollen deaktivieren, sich lateral im Netzwerk ausbreiten, Systeme verschlüsseln und sensible Daten stehlen, bevor sie Ransomware einsetzen. Viele moderne Ransomware-Gruppen setzen stark auf Identitätsdiebstahl, anstatt Software-Schwachstellen direkt auszunutzen.
Finanzielle Schäden und Reputationsschäden
Die Kompromittierung von Zugangsdaten kann zu direkten finanziellen Verlusten durch Betrug, Lösegeldzahlungen, Betriebsunterbrechungen und Wiederherstellungskosten führen. Unternehmen können nach einem Angriff zudem mit Produktivitätsverlusten, Serviceausfällen und erheblichen Sanierungskosten konfrontiert sein.
Neben den finanziellen Folgen können kompromittierte Konten das Kundenvertrauen und den Ruf einer Marke schädigen. Die öffentliche Bekanntgabe eines Sicherheitsvorfalls beeinträchtigt häufig das Kundenvertrauen, Geschäftspartnerschaften und die langfristige Glaubwürdigkeit eines Unternehmens.
Regulierungs- und Compliance-Strafen
Organisationen, die sensible Kundendaten verarbeiten, müssen die Vorschriften zum Schutz der Identität und zur Zugriffssicherheit einhalten. Ein Vorfall mit kompromittierten Zugangsdaten kann behördliche Untersuchungen, Probleme bei Audits und Bußgelder wegen Verstößen gegen die Compliance-Vorschriften nach sich ziehen.
Sicherheitsframeworks erfordern zunehmend stärkere Authentifizierungskontrollen, die Implementierung von MFA-Software , Identitätsüberwachung und privilegiertes Zugriffsmanagement. Die unzureichende Implementierung von Maßnahmen zum Schutz von Anmeldeinformationen kann das rechtliche und regulatorische Risiko erhöhen.
Wie kann man den Missbrauch von Zugangsdaten verhindern?
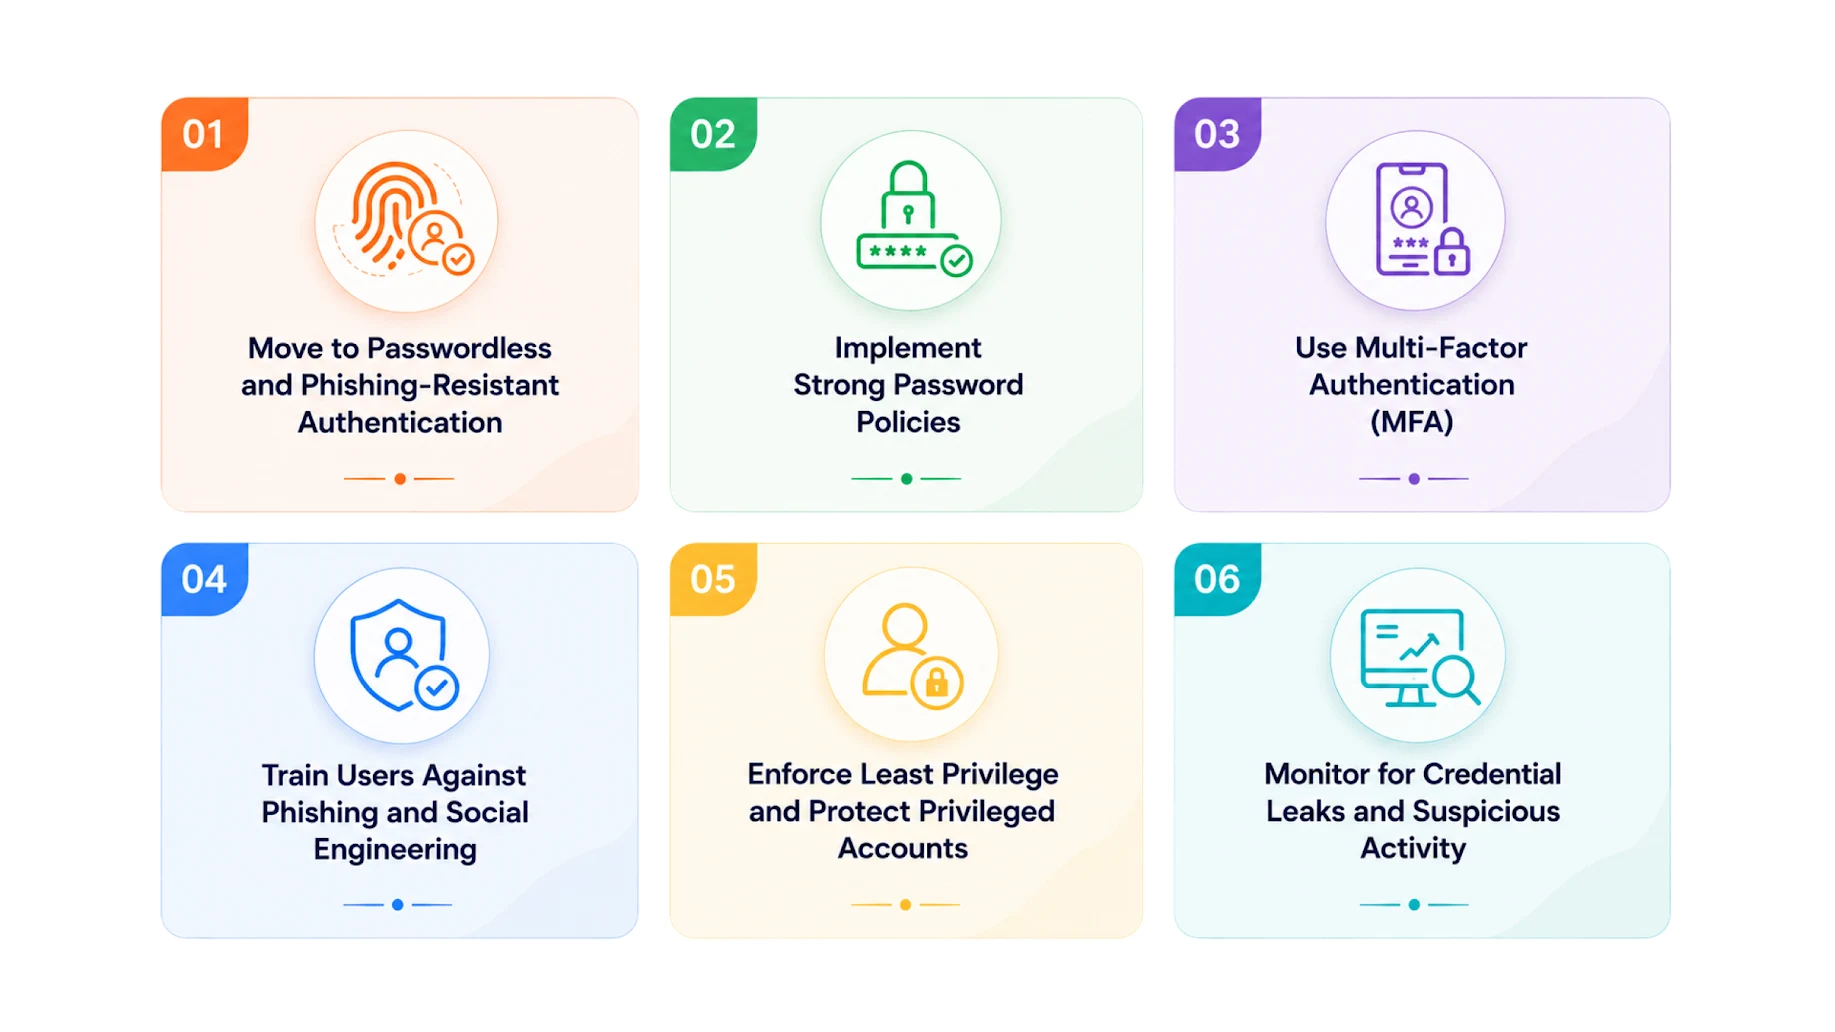
Um den Missbrauch von Zugangsdaten zu verhindern, ist eine mehrschichtige Identitätssicherheitsstrategie erforderlich, die starke Authentifizierung, kontinuierliche Überwachung, Sensibilisierung der Nutzer und Zugriffsverwaltung kombiniert. Unternehmen müssen über rein passwortbasierte Sicherheitsmodelle hinausgehen und Kontrollmechanismen implementieren, die auf moderne Bedrohungen der Identitätssicherheit ausgelegt sind.
Da Angreifer ihre Methoden ständig anpassen, sollten sich Organisationen darauf konzentrieren, die Gefährdung von Anmeldeinformationen zu reduzieren, Kontoberechtigungen einzuschränken und das Vertrauen der Benutzer bei jeder Zugriffsanfrage zu überprüfen.
1. Umstellung auf passwortlose und Phishing-resistente Authentifizierung
Passwortlose Authentifizierungslösungen reduzieren die Abhängigkeit von Passwörtern, die nach wie vor eine der größten Sicherheitslücken darstellen. Technologien wie Passkeys , biometrische Authentifizierung , FIDO2-Sicherheitsschlüssel und zertifikatsbasierte Authentifizierung bieten einen stärkeren Schutz der Identität vor Phishing und Datendiebstahl.
Phishing-resistente MFA-Lösungen verhindern, dass Angreifer Anmeldeinformationen erneut ausnutzen oder Authentifizierungsbestätigungen abfangen. Durch den Wegfall herkömmlicher Passwortabhängigkeiten reduzieren Unternehmen die Angriffsfläche im Zusammenhang mit der Kompromittierung von Anmeldeinformationen erheblich.
2. Implementieren Sie Richtlinien für sichere Passwörter
Organisationen sollten strenge Passwortrichtlinien durchsetzen, die lange, einzigartige und komplexe Passwörter für jedes Konto vorschreiben. Die Wiederverwendung von Passwörtern trägt weiterhin maßgeblich zu Credential Stuffing und Kontoübernahmen bei.
Passwortmanager helfen Nutzern, Zugangsdaten sicher zu generieren und zu speichern und verringern gleichzeitig die Versuchung, Passwörter für verschiedene Anwendungen wiederzuverwenden. Regelmäßige Passwortprüfungen und die Überwachung von Sicherheitslücken tragen außerdem dazu bei, kompromittierte Zugangsdaten zu erkennen, bevor Angreifer sie ausnutzen können.
3. Verwenden Sie die Multi-Faktor-Authentifizierung (MFA)
Die Multi-Faktor-Authentifizierung (MFA) bietet neben Passwörtern eine zusätzliche Sicherheitsebene und erschwert Angreifern den Zugriff auf Konten allein mit gestohlenen Zugangsdaten. MFA-Anbieter stellen verschiedene Authentifizierungsmethoden zur Verfügung , darunter Push-Benachrichtigungen, Biometrie, Hardware-Token und Authentifizierungs-Apps.
Organisationen sollten Phishing-resistenten MFA-Methoden Vorrang einräumen, anstatt sich ausschließlich auf SMS- oder Push-basierte Authentifizierung zu verlassen . Adaptive MFA-Lösungen können zudem Gerätevertrauen, Standort und Nutzerverhalten auswerten, bevor Zugriffsanfragen genehmigt werden.
4. Benutzer gegen Phishing und Social Engineering schulen.
Das Bewusstsein der Nutzer ist weiterhin unerlässlich, um Phishing-Angriffe und Social-Engineering-Versuche zu verhindern. Mitarbeiter sollten verstehen, wie Angreifer sich als vertrauenswürdige Kontakte ausgeben, Dringlichkeit erzeugen und Nutzer zur Preisgabe von Zugangsdaten manipulieren.
Organisationen sollten regelmäßig Phishing-Simulationen und Schulungen zur Sensibilisierung für IT-Sicherheit durchführen, um die Fähigkeit der Nutzer zu verbessern, verdächtige Aktivitäten zu erkennen. Die Aufklärung der Nutzer über phishingresistente Authentifizierungsmethoden trägt ebenfalls zur Stärkung der allgemeinen Identitätssicherheit bei.
5. Prinzip der minimalen Berechtigungen durchsetzen und privilegierte Konten schützen
Das Prinzip der minimalen Berechtigungen stellt sicher, dass Benutzer nur die minimal erforderlichen Berechtigungen erhalten, um ihre Aufgaben zu erfüllen. Die Beschränkung unnötiger Zugriffe verringert die Auswirkungen kompromittierter Zugangsdaten und schränkt die Bewegungsfreiheit von Angreifern in verschiedenen Systemen ein.
Privilegierte Konten erfordern zusätzlichen Schutz, da sie erweiterten Zugriff auf sensible Systeme und Infrastrukturen ermöglichen. Unternehmen sollten Lösungen für das Management privilegierter Zugriffe , Multi-Faktor-Authentifizierung (MFA), Sitzungsüberwachung und bedarfsgerechte Zugriffskontrollen für administrative Konten implementieren.
6. Überwachung auf Zugangsdatenlecks und verdächtige Aktivitäten
Organisationen sollten kontinuierlich auf Anzeichen für kompromittierte Zugangsdaten achten, wie beispielsweise durchgesickerte Passwörter, ungewöhnliche Anmeldemuster, unmögliche Reiseereignisse oder ungewöhnliche Kontoaktivitäten. Eine frühzeitige Erkennung ermöglicht es Sicherheitsteams, zu reagieren, bevor Angreifer ihren Zugriff ausweiten können.
Plattformen für Bedrohungsanalysen, Identitätsanalysen und Sicherheitsüberwachungstools können verdächtiges Verhalten im Zusammenhang mit kompromittierten Zugangsdaten erkennen. Automatisierte Warnmeldungen und Workflows zur Reaktion auf Sicherheitsvorfälle helfen Unternehmen, Bedrohungen effektiver einzudämmen.
Die Rolle des Zero-Trust-Konzepts bei der Verhinderung von Zugriffsberechtigungskompromittierung
Zero-Trust-Sicherheitsmodelle gehen davon aus, dass kein Benutzer, kein Gerät und kein System automatisch vertrauenswürdigen Zugriff erhalten sollte. Stattdessen überprüfen Organisationen kontinuierlich die Identität, den Gerätestatus, die Stärke der Authentifizierung und das Kontextrisiko, bevor sie Zugriff auf Anwendungen oder Ressourcen gewähren.
Dieser Ansatz trägt dazu bei, das Risiko von Zugriffskompromittierungen zu verringern, da Angreifer sich nicht allein auf gestohlene Benutzernamen und Passwörter verlassen können, um sich frei in verschiedenen Umgebungen zu bewegen. Zero-Trust-Richtlinien berücksichtigen zusätzliche Risikofaktoren wie Gerätezustand, geografischen Standort, Nutzerverhalten und Zugriffssicherheit.
Kontinuierliche Authentifizierung und adaptive Zugriffskontrollen helfen Unternehmen, ungewöhnliche Aktivitäten in Echtzeit zu erkennen. Ändert sich das Nutzerverhalten unerwartet oder erhöhen sich die Risikosignale, kann der Zugriff automatisch eingeschränkt, erneut authentifiziert oder gesperrt werden.
Zero Trust verbessert zudem die Transparenz in hybriden und Cloud-Umgebungen durch die Zentralisierung von Identitätsmanagement, Zugriffsüberwachung und Richtliniendurchsetzung. Dadurch können Unternehmen schneller auf verdächtige Aktivitäten reagieren und gleichzeitig unnötige Zugriffsrisiken minimieren.
Wie man die Kompromittierung von Zugangsdaten erkennt, bevor es zu Kontoschäden kommt
Früherkennung ist entscheidend, da Angreifer häufig Systeme auskundschaften, bevor sie Ransomware einsetzen oder sensible Daten stehlen. Unternehmen sollten sich darauf konzentrieren, verdächtige Verhaltensmuster und Kontoanomalien zu erkennen, bevor Angreifer ihre Berechtigungen ausweiten oder ihren Zugriff vergrößern.
Endpunkt- und Identitätstransparenz aufrechterhalten
Unternehmen benötigen umfassende Transparenz über Endpunkte, Identitäten, Cloud-Anwendungen und Authentifizierungssysteme hinweg, um kompromittierte Anmeldeinformationen frühzeitig zu erkennen. Sicherheitsteams sollten Anmeldeversuche, Gerätestatus, Zugriffsanfragen und das Verhalten von Identitäten kontinuierlich überwachen.
Zentralisierte Protokollierungs- und Identitätsüberwachungsplattformen helfen dabei, verdächtige Ereignisse in verschiedenen Umgebungen zu korrelieren. Dies ermöglicht es Unternehmen, ungewöhnliche Aktivitätsmuster zu erkennen, die mit Kontokompromittierungen oder unbefugten Zugriffsversuchen in Zusammenhang stehen.
Verhaltensbasierte Ausgangswerte und Risikosignale festlegen
Verhaltensanalysen helfen Unternehmen, normale Benutzeraktivitätsmuster zu ermitteln und Abweichungen zu identifizieren, die auf einen möglichen Missbrauch von Zugangsdaten hindeuten könnten. Beispiele hierfür sind ungewöhnliche Anmeldezeiten, unmögliche Reiseereignisse, übermäßiger Dateizugriff oder unerwartete Rechteausweitung.
Risikobasierte Authentifizierungssysteme können diese Signale dynamisch auswerten und bei verdächtigem Verhalten zusätzliche Verifizierungsanforderungen auslösen. Dies trägt dazu bei, unberechtigten Zugriff zu reduzieren und gleichzeitig die Beeinträchtigung der Benutzer zu minimieren.
Beschleunigung der Ermittlungen und der Reaktion auf Vorfälle
Schnelle Untersuchungs- und Reaktionsfähigkeiten sind unerlässlich, um Ransomware-Angriffe und identitätsbasierte Bedrohungen einzudämmen. Sicherheitsteams sollten die Arbeitsabläufe für die Alarmpriorisierung, das Zurücksetzen von Anmeldeinformationen, den Sitzungswiderruf und die Kontoisolierung nach Möglichkeit automatisieren.
Notfallpläne sollten klare Verfahren für die Sicherung kompromittierter Zugangsdaten, forensische Untersuchungen, die Überprüfung privilegierter Zugriffe und die Behebung von Sicherheitslücken nach einem Vorfall umfassen. Schnellere Reaktionszeiten reduzieren die Verweildauer von Angreifern und die Auswirkungen auf den Betrieb erheblich.
Wrapping It Up
Der Diebstahl von Zugangsdaten hat sich zu einer der größten Cybersicherheitsbedrohungen für moderne Unternehmen entwickelt. Angesichts der zunehmenden Nutzung von Cloud-Diensten, Remote-Arbeit und SaaS-Anwendungen ist Identitätssicherheit wichtiger denn je.
Angreifer zielen zunehmend auf Zugangsdaten ab, da gestohlene Identitäten direkten Zugriff auf Systeme, Anwendungen und sensible Informationen ermöglichen. Phishing-Angriffe, Credential Stuffing , Malware-Angriffe , die zunehmende Verbreitung von Multi-Faktor-Authentifizierung (MFA) und Social Engineering entwickeln sich rasant weiter, sodass herkömmliche passwortbasierte Sicherheitsmaßnahmen nicht mehr ausreichen.
Organisationen müssen mehrschichtige Identitätssicherheitsstrategien einführen, die Phishing-resistente Authentifizierung, Multi-Faktor-Authentifizierung (MFA), Zero-Trust-Prinzipien, Verhaltensüberwachung, privilegierte Zugriffskontrollen und kontinuierliche Transparenz kombinieren. Um den Missbrauch von Zugangsdaten zu verhindern, reicht die Sicherung von Passwörtern allein nicht aus. Es bedarf der kontinuierlichen Überprüfung der Identitätsvertrauenswürdigkeit bei jeder Zugriffsanfrage und der Überwachung auf verdächtiges Verhalten, bevor Angreifer Schaden anrichten können.
Häufig gestellte Fragen
Was bedeutet „Kompromittierung von Zugangsdaten“?
Kompromittierte Zugangsdaten bedeuten, dass Benutzernamen, Passwörter, Authentifizierungstoken oder andere Anmeldeinformationen gestohlen, offengelegt oder von Unbefugten abgerufen wurden. Angreifer nutzen diese kompromittierten Zugangsdaten, um sich als legitime Benutzer auszugeben und Zugriff auf Anwendungen, Systeme oder sensible Daten zu erlangen.
Ist es schlimm, wenn mein Passwort kompromittiert wird?
Ja, ein kompromittiertes Passwort kann Angreifern Zugriff auf Ihre Konten ermöglichen, sensible Daten stehlen oder weitere Angriffe starten. Sollte Ihr Passwort kompromittiert sein, ändern Sie es umgehend, aktivieren Sie die Zwei-Faktor-Authentifizierung und überprüfen Sie Ihre Kontoaktivitäten auf verdächtige Vorgänge.
Bedeutet „kompromittiert“ auch „gehackt“?
In der Cybersicherheit bedeutet „kompromittiert“ üblicherweise, dass ein System, ein Konto oder Zugangsdaten unbefugt abgerufen oder beeinträchtigt wurden. Während „Hacking“ oft den Angriff selbst bezeichnet, beschreibt „Kompromittierung“ die erfolgreichen Auswirkungen oder den unbefugten Zugriff, der aus diesem Angriff resultiert.
Kann ich kompromittierte Passwörter löschen?
Kompromittierte Passwörter aus früheren Datenlecks lassen sich zwar nicht vollständig löschen, aber Sie sollten deren Verwendung sofort einstellen. Ändern Sie kompromittierte Passwörter, verwenden Sie für jedes Konto individuelle Anmeldedaten, aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) und speichern Sie Passwörter sicher in einem Passwort-Manager.



Hinterlasse einen Kommentar