
Ein Unternehmen investiert Monate in den Aufbau von Vertrauen zu seinen Kunden. Ein einziger Vertrauensbruch kann dieses Vertrauen innerhalb von Stunden zerstören.
Im Jahr 2025 verursachte ein durchschnittlicher Datenverstoß in den USA Rekordkosten von 10.22 Millionen US-Dollar für Unternehmen . Weltweit wurden 425.7 Millionen Konten gehackt, was etwa 810 Verstößen pro Minute entspricht.
Für den täglichen Betrieb einer Organisation repräsentieren diese Zahlen Folgendes:
- Lohnzahlungen durch Ransomware gestoppt
- Systeme offline genommen
- Kundendaten werden auf Darknet-Märkten verkauft.
Doch was hat sich bis zum Jahr 2026 so dramatisch verändert?
Geschwindigkeit und Automatisierung.
KI-gesteuerte Angriffe sind heute schneller als je zuvor, und Angreifer nutzen dieselben Machine-Learning-Systeme wie Verteidiger – nur mit einem Vorsprung. Die traditionelle Vorstellung, eine starke Firewall halte Bedrohungen fern, ist praktisch überholt. Wir bei miniOrange gehen davon aus, dass Daten heutzutage in der Cloud gespeichert sind und jedes Gerät potenziell ein Einfallstor darstellt.
Wo fängt man also an? Bei den Grundlagen. Denn die teuersten Sicherheitslücken der Geschichte lassen sich oft auf die vermeidbarsten Fehler zurückführen.
Wichtige Erkenntnisse
- Die durchschnittlichen Kosten eines Datenlecks in den USA werden im Jahr 2025 10.22 Millionen US-Dollar betragen. Phishing, schwache Passwörter und ungepatchte Systeme bleiben die Hauptursache.
- Menschliche Sicherheitsmaßnahmen (MFA, Phishing-Schulungen, Passworthygiene) und technische Kontrollen (Patching, UEM, DLP) müssen zusammenwirken; keine von beiden allein ist ausreichend.
- Die Zero-Trust-Architektur wird 2026 die Grundlage für Cybersicherheitspraktiken bilden: Nichts vertrauen, alles überprüfen.
- Agentische KI und Quantenrisiken sind die aufkommenden Bedrohungen, denen sich zukunftsorientierte Sicherheitsprogramme stellen müssen.
4 gängige, aber entscheidende Best Practices für Cybersicherheit für Mitarbeiter (Die menschliche Komponente)
Egal wie ausgefeilt Ihre Technologieinfrastruktur ist, der Mensch bleibt das Hauptziel in jeder Angriffskette. Daher konzentrieren sich die folgenden Best Practices für Cybersicherheit auf den menschlichen Faktor.
1. Sensibilisierung für Phishing und Abwehr von Social Engineering
Phishing verursachte 16 % aller Datenpannen im Jahr 2025 mit durchschnittlichen Kosten von 4.8 Millionen US-Dollar pro Vorfall. Angreifer versenden keine E-Mails mehr mit Tippfehlern von unbekannten Absendern. KI-generierte Phishing-E-Mails imitieren mittlerweile Kollegen, Kunden und sogar interne IT-Teams nahezu perfekt. Parallel dazu haben sich Social-Engineering-Angriffe weiterentwickelt, die die menschliche Psyche ebenso zuverlässig ausnutzen wie technische Schwachstellen.
- Schulen Sie die Mitarbeiter, damit sie verstehen, wie Phishing-Attacken sind strukturiert.
- Führen Sie simulierte Phishing-Kampagnen durch, um die Reaktion der Mitarbeiter zu testen und zu verbessern.
- Es sollte ein klarer Prozess zur Meldung verdächtiger E-Mails geschaffen werden, der so einfach ist, dass die Mitarbeiter ihn auch tatsächlich nutzen.
2. Verbessern Sie die Passworthygiene.
Im Jahr 2025 wurden durch ein einziges „Mega-Leak“ über 16 Milliarden Anmeldedaten offengelegt , die aus Datensätzen von Infostealer-Malware stammten. Die Wiederverwendung von Passwörtern auf verschiedenen Plattformen verwandelt ein kompromittiertes Passwort in einen Generalschlüssel für Dutzende von Konten.
- Verlangen Sie für jedes Konto einzigartige, komplexe Passwörter (mindestens 16 Zeichen), die niemals plattformübergreifend wiederverwendet werden dürfen.
- Führen Sie unternehmensweit einen Passwort-Manager ein, damit Mitarbeiter keine Ausrede mehr für schwache oder wiederholte Passwörter haben.
- Überprüfen Sie regelmäßig die Benutzerkonten auf inaktive oder Standard-Anmeldeinformationen, die oft unentdeckt bleiben und zu Einfallstoren für Angreifer werden.
3. Erzwingen Sie die Multi-Faktor-Authentifizierung (MFA)
Multifaktor-Authentifizierung (MFA) ist keine optionale Empfehlung mehr. Passwörter allein reichen im Zeitalter von Phishing-Kits, Credential Stuffing und großflächigen Passwortlecks nicht mehr aus. MFA mit einer zusätzlichen Verifizierungsebene reduziert die Erfolgsrate von Angriffen, die auf Anmeldeinformationen basieren.
- Mandat MFA-Lösung systemübergreifend, insbesondere bei E-Mail, VPN, Cloud-Diensten und Finanzplattformen.
- Bevorzugen Sie Hardware-Token oder Authentifizierungs-Apps gegenüber SMS, da diese anfällig für SIM-Swapping-Angriffe ist.
- Ziehen Sie die Einführung passwortloser Authentifizierung und biometrischer Verifizierung in Betracht, da sich die Multi-Faktor-Authentifizierung (MFA) hin zu identitätsbasierten Zugriffskontrollen entwickelt.
4. Sicheres Arbeiten im Homeoffice und WLAN-Schutz
Hybride und mobile Arbeitsumgebungen haben die Angriffsfläche dauerhaft vergrößert. Mitarbeiter, die sich von Heimnetzwerken, Cafés oder Flughafenlounges aus verbinden, bergen Risiken, die Unternehmensfirewalls nicht abwehren können.
- Auf allen nicht-unternehmensinternen Netzwerken ist die Nutzung eines VPNs erforderlich, wobei Split-Tunneling deaktiviert sein muss, um Datenlecks zu verhindern.
- Ermutigen Sie Ihre Mitarbeiter, ihre Heimrouter nach Möglichkeit mit starken, individuellen Passwörtern und WPA3-Verschlüsselung zu sichern.
- Statt auf private Geräte für sensible Aufgaben zurückzugreifen, sollten firmeneigene Geräte mit vorkonfigurierten Sicherheitsrichtlinien verwendet werden.
6 technologieorientierte Best Practices für Cybersicherheit (Die Infrastrukturschicht)
Ist Ihre zugrundeliegende Technologie falsch konfiguriert, nicht gepatcht oder schlecht konzipiert, nützt auch sorgfältigstes menschliches Handeln nichts. Daher konzentrieren sich die folgenden Best Practices für Cybersicherheit auf die Infrastrukturseite.
1. Patch-Management und automatisierte Updates
Die am häufigsten ausgenutzten Sicherheitslücken im Jahr 2025 waren keine Zero-Day- Exploits, sondern bekannte Schwachstellen, für die bereits Patches verfügbar waren, die Unternehmen aber noch nicht installiert hatten. Verzögertes Patchen ist eine Einladung für Sicherheitslücken.
- Automatisierte Aktualisierungen von Betriebssystem, Browser und Software auf allen Endgeräten.
- Es wird ein Schwachstellenmanagementprogramm eingerichtet, das kritische CVEs innerhalb definierter SLAs verfolgt, priorisiert und behebt.
- Vergessen Sie nicht, dass Netzwerkgeräte wie Router, Switches und Firewalls bei Standard-Patchzyklen oft übersehen werden.
2. Endpunktschutz und Antivirus
Jeder Laptop, jedes Mobiltelefon und jeder Server, der mit Ihrem Netzwerk verbunden ist, stellt ein potenzielles Einfallstor dar. Moderne Unified Endpoint Management-Lösungen (UEM) gehen weit über herkömmliche Antivirenprogramme hinaus, indem sie Verhaltensanomalien erkennen, bevor diese sich verschlimmern.
- Implementieren Sie UEM-Lösungen auf allen Endpunkten des Unternehmens, nicht nur auf Desktop-Computern, sondern auch auf Servern, Mobilgeräten und Cloud-Workloads.
- Stellen Sie sicher, dass die Echtzeitüberwachung aktiv ist.
- Laden Sie Software und Anwendungen ausschließlich von offiziellen, verifizierten Quellen herunter.
3. Zero Trust & Zugriff nach dem Prinzip der minimalen Berechtigungen
Das Prinzip der minimalen Berechtigungen bedeutet, dass jeder Benutzer, jedes System und jede Anwendung nur die minimal erforderlichen Berechtigungen erhält, um seine/ihre Aufgabe zu erfüllen. In Kombination mit der Zero-Trust-Architektur wird der Schadensradius eines erfolgreichen Angriffs dadurch drastisch reduziert.
- Implementierung Identitäts- und Zugriffsmanagement (IAM) und überprüfen Sie die Berechtigungen regelmäßig, insbesondere wenn Mitarbeiter ihre Rolle wechseln oder das Unternehmen verlassen.
- Wenn die Organisation groß genug ist, gehen Sie über IAM und implementieren Sie eine Privilegierte Zugriffsverwaltung (PAM) Lösung zur Kontrolle, Überwachung und Prüfung von erweiterten Zugriffsrechten.
- Identitätsbasierte Zugriffskontrolle unabhängig vom Netzwerkstandort erzwingen.
- Segmentieren Sie Netzwerke so, dass eine Schwachstelle in einem Bereich sich nicht auf Ihre gesamte Infrastruktur auswirken kann.
4. Datenverlustprävention (DLP) und sichere Datensicherungen
Die Zahl der Ransomware-Angriffe stieg im Jahr 2025 im Vergleich zum Vorjahr um 30–40 % , wobei allein in den ersten neun Monaten des Jahres 2025 fast 4,700 Fälle gemeldet wurden. Eine solide Backup-Strategie ist oft der entscheidende Unterschied zwischen einer kleineren Störung und einer Krise, die das Unternehmen ruinieren könnte.
- Implementieren Sie DLP-Lösungen, die die unautorisierte Übertragung sensibler Daten erkennen und blockieren.
- Befolgen Sie die 3-2-1-Backup-Regel: drei Kopien der Daten auf zwei verschiedenen Medientypen, wobei eine Kopie sicher extern oder in einer abgeschotteten Umgebung aufbewahrt wird.
- Testen Sie die Wiederherstellung von Backups regelmäßig; ein Backup, das Sie nie getestet haben, ist ein Backup, das Sie eigentlich nicht besitzen.
5. Anwendungssicherheit
Wenn Sie sich jemals gefragt haben, wie man eine Anwendung richtig absichert, beginnt die Antwort lange vor dem Start. Anwendungen gehören zu den am häufigsten angegriffenen Bereichen in modernen Unternehmen. Ob es sich um eine kundenorientierte Webanwendung oder ein internes Tool handelt – unsicherer Code und ungeschützte APIs stellen hartnäckige Schwachstellen dar, die Angreifer aktiv ausnutzen.
- Integrieren Sie Sicherheitsüberprüfungen in jede Phase des Softwareentwicklungslebenszyklus (Secure SDLC), nicht nur bei der Markteinführung.
- Führen Sie regelmäßig Penetrationstests durch, sowohl interne Red-Teaming-Übungen als auch externe Bewertungen, um Schwachstellen aufzudecken, bevor Angreifer dies tun.
- Sichern Sie alle API-Endpunkte mit Authentifizierung, Ratenbegrenzung und Eingabevalidierung.
6. Risikomanagement in der Lieferkette
Angriffe auf Lieferketten haben sich zu einem der effektivsten Wege für groß angelegte Kompromittierungen entwickelt, gerade weil Software und Dienstleistungen von Drittanbietern oft implizit vertraut werden.
- Führen Sie vor der Aufnahme neuer Lieferanten gründliche Sicherheitsbewertungen durch und überprüfen Sie diese regelmäßig, nicht nur bei Vertragsunterzeichnung.
- Pflegen Sie eine Software-Stückliste (SBOM) für alle Anwendungen, damit Sie genau wissen, welche Drittanbieterkomponenten Sie verwenden.
- Wenden Sie die gleichen Zero-Trust-Prinzipien auch auf den Zugriff von Lieferanten an bzw. implementieren Sie PAM, wie Sie es für interne Benutzer tun.
Cybersicherheits-Best Practices 2026 im Überblick
Die folgende Tabelle fasst die zehn oben besprochenen Best Practices für Cybersicherheit übersichtlich zusammen. Jeder Eintrag spiegelt aktuelle Bedrohungsmuster wider, von KI-gestütztem Phishing bis hin zu Ransomware-Angriffen auf ungepatchte Systeme. So verstehen Sie genau, wovor Sie sich verteidigen müssen – und nicht nur, welche Maßnahmen Sie zum Schutz Ihres Unternehmens ergreifen.
| Sr. Nr. | Best Practices für Cybersicherheit | Warum spielt es eine Rolle? |
|---|---|---|
| 1. | Phishing-Sensibilisierung und Abwehr von Social Engineering | KI-generierte Phishing-E-Mails und -Angriffe imitieren mittlerweile Kollegen, Kunden und sogar interne IT-Teams mit nahezu perfekter Genauigkeit. |
| 2. | Verbessern Sie die Passworthygiene | Die Wiederverwendung von Passwörtern auf verschiedenen Plattformen verwandelt ein kompromittiertes Zugangspasswort in einen Schlüssel für Dutzende von Konten. |
| 3. | Multi-Faktor-Authentifizierung (MFA) erzwingen | Fast jeder dritte Nutzer ist von Zugangsdatendiebstahl betroffen. |
| 4. | Sicheres Arbeiten im Homeoffice und WLAN-Schutz | Mitarbeiter, die sich von zu Hause aus, aus Cafés oder Flughafenlounges verbinden, bergen zusätzliche externe Risiken. |
| 5. | Patch-Management & Automatisierte Updates | Verzögertes Patchen ist eine offene Einladung für Angriffe, die keine Zero-Day-Schwachstellen darstellen. |
| 6. | Endpunktschutz und Antivirus | Jeder Laptop, jedes Mobiltelefon und jeder Server, der mit Ihrem Netzwerk verbunden ist, stellt ein potenzielles Einfallstor für Cyberangriffe dar. |
| 7. | Zero Trust & Zugriff nach dem Prinzip der minimalen Berechtigungen | Bequemlichkeit führte zu Standard-Logins, was wiederum offene Angriffspunkte für Cyberangriffe schuf. |
| 8. | Datenverlustprävention (DLP) & Sichere Datensicherungen | In den ersten neun Monaten des Jahres 2025 wurden fast 4,700 Ransomware-Fälle gemeldet. |
| 9. | Application Security | Ob es sich um eine kundenorientierte Webanwendung oder ein internes Tool handelt, unsicherer Code und ungeschützte APIs stellen hartnäckige Schwachstellen dar, die Angreifer aktiv ausnutzen. |
| 10 | Supply Chain Risikomanagement | Angriffe auf Lieferketten haben sich zu einem der effektivsten Wege für großflächige Kompromittierungen entwickelt. |
Warum sind diese Best Practices für Cybersicherheit wichtig? 3 Cyberangriffe ab 2025
Diese bewährten Vorgehensweisen und Cybersicherheitshinweise sind keine theoretischen Richtlinien. Die folgenden Vorfälle aus dem Jahr 2025 veranschaulichen genau, was passiert, wenn sie ignoriert werden, und welches Ausmaß an Schaden daraus resultiert.
1. Sicherheitslücke in Oracle Cloud: 6 Millionen Datensätze, 140,000 Mandanten betroffen
Über 140,000 Kunden wurden kompromittiert, als ein Hacker aufgrund einer Sicherheitslücke in der Oracle Cloud-Infrastruktur Zugriff auf rund sechs Millionen Datensätze erlangte. Der Vorfall verdeutlichte die Folgen mangelhaft gesicherter Cloud-Authentifizierungssysteme und die weitreichenden Folgen, die ein Angriff auf einen einzelnen Anbieter nach sich zieht.
2. Die Ransomware-Welle 2025: 4,700 Vorfälle in neun Monaten
Ransomware- Angriffe werden bis 2025 im Vergleich zum Vorjahr um 30–40 % zunehmen. Analysten von miniOrange stellten fest, dass Angreifer ungepatchte Systeme ausnutzten und gestohlene Zugangsdaten verwendeten, um sich lateral in Netzwerken zu bewegen, bevor sie Verschlüsselungscode einsetzten. In solchen Fällen tragen ein effektives Patch-Management und eine Netzwerksegmentierung dazu bei, die Wiederherstellung zu beschleunigen oder den Angriff sogar vollständig zu verhindern.
3. Der Mega-Leak von 16 Milliarden Zugangsdaten: Datendiebstahl im großen Stil
Im Jahr 2025 wurde ein einziger aggregierter Datensatz mit 16 Milliarden Anmeldeinformationen veröffentlicht. Dieser Datensatz stammte von Infostealer-Malware, die monatelang unbemerkt Anmeldeinformationen von kompromittierten Geräten gesammelt hatte. Dieser Vorfall verdeutlichte, dass Endpunktsicherheit, Multi-Faktor-Authentifizierung (MFA) und Passwortsicherheit Hand in Hand gehen müssen; ein Angreifer kann erfolgreich sein, wenn nur eine dieser Ebenen versagt.
5 Cybersicherheitstrends, die ab 2026 zu beobachten sind
Die Umsetzung der oben genannten Best Practices schafft eine solide Verteidigungsgrundlage. Um jedoch den sich ständig weiterentwickelnden Angreifern einen Schritt voraus zu sein, sind dies die strategischen Trends, die die Cybersicherheitslandschaft im Jahr 2026 prägen und die Investitionen der kommenden Jahre bestimmen werden.
1. Agentische KI
Gartner zählt agentenbasierte KI zu den wichtigsten aufkommenden Technologietrends 2025–2026. Im Bereich der Cybersicherheit bezeichnet agentenbasierte KI Systeme, die autonom planen, entscheiden und handeln können – sowohl auf der einen als auch auf der anderen Seite des Netzwerks. Angreifer setzen agentenbasierte KI ein, um Phishing-Angriffe zu automatisieren, in Echtzeit anzupassen und sich ohne menschliches Eingreifen in kompromittierten Netzwerken zu bewegen.
2. Schattenagenten
IBM definiert Schatten-KI als die Nutzung von KI-Tools und -Modellen durch Mitarbeiter ohne Wissen der IT-Abteilung. Ähnlich wie Schatten-IT vor einem Jahrzehnt unkontrollierte Datenflüsse verursachte, birgt Schatten-KI im Jahr 2026 unsichtbare Risiken: Mitarbeiter geben sensible Unternehmensdaten in nicht genehmigte KI-Tools ein, betten KI-generierten Code ohne Sicherheitsprüfung ein oder nutzen persönliche KI-Assistenten für Arbeitsaufgaben, die vertrauliche Informationen verarbeiten.
3. Identitätsdiebstahl
Identität entwickelt sich rasant zum zentralen Schlachtfeld der Cybersicherheit. IBM prognostiziert einen starken Anstieg identitätsbezogener Angriffe, bei denen Angreifer Schwachstellen in der Sicherung und Verwaltung digitaler Identitäten ausnutzen. Die traditionellen Sicherheitsframeworks sind noch nicht ausreichend gerüstet, um die bisher bekannten Methoden des Identitätsdiebstahls – Deepfakes, biometrisches Spoofing und Modellmanipulationen – vollständig abzuwehren.
4. Quantenresistente Kryptographie
IBM und NIST warnen seit Jahren davor. Quantencomputer sind bald in der Lage, weit verbreitete Verschlüsselungsstandards (RSA, ECC) zu knacken, die Finanztransaktionen, Kommunikation und sensible Daten schützen. Angreifer verfolgen bereits Strategien nach dem Motto „Jetzt speichern, später entschlüsseln“ und sammeln heute verschlüsselte Daten, um sie nach Verfügbarkeit von Quantencomputern zu entschlüsseln.
5. Rahmenbedingungen für die Einhaltung gesetzlicher Vorschriften und für Sicherheit
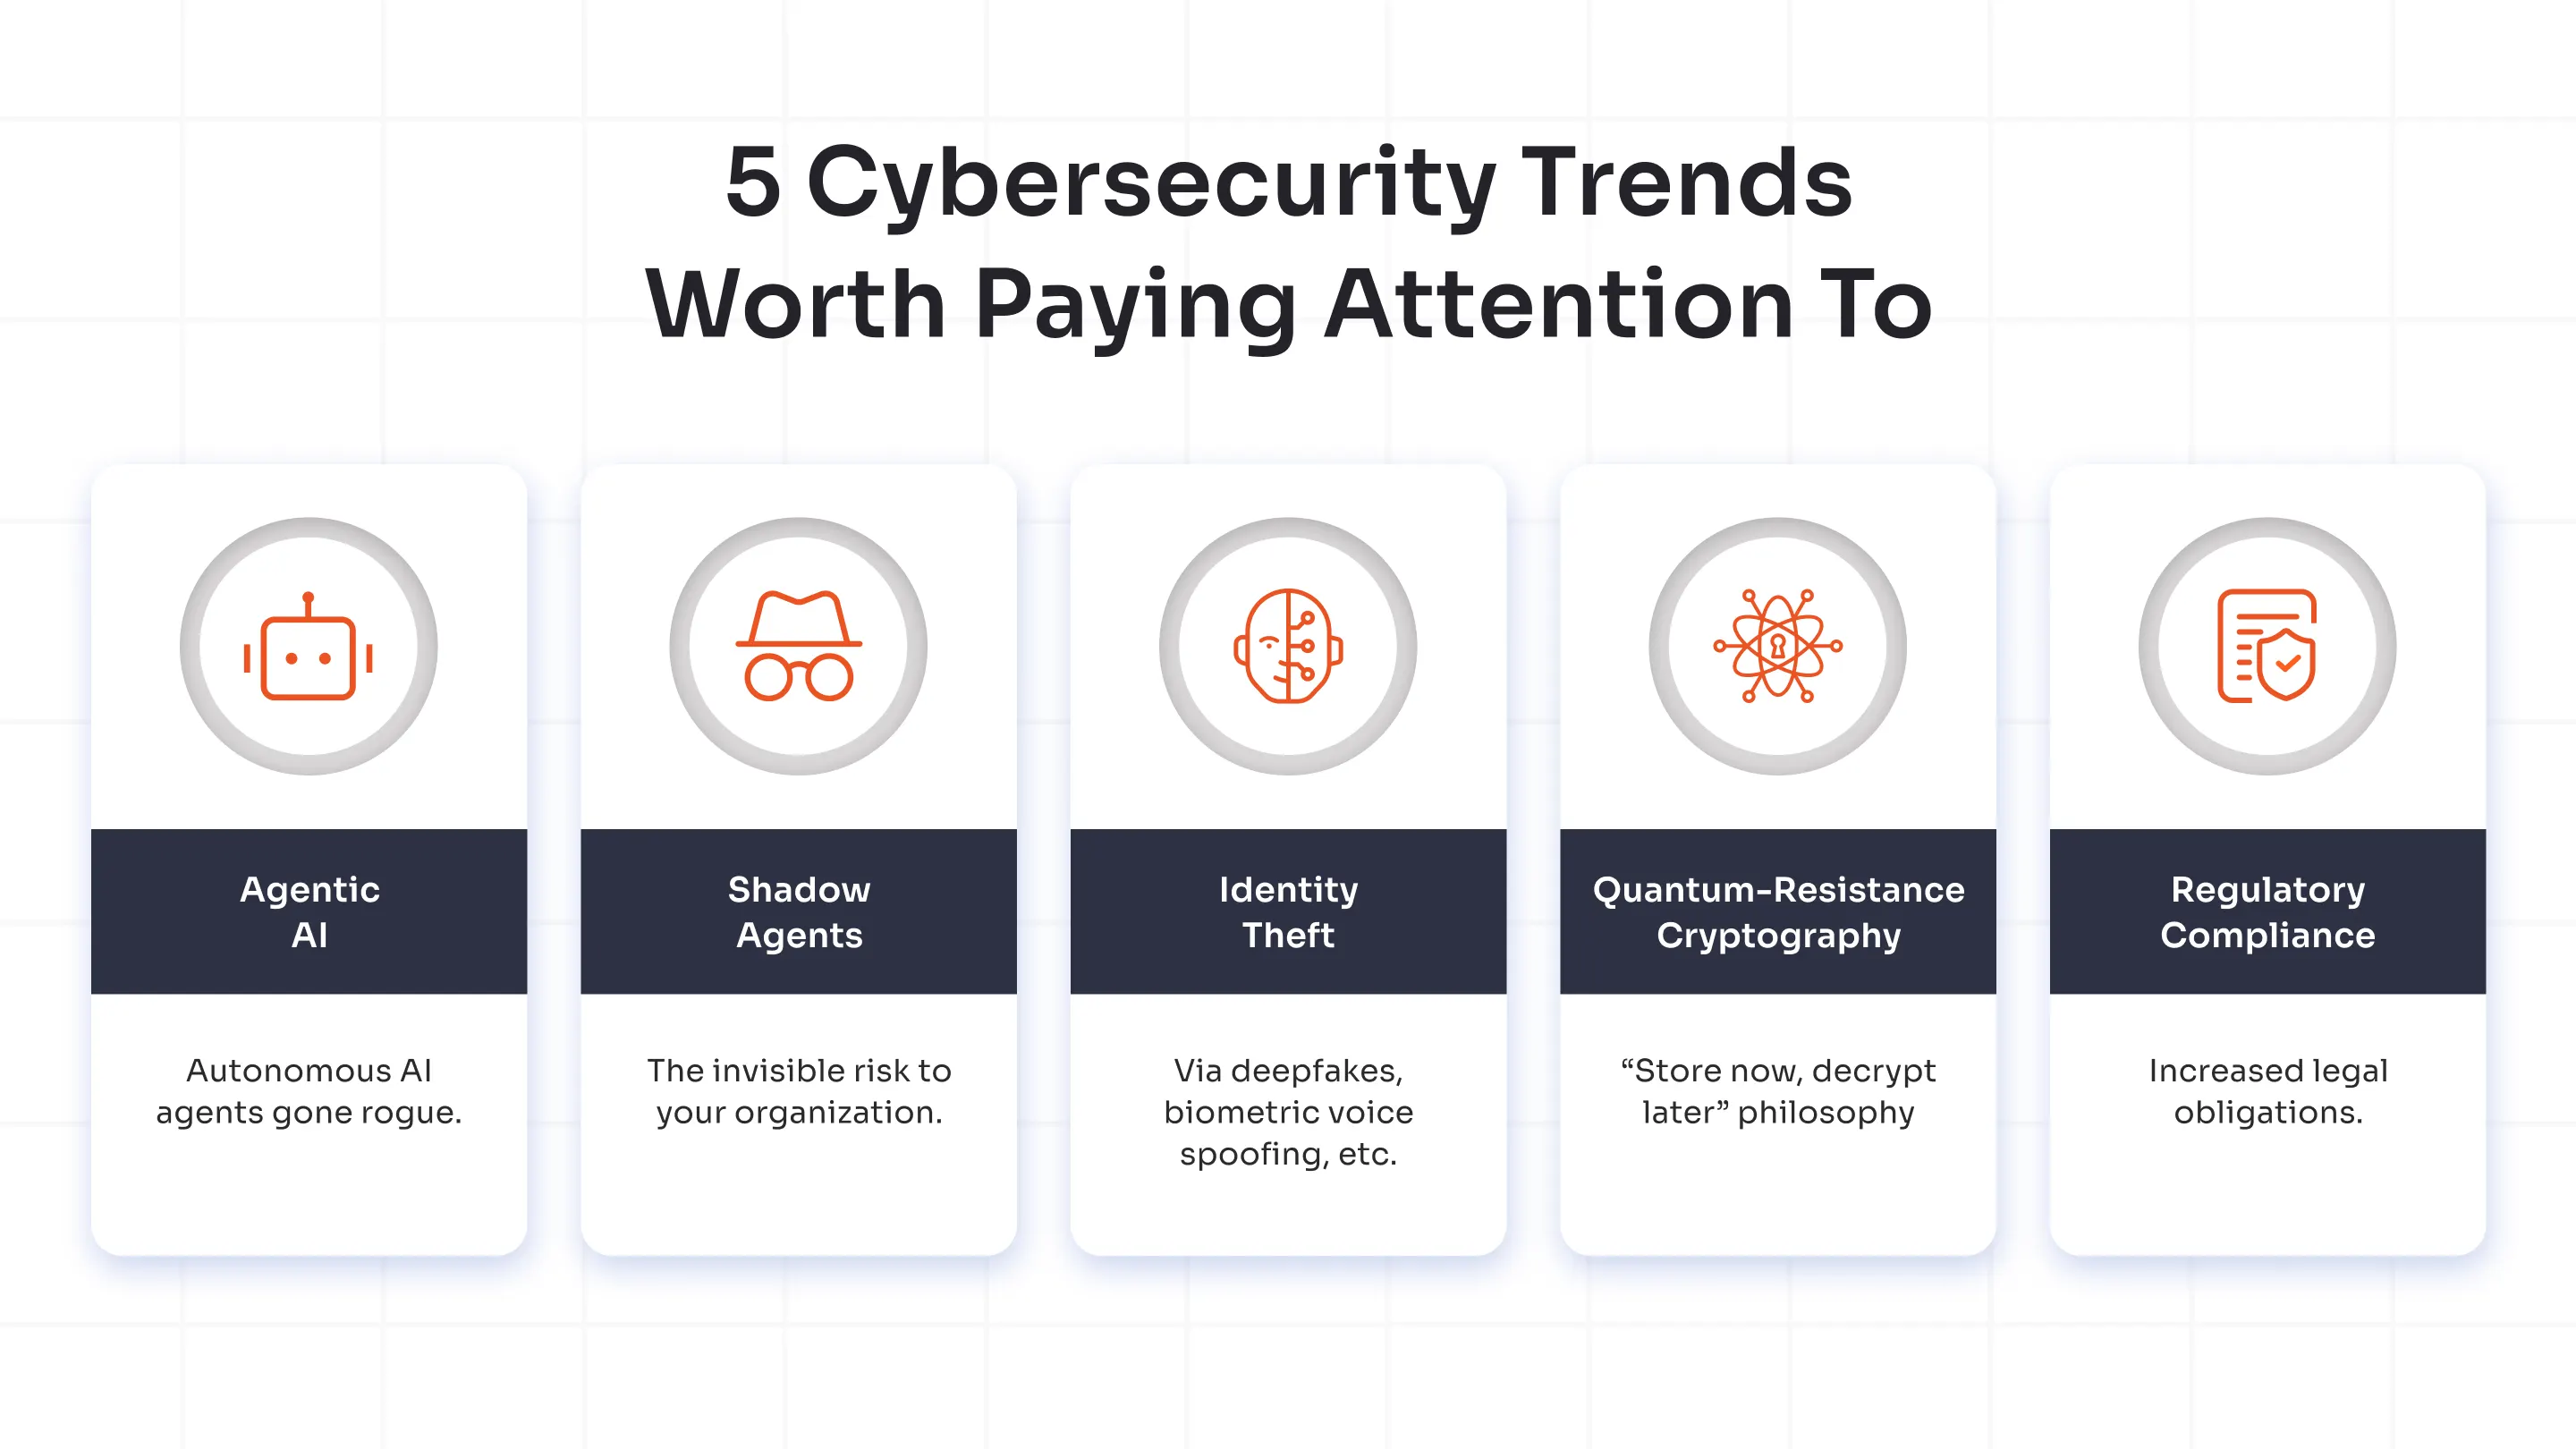
Der regulatorische Druck auf die Cybersicherheit nimmt rasant zu. Von der EU-Richtlinie NIS2 bis hin zu den Offenlegungspflichten der US-Börsenaufsicht SEC sehen sich Unternehmen mit immer größeren rechtlichen Verpflichtungen in Bezug auf die Meldung von Sicherheitsvorfällen, Datenschutz und Sicherheits-Governance konfrontiert. Die Nutzung etablierter Rahmenwerke, CIS Controls für die taktische Umsetzung, DSGVO, PCI-DSS und ISO 27001 für die Governance ist nicht länger nur eine bewährte Vorgehensweise, sondern ein Mindeststandard.
Entdecken Sie die größten Cybersicherheitsbedrohungen, die Sie kennen sollten.
Bleiben Sie sicher mit miniOrange
Cybersicherheit im Jahr 2026 ist kein Produkt, das man einmalig erwirbt, sondern ein Programm, das kontinuierlich weiterentwickelt, getestet und verbessert wird. Die Organisationen, die langfristig geschützt bleiben, sind diejenigen, die Sicherheit als operative Disziplin und nicht als bloße IT-Checkliste behandeln.
Wir von miniOrange unterstützen Unternehmen dabei, von reaktiver Sicherheitsvorfallbehebung zu proaktiver, mehrschichtiger Sicherheit überzugehen. Von Multi-Faktor-Authentifizierung (MFA) und Single Sign-On (SSO) bis hin zu bedingtem Zugriff und Identitätsmanagement – unsere Lösungen sind so konzipiert, dass sie nahtlos zusammenarbeiten und nicht nachträglich integriert werden. Egal, ob Sie Ihr erstes Sicherheitsprogramm aufbauen oder ein bestehendes optimieren möchten: Unser Team verfügt über die Expertise, um Sie vor Bedrohungen zu schützen.
Häufig gestellte Fragen
Was ist die wichtigste Best Practice im Bereich Cybersicherheit für kleine Unternehmen im Jahr 2026?
Multifaktor-Authentifizierung. Wenn Sie nur eine Maßnahme ergreifen können, reduziert MFA/2FA Ihr Risiko für Angriffe auf Anmeldeinformationen, die den Großteil der Sicherheitslücken in kleinen Unternehmen ausmachen, drastisch. In Kombination mit einem Passwort-Manager haben Sie den häufigsten Angriffsvektor kostengünstig abgesichert.
Warum ist MFA für die Cybersicherheit so wichtig?
Die Multi-Faktor-Authentifizierung (MFA) ist für die Cybersicherheit unerlässlich, da sie einen zweiten Verifizierungsschritt vor der Zugriffsgewährung einführt. Allein im Jahr 2025 werden voraussichtlich 16 Milliarden Zugangsdaten offengelegt, sodass selbst starke Passwörter gefährdet sind. Mit MFA benötigen Angreifer jedoch sowohl das Passwort als auch einen zweiten Faktor (Hardware-Token, Authentifizierungs-App oder Biometrie), um sich Zugang zu verschaffen.
Was ist die 3-2-1-Backup-Regel?
Die 3-2-1-Backup-Regel ist ein bewährter Standard: Bewahren Sie drei Kopien Ihrer Daten auf zwei verschiedenen Speichermedien auf, wobei eine Kopie extern oder in einer vom Internet getrennten Umgebung gesichert werden sollte. Angesichts des erwarteten Anstiegs von Ransomware-Angriffen um 30–40 % bis 2025 ist diese Regel nicht mehr optional, sondern unerlässlich.
Wie können Mitarbeiter die Cybersicherheit verbessern?
Die wichtigsten Cybersicherheitstipps für Mitarbeiter lassen sich auf drei Gewohnheiten reduzieren: Unerwartete Anfragen nach Zugangsdaten oder sensiblen Daten (auch von scheinbar vertrauenswürdigen Absendern) sollten überprüft werden; ein Passwort-Manager sollte verwendet werden, um für alle Konten einzigartige und komplexe Passwörter zu verwalten; und die Zwei-Faktor-Authentifizierung (3FA) sollte aktiviert werden, wo immer möglich. Darüber hinaus ist es wichtig, verdächtige E-Mails, ungewöhnliche Anmeldeversuche oder anomales Verhalten zu melden, anstatt sie zu ignorieren. So erhalten Sicherheitsteams die notwendige Frühwarnung, um Angriffe zu stoppen, bevor sie sich ausbreiten.



Hinterlasse einen Kommentar