
Vor einigen Jahren glaubte das Sicherheitsteam im Rahmen einer routinemäßigen Untersuchung nach einem Phishing-Angriff, den Schaden eingedämmt zu haben. Bei dem Angriff war jedoch der Laptop eines Mitarbeiters kompromittiert worden. Das Sicherheitsteam entfernte die Schadsoftware und setzte das Passwort zurück.
Doch am nächsten Morgen, als die Analysten die Authentifizierungsprotokolle überprüften, fiel etwas Merkwürdiges auf. Derselbe kompromittierte Account hatte sich über Nacht auf drei internen Servern angemeldet. Dann auf einem Datenbankserver. Und schließlich auf einem Backup-Controller.
Zunächst wurde nichts beanstandet, da für jede Aktion legitime Anmeldeinformationen und integrierte Verwaltungstools verwendet wurden.
Genau so breitet sich ein lateraler Angriff aus. Der Angreifer durchbricht keine Verteidigungsanlagen. Er bewegt sich unbemerkt von einem vertrauenswürdigen System zum nächsten, bis er auf etwas Wertvolles stößt.
Die meisten Sicherheitsvorfälle werden nicht bereits beim ersten Eindringen katastrophal. Katastrophal wird es erst bei der lateralen Ausbreitung in Cybersicherheitsumgebungen , wenn Angreifer ihren Zugriff im Netzwerk ausdehnen. Die eigentliche Herausforderung besteht nicht darin, den ersten Angriff zu verhindern, sondern die darauffolgenden Ereignisse zu erkennen und einzudämmen.
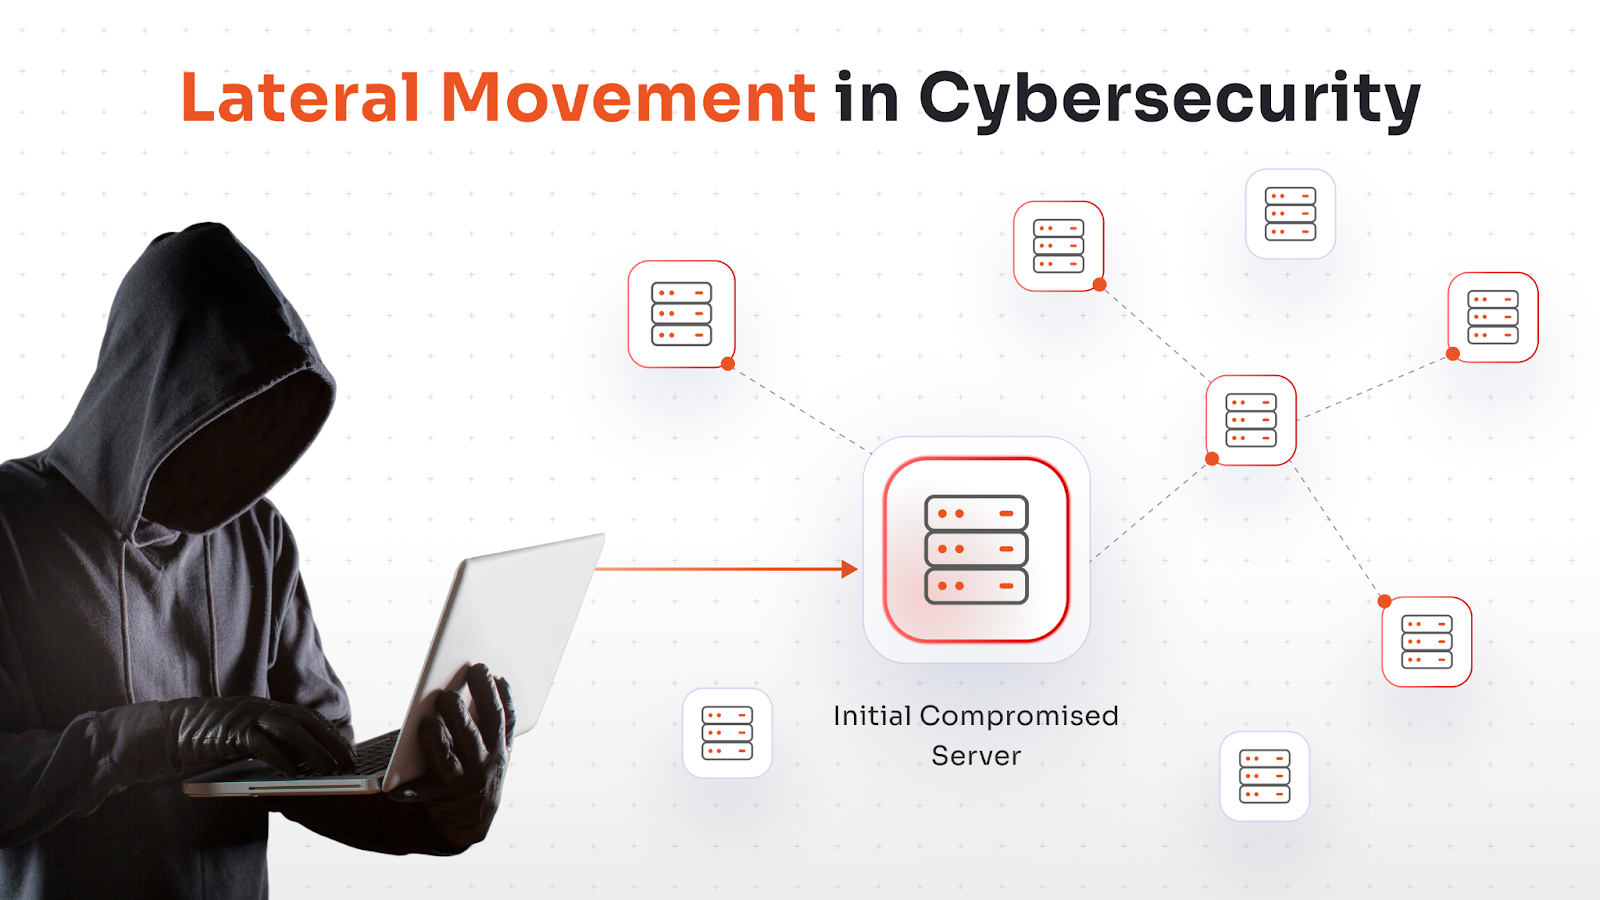
Was versteht man unter lateraler Bewegung in der Cybersicherheit?
Bei der lateralen Bewegung handelt es sich um eine Technik, bei der Angreifer nach einer ersten Kompromittierung gestohlene Zugangsdaten und vertrauenswürdige Tools nutzen, um zwischen Systemen zu navigieren, ihre Berechtigungen zu erweitern und schließlich wertvolle Ressourcen aufzuspüren.
Dabei geht es darum, sich von Maschine zu Maschine zu bewegen (seitlich), um nicht entdeckt zu werden und das Netzwerk abzubilden, wobei üblicherweise gestohlene Zugangsdaten oder legitime Werkzeuge verwendet werden.
Besonders gefährlich an lateralen Angriffen ist, dass Angreifer selten neue Tools einsetzen. Sie nutzen die bereits vorhandene Infrastruktur: Remote Desktop Protocol, PowerShell, Windows Management Instrumentation (WMI), PsExec und legitime Administratorkonten. Dieses Vorgehen wird auch als „Ausnutzen der bestehenden Infrastruktur“ bezeichnet und bedeutet, dass Ihre eigene Infrastruktur zum Einfallstor für Angriffe wird.
Auch deshalb ist die Erkennung so schwierig. Die Nutzung von RDP lässt sich in einem Unternehmen nicht flächendeckend blockieren. Man kann nicht jeden PowerShell-Befehl kennzeichnen. Angreifer verstecken sich daher im normalen Benutzerverhalten – genau hier weisen die meisten Überwachungsstrategien Schwachstellen auf.
Wie seitliche Bewegung funktioniert (Der Angriffslebenszyklus)
Bei der lateralen Ausbreitung erweitern Angreifer ihren Zugriff schrittweise, indem sie gestohlene Identitäten und legitime Tools nutzen, um nicht entdeckt zu werden. Das Verständnis des Angriffszyklus ist der erste Schritt zum Aufbau wirksamer Kontrollmechanismen.
Phase 1: Erster Kompromiss
Jeder Angriff über eine seitliche Bewegung beginnt irgendwo. Häufige Angriffspunkte sind:
- Phishing-E-Mails zum Abfangen von Zugangsdaten
- Anfällige Webanwendungen
- Offengelegte RDP- oder VPN-Dienste
- Kompromittierte Entwicklerwerkzeuge
Für Angreifer ist der eigentliche Zugangspunkt selten das Ziel. Nach dem ersten Eindringen liegt ihre Priorität darin, unauffällig zu bleiben und von dort aus die Ausbreitung zu beschleunigen. Mit der Zeit stellen Sicherheitsteams ihre Ermittlungen an diesem Punkt manchmal ein.
Phase 2: Erfassung von Anmeldeinformationen
Sobald Angreifer in ein System eingedrungen sind, versuchen sie, Zugangsdaten zu erlangen. Häufige Ziele sind hierbei:
- Zwischengespeicherte Domänenanmeldeinformationen
- Kerberos-Tickets
- NTLM-Passwort-Hashes
- Passwörter für Dienstkonten
- Im Speicher gespeicherte Token
Wenn der kompromittierte Rechner einem Administrator gehört, kann der Angreifer bereits über Anmeldeinformationen verfügen, die ihm den Zugriff auf mehrere Server ermöglichen.
Phase 3: Interne Aufklärung
Mit gültigen Zugangsdaten beginnen Angreifer, die Umgebung zu kartieren. Diese Phase sieht aus wie eine legitime administrative Tätigkeit. Typischerweise umfasst sie Folgendes:
- Auflisten von Active Directory-Benutzern und -Gruppen
- Domänencontroller identifizieren
- Scannen interner IP-Bereiche
- Auffinden von Dateifreigaben und Datenbanken
- Identifizierung von Backup-Servern
Diese Aufklärung deckt auf, welche Systeme sensible Daten enthalten und welche Konten über erhöhte Berechtigungen verfügen. Darauf aufbauend entscheidet der Angreifer über sein weiteres Vorgehen.
Phase 4: Seitliche Ausbreitung
Nun wird der Angreifer aktiv. Mithilfe der Zugangsdaten und der erstellten Netzwerkkarte greift er häufig auf systemeigene Verwaltungstools zurück, die im Umfeld bereits als vertrauenswürdig gelten. Diese Phase umfasst Folgendes:
- RDP-Sitzungen von kompromittierten Arbeitsstationen zu Servern
- SMB-Verbindungen unter Verwendung gesammelter NTLM-Hashes
- PowerShell-Remoting
- Erstellung geplanter Aufgaben
Der Angreifer geht hier vorsichtig vor: Er testet den Zugriff, validiert ihn unauffällig und schreitet erst fort, wenn er sich sicher ist. Und da diese Tools legitim sind, werden schädliche Aktivitäten häufig übersehen, wenn die Überwachung ereignisbasiert statt verhaltensbasiert erfolgt.
Stufe 5: Zugang zum Kronjuwel
Dies ist das Endspiel. Letztendlich gelangen Angreifer an wertvolle Ressourcen wie Domänencontroller, Finanzdatenbanken, Backup-Infrastruktur, Quellcode-Repositories und Cloud-Management-Konsolen.
Sobald diese Systeme kompromittiert sind, droht der Organisation der Datenabfluss, der Einsatz von Ransomware oder die dauerhafte Installation von Hintertüren.
An diesem Punkt ist der Schaden bereits angerichtet und eine Eindämmung extrem schwierig. Alles vor diesem Stadium war der Angriff selbst. Die Entdeckung hier ist erst der Moment, in dem man erfährt, dass er stattgefunden hat.
Gängige Techniken der Seitwärtsbewegung und Beispiele
Angreifer nutzen bekannte Techniken, um sich in Netzwerken auszubreiten. Das Verständnis dieser Beispiele für laterale Bewegungen hilft Sicherheitsteams, verdächtige Aktivitäten frühzeitig zu erkennen.
- Pass-the-Hash (PtH) / Pass-the-Ticket (PtT): Anstatt den abgefangenen NTLM-Hash zu entschlüsseln, verwendet der Angreifer ihn direkt zur Authentifizierung an anderen Systemen. Ein Passwort ist nicht erforderlich. Dadurch wird die Authentifizierung auf allen Systemen umgangen, auf die dieses Konto Zugriff hat, und dies funktioniert unbemerkt, da die Windows-Authentifizierung den Hash als gültig akzeptiert.
- RDP-Missbrauch: Das Remote Desktop Protocol (RDP) wird von Administratoren häufig genutzt, und Angreifer wissen das. Sie verwenden erbeutete Anmeldeinformationen, um sich direkt per RDP mit Servern zu verbinden oder mehrere RDP-Verbindungen zu verketten, um ihren Pfad zu verschleiern. RDP erzeugt zudem eine grafische Sitzung, die schwieriger zu überwachen ist als die Aktivitäten in der Kommandozeile.
- WMI- und PowerShell-Remoting: Windows Management Instrumentation (WMI) und PowerShell Remoting sind legitime Verwaltungstools, die über das Netzwerk ausgeführt werden. Angreifer nutzen diese, um Befehle auf entfernten Rechnern auszuführen, ohne Dateien kopieren zu müssen, wodurch ihre Spuren erheblich reduziert werden.
- Token-Impersonierung: Auf Systemen, auf denen ein Angreifer über lokale Administratorrechte verfügt, kann er Authentifizierungstoken von laufenden Prozessen stehlen (einschließlich solcher, die Domänenadministratoren gehören, die sich kürzlich angemeldet haben) und diese Identitäten imitieren, ohne jemals die zugrunde liegenden Anmeldeinformationen zu benötigen.
- Erstellung von Remote-Diensten: Mithilfe von Tools wie sc.exe oder Sysinternals PsExec erstellen und starten Angreifer Dienste auf entfernten Rechnern, um beliebigen Code auszuführen. Diese Technik hinterlässt zwar Einträge im Ereignisprotokoll, diese gehen jedoch in Umgebungen mit hohem Datenaufkommen oft unter, wo sie nicht aktiv überwacht werden.
Wie man seitliche Bewegungen frühzeitig erkennt
Basisidentität und Assetverhalten
Das Verständnis des normalen Nutzerverhaltens ist eine der effektivsten Erkennungsmethoden. Wenn Sie nicht wissen, wie das normale Verhalten für jedes Konto und jedes System in Ihrer Umgebung aussieht, können Sie Anomalien nicht effektiv erkennen. Ansätze der Benutzer- und Entitätsverhaltensanalyse (UEBA), ob mit speziellen Tools oder in Ihr SIEM integriert, erstellen Baselines, die laterale Bewegungsmuster sichtbar machen.
Ost-West-Verkehr überwachen
Die meisten Organisationen verfügen über eine solide Nord-Süd-Überwachung (Netzwerkverkehr ein- und ausgehend). Angriffe breiten sich jedoch häufig über den Ost-West-Verkehr zwischen internen Systemen aus, der oft unüberwacht bleibt. Implementieren Sie Transparenz in Ihrem internen Netzwerk mithilfe von Tools, die Verbindungen zwischen Endpunkten, Servern und Domänencontrollern protokollieren.
Korrelieren Sie Authentifizierungsereignisse in Ihrer gesamten Umgebung
Ein einzelner Authentifizierungsfehler ist irrelevant. Fünfzehn Authentifizierungsfehler desselben Benutzerkontos gegen verschiedene Systeme innerhalb kurzer Zeit deuten jedoch auf ein Angriffsmuster hin. Meldet sich ein Benutzer bei Systemen an, auf die er normalerweise keinen Zugriff hat, sollte dies Anlass für eine Untersuchung sein.
Anomale Authentifizierungspfade erkennen
Eine Entwickler-Workstation, die sich um 2 Uhr nachts mit Administratorrechten an Ihrem Domänencontroller anmeldet, die normalerweise nur während der Geschäftszeiten und aus einem bestimmten Subnetz verwendet werden, ist eine Anomalie, die untersucht werden sollte. Erstellen Sie Referenzwerte für normale Authentifizierungsmuster und lassen Sie sich bei Abweichungen benachrichtigen.
Warnung zur Nutzung von Administrator-Tools in ungewöhnlichen Kontexten
PsExec wird von einer Benutzer-Workstation ausgeführt, PowerShell Remoting wird von einem Host ohne Administratorrechte initiiert, WMI-Abfragen werden nacheinander gegen mehrere Systeme ausgeführt – diese Muster deuten auf eine mögliche laterale Ausbreitung hin, selbst wenn die einzelnen Ereignisse legitim erscheinen.
Wie man seitliche Bewegungen verhindert
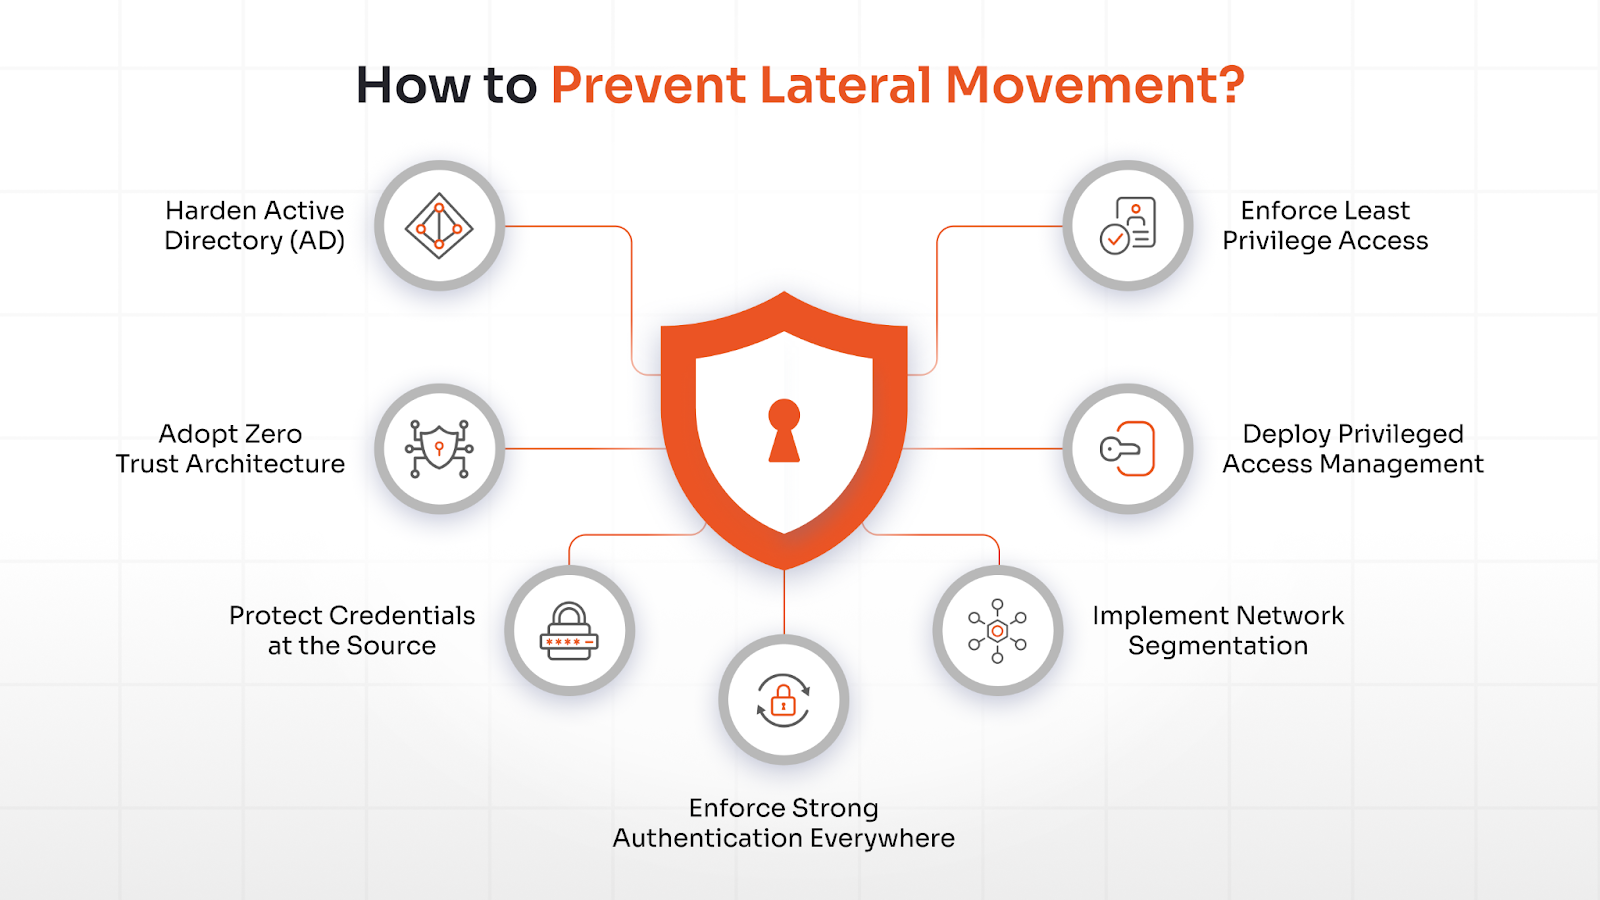
Die Erkennung allein genügt nicht. Ziel ist es, die seitliche Bewegung so schwierig zu gestalten, dass Angreifer sie nicht unbemerkt ausführen können, und idealerweise jeden Sicherheitsvorfall auf den Ausgangspunkt der Kompromittierung zu beschränken.
Erzwingen Sie den Zugriff mit geringsten Berechtigungen
Permanente Administratorrechte sind einer der größten Treiber für laterale Angriffe, und die Durchsetzung des Prinzips der minimalen Berechtigungen ist eine grundlegende Kontrollmaßnahme, um dies zu verhindern. Wenn privilegierte Konten nur Zugriff auf die Systeme und Ressourcen haben, die sie tatsächlich benötigen – und nur für den erforderlichen Zeitraum –, wird der Schadensradius einer Kompromittierung begrenzt.
Sicherheitsteams sollten:
- Unnötige lokale Administratorrechte entfernen
- Separate Administrator- und Standardbenutzerkonten
- Implementieren Sie die Just-in-Time (JIT)-Berechtigungserweiterung.
In der Praxis ist das Prinzip der minimalen Berechtigungen jedoch schwer umzusetzen, da es eine kontinuierliche Verwaltung erfordert. Organisationen gewähren häufig großzügige Zugriffsrechte bei der Kontoerstellung und entziehen diese fast nie. Ein System zur Verwaltung privilegierter Zugriffe kann hier hilfreich sein, um Zugriffsebenen kontinuierlich zu überprüfen und zu protokollieren und die minimalen Berechtigungen durchzusetzen.
Privileged Access Management (PAM) implementieren
Jeder Versuch einer lateralen Bewegung zielt darauf ab, privilegierte Zugangsdaten für geschützte Systeme zu erlangen. Ein Privileged Access Management (PAM) -System wie miniOrange PAM kann in diesem Fall helfen, indem es Folgendes kontrolliert:
- Speicherung und Rotation von Anmeldeinformationen
Eine PAM-Lösung erkennt privilegierte Passwörter in der gesamten Infrastruktur und speichert sie in einem sicheren Tresor. Dort werden sie nur bei Bedarf über einen kontrollierten Workflow abgerufen. Die Passwörter werden regelmäßig ausgetauscht, sodass sie selbst im Falle eines Diebstahls schnell ungültig werden.
- Just-in-time Zugriffsmanagement
PAM ermöglicht es Administratoren, privilegierten Zugriff bedarfsgerecht, nur für die erforderliche Dauer und ausschließlich mit den benötigten Rechten zu gewähren , wodurch die laterale Bewegung erschwert wird.
- Sitzungsüberwachung
Ein PAM-Tool ermöglicht die Aufzeichnung und Echtzeitüberwachung privilegierter Sitzungen , wodurch schädliche laterale Aktivitäten in Echtzeit erkannt und Aufzeichnungen für Untersuchungen gesichert werden können.
Eine moderne PAM-Plattform ist oft ausreichend, um Organisationen vor lateralen Angriffen zu schützen und gleichzeitig strenge Sicherheitsmaßnahmen gegen nahezu jede Art von Cyberangriff zu implementieren und die Einhaltung der Sicherheitsstandards in Ihrer Organisation sicherzustellen.
Implementieren Sie die Netzwerksegmentierung
Ein flaches Netzwerk ist wie eine Autobahn für laterale Angriffe. Kann eine kompromittierte Workstation ungehindert mit jedem Server, jeder Datenbank und jedem Domänencontroller im Netzwerk kommunizieren, nutzen Angreifer diese Freiheit systematisch aus. Segmentierung verhindert dies.
Das Prinzip lautet: Standardmäßig wird der Datenverkehr zwischen Zonen verweigert. Der Datenverkehr zwischen Benutzerarbeitsplätzen und Servern, zwischen Servern und Domänencontrollern sowie zwischen Umgebungen sollte explizit auf Basis dokumentierter Geschäftsanforderungen zugelassen werden – und nicht einfach nur deshalb erlaubt, weil bisher nichts blockiert wurde. In Cloud-Umgebungen geht die Mikrosegmentierung noch einen Schritt weiter und beschränkt die Kommunikation zwischen einzelnen Workloads anstatt nur zwischen großen Netzwerkzonen.
Legacy-Umgebungen erschweren die Segmentierung erheblich. Jahrelang undokumentierte Anwendungsabhängigkeiten führen dazu, dass das Blockieren eines Ports oft unerwartete Probleme verursacht. Der praktikable Ansatz besteht darin, mit den wichtigsten Zielen zu beginnen: Domänencontrollern, Backup-Infrastruktur und Datenbanken. Segmentieren Sie diese zuerst und arbeiten Sie sich von dort aus weiter vor.
Starke Authentifizierung überall erzwingen
Die Multi-Faktor-Authentifizierung (MFA) verhindert, dass gestohlene Passwörter sofort missbraucht werden können. Sie allein schützt jedoch nicht vor lateraler Ausbreitung. MFA ist weiterhin wichtig für VPN, RDP, SSH und die zusätzliche Authentifizierung bei sensiblen, privilegierten Aktionen. Sie muss jedoch mit einem Schutz der Anmeldeinformationen auf Endgeräteebene kombiniert werden.
Der Schutz des LSASS-Speichers durch Windows Credential Guard verlagert Anmeldeinformationen in eine isolierte Umgebung, auf die das Hauptbetriebssystem nicht direkt zugreifen kann. Dadurch wird die Speicherauslesemethode unterbunden, auf die Angreifer nach einer ersten Kompromittierung angewiesen sind. Dienstkonten erfordern besondere Aufmerksamkeit: Anmeldeinformationen, die jahrelang nicht aktualisiert wurden und von mehreren Systemen gemeinsam genutzt werden, stellen ein zuverlässiges Einfallstor dar. Verwaltete Identitäten für Cloud-Workloads und die automatische Aktualisierung von Dienstkonten reduzieren diese Angriffsfläche.
Schützen Sie Anmeldeinformationen an der Quelle
Viele Techniken der lateralen Bewegung basieren auf gestohlenen Zugangsdaten. Können Zugangsdaten nicht von Endpunkten gestohlen werden, bricht der Angriffszyklus frühzeitig ab.
- Anmeldeinformationszwischenspeicherung deaktivieren auf Arbeitsstationen, wo es betrieblich nicht erforderlich ist. Zwischengespeicherte Anmeldeinformationen sind ein Hauptziel bei speicherbasierten Angriffen.
- LSASS-Speicher schützen unter Verwendung von Windows Credential Guard, das Anmeldeinformationen in eine isolierte, virtualisierungsbasierte Umgebung verschiebt, auf die das Hauptbetriebssystem nicht zugreifen kann.
- Verwenden Sie verwaltete Dienstidentitäten Für Anwendungen und Workloads, die sich bei Cloud-Diensten oder APIs authentifizieren müssen. Entfernen Sie fest codierte Anmeldeinformationen vollständig aus Code und Konfiguration.
- Dienstkonto-Anmeldeinformationen rotieren regelmäßig. Viele Sicherheitslücken betreffen Zugangsdaten für Dienstkonten, die seit Jahren unverändert sind und in mehreren Systemen verwendet werden.
Zero Trust einführen und Active Directory absichern
Zero Trust basiert auf einem einzigen Prinzip: Es gibt kein implizites Vertrauen, unabhängig vom Netzwerkstandort. Eine Workstation innerhalb des Unternehmensnetzwerks wird nicht automatisch für den Zugriff auf Server im selben Netzwerk als vertrauenswürdig eingestuft. Jede Verbindung muss authentifiziert, autorisiert und validiert werden.
In der Praxis bedeutet dies:
- Kontinuierliche Überprüfung von Identität und Gerätezustand, nicht nur beim ersten Anmelden
- Gerätepositionsvalidierung um sicherzustellen, dass nur verwaltete, konforme Geräte auf sensible Ressourcen zugreifen können
- Kein implizites internes Vertrauen Das bedeutet, dass selbst die interne Kommunikation zwischen Diensten eine Authentifizierung erfordert.
Zero Trust ist eine Architekturstrategie, kein Produkt. Die vollständige Implementierung benötigt Zeit und die Zustimmung aller Netzwerk-, Identitäts- und Sicherheitsteams. Beginnen Sie mit den Zugriffspfaden mit dem höchsten Risiko.
Active Directory härten
Active Directory ist in den meisten Unternehmensumgebungen das wertvollste Ziel. Wer AD kontrolliert, kontrolliert alles. Angreifer wissen das. Viele Techniken zur lateralen Bewegung zielen gezielt auf Schwachstellen in AD ab.
- Implementieren Sie ein gestaffeltes Administrationsmodell Die Ebenen Tier 0 (Domänencontroller und Identitätsinfrastruktur), Tier 1 (Server und Anwendungen) und Tier 2 (Workstations) sind getrennt, sodass Anmeldeinformationen von niedrigeren Ebenen nicht zur Authentifizierung bei höheren Ebenen verwendet werden können.
- Beschränken Sie die Nutzung von Domänenadministratoren Nur für Domänencontroller. Domänenadministratoren sollten sich niemals an Arbeitsstationen oder Mitgliedsservern anmelden, da sie dadurch ihre Anmeldeinformationen dem Risiko des Diebstahls aussetzen.
- Überwachen Sie den AD-Replikationsverkehr bei DCSync-Angriffen, bei denen ein Angreifer mit ausreichenden Berechtigungen einen Domänencontroller simuliert und Passwort-Hashes für alle Konten anfordert.
- Uneingeschränkte Kerberos-Delegierung deaktivieren auf allen Systemen, außer wenn dies unbedingt erforderlich ist. Ungehinderte Delegierung ist ein gut dokumentierter Angriffsweg, der die Identitätsfälschung über die gesamte Domäne hinweg ermöglicht.
Wie miniOrange PAM seitliche Bewegungen verhindert
Die Kontrolle privilegierter Zugriffe ist eine der effektivsten Methoden, um laterale Angriffe zu unterbinden. miniOrange PAM vereint die entscheidenden Kontrollmechanismen zur Verhinderung lateraler Angriffe auf einer einzigen, übersichtlichen Plattform:
Sicherung von Anmeldeinformationen und Rotation von Passwörtern
Privilegierte Zugangsdaten werden in einem sicheren Tresor gespeichert, anstatt manuell zwischen Administratoren ausgetauscht zu werden. Angreifer können keine Passwörter von Endpunkten abgreifen, wenn diese dort gar nicht erst gespeichert werden.
Selbst wenn Zugangsdaten kompromittiert werden, sorgt die automatische Rotation dafür, dass sie schnell ungültig werden. Dies unterbindet viele Techniken der Seitwärtsbewegung.
Überwachung privilegierter Sitzungen
Jede privilegierte Sitzung kann überwacht und aufgezeichnet werden, wodurch die Sicherheitsteams einen vollständigen Überblick darüber erhalten, welche Befehle ausgeführt wurden und woher der Zugriff stammt.
Mit der KI-basierten Anomalieerkennungsfunktion von miniOrange können auch schädliche Aktivitäten in Echtzeit erkannt werden, sodass Sicherheitsteams Sitzungen beenden können.
Just-in-time-Durchsetzung des Prinzips der geringsten Privilegien
Dauerhafte Berechtigungen werden durch zeitlich begrenzte Zugriffsrechte ersetzt. Administratoren erhalten erweiterte Zugriffsrechte nur bei Bedarf. Durch die Abschaffung permanenter Administratorrechte wird eine der Hauptursachen für laterale Angriffe beseitigt.
Unbefugte Zugriffsversuche auf Server oder Infrastruktur werden bereits im Vorfeld blockiert.
Diese Kontrollmechanismen gewährleisten einen starken Schutz vor seitlicher Bewegung , indem sie die Offenlegung von Zugangsdaten einschränken und privilegierte Aktivitäten in der gesamten Umgebung überwachen.
Über den Autor
PAM Engineering Lead
Pradeep ist Senior Software Engineer bei miniOrange und verfügt über mehr als sieben Jahre Erfahrung in der Konzeption und Absicherung von Zugriffsinfrastrukturen für Unternehmen. Er leitet die Architektur und Implementierung der Privileged Access Management (PAM)-Lösungen von miniOrange, die Unternehmen dabei unterstützen, das Prinzip der minimalen Berechtigungen durchzusetzen, kritische Systeme zu schützen und identitätsbasierte Risiken in Cloud- und On-Premise-Umgebungen zu reduzieren. In enger Zusammenarbeit mit Sicherheits- und IT-Teams entwickelt er skalierbare Frameworks für die Berechtigungsverwaltung, die den Compliance- und Betriebsanforderungen entsprechen. Seine Expertise umfasst PAM-Architektur, sicheres Systemdesign und Identity-First-Security-Engineering für moderne Unternehmen.
Hinterlasse einen Kommentar