

Die Veröffentlichung der „Digital Personal Data Protection (DPDP) Rules, 2025“ markiert einen Wendepunkt für die Art und Weise, wie Unternehmen in Indien personenbezogene Daten im digitalen Ökosystem erheben, nutzen und schützen. Zusammen mit dem „Digital Personal Data Protection Act, 2023“ schaffen diese Regeln einen auf Rechten basierenden und einwilligungsgesteuerten Rahmen , der die Bürger in den Mittelpunkt der Datenverarbeitung stellt und gleichzeitig verantwortungsvolle Innovation und Wachstum in der digitalen Wirtschaft ermöglicht.
In diesem Artikel erläutern wir, was die DPDP-Regeln 2025 für Organisationen bedeuten, welche neuen Compliance-Pflichten sie einführen und welche praktischen Schritte Sie zur Vorbereitung unternehmen können.
Einführung in das DPDP-Gesetz 2023
Der Digital Personal Data Protection Act von 2023 (DPDP-Gesetz) ist Indiens wegweisendes Gesetz zur Regulierung der Erhebung, Verarbeitung und des Schutzes personenbezogener Daten durch Organisationen im digitalen Zeitalter. Das Gesetz reagiert auf das exponentielle Wachstum von Online-Diensten und unterstreicht die Notwendigkeit, die Privatsphäre des Einzelnen zu schützen und gleichzeitig technologiegetriebene Innovationen zu fördern.
Es legt strenge Anforderungen an die Einwilligung, die Datenminimierung, die Zweckbindung und die Rechte von Einzelpersonen fest, wie beispielsweise das Recht auf Auskunft, Berichtigung und Löschung personenbezogener Daten. Stellen, die Daten verarbeiten (Datenverantwortliche), müssen die Datengenauigkeit gewährleisten, robuste Sicherheitsvorkehrungen gegen Datenschutzverletzungen treffen, Aufsichtsbehörden und betroffene Personen über Datenvorfälle informieren und Daten löschen, die ihren rechtmäßigen Zweck nicht mehr erfüllen, es sei denn, dies ist gesetzlich vorgeschrieben.
Was sind digitale personenbezogene Daten?
Digitale personenbezogene Daten bezeichnen alle Informationen in digitaler Form, die eine Person direkt oder indirekt identifizieren können. Dazu gehören Namen, Kontaktdaten, Online-Kennungen, Gerätedaten und alle anderen Merkmale , die eine Person eindeutig identifizieren können, unabhängig davon, ob sie online erhoben oder aus Offline-Quellen digitalisiert wurden.
Das Gesetz gilt nicht für Daten, die ausschließlich für private oder häusliche Zwecke verwendet werden, noch für Daten, die von der betroffenen Person selbst oder aufgrund einer gesetzlichen Verpflichtung veröffentlicht wurden. Das DPDP-Gesetz zielt darauf ab, Vertrauen zwischen Bürgern und Organisationen, die personenbezogene Daten verarbeiten, zu schaffen und Transparenz und Rechenschaftspflicht im gesamten digitalen Ökosystem Indiens zu verbessern, indem es die Rechte und Pflichten des Einzelnen in den Mittelpunkt stellt.
Ausnahmen der Regierung gemäß DPDP-Gesetz
Ausnahme vom Recht auf Löschung: Personen haben grundsätzlich das Recht, die Löschung ihrer personenbezogenen Daten von den Datenverantwortlichen zu verlangen. Behörden können jedoch von der Erfüllung solcher Anfragen befreit sein, wenn die Daten für rechtmäßige Zwecke wie die nationale Sicherheit, die Strafverfolgung oder das öffentliche Interesse benötigt werden.
Einwilligung nicht immer erforderlich: Das DPDP-Gesetz verpflichtet Organisationen grundsätzlich zur Einholung einer ausdrücklichen Einwilligung zur Verarbeitung personenbezogener Daten. Behörden dürfen personenbezogene Daten jedoch in bestimmten Situationen auch ohne Einwilligung verarbeiten, beispielsweise zur Erfüllung amtlicher Aufgaben, zur Reaktion auf Notfälle oder zur Erfüllung gesetzlicher Verpflichtungen.
Nationale Sicherheit und öffentliche Ordnung: Wenn die Datenverarbeitung für die nationale Sicherheit, die öffentliche Ordnung oder die Aufklärung von Straftaten erforderlich ist, kann die Regierung die im Gesetz vorgeschriebenen Standardrechte und -pflichten zum Datenschutz außer Kraft setzen.
Warum die DPDP-Regeln von 2025 wichtig sind?
Stärkung der Datenverantwortlichen
Die DPDP-Regeln von 2025 stellen die Rechte der Betroffenen in den Vordergrund, indem sie ihnen die Kontrolle über ihre personenbezogenen Daten einräumen. Einzelpersonen können auf ihre Daten zugreifen, diese korrigieren und löschen, wodurch Transparenz und Autonomie gewährleistet werden. Diese Stärkung ist grundlegend für den Aufbau von Vertrauen in Indiens digitales Ökosystem und den wirksamen Schutz der Privatsphäre der Bürger. Sie legt die Rechte an personenbezogenen Daten eindeutig in die Hände der Einzelnen.
Klarer Compliance-Rahmen für Unternehmen
Die Regeln bieten Organisationen einen detaillierten und gestaffelten Compliance-Fahrplan über 18 Monate. Dieser Rahmen ermöglicht es Unternehmen, verantwortungsvolle Datenpraktiken umzusetzen, indem er klare Einwilligungsanforderungen, Standards für die Datenverarbeitung und Meldeverfahren für Datenschutzverletzungen festlegt. Er reduziert Unsicherheiten und stärkt die Verantwortlichkeit aller Datenverantwortlichen. Der gestaffelte Ansatz erlaubt Unternehmen eine schrittweise Anpassung an die neuen Verpflichtungen.
Verstärkte Sicherheitsvorkehrungen
Sie schreiben strenge Sicherheitsvorkehrungen wie Verschlüsselung, Datenmaskierung, kontinuierliche Überwachung und strikte Zugriffskontrollen vor. Datenverantwortliche müssen Datenschutzverletzungen unverzüglich den betroffenen Personen und der Datenschutzbehörde melden. Diese Maßnahmen verstärken den Schutz vor Datenlecks und unbefugter Nutzung. Zu den Sicherheitsanforderungen gehören auch regelmäßige Audits und vertragliche Verpflichtungen gegenüber Auftragsverarbeitern.
Förderung von Vertrauen und Verantwortlichkeit
Die DPDP-Regeln fördern das Vertrauen der Öffentlichkeit in digitale Dienste, indem sie Transparenz und Rechenschaftspflicht betonen. Die Einrichtung des Datenschutzbeirats gewährleistet Aufsicht und Durchsetzung. Organisationen, die sich an diese Regeln halten, signalisieren ihr Engagement für einen verantwortungsvollen Umgang mit Daten und stärken so das Vertrauen der Verbraucher. Diese Vertrauensgrundlage fördert eine breitere digitale Nutzung und Innovation.
Ausrichtung an globalen Best Practices
Die Regeln bringen Indiens Datenschutzgesetze in Einklang mit internationalen Standards und berücksichtigen gleichzeitig nationale Prioritäten wie die Datenlokalisierung. Dies stärkt Indiens Position in der globalen Digitalwirtschaft und unterstützt grenzüberschreitende Datenflüsse unter sicheren Protokollen, wodurch Innovation und Zusammenarbeit gefördert werden. Der Rahmen verbindet globale Konformität mit spezifischen nationalen Belangen.
Die Grundpfeiler des DPDP-Gesetzes verstehen
Das Gesetz zum Schutz digitaler personenbezogener Daten von 2023 (DPDP-Gesetz) basiert auf mehreren grundlegenden Säulen, die einen umfassenden Rechtsrahmen für den Datenschutz in Indien schaffen.
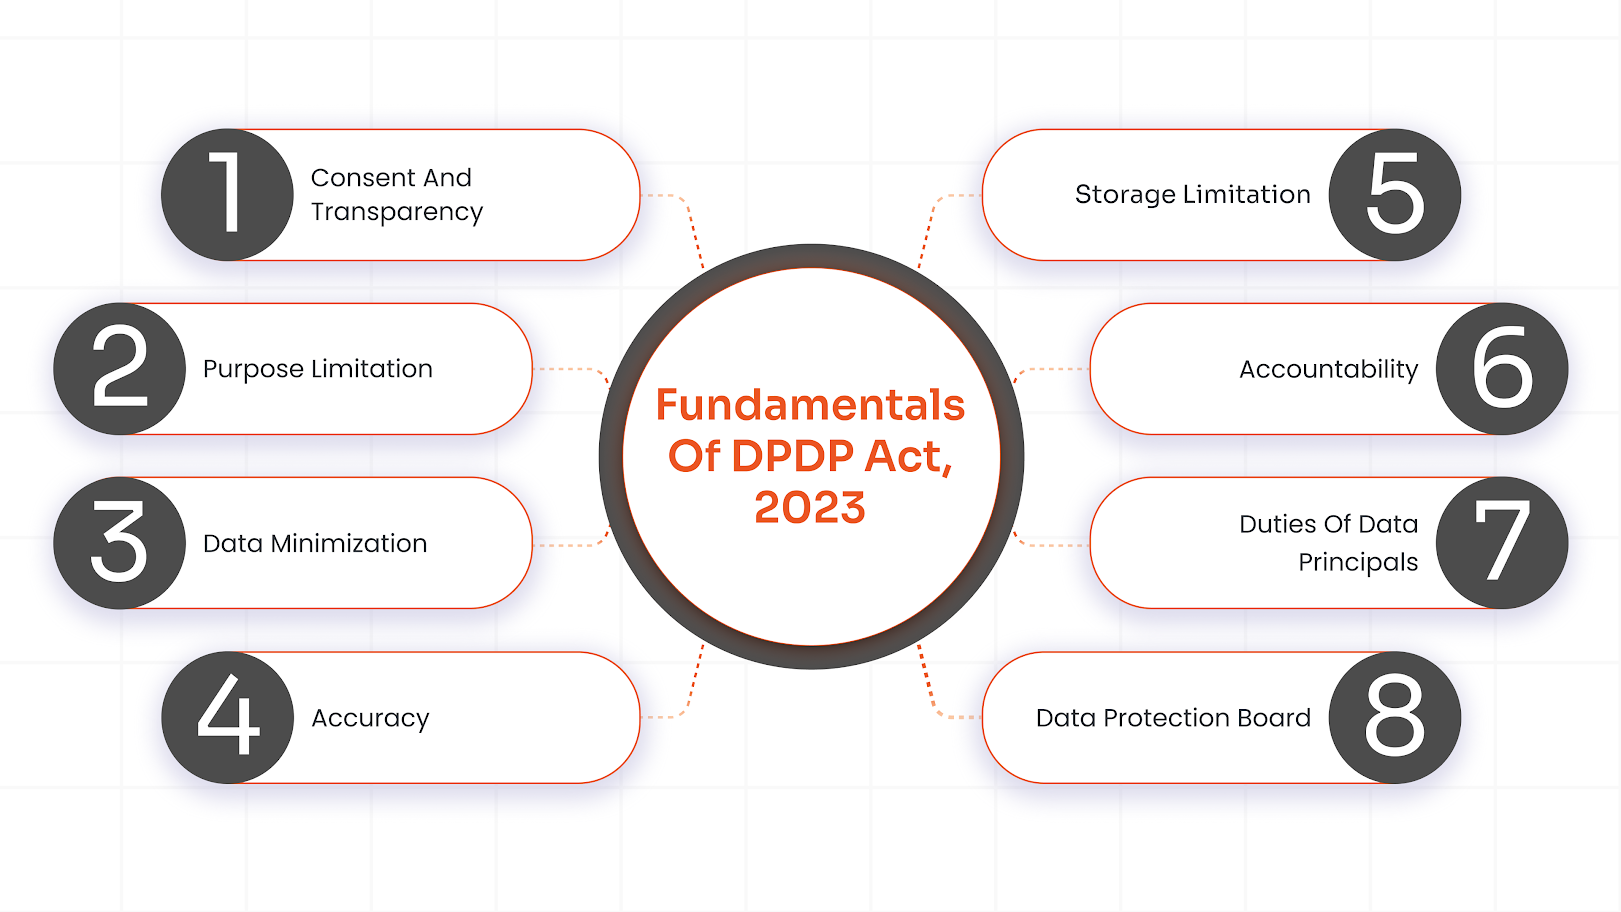
Einwilligung und Transparenz
Das Gesetz zum Schutz digitaler personenbezogener Daten von 2023 verpflichtet Datenverantwortliche, vor der Verarbeitung personenbezogener Daten die freie, informierte und ausdrückliche Einwilligung der betroffenen Personen einzuholen, wie in Abschnitt 4 festgelegt. Es muss eine klare Kommunikation darüber gewährleistet sein, wie Daten erhoben werden, zu welchem Zweck und welche Rechte die betroffenen Personen haben, um Vertrauen und Autonomie bei den im Gesetz vorgesehenen Datenverarbeitungspraktiken zu fördern.
Zweckbindung
Abschnitt 5 schreibt vor, dass personenbezogene Daten nur für eindeutige, rechtmäßige Zwecke verarbeitet werden dürfen, die zum Zeitpunkt der Erhebung mitgeteilt werden. Dies beschränkt die Datennutzung strikt auf spezifische Ziele, stellt sicher, dass keine unbefugte oder sekundäre Verarbeitung stattfindet, schützt Einzelpersonen vor Missbrauch und fördert eine verantwortungsvolle Datenverwaltung.
Datenminimierung
Gemäß Abschnitt 6 sind Datenverantwortliche verpflichtet, nur die für den angegebenen Zweck erforderlichen, minimal notwendigen personenbezogenen Daten zu erheben. Diese Beschränkung verringert das Risiko von Datenschutzverletzungen und unnötigen Risiken und fördert gleichzeitig einen ethischen Umgang mit Daten, der die Privatsphäre respektiert und die Erhebung überflüssiger Daten vermeidet.
Genauigkeit
Abschnitt 7 betont die Wichtigkeit korrekter, vollständiger und aktueller Daten. Datenverantwortliche müssen angemessene Maßnahmen ergreifen, um fehlerhafte Informationen zu korrigieren oder zu löschen und so faire und verlässliche Entscheidungen auf Grundlage dieser Daten zu gewährleisten. Die Richtigkeit der Daten schützt Einzelpersonen vor Schäden durch fehlerhafte Daten.
Speicherbeschränkung
Gemäß Abschnitt 8 dürfen personenbezogene Daten nur so lange aufbewahrt werden, wie es zur Erfüllung des ursprünglichen Zwecks erforderlich ist oder bis zum Widerruf der Einwilligung, je nachdem, welcher Zeitpunkt früher eintritt. Nach Abschluss der Verarbeitung müssen die Daten sicher gelöscht oder unwiderruflich anonymisiert werden, um die Risiken der Datenhortung und des unbefugten Zugriffs zu minimieren.
Sicherheitsvorkehrungen und Verantwortlichkeit
Die Abschnitte 9 und 10 verpflichten Treuhänder zur Durchsetzung robuster Sicherheitsmaßnahmen wie Verschlüsselung, Zugriffskontrollen und unverzüglicher Meldung von Datenschutzverletzungen. Verantwortlichkeit umfasst die Führung von Compliance-Dokumentationen und die Durchführung von Audits, die Reduzierung von Schwachstellen und den Aufbau von Vertrauen in die Organisation im Hinblick auf den Schutz personenbezogener Daten.
Rechte und Pflichten der Datenverantwortlichen
Die Abschnitte 11 bis 15 regeln die Rechte der Betroffenen, wie beispielsweise Auskunft, Berichtigung, Löschung und Beschwerdeverfahren, und verpflichten sie gleichzeitig zur Bereitstellung authentischer Daten und zur Vermeidung von Missbrauch. Dieser ausgewogene Ansatz stärkt die Rechte der Betroffenen und gewährleistet die Systemintegrität.
Datenschutzbehörde und Durchsetzung
Gemäß den Paragraphen 18 bis 26 und 33 bis 34 überwacht ein unabhängiges Datenschutzgremium Indiens die Durchsetzung der Datenschutzbestimmungen, untersucht Beschwerden und verhängt Strafen bei Verstößen. Diese institutionelle Aufsicht gewährleistet die Einhaltung der Bestimmungen und den Schutz der Datenschutzrechte im gesamten digitalen Ökosystem Indiens.
5-stufiger Fahrplan zur Vorbereitung auf die DPDP-Konformität
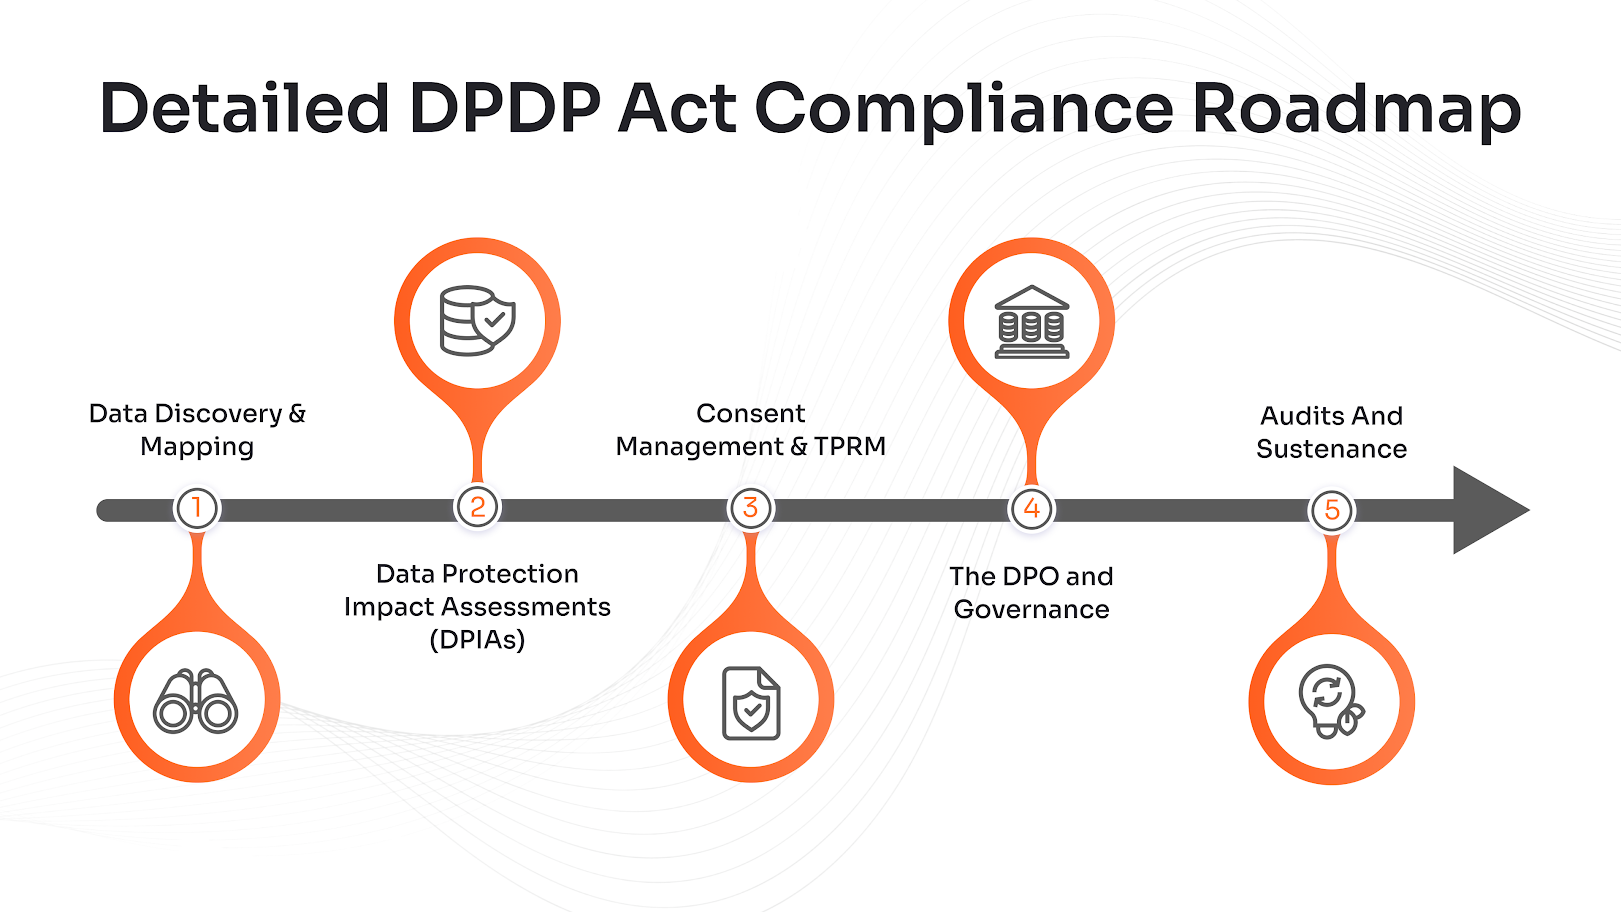
Schritt 1: Datenermittlung, Mapping und RoPA-Dokumentation
Beginnen Sie mit einer umfassenden Datenermittlung, bei der alle verarbeiteten und gespeicherten personenbezogenen Daten erfasst werden. Erstellen und pflegen Sie ein Verzeichnis der Verarbeitungstätigkeiten (RoPA), um den Datenlebenszyklus und die Datenflüsse abzubilden. Dies unterstützt die Identifizierung sensibler Daten und von Compliance-Lücken. Das RoPA ist Grundlage für Risikobewertungen und eine rechtliche Compliance-Anforderung gemäß dem DPDP-Rahmenwerk. Es dient als Leitfaden für alle nachfolgenden Compliance-Maßnahmen.
Schritt 2: Durchführung von Datenschutz-Folgenabschätzungen (DSFA)
Führen Sie Datenschutz-Folgenabschätzungen (DSFA) durch, um die mit der Datenverarbeitung verbundenen Datenschutzrisiken zu bewerten. DSFA helfen, Schwachstellen und Compliance-Lücken in Systemen zu identifizieren, die mit risikoreichen oder umfangreichen Daten arbeiten. Die Maßnahmenpläne müssen die identifizierten Risiken berücksichtigen. DSFA sind für Verantwortliche für bedeutende Daten gemäß dem Datenschutzgesetz (DPDP) verpflichtend und belegen ein proaktives Datenschutzmanagement sowie die Einhaltung gesetzlicher Bestimmungen. Sie schützen sowohl Organisationen als auch die betroffenen Personen.
Schritt 3: Einwilligungsmanagement, TPRM und Lieferantenprüfung
Implementieren Sie effektive Einwilligungsmanagementsysteme, um sicherzustellen, dass die Einwilligung informiert, spezifisch und widerrufbar ist. Führen Sie gleichzeitig eine Due-Diligence-Prüfung von Drittanbietern durch, die Zugriff auf personenbezogene Daten haben, und überprüfen Sie deren Einhaltung der Datenschutzgrundverordnung (DSGVO). Ein angemessenes Drittanbieter-Risikomanagement (TPRM) reduziert Risiken durch externe Partner und gewährleistet die Einhaltung der Datenschutzstandards. Die koordinierte Überwachung von Datenverarbeitern unterstützt die Verantwortlichkeit und Compliance des Unternehmens.
Schritt 4: Strukturierung des Datenschutzbeauftragten und der Governance
Benennen Sie einen qualifizierten Datenschutzbeauftragten (DSB), der die Datenschutz-Governance-Maßnahmen leitet. Legen Sie klare Verantwortlichkeiten für Datenschutzrichtlinien, Mitarbeiterschulungen und Meldepflichten fest. Effektive Governance-Rahmen gewährleisten die Einhaltung der Datenschutz-Grundverordnung (DSGVO). Diese Organisationsstruktur fördert ein kontinuierliches Risikomanagement, das Bewusstsein der Mitarbeiter für Datenschutz und eine schnelle Reaktion auf Compliance-Fragen und stärkt so das Vertrauen und die Rechtskonformität.
Schritt 5: Prüfungen und Aufrechterhaltung der fortlaufenden Einhaltung
Entwickeln Sie Rahmenbedingungen für die kontinuierliche Überwachung von Datenverarbeitungsaktivitäten und Sicherheitskontrollen. Führen Sie regelmäßig unabhängige Audits und Überprüfungen zur Sicherstellung der Einhaltung der Vorschriften durch. Aufgrund sich verändernder Risiken und regulatorischer Vorgaben sind regelmäßige Aktualisierungen und Anpassungen der Richtlinien erforderlich. Nachhaltige Einhaltung der Vorschriften reduziert die Häufigkeit von Datenschutzverletzungen und belegt das Engagement des Unternehmens für den Datenschutz gemäß den DPDP-Normen.
Hohe Einsätze: Strafen, Exterritorialität und ungelöste Unklarheiten
Das Gesetz zum Schutz digitaler personenbezogener Daten von 2023 sieht bei Nichteinhaltung erhebliche Geldstrafen von bis zu 250 Crore ₹ vor und rückt damit die erhöhten Risiken für Organisationen und Unternehmen in den Fokus. Die extraterritoriale Geltung des Gesetzes erstreckt sich auf ausländische Unternehmen, die personenbezogene Daten von Indern verarbeiten, unabhängig von ihrem Standort, um in Indien Waren oder Dienstleistungen anzubieten.
Diese globale Reichweite bedeutet, dass Unternehmen weltweit die Vorschriften einhalten müssen, um nicht mit erheblichen Geldstrafen und Marktzugangsbeschränkungen zu rechnen. Die Durchsetzungsmechanismen für ausländische Unternehmen sind jedoch weiterhin unklar, was Bedenken hinsichtlich der grenzüberschreitenden regulatorischen Zusammenarbeit aufwirft. Diese Unklarheit unterstreicht die Notwendigkeit internationaler Rahmenbedingungen, die eine effektive Durchsetzung der Vorschriften und den Datenschutz weltweit gewährleisten.
Die entscheidende Rolle der Cybersicherheit bei der Einhaltung der DPDP-Richtlinien
Obligatorische technische Schutzmaßnahmen
Gemäß den DPDP-Richtlinien von 2025 ist die Verschlüsselung zum Schutz personenbezogener Daten sowohl im Ruhezustand als auch während der Übertragung verpflichtend. Zugriffskontrollen beschränken den unbefugten Datenzugriff und stellen sicher, dass nur autorisiertes Personal sensible Informationen verarbeitet. Diese Sicherheitsvorkehrungen minimieren das Risiko von Datenschutzverletzungen und unbefugter Nutzung. Organisationen müssen zudem Protokollierung und Überwachung implementieren, um verdächtige Aktivitäten zu erkennen und so die Compliance-Anforderungen zu erfüllen sowie die Vertraulichkeit und Integrität der Daten zu verbessern.
Meldepflicht bei Datenschutzverletzungen innerhalb von 72 Stunden
Das DPDP-Rahmenwerk schreibt die Meldung von Datenschutzverletzungen an die Datenschutzbehörde innerhalb von 72 Stunden nach deren Entdeckung vor. Organisationen müssen definierte Protokolle für die Reaktion auf Sicherheitsvorfälle haben, um Verstöße schnell zu bewerten, einzudämmen und deren Folgen abzumildern. Die unverzügliche Benachrichtigung umfasst auch die Information betroffener Personen, um Schäden zu minimieren. Dieser strikte Zeitplan fördert die Verantwortlichkeit, unterstützt eine proaktive Sicherheitsstrategie und gewährleistet Transparenz im Rahmen des indischen Datenschutzgesetzes.
Die Verantwortung des CISO im neuen Rahmen
Der Chief Information Security Officer (CISO) trägt gemäß DPDP nun erweiterte Verantwortlichkeiten, um sicherzustellen, dass technische und organisatorische Maßnahmen den regulatorischen Vorgaben entsprechen. Zu seinen Aufgaben gehören die Überwachung von Verschlüsselung, Zugriffskontrollen, Erkennung von Sicherheitsvorfällen und Mitarbeiterschulungen. CISOs müssen eng mit den Rechts- und Compliance-Abteilungen zusammenarbeiten, um Risiken zu managen, schnell auf Vorfälle zu reagieren und den Datenschutz in der Unternehmenskultur zu verankern, wodurch die gesamte Datenschutz-Governance gestärkt wird.
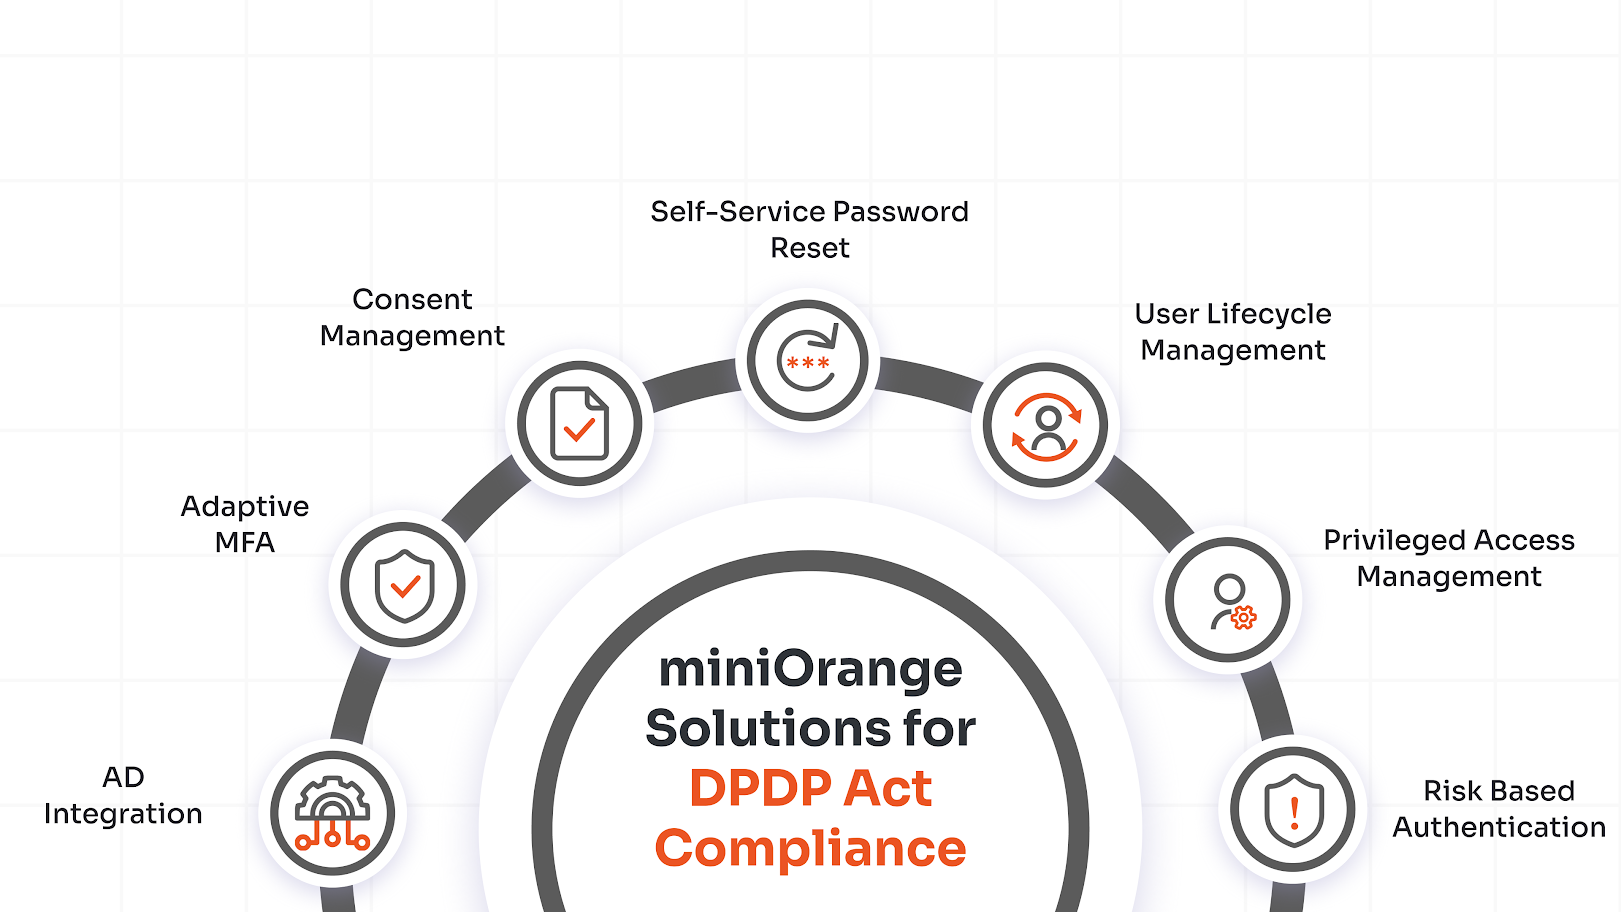
miniOrange als Ihr Partner für Cybersicherheit
Datenermittlung und -klassifizierung
miniOrange integriert externe Verzeichnisse wie AD, LDAP und AWS Cognito, um Benutzerdaten präzise zu ermitteln und zu klassifizieren. Das SCIM Provisioning Gateway automatisiert das Onboarding und Offboarding von Benutzern und trägt so zur Pflege genauer Datensätze bei. Dadurch wissen Unternehmen genau, welche Daten sie besitzen, wo diese gespeichert sind und wer darauf zugreifen kann. Dies unterstützt die Einhaltung der Dateninventarisierungsanforderungen des DPDP.
Adaptiver Zugriff und Datenminimierung
Mithilfe adaptiver Zugriffsrichtlinien beschränkt miniOrange den Datenzugriff anhand von Faktoren wie IP-Adresse, Gerät, Standort und Zeit und gewährleistet so ein Minimum an Datenexposition. Das Lebenszyklusmanagement steuert die Benutzerdaten vom Onboarding bis zum Offboarding und verhindert eine übermäßige Speicherung. Diese Kontrollen setzen die im Rahmen des DPDP (Data Protection and Privacy Policy) wesentlichen Prinzipien der Datenminimierung um, reduzieren Risiken und stellen sicher, dass nur die benötigten Daten zugänglich sind.
Einwilligungsmanagement und sichere Authentifizierung
miniOrange ermöglicht einwilligungsbasierte Prozesse über OAuth 2.0 Server und Identity Brokering und stellt so sicher, dass Nutzer ihre informierte Einwilligung geben. Funktionen zur digitalen Identitätsprüfung und zum Social Login beinhalten integrierte Einwilligungsabfragen und erhöhen dadurch die Transparenz. Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) gewährleisten eine sichere und nahtlose Verarbeitung und steigern so die Datensicherheit und das Vertrauen in die Nutzerauthentifizierung.
Automatisierte Aufbewahrung und Löschung
Sie erhalten umfassende Kontrolle über den gesamten Datenlebenszyklus, wie z. B. die automatische Passwortzurücksetzung und die automatisierte Bereitstellung/Entfernung von Daten, wodurch die zeitnahe Datenlöschung gemäß DPDP ermöglicht wird. Automatisierte Workflows reduzieren manuelle Fehler, gewährleisten die Einhaltung von Aufbewahrungsfristen und tragen zu robusten Richtlinien für die Daten-Governance bei, sodass Unternehmen die regulatorischen Vorgaben einhalten können.
Verbesserte Zugangskontrolle und Reaktion auf Sicherheitsvorfälle
Privileged Access Management schützt kritische Konten, während sicherer Fernzugriff die Nutzung interner Ressourcen überwacht und einschränkt. Adaptive Multi-Faktor-Authentifizierung (MFA) und risikobasierte Authentifizierung erkennen Anomalien frühzeitig. Audit-Logs und Reporting-Tools unterstützen die Untersuchung von Sicherheitsvorfällen und erfüllen regulatorische Verpflichtungen. Obwohl die Bearbeitung von Beschwerden nicht direkt erfolgt, leisten die Systemprotokolle von miniOrange einen wertvollen Beitrag zur Aufklärung von Beschwerden.
Unterstützung für die grenzüberschreitende Datenverarbeitung
miniOrange nutzt die Protokolle OAuth und SAML für den sicheren grenzüberschreitenden Datenaustausch und unterstützt so föderierte Identitätssysteme und globale Anwendungen. Diese Funktionalität entspricht dem extraterritorialen Geltungsbereich des DPDP und hilft Unternehmen, internationale Datenschutzbestimmungen sicher und effizient einzuhalten.
Fazit
Das DPDP-Gesetz schreibt die strikte Einhaltung gesetzlicher Bestimmungen zum Schutz personenbezogener Daten durch Transparenz, Einwilligung, Sicherheit und Verantwortlichkeit vor. Unternehmen müssen sich anpassen und robuste Systeme für Identitäts-, Einwilligungs- und Reaktionsverfahren bei Datenschutzverletzungen implementieren. Die DPDP-Compliance-Lösungen von miniOrange bieten Unternehmen die notwendigen Lösungen für eine reibungslose DPDP-Konformität und fördern so Vertrauen und Resilienz in einem wachsenden digitalen Ökosystem. Gleichzeitig tragen sie den strengen Datenschutzbestimmungen Indiens Rechnung.
Häufig gestellte Fragen
1. Was sind die wichtigsten Verpflichtungen im Rahmen des DPDP?
Organisationen müssen eine informierte Einwilligung einholen, Sicherheitsvorkehrungen treffen, die Datenminimierung gewährleisten, die Datengenauigkeit wahren, ein Beschwerdemanagement anbieten und Verstöße gemäß DPDP melden.
2. Welche Einwilligungsvoraussetzungen gelten?
Die Einwilligung muss vor der Verarbeitung personenbezogener Daten freiwillig, spezifisch, informiert, bedingungslos, unmissverständlich und durch eine eindeutige bestätigende Handlung erfolgen.
3. Welche Rolle spielt der indische Datenschutzrat?
Der Vorstand überwacht die Durchsetzung der Vorschriften, untersucht Verstöße, entscheidet über Beschwerden, verhängt Strafen und registriert Einwilligungsmanager und Datenverantwortliche.
4. Was sind die 8 Regeln des Datenschutzes?
Zu den wichtigsten Regeln gehören Einwilligung, Zweckbindung, Datenminimierung, Genauigkeit, Speicherbegrenzung, Sicherheitsvorkehrungen, Rechenschaftspflicht und Beschwerdeverfahren.
5. Ist ein Datenschutzbeauftragter in Indien verpflichtend?
Ja, Organisationen, die als bedeutende Datenverantwortliche eingestuft sind, müssen einen Datenschutzbeauftragten ernennen, der die Einhaltung der Datenschutzbestimmungen und die Datenverwaltung überwacht.
6. Welche Rechte haben Einzelpersonen gemäß DPDP?
Einzelpersonen haben Rechte auf Auskunft, Berichtigung, Löschung, Beschwerdeverfahren und Widerruf der Einwilligung, wodurch sie die Kontrolle über ihre personenbezogenen Daten erhalten.



Hinterlasse einen Kommentar