

Mit Blick auf das Jahr 2026 nehmen Cybersicherheitsbedrohungen weiterhin an Komplexität und Häufigkeit zu. Da Unternehmen zunehmend auf digitale Infrastruktur angewiesen sind, bleibt der Mensch der anfälligste Einfallstor für Cyberangriffe. Studien belegen, dass 95 % der Datenpannen auf menschliches Versagen zurückzuführen sind, beispielsweise durch das Anklicken schädlicher Links, die Verwendung schwacher Passwörter oder den unsachgemäßen Umgang mit sensiblen Daten.
Die finanziellen und reputationsbezogenen Folgen waren noch nie so gravierend: Sicherheitslücken verursachen Kosten in Millionenhöhe für Behebungsmaßnahmen, Strafen und dauerhaften Imageschaden. Angesichts strengerer regulatorischer Anforderungen und immer ausgefeilterer KI-gestützter Angriffe hat sich die Schulung zur Sensibilisierung für Cybersicherheit von einer reinen IT-Angelegenheit zu einer grundlegenden Geschäftspriorität entwickelt, die die aktive Beteiligung aller Mitarbeiter in allen Abteilungen erfordert.
Was ist Cybersicherheitsbewusstsein?
Cybersicherheitsbewusstsein ist ein fortlaufender Prozess, der Einzelpersonen und Mitarbeitende über digitale Bedrohungen im Cyberspace aufklärt und ihnen beibringt, wie sie sich und ihre Organisationen verantwortungsvoll vor Cyberangriffen schützen können. Im Gegensatz zu technischen Sicherheitsmaßnahmen, die auf Software und Infrastruktur basieren, konzentriert sich Cybersicherheitsbewusstsein auf den menschlichen Faktor, d. h. auf den Aufbau von Wissen, Fähigkeiten und Verhaltensweisen, die Sicherheitsvorfälle verhindern, bevor sie auftreten.
Wichtige Komponenten des Cyberbewusstseins
Im Kern geht es bei Cybersicherheitsbewusstsein darum, zu verstehen, wie man gängige Cybersicherheitsbedrohungen wie Phishing-E-Mails, Social-Engineering-Versuche, Malware und Ransomware erkennt und welche Gegenmaßnahmen angemessen sind.
Es umfasst praktisches Wissen über die Verwendung sicherer Passwörter, das Erkennen verdächtiger Kommunikation, den korrekten Umgang mit sensiblen Daten, die Aktualisierung von Software und die umgehende Meldung potenzieller Sicherheitsvorfälle. Dieses Bewusstsein geht über das bloße Wissen um die Existenz von Bedrohungen hinaus; es erfordert, dass Einzelpersonen sicherheitsbewusstes Verhalten in ihre täglichen digitalen Aktivitäten integrieren.
Aufbau einer menschlichen Firewall
Effektives Cybersicherheitsbewusstsein verlagert die Verantwortung für Cybersicherheit von der isolierten IT-Abteilung hin zu einer unternehmensweiten Kultur, in der jeder Mitarbeiter seine entscheidende Rolle beim Schutz der Unternehmenswerte versteht. Mitarbeiter mit ausgeprägtem Cybersicherheitsbewusstsein werden zu proaktiven Verteidigern, die Angriffe erkennen und verhindern können, welche technische Sicherheitskontrollen umgehen.
Im Gegenzug wird eine „menschliche Firewall“ geschaffen, die technische Maßnahmen ergänzt und das Risiko für Organisationen deutlich reduziert. Im Jahr 2026 beinhaltet dies auch das Verständnis neuartiger Bedrohungen, die durch künstliche Intelligenz und ausgeklügelte Social-Engineering-Taktiken ausgelöst werden.
Warum ist Cybersicherheitsbewusstsein wichtig?
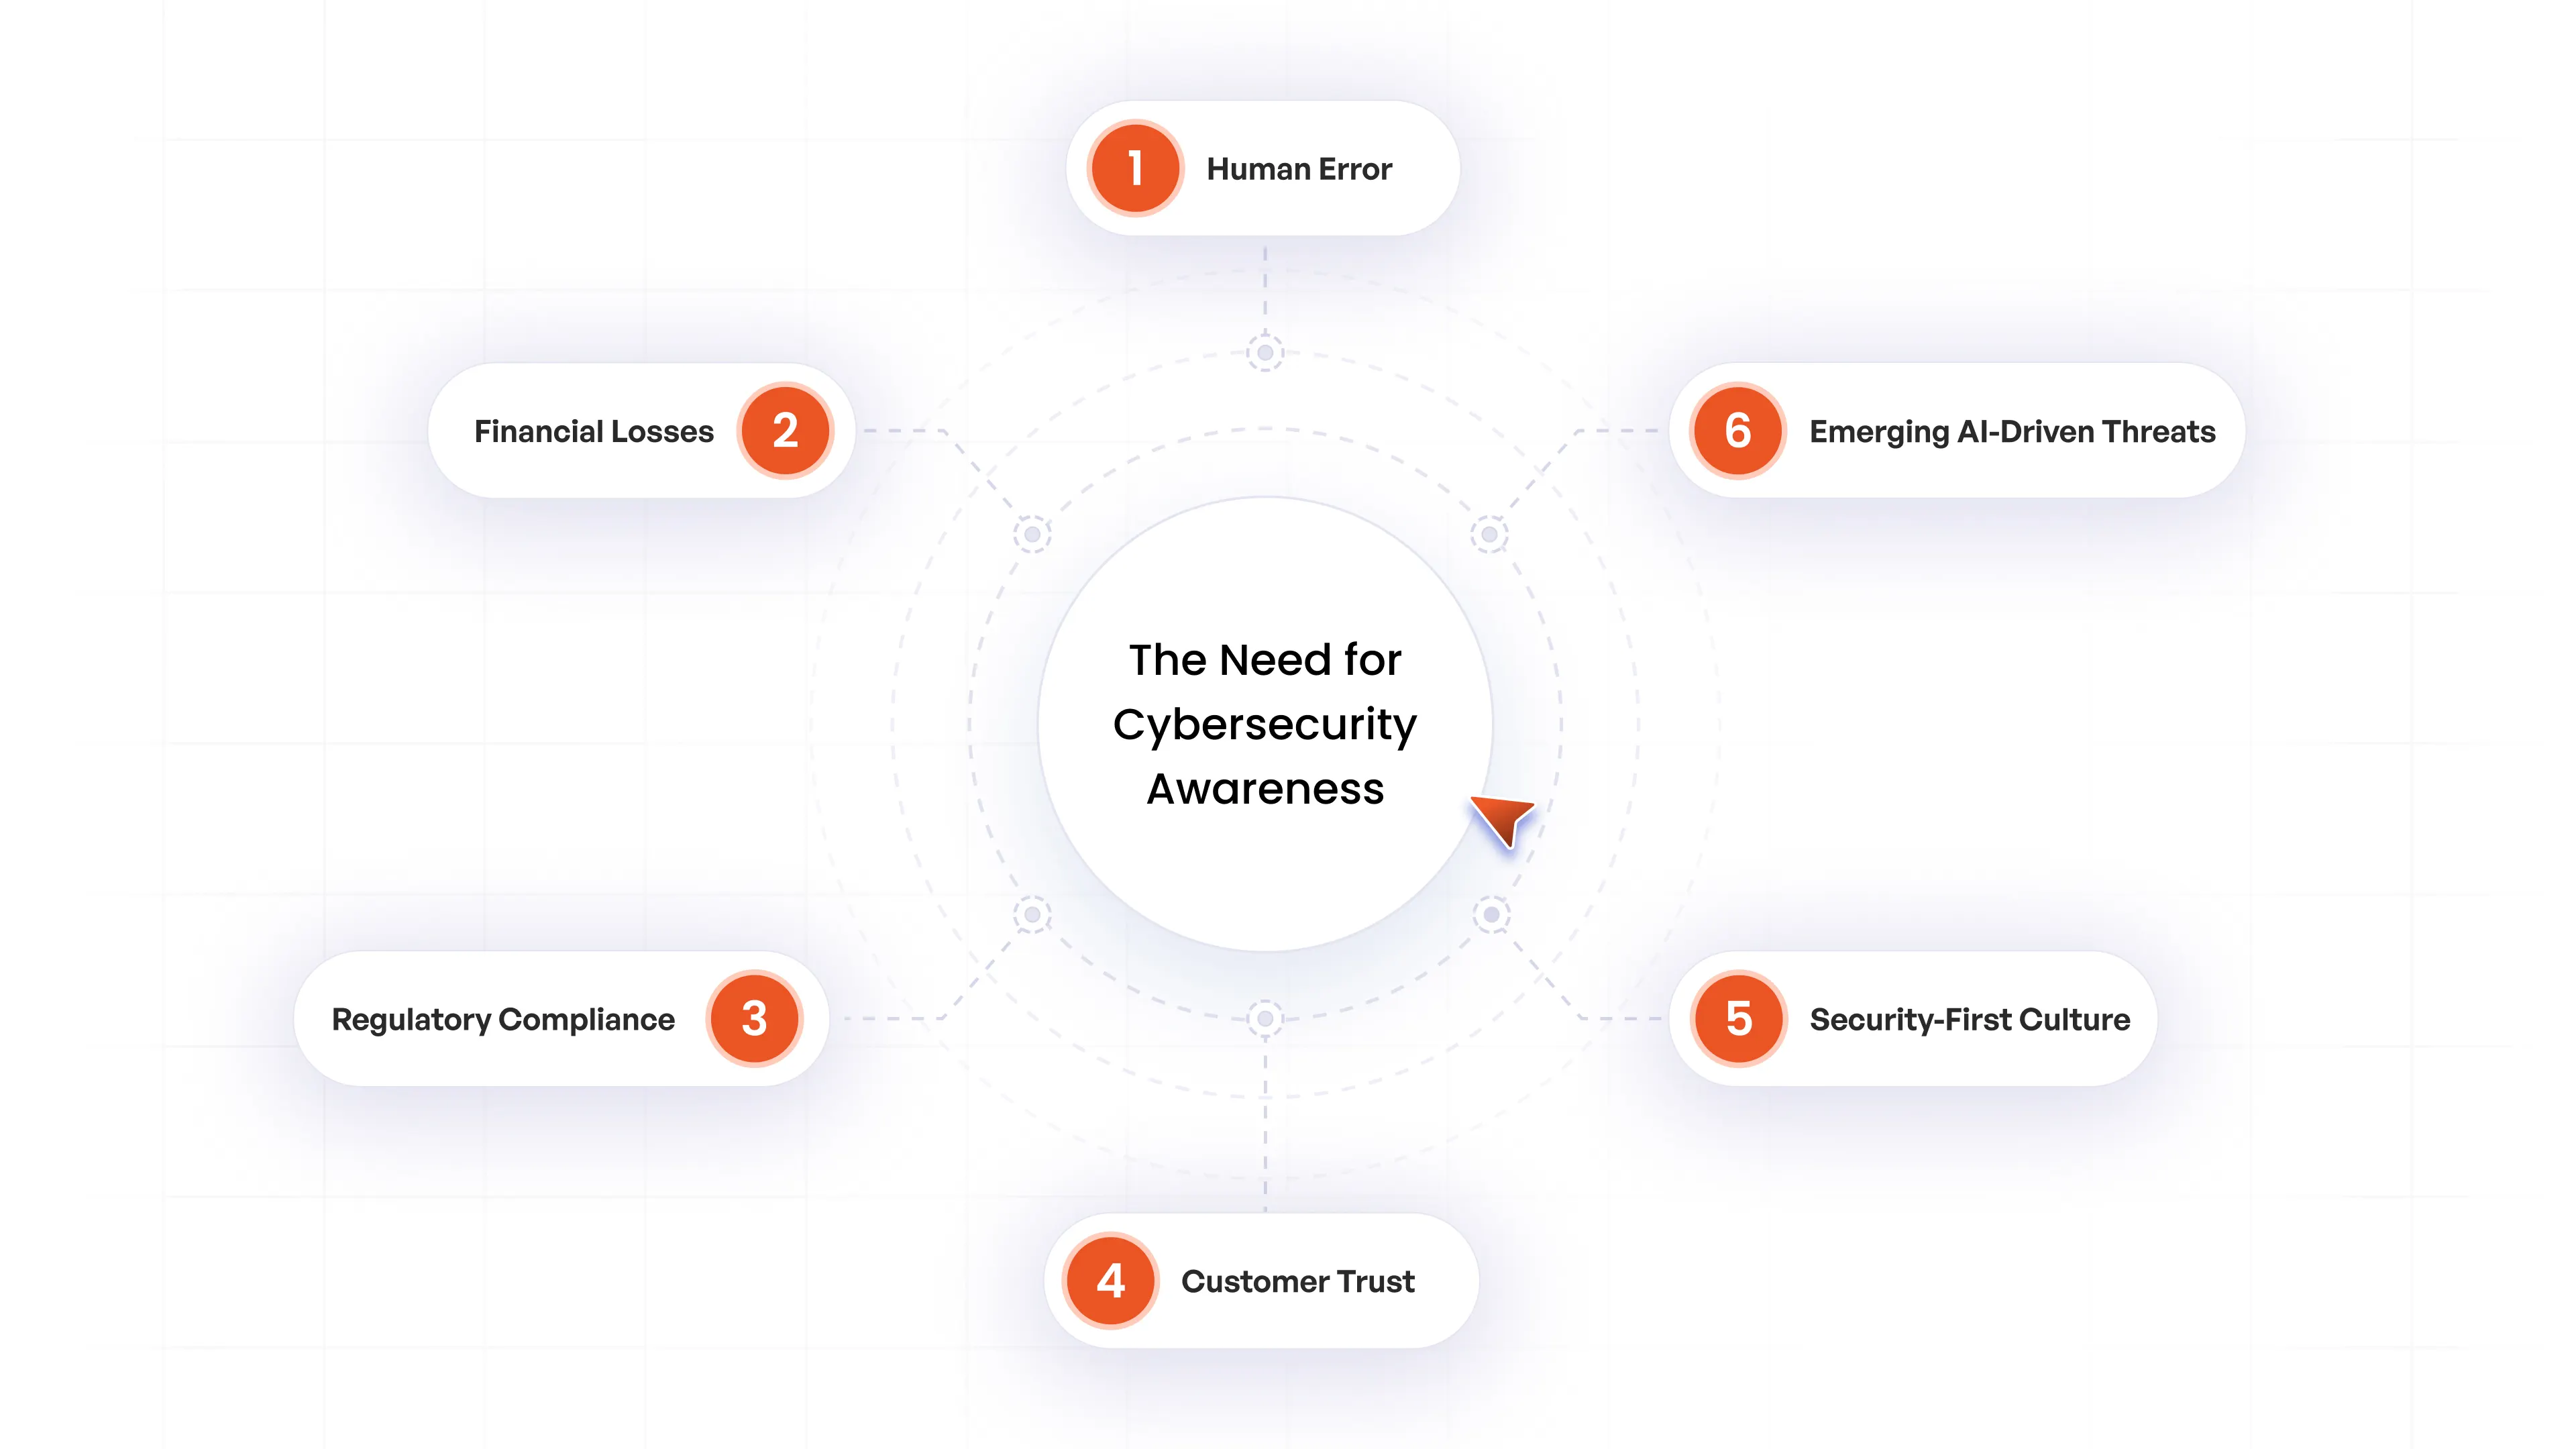
Reduziert menschliche Fehler und Sicherheitsvorfälle
Menschliches Versagen ist für 68 % aller erfolgreichen Cyberangriffe verantwortlich. Mitarbeiter stellen somit sowohl die größte Schwachstelle als auch die stärkste Verteidigung dar. Schulungen zur Sensibilisierung für Cybersicherheit verwandeln Mitarbeiter von potenziellen Schwachstellen in wachsame Verteidiger, die Phishing-Versuche, Social-Engineering-Taktiken und verdächtige Aktivitäten erkennen, bevor es zu Sicherheitslücken kommt. Geschulte Mitarbeiter bilden die erste Verteidigungslinie gegen sich ständig weiterentwickelnde Bedrohungen.
Schützt vor verheerenden finanziellen Verlusten
Cyberangriffe kosten Unternehmen Millionen an Kosten für Schadensbehebung, Anwaltsgebühren, Bußgelder und Betriebsunterbrechungen. Da die weltweiten Kosten der Cyberkriminalität bis 2026 voraussichtlich 10.5 Billionen US-Dollar jährlich übersteigen werden, reduziert die Investition in Sensibilisierungsprogramme das finanzielle Risiko erheblich, indem Vorfälle präventiv verhindert werden. Studien zeigen, dass Schulungen die Kosten von Sicherheitsverletzungen um durchschnittlich 232,867 US-Dollar pro Vorfall senken.
Gewährleistet die Einhaltung gesetzlicher Vorschriften in allen Branchen
Vorschriften wie DSGVO, HIPAA, PCI-DSS und ISO 27001 schreiben Schulungen zur Cybersicherheit für Mitarbeiter und dokumentierte Sicherheitsmaßnahmen vor. Unternehmen müssen im Rahmen von Audits ihre kontinuierliche Weiterbildung und die Einhaltung der Vorschriften nachweisen. Sensibilisierungsprogramme stellen sicher, dass die Mitarbeiter ihre Verantwortung für den Schutz sensibler Daten verstehen und helfen Unternehmen so, kostspielige Strafen, Haftungsrisiken und betriebliche Einschränkungen zu vermeiden.
Schafft Kundenvertrauen und Wettbewerbsvorteile
Kunden und Partner bevorzugen Unternehmen, die hohe Standards im Datenschutz nachweisen. Ein einziger Verstoß kann jahrelang aufgebautes Vertrauen zerstören und den Ruf einer Marke dauerhaft schädigen. Unternehmen mit geschulten Mitarbeitern signalisieren ihr Engagement für Sicherheit, stärken das Vertrauen ihrer Stakeholder und heben sich in wettbewerbsintensiven Märkten hervor, in denen Cybersicherheit einen messbaren Geschäftsvorteil bietet.
Schafft eine Organisationskultur, in der Sicherheit an erster Stelle steht.
Kontinuierliche Sensibilisierungsschulungen fördern eine Unternehmenskultur, in der Sicherheit zur Verantwortung aller wird und nicht nur der IT-Abteilung obliegt. Wenn sich Mitarbeitende befähigt und nicht beschuldigt fühlen, melden sie aktiv verdächtige Aktivitäten und beteiligen sich am Schutz der Unternehmenswerte. Diese gemeinsame Wachsamkeit schafft ein proaktives, sicherheitsbewusstes Arbeitsumfeld, das sich an neue Bedrohungen anpasst.
Bereitet Organisationen auf KI-gesteuerte, neuartige Bedrohungen vor
Cyberbedrohungen entwickeln sich stetig weiter. KI-gestützte Angriffe, Deepfakes und ausgeklügeltes Social Engineering werden 2026 voraussichtlich noch häufiger auftreten. Regelmäßige Schulungen halten die Mitarbeiter über neue Angriffsmethoden auf dem Laufenden und ermöglichen es ihnen, neue Taktiken zu erkennen und darauf zu reagieren, die herkömmliche Sicherheitsvorkehrungen umgehen. Gut vorbereitete Teams reduzieren die Anfälligkeit des Unternehmens und verbessern seine Widerstandsfähigkeit insgesamt.
Bedeutung von Schulungen zur Sensibilisierung für Cybersicherheit für Mitarbeiter
Befähigt Mitarbeiter zu aktiven Sicherheitsverteidigern
Schulungen befähigen Mitarbeiter, aktiv zur Unternehmenssicherheit beizutragen, anstatt Angriffe unwissentlich zu ermöglichen. Durch umfassende Schulungen zur Bedrohungserkennung erwerben die Mitarbeiter die Kompetenz, Phishing-E-Mails zu erkennen, verdächtige Anfragen zu überprüfen und ungewöhnliche Aktivitäten zu hinterfragen. Diese Befähigung schafft selbstbewusste Mitarbeiter, die ihre wichtige Rolle beim Schutz der Unternehmenswerte verstehen.
Vermittelt praktische Fähigkeiten für alltägliche Sicherheitsentscheidungen
Mitarbeiter stehen ständig vor Sicherheitsentscheidungen – von der Wahl von Passwörtern über die gemeinsame Nutzung von Dateien bis hin zum Netzwerkzugriff. Schulungen vermitteln praktische Kompetenzen wie das Erkennen von Social Engineering, die Implementierung von Multi-Faktor-Authentifizierung, die sichere Nutzung von VPNs, sicheres Surfen und das Verständnis der Datenklassifizierung. Diese essenziellen Fähigkeiten ermöglichen fundierte Entscheidungen zum Schutz persönlicher und organisatorischer Daten in allen Arbeitssituationen.
Verbessert die Geschwindigkeit der Vorfallserkennung und -reaktion
Die Hälfte der geschulten Mitarbeiter meldet innerhalb von sechs Monaten nach Beginn der Schulungsprogramme reale Sicherheitsbedrohungen, was ein gesteigertes Bedrohungsbewusstsein belegt. Wenn Mitarbeiter Vorfälle schnell erkennen und melden können, können IT-Teams Sicherheitslücken eindämmen, bevor sie sich ausbreiten. Schulungen zu Eskalationsverfahren, Kommunikationskanälen und Sofortmaßnahmen minimieren Schäden und ermöglichen eine schnellere Wiederherstellung.
Entwickelt ein langfristiges Sicherheitsbewusstsein und entsprechende Gewohnheiten
Effektives Training bewirkt nachhaltige Verhaltensänderungen statt nur vorübergehender Sensibilisierung. Durch kontinuierliche Weiterbildung, simulierte Angriffe und regelmäßige Übungen entwickeln Mitarbeitende sicherheitsbewusste Gewohnheiten, die über den Arbeitsplatz hinaus auch ihr privates digitales Leben prägen. Unternehmen mit regelmäßigen Trainingsprogrammen erreichen eine 96%ige Verbesserung der Phishing-Anfälligkeit im Vergleich zu Gruppen mit seltenen Schulungen.
Fördert eine Sicherheitskultur durch gemeinsame Verantwortung
Schulungen beseitigen die weit verbreitete Annahme, dass Sicherheit allein in der Verantwortung der IT liegt, und schaffen eine gemeinsame Verantwortung in allen Abteilungen. Wenn Mitarbeitende verstehen, wie sich ihr Handeln auf die allgemeine Sicherheitslage auswirkt, werden sie zu Fürsprechern, die Kollegen ermutigen, riskantes Verhalten hinterfragen und zur kontinuierlichen Verbesserung beitragen. Dieser Kulturwandel macht Sicherheit von einer Pflichterfüllung zu einem gemeinsamen Unternehmenswert.
Kernthemen der Cybersicherheitsschulung

Phishing und Social Engineering
Phishing-Angriffe sind nach wie vor die häufigste Angriffsmethode, mit der Mitarbeiter per E-Mail, SMS und Telefonanruf ins Visier genommen werden. Schulungen vermitteln den Mitarbeitern, Absenderadressen kritisch zu prüfen, URLs vor dem Anklicken zu verifizieren, Dringlichkeitstaktiken zu erkennen und unerwartete Anfragen nach Zugangsdaten zu hinterfragen. Kenntnisse der Psychologie des Social Engineering helfen Mitarbeitern, Identitäten zu überprüfen, bevor sie antworten.
Passwortverwaltung und Authentifizierung
Schwache Passwörter ermöglichen über 80 % aller Sicherheitslücken. Mitarbeiter lernen, starke, einzigartige Passwörter zu erstellen, Passwortmanager einzusetzen und die Multi-Faktor-Authentifizierung (MFA) für alle Konten zu aktivieren, um eine effektive Passwortauthentifizierung zu gewährleisten . In Schulungen wird betont, dass MFA 99.9 % aller Kontoübernahmen verhindert und daher unerlässlich ist.
Sicheres Surfen im Internet
Unsicheres Surfen setzt Unternehmen Malware und Datendiebstahl aus. Die Schulung umfasst die Überprüfung von HTTPS-Verbindungen, das Vermeiden nicht vertrauenswürdiger Downloads, das Erkennen riskanter Websites, das Verständnis der Gefahren öffentlicher WLAN-Netze und die Nutzung von VPNs bei der Arbeit im Homeoffice.
Geräte- und Mobilgerätesicherheit
Mobile Geräte weisen erhebliche Sicherheitslücken auf, die einen speziellen Schutz erfordern. Schulungen umfassen die Aktualisierung der Software, die Sicherung der Geräte durch Authentifizierung, die Vermeidung unautorisierter Apps, den Schutz vor physischem Diebstahl und die Einhaltung von BYOD-Richtlinien.
Datenschutzrecht und IT-Sicherheitsrecht
Der sachgemäße Umgang mit Daten beugt Datenschutzverletzungen vor und gewährleistet die Einhaltung von Vorschriften. Mitarbeiter lernen, Informationen nach Sensibilität zu klassifizieren, sensible Daten zu verschlüsseln, Datenschutzbestimmungen wie DSGVO und HIPAA zu verstehen und sichere Dateiaustauschprotokolle zu befolgen. Zero-Trust- Prinzipien unterstützen die kontinuierliche Überprüfung.
Meldung von Vorfällen und Reaktionsmaßnahmen
Eine schnelle Meldung von Sicherheitsvorfällen minimiert deren Folgen. Ihre Mitarbeiter erhalten klare Eskalationsverfahren, werden darin geschult, Sicherheitsvorfälle zu erkennen, legen Wert auf eine Meldung ohne Schuldzuweisungen, beschreiben sofortige Reaktionsmaßnahmen und definieren realistische Zeitvorgaben.
Sensibilisierung für Ransomware und Malware
Ransomware-Angriffe haben seit 2024 um 150 % zugenommen. Die Schulung umfasst die Funktionsweise von Ransomware bei der Dateiverschlüsselung, gängige Infektionswege, Prävention durch Backups und Updates, das Erkennen von Frühwarnzeichen und das Verständnis organisatorischer Reaktionspläne. Cybersicherheitsmanagement erfordert ständige Wachsamkeit.
Häufige Trainingsherausforderungen und -lösungen
Überwindung der Sicherheitsmüdigkeit
Sicherheitsmüdigkeit entsteht, wenn die ständige Konfrontation mit Warnmeldungen, Authentifizierungsaufforderungen und Schulungsanforderungen zu Abstumpfung und Erschöpfung bei den Mitarbeitern führt. Diese Erschöpfung veranlasst die Mitarbeiter, Warnungen zu ignorieren, Passwörter wiederzuverwenden, Verfahren zu überspringen und Abkürzungen zu nehmen, die die Sicherheit gefährden.
Lösungen: Vereinfachen Sie die Benutzererfahrung durch Single Sign-On (SSO) und Passwortmanager, um Authentifizierungsprobleme zu reduzieren. Implementieren Sie eine risikobasierte Authentifizierung , die nur bei ungewöhnlichen Aktivitäten eine Multi-Faktor-Authentifizierung (MFA) anfordert, anstatt Arbeitsabläufe ständig zu unterbrechen. Automatisieren Sie wiederkehrende Aufgaben wie Patch-Management und Sicherheitsupdates, um Ihre Mitarbeiter zu entlasten.
Einbindung von Remote- und Hybrid-Arbeitskräften
Mitarbeiter im Homeoffice stehen vor besonderen Sicherheitsherausforderungen, darunter ungesicherte Heimnetzwerke, die Nutzung privater Geräte und die Isolation von der Sicherheitskultur des Unternehmens. Der Übergang zu hybriden Arbeitsmodellen hat zu mehreren Authentifizierungspunkten und unübersichtlichen Zugriffsebenen geführt, die die kognitive Belastung erhöhen und die Zusammenarbeit erschweren.
Lösungen: Entwicklung von Schulungsmodulen speziell für Remote-Arbeit, die Heimnetzwerksicherheit, VPN-Nutzung und die Sicherung persönlicher Geräte behandeln. Einsatz virtueller Lernplattformen mit interaktiven, auf Remote-Arbeitssituationen zugeschnittenen Szenarien. Implementierung von Multi-Channel-Schulungen durch Videos, Microlearning-Module und mobil verfügbare Inhalte, die flexible Zeitpläne ermöglichen.
Schulungsinhalte relevant und aktuell halten
Cyberbedrohungen entwickeln sich ständig weiter, und durch KI-gestützte Taktiken, Deepfakes und ausgeklügeltes Social Engineering entstehen regelmäßig neue Angriffsvektoren. Jährliche Schulungen veralten schnell und werden irrelevant, was eher zu Desinteresse als zum Aufbau einer Sicherheitskultur führt.
Lösungen: Aktualisieren Sie die Schulungsinhalte vierteljährlich auf Basis neuer Bedrohungen und realer Vorfälle in Ihrer Branche. Bieten Sie über das Jahr verteilt kurze, rollenbasierte und szenarioorientierte Module anstelle jährlicher Marathon-Schulungen an. Stellen Sie bedarfsgerechte Schulungen bereit, die Tipps und Feedback unmittelbar nach riskanten Verhaltensweisen liefern, anstatt erst Monate später.
Aufrechterhaltung der Mitarbeitermotivation und -beteiligung
Sicherheitsschulungen werden oft eher als lästige Pflicht denn als wertvolle Weiterbildung empfunden, was zu passiver Teilnahme und geringem Lernerfolg führt. Mitarbeiter verlieren das Interesse, wenn Schulungen als Strafe empfunden werden oder keinen Bezug zu ihren täglichen Aufgaben haben.
Lösungen: Implementieren Sie Gamification-Elemente wie Punkte, Abzeichen, Ranglisten und freundschaftliche Wettbewerbe, um das Lernen motivierend zu gestalten. Würdigen und belohnen Sie sicheres Verhalten wie die umgehende Meldung von Vorfällen oder perfekte Ergebnisse in Phishing-Simulationen. Fördern Sie eine Kultur der Unterstützung statt der Schuldzuweisung, in der Führungskräfte sicheres Verhalten vorleben und offen über Cybersicherheit sprechen.
Best Practices für Cybersicherheit für Mitarbeiter
Aktualisieren Sie die Software regelmäßig
Halten Sie alle Betriebssysteme, Browser und Anwendungen mit den neuesten Patches auf dem aktuellen Stand. Automatische Updates reduzieren Sicherheitslücken, die Angreifer ausnutzen können, und tragen zu einer hohen Sicherheit bei.
Verwenden Sie sichere Netzwerke
Vermeiden Sie öffentliche WLAN-Netze, wann immer möglich. Falls eine Verbindung unumgänglich ist, nutzen Sie VPNs und überprüfen Sie stets die Legitimität des Netzwerks, bevor Sie sensible Daten übertragen. Schützen Sie Ihre Heim- und Büronetzwerke mit sicheren Passwörtern.
Netzwerkgerätesicherheit erkunden
Praktizieren Sie eine sichere Passwort-Etikette
Erstellen Sie für jedes Konto einzigartige, komplexe Passwörter. Nutzen Sie Passwort-Manager, aktivieren Sie die Zwei-Faktor-Authentifizierung und geben Sie Ihre Zugangsdaten nicht weiter. Ändern Sie Ihre Passwörter regelmäßig, um unbefugten Zugriff zu verhindern.
Melden Sie verdächtige Aktivitäten sofort
Wenn Sie ungewöhnliche E-Mails oder Geräteverhalten bemerken oder einen Sicherheitsverstoß vermuten, kontaktieren Sie umgehend Ihr IT- oder Sicherheitsteam. Schnelle Meldungen helfen, Bedrohungen einzudämmen und einen größeren Schaden zu verhindern.
Befolgen Sie die Organisationsrichtlinien.
Machen Sie sich mit den Sicherheitsrichtlinien des Unternehmens, den Nutzungsrichtlinien und den Verfahren zur Meldung von Vorfällen vertraut. Die Einhaltung dieser Protokolle gewährleistet eine einheitliche Verteidigung und stärkt die kollektive Wachsamkeit der Mitarbeiter.
Messung der Effektivität von Cybersicherheitsschulungen
Phishing-Klickraten verfolgen
Überwachen Sie, wie viele Mitarbeiter während der Schulung auf simulierte Phishing-E-Mails klicken. Sinkende Klickraten deuten auf eine verbesserte Lernmotivation und ein stärkeres Bedrohungsbewusstsein der Mitarbeiter hin.
Häufigkeit der Meldung von Vorfällen
Ermitteln Sie, wie häufig Mitarbeiter verdächtige Aktivitäten oder potenzielle Sicherheitslücken melden. Eine erhöhte Melderate deutet auf eine stärkere Sicherheitskultur und effektive Schulungsergebnisse hin.
Quiz- und Bewertungsergebnisse
Regelmäßige Quizze helfen dabei, das Verständnis der Mitarbeiter für die Schulungsinhalte zu überprüfen. Steigende Testergebnisse deuten auf eine erfolgreiche Durchführung des Programms und ein verbessertes Wissen der Teilnehmer hin.
Umfragen und Feedback einholen
Sammeln Sie Feedback von Mitarbeitern zu Schulungsmodulen und Workshops. Erkenntnisse aus Umfragen ermöglichen es Ihnen, Inhalte zu optimieren, Lücken zu schließen und die Gesamteffektivität des Programms zu steigern.
Leistungsmetriken überprüfen
Analysieren Sie umfassendere Leistungsindikatoren wie weniger tatsächliche Sicherheitsvorfälle, schnellere Behebung von Sicherheitslücken und geringere Ausfallzeiten als Folge von Maßnahmen zur Sensibilisierung der Mitarbeiter für IT-Sicherheit.
Zusammenfassend
Mitarbeiter stellen sowohl Ihre größte Schwachstelle als auch Ihren stärksten Schutz gegen Cyberangriffe dar. Durch umfassende Schulungen zu Phishing, Passwortmanagement, sicherem Surfen, Datenschutz und Reaktion auf Sicherheitsvorfälle verwandeln Unternehmen ihre Mitarbeiter von potenziellen Schwachstellen in proaktive Sicherheitsverteidiger.
Führungskräfte müssen erkennen, dass Investitionen in kontinuierliche Schulungen zur Sensibilisierung für Cybersicherheit nachhaltigen Wert schaffen und nicht nur Daten und Systeme schützen, sondern auch den Ruf, die Wettbewerbsposition und die langfristige Überlebensfähigkeit des Unternehmens. Es ist höchste Zeit zu handeln. Priorisieren Sie die kontinuierliche Weiterbildung im Bereich Sicherheit und fördern Sie Ihre Mitarbeiter, damit sie Ihre effektivste Cybersicherheitsabwehr bilden.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen Sensibilisierung für Cybersicherheit und Schulung?
Cybersicherheitsbewusstsein schafft ein allgemeines Verständnis für Bedrohungen und fördert eine sicherheitsbewusste Kultur im gesamten Unternehmen. Schulungen bieten strukturierte, praxisorientierte Anleitungen, in denen spezifische Fähigkeiten wie das Erkennen von Phishing-Angriffen, das Verwalten von Passwörtern und das Reagieren auf Vorfälle anhand praktischer Szenarien und Simulationen vermittelt werden.
Wie häufig sollten Schulungen zur Sensibilisierung für Cybersicherheit durchgeführt werden?
Schulungen sollten kontinuierlich und nicht jährlich erfolgen. Vierteljährliche Aktualisierungen der Inhalte, monatliche Microlearning-Module, regelmäßige Phishing-Simulationen und bedarfsgerechte Schulungen unmittelbar nach riskanten Verhaltensweisen sind empfehlenswert. Kontinuierliche Weiterbildung fördert die Wachsamkeit und hält die Mitarbeiter über neue Bedrohungen auf dem Laufenden.
Welche Best Practices gewährleisten ein effektives Sicherheitstraining für Mitarbeiter?
Nutzen Sie interaktive Simulationen und realitätsnahe Szenarien, um prozedurales Wissen aufzubauen. Setzen Sie Gamification, personalisierte Lernpfade und Multi-Channel-Angebote ein. Geben Sie unmittelbares Feedback, messen Sie Verhaltensänderungen statt nur Testergebnisse und schaffen Sie eine Fehlerkultur, die zum Melden von Problemen und zur aktiven Teilnahme anregt.
Warum ist das Engagement der Mitarbeiter für Cybersicherheitslösungen so wichtig?
Technische Cybersicherheitslösungen können ohne engagierte Mitarbeiter, die Bedrohungen erkennen und Protokolle befolgen, nicht effektiv funktionieren. Menschliches Versagen ist die Hauptursache für Sicherheitsvorfälle. Daher ist das Engagement der Mitarbeiter unerlässlich, um eine „menschliche Firewall“ zu schaffen, die die technischen Abwehrmaßnahmen ergänzt und Sicherheit von einer reinen IT-Verantwortung zu einer unternehmensweiten kulturellen Priorität macht.



Hinterlasse einen Kommentar