

Wie kann ein KI-Agent seine Identität nachweisen und sicheren Zugriff auf eine API erhalten? Erfahren Sie mehr über OAuth, JWTs, API-Schlüssel und Dienstidentitäten, um zu verstehen, wie moderne KI-Agenten sich authentifizieren, autorisieren und mit APIs interagieren.
Was ist KI-API-Authentifizierung?
Die API-Authentifizierung für KI ist der Prozess, durch den ein KI-Agent seine Identität gegenüber einer API nachweist, bevor er Zugriff auf Daten erhält oder Aktionen ausführt. Jedes Mal, wenn ein Agent einen externen Dienst aufruft, um eine Datenbank abzufragen, einen Workflow auszulösen oder Benutzerinformationen abzurufen, muss dieser Dienst wissen: Wer fragt an und ist diese Person dazu berechtigt?
Im Gegensatz zu herkömmlichen Anwendungen, die statischen Code im Auftrag eines Entwicklers ausführen, agieren KI-Agenten dynamischer. Sie analysieren und planen und führen mehrstufige Aktionen aus, oft ohne dass bei jeder Anfrage ein Mensch eingreifen muss. Ein KI-Agent könnte beispielsweise eine E-Mail-API aufrufen, um ein Meeting zu vereinbaren, ein CRM-System abfragen, um Kontodaten abzurufen, oder eine Abrechnungs-API nutzen, um eine Rechnung zu erstellen – alles innerhalb eines einzigen Chatverlaufs.
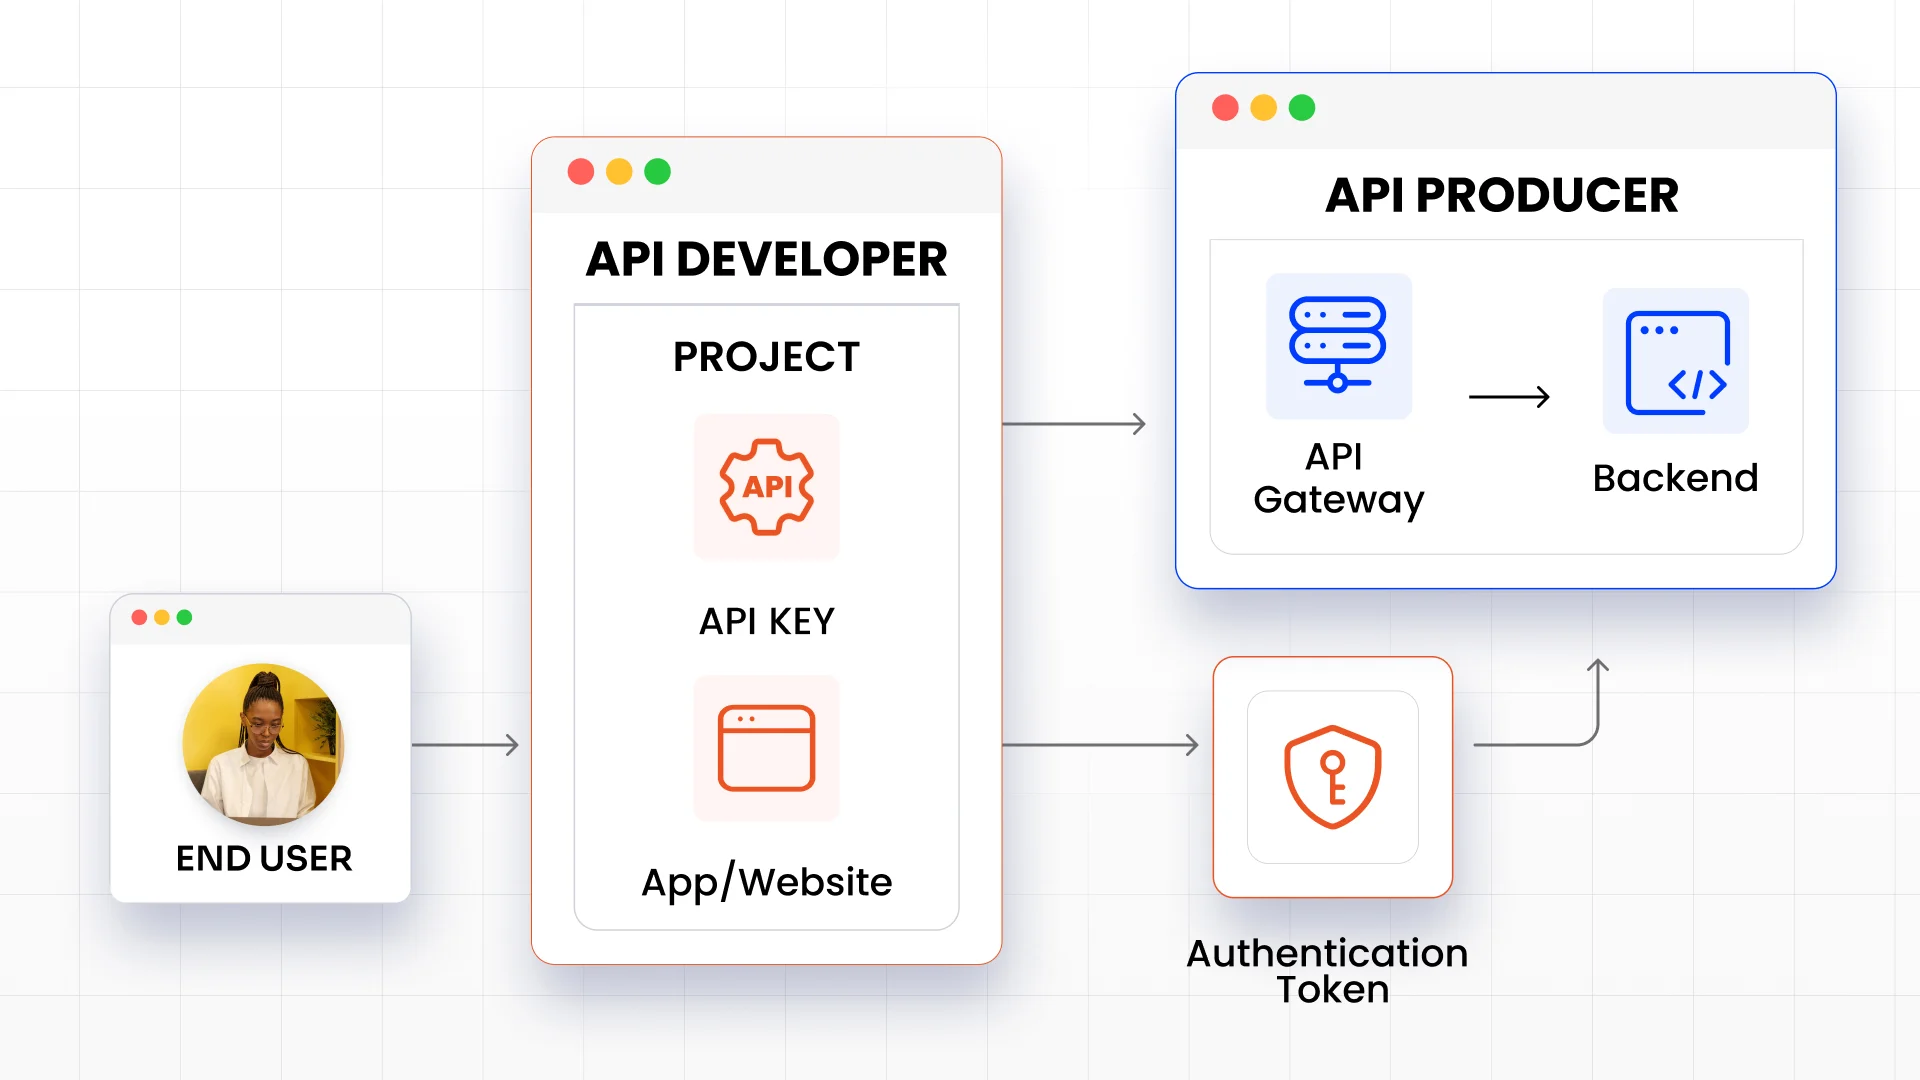
Diese Unterscheidung ist für die Authentifizierung relevant. Eine herkömmliche Anwendung ruft eine API jedes Mal auf dieselbe Weise auf. Ein KI-Agent hingegen ruft Dutzende verschiedener APIs in unterschiedlichen Sitzungen und oft im Auftrag verschiedener Benutzer auf, und das Sicherheitsmodell muss all dies berücksichtigen.
Warum benötigen KI-Agenten eine sichere API-Authentifizierung?
Die Notwendigkeit, die Authentifizierung von KI-Agenten ernst zu nehmen, hängt maßgeblich davon ab, was passiert, wenn etwas schiefgeht. Unsicherer API-Zugriff auf KI-Agenten schafft Angriffsflächen, die vor der breiten Anwendung dieser Agenten nicht existierten.
Unbefugter API-Zugriff tritt auf, wenn Agenten nicht ordnungsgemäß authentifiziert sind. Dadurch können Angreifer sich als Agent ausgeben oder dessen Berechtigungen ausnutzen, um auf Daten zuzugreifen, die ihnen nicht zustehen. Gestohlene Zugangsdaten, insbesondere langlebige API-Schlüssel, die in Code oder Konfigurationsdateien eingebettet sind, stellen eine Hauptursache für Sicherheitslücken dar. Im Gegensatz zu menschlichen Nutzern, die sich interaktiv anmelden, authentifizieren sich KI-Agenten häufig programmatisch, wodurch der Diebstahl von Zugangsdaten deutlich länger unentdeckt bleibt.
Übermäßige Berechtigungen sind ebenso gefährlich. Ein Agent, dem vorsorglich weitreichender API-Zugriff gewährt wird, birgt im Falle einer Kompromittierung ein enormes Gefahrenpotenzial. Autonome Aktionen verstärken dieses Risiko: Während ein menschlicher Benutzer möglicherweise eine unautorisierte Anfrage stellt, bevor er erwischt wird, kann ein KI-Agent innerhalb von Sekunden Hunderte von API-Aufrufen ausführen.
Für Unternehmensteams, die KI in großem Umfang einsetzen, sind diese Risiken nicht theoretischer Natur. Sie sind der Grund, warum die Authentifizierung von KI-Agenten ein dediziertes Sicherheitskonzept verdient und nicht erst im Nachhinein berücksichtigt werden darf.
KI-Agentenidentität: Wer stellt die API-Anfrage?
Bevor Sie den API-Zugriff für KI-Agenten sichern können, müssen Sie eine grundlegendere Frage beantworten: Wer oder was ist die Identität, die die Anfrage stellt?
Menschliche Identitäten sind an einzelne Personen gebunden. Sie umfassen Namen, E-Mail-Adressen und Authentifizierungsabläufe, die für interaktive Anmeldeaufforderungen mit Multi-Faktor-Authentifizierung, Browsersitzungen und Zustimmungsbildschirme entwickelt wurden.
Die Identität von KI-Agenten unterscheidet sich. Ein Agent ist kein Mensch. Er kann kein CAPTCHA ausfüllen, keine Push-Benachrichtigung antippen oder eine E-Mail lesen, um sich zu verifizieren. Er muss sich programmatisch, in Maschinengeschwindigkeit und oft ohne menschliches Eingreifen in die Sitzung authentifizieren.
Deshalb ist das Konzept der Dienstidentitäten und Maschinenidentitäten so wichtig geworden. Eine Dienstidentität ist ein Satz von Anmeldeinformationen, der einem Softwareprozess und nicht einer Person zugewiesen wird; sie repräsentiert den Agenten, nicht den Ausführenden. Diese werden auch als **nicht-menschliche Identitäten (NHIs)** bezeichnet.
Warum ist diese Unterscheidung wichtig? Weil die Anwendung menschlicher Authentifizierungsmuster auf KI-Agenten in der Praxis nicht funktioniert. Ein Agent, dem die persönlichen Anmeldedaten eines Benutzers übermittelt werden, würde dessen vollen Zugriff weit über das hinaus erben, was er benötigt. Ein von mehreren Agenten gemeinsam genutztes Dienstkonto macht die Zuordnung unmöglich: Im Fehlerfall lässt sich nicht feststellen, welcher Agent den Fehler verursacht hat.
Dedizierte Agentenidentitäten lösen beide Probleme. Jeder Agent erhält eine eigene Identität mit eingeschränkten Berechtigungen, einem eigenen Audit-Trail und einem eigenen Lebenszyklus, der bei der Erstellung des Agenten bereitgestellt und bei dessen Außerbetriebnahme widerrufen wird.
Wie authentifizieren sich KI-Agenten gegenüber APIs?
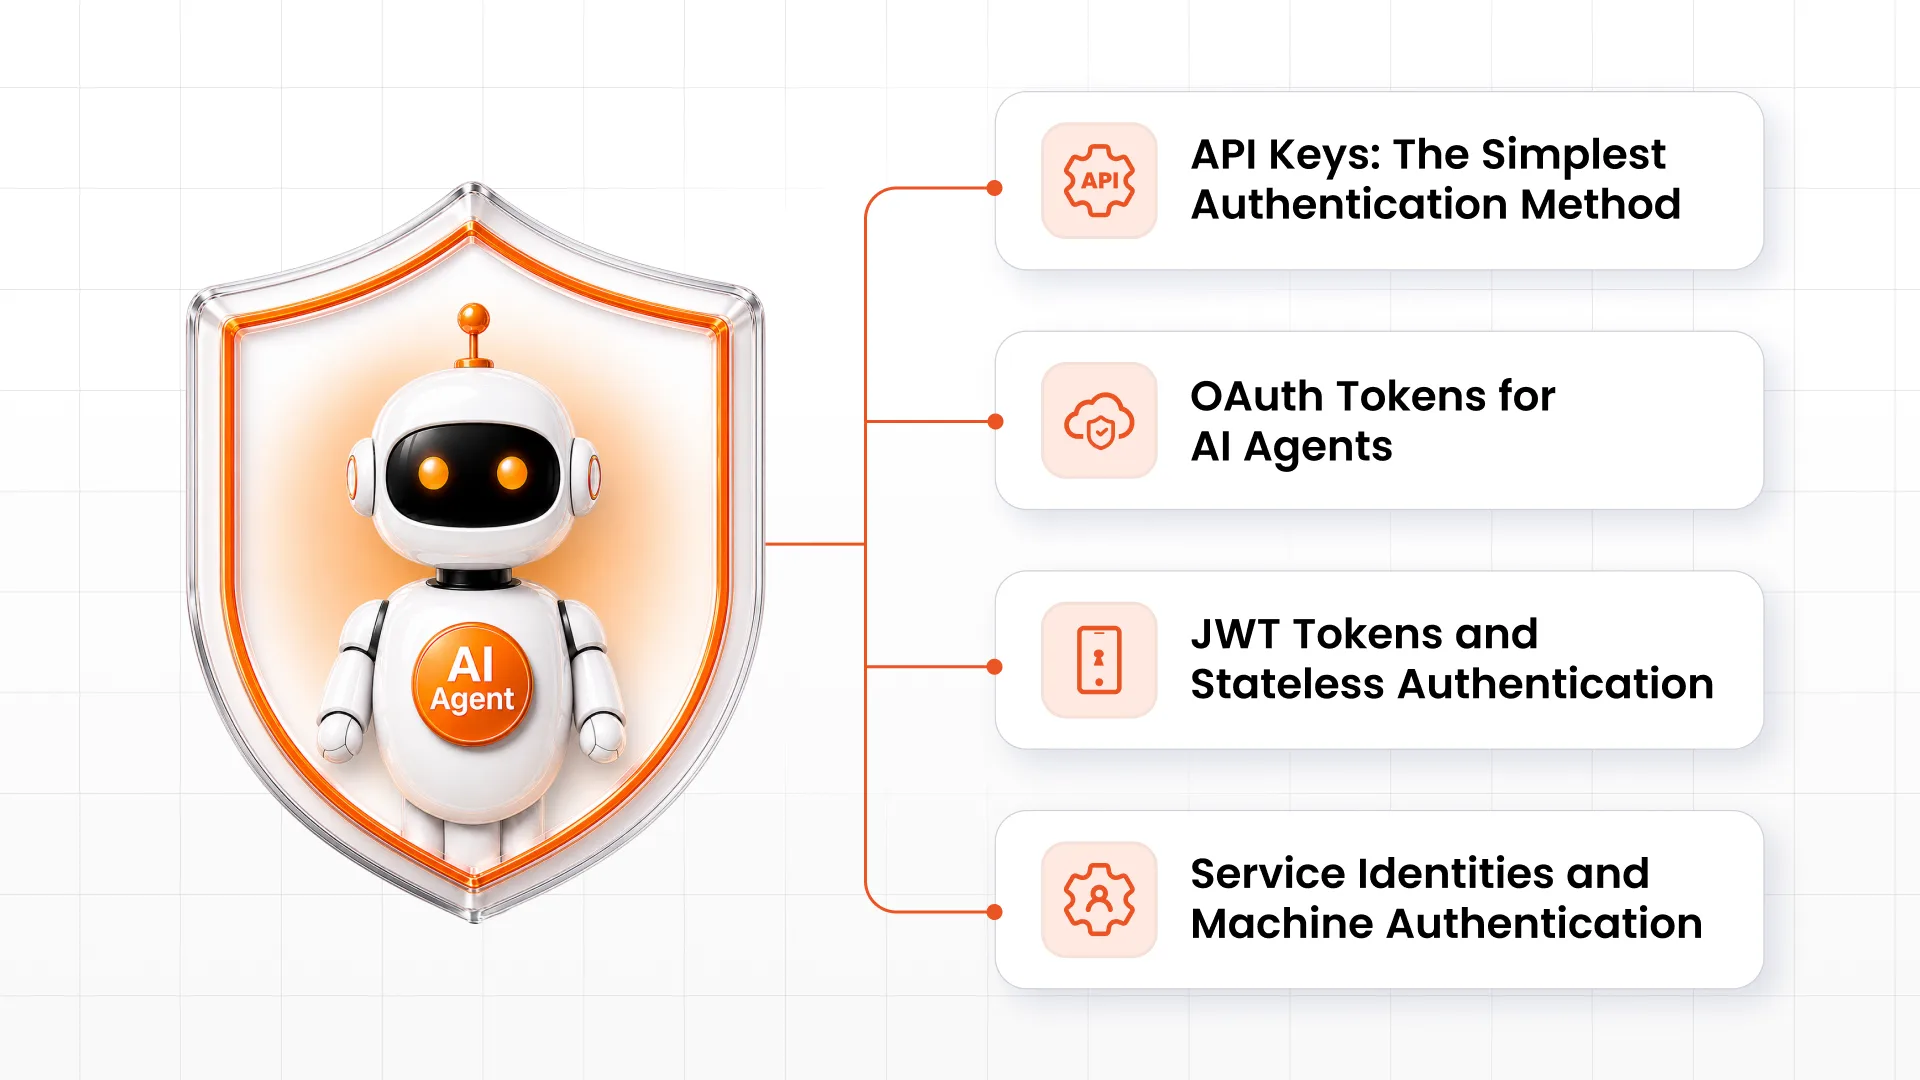
API-Schlüssel: Die einfachste Authentifizierungsmethode
API-Schlüssel sind die einfachste Methode für einen Agenten, sich an einer API zu authentifizieren. Es handelt sich dabei um eine statische Zeichenkette, die in einem Anfrageheader übergeben wird und die die API zur Identifizierung des Aufrufers verwendet. Sie sind einfach zu implementieren und werden weit verbreitet unterstützt.
Das Problem besteht darin, dass API-Schlüssel auch die unsicherste Option für KI-Agenten darstellen. Sie laufen standardmäßig nicht ab, enthalten keine Informationen über die Berechtigungen des Aufrufers und können nicht auf bestimmte Operationen beschränkt werden. Ein durchgesickerter API-Schlüssel gewährt vollen Zugriff, bis er manuell ausgetauscht wird. Für Agenten, die viele APIs in verschiedenen Umgebungen aufrufen, wird die Verwaltung und der Austausch von Schlüsseln dadurch betrieblich komplex und fehleranfällig.
API-Schlüssel sind für interne API-Aufrufe mit geringem Risiko akzeptabel, sofern der Schlüssel sicher gespeichert (niemals fest codiert) und regelmäßig geändert wird. Sie sollten jedoch nicht die Standard-Authentifizierungsmethode für Agenten mit Zugriff auf sensible Daten sein.
OAuth-Token für KI-Agenten
OAuth 2.0 ist das am weitesten verbreitete und empfohlene Authentifizierungsframework für KI-Agenten. Ursprünglich entwickelt, um Benutzern die Möglichkeit zu geben, Drittanwendungen eingeschränkten Zugriff zu gewähren, passt OAuth optimal zu den Zugriffsmustern von KI-Agenten.
Für Agenten, die autonom ohne Anwesenheit eines Benutzers agieren, ist der Client-Credentials-Flow das geeignete OAuth-Muster. Der Agent authentifiziert sich direkt bei einem Autorisierungsserver mit seiner Client-ID und seinem Client-Geheimnis, erhält ein bereichsbezogenes Zugriffstoken und verwendet dieses Token, um die Ziel-API aufzurufen. Das Token hat eine definierte Gültigkeitsdauer, kodiert die zulässigen Bereiche des Agenten und kann unabhängig widerrufen werden.
Für Agenten, die im Auftrag eines Nutzers handeln, kommt das delegierte Zugriffsmodell von OAuth zum Einsatz. Der Nutzer erteilt dem Agenten die Zustimmung, innerhalb seiner Berechtigungen zu agieren, und das Token enthält sowohl die Identität des Nutzers als auch den Zugriffsbereich des Agenten. Dies wird im Abschnitt „Delegierung“ weiter unten detaillierter erläutert.
Der entscheidende Vorteil von OAuth für KI-Agenten: Tokens laufen ab, Bereiche schränken die Aktionen des Agenten ein, und jedes Token ist unabhängig widerrufbar. Im Gegensatz zu API-Schlüsseln kann ein kompromittiertes OAuth-Token ungültig gemacht werden, ohne dass die Anmeldeinformationen im gesamten System geändert werden müssen.
JWT-Token und zustandslose Authentifizierung
JSON Web Tokens (JWTs) sind ein Token-Format, das häufig in OAuth-Abläufen verwendet wird, aber auch unabhängig davon eingesetzt werden kann. Ein JWT ist ein signiertes, in sich geschlossenes Token, das Informationen über den Aufrufer enthält: seine Identität, seine Berechtigungen und das Ablaufdatum des Tokens.
Für KI-Agenten bieten JWTs zustandslose Authentifizierung: Die API, die die Anfrage empfängt, kann die Signatur des Tokens überprüfen und dessen Ansprüche lesen, ohne für jede Anfrage einen Autorisierungsserver kontaktieren zu müssen. Dadurch ist die JWT-basierte Authentifizierung schnell und skalierbar in verteilten Systemen, in denen Agenten parallel viele Dienste aufrufen.
Der Nachteil ist die Widerrufbarkeit. Da JWTs zustandslos sind, bleibt ein ausgestelltes Token bis zu seinem Ablaufdatum gültig. Es gibt keine integrierte Möglichkeit, es vorzeitig zu ungültig zu machen, es sei denn, die API prüft eine Widerrufsliste. Daher sind kurze Ablaufzeiten für Agenten-Workloads unerlässlich: Token sollten innerhalb von Minuten bis Stunden ablaufen, nicht erst nach Tagen.
Dienstidentitäten und Maschinenauthentifizierung
Dienstidentitäten bilden die Grundlage für eine sichere Maschine-zu-Maschine-Authentifizierung. Anstatt die Anmeldeinformationen eines menschlichen Benutzers zu verwenden, erhält ein KI-Agent eine eigene, bei einem Identitätsanbieter registrierte Identität, spezifische Berechtigungen und Anmeldeinformationen (typischerweise ein Clientzertifikat oder ein Client-ID/Secret-Paar), mit denen er sich authentifiziert.
Cloud-Umgebungen implementieren dies häufig über die Workload-Identität: Die Cloud-Plattform selbst bestätigt die Identität eines laufenden Workloads und stellt automatisch kurzlebige Anmeldeinformationen aus, ohne dass der Agent langlebige Geheimnisse verwalten muss. AWS IAM Rollen für EC2, Google Cloud Workload Identity Federation und die verwalteten Identitäten von Microsoft Entra sind Beispiele für dieses Muster.
Bei KI-Implementierungen in Unternehmen bieten Serviceidentitäten den Sicherheitsteams die nötige Kontrolle: Jeder Agent hat eine bekannte Identität, jede Identität hat definierte Berechtigungen, und jede Aktion ist zuordenbar.
OAuth vs. JWT vs. API-Schlüssel: Welches ist das beste für KI-Agenten?
| Methodik | Sicherheit | Skalierbarkeit | Bester Anwendungsfall |
|---|---|---|---|
| API-Keys | Geringe statische Aufladung, lange Lebensdauer, kein Bereich | Sehr einfach umzusetzen | Interne APIs mit geringem Risiko; Legacy-Integrationen |
| OAuth-Token | Hoher Geltungsbereich, zeitlich befristet, widerrufbar | Hoher Industriestandard | Agent-zu-API-Aufrufe; delegierter Benutzerzugriff |
| JWT-Token | Mittel- bis hochrangig, unterzeichnet, staatenlos | Sehr hoch, keine Server-Roundtrips pro Anfrage | Agenten-Workloads mit hohem Durchsatz; Microservices |
| Dienstidentitäten | Hochplattformbestätigt, kurzlebig | Hochgradig cloudnative Umgebungen | Cloudbasierte Agenten mit Unterstützung für verwaltete Identitäten |
Für die meisten Bereitstellungen von KI-Agenten in Unternehmen ist OAuth 2.0 mit kurzlebigen JWTs als Tokenformat die empfohlene Kombination. OAuth stellt das Autorisierungsframework bereit, JWTs das zustandslose, verifizierbare Tokenformat.
Authentifizierung vs. Autorisierung: Worauf KI-Agenten zugreifen können
Authentifizierung und Autorisierung sind zwar verwandt, aber dennoch unterschiedlich, und die Verwechslung der beiden ist eine häufige Ursache für Sicherheitslücken bei KI-Implementierungen.
Die Authentifizierung beantwortet die Frage: Ist dieser Agent wirklich der, für den er sich ausgibt? Die Identität wird überprüft: Der Agent legt seine Anmeldeinformationen vor, der Identitätsanbieter validiert diese und stellt ein Token aus.
Autorisierungsfragen : Ist dieser Agent berechtigt, die von ihm angestrebte Aktion auszuführen? Selbst ein vollständig authentifizierter Agent sollte nur auf die spezifischen APIs, Endpunkte und Daten zugreifen können, für die ihm explizit die Berechtigung erteilt wurde.
In OAuth wird die Autorisierung durch Berechtigungen (Scopes) ausgedrückt, die definieren, was der Token-Inhaber tun darf. Ein Token mit dem Scope „calendar.read“ kann Kalenderdaten lesen, aber keine Termine erstellen oder löschen. Ein Token mit dem Scope „crm.write“ kann Datensätze aktualisieren, aber nicht auf Abrechnungs-APIs zugreifen.
Das Prinzip der minimalen Berechtigungen gilt hier unmittelbar: Einem KI-Agenten sollten nur die Berechtigungen zugewiesen werden, die für seine spezifische Aufgabe erforderlich sind. Ein Agent, der E-Mails zusammenfasst, sollte beispielsweise nur Lesezugriff auf E-Mails haben, aber keinen Schreibzugriff, keinen Zugriff auf die Kontaktverwaltung und keinen Zugriff auf den Kalender.
Dies ist eine der wichtigsten Sicherheitsvorkehrungen für KI-Agenten, denn die alternativen, weitreichenden Berechtigungen „nur für den Fall“, bedeuten, dass ein kompromittierter oder sich falsch verhaltender Agent weitaus größeren Schaden anrichten kann.
Wie greifen KI-Agenten im Auftrag von Benutzern auf APIs zu?
Eines der wichtigsten und am meisten missverstandenen Szenarien bei der Authentifizierung von KI-Agenten ist der delegierte Zugriff: wenn ein Agent im Namen eines Benutzers und nicht in seinem eigenen Namen handelt.
Betrachten wir folgendes Beispiel: Ein Benutzer bittet seinen KI-Assistenten, einen Termin zu vereinbaren. Der Assistent muss die Outlook-Kalender-API aufrufen, dabei aber die Berechtigungen des Benutzers berücksichtigen und einen Termin im Kalender des Benutzers erstellen, nicht im allgemeinen Systemkalender. Der Benutzer erteilt die Zugriffsrechte; der Assistent führt die Aktion aus.
Hier kommt das delegierte Autorisierungsmodell von OAuth zum Einsatz. Der Benutzer durchläuft einen interaktiven OAuth-Zustimmungsprozess und genehmigt dabei bestimmte Bereiche wie beispielsweise Calendars.ReadWrite Der Agent erhält ein Zugriffstoken, das an die Identität des Benutzers gebunden und auf dessen Berechtigungen beschränkt ist. Jeder API-Aufruf des Agents enthält dieses delegierte Token, sodass die Kalender-API die Anfrage als vom autorisierten Benutzer stammend mit nachvollziehbaren Berechtigungseinschränkungen erkennt.
Für Agenten-Workflows mit mehreren Diensten, in denen der Agent Dienst A aufruft, der wiederum Dienst B aufrufen muss, wobei die Identität des Benutzers gewahrt bleiben soll, bietet der On-Behalf-Of (OBO)-Flow von Microsoft einen Mechanismus zur Neuausstellung von Token über Dienstgrenzen hinweg. Der zwischengeschaltete Dienst tauscht das eingehende Benutzertoken gegen ein neues Token aus, das auf die nachgelagerte API beschränkt ist, wobei die Identität des Benutzers in der gesamten Kette erhalten bleibt.
Wie der Sicherheitsforscher Christian Posta anmerkt, stößt das traditionelle OAuth bei KI-Agenten genau hier an seine Grenzen: Wenn der Aufrufer keine vorhersehbare Anwendung mehr ist, sondern ein autonomer Agent, der selbstständig Entscheidungen trifft, werden Fragen der Verantwortlichkeit und Überprüfbarkeit mit den Standard-OAuth-Abläufen allein viel schwieriger zu beantworten.
Häufige Sicherheitsrisiken bei der KI-API-Authentifizierung
Durchgesickerte API-Schlüssel
Langlebige API-Schlüssel, die in Agentencode, Konfigurationsdateien oder Umgebungsvariablen eingebettet sind, stellen eine ständige Schwachstelle für Zugangsdaten dar. Im Gegensatz zu Passwörtern laufen API-Schlüssel nicht ab und sind nicht an eine bestimmte Sitzung gebunden; ein kompromittierter Schlüssel bleibt so lange gültig, bis er manuell ausgetauscht wird. Bei KI-Agenten, die viele APIs aufrufen, ist die Angriffsfläche proportional zur Anzahl der verwendeten Schlüssel.
Token-Diebstahl und -Missbrauch
Abgefangene oder aus dem Agentenspeicher extrahierte Zugriffstoken können von Angreifern zur Identitätsfälschung missbraucht werden. Kurzlebige Token begrenzen zwar das Missbrauchsfenster, doch eine unzureichend gesicherte Speicherung oder Übertragung der Token über unverschlüsselte Kanäle birgt ein reales Risiko.
Überprivilegierte Agenten
Ein Agent, dem „aus Bequemlichkeitsgründen“ umfassende API-Zugriffsrechte und volle Administratorrechte eingeräumt werden, wird zu einem begehrten Ziel. Im Falle einer Kompromittierung kann er weit mehr Daten abrufen, verändern oder exfiltrieren, als seine eigentliche Aufgabe erfordert. Das Ausmaß des Schadens skaliert mit den Berechtigungen des Agenten.
Prompt Injection und nicht autorisierte API-Aufrufe
Schadcode, der in Inhalten wie Webseiten, Dokumenten oder E-Mails versteckt ist, kann einen Agenten dazu verleiten, API-Aufrufe durchzuführen, die er nie ausführen sollte. Ein erfolgreicher Prompt-Injection-Angriff auf einen authentifizierten Agenten erlangt dessen gesamte API-Berechtigung. Daher ist der Authentifizierungsbereich direkt relevant für das Risiko von Prompt-Injection: Ein Agent mit eng gefassten Berechtigungen richtet im Falle einer Kompromittierung deutlich weniger Schaden an.
Shared Service Accounts
Wenn mehrere KI-Agenten ein gemeinsames Dienstkonto nutzen, lassen sich die Aktionen einzelner Agenten nicht mehr zuordnen. Verursacht ein Agent einen Sicherheitsvorfall, können die Ermittler nicht feststellen, welcher Agent dafür verantwortlich war, und die Sperrung des gemeinsamen Kontos beeinträchtigt alle davon abhängigen Agenten.
Bewährte Verfahren zur Sicherung des API-Zugriffs von KI-Agenten
Kurzlebige Token verwenden
Stellen Sie OAuth-Zugriffstoken mit kurzer Gültigkeitsdauer von Minuten bis Stunden, nicht Tagen, aus. Kurzlebige Token minimieren den Schaden, falls ein Token gestohlen wird. Kombinieren Sie diese mit Aktualisierungstoken, die bei einer Kompromittierung zentral widerrufen werden können.
Anwenden des Zugriffs mit geringsten Berechtigungen
Weisen Sie jedem KI-Agenten nur die OAuth-Bereiche zu, die er für seine definierten Aufgaben benötigt. Überprüfen und entziehen Sie regelmäßig nicht verwendete Berechtigungen. Behandeln Sie die Ausweitung von Berechtigungen bei KI-Agenten genauso wie die Ausweitung von Berechtigungen bei menschlichen Konten.
Sichere Dienstidentitäten
Weisen Sie jedem KI-Agenten eine eigene Dienstidentität zu, keine gemeinsam genutzten Anmeldeinformationen und kein Benutzerkonto. Nutzen Sie nach Möglichkeit plattformverwaltete Identitäten (Cloud-Workload-Identität, verwaltete Servicekonten), um die Speicherung von langfristigen Geheimnissen vollständig zu vermeiden.
API-Aktivität überwachen und prüfen
Protokollieren Sie jeden API-Aufruf eines KI-Agenten mit vollständigem Kontext: Token-ID, verwendete Bereiche, aufgerufener Endpunkt, Zeitstempel und Ergebnis. Anomalien wie API-Aufrufe außerhalb des üblichen Bereichs, ungewöhnlich hohe Anfragevolumina oder Aufrufe zu unerwarteten Zeiten sollten Warnmeldungen auslösen.
Nutzen Sie ein Identitäts- und Zugriffsmanagementsystem (IAM) Lösung
Eine zentralisierte IAM Lösung bietet die Infrastruktur für die Verwaltung von Agentenidentitäten in großem Umfang: Bereitstellung von Dienstkonten, Durchsetzung von Bereichsrichtlinien, Ausstellung und Widerruf von Token und Führung von Prüfprotokollen über alle Agentenbereitstellungen hinweg.
Wo MFA, SSO und PAM in die KI-Sicherheit passen
MFA für die Genehmigung durch einen menschlichen Prüfer
Obwohl KI-Agenten MFA-Prüfungen nicht autonom durchführen können, spielt eine MFA-Lösung eine wichtige Rolle an den Schnittstellen zwischen Mensch und Agenten-Workflow. Risikoreiche Aktionen – wie die Anforderung erweiterter Berechtigungen durch einen Agenten, die OAuth-Zustimmung eines Benutzers für sensible Bereiche oder die Genehmigung einer Zugriffsrichtlinienänderung durch einen Administrator – sollten eine MFA des genehmigenden Benutzers erfordern. Dies verhindert, dass ein Angreifer, der Zugriff auf ein Administratorkonto erlangt hat, die Berechtigungen eines Agenten unbemerkt erweitert.
SSO für zentralisierten KI-Anwendungszugriff
Single Sign-On (SSO) bietet einen zentralen Zugriffspunkt für die Benutzeroberfläche von KI-Systemen – Dashboards, Managementkonsolen und Konfigurationsschnittstellen zur Einrichtung und Steuerung von KI-Agenten. Durch die zentrale Zugriffskontrolle via SSO wird jeder Login überwacht, jede Sitzung nachvollziehbar und der Zugriff kann zentral entzogen werden, falls ein Teammitglied ausscheidet oder ein Konto kompromittiert wird.
PAM zum Schutz von API-Anmeldeinformationen und Dienstkonten
Eine Privileged Access Management-Lösung (PAM) ist das ideale Werkzeug zur Verwaltung der Anmeldeinformationen, die KI-Agenten zur Authentifizierung verwenden. API-Schlüssel und Client-Geheimnisse sind privilegierte Anmeldeinformationen, die programmatischen Zugriff auf sensible Systeme ermöglichen. PAM-Lösungen speichern diese Anmeldeinformationen sicher, rotieren sie automatisch nach einem festgelegten Zeitplan, protokollieren jeden Zugriff und können sie bei anomalem Verhalten sofort widerrufen. Für Unternehmen, die viele KI-Agenten über verschiedene APIs betreiben, bietet PAM die gleiche Sorgfalt für Maschinen-Anmeldeinformationen, die es seit Langem für menschliche Administratorkonten anwendet.
Die Zukunft der KI-API-Authentifizierung
Die von KI-Agenten heute verwendeten Authentifizierungsmuster – OAuth, JWTs, Dienstidentitäten – sind etabliert und effektiv. Die Art und Weise, wie Agenten eingesetzt werden, entwickelt sich jedoch rasant, und die Authentifizierungsstandards passen sich dieser Entwicklung an.
Die Workload-Identitätsföderation wird zum Standard für Cloud-native Agentenbereitstellungen: Die Cloud-Plattform bestätigt die Identität einer laufenden Workload und stellt automatisch kurzlebige Anmeldeinformationen aus, wodurch die Notwendigkeit, langlebige Geheimnisse zu verwalten, vollständig entfällt.
Die Agenten-zu-Agenten-Authentifizierung stellt eine zunehmende Herausforderung dar. Da Multiagentensysteme immer häufiger als Orchestratoren eingesetzt werden, die Subagenten erzeugen – Agenten, die im Rahmen eines Workflows andere Agenten aufrufen –, muss die Frage, wie sich Agenten untereinander (und nicht nur gegenüber APIs) authentifizieren, gesondert beantwortet werden. Standards wie das Model Context Protocol (MCP) und die sich entwickelnden OAuth-Erweiterungen für Agentenabläufe beginnen, dieses Problem anzugehen.
Die Agentenverwaltung wird zur Compliance-Anforderung. Da Regulierungsbehörden KI-Implementierungen ähnlich wie privilegierte Zugriffsrechte betrachten, müssen Unternehmen nachweisen, dass jeder KI-Agent über eine definierte Identität, einen begrenzten Berechtigungsumfang und ein vollständiges Audit-Trail verfügt. Die Forschung der Cloud Security Alliance zum agentenbasierten KI-Identitätsmanagement weist in diese Richtung: Kurzlebige Anmeldeinformationen, kontinuierliche Autorisierung und feingranulare Zugriffskontrolle sind keine optionalen Funktionen – sie bilden die Grundlage für verantwortungsvolle KI.
Die Entwicklung ist eindeutig: KI-Agenten werden als vollwertige Identitäten behandelt, mit denselben Lebenszyklus-Governance-, Prüfungs- und Zugriffskontrollregeln wie menschliche Benutzer und privilegierte Konten.
Fazit
KI-Agenten greifen bereits in Unternehmensumgebungen auf APIs zu, lesen Daten, lösen Workflows aus und agieren im Namen von Benutzern. Die getroffenen Authentifizierungsentscheidungen bestimmen die Sicherheit dieser Interaktionen. API-Schlüssel sind zwar einfach, aber riskant. OAuth mit kurzlebigen, bereichsgebundenen Token ist der empfohlene Standard. Dienstidentitäten stellen jedem Agenten eine dedizierte, eindeutig zuordenbare Berechtigung zur Verfügung. IAMPAM und SSO bilden die Governance-Ebene, die alles miteinander verbindet.
Die Agenten werden immer leistungsfähiger. Die sie steuernde Authentifizierungsinfrastruktur muss Schritt halten.
Sprechen Sie mit dem miniOrange-Team über die Absicherung Ihrer KI-Agenten-Bereitstellungen →
Häufig gestellte Fragen
Was ist KI-API-Authentifizierung?
Die API-Authentifizierung ist der Prozess, durch den ein KI-Agent seine Identität gegenüber einer API nachweist, bevor ihm Zugriff gewährt wird. Sie stellt sicher, dass nur autorisierte Agenten mit definierten, begrenzten Berechtigungen bestimmte APIs aufrufen und Aktionen innerhalb dieser Systeme ausführen können.
Wie authentifizieren sich KI-Agenten gegenüber APIs?
KI-Agenten authentifizieren sich mithilfe verschiedener Methoden: API-Schlüssel (einfach, aber weniger sicher), OAuth 2.0-Token (empfohlen: bereichsbeschränkt, zeitlich begrenzt und widerrufbar), JWT-Token (zustandslos und schnell) oder Dienstidentitäten, die von der Plattform oder dem Identitätsanbieter ausgestellt werden. Für die meisten Unternehmenseinsätze ist die Kombination aus OAuth 2.0 und kurzlebigen JWTs die empfohlene Vorgehensweise.
Worin besteht der Unterschied zwischen OAuth- und JWT-Authentifizierung?
OAuth ist ein Autorisierungsframework, das die Ausstellung, den Gültigkeitsbereich und den Widerruf von Tokens definiert. JWT ist ein Token-Format – eine signierte, in sich geschlossene Zeichenkette, die Informationen über den Aufrufer kodiert. Beide werden häufig zusammen verwendet: OAuth definiert den Autorisierungsablauf, und das ausgestellte Token wird als JWT formatiert. OAuth regelt die Zugriffsrechte; JWT bildet diese Entscheidung in einem Token ab.
Warum benötigen KI-Agenten Dienstidentitäten?
Dienstidentitäten weisen jedem KI-Agenten eine eigene, eindeutige Berechtigung zu, die nicht mit einem menschlichen Benutzerkonto verknüpft ist. Dies ermöglicht eine präzise Zuordnung (genau zu wissen, welcher Agent eine Anfrage gestellt hat), gezielte Berechtigungen (nur der Zugriff wird gewährt, den der jeweilige Agent benötigt) und ein sauberes Lebenszyklusmanagement (Bereitstellung bei der Erstellung des Agenten, Entzug bei dessen Außerbetriebnahme). Gemeinsam genutzte Berechtigungsnachweise mehrerer Agenten machen Zuordnung und Entzug unmöglich.
Sind API-Schlüssel sicher genug für KI-Agenten?
Für interne API-Aufrufe mit geringem Risiko und angemessenem Geheimnismanagement können API-Schlüssel akzeptabel sein. Bei KI-Implementierungen in Unternehmen, die sensible Daten verarbeiten, sollten API-Schlüssel jedoch nicht die primäre Authentifizierungsmethode sein. Sie haben standardmäßig kein Ablaufdatum, lassen sich nicht auf bestimmte Operationen beschränken und sind schwer gleichzeitig auf vielen Systemen zu verwenden. OAuth-Token mit kurzen Gültigkeitsdauern und definierten Gültigkeitsbereichen sind deutlich sicherer.
Wie können Organisationen den API-Zugriff auf KI-Agenten sichern?
Die wichtigsten Vorgehensweisen sind: Verwendung kurzlebiger OAuth-Token mit minimalen Berechtigungen, Bereitstellung dedizierter Dienstidentitäten für jeden Agenten, Speicherung von API-Zugangsdaten in einer PAM-Lösung, Überwachung aller API-Aktivitäten auf Anomalien, Anforderung von MFA zur manuellen Genehmigung risikoreicher Agentenaktionen und Verwendung eines zentralisierten IAM Plattform zur Verwaltung des Agentenidentitätslebenszyklus.
Welche Rolle spielt IAM Spielen Sie eine Rolle bei der KI-API-Authentifizierung?
IAM Bietet die Infrastruktur für die Verwaltung von KI-Agentenidentitäten in großem Umfang, indem Dienstkonten bereitgestellt, Bereichsrichtlinien definiert und durchgesetzt, Token ausgestellt und widerrufen sowie vollständige Prüfprotokolle geführt werden. Ohne eine IAM Mit zunehmendem Framework wird die Agentenauthentifizierung ad hoc: Anmeldeinformationen sind über verschiedene Systeme verstreut, Berechtigungen werden uneinheitlich angewendet, und es gibt keine zentrale Übersicht darüber, worauf die Agenten zugreifen.
Kann MFA mit KI-Agenten-Workflows verwendet werden?
KI-Agenten können interaktive MFA-Abfragen nicht direkt durchführen. MFA greift jedoch an den Schnittstellen menschlicher Eingriffe in KI-Workflows: wenn ein Benutzer einem Agenten die OAuth-Zustimmung erteilt, wenn ein Administrator die Berechtigungen eines Agenten ändert oder wenn ein Mensch eine vom Agenten angeforderte risikoreiche Aktion genehmigt. MFA an diesen Entscheidungspunkten verhindert, dass Angreifer, die ein menschliches Konto kompromittiert haben, den Zugriff eines Agenten unbemerkt erweitern.



Hinterlasse einen Kommentar