

Zero Trust ist ein Sicherheitskonzept und eine Architektur, die davon ausgeht, dass kein Benutzer, kein Gerät und kein Netzwerk von Natur aus vertrauenswürdig ist. Daher ist eine kontinuierliche Überprüfung jeder Zugriffsanfrage erforderlich. Im Gegensatz zu einem einzelnen Tool oder Produkt benötigt Zero Trust eine ganzheitliche Strategie, die starke Identitätskontrollen wie Multi-Faktor-Authentifizierung (MFA) und das Prinzip der minimalen Berechtigungen integriert.
Der Erfolg von Zero Trust hängt von einem Kulturwandel, der Unterstützung durch die Führungsebene und der kontinuierlichen Anpassung an Bedrohungen ab, die über die anfängliche Einrichtung hinaus entstehen. Beginnen Sie mit der Erfassung von Assets, Benutzern und Datenflüssen, um Risiken und Lücken in den Vertrauensannahmen zu identifizieren. Führen Sie Identitätsmanagement als zentrale Säule mit robusten Sicherheitsmaßnahmen ein. IAM Lösungen, wodurch MFA überall durchgesetzt und der Zugriff bedarfsgerecht gesteuert wird.
In diesem Artikel lernen Sie praktische Schritte zum Aufbau und zur Aufrechterhaltung eines Zero-Trust-Frameworks kennen.
Wichtige Erkenntnisse
- Zero Trust erfordert die explizite Überprüfung jedes Benutzers, Geräts und jeder Sitzung, um implizites Vertrauen zu eliminieren.
- Beginnen Sie mit der Definition Ihrer Schutzfläche und der Abbildung von Datenflüssen für die Zero-Trust-Implementierung.
- Identität und Gerätevertrauen bilden die Grundlage für die Implementierung einer Zero-Trust-Architektur.
- Mikrosegmentierung reduziert die laterale Bewegung bei der Implementierung von Zero-Trust-Netzwerken.
- Richtlinien müssen dynamisch sein und mithilfe von Echtzeitanalysen kontinuierlich evaluiert werden.
Was ist Zero Trust und warum ist es wichtig?
Zero Trust ist ein Sicherheitskonzept und eine Architektur, die davon ausgeht, dass kein Benutzer, kein Gerät und kein Netzwerk von Natur aus vertrauenswürdig ist, und daher in einer Zero-Trust-Implementierung eine kontinuierliche Überprüfung jeder Zugriffsanfrage erfordert.
Das bedeutet, dass Unternehmen von traditionellen Perimeterverteidigungen wie Firewalls, bei denen man allem innerhalb des Netzwerks vertraut, zu einem Modell übergehen müssen, in dem „Vertrauen ist Macht“ universell gilt, unabhängig vom Standort. Jede Transaktion, ob von einem Mitarbeiter mit einem Firmenlaptop oder von einem Anbieter über eine Cloud-Anwendung, durchläuft vor der Zugriffsgewährung mehrstufige Prüfungen der Identität, des Gerätezustands, des Verhaltens und des Kontexts.
In der Praxis werden implizite Vertrauenszonen beseitigt, indem das Netzwerk als feindliches Gebiet behandelt wird, in dem Sicherheitslücken unvermeidlich sind. Dadurch wird die Eindämmung gegenüber der reinen Erkennung priorisiert. Dieser Ansatz, der auf dem Forrester-Framework von 2010 und NIST SP 800-207 basiert , reduziert die Angriffsfläche durch die dynamische Durchsetzung granularer Kontrollen.
Kernpfeiler des Zero-Trust-Sicherheitsframeworks
Explizit verifizieren
„Explizite Verifizierung“ bedeutet, dass jeder Benutzer, jedes Gerät, jede App und jede Sitzung anhand aller verfügbaren Signale wie Identität, Gerätestatus, Standort und Risiko authentifiziert und autorisiert werden muss. Anstatt sich allein auf den Netzwerkstandort zu verlassen, werden Zugriffsentscheidungen durch eine kontinuierliche Bewertung getroffen, sodass jede Anfrage als nicht vertrauenswürdig behandelt wird, bis das Gegenteil bewiesen ist.
Verwenden Sie den Zugriff mit den geringsten Privilegien
Das Prinzip der minimalen Berechtigungen beschränkt Benutzer und Arbeitslasten auf die minimal erforderlichen Berechtigungen zur Ausführung ihrer Aufgaben. Durch die präzise Abgrenzung von Rollen, die Durchsetzung von bedarfsgerechtem und ausreichendem Zugriff sowie die regelmäßige Überprüfung von Berechtigungen reduzieren Unternehmen die potenziellen Auswirkungen eines kompromittierten Kontos oder einer Sitzung.
Vermuten Sie einen Verstoß
Bei Sicherheitslücken wird die Umgebung so behandelt, als ob Angreifer bereits eingedrungen wären. Dies führt zu Designs, die die seitliche Ausbreitung minimieren und die Auswirkungen begrenzen. Daraus resultieren Taktiken wie Mikrosegmentierung, strenge Ost-West-Kontrollen sowie schnelle Erkennung und Reaktion, um jeden Eindringling schnell einzudämmen und seine Ausbreitung zu verhindern.
Warum Zero Trust in der modernen Sicherheit wichtig ist?
Traditionelle Sicherheitsbeschränkungen
Die traditionelle, auf Perimetersicherheit basierende Sicherheit, die auf Firewalls und VPNs setzt, versagt angesichts moderner Bedrohungen wie Ransomware, Insiderrisiken, Lieferkettenangriffen und ausgeklügeltem Phishing, bei denen Angreifer die Abwehrmechanismen umgehen und monatelang unentdeckt bleiben.
Zero Trust wirkt dem entgegen, indem es kontinuierliche Verifizierung erzwingt, die Verweildauer von Sicherheitslücken durch explizite Prüfungen um bis zu 50 % reduziert , die laterale Ausbreitung einschränkt und das Prinzip der minimalen Berechtigungen anwendet, um die Angriffsfläche drastisch zu verringern. Es wandelt sich von statischen „Burg-und-Graben“-Modellen zu einem dynamischen Schutz, der sich an hybride Umgebungen anpasst und die Eskalation von Sicherheitslücken wie SolarWinds oder Colonial Pipeline verhindert.
Compliance und Geschäftsresilienz
Zero Trust gewährleistet die Einhaltung strenger Vorschriften wie DSGVO, HIPAA, PCI-DSS, NIST 800-207 und der neuen Anforderungen des DPDP Act durch die Integration von revisionssicheren Kontrollen in Zugriffsentscheidungen. Es unterstützt hybride Arbeitsmodelle, Multi-Cloud-Migrationen und ZTNA als sicheren VPN-Ersatz und ermöglicht so nahtlosen Fernzugriff ohne Gefährdung von Netzwerken. Unternehmen berichten von weniger Vorfällen und Kosteneinsparungen in Millionenhöhe und stärken ihre Resilienz gegenüber Bedrohungen bis 2025, wie KI-gestützten Angriffen und Quantenrisiken.
Strategische Geschäftsvorteile
Über die Verteidigung hinaus beschleunigt Zero Trust die digitale Transformation durch sichere Automatisierung, DevSecOps und die Integration von Drittanbietern – allesamt entscheidend für Agilität in wettbewerbsintensiven Märkten. Es fördert eine Sicherheitskultur, senkt Versicherungsprämien dank nachgewiesener Reife und positioniert Unternehmen als Vorreiter – unerlässlich für Branchen wie das Gesundheitswesen, den Finanzsektor und den öffentlichen Sektor, die Zero-Trust-Implementierungsvorgaben unterliegen.
Bedeutung der Zero-Trust-Implementierung
Die Implementierung von Zero Trust bedeutet im Kern, das Prinzip „Vertrauen ist Macht“ im gesamten Ökosystem umzusetzen und veraltete Perimeter-Vertrauensmechanismen durch kontinuierliche, kontextbasierte Validierung für jeden Zugriffsversuch zu ersetzen. Dieser grundlegende Wandel umfasst die Zuordnung von Assets, die Durchsetzung detaillierter Richtlinien über Identitätsarchitekturen und die Integration von Schutzmechanismen wie Geräteprüfungen und Mikrosegmentierung, um robuste Architekturen zu schaffen, die den Implementierungsrichtlinien von Zero-Trust-Frameworks entsprechen.
Im Gegensatz zum Einsatz isolierter Tools erfordert Zero Trust einen Implementierungsplan, der bestehende Lücken analysiert, risikoreiche Pfade priorisiert und die Reifegrade gemäß NIST 800-207 iterativ durchläuft. So werden die Herausforderungen der Zero-Trust-Implementierung bis 2026, wie die Komplexität hybrider Cloud-Umgebungen und die Interoperabilität bestehender Systeme, bewältigt. Eine effektive Zero-Trust-Architektur schafft adaptive Sicherheit, die mit den Bedrohungen skaliert und messbare Ergebnisse wie reduzierte Verweilzeiten und Compliance-Bereitschaft liefert.
6 Schritte zur Implementierung einer Zero-Trust-Architektur im Jahr 2026
Die Implementierung von Zero Trust wird praktikabel, wenn sie in klare, wiederholbare Schritte unterteilt wird, ohne zu versuchen, alles auf einmal abzusichern. Dieser 6-stufige Implementierungsplan und die Checkliste helfen Unternehmen, eine Zero-Trust-Architektur strukturiert und mit geringem Risiko zu entwerfen.
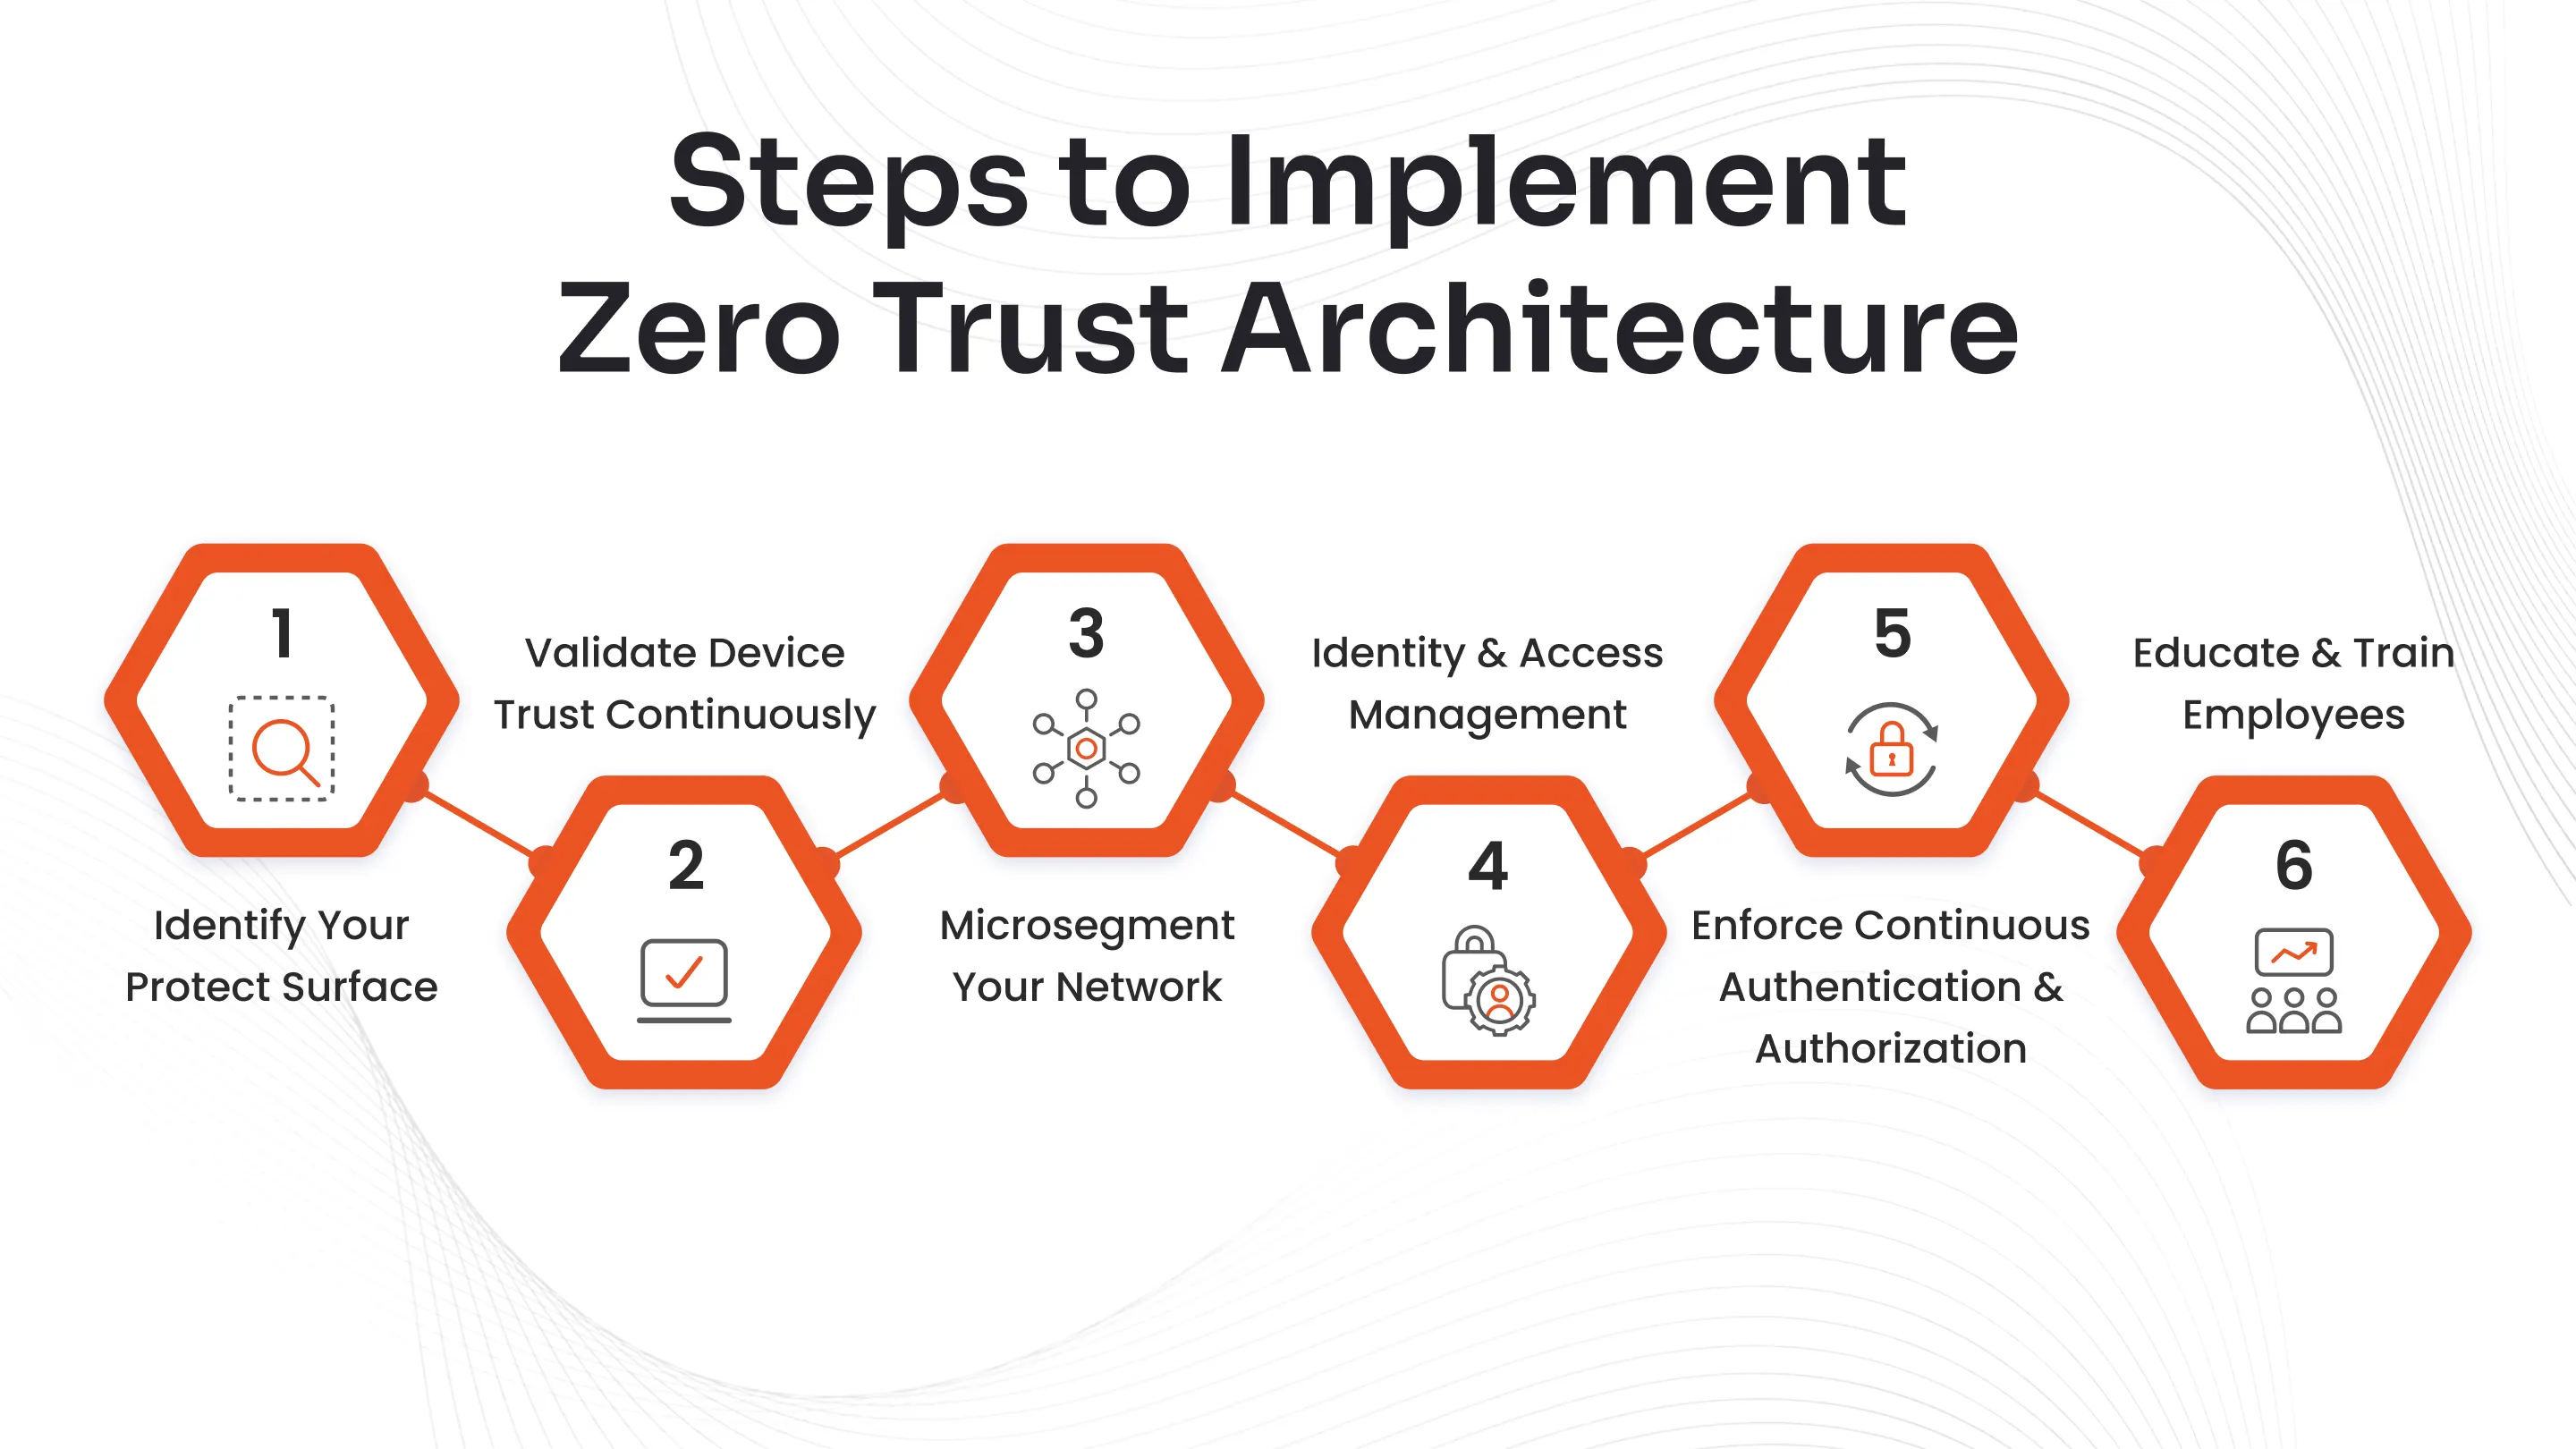
Schritt 1: Identifizieren Sie die zu schützende Oberfläche
Die Schutzfläche umfasst die kleinste, aber wichtigste Gruppe von Vermögenswerten, die zuerst gesichert werden muss. Dazu gehören hochsensible Daten, kritische Anwendungen, essenzielle Dienste und wichtige Benutzergruppen, deren Verletzung katastrophale Folgen haben könnte. Priorisieren Sie beispielsweise Finanztransaktionssysteme zur Zahlungsabwicklung, Gehaltsabrechnungsdatenbanken mit Mitarbeitervergütungen, Identitätsanbieter zur Authentifizierung oder Patientendaten mit geschützten Gesundheitsinformationen (PHI) im Gesundheitswesen, wo bereits ein einziger Sicherheitsvorfall zu Bußgeldern, Reputationsschäden und Betriebsunterbrechungen führen kann.
Eine zu enge Fokussierung vernachlässigt die gesamte Angriffsfläche, die Tausende dynamischer Endpunkte, Anwendungen und Datenflüsse umfasst, welche Ressourcen überlasten und den Nutzen verzögern. Stattdessen sollten Abhängigkeiten analysiert, Bedrohungsmodelle mit Asset-Inventaren erstellt und Kontrollmaßnahmen iterativ gemäß den NIST-800-207-Richtlinien implementiert werden. Dies ermöglicht schnelle Erfolge, messbare Fortschritte und skalierbare Reife, ohne Teams oder Budgets im Vorfeld zu überlasten.
Schritt 2: Gerätevertrauen kontinuierlich überprüfen
Gerätevertrauen erfordert von Benutzern den Nachweis der Integrität und Compliance ihrer Endgeräte, bevor sie Zugriff erhalten. Dies ersetzt einmalige Prüfungen durch eine kontinuierliche Validierung im Zero-Trust-Modell. Agenten oder NAC-Lösungen prüfen Betriebssystemversionen, Patch-Level gegen aktive Sicherheitslücken, vollständige Festplattenverschlüsselung, Firewall-Konfigurationen und die Verfügbarkeit von EDR-Tools und blockieren automatisch veraltete oder anfällige Hardware aus Netzwerken.
Erweitern Sie die Überwachung, um unautorisierte Softwareinstallationen, umgangene, per Sideloading installierte Anwendungen, veraltete Clientversionen oder Indikatoren für Rechteausweitung wie z. B. fehlerhafte Administratorprozesse zu erkennen. Leiten Sie Signale an Gateways zur Quarantäne, zur Aufforderung zur Fehlerbehebung oder zur Blockierung weiter und schützen Sie so hybride Umgebungen mit BYOD-, IoT- und Remote-Geräten effektiv vor internen und externen Bedrohungen.
Schritt 3: Mikrosegmentieren Sie Ihr Netzwerk
Mikrosegmentierung unterteilt Netzwerke in fein abgegrenzte, isolierte Zonen und setzt standardmäßig Ablehnungsrichtlinien durch, die nur unbedingt notwendige Ost-West-Kommunikation zwischen autorisierten Entitäten zulassen. Nutzen Sie Software-Defined Networking (SDN), Host-Agenten oder Cloud-native Dienste, um identitätsbezogene Kontextrichtlinien durchzusetzen und so vollständige Transparenz und Überwachung der Datenflüsse in verschiedenen Umgebungen zu gewährleisten.
Wichtige Beispiele: Um die Verbreitung von Zugangsdaten zu verhindern, wird die Interaktion von Gehaltsabrechnungssystemen mit Marketinganwendungen unterbunden; der Zugriff auf HR-Datenbanken wird auf autorisiertes Personal beschränkt; kritische Anwendungen dürfen nur auf sicherheitsverifizierten Geräten über explizite Zulassungslisten ausgeführt werden. Diese Eindämmungsstrategie verhindert die Verbreitung von Ransomware, wie Angriffe im Stil von SolarWinds gezeigt haben, und lässt sich nahtlos auf lokale, Cloud- und Hybridinfrastrukturen skalieren, ohne dass vollständige Neukonzeptionen erforderlich sind.
Schritt 4: Identitäts- und Zugriffsmanagement
IAM Bildet die Grundlage von Zero Trust, indem es Benutzeridentitäten streng authentifiziert und präzise Berechtigungen nach der Verifizierung festlegt, um dauerhafte Berechtigungen vollständig zu eliminieren. Führen Sie MFA flächendeckend ein, mithilfe von Biometrie, Hardware-Tokens oder adaptiven Push-Benachrichtigungen, begleitet von einem Prinzip der minimalen Berechtigungen, das exakt auf die Anforderungen und Dauer der jeweiligen Aufgabe abgestimmt ist.
Integrieren Sie Just-in-Time-Berechtigungserweiterungen (JIT) durch Genehmigungsworkflows, robuste rollenbasierte Zugriffskontrolle (RBAC) für konsistente Berechtigungen und HR-integrierte Automatisierung für die Bereitstellung neuer Zugriffe und die sofortige Entzugsberechtigung bei Rollenwechseln oder Kündigungen. Diese Maßnahmen reduzieren übermäßig privilegierte Konten um bis zu 80 %, ermöglichen SIEM-integrierte Audits und bilden die Grundlage für ein privilegiertes Zugriffsmanagement (PAM), das für die Compliance im Finanz-, Gesundheits- und Regierungssektor unerlässlich ist.
Schritt 5: Kontinuierliche Authentifizierung und Autorisierung erzwingen
Die kontinuierliche Authentifizierung verknüpft Identität, Gerätestatus, Standort, Zeit und Verhaltenssignale zu einer fortlaufenden Echtzeit-Risikobewertung während jeder Sitzung, über die anfängliche Anmeldung hinaus. Tools wie UEBA und CASBs erkennen Anomalien wie abrupte IP-Änderungen, ungewöhnliche Datenmengen oder Tastatureingabeanomalien und lösen nahtlos zusätzliche Sicherheitsabfragen, Sitzungsbegrenzungen oder sofortige Beendigungen aus.
Der Zugriff bleibt flexibel: Verifizierte Benutzer im Inland haben während der üblichen Geschäftszeiten volle Berechtigungen, während bei Anomalien im Ausland, Hinweisen auf Malware oder Angriffsversuchen auf Anwendungen, APIs und Multi-Cloud-Umgebungen die Berechtigungen entzogen werden. KI/ML-gestützte Anpassungsfähigkeit gewährleistet eine proaktive Bedrohungsabwehr und verkörpert den Grundsatz „Vertrauen ist gut, Kontrolle ist besser“ in verteilten, dynamischen Unternehmen.
Schritt 6: Mitarbeiter schulen und weiterbilden
Menschliche Faktoren gefährden Zero Trust, wenn sie nicht berücksichtigt werden. Daher wandeln strukturierte Schulungen Mitarbeiter durch umfassende, wiederkehrende Programme in proaktive Sicherheitsverbündete um. Vermittelt werden Kernprinzipien wie universelle Verifizierung, praktische Übungen zu neuen Prozessen wie MFA-Handling und Zugriffsverweigerung sowie realistische Phishing-, Vishing- und Social-Engineering-Simulationen, um die Erkennungsfähigkeiten zu schärfen.
Wir bieten rollenspezifische Inhalte, Governance-Richtlinien für Führungskräfte, sicheres Programmieren für Entwickler und grundlegende Sicherheitsmaßnahmen für alle – ergänzt durch Gamification, Newsletter und vierteljährliche Übungen zur Verankerung von Gewohnheiten. Kennzahlen wie Erfolgsquoten bei Phishing-Simulationen und die Einhaltung von Richtlinien messen die Wirksamkeit und führen häufig zu einer Reduzierung von Vorfällen um 40–70 %, während gleichzeitig der Widerstand gegen Veränderungen minimiert und die architektonische Verankerung durch kulturelle Ausrichtung maximiert wird.
Häufige Herausforderungen bei der Implementierung von Zero Trust bis 2026
Organisationen, die bis 2026 eine Zero-Trust-Architektur implementieren möchten, stehen vor anhaltenden Herausforderungen, die den Fortschritt gefährden können, wenn sie nicht angegangen werden – von strategischer Unsicherheit bis hin zu technischen Problemen. Dieser Abschnitt beschreibt fünf häufige Herausforderungen und stellt praktische Lösungsansätze vor, um eine reibungslosere Implementierung der Zero-Trust-Architektur angesichts sich wandelnder Bedrohungen und hybrider Komplexitäten zu gewährleisten.
Nicht wissen, wo man anfangen soll
Viele Teams fühlen sich überfordert, wenn ihnen ein klarer Einstiegspunkt fehlt. Sie sind unsicher, ob sie bei der Zero-Trust-Implementierung Identität, Netzwerke oder Endpunkte priorisieren sollen. Beginnen Sie mit der zu schützenden Oberfläche und erfassen Sie Ihre wichtigsten Assets wie Kundendaten oder Kernanwendungen mithilfe der NIST 800-207-Roadmaps. Führen Sie Reifegradanalysen mit kostenlosen Tools von CISA oder Forrester durch, um gestaffelte Pläne zu erstellen. So vermeiden Sie eine Analyse-Paralyse und erzielen innerhalb von 90 Tagen erste Erfolge.
Implementierung in komplexen Infrastrukturen
Hybride Multi-Cloud-Umgebungen mit On-Premise-, SaaS- und Edge-Lösungen können bei der Einführung von Zero Trust zu Lücken in der Richtliniendurchsetzung führen. Nutzen Sie agentenlose Orchestrierungsplattformen, die die Transparenz über alle Silos hinweg vereinheitlichen, ohne die bestehende Infrastruktur komplett zu ersetzen. Beginnen Sie mit der Analyse risikoreicher Pfade mittels Traffic-Flow-Mapping und föderieren Sie anschließend die Identitäten verschiedener Anbieter, um konsistente Kontrollen zu gewährleisten. Skalieren Sie die Infrastruktur schrittweise, um deren Ausbreitung effektiv zu bewältigen.
Fehlende kontinuierliche Überwachung
Teams behandeln Zero Trust oft als „einrichten und vergessen“, vernachlässigen dabei aber die Echtzeit-Anomalieerkennung, die für die dynamische Durchsetzung von Richtlinien unerlässlich ist. Integrieren Sie SIEM mit UEBA-Plattformen, um Verhaltensbaselines für Protokolle, Endpunkte und Netzwerke zu erstellen. Automatisieren Sie Warnmeldungen und Reaktionen über SOAR und gewährleisten Sie so eine kontinuierliche Transparenz, die sich mit den Bedrohungen weiterentwickelt und nicht auf statischen Konfigurationen basiert.
Anbindung an Altsysteme
Legacy-Anwendungen ohne moderne APIs sind resistent gegen Mikrosegmentierung und kontinuierliche Authentifizierung und verhindern so die vollständige Implementierung eines Zero-Trust-Netzwerks. Der Einsatz von API-Gateways oder Shadow-Agents zur Kapselung inkompatibler Systeme ermöglicht die Durchsetzung von Richtlinien ohne Refactoring. Priorisieren Sie Containerisierungs-Roadmaps und integrieren Sie diese über Service-Meshes, um die Modernisierung schrittweise voranzutreiben, den Betrieb aufrechtzuerhalten und Risiken in bestehenden Systemen zu minimieren.
Kostenbedenken
Zero Trust erfordert Vorabinvestitionen in MFA, ZTNA, PAM, IGA und EDR-Tools sowie qualifizierte Fachkräfte in den Bereichen Identitätsmanagement, Netzwerksicherheit und Cloud-Sicherheit – und das bei begrenzten Budgets. Investitionen sollten phasenweise nach ROI erfolgen, beginnend mit der Identitätssicherung (kostengünstigste Lösung mit größter Wirkung) und intern durch Zertifizierungen geschult werden. Cloud-Nutzungsmodelle senken die Investitionskosten um 40 %, während die reduzierten Kosten von Sicherheitsvorfällen laut Gartner-Analysen die langfristigen Investitionen rechtfertigen.
Privileged Access Management zur Implementierung von Zero Trust
Privileged Access Management (PAM)-Lösungen sind in einer Zero-Trust-Strategie unerlässlich, da sie permanente Administratorrechte unterbinden, jede privilegierte Anfrage streng verifizieren und risikoreiche Aktivitäten auf Servern, Datenbanken und Administrationskonsolen kontinuierlich überwachen. Sie erzwingen Just-in-Time (JIT)-Zugriffe , speichern und rotieren Anmeldeinformationen in sicheren Tresoren, ergänzen die Authentifizierung um zusätzliche Sicherheitsmaßnahmen wie Multi-Faktor-Authentifizierung (MFA) oder Biometrie und protokollieren jede privilegierte Sitzung in Echtzeit, um Anomalien zu erkennen, Missbrauch zu verhindern und Angriffe auf Basis von Anmeldeinformationen abzuwehren.
miniOrange vereint IAM und PAM Bereitstellung eines einheitlichen, auf Zero Trust ausgerichteten Sicherheits-Stacks, der Unternehmen dabei hilft, Identitäten zu zentralisieren, das Prinzip der minimalen Berechtigungen durchzusetzen und privilegierte Zugriffe in Cloud- und On-Premise-Umgebungen mit starker MFA, JIT-Zugriff, Sitzungsüberwachung und Endpunktkontrollen zu sichern.

Häufig gestellte Fragen
Was sind die drei Hauptprinzipien der Zero-Trust-Implementierung?
Die drei Hauptprinzipien sind: explizite Verifizierung (Authentifizierung jeder Anfrage anhand aller Signale), Durchsetzung des Prinzips der minimalen Berechtigungen (Erteilung der minimal erforderlichen Berechtigungen) und Annahme eines Sicherheitsverstoßes (Design so, als ob sich Angreifer im System befänden, um die laterale Ausbreitung zu minimieren).
Ist Zero Trust schwer umzusetzen?
Die Implementierung ist überschaubar, wenn sie phasenweise erfolgt, beginnend mit der Identitätssicherung und dem Schutz wichtiger Ressourcen wie der Benutzeroberfläche, und anschließend iterativ Netzwerk- und Überwachungskontrollen gemäß den NIST-Richtlinien.
Was ist ein Beispiel für Zero Trust?
Ein gängiges Beispiel ist der Ersatz von VPNs durch ZTNA, bei dem Remote-Mitarbeiter erst nach MFA, Gerätekonformitätsprüfungen und Verhaltensanalyse auf bestimmte SaaS-Anwendungen zugreifen können, ohne dass das gesamte Netzwerk offengelegt wird.
Wie lange dauert die Implementierung von Zero Trust?
Die Zeitpläne variieren je nach Unternehmensgröße: Kleine Firmen erreichen eine erste Reifephase in 6-12 Monaten durch gestaffelte Fahrpläne; Großunternehmen benötigen 18-36 Monate für die vollständige Abdeckung und konzentrieren sich zunächst auf schnelle Erfolge.
Ist Zero Trust besser als VPN?
Ja, Zero Trust ist VPNs überlegen, indem es einen detaillierten Zugriff auf Anwendungsebene ermöglicht, ohne ganze Netzwerke offenzulegen, eine kontinuierliche Verifizierung über den Login hinaus bietet und die Angriffsfläche reduziert – ideal für hybride Arbeitsumgebungen im Vergleich zum breiten Vertrauensmodell von VPNs.



Hinterlasse einen Kommentar