
Angreifer haben längst erkannt, dass die Verschlüsselung von Dateien nur die halbe Miete ist. Ihnen die Möglichkeit zur Datenwiederherstellung ohne Lösegeld zu nehmen, ist ihr eigentliches Ziel. Eine globale Umfrage von Veeam unter 1,300 Organisationen ergab, dass Ransomware-Angriffe in 89 % der Fälle auf Backup-Speicher abzielten. Dies beweist, dass Angreifer Backups mittlerweile genauso stark im Blick haben wie die Originaldaten.
Offline-Backups sind die Standardmaßnahme, um dieser Zahl entgegenzuwirken. Physisch getrennte Laufwerke lassen sich nicht über ein Netzwerk verschlüsseln. Doch ein Backup allein reicht nicht aus. Die meisten Unternehmen richten es ein, haken es ab und glauben, das Schwierigste sei getan.
Dieser Blogbeitrag behandelt daher, worin diese Lücken bestehen, was Compliance-Rahmenwerke tatsächlich über Offline-Backups und Schutzmaßnahmen aussagen und welche Zugriffskontrollen eingerichtet sein müssen, damit ein Offline-Backup seine Aufgabe erfüllen kann.
Was ist ein Backup?
Ein Backup ist eine regelmäßig gespeicherte Kopie Ihrer Daten, damit Ihr Unternehmen Datenverluste rückgängig machen kann. Ob Ransomware-Angriffe, Hardwareausfälle, versehentliches Löschen, Naturkatastrophen usw. – Backups sind der Mechanismus zur Datenwiederherstellung.
Der von den meisten Sicherheitsteams befolgte Standard ist die 3-2-1-Regel : drei Kopien der Daten, gespeichert auf zwei verschiedenen Speichermedien, wobei eine Kopie extern aufbewahrt wird. Viele Frameworks haben dies auf 3-2-1-1 erweitert und eine vierte Anforderung hinzugefügt: eine Offline- oder unveränderliche Kopie.
Die drei wichtigsten Backup-Typen sind vollständige Backups (jedes Mal eine komplette Kopie), inkrementelle Backups (nur die Änderungen seit dem letzten Backup) und differenzielle Backups (nur die Änderungen seit dem letzten vollständigen Backup). Die meisten Unternehmen nutzen eine Kombination davon. Eine gängige Konfiguration ist ein wöchentliches vollständiges Backup mit täglichen inkrementellen Backups.
Was ist ein Offline-Backup?
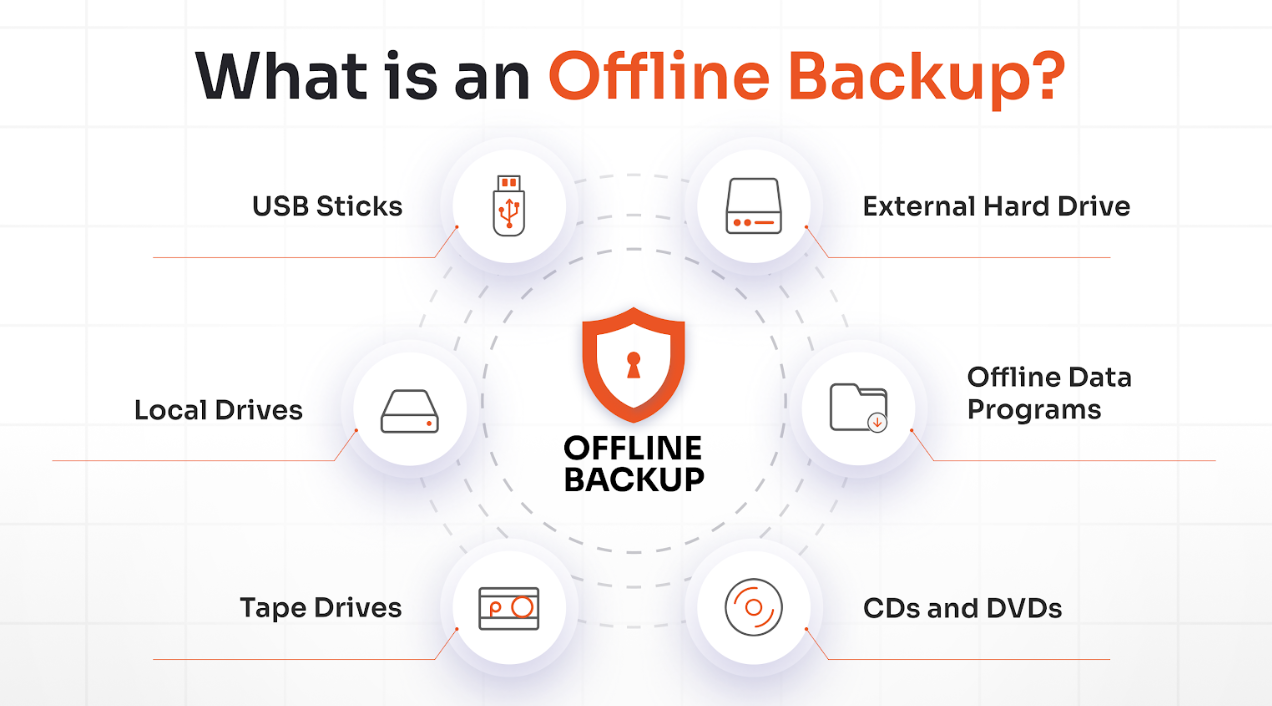
Bei einer Offline-Datensicherung werden Daten auf einem Gerät gespeichert, das physisch von jedem Netzwerk getrennt ist. Gemeinsames Merkmal externer Festplatten, LTO-Bandkassetten, USB-Laufwerke und Offline-NAS-Geräte ist, dass das Speichermedium nach Abschluss der Datensicherung getrennt wird.
Da es physisch getrennt ist, kann Ransomware es nicht über die Netzwerkpfade erreichen, die es ursprünglich genutzt hat, um Ihre Systeme zu kompromittieren.
Offline-Backups vs. Air-Gapped-Backups vs. Unveränderliche Backups
Diese drei Begriffe werden in der Branche synonym verwendet. Das sollte aber nicht so sein.
| Aspekt | Offline-Backup | Air-Gapped Backup | Unveränderliches Backup |
|---|---|---|---|
| Kernidee | Nach der Datensicherung wurde die Verbindung getrennt. | Isoliert vom Produktionsnetzwerk | Kann für eine bestimmte Zeit nicht geändert/gelöscht werden. |
| Netzwerkverbindung | Nur während der Datensicherung/Wiederherstellung | Keine oder streng getrennt | Bleibt normalerweise online/verbunden |
| Schutzmechanismus | Physische/logische Trennung | Physikalischer/logischer Luftspalt | WORM (Einmal schreiben, viele lesen) |
| Risiko ändern/löschen | Bearbeitbar nach Wiederherstellung der Verbindung | Nur von autorisierten Administratoren bearbeitbar | Nicht bearbeitbar/löschbar bis zum Ablauf der Aufbewahrungsfrist. |
| Widerstandsfähigkeit gegen Ransomware | Stark, außer wenn verbunden | Stark gegen Fernangriffe | Auch mit gestohlenen Administratorzugangsdaten stabil |
| Typischer Anwendungsfall | Allgemeine 3-2-1- oder 3-2-1-1-0-Backups für KMUs und Unternehmen | Kritische Infrastrukturen, Hochsicherheitsumgebungen | Abwehr von Cloud-/Unternehmens-Ransomware und Insider-Bedrohungen |
| Hauptnachteil | Manuelle Handhabung; riskant im angeschlossenen Zustand | Höhere Kosten und Komplexität | Hängt von der korrekten Aufbewahrung ab; Zugriffskontrolle ist weiterhin erforderlich. |
Die meisten Organisationen benötigen mindestens ein Offline-Backup. In Hochrisikoumgebungen sollten jedoch alle drei Backups verwendet werden.
Vor- und Nachteile von Offline-Backups
Der Hauptvorteil von Offline-Backups liegt darin, dass sie tatsächlich vor Netzwerkangriffen geschützt sind. Da sie nicht vom Internet abhängig sind, funktioniert Ihr Backup auch dann, wenn keine Verbindung besteht. Allerdings bringen sie auch Einschränkungen mit sich, wie längere Wiederherstellungszeiten und physische Sicherheitslücken.
Vorteile von Offline-Backups
- Starker Schutz vor Cyberbedrohungen
- Volles Eigentum und eine vorhersehbare einmalige Kosten
- Keine Internetverbindung für den Zugriff auf Dateien erforderlich
Nachteile von Offline-Backups
- Physikalische Risiken und Hardwareausfälle
- Manueller Aufwand für die Synchronisierung und menschliche Fehler
- Langsamere Wiederherstellung und begrenzte Speicherkapazität
Warum Offline-Backups immer noch kompromittiert werden
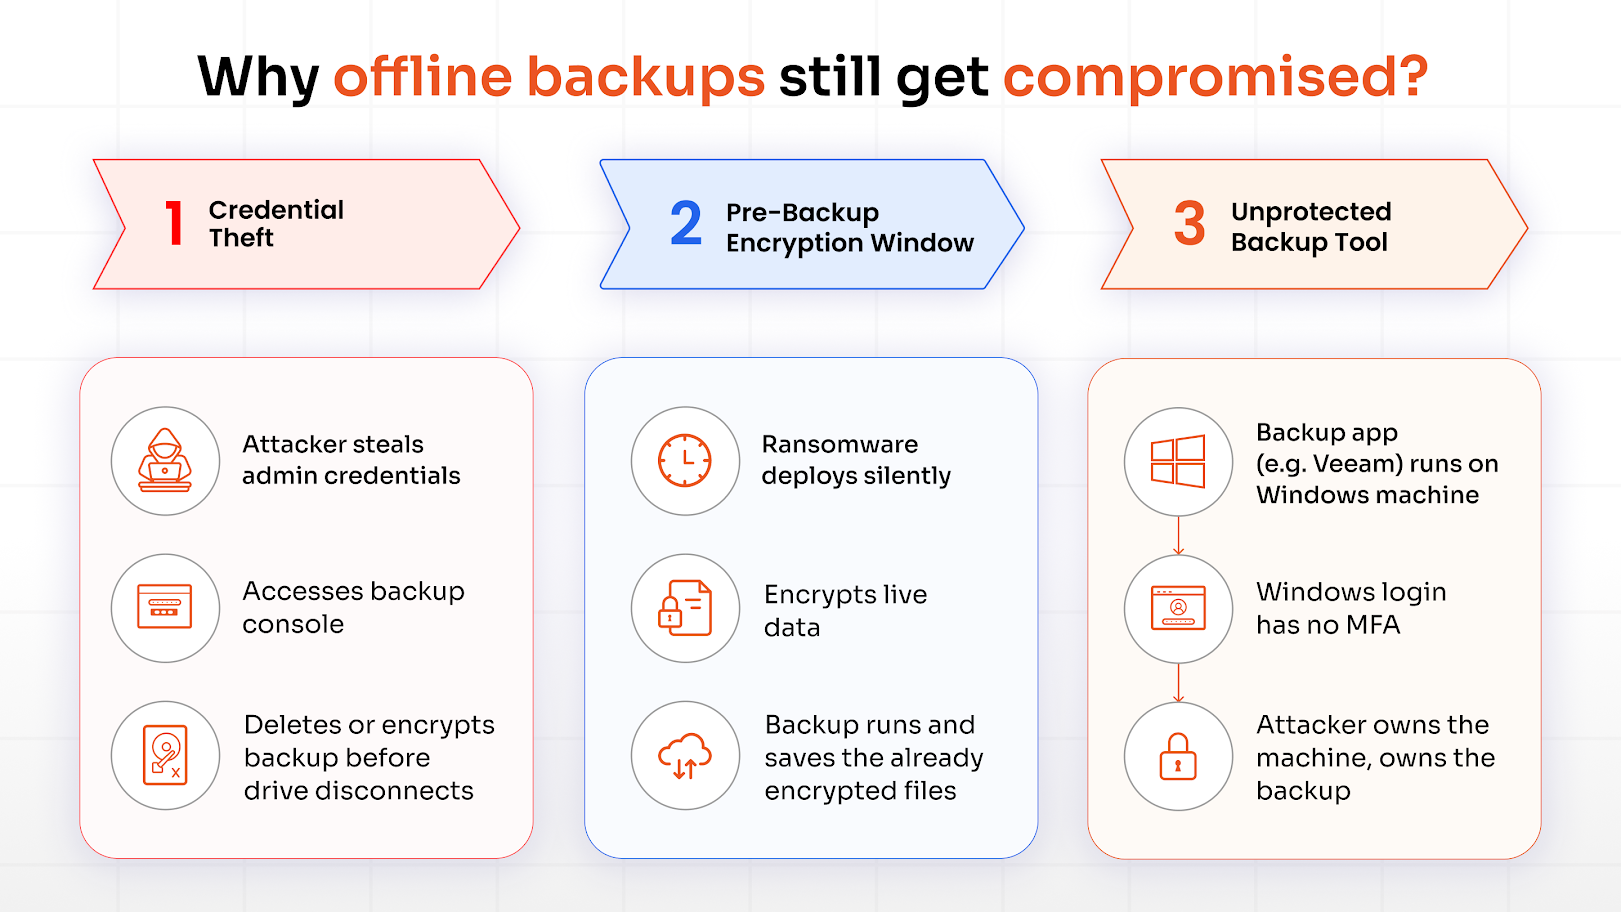
Eine Offline-Sicherung schützt Ihre Daten vor externer Verschlüsselung. Sie schützt jedoch nicht das Fenster vor der Trennung, die vor dem Ransomware-Angriff erfassten Daten oder die zugehörige Softwarekonsole. Das Verständnis dieser Sicherheitslücken ist die Grundlage jeder nachfolgenden Sicherheitsstrategie.
Pfad 1: Diebstahl von Zugangsdaten vor der Trennung
Die meisten Backup-Zeitpläne sehen ein Zeitfenster (typischerweise über Nacht) vor, in dem das Laufwerk angeschlossen ist und das Backup läuft. Wenn ein Angreifer ein privilegiertes Konto kompromittiert hat, kann er während dieses Zeitfensters auf die Backup-Konsole zugreifen und das Backup löschen oder verschlüsseln, bevor die Verbindung getrennt wird.
Pfad 2: Das Verschlüsselungsfenster vor der Datensicherung
Raffinierte Ransomware-Angriffe bleiben wochenlang unentdeckt, bevor sie aktiv werden. Bis dahin sind die kompromittierten Dateien bereits mehrfach gesichert worden. Ihr Offline-Backup ist eine saubere Kopie bereits verschlüsselter Daten.
Deshalb ist es neben der physischen Isolation wichtig, mehrere Sicherungskopien zu erstellen und regelmäßige Überprüfungen durchzuführen.
Pfad 3: Das ungeschützte Sicherungstool
Die meisten Backup-Tools laufen auf Windows-Rechnern. Wenn dieser Windows-Rechner keine Multi-Faktor-Authentifizierung (MFA) für die Anmeldung oder den RDP-Zugriff bietet, kann ein Angreifer mit einem gestohlenen Passwort sich direkt am Rechner anmelden und auf die Backup-Dateien auf Systemebene zugreifen.
Dass das Laufwerk vom Stromnetz getrennt wird, ist irrelevant, wenn die zugehörige Software ungeschützt ist. Daher haben alle drei Wege dasselbe gemeinsam: Die Datensicherung war physisch gesichert, die Zugriffsebene jedoch nicht.
Konformitätsstandards für Offline-Backups
Verschiedene Sicherheitsrahmen und -vorschriften enthalten spezifische Anforderungen an den Backup-Schutz.
NIST-SP 800-209
Dies ist ein Leitfaden für die Speicherinfrastruktur. Er empfiehlt Air-Gap-Backups für kritische Systeme, Out-of-Band-Management und eine Null-Toleranz-Politik gegenüber Datenbeschädigung während der Wiederherstellungstests.
NIST-SP 800-53
Dies ist ein Katalog von Sicherheits- und Datenschutzmaßnahmen. Er umfasst Kontrollfamilien für die Zugriffskontrolle und Notfallplanung. Organisationen, die dem FISMA unterliegen, verwenden ihn als Kontrollgrundlage.
ISO/IEC 27001 (Anhang A 8.13)
Organisationen müssen Datensicherungsverfahren mit entsprechenden Tests implementieren. Externe Speicherung und redundante Kopien sind gängige Implementierungsoptionen, die diese Kontrollmaßnahme erfüllen. Die Norm selbst definiert jedoch das Ergebnis, nicht die genaue Methode. Die Zertifizierung erfordert die Überprüfung der Wirksamkeit der Kontrollmaßnahme durch einen Auditor.
Datenschutz
Die DSGVO beeinflusst, wie Unternehmen die Aufbewahrung und Löschung von Backups gestalten. Üblicherweise regeln Unternehmen dies über Aufbewahrungsrichtlinien und geplante Löschzyklen, wobei das rechtliche Gleichgewicht zwischen Aufbewahrungspflichten und Löschrechten eine sorgfältige Planung erfordert.
Offline-Backups und Cyberversicherung
Cyberversicherer sind in ihren Anforderungen deutlich präziser geworden. Die meisten großen Versicherer verlangen mittlerweile mindestens Offline- oder unveränderliche Sicherungskopien.
Versicherer validieren Backup-Kontrollen zunehmend anhand technischer Nachweise: Konfigurationsprotokolle, Telemetriedaten und Daten zur aktiven Nutzernutzung. Sie wollen sicherstellen, dass der Zugriff auf die Backup-Konsole eine Multi-Faktor-Authentifizierung (MFA) erfordert, dass Wiederherstellungstests dokumentiert sind und dass Backup-Systeme durch dieselben Sicherheitsmaßnahmen geschützt sind wie Produktionssysteme.
Wenn jedoch ein Konto, das Zugriff auf Ihr Backup-System hatte, durch einen Ransomware-Angriff kompromittiert wird und dieses Konto nicht durch eine Zwei-Faktor-Authentifizierung (2FA) geschützt war, kann der Versicherer die Schadensregulierung teilweise oder vollständig ablehnen. Auch SMS- und Push-Benachrichtigungs-basierte 2FA -Lösungen werden kritisch hinterfragt. Viele Versicherer legen bei der Absicherung von Konten mit hohem Sicherheitsrisiko mittlerweile besonderen Wert auf Phishing-resistente 2FA-Lösungen wie FIDO2-Hardware-Schlüssel.
So schützen Sie Offline-Backups: Ein mehrstufiger Ansatz
Physische Isolation ist nur eine Schutzebene. Sie benötigen drei. Physische Sicherheit, digitale Sicherheit und Zugangskontrolle decken jeweils unterschiedliche Angriffsvektoren ab. Fehlt eine dieser Ebenen, verlieren die anderen an Bedeutung, als ihnen ursprünglich zugedacht war.
Physische und Speichersicherheit
Bewahren Sie Offline-Medien in einem feuer- und wasserfesten Safe auf. Für wirklich wichtige Daten sollten Sie eine zweite Kopie an einem separaten Ort aufbewahren, beispielsweise in einem externen Lager, einem Zweitbüro oder einem Bankschließfach.
Verwenden Sie einen Rotationsplan für die Festplatten. Tägliche, wöchentliche und monatliche Festplattenwechsel, wobei mindestens eine Festplatte stets getrennt bleibt. Protokollieren Sie jede Handhabung, jeden Anschluss und jeden Transport einer Festplatte. Diese Dokumentation der Aufbewahrungskette ist bei Compliance-Prüfungen von Bedeutung.
Für maximalen Schutz vor Ransomware-Angriffen: einmalig beschreibbare Datenträger wie M-Discs oder schreibgeschützte LTO-Bandkassetten. Diese können selbst von jemandem mit physischem Zugriff nicht überschrieben werden.
Verschlüsselung und Unveränderlichkeit
Verschlüsseln Sie jedes Offline-Backup im Ruhezustand mit AES 256-Bit. Sollte das Laufwerk verloren gehen, sind die Daten unlesbar. VeraCrypt eignet sich hervorragend für die lokale Datenträgerverschlüsselung unter Windows.
Aktivieren Sie für jede Backup-Ebene, die dauerhaft verbunden bleibt (NAS, Cloud), die Objektunveränderlichkeit oder die WORM-Speicherung. Dadurch wird das Backup für den von Ihnen festgelegten Aufbewahrungszeitraum gesperrt. Selbst ein Administratorkonto kann es nicht löschen. Einige Tools, wie beispielsweise Macrium Reflect, nutzen Dateiberechtigungsbeschränkungen, um einen ähnlichen Schutz ohne vollständige WORM-Speicherung zu erreichen.
MFA für Backup-Systeme (Windows-Anmeldung und RDP)
Backup-Tools laufen auf Windows-Servern , wodurch zwei separate Authentifizierungsoberflächen entstehen, die beide eine Multi-Faktor-Authentifizierung (MFA) erfordern: die Backup-Anwendung selbst und der Windows-Rechner, auf dem sie ausgeführt wird.
Die Sicherung des Backup-Tools durch die Implementierung einer MFA-Lösung ist ein erster Schritt. Der Windows-Server ist jedoch weiterhin über lokale Anmeldung und RDP erreichbar. Ein Angreifer mit einem gestohlenen Domänenadministratorpasswort kann sich direkt am Server anmelden und auf die Backup-Dateien auf Dateisystemebene zugreifen, ohne jemals die Anmeldeseite der Backup-Anwendung zu berühren.
Sie benötigen MFA auf beiden Ebenen: der Backup-Anwendung und dem Windows-Rechner, auf dem sie ausgeführt wird.
Für die Windows-Anmeldung mit Multi-Faktor-Authentifizierung (MFA) können Sie die Integration über RADIUS mithilfe einer NPS-Erweiterung nutzen oder eine dedizierte Windows-MFA-Lösung verwenden, die sowohl lokale als auch RDP-Anmeldungen abdeckt. Denn ein Server mit MFA für RDP, aber einer ungeschützten lokalen Konsole, stellt weiterhin ein Sicherheitsrisiko dar.
MFA für privilegierten Zugriff
Ransomware gelangt etwa genauso häufig über privilegierte Konten wie über Software-Schwachstellen in Backups. Gestohlene Domänenadministrator-Zugangsdaten sind in Vorfallsberichten der häufigste Einfallsweg.
Backup-Administratorkonten sollten von regulären Administratorkonten getrennt sein. Dies bedeutet unterschiedliche Anmeldeinformationen, minimale Berechtigungen und die Notwendigkeit einer Multi-Faktor-Authentifizierung (MFA) bei jeder Anmeldung. Das Prinzip der minimalen Berechtigungen ist strikt anzuwenden: Backup-Administratoren sollten lediglich Lese- und Schreibzugriff auf den Backup-Speicher haben.
Die Überprüfung gemeinsam genutzter Administratorkonten gestaltet sich schwierig, da nicht nachvollziehbar ist, wer auf welche Daten zugegriffen hat und die Multi-Faktor-Authentifizierung (MFA) ohne Zuordnung zu einer individuellen Identität nicht ordnungsgemäß durchgesetzt werden kann. RBAC (rollenbasierte Zugriffskontrolle) bietet hierfür eine Lösung.
FA: Schutz des Zugriffs bei Netzwerkausfall
Ransomware-Angriffe unterbrechen häufig die Internetverbindung – manchmal absichtlich, manchmal unbeabsichtigt. Wenn Ihre Multi-Faktor-Authentifizierung auf Cloud-basierten Push-Benachrichtigungen beruht, wird Ihr Team genau dann ausgesperrt, wenn es den Zugriff am dringendsten benötigt.
Offline-MFA löst dieses Problem. TOTP-basierte Authentifizierungs -Apps generieren zeitbasierte Codes lokal, ohne dass eine Netzwerkverbindung erforderlich ist. Sicherheitsschlüssel funktionieren vollständig offline durch kryptografische Challenge-Response-Verfahren. Und vorab generierte Backup-Codes dienen als letzte Option, falls beides fehlschlägt.
Aus Sicht der Cyberversicherung sind FIDO2-Schlüssel eine lohnende Investition. Sie sind phishing-resistent, offline nutzbar und gelten bei den meisten Anbietern mittlerweile als Goldstandard für privilegierte Zugänge. Selbst wenn ein Angreifer Ihr Passwort stiehlt, kann er sich ohne den physischen Schlüssel nicht anmelden.
Fazit
Die Angreifer, die es auf die Backup-Speicher von 89 % der Organisationen abgesehen hatten, setzten auf eines: dass die Backups zwar existierten, die entsprechenden Kontrollmechanismen jedoch nicht.
Die physische Isolation schützt das Laufwerk vor Remote-Verschlüsselung. Sie schützt jedoch nicht das Zugriffsfenster, die Sicherungskonsole oder die Administratoranmeldeinformationen, die darauf zugreifen. Genau hier liegt die Sicherheitslücke. Und es handelt sich dabei ebenso sehr um ein Zugriffskontrollproblem wie um ein Speicherproblem.
Multi-Faktor-Authentifizierung (MFA) für die Backup-Anwendung, MFA auf dem Windows-Rechner, auf dem sie ausgeführt wird, separate Administratoranmeldeinformationen für das Backup, Offline-fähige MFA für den Fall eines Netzwerkausfalls und dokumentierte Wiederherstellungstests. Jede Ebene deckt die Lücken der anderen ab.
Das ist das Gesamtbild.
Wenn Sie speziell nach einer Offline-MFA- Lösung für den Zugriff auf Ihr Backup-System suchen , ist die Offline-MFA-Lösung von miniOrange genau für diesen Anwendungsfall konzipiert. Kontaktieren Sie uns, um zu erfahren, wie sie in Ihrem Unternehmen funktionieren kann.
Häufig gestellte Fragen
Was besagt die 3-2-1-Regel für Datensicherungen?
Die 3-2-1-Regel empfiehlt, drei Kopien Ihrer Daten auf zwei verschiedenen Speichermedien zu speichern, wobei eine Kopie extern aufbewahrt wird. Ein modernisierter 3-2-1-1-0-Ansatz ergänzt dies um eine unveränderliche oder vom Internet getrennte Kopie und legt Wert auf verifizierte, fehlerfreie Wiederherstellungstests.
Warum sollten Backups offline aufbewahrt werden?
Ransomware-Angriffe zielen gezielt auf vernetzte Backup-Systeme ab. Ein Offline-Backup auf einem physisch getrennten Laufwerk ist über die Netzwerkpfade, die Angreifer für den Zugriff auf Ihre Systeme nutzen, nicht erreichbar; es handelt sich um die Kopie, die sie nicht aus der Ferne verschlüsseln können.
Wo lassen sich Backups am sichersten speichern?
Für die Kopie vor Ort wird ein feuer- und wasserfester Safe benötigt. Eine zweite Kopie sollte an einem separaten Ort aufbewahrt werden (z. B. in einem externen Lager, einem Bankschließfach oder einem Nebenbüro). Denn Feuer oder Überschwemmung könnten beide Kopien zerstören, wenn sie sich am selben Ort befinden.
Benötigt eine Cyberversicherung Offline-Backups?
Die meisten großen Anbieter betrachten Offline- oder unveränderliche Backups als Mindestanforderung. Sie fordern zudem zunehmend MFA für Backup-Systeme und dokumentierte Wiederherstellungstests und validieren anhand von Konfigurationsprotokollen, nicht nur anhand von Fragebögen zur Selbsteinschätzung.
Was ist Offline-MFA und warum ist sie für die Datensicherung wichtig?
Offline-MFA ist ein Authentifizierungsverfahren, das ohne Internetverbindung funktioniert. TOTP-Apps, FIDO2-Hardwareschlüssel und vorab generierte Backup-Codes fallen alle unter Offline-MFA. Offline-MFA bedeutet, dass Ihr Team sich auch bei einem Internetausfall authentifizieren und auf Systeme zugreifen kann, um die Wiederherstellung zu starten.



Hinterlasse einen Kommentar