
Heute beherbergt das Internet über 1.98 Milliarden Websites , und fast ein Drittel der Unternehmen ist für ihren Betrieb vollständig auf digitale Plattformen angewiesen. Dieses unglaubliche Wachstum schafft neue Möglichkeiten für Unternehmen, bietet aber auch Hackern ein größeres Betätigungsfeld.
Cyberkriminelle suchen nach Schwachstellen und greifen anfällige Websites weltweit an, unabhängig von Branche oder Größe. Sie nutzen dabei alles von Phishing-Angriffen und DDoS-Attacken bis hin zu automatisierten Bots und missbrauchen jede gefundene Sicherheitslücke. Die Implementierung einer phishingresistenten Multi-Faktor-Authentifizierung (MFA) bietet eine zusätzliche Schutzebene, indem sie Angreifern den Zugriff verwehrt, selbst wenn Zugangsdaten durch Phishing-Versuche gestohlen wurden.
Deshalb muss der Schutz Ihrer Website oberste Priorität haben. miniOrange bietet 16 praktische Sicherheitstipps, die Hacker fernhalten und Ihre Website schützen. Mit diesen Empfehlungen können Sie Ihr Risiko für Cyber-Bedrohungen deutlich senken.
Was versuchen Hacker auf Ihre Website zu bekommen?
Auf den ersten Blick mag es so aussehen, als wollten Hacker nur Chaos stiften. Manche tun das auch. Doch die meisten haben ein klares Ziel. Sie haben es auf etwas Wertvolles abgesehen: Daten, Geld, Kontrolle oder die Möglichkeit, Störungen zu verursachen. Je besser Sie verstehen, worauf sie es abgesehen haben, desto besser sind Ihre Chancen, die Nase vorn zu behalten.
Sensible personenbezogene Daten und Kundendaten
Fast jede Website speichert Benutzerdaten. Das können E-Mail-Adressen oder Zahlungsinformationen sein. In manchen Fällen auch vollständige Namen, Wohnadressen oder Anmeldedaten. Selbst kleinere Websites können mehr Daten speichern, als man erwarten würde.
Nehmen wir einen Online-Shop. Dort werden wahrscheinlich Kundenprofile, Versanddetails und Kartennummern gespeichert. Eine Mitgliederplattform könnte private Nachrichten oder verschlüsselte Passwörter enthalten. Hacker wissen, wie sie all das nutzen können. Sie verkaufen die Daten weiter, nutzen sie, um sich als andere auszugeben, oder starten gezielte Betrugsversuche.
Administrativer Zugriff auf das Backend Ihrer Website
Wenn ein Hacker in Ihr Admin-Panel eindringt, hat er die Kontrolle. Er kann Ihre Inhalte bearbeiten, schädliche Skripte einfügen, Sie aussperren oder Besucher unbemerkt auf betrügerische Websites umleiten.
Das alles dauert nicht lange. Eine schnelle Änderung an Ihrer Homepage, und schon sind Sie Ziel einer Phishing-Attacke. Den Schaden zu beheben ist schon schwer genug. Das Vertrauen nach so einem Vorfall wiederherzustellen, ist noch schwieriger.
Illegale Nutzung von Website-Ressourcen und Bandbreite
Manchmal hat es der Hacker gar nicht auf Ihre Zielgruppe oder Ihre Daten abgesehen. Er hat es auf Ihre Infrastruktur abgesehen. Sobald er sich Zugang verschafft hat, könnte er Ihren Server nutzen, um Spam zu versenden, illegale Dateien zu speichern oder Angriffe auf andere Websites zu starten.
Sie bemerken es vielleicht nicht sofort. Aber Ihre Website wird langsamer. Ihre Hosting-Rechnung steigt. Schließlich könnten Suchmaschinen Ihre Domain auf die schwarze Liste setzen. Und das alles, weil jemand Ihre Website ohne Ihr Wissen als Werkzeug benutzt hat.
Direkte finanzielle Ausbeutung
Wenn Ihre Website Zahlungen abwickelt, könnten Angreifer es auf Transaktionsdaten abgesehen haben oder versuchen, direkt Geld abzuschöpfen. Andere gehen aggressiver vor. Sie installieren Ransomware, verschlüsseln Ihre gesamte Website und verlangen eine Zahlung für die Entsperrung.
Dies ist nicht mehr nur namhaften Konzernen vorbehalten. Tatsächlich geraten kleine und mittlere Unternehmen häufiger ins Visier, da sie in der Regel weniger über ausgereifte Protokolle zur Reaktion auf Vorfälle verfügen.
Warum ist Website-Sicherheit wichtig?
Sicherheit prägt den Geschäftsbetrieb. Nicht nur im Hintergrund, sondern auf allen Ebenen – vom Kundenerlebnis über die Einhaltung gesetzlicher Vorschriften bis hin zur Betriebskontinuität. Es geht weniger darum, Hacker zu stoppen, sondern vielmehr darum, die Kontrolle über Ihre Systeme und Ihren Ruf zu bewahren.
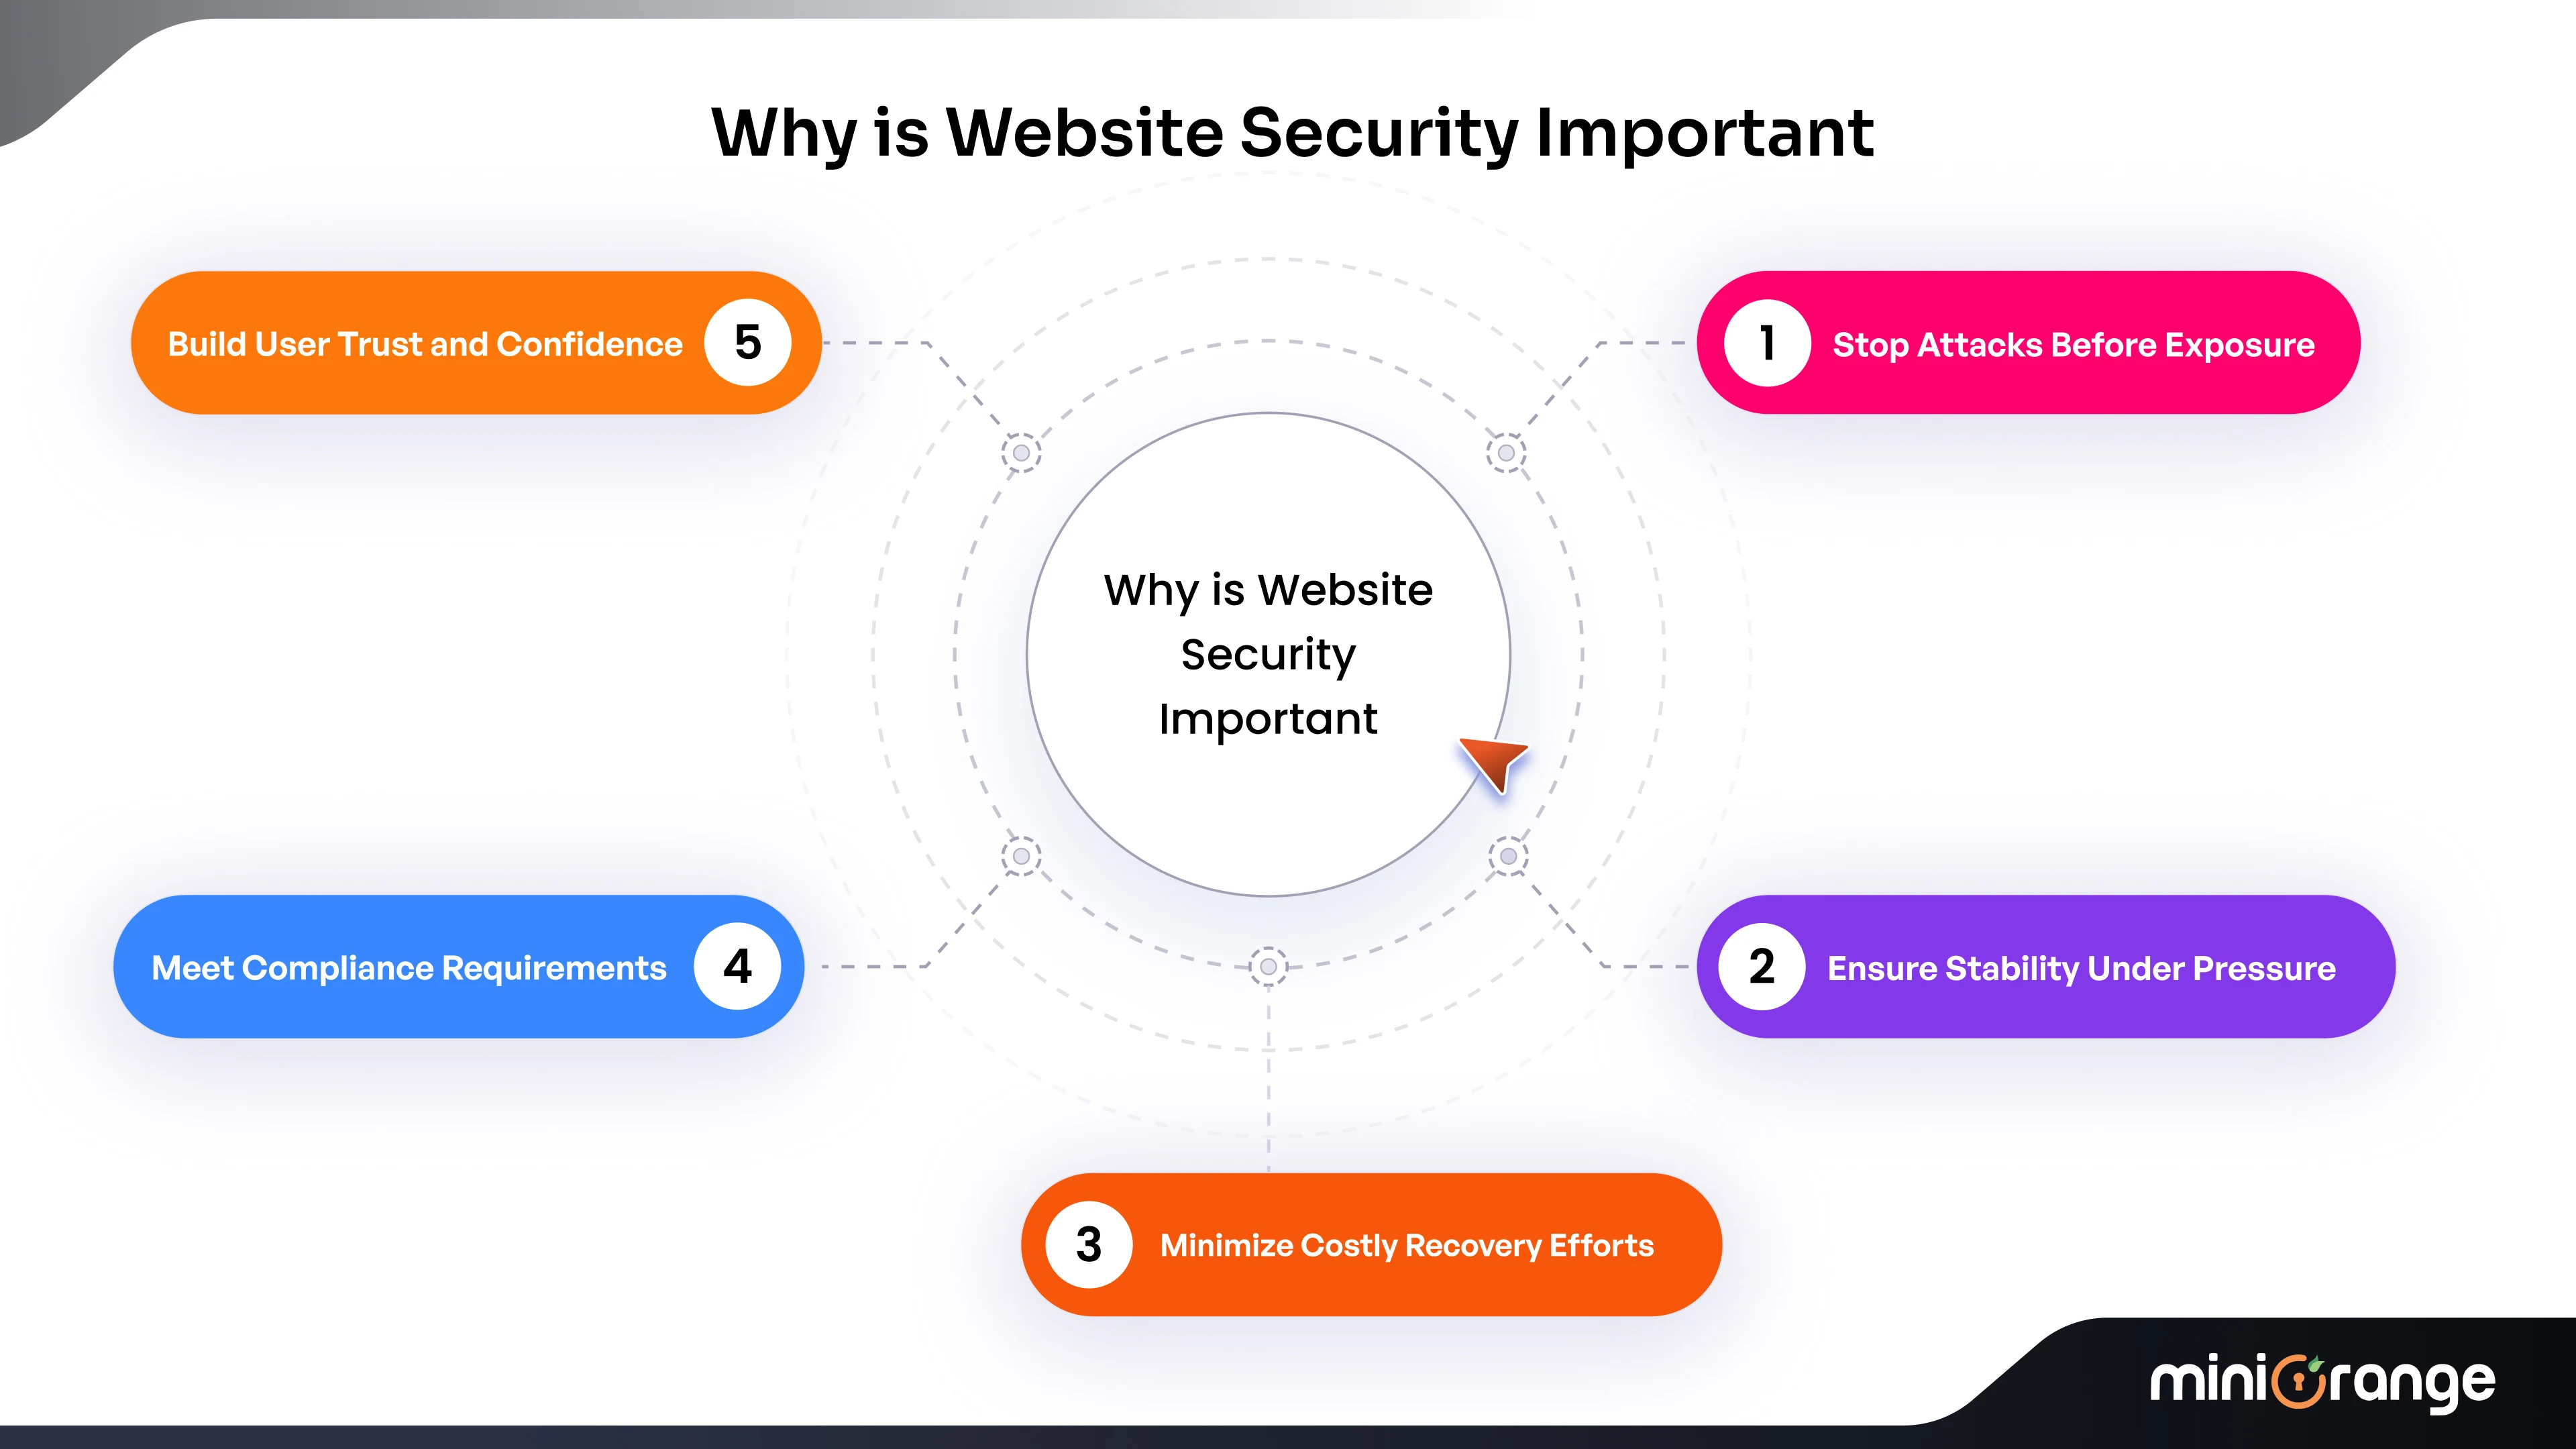
Eine robuste Sicherheitsarchitektur ermöglicht Folgendes:
- Eindämmung vor der Exposition: Starke Abwehrmechanismen verkürzen das Zeitfenster. Angriffe werden frühzeitig abgefangen, bevor Daten offengelegt oder Dienste unterbrochen werden.
- Stabilität unter Druck: Ein sicheres System ist widerstandsfähig gegen Leistungseinbußen. Das bedeutet, dass es während der Spitzenzeiten keine unerklärlichen Abstürze, Verlangsamungen oder Datenverluste gibt.
- Reduzierter Wiederherstellungsaufwand: Prävention kostet Geld, klar. Doch Reaktion und Wiederherstellung kosten weitaus mehr – nicht nur finanziell, sondern auch in Bezug auf Zeit, Glaubwürdigkeit und regulatorische Risiken.
- Ausrichtung der Standards: Unabhängig davon, ob Sie DSGVO, CCPA, HIPAA oder PCI DSS einhalten, ist Sicherheit für die Einhaltung von Vorschriften von zentraler Bedeutung. Bei Nichteinhaltung sind nicht nur Kundendaten gefährdet.
- Vertrauen, das nicht performativ ist: Benutzer verstehen Ihre Backend-Architektur nicht immer, aber sie erkennen Zuverlässigkeit. Eine sichere Website funktioniert nicht nur besser. Sie fühlt sich auch besser an.
Indem Sie der Website-Sicherheit Priorität einräumen, schaffen Sie eine Grundlage für langfristigen Erfolg, die Ihr Unternehmen, Ihre Kunden und Ihren Ruf schützt.
16 wichtige Möglichkeiten zur Sicherung Ihrer Website
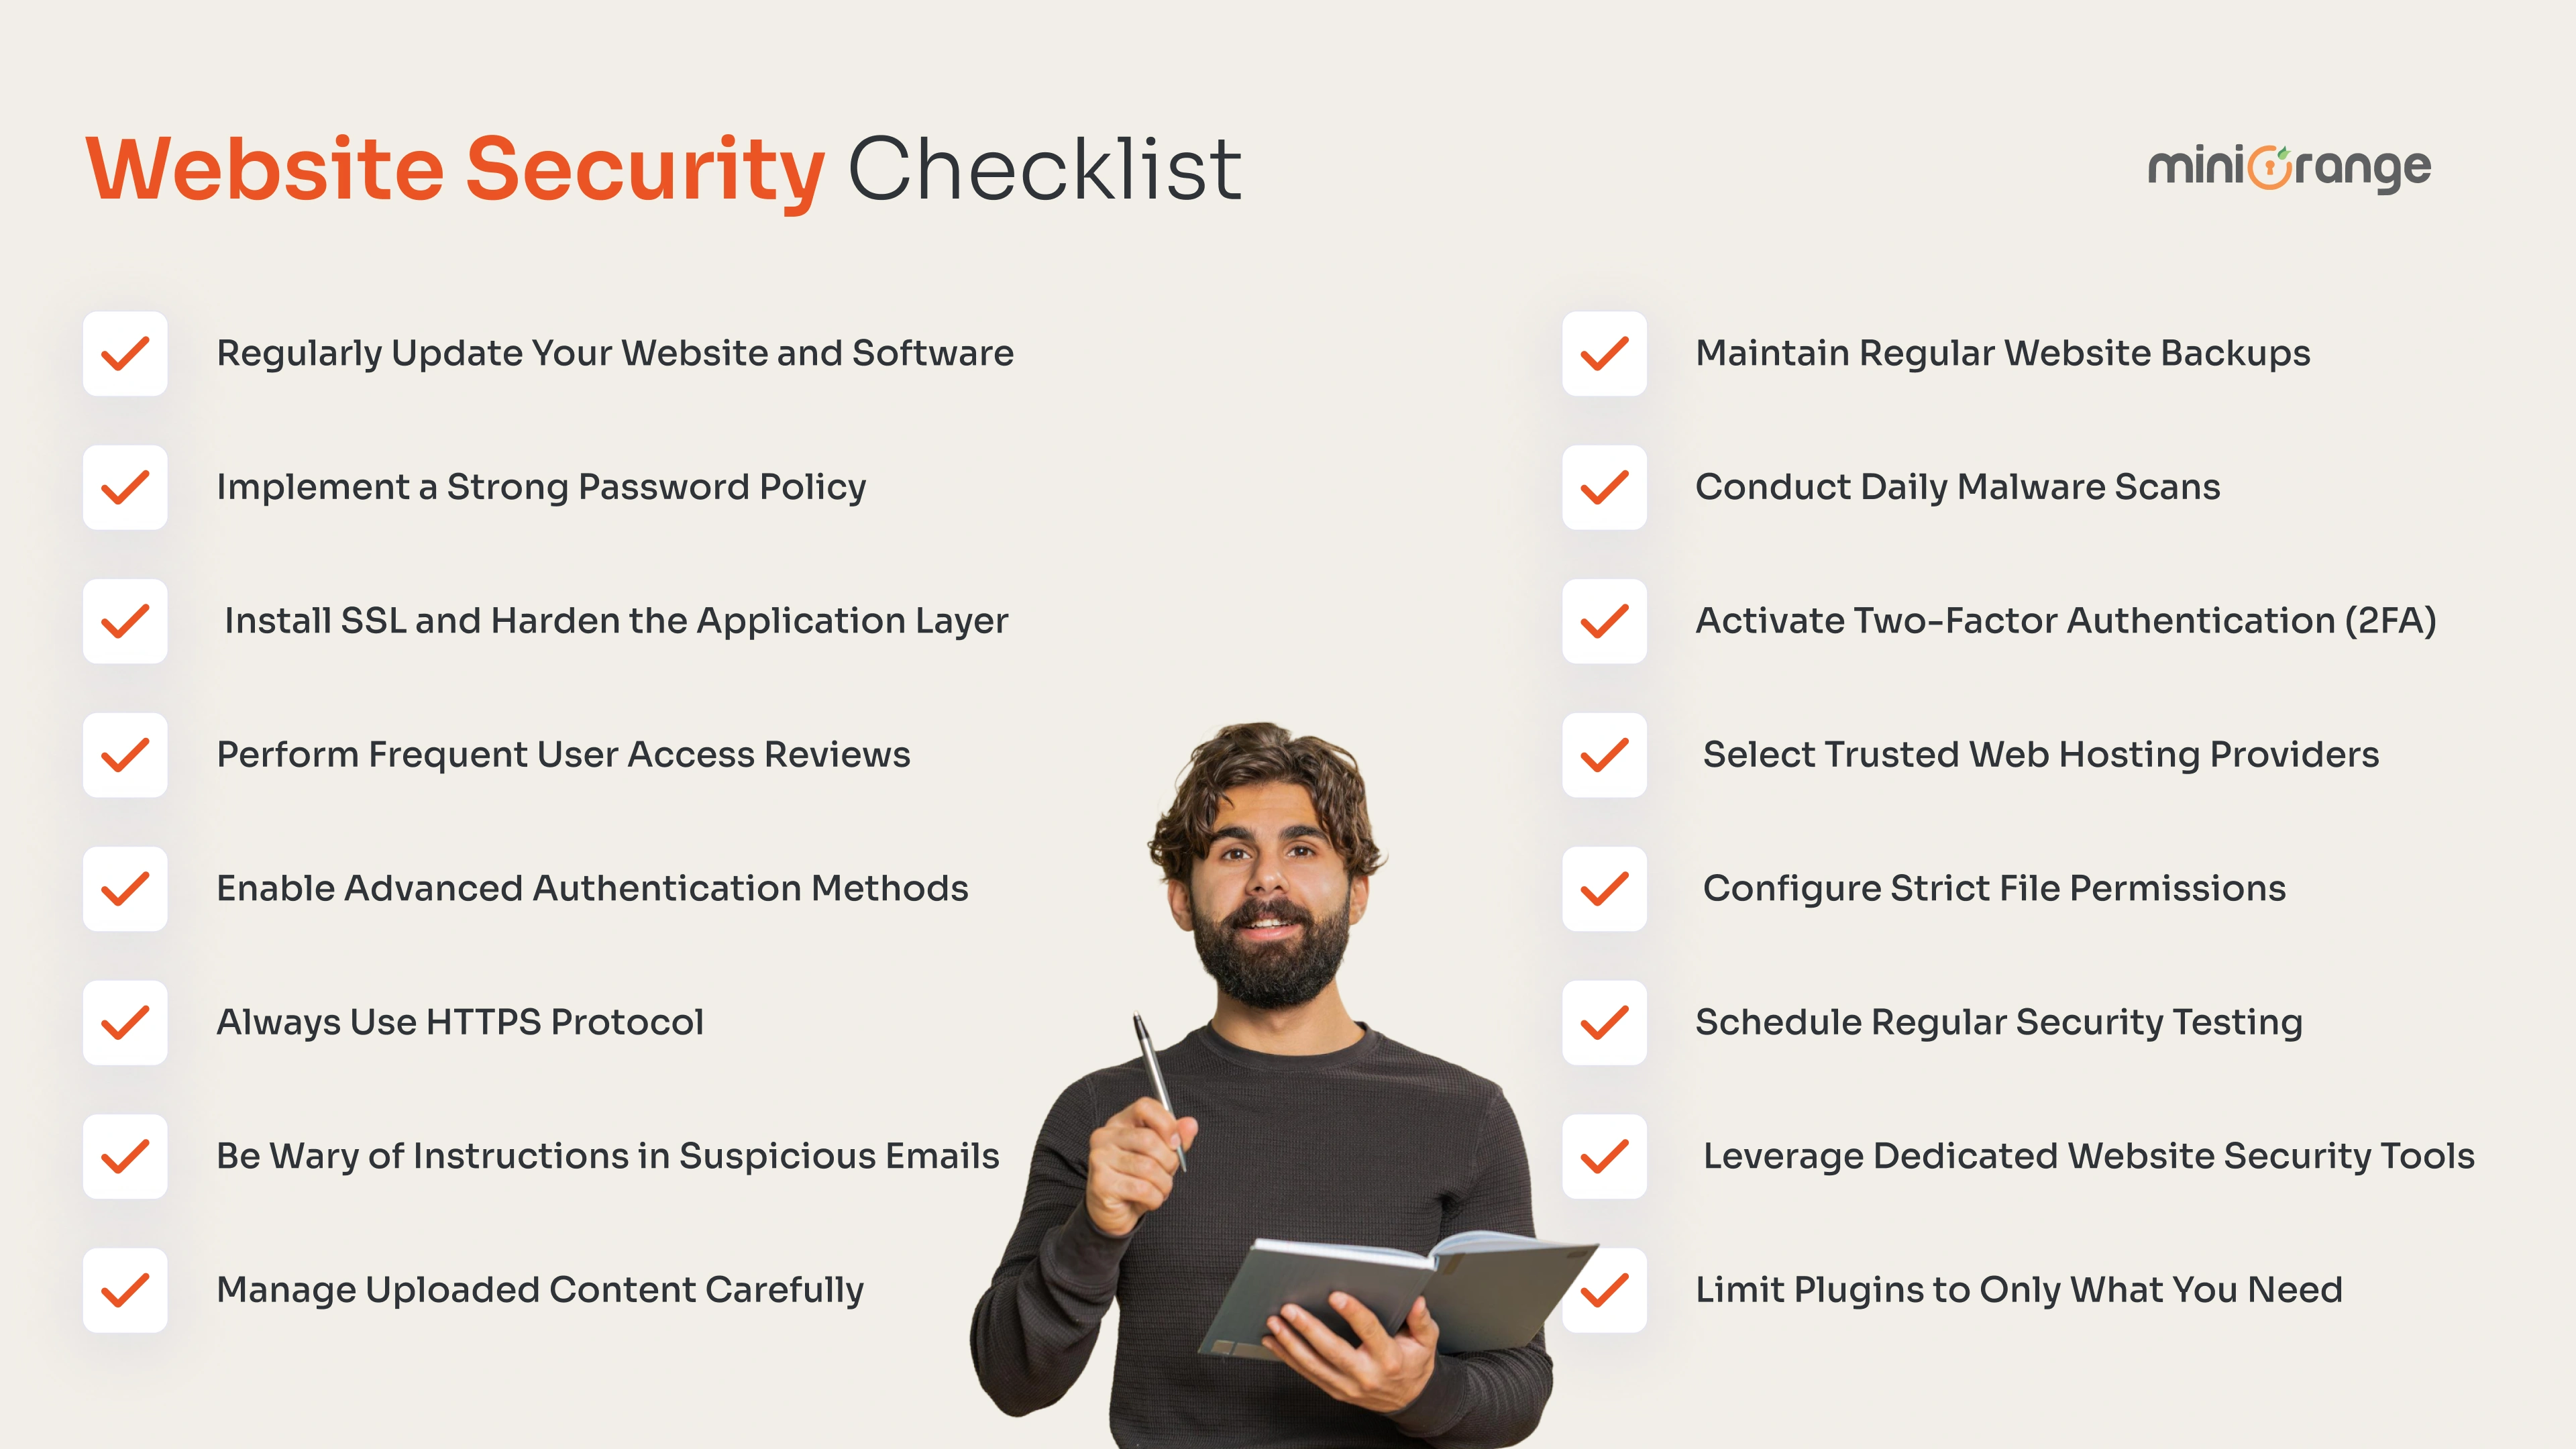
Wenn Sie nach Möglichkeiten suchen, Ihre Website vor Hackern zu schützen, decken diese 16 Schritte die wichtigsten Bereiche ab, auf die Sie sich für eine bessere Sicherheit konzentrieren sollten.
1. Aktualisieren Sie Ihre Website und Software regelmäßig
Wenn Systeme in Verzug geraten, häufen sich Schwachstellen unbemerkt an. Hacker wissen das und nutzen oft veraltete Komponenten, um sich Zugang zu verschaffen. Content-Management-Systeme, Plugins, Themes und externe Bibliotheken benötigen regelmäßige Aufmerksamkeit. Installieren Sie Sicherheitspatches umgehend. Wenn Sie einen Legacy-Stack übernehmen, überprüfen Sie ihn auf veralteten Code. Statische Komponenten können weiterhin dynamische Risiken bergen.
2. Implementieren Sie eine starke Passwortrichtlinie
Schwache Passwörter sind ein Risiko, egal wie komplex der Rest Ihres Stacks ist. Gehen Sie nicht davon aus, dass Benutzer unaufgefordert sichere Anmeldeinformationen wählen. Definieren Sie klare Regeln für die Passwortkomplexität. Blockieren Sie offensichtliche oder zuvor kompromittierte Kombinationen. Legen Sie die Messlatte für den Administratorzugriff höher. Sichern Sie die Passwortdurchsetzung nach Möglichkeit mit Sitzungsverwaltungsrichtlinien ab, die inaktive Benutzer abmelden und die rollenübergreifende Wiederverwendung von Anmeldeinformationen verhindern.
3. Installieren Sie SSL und härten Sie die Anwendungsschicht
SSL-Zertifikate gehören mittlerweile zur Grundvoraussetzung für jede öffentlich zugängliche Website. Sie bieten zwar verschlüsselten Datenverkehr, doch der Schutz endet dort, sofern keine zusätzlichen Kontrollen hinzugefügt werden. Firewalls auf Anwendungsebene und verhaltensbasierte Sicherheits-Plugins können Muster erkennen, die auf einen Angriffsversuch hinweisen. Überwachen Sie Anmeldeaktivitäten, begrenzen Sie Fehlversuche und blockieren Sie Datenverkehr aus bekannten schädlichen IP-Bereichen. Verschlüsselung ist ein Teilaspekt. Der Rest ergibt sich aus aktiver Überwachung und umfassender Verteidigung.
4. Führen Sie regelmäßige Benutzerzugriffsüberprüfungen durch
Mit der Zeit wachsen Zugriffslisten enorm an. Mitarbeiter verlassen das Unternehmen, Freelancer schließen Projekte ab, und Entwickler wechseln regelmäßig. Jedes aktive Konto birgt ein Missbrauchs- oder Kompromittierungsrisiko. Führen Sie regelmäßige Zugriffsprüfungen durch – monatlich oder vierteljährlich ist in der Regel ausreichend. Löschen Sie veraltete Konten und überprüfen Sie die Rollen. In sensiblen Umgebungen gilt das Prinzip der minimalen Berechtigungen . Wenden Sie es ausnahmslos an.
5. Erweiterte Authentifizierungsmethoden aktivieren
Authentifizierung bezeichnet den Prozess der Bestätigung, dass ein Nutzer tatsächlich derjenige ist, für den er sich ausgibt. Über ein einfaches Passwort hinaus bieten fortschrittliche Methoden wie die MiniOrange-Multi-Faktor-Authentifizierung (MFA) eine zusätzliche Sicherheitsebene, indem sie eine zweite Verifizierungsmethode erfordern, beispielsweise einen an das Mobiltelefon gesendeten Code. Sollte beispielsweise das Passwort eines Mitarbeiters kompromittiert werden, stellt die MFA sicher, dass sich ein Angreifer ohne den zusätzlichen Verifizierungsschritt nicht anmelden kann.
6. Verwenden Sie immer das HTTPS-Protokoll
HTTPS sollte für jede Seite gelten, nicht nur für Anmeldeformulare oder Zahlungsportale. Die sichere Bereitstellung von Inhalten stärkt das Vertrauen der Nutzer, verbessert das Suchmaschinen-Ranking und schützt Sitzungsdaten während der Übertragung. Konfigurieren Sie Ihren Server so, dass alle HTTP-Anfragen auf HTTPS umgeleitet werden. Fügen Sie einen HSTS-Header (Strict Transport Security) hinzu, damit Browser bei zukünftigen Besuchen die verschlüsselte Verbindung beibehalten.
7. Seien Sie vorsichtig bei Anweisungen in verdächtigen E-Mails
Die meisten Angriffe im Zusammenhang mit E-Mails beginnen mit Vertrauensverlust. Sie erhalten eine Nachricht, die Ihnen bekannt vorkommt oder dringend ist. Sie werden aufgefordert, Ihr Passwort zurückzusetzen, ein Plugin zu aktualisieren oder auf einen Link zu klicken, der nicht dorthin führt. Diese Angriffe sind nicht neu, funktionieren aber weiterhin. Reagieren Sie niemals auf unerwartete E-Mail-Anfragen ohne unabhängige Bestätigung. Wenn eine Nachricht angeblich von Ihrem Hosting-Anbieter oder Ihrem Administrator-Team stammt, kontaktieren Sie diese direkt über verifizierte Kanäle, bevor Sie antworten.
8. Verwalten Sie hochgeladene Inhalte sorgfältig
Das Hochladen von Dateien birgt erhebliche Risiken, wenn es nicht streng kontrolliert wird. Böswillige Akteure versuchen oft, ausführbaren Code in Bildern, PDFs oder anderen Dateitypen zu verstecken. Schränken Sie die zulässigen Dateitypen ein. Validieren Sie MIME-Typen serverseitig. Speichern Sie Uploads in Verzeichnissen, die vom Webserver nicht ausgeführt werden können. Führen Sie Malware-Scans durch, bevor auf eine Datei zugegriffen werden kann. Diese Maßnahmen beseitigen das Risiko zwar nicht vollständig, verringern aber die Gefährdung und verbessern Ihre Reaktionsfähigkeit, falls etwas durchrutscht.
9. Führen Sie regelmäßige Website-Backups durch
Irgendwann geht etwas schief. In diesem Fall kann Ihnen ein aktuelles und funktionierendes Backup viel Zeit und Geld sparen. Sichern Sie nicht nur einmal und vergessen Sie es dann. Automatisieren Sie den Prozess. Sichern Sie sowohl die Site-Dateien als auch die Datenbank. Speichern Sie Kopien außerhalb des Servers, idealerweise an einem sicheren Cloud-Speicherort oder einem vertrauenswürdigen Offline-System. Und testen Sie Ihre Backups regelmäßig. Zu viele Unternehmen bemerken die Fehlerhaftigkeit ihrer Backups erst, wenn es zu spät ist.
10. Führen Sie täglich Malware-Scans durch
Malware macht sich normalerweise nicht mit Sirenen und blinkenden Lichtern bemerkbar. Viele davon verstecken sich im Hintergrund, verändern kleine Details und verbreiten sich langsam. Sie bemerken sie erst, wenn Ihre Suchrankings sinken oder Nutzer Warnungen erhalten. Tägliche Scans sind kein Overkill. Richten Sie sie ein und lassen Sie sie im Hintergrund laufen. Gute Tools erkennen abrupte Änderungen, ungewöhnlichen Code oder ungewöhnliches Dateiverhalten. Sie sollten diese Probleme frühzeitig erkennen, nicht erst, wenn Ihre Website bereits markiert oder auf der schwarzen Liste steht.
11. Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA)
Wenn jemand Ihr Passwort errät oder stiehlt, sollte das nicht ausreichen, um sich Zugang zu verschaffen. Die Zwei-Faktor-Authentifizierung (2FA) bietet eine einfache, aber wirksame zusätzliche Schutzebene. Ein sechsstelliger Code auf Ihrem Smartphone oder ein Hardware-Token kann die meisten Angriffe sofort stoppen. Verwenden Sie 2FA für alle wichtigen Daten: Admin-Bereiche, Hosting-Konten, Datenbankzugriffe. Vermeiden Sie nach Möglichkeit SMS, da diese leichter zu kompromittieren sind. Eine App oder ein physisches Gerät sind besser geeignet.
Erfahren Sie, was die Zwei-Faktor-Authentifizierung von der Multi-Faktor-Authentifizierung unterscheidet.
12. Wählen Sie vertrauenswürdige Webhosting-Anbieter
Ihr Host ist mehr als nur der Ort, an dem Ihre Dateien gespeichert sind. Er ist Teil Ihrer Sicherheitsvorkehrungen, ob Sie es nun wissen oder nicht. Ein schwacher Host bedeutet schwache Isolierung, langsame Patches und Support, der im Problemfall ausfällt. Suchen Sie nach Anbietern, die offen über ihren Umgang mit Sicherheit sprechen. Dinge wie regelmäßige Software-Updates, isolierte Umgebungen, DDoS-Schutz und reaktionsschneller Support sind Voraussetzung. Wenn Ihnen ein Host vage oder zu gut erscheint, um wahr zu sein, suchen Sie weiter.
13. Konfigurieren Sie strenge Dateiberechtigungen
Falsche Dateiberechtigungen können alles ruinieren. Sind Verzeichnisse schreibgeschützt, obwohl sie es nicht sein sollten, können Angreifer nahezu widerstandslos Schadcode auf Ihrer Website einschleusen. Sie müssen nicht alles blindlings sperren, aber Sie sollten gezielt vorgehen. Skripte sollten nur dort ausgeführt werden, wo sie ausgeführt werden sollen. Upload-Verzeichnisse sollten niemals ausführbar sein. Überprüfen Sie Ihre Einstellungen regelmäßig, insbesondere nach großen Updates oder Plugin-Installationen. Wenn etwas keinen Schreibzugriff benötigt, entziehen Sie es.
14. Planen Sie regelmäßige Sicherheitstests ein
Sicherheitstools sind zwar nützlich, aber keine Garantie. Wenn Sie Ihre Website nicht unter Last getestet haben, wissen Sie nicht, wie gut sie wirklich ist. Führen Sie regelmäßig Schwachstellenscans durch , um häufige Probleme zu erkennen. Gehen Sie noch einen Schritt weiter und planen Sie Penetrationstests. Externe Tester finden Dinge, die Ihrem Team wahrscheinlich entgangen sind. Beheben Sie die im Bericht aufgeführten Schwachstellen. Verlassen Sie sich nicht allein auf die Ergebnisse und gehen Sie nicht davon aus, dass alles in Ordnung ist, nur weil noch niemand Ihre Website gehackt hat.
15. Nutzen Sie spezielle Website-Sicherheitstools
Ein gutes Sicherheits-Plugin kann einige der offensichtlichen Probleme stoppen. Ein gutes geht sogar noch weiter. Es überwacht Verkehrsmuster, protokolliert Ereignisse, blockiert Brute-Force-Angriffe und warnt Sie, wenn etwas Ungewöhnliches passiert. Wählen Sie Tools, die Ihnen Einblick in die Vorgänge unter der Haube geben und nicht nur oberflächliche Berichte liefern. Nehmen Sie sich Zeit, die Protokolle zu überprüfen. Diese Tools sind am nützlichsten, wenn Sie wirklich genau hinschauen, was sie Ihnen sagen.
16. Beschränken Sie die Plugins auf das, was Sie brauchen
Plugins sind nützlich, aber jedes einzelne fügt mehr Code, Komplexität und potenzielle Schwachstellen hinzu. Wenn Sie es nicht benötigen, entfernen Sie es. Deaktivieren Sie es nicht einfach, sondern deinstallieren Sie es vollständig. Bleiben Sie bei gut unterstützten Plugins von Entwicklern, die Sie recherchieren können. Wenn der Autor nicht regelmäßig aktualisiert oder Sie seine Support-Dokumente nicht finden können, ist das ein Warnsignal. Überprüfen Sie Ihre Plugins mehrmals im Jahr. Entfernen Sie alles, was Sie nicht verwenden. Je einfacher Ihr Setup, desto schwieriger ist es, es zu beschädigen.
So schützen Sie Ihre Website vor gängigen Hackerangriffen
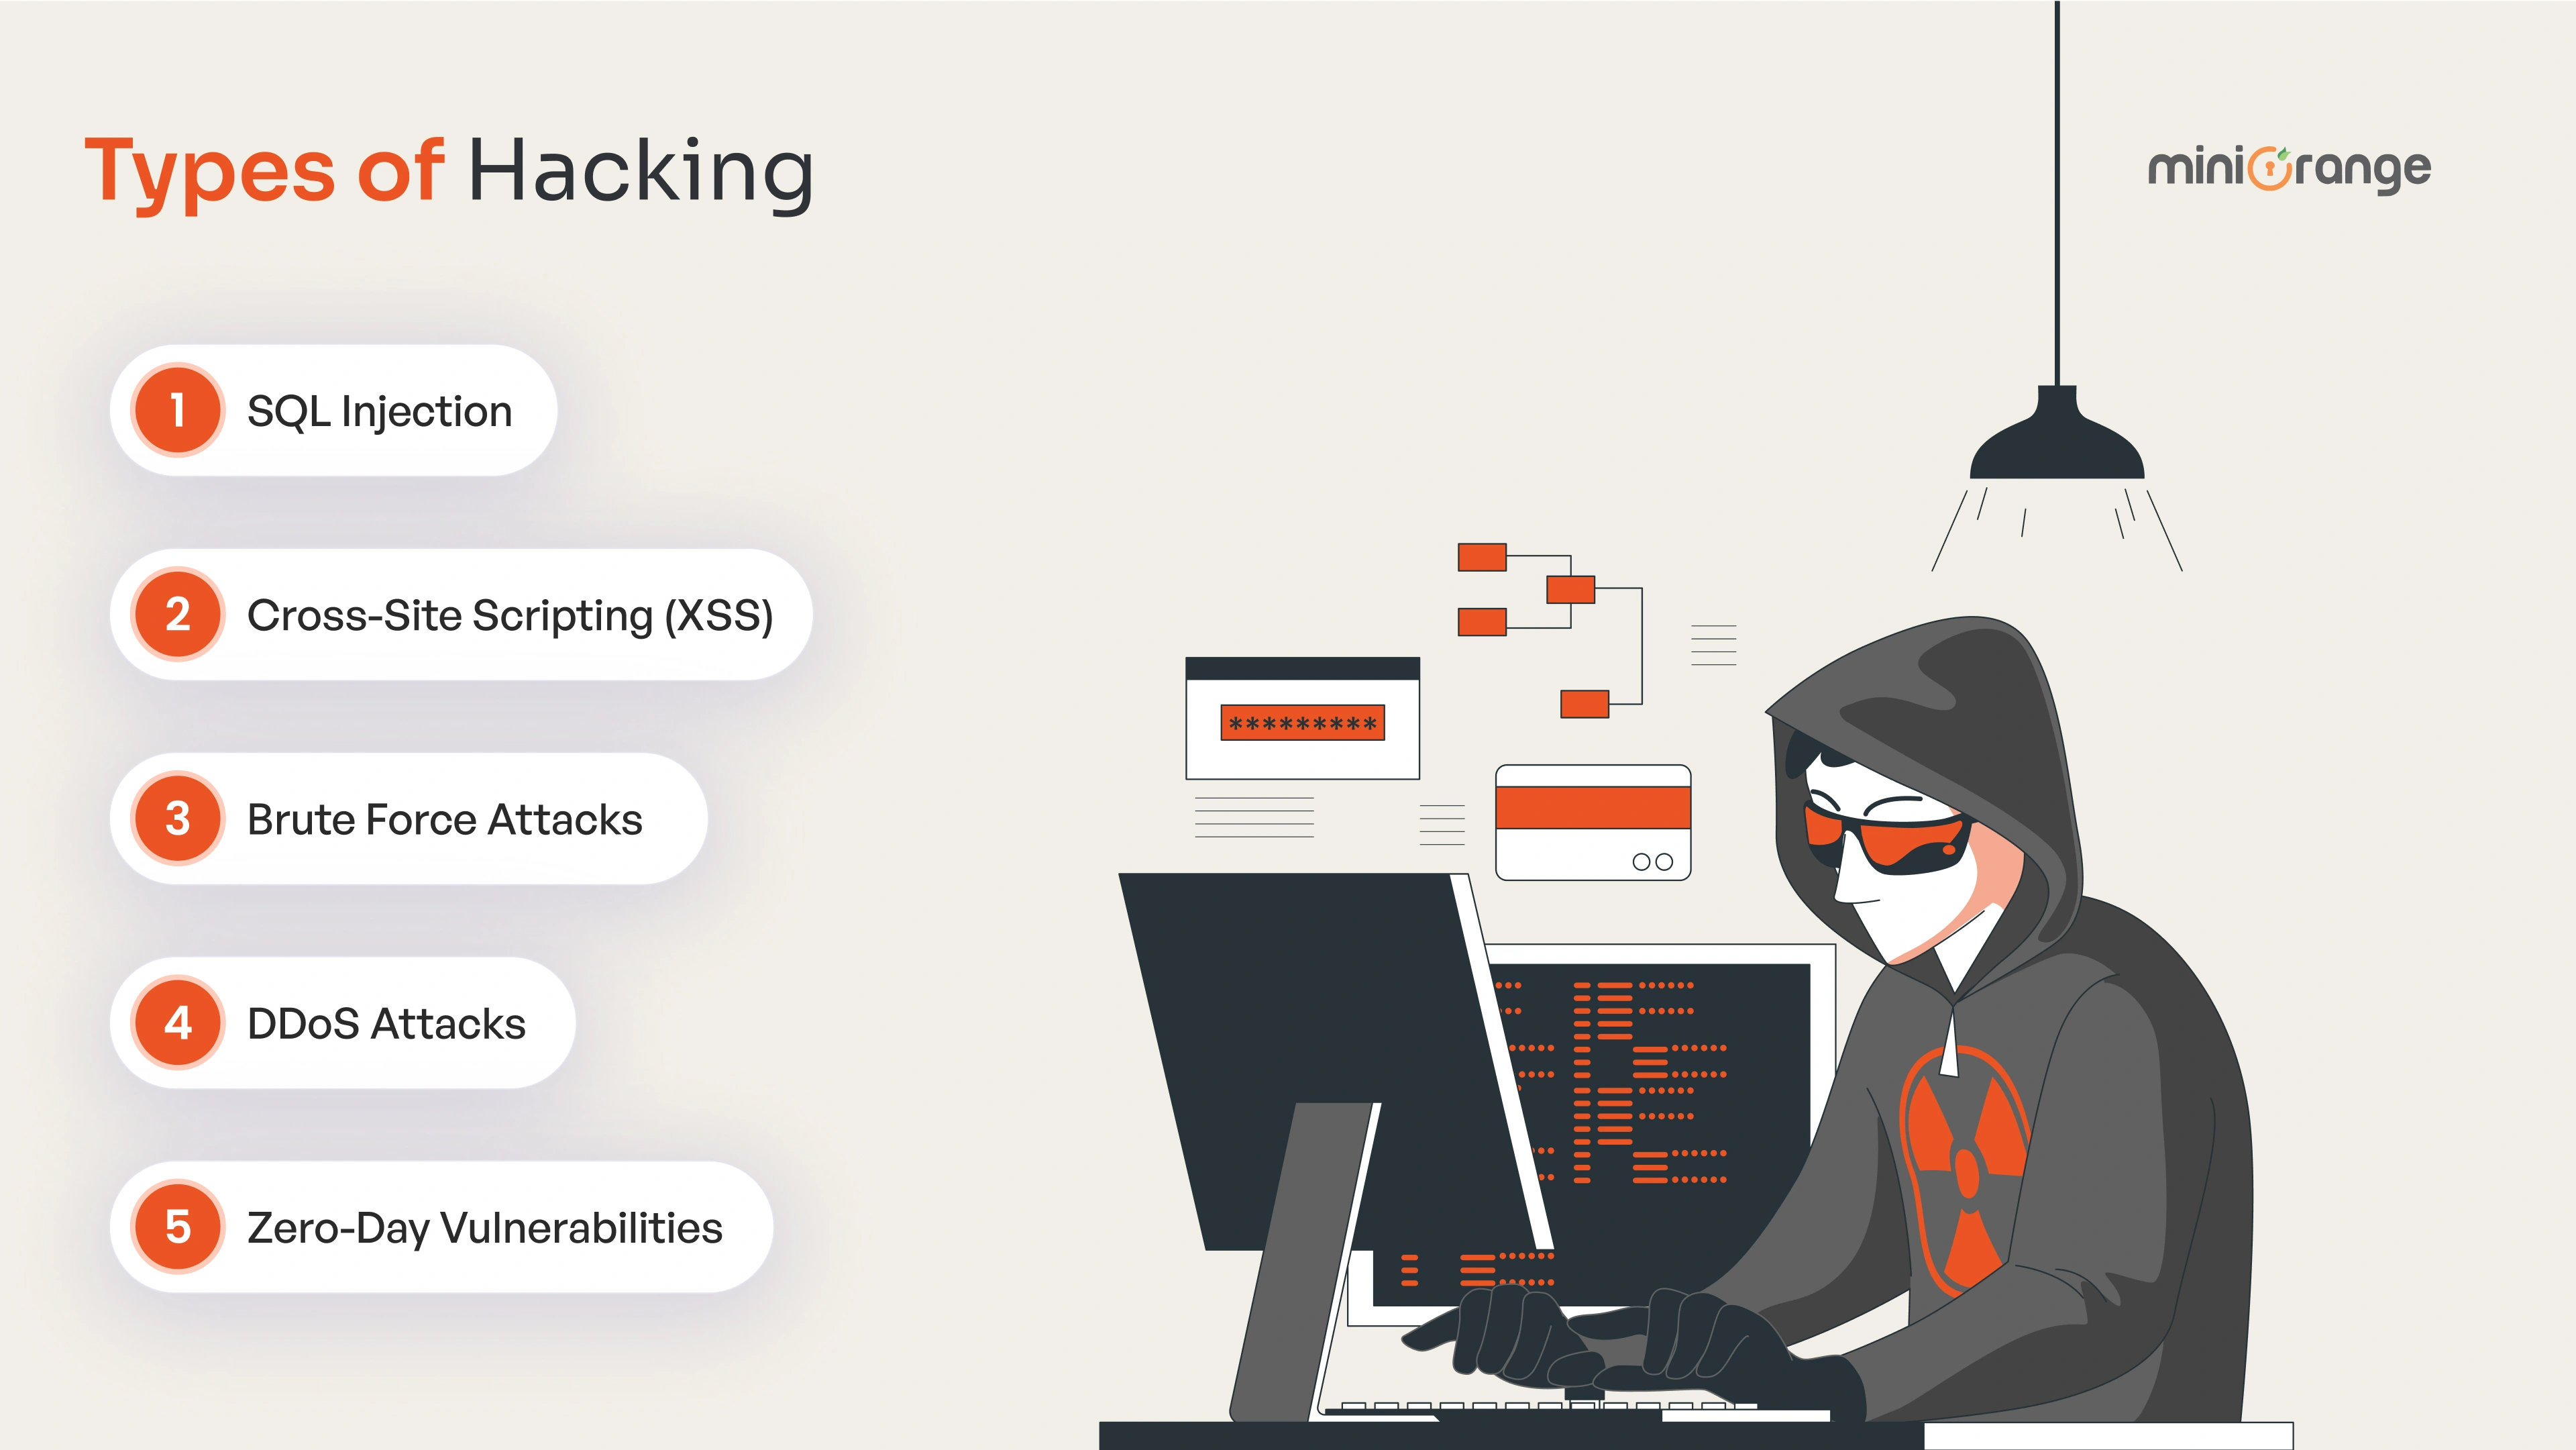
Bevor Sie eine Website schützen können, müssen Sie verstehen, wie Angreifer versuchen, in sie einzudringen. Die meisten Angreifer verwenden keine ausgefallenen, futuristischen Techniken. Sie setzen auf bewährte Methoden, und diese sind oft überraschend einfach. Dies sind einige der gängigsten Hacking-Methoden und wie Sie sie stoppen können.
SQL Injection
Diese Methode gibt es schon ewig, und sie funktioniert immer noch auf vielen Websites. Ein Angreifer findet ein Feld wie ein Suchfeld, ein Anmeldeformular oder eine Kontakteingabe und fügt einen als Benutzereingabe getarnten Befehl ein. Wenn das Backend diese Eingabe nicht ordnungsgemäß verarbeitet, führt die Datenbank den Befehl aus. Das kann zur Offenlegung von Benutzerdaten oder zur Übernahme der gesamten Website führen.
Die Lösung ist unkompliziert. Verwenden Sie parametrisierte Abfragen. Bereinigen Sie die Eingaben sorgfältig. Vermeiden Sie SQL-Abfragen mit Rohdaten von Benutzern. Halten Sie Ihren Stack stets aktuell. Schwachstellen werden oft schnell behoben, aber nur, wenn Sie die Patches auch tatsächlich anwenden.
Cross-Site Scripting (XSS)
Bei XSS schleust jemand ein Skript in eine Seite ein, das dann im Browser eines anderen Benutzers ausgeführt wird. Es taucht üblicherweise in Kommentarbereichen, Formularfeldern und überall dort auf, wo benutzergenerierte Inhalte angezeigt werden. Ein cleverer Angreifer kann Cookies stehlen, Sitzungen kapern oder sogar Teile der Benutzeroberfläche umschreiben, um Benutzer zur Preisgabe weiterer Informationen zu verleiten.
Um dies zu verhindern, filtern und maskieren Sie Benutzereingaben, insbesondere alles, was im Browser gerendert wird. HTML, JavaScript und sogar URLs. Wenn Ihr Framework integrierte Schutzmechanismen bietet, nutzen Sie diese wie vorgesehen. Umgehen Sie diese nicht, nur weil sie Ihren Code etwas länger machen.
Brute-Force-Angriffe
Das ist zwar nicht besonders raffiniert, dennoch nutzen Hacker Brute-Force-Angriffe, um in Websites einzudringen. Automatisierte Bots probieren alle möglichen Passwortkombinationen aus, bis eine funktioniert. Wenn Ihre Website unbegrenzte Versuche zulässt oder Administratorkonten einfache, vorhersehbare Passwörter verwenden, werden sie sich irgendwann Zugang verschaffen.
Beginnen Sie mit der Durchsetzung sicherer Passwortregeln. Setzen Sie Anmeldelimits und verlangen Sie, wo immer möglich, eine Multi-Faktor-Authentifizierung. Sie müssen den Angreifer nicht am Raten hindern. Sie müssen nur sicherstellen, dass Raten niemals funktioniert.
DDoS-Angriffe
Bei DDoS geht es weniger darum, sich Zugang zu verschaffen, als vielmehr darum, Sie offline zu nehmen. Der Angreifer überflutet Ihren Server mit Datenverkehr, bis er zusammenbricht oder echte Benutzer nichts mehr laden können. Die meisten kleinen und mittelgroßen Websites verfügen nicht über die Ressourcen, um einen umfassenden DDoS-Angriff allein zu bewältigen.
Hier kommen Ihr Hosting-Anbieter und DNS-Provider ins Spiel. Wählen Sie eine Infrastruktur, die Abwehrmaßnahmen beinhaltet und nicht nur Verfügbarkeitsgarantien bietet. Und wenn Ihre Website eine hohe Sichtbarkeit hat oder geschäftskritisch ist, investieren Sie in einen adäquaten DDoS-Schutz . Denn die Kosten für Ausfallzeiten können sich schnell summieren.
Zero-Day-Schwachstellen
Ein Zero-Day-Exploit ist ein Softwarefehler, von dem außer dem Angreifer noch niemand etwas weiß. Da es im Falle eines solchen Angriffs keine Lösung gibt, ist ein direkter Schutz vor solchen Exploits schwierig.
Sie können das Risiko dennoch reduzieren. Verwenden Sie keine veraltete Software. Schränken Sie die Aktionen einzelner Benutzer und Prozesse ein. Nutzen Sie Überwachungstools, die verdächtiges Verhalten melden. Und informieren Sie sich regelmäßig über Sicherheitshinweise. Je schneller ein Fix verfügbar ist, desto schneller sollten Sie ihn anwenden.
Entdecken Sie die größten Cybersicherheitsbedrohungen, die Sie kennen sollten.
Best Practices zum Schutz vor Hackern
Online-Sicherheit muss nicht kompliziert sein. Kleine, clevere Gewohnheiten machen einen großen Unterschied. So können Sie Ihrem Team und Ihrem Unternehmen helfen, Bedrohungen fernzuhalten.
Schulen Sie alle in Cyber-Hygiene
Binden Sie alle ein, indem Sie einfache Tipps zum Erkennen von Betrugsversuchen und zum Schutz von Informationen weitergeben. Regelmäßige, unterhaltsame Erinnerungen und kurze Schulungen helfen jedem, seinen Beitrag zur Prävention von Cyberangriffen zu leisten.
Verwenden Sie eine praktische Sicherheitscheckliste
Eine einfache Checkliste sorgt für optimale Sicherheit. Notieren Sie die wichtigsten Punkte, aktualisieren Sie Apps, prüfen Sie, wer Zugriff hat, und halten Sie Backups aktuell. Wenn Sie diese Schritte regelmäßig abhaken, sind Sie für alles gewappnet.
Testen Sie Ihre Sicherheitsmaßnahmen regelmäßig
Warten Sie nicht, bis Sie Probleme haben. Testen Sie Ihre Sicherheit mit Schnelltests und Übungen. Wer Schwachstellen frühzeitig erkennt, kann sie schnell beheben und Hackern immer einen Schritt voraus sein.
Wie miniOrange zur Sicherheit Ihrer Website beiträgt
Die Sicherheit Ihrer Website hat für jedes Unternehmen höchste Priorität. Als Ihr zuverlässiger Partner für Sicherheitssoftwarelösungen miniOrange bietet leistungsstarke IAM Lösungen die den Benutzerzugriff verwalten, vertrauliche Daten schützen und vor gängigen Cybersicherheitsrisiken schützen.
Verhindern Sie Hacking mit Multi-Faktor-Authentifizierung (MFA)
Die miniOrange MFA-Lösung verbessert Ihr Anmeldeerlebnis, indem sie mehr als nur ein Passwort verlangt. Zusätzlich zu ihren üblichen Anmeldedaten müssen Nutzer einen zweiten Schritt durchführen, z. B. einen Code von ihrem Smartphone eingeben, auf eine Benachrichtigung reagieren oder ihren Fingerabdruck verwenden. Dank dieser zusätzlichen Sicherheitsebene wird unbefugter Zugriff deutlich erschwert. Angesichts der zunehmenden Bedrohungen der Online-Cybersicherheit gewinnt die Multi-Faktor-Authentifizierung ( MFA) immer mehr an Bedeutung. Um die Sicherheit weiter zu erhöhen, überwacht miniOrange Adaptive MFA die Nutzeraktivitäten und fordert nur dann eine zusätzliche Verifizierung an, wenn ungewöhnliches Verhalten festgestellt wird.
Sichern Sie den Login-Zugriff mit Single Sign-On (SSO)
miniOrange SSO vereinfacht den Zugriff für Benutzer, indem sie sich nur einmal anmelden müssen, um auf alle verbundenen Plattformen zuzugreifen. Dadurch müssen sich Benutzer nicht mehr mehrere Passwörter merken, was das Risiko passwortbezogener Probleme reduziert. IT-Teams erhalten im Gegenzug einen besseren Überblick über die Anmeldeaktivitäten. Letztendlich profitieren Benutzer von einer reibungsloseren und sichereren Benutzererfahrung.
Schützen Sie Administrator- und kritische Systeme mit PAM
Um auch sensible Website-Daten optimal zu schützen, unterstützt miniOrange PAM Sie bei der Kontrolle und Überwachung des Zugriffs auf wichtige Systeme. Mit dieser Lösung können Sie spezifische Rollen zuweisen, Benutzeraktionen nachverfolgen und den Zugriff auf hohe Ebenen ausschließlich autorisierten Mitarbeitern vorbehalten.
Wenn Sie Ihre Sicherheitsvorkehrungen verbessern möchten, starten Sie Ihre kostenlose 30-Tage-Testversion von miniOrange und entdecken Sie, wie einfach es sein kann, Ihre Website mit intelligenteren Cybersicherheitslösungen zu schützen.
Fazit
Um online sicher zu bleiben, müssen nicht immer zusätzliche Maßnahmen ergriffen werden. Es geht vielmehr darum, intelligentere Maßnahmen zu ergreifen. IAM Werkzeuge wie biometrische Authentifizierung und Push-Benachrichtigungen helfen, Benutzer schnell und sicher zu verifizieren. Sie müssen sich auch nicht an eine Methode halten. Mit verschiedene Arten von MFA, Sie können wählen, was am besten passt, sei es ein Fingerabdruck, ein Einmalcode oder ein einfaches Tippen auf ein Telefon.
Sicherheit sollte sich wie ein natürlicher Bestandteil des Nutzererlebnisses anfühlen, nicht wie ein Hindernis. Richtig umgesetzt, schützt sie Ihre Website und sorgt für einen reibungslosen Ablauf für Ihre wichtigsten Nutzer. Wenn Sie mehr über die besten Sicherheitsoptionen für Ihre Website erfahren möchten, sprechen Sie mit unseren Experten.
Häufig gestellte Fragen
Was schützt Websites vor Hackern?
Starke Passwörter, sicheres Hosting, regelmäßige Updates und Firewalls sind hilfreich. Die Verwendung von MFA für den Administratorzugriff verringert zudem das Risiko eines unbefugten Zugriffs.
Wie sichere ich meine Website?
Überprüfen Sie Ihre Plugins und Themes, entfernen Sie alles, was nicht benötigt wird, halten Sie alles auf dem neuesten Stand und beschränken Sie den Zugriff auf diejenigen, die ihn benötigen. Nutzen Sie MFA für zusätzlichen Schutz, wo es am wichtigsten ist.
Reicht HTTPS aus, um meine Site zu schützen?
Nein. HTTPS schützt Daten während der Übertragung, nicht jedoch Ihre Anmeldeseiten oder serverseitige Schwachstellen. Es ist wichtig, es mit anderen Sicherheitsmaßnahmen wie Zugriffskontrolle und regelmäßiger Überwachung zu kombinieren.
Welche Website wird am häufigsten gehackt?
Websites mit veralteter Software oder schwachem Anmeldeschutz sind häufige Ziele. WordPress ist aufgrund seiner großen Benutzerbasis und der großen Anzahl an Plugins oft betroffen.
Was sind die besten Tools zum Sichern Ihrer Website?
Informieren Sie sich über Malware-Scanner, Backup-Tools, Firewalls und Zugriffssicherheitsoptionen wie SSO für reibungslosere Anmeldungen oder PAM zum Schutz vertraulicher Konten.



Hinterlasse einen Kommentar