

Über 80 % der Datenschutzverletzungen betreffen kompromittierte Zugangsdaten (Verizon DBIR). Dennoch setzen die meisten Organisationen diese Sicherheitsmaßnahmen ein. IAM Die Tools beginnen mit SSO, enden bei MFA und erreichen nie die Automatisierung des gesamten Lebenszyklus – wodurch die gefährlichsten Zugriffslücken ungelöst bleiben.
Das Problem ist nicht ein Mangel an IAM Werkzeuge. Es herrscht Unklarheit darüber, was IAM Zu den konkreten Fähigkeiten gehört, welche zuerst implementiert werden sollen und wo IAM Das Thema endet und Identity Governance (IGA) beginnt. Dieser Leitfaden behandelt alles: die 10 Kernpunkte IAM Fähigkeiten anhand von Beispielen aus der Praxis, wie IAM und IGA-Fähigkeiten unterscheiden sich und warum Sie beides benötigen, eine auf Reifegraden basierende Priorisierungssequenz, die Abbildung des Compliance-Frameworks und die neue Grenze, mit der sich jedes Sicherheitsteam jetzt auseinandersetzen muss – KI-Agenten und nicht-menschliche Identitäten.
Was sind IAM Fähigkeiten?
Identitäts- und Zugriffsmanagement ist die Disziplin, die sicherstellt, dass die richtigen Identitäten zur richtigen Zeit den richtigen Zugriff auf die richtigen Ressourcen haben. IAM Die Fähigkeiten sind die spezifischen technischen und verfahrenstechnischen Kontrollen, die dies ermöglichen. Jede IAM Die Fähigkeit beantwortet eine von drei Fragen:
- Wer bist du? → Authentifizierung
- Worauf können Sie zugreifen? → Autorisierung
- Ist dieser Zugang noch angemessen? → Governance
Die dritte Frage ist, wo IAM Übergänge zu IGA – eine entscheidende Unterscheidung, die weiter unten ausführlich erläutert wird.
Der 10-Kern IAM Fähigkeiten, die jedes Unternehmen braucht
Nicht jede Organisation benötigt alle zehn Funktionen gleichzeitig. Reifegrad und Anwendungsfall bestimmen die Reihenfolge. Der Abschnitt zur Priorisierung weiter unten in diesem Leitfaden behandelt genau das – hier erfahren Sie jedoch, was jede Funktion leistet und warum sie in Ihre Roadmap gehört.
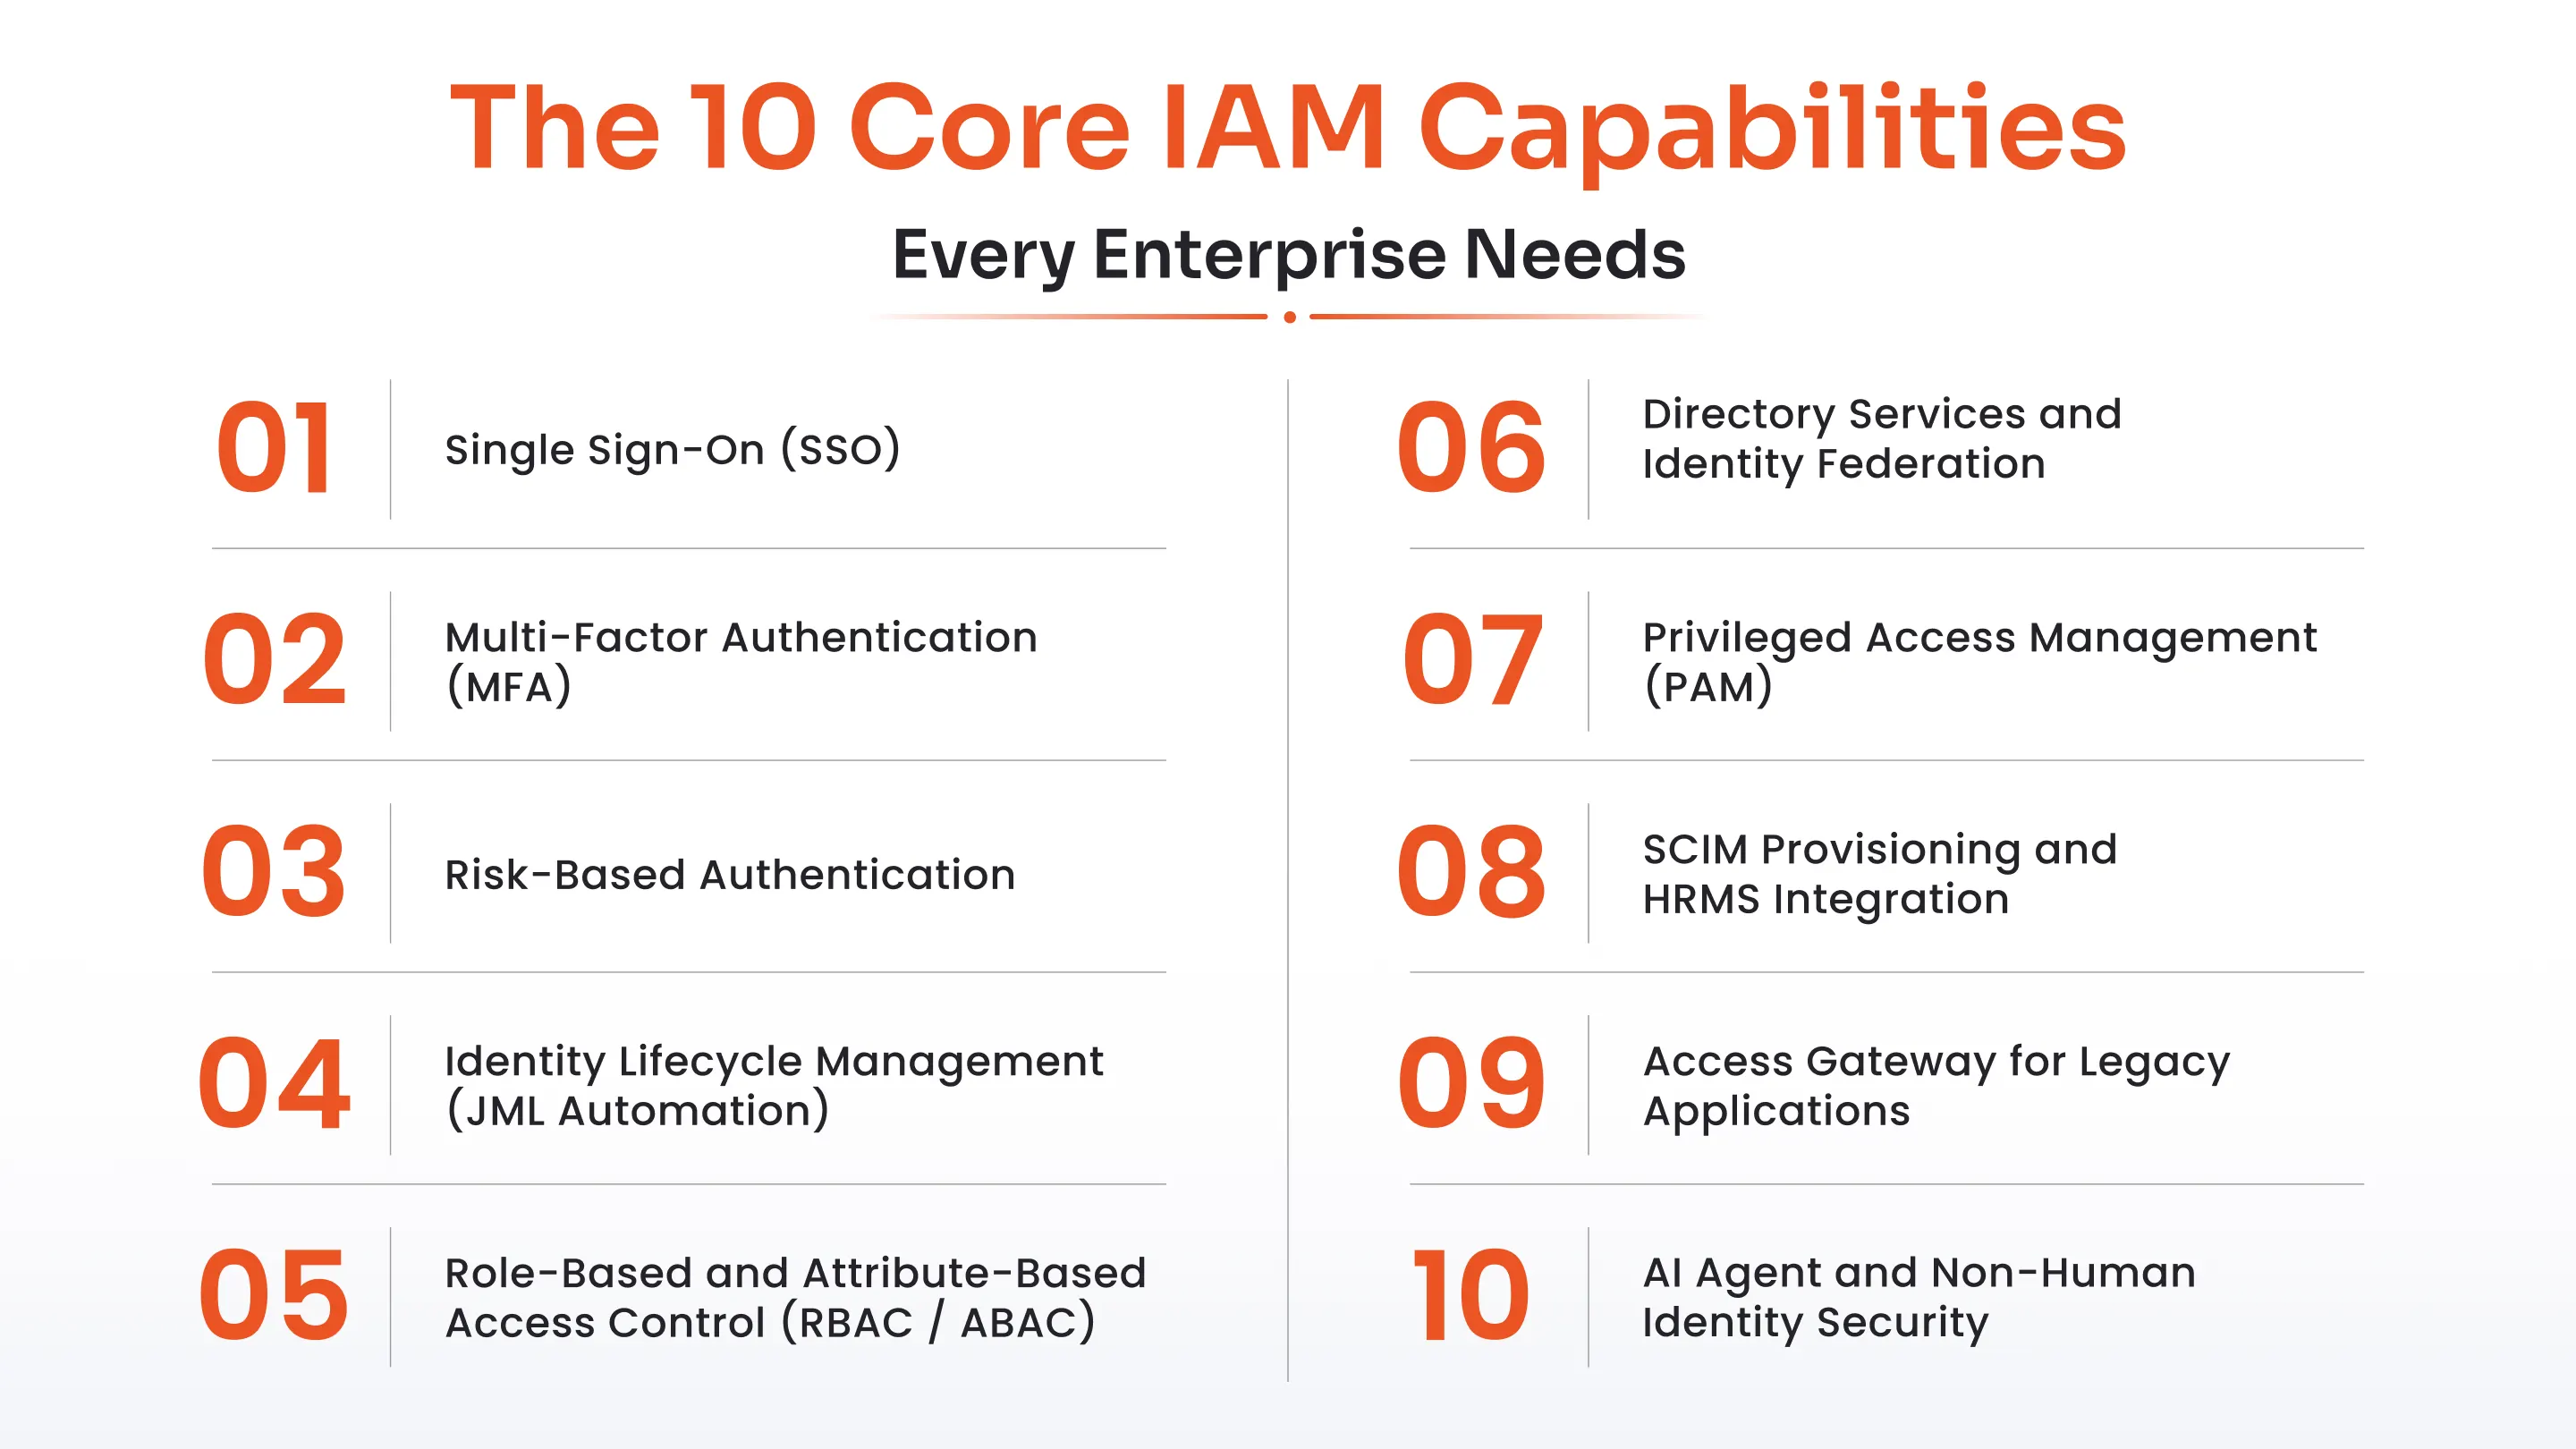
1. Einmaliges Anmelden (SSO)
Reifegrad: Fundament – zuerst implementieren
Single Sign-On (SSO) ermöglicht es Benutzern, sich einmalig zu authentifizieren und ohne separate Anmeldungen auf alle verbundenen Anwendungen zuzugreifen. SSO unterstützt die Protokolle SAML 2.0, OAuth 2.0, OIDC und WS-Federation und fungiert als zentraler Authentifizierungsbroker für Ihre gesamte Anwendungslandschaft.
Warum das wichtig ist: SSO schafft den zentralen Kontrollpunkt, an dem jeder andere IAM Diese Funktionalität baut darauf auf. Ohne sie ist die Authentifizierung über Dutzende von Systemen verteilt – unmöglich zu überwachen, zu steuern oder zusätzliche Sicherheitsebenen einzuführen. SSO beseitigt außerdem die Passwortmüdigkeit und reduziert die Anzahl der Helpdesk-Anfragen für Passwortzurücksetzungen drastisch.
Beispiel aus der Praxis: Ein Mitarbeiter meldet sich im Unternehmensportal an und hat sofort Zugriff auf Salesforce, Microsoft 365, Slack und SAP – alles ohne separate Anmeldung für jede Anwendung.
2. Multi-Faktor-Authentifizierung (MFA)
Reifegrad: Grundlagen – Implementierung parallel zu SSO
Die Multi-Faktor-Authentifizierung erfordert zwei oder mehr Verifizierungsfaktoren zur Bestätigung der Identität. Zu den Methoden gehören TOTP-Authentifizierungs-Apps, Push-Benachrichtigungen, Hardware-Token, Biometrie, SMS-OTP, E-Mail-OTP und passwortlose Authentifizierung mittels Passkeys.
Warum das wichtig ist: Zugangsdaten sind der am häufigsten angegriffene Einfallstor in der Unternehmenssicherheit. Selbst wenn Passwörter gestohlen werden – etwa durch Phishing, Credential Stuffing oder Datenlecks im Darknet – blockiert die Multi-Faktor-Authentifizierung (MFA) die meisten anmeldedatenbasierten Angriffe, bevor sie erfolgreich sind. Die Kombination aus Single Sign-On (SSO) und MFA ist der wirksamste Ausgangspunkt für jede Sicherheitsmaßnahme. IAM
Praxisbeispiel: Ein Finanzbenutzer, der sich im ERP-System anmeldet, wird nach seiner SSO-Anmeldung zur Eingabe eines TOTP-Codes aufgefordert. Dies bietet eine zweite Verifizierungsebene selbst für bereits authentifizierte Sitzungen.
3. Adaptive / Risikobasierte Authentifizierung
Reifegrad: Schicht 2 – Implementierung nach Stabilität von SSO und MFA
Die adaptive Authentifizierung passt die Authentifizierungsanforderungen dynamisch an Kontextinformationen in Echtzeit an – Benutzerstandort, Geräteposition, Anmeldezeitpunkt, Verhaltensmuster und eine berechnete Risikobewertung. Anmeldungen mit geringem Risiko erfolgen reibungslos. Hohe Risikosignale lösen automatisch eine zusätzliche Multi-Faktor-Authentifizierung (MFA) oder eine weitere Verifizierung aus.
Warum das wichtig ist: Nicht jede Anmeldung birgt das gleiche Risiko. Würde man bei einer routinemäßigen Anmeldung am Montagmorgen von einem vertrauenswürdigen Bürogerät genauso viel Aufwand betreiben wie bei einer ungewöhnlichen Anmeldung von einem unbekannten Gerät im Ausland, frustriert das die Nutzer, ohne die Sicherheit zu verbessern. Adaptive Authentifizierung schafft hier die richtige Balance.
Praxisbeispiel: Ein Benutzer, der sich von seinem gewohnten Laptop im Büro anmeldet, wird nicht zur Eingabe eines Benutzerkontos aufgefordert. Meldet sich derselbe Benutzer von einem neuen Gerät im Ausland an, wird er automatisch zur Multi-Faktor-Authentifizierung und zur Genehmigung durch den Vorgesetzten aufgefordert.
4. Identitätslebenszyklusmanagement (JML-Automatisierung)
Reifegrad: Ebene 2 – hohe Wirkung, oft unzureichend implementiert
Das Identity Lifecycle Management automatisiert den gesamten Prozess der Mitarbeiteraktivierung, -versetzung und -abgänge (JML) – von der Bereitstellung des Zugriffs bei Einstellung über die Aktualisierung bei Rollenwechsel bis hin zum sofortigen Entzug beim Ausscheiden. Lebenszyklusereignisse werden durch HRMS-Integrationen mit Plattformen wie Workday, SAP SuccessFactors und BambooHR ausgelöst.
Warum das wichtig ist: Eine Forrester-Studie ergab, dass 45 % der Zugriffsrechtsverletzungen auf fehlerhafte Abmeldungen zurückzuführen sind. Manuelle Prozesse erzeugen verwaiste Konten – aktive Zugangsdaten ehemaliger Mitarbeiter –, die Angreifer gezielt suchen und ausnutzen. Die Automatisierung des Mitarbeiterlebenszyklus schließt diese Sicherheitslücke in großem Umfang.
Beispiel aus der Praxis: Wenn ein neuer Mitarbeiter zu Workday hinzugefügt wird, werden seine Konten in Active Directory, Microsoft 365 und Salesforce innerhalb weniger Minuten nach der HR-Maßnahme automatisch mit rollengerechtem Zugriff erstellt – ein IT-Ticket ist nicht erforderlich.
5. Rollenbasierte und attributbasierte Zugriffskontrolle (RBAC / ABAC)
Reifegrad: Ebene 2 – Implementierung als Teil des Lebenszyklusmanagement-Designs
RBAC regelt den Zugriff anhand der jeweiligen Berufsrolle – Finanzmanager, IT-Administrator, externer Mitarbeiter. ABAC erweitert dies durch die Auswertung dynamischer Attribute – Abteilung, Standort, Projektzuordnung, Gerätetyp – um in Echtzeit kontextsensitive Zugriffsentscheidungen zu treffen, die RBAC allein nicht leisten kann.
Warum das wichtig ist: Zugriffsrechte basierend auf der jeweiligen Funktion verhindern eine schleichende Ausweitung von Berechtigungen und halten die Überprüfungszyklen für Zugriffsrechte auch bei großem Umfang überschaubar. Ohne definierte Rollenstrukturen ist jede Zugriffsanfrage eine Einzelanfrage, und jede Zugriffsprüfung erfordert die manuelle Überprüfung der individuellen Berechtigungen in Hunderten von Systemen.
Praxisbeispiel: Einem für ein 90-tägiges Projekt engagierten Auftragnehmer wird die Rolle „Auftragnehmer – Projekt X“ mit zeitlich begrenztem, festgelegtem Zugriff zugewiesen, der automatisch mit Projektende erlischt – eine manuelle Nachverfolgung ist nicht erforderlich.
6. Verzeichnisdienste und Identitätsföderation
Reifegrad: Grundlagen – erforderlich, bevor SSO in großem Umfang funktionieren kann
Directory Services stellt das zentrale Identitätsrepository bereit, das Active Directory, LDAP, Azure AD und Cloud-Verzeichnisse zu einer einzigen verlässlichen Datenquelle verbindet. Identity Federation erweitert dies und ermöglicht die vertrauenswürdige und gemeinsame Nutzung von Identitäten über Organisationsgrenzen hinweg, ohne dass eine erneute Authentifizierung erforderlich ist.
Warum das wichtig ist: Die meisten Unternehmen verfügen über fragmentierte Identitätsdaten, die über mehrere Verzeichnisse verteilt sind und sich im Laufe der Jahre durch Übernahmen, Cloud-Migrationen und die IT-Abteilungen angesammelt haben. Durch die Zentralisierung dieser Daten werden Synchronisierungsfehler, doppelte Konten und widersprüchliche Berechtigungen beseitigt, die sowohl Sicherheitsrisiken als auch zusätzlichen Betriebsaufwand verursachen.
Praxisbeispiel: Eine globale Bank mit regionalen Active Directory-Domänen in 17 Märkten föderiert alle Identitäten in einem zentralen Broker und ermöglicht so eine einheitliche Anmelderichtlinie über alle Regionen hinweg.
7. Privilegierte Zugriffsverwaltung (PAM)
Reifegrad: Schicht 2–3 – kritisch für Organisationen mit sensibler Infrastruktur
Privileged Access Management (PAM) steuert, überwacht und protokolliert den Zugriff auf privilegierte Konten – Administratorkonten, Dienstkonten und alle Identitäten mit erweiterten Berechtigungen. Zu den Kernfunktionen gehören die sichere Speicherung von Passwörtern, die Sitzungsaufzeichnung, die bedarfsgerechte (JIT) Bereitstellung von Zugriffsrechten und die Durchsetzung des Prinzips der minimalen Berechtigungen.
Warum das wichtig ist: Privilegierte Konten sind die wertvollsten Ziele für Angreifer. Kompromittierte Administratoranmeldeinformationen können zur vollständigen Übernahme einer Umgebung, zur lateralen Ausbreitung über alle verbundenen Systeme und zum Datenabfluss in großem Umfang führen. PAM eliminiert persistente privilegierte Anmeldeinformationen und erstellt ein vollständiges Protokoll jeder privilegierten Aktion.
Praxisbeispiel: Ein Datenbankadministrator, der Zugriff auf einen Produktionsserver benötigt, lädt für seine genehmigte Sitzung ein zeitlich begrenztes Passwort aus dem Tresor herunter. Die Zugangsdaten werden nach Beendigung der Sitzung automatisch gelöscht – es gibt also kein dauerhaftes Administratorpasswort, das gestohlen werden könnte.
8. SCIM-Bereitstellung und HRMS-Integration
Reifegrad: Ebene 2 – hohe operative Hebelwirkung
SCIM Provisioning nutzt den SCIM 2.0-Standard, um die Benutzerbereitstellung und -entziehung über SaaS- und On-Premise-Anwendungen hinweg zu automatisieren und die Identitätsdaten mit den HRMS-Datenquellen zu synchronisieren.
Warum das wichtig ist: Ohne SCIM müssen IT-Teams bei jeder Einstellung, Versetzung und jedem Ausscheiden von Mitarbeitern manuell Konten in jeder Anwendung erstellen und entfernen – ein Prozess, der nicht skalierbar ist und zu Verzögerungen führt, die den Zugriff aktiv halten, nachdem er eigentlich hätte widerrufen werden sollen.
Beispiel aus der Praxis: Einem Mitarbeiter, der vom Londoner Büro nach New York versetzt wird, wird der Zugriff auf London-spezifische Systeme entzogen und durch eine einzige Aktualisierung des Personaldatensatzes im HRMS automatisch auf New Yorker Systeme umgestellt.
9. Zugriffsgateway für ältere Anwendungen
Reifegrad: Schicht 3 – erforderlich für Organisationen mit veralteter Infrastruktur
Access Gateway erweitert SSO- und MFA-Kontrollen auf ältere, lokal installierte Anwendungen – Oracle EBS, PeopleSoft, SAP WebGUI, Mainframe-Systeme –, die vor der Einführung moderner Identitätsprotokolle entstanden sind und SAML oder OIDC nicht nativ unterstützen können.
Warum das wichtig ist: Die meisten Unternehmen betreiben ein umfangreiches Portfolio an Legacy-Anwendungen, die ansonsten außerhalb der zentralen Infrastruktur liegen würden. IAM Access Gateway übernimmt die vollständige Kontrolle. Es schließt diese Lücke, ohne dass eine Neuentwicklung oder Umstrukturierung der Anwendung erforderlich ist – so bleiben bestehende Investitionen erhalten und gleichzeitig werden Legacy-Systeme unter das gleiche Sicherheitsdach wie moderne SaaS-Lösungen gestellt.
Praxisbeispiel: Ein Fertigungsunternehmen, das SAP WebGUI im Jahr 2008 lokal implementiert hat, leitet die gesamte Authentifizierung über das miniOrange Access Gateway und ermöglicht so MFA und SSO, ohne eine einzige Zeile SAP-Anwendungscode ändern zu müssen.
10. Sicherheit von KI-Agenten und nicht-menschlichen Identitäten (Neu — 2025)
Reifegrad: Im Entstehen begriffen – prüfen Sie jetzt, ob Ihr Unternehmen KI-Agenten oder Automatisierungspipelines einsetzt.
Identitätssicherheit von KI-Agenten erweitert IAM Die Software kontrolliert nicht-menschliche Identitäten – KI-Agenten, RPA-Bots, Servicekonten, API-Schlüssel und automatisierte Pipelines. Sie wendet OAuth 2.0-basierte Token-Authentifizierung, bereichsbezogene Zugriffsrichtlinien, Token-Lebenszyklusmanagement mit automatischem Ablauf und Audit-Trails für jede Aktion mit nicht-menschlichen Identitäten an.
Warum das wichtig ist: Untersuchungen von CyberArk zeigen, dass 60 % der Unternehmen keinen Einblick in die Identitäten nicht-menschlicher Systeme haben. KI-Agenten greifen im Namen von Nutzern auf Datenbanken, APIs und Dateien zu – ohne jegliches Identitätsmanagement. Dies ist der am schnellsten wachsende blinde Fleck in der Unternehmenssicherheit, und er verschärft sich mit jeder neuen KI-Implementierung.
Praxisbeispiel: Einem auf einem LLM basierenden KI-Agenten wird ein OAuth 2.0-Token mit eingeschränktem und zeitlich begrenztem Zugriff auf das CRM bereitgestellt. Jede Aktion wird mit vollständiger Zuordnung protokolliert. Sobald der Agent Abfragen außerhalb seines zulässigen Bereichs durchführt, wird das Token automatisch widerrufen.
IAM Fähigkeiten vs. IGA-Fähigkeiten: Der Unterschied, der wirklich zählt
Folgendes macht diesen Unterschied konkret: Sie haben SSO implementiert, MFA durchgesetzt und die meisten Anwendungen integriert. Dann fragt ein Prüfer: Wer hat Zugriff auf das Finanzsystem, wann wurde es zuletzt überprüft und ist der Zugriff noch angemessen? IAM Dieses Tool kann diese Frage nicht beantworten. Dafür ist IGA da.
"IAM Sie kontrolliert die Tür. Die IGA entscheidet, wer passieren darf, und weist dies den Prüfern nach.
IAM Das System ist betriebsbereit. Es übernimmt die Echtzeit-Authentifizierung und -Autorisierung – die Identitätsprüfung beim Login, die Durchsetzung von Zugriffsrichtlinien und die Verwaltung der technischen Infrastruktur, die den Zugriff regelt. Es ist das System, das jedes Mal ausgeführt wird, wenn jemand auf „Anmelden“ klickt. IAM Fähigkeiten sind das, womit sich Sicherheitsoperationsteams tagtäglich befassen.
Identity Governance and Administration (IGA) ist strategisch wichtig. Es umfasst Richtlinien, Compliance und Governance – es definiert, welche Rollen welche Zugriffsrechte haben, führt regelmäßige Zugriffszertifizierungen durch, erkennt Verstöße gegen die Funktionstrennung und erstellt Prüfnachweise, die die Rechtmäßigkeit der Zugriffe belegen. IGA wird nicht beim Anmelden ausgeführt, sondern läuft kontinuierlich im Hintergrund und nach einem festgelegten Prüfplan. GRC-, Compliance- und Audit-Teams verlassen sich auf die Funktionen von IGA.
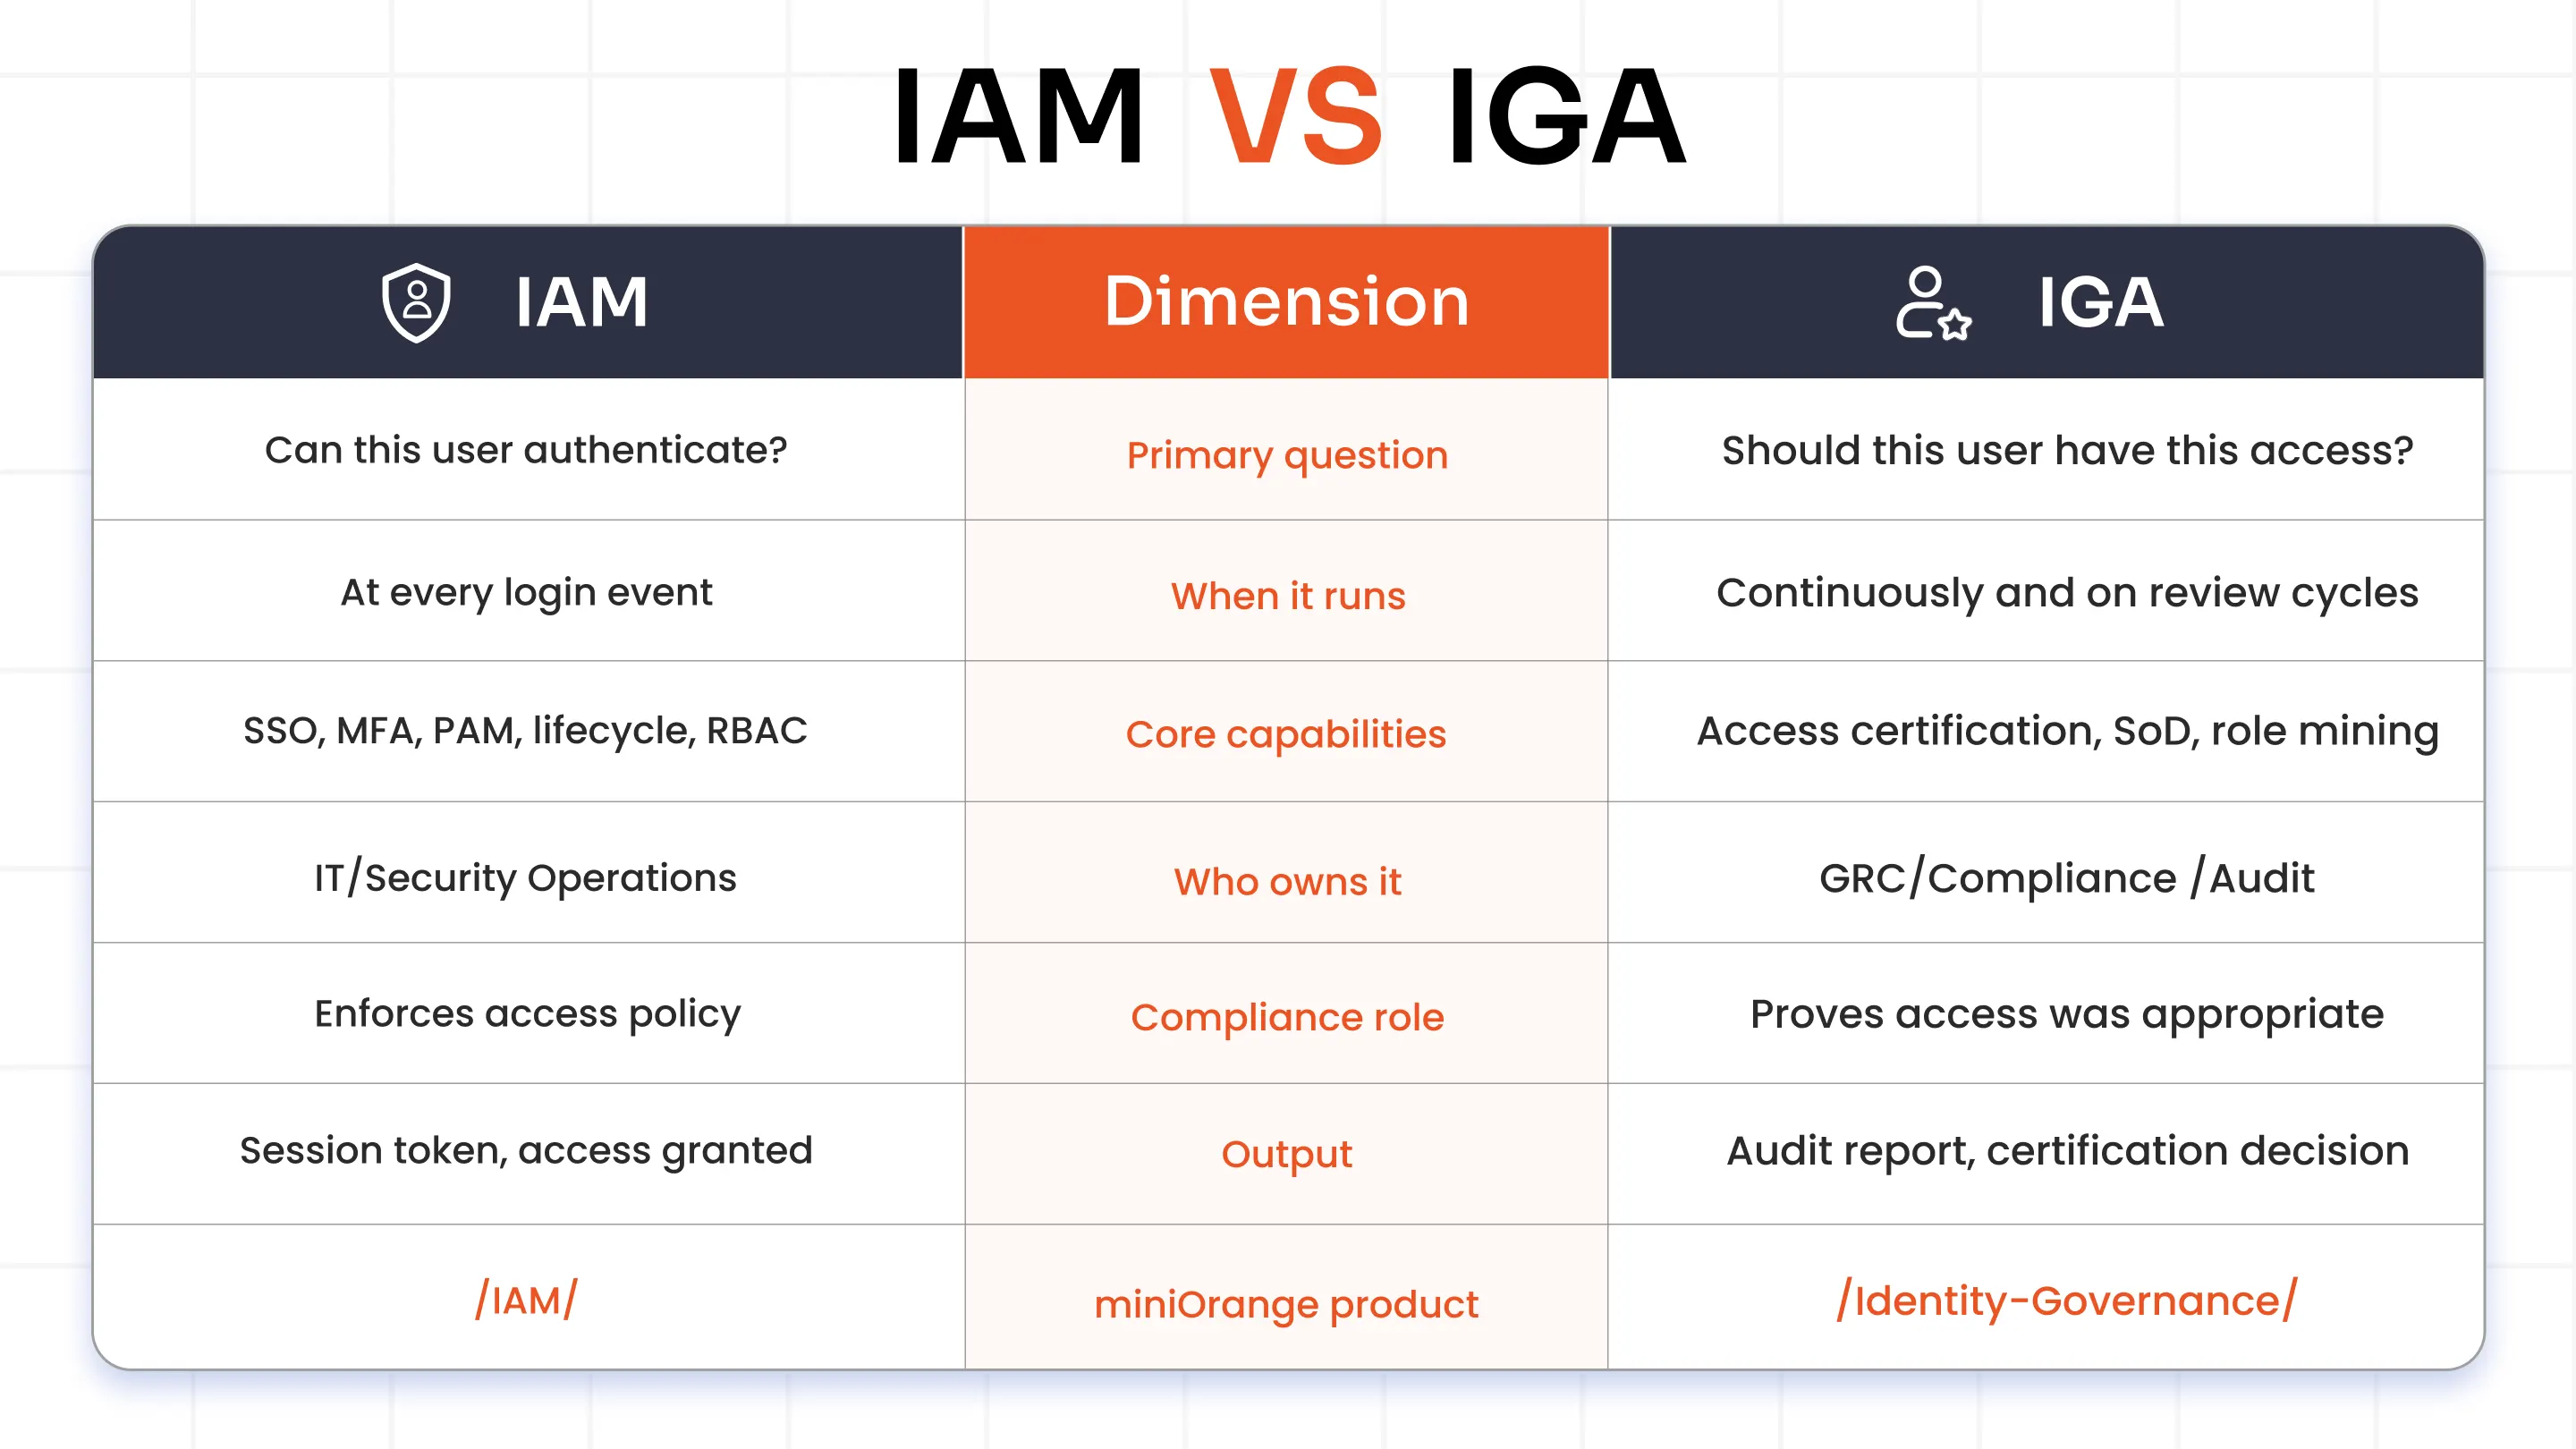
Brauche ich beides? Ja, für jede Organisation, die SOX, HIPAA, DSGVO oder CMMC 2.0 unterliegt. IAM Ohne IGA können Sie zwar den Zugriff kontrollieren, aber nicht nachweisen, dass dieser angemessen war. IGA ohne IAM Das bedeutet, dass man zwar auf dem Papier regieren kann, die Regeln aber technisch nicht durchsetzen kann.
Welche IAM Welchen Fähigkeiten sollten Sie Priorität einräumen?
Die Reihenfolge, in der Sie implementieren IAM Die verfügbaren Funktionen sind genauso wichtig wie die Auswahl der richtigen Funktionen. Wenn man mit Governance beginnt, bevor die Authentifizierung implementiert ist, oder PAM einführt, bevor das Lebenszyklusmanagement stabil ist, entstehen Lücken und kostspielige Nacharbeiten. Die folgende, auf dem Reifegrad basierende Reihenfolge hat sich für Sicherheitsteams als besonders effektiv erwiesen.
Phase 1 – Grundlagen (0–6 Monate, zuerst implementieren)
- SSO — Zentralisieren Sie die Authentifizierung für Ihre gesamte primäre Anwendungslandschaft.
- MFA — eine zusätzliche Ebene für SSO für alle Benutzer, beginnend mit risikoreichen Rollen und Administratorkonten
- Verzeichnisintegration — Active Directory, LDAP und Cloud-Verzeichnisse verbinden
Diese drei Funktionen eliminieren den Großteil der Angriffsfläche für anmeldeinformationsbasierte Angriffe und schaffen die Grundlage für die Identitätsverwaltung, auf der alles Weitere aufbaut. Ohne einen zentralen Authentifizierungspunkt und ein zentrales Verzeichnis haben Lebenszyklusautomatisierung und Governance keine verlässlichen Anhaltspunkte für ihre Maßnahmen.
Phase 2 – Betrieb IAM (6–18 Monate)
- Identitätslebenszyklusmanagement (JML-Automatisierung) — Anbindung an das HRMS, Automatisierung des gesamten Prozesses von Eintritt über Versetzung bis zum Austritt
- RBAC / ABAC — Rollenstrukturen und Zugriffsrichtlinien definieren, die auf die jeweilige Funktion abgestimmt sind
- Adaptive Authentifizierung — Risikosignale in MFA-Entscheidungen einbeziehen
- SCIM-Bereitstellung — Standardisierung der Bereitstellung über SaaS- und Legacy-Anwendungen hinweg
Das Lebenszyklusmanagement löst das Problem verwaister Konten. RBAC verhindert die schleichende Ausweitung von Berechtigungen. Zusammen reduzieren sie das Zugriffsrisiko schneller als nahezu jede andere Funktion in dieser Phase.
Phase 3 – Governance und erweiterte Sicherheit (12–24 Monate)
- PAM — privilegierte Konten sichern und überwachen, bedarfsgerechte Zugriffsbereitstellung implementieren
- IGA-Schicht — Zugangszertifizierung, Durchsetzung der Funktionstrennung, Rollenanalyse, Compliance-Berichterstattung
- KI-/NHI-Identitätssicherheit — Token-Governance für KI-Agenten und Servicekonten
Diese Funktionen erfordern eine stabile Identitätsgrundlage. Die Implementierung von Governance-Maßnahmen vor der Automatisierung der Bereitstellung führt zu manuellen Zertifizierungskampagnen mit fehlerhaften Zugriffsdaten – ein häufiger und kostspieliger Fehler, der das Vertrauen in das gesamte IGA-Programm untergräbt.
Aufruf (an das Designteam melden): „Unternehmen fragen sich oft, ob sie mit SSO oder MFA beginnen sollen. Beginnen Sie mit beiden gleichzeitig – sie sind zusammen am effektivsten und am wirksamsten.“ IAM Plattformen Setzen Sie sie gemeinsam ein.
IAM Vom Compliance-Rahmenwerk geforderte Fähigkeiten
Unterschiedliche Compliance-Rahmenwerke schreiben unterschiedliche Anforderungen vor IAM Die folgende Tabelle ordnet die gängigsten Enterprise-Frameworks den jeweiligen Funktionen zu. IAM und die erforderlichen IGA-Funktionen – Ihre Priorisierung berücksichtigt daher sowohl bewährte Sicherheitspraktiken als auch Ihre tatsächlichen regulatorischen Verpflichtungen. Eine vollständige Übersicht finden Sie in der Dokumentation von miniOrange. Compliance Dokumentation.
| Unser Ansatz | Erforderlich IAM Kompetenzen | IGA erforderlich? |
|---|---|---|
| SOX | MFA, RBAC, Zugriffsprotokolle, Bereitstellung/Entzug der Bereitstellung | Ja – Funktionstrennung, Zugriffszertifizierung, Prüfprotokoll |
| HIPAA | MFA, rollenbasierter Zugriff auf PHI, Sitzungstimeout, Audit-Protokolle | Ja – Zugriffsprüfungen für PHI-Systeme |
| Datenschutz | Datenresidenzkontrollen, Zugriffsbeschränkungen, Protokollierung von Datenschutzverletzungen | Ja – Zugangsbescheinigung, Recht auf Löschung |
| CMMC 2.0 | MFA, PAM, Überwachung privilegierter Sitzungen, Prinzip der minimalen Berechtigungen | Ja – Zugriffsprüfungen für CUI-Umgebungen |
| ISO 27001 | Zugriffskontrollrichtlinie, Benutzerbereitstellung, Überwachungsprotokolle | Ja – regelmäßige Zugriffsüberprüfungen |
| NIST-CSF | Identitätsmanagement, Authentifizierung, Zugriffskontrolle | Empfohlen |
IAM Fähigkeiten für nicht-menschliche Identitäten: KI-Agenten, Servicekonten und Bots
Eine Studie von CyberArk zeigt, dass 60 % der Unternehmen keinen Einblick in die Identitäten nicht-menschlicher Systeme haben. Diese Zahl wird mit der zunehmenden Verbreitung von KI weiter steigen – und die damit verbundene Lücke ist real. KI-Agenten, RPA-Bots und Servicekonten haben bereits direkten Zugriff auf Ihre sensibelsten Systeme. Die meisten verfügen weder über ein Lebenszyklusmanagement noch über Zugriffsüberprüfungen oder aussagekräftige Prüfprotokolle.
Regieren nichtmenschliche Identität erfordert die Anwendung der gleichen fünf IAM Kontrollmechanismen, die Sie auf menschliche Identitäten anwenden:
Authentifizierung: OAuth 2.0 Client-Credentials-Flow für die Maschine-zu-Maschine-Authentifizierung – keine in Konfigurationsdateien oder Anwendungscode eingebetteten Benutzernamen und Passwörter.
Autorisierung: Zugriffsrechte werden beschränkt und nach dem Prinzip der minimalen Berechtigungen vergeben. Ein KI-Agent, der das CRM abfragt, sollte weder Schreibzugriff auf das Abrechnungssystem noch Lesezugriff auf Personalakten oder sonstige Berechtigungen außerhalb seines definierten Aufgabenbereichs haben.
Lebenszyklus: Tokens müssen automatisch ablaufen. Servicekonten müssen wie Benutzerkonten bereitgestellt und wieder entfernt werden – und dürfen nicht nach Beendigung des Projekts oder Anwendungsfalls, der sie erstellt hat, unbegrenzt weiterlaufen.
Audit-Trail: Jede Aktion, die von einer nicht-menschlichen Identität durchgeführt wird, muss mit vollständiger Zuordnung protokolliert werden – und nicht als generischer „Systemprozess“ aufgezeichnet werden, der eine forensische Untersuchung unmöglich macht.
Widerruf: Bei auffälligem Verhalten muss der Tokenwiderruf unverzüglich erfolgen. Ein Dienstkonto oder KI-Agent, der Abfragen außerhalb seines zulässigen Bereichs durchführt, sollte in Echtzeit gestoppt und nicht erst im Bericht des nächsten Morgens gemeldet werden.
Die Frage der Governance – „Sollte dieser Agent diesen Zugriff haben?“ – ist identisch mit der Frage der menschlichen Identität. IGA-Funktionen lassen sich auch auf nicht-menschliche Identitäten anwenden, und Organisationen, die jetzt ihre Governance-Rahmenwerke aufbauen, werden im Zuge der zunehmenden KI-Einführung deutlich besser aufgestellt sein.
IAM Kurzübersicht der Funktionen
Nutzen Sie die untenstehende Tabelle, um Funktionen mit dem Implementierungsstand und relevanten Compliance-Rahmenwerken auf einen Blick abzugleichen. (Hinweis für das Designteam: Als hervorgehobenen Block oder fixierte Tabelle für besseres Scannen gestalten.)
| Capability | Typ | Praktikum | Compliance |
|---|---|---|---|
| Einmaliges Anmelden (SSO) | IAM | Stiftung | Alle Frameworks |
| Multi-Faktor-Authentifizierung (MFA) | IAM | Stiftung | SOX, HIPAA, CMMC, DSGVO |
| Adaptive / Risikobasierte Authentifizierung | IAM | Ebene 2 | NIST, CMMC |
| Identitätslebenszyklus-Management | IAM/IGA | Ebene 2 | SOX, HIPAA, DSGVO |
| RBAC / ABAC | IAM | Ebene 2 | SOX, HIPAA, ISO 27001 |
| Verzeichnisdienste / Föderation | IAM | Stiftung | Alle Frameworks |
| Privilegierte Zugriffsverwaltung (PAM) | IAM | Schicht 2–3 | SOX, CMMC, ISO 27001 |
| SCIM-Bereitstellung | IAM | Ebene 2 | SOX, DSGVO |
| Zugangsgateway (Legacy-Anwendungen) | IAM | Ebene 3 | Branchenspezifisches |
| KI-/NHI-Identitätssicherheit | IAM/IGA | Schwellenländer | NIST, EU-KI-Gesetz |
Bauen Sie Ihre IAM Fähigkeits-Roadmap
Drei wichtige Erkenntnisse aus diesem Leitfaden:
- IAM Die Funktionen sind geschichtet. Implementieren Sie die Maßnahmen in der Reihenfolge ihres Reifegrads – Grundlagen, dann Betrieb, dann Governance – um das beste Verhältnis von Risiko zu Aufwand zu erzielen. Das Überspringen von Stufen führt zu Lücken, die kostspielige Nacharbeiten erfordern.
- IAM und IGA ergänzen sich, sind aber nicht austauschbar. IAM Der Zugriff wird durchgesetzt. Die IGA regelt dies. Sie benötigen beides sowohl für die Einhaltung der Vorschriften als auch für eine vertretbare Sicherheitslage.
- Nicht-menschliche Identitäten sind die nächste Herausforderung. Jeder KI-Agent und jedes Servicekonto in Ihrer Umgebung ist eine Identität, die Authentifizierung, Autorisierung, Überprüfung und Widerruf erfordert – genau wie menschliche Benutzer.
Häufig gestellte Fragen
Was ist der Unterschied zwischen IAM und IGA-Funktionen?
IAM Die Funktionen umfassen Authentifizierung, Autorisierung, Lebenszyklusmanagement und Zugriffskontrolle – die technische Infrastruktur, die den Zugang regelt. Die IGA-Funktionen umfassen Governance, Compliance und Aufsicht – und gewährleisten so, dass der Zugriff angemessen ist, regelmäßig überprüft wird und jederzeit auditbereit ist. IAM Die IGA setzt die Tür durch. Sie entscheidet, wer dahinter stehen soll, und weist dies den Aufsichtsbehörden nach.
Welche IAM Welche Funktion sollte ich zuerst implementieren – SSO oder MFA?
Beides gleichzeitig. SSO und MFA bilden das grundlegende Funktionspaar – SSO zentralisiert die Authentifizierung, MFA sichert sie ab. Die Implementierung eines der beiden ohne das andere birgt Risiken. Die meisten Organisationen implementieren beides in derselben Projektphase mithilfe einer modernen Plattform. IAM Plattform.
Benötige ich beides? IAM und IGA, oder kann das eine das andere ersetzen?
Sie ergänzen sich, sind aber nicht austauschbar. Organisationen, die SOX, HIPAA, DSGVO oder CMMC 2.0 unterliegen, benötigen beides. IAM Ohne IGA (Interagency Governance Agreement) haben Sie zwar die Zugriffskontrolle, können aber nicht nachweisen, dass diese angemessen war. IGA ohne IAM Das bedeutet, dass es nur auf dem Papier eine Regierungsführung gibt, aber keine technische Durchsetzung.
Was IAM Welche Fähigkeiten sind für die SOX-Compliance erforderlich?
SOX schreibt die Multi-Faktor-Authentifizierung (MFA) für den Zugriff auf Finanzsysteme, rollenbasierte Zugriffskontrollen mit dem Prinzip der minimalen Berechtigungen, die automatische Deaktivierung von Benutzerkonten beim Ausscheiden von Mitarbeitern, detaillierte Prüfprotokolle darüber, wer wann auf welche Daten zugegriffen hat, sowie die Einhaltung der Funktionstrennung zur Betrugsprävention vor. Die Komponenten Funktionstrennung und Zugriffszertifizierung fallen unter die IGA (Integrated Governance Act) und nicht unter die IGA. IAM.
Können IAM Tools zur Verwaltung von KI-Agenten und nicht-menschlichen Identitäten?
Modernes IAM Plattformen erweitern die Identitätsverwaltung auf nicht-menschliche Systeme durch OAuth 2.0-basierte maschinelle Authentifizierung, bereichsbezogene Zugriffstoken, automatische Token-Ablaufzeiten und Audit-Trails für jede Agentenaktion. Servicekonten, KI-Agenten und RPA-Bots sollten denselben Lebenszyklus- und Zugriffsprüfungsprozessen unterliegen wie menschliche Identitäten – die meisten Organisationen haben dies bisher nicht umgesetzt.
Was ist der Unterschied zwischen RBAC und ABAC in IAM?
RBAC (rollenbasierte Zugriffskontrolle) regelt den Zugriff anhand der Berufsrolle – Finanzmanager, IT-Administrator, externer Mitarbeiter. ABAC (attributbasierte Zugriffskontrolle) wertet dynamische Attribute – Abteilung, Standort, Gerätetyp, Projektzuordnung – für kontextsensitive Zugriffsentscheidungen aus. RBAC ist einfacher zu implementieren; ABAC ist flexibler für komplexe Organisationen. Die meisten Unternehmen IAM Die Plattformen unterstützen beides, wobei RBAC als Basis und ABAC für fein abgestufte Ausnahmen verwendet wird.
Hinterlasse einen Kommentar