

Was passiert, wenn die Tools, die Sie zur Unterstützung entwickelt haben, plötzlich selbstständig Entscheidungen treffen? Das ist keine Science-Fiction mehr, sondern die neue Herausforderung für Unternehmen im Umgang mit autonomen KI-Systemen. Die Identitätskrise nicht-menschlicher Systeme, wie beispielsweise von MCP-Servern und KI-Systemen, entwickelt sich rasant zu einem zentralen Problem, mit dem Unternehmen zu kämpfen haben. Dies unterstreicht die dringende Notwendigkeit, diese Identitäten zu schützen.
Organisationen müssen ein Identitäts- und Zugriffsmanagementsystem einrichten (IAMDer Artikel beschreibt die grundlegende Sicherheitsarchitektur von KI-Systemen als Schutzmechanismus für KI-Systeme während Systemübergängen. Er definiert nicht-menschliche Identitäten, erläutert den Bedarf von KI-Agenten an identitätsbasierter Sicherheit und zeigt, wie diese in der heutigen Zeit umgesetzt werden kann. IAM Systeme schützen den Zugriff autonomer Systeme auf MCP-Server und -Tools sowie auf Unternehmenssysteme.
Warum sichere KI-Agenten für Unternehmen und warum jetzt?
KI-Systeme haben ein operatives Rahmenwerk entwickelt, das es Unternehmen ermöglicht, mithilfe ihres innovativen Systems zu arbeiten. Unternehmen nutzen nun autonome Systeme, die selbstständig Aufgaben ausführen, aus Erfahrung lernen und Entscheidungen ohne menschliches Eingreifen treffen. Der Markt hat einen tiefgreifenden Wandel erfahren, da Maschinen nun autonom Daten verarbeiten und Aufgaben auf Basis ihrer Analyse der aktuellen Gegebenheiten ausführen.
Unternehmen verschiedenster Branchen setzen KI-Systeme bereits für Routineaufgaben ein, um Prozesse zu optimieren, Kosten zu senken und bessere Entscheidungen zu treffen. Sobald diese Systeme umfassend genutzt werden, werden sie das digitale Betriebsmanagement in großem Umfang übernehmen.
Von menschlichen Nutzern zu autonomen KI-Agenten
KI-Agenten agieren als autonome Systeme und nicht als statische Werkzeuge. Sie ermöglichen Nutzern die Durchführung von Recherchen und Datenanalysen, indem sie Informationen durchsuchen und auf Basis ihrer Erkenntnisse Entscheidungen treffen. Die Agenten arbeiten über API-Verbindungen und die Integration in Unternehmenssysteme, um Aufgaben zwischen verschiedenen Anwendungen auszuführen, Geschäftsprozesse zu aktivieren und komplexe Probleme unter Berücksichtigung von Umgebungsbedingungen und Zielvorgaben zu lösen.
Diese Systeme fungieren als revolutionäre Technologie, weil sie über folgende Fähigkeiten verfügen.
- Ermöglichen Sie automatisierte Interaktionen mit Unternehmenswerkzeugen und Datensystemen, die unabhängig von menschlicher Steuerung funktionieren.
- Nutze dein Kontextbewusstsein, um blitzschnell Entscheidungen zu treffen, die zu sofortigen Handlungen führen.
- Gewährleisten Sie den Zugriff auf APIs, Dokumentationen und externe Systeme, damit die Benutzer ihre Arbeit selbstständig erledigen können.
Diese Autonomie birgt sowohl positive als auch negative Aspekte, da sie zwar kreatives Arbeiten ermöglicht, aber gleichzeitig eine stärkere Überwachung erfordert, um ein ordnungsgemäßes Management zu gewährleisten.
Warum KI-Agenten nicht einfach nur „ein weiteres Servicekonto“ sind
Servicekonten agieren unabhängig von KI-Agenten, da diese ihr Verhalten anhand von Rückmeldungen aus ihrer Umgebung und der aktuellen Situation anpassen. Die Modelle entwickeln sich durch neue Informationen weiter, wodurch sie Muster erkennen und für verschiedene Situationen individuelle Reaktionen generieren können. Ohne entsprechende Sicherheitsvorkehrungen werden diese Systeme zwar leistungsfähiger, aber auch gefährlicher.
Zwischen diesen Elementen bestehen wesentliche Unterschiede.
- Sie agieren durch dynamische Entscheidungsfindung, da die Agenten neue Informationen lernen, während sie sich an veränderte Situationen anpassen.
- Sie beweisen Kontextintelligenz, weil sie die Unternehmensziele verstehen und dieses Verständnis nutzen, um ihre Aktivitäten zu steuern.
- Sie bieten eine größere Angriffsfläche, da ihr breiter Netzwerkzugriff und ihre automatisierten Abläufe das Schadenspotenzial bei einem Sicherheitsvorfall erhöhen.
Organisationen müssen Schutzmechanismen entwickeln, die diese selbstorganisierten Einheiten absichern, während sie weiterhin lernen und unabhängig agieren.
Was sind nicht-menschliche Identitäten (NHI)?
Nicht-menschliche Identitäten (NHIs) umfassen digitale Entitäten wie Bots und Dienste, Workloads und KI-Agenten, die automatisiert mit Unternehmenssystemen interagieren, ohne dass menschliches Eingreifen erforderlich ist. Organisationen, die ihre Arbeitsabläufe automatisieren und Cloud-native Tools implementieren, benötigen NHIs, um ihre Systeme und Abläufe zu schützen. Die Verwaltung dieser Elemente ist notwendig, da sie vor Angriffen durch Missbrauch von Zugangsdaten schützen und verhindern, dass Benutzer unbefugt erhöhte Berechtigungen erlangen oder auf geschützte Daten zugreifen.
Definition nicht-menschlicher Identitäten in der Moderne IAM
Identitäts- und Zugriffsmanagement (IAMDas System verwendet NHIs, um maschinenbasierte Konten zu erstellen, die System- und Anwendungsoperationen ausführen. Beispiele hierfür sind:
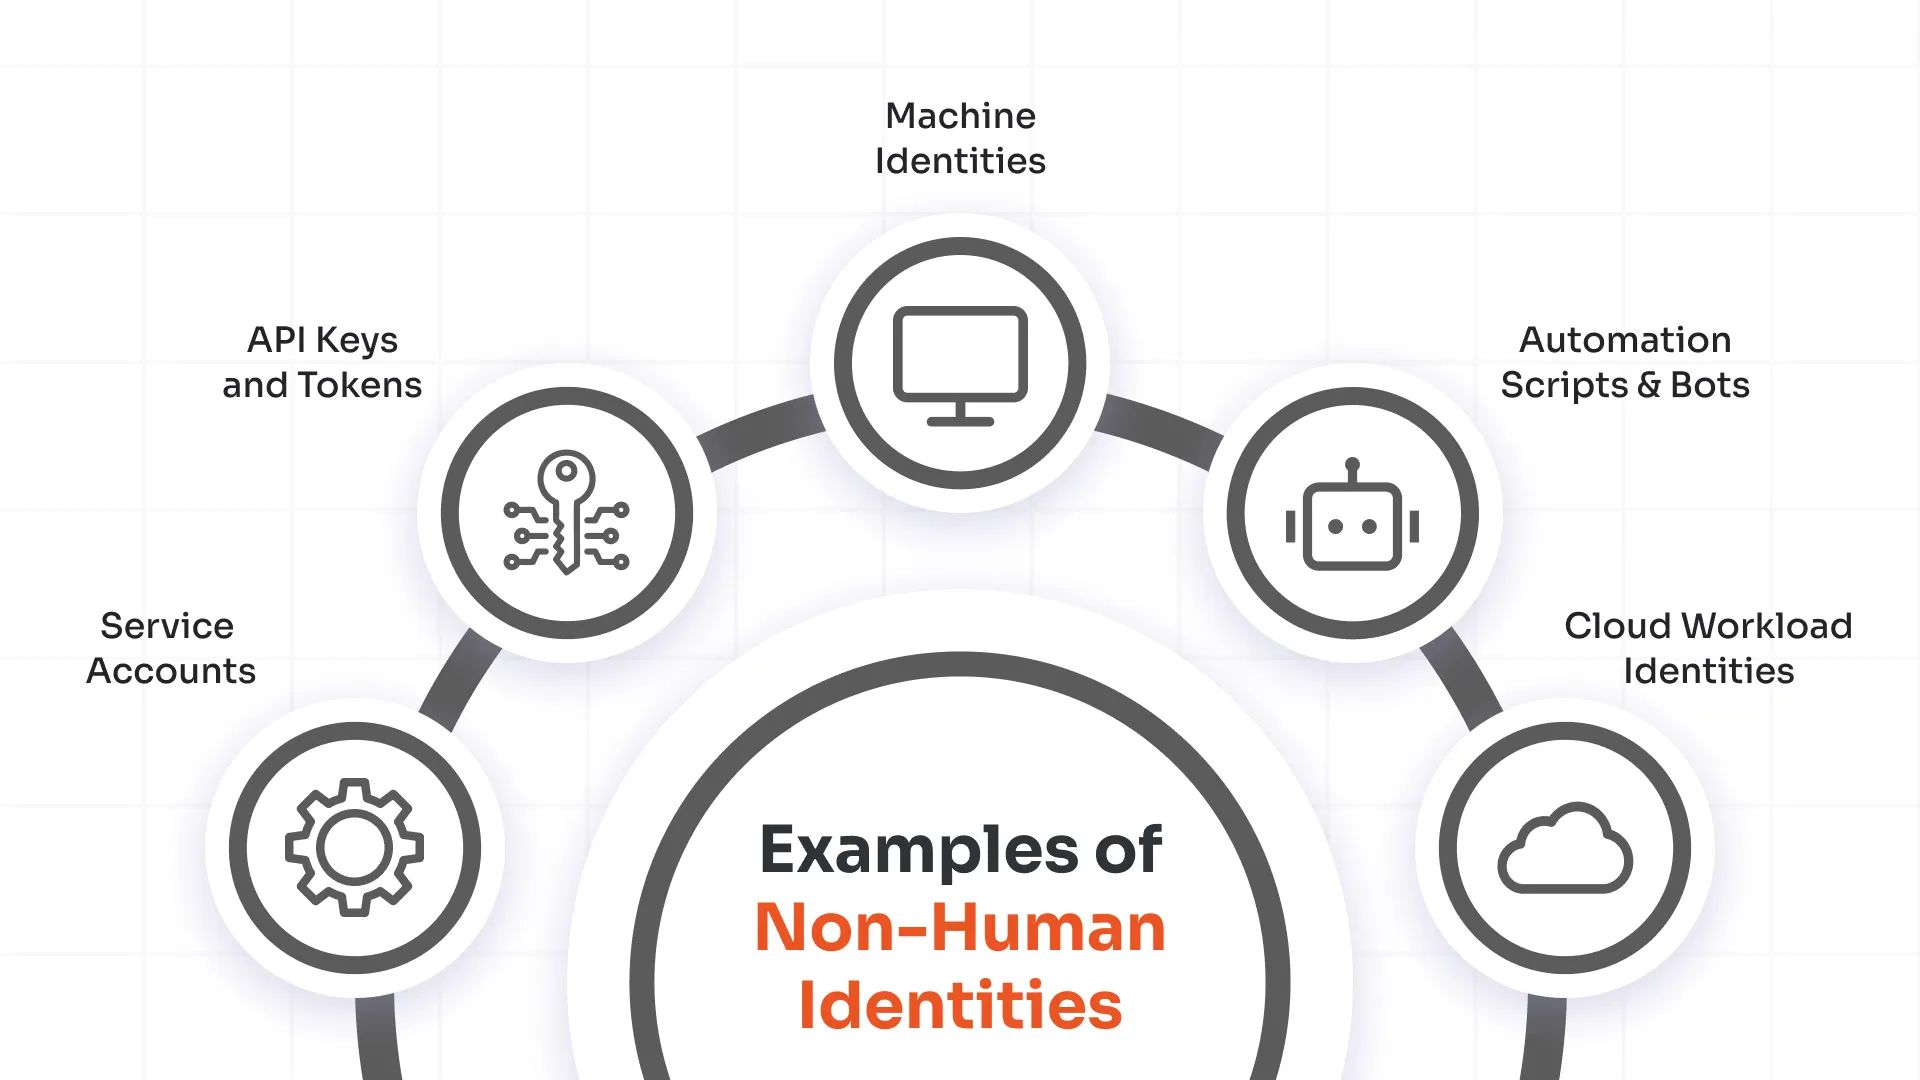
- Bots, die wiederkehrende automatisierte Aufgaben ausführen und Funktionen wie die Beantwortung von Kundenanfragen bearbeiten.
- Arbeitslasten und Dienste, die sicher über Cloud- und Hybridumgebungen hinweg kommunizieren.
- AI-Agenten, die auf APIs zugreifen, um Daten zu analysieren, Entscheidungen zu treffen und Aktionen autonom auszuführen.
- Mikrodienste, Rechenprozesse (MCPs) und Backend-Tools, die sich mithilfe von Dienstanmeldeinformationen authentifizieren, um bestimmte operative Aufgaben auszuführen.
Das NHI-System benötigt Authentifizierungs- und Autorisierungsfunktionen sowie Funktionen für das Lebenszyklusmanagement , die automatisierte Benutzeraufgaben in großem Umfang ausführen. Sicherheitslücken bleiben unentdeckt, da Organisationen nicht über adäquate Governance-Systeme verfügen, die ihnen bei der Erkennung dieser Probleme helfen würden.
Wie KI-Agenten in die NHI-Landschaft passen
KI-Agenten modifizieren IAM Systembetriebsabläufe werden durch die verfügbaren Fähigkeiten digitaler Entitäten ausgeführt. Diese sind keine menschlichen Benutzer und auch keine bloßen API-Schlüssel. Das System arbeitet mit individuellen KI-Agenten, die als richtlinienbasierte Identitäten fungieren und kontrollierten Zugriff mit spezifischen Sicherheitsberechtigungen und Vertrauensgrenzen ermöglichen. Es gewährleistet die vollständige Nachvollziehbarkeit aller KI-Operationen durch integrierte Compliance- und Auditfunktionen.
Das miniOrange IAM Lernumgebung bietet moderne Zutrittskontrollsysteme, die sowohl menschliche als auch nicht-menschliche Identitätsmanagementvorgänge unterstützen. Es implementiert Prinzip der geringsten Privilegien Zugang zu ermöglichen und gleichzeitig die vollständige Überwachung automatisierter Systeme sowie die Herstellung sicherer Verbindungen zwischen menschlichen Bedienern und Systemprozessen und -geräten zu gewährleisten.
MCP und KI-zu-Tool-Kommunikation verstehen
MCP ermöglicht es KI-Agenten, zusätzlich zu ihren Reaktionsfähigkeiten auch Aktionen auszuführen, was einen bedeutenden Fortschritt für die Integration von KI-Systemen in operative Systeme darstellt.
Was ist das Model Context Protocol (MCP)?
MCP fungiert als einheitliches System, das es KI-Modellen ermöglicht, über gemeinsame Schnittstellen mit Tools zu interagieren und auf Daten zuzugreifen. Dadurch können die Komponenten in strukturierter Echtzeitkommunikation kommunizieren, anstatt separate Antworten senden zu müssen. KI-Agenten können so direkt auf APIs, Datenbanken und Unternehmens-Tools zugreifen und Echtzeitoperationen ausführen, darunter Datenabruf, Workflow-Aktivierung und die Durchsetzung von Sicherheitskontrollen.
Warum ändert MCP das Sicherheitsmodell?
Die MCP ermöglicht es Tools, über die Plattform als aktive Ausführungsplattformen zu fungieren. Sie führt KI-generierte Anweisungen aus, wodurch diese Komponenten zu aktiven Teilnehmern im zu schützenden Sicherheitsperimeter werden.
Es gewährt KI-Agenten operative Kontrolle, indem es ihnen ermöglicht, Aufgaben auszuführen, was dazu führt, dass sie erweiterte Systemberechtigungen und Entscheidungsbefugnisse erhalten.
Es basiert auf Identität als zentralem Autorisierungssystem. KI-Agenten benötigen die Autorisierung von Benutzern oder dem RBAC-System, um ihre zugewiesenen Aufgaben auszuführen. Die neue Vertrauensgrenze bildet sich auf Basis von Identitätsfaktoren anstelle der Modellstruktur.
Branchenreferenz:
Das Sicherheitsframework basiert auf den Richtlinien von WorkOS MCP Security and Authentication, die aufzeigen, wie moderne KI-Systeme Identitätsauthentifizierung und Berechtigungskontrollsysteme benötigen, um zu funktionieren.
Neue Sicherheitsrisiken durch KI-Agenten und MCP
Das aktuelle Geschäftsumfeld ermöglicht es Unternehmen, durch den Einsatz von KI-Agenten in Verbindung mit dem Model Context Protocol (MCP) optimierte Arbeitsabläufe zu erzielen. Allerdings bergen diese Systeme Sicherheitslücken, die von Organisationen oft nicht erkannt werden. Die Agenten agieren systemübergreifend unabhängig, was sowohl leistungsstarke Systemfunktionen als auch erhebliche Systemrisiken mit sich bringt, wenn sie ohne angemessene Überwachung betrieben werden. Das Ökosystem enthält drei zentrale Sicherheitsbedrohungen, die einer Bewertung bedürfen.
Prompt-Injektion und Anweisungsmanipulation
Angreifer können KI-Systeme durch irreführende Anweisungen täuschen, die sie in deren Eingabeaufforderungen und Daten verstecken. Dadurch wird das System anfällig für die Ausführung unautorisierter Befehle und die Offenlegung sensibler Informationen. Die irreführenden Eingaben, die über diese Arbeitsabläufe in KI-Systeme gelangen, nutzen Vertrauen aus, um Sicherheitssysteme zu umgehen, die sie nicht erkennen.
Die Angreifer nutzen Inhaltsmanipulation, um KI-Systeme durch die Implementierung versteckter Befehle auszutricksen, die sie in Benutzereingabedaten, Dokumente und Webseiten einbetten, um die Interpretation von KI-Aufgaben zu verändern.
Der eigentliche Schaden durch Identitätsmissbrauch entsteht, wenn KI-Systeme gefälschte Anweisungen ausführen, die dann ihre autorisierte Identität nutzen, um Angriffe gegen die KI-Agenten durchzuführen.
Überprivilegierte KI-Agenten
KI-Agenten arbeiten mit weitreichenden Berechtigungen, die es ihnen ermöglichen, Aufgaben auszuführen, die über ihre ursprünglich zugewiesenen Aufgaben hinausgehen. Die bestehenden Berechtigungen schaffen ein Umfeld, in dem Angreifer geringfügige Systemschwachstellen ausnutzen können, um schwerwiegende Sicherheitsverletzungen zu erzielen.
Die Agenten haben uneingeschränkten Zugriff auf alle Anwendungen, APIs und Benutzerinformationen.
Es basiert auf statischen Schlüsseln und Token, die zwar die Zugriffsdauer verlängern, aber keine geeigneten Ablaufmechanismen beinhalten.
Es fehlt eine Überprüfung der Benutzerabsicht vor der Durchführung der angeforderten Operationen, was einen Systemmissbrauch ermöglicht.
Mangelnde Transparenz und Überprüfbarkeit
Organisationen stehen vor Schwierigkeiten, wenn sie sowohl den Ursprung als auch den genauen Zeitpunkt der Operationen KI-basierter Systeme ermitteln müssen. Die derzeitigen Prüfsysteme wurden für statische Systeme entwickelt und entsprechen daher nicht dem Betriebsverhalten autonomer Systeme, die in verschiedenen Tools und Umgebungen operieren.
- Wer hat die Aktion ausgelöst? Es erweist sich als schwierig, zwischen authentischen Operationen und KI-initiierten Operationen zu unterscheiden.
- Welches Tool wurde verwendet? Die Nachverfolgung von Aktivitäten über verschiedene Plattformen hinweg ist in der Regel nicht vollumfänglich funktionsfähig.
- Unter welcher Autorität? Das Fehlen etablierter Delegations- und Verantwortlichkeitssysteme verhindert, dass irgendjemand festlegen kann, wer die Verantwortung übernehmen soll.
Warum versagen traditionelle Sicherheitsmodelle bei KI-Agenten?
Die aktuelle IAM Den Systemen fehlt die Fähigkeit, in autonomen, maschinengesteuerten Systemen zu operieren, für die sie nicht konzipiert wurden. Sie basieren auf menschlichen Verhaltensmustern und interaktiven Anmeldungen. MFA Eingabeaufforderungen und statische Anmeldeinformationen sind nicht zielführend; KI-Agenten arbeiten jedoch kontinuierlich und unterbrechungsfrei, wodurch diese Methoden unwirksam werden. Organisationen, die KI-Systeme durch Workflow- und Systemintegration in ihre Abläufe einbinden, schaffen Sicherheitslücken für ihre Geschäftsprozesse.
Statische API-Schlüssel und gemeinsam genutzte Token
Die meisten KI-Integrationen basieren weiterhin auf statischen API-Schlüsseln oder gemeinsam genutzten Token. Es fehlen dynamische Kontrollfunktionen, die es Unbefugten ermöglichen, uneingeschränkten Zugriff auf diese Zugangsdaten zu erlangen. Es gibt keinen Mechanismus, um zu überprüfen, ob die Entitäten oder Objekte den Schlüssel zur Authentifizierung verwenden. Angreifer können sich nach dem Zugriff als autorisierte KI-Agenten ausgeben und so unentdeckt zwischen Systemen wechseln.
Kein Identitätskontext
Die derzeitigen Zugriffsmethoden liefern keinen Nachweis über die Identität des Nutzers, seine Handlungen oder seinen beabsichtigten Zweck. Sicherheitssysteme benötigen Kontextdaten zu Quelle, Zweck und Autorisierungspfad, um Richtlinien detailliert durchzusetzen. Organisationen haben Schwierigkeiten, Benutzerzugriffsrechte zu ermitteln, da ihnen Verifizierungsmethoden fehlen. Dies birgt Sicherheitsrisiken durch Datenschutzverletzungen und unberechtigten Rechtemissbrauch.
Kein Widerruf
API-Schlüssel ermöglichen keinen Echtzeit-Zugriffsentzug. Bei einem kompromittierten Schlüssel müssen Teams die Zugangsdaten manuell zwischen verschiedenen Systemen wechseln, meist erst, nachdem die Kompromittierung bereits stattgefunden hat. KI-Agenten benötigen hingegen einen sofortigen, richtlinienbasierten Zugriff, der bei Risikoerkennung umgehend gestoppt werden muss.
Keine Prüfspur
Statische Token verhindern die Nachverfolgung von Systemvorgängen, da sie nicht offenlegen, welcher Benutzer welche Systemaktionen ausgeführt hat. Zwar werden die Token-Nutzungsdaten in Protokollen gespeichert, jedoch fehlen Informationen darüber, welches System oder welcher Benutzer die jeweilige Aktion ausgeführt hat. Die Protokolle gewährleisten keine Nachvollziehbarkeit, da sie ein Umfeld schaffen, in dem Compliance-Audits bei der Beteiligung von KI-Systemen extrem schwierig werden.
IAM Ausschließlich für Menschen entwickelt
Die aktuelle IAM Systeme basieren auf der Annahme, dass Nutzer ihre Sicherheitsbedürfnisse selbst in die Hand nehmen. Sie erfordern jedoch, dass Nutzer menschliche Aufgaben ausführen, wie die Eingabe ihrer Anmeldedaten, die Durchführung der MFA-Authentifizierung und interaktive Aktionen. KI-Agenten hingegen arbeiten unabhängig von menschlichen Nutzern, da sie die Authentifizierung automatisch durchführen und ohne menschliche Aufsicht funktionieren.
- Das Sicherheitssystem nutzt Multi-Faktor-Authentifizierung (MFA) zur Authentifizierung des Benutzervertrauens, doch KI-Agenten sind nicht in der Lage, Authentifizierungsanforderungen zu erfüllen. Diese Sicherheitslücke zwingt Entwickler dazu, MFA vollständig zu deaktivieren, was den Schutz ihrer Systeme verringert.
- Benutzer müssen interaktive Anmeldeverfahren durchführen, weil IAM Systeme, die auf traditionellen Methoden basieren, erfordern, dass die Verbraucher aktive Sitzungen aufrechterhalten, während sie Cookie-Authentifizierung verwenden, was für selbstausführende Toolchains nicht funktioniert.
- Ungeeignet für autonome Systeme: KI-Agenten benötigen kontinuierliche Kontextsensitiver Zugriff, nicht temporäre, sitzungsbasierte Anmeldungen. Der aktuelle menschliche IAM Den Systemen fehlt die Fähigkeit, automatische Vertrauensbeziehungen herzustellen, was für die Bearbeitung einer großen Anzahl automatisierter API-Anfragen erforderlich wäre.
Wie IAM Schützt KI-Agenten und nicht-menschliche Identitäten
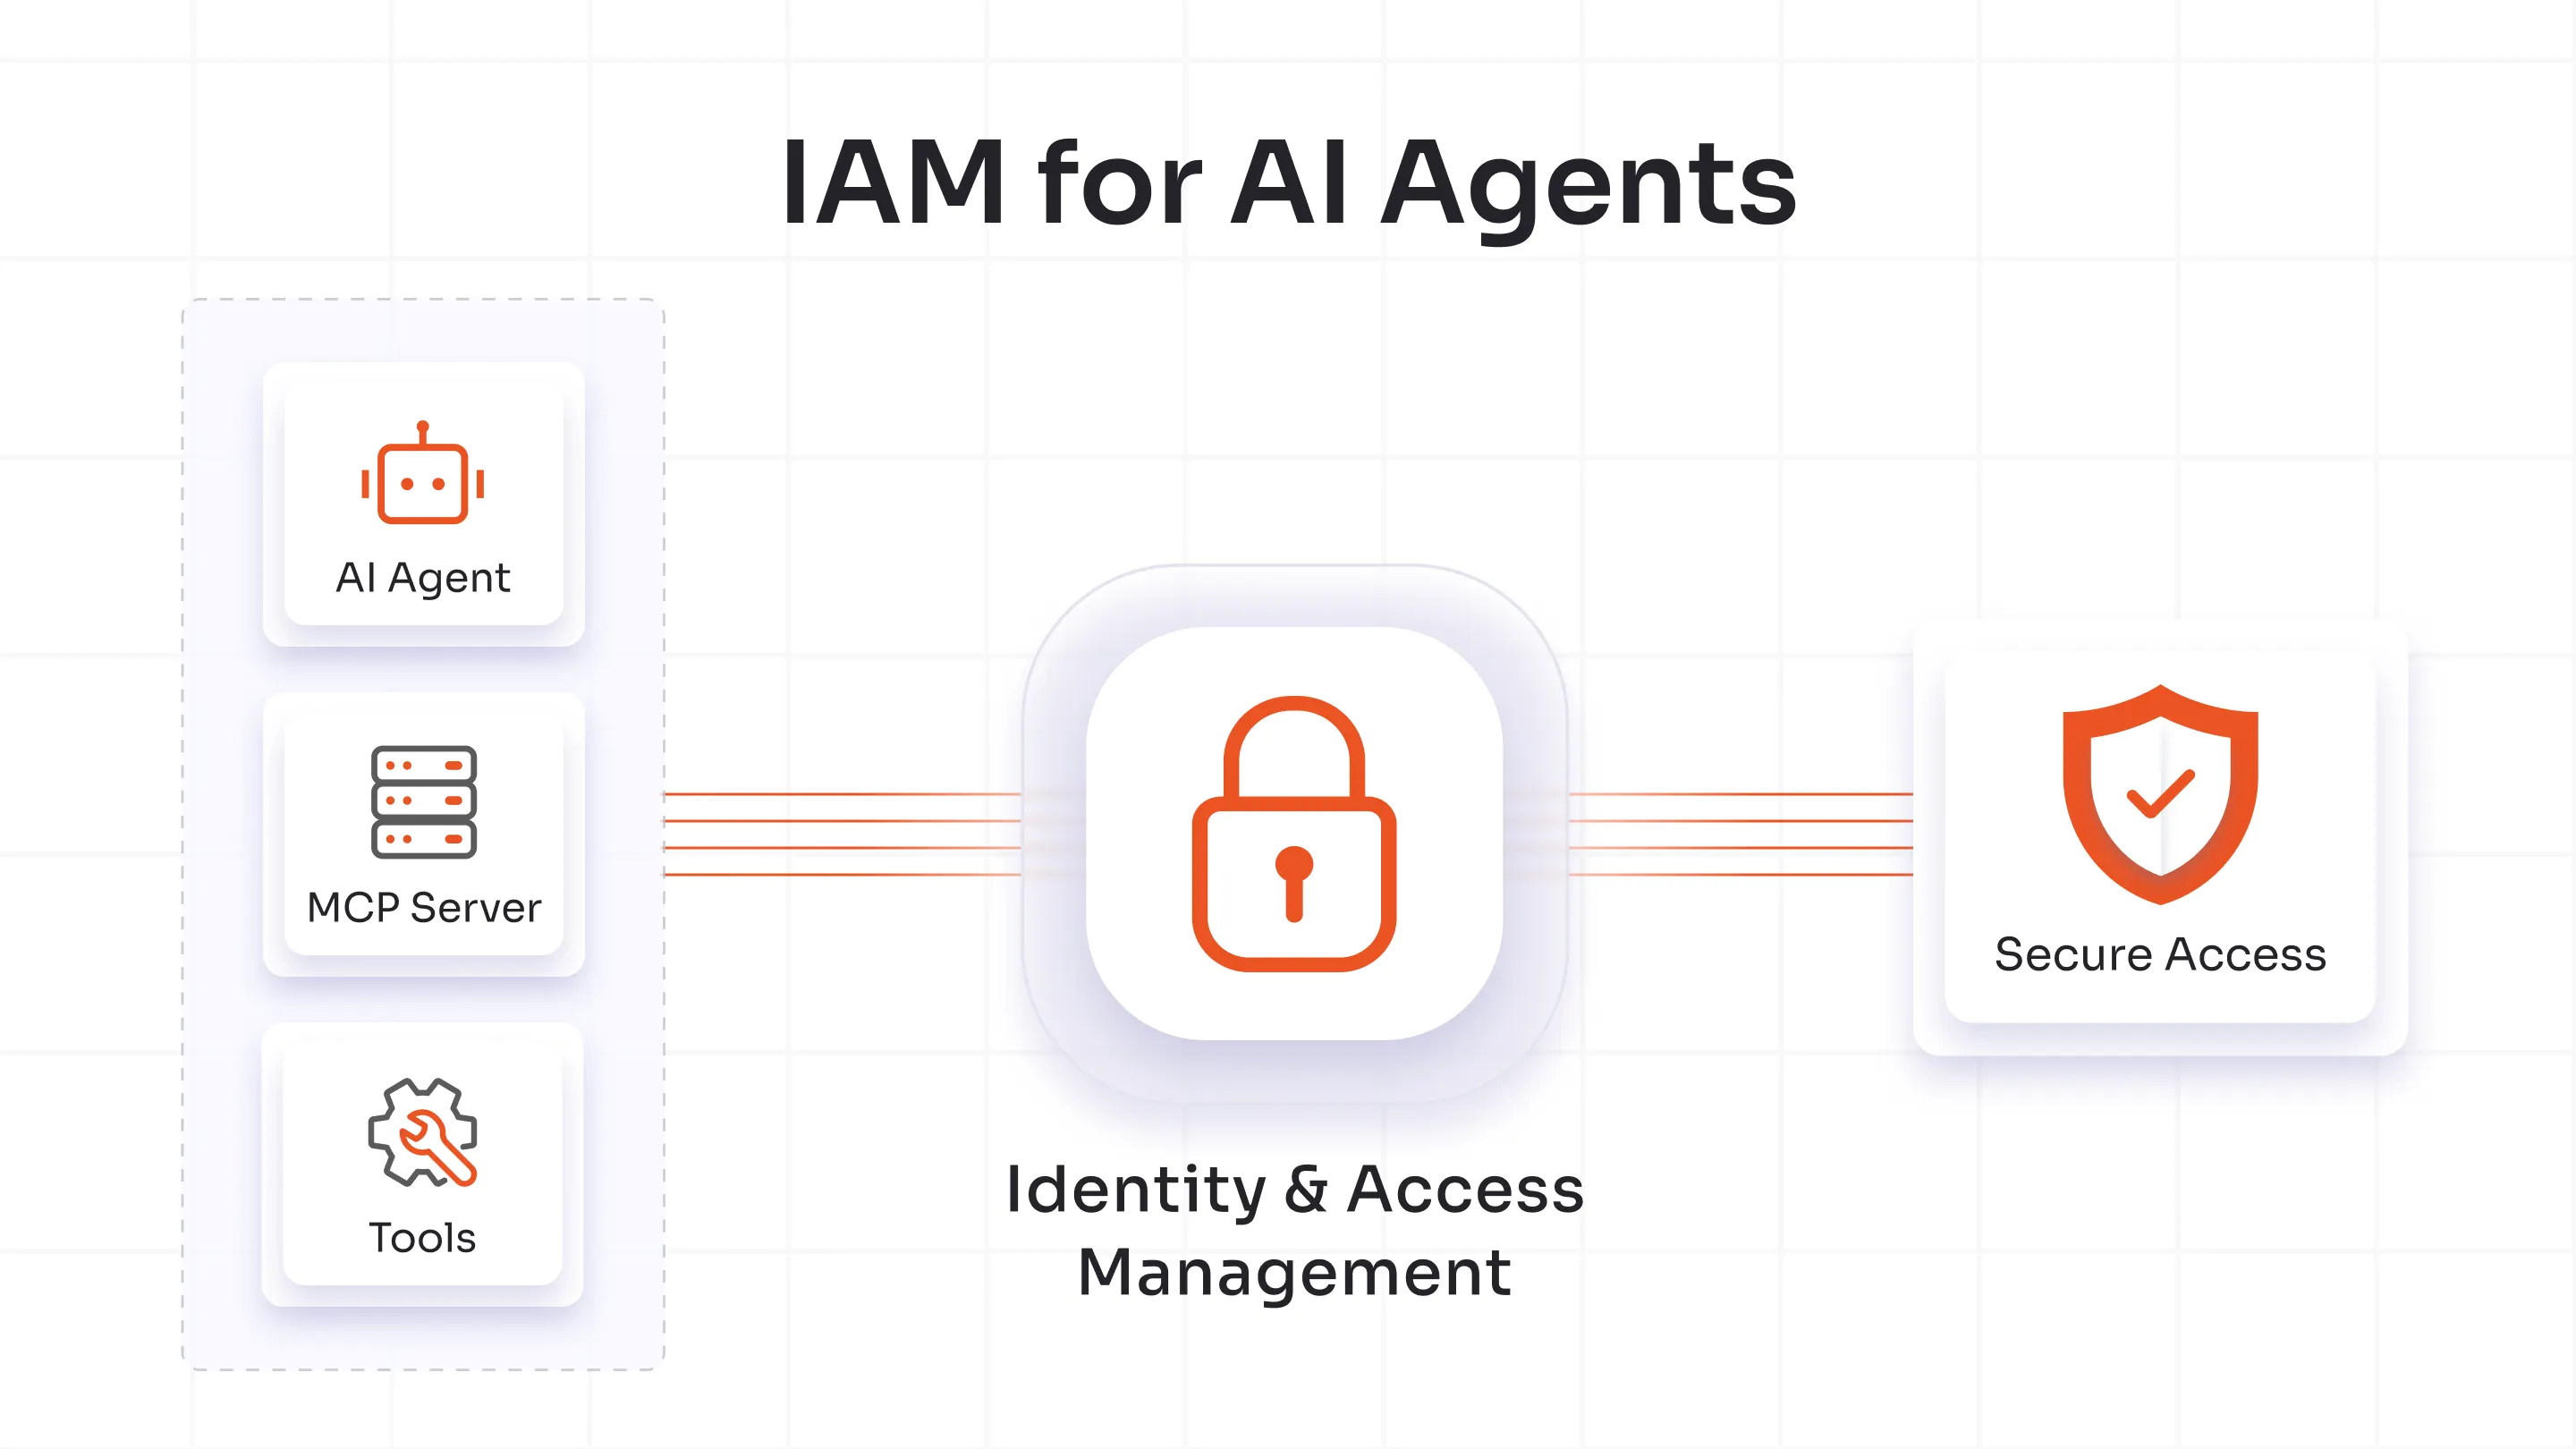
Sicherheitsoperationen sind heute von KI-Agenten abhängig, die als wichtige Komponenten bei der Entscheidungsfindung helfen und operative Prozesse automatisieren. Die KI-Agenten sind jedoch Angriffen ausgesetzt, da schwache Identitätsmanagementsysteme diese Benutzer nicht schützen können. Das Identitäts- und Zugriffsmanagement (IAM)IAMDas System schützt KI-Agenten und nicht-menschliche Identitäten durch die Implementierung von vertrauensbasierter Sicherheit, die Durchsetzung minimaler Zugriffsrechte und die Fähigkeit, alle Systeminteraktionen zu überwachen.
Identitätsbasierter Zugriff für KI-Agenten
IAM Jedem KI-Agenten wird eine eigene, eindeutige digitale Identität zugewiesen, wodurch die Verwendung generischer Anmeldeinformationen oder gemeinsam genutzter Schlüssel verhindert wird. Organisationen können eine klare Trennung zwischen Benutzer- und Agentenidentitäten herstellen und so zwischen manuell gesteuerten Aktionen und automatisierten Systementscheidungen unterscheiden. Der Bedarf an komplexen Kontrollsystemen wird reduziert, da Agenten vor Angriffen durch Anmeldeinformationsdiebstahl geschützt sind, wodurch der Schaden im Falle solcher Vorfälle minimiert wird.
Autorisierung nach dem Prinzip der minimalen Berechtigungen für Tools und MCP-Server
IAM Das System setzt das Prinzip der minimalen Berechtigungen durch, basierend auf Bereichs- und rollenbasierten Zugriffsrechten, die als Zugriffskontrollmechanismen fungieren. Es gewährt Agenten Zugriff auf die benötigten Daten und Tools, blockiert jedoch alle zusätzlichen Informationen. Dabei kommen Richtlinien zum Einsatz, die dynamische Berechtigungsregeln festlegen, welche sich automatisch an veränderte Kontextfaktoren und Risikobewertungen anpassen. Das richtlinienbasierte Durchsetzungssystem gewährleistet eine umfassende Systemzugriffskontrolle und erhält die Prüfbarkeit auch bei Änderungen der Systemumgebung aufrecht.
Token-Lebenszyklusverwaltung
IAM Das System bietet Sicherheit durch seine Token, die kurzfristige Zugriffstoken ausgeben, deren Funktion von den Umgebungsbedingungen der KI-Agenten abhängt. Der Validierungsprozess jedes Tokens bestätigt sowohl die Identität des Agenten als auch seine Betriebsumgebung und den vorgesehenen Anwendungszweck. Automatische Ablauf- und grundlegende Widerrufsfunktionen vereinfachen die Zugriffsverwaltung durch optimierte Berechtigungen und schützen Benutzer vor Zugriffsdiebstahl.
Audit-Protokolle und Beobachtbarkeit
Organisationen müssen vollständige operative Transparenz schaffen, um Vertrauen aufzubauen – dies ist eine grundlegende Voraussetzung für den Aufbau von Vertrauen. IAM Das System verfolgt alle Agentenaktivitäten über Authentifizierungsanfragen und APIs. Diese Anfragen werden in detaillierten Audit-Logs protokolliert. Sicherheitsteams analysieren die Daten und erkennen mithilfe der Logs, die den Compliance-Standards entsprechen, ungewöhnliche Aktivitäten. Dies hilft ihnen auch, alle von den Agenten durchgeführten Aktionen für die Meldung an die Aufsichtsbehörden zu bestätigen.
Wie miniOrange IAM Ermöglicht sichere KI- und MCP-Architekturen
Das schnelle, automatisierte Entscheidungssystem KI-gesteuerter Ökosysteme schafft aufgrund seiner effizienten Funktionsweise eine vergrößerte Angriffsfläche. Das miniOrange IAM Das System fungiert als zentrale Sicherheitsschnittstelle, die alle Interaktionen zwischen Mensch und KI, KI und MCP sowie MCP und Unternehmenssystemen schützt. Es nutzt identitätsbasierte Zugriffskontrolle, mit der Unternehmen richtlinienbasierte Sicherheitszonen erstellen können, die Governance-Anforderungen erfüllen und gleichzeitig ihr hohes Innovationstempo beibehalten.
Einheitlicher IAM für menschliche und nicht-menschliche Identitäten
Die miniOrange IAM Das System bietet Lösungen für das Identitätsmanagement, die sowohl menschliche als auch maschinelle Benutzer unterstützen und gleichzeitig die Trennung von KI-Pipelines aufheben.
Das Authentifizierungssystem basiert auf KI-Agenten, die sich bei Unternehmensdiensten über identitätsbasierten Zugriff authentifizieren, anstatt statische Schlüssel für die sichere Kommunikation zu verwenden.
Verwenden Sie MCP-Server zur Verwaltung von KI-Modell-Hosting-Umgebungen, die unter folgenden Bedingungen funktionieren: IAM Richtliniensteuerung für vollständige Zugriffsüberwachung und -prüfung.
Gewährleisten Sie die vollständige Integration mit dem aktuellen System. IAM Werkzeuge, was einen sicheren Zugriff ermöglicht und Einmalige Anmeldung Funktionalität zwischen Cloud- und On-Premises-Workloads.
Sichere Maschinen-zu-Maschine-Authentifizierung
KI-Ökosysteme benötigen Sicherheitsprotokolle, die über den Schutz von API-Schlüsseln hinausgehen, da ihre Maschine-zu-Maschine-Kommunikationssysteme verbesserte Verteidigungsmechanismen erfordern. miniOrange IAM implementiert eine sichere, standardbasierte Authentifizierung.
Ermöglichen Sie es KI-Komponenten, über authentifizierte Zugriffstoken mithilfe von OAuth-basiertem Zugriff miteinander zu interagieren.
Verwenden Sie für die Zugriffskontrolle bereichsbezogene Token anstelle von API-Schlüsseln, da dieser Ansatz es Benutzern ermöglicht, bestimmte Operationen auf eingeschränkten Datenbereichen auszuführen, wodurch die Anfälligkeit des Systems für Bedrohungen minimiert und unberechtigter Systemzugriff verhindert wird.
Richtlinienbasierte Zugriffskontrolle für KI-Tools
KI-gestützte Arbeitsabläufe erfordern Systeme, die sowohl flexiblen Zugriff auf Daten und Dienste als auch geeignete Kontrollmechanismen bieten. Zugriffskontrollsystem von MiniOrange IAM funktioniert über adaptive Richtlinien, die die Zugriffsberechtigungen festlegen.
Berechtigungen werden durch dynamische Methoden erteilt, die Rollen und Attribute sowie eine kontextbezogene Risikobewertung nutzen.
Implementieren Sie Zero Trust durch kontinuierliche Identitäts- und Geräteauthentifizierung , die den Zugriff erst nach erfolgreicher Verifizierung ermöglicht und somit alle Formen impliziten Vertrauens beseitigt.
Ermöglichen Sie eine vollständige Steuerung durch ein zentralisiertes Design, das es den Benutzern erlaubt, alle von ihnen kontrollierten KI- und MCP-Systeme zu verfolgen, während sie Richtlinien durchsetzen und die Einhaltung überwachen.
IAM Bewährte Verfahren für KI-Agenten und MCP-Server
KI-Agenten arbeiten über Workflow-Integration in Unternehmenssystemen, doch ihre Verbindung zu diesen Systemen birgt spezifische Sicherheitsrisiken für Identitäts- und Zugriffsmanagementsysteme. Aus Sicherheitsgründen müssen Sie alle Verbindungen von KI-Systemen als potenzielle Sicherheitsrisiken betrachten, die die Schwachstellen Ihres Netzwerks erhöhen. Beachten Sie bei der Arbeit mit KI-Agenten und MCP-Servern die folgenden Grundsätze. IAM Best Practices.
1. KI-Agenten standardmäßig als nicht vertrauenswürdig behandeln
Wenden Sie stets das Zero-Trust-Prinzip an. KI-Agenten, die Nutzer von etablierten Anbietern oder Plattformbetreibern beziehen, bieten keinen automatischen Sicherheitsschutz. Schützen Sie Nutzer durch Zugriffsbeschränkungen, die ihre Berechtigungen auf grundlegende Funktionen beschränken und den Zugriff auf Datenänderungsfunktionen blockieren. Legen Sie strenge Richtlinien für die Agentenfunktionen fest und überprüfen Sie deren Aktionen regelmäßig.
2. Geben Sie niemals Benutzeranmeldeinformationen an Agenten weiter.
Benutzeranmeldeinformationen müssen so konfiguriert werden, dass eine direkte Übertragung an KI- oder MCP-Systeme verhindert wird. Verwenden Sie delegierten Zugriff über standardisierte Protokolle wie OAuth 2.0 und OpenID Connect. IAM Schützt gestohlene Token und kompromittierte Passwörter davor, vollständigen Kontozugriff zu ermöglichen, und ermittelt gleichzeitig, von wo welche Anfrage ihren Ursprung hat.
3. Verwenden Sie die Identität, nicht die API-Schlüssel.
Verwenden Sie keine statischen API-Schlüssel mehr als Authentifizierungsmethode. Authentifizieren Sie sich stattdessen über kurzlebige Token, die mit Dienstkonten oder Maschinenidentitäten verknüpft sind. Diese Methode , bekannt als identitätsbasierte Authentifizierung, ermöglicht es Systemen, die Identität ihrer Aufrufer zu erkennen und vereinfacht so die Erstellung detaillierter Zugriffsbeschränkungen und die Nachverfolgung von Systemaktivitäten.
4. Überprüfen Sie die Agenten-Zugangsdaten in regelmäßigen Abständen und führen Sie periodische Rotationen dieser Zugangsdaten durch.
Der unabhängige Betrieb der Agenten ermöglicht es, dass ihre Anmeldeinformationen auch nach Ablauf ihrer Gültigkeitsdauer aktiv bleiben. Überwachen Sie die Nutzungsmuster der Anmeldeinformationen und führen Sie dabei zwei Funktionen aus: das Entfernen inaktiver Token und die planmäßige Rotation von Agentengeheimnissen und -zertifikaten. Die Sicherheitsprüfungen müssen in Ihre CI/CD-Pipelines und Konfigurationsmanagement-Tools integriert werden, um eine kontinuierliche Sicherheitsüberwachung in Echtzeit zu gewährleisten.
Das Potenzial zukünftiger KI-Agenten und -Identitäten maximieren
Organisationen nutzen heute KI-basierte Betriebsmodelle, die es intelligenten Agenten ermöglichen, ihre Geschäftsabläufe zu steuern. IAM ist das grundlegende Sicherheitssystem, das durch die Kombination die sichere Nutzung von KI ermöglicht. Zero Trust Grundsätze im Umgang mit den Agenten.
Identität als Steuerungsebene für KI
Die Kontrollebene für Identitätsmanagement fungiert als zentrales System, das alle KI-Workflow-Operationen, API-Anfragen und Modellausführungsbefehle verarbeitet. Teams nutzen die Laufzeitautorisierung, die von Agenten zeitbasierte Berechtigungen für die Ausführung ihrer Aufgaben verlangt. Das System ermöglicht die vollständige Verwaltung von Anmeldeinformationen von ihrer Erstellung bis zu deren endgültiger Löschung.
Von Zero Trust für Benutzer zu Zero Trust für Agenten
Unternehmen haben ihre Zero-Trust-Sicherheitsstrategie erweitert, um neben Benutzerkonten auch KI-Agenten zu schützen, da Gartner prognostiziert, dass KI-Agenten bis 2026 30 % der Unternehmensarbeit ohne menschliche Aufsicht erledigen werden. Um Risiken wie Zugangsdatendiebstahl oder schnelle Beschädigung entgegenzuwirken, benötigen die Agenten kontinuierliche Verifizierung, dynamische Identitäten über dezentrale Identifikatoren (DIDs) und Verhaltensüberwachung. Das NIST AI RMF-Framework ermöglicht Unternehmen die Implementierung dieser Sicherheitsmaßnahmen. IAM Steuerung die nicht-menschliche Einheiten schützen und dadurch deren Angriffsfläche verringern.
Warum IAM Definition der sicheren KI-Einführung
Strong IAM ermöglicht die schnelle und sichere Nutzung von KI, indem das KI-gesteuerte System Bedrohungen automatisch erkennt und den Zugriff so steuert, dass nur die geringstmögliche Berechtigung erforderlich ist. IAM Das System ermöglicht es Agenten, das Risikoniveau um das Hundertfache zu erhöhen, da sie mit hoher Geschwindigkeit und umfassenden Fähigkeiten arbeiten. Führungskräfte, die ihre Führung auf Identitätsprinzipien gründen, schaffen Organisationen, die sowohl innovative Fortschritte erzielen als auch alle notwendigen Regeln einhalten.
Die Grundlagen richtig beherrschen IAM für eine sichere KI-Einführung
Künstliche Intelligenz (KI) fungiert als operative Komponente, die aktiv in Geschäftsprozesse eingebunden ist. Aktuelle KI-Systeme agieren als Entscheidungsinstanzen und ermöglichen zudem Datenabruf und Systemaktivierung. Die Transformation dieser Instanzen in Akteure mit menschenähnlichen Eigenschaften, einschließlich Rollen, Berechtigungen und Identitäten, lässt sie ähnlich wie menschliche Nutzer agieren.
Organisationen, die das Model Context Protocol (MCP) und ähnliche Systeme implementieren, werden eine sofortige Erhöhung ihrer Systemanfälligkeit feststellen. Ohne angemessenes Identitätsmanagement entstehen Sicherheitsrisiken, da unautorisierte Aktivitäten KI-Agenten, API-Interaktionen und Datenanfragen ausnutzen können. Das derzeitige perimeterbasierte Sicherheitssystem versagt, da es die Identität der Anfragesteller nicht bestätigen kann.
Identitäts- und Zugriffsmanagement (IAM) bietet Unternehmen die einzige Lösung, um in diesem neuen Umfeld eine skalierbare Kontrolle zu erreichen. IAM Das System schützt sowohl menschliche Nutzer als auch Maschinensysteme durch die Zuweisung und Überprüfung digitaler Identitäten sowie die Durchsetzung von Zugriffsrechten und gewährt ihnen so zum richtigen Zeitpunkt autorisierten Zugriff auf die benötigten Ressourcen. IAM Das System schützt Ihr KI-Ökosystem durch sein Zero-Trust-Framework, das detaillierte Rollenbasierte Zugriffskontrolle (RBAC) und kontinuierliche Authentifizierungsverfahren.
Das Authentifizierungssystem von miniOrange ermöglicht es Unternehmen, ihre bestehenden Authentifizierungssysteme in sichere operative Systeme zu integrieren. Es vereint Identitätsmanagementfunktionen, nutzt künstliche Intelligenz zur Überprüfung des Dienstzugriffs und setzt flexible Sicherheitsregeln durch, die alle Systembenutzer und -geräte betreffen. Unternehmen können KI für Innovationen nutzen, indem sie vertrauenswürdige Lösungen einsetzen. IAM Grundlagen, die Sicherheits- und Compliance-Schutzsysteme schaffen.



Hinterlasse einen Kommentar