
Ihr DevOps-Team meldet sich nicht von einem einzigen Büro aus bei einer einzigen Anwendung an. Die Teammitglieder arbeiten in Cloud-Konsolen, Git-Repositories, CI/CD-Pipelines und der Produktionsumgebung, oft um 2 Uhr morgens, oft von zu Hause aus. IAM Denn DevOps muss für diese Realität funktionieren, nicht für die von 2016.
Die traditionelle Identitäts- und Zugriffsverwaltung war für Mitarbeiter konzipiert, die sich von einem verwalteten Laptop aus bei einigen wenigen Geschäftsanwendungen anmeldeten. Doch DevOps-Teams haben dieses Modell längst hinter sich gelassen. Entwickler, externe Dienstleister, SREs, Service-Accounts, CI/CD-Runner und Container benötigen heute alle Zugriff.
Das Ergebnis: überprivilegierte Entwicklerkonten, Geheimnisse in Pipeline-Konfigurationen, Servicekonten, die niemandem gehören, und Produktionszugriffe, die während des Ausfalls im letzten Quartal gewährt wurden und bis heute aktiv sind.
Laut einer aktuellen Studie von GitGuardian werden im Jahr 2025 29 Millionen neue, fest codierte Geheimnisse auf öffentlichen GitHub-Konten zu finden sein – ein Anstieg von 34 % gegenüber dem Vorjahr. 59 % der betroffenen Rechner, die für diese Datenlecks verantwortlich waren, waren CI/CD-Systeme und keine privaten Laptops (GitGuardian, State of Secrets Sprawl 2026). Das ist ein Identitätsproblem.
Dieses Teil zerbricht IAM für DevOps in 3 Bereiche: Sicherung der Entwickleridentität und des privilegierten Zugriffs, Verwaltung von Maschinenidentitäten und Geheimnissen über CI/CD hinweg und Ersetzung des permanenten Zugriffs durch Just-in-Time-Kontrollen.
Warum IAM Für DevOps-Teams ist dies ein anderes Problem.
Eine typische IdP-Benutzerliste spiegelt nicht wider, wie ein DevOps-Team tatsächlich aussieht. Es besteht aus Entwicklern, externen Dienstleistern, DevOps- und SRE- sowie Plattformingenieuren, Service-Accounts, CI/CD-Runnern, Containern und einer stetig wachsenden Anzahl von Automatisierungs-Bots, deren Genehmigung niemand mehr kennt.
CI/CD-Pipelines erstellen nicht nur Code. Sie stellen Infrastruktur bereit. Sie greifen auf sensible Daten zu. Sie pushen direkt in die Produktion, übernehmen Cloud-Rollen und kommunizieren ohne vorherige Rücksprache mit Kubernetes und internen Diensten. Eine Pipeline agiert mit privilegierten Rechten, unabhängig davon, ob Ihr Sicherheitsteam sie so behandelt oder nicht.
Das ist es, was die Sicherheit von CI/CD-Pipelines ausmacht. IAM ein Kernbestandteil des DevOps-Identitätsmanagements, kein Nebenprojekt, das man später angeht.
Auch die gesamte Umgebung ist temporär und dezentralisiert: Cloud-Konsolen, Infrastruktur als Code, Remote-Entwickler, parallel laufende Staging- und Produktionsumgebungen, Container, die nur wenige Minuten existieren. Es gibt keinen festen Perimeter, der verteidigt werden müsste.
IAM Für DevOps funktioniert Identitätsmanagement nur dann, wenn es schnell genug ist, dass es auch tatsächlich genutzt wird.
Die 5 Größten IAM Risiken in verteilten DevOps-Teams
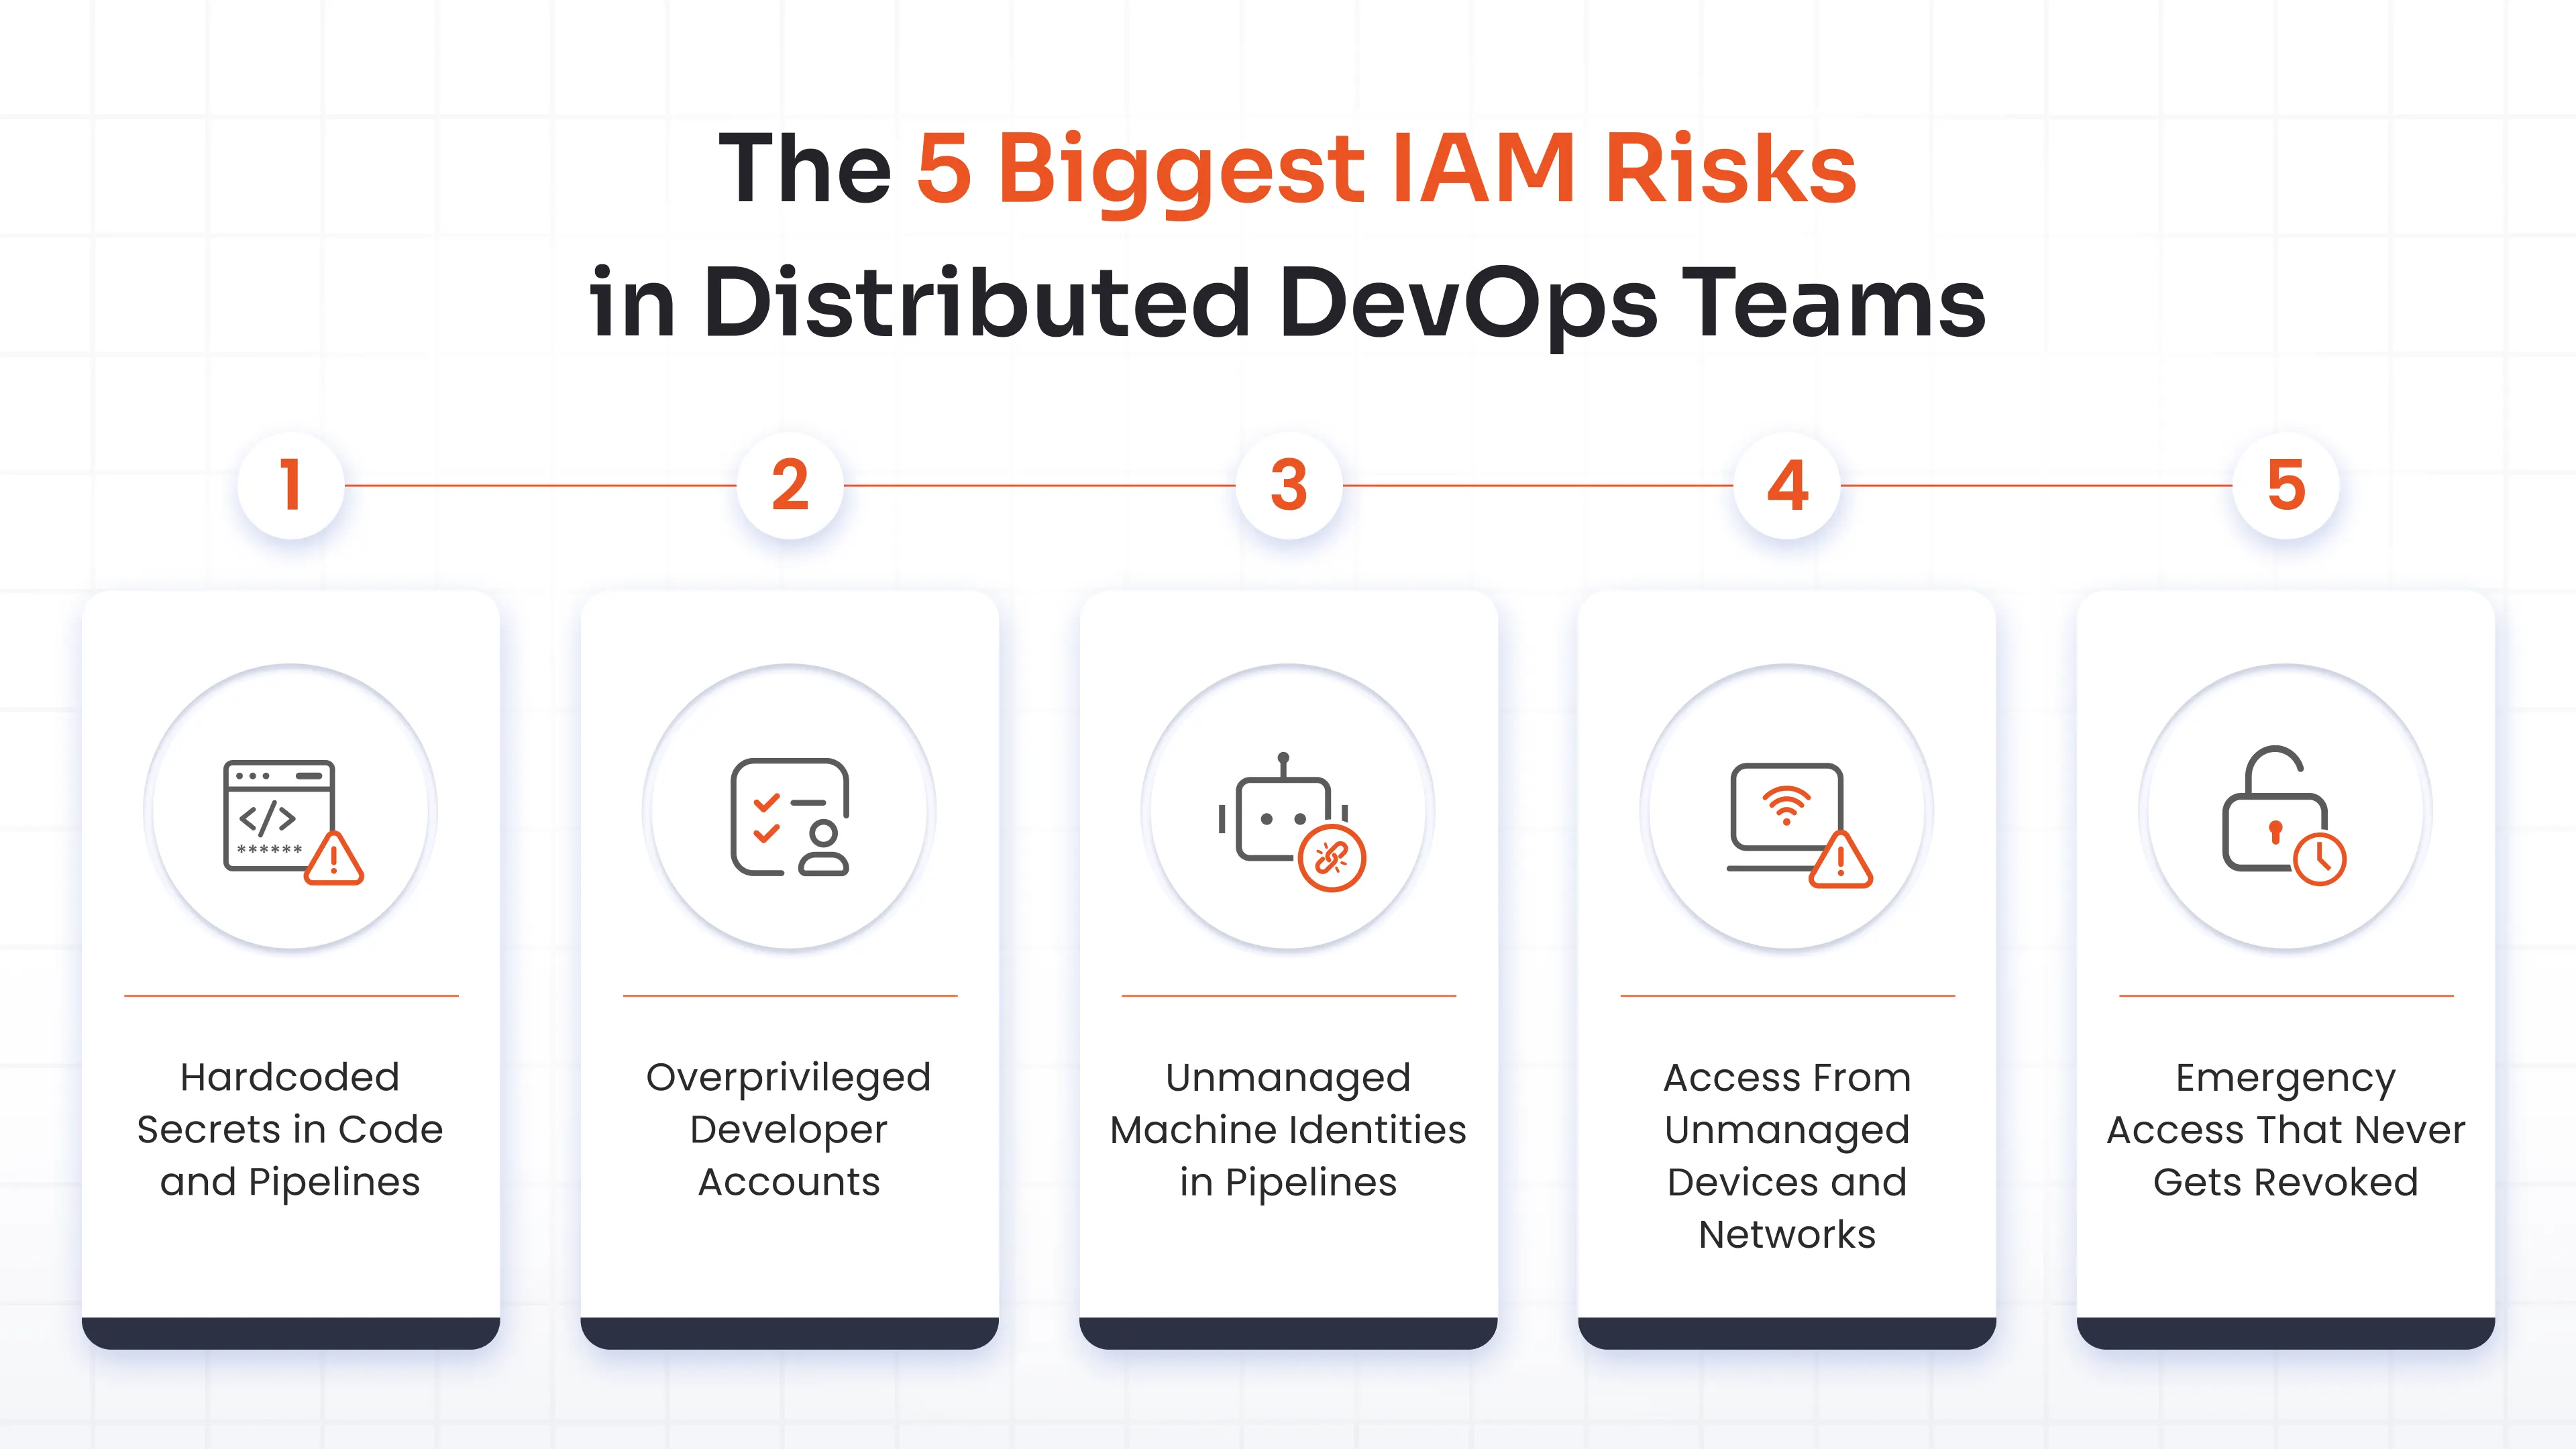
Fest codierte Geheimnisse in Code und Pipelines
Geheimnisse landen im Quellcode, in Konfigurationsdateien, Pipeline-Variablen und Build-Skripten, weil das heutzutage der schnellste Weg ist, ein Deployment durchzuführen. Niemand plant, einen API-Schlüssel ewig in einer YAML-Datei zu speichern. Es passiert einfach, und dann bleibt es so.
Statische Anmeldeinformationen sind in CI/CD-Pipelines besonders gefährlich, da diese unbeaufsichtigt laufen und oft weitreichende Berechtigungen besitzen. Gelangt ein solcher Schlüssel in die Hände eines Angreifers, muss dieser niemanden täuschen – er kann ihn einfach nutzen. Das Geheimnismanagement in CI/CD muss sich daher von in Dateien gespeicherten Schlüsseln hin zu zur Laufzeit generierten Anmeldeinformationen entwickeln, die automatisch ablaufen.
Überprivilegierte Entwicklerkonten
Ein Entwickler erhält während eines Vorfalls Notfallzugriff auf die Produktionsumgebung. Der Vorfall ist beendet, der Zugriff jedoch nicht.
Multipliziert man das mit einem Jahr voller Bereitschaftsdienste, Tool-Migrationen und Anfragen wie „Fügt mich einfach vorerst dieser Rolle hinzu“, erhält man Entwickler, die ständigen Zugriff auf Produktionssysteme, Cloud-Konsolen, Kubernetes und Administrationstools haben, die sie seit Monaten nicht mehr benutzt haben.
Nicht verwaltete Maschinenidentitäten in Pipelines
Servicekonten, API-Token, Workload-Identitäten, Runner-Anmeldeinformationen, Automatisierungs-Bots. In den meisten DevOps-Umgebungen überwiegen die Maschinenidentitäten die menschlichen Identitäten bei Weitem, und weitaus weniger von ihnen haben einen Besitzer, einen Rotationsplan oder einen definierten Geltungsbereich.
Zugriff von nicht verwalteten Geräten und Netzwerken
Remote-Ingenieure und Auftragnehmer verbinden sich über heimisches WLAN, private Laptops, Café-Netzwerke usw. Nichts davon entspricht dem alten Modell, allem zu vertrauen, was sich innerhalb des Firmennetzwerks verbindet.
Notfallzugang, der niemals widerrufen wird
Nehmen wir ein Beispiel. Um 2 Uhr nachts ereignet sich ein Vorfall. Jemand gewährt Zugang mit Notbremsfunktion, um ihn zu beheben.
Dann ist der Ausfall beendet, der Nachbericht wird verfasst, und der Zugriff bleibt bestehen. Genau diese Lücke soll der Just-in-Time-Zugriff schließen.
In der Praxis lassen sich diese Risiken in drei Zugriffskontrollprobleme unterteilen: die Sicherung des Entwicklerzugriffs auf Tools und Produktionssysteme, die Verwaltung von Maschinenidentitäten und Geheimnissen in CI/CD- und Cloud-Workloads sowie die Abschaffung von Dauerberechtigungen durch Just-in-Time-Zugriff.
So gehen Sie mit jedem einzelnen Fall um.
Menschliche Identität: Sicherstellung des Entwicklerzugriffs ohne Verlangsamung der Teams
Entwickler, SREs, Plattformingenieure, Auftragnehmer und Bereitschaftsmitarbeiter; sie alle benötigen Zugriff, ohne dass jede Aktion in eine Ticketwarteschlange umgewandelt wird.
SSO für Entwicklungstools und Cloud-Umgebungen
GitHub, GitLab, Jira, Confluence, AWS, Azure, GCP, Kubernetes-Dashboards, interne Verwaltungstools. Jedes dieser Systeme hat in der Regel nach dem Ausscheiden eines Mitarbeiters einen eigenen Login, ein eigenes Passwort und ein verwaistes Konto.
Single Sign-On reduziert dies auf eine einzige Identität mit einem einzigen Lebenszyklus. Dadurch werden beim Ausscheiden eines Mitarbeiters aus dem Unternehmen alle Zugänge gleichzeitig geschlossen.
Adaptive MFA für risikoreiche Entwickleraktionen
Nicht jede Aktion sollte den gleichen Aufwand erfordern. Das Lesen eines Tickets und das Übertragen in die Produktion sollten nicht die gleiche Überprüfung erfordern.
Die verstärkte Multi-Faktor-Authentifizierung (MFA) für den Produktivzugriff, Änderungen an der Administratorkonsole, geheime Zugriffe und risikoreiche Cloud-Aktionen erhöht die Sicherheit genau dort, wo es darauf ankommt. Tägliche Arbeitsabläufe mit geringem Risiko bleiben schnell. Risikosignale wie ein neues Gerät, ein ungewohnter Standort oder ein nicht verwalteter Endpunkt lösen automatisch eine zusätzliche Überprüfung aus; eine manuelle Prüfung ist nicht erforderlich.
Rollenbasierter Zugriff, abgestimmt auf die Ebenen der Entwicklungsumgebung
Entwicklungs- und Produktionsumgebungen fallen nicht in dieselbe Risikokategorie, daher sollten sie auch nicht dasselbe Zugriffsmodell erhalten.
| Arbeitsumfeld | Standardzugriffsebene | Zugangsmodell |
|---|---|---|
| Entwicklung | Breites Spektrum an Selbstbedienungsangeboten | Ständige RBAC, vom Entwickler verwaltet |
| Staging | Beschränkt, rollenspezifisch | RBAC mit Genehmigung für erhöhte Maßnahmen |
| Produktion | Minimal, zeitlich begrenzt | Nur JIT-Zugriff, Genehmigung und Prüfprotokoll erforderlich. |
| Geheimnisse / Tresore | Kein Stehzugang | Dynamische Anmeldeinformationen werden pro Aufgabe ausgestellt und laufen automatisch ab. |
Der Produktionszugriff sollte die restriktivste und am strengsten überwachte Zugriffsebene sein. Das Prinzip der minimalen Berechtigungen hat auf jeder Ebene eine andere Bedeutung, und Ihr Zugriffsmodell sollte dies widerspiegeln.
Maschinenidentität: Verwaltung von Geheimnissen, Dienstkonten und CI/CD-Pipelines
IAM Denn DevOps muss auch Maschinen umfassen: Servicekonten, Runner-Tokens, Workload-Identitäten, Geheimnisse, Automatisierungs-Anmeldeinformationen, alles, was mit allem anderen in CI/CD und der Cloud kommuniziert.
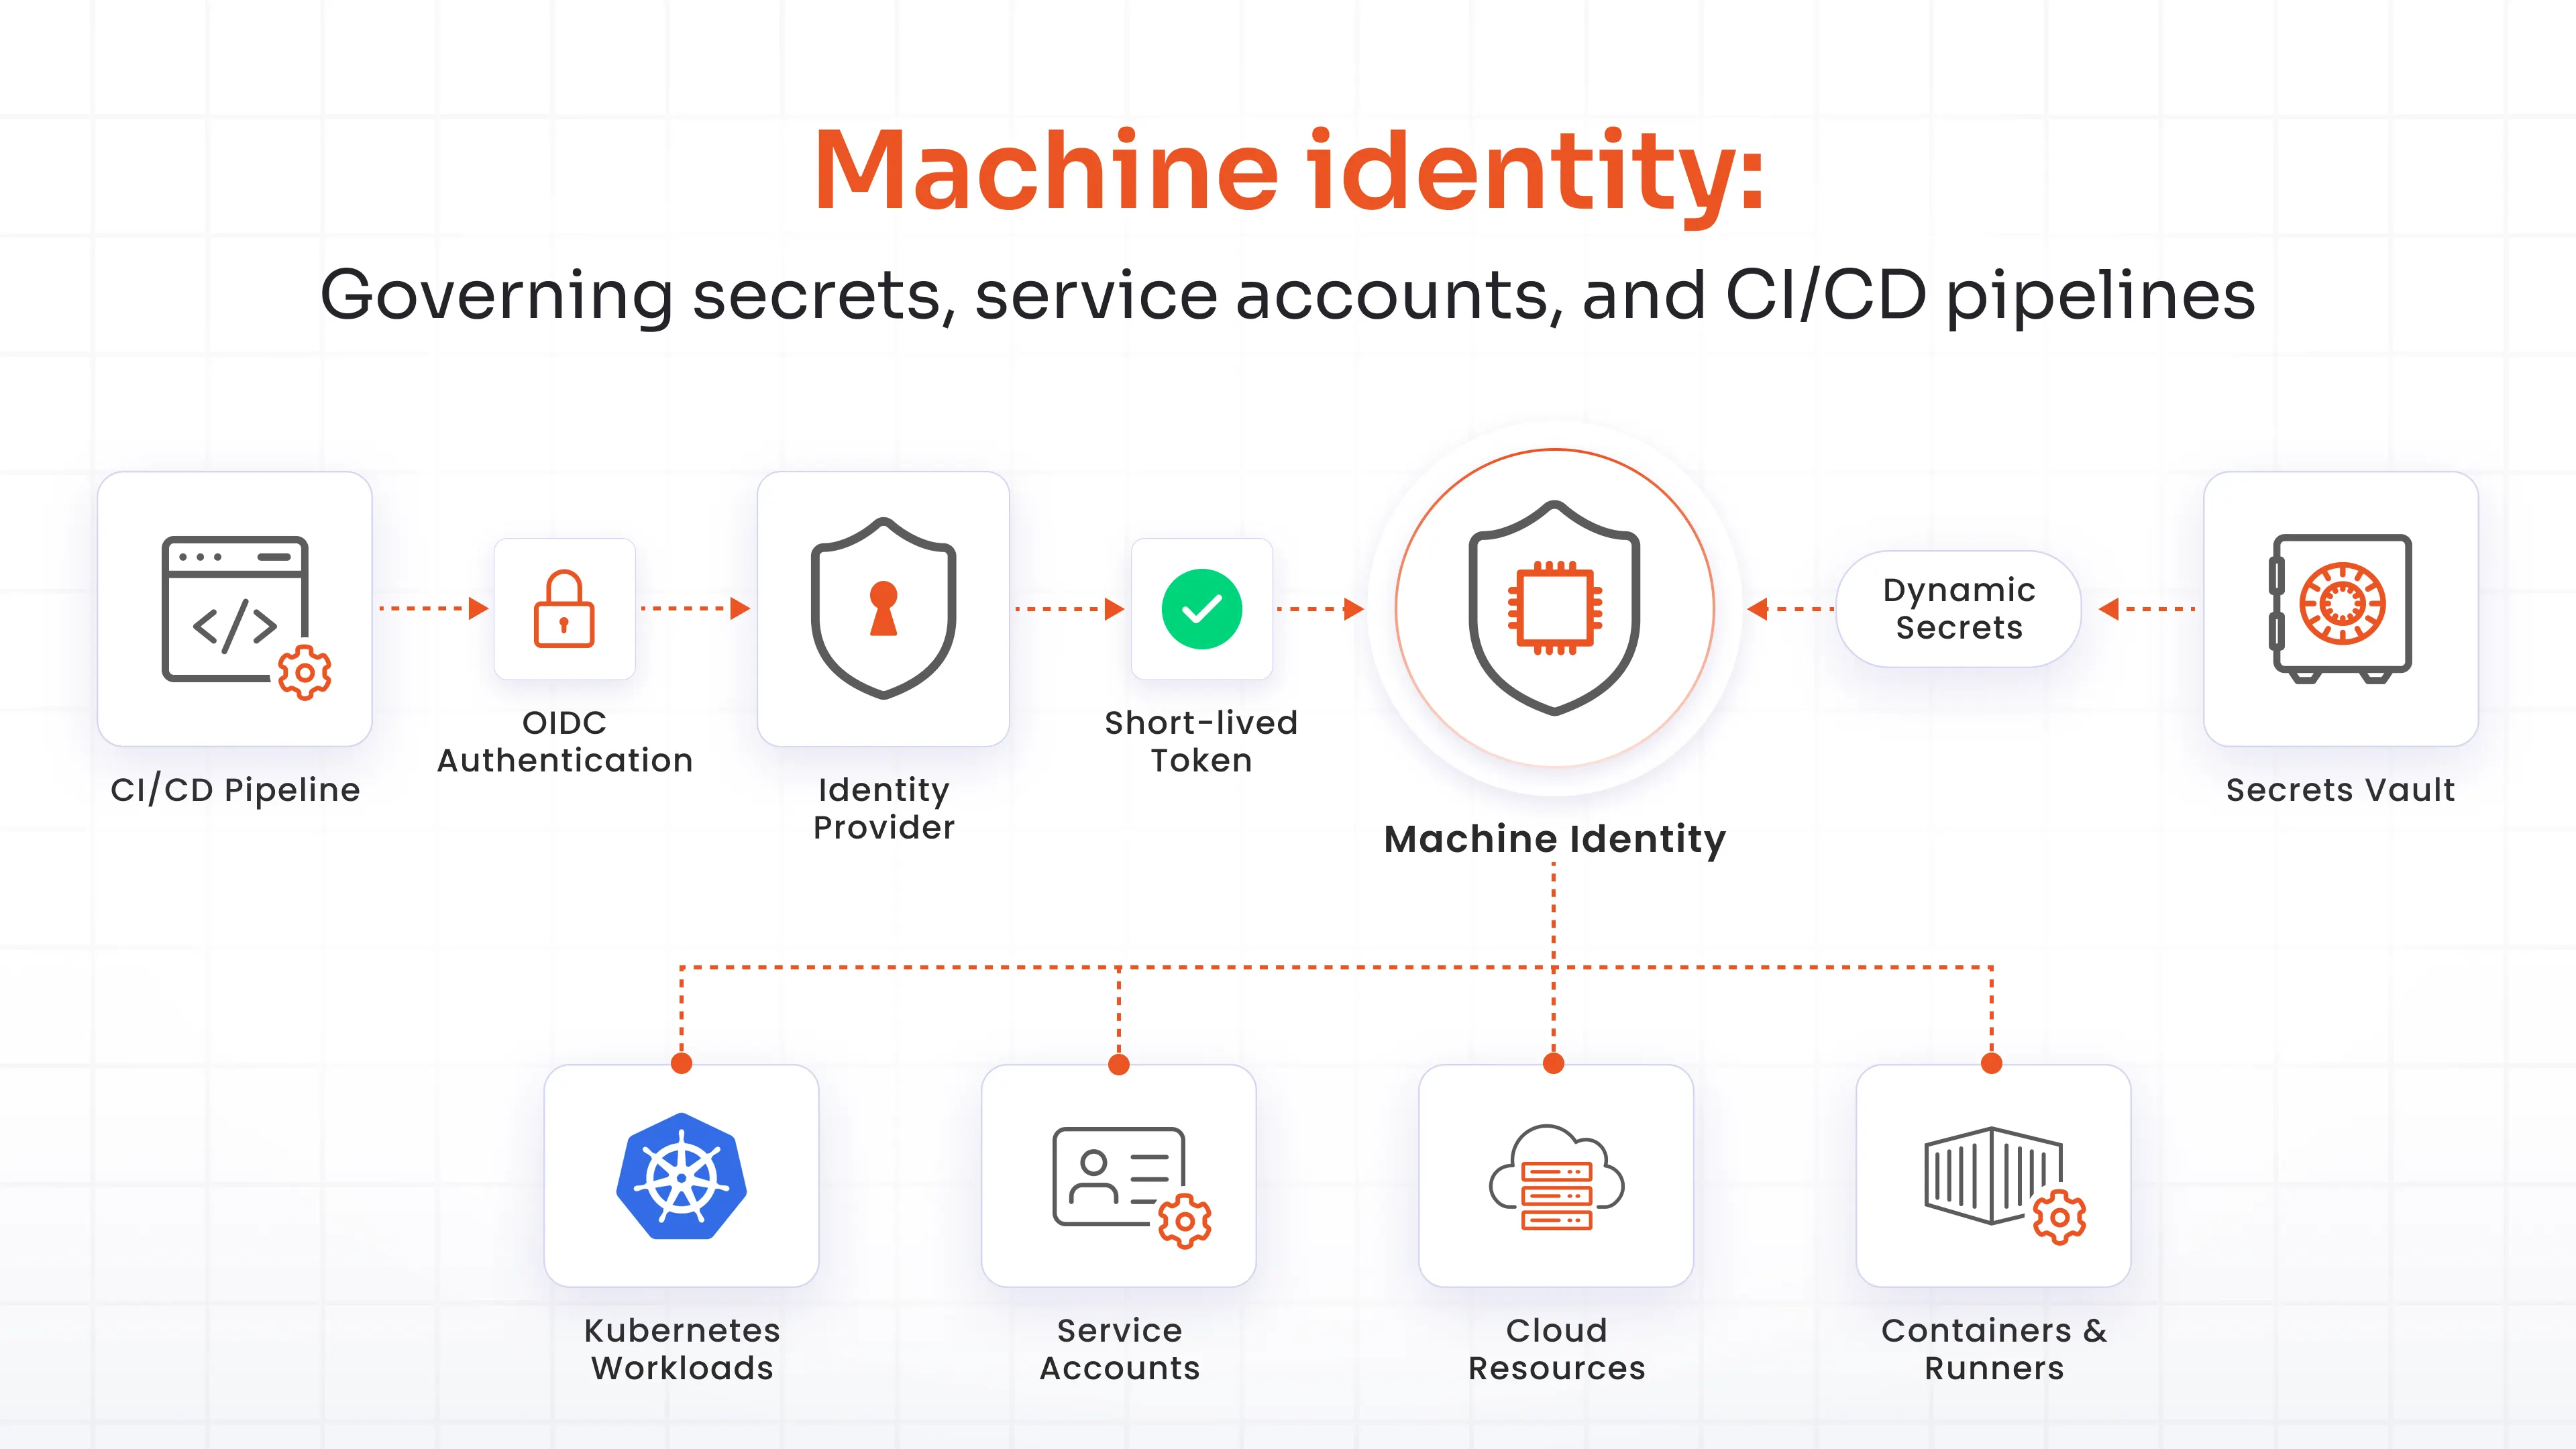
Eliminierung fest codierter Geheimnisse durch dynamische Anmeldeinformationseinschleusung
Geheimnisse sollten nicht im Code, in Repositories, Konfigurationsdateien oder Pipeline-Definitionen gespeichert werden. Sie sollten zur Laufzeit aus einem Tresor abgerufen werden, und zwar als kurzlebige Zugangsdaten, die ablaufen, unabhängig davon, ob jemand daran denkt, sie zu aktualisieren.
OIDC und Workload Identity Federation ermöglichen es einer Pipeline, sich bei einem Cloud-Anbieter ohne gespeicherten Schlüssel zu authentifizieren.
Service Account Lifecycle Governance
Jedes Servicekonto benötigt ab dem Zeitpunkt seiner Erstellung einen Inhaber, einen Zweck, einen Geltungsbereich und ein Ablaufdatum.
Rotieren Sie die Zugangsdaten regelmäßig. Legen Sie den Geltungsbereich pro Umgebung fest. Deaktivieren Sie alle Konten, die 90 Tage lang nicht verwendet wurden. Und verwenden Sie nicht mehr dasselbe Dienstkonto mit umfassenden Berechtigungen für fünf verschiedene Pipelines, denn wenn es zu einem Datenleck kommt, sind alle fünf Pipelines betroffen.
Container- und Workload-Identität in Kubernetes-Umgebungen
Ein langlebiger Dienstkontoschlüssel, der ungenutzt in einem Cluster liegt, stellt ein potenzielles Sicherheitsrisiko dar. Die Identitätsföderation von Workloads ermöglicht es Containern, Runnern und bereitgestellten Diensten, sich in der Cloud zu authentifizieren, ohne dass eine Schlüsseldatei irgendwo gespeichert werden muss.
Maschinenidentität/NHIs haben heute die gleiche Bedeutung wie menschliche Zugriffsrechte. Sie gehören auf dieselbe Prioritätenliste und nicht in eine Fußnote darunter.
Just-in-Time-Zugriff ist das richtige Berechtigungsmodell für DevOps.
Dies knüpft direkt an zwei der oben genannten Risiken an: übermäßig privilegierte Konten und Notfallzugriffe, die nie widerrufen werden. Just-in-Time-Zugriff für DevOps ist keine wünschenswerte PAM-Funktion. Er ist eine der praktischsten Methoden, dauerhafte Berechtigungen in Entwicklungsumgebungen einzuschränken.
Wie JIT-Zugriff in einer DevOps-Umgebung funktioniert
Ein Entwickler beantragt vorübergehend erhöhte Zugriffsrechte für eine bestimmte Aufgabe. Es wird eine Richtlinienprüfung bzw. Genehmigung durchgeführt. Die Zugriffsrechte werden für einen begrenzten Zeitraum und an diese Aufgabe gebunden gewährt, nicht dauerhaft für die Person.
Jede Sitzung wird protokolliert. Beim Schließen des Fensters wird der Zugriff automatisch widerrufen, ohne dass sich jemand daran erinnern muss.
Häufige Anwendungsfälle:
- Ein Produktions-Hotfix
- Temporärer Datenbankadministratorzugriff
- Fehlerbehebung bei Kubernetes-Clustern
- Zugang zu einem streng geheimen Verlies oder Tresor
Keine Berechtigung als Standardzustand
Bei einer permanenten Zugangsberechtigung ist die Tür immer unverschlossen, unabhängig davon, ob sie gerade benutzt wird. Bei einer permanenten Zugangsberechtigung ohne Zugangsberechtigung öffnet sich die Tür nur bei Vorliegen eines genehmigten Grundes und verschließt sich anschließend wieder automatisch.
| Stehrecht | Just-in-Time-Zugriff |
|---|---|
| Berechtigungen bestehen kontinuierlich | Die Berechtigungen gelten nur für die Dauer der Aufgabe. |
| Angreifer können den Zugriff jederzeit ausnutzen. | Angreifer findet keinen Zugriff zwischen Aufgaben |
| Eine manuelle Bereinigung ist erforderlich, um den Zugriff zu entfernen. | Der Zugriff wird bei Abschluss der Aufgabe oder nach Ablauf automatisch widerrufen. |
| Das Audit-Protokoll ist unvollständig: Der Zugriff war vorhanden, wurde aber nicht genutzt. | Vollständiges Prüfprotokoll: Wer hat die Anfrage gestellt, genehmigt, genutzt und wann ist der Zugriff abgelaufen? |
| Mit der Zeit häufen sich die Privilegien. | Keine Akkumulation: Jede Aufgabe beginnt bei Null. |
IAM Funktionen, die DevOps-Teams von einer Plattform benötigen
All das oben Genannte lässt sich in eine kurze Liste von Plattformanforderungen übersetzen. Eine Plattform, die die meisten dieser Kriterien nicht erfüllt, wird schnell an ihre Grenzen stoßen.
| Capability | Warum das für DevOps wichtig ist |
|---|---|
| SSO für Entwicklertools und Cloud-Konsolen | Beseitigt die unübersichtliche Verwaltung von Anmeldeinformationen über GitHub, Jira, AWS, Kubernetes und interne Tools hinweg, ohne den Anmeldevorgang zu erschweren. |
| Adaptive MFA mit risikobasierter Stufenaufwertung | Wendet eine stärkere Authentifizierung nur für risikoreiche Aktionen an und sorgt so für reibungslose Entwickler-Workflows mit geringem Risiko. |
| Just-in-time privilegierter Zugriff | Erledigt den permanenten Produktionszugriff; Zugangsdaten werden auf Anfrage ausgestellt, sind auf die jeweilige Aufgabe beschränkt und werden automatisch widerrufen. |
| Dynamische Geheimnis- und Maschinenidentitätsverwaltung | Ersetzt fest codierte Anmeldeinformationen durch kurzlebige, zur Laufzeit eingefügte Token für Pipeline-Runner und Servicekonten. |
| RBAC auf Umgebungsebene | Setzt auf Plattformebene separate Zugriffsrichtlinien für Entwicklung, Staging und Produktion durch. |
| Audit-Protokollierung und SIEM-Integration | Gewährleistet die vollständige Zuordnung jedes Entwickler- und Pipeline-Zugriffsereignisses, was für die Einhaltung von Vorschriften und die Reaktion auf Sicherheitsvorfälle unerlässlich ist. |
| Flexible Bereitstellung: Cloud, On-Premise, Hybrid | Unterstützt verteilte Teams und Organisationen, die nicht den gesamten Entwicklerdatenverkehr über einen reinen Cloud-basierten Identitätsanbieter leiten können. |
Wie man auswertet IAM Anbieter für verteilte DevOps-Teams
Die meisten Anbieter verkaufen Workforce-SSO gut. Nur wenige erfüllen tatsächlich die Bedürfnisse eines DevOps-Teams. Prüfen Sie daher vor Vertragsabschluss Folgendes:
- Abdeckung durch Mensch und Maschine: Eine Plattform, die ins Schwarze trifft Workforce SSO Aber wenn es Dienstkonten, Geheimnisse, CI/CD-Anmeldeinformationen und Workload-Identitäten als Nebensache behandelt, ist es nicht dafür ausgelegt IAM für DevOps.
- Reale JIT-WorkflowsFragen Sie konkret nach Cloud Console Enhancement, Fehlerbehebung in der Produktion, Kubernetes-Zugriff und sensiblen Administratoraktionen, nicht nur nach "temporärem Zugriff" als abstrakter Funktion.
- Tatsächliche Reduzierung statischer Geheimnisse: Achten Sie auf Laufzeit-Geheimnisbereitstellung, Rotation, Workload-Identitätsintegration und Service-Account-Governance. Ein Vault, der Geheimnisse speichert, ohne sie zu rotieren, löst kein Problem.
- Umgebungsbewusste ZugriffsmodelleEntwicklungs-, Test- und Produktionsumgebungen benötigen unterschiedliche Regeln. Wenn eine Plattform alle drei gleich behandelt, entsteht eine Lücke.
- Passt zu Ihrem realen Stapel: Cloud, On-Premise, Hybrid, Ihre CI/CD-Tools, Kubernetes, Ihre Cloud-Anbieter, Ihre internen Tools.
- Nutzbare PrüfprotokolleAnmeldeprotokolle allein reichen nicht aus. Sie benötigen den Kontext der privilegierten Aktionen: Wer hat was genehmigt, wie lange bestand der Zugriff, was geschah während der Sitzung?
miniOrange-Unterstützung IAM für DevOps- und Remote-Teams
miniOrange Griffe IAM für DevOps durch die Kombination von Entwicklerzugriffskontrollen, Workflows für privilegierten Zugriff und Identitätssicherheit in Cloud-, On-Premise- und Hybridumgebungen.
- SSO über Entwicklertools, Cloud-Apps und interne Plattformen hinweg
- Anpassungsfähig, risikobasierte MFA für sensible technische Maßnahmen
- JIT-privilegierter Zugriff mit zeitlich begrenzter Zugriffserweiterung für Produktionsworkflows
- Verwaltung privilegierter Zugriffe für Entwickler (PAM) Steuerungen werden für Ingenieure entwickelt, nicht nur für die IT.
- Unterstützung für die Verwaltung von Geheimnissen und Maschinenidentitäten im gesamten Produktumfang
- Umgebungsabhängige Zugriffskontrollen und Richtliniendurchsetzung in den Bereichen Entwicklung, Staging und Produktion
- Audit-Protokollierung, Berichterstellung und SIEM-Integration für echte forensische Transparenz
Wenn die Ingenieure in Ihrem Team umgeleitet werden IAM Weil es langsamer geht als die Arbeit selbst, lohnt es sich, das zu beheben, bevor ein Zwischenfall das Problem unumgänglich macht.
Häufig gestellte Fragen
Was ist IAM für DevOps?
Es handelt sich um ein Identitäts- und Zugriffsmanagementsystem, das speziell für Entwicklungsumgebungen entwickelt wurde: Entwickler, externe Dienstleister, Service-Accounts, CI/CD-Pipeline-Betreiber und Container – nicht nur Mitarbeiter, die sich bei Geschäftsanwendungen anmelden. Es umfasst Benutzerzugriffe, Maschinenidentitäten, Geheimnisse und privilegierte Produktionszugriffe als ein zusammenhängendes System.
Warum ist IAM Gibt es Unterschiede in DevOps-Umgebungen?
Denn DevOps hat mehr als eine Art von Identität. Entwickler und SREs arbeiten neben Servicekonten, CI/CD-Pipelines und Containern, die alle Zugriff auf Produktionsumgebungen, Cloud-Infrastruktur und sensible Systeme benötigen, oft ohne ein festes Netzwerk, auf das sich Vertrauen stützen kann.
Was versteht man unter Entwickleridentitätsmanagement im DevOps-Kontext?
Es handelt sich um die Praxis, die Authentifizierung und den Zugriff von Entwicklern, SREs und Plattformingenieuren auf Tools wie Git, Cloud-Konsolen und Kubernetes mithilfe von SSO, adaptiver MFA und rollenbasierten Zugriffsrechten anstelle von permanentem, unkontrolliertem Zugriff zu sichern.
Wie sollten Geheimnisse in einer CI/CD-Pipeline verwaltet werden?
Geheimnisse sollten nicht im Code, in Konfigurationsdateien oder Pipeline-Variablen gespeichert werden. Rufen Sie sie zur Laufzeit aus einem Tresor ab, verwenden Sie kurzlebige Zugangsdaten und rotieren Sie diese automatisch, anstatt sich darauf zu verlassen, dass sich jemand daran erinnert.
Was versteht man unter Just-in-Time-Zugriff im DevOps-Kontext?
Temporärer, aufgabenbezogener Zugriff wird nur bei Bedarf gewährt und nach Schließen des Fensters automatisch widerrufen. Er ersetzt dauerhafte Berechtigungen durch einen Zugriff, der nur so lange besteht, wie die Aufgabe ausgeführt wird.
Warum benötigen DevOps-Teams eine Maschinenidentitätsverwaltung?
Da Servicekonten, Tokens und Workload-Identitäten in der Regel die Anzahl der Benutzerkonten übersteigen und die meisten von ihnen keinen Verantwortlichen, keinen Rotationsplan oder einen definierten Geltungsbereich haben, stellen sie, wenn sie nicht verwaltet werden, den einfachsten Weg in die Produktionsumgebung dar.
Was ist die Verwaltung privilegierter Zugriffe für Entwickler?
Die Kontrollmechanismen, JIT-Berechtigungserweiterung, rollenbasierte Zugriffskontrolle auf Umgebungsebene und Genehmigungsworkflows verhindern, dass Entwickler im Laufe der Zeit dauerhaften Zugriff auf Produktionssysteme, Cloud-Konsolen und Administrationstools erlangen.



Hinterlasse einen Kommentar