

Identitäts- und Zugriffsmanagement (IAMDie Implementierung hat sich weit über Passwortverwaltung und Anmeldesicherheit hinaus entwickelt. Moderne Organisationen arbeiten mit SaaS-Anwendungen, Cloud-Infrastrukturen, APIs, Remote-Arbeitsumgebungen und Hybridsystemen, in denen die Identitätsprüfung heute als primäre Zugriffskontrollebene dient.
Mit dem Wachstum von Unternehmen fragmentieren sich Identitätsumgebungen häufig. Unterschiedliche Anwendungen nutzen separate Authentifizierungsmethoden, Berechtigungen sammeln sich im Laufe der Zeit an, und Altsysteme operieren ohne zentrale Steuerung. Dies führt zu Sicherheitslücken, übermäßigen Zugriffen, inkonsistenten Richtlinien und eingeschränkter Transparenz darüber, wer auf kritische Systeme und Daten zugreifen kann.
IAM Die Implementierung hilft Unternehmen dabei, die Authentifizierung zu zentralisieren, Bereitstellungsprozesse zu automatisieren, das Prinzip der minimalen Berechtigungen durchzusetzen und die Governance über Cloud- und On-Premise-Infrastrukturen hinweg zu stärken.
Dieser Leitfaden behandelt IAM Implementierungsplanung, Architektur, Bereitstellung, Governance, Herausforderungen, Kosten und langfristige Optimierungsstrategien.
Was ist IAM Und warum ist die Umsetzung wichtig?
Identitäts- und Zugriffsmanagement (IAM) ist der Rahmen aus Technologien, Richtlinien und Prozessen, der verwendet wird, um zu steuern, wie Benutzer, Anwendungen und Systeme sich authentifizieren und auf organisatorische Ressourcen zugreifen.
Eine strukturierte IAM Die Implementierung verbindet Authentifizierung, Autorisierung, Identitätslebenszyklusmanagement und Governance in einem zentralisierten Zugriffsmodell. Anstatt die Authentifizierung in jeder Anwendung separat zu verwalten, setzen Unternehmen einheitliche Zugriffsrichtlinien system-, infrastruktur- und benutzerübergreifend durch.
IAM Die Implementierung verbessert zudem die Transparenz hinsichtlich Berechtigungen, privilegiertem Zugriff, Authentifizierungsaktivitäten und Bereitstellungsworkflows und hilft Unternehmen so, identitätsbezogene Sicherheitsrisiken zu reduzieren und gleichzeitig die operative Kontrolle zu verbessern.
Kernkomponenten einer IAM Unser Ansatz
Ein modernes IAM Das Framework kombiniert mehrere IAM Ressourcen die zusammenarbeiten, um Benutzer, Anwendungen und Infrastruktur während des gesamten Identitätslebenszyklus zu schützen.
Authentifizierung
Überprüft die Identität des Benutzers, bevor der Zugriff gewährt wird.
Genehmigung
Legt fest, worauf authentifizierte Benutzer Zugriff haben und welche Aktionen sie ausführen können.
Einmaliges Anmelden (SSO)
Zentralisiert die Authentifizierung für alle Anwendungen über eine einzige Anmeldesitzung.
Multi-Faktor-Authentifizierung (MFA)
Fügt über Passwörter hinaus zusätzliche Verifizierungsebenen hinzu, um die Identitätssicherheit zu stärken.
Identitätslebenszyklus-Management
Automatisiert Onboarding-, Rollenwechsel- und Offboarding-Prozesse systemübergreifend.
Privilegierte Zugriffsverwaltung (PAM)
Schützt administrative Konten, Servicekonten und erweiterte Berechtigungen.
Zugriffsverwaltung
Unterstützt Zugriffsprüfungen, die Durchsetzung von Richtlinien, die Erstellung von Compliance-Berichten und die Überwachung von Berechtigungen.
Audit-Protokollierung und Überwachung
Bietet Einblick in Authentifizierungsereignisse, Berechtigungsänderungen und verdächtige Zugriffsaktivitäten.
Warum IAM Die Umsetzung ist entscheidend
Die Identitätsprüfung hat sich in Unternehmensumgebungen zu einer der am häufigsten angegriffenen Angriffsflächen entwickelt. Fragmentierte Authentifizierungssysteme, unkontrollierte Berechtigungen und inkonsistente Zugriffsrichtlinien erschweren es Unternehmen, Transparenz und Kontrolle über Zugriffe zu gewährleisten.
Ein gut geplantes IAM Die Implementierung hilft Organisationen:
- Zentralisierung der Authentifizierung und Zugriffsverwaltung
- Übermäßigen und unkontrollierten Zugriff reduzieren
- Stärkung der Multi-Faktor-Authentifizierung und der Kontrollen für privilegierte Zugriffe
- Verbesserung der Compliance-Bereitschaft
- Automatisiere Prozesse mit Technologie Bereitstellungs- und Deaktivierungs-Workflows
- Unterstützung Zero Trust-Sicherheit Initiativen
- Verbesserung der Transparenz bei Authentifizierungs- und Zugriffsaktivitäten
Vorbereitende Bewertung und Planung
Erfolgreich IAM Die Implementierung beginnt mit dem Verständnis der aktuellen Identitätsumgebung, bevor Tools eingesetzt oder Integrationen konfiguriert werden.
Führen Sie eine Identitäts- und Zugriffsbestandsaufnahme durch
Der erste Schritt besteht darin, alle Identitäten in der gesamten Umgebung zu identifizieren, einschließlich Mitarbeiter, Auftragnehmer, Lieferanten, Servicekonten, APIs und privilegierte Benutzer. Neben der Identifizierung von Benutzern benötigen Organisationen auch Einblick in Folgendes:
- Vorhandene Berechtigungsstufen
- Gemeinsam genutzte oder verwaiste Konten
- Aktuelle Authentifizierungsmethoden
- Abhängigkeiten für die manuelle Bereitstellung
Dieser Prozess hilft dabei, nicht verwaltete Identitäten und übermäßige Berechtigungen aufzudecken, bevor die Implementierung beginnt.
Überprüfung der bestehenden Anwendungen und Infrastruktur
IAM Die Implementierung hängt maßgeblich von der Anwendungskompatibilität und der Integrationsfähigkeit ab. Unternehmen sollten alle aktuell genutzten Cloud-Anwendungen, SaaS-Plattformen, On-Premise-Systeme, Legacy-Anwendungen und internen APIs prüfen.
Für jede Anwendung sollten die Teams die unterstützten Authentifizierungsprotokolle, Bereitstellungsfunktionen, Autorisierungsmodelle und Verzeichnisabhängigkeiten bewerten. Diese Bewertung hilft bei der Priorisierung von Integrationen und der Identifizierung von Systemen, die möglicherweise benutzerdefinierte Konnektoren oder Verbundschichten benötigen.
Sicherheits- und Compliance-Anforderungen definieren
IAM Die Architektur sollte von Anfang an sowohl den Sicherheitszielen als auch den betrieblichen Anforderungen entsprechen. Dies beinhaltet die Definition von:
- MFA-Durchsetzungsrichtlinien
- Privilegierte Zugriffskontrollen
- Passwortlose Authentifizierung Ziele
- Anforderungen an die Audit-Protokollierung
- Zugriffssteuerung für Dritte
Durch die frühzeitige Festlegung dieser Anforderungen lassen sich Inkonsistenzen in den Richtlinien und Nachbesserungsaufwand im weiteren Verlauf des Implementierungszyklus vermeiden.
IAM Struktur des Umsetzungsplans
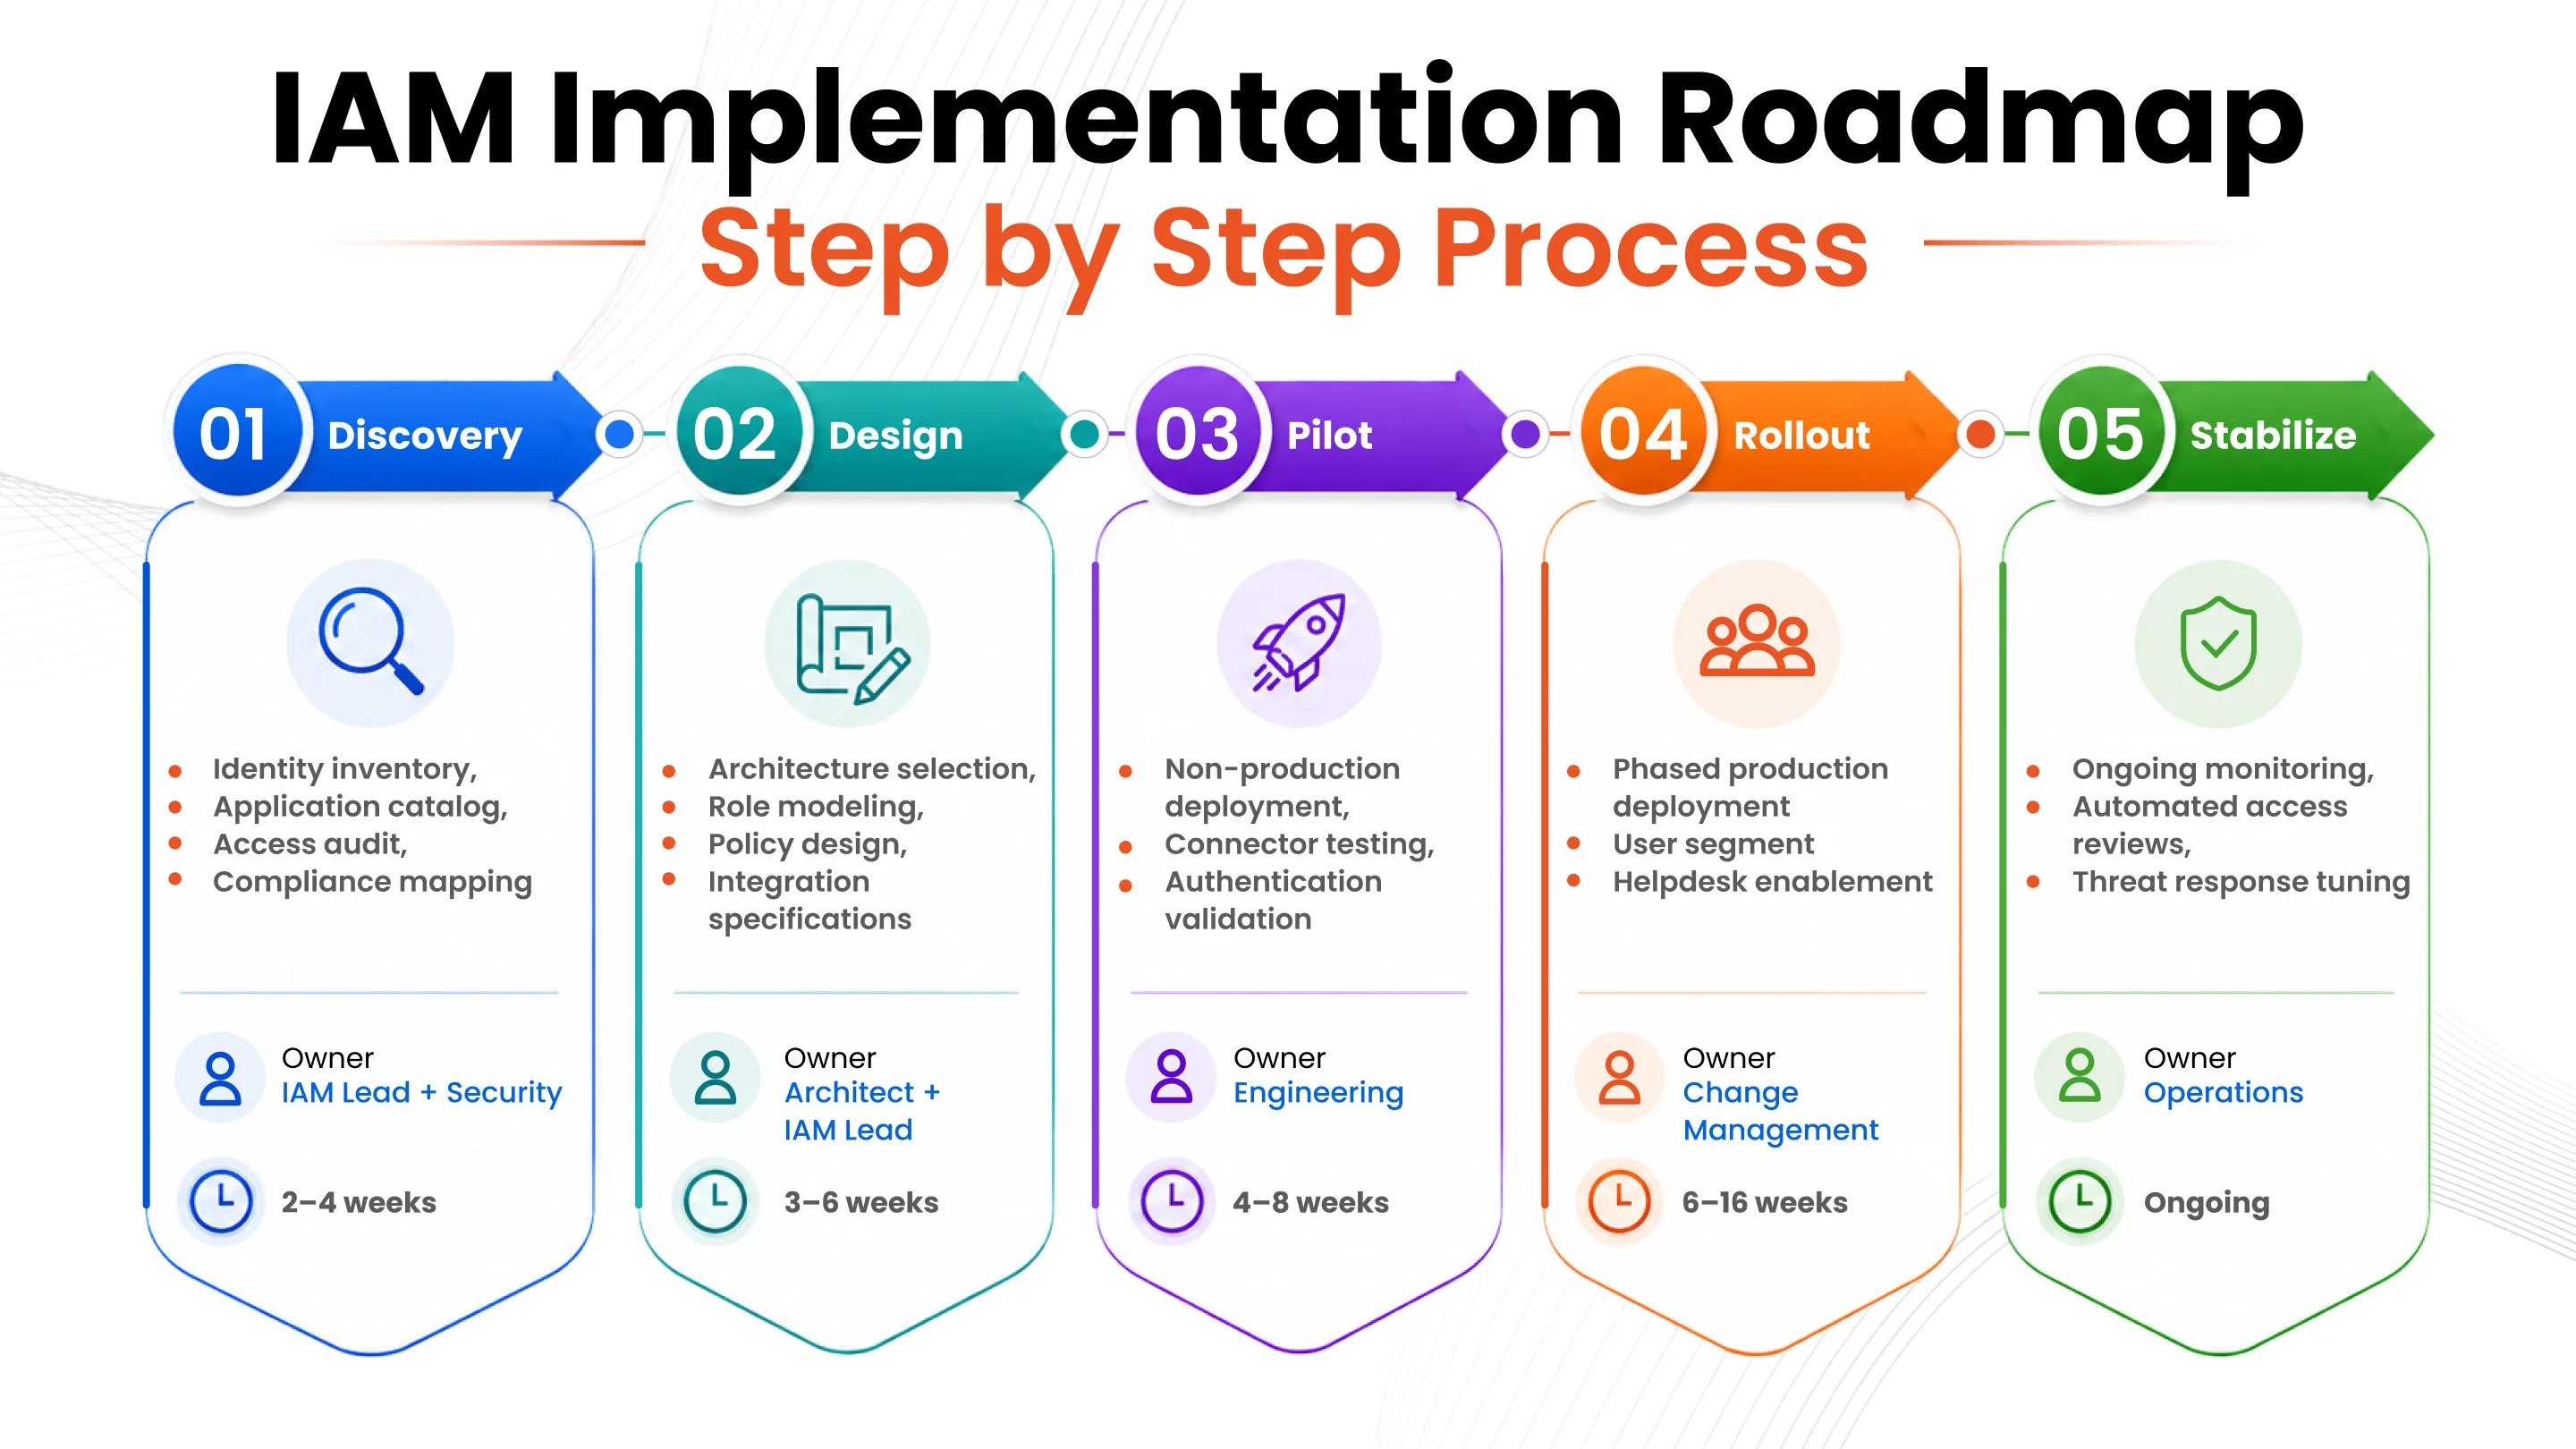
Eine erfolgreiche IAM Die Implementierung hängt maßgeblich von einem strukturierten Rollout-Plan vor Beginn der Umsetzung ab. Ohne klare Verantwortlichkeiten, gestaffelte Implementierungszeitpläne, abgestimmte Governance-Strukturen und Test-Checkpoints IAM Projekte sind häufig mit Verzögerungen, uneinheitlichen Zugriffsrichtlinien, Integrationsfehlern und betrieblichen Störungen konfrontiert.
| Phase | Aktivitäten | Eigentümer | Dauer |
|---|---|---|---|
| Bewertung | Identitätsinventar, Anwendungskatalog, Zugriffsprüfung, Compliance-Mapping | IAM Führung + Sicherheit | 2-4 Wochen |
| Technologie | Architekturauswahl, Rollenmodellierung, Richtliniengestaltung, Integrationsspezifikationen | Architekt + IAM Blei | 3-6 Wochen |
| Pilot | Bereitstellung außerhalb der Produktionsumgebung, Konnektortests und Authentifizierungsvalidierung | Engineering | 4-8 Wochen |
| Ausrollen | Phasenweise Produktionsbereitstellung nach Benutzersegment, Helpdesk-Aktivierung | Engineering + Change Management | 6-16 Wochen |
| Stabilisieren | Kontinuierliche Überwachung, automatisierte Zugriffsüberprüfungen, Optimierung der Bedrohungsabwehr | Einkauf & Prozesse | Laufend |
Definition von Zugriffsmodellen, Rollen und Richtlinien
Das Zugriffsmodell ist die Grundlage von IAM Die Implementierung bestimmt, wie Berechtigungen vergeben werden, wie Autorisierungsentscheidungen durchgesetzt werden und wie Organisationen das Prinzip der minimalen Berechtigungen aufrechterhalten.
Rollenbasierte Zugriffskontrolle (RBAC)
Die rollenbasierte Zugriffskontrolle (RBAC) weist Berechtigungen über vordefinierte Rollen zu, anstatt den Zugriff für jeden Benutzer einzeln zu verwalten. Benutzer erben Berechtigungen basierend auf ihren Aufgaben oder Funktionen, was die Zugriffsverwaltung vereinfacht und die Berechtigungsvergabe im gesamten Unternehmen standardisiert.
Attributbasierte Zugriffskontrolle (ABAC)
Die attributbasierte Zugriffskontrolle (ABAC) bewertet Zugriffe dynamisch anhand kontextbezogener Attribute, die sich auf Benutzer, Gerät, Anwendung oder Umgebung beziehen. Anstatt sich ausschließlich auf statische Rollenzuweisungen zu verlassen, ermöglicht ABAC Unternehmen, Autorisierungsentscheidungen in Echtzeit auf Basis von Faktoren wie Standort, Gerätekonformität, Risikostufe oder Zugriffszeitpunkt zu treffen.
Richtlinienbasierte Zugriffskontrolle (PBAC)
Die richtlinienbasierte Zugriffskontrolle zentralisiert Autorisierungsentscheidungen in einer dedizierten Richtlinien-Engine, anstatt die Zugriffslogik direkt in Anwendungen einzubetten. Anwendungen fragen zentrale Richtlinien ab, um zu bestimmen, ob der Zugriff gewährt werden soll. Dies hilft Unternehmen, konsistente Autorisierungskontrollen über hybride Infrastrukturen, APIs und verteilte Umgebungen hinweg zu gewährleisten.
Rollenentwicklung und Zugriffsmodellierung
Rollenentwicklung ist der Prozess der Gestaltung skalierbarer Zugriffsstrukturen auf Basis der tatsächlichen Berechtigungsnutzung und der betrieblichen Anforderungen. Unternehmen analysieren bestehende Berechtigungen, identifizieren gängige Zugriffsmuster und erstellen strukturierte Rollen, die den Geschäftsfunktionen entsprechen und gleichzeitig das Prinzip der minimalen Berechtigungen wahren.
Gestaltung von Zugriffsrichtlinien nach dem Prinzip der minimalen Berechtigungen
Zugriff mit den geringsten Privilegien Gewährleistet, dass Benutzer nur die minimal erforderlichen Zugriffsrechte erhalten, um ihre Aufgaben zu erfüllen. Stark IAM Die Implementierungen werten Berechtigungen kontinuierlich aus, beschränken unnötige privilegierte Zugriffe und setzen Governance-Kontrollen durch, die verhindern, dass sich im Laufe der Zeit übermäßige Berechtigungen anhäufen.
Das richtige wählen IAM Architektur
Das IAM Die während der Implementierung gewählte Architektur beeinflusst Skalierbarkeit, Integrationskomplexität, Konsistenz der Governance und langfristiges Betriebsmanagement.
Cloud-Native IAM Architektur
Cloud-nativ IAM Die Architektur ist für Organisationen konzipiert, die hauptsächlich mit SaaS-Anwendungen und Cloud-Umgebungen arbeiten. Diese Plattformen bieten typischerweise eine zentrale Verwaltung. Einmaliges Anmelden (SSO), Multi-Faktor-Authentifizierung (MFA) und Lifecycle-Management durch anbieterverwaltete Infrastruktur, die Unternehmen dabei hilft, das Identitätsmanagement zu skalieren, ohne komplexe lokale Systeme betreiben zu müssen.
On-Premise IAM Architektur
Vor-Ort IAM Diese Architektur wird häufig in regulierten Umgebungen eingesetzt, die die vollständige Kontrolle über die Identitätsinfrastruktur und den Datenzugriff erfordern. Organisationen mit Legacy-Anwendungen, internen Verzeichnissen oder strengen Compliance-Anforderungen verlassen sich oft darauf. Vor-Ort IAM um eine strengere operative Kontrolle zu gewährleisten.
Hybrid IAM Architektur
Hybrid IAM Die Architektur kombiniert Cloud-basierte Identitätsdienste Mit der bestehenden On-Premise-Infrastruktur können Unternehmen das Identitätsmanagement schrittweise modernisieren und gleichzeitig die zentralisierten Authentifizierungs- und Governance-Richtlinien auf beide Umgebungen ausweiten.
Föderiert IAM Architektur
Föderiert IAM Es ermöglicht Benutzern die Authentifizierung über mehrere Organisationen oder Domänen hinweg mithilfe vertrauenswürdiger Identitätsbeziehungen und Standards wie SAML, OAuth 2.0 und OpenID Connect. Dieses Modell wird häufig für Partnerzugriffe, die Zusammenarbeit mit Anbietern und kundenorientierte Anwendungen verwendet.
Wesentliche IAM Architekturentscheidungen
Organisationen müssen ihre maßgebliche Identitätsquelle, Authentifizierungsprotokolle, MFA-Strategie und ihr Richtliniendurchsetzungsmodell frühzeitig im Implementierungsprozess festlegen. Diese Entscheidungen spielen eine entscheidende Rolle für die Gewährleistung konsistenter Zugriffskontrollen in Cloud-, On-Premise- und Hybridumgebungen.
Schritt-für-Schritt IAM Umsetzungsprozess
Jede Phase im IAM Die Implementierung baut auf der vorherigen auf. Deshalb stoßen Organisationen, die die grundlegende Planung überspringen, später im Rollout-Lebenszyklus häufig auf Governance-Lücken, inkonsistente Richtlinien und Integrationsprobleme.
Schritt 1: Bereitstellung und Konfiguration des Identitätsanbieters (IdP)
Der Identitätsanbieter fungiert als Authentifizierungs-Backbone des IAM Die Umgebung wird durch die Zentralisierung der Identitätsprüfung über alle verbundenen Systeme und Anwendungen hinweg gestaltet. In dieser Phase konfigurieren Organisationen die IAM Plattform, Verbindung von Identitätsverzeichnissen wie Active Directory oder LDAP, Einrichtung von Verbunddiensten und Definition von Authentifizierungsrichtlinien zur Unterstützung nachgelagerter Integrationen.
Schritt 2: Anwendungen mit Single Sign-On (SSO) integrieren
Sobald der Identitätsanbieter betriebsbereit ist, integrieren Unternehmen ihre Anwendungen mithilfe von Standards wie SAML, OAuth 2.0 und OpenID Connect in zentralisierte Authentifizierungsprozesse. Diese Phase umfasst häufig sowohl moderne SaaS-Integrationen als auch die Unterstützung bestehender Anwendungen. Daher sind Anwendungskompatibilität und -tests entscheidend, um ein konsistentes Authentifizierungs- und Autorisierungsverhalten zu gewährleisten.
Schritt 3: Multi-Faktor-Authentifizierung (MFA) konfigurieren
Die Multi-Faktor-Authentifizierung (MFA) stärkt die Identitätssicherheit erheblich, indem sie über Passwörter hinaus zusätzliche Verifizierungsebenen einführt. Unternehmen implementieren MFA-Richtlinien typischerweise basierend auf Risikostufe, Gerätestatus, Benutzertyp, Anwendungssensibilität und Zugriffsort und führen schrittweise stärkere Authentifizierungsmethoden wie adaptive MFA , passwortlose Authentifizierung und FIDO2-Sicherheitsschlüssel ein.
Schritt 4: Implementierung des Identitätslebenszyklusmanagements
Das Identity Lifecycle Management automatisiert Onboarding, Rollenänderungen, Transfers und Offboarding-Prozesse in vernetzten Systemen. Die Integration dieser Automatisierung in HR-Systeme und Provisionierungsstandards wie SCIM hilft Unternehmen, den manuellen Aufwand für die Provisionierung zu reduzieren und gleichzeitig verwaiste Konten, verzögerte Deprovisionierung und übermäßige Zugriffsakkumulation zu minimieren.
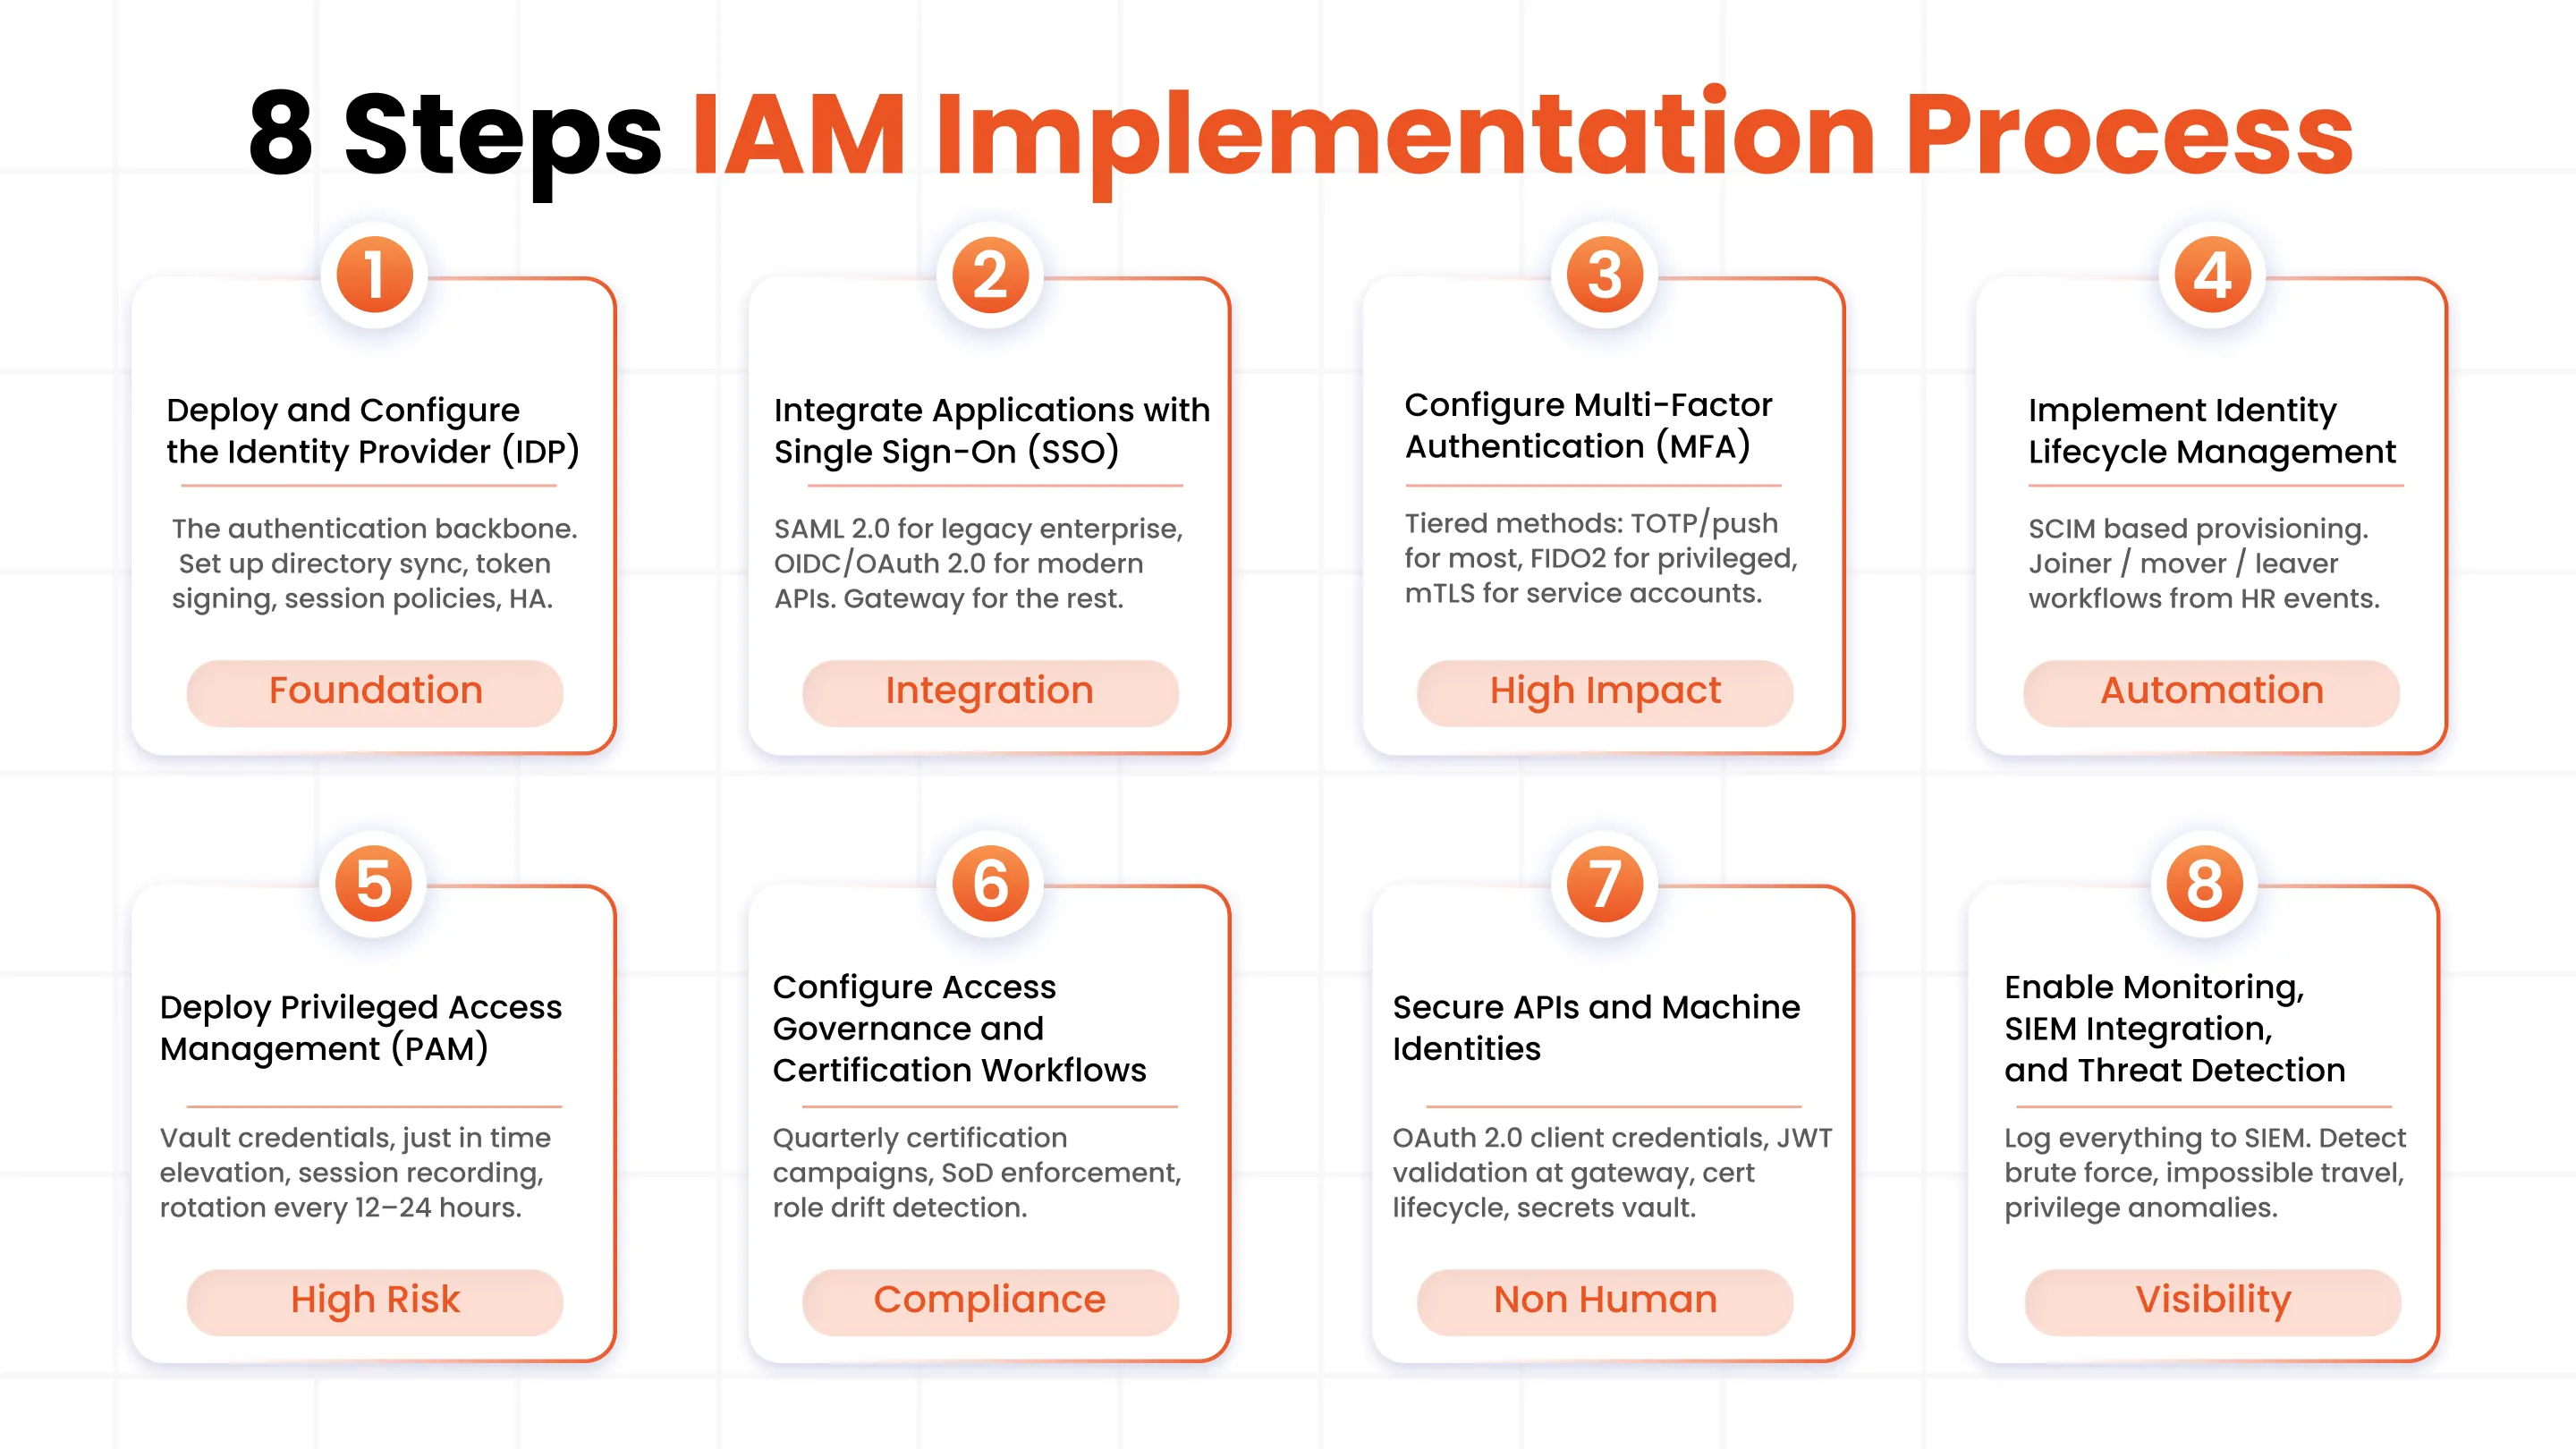
Schritt 5: Bereitstellung von Privileged Access Management (PAM)
Privileged Access Management (PAM) sichert administrative Konten, Servicekonten und erweiterte Berechtigungen, die ein hohes Angriffsrisiko darstellen. Die PAM-Implementierung umfasst typischerweise die sichere Aufbewahrung von Anmeldeinformationen, die regelmäßige Passwortrotation , die Sitzungsüberwachung, die Genehmigung von privilegierten Zugriffen und die bedarfsgerechte Zugriffskontrolle, um den Missbrauch privilegierter Konten zu minimieren.
Schritt 6: Zugriffsverwaltung und Zertifizierungsworkflows konfigurieren
Die Zugriffsverwaltung stellt durch kontinuierliche Überprüfungen, die Durchsetzung von Richtlinien und die Überwachung von Berechtigungen sicher, dass Berechtigungen langfristig angemessen bleiben. Unternehmen implementieren typischerweise Kampagnen zur Zugriffszertifizierung, Funktionentrennung , Rollenüberprüfungen und Audits privilegierter Zugriffe, um die Compliance-Bereitschaft zu verbessern und die unkontrollierte Ausbreitung von Zugriffen langfristig einzudämmen.
Schritt 7: APIs und Maschinenidentitäten sichern
Moderne Umgebungen enthalten oft mehr Maschinenidentitäten als menschliche Benutzer, darunter APIs, Servicekonten, Automatisierungs-Workflows, Container und CI/CD-Pipelines. IAM Die Implementierung sollte Governance-Kontrollen für Maschinenidentitäten durch Zertifikatsverwaltung, Geheimnisverwaltung, Token-Rotationsrichtlinien und OAuth-basierte Autorisierungsframeworks umfassen.
Schritt 8: Überwachung, SIEM-Integration und Bedrohungserkennung aktivieren
IAM Die Implementierung sollte stets eine zentrale Überwachung und Transparenz der Authentifizierungsaktivitäten, des privilegierten Zugriffsverhaltens, der Richtlinienverstöße und verdächtiger Anmeldemuster umfassen. Integration IAM Die Telemetrie in Verbindung mit SIEM- und Sicherheitsanalyseplattformen hilft Unternehmen, die Erkennung von Bedrohungen, die Transparenz der Reaktion auf Sicherheitsvorfälle und die langfristige Überwachung der Governance in Cloud- und On-Premise-Umgebungen zu verbessern.
IAM Implementierung in Cloud-Umgebungen
Schritt 1: Zentralisierung des Identitätsmanagements für Cloud-Anwendungen
Verbinden Sie SaaS-Anwendungen und Cloud-Plattformen mit einem zentralen Identitätsanbieter (IdP), um die Authentifizierung und die Benutzerzugriffsverwaltung zu standardisieren.
Schritt 2: SSO und MFA konfigurieren
Implementieren Sie Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) für Cloud-Anwendungen, um sowohl die Sicherheit als auch die Benutzerfreundlichkeit zu verbessern.
Schritt 3: Automatisierung der Bereitstellung und Zugriffsverwaltung
Integrieren Sie Workflows für das Lebenszyklusmanagement, um Onboarding, Rollenaktualisierungen und Deaktivierung über Cloud-Systeme und SaaS-Anwendungen hinweg zu automatisieren.
Schritt 4: Zentralisierte Überwachung aktivieren
Überwachen Sie die Authentifizierungsaktivitäten, setzen Sie Zugriffsrichtlinien konsequent durch und integrieren Sie IAM Telemetrie mit SIEM-Plattformen für Transparenz und Bedrohungserkennung.
IAM Implementierung in On-Premise-Umgebungen
Schritt 1: Bestehende Verzeichnisse und Legacy-Infrastruktur bewerten
Identifizieren Sie Active Directory-Umgebungen, LDAP-Systeme, Legacy-Anwendungen und bestehende Authentifizierungs-Workflows, bevor die Bereitstellung beginnt.
Schritt 2: Zentralisierte Authentifizierung auf interne Systeme ausweiten
Integrieren Sie lokale Anwendungen und Infrastrukturen mit zentralisierten Authentifizierungsdiensten mithilfe von Verbundschichten, LDAP-Integration oder, falls erforderlich, proxybasierter Authentifizierung.
Schritt 3: Sichern des privilegierten und administrativen Zugriffs
Implementieren Sie Privileged Access Management (PAM), Credential Vaulting und Privileged Session Controls für administrative Konten und sensible Infrastruktur.
Schritt 4: Stärkung der Governance und der Transparenz von Audits
Zentralisierung der Audit-Protokollierung, Zugriffsüberprüfungen und Compliance-Überwachung über alle internen Systeme hinweg zur Verbesserung der Governance und der operativen Transparenz.
IAM Implementierung in hybriden Umgebungen
Schritt 1: Identitäten systemübergreifend synchronisieren
Verbinden Sie Cloud-Verzeichnisse, Active Directory, HR-Systeme und SaaS-Plattformen, um konsistente Identitätsdaten und Bereitstellungsabläufe zu gewährleisten.
Schritt 2: Standardisierung der Authentifizierungs- und Zugriffsrichtlinien
Wenden Sie einheitliche Richtlinien für Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) und Autorisierung sowohl in Cloud- als auch in On-Premise-Umgebungen an.
Schritt 3: Zentralisierung der Governance und Zugriffsüberwachung
Überwachen Sie Authentifizierungsaktivitäten, privilegierte Zugriffe und Bereitstellungs-Workflows durch zentralisierte Governance und SIEM-Integrationen.
Schritt 4: Implementierung von Zero-Trust-basierten Zugriffskontrollen
Die Identität der Benutzer, den Gerätestatus und das Sitzungsrisiko werden kontinuierlich bewertet, um den Fernzugriff und hybride Arbeitsumgebungen über die gesamte Infrastruktur hinweg konsistent zu sichern.
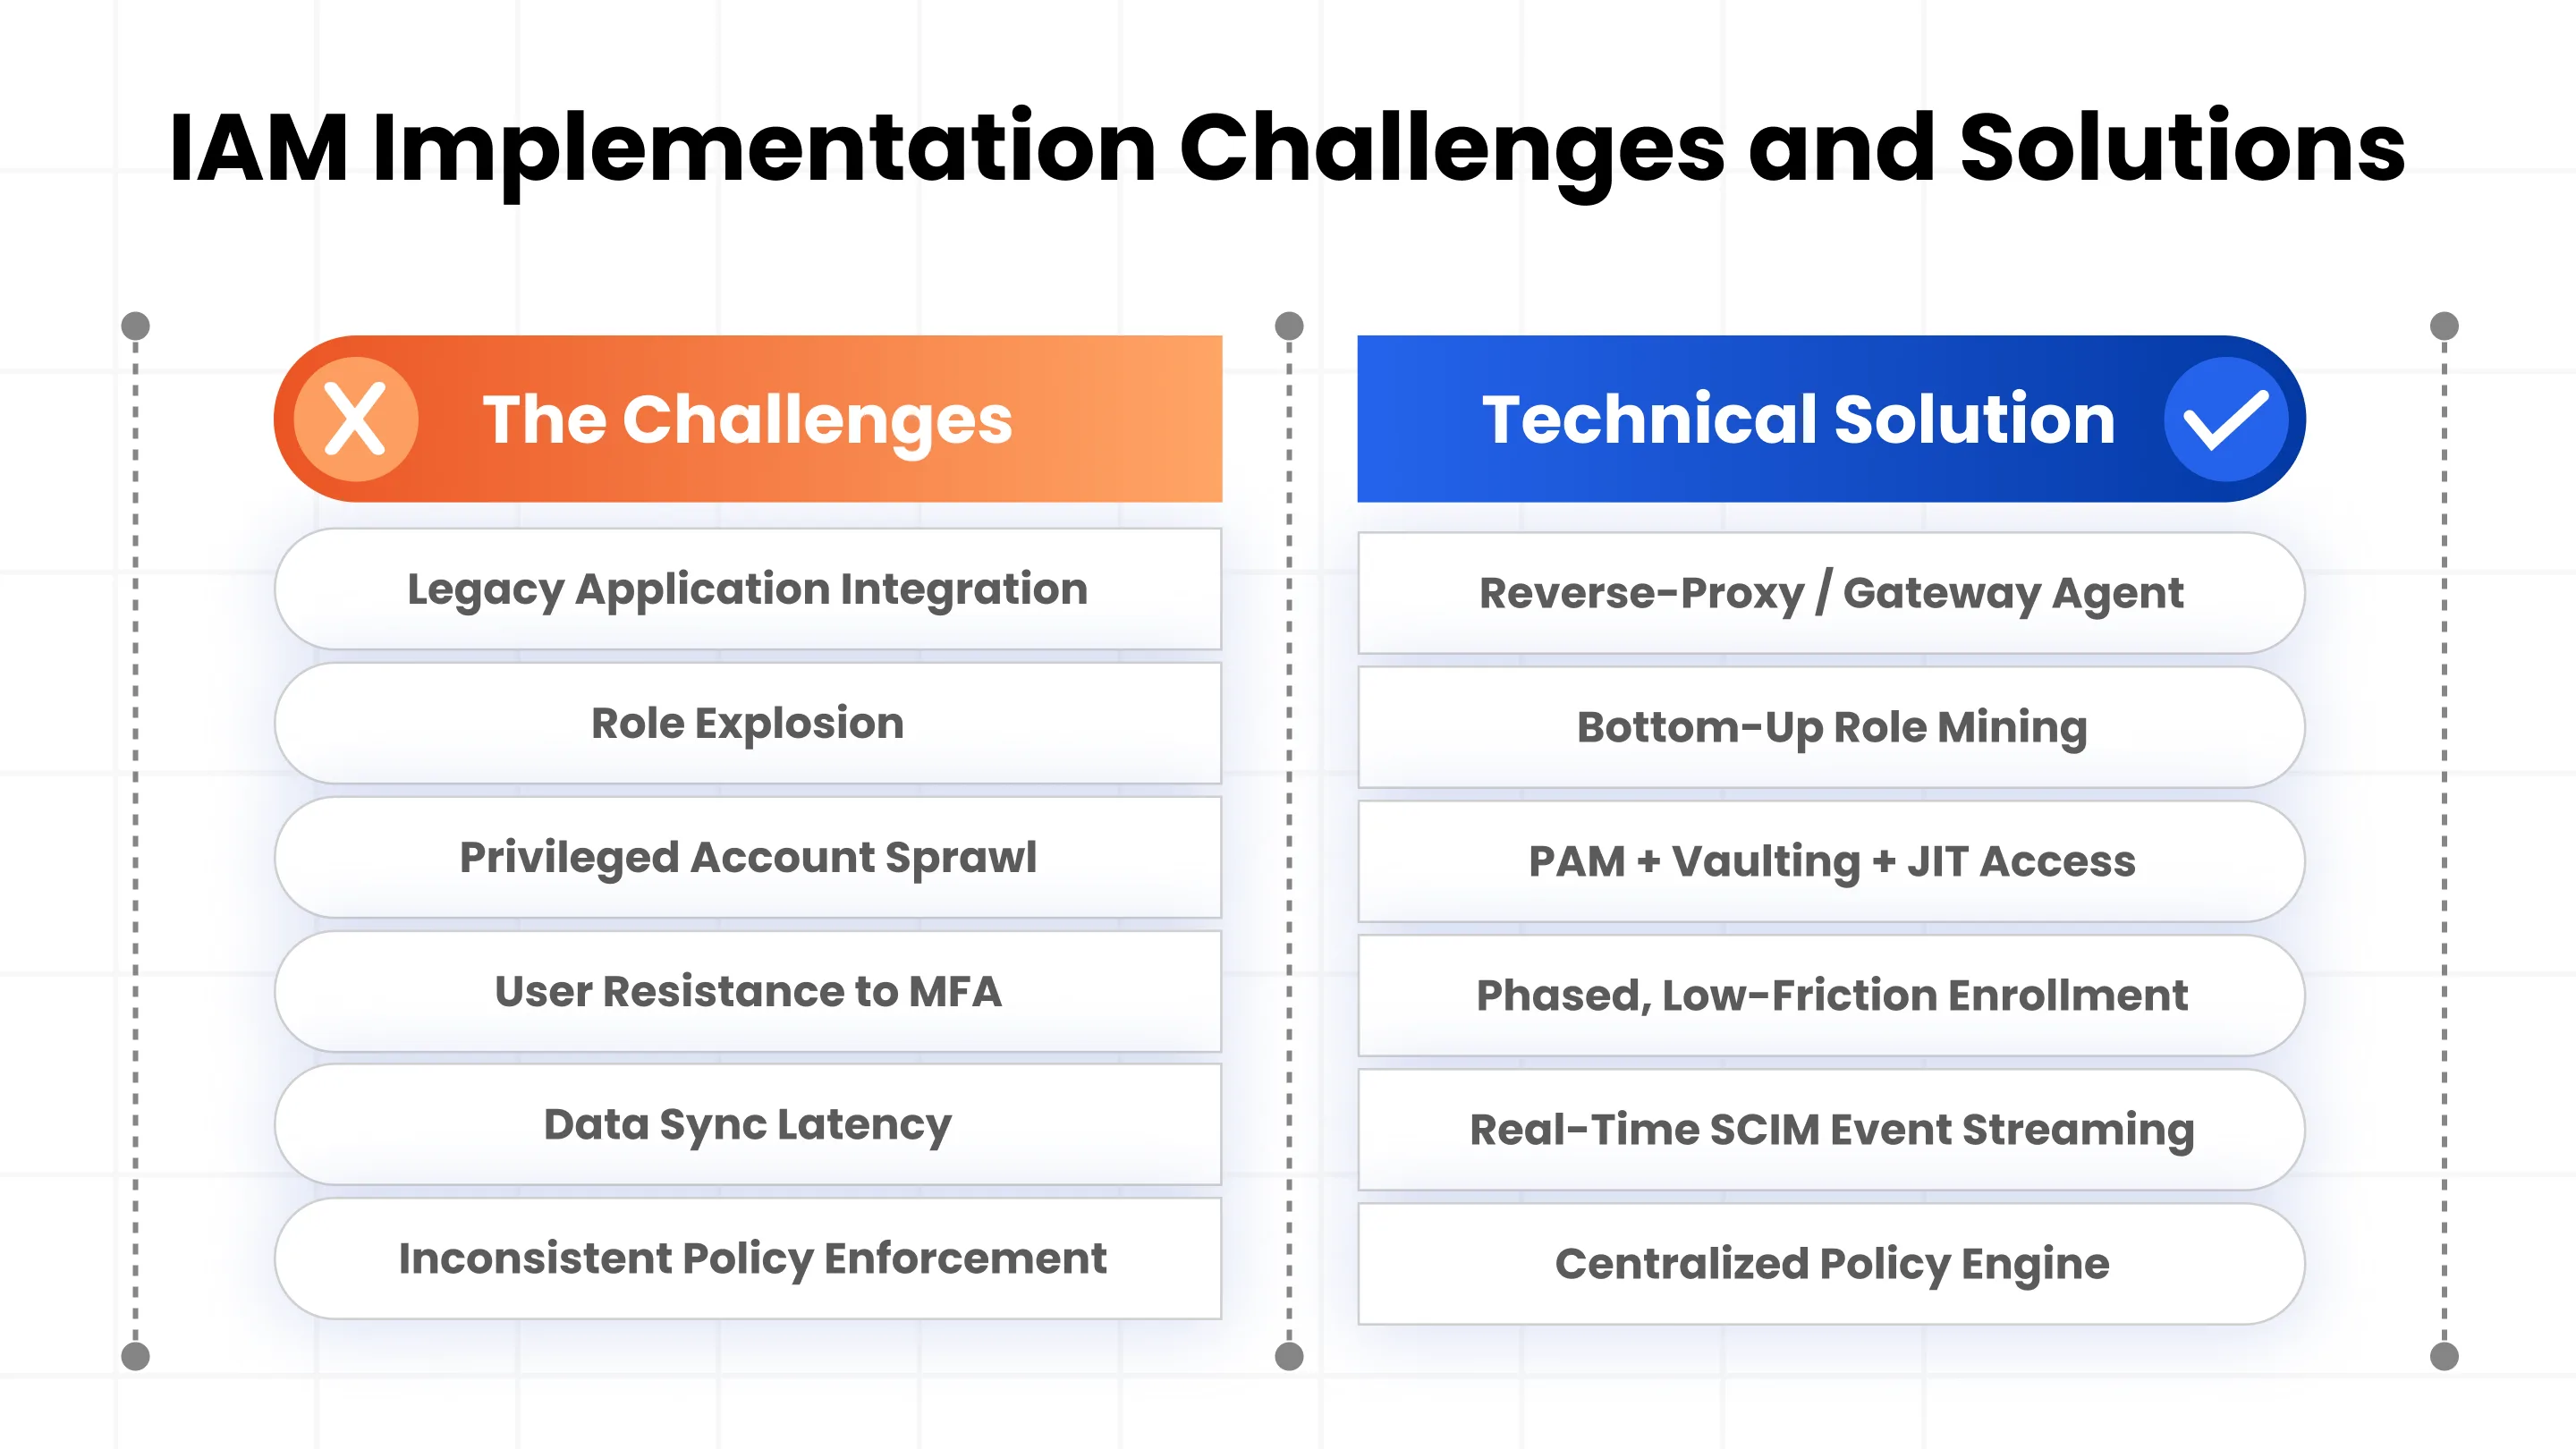
gemeinsam IAM Implementierungsherausforderungen
IAM Die Implementierung gestaltet sich komplex, wenn Organisationen versuchen, moderne Identitätskontrollsysteme in Legacy-Systeme, Cloud-Plattformen und verteilte Umgebungen zu integrieren.
Integration von Legacy-Anwendungen
Viele ältere Anwendungen unterstützen moderne Authentifizierungsstandards wie SAML oder OpenID Connect nicht, was eine zentrale Authentifizierung erschwert. Unternehmen greifen daher häufig auf Verbundschichten, Reverse-Proxys oder benutzerdefinierte Integrationen zurück, um Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) in älteren Systemen zu implementieren.
Rollenexplosion und Zugriffskomplexität
Schlecht strukturierte Rollenmodelle können im Laufe der Zeit zu sich überschneidenden Rollen und übermäßigen Berechtigungen führen. Dies erhöht die Komplexität der Governance und erschwert die Verwaltung von Zugriffsüberprüfungen.
Widerstand gegen die Einführung von MFA
Nutzer empfinden die Multi-Faktor-Authentifizierung oft als störend, was die Einführung verlangsamen kann. Eine schrittweise Implementierung und benutzerfreundliche Authentifizierungsmethoden tragen dazu bei, die Akzeptanzrate zu erhöhen.
Ausbreitung privilegierter Konten
Administrative Konten und nicht verwaltete Servicekonten sammeln sich häufig in verschiedenen Umgebungen ohne angemessene Überwachung an. Dies führt zu Transparenzlücken und erhöht das Risiko privilegierter Zugriffe.
Verzögerungen bei der Identitätssynchronisierung
Nicht verbundene Verzeichnisse und verzögerte Bereitstellungsprozesse können zu Inkonsistenzen zwischen Cloud-Anwendungen, HR-Systemen und der lokalen Infrastruktur führen, wodurch veraltete Zugriffsrechte oft länger aktiv bleiben als beabsichtigt.
Inkonsistente Richtliniendurchsetzung
Organisationen, die sowohl in Cloud- als auch in On-Premise-Umgebungen tätig sind, haben häufig Schwierigkeiten, ohne eine zentrale Steuerung einheitliche Authentifizierungs- und Autorisierungsrichtlinien aufrechtzuerhalten.
IAM Implementierungskosten und Budgetplanung
IAM Die Implementierungskosten variieren je nach Unternehmensgröße, Infrastrukturkomplexität, Integrationsumfang und Compliance-Anforderungen. Neben der Plattformlizenzierung sollten Unternehmen auch die Bereitstellung, die Governance und das langfristige Betriebsmanagement berücksichtigen.
IAM Plattform- und Lizenzkosten
Most IAM Die Preise für Plattformen richten sich nach der Benutzeranzahl, dem Bereitstellungsmodell und den unterstützten Funktionen wie SSO, MFA, Lebenszyklusmanagement, Zugriffsverwaltung und PAM. Cloud-native Plattformen werden in der Regel nach dem Abonnementmodell abgerechnet, während On-Premise-Bereitstellungen zusätzliche Infrastruktur- und Wartungskosten verursachen können.
Integrations- und Bereitstellungskosten
Die Anwendungsintegration ist oft die größte IAM Implementierungskosten. Legacy-Systeme und Hybridumgebungen erfordern typischerweise zusätzliche Tests, Föderationsarbeiten, Synchronisierungsplanung und kundenspezifische Integrationen, bevor eine zentrale Authentifizierung erfolgreich implementiert werden kann.
Governance- und Betriebskosten
IAM Die Implementierung bringt zudem fortlaufende Governance-Verantwortlichkeiten für Benutzer, Anwendungen und privilegierte Konten mit sich. Unternehmen müssen Zugriffsüberprüfungen, Compliance-Berichte, Authentifizierungsüberwachung und Rollenoptimierung kontinuierlich verwalten, während sich die Infrastruktur weiterentwickelt.
Kostentreiber in IAM Umsetzung
Legacy-Anwendungen, hybride Infrastrukturen und kundenspezifische Integrationen nehmen oft zu IAM Bereitstellungszeiten und Betriebskosten. Organisationen mit großen Anwendungsbeständen oder komplexen Rollenstrukturen benötigen in der Regel längere Test-, Governance-Planungs- und Integrationszeiten während der Einführungsphase.
Arbeiten mit einem IAM Implementierungspartner
Viele Organisationen arbeiten mit einem IAM Implementierungspartner zur Reduzierung der Bereitstellungskomplexität, Beschleunigung der Integrationen und Verbesserung der langfristigen Governance.
Warum Organisationen nutzen IAM Implementierungsservices
IAM Implementierungspartner unterstützen Organisationen bei der Entwicklung skalierbarer Identitätsarchitekturen, der Integration von Anwendungen, der Konfiguration von Governance-Richtlinien und der Reduzierung des operationellen Risikos während der Einführung.
Was für ein IAM Partner liefert in der Regel
Implementierungspartner unterstützen üblicherweise Architekturplanung, Anwendungsintegrationen, Rollenentwicklung, Lebenszyklusautomatisierung, MFA-Implementierung und Governance-Konfiguration. Viele bieten darüber hinaus Support nach der Implementierung, Monitoring und fortlaufende Betreuung. IAM Management-Dienstleistungen.
Wie man ein IAM Implementierungspartner
Organisationen sollten bewerten IAM Partner werden anhand ihrer Plattformexpertise, Integrationserfahrung, Governance-Fähigkeiten, Bereitstellungsmethodik und langfristigen Supportoptionen ausgewählt. Erfahrung mit hybriden Umgebungen, der Integration bestehender Anwendungen und Compliance-orientierten Bereitstellungen ist oft entscheidend.
IAM Kostenüberlegungen für Implementierungspartner
IAM Die Kosten für Implementierungspartner variieren je nach Umfang der Implementierung, Anzahl der Integrationen, Komplexität der Infrastruktur und dem Bedarf an laufendem Support. Unternehmen sollten bei der Auswahl eines Partners sowohl die kurzfristigen Implementierungskosten als auch den langfristigen operativen Nutzen berücksichtigen.
Governance und Optimierung nach der Implementierung
IAM Die Implementierung endet nicht mit der Bereitstellung. Da Unternehmen Anwendungen hinzufügen, Benutzer integrieren und die Infrastruktur erweitern, muss sich das Identity-Governance-System kontinuierlich weiterentwickeln, um Sicherheit, Compliance und betriebliche Effizienz zu gewährleisten.
Kontinuierliche Zugriffsüberprüfungen und Governance
Organisationen sollten regelmäßig Benutzerberechtigungen, privilegierte Zugriffe und Rollenzuweisungen überprüfen, um eine übermäßige Anhäufung von Zugriffsrechten im Laufe der Zeit zu verhindern. Kampagnen zur Zugriffszertifizierung und Überprüfungen der Funktionstrennung tragen dazu bei, die einheitliche Governance in der gesamten Umgebung zu gewährleisten.
Überwachung der Authentifizierungs- und Zugriffsaktivitäten
Die kontinuierliche Überwachung hilft Organisationen dabei, verdächtiges Anmeldeverhalten, Richtlinienverstöße, Missbrauch privilegierter Zugriffsrechte und Authentifizierungsanomalien zu erkennen. IAM Die Telemetrie sollte in SIEM- und Sicherheitsanalyseplattformen integriert werden, um die Transparenz und die Reaktion auf Sicherheitsvorfälle zu verbessern.
Optimierung von Rollen und Zugriffsrichtlinien
Zugriffsmodelle und Rollenstrukturen sollten kontinuierlich an die Weiterentwicklung von Geschäftsprozessen und Infrastruktur angepasst werden. Unternehmen sollten die Rollennutzung überwachen, unnötige Berechtigungen entfernen und Zugriffsstrukturen nach Möglichkeit vereinfachen.
Messen IAM Programmwirksamkeit
Organisationen sollten Kennzahlen wie Bereitstellungszeit, MFA-Nutzungsraten, Reduzierung verwaister Konten und Abschlussraten von Zugriffsprüfungen erfassen, um diese zu bewerten. IAM Wirksamkeit der Umsetzung und Identifizierung von Verbesserungspotenzialen.
Häufig gestellte Fragen
Was ist der erste Schritt in IAM Implementierung?
Der erste Schritt besteht in der Durchführung einer Identitäts- und Zugriffsbewertung, um Benutzer, Anwendungen, Verzeichnisse, Authentifizierungsmethoden und bestehende Zugriffsrisiken in der gesamten Umgebung zu identifizieren.
Wie lang tut IAM Dauer der Umsetzung?
IAM Die Implementierungszeiten variieren je nach Unternehmensgröße, Integrationskomplexität und Reifegrad der Infrastruktur. Kleinere Implementierungen können einige Monate dauern, während größere Unternehmen deutlich länger brauchen. IAM Die Implementierung kann sich über mehrere Phasen und ein Jahr oder länger erstrecken.
Was ist der Unterschied zwischen IAM und PAM?
IAM verwaltet Authentifizierung, Autorisierung und Identitätsmanagement für alle Benutzer und Systeme, während Privileged Access Management (PAM) speziell administrative Konten und erweiterte Zugriffsrechte sichert.
Was sind die größten IAM Herausforderungen bei der Umsetzung?
gemeinsam IAM Zu den Herausforderungen bei der Implementierung gehören die Integration bestehender Anwendungen, die Komplexität der Rollen, Probleme bei der Identitätssynchronisierung, der Widerstand gegen die Einführung von MFA und die Aufrechterhaltung einheitlicher Richtlinien in Cloud- und On-Premise-Umgebungen.
Wie viel macht IAM Implementierungskosten?
IAM Die Implementierungskosten hängen von der Anzahl der Nutzer, dem Umfang der Bereitstellung, der Komplexität der Infrastruktur, den Integrationen, den Compliance-Anforderungen und den Governance-Anforderungen ab. Typischerweise umfassen die Kosten Lizenzen, Bereitstellungsdienste, Integrationen und das laufende Betriebsmanagement.
Welche IAM Welche Architektur eignet sich am besten für hybride Umgebungen?
Ein Hybrid IAM Für Organisationen, die sowohl in Cloud- als auch in On-Premise-Umgebungen tätig sind, ist diese Architektur in der Regel der beste Ansatz, da sie Authentifizierung und Governance zentralisiert und gleichzeitig die bestehende Infrastruktur unterstützt.



Hinterlasse einen Kommentar