
KI-Agenten verändern das Sicherheitsmodell auf eine Weise, die viele Teams noch immer unterschätzen.
LLMs, Copiloten, autonome Arbeitsabläufe und agentenbasierte Werkzeuge verhalten sich nicht wie herkömmliche Software. Sie treffen selbstständig Entscheidungen, verketten Aktionen und rufen mehrere Systeme auf, oft in Maschinengeschwindigkeit.
Trotz dieser Entwicklung setzen viele Implementierungen weiterhin auf API-Schlüssel als primäre Authentifizierungsmethode. Laut einem Bericht der Cloud Security Alliance authentifizieren 44 % der Unternehmen ihre KI-Agenten nach wie vor mit statischen API-Schlüsseln.
Dieser Ansatz funktionierte zwar für vorhersehbare Anfrage-Antwort-Anwendungen, aber für autonome Agenten, die über verschiedene Arbeitsabläufe hinweg arbeiten, Anmeldeinformationen wiederverwenden und in großem Umfang unabhängige Anrufe tätigen, stößt er an seine Grenzen.
Dies ist die Grundlage von IAM vs API-SchlüsselFür moderne KI-Systeme Identitätsbasierter Zugriff für KI-Agenten ist keine Verbesserung, sondern eine Voraussetzung. IAM bietet die notwendige Struktur für die sichere Verwaltung KI-gesteuerter Interaktionen und ist daher unerlässlich für jede Organisation, die intelligente, autonome Systeme aufbaut oder skaliert.
Was sind API-Schlüssel und warum reichen sie für KI-Agenten nicht aus?
API-Schlüssel sind ein einfacher Authentifizierungsmechanismus, der auf einem gemeinsamen Geheimnis basiert. Ein Client fügt den Schlüssel einer Anfrage bei, und das System gewährt Zugriff, sofern der Schlüssel gültig ist. Aufgrund ihrer Einfachheit und des geringen Implementierungsaufwands waren sie die Standardwahl für frühe APIs.
Dieses Modell setzt jedoch vorhersehbare Nutzungsmuster voraus. KI-Agenten verstoßen gegen diese Annahme. Sie arbeiten workflowübergreifend, rufen mehrere Dienste auf und agieren unabhängig, wodurch die Risiken der Verwendung von API-Schlüsseln in KI-Systemen deutlich werden.
Grundsätzlich sind API-Schlüssel nicht identitätsbezogen. Sie validieren den Zugriff, geben aber keine Auskunft darüber, wer oder was die Anfrage stellt. Dies führt zu einer gravierenden Transparenzlücke, insbesondere in Systemen, in denen Agenten im Auftrag von Benutzern oder in verschiedenen Kontexten agieren.
Zu den häufigsten Sicherheitsrisiken im Zusammenhang mit API-Schlüsseln gehören:
- Statische Anmeldeinformationen bieten keinen Identitätskontext, daher ist es schwer zu erkennen, wer oder was den Anruf tätigt.
- Da es keine differenzierte Autorisierung gibt, ist der Zugriff oft auf Alles-oder-Nichts beschränkt.
- Manuelle Rotation und Widerrufung erhöhen die Anfälligkeit, da die Anzahl der Agenten zunimmt.
- Schwache Rückverfolgbarkeit erschwert die Reaktion auf Sicherheitsvorfälle und die Durchführung von Audits.
- Hohes Gefährdungsrisiko durch Protokolle, Repositories oder clientseitige Nutzung
Diese Probleme verschärfen sich in KI-Umgebungen. Agenten verwenden häufig dieselben Schlüssel für verschiedene Aufgaben, wodurch das Risiko einer Kompromittierung deutlich steigt. Prompt-Injection-Angriffe können Agenten dazu verleiten, Anmeldeinformationen preiszugeben oder zu missbrauchen, da der Agent selbst direkten Zugriff auf den Schlüssel haben kann.
Das Ergebnis ist ein System mit eingeschränkter Nachverfolgbarkeit und schwachen Kontrollgrenzen. Dies verdeutlicht, warum API-Schlüssel für KI-Agenten nicht sicher sind . Statische Anmeldeinformationen wurden nicht für die autonome Ausführung entwickelt und bieten nicht die für moderne KI-gesteuerte Arbeitsabläufe erforderliche Kontrolle.
Was ist identitätsbasierter Zugriff (IAM) in KI-Systemen
IAM Es wurde entwickelt, um eine einfache Frage zu beantworten: Wer erhält Zugriff auf was? Diese Frage wird schwieriger zu beantworten, wenn das „Wer“ keine Person mehr ist, sondern ein autonomes System, das selbstständig Entscheidungen trifft.
Dies stellt bereits ein Skalierungsproblem dar. Nicht-menschliche Identitäten , darunter Servicekonten und Anwendungen, übertreffen in den meisten Unternehmensumgebungen mittlerweile die Anzahl der menschlichen Nutzer, werden aber oft weniger streng kontrolliert und mit übermäßigen Berechtigungen ausgestattet. KI-Agenten fallen direkt in diese Kategorie, agieren aber noch unabhängiger. Dies prägt bereits die Art und Weise, wie Unternehmen über Identität denken.
Was Experten sagen:
„Die Organisationen, die im Jahr 2026 führend sein werden, sind diejenigen, die Identität in die DNA von KI einbauen und Systeme schaffen, die nicht nur intelligent, sondern auch von Natur aus vertrauenswürdig sind.“
— Ellen Boehm, SVP für IoT- und KI-Identitätsinnovation bei Keyfactor
IAM für KI-Agenten Das Modell verschiebt sich von gemeinsamem Zugriff hin zu individueller Verantwortlichkeit. Jedem Agenten wird eine eindeutige Verantwortung zugewiesen. MaschinenidentitätDadurch kann jede Aktion einer bestimmten Entität zugeordnet werden, anstatt wiederverwendete Anmeldeinformationen zu verwenden.
Die Durchsetzungsschicht basiert auf identitätszentrierten Mechanismen:
- OAuth für KI Ermöglicht es Agenten, delegierten, eingeschränkten Zugriff anzufordern, anstatt Anmeldeinformationen preiszugeben.
- Die tokenbasierte Authentifizierung ersetzt statische Schlüssel durch kurzlebige Token.
- Die rollenbasierte Zugriffskontrolle (RBAC) definiert, was ein Agent tun darf.
- Die attributbasierte Zugriffskontrolle (ABAC) passt den Zugriff dynamisch basierend auf dem Kontext an.
In der Praxis bedeutet dies, dass jeder KI-Agent mit Folgendem arbeitet:
- Eine einzigartige, nachvollziehbare Identität
- Zugriffsrechte mit Bezug zu bestimmten Aufgaben
- Zeitlich begrenzter Zugriff, der die Exposition einschränkt
Der Unterschied ist struktureller Natur. API-Schlüssel gewähren Zugriff. IAM Sie definiert Identität, setzt Grenzen durch und bewertet kontinuierlich das Verhalten. Für KI-Systeme, die über verschiedene Dienste und Arbeitsabläufe hinweg operieren, ist diese Unterscheidung die Grundlage für eine sichere Ausführung.
IAM vs. API-Schlüssel – Ein Sicherheitsvergleich
| Funktion | API-Keys | IAM (Identitätsbasierter Zugriff) | Kontext in KI-Umgebungen |
|---|---|---|---|
| Identitätsbewusstsein | Keine Präsentation | Starke (Benutzer-/Agentenidentität) | API-Schlüssel mögen für einfache Integrationen mit einem einzelnen Dienst funktionieren. In KI-Systemen mit mehreren Agenten erschwert das Fehlen einer eindeutigen Identität jedoch die Zuordnung und Verantwortlichkeit. |
| Zugangskontrolle | Statisch | Granular und dynamisch | Statische Zugriffsrechte sind für festgelegte Arbeitsabläufe gut handhabbar. KI-Agenten benötigen Berechtigungen, die sich an Aufgabe, Kontext und Datensensibilität anpassen. |
| Anmeldedatentyp | Langlebig | Kurzlebige Token | Langlebige Schlüssel reduzieren den Overhead in stabilen Systemen. In KI-Umgebungen erhöhen sie jedoch aufgrund der kontinuierlichen, autonomen Ausführung das Risiko. |
| Überprüfbarkeit | Begrenzt | Vollständige Rückverfolgbarkeit | API-Schlüssel liefern nur minimalen Protokollierungskontext. KI-Workflows erfordern eine detaillierte Nachverfolgung, welcher Agent welche Aktion systemübergreifend ausgeführt hat. |
| Rotation | Handbuch | Automated | Die manuelle Rotation ist in kleinem Maßstab machbar. Mit mehreren KI-Agenten und Integrationen wird sie jedoch betrieblich ineffizient und fehleranfällig. |
| Zero Trust-fähig | Nein | Ja | API-Schlüssel setzen nach ihrer Ausstellung implizites Vertrauen voraus. KI-Systeme erfordern hingegen für jede Anfrage eine kontinuierliche Überprüfung der Identität und des Kontextes. |
Dieser IAM Der Vergleich mit API-Schlüsseln verdeutlicht einen grundlegenden Wandel.
API-Schlüssel fungieren als statische Anmeldeinformationen, die den Zugriff auf oberflächlicher Ebene validieren.
IAM führt Kontext ein und definiert nicht nur, ob der Zugriff erlaubt ist, sondern auch, wer ihn anfordert, was er tun kann, wann er es tun kann und unter welchen Bedingungen.
Vereinfacht ausgedrückt: API-Schlüssel ermöglichen den Zugriff. IAM definiert wer + was + wann + warum.
Warum KI-Agenten identitätsbasierte Sicherheit fordern
Früher reagierten KI-Agenten. Jetzt ergreifen sie die Initiative.
Wir treten in eine Ära ein, in der diese Agenten nicht länger passive Werkzeuge sind, die lediglich Menschen unterstützen; sie agieren im Auftrag von Nutzern, Systemen und anderen Agenten. Sie können Arbeitsabläufe ausführen, Transaktionen abschließen und Entscheidungen mit minimalem Eingriff treffen – und das alles in Maschinengeschwindigkeit.
Diese Verschiebung führt zu einer Diskrepanz. Traditionelle Systeme für Identitäts- und Zugriffsmanagement wurden für vorhersehbare, nutzergesteuerte Interaktionen entwickelt, nicht für autonome Systeme im großen Maßstab. Statische Anmeldeinformationen können mit diesem Grad an Unabhängigkeit nicht mithalten. Daher muss die Sicherheit von KI-Agenten auf Identität und nicht nur auf Zugriff basieren.
1. Autonome Entscheidungsfindung erfordert Verantwortlichkeit. KI-Agenten rufen nicht nur Daten ab, sondern lösen auch Aktionen aus. Ohne eine eindeutige, verifizierbare Identität lässt sich diese Verantwortung nicht zuverlässig zuordnen. Gemeinsam genutzte Zugangsdaten wie API-Schlüssel untergraben die Verantwortlichkeit und erschweren die Beantwortung einer grundlegenden Frage: Welcher Agent hat welche Aktion ausgeführt und warum?
2. Dynamische Workflows benötigen dynamischen Zugriff. Agentengesteuerte Workflows sind nicht statisch. Berechtigungen müssen sich je nach Aufgabe, Kontext oder Datensensibilität ändern. Statische Anmeldeinformationen können sich diesen Bedingungen nicht anpassen. Identitätsbasierter Zugriff führt zeitlich begrenzte Berechtigungen ein, die den Zugriff an Echtzeitanforderungen anpassen.
3. Erhöhte Angriffsfläche: KI-Agenten interagieren routinemäßig mit mehreren APIs, externen Tools und internen Systemen. Jede Integration vergrößert die Angriffsfläche. Wird ein einzelnes Benutzerkonto an mehreren Schnittstellen wiederverwendet, wird es zu einem wertvollen Ziel. Eine Kompromittierung in einem Bereich kann sich auf den gesamten Workflow auswirken.
4. Zero Trust ist nicht länger optional. Das Prinzip von Zero Trust AI ist einfach: Keine Entität genießt grundsätzlich Vertrauen. Jede Anfrage muss kontinuierlich anhand von Identität, Kontext und Richtlinien verifiziert werden. Dies ist besonders relevant für KI-Agenten, da implizites Vertrauen in langlebige Anmeldeinformationen ein systemisches Risiko darstellt.
5. Anforderungen an Compliance und Governance: Rahmenwerke wie SOC 2 und die DSGVO fordern Nachverfolgbarkeit, Zugriffsrechte nach dem Prinzip der minimalen Berechtigungen und durchsetzbare Kontrollen. Identitätsbasierte Systeme bieten Audit-Logs, Richtliniendurchsetzung und Zugriffsgrenzen, die diesen Anforderungen entsprechen, während statische Anmeldeinformationen keine nachweisbare Governance gewährleisten.
Häufige Sicherheitsrisiken bei der Verwendung von API-Schlüsseln für KI-Agenten
API-Schlüssel wurden für die unkomplizierte Server-zu-Server-Authentifizierung entwickelt. Dieses Modell stößt jedoch an seine Grenzen, wenn es auf autonome Systeme angewendet wird.
Einfach ausgedrückt: API-Schlüssel-Schwachstellen in KI- Umgebungen sind struktureller Natur und kein Zufall.
Schlüssellecks in Protokollen / GitHub -API-Schlüssel landen häufig in Protokollen, clientseitigem Code oder öffentlichen Repositories wie GitHub. Einmal offengelegt, können sie uneingeschränkt wiederverwendet werden, insbesondere wenn keine Bindung an eine bestimmte Identität oder einen bestimmten Kontext besteht.
Übermäßige Berechtigungen: Die meisten API-Schlüssel gewähren umfassenden, uneingeschränkten Zugriff. In KI-Workflows, in denen Agenten mit mehreren Diensten interagieren, führt dies zu einer unnötigen Ausweitung der Berechtigungen. Ein einziger kompromittierter Schlüssel kann mehrere Systeme entsperren.
API-Schlüssel zur Sitzungssteuerung unterstützen keine Sitzungsverwaltung. Es gibt kein Konzept für Sitzungsablauf, erneute Authentifizierung oder kontextbezogene Validierung, was eine kontinuierliche Kontrolle der Agentenaktivität unmöglich macht.
Fehlende User-Agent-Zuordnung: Wenn mehrere Agents denselben Schlüssel wiederverwenden, lassen sich Aktionen nicht auf eine bestimmte Quelle zurückführen. Dies beeinträchtigt die Nachvollziehbarkeit und macht Audits unzuverlässig.
Schwierigkeiten beim Widerruf: Das Rotieren oder Widerrufen von API-Schlüsseln erfolgt üblicherweise manuell. In aktiven KI-Systemen kann dies Arbeitsabläufe unterbrechen oder umfangreiche Aktualisierungen über verschiedene Integrationen hinweg erfordern.
Wo dies in realen KI-Systemen zu Problemen führt
KI-gestützte Systeme, die in interne Systeme integriert sind (z. B. Assistenten, die Unternehmensdatenbanken abfragen oder Backend-Workflows auslösen), nutzen häufig einen einzigen API-Schlüssel für den Zugriff auf mehrere interne Endpunkte. Wird dieser Schlüssel offengelegt, kann er ohne Benutzerauthentifizierung wiederverwendet werden, um sensible Daten abzufragen oder Aktionen systemübergreifend auszuführen.
In einem anderen Szenario können LLM-basierte Integrationen, die APIs von Drittanbietern aufrufen – beispielsweise Tools zum Abrufen von Daten, Versenden von E-Mails oder Auslösen von Transaktionen –, durch Prompt-Injection manipuliert werden. Ein Angreifer kann die Eingaben des Modells so beeinflussen, dass unbeabsichtigte API-Aufrufe mit demselben statischen Schlüssel erfolgen. Dadurch werden vertrauenswürdige Integrationen missbraucht, ohne dass ein direkter Zugriff auf die Anmeldeinformationen selbst erforderlich ist.
Wie IAM Sichert KI-Agenten
Zu sichere KI-Agenten mit IAMOrganisationen müssen von statischen Anmeldeinformationen zu einer identitätsbasierten Zugriffskontrolle übergehen. Anstatt Agenten als anonyme Anrufer zu behandeln, IAM Weist Identitäten zu, setzt Richtlinien durch und validiert jede Interaktion.
Kernkompetenzen
- Eindeutige Agentenidentitäten (Maschinenidentität) Jedem Agenten wird eine eindeutige Kennung zugewiesen, was die Rückverfolgbarkeit und den kontrollierten Zugriff ermöglicht. Dadurch wird sichergestellt, dass jede Aktion einem bestimmten Agenten zugeordnet werden kann.
- OAuth 2.0 / OpenID Connect-basierte Authentifizierung (OAuth-KI-Sicherheit) Standards wie OAuth 2.0 und OpenID Connect ermöglichen tokenbasierte Authentifizierung anstelle statischer API-Schlüssel. Die Sicherheit von OAuth AI basiert auf der Verwendung dieser Protokolle zur Ausstellung von bereichsbezogenen, identitätsbezogenen Token, die die Berechtigungen eines Agenten widerspiegeln und nicht nur die Verbindungsmöglichkeit.
- Kurzlebige Zugriffstoken Der Zugriff wird über zeitlich begrenzte Token gewährt, die auf bestimmte Aktionen beschränkt sind. Dies reduziert das Risiko und verhindert langfristigen Missbrauch.
- Feingranulare Zugriffskontrolle (RBAC / ABAC) Berechtigungen werden mithilfe von Rollen und Attributen definiert, wodurch der Zugriff je nach Aufgabe, Kontext oder Datensensibilität angepasst werden kann.
- Kontinuierliche Verifizierung (Zero Trust) Jede Anfrage wird in Echtzeit anhand von Identität und Kontext validiert, um sicherzustellen, dass der Zugriff nicht implizit als vertrauenswürdig eingestuft wird.
- Audit-Protokolle und Überwachung Alle Aktionen werden im Kontext der jeweiligen Identität protokolliert, was eine vollständige Rückverfolgbarkeit und die Durchsetzung von Vorschriften ermöglicht.
So funktioniert der Zugriffsfluss
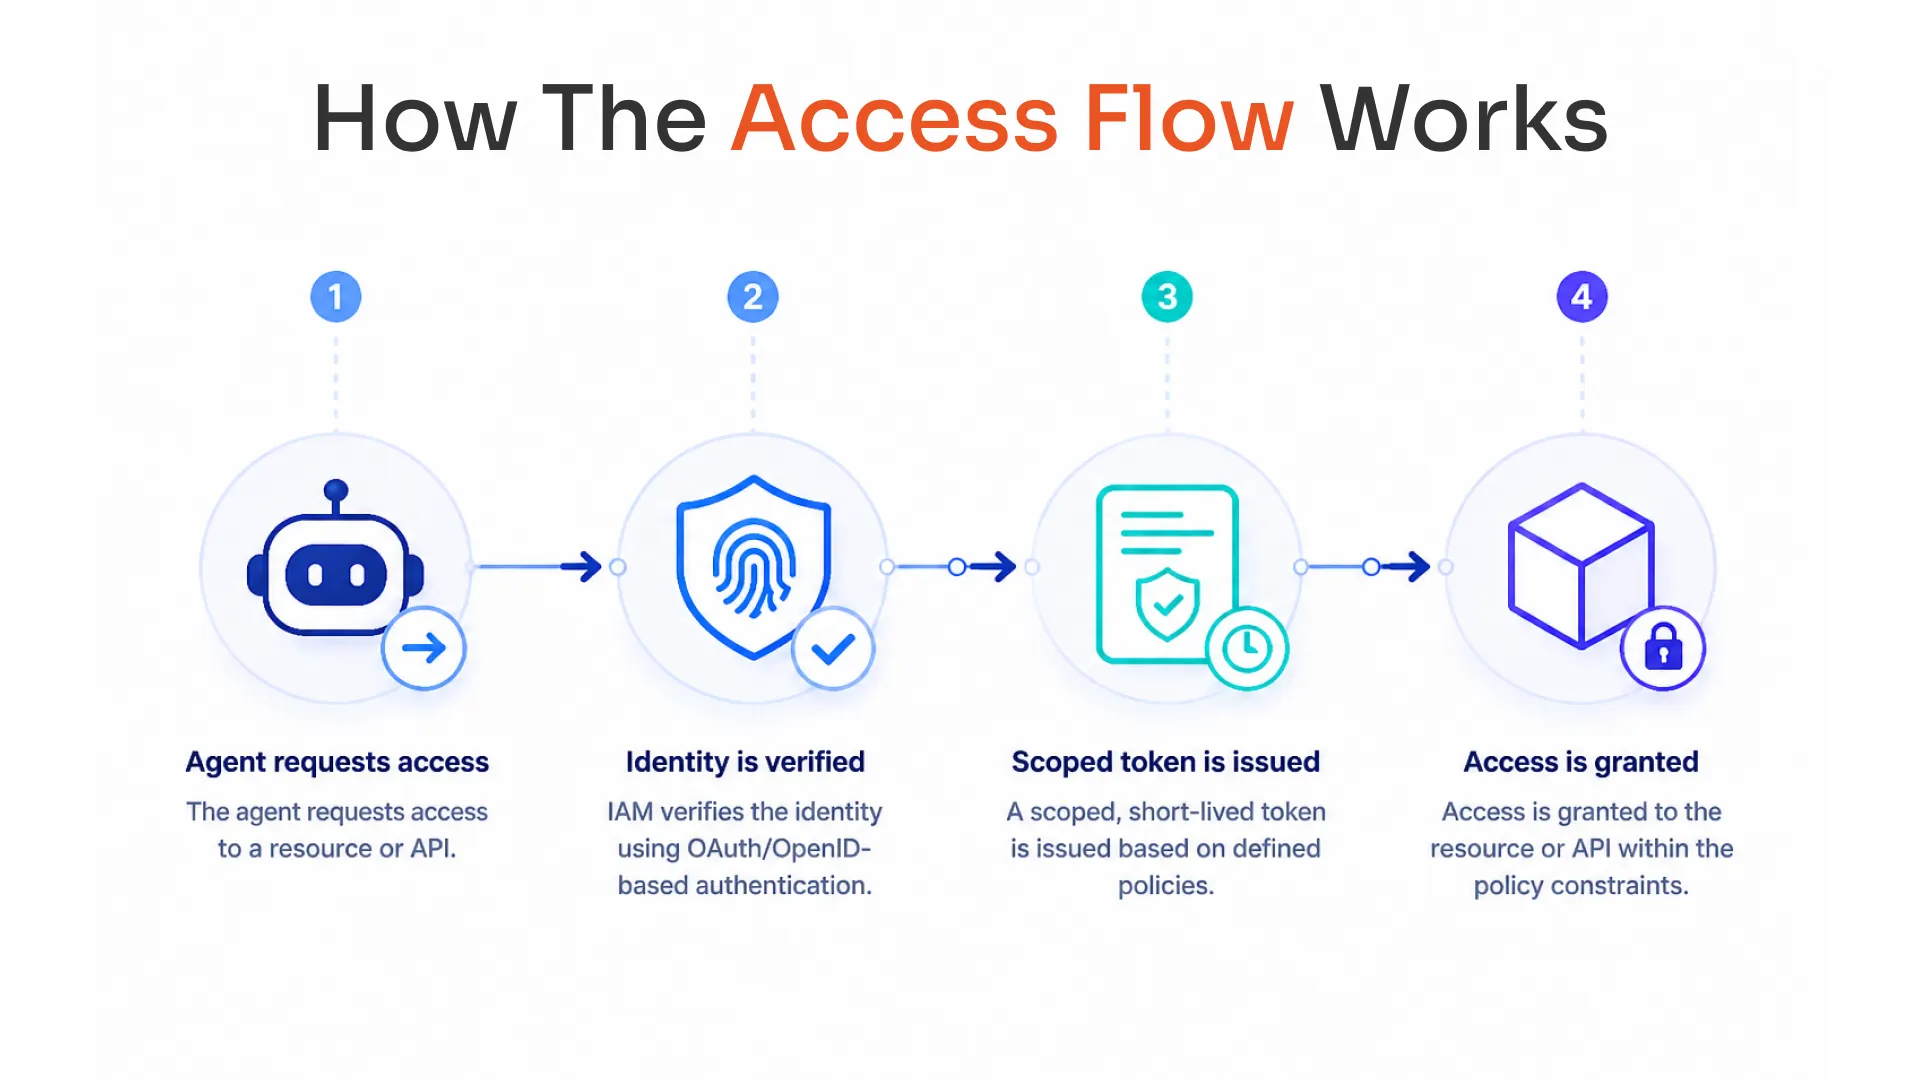
1. Ein Agent fordert Zugriff auf eine Ressource oder eine API an.
2. IAM überprüft die Identität Verwendung von OAuth/OpenID-basierter Authentifizierung
3. Auf Grundlage definierter Richtlinien wird ein zeitlich begrenzter Token ausgegeben.
4. Der Zugriff wird im Rahmen dieser Richtlinienbeschränkungen gewährt.
Umsetzung IAM für KI-Agenten mit miniOrange
Wenn KI-Agenten anfangen, Arbeitsabläufe auszuführen, anstatt nur auf Eingabeaufforderungen zu reagieren, wird die Zugriffskontrolle zu einem Problem auf Systemebene.
Statische Anmeldeinformationen bieten keine zuverlässige Möglichkeit, Identitäten zuzuweisen, Berechtigungen durchzusetzen oder die Aktivitäten der einzelnen Agenten systemübergreifend zu verfolgen. IAM Dem wird begegnet, indem Identität, Richtlinien und Rückverfolgbarkeit auf Agentenebene eingeführt werden.
Durch die Implementierung von Lösungen wie miniOrange IAM für KI-Sicherheit Dieses Modell kann direkt auf KI-Umgebungen angewendet werden und ermöglicht es Organisationen, zu steuern, wie Agenten sich authentifizieren, worauf sie zugreifen können und wie diese Aktionen über APIs und Unternehmenssysteme hinweg geregelt werden.
Hauptfunktionen
- Zentralisiertes Identitätsmanagement Benutzer, Anwendungen und KI-Agenten lassen sich innerhalb einer einzigen Identitätsebene verwalten, wodurch eine konsistente Durchsetzung der Richtlinien gewährleistet und isolierte Zugriffskontrollen vermieden werden.
- OAuth-/SSO-Integration Integrieren Sie bestehende Identitätsanbieter und aktivieren Sie die tokenbasierte Authentifizierung mithilfe von Standards wie OAuth 2.0 und OpenID Connect, wodurch statische API-Schlüssel durch identitätsbasierten Zugriff ersetzt werden.
- API-Zugriffskontrolle Durchsetzen von Zugriffsrichtlinien auf API-Ebene basierend auf Agentenidentität, Rolle und Kontext, um übermäßige Berechtigungen zu verhindern und die Gefährdung über verschiedene Dienste hinweg zu reduzieren.
- Maschinenidentitätsverwaltung Behandeln Sie KI-Agenten, Bots und Dienste als vollwertige Identitäten mit definierten Eigentumsverhältnissen, Lebenszyklusmanagement und Berechtigungsgrenzen.
- Adaptive Authentifizierung Durch die Anwendung kontextbezogener Prüfungen (Gerät, Verhalten, Anfragemuster) vor der Zugriffsgewährung wird die Kontrolle in dynamischen, KI-gesteuerten Umgebungen gestärkt.
- Compliance-fähige Protokollierung Erfassen Sie detaillierte, identitätsverknüpfte Protokolle für jede Aktion, um Prüfbarkeit, Rückverfolgbarkeit und die Einhaltung regulatorischer Anforderungen zu gewährleisten.
Wo dies zutrifft:
Sicherung von LLM-basierten Anwendungen Wenn LLMs mit internen Tools (Datenbanken, CRMs, APIs) verbunden sind, miniOrange IAM Gewährleistet, dass jede Anfrage authentifiziert und eingeschränkt wird. Anstatt Backend-Systeme über API-Schlüssel offenzulegen, wird der Zugriff über identitätsbasierte Token gewährt, wodurch die vom Modell abrufbaren oder ausführbaren Daten begrenzt werden.
KI-Copiloten greifen auf Unternehmenssysteme zu: Copiloten, die mit Systemen wie ERP, HRMS oder Supportplattformen interagieren, arbeiten unter definierten Identitäten. Der identitätsbasierte Zugriff für KI-Agenten setzt rollen- und attributbasierte Richtlinien durch, sodass der Copilot nur genehmigte Aktionen ausführen kann, wie z. B. Lesezugriff auf bestimmte Datensätze oder eingeschränkte Workflow-Ausführung.
Automatisierte Workflows über APIs hinweg In mehrstufigen Arbeitsabläufen, in denen Agenten Aktionen über verschiedene Dienste hinweg auslösen, können kurzlebige Token pro Interaktion mithilfe eines dedizierten Tokens ausgegeben werden. IAM Lösung. Jeder Schritt wird unabhängig validiert, um sicherzustellen, dass der Zugriff nicht über den vorgesehenen Umfang hinaus bestehen bleibt und nicht systemübergreifend wiederverwendet werden kann.
Bewährte Verfahren zur Absicherung von KI-Agenten
Die Absicherung autonomer Systeme erfordert eine Verschärfung der Regelungen zu Identität, Zugriff und Vertrauen bei jeder Interaktion.
Diese Best Practices für KI-Sicherheit konzentrieren sich darauf, die Gefährdung zu reduzieren und gleichzeitig die Kontrolle über das Verhalten der Agenten aufrechtzuerhalten.
- Ersetzen Sie API-Schlüssel durch OAuth-Token. von statischen Anmeldeinformationen zu einer zeitlich begrenzten, bereichsbezogenen Zugriffskontrolle übergehen.
- Zugriffsrechte nach dem Prinzip der minimalen Berechtigungsvergabe Jeder KI-Agent erhält daher nur die minimalen Berechtigungen, die für seine jeweilige Aufgabe erforderlich sind.
- Token-Ablauf und -Rotation implementieren um die Gefährdung und die Auswirkungen kompromittierter Zugangsdaten zu begrenzen.
- Überwachen der Agentenaktivität kontinuierlich, um ungewöhnliches Verhalten, unautorisierte Zugriffsmuster oder Richtlinienverstöße in Echtzeit zu erkennen.
- Zero-Trust-Prinzipien anwenden wobei jede Anfrage anhand der Identität und des Kontexts anstatt auf implizitem Vertrauen überprüft wird.
- Separate Identitäten für jeden Agenten um klare Rückverfolgbarkeit, Verantwortlichkeit und durchsetzbare Zugriffsgrenzen zu gewährleisten.
Die Zukunft: Identitätsbasierte Sicherheit für KI-Ökosysteme
KI-Systeme bewegen sich hin zu Umgebungen, in denen Maschinenidentitäten die menschlichen Nutzer bereits zahlenmäßig übertreffen, und diese Kluft vergrößert sich weiter, da autonome Agenten immer mehr Verantwortung übernehmen. Diese Agenten werden zunehmend als eigenständige Akteure und nicht mehr als Erweiterungen von Anwendungen behandelt.
Die Richtung für die Branche ist eindeutig: KI-Agenten entwickeln sich zu erstklassigen Identitäten, die systemübergreifend mit definierten Berechtigungen und Governance-Grenzen anstelle von statischen Anmeldeinformationen agieren.
Mit der Beschleunigung dieses Wandels verlieren API-Schlüssel in sensiblen Umgebungen zunehmend an Bedeutung und werden durch identitätsbasierte Modelle ersetzt, die eine umfassende Rechenschaftspflicht gewährleisten können.
In dieser Landschaft, IAM entwickelt sich zur Grundlage der KI-Governance und stellt sicher, dass jede Agentenaktion an Identität, Richtlinien und Rückverfolgbarkeit und nicht an implizites Vertrauen gebunden ist.
Fazit
Statische Anmeldeinformationen setzen kontrollierte Umgebungen voraus. KI-Agenten operieren nicht in kontrollierten Umgebungen.
Diese Diskrepanz birgt Risiken in modernen KI-Systemen, insbesondere wenn API-Schlüssel wiederverwendet, dienstübergreifend geteilt oder nur unzureichend kontrolliert werden.
API-Schlüssel sind für die KI-Sicherheit veraltet und können die autonome, systemübergreifende Ausführung nicht zuverlässig unterstützen.
IAM ermöglicht eine sichere und skalierbare KI-Einführung durch die Einführung einer identitätsbasierten Kontrolle, die über Agenten, APIs und Unternehmenssysteme hinweg konsistent durchgesetzt werden kann.
Sichern Sie Ihre KI-Agenten mit identitätsbasierter Zugriffskontrolle. Mehr erfahren miniOrange Identitäts- und Zugriffsmanagement (IAM) für moderne KI-Sicherheit.



Hinterlasse einen Kommentar