

Vor der COVID-19-Pandemie, als hybrides und ortsunabhängiges Arbeiten üblich wurden, war Identitäts- und Zugriffsmanagement (IAMEs arbeitete im Hintergrund. Es war wichtig, aber außerhalb der IT- und Sicherheitsteams weitgehend unsichtbar.
Das ist heute nicht mehr der Fall. Identität spielt heutzutage bei nahezu jeder digitalen Interaktion eine Rolle. Mitarbeiter wechseln ständig zwischen verschiedenen Geräten. Kunden erwarten, dass Anmeldungen reibungslos funktionieren. Compliance-Abteilungen fordern klare Antworten zu Zugriffsprotokollen.
Branchentrends spiegeln diesen Wandel wider. Analysten sehen Identitätsbedrohungen mittlerweile als einen Haupttreiber. IAM Annahme, mit einem kürzlich Ein Bericht prognostiziert, dass sich die Mehrheit der Organisationen in den kommenden Jahren auf Identitäts-zentrierte Sicherheitsmodelle umstellen wird.
IAM hat sich von einer technischen Ebene zu etwas entwickelt, das die Arbeitsweise von Organisationen direkt beeinflusst. Es wirkt sich auf die Sicherheit, die Benutzererfahrung und sogar auf die Skalierbarkeit von Teams aus.
In diesem Blog untersuchen wir die Anwendungsfälle von IAM im alltäglichen Umfeld, nicht als Konzept, sondern in der praktischen Anwendung.
Core IAM Anwendungsfälle für Sicherheit und Betrieb
Most IAM Der Nutzen zeigt sich im alltäglichen Geschäftsbetrieb. Dies sind die praktischen Bereiche, in denen Identitätsmanagement unauffällig Risiken reduziert und Reibungsverluste beseitigt:
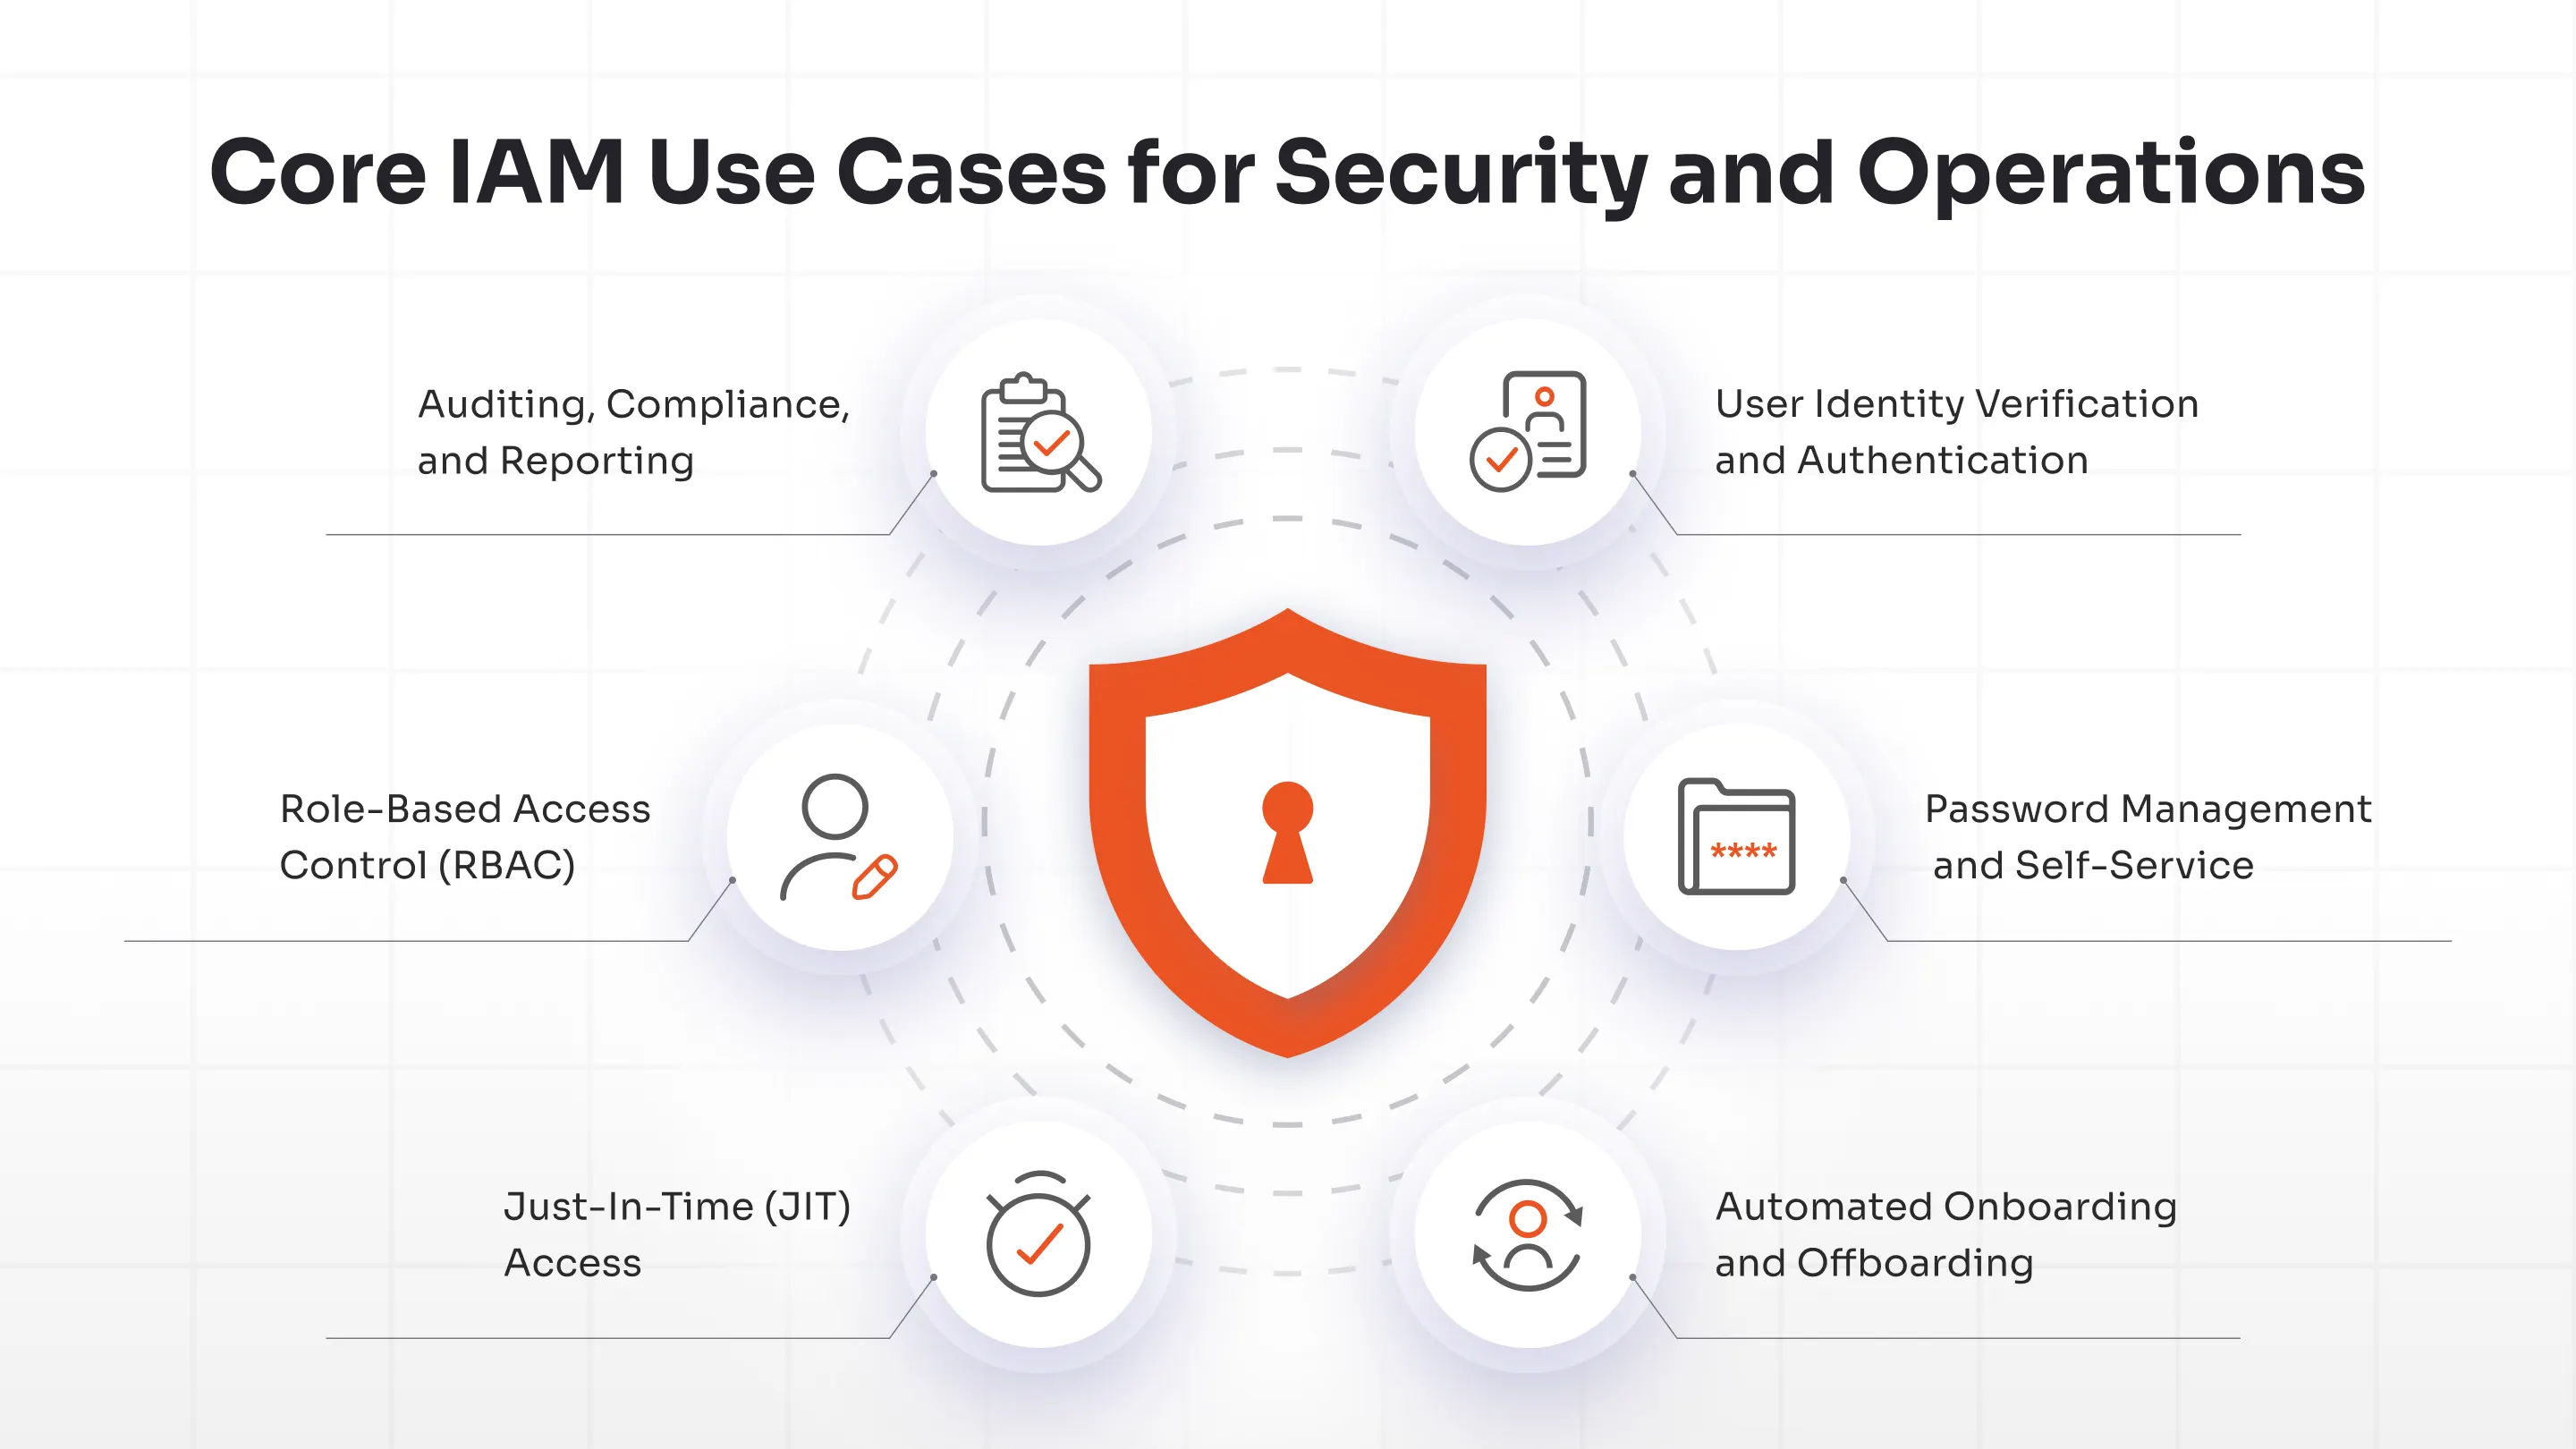
1. Überprüfung und Authentifizierung der Benutzeridentität
Grundsätzlich IAM Es geht um die Überprüfung des Benutzerzugriffs; während dies früher einfache Passwörter bedeutete, erfordert die heutige Landschaft viel mehr. Heute umfasst es Einmaliges Anmelden (SSO)Multi-Faktor-Authentifizierung (MFA), adaptive MFA, passwortlose Anmeldungen und mehr. Anstatt nur einem einzigen Faktor zu vertrauen, IAM Bewertet mehrere Aspekte der Identität, bevor der Zugriff gewährt wird.
Beispielsweise kann eine Anmeldung von einem neuen Standort aus eine zusätzliche Überprüfung erfordern, während eine Anmeldung von einem vertrauenswürdigen Gerät problemlos funktioniert. Dieser mehrstufige Ansatz erschwert unbefugten Zugriff, ohne jede Anmeldung unnötig kompliziert zu gestalten.
2. Passwortverwaltung und Selbstbedienung
Dennoch gehören Passwortzurücksetzungen zu den häufigsten Gründen, warum IT-Tickets erstellt werden. Viele moderne IAM Lösungen Google Trends, Amazons Bestseller miniOrange bieten jetzt integrierte Self-Service-Kennwortzurücksetzung (SSPR) Die neuen Funktionen ermöglichen es Nutzern, ihre Konten sicher zurückzusetzen oder zu entsperren, ohne den Support kontaktieren zu müssen. Nutzer können sich wieder anmelden, ohne ein Ticket erstellen zu müssen, und der Support kann sich von Routineanfragen entlasten. Es handelt sich um eine kleine Änderung, deren Wirkung jedoch sofort spürbar ist.
3. Automatisiertes Onboarding und Offboarding
Manuelle Bereitstellungsprozesse sind selten skalierbar. Mitarbeiter treten dem Unternehmen bei, wechseln ihre Rollen oder verlassen es ständig. Dieser Lebenszyklus wird oft als Joiner-Mover-Leaver-Modell (JML-Modell) beschrieben, in dem sich die Identitäten kontinuierlich weiterentwickeln, wenn Mitarbeiter dem Unternehmen beitreten, ihre Rolle wechseln oder es verlassen.
IAM Automatisches Erfassen: Diese Lebenszyklusereignisse. Neue Mitarbeiter erhalten Zugriff basierend auf ihrer Rolle oder Abteilung. Ausscheidende Benutzer verlieren automatisch den Zugriff auf alle Systeme.
Dadurch werden verwaiste Konten entfernt, was eines der häufigsten Identitätsrisiken darstellt, und gleichzeitig der Verwaltungsaufwand reduziert. Langfristig trägt dies auch dazu bei, eine schleichende Ausweitung von Benutzerrechten zu verhindern, bei der Benutzer unbemerkt Zugriffsrechte anhäufen, die sie nicht mehr benötigen.
4. Zugriffsanfragen, Genehmigungen und Just-in-Time-Zugriff (JIT)
Nicht jeder benötigt permanenten Zugriff auf jedes System und die moderne IAM stellt sicher, dass sie es nicht standardmäßig erhalten. Selbst die Basisversion IAM Plattformen bieten Verifizierung, Richtliniendurchsetzung, Bereitstellungs-Workflows und Audit-Trails, um die Zugriffsgewährung und -nutzung zu steuern. In Unternehmen Privilegierte Zugriffsverwaltung (PAM) Der Zugriff wird temporär gewährt, nur für die jeweilige Aufgabe, und anschließend wieder entzogen. Dadurch werden dauerhafte Berechtigungen vermieden, ohne den Arbeitsablauf zu stören. Just-in-Time-Zugriff (JIT) geht noch einen Schritt weiter: Temporäre, zeitlich begrenzte Berechtigungen werden nur bei Bedarf erteilt und nach Beendigung der Aufgabe oder Sitzung automatisch wieder entzogen.
5. Rollenbasierte Zugriffskontrolle (RBAC)
RBAC vereinfacht die Identitätsverwaltung, indem Berechtigungen rollenbasiert statt personenbezogen vergeben werden. Finanzteams erhalten Zugriff auf Finanztools, Entwickler auf Entwicklungstools, Administratorrechte bleiben eingeschränkt. Dies entspricht dem Prinzip der minimalen Rechtevergabe und erleichtert zudem Audits, da die Zugriffsstrukturen vorhersehbar sind.
6. Prüfung, Einhaltung von Vorschriften und Berichterstattung
Für Compliance Für diese Teams ist Transparenz hinsichtlich der Identitätsaktivitäten von entscheidender Bedeutung. IAM Systeme protokollieren beispielsweise Anmeldungen, Zugriffsänderungen, Benutzerverhalten und Richtlinienaktionen. Die Verfügbarkeit dieser Daten erleichtert die Unterstützung von Standards wie … Datenschutz, HIPAA, SAMAund mehr, und beseitigt einen Großteil des Durcheinanders, das typischerweise bei Audits auftritt.
Kundenorientiert IAM Anwendungen
IAM ist nicht nur ein internes Werkzeug. Kundenidentitäts- und Zugriffsverwaltung (CIAM) Wendet dieselben Prinzipien auch auf externe Nutzer an, legt dabei aber einen stärkeren Fokus auf das Nutzererlebnis. Nachfolgend einige Beispiele für kundenorientiertes Handeln. IAM Anwendungsfälle.
1. Selbstverwaltung von Konten
Viele CIAM Die Implementierungen umfassen Self-Service-Portale, über die Nutzer ihre Profildaten, E-Mail-Adressen, Präferenzen oder verknüpften Konten selbst aktualisieren können. Dies reduziert die Abhängigkeit von Support-Teams und gibt Kunden gleichzeitig die direkte Kontrolle über ihre Identität.
2. Zusammenführung und Personalisierung von Kundenprofilen
Moderne digitale Customer Journeys umfassen Apps, Geräte und Kanäle. IAM Plattformen helfen dabei, fragmentierte Identitäten in einem einzigen Kundenprofil zusammenzuführen. Dies ermöglicht einheitliche Nutzererlebnisse und erlaubt es Nutzern, ihre Präferenzen sicher zu verwalten. Zudem wird die Personalisierung verbessert, ohne die Datensicherheit zu erhöhen.
3. Betrugserkennung und -minderung
Credential Stuffing und Account Takeovers sind zwei Arten von Angriffen, die auf die Identitätsebene abzielen. IAM Systeme analysieren Verhaltensmuster und Risikosignale in Echtzeit. Verdächtiges Verhalten kann zu verstärkter Authentifizierung oder automatischer Sperrung führen. Dies verändert die Art und Weise, wie sich Organisationen vor Bedrohungen schützen – von reaktiv zu proaktiv.
4. Einwilligungs-Management
IAM Die Plattformen übernehmen auch die Einwilligungs- und Lebenszyklusverwaltung für Kunden. Ein zentrales Identitätsregister ermöglicht es Unternehmen, die Einwilligung der Nutzer zu verfolgen, Präferenzen zu verwalten und die Verwendung der Identitätsdaten transparent zu gestalten. Dies unterstützt die Einhaltung von Vorschriften und bietet Nutzern bzw. Kunden gleichzeitig mehr Transparenz und Kontrolle.
5. Anmeldung über soziale Netzwerke
Viele IAM Die Plattformen unterstützen die Anmeldung über soziale Identitäten wie Google oder Facebook. Soziale Anmeldung vereinfacht das Onboarding und reduziert die Passwortmüdigkeit, während gleichzeitig auf föderierten Identitätsstandards basiert, um die Sicherheit über alle Anwendungen hinweg zu gewährleisten.
6. Progressives Profiling
Manche IAM Die Plattformen unterstützen progressives Profiling, bei dem Nutzerinformationen schrittweise erfasst werden, anstatt alle Daten sofort abzufragen. Nutzer beginnen mit minimalen Angaben, und weitere Daten werden im Laufe der Zeit durch Interaktionen gesammelt. Dies vereinfacht das Onboarding und hilft Unternehmen gleichzeitig, umfassendere Kundenprofile zu erstellen.
Erweitert IAM Anwendungen
Mit dem Verschwinden traditioneller Sicherheitsperimeter hat sich die Identität zur primären Kontrollinstanz für Zugriffsentscheidungen entwickelt. Im Folgenden werden einige wichtige Anwendungsfälle fortschrittlicher Identitätsprüfungen aufgeführt. IAM.
Zero-Trust-Identitätsframeworks
Zero Trust basiert auf einer Grundannahme: Niemals standardmäßig vertrauen, sondern immer überprüfen. IAM Dies wird durch die kontinuierliche Validierung jeder Zugriffsanfrage ermöglicht. Vertrauen basiert nicht mehr auf dem Netzwerkstandort, sondern auf Identitätssignalen wie Nutzerverhalten, Gerätestatus, Standort und Risikokontext. Dies ist besonders relevant in hybriden und Remote-Arbeitsumgebungen, in denen sich Nutzer selten hinter einer Unternehmensfirewall befinden.
Adaptive und risikobasierte Authentifizierung
Statische Authentifizierungsmodelle sind nicht mehr zeitgemäß. Adaptive Authentifizierung berücksichtigt in Echtzeit Faktoren wie Gerätestatus, Standort, Verhalten und Risikosignale. Anmeldungen mit geringem Risiko verlaufen problemlos, während riskantere Versuche eine zusätzliche Überprüfung erfordern. Dieses ausgewogene Verhältnis zwischen Sicherheit und Benutzerfreundlichkeit ist für moderne Unternehmen unerlässlich.
Vorteile der IAM Adoption
Organisationen, die implementieren IAM Typischerweise lassen sich Verbesserungen in mehreren Bereichen feststellen. Hier sind einige der wichtigsten Vorteile: IAM Annahme:
- Stärkere Sicherheitslage: IAM Verringert das Risiko von Angriffen auf Basis von Anmeldeinformationen und von Missbrauch durch Insider durch die Durchsetzung starker Authentifizierung und zentralisierter Transparenz.
- Compliance-Bereitschaft: Detaillierte Identitätsprotokolle erleichtern die Einhaltung regulatorischer Vorgaben und reduzieren den Prüfungsstress.
- Höhere Benutzerproduktivität: SSO, Self-Service-Resets und Automatisierte Bereitstellung Beseitigung üblicher Zugangshindernisse.
- Betriebseffizienz: Die Automatisierung des Identitätslebenszyklus reduziert den manuellen Aufwand und entlastet die IT-Teams, sodass diese sich höherwertigen Initiativen widmen können.
- Zentralisierte Sichtbarkeit: Sicherheitsteams können Zugriffsmuster an einem Ort einsehen, was ihnen hilft, schneller auf Vorfälle zu reagieren und Richtlinien konsequenter durchzusetzen.
- Skalierbarkeit: IAM Dies ermöglicht es, von zu Hause aus zu arbeiten, mehrere Cloud-Plattformen zu nutzen und Partner-Ökosysteme aufzubauen, ohne die Kontrolle darüber zu verlieren, wer darauf zugreifen kann.
Viele Organisationen bewegen sich in Richtung Reife. IAM Rahmenwerke verzeichnen weniger Verstöße und reibungslosere Audits.
miniOrange IAM Anwendungsfälle nach Branche
Die Herausforderungen im Bereich Identitätsmanagement unterscheiden sich branchenübergreifend. Risiken, Nutzertypen und Compliance-Anforderungen variieren stark. Deshalb IAM Die Umsetzungen unterscheiden sich in den verschiedenen Sektoren. Hier ist ein Beispiel von miniOrange. IAM Passt typischerweise in reale Umgebungen.
Gesundheitswesen
Im Gesundheitswesen herrscht ein hohes Zeitdruck. Klinikpersonal benötigt schnellen Zugriff auf Systeme, doch Patientendaten dürfen dabei nicht offengelegt werden. miniOrange hilft, dieses Gleichgewicht zu wahren, indem es strenge Identitätsprüfungen durchsetzt und gleichzeitig einen schnellen Zugriff ermöglicht. Funktionen wie Single Sign-On (SSO) reduzieren die Anzahl der erforderlichen Systemanmeldungen, und Multi-Faktor-Authentifizierung (MFA) bietet eine zusätzliche Verifizierungsebene, ohne zeitkritische Arbeitsabläufe zu verlangsamen. So können Teams Standards wie HIPAA einhalten und gleichzeitig eine reibungslose Patientenversorgung gewährleisten.
Bank- und Finanzdienstleistungen (BFSI)
Im Finanzdienstleistungssektor stehen Identitätskontrollen im Mittelpunkt von Compliance und Betrugsprävention. Banken sind ständigem Druck von Aufsichtsbehörden und Angreifern ausgesetzt. miniOrange unterstützt Teams bei der Optimierung der Authentifizierung durch adaptive Multi-Faktor-Authentifizierung (MFA) und mehrstufige Zugriffskontrollen und ermöglicht gleichzeitig die Erstellung detaillierter Prüfprotokolle für die Einhaltung regulatorischer Vorgaben. Dank integrierter Governance- und Richtliniendurchsetzung erhalten Institute einen besseren Überblick darüber, wer Zugriff hat und wie dieser genutzt wird.
SaaS- und Technologieplattformen
SaaS-Plattformen verwalten üblicherweise zwei Identitätsebenen gleichzeitig: Mitarbeiter und Kunden. miniOrange unterstützt beide Seiten durch SSO und CIAM Funktionen und Lebenszyklusautomatisierung, die mit dem Wachstum der Nutzerbasis skalieren. Neue Nutzer können schnell integriert, der Zugriff zentral gesteuert und Identitätsflüsse in verteilten Cloud-Umgebungen konsistent gehalten werden.
Fertigungs- und Industrieumgebungen
Fertigungsstrukturen sind selten zentralisiert. Der Zugriff erstreckt sich über verschiedene Werke, Lieferantennetzwerke und Betriebssysteme an unterschiedlichen Standorten. miniOrange trägt dazu bei, diese Komplexität zu strukturieren, indem es die Identitäten der Mitarbeiter standortübergreifend verwaltet und gleichzeitig die Verbindungen zu Produktionswerkzeugen und Partnersystemen sichert. Dies erweist sich insbesondere in Industrie-4.0-Umgebungen als nützlich, wo die Identitätsgrenzen über die Produktionshalle hinausreichen.
Fachwissen
Bildungseinrichtungen sehen sich mit einem ständigen Wandel der Identitäten konfrontiert. Jedes Semester bringt neue Studierende, veränderte Rollen und externe Kooperationspartner. miniOrange vereinfacht diesen Prozess durch automatisierte Kontrollen des Identitätslebenszyklus und skalierbares Onboarding. Dank Single Sign-On (SSO) und adaptiver Authentifizierung können Studierende und Lehrende sicher auf Lernplattformen und akademische Systeme zugreifen, ohne den täglichen Gebrauch zu beeinträchtigen.
Einzelhandel und E-Commerce
Die Identitätsprozesse im Einzelhandel liegen im Spannungsfeld zwischen Kundenerfahrung und Risikomanagement. Kunden erwarten schnelle Logins, doch schwache Authentifizierung öffnet Betrug Tür und Tor. miniOrange unterstützt Einzelhändler bei der Implementierung adaptiver Multi-Faktor-Authentifizierung (MFA) und intelligenter Identitätsverwaltung im Hintergrund und sorgt gleichzeitig für einen einfachen Login-Prozess. So können Marken Konten schützen, ohne Konversionsraten oder Personalisierungsbemühungen zu beeinträchtigen.
Regierung und öffentlicher Sektor
Organisationen des öffentlichen Sektors verwalten komplexe Identitätssysteme und sensible Bürgerdaten. miniOrange unterstützt strenge Zugriffskontrollen , die Durchsetzung von Richtlinien und die Vorbereitung auf Audits und ermöglicht gleichzeitig sichere digitale Dienste wie E-Government-Portale und Bürgeridentitätsplattformen.
Sichern Sie Ihr Unternehmensökosystem mit miniOrange IAM
Mit zunehmender Größe von Identitätsumgebungen wird die manuelle Zugriffsverwaltung immer schwieriger. Mehr Apps, mehr Benutzer und mehr Integrationen bringen oft mehr Komplexität mit sich als erwartet.
miniOrange IAM Es bündelt die Identitätskontrolle an einem zentralen Ort, unabhängig davon, ob Systeme in der Cloud, lokal oder hybrid betrieben werden. Anstatt mehrere Tools für Anmeldung, Verifizierung und Zugriffskontrolle zu integrieren, können Teams die Identität über eine einzige, konsistente Ebene in allen Umgebungen verwalten.
Einige von miniOrange IAMZu den Kernkompetenzen von gehören:
- Einmaliges Anmelden (SSO): Verringert die Anmeldemüdigkeit, indem es Benutzern ermöglicht, ohne wiederholtes Anmelden zwischen Apps zu wechseln.
- Multi-Faktor-Authentifizierung (MFA): MFA-Methoden bieten eine stärkere Verifizierung durch den Einsatz von OTPs, Push-Benachrichtigungen und adaptiven Prüfungen, die sich kontextbezogen anpassen.
- Rollenbasierte Zugriffskontrolle (RBAC): Berechtigungen werden rollenbasiert statt individuell vergeben, wodurch das Prinzip der minimalen Berechtigungen auch in großem Umfang durchgesetzt werden kann.
- Automatisierung des Identitätslebenszyklus: Automatisiert die Bereitstellung und Aufhebung der Bereitstellung, wenn Benutzer beitreten, die Rolle wechseln oder das Unternehmen verlassen, wodurch der manuelle Aufwand reduziert und verwaiste Konten begrenzt werden.
- Zugangssteuerung: Genehmigungsprozesse und die Durchsetzung von Richtlinien tragen dazu bei, Klarheit darüber zu schaffen, wer worauf Zugriff hat.
- Kundenidentitäts- und Zugriffsverwaltung (CIAM): Unterstützt sicheren externen Benutzerzugriff mit Funktionen wie adaptiver Authentifizierung, Zustimmungskontrollen und skalierbarer Identitätsverwaltung.
- Sozialer Login: Ermöglicht es Benutzern, sich über vertrauenswürdige Anbieter wie Google oder Facebook mittels föderierter Identitätsprotokolle anzumelden.
- Flexible Integrationen: Funktioniert mit Cloud-Anwendungen, Legacy-Systemen und kundenspezifischen Umgebungen, ohne dass größere Infrastrukturänderungen erforderlich sind.
Ob es nun darum geht, den Zugriff zu vereinfachen, die Compliance-Bereitschaft zu verbessern oder in Richtung Zero Trust zu gehen – miniOrange bietet eine praktische Möglichkeit, die Identitätssicherheit zu stärken und gleichzeitig ein reibungsloses Benutzererlebnis zu gewährleisten.
Häufig gestellte Fragen
Wie schneidet IAM Zugriffskontrolle über verschiedene Systeme hinweg?
Auf einer grundlegenden Ebene, IAM Es entscheidet, wer worauf Zugriff erhält. Mithilfe von Rollen, Richtlinien und Identitätsprüfungen wird sichergestellt, dass Nutzer nur die Apps und Daten sehen, für die sie bestimmt sind. Anstatt Berechtigungen für jede App einzeln zu verwalten, erfolgt die Zugriffsverwaltung zentral und einheitlich.
Was ist der Unterschied zwischen IAM und SSO?
Denken Sie an IAM als das Gesamtbild. Es umfasst Identitätsmanagement, Zugriffsregeln, Authentifizierung und Governance. Single Sign-On (SSO) ist ein Teil davon. IAMEs ermöglicht Nutzern, sich einmal anzumelden und anschließend auf mehrere Apps zuzugreifen, ohne sich erneut anmelden zu müssen. Quasi eine Ein-Klick-Anmeldung!
Is IAM Nützlich für kleine und mittlere Unternehmen?
Ja, IAM ist nützlich und zunehmend notwendig. Kleinere Teams sind denselben Identitätsrisiken ausgesetzt wie große Unternehmen, verfügen aber oft über weniger Ressourcen. Modern IAM Die Plattformen sind so konzipiert, dass sie skalierbar sind, damit KMU sich den Zugriff sichern können, ohne eine komplexe Infrastruktur betreiben zu müssen.
Woraus besteht typischerweise ein IAM Lösung?
Most IAM Die Plattformen umfassen Lösungen für das Benutzerlebenszyklusmanagement, MFA, SSO, Zugriffsrichtlinien, passwortlose Anmeldungen, AD-Management und mehr. Zusammen ermöglichen diese Komponenten die Verwaltung von Identitäten in Cloud-, On-Premise- und Multi-Tenant-Cloud-Umgebungen.
Wie lange dauert die Implementierung? IAM?
Das hängt ganz vom Umfang ab. Eine gezielte Einführung mit wenigen Anwendungen kann einige Wochen dauern. Größere Implementierungen mit Integrationen, Migrationen und schrittweiser Einführung können sich über mehrere Monate erstrecken.



Hinterlasse einen Kommentar