

Identitätsbasierte Angriffe haben sich zum häufigsten Einfallstor für Cyberkriminelle entwickelt, um in Unternehmenssicherheitssysteme einzudringen. Sie nutzen Benutzerdaten und digitale Identitäten anstelle herkömmlicher Softwarefehler aus. Mit der zunehmenden Verlagerung von Unternehmen in die Cloud und der Einführung hybrider IT-Lösungen wird jede Identität – ob menschlich oder maschinell – zu einem potenziellen Angriffspunkt für Angreifer. Daher ist eine robuste Identitätssicherheit wichtiger denn je.
Mit miniOrange lernen Sie die Definition, die verschiedenen Sorten, die größere Wirkung und vieles mehr im Detail kennen.
Was sind Identitätsbedrohungen?
Identitätsbedrohungen sind Sicherheitsherausforderungen oder böswillige Taktiken, die auf digitale Identitäten wie Benutzernamen, Passwörter, Sitzungstoken und Zugriffsberechtigungen abzielen. Anstatt Schwachstellen in Software oder Geräten auszunutzen, konzentrieren sich diese Bedrohungen auf den Missbrauch oder die Kompromittierung legitimer Zugangsdaten, um unbemerkt in Systeme einzudringen.
Arten von Identitätsbedrohungen
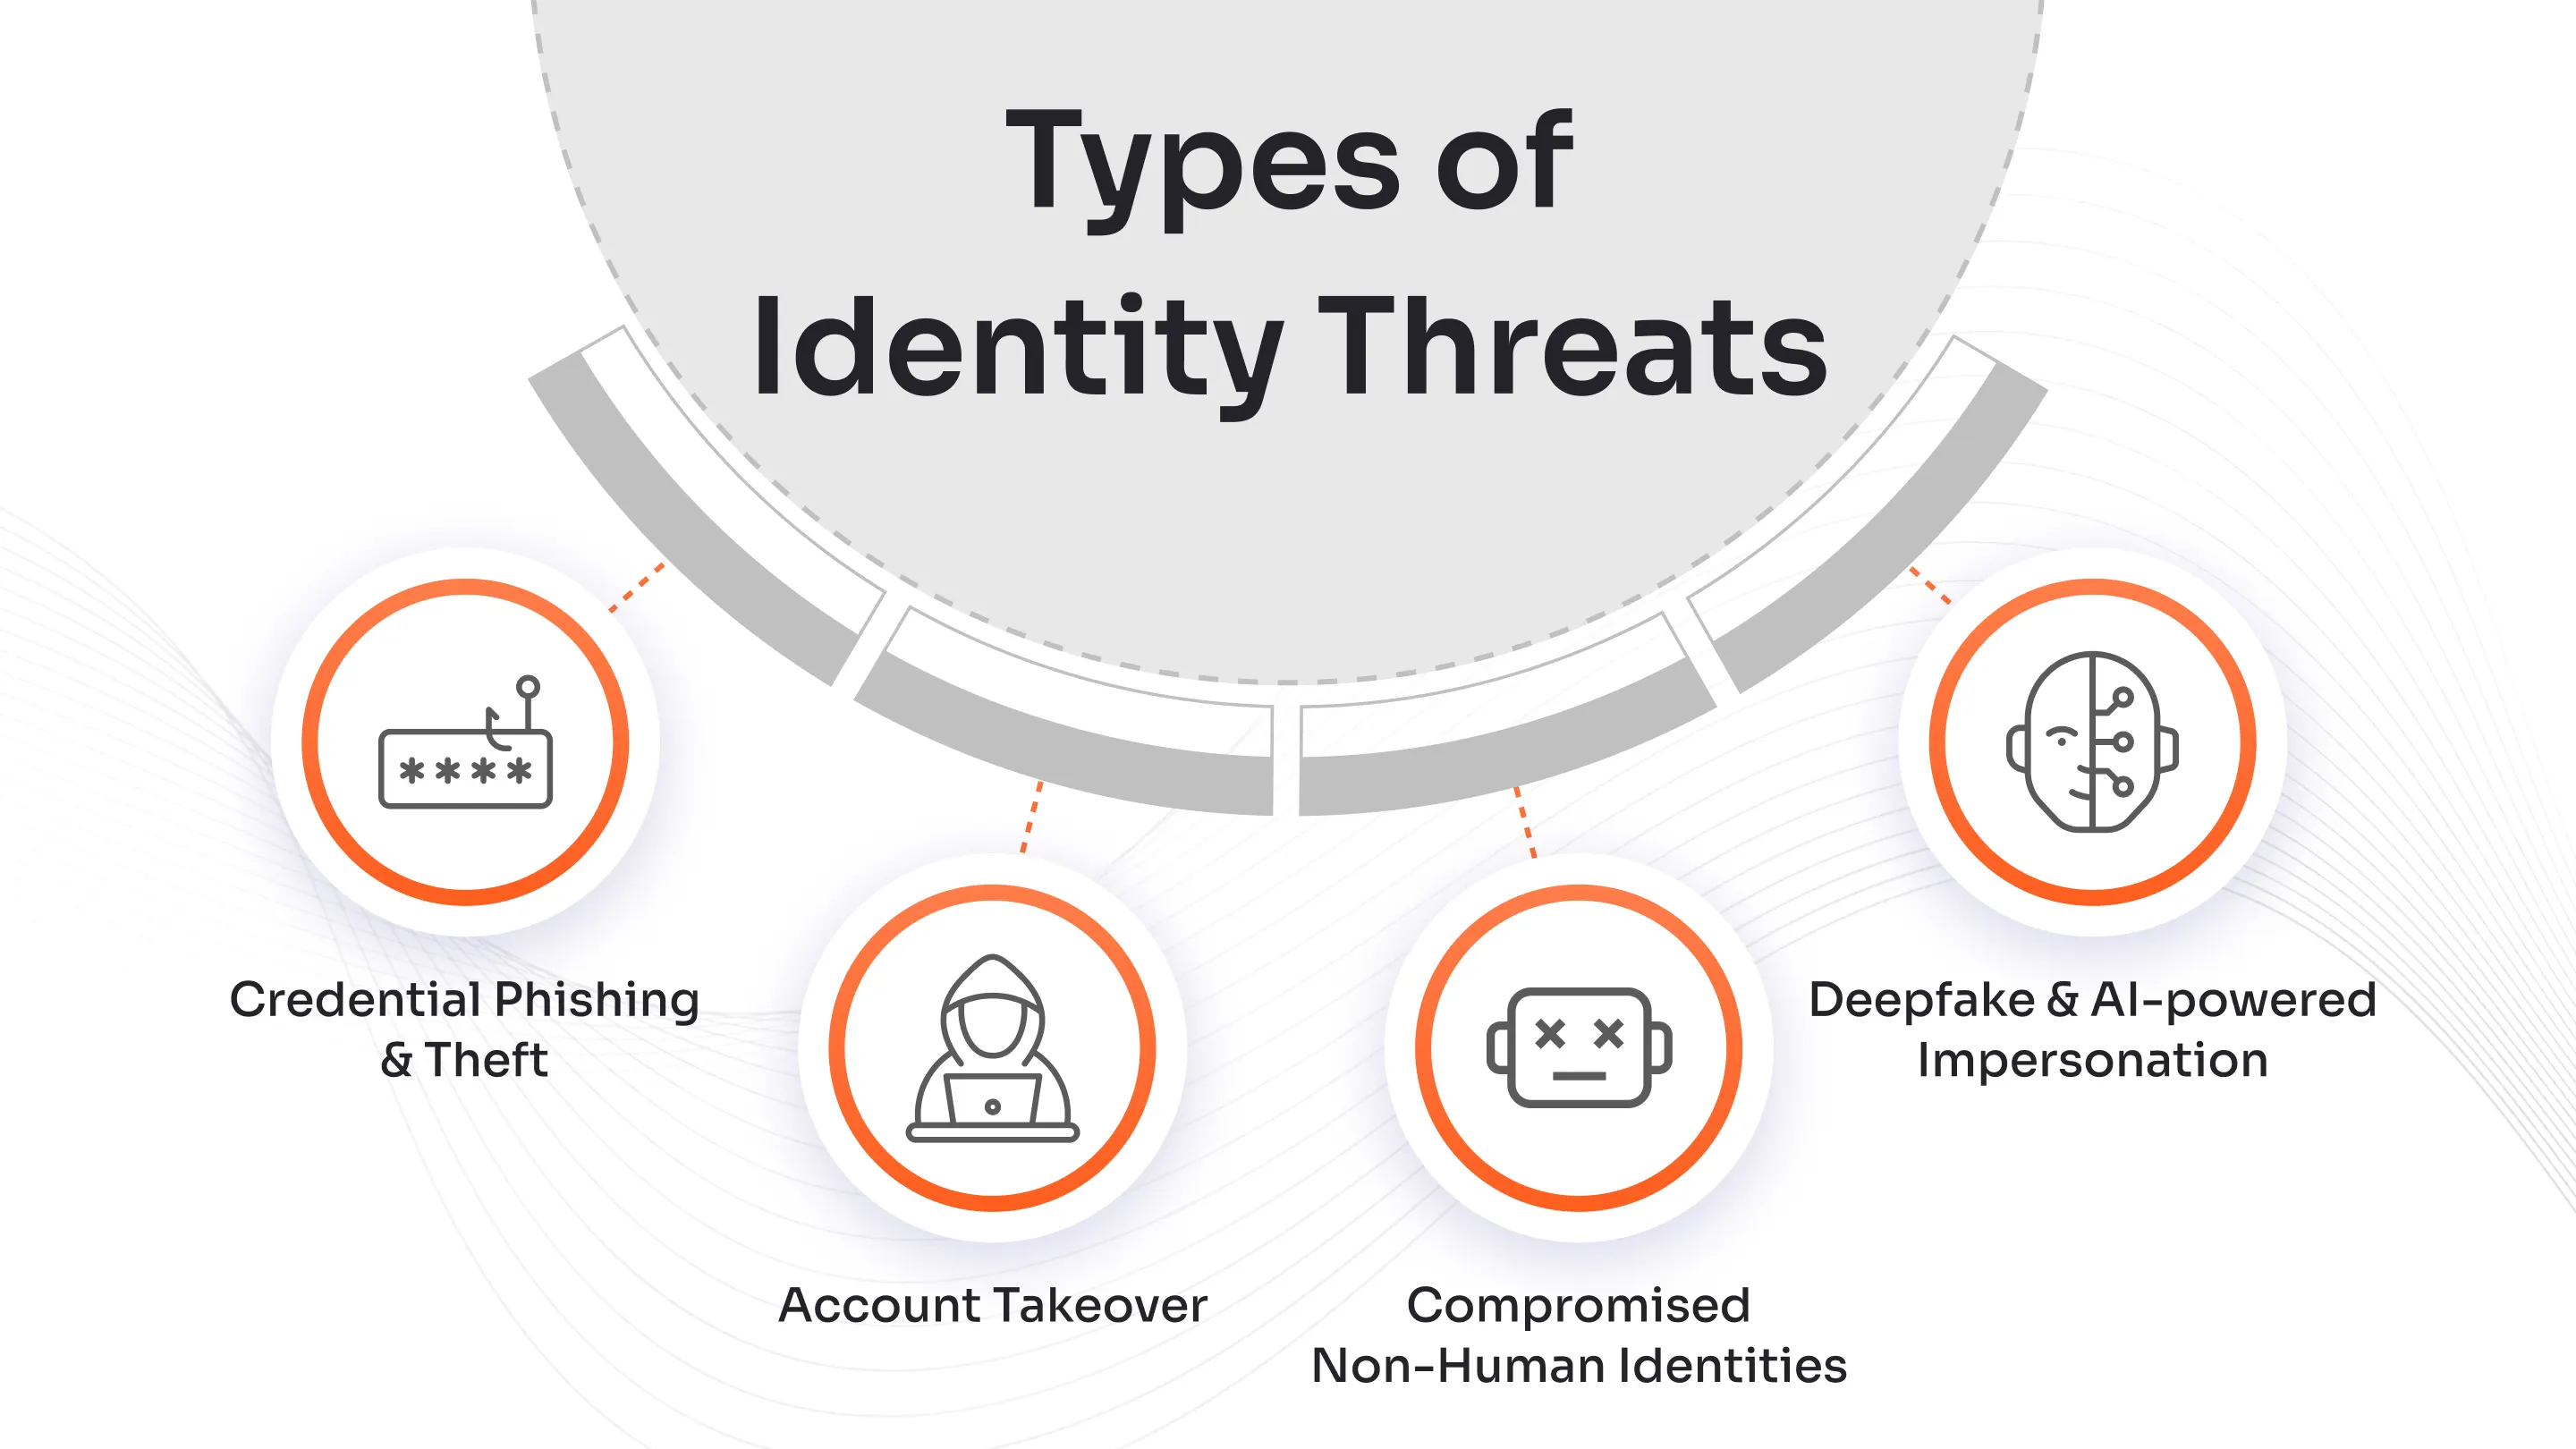
Phishing und Diebstahl von Zugangsdaten: Verwendung von betrügerischen E-Mails, gefälschten Websites oder Social Engineering zum Abgreifen von Anmeldedaten und Authentifizierungscodes.
Kontoübernahme: Die Übernahme von Benutzer- oder Dienstkonten mithilfe gestohlener oder durchgesickerter Zugangsdaten, die häufig durch Phishing oder aus dem Darknet erlangt wurden.
Kompromittierte nicht-menschliche Identitäten: Angriffe auf Dienstkonten, Bots oder Anwendungsschlüssel und -token, die häufig über erhöhte oder dauerhafte Berechtigungen verfügen.
Deepfake und KI-gestützte Identitätsfälschung: Nutzung von Stimmklonierung oder KI-generierten Videos, um Führungskräfte oder vertrauenswürdige Kontakte zu imitieren und so Mitarbeiter und Sicherheitssysteme zu täuschen.
Menschliche vs. nichtmenschliche Identitäten
Menschliche Identitäten: Dazu gehören einzelne Benutzer, Mitarbeiter, externe Auftragnehmer und Partner, die über Benutzernamen, Passwörter, MFA oder Biometrie authentifiziert werden.
Nicht-menschliche Identitäten: Gemeint sind Systemkonten, API-Schlüssel, Maschinenidentitäten, Bots und Anwendungen, die eine entscheidende Rolle bei der Automatisierung und Cloud-Integration spielen und in den Best Practices für die Sicherheit oft vernachlässigt werden.
Warum Identitätsbedrohungen kritisch sind
Mit der beschleunigten digitalen Modernisierung von Unternehmen wächst die Angriffsfläche mit jeder Cloud-Workload, SaaS-Anwendung oder automatisierten API. Identitätsbedrohungen können perimeterbasierte Verteidigungsmechanismen umgehen, Angreifern tiefgreifenden Zugriff gewähren und die Erkennung erschweren. Schlecht verwaltete Identitäten sind heute häufig das schwächste Glied und ermöglichen es Angreifern, in Unternehmensnetzwerke einzudringen.
Was ist ein identitätsbasierter Angriff?
Ein identitätsbasierter Angriff ist ein Cyberangriff, der gestohlene, gefälschte oder missbrauchte Zugangsdaten nutzt, um unbefugten Zugriff auf Daten oder Systeme zu erlangen. Anstatt Firewalls zu überwinden oder Systemschwachstellen auszunutzen, melden sich Angreifer einfach mit Zugangsdaten an, die sie durch Phishing, Passwortwiederverwendung, Credential Stuffing oder fortgeschrittenere Taktiken wie Pass-the-Hash- und Golden-Ticket-Angriffe erlangt haben.
Wie sie arbeiten
Angreifer beginnen damit, Benutzeridentitäten wie Anmeldedaten ins Visier zu nehmen, um in ein System einzudringen. Sie verwenden häufig Methoden wie Phishing, um Benutzer dazu zu verleiten, ihre Benutzernamen und Passwörter preiszugeben, oder sie erwerben gestohlene Zugangsdaten auf Darknet-Märkten und aus Datenlecks.
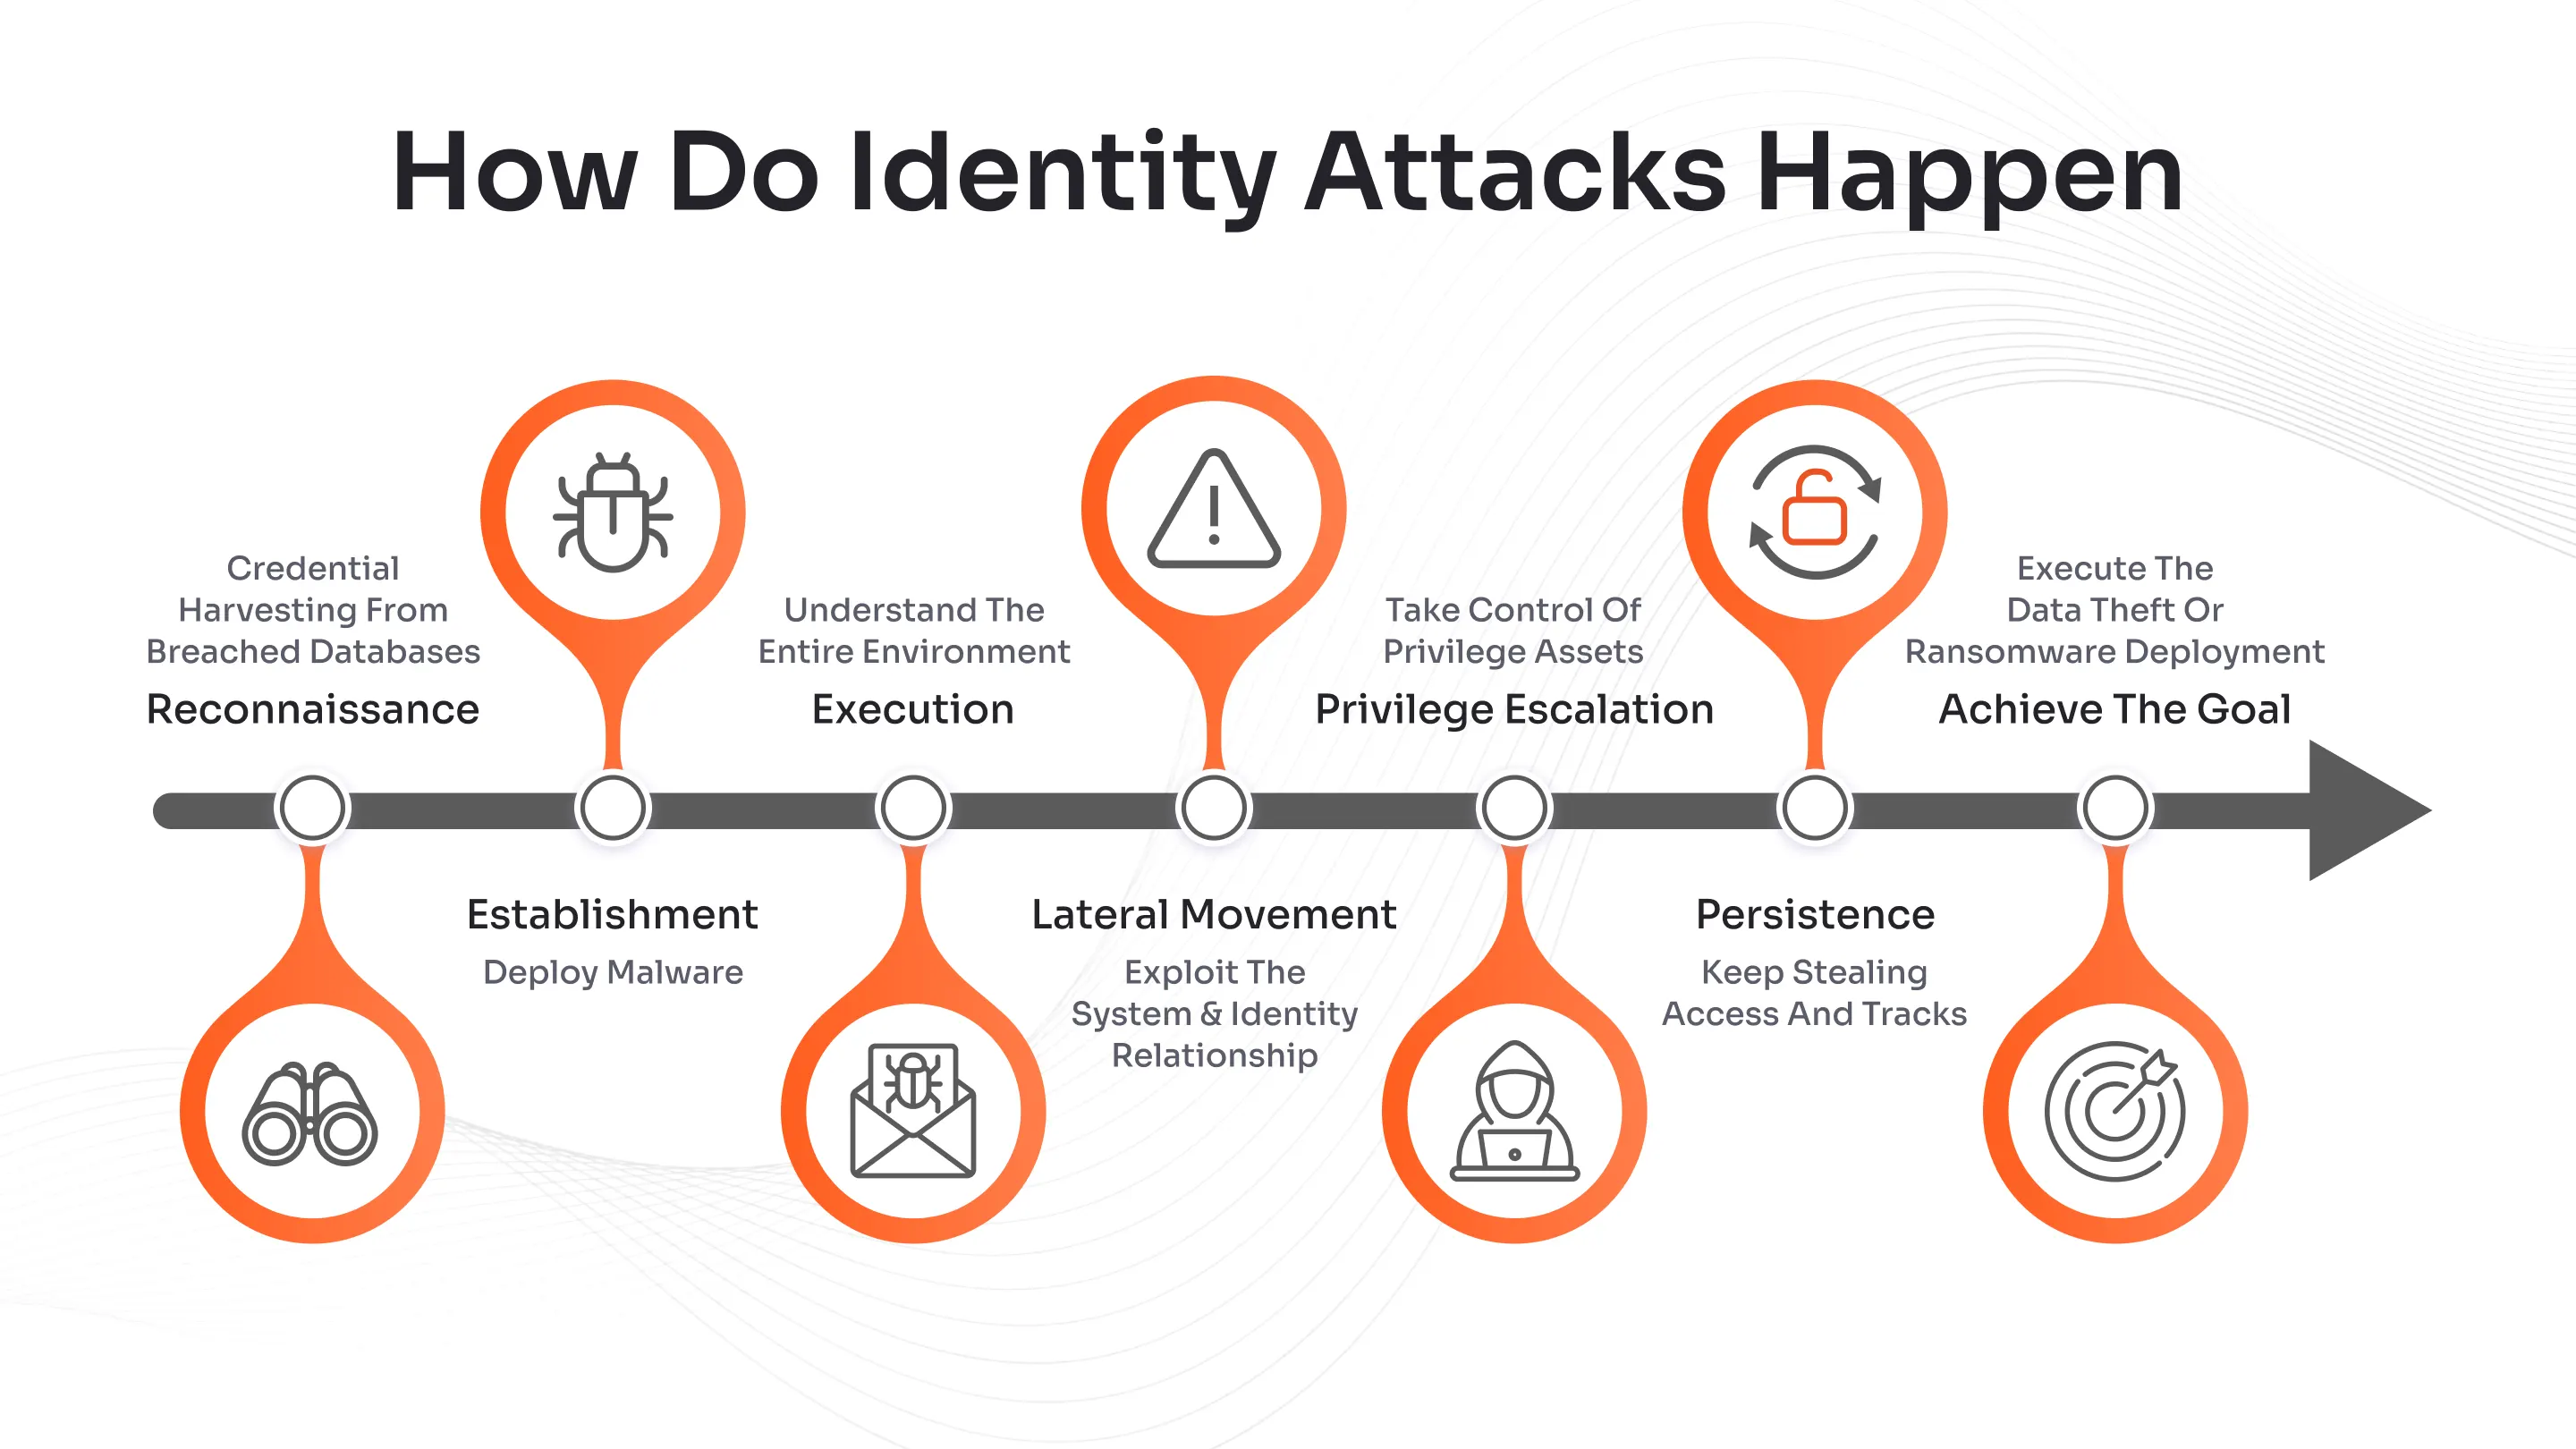
Der Angriff folgt typischerweise einem mehrstufigen Prozess, der als Identitätsangriffskette bekannt ist:
Erste Kompromittierung: Angreifer erlangen gültige Zugangsdaten durch Phishing, Social Engineering, Aufklärung oder das Auslesen von Zugangsdaten aus kompromittierten Datenbanken.
Etablierung und Ausführung: Sobald sie eingedrungen sind, setzen sie Schadsoftware ein oder führen Code aus, um sich Zugang zu verschaffen und tiefergehende Einblicke in die Umgebung zu gewinnen.
Laterale Bewegung und Rechteausweitung: Angreifer nutzen Beziehungen zwischen Systemen und Identitäten aus, um sich im Netzwerk zu bewegen, auf privilegierte Konten zuzugreifen und Berechtigungen so lange zu erweitern, bis sie die Kontrolle über kritische Ressourcen erlangen.
Beharrlichkeit und zielorientiertes Handeln: Mit erweiterten Berechtigungen können Angreifer ihre Spuren verwischen, langfristigen Zugriff aufrechterhalten und ihre Ziele erreichen, sei es Datendiebstahl, Ransomware -Angriff oder Spionage.
Hauptziele der Angreifer
Identitätsdiebstahl durch Vortäuschung einer legitimen Benutzerrolle: Angreifer nutzen kompromittierte Zugangsdaten, um die Identität von Mitarbeitern, Führungskräften oder Partnern anzunehmen und sich unter legitime Benutzer zu mischen, um nicht entdeckt zu werden.
Privilegien Eskalation Sie nutzen Berechtigungslücken und Fehlkonfigurationen aus. IAM Richtlinien oder verkettete Berechtigungen zur Erweiterung des Zugriffs, von einfachen Konten bis hin zu Administrator- oder Root-Rechten, manchmal über übersehene nicht-menschliche Konten oder Service-Token.
Seitliche Bewegung
Sobald Angreifer Zugriff erlangt haben, bewegen sie sich durch Cloud- oder Netzwerkumgebungen und wechseln von einem kompromittierten Konto oder System zum nächsten, um an sensible Daten, kritische Infrastrukturen oder Backup-Systeme zu gelangen.
Heimlichkeit und Beständigkeit
Durch die Ausnutzung gültiger Zugangsdaten und normaler Zugriffsmuster bleiben Angreifer bei der Ausführung ihrer Ziele unentdeckt, darunter Datendiebstahl, Ransomware-Einsatz oder Angriffe auf die Lieferkette.
Deaktivierung der Sicherheitskontrollen
Angreifer könnten ins Visier geraten IAM Die Angreifer deaktivieren die Multi-Faktor-Authentifizierung, manipulieren die Protokollierung oder kompromittieren die Zugangsdaten für Backups, wodurch der Umfang und die Auswirkungen des Angriffs erhöht werden.
Warum diese Angriffe schwer zu erkennen sind
Identitätsbasierte Angriffe sind schwer zu erkennen, da die Aktivitäten von „autorisierten“ Konten mit gültigen Anmeldeinformationen ausgehen, wodurch verdächtiges Verhalten legitim erscheint. Herkömmliche Sicherheitstools (wie Firewalls und Antivirensoftware) sind nicht darauf ausgelegt, als normale Benutzeraktionen getarnte Schadsoftware zu erkennen. Dies macht robuste IAM Kontrollmechanismen, Aktivitätsüberwachung und Verhaltensanalysen sind für die moderne Verteidigung unerlässlich.
Häufige Arten von identitätsbasierten Angriffen
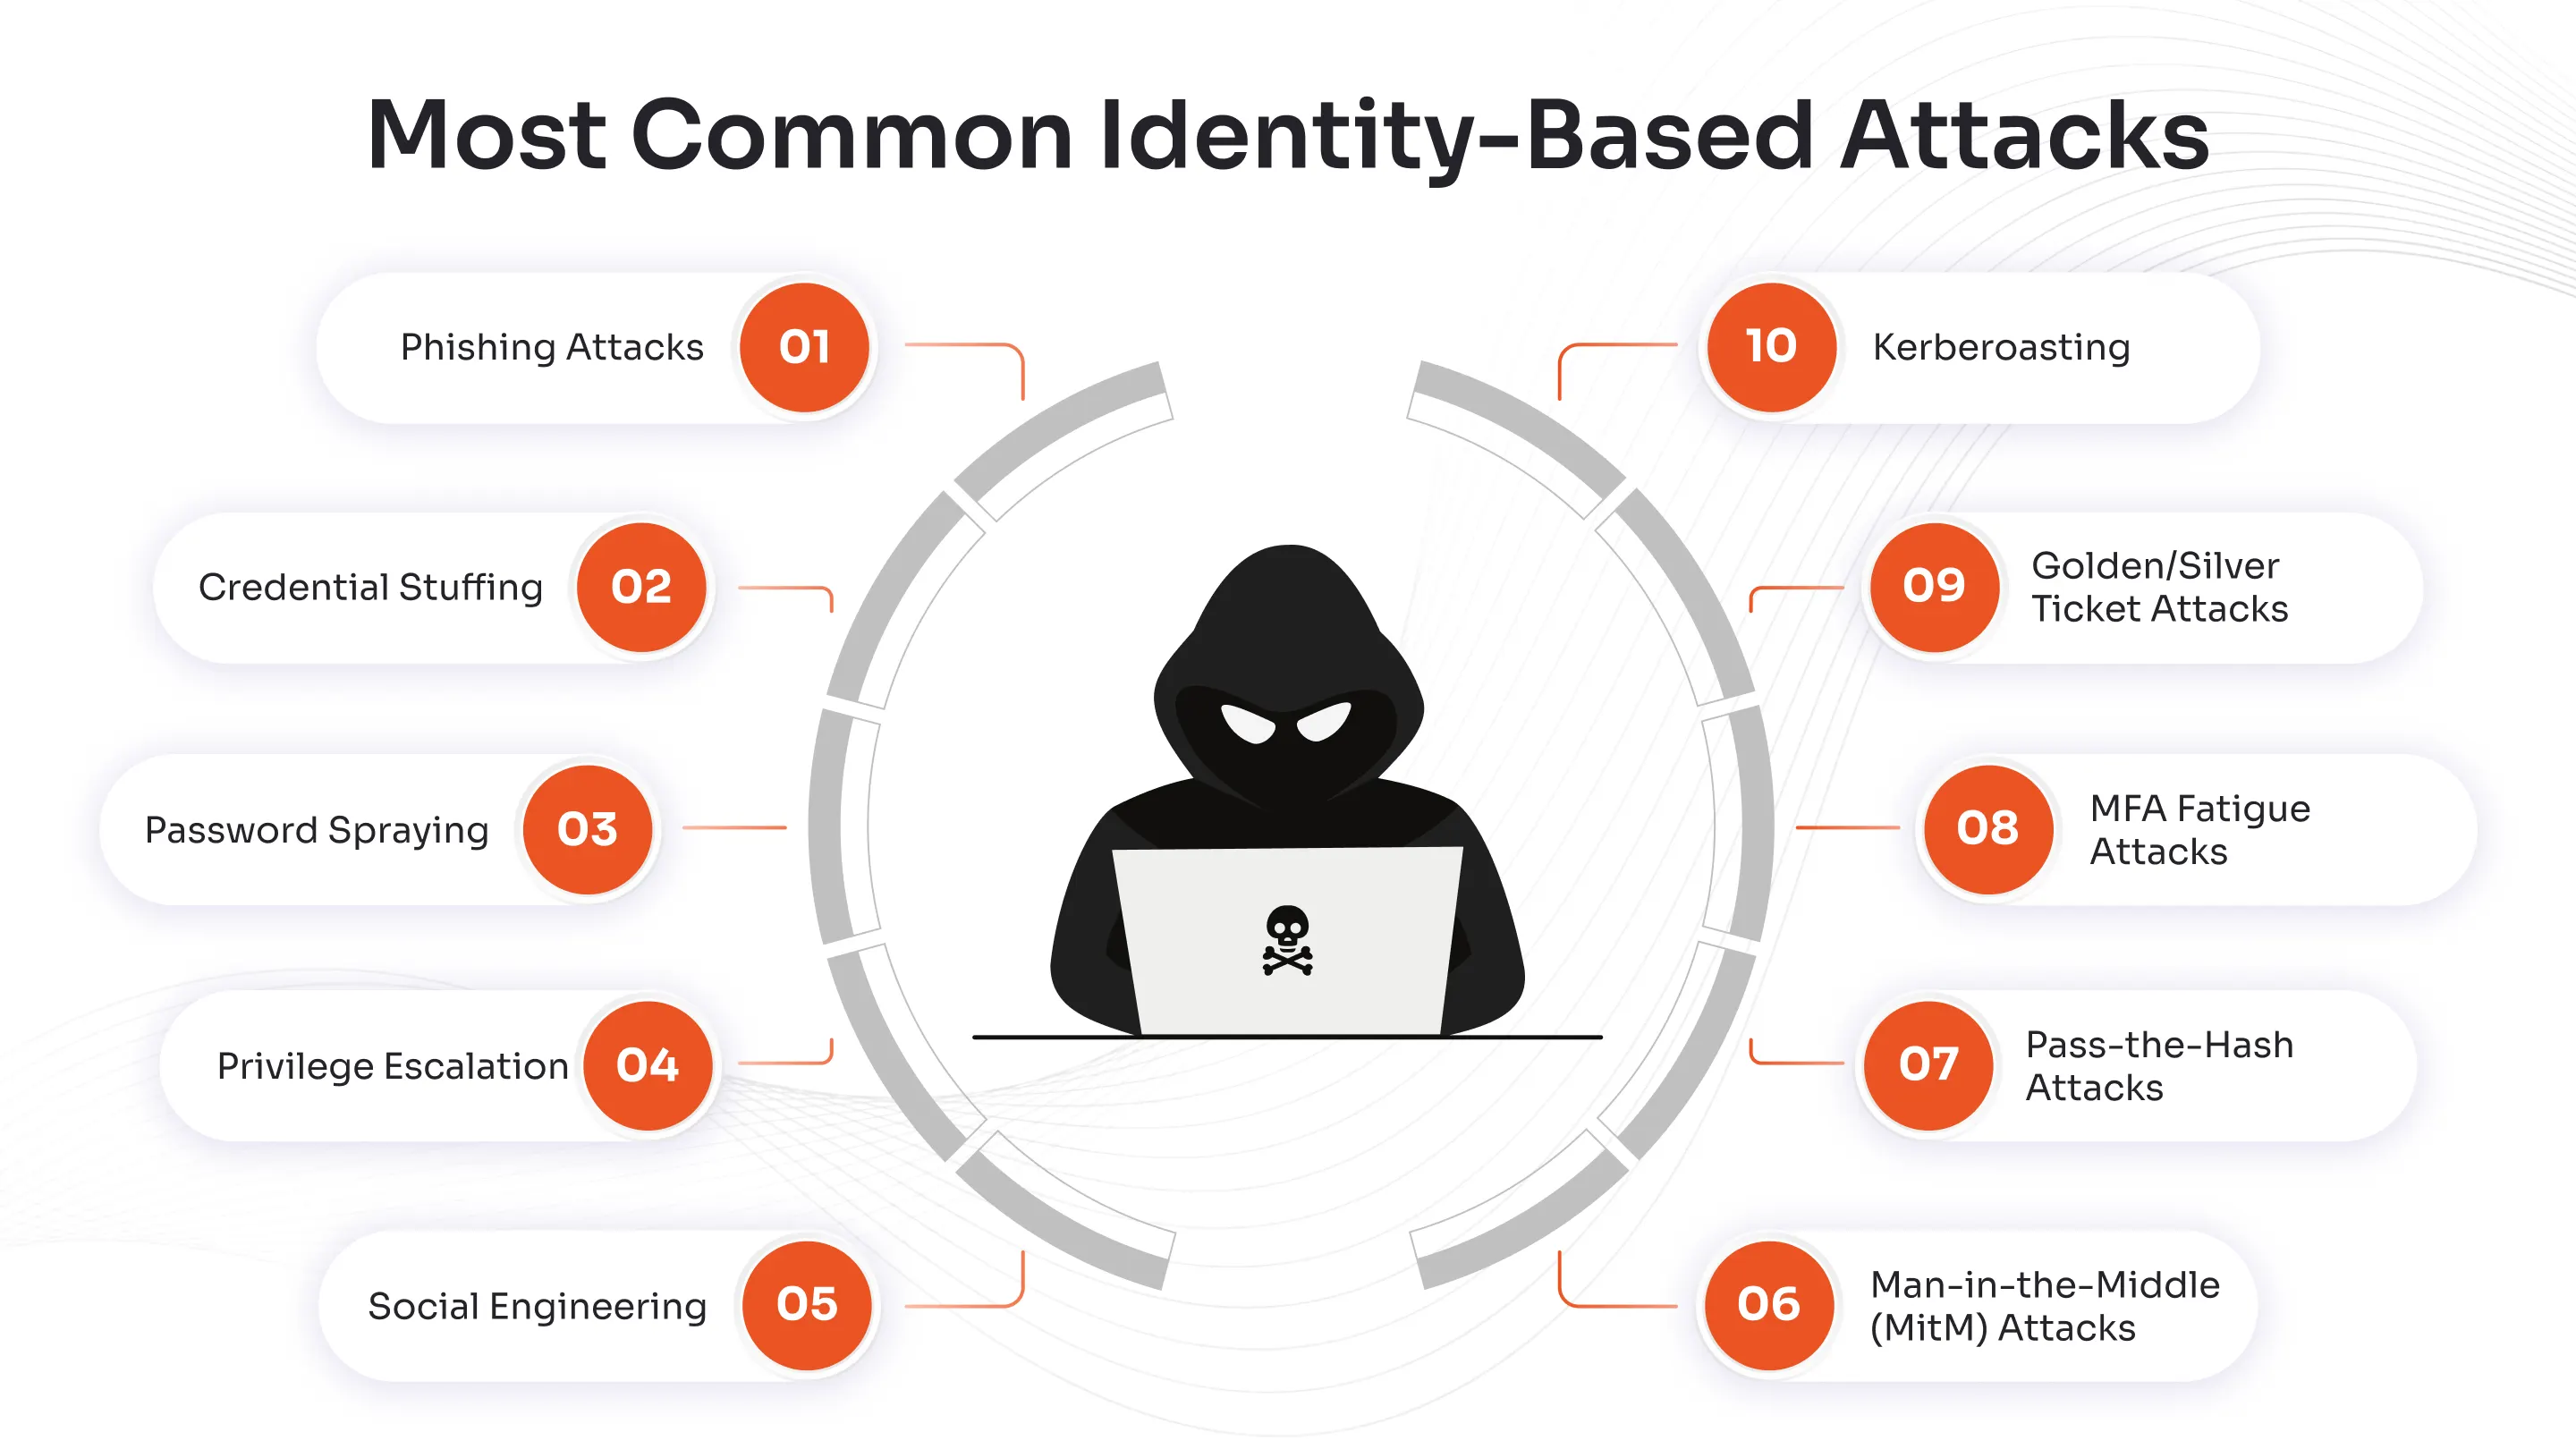
Identitätsbasierte Angriffe treten in vielfältigen Formen auf und nutzen jeweils Schwächen in der Authentifizierung, der Zugriffsverwaltung oder im menschlichen Verhalten aus. Das Verständnis dieser Angriffsmethoden ist unerlässlich für die Entwicklung effektiver Verteidigungsstrategien.
Phishing
Phishing-Angriffe zählen weiterhin zu den häufigsten und effektivsten Angriffsmethoden, die auf Identitätsdiebstahl basieren. Angreifer nutzen betrügerische E-Mails, gefälschte Websites oder Nachrichten, die im Namen vertrauenswürdiger Organisationen verfasst werden, um Nutzer zur Preisgabe von Anmeldedaten, persönlichen Informationen oder Finanzdaten zu verleiten.
Diese Kampagnen nutzen häufig Dringlichkeit oder Angst aus, beispielsweise durch Warnungen vor Kontosperrungen oder Sicherheitslücken, um Opfer zu unüberlegten Handlungen zu verleiten. Modernes Phishing hat sich weiterentwickelt und umfasst nun auch Spear-Phishing (hochgradig zielgerichtete Nachrichten) und Vishing (Voice-Phishing), was die Erkennung zunehmend erschwert.
Ausfüllen von Anmeldeinformationen
Credential Stuffing ist eine Brute-Force-Angriffsmethode, die Listen gestohlener Benutzernamen-Passwort-Paare aus früheren Datenlecks nutzt, um Anmeldeversuche auf verschiedenen Websites und Diensten zu automatisieren. Angreifer nutzen die Tendenz von Nutzern aus, Passwörter plattformübergreifend wiederzuverwenden, wodurch sie mit minimalem Aufwand massenhaft Konten übernehmen können.
Automatisierte Bots können Tausende von Zugangsdaten pro Minute testen, was diese Angriffsmethode äußerst effizient macht. Organisationen mit schwacher Kontoüberwachung sind besonders anfällig für Credential-Stuffing-Angriffe.
Passwort sprühen
Im Gegensatz zu Brute-Force-Angriffen, die auf ein einzelnes Konto mit vielen Passwörtern abzielen, verfolgt Password Spraying den gegenteiligen Ansatz. Angreifer probieren systematisch einige gängige oder Standardpasswörter wie „Password123“ oder „Welcome2024“ gegen zahlreiche Benutzerkonten innerhalb einer Organisation aus.
Diese Methode umgeht die Auslösung von Kontosperrungsrichtlinien und bleibt von herkömmlichen Sicherheitssystemen unbemerkt. Durch Ausnutzung schwacher Passwortrichtlinien und mangelhafter Passworthygiene können Angreifer sich zunächst unbemerkt Zugang verschaffen.
Privilegien Eskalation
Nach der Kompromittierung eines Benutzerkontos mit niedrigen Berechtigungen geben sich Angreifer damit nicht zufrieden. Die Rechteausweitung beinhaltet die Ausnutzung von Systemfehlkonfigurationen, Software-Schwachstellen oder Berechtigungslücken, um erweiterte Zugriffsrechte zu erlangen.
Ziel ist es, von einem Standardbenutzerkonto zu Administrator- oder Root-Rechten zu gelangen und so Zugriff auf sensible Ressourcen sowie die Möglichkeit, größeren Schaden anzurichten, zu erlangen. Die Rechteausweitung kann vertikal (Wechsel zu höheren Berechtigungsstufen) oder horizontal (Zugriff auf Konten mit ähnlichen, aber unterschiedlichen Berechtigungen) erfolgen. Diese Technik wird häufig mit anderen Angriffen wie Pass-the-Hash oder Kerberoasting kombiniert.
Soziale Technik
Social-Engineering-Angriffe manipulieren menschliche Emotionen wie Angst, Dringlichkeit, Gier oder Neugier, um Mitarbeiter dazu zu verleiten, sensible Informationen preiszugeben, auf schädliche Links zu klicken oder Handlungen vorzunehmen, die die Sicherheit gefährden.
Im Gegensatz zu technischen Angriffen zielt Social Engineering auf den Menschen ab, der oft das schwächste Glied in Sicherheitsketten darstellt. Diese Angriffe können vielfältige Formen annehmen, darunter Pretexting (das Erfinden falscher Szenarien), Baiting (das Anbieten verlockender Anreize) und Tailgating (das physische Verfolgen von Personen in gesperrte Bereiche). Social Engineering dient häufig als Grundlage für weitere identitätsbasierte Angriffe, wie beispielsweise das Erlangen von Zugangsdaten für deren weitere Ausnutzung.
Man-in-the-Middle (MitM) -Angriffe
Bei einem Man-in-the-Middle-Angriff fängt der Angreifer heimlich die Kommunikation zwischen zwei Parteien ab und überwacht sie, typischerweise in ungesicherten oder kompromittierten Netzwerken, um sensible Daten wie Anmeldeinformationen, Sitzungstoken oder Finanzinformationen zu stehlen, ohne dass eine der Parteien davon Kenntnis hat.
Man-in-the-Middle-Angriffe (MitM-Angriffe) treten häufig in öffentlichen WLAN-Netzen auf, wo sich Angreifer zwischen Nutzer und legitime Dienste schalten können. Abgefangene Zugangsdaten können sofort verwendet oder für spätere Angriffe gespeichert werden. Session Hijacking, bei dem Angreifer aktive Sitzungstoken stehlen, ist eine gängige Variante von MitM-Angriffen.
Pass-the-Hash-Angriffe
Pass-the-Hash ist eine ausgeklügelte Technik, bei der Angreifer kryptografische Hashes von Benutzerpasswörtern stehlen, die im Systemspeicher abgelegt sind, und diese zur Authentifizierung auf anderen vernetzten Systemen wiederverwenden, ohne das eigentliche Klartextpasswort knacken zu müssen.
Dies ermöglicht die laterale Bewegung innerhalb von Windows-basierten Umgebungen und erlaubt Angreifern den Zugriff auf mehrere Systeme mit nur einem kompromittierten Passwort. Da der Hash selbst als Identitätsnachweis dient, müssen Verteidiger neben der Passwortkomplexität zusätzliche Schutzmaßnahmen implementieren.
MFA-Ermüdungsangriffe
Auch die Multi-Faktor-Authentifizierung ist nicht immun gegen Angriffe. Bei sogenannten MFA-Müdigkeitsangriffen überhäufen Cyberkriminelle die Geräte der Nutzer mit wiederholten Authentifizierungsaufforderungen und spekulieren darauf, dass die Nutzer frustriert oder verwirrt sind und dadurch versehentlich eine Authentifizierungsanfrage bestätigen.
Diese Social-Engineering-Technik nutzt die menschliche Psychologie anstelle technischer Schwachstellen aus. Angreifer besitzen in der Regel bereits gültige Zugangsdaten und benötigen lediglich die Zustimmung des Opfers zum zweiten Faktor. Zu den ausgefeilteren Varianten gehört es, das Opfer anzurufen und gleichzeitig Aufforderungen zu senden, um den Druck zu erhöhen.
Angriffe mit Gold-/Silbertickets
Diese hochentwickelten Angriffe zielen darauf ab, zentrale Authentifizierungssysteme wie Microsoft Active Directory zu kompromittieren, um Kerberos-Authentifizierungstoken zu fälschen. Golden-Ticket-Angriffe zielen auf das Key Distribution Center (KDC) der Domäne ab, um Tickets zu erstellen, die weitreichenden domänenweiten Zugriff gewähren, während Silver-Ticket-Angriffe dienstspezifische Tickets fälschen.
Beide Methoden ermöglichen Angreifern Zugriff ohne Kenntnis der tatsächlichen Benutzerpasswörter und gewährleisten eine langfristige Präsenz in Netzwerken. Diese Angriffe sind besonders gefährlich, da sie es Angreifern ermöglichen, den Zugriff auch nach dem Zurücksetzen von Passwörtern aufrechtzuerhalten.
Kerberasting
Kerberoasting ist eine Technik, die auf die Anmeldeinformationen von Dienstkonten in Active Directory-Umgebungen abzielt. Angreifer fordern verschlüsselte Service-Tickets von Active Directory für Konten mit Service Principal Names (SPNs) an und knacken diese Tickets anschließend offline mithilfe von Brute-Force-Methoden, um die Passwörter der Dienstkonten im Klartext zu erhalten. Da Dienstkonten oft über erhöhte Berechtigungen verfügen und ihre Passwörter selten geändert werden, stellen sie attraktive Ziele für geduldige Angreifer dar.
MFA-Bypass-Angriffe
Mit der zunehmenden Verbreitung der Multi-Faktor-Authentifizierung ( MFA) haben Angreifer ausgeklügelte Methoden entwickelt, um diese Sicherheitsvorkehrungen zu umgehen. Zu den MFA-Bypass-Angriffen gehören die Ausnutzung von Session-Cookies, der Diebstahl von Tokens, Adversary-in-the-Middle-Angriffe und Social Engineering, bei dem Nutzer dazu verleitet werden, betrügerische Authentifizierungsanfragen zu genehmigen.
Manche Angriffe zielen auf Implementierungsfehler in MFA-Systemen selbst ab, während andere die Lücke zwischen Authentifizierung und Sitzungsablauf ausnutzen. Diese Techniken untergraben zusätzliche Sicherheitsebenen, auf die sich Organisationen zum Schutz verlassen.
Schützen Sie Ihre Systeme mühelos vor jeder Art von Cyberangriffen .
Die Auswirkungen von Identitätsangriffen
Die Folgen erfolgreicher identitätsbasierter Angriffe sind schwerwiegend und weitreichend:
Finanzieller Verlust: Organisationen erleiden durch Diebstahl oder Betrug direkte Kosten sowie erhebliche Ausgaben für Schadensbehebung, Rechtsstreitigkeiten und die Reaktion auf Vorfälle.
Datenlecks: Angreifer entwenden häufig sensible Kunden-, Mitarbeiter- oder geistige Eigentumsdaten, was zu Verstößen gegen Compliance-Vorgaben und zum Verlust von Wettbewerbsvorteilen führt.
Regulatorische Strafen: Verstöße gegen den Schutz personenbezogener oder regulierter Daten ziehen Untersuchungen und Bußgelder gemäß Gesetzen wie der DSGVO, HIPAA und anderen branchenspezifischen Vorgaben nach sich, was zu immer höheren finanziellen Folgen führen kann.
Reputationsschaden: Der Vertrauensverlust tritt unmittelbar ein; Kunden, Partner und Investoren können das Vertrauen verlieren, was sich negativ auf den Markenruf und zukünftige Geschäftsmöglichkeiten auswirkt.
Betriebsstörungen: Angreifer können kritische Systeme lahmlegen, Ressourcen mit Ransomware sperren oder die Infrastruktur sabotieren, was zu Ausfallzeiten, Produktivitätsverlusten und Beeinträchtigungen der Servicebereitstellung führt.
Diese Auswirkungen verdeutlichen, warum die Priorisierung der Identitätssicherheit heute eine zentrale Säule moderner Cybersicherheitsstrategien darstellt.
Identitätsbasierte Angriffsprävention
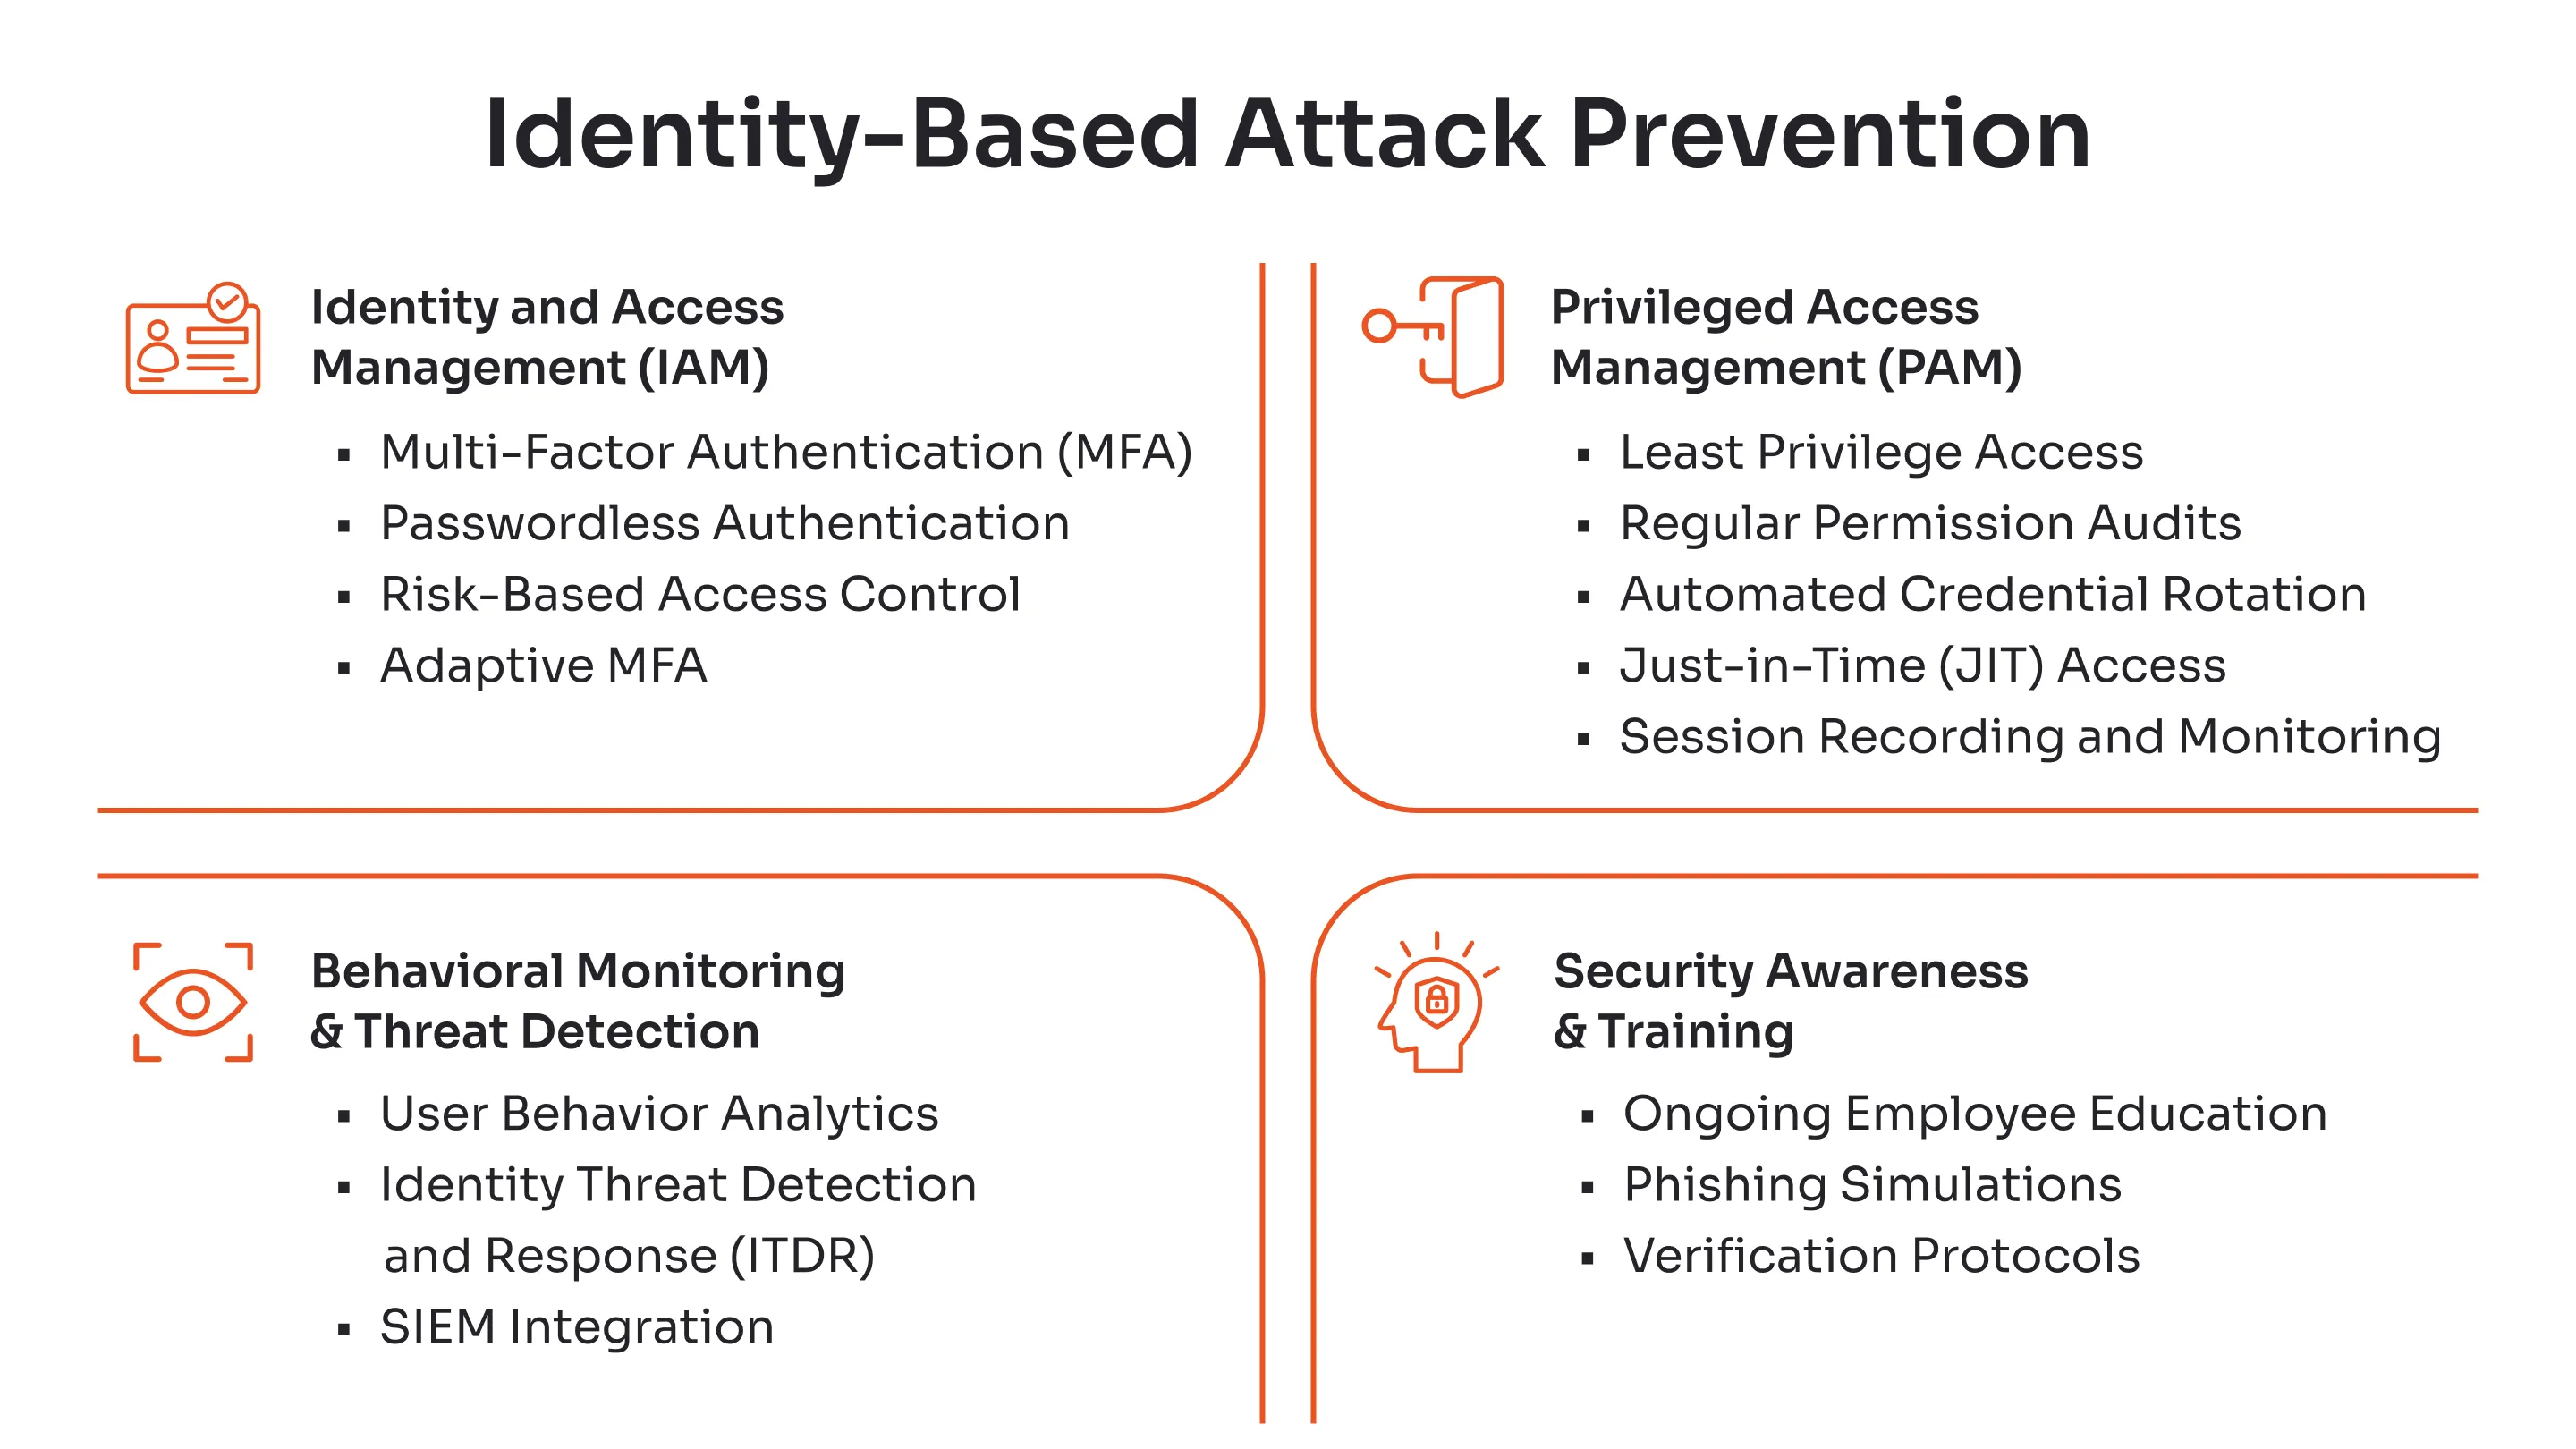
Die Abwehr von identitätsbasierten Angriffen erfordert einen mehrschichtigen Ansatz, der die Identität selbst und nicht nur den Netzwerkperimeter in den Mittelpunkt stellt. Unternehmen müssen proaktive Kontrollmaßnahmen wie MFA-Software , kontinuierliche Überwachung und Benutzerschulungen implementieren, um robuste Abwehrmechanismen aufzubauen.
Starke Authentifizierungsmethoden
Multi-Faktor-Authentifizierung (MFA)
Die Multi-Faktor-Authentifizierung (MFA) erhöht die Hürde für Angreifer erheblich, da neben Passwörtern eine zweite Authentifizierungsmethode erforderlich ist. Unternehmen sollten jedoch robuste, phishing-resistente MFA- Optionen wie Authentifizierungs-Apps, Passkeys oder FIDO2-Hardware-Sicherheitsschlüssel anstelle weniger sicherer SMS-basierter Codes verwenden, da diese anfällig für SIM-Swapping und Abfangen sind.
Passwortlose Authentifizierung
Wo immer möglich, sollte die Abhängigkeit von Passwörtern vollständig durch biometrische Verfahren, Passkeys oder WebAuthn-Standards ersetzt werden. Dadurch wird der häufigste Angriffsvektor beseitigt und gleichzeitig die Benutzerfreundlichkeit verbessert.
Risikobasierter bedingter Zugang
Ergänzen Sie die Multi-Faktor-Authentifizierung (MFA) durch Richtlinien für bedingten Zugriff, die Anmeldeanfragen anhand zusätzlicher identitätsbasierter Signale wie IP-Adresse, Gerätestatus und Nutzerverhalten auswerten. Diese adaptiven Richtlinien können verdächtige Zugriffsversuche automatisch blockieren oder anfechten.
Zero Trust-Architektur
Kernprinzipien
Das Zero-Trust-Modell basiert auf dem Prinzip „Vertrauen ist Macht“ und erfordert eine kontinuierliche Authentifizierung und Autorisierung für jede Zugriffsanfrage, unabhängig von Standort oder Netzwerk. Dieses Framework trägt zur Verhinderung lateraler Angriffe bei, indem es kontextbezogene Zugriffskontrollen durchsetzt und für sensible Operationen eine erneute Authentifizierung vorschreibt.
Zero-Trust-Netzwerkzugriff (ZTNA)
Übergang vom herkömmlichen Fernzugriff VPNs zu ZTNA Lösungen für alle Remote-Verbindungen. Dies gewährleistet eine detaillierte, richtlinienbasierte Zugriffskontrolle und verhindert unbefugte seitliche Bewegungen.
Just-in-Time (JIT)-Zugriff
Implementierung JIT-Zugriff Für hochsensible Vorgänge werden erweiterte Zugriffsrechte benötigt, die eine erneute Authentifizierung und zusätzliche Genehmigung für privilegierte Aktionen erfordern. Dieser zeitlich begrenzte Zugriff minimiert das Zeitfenster für Angreifer.
Zugriffskontrolle und Rechteverwaltung
Zugriff mit geringsten Berechtigungen
Benutzern sollten nur die minimal notwendigen Berechtigungen erteilt werden, um ihre Aufgaben zu erfüllen. Prinzip der geringsten Privilegien (PoLP) Es begrenzt die seitliche Ausbreitung und hält den potenziellen Schaden in Grenzen, falls ein Konto kompromittiert wird.
Regelmäßige Berechtigungsaudits
Führen Sie vierteljährliche, automatisierte Prüfungen der Benutzerberechtigungen durch, um das Prinzip der minimalen Berechtigungen zu gewährleisten, insbesondere für Dienstkonten und Rollen mit hohen Berechtigungen. Entfernen Sie unnötige Administratorrechte und visualisieren Sie die unkontrollierte Ausbreitung von Berechtigungen mithilfe von Identitäts-Heatmaps.
Automatisierte Rotation der Anmeldeinformationen
Implementieren Sie eine automatische Rotation der Anmeldeinformationen für Servicekonten und API-Schlüssel, um das Risiko einer langfristigen Kompromittierung der Anmeldeinformationen zu verringern.
Privilegierte Zugriffsverwaltung (PAM)
Sichere Speicherung von Anmeldeinformationen
Schützen Sie sensible Zugangsdaten und API-Schlüssel in dedizierten Schlüsseltresoren. Scannen Sie Code-Repositories regelmäßig, um fest codierte oder falsch behandelte Geheimnisse aufzuspüren.
Sitzungsaufzeichnung und -überwachung
Privilegierte Sitzungen werden protokolliert, um Prüfprotokolle zu erstellen und verdächtige Aktivitäten in Echtzeit zu erkennen. PAM-Tools bieten sichere Anmeldeinformationsverwaltung, Sitzungsüberwachung und automatisierte Arbeitsabläufe, die die Angriffsfläche für kritische Konten verringern.
Verhaltensüberwachung und Bedrohungserkennung
Analyse des Benutzerverhaltens
Mithilfe von Verhaltensanalysen und KI/ML-Tools lassen sich normale Aktivitätsbaselines festlegen und Anomalien erkennen, wie z. B. Anmeldeversuche von ungewöhnlichen Standorten (unmögliche Reisemöglichkeiten), Zugriff auf Ressourcen, die ein Benutzer normalerweise nicht nutzt, oder plötzliche Berechtigungsänderungen, die auf eine Kontoübernahme hindeuten könnten.
Erkennung und Reaktion auf Identitätsbedrohungen (ITDR)
Setzen Sie ITDR-Lösungen ein, um Identitätslücken aufzudecken und identitätsbasierte Angriffe in Echtzeit mit automatisierter Behebung zu erkennen und darauf zu reagieren. Diese Plattformen bieten eine kontinuierliche Überwachung von Identitätssystemen und können automatisch auf Bedrohungen reagieren.
SIEM-Integration
Integrieren IAM Telemetriedaten werden in SIEM-Systeme (Security Information and Event Management) und Bedrohungserkennungsplattformen eingespeist, um umfassende Transparenz über Ihre gesamte Sicherheitsarchitektur hinweg zu gewährleisten.
Best Practices für die Kennwortsicherheit
Richtlinien für starke Passwörter
Auch im Zuge der Umstellung auf passwortlose Authentifizierung sind Unternehmen weiterhin auf Passwörter angewiesen und sollten daher strenge Richtlinien durchsetzen. Die Verwendung langer, einzigartiger Passphrasen (mindestens 16 Zeichen) und Passwortmanager sollte gefördert werden. Anmeldedaten sollten anhand bekannter Sicherheitslücken überprüft und regelmäßige Passwortaktualisierungen für privilegierte Konten erzwungen werden.
Mechanismen zur Kontosperrung
Implementieren Sie Richtlinien zur Kontosperrung nach mehreren fehlgeschlagenen Anmeldeversuchen, um Brute-Force- und Password-Spraying-Angriffe abzuwehren.
Sicherheitsbewusstsein und Schulung
Kontinuierliche Mitarbeiterschulung
Der Mensch spielt eine entscheidende Rolle für den Erfolg von Identitätsangriffen, wodurch Mitarbeiter zur ersten Verteidigungslinie werden. Bieten Sie regelmäßige Schulungen zur Sensibilisierung für Cybersicherheit an, damit Ihre Mitarbeiter Phishing-Versuche, Social-Engineering-Taktiken und andere Identitätsangriffe erkennen können.
Phishing-Simulationen
Führen Sie realistische Angriffssimulationen durch, einschließlich Phishing-Nachrichten per E-Mail und über Kollaborationsplattformen wie Microsoft Teams, um die Bereitschaft der Mitarbeiter zu testen und die Schulungen zu festigen.
Verifizierungsprotokolle
Schulen Sie Ihre Mitarbeiter darin, ungewöhnliche Anfragen über unabhängige Kommunikationskanäle zu überprüfen, insbesondere solche, die sensible Daten oder Finanztransaktionen betreffen. Weisen Sie sie an, niemals Passwörter oder Codes per SMS oder Instant Messaging weiterzugeben.
Trends und Zukunftsaussichten bei Identitätsbedrohungen
Identitätsbasierte Angriffe werden immer ausgefeilter und nutzen KI-gestütztes Phishing, Deepfakes und automatisierte Malware, um der Erkennung zu entgehen und herkömmliche Abwehrmechanismen zu umgehen. KI wird mittlerweile sowohl von Angreifern als auch von Verteidigern aktiv eingesetzt: Angreifer automatisieren den Diebstahl von Zugangsdaten und Social Engineering, während Sicherheitsteams KI zur Echtzeit-Anomalieerkennung und Identitätsanalyse verwenden. Mit der wachsenden Angriffsfläche ist eine kontinuierliche Verbesserung der KI-Sicherheit unerlässlich. IAM Architektur und Richtlinien sind entscheidend, um neu auftretenden Bedrohungen entgegenzuwirken.
Fazit
Starke Identitätssicherheit ist unerlässlich, da Angreifer zunehmend Anmeldeinformationen, Maschinenidentitäten und menschliches Versagen ausnutzen. Unternehmen sollten robuste Authentifizierung, Zero Trust, Verhaltensüberwachung und regelmäßige Benutzerschulungen priorisieren, um sich gegen sich ständig weiterentwickelnde identitätsbasierte Bedrohungen zu verteidigen. Durch die dynamische Optimierung der Identitätsmanagement-Kontrollen und die ständige Beobachtung neuer Angriffstechniken können Sicherheitsteams Risiken reduzieren, Geschäftsauswirkungen begrenzen und wertvolle Datenbestände schützen.
Häufig gestellte Fragen
Was ist ein identitätsbasierter Angriff?
Bei einem identitätsbasierten Angriff stehlen oder missbrauchen Angreifer Benutzerdaten wie Passwörter oder Token, um sich Zugang zu Systemen zu verschaffen. Anstatt technische Schwachstellen auszunutzen, geben sie sich als legitime Benutzer aus, wodurch der Angriff schwerer zu erkennen ist.
Was ist ein Beispiel für eine Identitätsbedrohung?
Eine häufige Bedrohung für die Identitätssicherheit ist Phishing, bei dem Angreifer Menschen dazu verleiten, ihre Zugangsdaten preiszugeben. Sobald sie diese Zugangsdaten besitzen, können sie auf Konten zugreifen, Berechtigungen erlangen und möglicherweise weitere Systeme kompromittieren.
Wie kann man seine Identität am besten schützen?
Der beste Weg, Ihre Identität zu schützen, ist die Verwendung starker Sicherheitsmaßnahmen wie der Zwei-Faktor-Authentifizierung (2FA), die Überwachung der Kontoaktivitäten und die Wachsamkeit gegenüber Phishing-Angriffen. Halten Sie Passwörter und Sicherheitseinstellungen stets aktuell, um das Risiko zu minimieren.



Hinterlasse einen Kommentar