
Privileged Access Management (PAM) hat sich zu einem Eckpfeiler der Unternehmenssicherheit entwickelt, doch die geschützten Umgebungen haben sich grundlegend verändert. Unternehmen verwalten heute Cloud-Infrastrukturen, SaaS-Anwendungen, Remote-Mitarbeiter, Drittanbieter, Maschinenidentitäten und KI-gesteuerte Workloads, die ständig privilegierten Zugriff anfordern.
Sicherheitsteams müssen jede Identität überprüfen, den Kontext jeder Anfrage verstehen und nur die minimal erforderlichen Zugriffsrechte gewähren. Diese Entwicklung hat zu Identity-Centric PAM geführt, einem modernen Ansatz, der Identitäten und nicht Anmeldeinformationen in den Mittelpunkt von Entscheidungen über privilegierte Zugriffe stellt.
Durch die Kombination von kontinuierlicher Verifizierung, dem Prinzip der minimalen Berechtigungen und kontextbezogener Intelligenz können Organisationen die Zero-Trust-Sicherheit stärken und gleichzeitig das Risiko der Kompromittierung privilegierter Konten verringern.
Was ist identitätszentriertes PAM?
Eine identitätszentrierte PAM-Lösung ist ein moderner Ansatz für das Privileged Access Management , der verifizierte Identitäten zur Grundlage jeder Zugriffsentscheidung macht. Anstatt Zugriff zu gewähren, weil ein Benutzer über privilegierte Anmeldeinformationen verfügt, ermittelt sie anhand von Kontext, Risiko und Geschäftsanforderungen, ob eine verifizierte Identität erweiterte Berechtigungen erhalten soll.
Im Gegensatz zu herkömmlichen PAM-Systemen, die sich primär auf die Sicherung privilegierter Passwörter konzentrieren, wertet Identity-Centric PAM mehrere Vertrauenssignale aus, bevor privilegierter Zugriff gewährt wird, darunter:
- Benutzeridentität und Rolle
- Authentifizierungsstärke
- Gerätehaltung
- Anmeldeort und -zeit
- Verhaltensrisiko
- Wirtschaftliche Begründung
Diese Signale wirken zusammen, um sicherzustellen, dass privilegierte Zugriffsrechte nur dann gewährt werden, wenn dies angemessen ist, und automatisch widerrufen werden, sobald die genehmigte Aufgabe abgeschlossen ist.
Warum Identität zum Sicherheitsperimeter geworden ist
Unternehmensumgebungen haben sich weit über Firmennetzwerke hinaus erweitert. Mitarbeiter verbinden sich von überall, Workloads laufen über öffentliche und private Clouds, Anbieter greifen remote auf kritische Systeme zu und automatisierte Anwendungen kommunizieren über APIs.
Gleichzeitig verwalten Unternehmen deutlich mehr Identitäten als je zuvor. Menschliche Benutzer teilen sich Unternehmensumgebungen nun mit Servicekonten, Containern, Automatisierungstools und KI-Agenten, die jeweils unterschiedliche Zugriffsrechte benötigen.
Diese Entwicklung hat den Fokus der Sicherheit von der Sicherung von Netzwerkgrenzen hin zur Sicherung von Identitäten verlagert.
Anstatt Anfragen allein aufgrund ihrer Herkunft aus einem internen Netzwerk zu vertrauen, überprüfen Organisationen kontinuierlich jede Identität, die privilegierten Zugriff anfordert. Identity-Centric PAM wendet dieses Prinzip konsequent auf Mitarbeiter-, Auftragnehmer-, Lieferanten-, Anwendungs- und Maschinenidentitäten an und macht die Identität zum primären Kontrollpunkt für privilegierten Zugriff.
Wie das traditionelle PAM-System aufgebaut wurde und wo es seine Grenzen hat
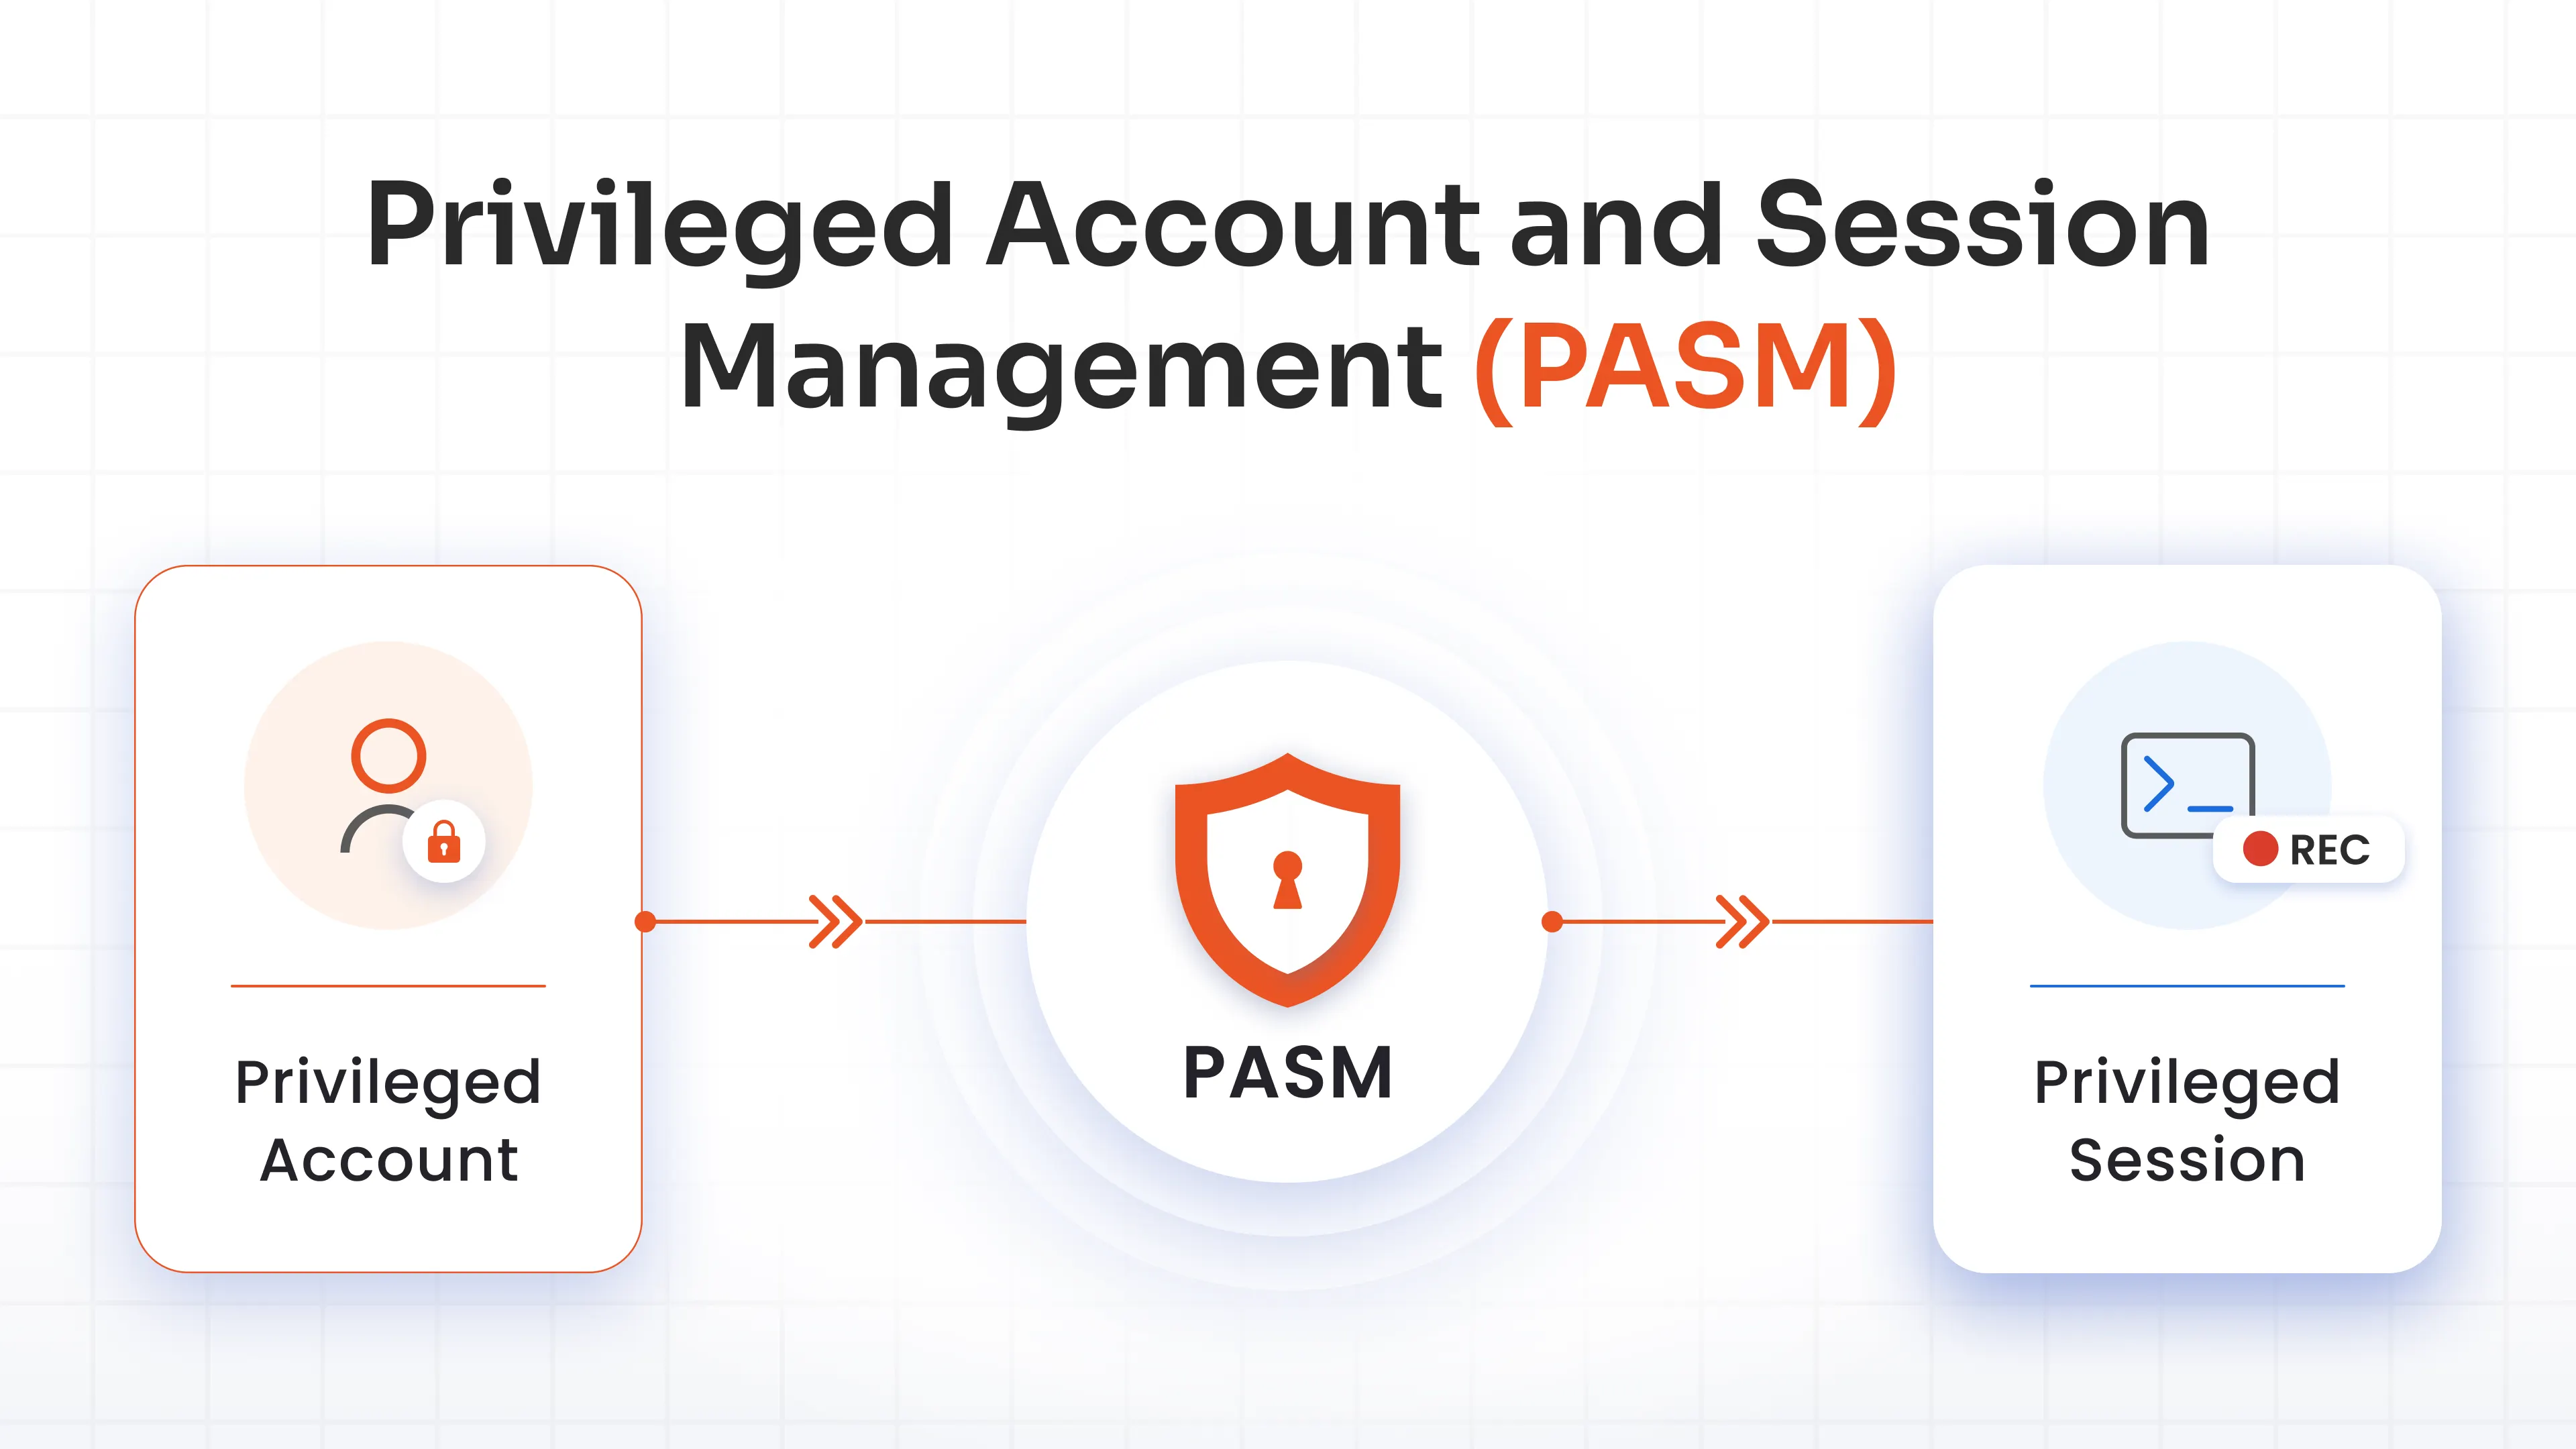
Traditionelle PAM-Systeme führten wichtige Kontrollmechanismen wie Passwort-Vaulting , Anmeldeinformationsrotation und die Aufzeichnung privilegierter Sitzungen ein . Diese Funktionen sind nach wie vor wertvoll, wurden aber für Umgebungen entwickelt, in denen es relativ wenige privilegierte Benutzer gab und sich die Infrastruktur nur langsam veränderte.
Die heutigen Unternehmensumgebungen erfordern einen anpassungsfähigeren Ansatz.
Statische Steuerungselemente können mit der dynamischen Infrastruktur nicht mithalten.
Cloud-native Infrastrukturen verändern sich ständig. Neue Workloads werden automatisch bereitgestellt, Anwendungen werden über CI/CD-Pipelines implementiert und Cloud-Ressourcen skalieren innerhalb von Minuten.
Das traditionelle PAM-System war nicht für ein solches Ausmaß an Veränderungen ausgelegt.
Sicherheitsteams verwalten nun privilegierte Zugriffe über folgende Bereiche hinweg:
- Multi-Cloud-Plattformen
- SaaS-Anwendungen
- Kubernetes-Umgebungen
- Infrastruktur als Code (IaC)
- Hybride Rechenzentren
Die Verwaltung dynamischer Umgebungen mithilfe langlebiger Anmeldeinformationen führt zu unnötigem operativem Aufwand und erhöht gleichzeitig das Sicherheitsrisiko.
Moderne PAM-Systeme ersetzen statische Berechtigungen durch identitätsbasierte, zeitgebundene Zugriffskontrollen, die sich an die sich ständig verändernde Infrastruktur anpassen.
Die zunehmende Verbreitung von Identitätssystemen erschwert die Kontrolle privilegierter Zugriffe.
Jede neue Anwendung, Cloud-Plattform oder jedes neue Geschäftssystem führt zusätzliche Identitäten und Berechtigungen ein.
Im Laufe der Zeit sammeln sich in Organisationen folgende Strukturen an:
- Mitarbeiter mit übermäßigen Berechtigungen
- Auftragnehmer, die nach Projektende weiterhin Zugang behalten
- Gemeinsame Administratorkonten
- Ruhende privilegierte Konten
- Inkonsistente Zugriffsrichtlinien über verschiedene Anwendungen hinweg
Diese zunehmende Identitätsvielfalt erschwert die Beantwortung einfacher, aber entscheidender Fragen:
- Wer hat privilegierten Zugriff?
- Warum haben sie es?
- Benötigen sie es noch?
Ohne kontinuierliche Überwachung bleiben unnötige Berechtigungen aktiv und vergrößern so die Angriffsfläche der Organisation.
Identity-Centric PAM wertet kontinuierlich Identitäten aus und gleicht privilegierte Zugriffsrechte mit aktuellen Rollen, Verantwortlichkeiten und Geschäftsanforderungen ab.
Dauerhafte Berechtigungen schaffen ein anhaltendes Risiko
Viele Organisationen vergeben nach wie vor permanente Administratorrechte, um den täglichen Betrieb zu vereinfachen.
Dauerhafte Berechtigungen sind zwar praktisch, bieten Angreifern aber fortwährende Möglichkeiten zur Rechteausweitung. Sobald ein privilegiertes Konto kompromittiert ist, können sich Angreifer oft ohne weitere Genehmigungen lateral zwischen Systemen bewegen.
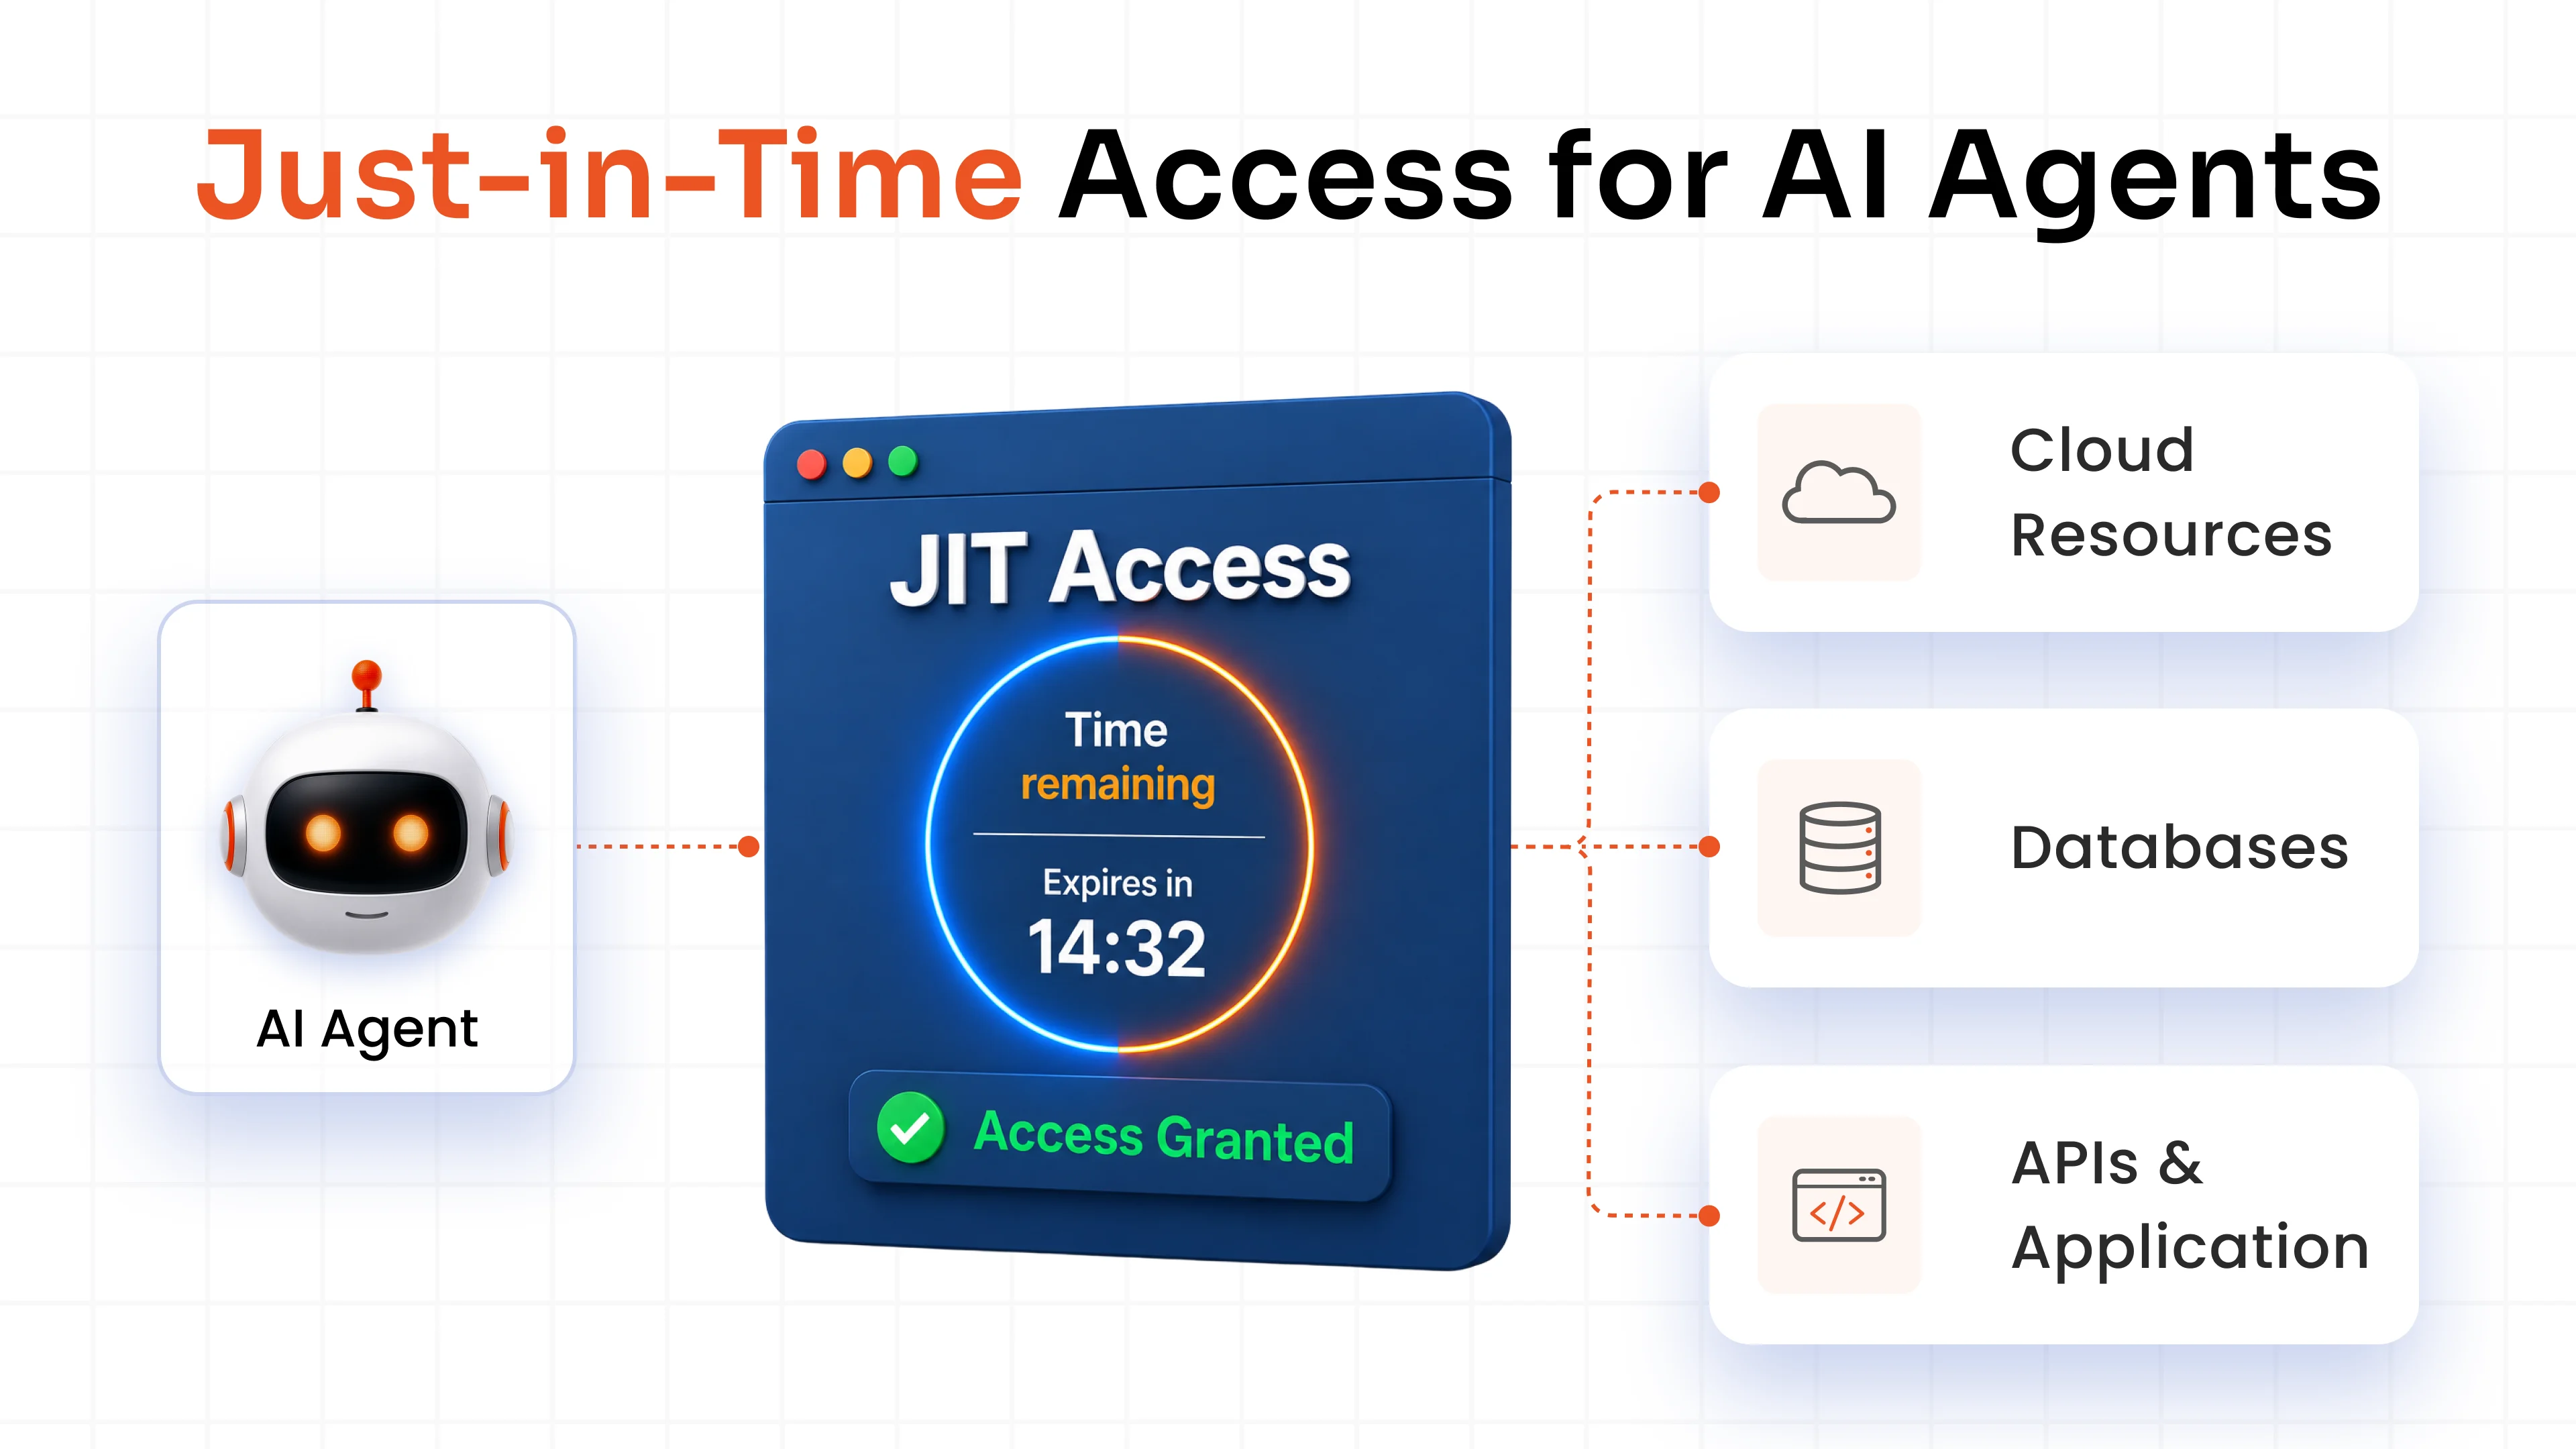
Identity-Centric PAM minimiert dieses Risiko durch Just-in-Time (JIT) Privileged Access, bei dem erhöhte Berechtigungen nur für genehmigte Aktivitäten erteilt und automatisch wieder entfernt werden, sobald die Arbeit abgeschlossen ist.
Dieser Ansatz verringert das Zeitfenster für die Offenlegung von Informationen erheblich und unterstützt gleichzeitig das Prinzip der minimalen Berechtigung.
Nicht-menschliche Identitäten breiten sich rasant aus
Menschliche Benutzer sind nicht mehr die einzigen privilegierten Identitäten in Unternehmensumgebungen.
Organisationen sind heute abhängig von:
- Dienstkonten
- APIs
- Behälter
- Automatisierungsskripte
- DevOps-Pipelines
- AI-Agenten
Viele dieser Identitäten sind permanent aktiv und verfügen oft über weitreichende Berechtigungen zur Ausführung geschäftskritischer Aufgaben.
Ohne angemessene Steuerung sind sie schwer zu überwachen und leicht auszunutzen.
Identity-Centric PAM erweitert die Kontrollen des privilegierten Zugriffs über menschliche Administratoren hinaus und wendet konsistente Authentifizierung, Autorisierung, Überwachung und Lebenszyklusverwaltung auf jede Identität an, die mit Unternehmensressourcen interagiert.
Welche Merkmale kennzeichnen eine moderne, identitätsorientierte PAM-Lösung?
Eine moderne PAM-Lösung geht weit über die reine Speicherung von Anmeldeinformationen hinaus. Sie kombiniert Identitätsanalyse, kontextbezogene Authentifizierung und kontinuierliche Überwachung, um den privilegierten Zugriff in Cloud-, Hybrid- und On-Premises-Umgebungen zu sichern.
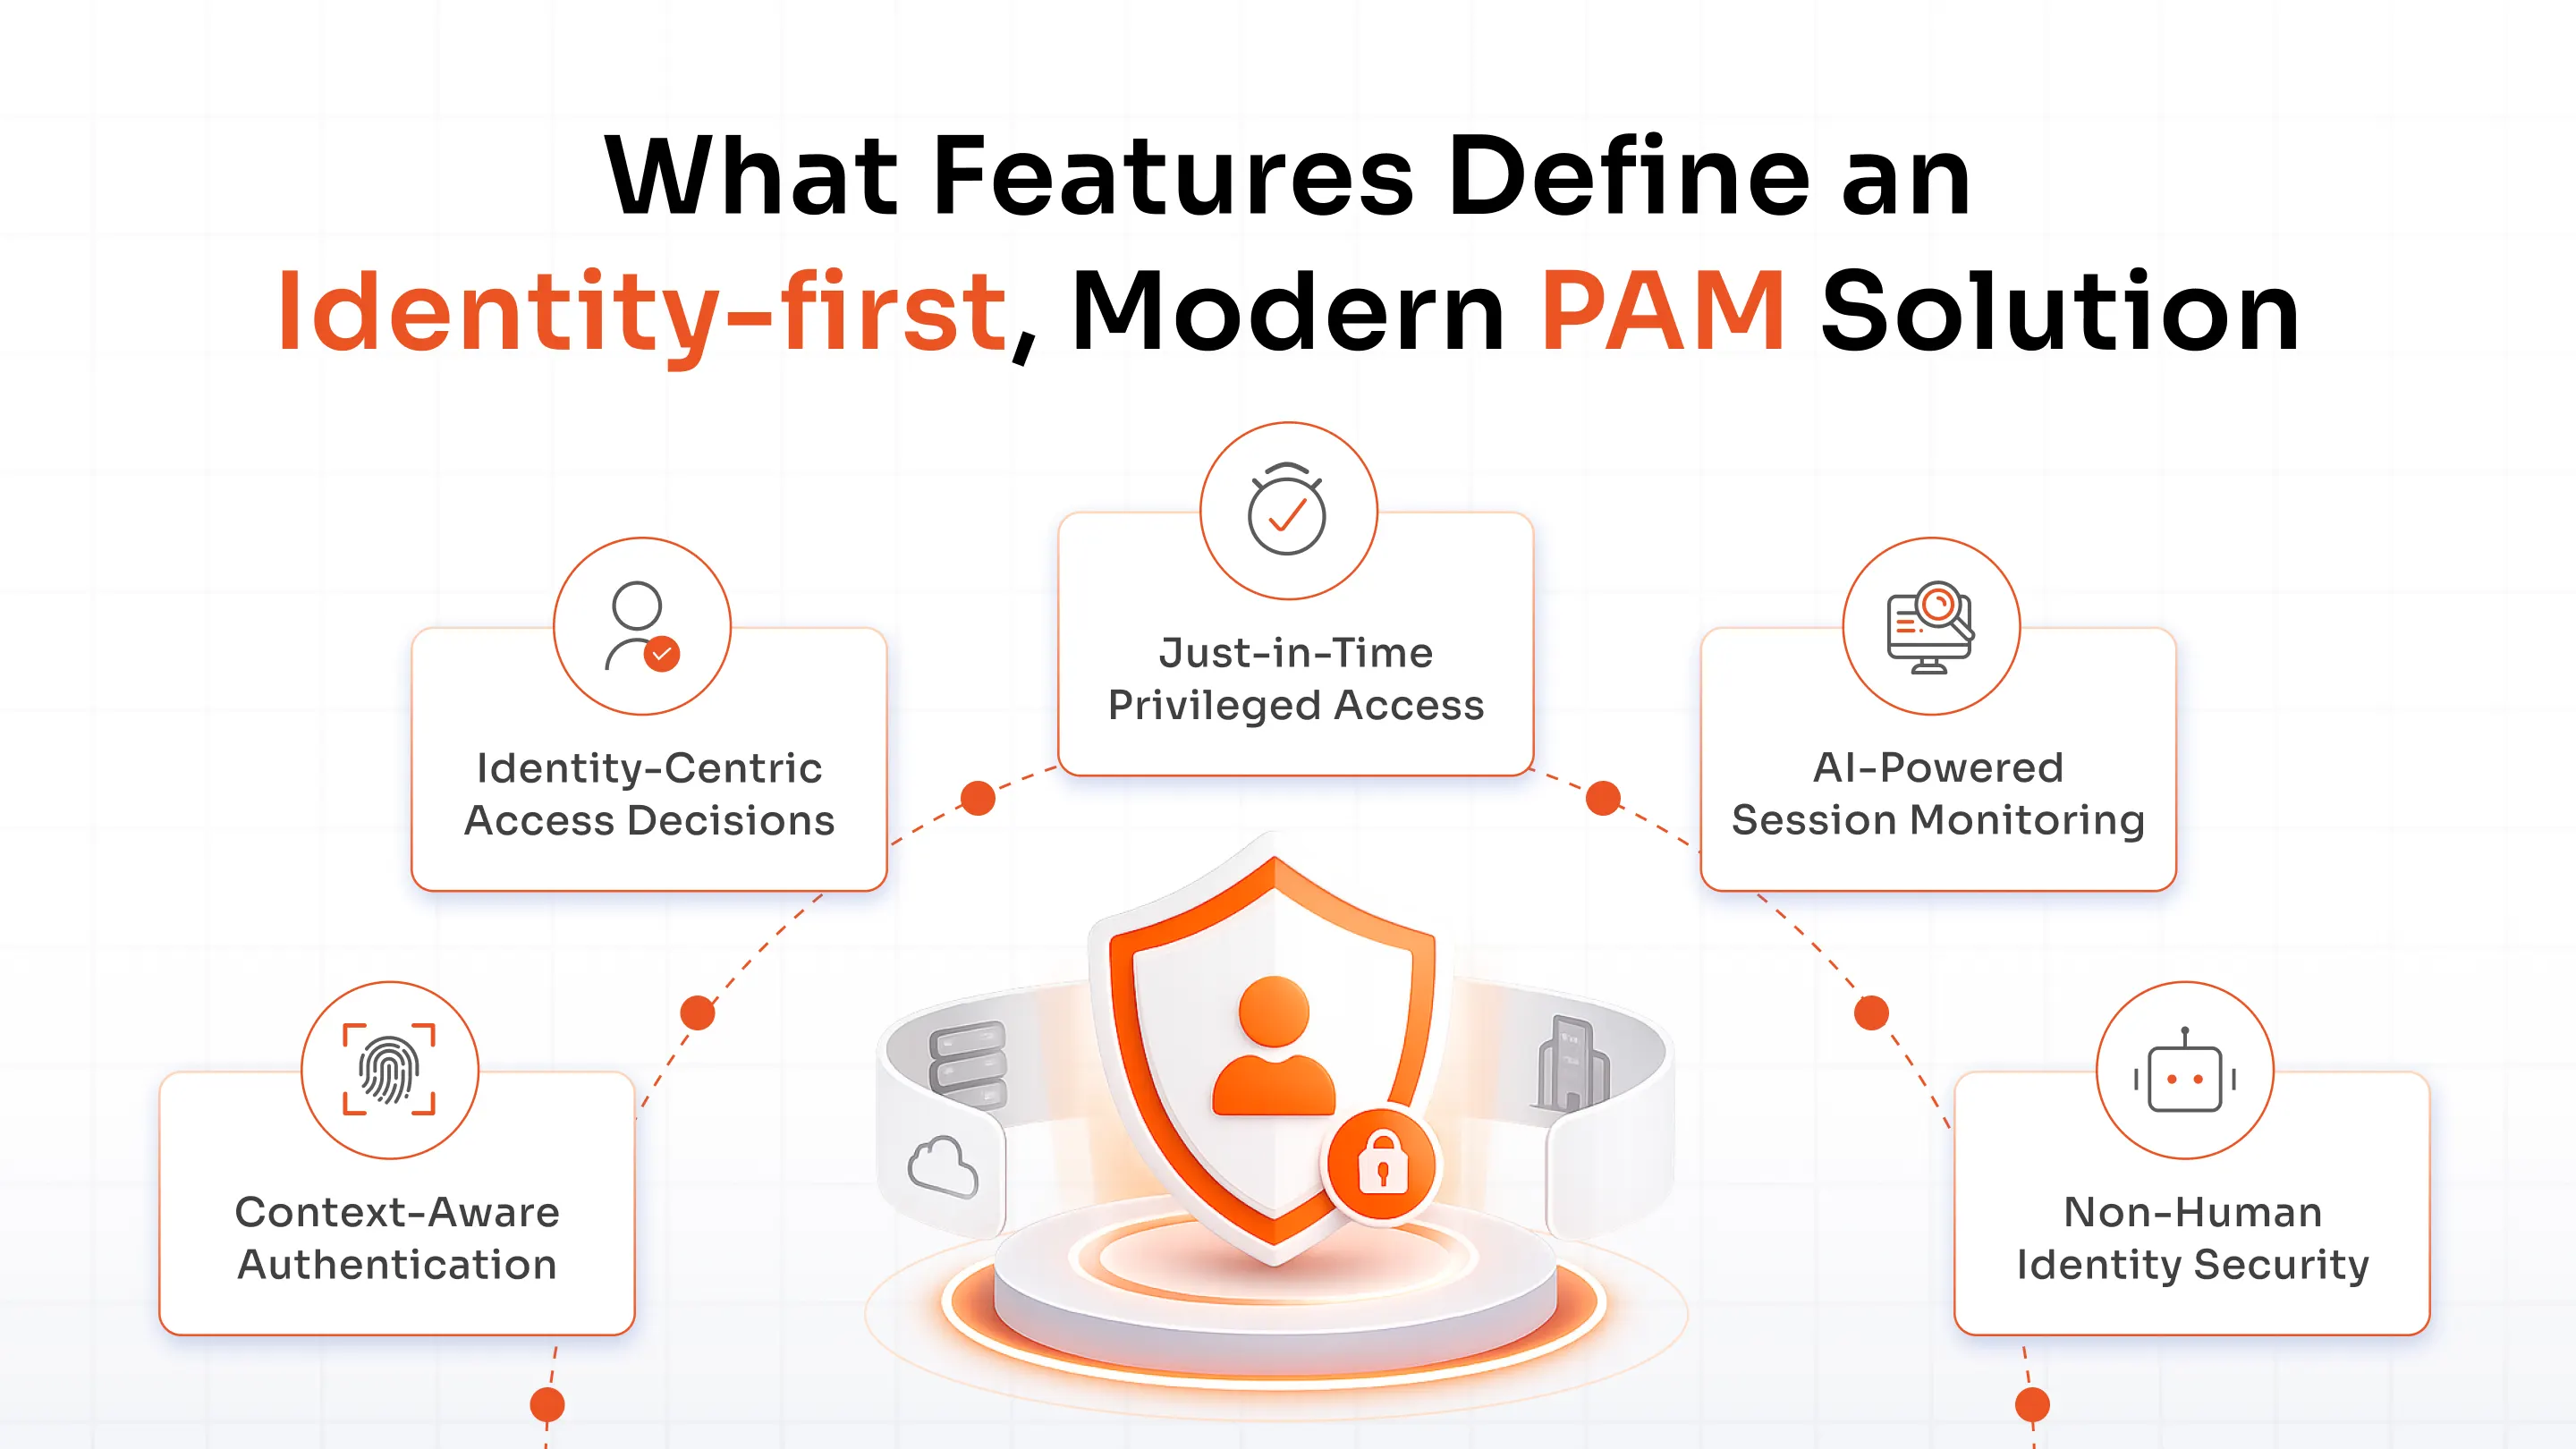
Identitätszentrierte Zugriffsentscheidungen
Moderne PAM-Systeme bewerten privilegierte Anfragen anhand von Echtzeit-Identitätssignalen, anstatt sich ausschließlich auf Passwörter oder privilegierte Konten zu verlassen.
Bei Zugriffsentscheidungen werden Benutzerrollen, Authentifizierungsmethoden, Gerätezustand, Verhaltensmuster und Kontextrisiken berücksichtigt, bevor erweiterte Berechtigungen erteilt werden.
Warum das wichtig ist: Selbst wenn Zugangsdaten kompromittiert werden, müssen Angreifer immer noch mehrere Vertrauensanforderungen erfüllen, bevor sie privilegierten Zugriff erhalten.
Just-in-Time-Privilegierter Zugriff
Modernes PAM beseitigt unnötige Dauerberechtigungen, indem es JIT erhöhte Berechtigungen nur dann gewährt, wenn Benutzer diese zur Erledigung genehmigter Aufgaben benötigen.
Sobald die Aufgabe abgeschlossen ist, wird der Zugriff automatisch und ohne manuelles Eingreifen widerrufen.
Warum das wichtig ist: Temporäre Berechtigungen verringern die Angriffsfläche und verbessern gleichzeitig die Betriebssicherheit.
Kontextbezogene Authentifizierung
Nicht jede privilegierte Anfrage birgt das gleiche Risiko.
Moderne PAM-Modelle bewerten Kontextfaktoren wie:
- Benutzerstandort
- Gerätekonformität
- Authentifizierungsstärke
- Zeitpunkt des Zugriffs
- Benutzerverhalten
- Risiko-Score
Anfragen mit höherem Risiko können zusätzliche Authentifizierungsmaßnahmen oder strengere Zugriffsrichtlinien auslösen, bevor Berechtigungen erteilt werden.
Warum das wichtig ist: Unternehmen können ein Gleichgewicht zwischen hoher Sicherheit und besserer Benutzerfreundlichkeit herstellen, indem sie die Authentifizierung an das jeweilige Risikoniveau anpassen.
KI-gestützte Sitzungsüberwachung
Herkömmliche PAM-Systeme protokollieren privilegierte Sitzungen zu Prüfzwecken. Moderne PAM-Systeme gehen noch einen Schritt weiter, indem sie KI und Verhaltensanalysen nutzen , um privilegierte Aktivitäten kontinuierlich in Echtzeit zu analysieren.
Es kann verdächtiges Verhalten wie ungewöhnliche Befehle, anormale Anmeldemuster, Versuche zur Rechteausweitung oder Richtlinienverstöße erkennen, während eine Sitzung noch aktiv ist.
Warum das wichtig ist: Die frühzeitige Erkennung ungewöhnlicher Aktivitäten privilegierter Benutzer hilft Sicherheitsteams, Bedrohungen schneller zu untersuchen und die potenziellen Auswirkungen kompromittierter Identitäten zu verringern.
Sicherheit nicht-menschlicher Identitäten
Moderne Unternehmen verwalten weit mehr als nur privilegierte Benutzerkonten. Servicekonten, APIs, Container, Automatisierungsskripte, CI/CD-Pipelines und KI-Agenten benötigen erweiterte Zugriffsrechte, um geschäftskritische Aufgaben auszuführen. In vielen Organisationen übersteigt die Anzahl dieser nicht-menschlichen Identitäten die der Mitarbeiter, wodurch sie zu einer der am schnellsten wachsenden Angriffsflächen werden.
Im Gegensatz zu menschlichen Benutzern arbeiten Maschinenidentitäten oft kontinuierlich und authentifizieren sich automatisch. Werden sie nicht ordnungsgemäß verwaltet, können sie übermäßige Berechtigungen ansammeln, fest codierte Anmeldeinformationen verwenden oder lange aktiv bleiben, nachdem sie nicht mehr benötigt werden.
Ein modernes PAM für KI-Agenten sichert diese Identitäten durch:
- Erkennung und Inventarisierung von Maschinenidentitäten
- Eliminierung fest codierter Anmeldeinformationen durch Credential Vaulting
- Automatische Rotation der Geheimnisse
- Anwendung des Prinzips der geringsten Privilegien
- Überwachung privilegierter Aktivitäten in Echtzeit
Durch die Ausweitung der privilegierten Zugriffskontrollen über menschliche Benutzer hinaus hilft Identity-Centric PAM Unternehmen dabei, jede Identität zu sichern, die mit kritischen Systemen interagiert.
Traditionelles PAM vs. identitätszentriertes PAM
Obwohl beide Ansätze darauf abzielen, privilegierte Zugriffe zu schützen, unterscheiden sie sich wesentlich in der Art und Weise, wie Zugriffsentscheidungen getroffen werden.
| Traditionelles PAM | Identitätszentriertes PAM |
|---|---|
| Schützt privilegierte Zugangsdaten | Schützt verifizierte Identitäten |
| Langlebige Administratorrechte | Just-in-Time-Privilegienzugriff |
| Statische Zugriffsrichtlinien | Dynamische, kontextsensitive Richtlinien |
| Passwortverwaltung als primäre Kontrollmaßnahme | Identitätsintelligenz und kontinuierliche Verifizierung |
| Konzentriert sich hauptsächlich auf menschliche Administratoren | Schützt sowohl menschliche als auch nicht-menschliche Identitäten |
| Sitzungsaufzeichnung für Audits | KI-gestützte Überwachung und Verhaltensanalyse |
| Primär für On-Premise-Umgebungen konzipiert | Entwickelt für Cloud-, Hybrid- und SaaS-Umgebungen |
| Authentifizierung beim Anmelden | Kontinuierliche Überprüfung während der gesamten Sitzung |
Identitätszentriertes PAM baut auf den traditionellen PAM-Funktionen auf, anstatt sie zu ersetzen. Passwortverwaltung, Passwortrotation und Sitzungsaufzeichnung bleiben unerlässlich, werden aber durch Identitätsinformationen, kontextbezogene Risikoanalyse und kontinuierliche Zugriffsvalidierung ergänzt.
Wie identitätszentriertes PAM Zero Trust ermöglicht
Zero Trust basiert auf einem einfachen Prinzip: Vertrauen ist Macht. Identitätszentriertes PAM integriert dieses Prinzip in die Verwaltung privilegierter Zugriffe, indem jede Anfrage vor, während und nach der Zugriffsgewährung geprüft wird.
Jede Identität überprüfen
Jede Anfrage nach erweiterten Berechtigungen beginnt mit einer Identitätsprüfung. Benutzer und Workloads müssen sich mit starken Methoden wie MFA, Zertifikaten oder passwortloser Authentifizierung authentifizieren, bevor sie erhöhte Zugriffsrechte anfordern können.
Kontext prüfen, bevor Zugriff gewährt wird
Die Identität allein genügt nicht. Moderne PAM-Systeme werten vor der Genehmigung privilegierter Aktionen auch Kontextsignale wie Gerätestatus, Anmeldeort, Authentifizierungsstärke, Benutzerverhalten und Risikostufe aus.
Gewähre Zugriff mit minimalen Berechtigungen
Anstelle dauerhafter Administratorrechte erhalten Benutzer nur die Berechtigungen, die zur Erledigung einer bestimmten Aufgabe erforderlich sind. Nach Abschluss der Aufgabe werden die privilegierten Zugriffsrechte automatisch entfernt.
Aktivität kontinuierlich überwachen
Privilegierte Sitzungen werden während ihrer gesamten Dauer überwacht. KI-gestützte Analysen erkennen ungewöhnliche Befehle, ungewöhnliches Verhalten oder Versuche des Missbrauchs von Berechtigungen, sodass Sicherheitsteams reagieren können, bevor ein Vorfall eskaliert.
Durch die kontinuierliche Überprüfung von Identitäten und die Einschränkung privilegierter Zugriffe hilft Identity-Centric PAM Organisationen dabei, Zero-Trust-Prinzipien in die Praxis umzusetzen, anstatt sie nur als theoretischen Rahmen zu behandeln.
Vorteile von identitätszentriertem PAM
Identity-Centric PAM hilft Unternehmen, Risiken zu reduzieren und gleichzeitig die Verwaltung privilegierter Zugriffe in modernen IT-Umgebungen zu vereinfachen.
Reduzierte Angriffsfläche
Durch die Ersetzung von permanenten Berechtigungen durch Just-in-Time-Zugriff wird die Anzahl der für Angreifer verfügbaren privilegierten Konten minimiert.
Stärkere Compliance
Umfassende Prüfprotokolle , identitätsbasierte Zugriffskontrollen und Sitzungsüberwachung vereinfachen die Einhaltung von Vorschriften und Rahmenwerken wie ISO 27001 , PCI DSS , HIPAA, SOC 2 und NIST.
Bessere Transparenz über verschiedene Identitäten hinweg
Sicherheitsteams erhalten einen zentralisierten Überblick über privilegierte Benutzer, Dienstkonten, Anwendungen und Maschinenidentitäten, wodurch es einfacher wird, übermäßige Berechtigungen und Richtlinienverstöße zu erkennen.
Schnelleres Zugriffsmanagement
Identitätsbasierte Richtlinien automatisieren die Bereitstellung, die Rechteerweiterung und den Zugriffsentzug, wodurch der administrative Aufwand reduziert und gleichzeitig die betriebliche Effizienz verbessert wird.
Verbesserte User Experience
Adaptive Authentifizierung und Just-in-Time-Zugriff ermöglichen es berechtigten Benutzern, schnell privilegierte Zugriffsrechte zu erlangen, ohne die Sicherheit zu beeinträchtigen.
Sichere Cloud- und Hybridumgebungen
Identity-Centric PAM bietet konsistente privilegierte Zugriffskontrollen über Cloud-Plattformen, SaaS-Anwendungen, lokale Infrastrukturen und hybride Umgebungen hinweg.
Warum Unternehmen auf Identitätsbasierte Sicherheit umsteigen
Unternehmen setzen verstärkt auf Identitätsschutz, da Identitäten zum Hauptziel moderner Cyberangriffe geworden sind. Im Zuge der fortschreitenden digitalen Transformation von Unternehmen ist die Sicherung von Identitäten genauso wichtig geworden wie die Sicherung der Infrastruktur.
Mehrere Trends beschleunigen diesen Wandel.
Cloud-First-Betrieb
Die Einführung von Cloud-Lösungen hat eine dynamische Infrastruktur hervorgebracht, in der sich Benutzer, Workloads und Anwendungen ständig ändern. Identitätsbasierte Zugriffskontrollen bieten die notwendige Flexibilität, um diese Umgebungen zu sichern.
Wachstum von SaaS-Anwendungen
Jede SaaS-Plattform führt zusätzliche Identitäten, Rollen und Berechtigungen ein. Identitätsbasierte Sicherheit hilft Unternehmen dabei, eine einheitliche Governance über Hunderte von Anwendungen hinweg zu gewährleisten.
Hybride Arbeitsmodelle und Zusammenarbeit mit Drittanbietern
Mitarbeiter, Auftragnehmer und Lieferanten greifen regelmäßig von verschiedenen Standorten und Geräten auf Unternehmensressourcen zu. Identitätsbasierte Verifizierung gewährleistet, dass privilegierte Zugriffe unabhängig vom Ursprung der Anfragen geschützt bleiben.
KI und Automatisierung
Organisationen setzen zunehmend auf KI-Agenten, Automatisierungsplattformen und maschinelle Identitäten, um kritische Vorgänge durchzuführen. Diese Identitäten erfordern dieselben Kontrollmechanismen hinsichtlich Governance, Transparenz und minimaler Berechtigungen wie menschliche Benutzer.
Zunehmende Compliance-Anforderungen
Regulatorische Rahmenbedingungen betonen weiterhin Identitätsmanagement, das Prinzip der minimalen Berechtigungen, die Nachvollziehbarkeit und die kontinuierliche Überwachung. Identitätszentriertes PAM unterstützt Unternehmen dabei, diese Anforderungen zu erfüllen und gleichzeitig ihre allgemeine Sicherheitslage zu verbessern.
Identitätsbasierte Sicherheit ersetzt nicht die traditionellen Sicherheitskontrollen. Vielmehr liefert sie die notwendigen Informationen und den Kontext, um Entscheidungen über privilegierte Zugriffe präziser, anpassungsfähiger und widerstandsfähiger gegenüber sich wandelnden Bedrohungen zu gestalten.
Wie miniOrange identitätszentriertes PAM liefert
Modernes privilegiertes Zugriffsmanagement erfordert mehr als nur die Verwaltung von Anmeldeinformationen. miniOrange PAM kombiniert Identitätsanalysen mit privilegierten Zugriffskontrollen, um Unternehmen bei der Sicherung menschlicher und nicht-menschlicher Identitäten in Cloud-, Hybrid- und On-Premises-Umgebungen zu unterstützen.
Mit miniOrange können Organisationen:
- Überprüfung privilegierter Benutzer mittels MFA und adaptiver Authentifizierung.
- Um dauerhafte Zugriffsrechte zu unterbinden, sollte eine bedarfsgerechte Rechteausweitung erzwungen werden.
- Wenden Sie rollenbasierte Zugriffskontrollen an, die auf die Geschäftsverantwortlichkeiten abgestimmt sind.
- Sichern Sie Servicekonten, APIs und Maschinenidentitäten zusammen mit menschlichen Benutzern.
- Überwachen Sie privilegierte Sitzungen mithilfe von Echtzeitanalysen und Verhaltensüberwachung.
- Vereinfachen Sie die Einhaltung von Vorschriften durch zentralisierte Berichterstattung und detaillierte Prüfprotokolle.
- Einheitliche Bereitstellung über Cloud-, Hybrid- und On-Premises-Infrastrukturen hinweg.
Egal ob Sie veraltete PAM-Systeme modernisieren oder eine Zero-Trust-Architektur aufbauen, miniOrange bietet die Transparenz, Kontrolle und Flexibilität, die für die Sicherung privilegierter Zugriffe im Unternehmensmaßstab erforderlich sind.
Sicherer privilegierter Zugriff mit Identität im Zentrum
Privilegierte Zugriffe bleiben eines der wertvollsten Ziele für Angreifer, doch die Art und Weise, wie Unternehmen diese verwalten, hat sich grundlegend verändert. Mit der Einführung cloudnativer Infrastrukturen, der Nutzung KI-gestützter Automatisierung und der Unterstützung verteilter Teams müssen Entscheidungen über privilegierte Zugriffe weit mehr als nur Administratorrechte berücksichtigen.
Identitätszentriertes PAM begegnet dieser Herausforderung, indem es den Fokus von der Verwaltung privilegierter Konten auf die Kontrolle der Identitäten hinter jeder privilegierten Aktion verlagert. Durch die Kombination von Identitätsinformationen, Just-in-Time-Zugriff, kontextbezogener Authentifizierung, kontinuierlicher Überwachung und umfassender Prüfung können Unternehmen ihre Angriffsfläche deutlich reduzieren, gleichzeitig die Zero-Trust-Sicherheit stärken und die sich wandelnden Compliance-Anforderungen erfüllen.
Hinterlasse einen Kommentar