

Für Organisationen, die noch auf fragmentierte Tools angewiesen sind, bietet Identity Fabric die Möglichkeit, alles an einem Ort zu vereinen.
Was ist Identity Fabric und warum gewinnt es an Bedeutung? Die Antwort liegt in der Fähigkeit von Identity Fabric, Identitätssysteme zu vereinheitlichen, ohne einen kompletten Austausch zu erzwingen. Identity Fabric fungiert als flexible Verbindungsschicht, die Identitätsanbieter, Anwendungen und Sicherheitskontrollen in einem kohärenten Rahmen zusammenführt.
Anstatt weitere Werkzeuge zur Komplexitätsbewältigung einzuführen, reduziert Identity Fabric diese. Es orientiert sich eng an den Zero-Trust-Prinzipien für Identitätsmanagement und unterstützt modernes Identitäts- und Zugriffsmanagement (IAM).IAM) Architektur und ermöglicht es Organisationen, sich schnell an sich ändernde Sicherheitsanforderungen anzupassen.
Was ist Identitätsgewebe?
Identity Fabric ist ein Architekturansatz, der verschiedene Identitätssysteme, -tools und -dienste in einem einheitlichen Framework verbindet und orchestriert. Es ersetzt keine bestehenden Identitätslösungen, sondern integriert diese mithilfe von APIs, Konnektoren und Orchestrierungsschichten.
Im Kern ermöglicht Identity Fabric die nahtlose Orchestrierung von Identitäten über verschiedene Umgebungen hinweg, wie Cloud-Plattformen, On-Premise-Systeme, SaaS-Anwendungen und APIs.
Vereinfacht ausgedrückt schafft Identity Fabric eine flexible Identitätsschicht, die es Organisationen ermöglicht, Authentifizierung, Autorisierung und Identitätsgovernance konsistent zu verwalten, ohne an einen einzelnen Anbieter oder ein einzelnes System gebunden zu sein.
Warum Identitätssicherheitsarchitektur für moderne Unternehmen wichtig ist
Hier sind fünf Gründe, warum eine Identitätssicherheitsinfrastruktur für Unternehmen (große, mittlere und kleine) unerlässlich ist:
1. Beseitigung der Identitätsfragmentierung
Die meisten Unternehmen arbeiten mit mehreren Identitätsanbietern, Verzeichnissen und Zugriffstools. Diese Fragmentierung führt zu Lücken in der Transparenz und Kontrolle. Identity Fabric vereinheitlicht diese Systeme und ermöglicht die zentrale Durchsetzung von Richtlinien.
2. Initiativen zur Identitätsverbesserung beschleunigen
Die Einführung neuer Identitätslösungen dauert aufgrund von Integrationsherausforderungen traditionell Monate. Mit Identity Fabric können Unternehmen neue Anwendungen oder Dienste schnell über vorgefertigte Konnektoren und APIs anbinden und so die Bereitstellungszeit deutlich verkürzen.
3. Unterstützung verteilter und Multi-Cloud-Umgebungen
Moderne Unternehmen arbeiten mit AWS, Azure, GCP und privaten Rechenzentren. Identity Fabric bietet eine einheitliche Identitätsebene über all diese Umgebungen hinweg und gewährleistet so einen sicheren Zugriff unabhängig vom Hosting-Ort der Ressourcen.
Schlüsselkomponenten der Identitätsstruktur
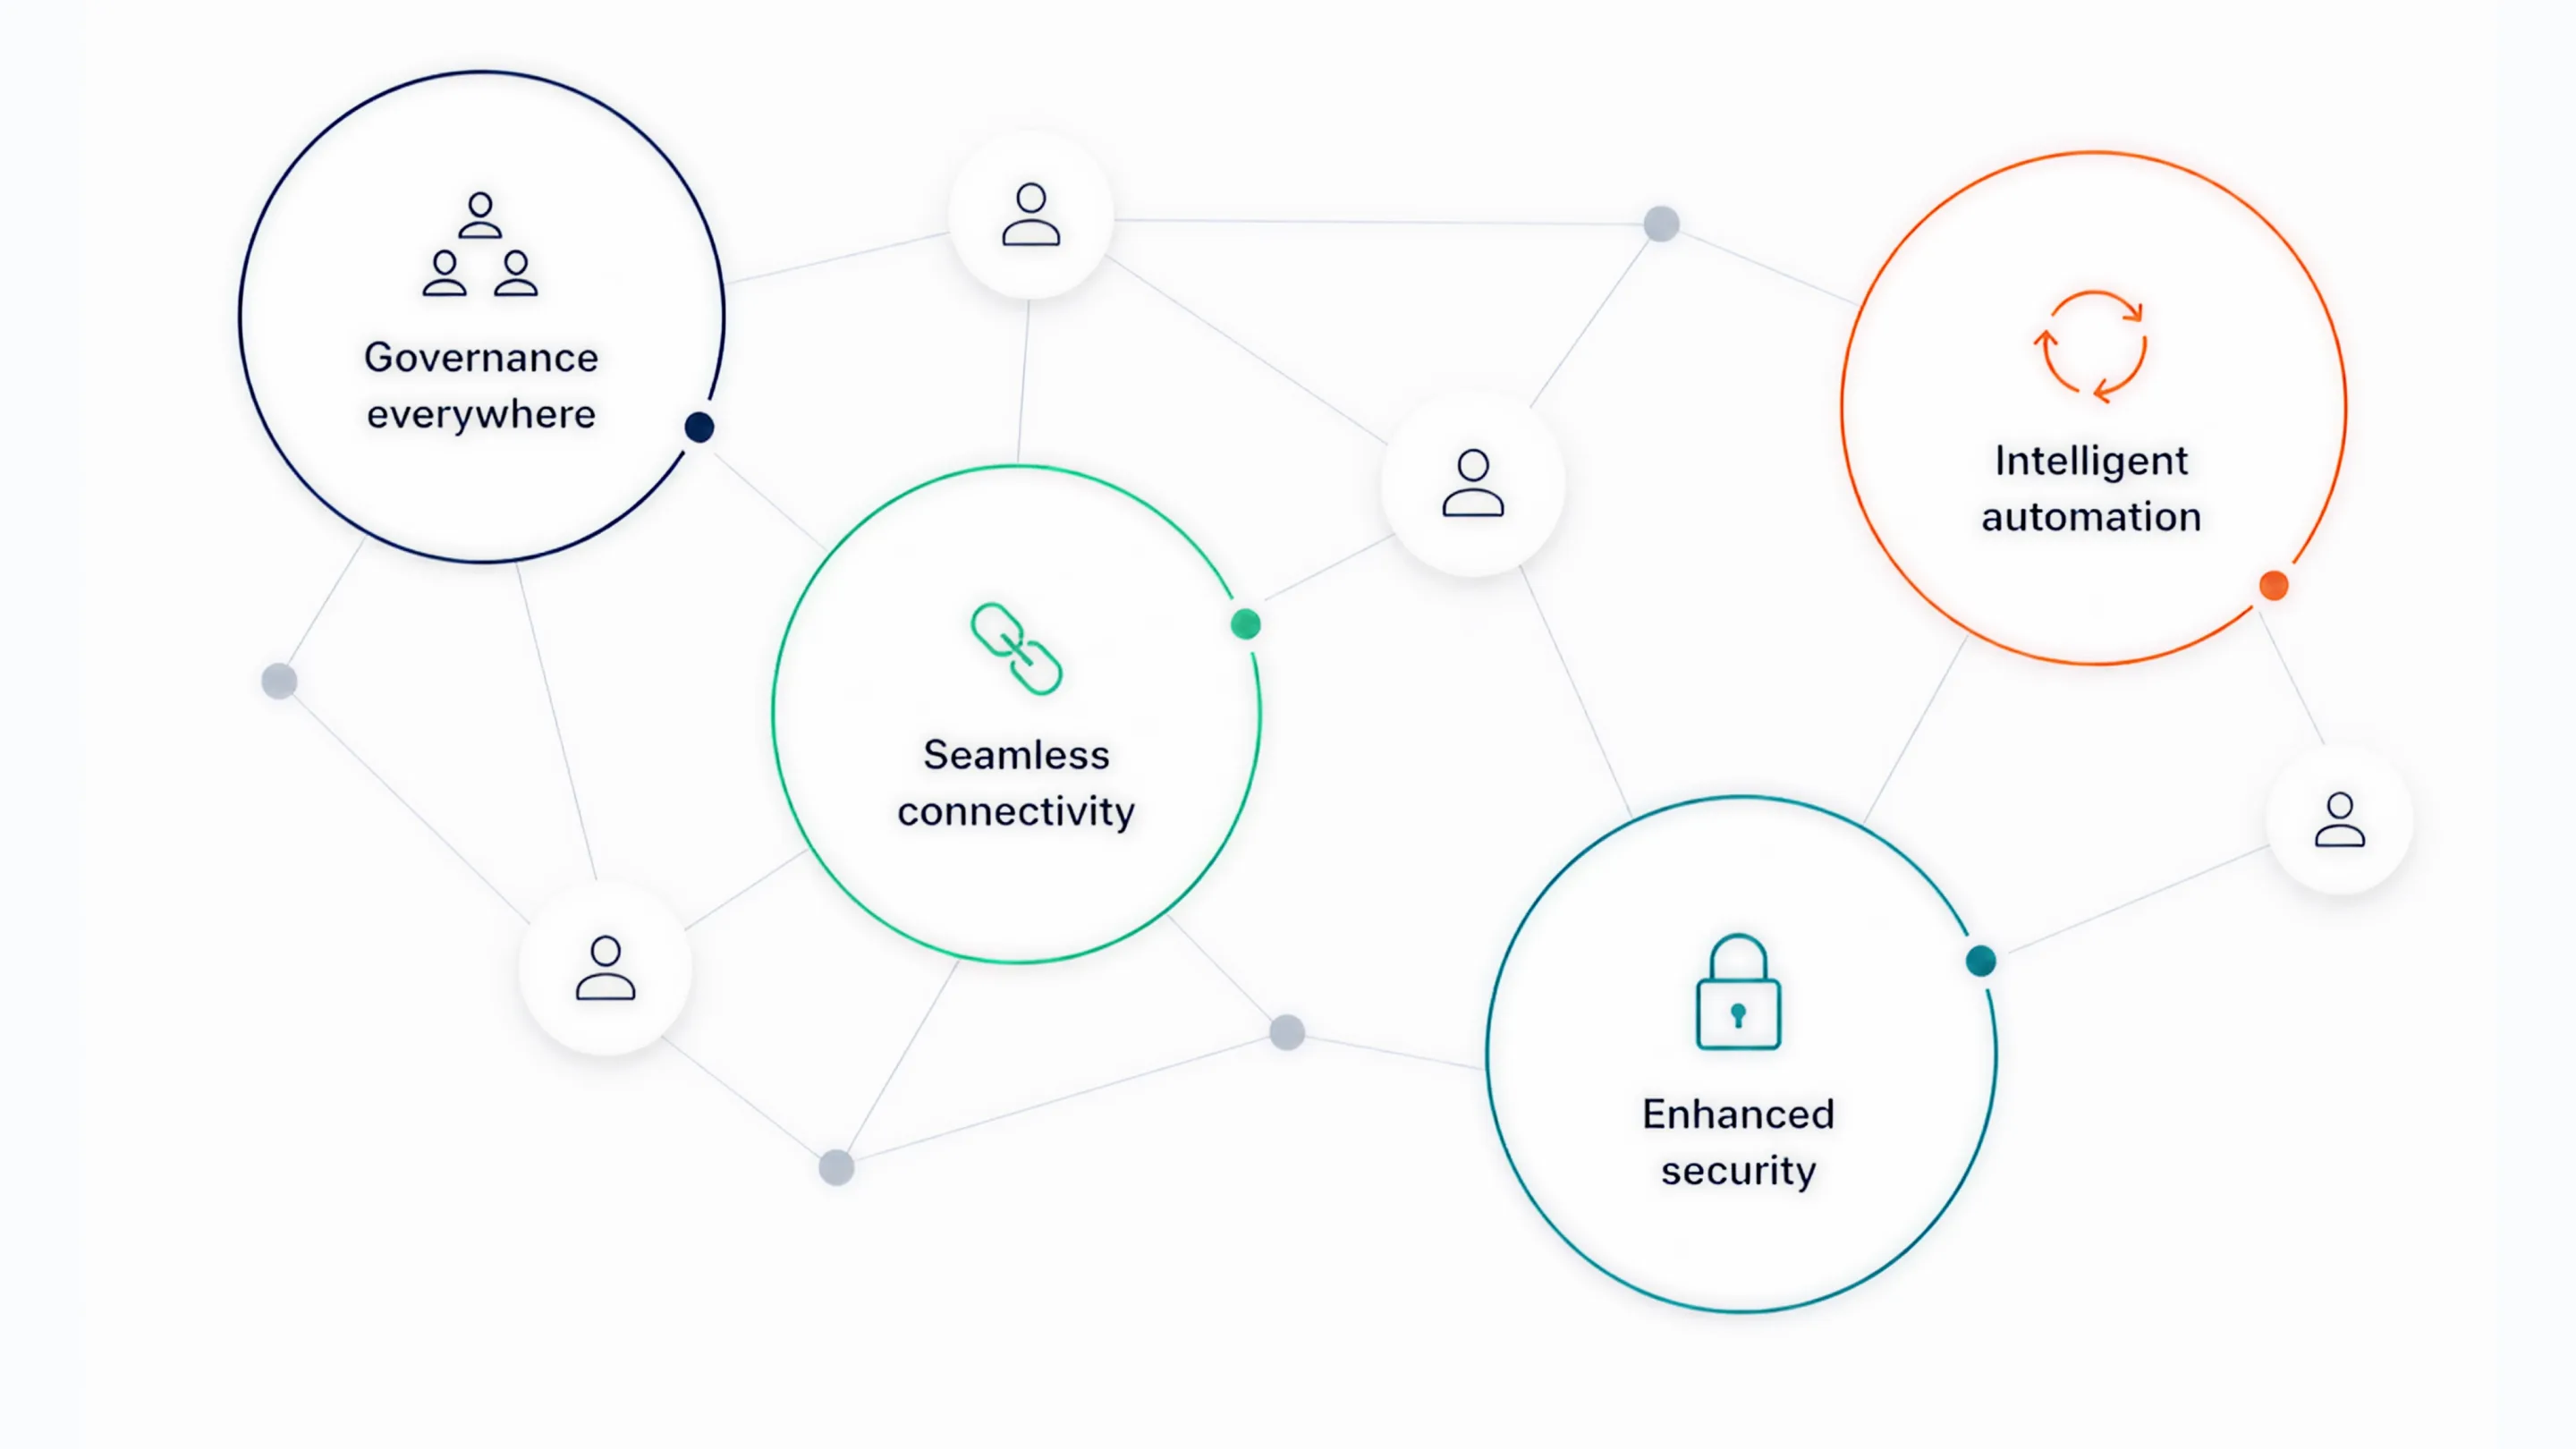
Identity Fabric basiert auf einer Reihe von Kernfunktionen, die zusammenarbeiten, um Authentifizierung, Autorisierung und Identitätsmanagement in all Ihren Umgebungen zu vereinheitlichen. Zu den Komponenten, die dies ermöglichen, gehören:
1. Einmaliges Anmelden (SSO)
Eine SSO-Lösung ermöglicht Benutzern den Zugriff auf mehrere Anwendungen mit einem einzigen Satz von Anmeldeinformationen. Innerhalb der Identitätsarchitektur fungiert SSO als grundlegende Schicht, die die Benutzerfreundlichkeit verbessert und gleichzeitig die zentrale Authentifizierungskontrolle aufrechterhält.
2. Multi-Faktor-Authentifizierung (MFA)
Die MFA-Lösung stärkt die Sicherheit, indem sie zusätzlich zu Passwörtern weitere Verifizierungsfaktoren wie Hardware-Token, OTP, Biometrie usw. erfordert, um Kontoübernahmeangriffe zu reduzieren.
3. Identitätsverzeichnisse
Verzeichnisse speichern Benutzeridentitäten und -attribute. Identity Fabric verbindet mehrere Verzeichnisse, wie beispielsweise Active Directory und Cloud-basierte Verzeichnisse, und schafft so eine einheitliche Identitätssicht.
4. SCIM-Bereitstellung
SCIM-Provisionierung ist eine automatisierte Bereitstellung und Aufhebung von Berechtigungen, die den Zugriff über SaaS-, On-Premise- und Cloud-Anwendungen hinweg synchronisiert, wenn Benutzer/Mitarbeiter dem Unternehmen beitreten, wechseln oder es verlassen. Identity Fabric nutzt das SCIM-Protokoll, um eine konsistente Identitätsverwaltung über alle Anwendungen hinweg zu gewährleisten.
5. APIs und Konnektoren
APIs und Konnektoren bilden das Rückgrat der Identitätsarchitektur. Sie ermöglichen die Kommunikation zwischen unterschiedlichen Systemen und somit die Integration ohne individuelle Entwicklung.
6. Identitäts-Orchestrierungs-Engine
Eine richtlinienbasierte Workflow-Schicht, die Anmeldevorgänge, Risikoprüfungen, die Multi-Faktor-Authentifizierung und Autorisierungsentscheidungen über alle verbundenen Systeme hinweg koordiniert.
Die Kernprinzipien der Identitätsstruktur
The Tech Republic hat zehn Prinzipien für die Gestaltung einer Corporate Identity hervorgehoben, die Gartner zur Unterstützung seiner Kunden bei der Entwicklung eines entsprechenden Modells verwendet . Diese Prinzipien lauten wie folgt:
- Spielraum für Mensch und Maschine
- Die Topologie umfasst zentrale Steuerung und dezentrale Ermöglichung.
- Architektur sollte kompositionsfähig, orchestriert und reiseorientiert sein.
- Adaptive, kontinuierliche, risikobewusste und widerstandsfähige Sicherheitsniveaus
- Standards müssen allgegenwärtig sein.
- Konnektivität umfasst ereignisbasierte Integration
- Der Wandel ist kontinuierlich und automatisiert.
- Bedrohungserkennung und -abwehr müssen präskriptiv und abhilfeorientiert sein.
- Datenschutz ist für alle da.
- Kontinuierliche Beobachtbarkeit aufrechterhalten
Architektur der Identitätsstruktur: Wie sie funktioniert
Im Wesentlichen fungiert eine Identitätsarchitektur als Schnittstelle zwischen Ihrem bestehenden Identitäts-Stack und Ihren Anwendungen und verbindet alles über eine Orchestrierungsschicht und offene Protokolle.
Die Kernebenen des Identitätsgefüges, die dessen Funktionsweise bestimmen, sind:
1. Identitätsquellen
HR-Systeme, Active Directory, LDAP und Cloud-Verzeichnisse speichern die wichtigsten Identitätsattribute, Gruppenzugehörigkeiten und Lebenszyklusdaten, die definieren, wer ein Benutzer ist.
2. Identitätsanbieter (IdPs und SSO-Dienste)
Workforce IdPs und CIAM Plattformen Sie übernehmen die Authentifizierung und die Token-Ausstellung und wandeln Rohdaten der Identität in verifizierbare Anmeldeinformationen um, denen Ihre Apps vertrauen können.
3. Orchestrierungsschicht (Identitätsgewebekern)
Die Orchestrierungsschicht der Identitätsarchitektur arbeitet über mehreren Identitätsanbietern und Verzeichnissen, um Richtlinien anzuwenden, den Datenverkehr zu leiten, die Identitätsorchestrierung durchzuführen und Zero-Trust-Identitätsentscheidungen auf konsistente Weise durchzusetzen.
4. APIs und Konnektoren
Standardbasierte APIs und Konnektoren (SAML, OIDC, OAuth, SCIM, LDAP) verbinden die Architektur sowohl mit Identitätssystemen als auch mit Anwendungen, sodass Sie Anbieter und Plattformen weiterentwickeln können, ohne den Anwendungscode ändern zu müssen.
5. Anwendungen und Dienste
SaaS-, On-Premise-, mobile und API-basierte Dienste integrieren sich einmalig in die Identitätsinfrastruktur und nutzen diese für Single Sign-On , MFA, Autorisierung und Identitätsverwaltung, anstatt diese Logik selbst zu verwalten.
Identitätsgewebe vs. Traditionell IAM
Traditionell IAM Systeme sind oft zentralisiert und starr, während Identitätsstrukturen dezentralisiert und flexibel sind. Für einen detaillierten Überblick haben wir eine umfassende Vergleichstabelle zusammengestellt:
| Funktion | Traditionell IAM | Identitätsstoff |
|---|---|---|
| Architektur | Monolithische Struktur | Modularer, API-gesteuerter Ansatz |
| Flexibilität | Begrenzt | Passt sich an |
| Integration | Benötigt kundenspezifische Integration | Verwendet vorgefertigte Steckverbinder |
| Skalierbarkeit | Moderat | Hoch |
| Einsatz | Complex | Agil |
| Benutzererfahrung | Fragmentierte | Einheitlicher |
| Lieferantenabhängigkeit | Verschließt die Organisation | Fördert die Anbieterneutralität |
Das modern IAM Lösung verlagert sich zunehmend in Richtung Identity Fabric, da dies besser mit Cloud-nativen und Zero-Trust-Anforderungen übereinstimmt.
Identitätsstruktur und Zero-Trust-Sicherheit
Zero-Trust-Identität basiert auf dem Prinzip: Niemals vertrauen, immer überprüfen.
Identity Fabric ermöglicht dies durch die Unterstützung folgender Faktoren:
- Kontinuierliche Authentifizierung, bei der die Identität des Benutzers während der gesamten Sitzung überprüft wird.
- Kontextsensitiver Zugriff unter Verwendung von Signalen wie Geräteposition und Standort
- Richtliniendurchsetzung in allen Systemen, um eine einheitliche Zugriffskontrolle zu gewährleisten
Anstatt sich auf ein einzelnes Authentifizierungsereignis zu verlassen, wertet Identity Fabric das Vertrauen kontinuierlich aus, wodurch es sich ideal für Zero-Trust-Implementierungen eignet.
Identity Fabric vs. Identity Infrastructure
Die Identitätsinfrastruktur umfasst die zugrundeliegenden Systeme, wie z. B. Verzeichnisse, Identitätsanbieter und Authentifizierungsdienste.
Die Identitätsarchitektur ist über dieser Infrastruktur angesiedelt und verbindet sie. Während die Infrastruktur die Bausteine bereitstellt, liefert die Identitätsarchitektur die Intelligenz und Orchestrierung, die für deren Vereinheitlichung erforderlich sind.
Identity Fabric vs. konvergente Identität
Konvergierte Identität oder konvergiert IAM, ist ein Sicherheitsansatz, der verschiedene Identitätslösungen wie Zugriffsmanagement zusammenführt. Identitätsgovernance und -verwaltung (IGA) und Privilegierte Zugriffsverwaltung (PAM), in einer einzigen, einheitlichen Plattform. Zudem sollen Kunden-, Mitarbeiter- und Partneridentitäten in einem einzigen System zusammengeführt werden.
Identity Fabric verfolgt einen anderen Ansatz. Es verbindet mehrere Identitätssysteme, anstatt eine Konsolidierung zu erzwingen. Dadurch ist es flexibler und einfacher in komplexen Umgebungen zu implementieren.
Was sind die Prinzipien der Immunität gegen Identitätsgefüge?
Die Grundsätze lauten wie folgt:
- Kontinuierliche Überprüfung: Zugriffsentscheidungen sind nicht statisch. Die Identitätsarchitektur wertet kontinuierlich das Nutzerverhalten und den Kontext aus, um dauerhaftes Vertrauen zu gewährleisten.
- Null Vertrauen: Identity Fabric setzt Zero-Trust-Identitätsprinzipien durch, indem jede Zugriffsanfrage unabhängig von ihrer Herkunft überprüft wird.
- Geringstes Privileg: Benutzern wird nur der benötigte Zugriff gewährt. Identity Fabric passt Berechtigungen dynamisch basierend auf Rollen und Kontext an.
Bei der Immunität der Identitätsinfrastruktur geht es um die kontinuierliche Überprüfung von Identitäten, die standardmäßige Durchsetzung von Zero Trust und die strikte Beschränkung von Berechtigungen, damit Sicherheitslücken eingedämmt werden, bevor sie sich ausbreiten können.
Anwendungsfälle von Identitätsgewebe
Hier können Sie Identity Fabric in Aktion sehen:
- Multi-Cloud-Identitätsmanagement: Organisationen können Identitäten über mehrere Cloud-Anbieter hinweg konsistent verwalten, ohne Richtlinien duplizieren zu müssen.
- NHIs und Agentic AI: Nichtmenschliche Identitäten wie z. B. Servicekonten und AI-Agenten Sicherer Zugriff ist erforderlich. Identity Fabric bietet Transparenz und Kontrolle über diese Identitäten.
- Fusionen und Übernahmen: Bei Fusionen und Übernahmen ist die Integration von Identitätssystemen komplex. Identity Fabric ermöglicht es Unternehmen, Systeme schnell und ohne vollständige Konsolidierung zu verbinden.
- Hybrid- und On-Premise-Umgebungen: Identity Fabric überbrückt die Lücke zwischen Legacy-Systemen und modernen Cloud-Anwendungen und gewährleistet so eine bessere Zugriffskontrolle.
- Kundenidentität (CIAM): Identitätsstoffe verstärken die Kundenidentitäts- und Zugriffsverwaltung (CIAM) Lösung durch die Verknüpfung von Kundenidentitätssystemen mit Backend-Diensten, wodurch Benutzerfreundlichkeit und Sicherheit verbessert werden.
- Belegschaft IAM Integration: Mitarbeiter nutzen häufig mehrere Tools. Identity Fabric gewährleistet einheitliche Zugriffsrichtlinien für alle Anwendungen der Belegschaft.
- API-Sicherheit: APIs stellen kritische Angriffsflächen dar. Identity Fabric sichert den API-Zugriff durch die Durchsetzung von Authentifizierungs- und Autorisierungsrichtlinien.
- Governance und Compliance: Identity Fabric bietet eine zentrale Transparenz und erleichtert so die Durchsetzung von Governance-Richtlinien, die Nachverfolgung von Zugriffen, die Einhaltung von Vorschriften und die Vorbereitung auf Audits.
Für Unternehmen, die eine einheitliche Markenidentität entwickeln möchten, gehören die oben genannten Orte zu den gefragtesten Anlaufstellen, wo man sich bewerben und sichtbare Ergebnisse erzielen kann.
Identitätsarchitektur für Compliance und Sicherheit
Die Sicherheit der Identitätsinfrastruktur spielt eine Schlüsselrolle bei der Erfüllung regulatorischer Anforderungen wie SAMA, PCI DSS, ISO 27001, DSGVO und mehr.
Es unterstützt die Einhaltung der Vorschriften durch:
- Zentralisierung der Richtliniendurchsetzung über alle Systeme hinweg
- Erstellung von revisionssicheren Protokollen für alle Identitätsaktivitäten
- Gewährleistung einer einheitlichen Zugriffskontrolle über alle Umgebungen hinweg
Dadurch wird das Risiko von Compliance-Lücken verringert und die Prüfprozesse vereinfacht.
Herausforderungen bei der Implementierung von Identity Fabric
Die Herausforderungen bei der Implementierung einer Corporate Identity sind durchaus real. Eine klare Definition dieser Herausforderungen hilft Ihnen, die Erwartungen der Stakeholder zu steuern und die benötigte Zeit, das Budget und die erforderlichen Kompetenzen sicherzustellen.
- Integrationskomplexität: Die Verbindung mehrerer älterer und moderner Systeme, von denen jedes seine eigenen Protokolle hat, kann ohne eine klare Integrationsstrategie, eine Referenzarchitektur und einen gestaffelten Einführungsplan eine Herausforderung darstellen.
- Legacy-Systeme: Ältere oder kundenspezifische Anwendungen verfügen möglicherweise nicht über die Unterstützung moderner APIs oder Standards, wodurch die Teams gezwungen sind, auf Proxys, Adapter oder kundenspezifische Konnektoren zurückzugreifen.
- Fähigkeitsanforderungen: Für eine erfolgreiche Implementierung werden Mitarbeiter benötigt, die sich mit Identitäts-Orchestrierung, Protokollen wie SAML, OIDC und SCIM sowie API-basierter Integration auskennen, was unter Umständen eine Weiterbildung Ihrer bestehenden Mitarbeiter erforderlich macht. IAM ein Team zusammenstellen oder Spezialisten hinzuziehen.
- Erster Einrichtungsaufwand: Die Entwicklung der Textilarchitektur, die Auswahl der Werkzeuge, die Erstellung wiederverwendbarer Muster und die Integration der ersten Anwendungen erfordern einen erheblichen Vorlauf an Zeit und Investitionen, bevor ein sichtbarer Geschäftsnutzen entsteht.
Diese Herausforderungen lassen sich bewältigen, indem man die Unterstützung offener Standards und Protokolle (OIDC, SAML, SCIM, OAuth) sicherstellt und die erforderlichen Kompetenzen erwirbt. Dazu gehört auch die Anwendung der richtigen Fähigkeiten, wie beispielsweise die Überwachung von Audit-Abläufen, die Zentralisierung von Richtlinien und die API-gesteuerte Integration.
Wie Sie die richtige Identitäts-Textillösung auswählen
Die Auswahl der passenden Identity-Fabric-Lösung erfordert die Berücksichtigung verschiedener Faktoren. Achten Sie auf leistungsstarke Integrationsfunktionen, die sowohl ältere als auch moderne Systeme unterstützen. Stellen Sie sicher, dass die Plattform mit Ihrem Unternehmen skalierbar ist und steigende Identitäts-Workloads bewältigen kann.
Zu den Sicherheitsfunktionen sollten erweiterte Authentifizierung, risikobasierte Zugriffskontrolle und Unterstützung für Zero-Trust-Identität gehören. Die Einhaltung von Compliance-Vorgaben ist ebenso wichtig, insbesondere für regulierte Branchen.
Schließlich sollten Sie das Anbieter-Ökosystem berücksichtigen. Eine Lösung mit einem breiten Partnernetzwerk und vorkonfigurierten Konnektoren verkürzt die Implementierungszeit erheblich.
Warum Identitätsgewebe die Zukunft ist IAM
Identitätsgewebe repräsentiert die Evolution des modernen IAM ArchitekturEs begegnet den Einschränkungen traditioneller Systeme durch Flexibilität, Skalierbarkeit und Interoperabilität.
Es unterstützt Multi-Cloud-Umgebungen, ermöglicht Zero-Trust-Implementierungen, reduziert die operative Komplexität und verbessert die Agilität von Organisationen. Da Unternehmen zunehmend auf verteilte Architekturen setzen, wird Identity Fabric zu einem grundlegenden Bestandteil der Identitätsstrategie.
Der Wandel hin zu einer einheitlichen Kontrolle
Identity Fabric ist nicht nur ein weiterer Sicherheitstrend. Es ist eine praktische Antwort auf die zunehmende Komplexität des Identitätsmanagements. Durch die Vereinheitlichung fragmentierter Systeme und die Ermöglichung einer konsistenten Richtliniendurchsetzung unterstützt es Unternehmen bei der Erreichung eines sicheren und skalierbaren Identitätsmanagements.
Für Unternehmen, die sich in Multi-Cloud-Umgebungen, regulatorischen Anforderungen und sich ständig weiterentwickelnden Bedrohungen zurechtfinden müssen, bietet Identity Fabric einen klaren Weg in die Zukunft.
Wenn Identitätsmanagement nun Ihre Sicherheitsperimeter darstellt, ist Ihr nächster Schritt klar. Evaluieren Sie verschiedene Identity-Fabric-Optionen und testen Sie diese anhand einer hochwertigen, risikoarmen Anwendung, um das Modell zu validieren. Kontaktieren Sie uns noch heute – wir begleiten Sie dabei.
Häufig gestellte Fragen
Was ist Identitätsgewebe?
Identity Fabric ist ein Architekturrahmen, der mehrere Identitätssysteme miteinander verbindet und orchestriert, um ein einheitliches Identitätsmanagement zu ermöglichen.
Worin unterscheidet sich Identitätsgewebe von IAM?
IAM ist ein umfassenderes Konzept, das Identitäten und Zugriffsrechte verwaltet, während die Identitätsstruktur eine moderne Architektur darstellt, die diese verbessert. IAM durch die Verbindung mehrerer Systeme.
Ist Identitätsgewebe ein Produkt oder eine Architektur?
Identity Fabric ist in erster Linie eine Architektur, obwohl viele Anbieter Plattformen anbieten, die deren Prinzipien implementieren.
Warum ist die Identitätsstruktur für Zero Trust wichtig?
Identity Fabric ermöglicht kontinuierliche Verifizierung, kontextbezogenen Zugriff und konsistente Richtliniendurchsetzung, die für Zero-Trust-Identität unerlässlich sind.



Hinterlasse einen Kommentar