

Jeder Mitarbeiter, Auftragnehmer und Partner, der mit Ihren Systemen arbeitet, hinterlässt eine Spur von Konten, Berechtigungen und Zugriffsrechten, die vom ersten Tag an bis weit nach dem Ausscheiden verwaltet werden muss. Das Identitätslebenszyklusmanagement (ILM) umfasst die Erstellung, Aktualisierung und Löschung der digitalen Identität und der Zugriffsrechte eines Benutzers über diesen gesamten Zeitraum – vom Onboarding über Rollenwechsel bis zum Offboarding. Wird dieser Prozess fehlerhaft durchgeführt, entstehen verwaiste Konten, übermäßige Berechtigungen und Prüfberichte, die Sicherheitsteams schlaflose Nächte bereiten. Wird er hingegen korrekt durchgeführt, folgt der Zugriff einfach der Person – er wird bei Bedarf gewährt, bei Rollenwechseln angepasst und entzogen, sobald er nicht mehr benötigt wird.
Das ist das Versprechen bewährter Methoden im Identitätslebenszyklusmanagement : ein strukturierter Ansatz für die Bereitstellung, Pflege und Löschung digitaler Identitäten während ihrer gesamten Nutzungsdauer in einem Unternehmen. Die manuelle Verwaltung dieses Lebenszyklus – Tabellenkalkulationen, Genehmigungsprozesse per E-Mail, IT-Tickets für jede Zugriffsänderung – ist nicht skalierbar und eignet sich nicht für mehr als eine Handvoll Mitarbeiter, geschweige denn für Tausende von Identitäten in Dutzenden von Anwendungen. Die Folge ist vorhersehbar: verzögerte Einarbeitung, schleichende Ausweitung von Berechtigungen und Sicherheitslücken, die Angreifer immer schneller ausnutzen.
Dieser Leitfaden erläutert, was Identitätslebenszyklusmanagement genau beinhaltet, warum es für Sicherheit und Compliance so wichtig ist, welche Herausforderungen Unternehmen bewältigen müssen und welche zehn Best Practices Sie sofort anwenden können. Wir gehen außerdem auf ein Praxisbeispiel ein und zeigen, welche Fehler Sie am häufigsten vermeiden sollten.
Was ist Identitätslebenszyklusmanagement?
Beim Identity Lifecycle Management (ILM) geht es um die Erstellung, Pflege und Löschung digitaler Identitäten und der damit verbundenen Zugriffsrechte während der gesamten Beziehung eines Benutzers zu einer Organisation – vom Tag des Beitritts bis zum Tag des vollständigen Entzugs des Zugriffs.
Das ist wichtig, weil jede Identität ein potenzielles Einfallstor in Ihre Systeme darstellt. Eine zu langsam bereitgestellte Identität beeinträchtigt die Produktivität. Eine mit übermäßigen Zugriffsrechten ausgestattete Identität birgt unnötige Risiken. Und eine Identität, die nicht umgehend nach dem Ausscheiden eines Mitarbeiters deaktiviert wird, entwickelt sich zu einem permanenten Sicherheitsrisiko – oft unsichtbar, bis es ausgenutzt wird.
Identity Governance ist die Disziplin, die ILM (Identity Lifecycle Management) durch Richtlinien, Aufsicht und Prozessdesign operationalisiert. Eine IGA-Lösung (Identity Governance and Administration) ist die Software, die diese Richtlinien skalierbar durchsetzt – Richtlinien-Engines, Genehmigungsworkflows, Zugriffszertifizierungen und Auditberichte. Während Identity Lifecycle Management das Was beschreibt – die Phasen, die eine Identität durchläuft –, liefert eine IGA-Lösung das Wie , allerdings nur in dem Maße, wie sie korrekt konfiguriert und in Ihre HR- und Anwendungsarchitektur integriert wurde. Lebenszyklusübergänge erfolgen nicht automatisch; sie erfolgen automatisch, weil eine Governance-Richtlinie zu deren Auslösung erstellt wurde.
Es ist wichtig, zwischen dem Lebenszyklus einer Identität und dem eines Kontos zu unterscheiden. Eine Identität ist die maßgebliche Repräsentation einer Person (oder eines Systems) innerhalb Ihres Unternehmens – typischerweise aus der Personalabteilung oder einem zentralen Verzeichnis. Ein Konto ist die Anmeldeinformation oder der Login, der mit dieser Identität in einer bestimmten Anwendung verknüpft ist. Eine Identität kann Dutzende von Konten in E-Mail-, CRM-, ERP- und anderen Systemen umfassen. Genau deshalb stößt die manuelle, anwendungsbezogene Kontoverwaltung an ihre Grenzen. Unternehmen benötigen eine Automatisierung des Lebenszyklus, um Identitäts- und Kontostatus synchron zu halten, wenn Mitarbeiter dem Unternehmen beitreten, wechseln oder es verlassen.
Der Identitätslebenszyklus erklärt
Der Identitätslebenszyklus entfaltet sich in sechs Phasen, von denen jede ihre eigenen Governance-Anforderungen mit sich bringt.
1. Neueinsteiger (Onboarding). Wenn ein neuer Mitarbeiter, Auftragnehmer oder Partner beitritt, wird eine Identität erstellt – idealerweise automatisch aus einem maßgeblichen System wie der Personalabteilung – und grundlegende Zugriffsrechte werden bereitgestellt, damit er vom ersten Tag an produktiv sein kann.
2. Rollenwechsel (Versetzung). Beförderungen, Abteilungswechsel und Änderungen der Berichtslinie erfordern eine Aktualisierung der Zugriffsrechte: Neue Berechtigungen werden für die neue Rolle erteilt, alte Berechtigungen der vorherigen Rolle werden widerrufen.
3. Temporäre Zugriffsänderungen. Hierzu zählen Projektzuweisungen, kurzfristige Rechteerweiterungen oder zeitlich begrenzter Zugriff auf bestimmte Systeme. Diese Zugriffsrechte sollten mit einem festgelegten Ablaufdatum versehen und nicht manuell ablaufen gelassen werden.
4. Beurlaubung (optional). Bei längerer Beurlaubung – aus medizinischen Gründen, Elternzeit, Sabbatical – wird der Zugriff in der Regel nur vorübergehend ausgesetzt, nicht aber vollständig gesperrt, sodass das Konto für die Reaktivierung nach der Rückkehr erhalten bleibt.
5. Ausscheiden (Offboarding). Wenn jemand das Unternehmen verlässt, müssen alle Zugriffsrechte entzogen werden, idealerweise am letzten Arbeitstag, nicht erst Tage oder Wochen später.
6. Archivierung oder Löschung der Identitätsdaten. Nach dem Ausscheiden aus dem Unternehmen werden die Identitätsdatensätze für Prüfungs- und Compliance-Zwecke für einen festgelegten Aufbewahrungszeitraum aufbewahrt und anschließend gemäß den Richtlinien archiviert oder gelöscht.
Warum Identitätslebenszyklusmanagement wichtig ist
Organisationen, die in ausgereiftes Identitätslebenszyklusmanagement investieren, profitieren von Vorteilen in den Bereichen Sicherheit, Betrieb und Compliance:
- Schnelleres Onboarding — Neue Mitarbeiter erhalten vom ersten Tag an Zugriff auf die benötigten Tools, anstatt auf manuelle IT-Tickets warten zu müssen.
- Stärkere Sicherheit — Der Zugriff ist an die aktuelle Rolle und den Status gebunden, wodurch die Lücke geschlossen wird, die durch veraltete oder übermäßige Berechtigungen entsteht.
- Höhere Benutzerproduktivität — Mitarbeiter werden nicht blockiert, weil sie auf die Bearbeitung von Zugriffsanfragen durch Genehmigungsketten warten müssen.
- Reduzierte IT-Arbeitsbelastung — Die automatisierte Bereitstellung und Deaktivierung von Benutzerkonten eliminiert wiederkehrende manuelle Tickets.
- Einhaltung gesetzlicher Vorschriften — Rahmenwerke wie die DSGVO, HIPAA und SOC 2 Typ II erfordern eine nachweisbare Kontrolle darüber, wer Zugriff auf welche Daten hat.
- Einheitliche Zugriffsrichtlinien — rollenbasierte Regeln gelten einheitlich, anstatt je nach demjenigen, der die Anfrage bearbeitet, zu variieren.
- Geringeres Insiderrisiko — Das Prinzip der minimalen Berechtigungen beschränkt die Möglichkeiten eines einzelnen kompromittierten oder böswilligen Kontos.
- Verbesserte Auditbereitschaft — Vollständige Lebenszyklusaufzeichnungen bedeuten, dass Prüfungsanfragen mit Berichten beantwortet werden, nicht mit unübersichtlichen Daten.
Häufige Herausforderungen im Identitätslebenszyklusmanagement
Trotz der klaren Vorteile fällt es vielen Organisationen schwer, ILM effektiv umzusetzen. Häufige Hindernisse sind:
- Manuelle Bereitstellung das auf IT-Tickets und Tabellenkalkulationen anstatt auf automatisierte Arbeitsabläufe setzt
- Verzögertes Onboardingwo neue Mitarbeiter tagelang auf den grundlegenden Systemzugriff warten müssen.
- Verwaiste Konten bleibt aktiv, nachdem ein Mitarbeiter ausgeschieden ist
- Privilegienschleichen, bei der Mitarbeiter im Laufe von Rollenwechseln Zugriffsrechte anhäufen, ohne dass zuvor erteilte Berechtigungen entfernt wurden
- Uneinheitliche Zugriffsrichtlinien die je nach Abteilung, Manager oder Genehmiger variieren
- Mangelhafte HR-Datenqualität Falsche oder veraltete Identitätsattribute werden nachgelagert weitergeleitet
- Schatten IT, wo sich Mitarbeiter selbst Zugang zu nicht genehmigten Anwendungen verschaffen.
- Mangelnde Sichtbarkeit darüber, wer im Rahmen eines wachsenden Anwendungsportfolios auf welche Ressourcen Zugriff hat.
- Anwendungsausbreitung Dadurch vervielfacht sich die Anzahl der Systeme, die eine separate Bereitstellung erfordern.
- Compliance-Lücken die erst bei einer Prüfung zutage treten, wenn es zu spät ist, sie nachträglich zu korrigieren.
10 bewährte Methoden für das Management des Identitätslebenszyklus
1. Verwenden Sie eine einzige, maßgebliche Identitätsquelle
Identitätsdaten sollten aus einer zentralen, maßgeblichen Quelle – in der Regel dem HR-System – stammen und nicht in jeder Anwendung separat erstellt werden. Wenn HR-Daten die Identitätserstellung steuern, erbt jedes nachgelagerte System konsistente und korrekte Attribute: Berufsbezeichnung, Abteilung, Vorgesetzter, Beschäftigungsstatus. Dadurch wird die Datenqualitätsabweichung vermieden, die bei der manuellen und unabhängigen Erstellung von Identitätsdaten auf verschiedenen Plattformen auftritt. Zudem erhalten Sie eine zentrale Datenquelle für die Validierung oder Prüfung von Zugriffsrechten.
2. Automatisierte Workflows für Beitritt, Versetzung und Austritt (JML)
Der Joiner-Mover-Leaver-Prozess (JML) bildet das operative Rückgrat des Identitätslebenszyklusmanagements. Werden JML-Workflows durch eine IGA-Lösung automatisiert, wird der Zugriff automatisch gewährt, sobald die Personalabteilung eine Person als aktiv markiert, bei einem Rollenwechsel angepasst und bei Beendigung des Arbeitsverhältnisses wieder entzogen – ohne dass in irgendeiner Phase ein manuelles Ticket bearbeitet werden muss. Die automatisierte Bereitstellung und Entziehung von Benutzerrechten schließt die Lücke zwischen einem Einstellungsereignis und der entsprechenden Zugriffsänderung. Genau hier häufen sich in manuellen Umgebungen Sicherheitsrisiken.
3. Befolgen Sie das Prinzip der minimalen Privilegien.
Gewähren Sie Benutzern nur die minimal erforderlichen Zugriffsrechte für ihre aktuelle Rolle – nicht mehr. Das Prinzip der minimalen Berechtigungen begrenzt die Auswirkungen eines kompromittierten Kontos oder einer Insider-Bedrohung, da ein Angreifer, der die Kontrolle über eine Identität mit geringen Berechtigungen erlangt, nicht in Systeme vordringen kann, auf die diese Identität nie Zugriff hatte. Dieses Prinzip sollte nicht nur bei der Einarbeitung, sondern kontinuierlich gelten, wenn sich Rollen weiterentwickeln.
4. Implementieren Sie rollenbasierte und attributbasierte Zugriffskontrollen
Die rollenbasierte Zugriffskontrolle (RBAC) weist Berechtigungen anhand der Funktion zu, während die attributbasierte Zugriffskontrolle (ABAC) Kontextinformationen wie Abteilung, Standort, Sicherheitsstufe und Projektzuordnung hinzufügt, um Zugriffsentscheidungen detaillierter zu gestalten. RBAC und ABAC ersetzen gemeinsam ad-hoc-Zugriffsentscheidungen für einzelne Personen durch richtlinienbasierte Regeln, die mit der Mitarbeiterzahl konsistent skalieren und so sowohl den Verwaltungsaufwand als auch das Risiko inkonsistenter Zugriffsrechte reduzieren.
5. Standardisierung des Zugangs zum Geburtsrecht
Der sogenannte „Birthright Access“ ( Startzugriff) ist der grundlegende Satz an Berechtigungen, den eine IGA-Lösung jedem Benutzer basierend auf seiner Rolle, Abteilung oder seinem Standort bei der Erstellung seines Benutzerkontos zuweist – beispielsweise für E-Mail, zentrale Kollaborationstools und Standard-Geschäftsanwendungen. Die IGA-Lösung legt diesen Zugriff für jede verbundene Anwendung fest und stellt ihn bereit; die Anwendungen selbst bestimmen nicht, welche Berechtigungen ein neuer Mitarbeiter erhält. Durch die Standardisierung des „Birthright Access“ wird sichergestellt, dass neue Mitarbeiter sofort produktiv arbeiten können, ohne dass individuelle Zugriffsanfragen für die benötigten Tools erforderlich sind. Gleichzeitig wird der Zugriff so beschränkt, dass das Prinzip der minimalen Rechtevergabe gewahrt bleibt.
6. Regelmäßige Zugriffsüberprüfungen durchführen
Zugriffsrechte, die bei der Einstellung angemessen waren, bleiben nicht zwangsläufig angemessen. Regelmäßige Zugriffsprüfungen – durchgeführt von Managern, Anwendungsverantwortlichen oder beiden – stellen sicher, dass die bestehenden Berechtigungen weiterhin den aktuellen Aufgaben entsprechen. Diese Prüfungen sollten in einem festgelegten Rhythmus (vierteljährlich ist dies bei Systemen mit höherem Risiko üblich) erfolgen und nicht erst dann, wenn ein Auditor Nachweise anfordert.
7. Nicht genutzte oder übermäßige Zugriffe kontinuierlich entfernen
Die schleichende Ausweitung von Berechtigungen erfolgt: Ein Mitarbeiter erhält vorübergehend Zugriff für ein Projekt, wechselt das Team oder bekommt eine Ausnahmegenehmigung – und die alten Berechtigungen werden nicht widerrufen. Bleibt dies unkontrolliert, verfügen Mitarbeiter über weit mehr Zugriffsrechte, als ihre aktuelle Rolle rechtfertigt. Durch die kontinuierliche Identifizierung und Entfernung veralteter, ungenutzter oder übermäßiger Berechtigungen wird sichergestellt, dass die Zugriffsrechte dem tatsächlichen Bedarf und nicht der angesammelten Historie entsprechen.
8. Funktionstrennung durchsetzen
Die Funktionstrennung verhindert, dass eine einzelne Person über eine Kombination von Berechtigungen verfügt, die es ihr ermöglichen würden, betrügerische oder unautorisierte Aktionen vollständig durchzuführen – beispielsweise die Berechtigung, sowohl einen Lieferanten anzulegen als auch Zahlungen an diesen Lieferanten zu genehmigen. Die Durchsetzung der Funktionstrennungsrichtlinien zum Zeitpunkt der Zugriffsanfrage, nicht nur bei regelmäßigen Prüfungen, verhindert von vornherein, dass widersprüchliche Zugriffsrechte gewährt werden.
9. Identitätsänderungen und Benutzeraktivitäten überwachen
Bereitstellungsereignisse, Rollenänderungen, Richtlinienverstöße und ungewöhnliche Zugriffsmuster erfordern eine kontinuierliche Überwachung, nicht nur punktuelle Überprüfungen. Die Echtzeit-Transparenz von Identitätsänderungen ermöglicht es Sicherheitsteams, Anomalien – beispielsweise ein Konto, das plötzlich Zugriff außerhalb seines normalen Verhaltens anfordert – zu erkennen, bevor diese zu Sicherheitsvorfällen eskalieren.
10. Vollständige Prüfprotokolle führen
Jede Zugriffsgewährung, -änderung und jeder -entzug sollte so protokolliert werden, dass sie für Compliance-Berichte und die Untersuchung von Sicherheitsvorfällen abrufbar ist. Vollständige Prüfprotokolle verwandeln die Suche nach dem Zugriff auf das System an einem bestimmten Datum von einem mehrtägigen, mühsamen Unterfangen in einen Bericht, der bei Bedarf generiert werden kann – eine Anforderung, die in Rahmenwerken wie SOC 2 Typ II, ISO 27001 und HIPAA verankert ist.
Workflow für das Identitätslebenszyklusmanagement
Ein ausgereifter Identitätslebenszyklus verläuft typischerweise wie folgt:
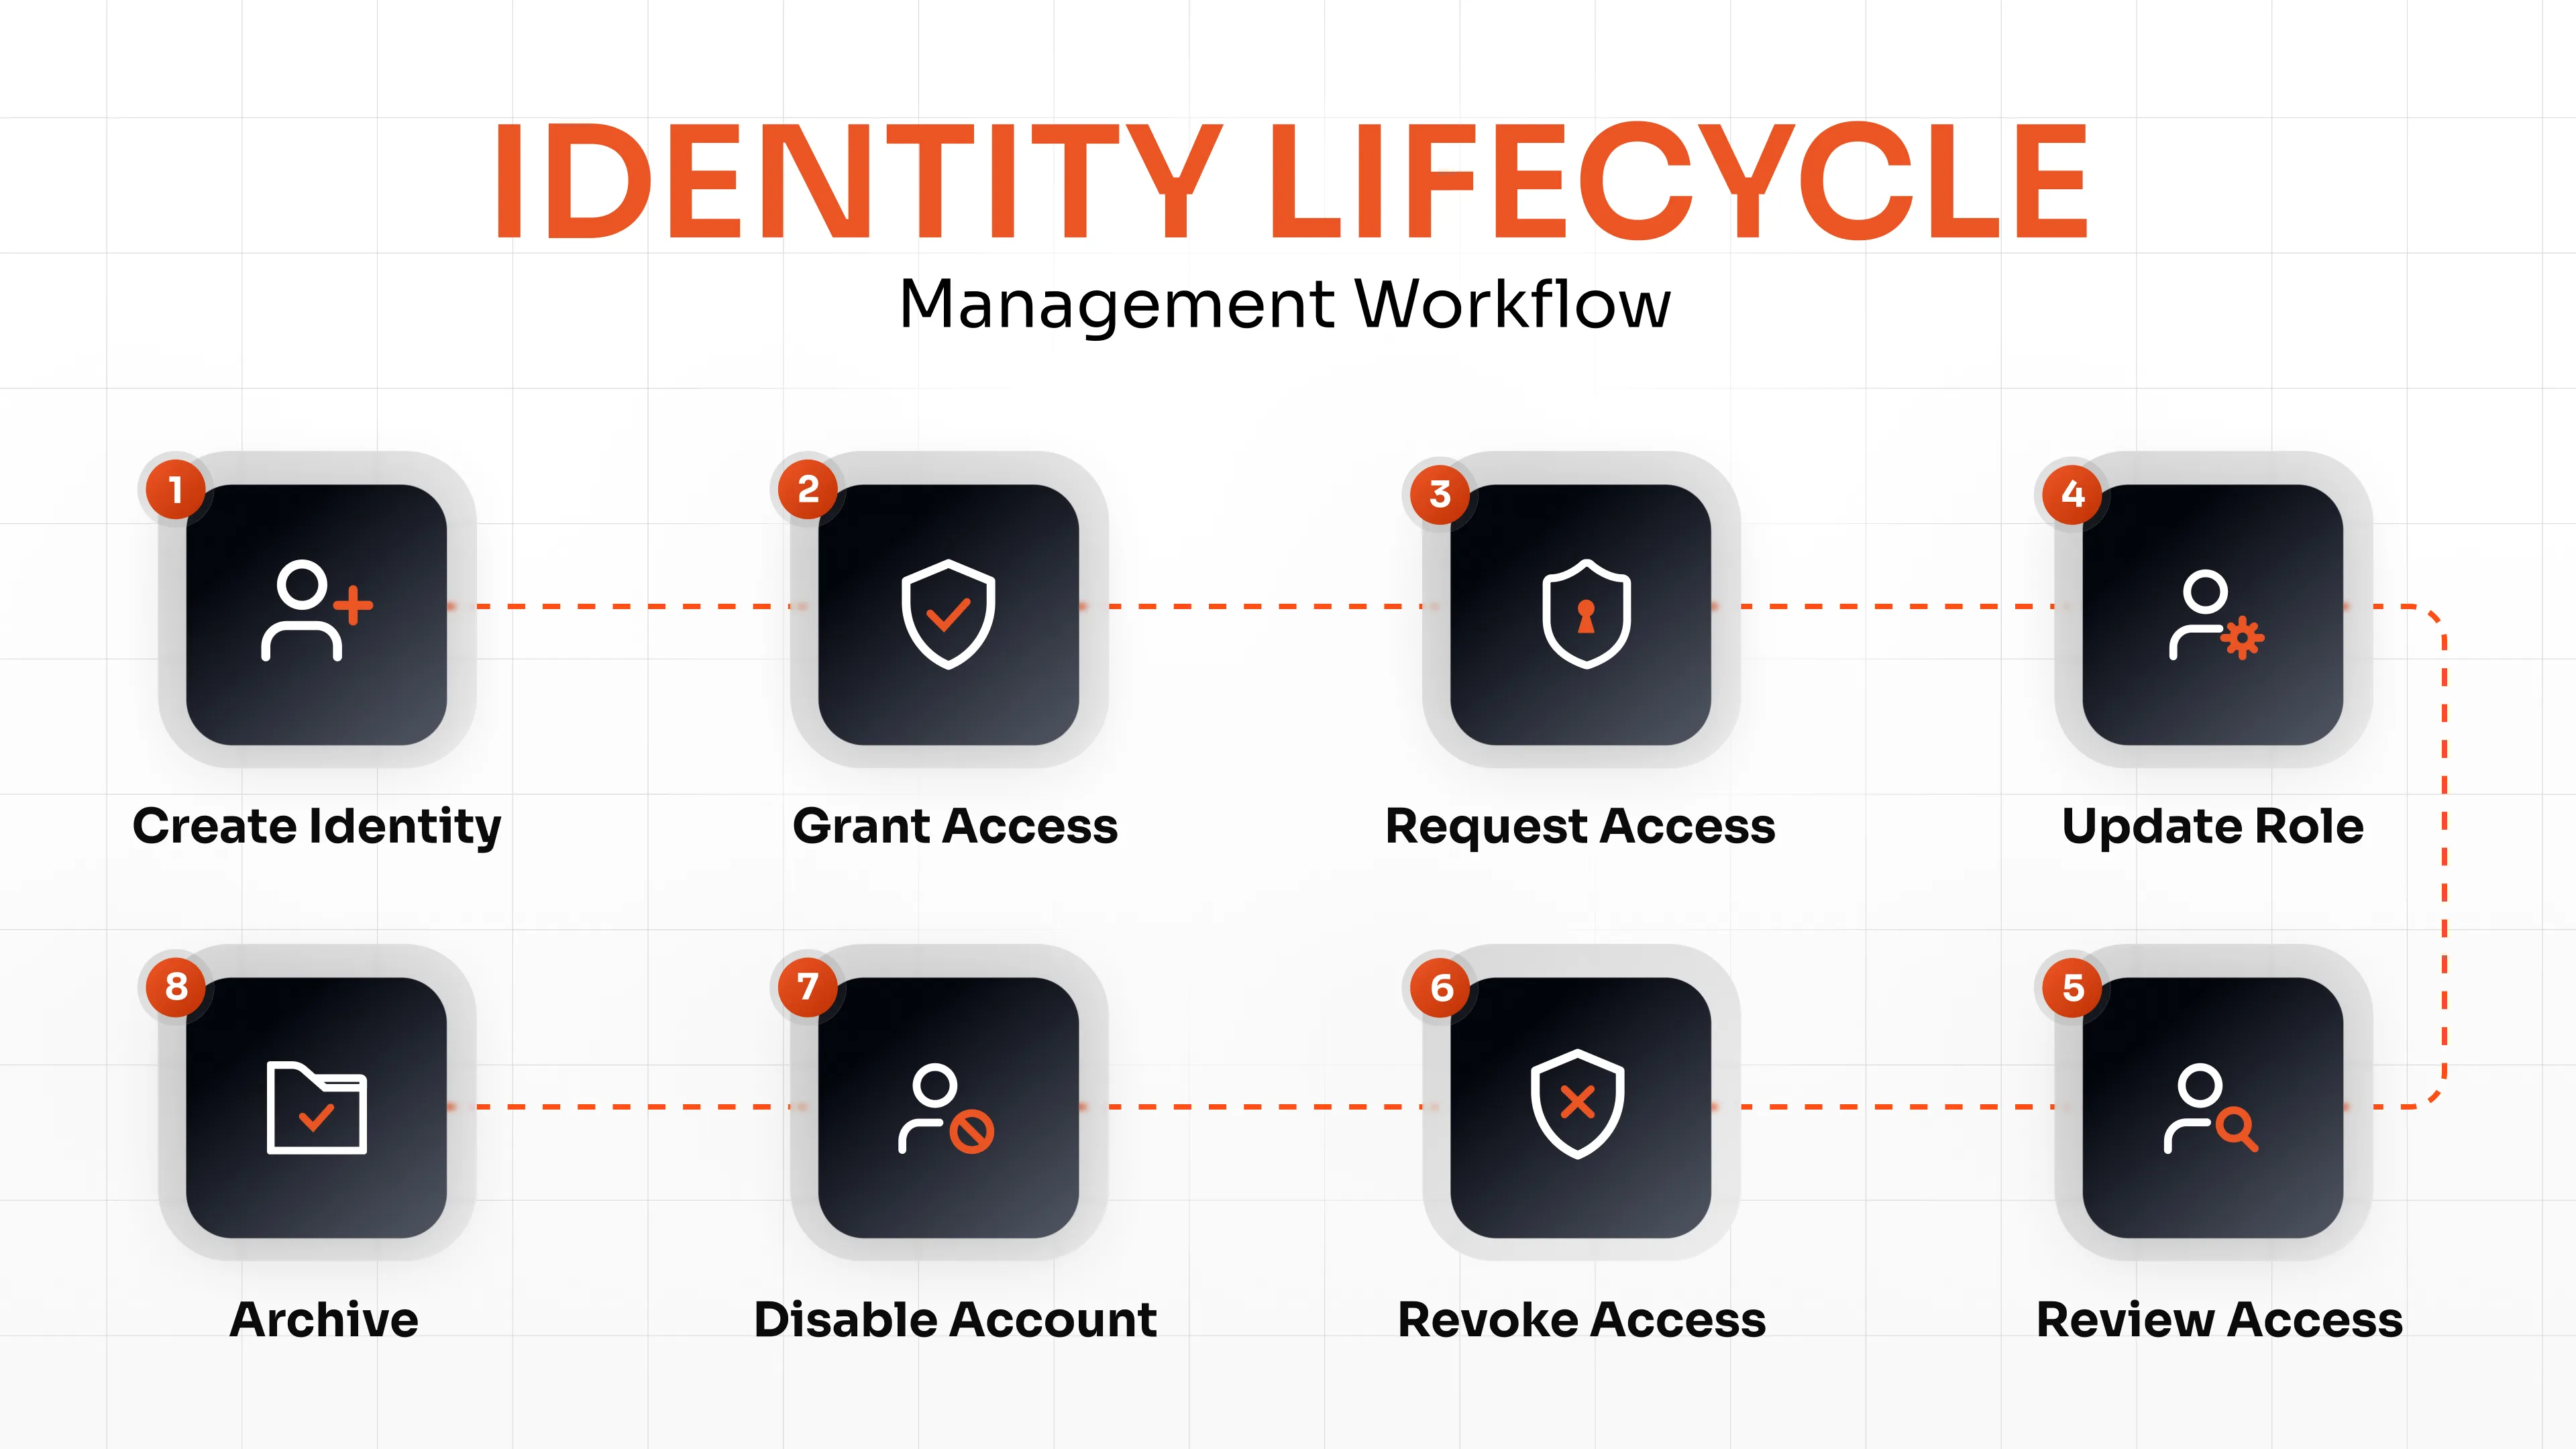
Wenn dieser Workflow durch eine korrekt konfigurierte IGA-Lösung unterstützt wird, erfolgt die Übergabe jedes Schrittes mit minimalem manuellem Eingriff: HR-Daten lösen die Identitätserstellung aus; die Identitätserstellung löst die Bereitstellung der Zugriffsrechte aus; zusätzliche Zugriffsrechte werden bei Bedarf angefordert und genehmigt; Rollenänderungen ziehen entsprechende Zugriffsanpassungen nach sich; regelmäßige Überprüfungen decken Abweichungen auf; und das Ausscheiden aus dem Unternehmen führt zum Widerruf, zur Deaktivierung des Kontos und schließlich zur Archivierung. Ohne diese Konfiguration muss jeder dieser Übergaben manuell per Ticket abgewickelt werden.
Wie Identity Governance das Identitätslebenszyklusmanagement unterstützt
Eine IGA-Lösung ermöglicht den oben beschriebenen Workflow mit minimalem manuellem Aufwand anstelle von unzusammenhängenden, manuellen Tickets. IGA-Plattformen ermöglichen Folgendes:
- Automatisierte Bereitstellung, die direkt mit HR-Ereignissen verknüpft ist
- Identitätssynchronisierung über verbundene Anwendungen hinweg
- Selbstbedienungszugriffsanfragen mit definierten Genehmigungspfaden
- Genehmigungsworkflows, die Anfragen an den richtigen Manager oder Eigentümer weiterleiten
- Zugangszertifizierungskampagnen werden regelmäßig durchgeführt.
- Die Durchsetzung der SoD-Regeln wird zum Zeitpunkt der Anfrage geprüft, nicht im Nachhinein.
- Richtlinienbasierte Bereitstellung, die RBAC- und ABAC-Regeln konsequent anwendet
- Die Berichterstattung zur Einhaltung von Vorschriften orientiert sich an Rahmenwerken wie DSGVO, HIPAA und SOC 2.
- Kontinuierliche Governance, die die Zugriffsprüfung als fortlaufenden Prozess und nicht als jährliches Ereignis behandelt.
Beispiel für Identitätslebenszyklusmanagement
So funktioniert es, sobald die JML-Automatisierung in einer IGA-Lösung konfiguriert ist: Ein Marketingmanager tritt einem mittelständischen Unternehmen bei. Die Personalabteilung erstellt am Eintrittsdatum den Mitarbeiterdatensatz, wodurch die Identitätserstellung in der IGA-Plattform ausgelöst wird. Die IGA-Lösung weist den Manager sofort Zugriffsrechte für alle verbundenen Anwendungen zu – E-Mail, Kollaborationstools, das gemeinsame Laufwerk der Marketingabteilung. Eine Woche später beantragt der Manager Zugriff auf das CRM für ein Kampagnenprojekt; die Anfrage wird zur Genehmigung an den Anwendungsverantwortlichen weitergeleitet.
Nach sechs Monaten wechselt der Mitarbeiter ins Vertriebsteam. Der JML-Workflow entfernt automatisch die Marketing-Zugriffsrechte und gewährt die Standardberechtigungen des Vertriebsteams, ohne dass ein manuelles Ticket für die Entfernung oder Gewährung erstellt werden muss. Zwei Jahre später kündigt der Mitarbeiter. Am letzten Arbeitstag markiert die Personalabteilung das Arbeitsverhältnis als beendet, was die automatische Sperrung aller Zugriffsrechte und die Deaktivierung aller Konten – CRM, E-Mail, Netzlaufwerke und aller im Laufe der Zeit eingerichteten Systeme – zur Folge hat. Der Datensatz wird für die gesetzlich vorgeschriebene Aufbewahrungsfrist gespeichert und anschließend archiviert.
Häufige zu vermeidende Fehler
- Onboarding als den gesamten Lebenszyklus betrachten — Die Bereitstellung ist nur der erste Schritt; Rollenwechsel und Offboarding sind genauso wichtig.
- Verzögerung des Ausscheidens – Selbst eine kurze Zeitspanne zwischen dem letzten Arbeitstag eines Mitarbeiters und dem Entzug der Zugriffsrechte stellt ein Sicherheitsrisiko dar.
- Rollenänderungen ignorieren – Die fehlende Anpassung der Zugriffsrechte bei einem Teamwechsel ist eine der häufigsten Ursachen für schleichende Rechteausweitung.
- übermäßigen Standardzugriff gewähren — Ein zu weit gefasster Zugang zum Geburtsrecht konterkariert das Prinzip der geringsten Privilegien
- Überspringen der Zugriffsbewertungen — Ohne regelmäßige Zertifizierung sammeln sich veraltete Berechtigungen unbemerkt an
- Manuelle Verwaltung von Identitäten — Tabellenkalkulationen und Genehmigungsprozesse per E-Mail sind nicht skalierbar und führen zu menschlichen Fehlern
- Fehlende Integration von HR und IGA — voneinander getrennte Systeme führen dazu, dass Identitätsdaten nicht mehr mit der Realität der Beschäftigung übereinstimmen.
- Versäumnis, privilegierte Konten zu überwachen — Die Identitäten mit dem höchsten Risiko verdienen die strengste Überwachung, nicht die gleiche Standardüberwachung wie Standardbenutzer.
Fazit
Die Onboarding-Phase als Endpunkt zu betrachten, ist der häufigste Grund für das Scheitern des Identitätslebenszyklusmanagements. Beginnen Sie mit einer Analyse der Schwachstellen Ihres aktuellen Prozesses – verzögertes Offboarding, ungeprüfte Berechtigungen oder Rollenänderungen, die keine Zugriffsaktualisierung auslösen – und beheben Sie diese zuerst. Erweitern Sie Ihren Prozess anschließend: Automatisieren Sie JML-Workflows, setzen Sie das Prinzip der minimalen Berechtigungen durch, standardisieren Sie den Zugriff auf Basis des Geburtsrechts und führen Sie Zugriffsüberprüfungen in regelmäßigen Abständen durch. Eine IGA-Lösung verknüpft diese Praktiken mit zentralisierten Richtlinien, automatisierten Workflows und kontinuierlicher Überwachung, sodass die Zugriffsrechte ohne manuelle Tickets in jedem Schritt korrekt bleiben.
Häufig gestellte Fragen
Was ist Identitätslebenszyklusmanagement?
Das Identitätslebenszyklusmanagement ist der Prozess der Erstellung, Pflege und Löschung digitaler Identitäten und ihrer Zugriffsrechte vom Onboarding über Rollenwechsel bis zum Offboarding.
Warum ist das Identitätslebenszyklusmanagement wichtig?
Es reduziert das Sicherheitsrisiko, verbessert die Compliance-Situation, beschleunigt das Onboarding und beseitigt den manuellen Aufwand für die Verwaltung von Zugriffstickets einzeln.
Was ist der Joiner-Mover-Leaver-Prozess?
Der JML-Prozess beschreibt die drei wichtigsten Identitätsereignisse – den Eintritt in eine Organisation, den Wechsel in eine neue Rolle und den Austritt aus der Organisation – sowie die entsprechenden Zugriffsänderungen, die jedes Ereignis auslöst.
Welche Phasen umfasst der Identitätslebenszyklus?
Eintritt (Onboarding), Rollenwechsel (Mover), temporäre Zugriffsänderungen, Beurlaubung, Austritt (Offboarding) und Archivierung oder Löschung von Identitäten.
Was sind Best Practices für das Identitätslebenszyklusmanagement?
Zu den wichtigsten Praktiken gehören die Verwendung einer einzigen autoritativen Identitätsquelle, die Automatisierung von JML-Workflows, die Durchsetzung des Prinzips der minimalen Berechtigungen, die Implementierung von RBAC/ABAC, die Standardisierung des Geburtsrechtszugriffs, die Durchführung regelmäßiger Zugriffsüberprüfungen, die Entfernung nicht genutzter Zugriffe, die Durchsetzung der Funktionstrennung, die Überwachung der Identitätsaktivität und die Führung von Audit-Trails.
Wie verbessert Identity Governance das Lebenszyklusmanagement?
Eine IGA-Lösung automatisiert die Bereitstellung, leitet Genehmigungen weiter, führt Zugriffszertifizierungen durch, setzt Funktionstrennung durch und generiert Compliance-Berichte – und wandelt so die Richtlinien für die Identitätsverwaltung in durchgesetzte, wiederholbare Prozesse anstatt in manuellen Aufwand um.
Worin besteht der Unterschied zwischen Identitätslebenszyklusmanagement und Zugriffsmanagement?
Das Identitätslebenszyklusmanagement regelt, wie Identitäten im Laufe der Zeit erstellt, geändert und gelöscht werden. Das Zugriffsmanagement (Authentifizierung und Autorisierung) regelt, wie sich diese Identitäten anmelden und welche Aktionen sie zu einem bestimmten Zeitpunkt ausführen dürfen. Beide Bereiche arbeiten zusammen, lösen aber unterschiedliche Probleme.
Wie verbessert die automatisierte Bereitstellung die Identitätssicherheit?
Die automatisierte Bereitstellung verknüpft Zugriffsänderungen direkt mit Beschäftigungsereignissen und schließt so die Verzögerung zwischen einem Rollenwechsel oder Ausscheiden und der entsprechenden Zugriffsanpassung – genau das Zeitfenster, in dem verwaiste Konten und eine schleichende Ausweitung der Berechtigungen entstehen.



Hinterlasse einen Kommentar