
Ein Mitarbeiter verlässt das Unternehmen, sein SaaS-Konto bleibt jedoch aktiv. Ein externer Mitarbeiter hat Monate nach Vertragsende weiterhin Zugriff auf einen Projektarbeitsbereich. Jemand wechselt die Abteilung und behält die Berechtigungen seiner vorherigen Position.
Die IT verwaltet derweil Identitäten, sowohl menschliche als auch nicht-menschliche, über verschiedene Verzeichnisse, Cloud-Plattformen, SaaS-Anwendungen und Drittanbieter-Tools hinweg.
Einzeln betrachtet mögen diese Konten unbedeutend erscheinen. Doch bei Hunderten oder Tausenden von Anwendungen und Nutzern entsteht dadurch ein viel größeres Problem: die unkontrollierte Ausbreitung von Identitäten. Die Organisation hat möglicherweise keine verlässliche Möglichkeit festzustellen, wie viele Identitäten existieren, wem sie gehören, welche Zugriffsrechte sie haben und ob diese Zugriffsrechte noch gerechtfertigt sind.
Dieser Blog erklärt, wie sich die unkontrollierte Ausbreitung von Identitäten entwickelt, welche Sicherheits- und Compliance-Risiken dadurch entstehen und welche Rolle Identitätssicherheit und unternehmensweites Identitätsmanagement dabei spielen, Identitäten sichtbar, geregelt und unter Kontrolle zu halten.
Was ist Identitätszersplitterung?
Unter Identitätswucherung versteht man das unkontrollierte Wachstum und die Verbreitung digitaler Identitäten, Konten, Anmeldeinformationen, Berechtigungen und Authentifizierungsmethoden innerhalb der gesamten Technologieumgebung einer Organisation.
Ein Mitarbeiter kann eine Identität im Active Directory, ein weiteres Konto in einer Cloud-Anwendung, einen separaten SaaS-Login, erweiterte Zugriffsrechte auf einer Entwicklungsplattform und ein Konto eines Drittanbieters besitzen. Werden diese Identitäten unabhängig voneinander erstellt und verwaltet, kann es für das Unternehmen schwierig sein, einen vollständigen und korrekten Überblick über die Zugriffsrechte zu behalten.
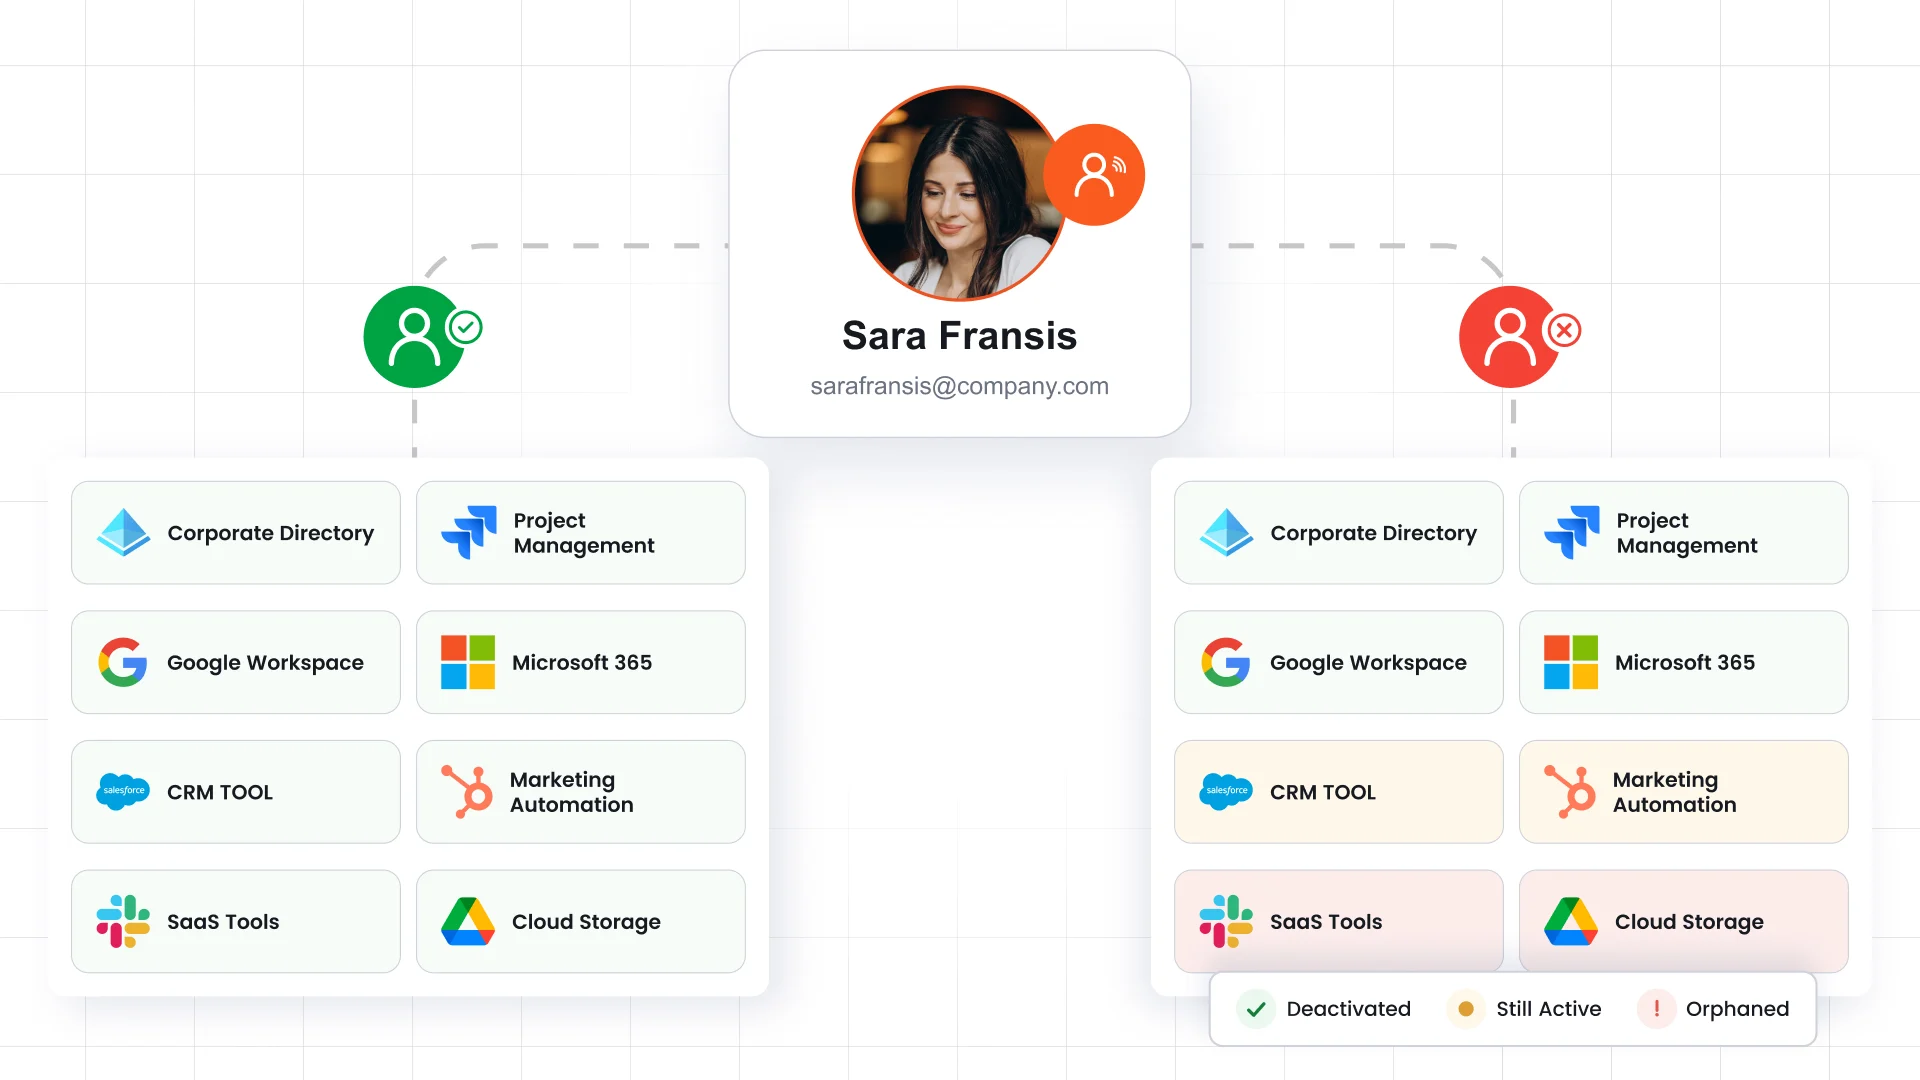
Um das zu verdeutlichen, betrachten wir folgende Analogie:
Stellen Sie sich vor, Sie geben einem Mitarbeiter für jedes System, das er nutzt, eine separate ID-Karte. Jede Karte hat eigene Berechtigungen und ein eigenes Ablaufdatum, und es gibt keine zentrale Übersicht darüber, welche Karten der Mitarbeiter besitzt oder ob diese noch benötigt werden. Wenn der Mitarbeiter seine Position wechselt oder das Unternehmen verlässt, gewähren manche Karten möglicherweise weiterhin Zugriff, weil sie nie aktualisiert oder deaktiviert wurden.
Digitale Identitäten können sich auf ähnliche Weise ansammeln und eine wachsende Sammlung von Konten und Berechtigungen schaffen, die schwer zu verfolgen und zu verwalten sind.
Ziel des unternehmensweiten Identitätsmanagements ist es, eine einheitliche Methode zu schaffen, um Identitäten und Zugriffe in dieser Umgebung zu ermitteln, zu verwalten, bereitzustellen, zu ändern und zu entfernen.
Warum Identitätsdiskarsion entsteht
Die unkontrollierte Ausbreitung von Identitäten ist selten auf eine einzelne Entscheidung zurückzuführen. Sie entwickelt sich typischerweise, wenn Unternehmen im Laufe der Zeit Anwendungen, Benutzer, Infrastruktur und Geschäftsprozesse hinzufügen. Schwache Prozesse im Bereich des Identitätslebenszyklusmanagements können dann dazu führen, dass sich diese Identitäten anhäufen.
Cloud- und SaaS-Wachstum
Cloud-Plattformen und SaaS-Anwendungen ermöglichen es Teams, neue Tools ohne umfangreichen Infrastrukturaufwand einzuführen. Eine Abteilung kann innerhalb weniger Stunden eine Geschäftsanwendung bereitstellen und dabei neue Identitäten und Zugriffsanforderungen erstellen.
Diese Flexibilität stellt eine Herausforderung für das Identitätsmanagement in der Cloud und bei SaaS-Anwendungen dar. Werden Anwendungen unabhängig voneinander integriert, können Identitäten außerhalb des zentralen Verzeichnisses oder der Zugriffskontrollen des Unternehmens existieren. IT-Teams haben unter Umständen nur begrenzten Einblick, welche Anwendungen Mitarbeiter nutzen und welche Berechtigungen diese Anwendungen besitzen.
Mehrere Identitätsanbieter
Organisationen nutzen häufig mehrere Identitätsanbieter aufgrund veralteter Infrastruktur, Unternehmensübernahmen, regionaler Anforderungen oder anwendungsspezifischer Authentifizierung.
Eine Geschäftseinheit nutzt möglicherweise Active Directory, eine andere einen Cloud-Identitätsanbieter, während ein kürzlich übernommenes Unternehmen weiterhin ein separates Verzeichnis verwendet. Ohne Synchronisierung und zentrale Verwaltung kann ein und dieselbe Person unternehmensweit mehrere Identitäten besitzen.
Manuelle Benutzerbereitstellung
Die manuelle Kontoerstellung trägt ebenfalls maßgeblich zur unkontrollierten Ausbreitung von Identitäten bei. Wenn Administratoren Konten einzeln erstellen, werden Prozesse von Tickets, Tabellenkalkulationen, E-Mails und menschlichem Eingreifen abhängig.
Mit zunehmender Anzahl an Anwendungen wird es immer schwieriger, die Konten den jeweiligen Mitarbeiterstatus zuzuordnen. Die manuelle Bereitstellung führt zudem zu Inkonsistenzen bei der Namensgebung, den Berechtigungen und der Zugriffsgenehmigung.
Mangelhaftes Offboarding
Offboarding ist besonders wichtig, weil Identitäten auch nach dem Ausscheiden eines Mitarbeiters, Auftragnehmers oder Partners aktiv bleiben können.
Ein verzögerter oder unvollständiger Offboarding-Prozess kann dazu führen, dass Konten, API-Zugangsdaten, Tokens, VPN-Zugang und Anwendungsberechtigungen aktiv bleiben. Diese Konten können schließlich zu vergessenen Identitäten ohne legitimen Geschäftsinhaber werden.
Mergers and Acquisitions
Fusionen und Übernahmen führen oft dazu, dass unterschiedliche Verzeichnisse, Anwendungen, Namenskonventionen, Authentifizierungsmechanismen und Zugriffsrichtlinien in einer einzigen Organisation zusammengeführt werden.
Solange diese Umgebungen nicht konsolidiert sind, können doppelte Identitäten und nicht zusammenhängende Zugriffsdatensätze bestehen bleiben. Die daraus resultierende Komplexität erschwert die Entscheidung, welche Konten aktiv bleiben und welche deaktiviert werden sollten.
Schatten IT
Mitarbeiter können Anwendungen auch ohne Einbeziehung der IT-Abteilung nutzen, insbesondere wenn sie sich mit einer Firmen-E-Mail-Adresse registrieren oder Konten über Self-Service-Plattformen erstellen können.
Diese Schatten-IT führt Identitäten ein, die Sicherheitsteams möglicherweise nicht kennen. Selbst wenn die Anwendung an sich legitim ist, kann unkontrollierter Zugriff Lücken in der Transparenz und der Governance verursachen.
Drittanbieter
Partner, Auftragnehmer, Berater und Managed-Service-Provider benötigen möglicherweise Zugriff auf interne Systeme und SaaS-Plattformen. Diese externen Akteure unterliegen häufig anderen Onboarding- und Offboarding-Prozessen als Mitarbeiter.
Ohne klare Eigentums- und Ablaufregelungen können Lieferantenkonten über die Dauer des Auftrags hinaus aktiv bleiben.
Häufige Anzeichen für Identitätskonflikte in Ihrem Unternehmen
Das Vorhandensein mehrerer Identitäten deutet nicht automatisch auf ein Problem hin. Die größere Sorge besteht darin, ob diese Identitäten identifiziert, kontrolliert und gelöscht werden können, wenn sie nicht mehr benötigt werden.
Zu den häufigsten Indikatoren für Identitätsausbreitung gehören:
- Mitarbeiter, die mehrere Anmeldeinformationen für dieselbe Geschäftsfunktion besitzen
- Doppelte Benutzeridentitäten in verschiedenen Verzeichnissen oder Anwendungen
- Ruhende oder inaktive Konten ohne aktuellen Geschäftszweck
- Benutzer behalten nach Rollenwechsel übermäßige Berechtigungen
- Manuelle Kontoerstellung in mehreren Anwendungen
- Verzögerungen bei Zugriffsanfragen und Genehmigungen
- Inkonsistenz der MFA-Richtlinien in verschiedenen Anwendungen
- Nicht genutzte SaaS-Lizenzen, die inaktiven Benutzern zugewiesen wurden
- Eingeschränkte Transparenz bei Servicekonten und nicht-menschlichen Identitäten
- Konten ohne eindeutig definierten Inhaber
Das Vorhandensein mehrerer dieser Indikatoren lässt vermuten, dass die bestehenden Identitätsmanagementprozesse möglicherweise nicht mit der Umgebung der Organisation skalieren können.
Ein besonders gravierender Indikator ist das Vorhandensein verwaister Konten. Dabei handelt es sich um Konten, die ohne aktiven Nutzer, Geschäftsinhaber oder gültigen Zugriffsgrund aktiv bleiben. Wenn Unternehmen solche Konten nicht zuverlässig identifizieren, überprüfen und löschen können, ist dies ein deutliches Zeichen dafür, dass die unkontrollierte Ausbreitung von Identitäten über eine bloße administrative Unannehmlichkeit hinausgeht und zu einem Sicherheitsrisiko geworden ist.
Risiken der Identitätszersplitterung
Die Sicherheitsrisiken durch die unkontrollierte Verbreitung von Identitäten entstehen aus der Diskrepanz zwischen den existierenden Identitäten und den Identitäten, die das Unternehmen aktiv verwaltet. Jedes nicht verwaltete Konto, jede übermäßige Berechtigung oder jedes vergessene Zugangsformular kann das Identitätsrisiko erhöhen.
Erhöhte Angriffsfläche
Jede aktive Identität kann einen potenziellen Zugang zu den Systemen einer Organisation darstellen. Angreifer zielen häufig auf Zugangsdaten ab, da kompromittierte Konten legitim aussehenden Zugriff ermöglichen, ohne herkömmliche Sicherheitskontrollen sofort auszulösen.
Da sich Identitäten über Anwendungen, Verzeichnisse, APIs und Cloud-Plattformen ausbreiten, steigt die Anzahl der Konten und Authentifizierungspunkte, die Sicherheitsteams schützen müssen.
Verwaiste Konten
Verwaiste Konten sind Konten, die aktiv bleiben, obwohl der ursprüngliche Benutzer nicht mehr mit der Organisation, der Anwendung oder dem Geschäftsprozess verbunden ist.
Sie können durch unvollständige Abmeldungen, Mitarbeiterversetzungen, vergessene Servicekonten oder nicht entfernte Drittanbieterzugriffe entstehen. Da diese Konten oft wenig Beachtung finden, können Angreifer sie als schwer auffindbare Zugangswege ausnutzen.
Privilegien schleichen sich ein
Privilegienschleichung tritt auf, wenn Benutzer im Laufe der Zeit Zugriffsrechte anhäufen, ohne Berechtigungen zu verlieren, die nicht mehr benötigt werden.
Ein Mitarbeiter kann beispielsweise von einer Position als Sachbearbeiter in eine Führungsposition aufsteigen und später an einem Projekt mit besonderen Berechtigungen teilnehmen. Werden die vorherigen Zugriffsrechte nicht überprüft oder entfernt, kann das resultierende Konto weit über die für die aktuellen Aufgaben des Mitarbeiters erforderlichen Berechtigungen hinausgehen.
Die Anwendung des Prinzips der minimalen Berechtigungen trägt dazu bei, dieses Risiko zu verringern, indem die Berechtigungen auf das beschränkt werden, was Benutzer für ihre Rollen benötigen.
Compliance-Fehler
Regulierte Organisationen müssen nachweisen, dass der Zugriff kontrolliert, überprüft und gegebenenfalls ordnungsgemäß entfernt wird. Nicht verknüpfte Identitäten erschweren die Erstellung verlässlicher Nachweise für Audits.
Wenn Organisationen nicht erklären können, wer Zugriff hat, warum dieser Zugriff besteht oder wann der Zugriff zuletzt überprüft wurde, drohen ihnen Beanstandungen bei der Prüfung und zusätzliche Abhilfemaßnahmen.
Produktivitätsverlust
Die zunehmende Verbreitung unkontrollierter Identitäten betrifft auch Mitarbeiter und IT-Teams. Benutzer müssen möglicherweise mehrere Anmeldeinformationen verwalten, wiederholt Zugriffsrechte anfordern oder warten, bis Administratoren Konten manuell erstellen.
Die IT-Teams verbringen derweil Zeit damit, doppelte Konten zu beheben, Passwörter zurückzusetzen, Tickets zu prüfen und nicht verbundene Identitätsdatensätze abzugleichen.
Höhere IT-Kosten
Unbenutzte Konten führen direkt zu verschwendeten SaaS-Lizenzen und einem erhöhten Verwaltungsaufwand. Unternehmen zahlen möglicherweise weiterhin für Anwendungslizenzen inaktiver Nutzer, während IT-Teams unnötige Konten und Integrationen verwalten.
Im Laufe der Zeit werden diese Betriebskosten dazu führen, dass die unkontrollierte Ausbreitung von Identitäten sowohl ein Problem der Geschäftseffizienz als auch ein Sicherheitsrisiko darstellt.
Wie sich die Ausbreitung von Identitäten auf die Einhaltung der Vorschriften auswirkt
Unkontrollierte Identitätsbildung führt zu Compliance-Problemen, wenn Unternehmen keinen verlässlichen Überblick darüber behalten können, wer Zugriff auf Systeme und Daten hat. Doppelte Konten, inaktive Benutzer, übermäßige Berechtigungen und inkonsistente Authentifizierungskontrollen erschweren den Nachweis, dass der Zugriff ordnungsgemäß autorisiert und regelmäßig überprüft wird.
Aus diesem Grund sind Identitäts- und Zugriffsmanagement wichtige Bestandteile einer Compliance-Strategie. Sie helfen Unternehmen, einheitliche Prozesse für die Gewährung, Überprüfung, Änderung und den Entzug von Zugriffsrechten zu etablieren. Regelmäßige Zugriffsüberprüfungen gewährleisten, dass die Berechtigungen weiterhin der Rolle und den geschäftlichen Verantwortlichkeiten eines Benutzers entsprechen.
Identitäts- und Zugriffskontrollen sind in mehreren wichtigen Regulierungsbereichen und Sicherheitsrahmen relevant:
- SOX: Organisationen benötigen angemessene Kontrollmechanismen für den Zugriff auf Systeme, die die Finanzberichterstattung und damit verbundene Prozesse unterstützen.
- HIPAA: Erfordert Schutzmaßnahmen, um den Zugriff auf elektronisch geschützte Gesundheitsdaten auf autorisierte Benutzer zu beschränken.
- PCI-DSS: Erfordert von den Organisationen, den Zugriff auf der Grundlage der geschäftlichen Erfordernisse zu steuern und eine eindeutige Benutzeridentifizierung und -authentifizierung zu gewährleisten.
- ISO 27001: Beinhaltet Kontrollmechanismen zur Verwaltung des Benutzerzugriffs und zur Beschränkung des Zugriffs auf Informationen und Systeme.
- NIST: Bietet Anleitungen zu Kontoverwaltung, Prinzip der minimalen Berechtigungen, Durchsetzung von Zugriffsrechten sowie Deaktivierung oder Entfernung unnötiger Konten.
- DSGVO: Erfordert geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten und der Systeme, die zu deren Verarbeitung verwendet werden.
Die Anforderungen variieren je nach Framework, die grundlegende Erwartung ist jedoch ähnlich: Organisationen sollten wissen, wer Zugriff hat, sicherstellen, dass dieser Zugriff angemessen ist, ihn regelmäßig überprüfen und ihn entfernen, sobald er nicht mehr benötigt wird. Eine unkontrollierte Ausbreitung von Identitäten erschwert all diese Aktivitäten, wenn Identitäten über voneinander getrennte Systeme verteilt sind.
Identitätsausbreitung vs. Identitätssilos
| Faktor | Identitätswüste | Identitätssilos |
|---|---|---|
| Definition | Unkontrolliertes Wachstum von Identitäten, Konten, Anmeldeinformationen und Berechtigungen in der gesamten Umgebung | Identitätsdaten und Authentifizierungssysteme sind in separaten Abteilungen, Anwendungen oder Plattformen isoliert. |
| Verursachen | Schnelles Anwendungswachstum, manuelle Prozesse, mangelhaftes Offboarding, Schatten-IT und fragmentiertes Zugriffsmanagement | Separate Verzeichnisse, Geschäftsbereiche, Altsysteme, Akquisitionen oder anwendungsspezifische Identitätsspeicher |
| Auswirkungen auf das Geschäft | Erhöhtes Sicherheitsrisiko, doppelte Konten, übermäßiger Zugriff, höhere Kosten und administrative Komplexität | Eingeschränkte Transparenz, inkonsistente Richtlinien, doppelte Identitätsdaten und schwieriges systemübergreifendes Zugriffsmanagement |
| Lösung | Zentralisierte Steuerung, Automatisierung, Lebenszykluskontrolle, Identitätsanalyse und kontinuierliche Überwachung | Verzeichnisintegration, Synchronisierung, Föderation, zentralisierte Identitätsverwaltung und gemeinsame Zugriffsrichtlinien |
Eine Organisation kann beide Probleme gleichzeitig erleben. Identitätssilos können die Voraussetzungen für eine unkontrollierte Ausbreitung von Identitäten schaffen, da unverbundene Systeme die konsistente Verwaltung von Identitäten erschweren.
Wie man Identitätsdiebstahl erkennt
Vor der Implementierung von Identity-Governance-Kontrollen müssen Organisationen verstehen, welche Identitäten und Zugriffsrechte bereits bestehen. Die Erkennung sollte Mitarbeiter, Auftragnehmer, Partner, Servicekonten, privilegierte Identitäten und Anwendungskonten umfassen.
Folgendes sollte eine praktische Beurteilung beinhalten:
Erstellen Sie ein Identitätsinventar. Identifizieren Sie Konten in Verzeichnissen, SaaS-Anwendungen, Cloud-Plattformen, Datenbanken, Endpunkten und anderen kritischen Systemen. Erfassen Sie nach Möglichkeit Kontoinhaber, Quelle, Status, Rolle und Zugriffsebene.
Führen Sie Zugriffsüberprüfungen durch. Vergleichen Sie die aktuellen Zugriffsrechte mit den Stellenanforderungen und identifizieren Sie Berechtigungen, für die es keine klare geschäftliche Rechtfertigung mehr gibt.
Überprüfen Sie die Verzeichnissynchronisierung. Stellen Sie sicher, dass die Identitäten zwischen den maßgeblichen Verzeichnissen und den nachgelagerten Anwendungen konsistent synchronisiert werden. Eine fehlerhafte oder unvollständige Synchronisierung kann zu doppelten oder veralteten Konten führen.
Finden Sie ungenutzte Konten. Identifizieren Sie inaktive, ruhende und abgelaufene Konten, insbesondere solche mit privilegierten oder sensiblen Zugriffsrechten.
Überprüfen Sie die Berechtigungen. Achten Sie auf übermäßige Berechtigungen, widersprüchliche Rollen, inaktive Berechtigungen und Konten mit Zugriffsrechten, die die Geschäftsanforderungen überschreiten.
Nutzen Sie Identitätsanalysen. Analysen können dabei helfen, ungewöhnliche Zugriffsmuster, doppelte Identitäten, inaktive Konten, Berechtigungsanomalien und andere Indikatoren für Identitätsrisiken zu identifizieren.
Ziel ist es, ein zuverlässiges Identitätsinventar zu erstellen, das kontinuierlich aktualisiert werden kann und nicht nur als einmalige Prüfungsmaßnahme behandelt wird.
Bewährte Verfahren zur Vermeidung von Identitäts-Spreading
Ein effektives Management unkontrollierter Identitäten erfordert die Etablierung einheitlicher Kontrollmechanismen über den gesamten Identitätslebenszyklus hinweg. Unternehmen sollten sich darauf konzentrieren, doppelte Identitäten zu reduzieren, wiederkehrende Prozesse zu automatisieren und regelmäßig zu überprüfen, ob die Zugriffsrechte noch angemessen sind.
Diese IAM Bewährte Verfahren können dazu beitragen, dass Identitätsumgebungen auch bei wachsender Anzahl von Anwendungen, Benutzern und Zugriffsanforderungen überschaubar bleiben.
Zentralisieren Sie das Identitätsmanagement
Schaffen Sie eine einheitliche Identitätsgrundlage für Mitarbeiter, Auftragnehmer und andere Benutzer. Anwendungen sollten nach Möglichkeit eine Verbindung zu einer autoritativen Identitätsquelle herstellen, damit Benutzerinformationen und Zugriffsänderungen nicht in jedem System separat verwaltet werden müssen.
Automatisieren Sie die Benutzerbereitstellung
Nutzen Sie die automatisierte Benutzerbereitstellung , um Anwendungszugriffe anhand definierter Attribute wie Rolle, Abteilung oder Standort zuzuweisen. Dies reduziert die manuelle Kontoerstellung und stellt sicher, dass neue Benutzer von Anfang an die richtigen Zugriffsrechte erhalten.
Automatisierte Deaktivierung
Der gleiche Prozess sollte auch umgekehrt funktionieren. Durch die automatische Deaktivierung von Benutzerrechten können Zugriffsrechte entzogen werden, wenn ein Benutzer das Unternehmen verlässt, seine Rolle ändert oder eine Anwendung nicht mehr benötigt. Dies ist entscheidend, um zu verhindern, dass sich inaktive Benutzerkonten im gesamten System ansammeln.
Implementieren Sie Single Sign-On
Single Sign-On reduziert die Anzahl der separaten Anmeldeinformationen, die Benutzer verwalten müssen, indem es eine zentrale Authentifizierung für alle Anwendungen ermöglicht. Es bietet Sicherheitsteams zudem eine gemeinsame Plattform zur Durchsetzung von Authentifizierungsrichtlinien und zur Kontrolle des Anwendungszugriffs.
Least Privilege erzwingen
Überprüfen Sie die Berechtigungen anhand der tatsächlichen Anforderungen der Benutzer für ihre aktuellen Aufgaben. Die Anwendung des Prinzips der minimalen Berechtigungen und die Entfernung veralteter Berechtigungen verhindern, dass sich Berechtigungen anhäufen, wenn Mitarbeiter zwischen Rollen, Teams und Projekten wechseln.
Regelmäßige Zugriffsüberprüfungen
Integrieren Sie Zugriffsüberprüfungen in den Identitätslebenszyklus und behandeln Sie sie nicht nur als gelegentliche Prüfung. Regelmäßige Zugriffsüberprüfungen können ungenutzte Anwendungen, übermäßige Berechtigungen, inaktive Konten und Zugriffe identifizieren, für die es keine klare geschäftliche Rechtfertigung mehr gibt.
Identitätsmanagement einführen
Nutzen Sie Identity Governance, um die Beantragung, Genehmigung, Überprüfung und den Entzug von Zugriffsrechten zu formalisieren. Governance-Kontrollen sind besonders in größeren Umgebungen wertvoll, in denen Zugriffsentscheidungen auf mehrere Anwendungen, Abteilungen und Administratoren verteilt sind.
Aktivieren Sie SCIM
Nutzen Sie , sofern unterstützt , SCIM-Provisioning, um Anwendungskonten mit der Identitätsquelle der Organisation zu synchronisieren. Dadurch lassen sich Kontoerstellung, -aktualisierung und -deaktivierung automatisieren, ohne dass Administratoren dieselben Änderungen für jede einzelne Anwendung wiederholen müssen.
Unterstützung von Zero Trust
Wenden Sie die Zero-Trust- Prinzipien an, damit Zugriffsentscheidungen auf Identität, Kontext und Richtlinien und nicht auf angenommenem Vertrauen basieren. Die Kombination aus starker Authentifizierung, dem Prinzip der minimalen Berechtigungen und kontinuierlicher Zugriffsüberprüfung trägt dazu bei, den Einflussbereich einer kompromittierten Identität einzuschränken.
Wie IAM Lösungen helfen, die Ausbreitung von Identitäten einzudämmen
Die Identitätsdistribution nimmt zu, wenn Identitätsdaten und Zugriffsentscheidungen über Anwendungen, Verzeichnisse und Verwaltungssysteme verstreut sind. IAM Die Plattform kann diese Kontrollen auf einer gemeinsamen Ebene zusammenführen und so den Sicherheits- und IT-Teams einen besseren Überblick über die Identitäten ermöglichen und den manuellen Abgleich reduzieren, der in fragmentierten Umgebungen erforderlich ist.
miniOrange nimmt diese einheitliche IAM Dieser Ansatz vereint Authentifizierung, Lebenszyklusmanagement, Governance, Bereitstellung und privilegierten Zugriff auf einer einzigen Plattform. Dadurch erhalten Unternehmen eine zentrale Möglichkeit, Identitäten anwendungsübergreifend zu verwalten und gleichzeitig doppelte Konten, veraltete Zugriffsrechte und unzusammenhängende Identitätsprozesse zu reduzieren.
- Zentralisierte Authentifizierung: SSO und Multi-Faktor-Authentifizierung (MFA) Die Anzahl der unabhängigen Anmeldesysteme, die Teams verwalten müssen, wird reduziert.
- Kontinuierliche Aktualisierungen der Identität: Identity Lifecycle Management und SCIM übertragen Identitätsänderungen über verschiedene Anwendungen hinweg und verringern so das Risiko, dass Konten zurückgelassen werden, wenn Benutzer beitreten, ihre Rolle ändern oder das Unternehmen verlassen.
- Bessere Zugänglichkeitstransparenz: Die Governance-Kontrollen zeigen, wer Zugriff hat und warum, wodurch die Überprüfung und Verwaltung von Berechtigungen erleichtert wird.
- Stärkere Kontrollen für privilegierte Zugriffe: Privileged Access Management Hilft dabei, privilegierte Identitäten mit hohem Risiko zu isolieren und zu kontrollieren.
- Unterstützung für ältere Anwendungen: Access-Gateway kann Anwendungen, die sich nicht nahtlos in eine moderne Identitätsarchitektur einfügen, unter zentralisierte Authentifizierungs- und Zugriffskontrollen bringen.
Das Ergebnis ist eine bessere Kontrolle über den Identitätslebenszyklus, wodurch Identitäten und Berechtigungen seltener von ihren Besitzern getrennt werden. Für Organisationen mit komplexen Anwendungsumgebungen bedeutet dies weniger manuellen Verwaltungsaufwand, schnellere Zugriffsänderungen, bessere Transparenz bei Audits und ein geringeres Risiko, dass sich im Laufe der Zeit unkontrollierte Identitäten ansammeln.
Fazit
Jede neue Anwendung, jeder neue Mitarbeiter, jeder neue Auftragnehmer und jeder neue Cloud-Dienst kann eine weitere Identität in das Unternehmen einführen. Ohne geeignete Kontrollmechanismen werden diese Identitäten zunehmend schwerer zu erkennen, zu verwalten und zu entfernen. Genau das macht die unkontrollierte Ausbreitung von Identitäten sowohl zu einem Sicherheitsrisiko als auch zu einer operativen Herausforderung.
Die Lösung liegt nicht darin, die Einführung zu verlangsamen, sondern Identität zu einem kontrollierten Bestandteil dieses Wachstums zu machen. Effektives Management unkontrollierter Identitätsstrukturen kombiniert zentralisiertes Identitätsmanagement mit Automatisierung, kontinuierlicher Überwachung und klarer Zugriffsberechtigung. Identity Governance bietet die notwendige Kontrolle, um Berechtigungen zu rechtfertigen, während Automatisierung sicherstellt, dass diese Entscheidungen auch bei neuen Benutzern, Rollenwechseln oder dem Ausscheiden von Benutzern weiterhin durchgesetzt werden.
Letztendlich müssen Organisationen drei Dinge über jede Identität wissen: wem sie gehört, worauf sie Zugriff hat und ob dieser Zugriff noch notwendig ist. Indem sie diese Fragen in ihre täglichen Identitätsmanagementprozesse integrieren, können Organisationen Risiken minimieren, die Compliance stärken und die Zugriffskontrolle auch bei wachsendem Umfang gewährleisten.
Häufig gestellte Fragen
Was versteht man unter Identitätszersplitterung?
Identitätswucherung bezeichnet das unkontrollierte Wachstum und die Verbreitung von Benutzerkonten, Anmeldeinformationen, Berechtigungen und digitalen Identitäten über die Anwendungen, Systeme, Verzeichnisse und Cloud-Dienste einer Organisation hinweg. Dies kann die Transparenz, die Zugriffskontrolle und die Verwaltung des Kontolebenszyklus erschweren.
Warum stellt die Ausbreitung von Identitäten ein Sicherheitsrisiko dar?
Die zunehmende Verbreitung unkontrollierter Identitäten erhöht die Anzahl der Identitäten und Zugriffswege, die ein Unternehmen schützen muss. Inaktive Konten, übermäßige Berechtigungen, doppelte Identitäten und inkonsistente Authentifizierungskontrollen können zusätzliche Möglichkeiten für unbefugten Zugriff schaffen.
Wie tragen verwaiste Konten zur Identitätszersplitterung bei?
Verwaiste Konten sind Konten ohne aktiven Nutzer oder eindeutigen Geschäftsinhaber. Da sie auch nach dem Ausscheiden von Mitarbeitern oder wenn der Zugriff nicht mehr benötigt wird, aktiv bleiben können, erhöhen sie die Angriffsfläche des Unternehmens und erschweren Zugriffsüberprüfungen.
Wie kann Identity Governance die Ausbreitung von Identitäten eindämmen?
Identity Governance legt Kontrollmechanismen für Zugriffsanfragen, Genehmigungen, Berechtigungsmanagement, Zugriffszertifizierungen, Funktionstrennung und Lebenszyklusprozesse fest. Diese Kontrollmechanismen helfen Organisationen, Transparenz zu wahren und sicherzustellen, dass der Zugriff angemessen bleibt.
Welche Tools helfen bei der Kontrolle der unkontrollierten Ausbreitung von Identitäten?
Organisationen nutzen üblicherweise IAM und verwandte Technologien wie SSO, MFA, Lebenszyklusmanagement, SCIM, IGA, PAM, Verzeichnisintegration und Identitätsanalyse. Die richtige Kombination hängt von den Anwendungen, der Identitätsarchitektur, den regulatorischen Anforderungen und dem Zugriffsmodell des Unternehmens ab.
Worin besteht der Unterschied zwischen Identitätsausbreitung und Identitätssilos?
Der Begriff „Identitätswucherung“ bezeichnet die unkontrollierte Ausbreitung von Identitäten und Zugriffsrechten in einer Umgebung. Identitätssilos bezeichnen Identitätssysteme oder Identitätsdaten, die getrennt voneinander funktionieren und sich nur schwer zentral verwalten lassen. Sie können zur Identitätswucherung beitragen, indem sie Transparenz und Synchronisierung einschränken.



Hinterlasse einen Kommentar