
Unternehmen setzen autonome KI-Agenten ein, um ihre Abläufe zu skalieren, Produktionsdatenbanken abzufragen, automatisierte Fehlerbehebungen durchzuführen und sogar komplexe CI/CD-Pipelines auszuführen. KI kann all dies in einer Geschwindigkeit erledigen, die Menschen schlichtweg nicht erreichen können.
Für die meisten dieser Aufgaben benötigen KI-Agenten privilegierte Zugriffsrechte. Beispielsweise benötigen sie möglicherweise Zugriff auf Ihre Cloud-Umgebungen, sensible APIs, Datenbanken und andere kritische Geschäftssoftware.
Das ist aus Sicherheitssicht riskant. Ohne diesen Zugriff können sie aber nicht arbeiten. Um dem entgegenzuwirken, setzen Unternehmen auf statische Anmeldeinformationen, langlebige API-Schlüssel und überdimensionierte Servicekonten. Dabei wird ein API-Geheimnis fest in einer Umgebungsvariablen hinterlegt und dem Agenten Root- oder Administratorrechte erteilt.
Da nicht-menschliche Identitäten jedoch die Anzahl menschlicher Benutzer übersteigen, können statische Berechtigungen eine massive, unkontrollierte Angriffsfläche schaffen. Wenn ein Angreifer einen Agenten kompromittiert oder eine Prompt-Injektion durchführt, gewähren ihm diese statischen Anmeldeinformationen vollen und uneingeschränkten Zugriff auf Ihr System.
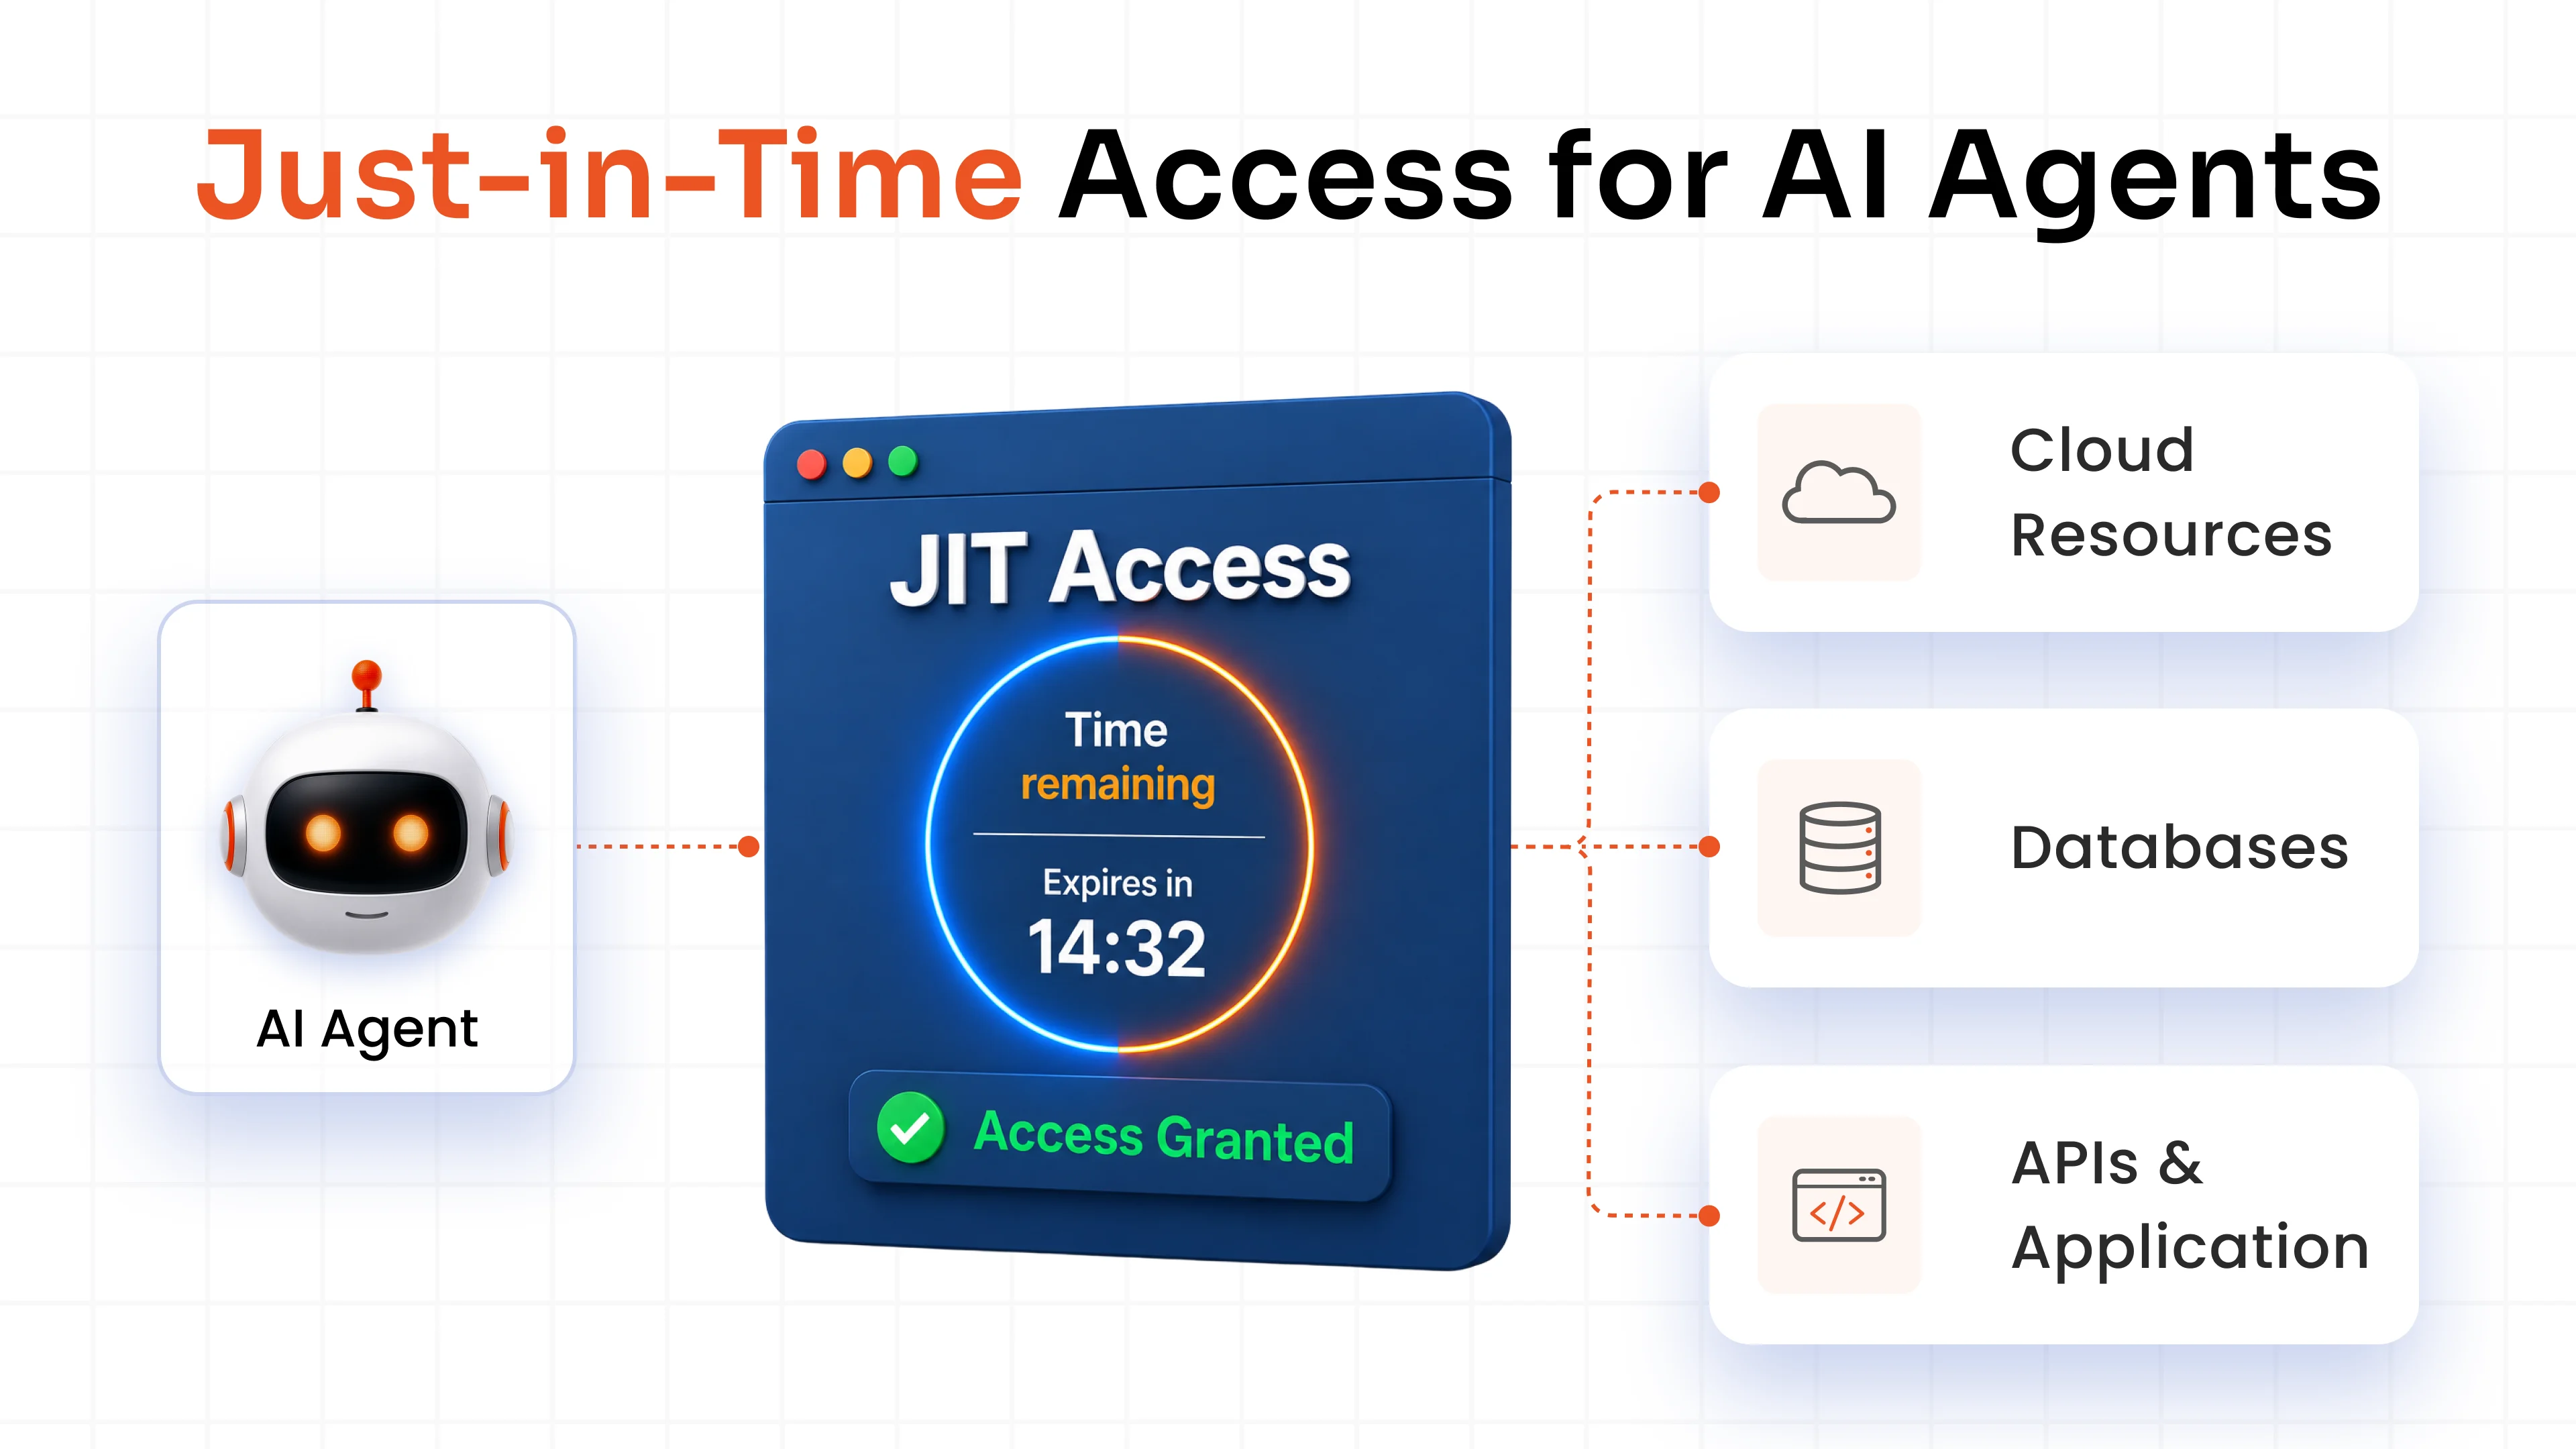
Just-in-Time-Zugriff für KI-Agenten löst dieses grundlegende Problem. Anstatt dauerhafte Berechtigungen zu erteilen, stellt eine Just-in-Time-Zugriffslösung (JIT) dynamische, kurzlebige Zugangsdaten nur dann bereit, wenn ein Agent eine Aufgabe anfordert, und widerruft diese sofort nach deren Abschluss.
Was ist Just-in-Time-Zugriff für KI-Agenten?
Just-in-time-Zugriff für KI-Agenten gewährt einem KI-Agenten privilegierten Zugriff nur dann, wenn er ihn benötigt, und für einen begrenzten Zeitraum. Anstatt dauerhafte Anmeldeinformationen aktiv zu halten, werden dynamische, temporäre Berechtigungen bereitgestellt, die automatisch ablaufen, sobald der Agent seinen Workflow abgeschlossen hat.
Warum herkömmliche Zugriffsverwaltung für KI-Agenten versagt
Traditionelles Identitäts- und Zugriffsmanagement (IAM) und ältere Privileged Access Management (PAM)-Tools wurden für menschliche Arbeitsabläufe entwickelt.
KI-Agenten funktionieren nicht wie Menschen. Sie agieren autonom und interagieren über APIs und Zugangsdaten mit verschiedenen Systemen.
Für einen tieferen Einblick in diesen Wandel lesen Sie unseren Leitfaden darüber, warum das traditionelle PAM bei Maschinenidentitäten versagt.
Darum versagen herkömmliche Zugriffskontrollsysteme bei der Anwendung auf KI-Agenten:
1. Langlebige statische API-Schlüssel
Entwickler generieren häufig langlebige API-Schlüssel, damit KI-Agenten Backend-Systeme abfragen können. Diese Schlüssel können in Konfigurationsdateien, Geheimnisverwaltungssystemen oder Code-Repositories gespeichert sein. Da die regelmäßige Rotation von API-Schlüsseln komplexe Arbeitsabläufe stören kann, werden diese selten ausgetauscht. Gelingt es einem Angreifer, einen einzelnen Schlüssel zu extrahieren, erhält er dauerhaften Zugriff.
2. Langlebige Geheimnisse
Maschinenidentitäten basieren maßgeblich auf persistenten Geheimnissen, wie beispielsweise OAuth-Tokens mit langer Gültigkeitsdauer oder statischen Datenbankpasswörtern. Je länger ein Zugangspunkt aktiv bleibt, desto größer ist das Risiko von Sicherheitslücken.
3. Shared Service Accounts
Organisationen weisen häufig mehrere KI-Agenten einem einzigen, hochprivilegierten Dienstkonto zu. Dies erschwert die Verantwortlichkeitsfeststellung. Tritt eine Anomalie auf, lässt sich nicht feststellen, ob Agent A eine unautorisierte Abfrage ausgeführt hat oder ob bei Agent B ein Systemausfall aufgetreten ist.
4. Fehlendes Prinzip der minimalen Privilegien
KI-Agenten benötigen Flexibilität, um vielfältige Aufgaben auszuführen. Um zu verhindern, dass Agenten-Workflows unterbrochen werden, erteilen Entwickler häufig zu viele Berechtigungen und gewähren vollen Lese-/Schreibzugriff auf gesamte Datenspeicher. Dies widerspricht dem Prinzip der bedarfsgerechten Zugriffskontrolle und erhöht das Risiko potenzieller Folgen durch kompromittierte oder falsch konfigurierte Agenten.
5. Kein Laufzeitkontext
Traditionell IAM Die Anmeldeinformationen werden zum Zeitpunkt der Authentifizierung geprüft, nicht während der Ausführung. Ein älteres System prüft zwar die Gültigkeit des API-Schlüssels, kann aber nicht beurteilen, warum der Agent eine bestimmte Aktion ausführt, welche Eingabeaufforderung diese ausgelöst hat oder wie lange die Aktion dauern sollte. Ohne Echtzeitkontext können ältere Systeme verdächtiges Agentenverhalten nicht unterbinden.
Wie Just-in-Time-Zugriff für KI-Agenten funktioniert
Die Umstellung auf bedarfsgerechten Zugriff für KI-Agenten ersetzt permanente Berechtigungen durch dynamische, workflowgesteuerte Zugriffskontrollen. Es gibt keine permanenten Anmeldeinformationen mehr. Der KI-Agent fordert erweiterte Berechtigungen nur dann an, wenn er eine verifizierte Operation durchführen muss.
Hier ist der schrittweise Lebenszyklus, wie der JIT-Zugriff für autonome, nicht-menschliche Arbeitslasten funktioniert:
Schritt 1: Ermittlung oder manuelle Erstellung eines API-Benutzers
Der erste Schritt besteht darin, die Identität festzulegen, die privilegierten Zugriff erhalten soll.
Sie ermitteln vorhandene Maschinenidentitäten in Ihren Cloud-Umgebungen oder registrieren den KI-Agenten manuell in Ihrer Management-Engine als dedizierte API-Benutzeridentität.
Schritt 2: Identitätsprüfung und Richtlinienbewertung
Wenn der KI-Agent einen Workflow initiiert, der erhöhte Berechtigungen erfordert, sendet er eine Anfrage an die Zugriffsverwaltungs-Engine. Das System bewertet die Identität des Agenten, das Quellnetzwerk, die Aufgabenparameter und das Risikoniveau anhand definierter Sicherheitsrichtlinien.
Schritt 3: Automatisierter Genehmigungsworkflow
Abhängig von Ihrem Sicherheitsschwellenwert wird die Anfrage anhand vorkonfigurierter Logikregeln weitergeleitet. Standardmäßige, häufig anfallende operative Aufgaben erhalten sofortige, richtlinienbasierte und automatisierte Genehmigungen. Risikoreiche Aktionen, wie beispielsweise die Änderung von Produktionsschemata, können Echtzeitbenachrichtigungen an Administratoren auslösen.
Schritt 4: Ausstellung eines vorläufigen Ausweises
Sobald die Anfrage die erforderlichen Kontrollen durchlaufen hat, kann das System temporäre Anmeldeinformationen ausstellen.
Dies ist der Kern des temporären Zugriffs für KI-Agenten. Anstatt privilegierte Anmeldeinformationen unbegrenzt verfügbar zu lassen, wird der Zugriff für den benötigten Zeitraum gewährt. Der Agent kann die Anmeldeinformationen nutzen, um seine autorisierte Aufgabe während dieses Zeitraums auszuführen.
Schritt 5: Laufzeitüberwachung und Sitzungsaufzeichnung
Während der Agent mit seinen temporären Berechtigungen arbeitet, protokolliert die Sitzungsüberwachungs-Engine jede API-Nutzlast, jede Befehlsausführung und jede Datenbankabfrage in Echtzeit. Dies gewährleistet die vollständige Nachvollziehbarkeit des Verhaltens der autonomen Maschine.
Schritt 6: Automatischer Widerruf
Sobald der KI-Agent seine zugewiesene Aufgabe abgeschlossen hat oder das definierte Gültigkeitsfenster (Time-to-Live, TTL) abgelaufen ist, widerruft das System den temporären Zugriff. Aktive Token werden gelöscht, wodurch die Umgebung wieder in den Zustand ohne dauerhafte Berechtigungen versetzt wird.
Sicherheitsrisiken von permanenten Berechtigungen für KI-Agenten
Die Verwendung statischer Anmeldeinformationen in autonomen Arbeitsabläufen macht Ihr Unternehmen angreifbar. Die Implementierung eines bedarfsgerechten Zugriffs für KI-Agenten mindert diese Schwachstellen direkt:
- Diebstahl von Anmeldedaten: Fest codierte API-Schlüssel und statische Cloud-Geheimnisse, die in Code-Repositories oder Laufzeitumgebungen gespeichert sind, können zu Zielen automatisierter Geheimnis-Scanning-Angriffe werden.
- Seitliche Bewegung: Wenn ein Angreifer einen KI-Agenten mit bestehenden Berechtigungen kompromittiert, kann er sich lateral über verbundene Cloud-Netzwerke, Datenbanken und Microservices bewegen.
- Prompt-Injection-Angriffe: Angreifer können bösartige Eingaben erstellen, die einen LLM-gesteuerten Agenten dazu veranlassen, unbeabsichtigte Befehle auszuführen. Verfügt der Agent über dauerhafte Administratorrechte, gewährt die Eingabeaufforderung dem Angreifer diese Rechte.
- Agentenentführung: Böswillige Akteure können anfällige Agenten-Orchestrierungsschleifen abfangen und aktive Sitzungen kapern, um firmeneigene Daten zu exfiltrieren.
- Rechteausweitung: Überdimensionierte KI-Agenten ermöglichen es böswilligen Akteuren (oder falsch konfigurierten Agenten), die Zugriffsrechte über integrierte Drittsysteme hinweg zu erweitern.
- API-Missbrauch: Ohne Ratenbegrenzungen und dynamische Lebensdauergrenzen kann ein bösartiger oder kompromittierter Agent kritische Microservices überlasten und so systemische Denial-of-Service-Ausfälle verursachen.
- Nichteinhaltung der Prüfungsbestimmungen: Nicht überwachte Maschinenkonten mit permanentem Zugriff verstoßen gegen wichtige Prüfrichtlinien für SOC 2, ISO 27001, HIPAA und PCI-DSS.
Wie miniOrange PAM KI-Agenten mit JIT-Zugriff sichert
miniOrange Privileged Access Management (PAM) bietet eine dedizierte Infrastruktur, die darauf ausgelegt ist, dauerhafte Berechtigungen sowohl für menschliche Benutzer als auch für autonome Workloads zu eliminieren.
Hier sind die wichtigsten miniOrange PAM-Funktionen, die Sicherheitsherausforderungen von KI-Agenten lösen:
JIT-Zugriff
miniOrange PAM beseitigt langlebige Anmeldeinformationen durch die Bereitstellung kurzlebiger, JIT-basierter Anmeldeinformationen mit automatischer Ablaufzeit und erzwingt so das Prinzip der Zero Standing Privileges.
Dies macht den temporären Zugriff für KI-Agenten zu einem praktischen Bestandteil Ihrer Strategie für privilegierten Zugriff.
Am wenigsten Privileg
Sie können den privilegierten Zugriff anhand definierter Richtlinien steuern, anstatt einer Identität uneingeschränkten Zugriff zu gewähren. Dies hilft Ihnen, das Prinzip der minimalen Berechtigungen anzuwenden.
Automatisierte Genehmigungsworkflows
miniOrange PAM unterstützt Genehmigungsworkflows für privilegierte Zugriffe . Dadurch können Sie einen Genehmigungsschritt einführen, bevor privilegierte Zugriffe gewährt werden, sofern Ihre Richtlinien dies erfordern.
Enterprise-Passwort-Tresor
Durch die Zentralisierung privilegierter Zugangsdaten erhalten Sie einen kontrollierten Ort für deren Verwaltung, anstatt sich auf verstreute Zugangsdaten verlassen zu müssen.
Für den Zugriff von KI-Agenten ist dies besonders wichtig, da nicht-menschliche Identitäten möglicherweise Anmeldeinformationen benötigen, um mit privilegierten Ressourcen zu interagieren.
Überwachung privilegierter Sitzungen
Dies ermöglicht Ihnen Echtzeit-Einblicke in privilegierte Sitzungen und erstellt ein Aktivitätsprotokoll zur späteren Überprüfung. Diese Transparenz ist wichtig bei der Verwaltung nicht-menschlicher Identitäten, da ein KI-Agent privilegierte Aktionen ausführen kann, ohne dass jeder Schritt manuell von einem Menschen ausgeführt wird.
Auditfähige Berichte
miniOrange generiert detaillierte Compliance-Protokolle, die Aktionen direkt den einzelnen Agentenidentitäten zuordnen.
Häufig gestellte Fragen
Können KI-Agenten Just-in-Time-Zugriff nutzen?
Ja. KI-Agenten können Just-in-Time-Zugriff programmgesteuert anfordern und nutzen, sobald die erforderlichen APIs und Integrationen verfügbar sind. Zugriffsplattformen werten die Anfrageparameter des Agenten aus, stellen kurzlebige Anmeldeinformationen für die jeweilige Aufgabe aus und widerrufen diese automatisch nach deren Abschluss.
Ist JIT etwas anderes als PAM?
Just-in-Time-Zugriff (JIT) ist eine Kernfunktion des modernen Privileged Access Management (PAM). Während sich herkömmliches PAM auf die sichere Speicherung und Verwaltung permanenter Zugangsdaten konzentriert, zielt JIT-PAM darauf ab, dauerhafte Zugriffsrechte vollständig zu eliminieren, indem Zugangsdaten bedarfsgerecht und für einen begrenzten Zeitraum ausgegeben werden.
Wie authentifizieren sich KI-Agenten sicher?
KI-Agenten authentifizieren sich mithilfe sicherer, nicht-menschlicher Identitätsstandards, wie z. B. kurzlebigen mTLS-Zertifikaten, OAuth 2.0-Client-Anmeldeinformationen, signierten JWTs oder Cloud-Workload-Identitätsföderation. Dadurch kann das PAM-System die Identität des Agenten überprüfen, bevor dynamische Berechtigungen erteilt werden.
Verbessert JIT die Compliance?
Ja. JIT-Zugriff vereinfacht die Einhaltung von Rahmenwerken wie SOC 2, ISO 27001, HIPAA und PCI-DSS. Durch den Wegfall statischer Berechtigungen und die Generierung von Audit-Logs für jede dynamische Sitzung beweisen Unternehmen, dass der Zugriff durch nicht-menschliche Prozesse strikt nach dem Prinzip der minimalen Berechtigungen erfolgt.
Ist JIT für CI/CD-Pipelines geeignet?
Ja. JIT-Zugriff funktioniert nahtlos in CI/CD-Pipelines und DevOps-Workflows. Build-Runner und Deployment-Agenten fordern beim Jobstart dynamische Anmeldeinformationen an, führen die Build- oder Deployment-Skripte aus und geben die Berechtigungen wieder frei, sobald der Job abgeschlossen ist.
Wie unterstützt JIT nicht-menschliche Identitäten?
JIT unterstützt nicht-menschliche Identitäten, indem es statische API-Schlüssel, gespeicherte Geheimnisse und permanente Servicekonten durch kurzlebige Token ersetzt. Es ermöglicht maschinellen Workloads die schnelle, automatisierte Bereitstellung und den Entzug von Zugriffsrechten ohne manuelle Überwachung.
Hinterlasse einen Kommentar