

JD Edwards-Umgebungen führen täglich zu Frustrationen durch die Notwendigkeit mehrerer Logins für verschiedene Module, was zu Passwortmüdigkeit und Produktivitätseinbußen bei den Nutzern führt. IT-Teams kämpfen mit komplexer Benutzerverwaltung, häufigen Zurücksetzungsanfragen und riskanten Prozessen wie dem manuellen Onboarding/Offboarding, was verwaiste Konten und schwache Passwörter zur Folge hat. Diese Probleme öffnen Tür und Tor für Sicherheitslücken und Compliance-Probleme wie Verstöße gegen SOX oder HIPAA.
miniOrange bietet als Mitglied des Global Modernized Oracle Partner Network fundierte Expertise im Bereich JD Edwards SSO und verfügt über umfassende Erfahrung in Oracle-Integrationen sowie erfolgreichen Implementierungen für EnterpriseOne- und Enterprise-Umgebungen. Ihre Lösungen ermöglichen sicheren Zugriff in Branchen wie Fertigung, Gesundheitswesen, Finanzen und Logistik und machen Oracle Access Manager- oder Internet Directory-Lizenzen überflüssig.
Im Kontext von JD Edwards ermöglicht SSO Benutzern die einmalige Authentifizierung über einen unternehmenseigenen Identitätsanbieter (IdP) wie Azure AD oder Okta, um nahtlos auf alle Anwendungen zuzugreifen. Es nutzt SAML, OAuth 2.0 oder JWT für tokenbasierte Sicherheit und reduziert so den Anmeldeaufwand bei gleichzeitig erhöhter Sicherheit und Effizienz.
Der sofort einsatzbereite JD Edwards SSO-Connector von miniOrange unterstützt jeden Identitätsanbieter und jede Bereitstellungsumgebung, ob lokal oder in der Cloud, mit automatischer Bereitstellung via LDAP/ SCIM und einfacher MFA-Integration mit über 15 Methoden. Diese Lösung reduziert die Anzahl der Helpdesk-Tickets drastisch, synchronisiert Benutzerdaten automatisch und gewährleistet revisionssichere Protokolle ohne Workflow-Unterbrechungen.
Was ist JD Edwards Single Sign-On (SSO)?
JD Edwards SSO ermöglicht es Benutzern, sich einmalig über einen unternehmensweiten Identitätsanbieter (IdP) wie Azure AD oder Okta zu authentifizieren und anschließend auf alle JDE-Anwendungen zuzugreifen, ohne ihre Anmeldedaten erneut eingeben zu müssen. Dies funktioniert, indem Anmeldeanfragen von den JDE-Servern an den IdP weitergeleitet werden, der die Benutzer anhand sicherer Token authentifiziert und die Zugriffsberechtigung zurückgibt.
Schlüsselkomponenten
- Webserver: Bearbeitet erste Benutzeranfragen und leitet nicht authentifizierten Datenverkehr mithilfe von Modulen wie mod_osso an den IdP weiter.
- Enterprise-Server: Verarbeitet Geschäftslogik und validiert Token, die von der Webschicht übergeben werden.
- HTML-Server: Dient als JDE-Webschnittstelle und integriert SSO für eine nahtlose Navigation.
- IdentitätsanbieterExterner Dienst (z. B. Okta, Azure AD), der die Authentifizierung verwaltet und Token ausstellt
Unterstützte Protokolle
JDE SSO nutzt SAML für die XML-basierte Föderation, OAuth 2.0 für Autorisierungsabläufe, OpenID Connect für die Identitätsschicht von OAuth und Kerberos für die ticketbasierte Authentifizierung im Unternehmensumfeld. Dadurch wird der Token-Austausch ermöglicht, ohne Passwörter in älteren und modernen Umgebungen offenzulegen.
Praktische Herausforderung
Legacy-JDE-Systeme erschweren SSO aufgrund enger Abhängigkeiten von Oracle-Middleware wie Access Manager und Internet Directory sowie des Bedarfs an kundenspezifischem Code für die lokale EnterpriseOne-Umgebung. Integrationsherausforderungen ergeben sich aus nicht übereinstimmenden Benutzerverzeichnissen, der Tokenvalidierung auf verschiedenen Servern und der Vermeidung von Migrationsproblemen.
Erfahren Sie, wie JD Edwards Single Sign-On (SSO) von miniOrange dies mit vorgefertigten Konnektoren vereinfacht.
Vorteile der Implementierung von JDE SSO mit nachgewiesenen Ergebnissen
Die Implementierung von Single Sign-On (SSO) für JD Edwards reduziert die Komplexität des Anmeldevorgangs und erhöht die Sicherheit. Benutzer können sich so auf ihre Arbeit konzentrieren, indem sie über eine einzige Anmeldung nahtlos und sicher auf mehrere Anwendungen zugreifen können. Dies steigert die Produktivität, vereinfacht die IT-Verwaltung und stärkt die Unternehmenssicherheit. Hier die Vorteile der Unternehmenssicherheit mit JD Edwards SSO:
- Ein Login für alle Anwendungen: Benutzer geben ihre Zugangsdaten einmalig beim Login ein und erhalten sofortigen Zugriff auf alle verbundenen JD Edwards-Anwendungen, ohne sich wiederholt anmelden zu müssen. Dies beugt Passwortmüdigkeit vor und optimiert den Benutzer-Workflow.
- Zentralisierte Authentifizierung für einfachere Benutzerverwaltung: IT-Teams verwalten den Benutzerzugriff zentral über einen Identitätsanbieter (IdP) wie Azure AD oder Okta. Dadurch werden Helpdesk-Anrufe reduziert. Passwort zurücksetzenund vereinfacht das Onboarding und Offboarding.
- Verbesserte Datensicherheit und kontrollierter Zugriff: SSO erzwingt eine starke Authentifizierung und unterstützt Multi-Faktor-Authentifizierung (MFA)Administratoren können adaptive Zugriffsrichtlinien anwenden, die den Zugriff je nach Gerät oder Standort erlauben oder blockieren und so unbefugten Zutritt verhindern.
- Einhaltung der Sicherheitsstandards von Unternehmen: SSO zentralisiert Prüfprotokolle und Zugriffsprotokolle und hilft Unternehmen so, regulatorische Anforderungen wie SOX, HIPAA und ISO-Standards problemlos zu erfüllen.
- Messbare Ergebnisse: Organisationen, die miniOrange JDE SSO einsetzen, berichten von einer Reduzierung der Support-Tickets im Zusammenhang mit dem Login um bis zu 60 %, schnelleren Bereitstellungszyklen und Kosteneinsparungen durch den Verzicht auf teure Oracle Middleware-Lizenzen.
Wie erzielt miniOrange diese Ergebnisse?
Die miniOrange JDE SSO-Lösung integriert sich nahtlos in bestehende Identitätsanbieter, unterstützt die Protokolle SAML, OAuth und OpenID Connect und automatisiert die Benutzerbereitstellung via LDAP oder SCIM. Sie umfasst mehr als 15 MFA-Methoden und zentralisierte Richtliniensteuerung und bietet so nachweisliche Sicherheits- und Effizienzsteigerungen in realen Implementierungen.
Die umfassende Erfahrung von miniOrange und Hunderte erfolgreicher JDE-SSO-Projekte in verschiedenen Branchen belegen die Effektivität der Lösung hinsichtlich vereinfachtem Zugriff, verbesserter Sicherheit und geringerer IT-Kosten. Dies macht miniOrange zu einem vertrauenswürdigen Partner für Unternehmen, die ihre JD-Edwards-Anmeldung modernisieren und dabei nachweisliche Ergebnisse erzielen möchten.
JDE SSO-Architektur
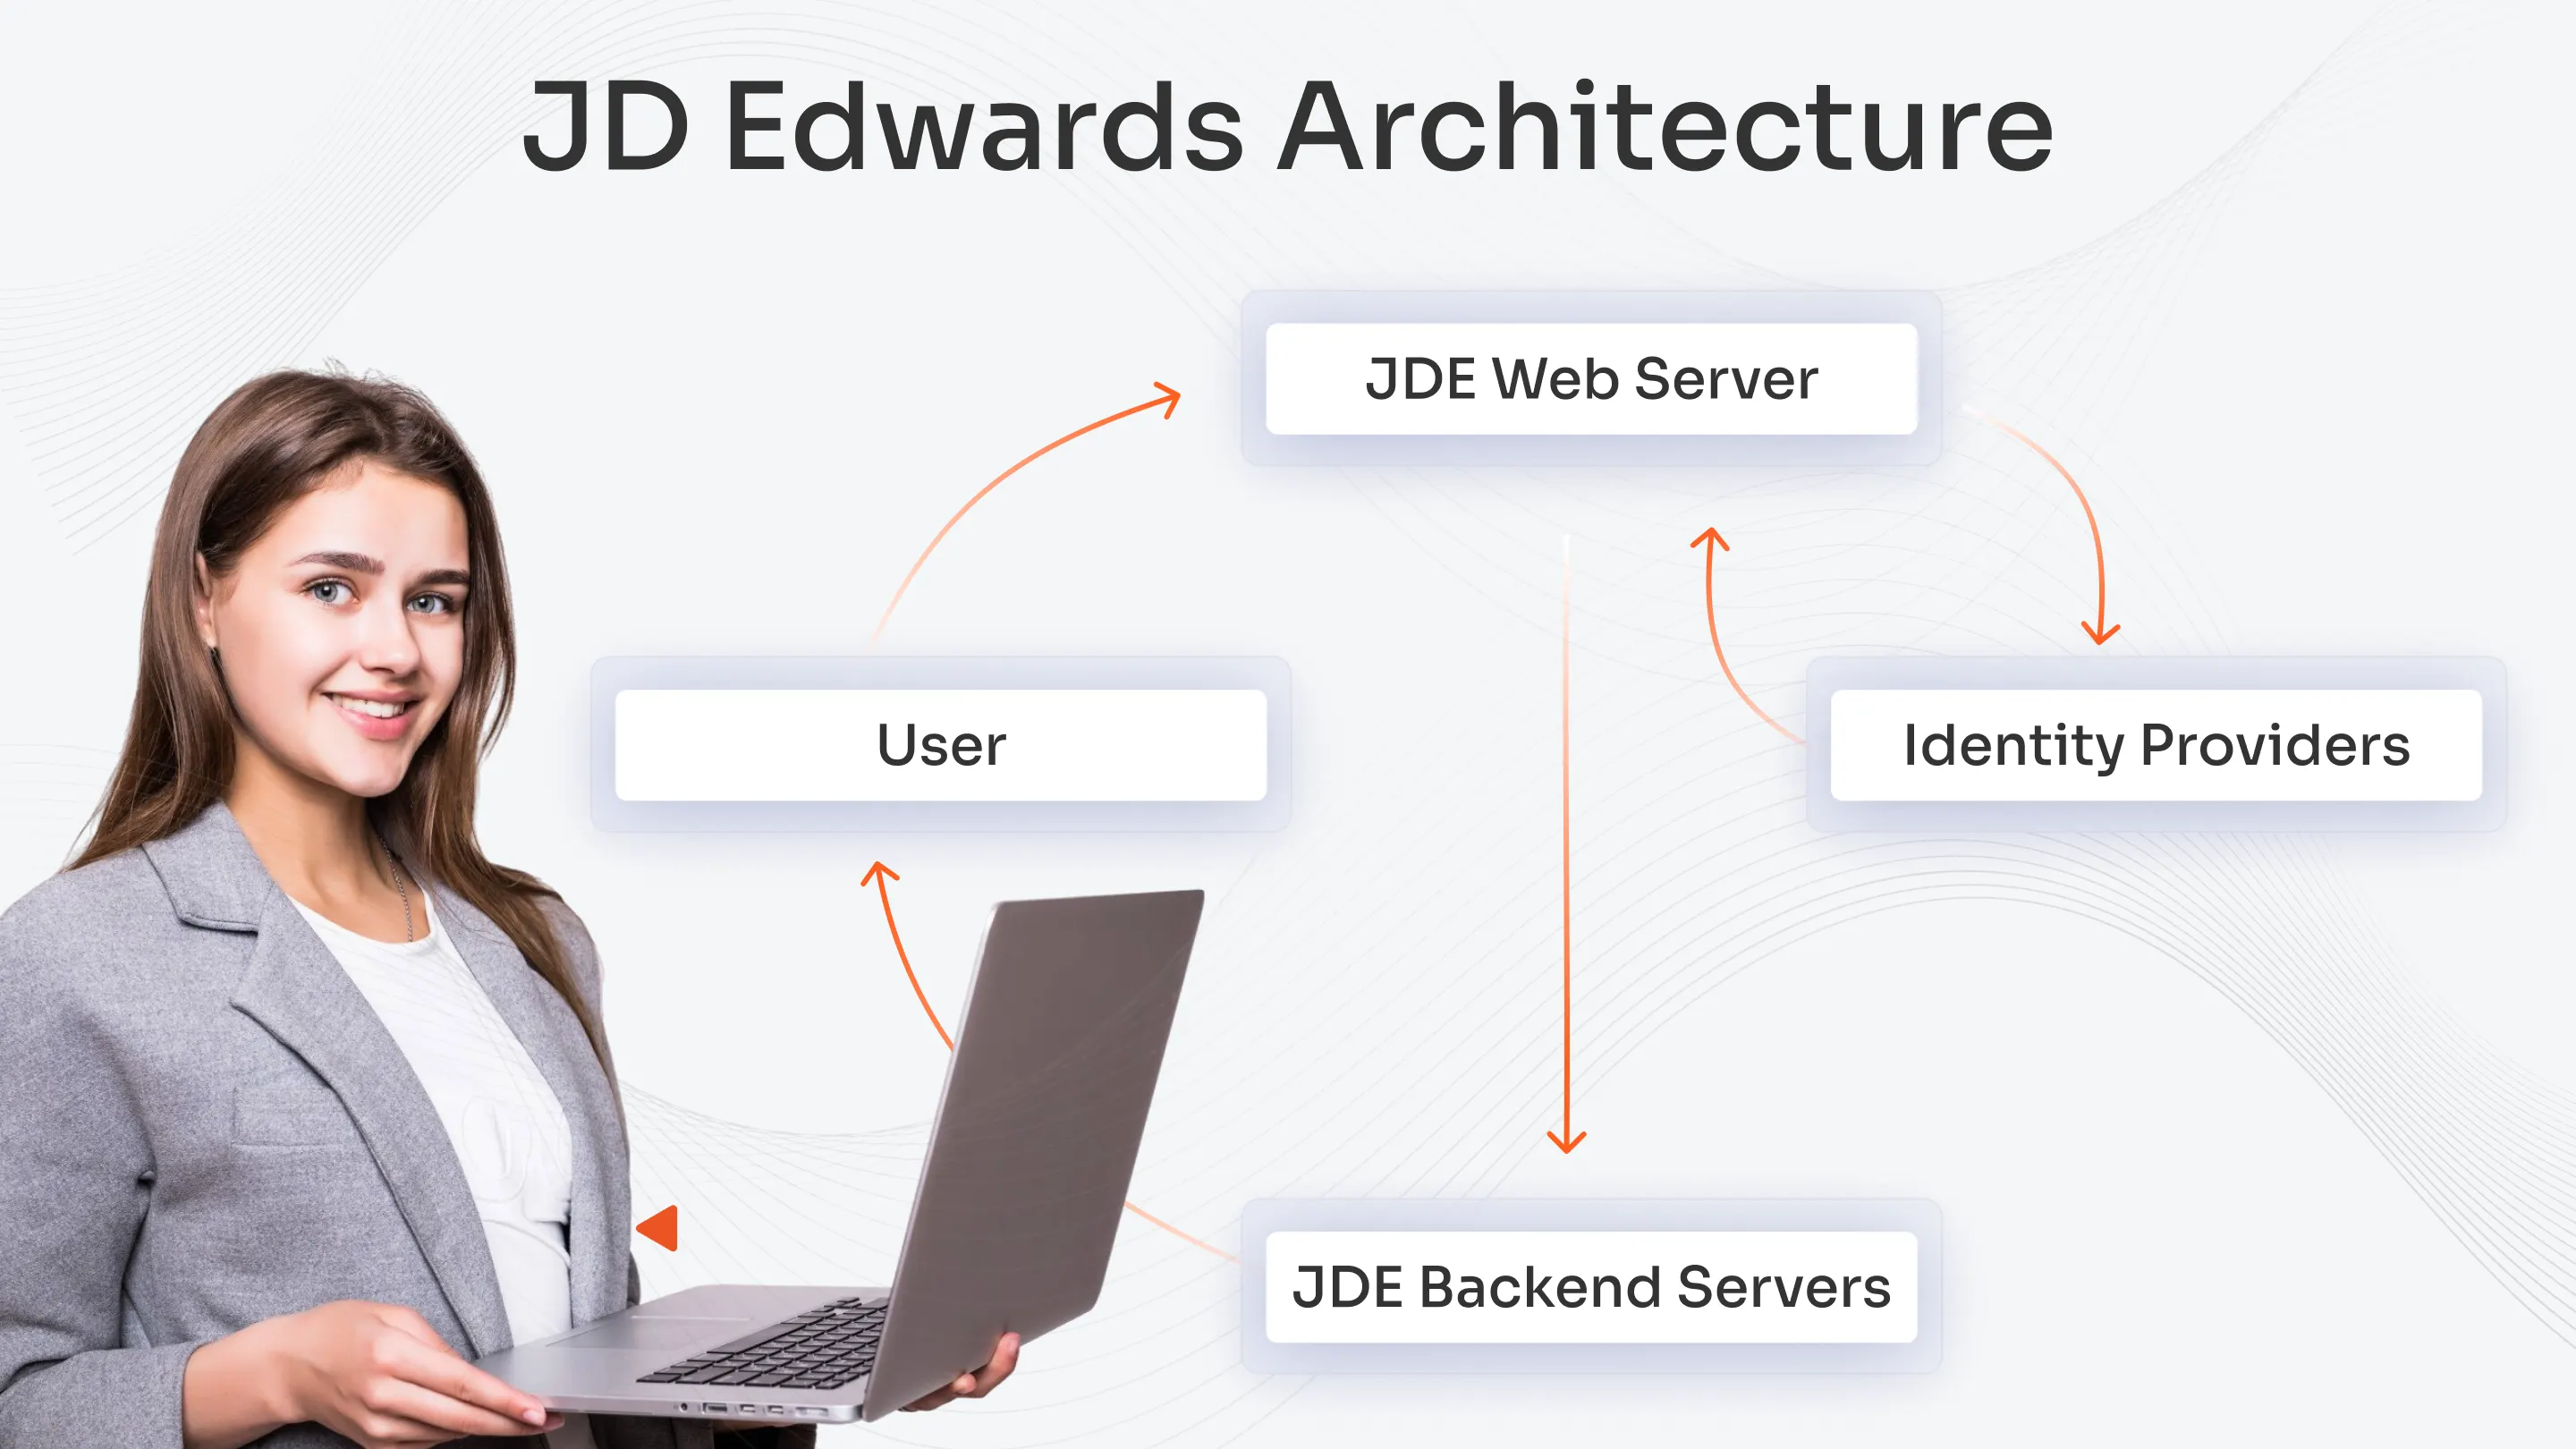
Die JDE-SSO-Architektur ermöglicht die Authentifizierung durch Weiterleitung von Benutzeranfragen vom JDE-Webserver an einen Identitätsanbieter (IdP). Der Webserver fängt Benutzeranfragen an JDE-Anwendungen ab, die die Benutzer dann zur Authentifizierung über SAML- oder OIDC -Protokolle an den IdP weiterleiten. Der IdP authentifiziert Benutzer durch die Generierung sicherer Token, die der JDE-Webserver anhand seiner Konfiguration prüft, um Zugriff auf Enterprise-Server- und HTML-Server-Komponenten zu gewähren.
Die JDE-Webkomponenten dienen als Basiselemente zur Unterstützung von Token-Verifizierungsprozessen. Der Webserver fungiert als SSO-Gateway und führt die SSO-Authentifizierung durch, indem er Benutzerattribute aus SAML-Assertions und OIDC-Token extrahiert. Das System verwendet die extrahierten Attribute, um JDE-Benutzerprofile zu erstellen, die dem Backend-Server Zugriffssicherheit gewährleisten, ohne Benutzerauthentifizierungsinformationen preiszugeben.
Der Integrationsprozess umfasst die Anbindung von Azure AD, Okta, Ping Identity und miniOrange als Identitätsanbieter. Das System arbeitet mit Standardkommunikationsprotokollen über den anpassungsfähigen Broker von miniOrange, der alle Versionen des JDE-Systems unterstützt, von aktuellen bis hin zu älteren.
Das System arbeitet mit einer grundlegenden Struktur, die mit dem IdP (Azure AD/Okta) beginnt, gefolgt vom Tokenvalidierungsprozess des JDE-Webservers, bevor die Benutzer auf EnterpriseOne/HTML Server zugreifen können.
Ein Fertigungsunternehmen mit über 5,000 Nutzern hat sein lokales JDE-Authentifizierungssystem mithilfe von miniOrange als Identitätsbroker auf Azure AD SSO umgestellt . Nutzer greifen über das JDE-Portal zu, das sie zur MFA-Authentifizierung an Azure AD weiterleitet. Das SAML-Token von Azure AD wird über miniOrange an JDE übertragen, wodurch die Bereitstellungszeit auf wenige Tage reduziert und eine einheitliche Richtlinienverwaltung für lokale und cloudbasierte JDE-Systeme ermöglicht wird.
Schritt-für-Schritt-Anleitung für JDE SSO
Die folgende bewährte Methode für die erfolgreiche Implementierung von JDE Single Sign-On basiert auf über 100 erfolgreichen Installationen. Die folgenden Schritte führen zu einer erfolgreichen Einrichtung, die häufige Fehler vermeidet und eine einwandfreie Benutzerauthentifizierung gewährleistet.
Schritt 1 – Beurteilen Sie Ihre JDE-Umgebung
Prüfen Sie zunächst Ihre JD Edwards-Systemversion, Ihre Webserver-Plattform und Ihre aktuelle Authentifizierungssystemkonfiguration. Die Identifizierung dieser Elemente bildet die Grundlage für eine erfolgreiche Systemintegration und -kompatibilität.
Das System stößt auf drei Hauptkompatibilitätsprobleme, die auf Versionsunterschiede, nicht unterstützte Webserver und Inkompatibilität des Authentifizierungssystems zurückzuführen sind. Die Lösung besteht in drei Schritten: Aktualisierung von JDE auf unterstützte Versionen, Auswahl von Webservern, die die Systemanforderungen erfüllen, und Anpassung der Authentifizierungseinstellungen gemäß den SSO-Standards.
Schritt 2 – Wählen Sie den richtigen Identitätsanbieter aus
Wählen Sie einen Identitätsanbieter (IdP), der zu Ihrer Unternehmensumgebung und Ihren Sicherheitsanforderungen passt und die Anzahl der Benutzer in Ihrem System unterstützt. Der Evaluierungsprozess umfasst die Bewertung von drei wesentlichen Faktoren: Unterstützung der Protokolle SAML und OIDC, Skalierbarkeit des Systems, benutzerfreundliche Integration mit JDE und zuverlässige Wartungsdienste des Anbieters.
Der miniOrange-Leitfaden bietet eine Schritt-für-Schritt-Anleitung zur Implementierung der JD Edwards Single Sign-On (SSO)-Konfiguration.
Unsere Empfehlungsmatrix zeigt:
Der Unternehmenssektor profitiert von SAML-basierten Identitätsanbietern (IdPs), wobei miniOrange und Okta zu den bevorzugten Anbietern zählen.
Kleinere Teams könnten von einfacheren OAuth/OIDC-Anbietern profitieren.
IdPs arbeiten in hybriden Cloud-Umgebungen am besten, weil sie anpassungsfähige Integrationslösungen bieten.
Schritt 3 – Vertrauen zwischen JDE und IdP herstellen
Das System erfordert den sicheren Austausch von Zertifikaten und Metadatenkonfigurationen zwischen JDE und Ihrem gewählten Identitätsanbieter zum Aufbau einer Vertrauensbeziehung. Der Prozess schützt Authentifizierungsanfragen und -antworten durch Verschlüsselung und Vertrauensprüfung.
Das System verlangt von den Benutzern, drei Hauptprobleme zu lösen: Probleme mit der Zeitsynchronisation und dem Ablauf von Zertifikaten, Metadatenkonfigurationsfehler durch Uhrzeitsynchronisation und Zertifikatserneuerung sowie die Überprüfung der Metadaten-URL.
Schritt 4 – Benutzerattribute zuordnen
Das System benötigt eine exakte Zuordnung der JDE-Benutzerrollen zu den IdP-Attributen, da in diesem Schritt die korrekten Zugriffsrechte festgelegt werden. Attributformate und -werte müssen mit der JDE-Rollenhierarchie übereinstimmen, um unberechtigten Systemzugriff und Anmeldefehler zu verhindern.
Das System erfordert die Zuordnung von LDAP-Gruppenattributen zu JDE-Sicherheitsrollen, darunter Finanzanalyst, Personalmanager und Systemadministrator, um den Benutzern nach der SSO- Anmeldung die korrekten Berechtigungen zu erteilen.
Schritt 5 – Testen und Einführen
Das System muss umfassend getestet werden, um die Funktionalität der Benutzeranmeldung und der Sitzungsverwaltung sowie die Aktivierung des Backup-Authentifizierungssystems zu bestätigen. Es muss Benutzern einen problemlosen Zugriff auf ihre Konten ermöglichen, ihre aktiven Sitzungen aufrechterhalten und alternative Authentifizierungsmethoden anbieten, falls SSO-Systeme ausfallen.
Unsere Testcheckliste orientiert sich an bewährten Verfahren und kann für Ihre Bewertung verwendet werden.
- Testen mehrerer Benutzerrollen
- Sitzungstimeout und -verlängerung prüfen
- Das System erfordert die Überprüfung der Funktionsfähigkeit des Ausweichauthentifizierungssystems.
- Das System benötigt ein Protokollüberwachungssystem, um alle Fehlermeldungen im Zusammenhang mit dem Login zu überwachen.
- Das System muss vor dem Produktionsbetrieb einem Benutzerakzeptanztest unterzogen werden.
Diese Ressource bietet eine detaillierte Anleitung zur Implementierung von JDE SSO und enthält Lösungen für häufige Implementierungsprobleme. Unternehmen können durch die Implementierung bestehender Sicherheitsprotokolle das Vertrauen von Benutzern und Sicherheitspersonal stärken.
Für eine detaillierte Konfiguration besuchen Sie den in Schritt 2 verlinkten miniOrange JDE SSO-Leitfaden .
Best Practices für die JDE-SSO-Bereitstellung
Der Erfolg Ihrer Implementierung hängt davon ab, dass Sie von Anfang an bewährte Verfahren anwenden. Die grundlegenden Vorgehensweisen schützen Sicherheitssysteme, erfüllen rechtliche Standards und gewährleisten den kontinuierlichen Zugriff der Benutzer auf ihre Systeme.
- Kurzfristig Beglaubigung Tokens mit geeigneten Zertifikatsschutzsystemen. Das Sicherheitsrisiko sinkt, wenn Authentifizierungstoken eine begrenzte Gültigkeitsdauer haben, da Angreifer gestohlene Tokens nicht über einen längeren Zeitraum verwenden können. Das System muss Token-Ablaufzeiten zwischen 30 Minuten und mehreren Stunden festlegen und gleichzeitig regelmäßige Zertifikatsrotationen durchführen. Es schützt sich durch automatisierte Zertifikatsspeicherung und automatische Zertifikatserneuerungsprozesse vor Zertifikatslücken und Authentifizierungsausfällen.
- Zur Erhöhung der Sicherheit müssen kritische Konten die Multi-Faktor-Authentifizierung (MFA) aktivieren. Benutzer müssen ihre Identität per MFA bestätigen, indem sie zunächst ihr Passwort und anschließend eine zweite Authentifizierungsmethode eingeben. Dies kann beispielsweise über ein Smartphone oder einen Hardware-Token erfolgen. MFA schützt administrative Konten und Finanzkonten vor unberechtigtem Zugriff, falls Zugangsdaten kompromittiert werden.
- Das JDE-System und die Identity-Provider-Plattformen benötigen fortlaufende Software-Updates, um ihre Funktionsfähigkeit aufrechtzuerhalten.
- Ihre Organisation muss Sicherheitspatches für die JD Edwards-Software und die Systeme des Identitätsanbieters einspielen, um sich vor neuen Schwachstellen zu schützen und die Unterstützung aktueller Sicherheitsprotokolle zu gewährleisten. Ungepatchte Softwaresysteme führen zu Sicherheitslücken und Problemen bei der SSO-Integration.
- Das System erfordert die kontinuierliche Überwachung der Benutzerzugriffsprotokolle sowie die vollständige Nachverfolgung aller Anmeldevorgänge. Zur Erkennung von Sicherheitsbedrohungen ist eine aktive Protokollanalyse notwendig, die ungewöhnliche Muster wie wiederholte fehlgeschlagene Anmeldeversuche und unerwartet lange Systemzugriffe erkennt.
- Das System ermöglicht die Reaktion auf Sicherheitsvorfälle und die Einhaltung von Auditvorgaben und erhält durch kontinuierliche Überwachungsaktivitäten das Vertrauen der Benutzer in das SSO-System aufrecht.
- Führen Sie nach jedem JDE-Systemupdate vollständige Systemtests durch. Der Prozess der Bereitstellung neuer Softwareversionen und der Implementierung von Sicherheitsupdates erfordert eine umfassende Prüfung aller SSO-Betriebsabläufe.
- Um in Produktionsumgebungen einen sicheren und reibungslosen Betrieb zu gewährleisten, muss das System Authentifizierungsprozesse, Sitzungssteuerung und Backup-Authentifizierungssysteme vollständig testen.
Die Einhaltung dieser Vorgehensweisen hilft Ihnen, Ihre JDE SSO-Implementierung mit regulatorischen Compliance-Anforderungen wie SOX, HIPAA und DSGVO in Einklang zu bringen , indem starke Authentifizierungsmethoden eingesetzt, sensible Daten geschützt und detaillierte Prüfprotokolle geführt werden.
Häufige Fehler, die bei der JDE-SSO-Implementierung vermieden werden sollten
Teams setzen schnell um IAM Dabei können Herausforderungen wie Probleme mit der Zeitsynchronisierung, unzureichende Rollenzuordnung und vernachlässigte Tests auftreten. Diese Fehler setzen Systeme Sicherheitslücken und Ausfallzeiten aus. Beheben Sie diese frühzeitig, um ein sicheres und skalierbares Zugriffsmanagement aufzubauen.
- Zeitsynchronisations- oder Zertifikatskonflikte Die Uhrzeiten der Server weichen voneinander ab und unterbrechen so die Authentifizierung in SSO- oder RADIUS-Systemen. Zertifikate laufen unbemerkt ab und sperren Benutzer während der Stoßzeiten aus. Synchronisieren Sie die NTP-Server und richten Sie Benachrichtigungen zur Zertifikatserneuerung ein, um reibungslose Verbindungen zu gewährleisten.
- Überspringen der Benutzerrollenzuordnung Administratoren vergeben häufig weitreichende Berechtigungen anstelle präziser Rollen und gewähren so übermäßigen Zugriff. Angreifer nutzen dies aus, um sich lateral in Netzwerken zu bewegen. Um das Prinzip der minimalen Berechtigungen durchzusetzen, sollten Rollen mithilfe von Tools wie RBAC (Role-Based Access Control) ihren Aufgaben zugeordnet werden.
- Sitzungstimeout-Konfigurationen ignorieren Lange Sitzungen lassen inaktive Konten offen und laden so unbefugte Nutzung ein. Standardeinstellungen versagen in hybriden Umgebungen häufig. Kurze Timeouts und automatische Abmeldung minimieren Sicherheitslücken.
- Fehlende Pilotversuche Vollständige Rollouts ohne vorherige Tests in kleinen Gruppen führen zum Absturz von Produktionssystemen. Benutzer haben Probleme beim Anmelden, was das Vertrauen untergräbt. Testen Sie daher zunächst mit einem Pilotteam und skalieren Sie erst nach der Fehlerbehebung.
- Backup-Administratoranmeldung nicht eingerichtet Einzelne Administratorpfade funktionieren bei Ausfällen oder Sperrungen nicht und unterbrechen den Betrieb. Ohne Fallback kommt es zu einem Totalausfall. Konfigurieren Sie daher sekundäre Anmeldeoptionen mit Multi-Administration. MFA als gängige Praxis.
Praktische Beispiele, die es zu vermeiden gilt: Ein Finanzunternehmen (Upstream Rehabilitation) verlor 4.3 Millionen US-Dollar durch einen Datenverstoß, weil ehemalige Auftragnehmer aufgrund unzureichender Rechteentziehung weiterhin Administratorrechte besaßen. Ein Gesundheitsdienstleister fiel bei HIPAA- Audits durch, nachdem über 200 inaktive Konten aufgrund vernachlässigten Lebenszyklusmanagements Zugriff auf geschützte Gesundheitsdaten (PHI) boten. Ein Technologie-Startup gab Kundendaten preis, weil schwache MFA-Konfigurationen Phishing-Angriffe ermöglichten – ein Beweis dafür, dass Fehlkonfigurationen Angriffe geradezu begünstigen.
Warum miniOrange für JDE SSO?
Teams wählen miniOrange für JD Edwards SSO Denn es bietet vollständige Integration mit sicherer Authentifizierung und nachweislichen Erfolgsbilanzen. Die Lösung ermöglicht Nutzern den einfachen Zugriff auf ihre Konten bei gleichzeitigem Datenschutz durch Zero-Trust-Sicherheitsprotokolle. Ihre Organisation braucht diese zuverlässige Lösung. IAM Eine Lösung, die sich an die wachsenden Anforderungen Ihres Unternehmens anpasst.
Referenzen & Erfolgsbilanz
miniOrange bietet über 13 Jahre Erfahrung IAM Das Unternehmen verfügt über umfassende Erfahrung in der erfolgreichen Bereitstellung von JD Edwards SSO-Lösungen. Es hat bereits über 500 JDE-Projekte erfolgreich realisiert und dabei Branchen wie Finanzdienstleistungen, Fertigung, Gesundheitswesen und Einzelhandel bedient. Das Unternehmen ist nach ISO 27001 zertifiziert und nutzt Oracle, Microsoft und Okta für sichere Sicherheitslösungen. Compliance Standards.
Vorkonfektionierter Stecker und Flexibilität
Der JD Edwards Connector von miniOrange ermöglicht es Unternehmen, ihre Lösung innerhalb von Tagen statt Monaten bereitzustellen. Die Lösung gewährleistet die nahtlose Integration mit beliebigen Identitätsanbietersystemen, darunter Azure AD, Okta und Ping Identity, durch automatisierte Konfiguration ohne Programmieraufwand. Sie bietet umfassende Authentifizierungssicherheit durch die Unterstützung von Multi-Faktor-Authentifizierung (MFA), adaptiven Zugriffsrichtlinien und RADIUS-Authentifizierung.
Bereitstellungsoptionen
Die Bereitstellungsoptionen von miniOrange SSO umfassen Cloud-basierte , On-Premise- und Hybridkonfigurationen, die sich an Ihre bestehende Infrastruktur anpassen. Die Lösung ermöglicht es Unternehmen, ihre aktuellen JDE-Versionen weiter zu nutzen, da teure Systemaktualisierungen entfallen.
Messbare Ergebnisse
Das produzierende Unternehmen konnte die Implementierungsdauer von SSO um 40 % reduzieren und die Supportanfragen um 60 % senken, nachdem miniOrange eingeführt wurde. Finanzorganisationen arbeiten dank flexibler MFA-Richtlinien auch während Spitzenzeiten von Prüfungen ohne Unterbrechung.
Support und Ressourcen
Nutzer können Probleme effizient lösen, indem sie rund um die Uhr auf Expertensupport zugreifen, der Videoanleitungen und ausführliche Dokumentationen umfasst. Leitfaden für JD Edwards Single Sign-On (SSO) Von miniOrange ist verfügbar. Das Publikum zeigt Interesse an Folgendem: IAM Neuigkeiten zur Entwicklung und Wissenswertes über JDE-Optimierungstechniken.
Erste Schritte mit JDE SSO
JDE SSO vereinfacht die Anmeldeverwaltung und erhöht die Sicherheit, wenn es von Teams korrekt implementiert wird. Benutzer melden sich einmalig über einen Identitätsanbieter wie Azure AD, miniOrange oder Okta an und haben anschließend nahtlosen Zugriff auf alle JD Edwards-Anwendungen. Dieser Ansatz reduziert die Passwortmüdigkeit und steigert die Produktivität in EnterpriseOne-Umgebungen.
Befolgen Sie die strukturierten Schritte für eine zuverlässige und konforme JDE-SSO-Implementierung. Überprüfen Sie zunächst die Kompatibilität Ihrer JD Edwards-Version, Ihres Webservers und Ihres Authentifizierungsmodus. Konfigurieren Sie anschließend den miniOrange-Connector als Proxy zwischen Ihrem Identitätsanbieter (IdP) und den JDE-Servern mithilfe der Protokolle SAML oder OAuth.
Teams vernachlässigen häufig die Zeitsynchronisierung, die Rollenzuordnung und das Testen in JDE-SSO-Konfigurationen. Ordnen Sie Benutzerrollen von IdP-Attributen JDE-Hierarchien wie JDEADMIN oder ENDUSER zu, um einen präzisen Zugriff zu gewährleisten. Führen Sie vor der Einführung Pilottests für Anmeldeabläufe, Sitzungen und Fallbacks durch.
Profitieren Sie von unserer Erfahrung aus über 500 Implementierungen in den Bereichen Finanzen, Fertigung und Gesundheitswesen. miniOrange hat diese Projekte als globaler, modernisierter Oracle-Partner abgewickelt und dabei unterbrechungsfreie Integrationen ohne Oracle Access Manager-Lizenzen realisiert.
Starten Sie jetzt mit der JDE-SSO-Integration über miniOrange. Kontaktieren Sie unser Team, um Ihre Umgebung noch heute einzurichten.
Häufig gestellte Fragen
Welche Identitätsanbieter arbeiten mit JDE SSO zusammen?
JDE SSO lässt sich ohne OAM- oder OID-Lizenzen in Anbieter wie Okta, Azure AD (Microsoft Entra ID), Ping Identity, ADFS und miniOrange integrieren. Konfigurieren Sie Header-Attribute wie JDE_SSO_UID, die dem Benutzernamen zugeordnet werden, um eine nahtlose Authentifizierung zu gewährleisten. Drittanbieter-Konnektoren ermöglichen SSO für Anwendungen ohne native SAML- oder OAuth-Unterstützung.
Wie verwaltet man mehrere JDE-Konten in SSO?
Verwenden Sie LDAP-Konfigurationen, die auf einen globalen Katalog verweisen, um mehrere Active Directory-Domänen in eine einzige JDE-SSO-Umgebung zu integrieren. Stellen Sie sicher, dass alle Domänencontroller als globale Katalogserver fungieren, um Authentifizierungsfehler über Domänen hinweg zu vermeiden. Berücksichtigen Sie die Möglichkeit von Benutzerkontenduplizierungen, indem Sie die Zuordnungen während der Einrichtung überprüfen.
Was sind die besten Vorgehensweisen für eine sichere JDE-SSO-Implementierung?
Führen Sie vierteljährliche Prüfungen der Zugriffsprotokolle, Token und MFA-Einstellungen durch und überwachen Sie die Leistung, um Anmeldeverzögerungen zu vermeiden. Aktivieren Sie MFA parallel zu SSO, testen Sie es gründlich in einer Nicht-Produktionsumgebung und halten Sie die Software durch regelmäßige Sicherheitsüberprüfungen auf dem neuesten Stand. Wählen Sie Bereitstellungsmodelle (SaaS oder On-Premise) basierend auf den Compliance-Anforderungen und stellen Sie eine sichere Sitzungsbindung sicher.



Hinterlasse einen Kommentar