

Moderne Unternehmen integrieren regelmäßig neue Mitarbeiter, verwalten interne Rollenwechsel und bearbeiten Austritte über verschiedene Geschäftsanwendungen hinweg. Ohne einen strukturierten Identitätslebenszyklus werden Zugriffsanfragen manuell, inkonsistent und schwer nachvollziehbar. Dies beeinträchtigt unmittelbar die Sicherheit, die betriebliche Effizienz und die Auditbereitschaft.
Ein definierter JML-Prozess in IAM Es stellt sicher, dass die richtigen Benutzer zum richtigen Zeitpunkt die richtigen Zugriffsrechte erhalten und gleichzeitig der Verwaltungsaufwand reduziert wird. Zudem verbessert es die Benutzerproduktivität, indem es den Zugriff ab dem ersten Tag ermöglicht und zeitnahe Aktualisierungen bei sich ändernden Verantwortlichkeiten gewährleistet.
Mit dem Wachstum digitaler Ökosysteme setzen Unternehmen auf die Automatisierung von Mitarbeiterwechseln, um die Zugriffskontrolle zu standardisieren , Transparenz zu gewährleisten und die Einhaltung sich ändernder regulatorischer Anforderungen zu unterstützen.
Warum der JML-Prozess benötigt wird
Eliminiert die manuelle Zugriffsverwaltung
In vielen Umgebungen erfolgt die Zugriffsverwaltung immer noch über E-Mails, Tickets oder Tabellenkalkulationen, was zu Verzögerungen und Fehlern führt. Ein strukturierter JML-Prozess in IAM Diese unzusammenhängenden Aktivitäten werden durch einen einheitlichen, richtlinienbasierten Ansatz ersetzt. Dadurch wird sichergestellt, dass Zugriffsrechte auf Basis verifizierter Identitätsdaten automatisch zugewiesen und aktualisiert werden, was Ihre Sicherheit stärkt. Benutzerverwaltungssystem und die Beseitigung von Ad-hoc-Anfragen.
Verhindert Fehlausrichtung des Zugangs
Wenn Mitarbeiter die Abteilung wechseln oder neue Aufgaben übernehmen, bleiben ihre Zugriffsrechte oft unverändert. Mit der Zeit sammeln sich dadurch veraltete Berechtigungen an. Ein gut implementierter JML-Prozess stellt sicher, dass die Zugriffsrechte in Echtzeit aktualisiert werden, sodass sie den aktuellen Aufgaben entsprechen und Sicherheitsrisiken reduziert werden.
Ermöglicht vollständiges Offboarding
Wird der Zugriff nach dem Ausscheiden eines Mitarbeiters nicht umgehend entfernt, bleiben Unternehmen mit aktiven Konten ohne gültigen Geschäftsinhaber zurück. Automatisierte JML-Workflows lösen die Deaktivierung in allen verbundenen Systemen aus, sobald der Austritt erfasst wird. So bleiben die Kontrolle und sensible Daten geschützt.
Verbessert die Auditbereitschaft
Die Prüfer benötigen eindeutige Nachweise darüber, wer wann Zugriff auf welche Daten hatte. Eine zentrale Integration von Eintritts-, Versetzungs- und Austrittsereignissen zwischen den HR-Systemen und dem IAM Lernumgebung bietet eine zuverlässige Zugriffshistorie, wodurch die Einhaltung von Richtlinien leichter nachgewiesen und deren Durchsetzung erleichtert wird.
Gewährleistet Konsistenz über alle Anwendungen hinweg
Mit zunehmender Nutzung von Cloud- und On-Premise-Anwendungen in Unternehmen wird die individuelle Zugriffsverwaltung für jedes System unpraktikabel. Ein standardisierter JML-Lebenszyklus gewährleistet, dass Benutzer unabhängig von der Anzahl der beteiligten Anwendungen konsistente Zugriffsrechte basierend auf ihrer Rolle erhalten.
Was ist der JML-Prozess in IAM?
Der Joiner Mover Leaver (JML)-Prozess in IAM Bezeichnet den strukturierten Ansatz zur Verwaltung der Benutzerzugriffe während der gesamten Betriebszugehörigkeit. Er beginnt mit dem Eintritt eines neuen Benutzers und dessen Zugriffsbedarf auf Systeme, setzt sich bei Änderungen seiner Rolle oder Abteilung fort und endet mit dem Ausscheiden des Benutzers und der damit verbundenen Entfernung seiner Zugriffsrechte.
Diese Lebenszyklusereignisse gewährleisten, dass die Zugriffsrechte stets den aktuellen Aufgaben entsprechen, wodurch manuelle Eingriffe reduziert und die Konsistenz zwischen Anwendungen verbessert wird. Durch die Standardisierung der Zugriffsvergabe und -aktualisierung wird der JML-Lebenszyklus zu einer zentralen operativen Komponente für ein sicheres und effizientes Identitätsmanagement.
Wie JML in das Identitätslebenszyklusmanagement passt
Innerhalb von IdentitätslebenszyklusmanagementJML fungiert als Ausführungsschicht, die Identitätsänderungen in Zugriffsänderungen übersetzt. Wenn eine vertrauenswürdige Quelle, wie beispielsweise ein HR-System, ein Einstellungs-, Versetzungs- oder Austrittsereignis erfasst, IAM Die Plattform aktualisiert automatisch die Zugriffsrechte des Benutzers in allen verbundenen Systemen.
Dies macht den Joiner Mover Leaver Prozess unerlässlich, um sicherzustellen, dass Identitätsdaten, Zugriffsrichtlinien und Geschäftsrollen kontinuierlich synchronisiert bleiben. Dadurch können Unternehmen die Zugriffskontrolle skalieren und gleichzeitig Transparenz und Compliance gewährleisten.
Beziehung zwischen JML, Bereitstellung und Aufhebung der Bereitstellung
Bereitstellung und Entzug von Zugriffsrechten sind die zentralen technischen Schritte des JML-Prozesses. Beim Eintritt neuer Mitarbeiter werden durch die Bereitstellung Konten erstellt und rollenbasierte Zugriffsrechte zugewiesen . Beim Wechsel eines Mitarbeiters werden die Zugriffsrechte an die neuen Verantwortlichkeiten angepasst. Beim Austritt eines Mitarbeiters wird durch den Entzug von Zugriffsrechten die Zugriffsrechte für alle integrierten Anwendungen zeitnah entfernt. Zusammen ermöglichen diese Schritte automatisierte Arbeitsabläufe für Eintritt, Wechsel und Austritt, die manuellen Aufwand minimieren, richtlinienbasierte Zugriffsrechte gewährleisten und eine vollständige Protokollierung sicherstellen.
Beitrittsberechtigte: Zugang ab dem ersten Tag
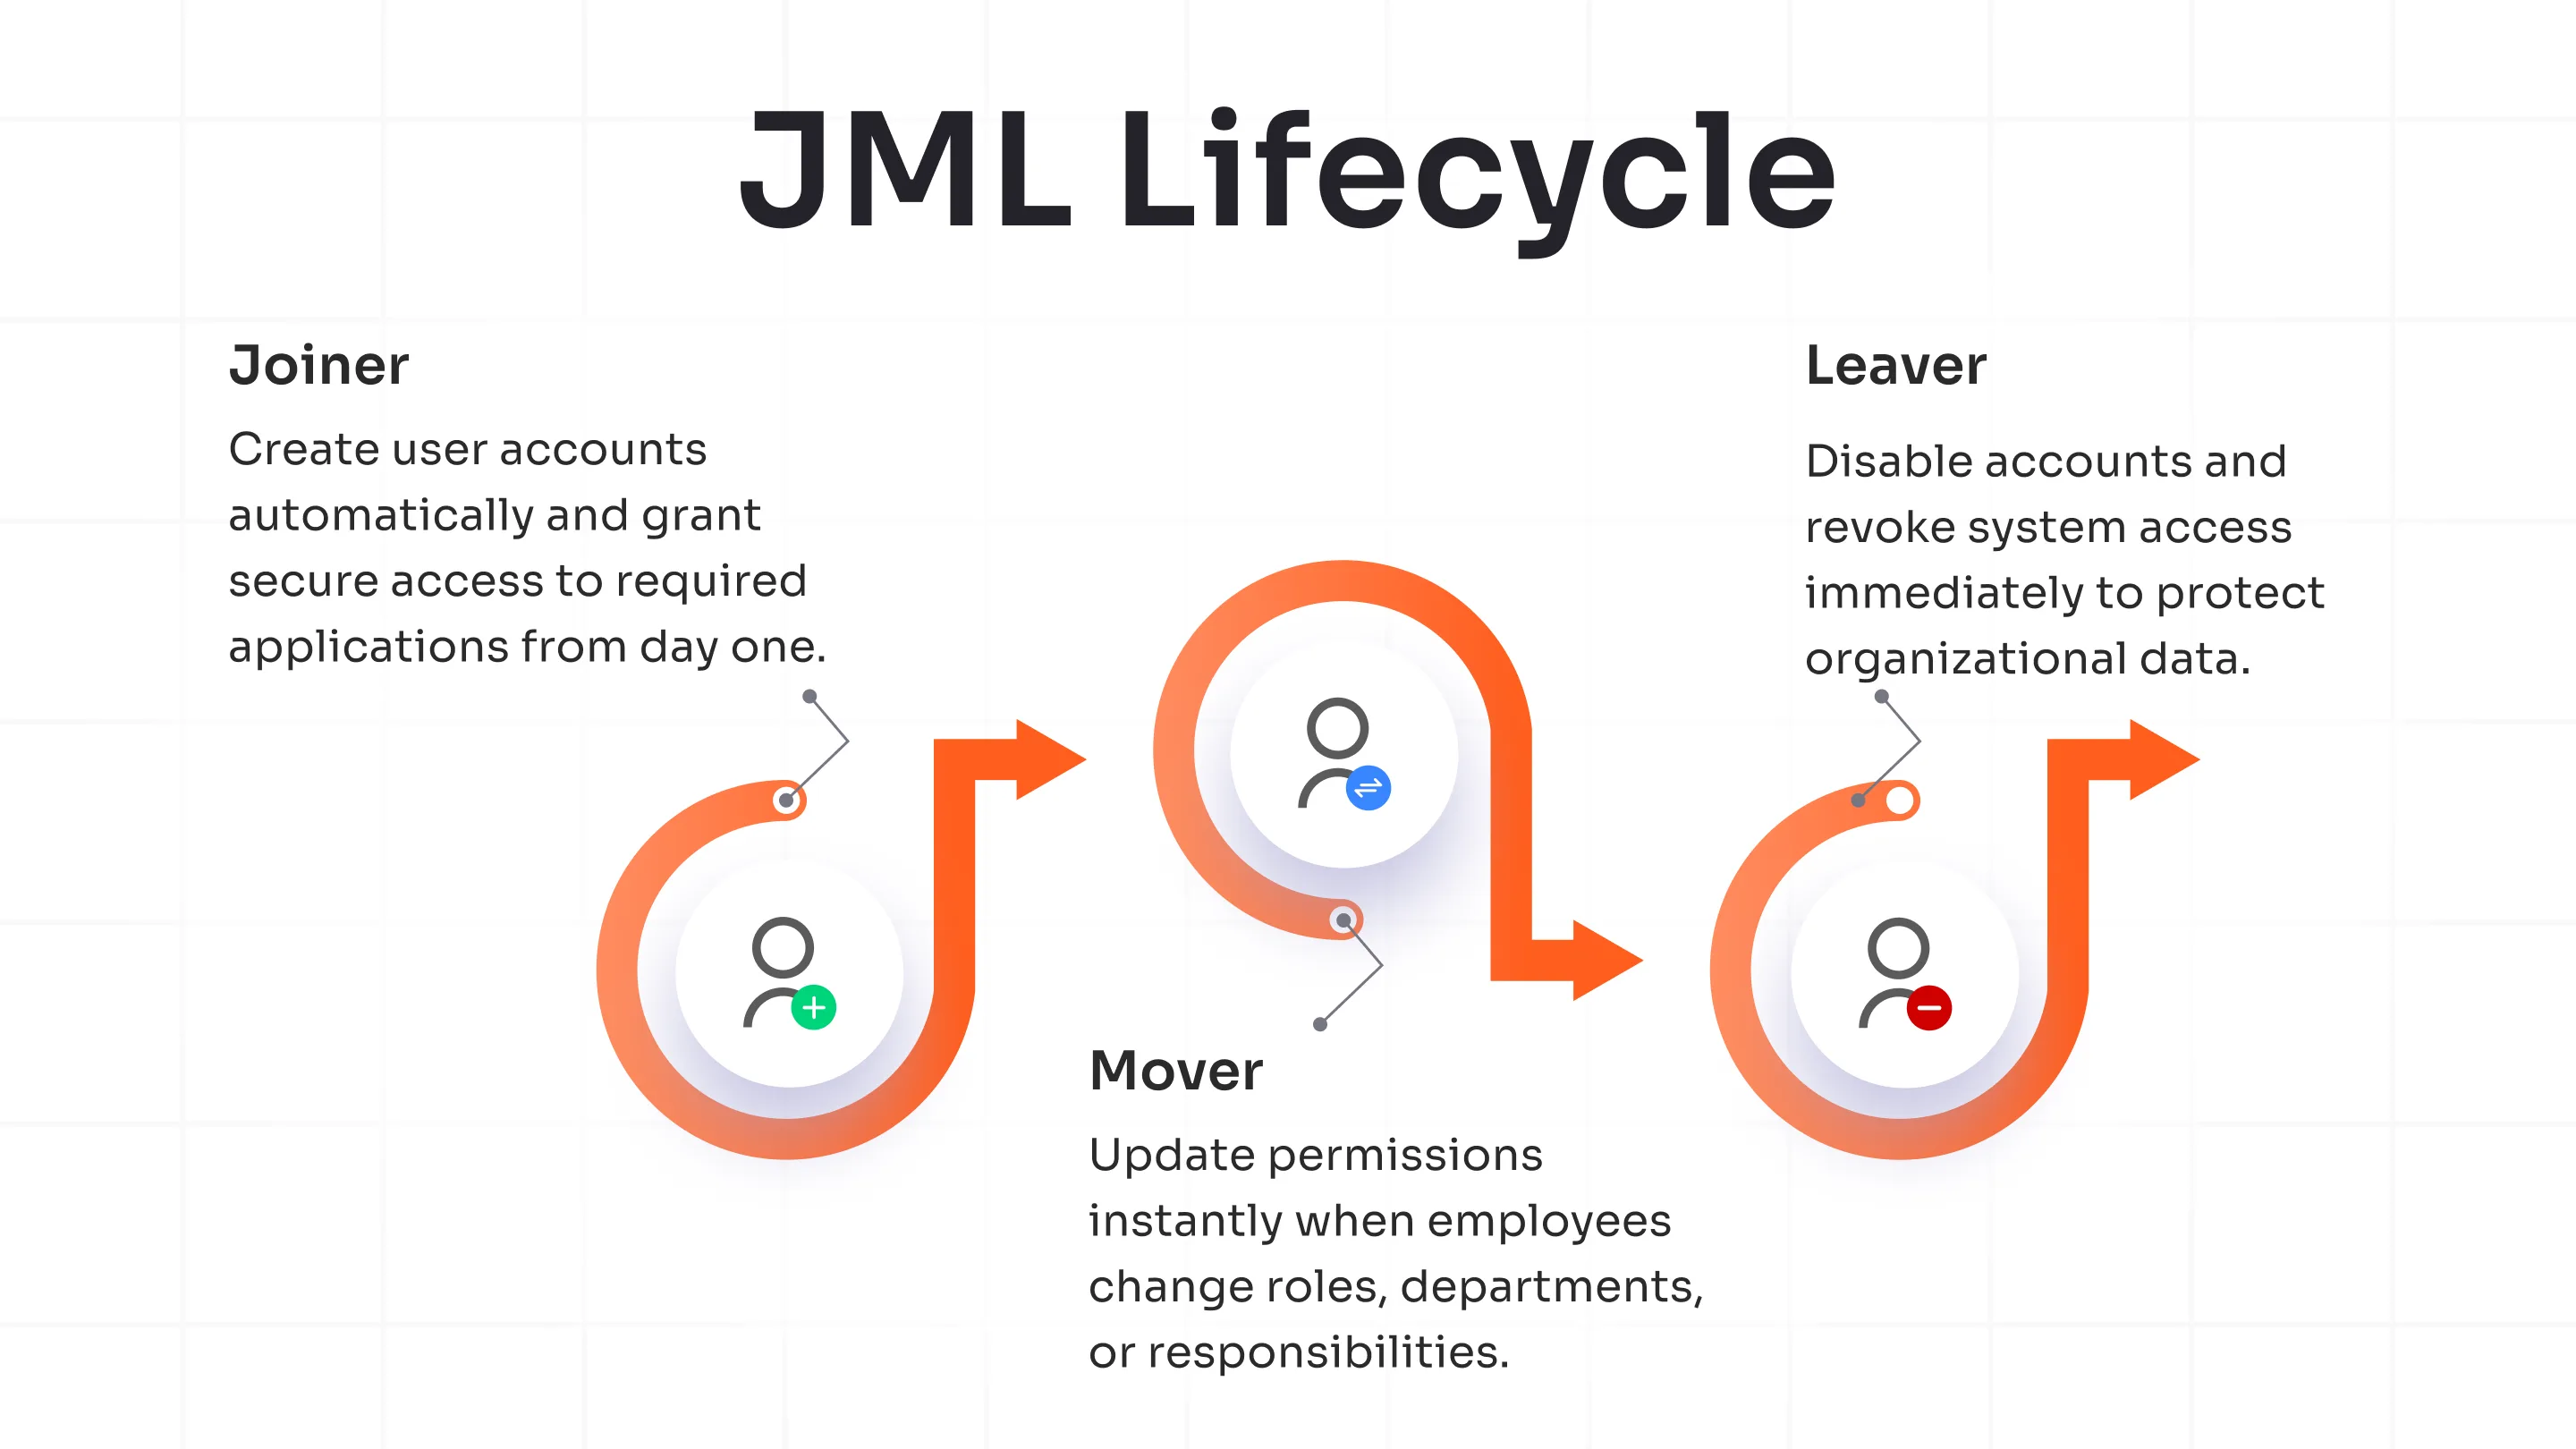
Die Einarbeitungsphase konzentriert sich darauf, neuen Benutzern direkt nach ihrem Eintritt in das Unternehmen die richtigen Zugriffsrechte zu gewähren. Ein klar definierter Einarbeitungsprozess in IAM Gewährleistet ein schnelles, genaues und einheitliches Onboarding, indem Identitätsdaten aus dem HR-System verwendet werden, um automatisch Konten zu erstellen und rollenbasierte Zugriffsrechte zuzuweisen.
Durch die Automatisierung von Einstellungs-, Versetzungs- und Austrittsprozessen können Unternehmen Folgendes erreichen:
- Die Identitätserstellung wird direkt aus dem Personaldatensatz ausgelöst.
- Gewähren Sie den Zugriff auf alle erforderlichen Anwendungen in einem einzigen Workflow.
- Zugriffsrechte basierend auf vordefinierten Geschäftsrollen zuweisen
- Manuelle Tickets und Genehmigungsverzögerungen eliminieren
- Gewährleisten Sie ein einheitliches Onboarding-Erlebnis für jeden neuen Benutzer
Dieser strukturierte Ansatz reduziert den operativen Aufwand für IT-Teams und ermöglicht gleichzeitig die sofortige Produktivität der Mitarbeiter. Zudem verbessert er die Genauigkeit durch die Standardisierung der Zugriffsvergabe und vereinfacht so den JML-Prozess. IAM Skalierbar, wenn die Organisation wächst.
Umzugsmitarbeiter: Zugriffsrechte an Rollenänderungen angepasst
Die Versetzungsphase stellt sicher, dass sich die Zugriffsrechte mit dem Wechsel von Mitarbeitern zwischen Rollen, Abteilungen oder Projekten weiterentwickeln. In einem ausgereiften Versetzungsprozess in IAMJede Änderung der maßgeblichen Quelle führt automatisch zu einer Aktualisierung der Benutzerzugriffe, wodurch eine Diskrepanz zwischen Aufgaben und Systemzugriffen vermieden wird.
Durch die Automatisierung von Einstellungs-, Versetzungs- und Austrittsprozessen können Unternehmen Folgendes erreichen:
- Aktualisieren Sie den Zugriff sofort, wenn sich eine Rolle oder Abteilung ändert.
- Gewähren Sie neuen Anwendungszugriff basierend auf der aktualisierten Geschäftsrolle.
- Zugriffe entfernen, die nicht mehr benötigt werden
- Vermeiden Sie wiederholte manuelle Zugriffsanfragen während interner Umstellungen.
- Kontinuität gewährleisten, ohne die Produktivität der Benutzer zu beeinträchtigen
Durch die kontinuierliche Abstimmung der Zugriffsrechte auf die aktuellen Verantwortlichkeiten werden im Rahmen des gesamten Lebenszyklus von neuen Mitarbeitern, Versetzungen und Austritten Governance-Lücken verringert, die betriebliche Effizienz verbessert und sichergestellt, dass die Zugriffsrechte auch bei der Weiterentwicklung der Organisation korrekt bleiben.
Ausscheidende Mitarbeiter: Rechtzeitige Abmeldung
Die Austrittsphase konzentriert sich darauf, Zugriffsrechte schnell und einheitlich zu entfernen, wenn ein Benutzer das Unternehmen verlässt. Ein unzusammenhängender Offboarding-Prozess führt oft dazu, dass aktive Konten zurückbleiben. Eine gut integrierte Integration von Eintritts-, Versetzungs- und Austrittsprozessen stellt hingegen sicher, dass die Zugriffsentfernung automatisch durch das Austrittsereignis im HR-System ausgelöst wird.
Ein strukturierter JML-Prozess ermöglicht es Organisationen:
- Zugriffsbeschränkungen für alle verbundenen Anwendungen über einen einzigen Workflow
- Deaktivieren Sie die Verzeichniskonten sofort nach der Beendigungsbestätigung.
- Führen Sie ein vollständiges und nachvollziehbares Protokoll über die Entfernung von Zugriffsrechten.
- Eliminieren Sie verwaiste Konten und manuelle Nachfassaktionen.
- Unterstützen Sie Prüfungs- und Compliance-Anforderungen mit präzisen Lebenszyklusdaten.
Dieser automatisierte und richtlinienbasierte Ansatz stärkt die Sicherheit, reduziert den Verwaltungsaufwand und macht den JML-Prozess zuverlässig, konsistent und vollständig überprüfbar.
Wie der JML-Lebenszyklus funktioniert
Schritt 1: Identifizieren Sie das Ereignis anhand der maßgeblichen Quelle.
Der Lebenszyklus beginnt, sobald ein vertrauenswürdiges System, wie beispielsweise das HRMS, eine Neueinstellung, eine Rollenänderung oder einen Austritt erfasst. Dieses Ereignis dient als zentrale Datenquelle und initiiert den JML-Prozess, um sicherzustellen, dass alle Zugriffsentscheidungen auf verifizierten Benutzerdaten basieren.
Schritt 2: Identität erstellen oder aktualisieren
Das IAM Das System erstellt eine neue digitale Identität für neue Mitarbeiter oder aktualisiert die bestehende Identität für Mitarbeiter, die umziehen. Wichtige Attribute wie Abteilung, Rolle und Standort werden synchronisiert, um eine präzise und richtlinienbasierte Zugriffsvergabe zu ermöglichen.
Schritt 3: Rollenbasierte Zugriffszuweisung
Der Zugriff wird anhand vordefinierter Rollen und Regeln festgelegt. Dies standardisiert die Bereitstellung, gewährleistet Konsistenz über alle Anwendungen hinweg und ermöglicht automatisierte Arbeitsabläufe für Beitritt, Versetzung und Austritt ohne manuelle Eingriffe.
Schritt 4: Bereitstellung und Zugriffsänderung
Benutzerkonten werden in allen verbundenen Anwendungen und Verzeichnissen erstellt, aktualisiert oder angepasst. Ändert ein Benutzer seine Rolle, gewährt das System neue Zugriffsrechte und entfernt veraltete, um den JML-Lebenszyklus an die aktuellen Verantwortlichkeiten anzupassen.
Schritt 5: Rechtzeitige Deaktivierung und Prüfprotokollierung
Wenn ein Benutzer das Unternehmen verlässt, werden die Zugriffsrechte systemübergreifend einheitlich und nachvollziehbar entfernt. Jede Aktion wird protokolliert und gewährleistet so vollständige Transparenz für Compliance, Berichterstattung und Zugriffsprüfungen.
Wichtige Akteure im JML-Prozess
Ein erfolgreicher JML-Prozess setzt voraus, dass alle Beteiligten eine klar definierte Rolle spielen, um sicherzustellen, dass die Identitätsdaten korrekt sind und die Lebenszyklusereignisse termingerecht ausgeführt werden.
HRMS: HR-Systeme initiieren den Lebenszyklus durch die Erfassung von Einstellungen, Rollenwechseln und Austritten. Dadurch ist die Personalabteilung der primäre Auslöser, um sicherzustellen, dass Zugriffsentscheidungen auf verifizierten Benutzerinformationen basieren.
Es und IAM Teams: Sie konfigurieren die Richtlinien, Rollen und Arbeitsabläufe, die die Bereitstellung und Aufhebung der Bereitstellung steuern.
Berichtende Manager: Manager sind dafür verantwortlich, sicherzustellen, dass die Benutzer die für ihre Tätigkeit erforderlichen Zugriffsrechte erhalten.
Anwendungsverantwortliche: Sie definieren, welche Zugriffsrechte für die verschiedenen Rollen innerhalb ihrer Systeme erforderlich sind und stellen sicher, dass die Zugriffsbereitstellung den betrieblichen Anforderungen entspricht.
Sicherheits- und Compliance-Teams: Sicherheitsteams überwachen Lebenszyklusaktivitäten, überprüfen die Einhaltung von Richtlinien und verwenden JML-Berichte bei Audits.
Werkzeuge und Technologien, die JML ermöglichen
Die Implementierung eines effizienten Lebenszyklus für Eintritt, Versetzung und Austritt erfordert einen vernetzten Technologie-Stack, der Identitätsereignisse in automatisierte Zugriffsänderungen übersetzen kann.
Gängige Werkzeuge, die bei JML-Implementierungen verwendet werden, sind:
- HRMS-/HCM-Systeme: Als maßgebliche Identitätsquelle fungieren und Lebenszyklusereignisse auslösen
- IAM/PAM-Plattform: Identitätserstellung, Rollenzuweisung und Zugriffsworkflows verwalten
- Lösungen für Identitätsmanagement und -verwaltung (IGA): Umgang mit Vorbildern, Zugriffsüberprüfungen und Lebenszyklusrichtlinien
- Verzeichnisdienste: Benutzerkonten und gruppenbasierte Zugriffsrechte verwalten
- Einmaliges Anmelden (SSO): Gewährleisten Sie einen nahtlosen und konsistenten Zugriff über alle Anwendungen hinweg.
- Workflow- und Ticketsysteme: Genehmigungen und Ausnahmebehandlung verwalten
- Konnektoren und Integrationsframeworks: Zugriffsänderungen in den Zielsystemen synchronisieren
Zusammen ermöglichen diese Tools automatisierte Arbeitsabläufe für Beitritt, Versetzung und Austritt, die manuelle Bearbeitung überflüssig machen und die Konsistenz über verschiedene Umgebungen hinweg gewährleisten.
Bewährte Verfahren für einen effektiven JML-Prozess
Nutzen Sie die Personalabteilung als einzige Quelle der Wahrheit
Alle Lebenszyklusereignisse sollten von einem vertrauenswürdigen HR-System initiiert werden, sodass Onboarding, Rollenwechsel und Austritte automatisch Zugriffsaktualisierungen auslösen. Dadurch werden Datenkonflikte zwischen verschiedenen Systemen vermieden und sichergestellt, dass der JML-Prozess stets mit verifizierten und aktuellen Benutzerinformationen arbeitet.
Entwerfen Sie ein klares RBAC-Modell
Definieren Sie Zugriffsrechte anhand von Stellenfunktionen anstatt anhand individueller Benutzeranfragen. Ein gut strukturiertes RBAC-Modell vereinfacht die Bereitstellung, reduziert Genehmigungsabhängigkeiten und stellt sicher, dass Benutzer beim Eintritt in das Unternehmen oder bei einem Wechsel innerhalb des Unternehmens die korrekten Zugriffsrechte erhalten.
JML-Workflows standardisieren
Erstellen Sie vordefinierte Workflows für jedes Lebenszyklusereignis, um einen einheitlichen und wiederholbaren Zugriff zu gewährleisten. Die Standardisierung reduziert den manuellen Aufwand, verkürzt die Onboarding- und Offboarding-Zeiten und minimiert Konfigurationsfehler in verschiedenen Anwendungen.
Echtzeit- und ereignisgesteuertes Offboarding aktivieren
Die Zugriffsbeschränkung sollte unmittelbar nach der Abmeldung im maßgeblichen System entzogen werden. Die automatisierte Deaktivierung über Verzeichnisse und Geschäftsanwendungen hinweg verhindert das Verbleiben aktiver Konten und gewährleistet, dass die Integration von Mitarbeitern, die ein- oder ausscheiden, den Prüfungs- und Sicherheitsanforderungen entspricht.
Richtlinienbasierte Bereitstellung implementieren
Zugriffsentscheidungen sollten auf Richtlinien basieren, die Benutzerattribute wie Abteilung, Standort und Beschäftigungsart berücksichtigen. Dadurch verringert sich der Bedarf an manuellen Genehmigungen und eine einheitliche Zugriffsvergabe über alle Systeme hinweg wird gewährleistet.
Führen Sie regelmäßige Zugriffsüberprüfungen durch.
Regelmäßige Zugriffszertifizierungen helfen zu bestätigen, dass die Benutzer die ihnen zugewiesenen Zugriffsrechte weiterhin benötigen. Diese Überprüfungen decken außerdem veraltete Rollen, ungenutzte Zugriffsrechte und Optimierungspotenziale des Zugriffsmodells auf.
JML-Automatisierung: Von manuellen zu ereignisgesteuerten Arbeitsabläufen
Viele Organisationen beginnen mit einem manuellen Onboarding- und Offboarding- Modell, das auf Service-Desk-Tickets und E-Mail-Genehmigungen basiert. Mit zunehmender Anzahl von Anwendungen und Nutzern wird dieser Ansatz langsam, fehleranfällig und schwer zu überprüfen.
Die Automatisierung von Beitritts-, Versetzungs- und Austrittsprozessen ersetzt diese unzusammenhängenden Aufgaben durch ereignisgesteuerte Arbeitsabläufe, bei denen Identitätsänderungen automatisch Zugriffsaktualisierungen auslösen.
Die Umstellung auf ein automatisiertes JML-Modell ermöglicht es Organisationen:
- Bereitstellung und Aktualisierung des Zugriffs in Echtzeit
- Einheitliche, auf Richtlinien basierende Zugangsentscheidungen durchsetzen
- Reduzierung der Onboarding- und Offboarding-Zeit
- Minimierung des manuellen Aufwands für IT-Teams
- Gewährleisten Sie die vollständige Transparenz des gesamten Lebenszyklus für Audits.
Durch die Integration von HR-Systemen wird der JML-Prozess skalierbar, vorhersagbar und auf die Geschäftsprozesse abgestimmt. IAM Plattformen.
JML-Anwendungsfälle aus der Praxis
Unternehmensweites Onboarding in großem Umfang
Große Organisationen nutzen automatisierte JML-Workflows, um Tausenden von neuen Mitarbeitern vom ersten Tag an einen einheitlichen Zugriff auf verschiedene Anwendungen und Standorte zu ermöglichen.
Interne Rollenübergänge
Wenn Mitarbeiter zwischen Teams wechseln, werden die Zugriffsrechte automatisch an ihre neuen Verantwortlichkeiten angepasst, wodurch Verzögerungen und manuelle Zugriffsanfragen vermieden werden.
Auftragnehmerlebenszyklusmanagement
Der zeitbasierte Zugriff wird zu Beginn des Projekts eingerichtet und nach Vertragsende automatisch wieder entfernt, wodurch eine genaue Kontrolle über den gesamten Lebenszyklus gewährleistet wird.
Audit-Sanierungsprogramme
Organisationen nutzen den Joiner Mover Leaver-Lebenszyklus, um Prüfungsfeststellungen im Zusammenhang mit verzögertem Ausscheiden aus dem Unternehmen, inkonsistentem Zugriff und fehlender Zugriffshistorie abzuschließen.
Wichtige Kennzahlen zur Analyse des JML-Erfolgs
Zeit, neue Benutzer einzuarbeiten
Misst, wie schnell neue Mitarbeiter nach ihrer Anmeldung in der Personalabteilung die benötigten Zugriffsrechte erhalten. Ein schnelleres Onboarding durch einen automatisierten JML-Prozess steigert die Produktivität und reduziert die Arbeitsbelastung des Service Desks.
Zeit, Zugriffsrechte nach Rollenänderungen zu aktualisieren
Verfolgt, wie schnell sich die Zugriffsrechte ändern, wenn Mitarbeiter ihre Rolle wechseln. Ein reaktionsschneller JML-Prozess in IAM Sorgt dafür, dass der Zugriff den Verantwortlichkeiten entspricht und wiederholte manuelle Zugriffsanfragen vermieden werden.
Zeit zum Entfernen des Zugriffs nach dem Beenden
Zeigt an, wie schnell der Zugriff nach dem Ausscheiden widerrufen wird. Automatisierte Workflows für Eintritt, Versetzung und Austritt gewährleisten die zeitnahe Deaktivierung von Zugriffen in allen Systemen, verhindern aktive Konten und verbessern die Ergebnisse in den Bereichen Audit und Sicherheit.
Reduzierung manueller Zugriffsanfragen
Zeigt, wie effektiv rollenbasierte Bereitstellung ticketbasierte Zugriffskontrolle ersetzt. Ein ausgereifter Lebenszyklus für neue Mitarbeiter minimiert Genehmigungen, reduziert den IT-Aufwand und gewährleistet konsistenten Zugriff über alle Anwendungen hinweg.
Anzahl verwaister oder inaktiver Konten
Zeigt Lücken in der Offboarding-Prozessabwicklung auf. Weniger verwaiste Konten bestätigen, dass der JML-Prozess für neue Mitarbeiter und deren Ausscheiden den Zugriff vollständig entfernt und eine präzise Kontrolle des Identitätslebenszyklus gewährleistet.
miniOrange für die automatisierte Benutzerbereitstellung
miniOrange bietet eine zentrale Plattform zur Durchführung des Beitritts-, Versetzungs- und Austrittsprozesses in IAM durch automatisierte, richtlinienbasierte Arbeitsabläufe, die den Zugriff an die Benutzerrollen und organisatorischen Änderungen anpassen.
Mit miniOrange können Organisationen:
- Ermöglichen HR-gesteuerte Bereitstellung für ein präzises Onboarding am ersten Tag und eine rollenbasierte Zugriffszuweisung
- Implementieren Sie ein durchgängiges Benutzerlebenszyklusmanagement über eine einzige, einheitliche Identitätsplattform.
- Automatisierte Zugriffserstellung durch einheitliche Benutzerbereitstellung über alle verbundenen Anwendungen hinweg
- Gewährleisten Sie die zeitnahe und vollständige Entfernung von Zugriffsrechten durch die Echtzeit-Benutzerdeaktivierung.
- Orchestrieren Sie den gesamten Beitritts-, Umzugs- und Austrittsprozess Automatisierungs-Workflow mit vollständiger Audit-Transparenz
Aufbau eines skalierbaren Identitätslebenszyklus im Jahr 2026
Der Joiner-Mover-Leaver-Prozess in IAM Dies schafft Struktur und Konsistenz in der Verwaltung von Benutzerzugriffen – vom Onboarding bis zum Offboarding. Unternehmen können sicherstellen, dass die Zugriffsrechte stets den aktuellen Rollen und Geschäftsanforderungen entsprechen, indem sie HR-gesteuerte Identitätsereignisse mit der automatisierten Bereitstellung und Deaktivierung verknüpfen.
Dies reduziert den manuellen Aufwand, steigert die Produktivität der Benutzer und schafft einen zuverlässigen Prüfpfad für die Einhaltung von Vorschriften . Angesichts des stetigen Wachstums von Anwendungsumgebungen ermöglicht die Automatisierung von Benutzer- und Mitarbeiterwechseln Unternehmen, die Zugriffsverwaltung zu skalieren, die Transparenz über alle Systeme hinweg zu gewährleisten und richtlinienbasierte Kontrollen ohne operative Verzögerungen durchzusetzen.
Häufig gestellte Fragen
Was ist der Unterschied zwischen JML und IAM?
IAM ist der grundlegende Rahmen für die Verwaltung digitaler Identitäten und die Kontrolle des Systemzugriffs. Der Joiner Mover Leaver (JML)-Prozess in IAM ist der Lebenszyklus-Workflow, der Zugriffsänderungen ausführt, wenn ein Benutzer beitritt, seine Rolle ändert oder das Unternehmen verlässt.
Wie automatisiert man JML?
Die Automatisierung von Einstellungs-, Versetzungs- und Austrittsprozessen wird durch die Integration des HR-Systems mit einem IAM oder der IGA-Plattform. Identitätsereignisse lösen automatisch rollenbasierte Bereitstellung, Zugriffsaktualisierungen und Deaktivierung in allen verbundenen Anwendungen aus, ohne dass manuelle Tickets erforderlich sind.
Warum ist JML für die Compliance wichtig?
Ein strukturierter JML-Prozess gewährleistet die zeitnahe, konsistente und nachvollziehbare Gewährung und den Entzug von Zugriffsrechten. Dies unterstützt Unternehmen dabei, die Wirksamkeit ihrer Kontrollen nachzuweisen, die Zugriffshistorie zu pflegen und die Anforderungen von Audits in verschiedenen regulatorischen Rahmenwerken zu erfüllen.
Welchen Herausforderungen stehen Organisationen bei der Implementierung von JML gegenüber?
Zu den häufigsten Herausforderungen zählen inkonsistente HR-Daten, fehlende Rollendefinitionen, nicht miteinander verbundene Anwendungen und manuelle Genehmigungsprozesse. Die Behebung dieser Lücken ist unerlässlich für den Aufbau eines skalierbaren und vollständig automatisierten JML-Lebenszyklus.
Was sind die wichtigsten Vorteile eines automatisierten JML-Prozesses?
Ein automatisierter Lebenszyklus für neue Mitarbeiter, Versetzungen und Austritte verkürzt die Einarbeitungszeit, sorgt für eine rollenkonforme Zugriffskontrolle, entfernt Zugriffe nach dem Austritt umgehend, minimiert den IT-Aufwand und verbessert die Transparenz für Audits und Governance.



Hinterlasse einen Kommentar