
Das Zeitalter der digitalen Transformation hat die Art und Weise verändert, wie Unternehmen arbeiten, zusammenarbeiten und sich absichern. Organisationen entwickeln sich schneller denn je, doch mit dieser Geschwindigkeit wächst auch die Angriffsfläche.
Traditionelle Sicherheitsmodelle, die Benutzern umfassenden, statischen und langfristigen Zugriff gewährten, sind nicht mehr tragfähig. Zu viele Zugriffe eröffnen Angreifern neue Möglichkeiten und erhöhen das Risiko von Missbrauch durch Insider. Zu wenige Zugriffe beeinträchtigen die Produktivität und frustrieren Teams.
Hier kommt Just Enough Access (JEA) ins Spiel. Indem JEA Benutzern nur die Berechtigungen erteilt, die sie für eine Aufgabe benötigen, gewährleistet es die Sicherheit von Unternehmen, ohne den Betrieb zu verlangsamen.
Für Führungskräfte, Entwickler und zukünftige Sicherheitsexperten ist das Verständnis von JEA von entscheidender Bedeutung, um eine sicherere, effizientere und konformere Geschäftsumgebung aufzubauen.
Die zentralen Thesen:
- JEA beschränkt den Benutzerzugriff auf die Ebenen, die zum Abschließen eines Auftrags erforderlich sind.
- Die Just Enough Access-Lösung hilft dabei, zunehmende Insider-Bedrohungen zu eliminieren, Oberflächenangriffe zu reduzieren und einen flexiblen, agilen und granularen Benutzerzugriff aufrechtzuerhalten.
- Zu den wichtigsten Anwendungsfällen von JEA gehören die Sicherung von Finanztransaktionen, der Schutz von Patientendaten und der Schutz von Regierungssystemen.
Was ist Just Enough Access (JEA)?
Just Enough Access ist ein Sicherheitsprinzip des Identity and Access Management (IAM), das die Benutzerrechte auf das genaue Mindestmaß beschränkt, das zum Ausführen einer bestimmten Aufgabe oder Funktion erforderlich ist.
Stellen Sie es sich wie eine Hotelschlüsselkarte vor. Sie erhalten keinen Generalschlüssel, der alle Zimmer öffnet. Stattdessen öffnet Ihre Karte nur Ihr Zimmer und möglicherweise Gemeinschaftsbereiche wie den Pool oder das Fitnessstudio.
Dieselbe Logik gilt auch für die digitale Welt. Entwickler, die ein Datenbankproblem beheben, benötigen keinen uneingeschränkten Zugriff auf Personalakten. Finanzteams, die Gehaltsdaten prüfen, benötigen keinen Administratorzugriff auf Cloud-Server.
Durch die Gewährung eines streng kontrollierten, zeitgebundenen und aufgabenspezifischen Zugriffs reduzieren Unternehmen die Angriffsfläche drastisch.
Bedeutung und Notwendigkeit von JEA
Warum ist Just Enough Access nicht länger optional, sondern eine Notwendigkeit? Die Antwort liegt in der sich entwickelnden Bedrohungslandschaft.
- Zunahme von Insider-Bedrohungen: Viele schwerwiegende Verstöße gehen nicht auf externe Kräfte zurück, sondern auf Mitarbeiter oder Auftragnehmer, die über mehr Zugriff verfügen, als ihnen zusteht.
- Regulatorischer Druck: Compliance-Standards wie GDPR, HIPAA und PCI DSS erfordern strenge Zugriffskontrollen und erfordern häufig den Nachweis, dass die Berechtigungen eingeschränkt sind.
- Operative Agilität: Statische Administratorrechte bremsen Unternehmen aus oder verursachen Engpässe. Insbesondere Cloud-native Organisationen benötigen flexible, granulare Zugriffs- und temporäre Zugriffsmodelle.
- Minimierung der Angriffsfläche: Jede überzählige Anmeldeinformation stellt einen potenziellen Angriffspunkt für Angreifer dar. Durch das Entfernen unnötiger Zugriffe verringern Sie diese Chancen.
Entscheidende Vorteile von Just Enough Access
JEA ist aufgrund der folgenden Vorteile eine bevorzugte Lösung für Unternehmen:
1. Minimiertes Insider-Bedrohungsrisiko und verbesserte Sicherheit
Indem sichergestellt wird, dass die Benutzer strikt im Rahmen der erforderlichen Maßnahmen agieren, sinkt das Risiko von Datenverlusten und unbefugtem Zugriff erheblich.
JEA versperrt Insidern den Weg, egal ob die Absicht böswillig oder rein fahrlässig ist.
2. Verbesserte betriebliche Effizienz und Produktivität
Administratoren verbringen viel Zeit damit, umfassenden Zugriff manuell zu gewähren und zu entziehen. Mit JEA:
- Berechtigungen können vorkonfiguriert und aufgabenspezifisch sein.
- Der Zugriff kann zeitlich begrenzt sein, d. h. der Widerruf erfolgt automatisch, sobald die Aufgaben abgeschlossen sind.
- Der Verwaltungsaufwand wird reduziert, sodass sich die Teams auf Innovation und Überwachung konzentrieren können, anstatt sich mit sich wiederholenden Zugriffsaufgaben zu befassen.
Durch diese Umstellung wird die Zugriffskontrolle von einem umständlichen Prozess zu einem Produktivitätsfaktor.
3. Unterstützt die Einhaltung von Sicherheitsvorschriften
Mit JEA wird die Prüfung unkompliziert. Aufsichtsbehörden suchen nach Nachweisen, dass sensible Informationen nicht allgemein zugänglich sind. Da JEA streng regelt, wer worauf und warum Zugriff hat, erzeugt es lückenlose Prüfprotokolle , entspricht den Compliance-Vorgaben und verringert das Risiko von Bußgeldern oder Strafen.
Zu den Vorteilen der PAM-Compliance gehören außerdem die Erfüllung von Standards wie PCI DSS und DSGVO sowie die Einhaltung lokaler Vorschriften.
4. Hält sich an das Zero Trust PAM
Zero Trust basiert auf dem Prinzip „Vertrauen ist Macht, Kontrolle ist besser“. Zero Trust Privileged Access Management (PAM) ist ein fortschrittliches Cybersicherheitsmodell, das die kontinuierliche Überprüfung und strenge Kontrolle privilegierter Konten durchsetzt und davon ausgeht, dass keinem Benutzer oder Gerät implizit vertraut wird.
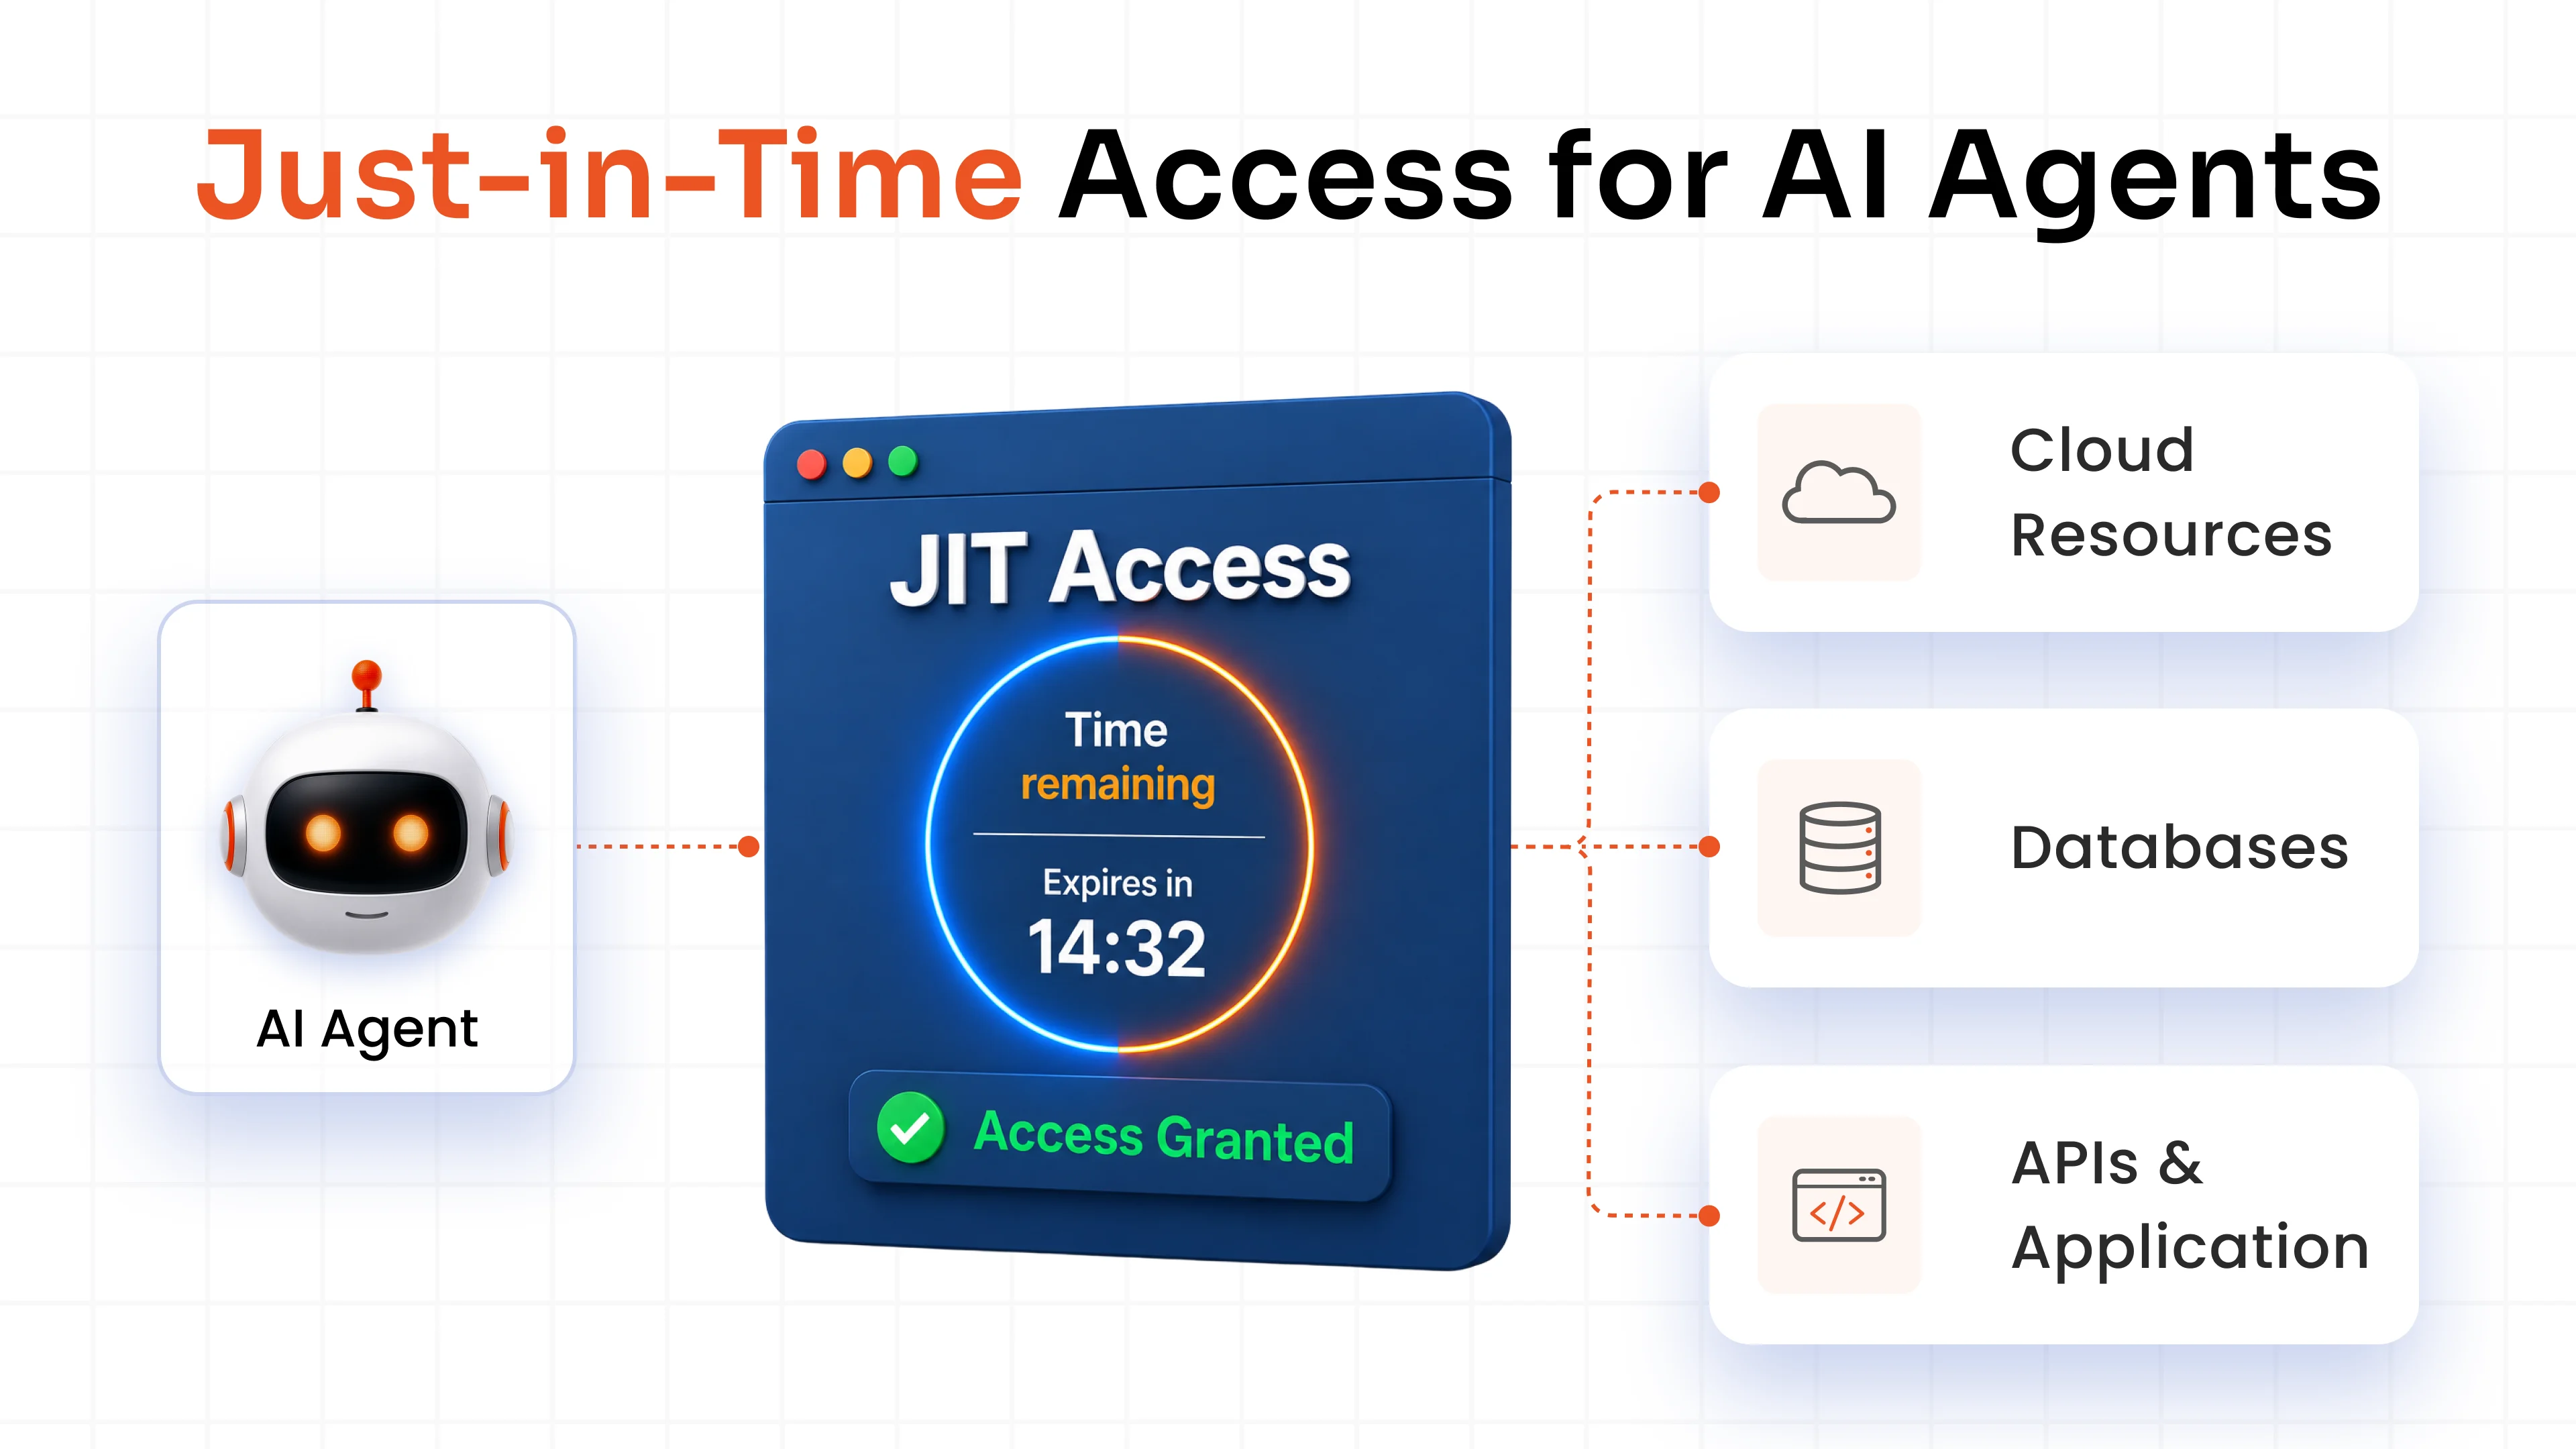
Es beseitigt dauerhafte oder permanente Berechtigungen durch die Gewährung von Just-in-Time-Zugriff (JIT), wendet das Prinzip der minimalen Berechtigungen an und überwacht privilegierte Sitzungen kontinuierlich in Echtzeit. JEA verkörpert dieses Prinzip, indem es davon ausgeht, dass kein Benutzer von Natur aus Anspruch auf uneingeschränkte Zugriffsrechte hat.
JEA-Implementierung: Schritt-für-Schritt-Prozess
Die Implementierung des Just Enough-Zugriffs umfasst eine Reihe strategischer Schritte, um sicherzustellen, dass den Benutzern nur minimale Berechtigungen erteilt werden und gleichzeitig die Betriebseffizienz erhalten bleibt.
1. Planen und Bewerten
Beginnen Sie mit einer Überprüfung des bestehenden Systems, um alle privilegierten Konten , Zugriffsrechte und Rollen zu identifizieren. Ermitteln Sie anschließend die kritischen Systeme, die strenge Kontrollen erfordern, wie z. B. Konten mit sensiblen Dateien oder Daten, Domänenadministratoren usw.
2. Zugriffsebenen festlegen
Ermitteln Sie anhand der Prüfberichte die spezifischen Zugriffsebenen und Kontrollen, die jeder Benutzer zur Erfüllung seiner Aufgaben benötigt. Nutzen Sie die rollenbasierte Zugriffskontrolle (RBAC), um Benutzer vordefinierten Rollen (granulare Zugriffskontrolle) zuzuweisen und ihnen so die Ausführung ihrer Aufgaben zu ermöglichen.
3. Zugriffsrichtlinien einrichten
Sobald die Zugriffsebenen festgelegt sind, richten Sie klare Richtlinien ein, um sicherzustellen, dass Benutzer Ressourcen basierend auf ihren zugewiesenen Rollen nutzen können, und behalten Sie dabei detaillierte Zugriffskontrollen bei.
4. Nutzen Sie IAM
Einführung Identitäts- und Zugriffsmanagement (IAM) Lösungen zur Benutzerauthentifizierung, Autorisierung und Durchsetzung von Zugriffsrichtlinien.
Diese Tools tragen dazu bei, die Einhaltung von Vorschriften und die Rechenschaftspflicht aufrechtzuerhalten, insbesondere in komplexen Umgebungen.
5. Ständige Überwachung
Eine laufende Überprüfung, Überwachung und Anpassung der Zugriffskontrollen ist unerlässlich, um auf Änderungen der Rollen, Verantwortlichkeiten oder der Organisationsstruktur reagieren zu können.
Durch kontinuierliche Überwachung wird sichergestellt, dass der Zugriff den Arbeitsanforderungen und Sicherheitsrichtlinien entspricht.
Branchenanwendungsfälle von Just Enough Access (JEA)
JEA kann in den folgenden Branchen angewendet werden:
1. Sicherung von Patientendaten im Gesundheitswesen
Krankenhäuser verarbeiten große Mengen sensibler Patientendaten. Pflegekräfte benötigen möglicherweise eingeschränkten Zugriff auf die Behandlungshistorie, während das Abrechnungspersonal Details zu Versicherungsansprüchen benötigt.
JEA stellt sicher, dass nur autorisierte Teams bestimmte Datenkategorien einsehen können, und verhindert so Missbrauch oder versehentliche Datenlecks.
2. Schutz von Finanztransaktionen und Aufzeichnungen
Banken und Finanzinstitute sind großen Risiken ausgesetzt, wenn Mitarbeiter oder Auftragnehmer unnötigen Zugriff auf Datenbanken haben.
Mit JEA kann ein Benutzer Kundenabhebungen verarbeiten, ohne auf Back-End-Systeme zugreifen zu müssen, die nur für Prüfer oder Systemadministratoren gedacht sind.
3. Schutz der Regierungs- und Verteidigungssysteme
Verteidigungsumgebungen sind Ziele für Spionage. Wenn einem Auftragnehmer oder sogar einem Junior-Mitarbeiter umfassender Systemzugriff gewährt wird, kann dies die nationale Sicherheit gefährden.
JEA stellt sicher, dass jede Person über die Mindestberechtigungen verfügt, die ihrer Sicherheitsstufe entsprechen.
4. Zugriffskontrolle in Fertigungsbetrieben
Anlagenbetreiber benötigen möglicherweise Zugriff auf Maschinensteuerungssysteme, jedoch nicht auf unternehmensweite Finanzunterlagen.
Ebenso sollten Ingenieure, die einen IoT-Sensor reparieren, nicht das Recht haben, Unternehmenssoftware-Stacks bereitzustellen. JEA ermöglicht eine strikte Trennung.
5. Verwalten von Berechtigungen in Technologie- und IT-Diensten
IT-Services erfordern oft Teams, die an spezifischen Kundenproblemen arbeiten. Anstelle permanenter Administrator-Anmeldeinformationen stellt JEA sicher, dass sie nur während des Einsatzes Zugriffsrechte erhalten. Sobald ihre Aufgabe erledigt ist, wird der Zugriff automatisch entzogen, um Missbrauch zu verhindern.
Just-in-Time-Zugriff (JIT) vs. Just Enough-Zugriff (JEA)
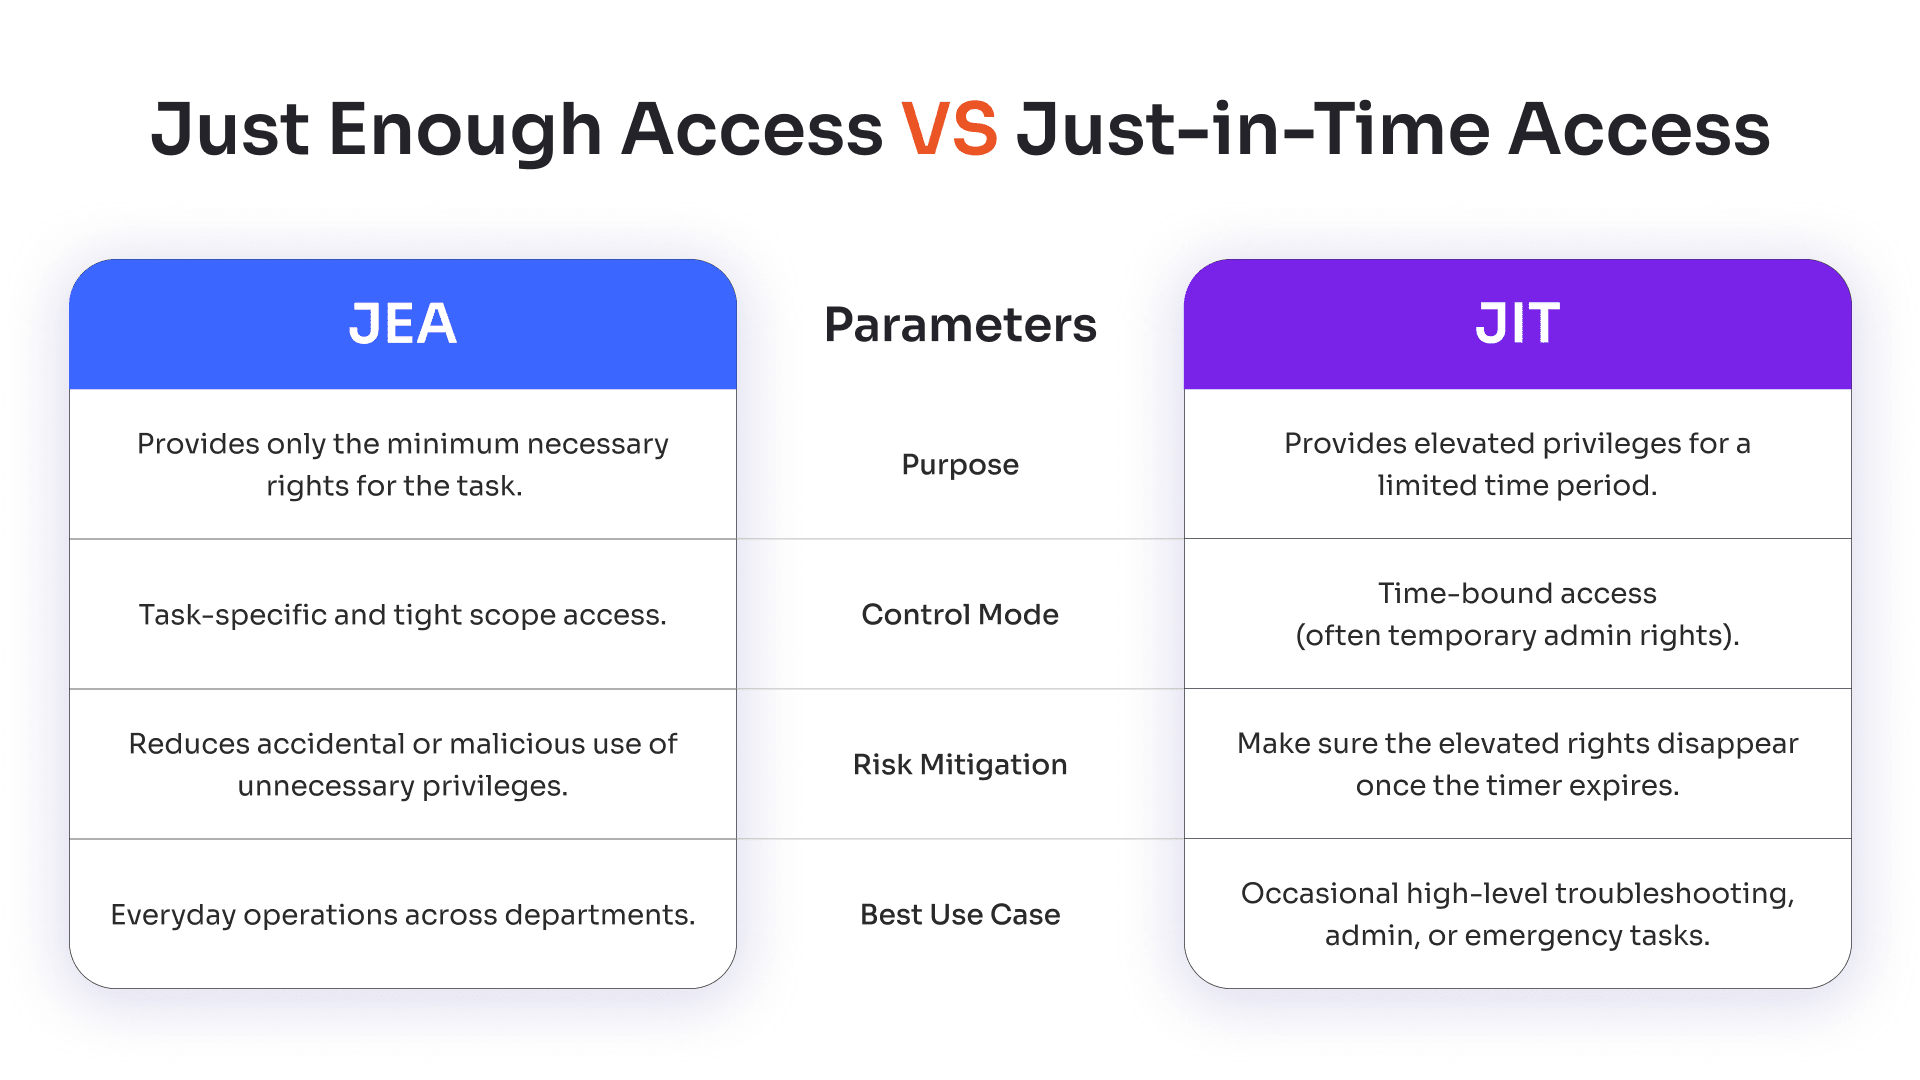
Sowohl JEA- als auch Just-in-Time-Lösungen (JIT) gehen das Problem übermäßiger Berechtigungen an, unterscheiden sich aber in ihren Vorgehensweisen. Ein kurzer Vergleich von JEA und JIT verdeutlicht die unterschiedlichen Ansätze im Umgang mit übermäßigen Berechtigungen:
| Parameter | Gerade genug Zugriff (JEA) | Just-in-Time-Zugriff (JIT) |
|---|---|---|
| Zweck | Bietet nur die für die Aufgabe erforderlichen Mindestrechte. | Bietet erhöhte Berechtigungen für einen begrenzten Zeitraum. |
| Control Mode | Aufgabenspezifischer und enger Umfangszugriff. | Zeitgebundener Zugriff (oft temporäre Administratorrechte). |
| Risk Mitigation | Reduziert die versehentliche oder böswillige Verwendung unnötiger Berechtigungen. | Stellen Sie sicher, dass die erhöhten Rechte nach Ablauf des Timers verschwinden. |
| Bester Anwendungsfall | Abteilungsübergreifender Alltagsbetrieb. | Gelegentliche Fehlerbehebung auf hohem Niveau sowie Verwaltungs- oder Notfallaufgaben. |
Viele Organisationen kombinieren JEA und JIT, um eine maximale Wirkung zu erzielen, indem sie Berechtigungen einschränken und sicherstellen, dass sie nach der Verwendung umgehend widerrufen werden.
Von miniOrange angebotenen Just-Enough-Access aktivieren?
miniOrange bietet Just-Enough-Access (JEA) -Funktionen als Teil seiner Privileged Access Management (PAM)-Lösung . Die Plattform setzt das Prinzip der minimalen Berechtigungen durch, indem sie Benutzern minimale, aufgabenspezifische Zugriffsrechte gewährt, die genau auf ihre Rollen und Verantwortlichkeiten zugeschnitten sind.
Der Zugriff kann zeitlich begrenzt, nach Abschluss der Aufgabe automatisch widerrufen und an formale Genehmigungsworkflows geknüpft werden, um den Zero-Trust-Prinzipien zu entsprechen.
Möchten Sie erfahren, wie JEA in Ihrem Unternehmen umgesetzt werden kann? Laden Sie den miniOrange PAM-Käuferleitfaden herunter:

Fazit
Just Enough Access bietet eine praktische, skalierbare und Compliance-freundliche Möglichkeit, Risiken zu minimieren, ohne die Belegschaft auszubremsen.
Für Führungskräfte bedeutet es Vertrauen in die Sicherheit. Für Entwickler stellt es sicher, dass Systeme nicht durch missbrauchte Schlüssel gefährdet werden. Für Sicherheitsteams ist es das fehlende Bindeglied zwischen Produktivität und Schutz.
Bei JEA geht es nicht nur um Sicherheit; es geht um Vertrauen, Compliance und darum, geschäftliche Innovationen ohne Angst zu ermöglichen.
Häufig gestellte Fragen
Kann Just Enough Access Insider-Bedrohungen verhindern?
Ja, indem sichergestellt wird, dass Benutzer nur die minimal erforderlichen Berechtigungen erhalten, verringert JEA das Risiko sowohl böswilliger als auch versehentlicher Insider-Verstöße.
Wie verbessert JEA Compliance und Audits?
JEA erstellt übersichtliche Prüfprotokolle, die zeigen, wer wann auf welche Systeme Zugriff hatte. Diese Transparenz erleichtert den Nachweis der Einhaltung von Vorschriften erheblich.
Kann JEA mit der Multi-Faktor-Authentifizierung (MFA) kombiniert werden?
Absolut. Während JEA die Zugriffsrechte einschränkt, stärkt MFA die Identitätsprüfung. Zusammen bilden sie einen mehrschichtigen Schutz sowohl gegen externe Angreifer als auch gegen interne Bedrohungen.
Was ist der Unterschied zwischen Just Enough Access und Privileged Access Management (PAM)?
JEA ist ein Prinzip, das sich auf die Gewährung minimal notwendiger Berechtigungen konzentriert, während Privileged Access Management (PAM) eine umfassende Lösung darstellt, die JEA durch die Verwaltung, Kontrolle und Prüfung privilegierter Konten und Zugriffe durchsetzt.
Hinterlasse einen Kommentar