

KI-Systeme agieren nicht länger ungeschützt in einer Sandbox. Sie rufen APIs auf, rufen Dateien ab, orchestrieren mehrstufige Arbeitsabläufe, starten Subagenten und interagieren mit Unternehmensanwendungen – oft ohne menschliches Eingreifen. Jede dieser Interaktionen stellt einen Zugriff dar. Und jeder Zugriff erfordert eine sichere, verifizierbare Identität.
Die Frage ist nicht mehr, ob Ihre KI-Systeme eine Authentifizierung benötigen. Vielmehr geht es darum, welche Art von Authentifizierung mit der Funktionsweise von KI-Agenten mithalten kann. Traditionelle sitzungsbasierte Anmeldungen und statische API-Schlüssel wurden für menschliche Benutzer an Browsern entwickelt. Autonome KI-Agenten stellen eine grundlegend andere Akteursklasse dar. Sie erfordern einen grundlegend anderen Ansatz zur Identitätsprüfung.
Die JWT-Authentifizierung für KI-Systeme, basierend auf dem JSON Web Token-Standard, hat sich als eine der praktischsten und skalierbarsten Lösungen für diese Herausforderung etabliert. Dieser Leitfaden erklärt, was JWTs sind, warum sie für KI wichtig sind, wie sie in der Praxis funktionieren und was Sie für eine korrekte Implementierung benötigen.
Was ist JWT-Authentifizierung?
JWT (JSON Web Token) ist ein offener Standard (RFC 7519) zur sicheren Übertragung von Identitäts- und Autorisierungsinformationen zwischen Parteien als kompaktes, in sich geschlossenes, kryptografisch signiertes Token.
Ein JWT besteht aus drei durch Punkte getrennten Base64URL-codierten Teilen:
- Header: gibt den Token-Typ und den Signaturalgorithmus an (z. B. RS256, HS256).
- Nutzlast: enthält Ansprüche: wer das Subjekt ist (sub), wer das Token ausgestellt hat (iss), wann es abläuft (exp) und was es tun darf (benutzerdefinierte Ansprüche/Bereiche)
- Signatur: ein kryptografischer Hash, der beweist, dass das Token nicht manipuliert wurde
Da die Signatur bei jeder Anfrage ohne Datenbankabfrage verifiziert wird, ermöglichen JWTs zustandslose Authentifizierung. Dies ist eine entscheidende Eigenschaft für verteilte und KI-gestützte Umgebungen.
JWTs werden häufig für die API-Authentifizierung, die Maschine-zu-Maschine-Kommunikation (M2M), Cloud-native Anwendungen, Microservices und zunehmend auch für KI-Agenten und autonome Systeme verwendet.
Warum KI-Systeme JWT-Authentifizierung benötigen
KI-Systeme sind nicht passiv. Moderne KI-Systeme sind aktiv:
- Externe APIs und SaaS-Tools aufrufen
- Dokumente aus Unternehmensdatenspeichern abrufen
- Datenbankabfragen, Webhook-Ereignisse oder Codeausführungen auslösen
- Aufgaben in Multiagenten-Pipelines an Subagenten delegieren
- Kontinuierlicher Betrieb ohne menschliche Aufsicht
Das bedeutet, dass KI-Systeme Zugriffsspuren ansammeln, die denen menschlicher Nutzer ebenbürtig oder sogar überlegen sind. Dennoch behandeln die meisten Organisationen KI-Systeme weiterhin wie Benutzer zweiter Klasse. Sie vergeben gemeinsam genutzte Zugangsdaten für Dienstkonten, langlebige API-Schlüssel oder verzichten gänzlich auf Authentifizierungsrichtlinien.
Dies stellt ein erhebliches und wachsendes Sicherheitsrisiko dar. Zu den zentralen Herausforderungen, mit denen KI-Systeme im Bereich der Authentifizierung konfrontiert sind, gehören:
Nichtmenschliche Identitäten
KI-Agenten sind nicht-menschliche, sondern maschinelle Identitäten, keine Benutzeridentitäten. Sie melden sich nicht an, sondern führen Aktionen aus. Authentifizierungsframeworks müssen dies berücksichtigen, ohne auf unsichere Workarounds wie eingebettete Anmeldeinformationen im Code zurückzugreifen.
Verteilte KI-Workflows
Eine einzelne KI-Orchestrierungsaufgabe kann sich über mehrere Dienste, Cloud-Umgebungen und externe APIs erstrecken. Jeder dieser Schritte erfordert eine eigene Zugriffsentscheidung, und diese Entscheidung muss konsistent, nachvollziehbar und durchsetzbar sein.
API-zentrierte Architekturen
Nahezu jede KI-Plattform, sei es ein LLM-basierter Copilot, eine agentenbasierte Automatisierung oder eine KI-Datenpipeline, kommuniziert über APIs. Die Sicherung dieser API-Aufrufe ist nicht optional, sondern gehört zu den grundlegenden Sicherheitsvorkehrungen.
Autonome Entscheidungsfindung
KI-Agenten agieren selbstständig. Es gibt keine menschliche Eingabe eines Passworts oder einen Klick auf „Genehmigen“ zwischen den einzelnen Schritten. Der Authentifizierungsmechanismus muss in sich abgeschlossen und auf Token-Ebene durchsetzbar sein. Er darf nicht von einer menschlichen Bestätigung abhängen.
Die JWT-Authentifizierung begegnet all diesen Herausforderungen durch eine tokenbasierte Identitätsprüfung, die zustandslos, bereichsbegrenzt, kurzlebig und kryptografisch überprüfbar ist.
Wie die JWT-Authentifizierung in KI-Systemen funktioniert
Das Verständnis der Mechanismen ist wichtig, denn jeder Fehler schafft ausnutzbare Sicherheitslücken.
1. Authentifizierungsanfrage
Der KI-Agent bzw. die Plattform, auf der er ausgeführt wird, initiiert eine Authentifizierungsanfrage an einen Autorisierungsserver. In OAuth 2.0-Abläufen wird hierfür typischerweise der Client Credentials Grant verwendet, der speziell für die maschinelle Authentifizierung ohne Benutzerinteraktion entwickelt wurde.
2. JWT-Token ausgestellt
Der Autorisierungsserver validiert die Anmeldeinformationen des Agenten (Client-ID und geheimer Schlüssel oder eine Assertion) und gibt ein signiertes JWT zurück. Das Token enthält Ansprüche, die die Identität des Agenten, die zulässigen Bereiche, den Aussteller und die Gültigkeitsdauer definieren. Die Signierung erfolgt mit einem privaten Schlüssel; die Verifizierer verwenden den zugehörigen öffentlichen Schlüssel.
3. KI-Agent greift auf APIs zu
Das KI-System fügt das JWT in den Authorization-Header jeder API-Anfrage ein und verwendet dabei das Bearer-Token-Schema:
Autorisierung: Inhaber
4. Der Ressourcenserver validiert das Token
Der empfangende Dienst, sei es eine API, ein Datenbank-Gateway oder ein MCP-Server, validiert das JWT lokal, ohne den Autorisierungsserver zu kontaktieren. Zu den Validierungsprüfungen gehören:
- Signaturprüfung anhand des öffentlichen Schlüssels
- Ablauf des Tokens (Exp-Anspruch)
- Abgleich von Ansprüchen von Emittenten (iss) und Zielgruppen (aud).
- Zulässige Zielbereiche und kundenspezifische Ansprüche
5. Zugriff gewährt oder verweigert
Anhand von Token-Ansprüchen und konfigurierten Richtlinien wird der Zugriff entweder gewährt oder verweigert. Kein Sitzungsstatus, keine Authentifizierung über einen Server. Lediglich kryptografische Verifizierung.
Anwendungsfälle der JWT-Authentifizierung in KI-Systemen
KI-Agentenauthentifizierung
Autonome KI-Agenten, seien es Copiloten, Automatisierungs-Bots oder Datenabfrage-Pipelines, benötigen persistente, bereichsspezifische Identitäten. JWTs ermöglichen es jedem Agenten, eine verifizierbare Identität zu tragen, die genau festlegt, welche Ressourcen und Aktionen er nutzen darf.
Sicherheit der KI-API
KI-Plattformen stellen APIs bereit, die von anderen Systemen, darunter internen Tools, Drittanbieterintegrationen und anderen KI-Agenten, ständig aufgerufen werden. Die JWT-basierte Zugriffskontrolle gewährleistet, dass nur authentifizierte und autorisierte Aufrufer diese Endpunkte nutzen können.
MCP-Server-Authentifizierung
Da sich das Model Context Protocol (MCP) zu einer Standardschnittstelle zwischen KI-Systemen und Unternehmensanwendungen entwickelt, ist die sichere Kommunikation zwischen MCP-Servern und JWTs von entscheidender Bedeutung. JWTs ermöglichen es KI-Systemen, sich an MCP-Endpunkten mit verifizierbaren, bereichsgebundenen Token anstelle von fest codierten Anmeldeinformationen zu authentifizieren.
Multiagentenkommunikation
In agentenbasierten Pipelines erzeugen Orchestrator-Agenten Subagenten und delegieren Aufgaben. Jeder Subagent muss sich unabhängig authentifizieren und innerhalb seiner eigenen Berechtigungsgrenzen arbeiten. Dies verhindert, dass ein kompromittierter Subagent die volle Autorität seines übergeordneten Agenten erbt.
SaaS-KI-Integrationen
KI-Integrationen in SaaS-Plattformen (CRM-, ERP- und HR-Systeme) erfordern einen sicheren und nachvollziehbaren API-Zugriff. JWTs bieten einen konsistenten Authentifizierungsmechanismus für heterogene Cloud-Umgebungen.
KI-Copiloten im Unternehmen und interne Automatisierung
Interne KI-Assistenten, die auf HR-Systeme, Finanzdaten oder Code-Repositories zugreifen, müssen denselben Zugriffsrichtlinien unterliegen wie menschliche Benutzer. JWT-basierte Authentifizierung gewährleistet, dass diese Systeme sich mit minimalen Berechtigungen und verifizierbaren Identitäten authentifizieren.
JWT-Token-Struktur: Was drin ist, zählt
Für die Authentifizierung von KI-Systemen befinden sich die Zugriffsrichtlinien in den Ansprüchen innerhalb der JWT-Nutzlast. Organisationen sollten benutzerdefinierte Ansprüche konfigurieren, die die Rolle und den Kontext des KI-Agenten widerspiegeln, nicht nur seine Identität. Relevante Ansprüche für die KI-Authentifizierung sind beispielsweise:
- Betreff: die eindeutige Kennung des Agenten
- Geltungsbereich: Zulässige API-Aktionen (z. B. read:documents, write:tasks)
- agent_type: Gibt an, ob es sich um einen Orchestrator, einen Subagenten oder einen Tool-Use-Agenten handelt.
- workflow_id: Bindung des Tokens an eine bestimmte Aufgabe oder einen bestimmten Ausführungskontext
- iat / exp: Ausstellungsdatum und Ablaufdatum
Der IETF-Entwurf zu Agentic JWT (draft-goswami-agentic-jwt-00, Dezember 2025) formalisiert einige dieser Konzepte und führt Agenten-Prüfsummen ein, die auf der Systemaufforderung, den Werkzeugen und der Konfiguration eines Agenten basieren.
Diese Prüfsummen erzeugen eine kryptografische Identität, die an die tatsächliche Natur des Agenten gebunden ist, und nicht nur an dessen Anmeldeinformationen. Dieser Ansatz adressiert direkt das Problem der Trennung von Absicht und Ausführung: das Risiko, dass ein KI-Agent nach der Authentifizierung vom autorisierten, vom Benutzer beabsichtigten Aufgabenbereich abweicht.
Vorteile der JWT-Authentifizierung für KI-Systeme
- Zustandslose Authentifizierung: Kein Session-Speicher erforderlich. Jedes Token ist selbstvalidierend, wodurch ein wichtiger Skalierungsengpass in verteilten KI-Architekturen beseitigt wird.
- Skalierbarkeit: JWTs funktionieren nahtlos über Microservices, Multi-Cloud-Bereitstellungen und agentenbasierte Pipelines hinweg ohne gemeinsame Zustandsabhängigkeiten.
- Sicherer API-Zugriff: Kurzlebige, auf einen bestimmten Bereich beschränkte Token ersetzen langlebige API-Schlüssel und verringern so das Ausmaß der Folgen einer Kompromittierung von Anmeldeinformationen erheblich.
- Schnellere Autorisierung: Die Tokenvalidierung erfolgt lokal auf dem Ressourcenserver, wodurch Verzögerungen durch Roundtrips des Authentifizierungsservers bei jedem API-Aufruf vermieden werden.
- Plattformübergreifende Kompatibilität: JWTs sind ein offener Standard, der von praktisch jeder Cloud-Plattform, jedem Framework und jeder Programmiersprache unterstützt wird.
- Reduziertes Risiko der Offenlegung von Zugangsdaten: KI-Agenten verarbeiten niemals unverschlüsselte Passwörter. Tokenbasierte Abläufe minimieren die Angriffsfläche für Anmeldeinformationen auf jeder Ebene.
- Überprüfbarkeit: Jeder API-Aufruf enthält eine überprüfbare Token-Identität, wodurch es möglich wird, vollständige Audit-Protokolle darüber zu erstellen, worauf jeder KI-Agent wann zugegriffen hat.
JWT vs. OAuth vs. API-Schlüssel für die KI-Authentifizierung
| Funktion | JWT | OAuth 2.0 | API-Keys |
|---|---|---|---|
| Identitäts Verifikation | Ja | Ja | Begrenzt |
| Staatenlos | Ja | Teilweise | Ja |
| Granulare Zugriffsbereiche | Moderat | Strong | Schwach |
| Ablaufunterstützung | Ja | Ja | Selten |
| KI-Agentenunterstützung | Strong | Strong | Schwach |
| Token-Widerruf | Erfordert eine Sperrliste | Eingebaut (Aktualisierung) | Handbuch |
| Sicherheitsstufe | Hoch | Hoch | Niedrig |
| Überprüfbarkeit | Hoch | Hoch | Niedrig |
Die praktische Lösung für KI-Systeme ist weder JWT noch OAuth, sondern beides zusammen. JWTs sind das Token-Format; OAuth 2.0 (insbesondere der Client-Credentials-Flow) ist das Framework, das die Ausstellung, den Gültigkeitsbereich und die Aktualisierung dieser Token regelt.
API-Schlüssel spielen eine Rolle bei der internen Maschinenkommunikation mit geringem Risiko, sollten aber niemals der primäre Mechanismus für KI-Systeme sein, die auf sensible Unternehmensressourcen zugreifen.
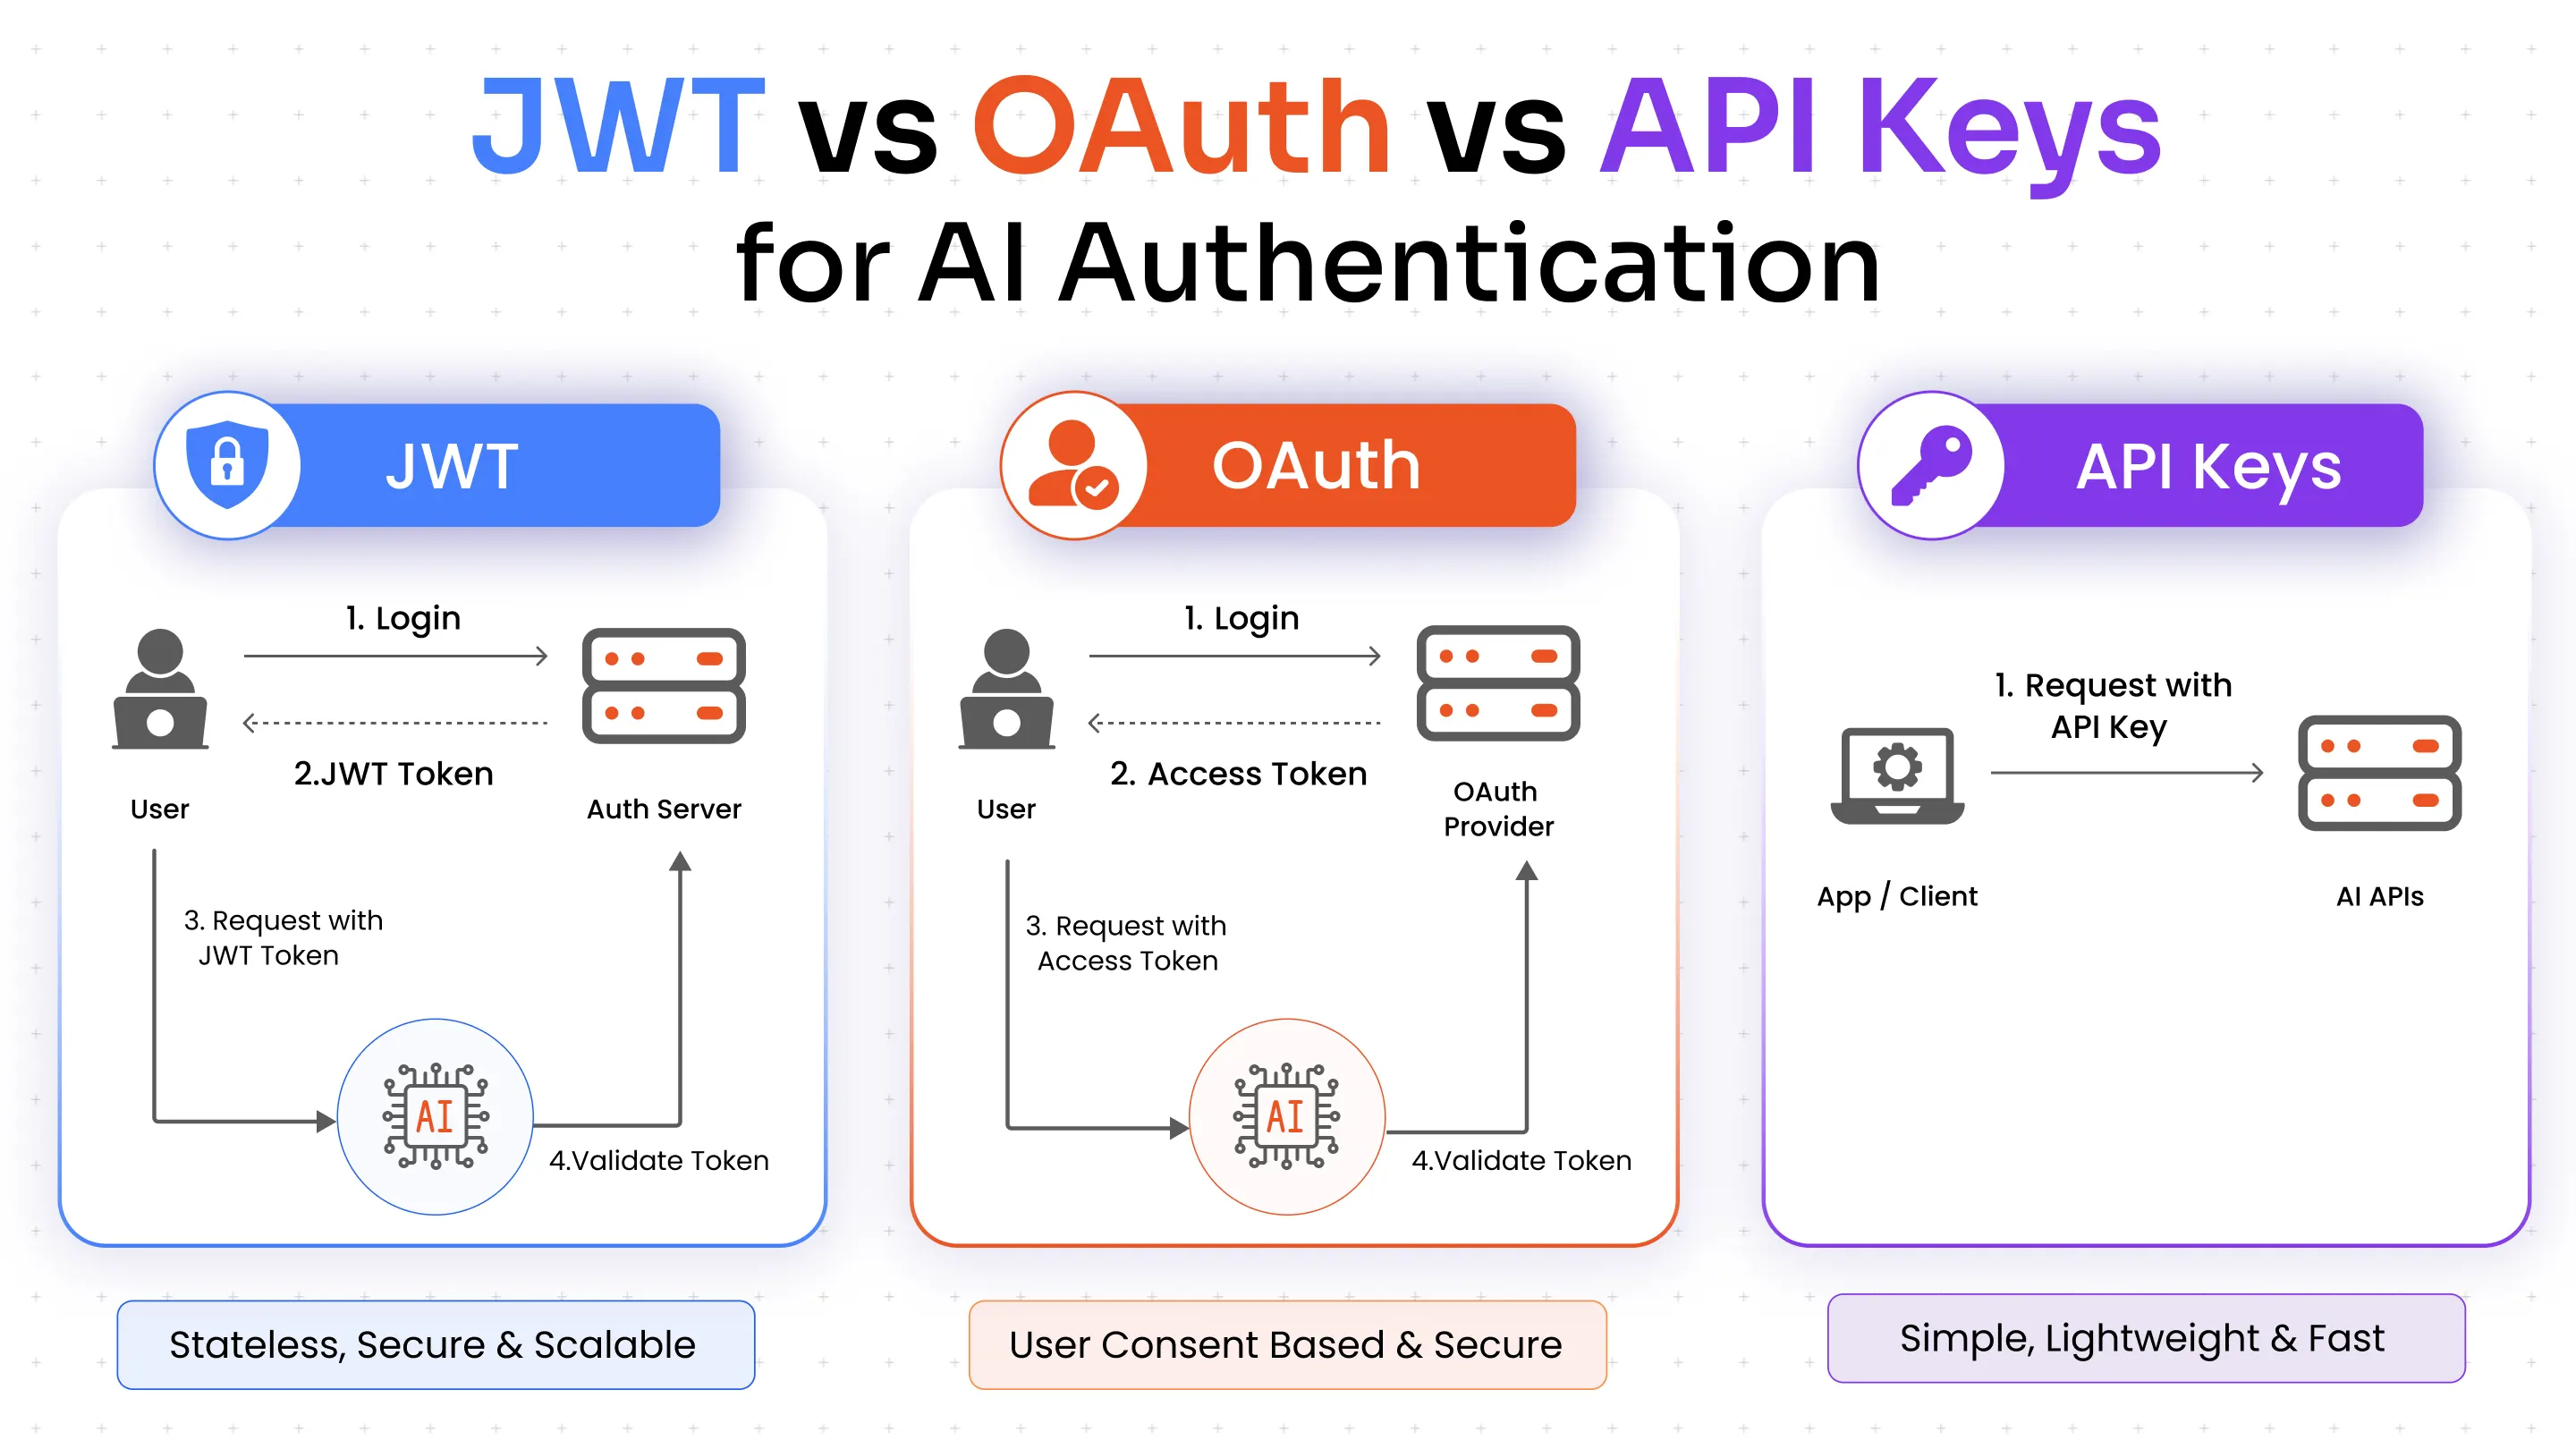
Häufige JWT-Sicherheitsrisiken in KI-Umgebungen
Genauso wichtig wie das Wissen um die Funktionsweise von JWTs ist es, zu verstehen, was schiefgehen kann.
Token-Diebstahl und Replay-Angriffe
Ein gestohlenes JWT kann von einem Angreifer so lange wiederholt werden, bis es abläuft. Bei KI-Systemen mit langlaufenden Arbeitsabläufen vervielfacht sich dieses Risiko.
Zu weit gefasste Anwendungsbereiche
Die Zuweisung umfassender Berechtigungen an KI-Agenten „nur für den Fall“, verstößt gegen das Prinzip der minimalen Rechtevergabe und schafft Möglichkeiten zur Rechteausweitung, falls ein Agent kompromittiert wird.
Langlebige Token
JWTs ohne kurze Gültigkeitsdauer stellen ein persistentes Angriffsziel dar. Im Gegensatz zu Sessions können sie ohne eine Blockliste nicht ungültig gemacht werden.
Algorithmenverwirrung
Die Verwendung schwacher oder falsch konfigurierter Signaturalgorithmen (z. B. keine oder HS256 mit schwachen Geheimnissen) untergräbt die kryptografische Garantie, die JWTs vertrauenswürdig macht.
Fehlende Anspruchsbestätigung
Wenn die Ansprüche auf ISS, AUD oder EXP nicht überprüft werden, können gefälschte oder abgelaufene Token erfolgreich eingesetzt werden.
Bewährte Verfahren zur Sicherung der JWT-Authentifizierung in KI-Systemen
1. Verwenden Sie kurzlebige JWTs: Legen Sie Ablaufzeiträume von 5–15 Minuten für KI-API-Aufrufe fest. Nutzen Sie Token-Aktualisierungsabläufe, um die Kontinuität zu gewährleisten, ohne die Angriffsfläche zu vergrößern.
2. Tokenrotation implementieren: Signaturschlüssel und Aktualisierungstoken sollten regelmäßig rotiert werden, um die Auswirkungen einer Schlüsselkompromittierung zu begrenzen.
3. Minimale Berechtigungen anwenden: Definieren Sie für jeden KI-Agenten enge, aufgabenspezifische Berechtigungen. Ein Agent, der Dokumente abruft, sollte keinen Schreibzugriff auf Datenbanken haben.
4. Verwenden Sie asymmetrische Signaturalgorithmen: RS256 oder ES256 (RSA oder ECDSA) sind für die KI-Authentifizierung HS256 vorzuziehen. Der private Schlüssel signiert, der öffentliche Schlüssel verifiziert – ohne gemeinsames Geheimnis.
5. Alle Ansprüche prüfen: Überprüfen Sie bei jeder Anfrage die Ansprüche „exp“, „iss“, „aud“ und „custom“. Die Anspruchsprüfung sollte aus Performancegründen niemals ausgelassen werden.
6. Überwachung der KI-API-Aktivität: Jeder tokenbasierte API-Aufruf sollte protokolliert werden. Anomale Muster wie ungewöhnliche Zugriffszeiten, unerwartet hohe Datenmengen oder unbekannte Endpunkte sollten automatische Warnmeldungen auslösen.
7. Kombinieren Sie JWT mit Zero-Trust-Kontrollen: Die JWT-Authentifizierung beantwortet die Frage „Wer ist das?“ Zero-Trust-Frameworks beantworten die Frage „Sollte dies jetzt erlaubt sein?“ Nutzen Sie beides. Implementieren Sie eine kontinuierliche Überprüfung an jeder Servicegrenze.
8. Verschlüsseln Sie sensible Ansprüche: Verwenden Sie JWE (JSON Web Encryption) für Token, die sensible Agentenkontext- oder Geschäftsdaten in ihrer Nutzlast enthalten.
9. Führen einer Token-Sperrliste für den Widerruf: Da JWTs zustandslos sind, erfordert der Widerruf eine Sperrliste oder die Durchsetzung einer kurzen Gültigkeitsdauer. Für KI-Systeme mit erweiterten Berechtigungen sollte eine serverseitige Sperrliste geführt werden.
10. Zentrale Token-Verwaltung: Die Ausgabe, Rotation und der Widerruf aller KI-Agenten-Token erfolgen über eine zentrale Identitätsplattform. Die unkontrollierte Verwaltung von Zugangsdaten ist die Ursache für die Verbreitung von Schatten-KI-Zugriffen.
Die Zukunft der JWT-Authentifizierung für KI-Agenten
Die Authentifizierungsherausforderungen heutiger agentenbasierter KI-Systeme sind tatsächlich neu. Frameworks, die für menschliche Benutzer entwickelt wurden, wie Session-Cookies, passwortbasierte MFA und manuelle Zugriffsprüfungen, wurden nicht für Entitäten konzipiert, die Tausende von API-Aufrufen pro Stunde ausführen, eigene Subidentitäten erzeugen und Autorisierungsentscheidungen autonom treffen.
Die Branche entwickelt sich als Reaktion darauf aktiv weiter. Zu den wichtigsten Entwicklungen, die die Zukunft der JWT-Authentifizierung für KI prägen, gehören:
- Agentic JWT-Standards: Der IETF-Entwurf zu Agentic JWT führt kryptografische Agenten-Prüfsummen, Workflow-basierte Tokenbindung und einen neuen OAuth 2.0-Grant-Typ (agent_checksum) speziell für KI-Agenten ein. Dadurch verschiebt sich die Frage nach der Agentenidentität von „Welche Anmeldeinformationen besitzt dieser Agent?“ zu „Was ist dieser Agent kryptografisch?“
- Kontextbezogene und dynamische Autorisierung: Die zukünftige KI-Authentifizierung wird nicht nur die Identität beim Zugriff überprüfen. Sie wird den Kontext in Echtzeit auswerten: Welchen Workflow-Schritt führt der Agent aus? Stimmt diese Aktion mit der vom Benutzer erklärten Absicht überein?
- Kontinuierliche Authentifizierung: Anstelle einer einmaligen Token-Ausgabe werden KI-Systeme künftig auf eine kontinuierliche Identitätsprüfung setzen. Die Identität und Berechtigungen der Agenten werden an jedem wichtigen Entscheidungspunkt im Arbeitsablauf erneut überprüft.
- Governance nicht-menschlicher Identitäten (NHI): Mit der zunehmenden Anzahl von KI-Agenten benötigen Unternehmen dedizierte Governance-Plattformen zur Verwaltung von Maschinenidentitäten. Diese Plattformen protokollieren, worauf jeder Agent wann und unter welchen Bedingungen zugreifen kann.
Zusammenfassung
KI-Systeme agieren bereits autonom in Unternehmensumgebungen. Sie greifen auf APIs zu, fragen Daten ab, lösen Workflows aus und delegieren Aufgaben in Multiagenten-Pipelines. Die Authentifizierung dieser Systeme mit der gleichen Strenge wie die menschliche Identität ist nicht optional, sondern eine grundlegende Voraussetzung für den verantwortungsvollen Einsatz von KI.
Die JWT-Authentifizierung bietet eine skalierbare, standardbasierte Grundlage für die Identitätssicherheit von KI-Systemen. Kurzlebige, kryptografisch signierte und datenreiche JWTs ermöglichen es KI-Agenten, sich ohne gemeinsame Geheimnisse zu authentifizieren, in verteilten Umgebungen zu operieren und mit jeder Anfrage einen verifizierbaren Nachweis ihres zulässigen Bereichs zu übermitteln.
Doch JWTs allein reichen nicht aus. Eine effektive Authentifizierung von KI-Systemen erfordert die Kombination von tokenbasiertem Zugriff mit Zero-Trust-Richtlinien, minimaler Rechtevergabe, kontinuierlicher Überwachung und zentralisierter Identitätsverwaltung. Organisationen, die diese Kontrollmechanismen jetzt implementieren, sind für den zunehmenden Einsatz agentenbasierter KI deutlich besser gerüstet. Eine regulatorische Überprüfung des KI-Zugriffs wird unweigerlich folgen.
Häufig gestellte Fragen
Wie sichert die JWT-Authentifizierung KI-APIs?
JWTs sichern KI-APIs, indem sie gewährleisten, dass jede eingehende Anfrage eine kryptografisch verifizierbare Identität enthält. Die API validiert die Signatur, das Ablaufdatum und die Gültigkeitsbereichsansprüche des Tokens, bevor sie Zugriff gewährt. Für jede Anfrage wird kein externer Authentifizierungsserver kontaktiert.
Welche Risiken birgt die JWT-Authentifizierung in KI-Umgebungen?
Zu den Hauptrisiken zählen Token-Diebstahl und Replay-Angriffe, zu weit gefasste Berechtigungsbereiche, langlebige Token, die zu persistenten Angriffsvektoren werden, eine schwache Konfiguration des Signaturalgorithmus und unzureichende Anspruchsvalidierung. Diese Risiken werden durch kurze Ablaufzeiträume, das Prinzip der minimalen Berechtigungen und asymmetrische Signaturalgorithmen minimiert.
Können JWTs nicht-menschliche Identitäten authentifizieren?
Ja. JWTs eignen sich hervorragend für die Authentifizierung nicht-menschlicher Identitäten (NHI). In Verbindung mit dem Client-Credentials-Flow von OAuth 2.0 können JWTs Maschinen-zu-Maschine-Tokens ausstellen, die KI-Agenten, Dienstkonten und automatisierte Prozesse ohne menschliches Eingreifen authentifizieren.
Worin besteht der Unterschied zwischen JWT und OAuth 2.0?
JWT ist ein Token- Format : eine kompakte, signierte Datenstruktur, die Identitätsansprüche enthält. OAuth 2.0 ist ein Autorisierungsframework , das die Ausstellung, den Gültigkeitsbereich und die Aktualisierung von Token regelt. In der KI-Authentifizierung werden sie typischerweise zusammen verwendet: OAuth 2.0 steuert den Token-Ausgabeprozess; JWTs sind das Token-Format, das dabei entsteht.
Sind JWTs sicher für KI-Systeme?
JWTs sind sicher, wenn sie korrekt implementiert werden, beispielsweise durch die Verwendung starker asymmetrischer Algorithmen (RS256/ES256), kurzer Gültigkeitsdauern, vollständiger Authentifizierung und zentralisierter Schlüsselverwaltung. Fehlkonfigurierte JWTs (schwache Algorithmen, fehlende Gültigkeitsdauerkontrolle, zu weite Gültigkeitsbereiche) führen hingegen zu erheblichen Sicherheitslücken.
Was sind Agentic JWTs?
Agentic JWTs sind eine vorgeschlagene Erweiterung des JWT/OAuth 2.0-Standards (IETF draft-goswami-agentic-jwt-00), die speziell für autonome KI-Agenten entwickelt wurde. Sie führen kryptografische Agenten-Prüfsummen ein, die Hashes der Systemaufforderung, der Tools und der Konfiguration des Agenten darstellen, sowie eine workflowbasierte Tokenbindung, die ein Token mit der spezifischen Absicht verknüpft, zu deren Erfüllung es ausgestellt wurde.



Hinterlasse einen Kommentar