
KI-Agenten beantworten nicht mehr nur Anfragen oder fassen Dokumente zusammen. Sie vereinbaren Termine, rufen Kundendaten ab, lösen Arbeitsabläufe aus und treffen sogar systemübergreifende Entscheidungen.
Und sie fragen nicht jedes Mal um Erlaubnis. Genau da beginnt das eigentliche Problem.
Denn sobald ein KI-Agent mit Ihren Tools, APIs und internen Systemen verbunden ist, stellt sich nicht mehr die Frage, was er kann, sondern was er tun dürfen sollte.
Gewährt man dem System umfassenden Zugriff, kann eine einzige falsche Eingabe oder ein Fehltritt sensible Daten offenlegen, unbeabsichtigte Aktionen auslösen oder stillschweigend ein Risiko schaffen, das man erst bemerkt, wenn es zu spät ist.
Genau deshalb wird das Prinzip der minimalen Berechtigungen für KI-Agenten bis 2026 zu einer zentralen Sicherheitsanforderung. Es geht nicht um die Einschränkung von Fähigkeiten, sondern um deren präzise Steuerung. Mit der zunehmenden Verbreitung autonomer Systeme in Unternehmen etabliert sich PAM für KI-Agenten als entscheidende Kontrollinstanz, um aufgabenbezogenen Zugriff, bedarfsgerechte Berechtigungen und kontinuierliche Governance für KI-Agenten durchzusetzen.
Was versteht man unter dem Prinzip der geringsten Privilegien für KI-Agenten?
Das Prinzip der minimalen Berechtigungen für KI-Agenten bedeutet, dass ihnen nur die minimal erforderlichen Zugriffsrechte gewährt werden, um eine bestimmte Aufgabe zu erfüllen. Nicht mehr und nichts, was dauerhaft gespeichert wird.
Es basiert auf dem Prinzip der minimalen Berechtigungen (Least Privilege, PoLP) , wonach der Zugriff auf das Notwendigste beschränkt ist. In KI-Umgebungen kann dies jedoch nicht statisch sein.
KI-Agenten wechseln häufig zwischen Aufgaben, interagieren mit mehreren Systemen und handeln auf der Grundlage von Eingabeaufforderungen und Kontext.
Das Prinzip der minimalen Privilegien für KI-Agenten muss also dynamisch sein.
In der Praxis wird der Zugriff aufgabenbasiert, wobei sich die Berechtigungen je nach Tätigkeit des Agenten ändern, zeitgebunden, wobei der Zugriff nach Abschluss der Aufgabe abläuft, und identitätsbasiert, wobei jede Aktion an eine definierte Identität gebunden ist.
Ein KI-Agent kann innerhalb von Sekunden mehrere Aktionen systemübergreifend ausführen. Ist der Zugriff zu weit gefasst, breitet sich das Risiko ebenso schnell aus.
Warum das Prinzip der minimalen Berechtigungen für die KI-Sicherheit so wichtig ist?
KI birgt keine gänzlich neuen Risiken. Sie verstärkt lediglich die bereits bestehenden. Bei schwacher Zugriffskontrolle können selbst kleine Sicherheitslücken zu gravierenden Problemen führen. Aus folgenden Gründen ist das Prinzip der minimalen Berechtigungen für KI-Agenten entscheidend für die KI-Sicherheit:
1. Das Problem der übermächtigen Insider
Ein KI-Agent mit übermäßigen Berechtigungen verhält sich wie ein Insider mit weit mehr Zugriffsrechten, als er tatsächlich benötigt. Der Unterschied liegt in seiner Geschwindigkeit und Skalierbarkeit. Er zögert nicht, hinterfragt keine Absichten und prüft keinen Kontext. Er führt die Befehle einfach aus.
Wenn etwas schiefgeht, sei es eine fehlerhafte Eingabeaufforderung, eine Fehlkonfiguration oder eine Sicherheitslücke, breiten sich die Auswirkungen schnell auf die Systeme aus. Was in einer herkömmlichen Umgebung ein begrenztes Problem gewesen wäre, kann sich innerhalb von Sekunden ausweiten, wenn ein KI-Agent weitreichende Zugriffsrechte hat.
2. Bei der schnellen Injektion geht es nicht nur um Reaktionen.
Die gezielte Eingabe von Informationen wird oft als Mittel zur Manipulation der Aussagen einer KI betrachtet. In Wirklichkeit ist die größere Sorge jedoch, was der KI erlaubt wird.
Wenn ein KI-System Zugriff auf interne Dokumente, Kundendatenbanken oder Finanzsysteme hat, kann eine gezielt programmierte Eingabe dazu führen, dass es Daten abruft oder verarbeitet, auf die es keinen Zugriff haben sollte. Das Risiko besteht nicht nur in fehlerhaften Ergebnissen, sondern auch in unbeabsichtigten Aktionen.
Hier wird das Prinzip der minimalen Berechtigungen für KI-Agenten wichtig. Selbst wenn der Agent durch eine böswillige oder irreführende Eingabe beeinflusst wird, ist seine Handlungsfähigkeit durch die ihm gewährten Zugriffsrechte eingeschränkt.
3. Übermäßig berechtigungsbasierte APIs erhöhen die Gefährdung
KI-Systeme arbeiten selten isoliert. Sie sind auf APIs angewiesen, um mit verschiedenen Tools zu interagieren, Daten abzurufen und Workflows auszulösen. Das Problem besteht darin, dass viele APIs aus Gründen der Benutzerfreundlichkeit mit sehr weit gefassten Berechtigungen ausgestattet sind.
Wenn sich ein KI-Agent mit diesen APIs verbindet, erbt er diesen umfassenden Zugriff. Dadurch kann eine Aufgabe, die eigentlich begrenzt sein sollte, letztendlich mehrere Systeme beeinträchtigen.
Ohne angemessene Kontrolle entsteht so eine Situation, in der kleine Handlungen viel größere Folgen haben können als beabsichtigt.
4. Die Offenlegung von Daten bleibt oft unbemerkt.
KI-Agenten dringen nicht im herkömmlichen Sinne in Systeme ein. Sie arbeiten innerhalb der ihnen gewährten Zugriffsrechte. Sie rufen Daten ab, verarbeiten diese und generieren Ergebnisse.
Wird dieser Zugriff nicht streng kontrolliert, können sensible Informationen in Antworten, Protokollen oder nachgelagerten Arbeitsabläufen auftauchen, ohne dass sofort Alarm ausgelöst wird. Es gibt keinen offensichtlichen Sicherheitsverstoß, sondern nur eine schleichende und oft unbemerkte Offenlegung.
Aus diesem Grund muss die Zugriffskontrolle für KI-Sicherheit KI-Agenten als reale Identitäten mit definierten Berechtigungen und klaren Grenzen behandeln und nicht als Hintergrundprozesse oder temporäre Skripte.
Merkmale des Prinzips der geringsten Privilegien bei KI-Agenten
Im Gegensatz zur herkömmlichen Zugriffskontrolle benötigen KI-Umgebungen Flexibilität ohne Kontrollverlust, da die Agenten ständig zwischen Aufgaben wechseln und mit verschiedenen Systemen interagieren. Hier einige der wichtigsten Merkmale des Prinzips der minimalen Berechtigungen für KI-Agenten:
- Aufgabenbezogene Berechtigungen: Der Zugriff wird aufgabenbezogen definiert und nicht dauerhaft dem Agenten zugewiesen. Ein Forschungsagent, der beispielsweise Dokumente analysiert, benötigt lediglich Lesezugriff. Dieser Ansatz stellt sicher, dass der Agent genau die benötigten Berechtigungen erhält und minimiert so unnötige Zugriffe.
- Identität und benutzerdelegierter Zugriff: Die Behandlung von KI-Agenten als individuelle Identitäten anstelle gemeinsam genutzter Anmeldeinformationen schafft Transparenz und Kontrolle. Berechtigungen sind an den Benutzer oder das System gebunden, das die Aufgabe initiiert, wodurch jede Aktion nachvollziehbar wird. Dies schafft Verantwortlichkeit und bildet die Grundlage für die Identitätsverwaltung von KI-Agenten.
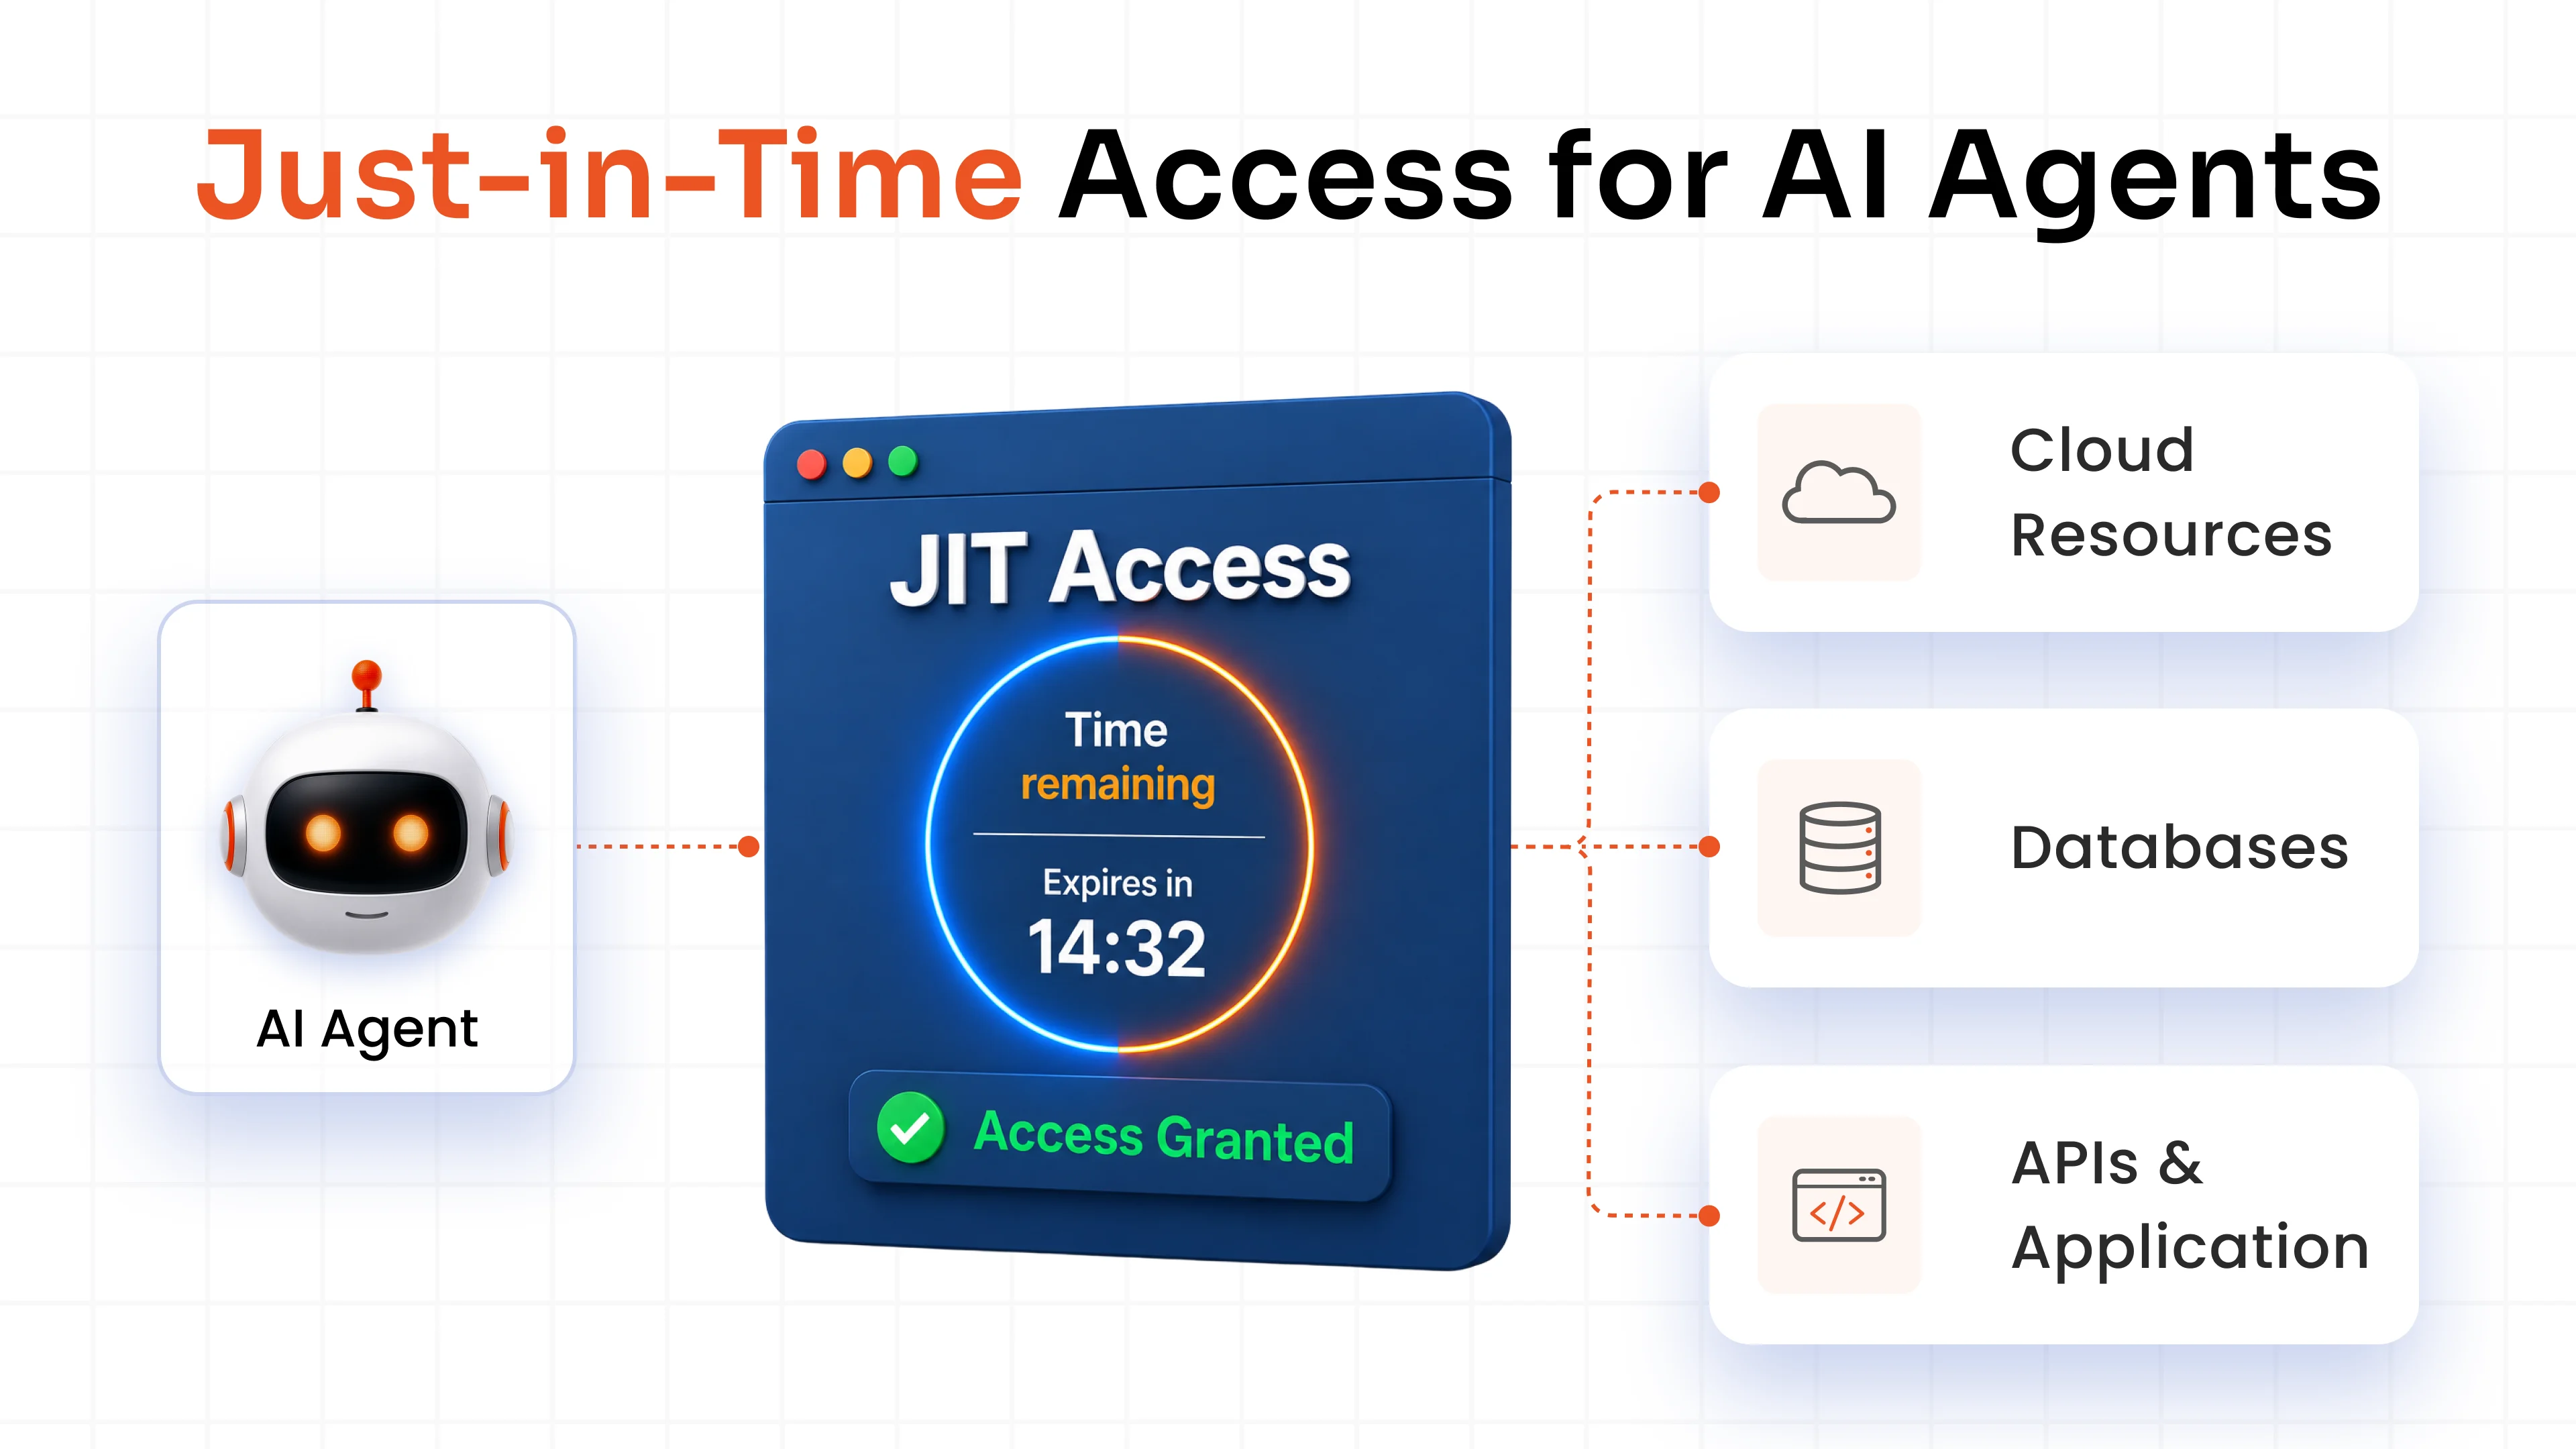
- Just-in-Time-Zugriff (JIT): Permanenter Zugriff birgt langfristige Risiken, insbesondere in dynamischen KI-Umgebungen. Just-in-Time-ZugriffBerechtigungen werden nur bei Bedarf erteilt und nach Abschluss der Aufgabe automatisch widerrufen. Dies reduziert das Angriffsrisiko und unterstützt die Sicherheit. keine Stehrechte bei KI.
- Ebene der Richtliniendurchsetzung: Zugriffsentscheidungen sollten auf Richtlinien und nicht auf fest codierten Regeln basieren. Diese Richtlinien berücksichtigen Identität, Kontext, Aufgabentyp und Risikostufe, bevor eine Aktion zugelassen wird. Dadurch wird die Zugriffskontrolle adaptiv und konsistent, was für die Verwaltung autonomer Systeme unerlässlich ist.
Wie funktioniert das Prinzip der minimalen Privilegien bei KI-Agenten?
Die Implementierung des Prinzips der minimalen Berechtigungen für KI-Agenten ist keine einmalige Einrichtung. Es handelt sich um ein fortlaufendes System, das sich mit den Agenten, Aufgaben und Umgebungen weiterentwickelt.
Es erfordert kontinuierliche Transparenz, Kontrolle und Anpassung, um sicherzustellen, dass der Zugriff stets den tatsächlichen Bedürfnissen des Agenten entspricht. So sieht das in der Praxis aus:
1. Sensible Daten erkennen und klassifizieren
Bevor Sie den Zugriff kontrollieren, müssen Sie genau wissen, was Sie schützen. KI-Systeme interagieren häufig mit mehreren Systemen, und nicht alle Daten bergen das gleiche Risiko. Die Identifizierung sensibler Daten hilft dabei, festzulegen, wo strenge Kontrollen erforderlich sind und wo Flexibilität akzeptabel ist.
Dies umfasst normalerweise:
- Personenbezogene Daten (PII)
- Finanzunterlagen
- Gesundheitsinformationen (PHI)
- Internes geistiges Eigentum
Sobald die Daten identifiziert sind, wird der Datenfluss in der Umgebung abgebildet. Dies erfordert folgendes Verständnis:
- Welche Systeme speichern oder verarbeiten diese Daten?
- Welche KI-Agenten oder -Tools können darauf zugreifen?
Dieser Schritt schafft die Grundlage für die KI-gestützte Zugriffskontrolle und gewährleistet, dass die Richtlinien auf der tatsächlichen Sensibilität der Daten basieren und nicht auf Annahmen.
2. Überflüssige und ungenutzte Zugriffsrechte entfernen
Die meisten Systeme weisen bereits eine unübersichtliche Berechtigungsstruktur auf, und KI-Agenten erben diese Komplexität. Im Laufe der Zeit sammeln Benutzer und Rollen Zugriffsrechte an, die nicht mehr benötigt werden, wodurch unnötige Risiken entstehen.
Bevor neue Steuerelemente hinzugefügt werden, ist es wichtig, die bestehenden zu bereinigen. Dies beinhaltet Folgendes:
- Identifizierung von Rollen und Konten mit übermäßigen Berechtigungen
- Entfernen ungenutzter oder veralteter Zugriffe
- Aufschlüsselung allgemeiner Berechtigungen in spezifischere Bereiche
Dieser Schritt verringert die Angriffsfläche sofort. Außerdem erleichtert er später die Durchsetzung des Prinzips der minimalen Berechtigungen, da Sie mit einer saubereren und besser kontrollierten Umgebung arbeiten.
3. Aufgabenbezogenen und bedarfsgerechten Zugriff erzwingen
Sobald die Umgebung bereinigt ist, verlagert sich der Fokus auf die Kontrolle der Zugriffsrechte. Anstatt KI-Agenten dauerhafte Berechtigungen zu erteilen, wird der Zugriff auf das für eine bestimmte Aufgabe Notwendige beschränkt.
In der Praxis bedeutet dies:
- Die Berechtigungen sind temporär und erlöschen nach der Ausführung.
- Der Zugriff wird abhängig von der ausgeführten Aufgabe gewährt.
- Der Umfang beschränkt sich auf die erforderlichen Systeme oder Daten.
So wird die Anwendung des Prinzips der minimalen Berechtigungen für autonome KI-Agenten wirksam. Anstatt uneingeschränkten API-Zugriff zu erhalten, bekommen die Agenten ein kurzes, zeitlich begrenztes Zeitfenster, um eine bestimmte Aktion auszuführen. Dies reduziert das Missbrauchsrisiko und begrenzt die Auswirkungen einer Kompromittierung.
4. KI-Aktivität in Echtzeit überwachen
KI-Agenten arbeiten schnell, daher muss die Transparenz mithalten. Ohne Überwachung ist es schwierig zu erkennen, wenn etwas schiefgeht oder ein Agent sich außerhalb seines vorgesehenen Aufgabenbereichs verhält.
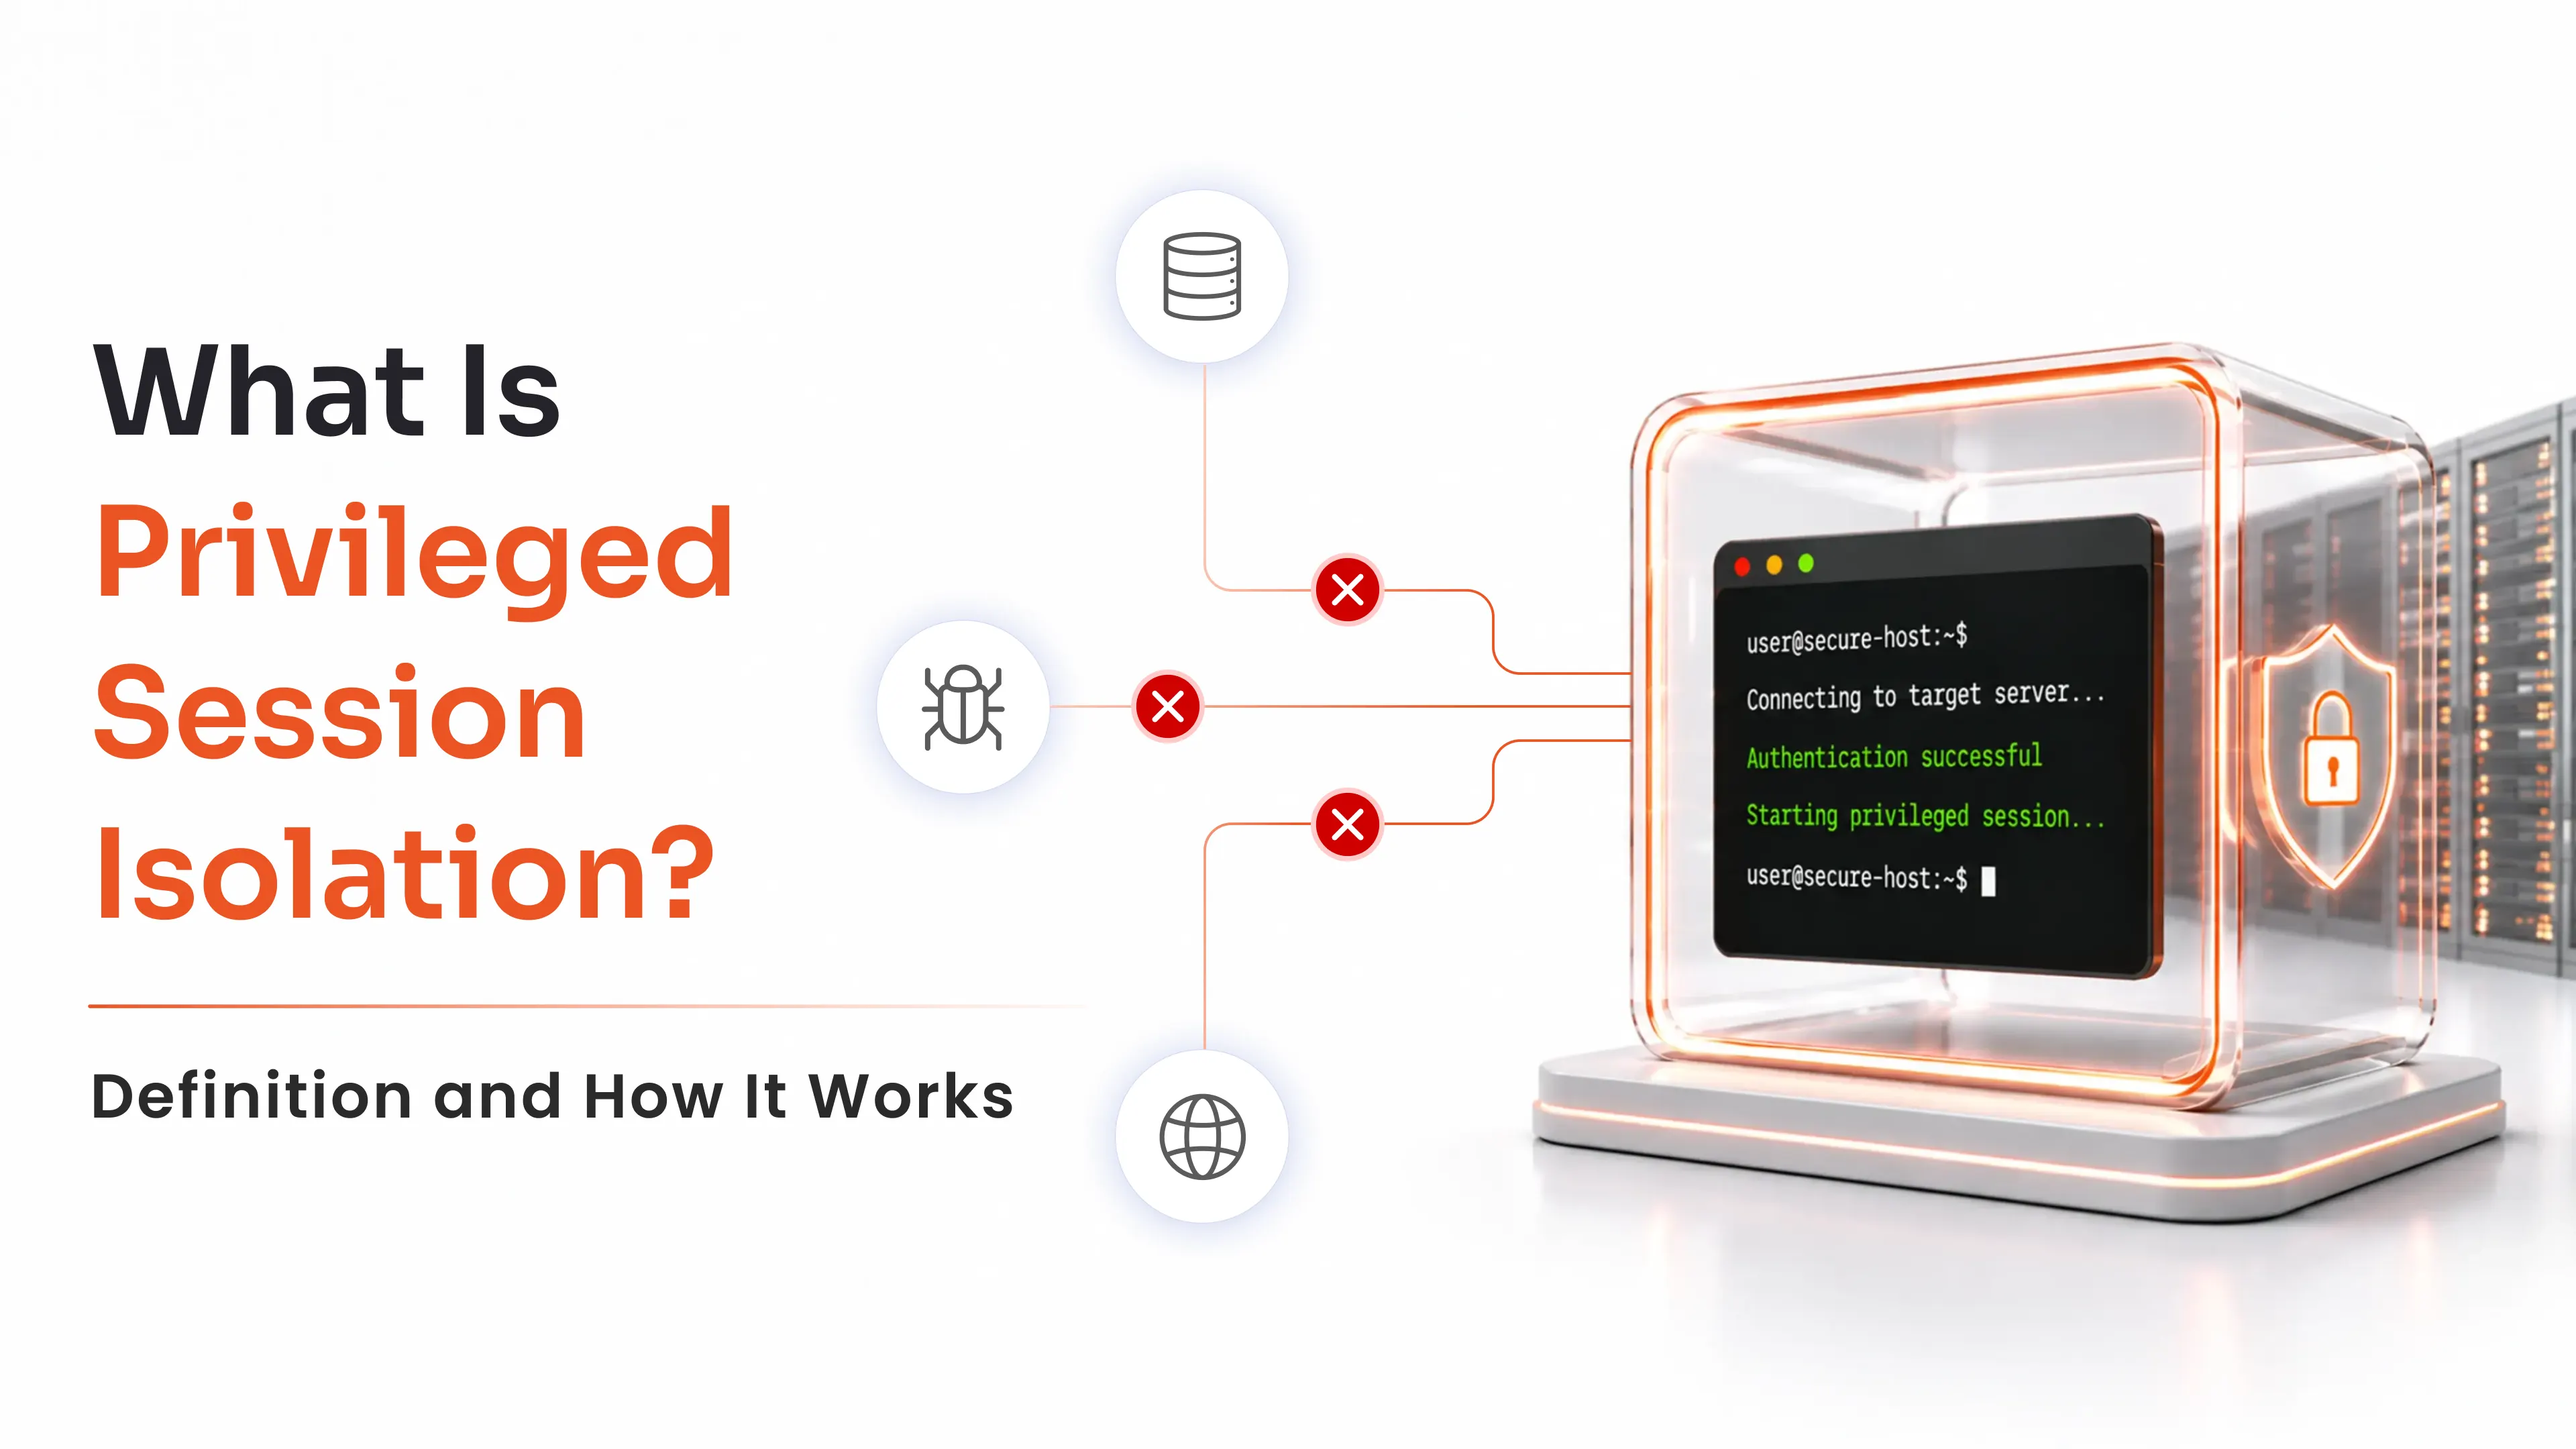
Um die Kontrolle zu behalten, ist die Sitzungsüberwachung von entscheidender Bedeutung. Sie müssen Folgendes verfolgen:
- Die Eingabeaufforderungen werden ausgeführt
- Die verwendeten Tools und APIs
- Die abgerufenen Daten
- Die generierten Ausgaben
Mithilfe von Verhaltensanalysen können Sie:
- Ungewöhnliche oder unerwartete Aktivitäten erkennen
- Richtlinienverstöße identifizieren
- Riskante Handlungen sollten gestoppt werden, während sie stattfinden.
Durch diese Überwachung wird sichergestellt, dass auch wenn etwas durchrutscht, es erkannt und kontrolliert werden kann, bevor es eskaliert.
5. Kontinuierliche Zugriffssteuerung ermöglichen
Die Zugriffskontrolle in KI-Umgebungen darf nicht statisch bleiben. Agenten entwickeln sich weiter, Aufgaben ändern sich und Systeme werden ständig aktualisiert. Berechtigungen, die gestern noch angemessen waren, sind heute möglicherweise nicht mehr geeignet.
Kontinuierliche Governance gewährleistet, dass der Zugriff dem Risiko angemessen bleibt. Dies umfasst:
- Berechtigungen regelmäßig überprüfen und anpassen
- Richtlinien dynamisch zur Laufzeit durchsetzen
- Einhaltung der Vorschriften gewährleisten, ohne den Betrieb zu verlangsamen
Hier wird PAM für KI-Agenten entscheidend. Es bietet die notwendige Struktur, um den Zugriff konsistent zu verwalten, selbst in zunehmend komplexen Umgebungen.
Anwendungsfälle des Prinzips der minimalen Berechtigungen in KI-Agenten in der Praxis
Die meisten Teams haben keine Probleme mit dem Einsatz von KI-Agenten, sondern mit deren Kontrolle. Sobald ein Agent mit Ihren Systemen verbunden ist, wird uneingeschränkter Zugriff schnell zum eigentlichen Risiko. Hier einige Anwendungsbeispiele aus der Praxis: das Prinzip der minimalen Berechtigungen für KI-Agenten.
KI-gestützter Kundensupport
KI-gestützte Kundensupport-Mitarbeiter sind mit CRM-Systemen verbunden, um Kundendaten abzurufen und Anfragen zu bearbeiten. Gemäß dem Prinzip der minimalen Berechtigungen ist ihr Zugriff auf die für die jeweilige Interaktion erforderlichen Daten beschränkt, in der Regel im Lesemodus. Sie dürfen weder auf Abrechnungssysteme zugreifen noch Änderungen auf Kontoebene vornehmen, selbst wenn diese Systeme integriert sind. Dadurch wird sichergestellt, dass die Mitarbeiter effektiv helfen können, ohne sensible Informationen zu verändern oder unbeabsichtigte Aktionen auszulösen.
Finanz-KI
KI-gestützte Finanzprozesse analysieren Finanzdaten, erstellen Berichte und unterstützen Planungsentscheidungen. Gemäß dem Prinzip der minimalen Berechtigungen ist es ihnen untersagt, Transaktionen auszuführen oder direkte Änderungen an Finanzsystemen vorzunehmen. Jede risikoreiche Aktion, wie die Genehmigung von Zahlungen oder Geldtransfers, erfordert eine ausdrückliche menschliche Genehmigung. Dadurch bleibt die Finanzkontrolle erhalten, während gleichzeitig die Automatisierung Transparenz und Effizienz verbessert.
DevOps KI
DevOps-KI-Agenten unterstützen die Überwachung der Infrastruktur, erkennen Anomalien und schlagen Lösungen vor. Ihr Zugriff beschränkt sich auf Beobachtung und Empfehlungen, nicht auf die direkte Ausführung von Aktionen. Sie können ohne vorherige Validierung keine Änderungen implementieren oder frei mit Produktionssystemen interagieren. Dies reduziert das Risiko von Ausfällen oder Fehlkonfigurationen und ermöglicht gleichzeitig eine schnellere Reaktion auf Probleme.
Gesundheitswesen AI
KI-Systeme im Gesundheitswesen verarbeiten sensible Patientendaten für Aufgaben wie die Aktenabfrage oder die klinische Unterstützung. Das Prinzip der minimalen Berechtigungen stellt sicher, dass sie nur auf die für die jeweilige Anfrage erforderlichen Daten zugreifen. Alle Interaktionen werden streng kontrolliert, protokolliert und entsprechen Compliance-Standards wie HIPAA. Dies schützt die Privatsphäre der Patienten und ermöglicht gleichzeitig effiziente Arbeitsabläufe.
HR-KI
KI-gestützte HR-Systeme unterstützen bei Mitarbeiteranfragen, dem Onboarding und internen Arbeitsabläufen. Ihr Zugriff ist auf die Anzeige und Verarbeitung spezifischer, für die jeweilige Aufgabe erforderlicher Mitarbeiterdaten beschränkt. Sie dürfen keine sensiblen Daten wie Gehaltsinformationen ändern oder Gehaltsabrechnungen auslösen. Dadurch wird sichergestellt, dass wichtige HR-Entscheidungen kontrolliert und sicher bleiben.
Verkaufs-KI
KI-gestützte Vertriebsagenten analysieren Vertriebspipelines, verfolgen Leads und generieren Leistungsdaten. Ihr Zugriff ist auf vertriebsrelevante Systeme und Datensätze beschränkt. Sie haben keinen Zugriff auf Finanzsysteme, Verträge oder sensible Backend-Daten. Diese Trennung gewährleistet, dass Vertriebsteams zwar von der Automatisierung profitieren, kritische Geschäftsinformationen aber geschützt bleiben.
Rechtliche KI
Rechtliche KI-Tools werden zur Vertragsprüfung, zum Extrahieren von Klauseln und zur Unterstützung von Compliance-Prüfungen eingesetzt. Nach dem Prinzip der minimalen Berechtigungen erhalten sie lediglich Lesezugriff auf die für die jeweilige Aufgabe relevanten Dokumente. Sie können Verträge weder bearbeiten, genehmigen noch finalisieren, sodass die rechtliche Kontrolle bei autorisierten Personen verbleibt. Dies ermöglicht es Teams, KI effizient zu nutzen, ohne das Risiko unautorisierter Änderungen einzugehen.
Wie ermöglicht miniOrange PAM das Prinzip der minimalen Berechtigungen für KI-Agenten?
Die Verwaltung privilegierter Zugriffsrechte für KI-Agenten wird schnell komplex. Sie interagieren mit mehreren Systemen, wechseln häufig zwischen Aufgaben und benötigen oft Zugriffsrechte, die sich in Echtzeit ändern. Der Versuch, all dies manuell oder mit statischen Rollen zu steuern, funktioniert einfach nicht.
Entweder man erteilt Agenten aus Bequemlichkeit zu viele Berechtigungen oder man muss ständig Zugriffsprobleme beheben.
Hier benötigen Sie eine Identitätsschicht.
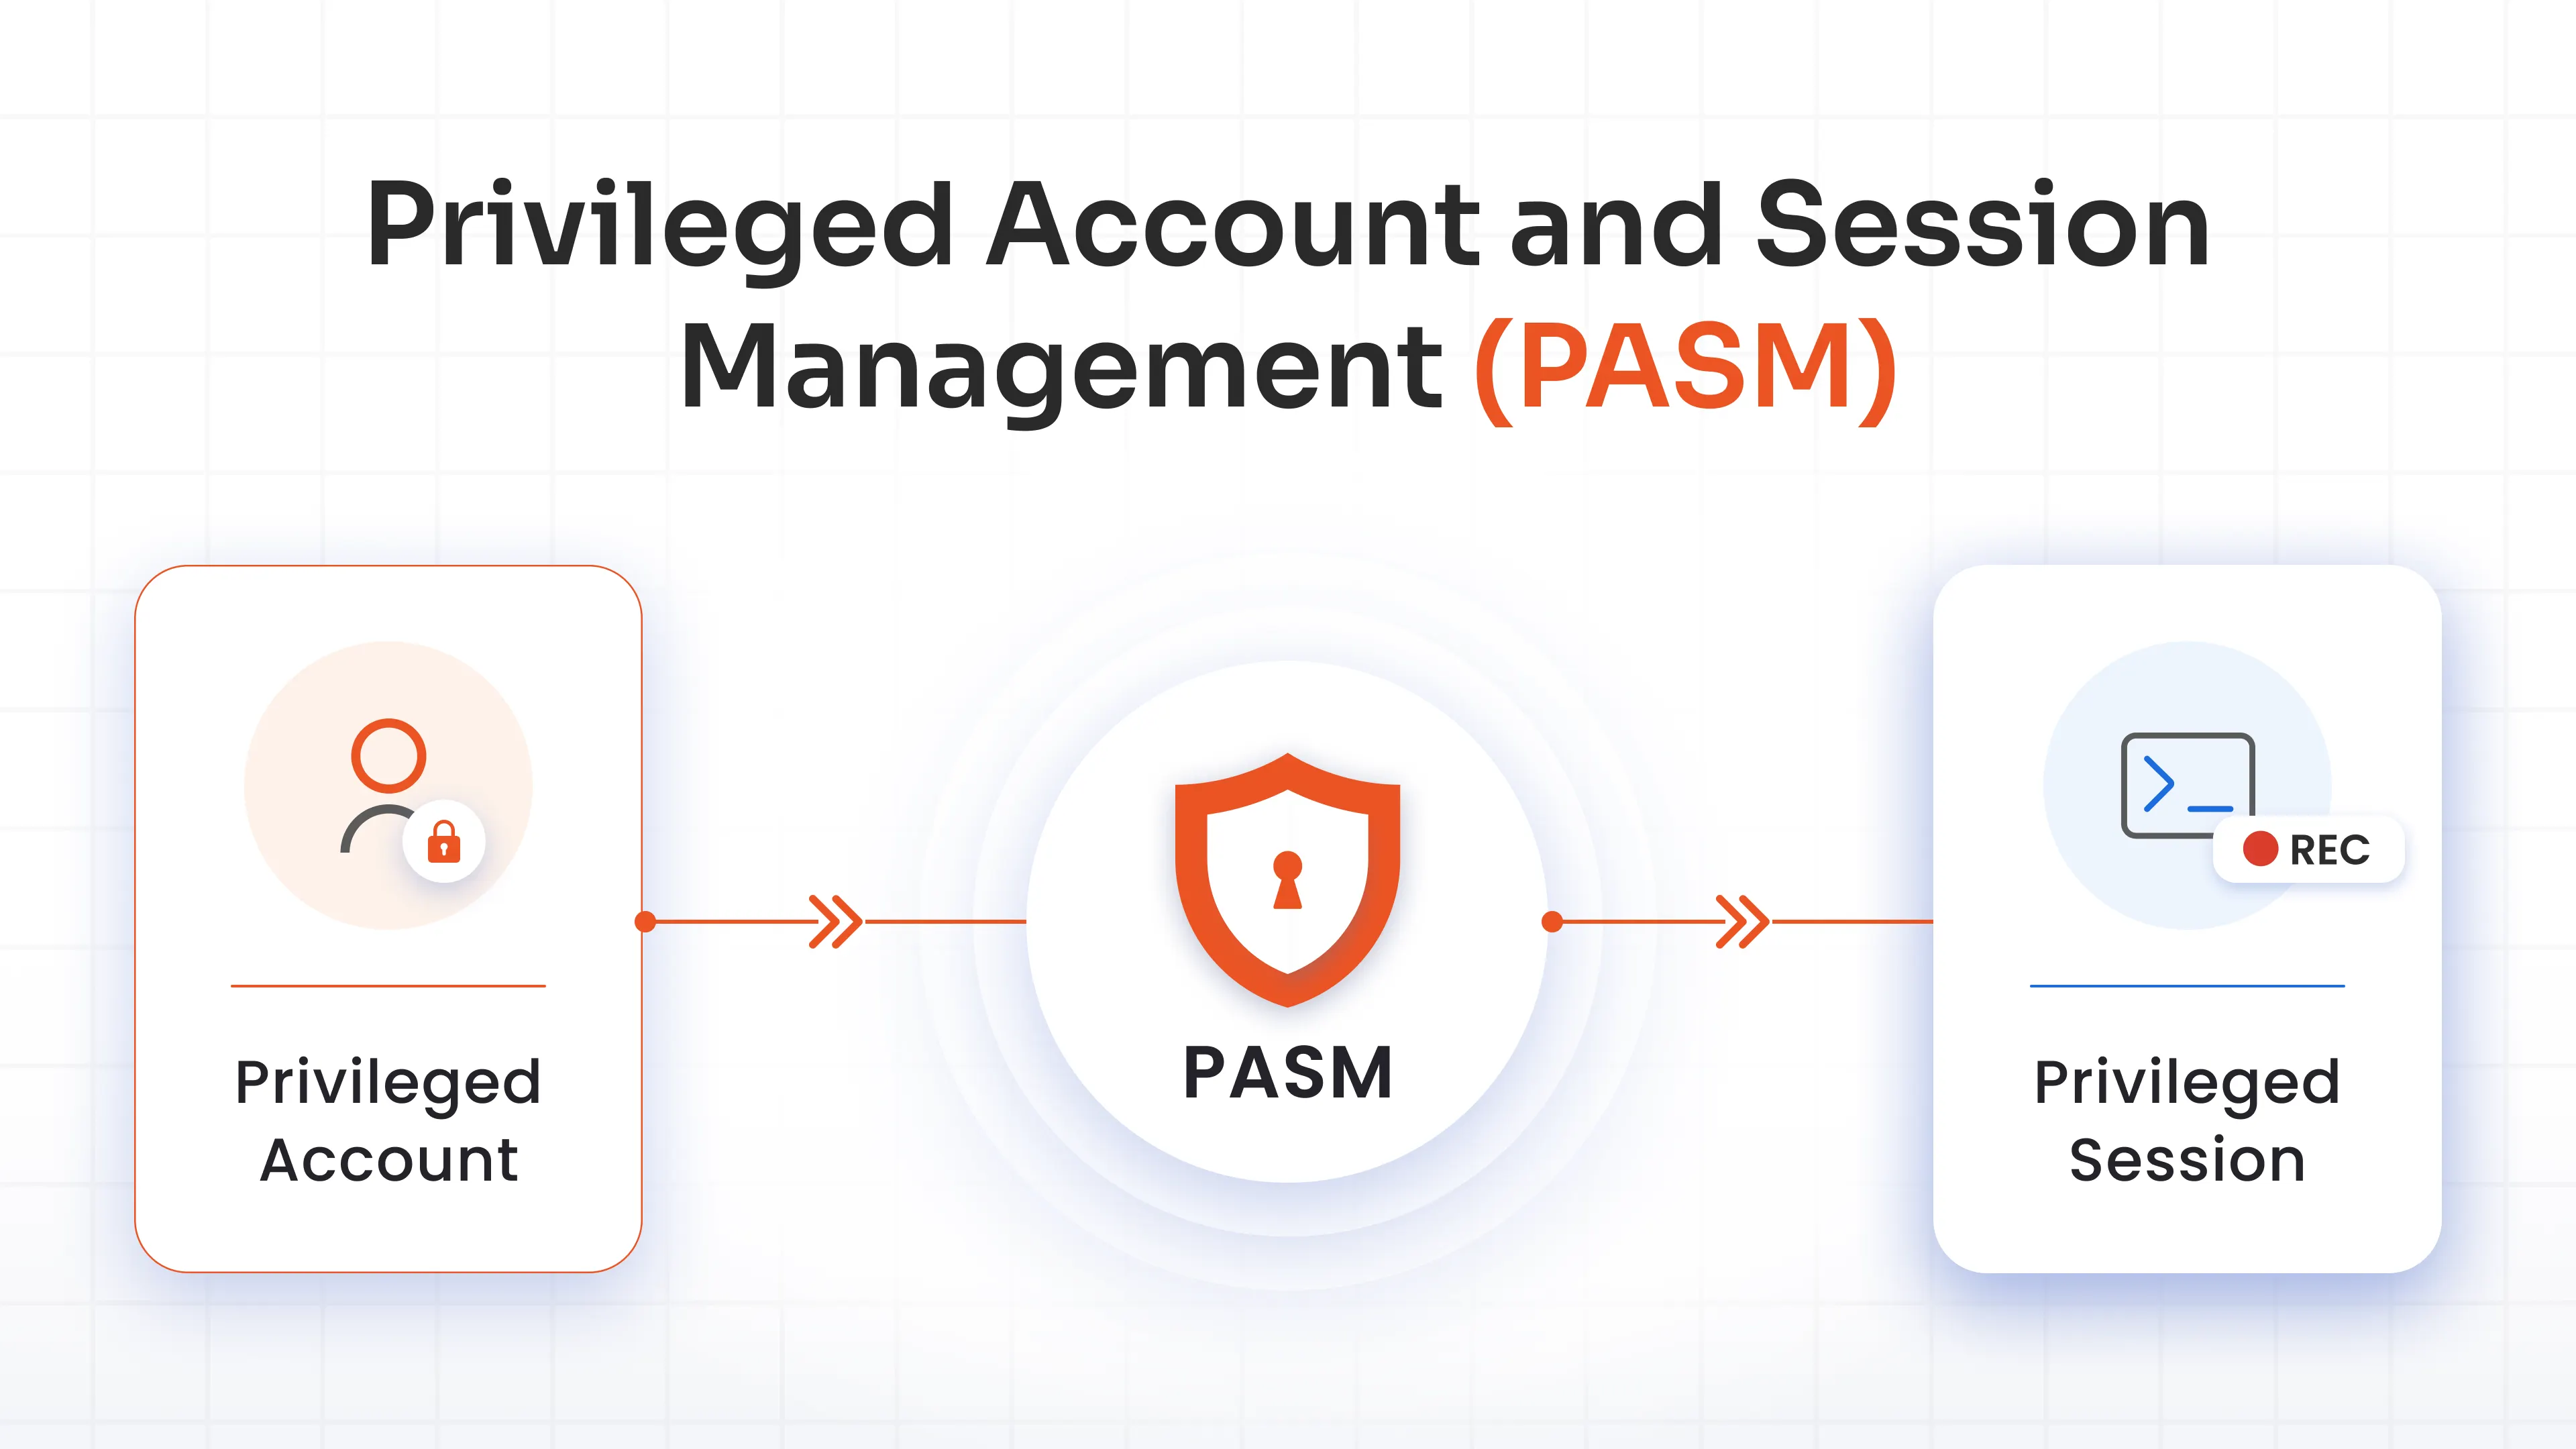
miniOrange bietet eine identitätszentrierte PAM-Plattform , die die Verwaltung von Identitäten, die Durchsetzung von Zugriffsrichtlinien und die Kontrolle der Interaktion von KI-Agenten mit Systemen unterstützt. Sie strukturiert die Art und Weise, wie Zugriffe in verschiedenen Umgebungen gewährt, genutzt und überwacht werden.
So trägt miniOrange PAM dazu bei, das Prinzip der minimalen Berechtigungen für KI-Agenten zu ermöglichen:
- Richtlinienbasierte Zugriffskontrolle: miniOrange ermöglicht die Definition von Zugriffsrechten über Richtlinien anstelle fester Rollen. Dadurch wird die Zugriffskontrolle basierend auf Identität, Kontext und ausgeführter Aufgabe vereinfacht. Berechtigungen werden somit präziser und flexibler. Sie können systemübergreifend konsistente Regeln durchsetzen, ohne den Zugriff unflexibel oder schwer verwaltbar zu gestalten.
- Verwaltung des Identitätslebenszyklus: KI-Agenten werden als eigenständige Identitäten behandelt, nicht als gemeinsam genutzte Anmeldeinformationen oder Hintergrundprozesse. Dadurch lässt sich ihr Zugriff von der Erstellung bis zur Deaktivierung verwalten. Sie können Zugriffsrechte bei Bedarf bereitstellen, sie bei sich ändernden Verantwortlichkeiten aktualisieren und sie wieder entfernen, sobald sie nicht mehr benötigt werden. Dies verhindert eine unkontrollierte Ausweitung der Berechtigungen und sorgt dafür, dass die Zugriffsrechte dem tatsächlichen Gebrauch entsprechen.
- Just-in-Time-Zugriff: Bei permanentem Zugriff besteht das größte Risiko. miniOrange ermöglicht bedarfsgerechten Zugriff, sodass Berechtigungen nur bei Bedarf erteilt und nach Abschluss der Aufgabe wieder entfernt werden. Dadurch wird das Zeitfenster für Sicherheitslücken deutlich reduziert. Selbst im Fehlerfall bleibt kein dauerhafter Zugriff bestehen.
- Systemübergreifende Integration: KI-Agenten arbeiten nicht lokal. Sie verbinden sich mit APIs, SaaS-Anwendungen und internen Systemen. miniOrange integriert diese Umgebungen, um eine konsistente Zugriffskontrolle zu gewährleisten. Dadurch wird sichergestellt, dass Richtlinien dem Agenten überallhin folgen und nicht auf ein einzelnes System beschränkt sind.
- Zentralisierte Steuerung und Transparenz: miniOrange bietet Ihnen eine zentrale Übersicht über die Zugriffsnutzung. Sie können nachverfolgen, wer wann auf welche Ressourcen zugegriffen hat und welche Aktionen durchgeführt wurden. Dies verbessert die Transparenz und stärkt die Identitätsverwaltung von KI-Agenten, wodurch Sie die Kontrolle behalten und jederzeit für Audits bereit sind.
Da KI-Systeme zunehmend in alltägliche Arbeitsabläufe integriert werden, wird die Kontrolle ihrer Zugriffsrechte entscheidend. Das Prinzip der minimalen Berechtigungen hilft, Risiken zu reduzieren, ohne die Möglichkeiten dieser Systeme einzuschränken.
Häufig gestellte Fragen
Was ist das Prinzip der geringsten Privilegien in der KI?
Das Prinzip der minimalen Berechtigungen in der KI bedeutet, einem Agenten nur die exakt benötigten Zugriffsrechte zur Erfüllung einer bestimmten Aufgabe zu gewähren – nicht mehr und keine dauerhaften Zugriffsrechte. Dadurch wird sichergestellt, dass der Agent nicht auf unnötige Daten oder Systeme zugreifen kann, wodurch die Zugriffsrechte begrenzt und auf seine eigentliche Rolle abgestimmt bleiben.
Warum ist das Prinzip der geringsten Privilegien für KI-Agenten wichtig?
KI-Agenten agieren systemübergreifend und schnell, wodurch sich Fehler oder Missbrauch schwerwiegender auswirken. Bei zu großen Zugriffsrechten kann selbst ein kleines Problem zu Datenlecks oder unbeabsichtigten Aktionen führen. Das Prinzip der minimalen Berechtigungen beschränkt die Zugriffsrechte der Agenten und hilft so, Risiken auch im Fehlerfall zu minimieren.
Worin unterscheidet sich das Prinzip der geringsten Privilegien bei KI im Vergleich zu traditionellen Systemen?
Herkömmliche Systeme basieren auf statischen Rollen, deren Berechtigungen so lange unverändert bleiben, bis sie manuell geändert werden. Dies funktioniert für Benutzer, jedoch nicht für KI-Agenten. KI-Agenten benötigen eine dynamische Zugriffskontrolle, bei der sich Berechtigungen basierend auf Aufgaben, Kontext und Echtzeitaktivitäten anpassen.
Hinterlasse einen Kommentar