

Digitale Interaktionen sind ständig gefährdet, und herkömmliche Sicherheitsmaßnahmen, die auf Benutzeranmeldeinformationen basieren, bieten oft keinen vollständigen Schutz. Die Multi-Faktor-Authentifizierung (MFA) schließt die Lücke zwischen herkömmlichen Sicherheitsbeschränkungen und Datenlecks oder Phishing-Versuchen.
MFA trägt entscheidend zur Erhöhung der Zugriffssicherheit bei, da Benutzer ihre Identität mithilfe mehrerer Authentifizierungsfaktoren verifizieren müssen. Eine gut strukturierte MFA-Implementierung gewährleistet sowohl Schutz als auch Benutzerkomfort. Mit miniOrange erfahren Sie, welche Faktoren zu berücksichtigen sind und wie Sie MFA proaktiv implementieren.
Grundlegendes zur Checkliste für MFA-Anforderungen
Die Checkliste zur Multi-Faktor-Authentifizierung ist ein strategisches Framework für einen sicheren und effizienten Authentifizierungsprozess. Sie unterstützt Unternehmen bei der Implementierung von MFA mit Best Practices, die die Sicherheit erhöhen und gleichzeitig ein nahtloses Benutzererlebnis gewährleisten.
Die Multi-Faktor-Authentifizierung (MFA) reduziert das Risiko unberechtigten Zugriffs erheblich, indem sie mehrere Authentifizierungsfaktoren wie Passwörter, biometrische Daten oder Einmalpasswörter erfordert. Eine gut strukturierte Checkliste deckt wichtige Aspekte ab, darunter die Auswahl zuverlässiger Authentifizierungsmethoden , die Einhaltung von Branchenstandards, die Minimierung von Benutzerfreundlichkeit und die effektive Integration von Lösungen.
Lernen Sie die wichtigsten Unterschiede zwischen 2FA und MFA kennen.
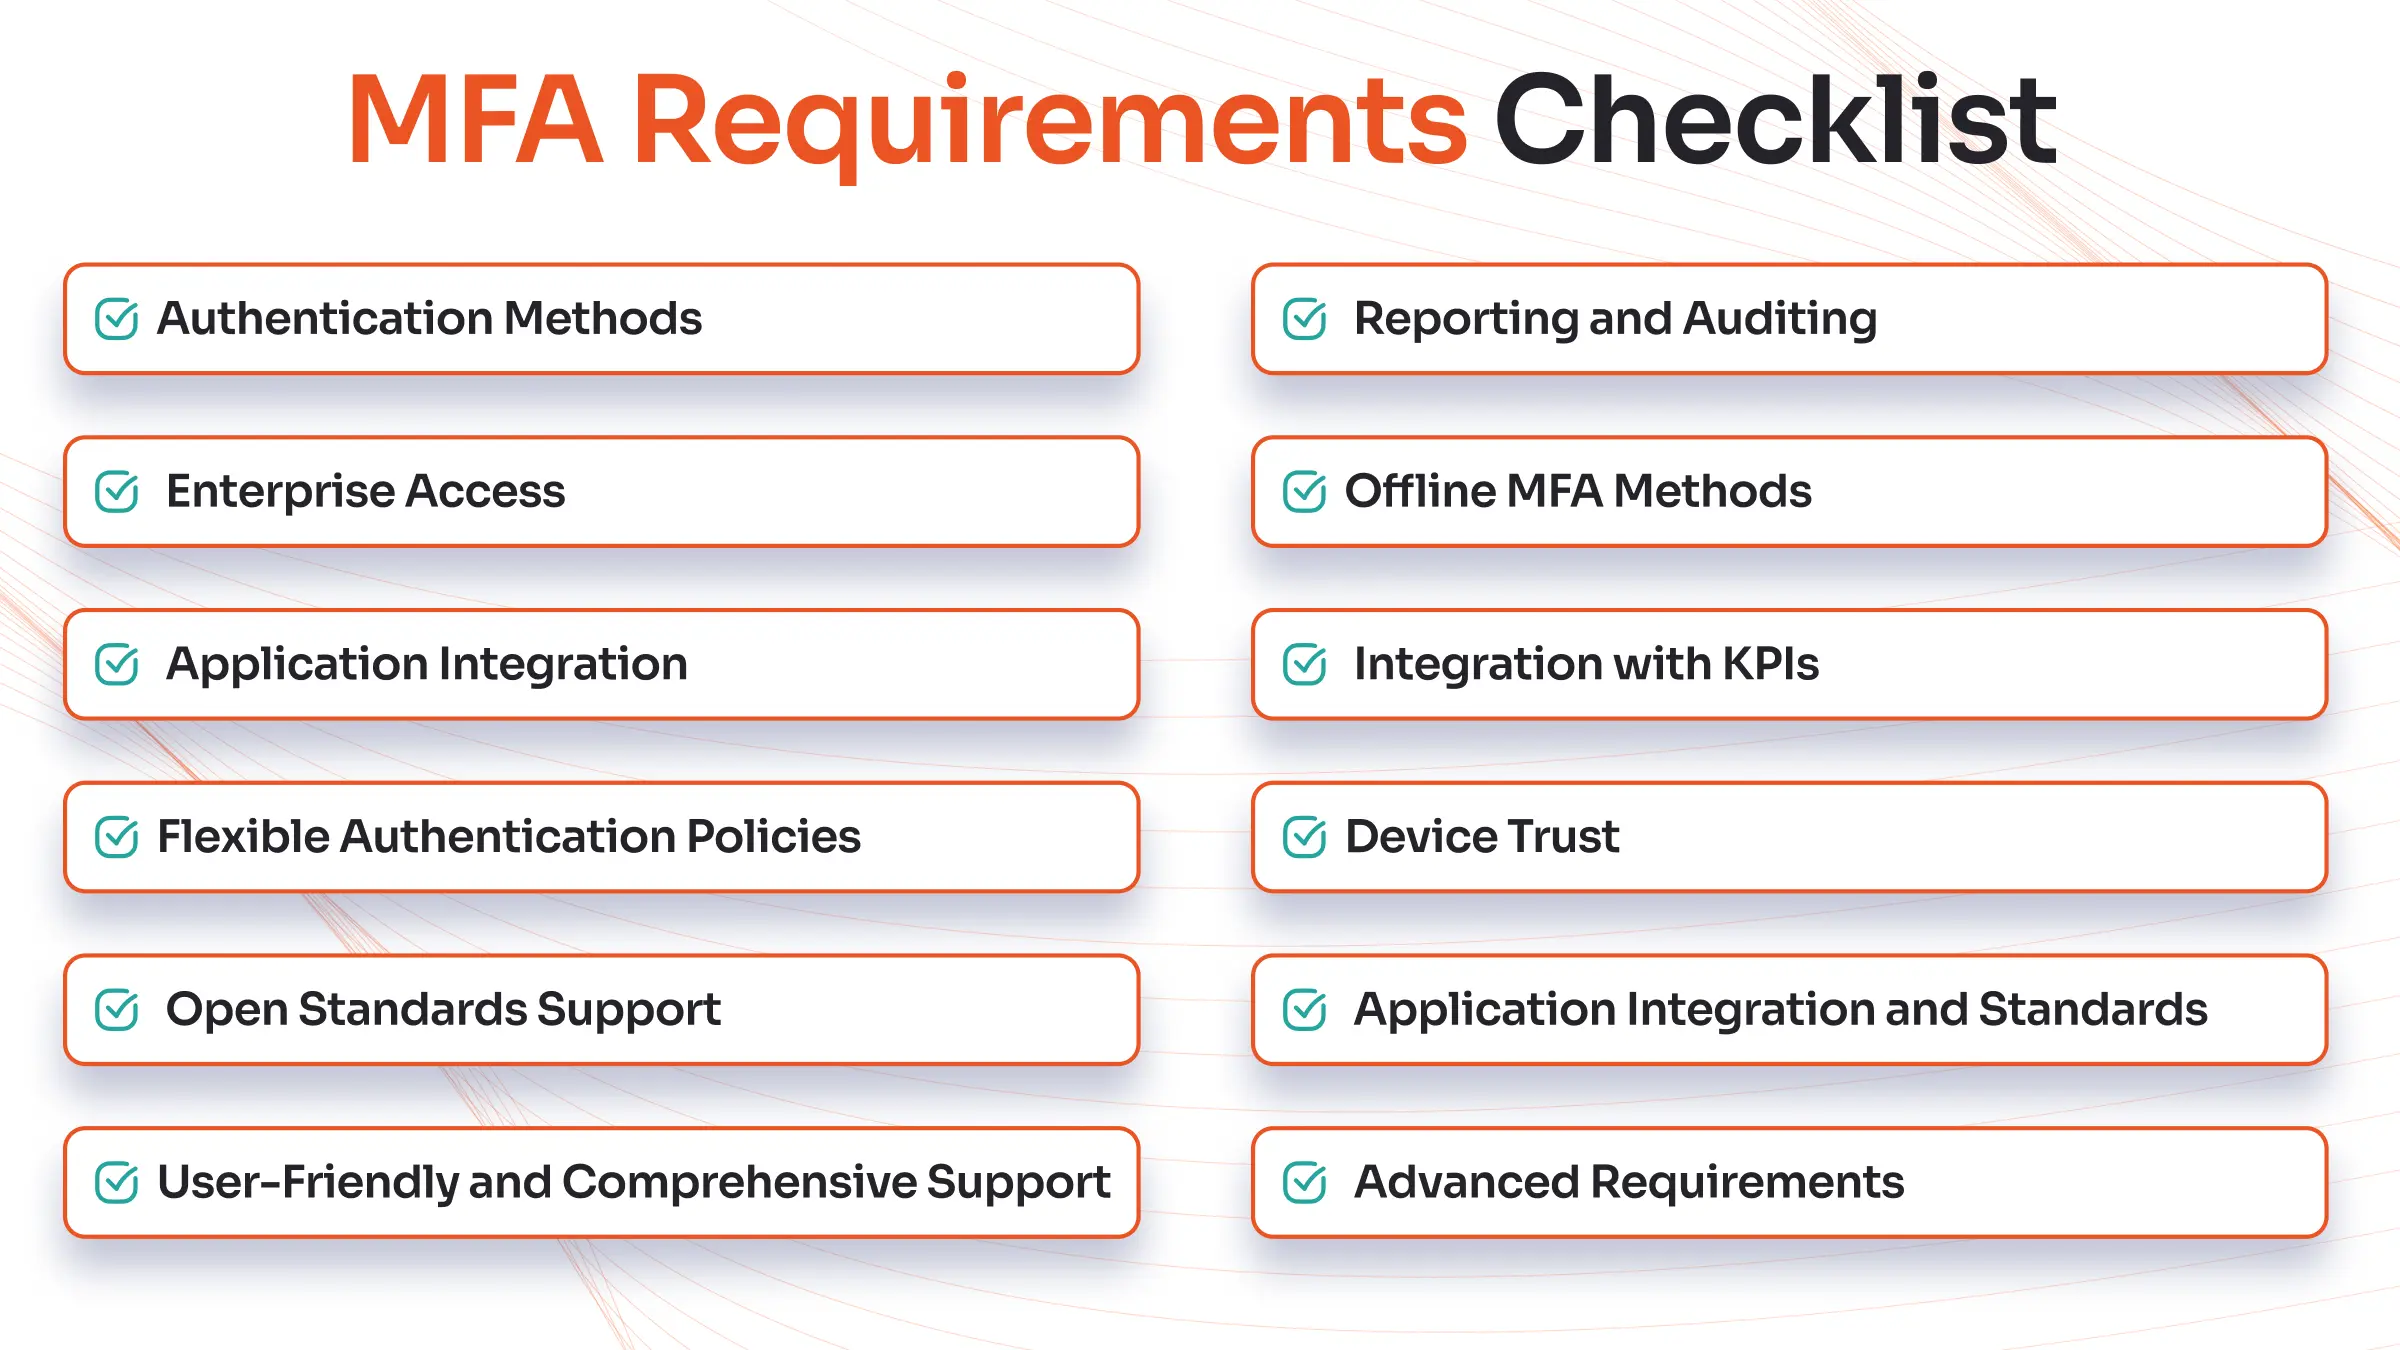
Die 12 wichtigsten Faktoren in der Checkliste für MFA-Anforderungen für 2026
Die folgenden Anforderungen an die Multi-Faktor-Authentifizierung bieten Unternehmen einen umfassenden Rahmen, um die Sicherheit zu erhöhen, die Authentifizierungsabläufe zu verbessern und die Einhaltung gesetzlicher Bestimmungen sicherzustellen.
1. Authentifizierungsmethoden
Eine umfassende MFA-Lösung muss mehrere Authentifizierungsmethoden bieten, um verschiedenen Sicherheitsanforderungen und Nutzerpräferenzen gerecht zu werden. Zu den MFA-Methoden von miniOrange gehören biometrische Authentifizierung (Fingerabdruck- und Gesichtserkennung), Einmalpasswörter (OTP) per SMS, E-Mail und Authentifizierungs-Apps, Push-Benachrichtigungen, Hardware-Sicherheitstoken und adaptive Authentifizierung.
Jede Authentifizierungsmethode erhöht die Sicherheit, indem sie über herkömmliche Passwörter hinaus zusätzliche Verifizierungen erfordert. Flexible Authentifizierungsoptionen verbessern die Sicherheit und gewährleisten gleichzeitig ein nahtloses Benutzererlebnis über alle Geräte und Anwendungen hinweg.
2. Unternehmenszugriff
Die Multi-Faktor-Authentifizierung (MFA) ermöglicht eine sichere, unternehmensweite Authentifizierung und damit den sicheren Zugriff von Mitarbeitern, Drittanbietern und externen Stakeholdern auf Anwendungen. Die Integration mit Active Directory (AD), Azure AD, LDAP und Cloud-Identitätsanbietern gewährleistet eine zentrale Zugriffskontrolle für Unternehmensanwendungen. MFA ergänzt zudem Single Sign-On (SSO) und Frameworks zur Identitätsföderation und stellt sicher, dass Benutzer ohne häufige erneute Authentifizierung auf mehrere Anwendungen zugreifen können, während gleichzeitig hohe Sicherheitsstandards eingehalten werden.
3. Anwendungsintegration
Eine moderne MFA-Lösung muss sich nahtlos in lokale und Cloud-basierte Anwendungen integrieren lassen, darunter VPNs, SaaS-Plattformen, Remote-Desktops und ältere Unternehmenssoftware. Die Kompatibilität mit führenden Plattformen wie Microsoft 365, Google Workspace, AWS, Salesforce und ERP-Systemen gewährleistet unterbrechungsfreie Authentifizierungsprozesse . Die Möglichkeit, MFA in verschiedene Anwendungen zu integrieren, hilft Unternehmen, Zugriffspunkte zu schützen und gleichzeitig die Geschäftskontinuität zu wahren.
4. Flexible Authentifizierungsrichtlinien
Organisationen müssen anpassbare Authentifizierungsrichtlinien implementieren, die auf Benutzerrollen, Risikostufen, Gerätevertrauen und geografischen Standorten basieren. Kontextbasierte Authentifizierung sollte eine zusätzliche Authentifizierung für sensible Transaktionen, standortbasierte Zugriffskontrollen und dynamische Authentifizierungsregeln umfassen, die die Verifizierungsanforderungen anhand einer Risikoanalyse anpassen. Diese adaptiven Sicherheitsmaßnahmen ermöglichen es Unternehmen, die Zugriffskontrolle zu stärken, ohne den Benutzerkomfort zu beeinträchtigen.
Erkunden Sie die verschiedenen Arten der Multi-Faktor-Authentifizierung
5. Unterstützung offener Standards
Interoperabilität ist für moderne Authentifizierungssysteme unerlässlich. MFA-Lösungen müssen anerkannte Authentifizierungsstandards wie SAML , OAuth, OpenID Connect und FIDO2 erfüllen. Die Einhaltung von WebAuthn ermöglicht passwortlose Authentifizierung und beseitigt passwortbezogene Sicherheitslücken. Die Unterstützung branchenüblicher Authentifizierungsframeworks gewährleistet Kompatibilität mit verschiedenen Identitätsanbietern, Anwendungen und Drittanbieterintegrationen.
6. Benutzerfreundlicher und umfassender Support
Eine effektive MFA-Lösung muss Benutzerfreundlichkeit, Zugänglichkeit und Support in den Vordergrund stellen. Unternehmen sollten Self-Service-Registrierung, intuitive Einrichtungsanleitungen, mehrsprachigen Support und automatisierte Fehlerbehebung anbieten, um eine reibungslose Benutzerakzeptanz zu gewährleisten. Darüber hinaus müssen umfassender Helpdesk-Support, Live-Chat und Wissensdatenbankressourcen zur Verfügung stehen, um Authentifizierungsprobleme effizient zu lösen.
7. Berichterstattung und Prüfung
Organisationen benötigen detaillierte Authentifizierungsprotokolle und Prüfberichte, um Authentifizierungstrends zu überwachen, Anomalien zu erkennen und die Einhaltung von Sicherheitsvorschriften wie DSGVO, HIPAA, PCI-DSS und ISO 27001 sicherzustellen. Dashboards zur Echtzeitüberwachung bieten Einblicke in die Sicherheit und ermöglichen es IT-Teams, Authentifizierungsereignisse zu analysieren, verdächtiges Anmeldeverhalten zu erkennen und die Einhaltung von Vorschriften proaktiv durchzusetzen.
8. Offline-MFA-Methoden
Benutzer müssen auch ohne Internetverbindung über sichere Authentifizierungsmöglichkeiten verfügen. Offline-MFA-Methoden umfassen zeitbasierte OTPs, die über mobile Authentifizierungs-Apps generiert werden, Hardware-Sicherheitstoken und Smartcard-Authentifizierung. Unternehmen, die in eingeschränkten Netzwerkumgebungen oder Hochsicherheitszonen arbeiten, müssen sicherstellen, dass sich Benutzer ohne Online-Abhängigkeit sicher authentifizieren können.
Ergründen Sie die Rolle der Multi-Faktor-Authentifizierung bei der Verhinderung von Finanzbetrug.
9. Integration mit KPIs
Sicherheitsteams sollten die Effektivität ihrer 2FA-Lösung mithilfe von Leistungskennzahlen (KPIs) verfolgen und messen können. Kennzahlen wie Nutzerakzeptanzraten, Anmeldeerfolgsraten, Trends bei Authentifizierungsfehlern und Berichte über Sicherheitsvorfälle liefern wertvolle Einblicke in den Erfolg der MFA-Implementierung und ermöglichen es Unternehmen, ihre Authentifizierungsstrategien zu optimieren.
10. Gerätevertrauen
Um die Sicherheit zu verbessern und Reibungsverluste zu reduzieren, müssen Unternehmen Richtlinien für Gerätevertrauen etablieren. MFA-Lösungen sollten Geräte-Fingerprinting, Endpunkt-Sicherheitsvalidierung und Whitelisting vertrauenswürdiger Geräte unterstützen, um die Authentifizierung auf bekannten und sicheren Geräten zu optimieren. Die Implementierung von Frameworks für Gerätevertrauen gewährleistet eine starke Authentifizierung und minimiert gleichzeitig unnötige Authentifizierungsanfragen für reguläre Unternehmensbenutzer.
11. Anwendungsintegration und Standards
Über die Authentifizierung hinaus müssen MFA-Lösungen in Zero-Trust-Sicherheitsmodelle integriert werden. Identitäts- und Zugriffsmanagement (IAM) Rahmen und Privilegierte Zugriffsverwaltung (PAM) Lösungen. Die Gewährleistung einer durchgängigen Sicherheitskonformität über Anwendungen, Unternehmensnetzwerke und Cloud-Umgebungen hinweg stärkt die Identitätssicherheit und schützt gleichzeitig kritische Ressourcen.
12. Erweiterte Anforderungen
Zukunftsfähige MFA-Lösungen müssen KI-gestützte adaptive Authentifizierung, kontinuierliche Verhaltensanalyse und passwortlose Anmeldetechnologien integrieren. Innovationen wie biometrische Authentifizierung, mehrschichtige Identitätsprüfung und risikobasierte Authentifizierungsmodelle werden die Sicherheitsstrategien von Unternehmen ab 2026 grundlegend verändern. KI-gestützte Betrugserkennungsalgorithmen werden die Authentifizierungssicherheit weiter verbessern, indem sie Nutzerverhaltensmuster analysieren und Anomalien in Echtzeit erkennen.
Entdecken Sie die 15 größten Cybersicherheitsbedrohungen
Wie miniOrange bei der MFA-Implementierung hilft
Die Implementierung einer robusten Multi-Faktor-Authentifizierung (MFA) für Ihr Unternehmen ist zwar komplex, aber lohnend. Hier kommt miniOrange MFA ins Spiel. Mit uns können Sie MFA kostengünstig und schnell einrichten.
miniOrange bietet über 15 Authentifizierungsoptionen für Unternehmen jeder Größe, darunter biometrische Authentifizierung, Einmalpasswörter (OTP) per SMS/E-Mail, Push-Benachrichtigungen , Hardware-Token und passwortlose Authentifizierung. Unsere Multi-Faktor-Authentifizierung (MFA) lässt sich nahtlos in Active Directory (AD), Azure AD, Cloud-Anwendungen, VPNs und SaaS-Plattformen integrieren und gewährleistet so eine sichere Authentifizierung in Unternehmensumgebungen ohne Unterbrechung der Arbeitsabläufe.
Darüber hinaus ermöglichen wir Unternehmen die Anwendung risikobasierter Sicherheitsmaßnahmen auf Grundlage von Faktoren wie Benutzerverhalten, Gerätevertrauen und Anmeldemustern. So werden Sicherheitsbedrohungen reduziert und gleichzeitig die Zugänglichkeit durch die Nutzung adaptiver Authentifizierungsrichtlinien aufrechterhalten.
Fazit
Die Bedeutung der Multi-Faktor-Authentifizierung (MFA) beschränkt sich nicht nur auf die Verbesserung der Sicherheit; sie ist eine entscheidende Notwendigkeit zur Minderung der Risiken im Zusammenhang mit unberechtigtem Zugriff, dem Diebstahl von Anmeldeinformationen und Phishing-Angriffen.
Angesichts der zunehmenden Abhängigkeit von Cloud-Anwendungen, Remote-Arbeitskräften und vernetzten Unternehmensumgebungen reichen herkömmliche Sicherheitsmethoden wie Passwörter allein nicht mehr aus. miniOrange MFA-Lösungen bieten Unternehmen die notwendigen Tools und Technologien für die Implementierung eines sicheren, skalierbaren und benutzerfreundlichen Authentifizierungsrahmens. Kontaktieren Sie uns, um mehr zu erfahren.
Häufig gestellte Fragen
Welche MFA-Methode eignet sich am besten für den Einsatz in Unternehmen?
Die beste MFA-Methode hängt von den Sicherheitsanforderungen des Unternehmens, dem Benutzerkomfort und den Branchenstandards ab. Unternehmen nutzen häufig biometrische Authentifizierung (Fingerabdruck, Gesichtserkennung), Hardware-Token, OTPs per SMS/E-Mail/Authentifizierungs-Apps und passwortlose Authentifizierung mit FIDO2/WebAuthn. Für mehr Sicherheit und reibungslosen Zugriff wird häufig eine adaptive Authentifizierung empfohlen, die Benutzerverhalten, Risikostufen und Gerätevertrauen bewertet.
Woher weiß ich, dass mein MFA-Setup sicher ist?
Um eine sichere MFA-Einrichtung zu gewährleisten, sollten Organisationen:
- Schritt 1: Implementieren Sie neben Passwörtern mehrere Authentifizierungsfaktoren.
- Schritt 2: Verwenden Sie adaptive Authentifizierung für risikobasierte Sicherheitsmaßnahmen.
- Schritt 3: Sorgen Sie für die Verschlüsselung und sichere Übertragung der Authentifizierungsdaten.
- Schritt 4: Überprüfen Sie regelmäßig die Authentifizierungsprotokolle, um Anmeldeversuche zu überwachen und Anomalien zu erkennen.
- Schritt 5: Befolgen Sie Compliance-Standards wie DSGVO, HIPAA und PCI-DSS für eine sichere Zugriffskontrolle.
Kann ich MFA implementieren, ohne die Benutzer zu stören?
Unternehmen können Benutzerfreundlichkeit durch benutzerfreundliche Authentifizierungsmethoden wie Push-Benachrichtigungen oder biometrische Verifizierung minimieren und gleichzeitig hohe Sicherheit gewährleisten. Sie können außerdem eine vertrauenswürdige Geräteerkennung implementieren, um wiederholte MFA-Anfragen zu vermeiden.
Was sind die wichtigsten MFA-Anforderungen zur Einhaltung der Vorschriften?
Um die gesetzlichen Anforderungen zu erfüllen, müssen Unternehmen sicherstellen, dass ihre MFA-Lösung:
- Unterstützt starke Authentifizierungsfaktoren (Biometrie, OTPs, Sicherheitsschlüssel).
- Hält sich an die Standards SAML, OAuth, OpenID Connect und FIDO2.
- Bietet detaillierte Protokollierung und Berichterstattung für Prüfzwecke.
- Schützt vertrauliche Daten durch Verschlüsselung und sichere Zugriffskontrollen.
- Erfüllt branchenspezifische Richtlinien wie DSGVO (Datenschutz), HIPAA (Sicherheit im Gesundheitswesen) und PCI-DSS (Sicherheit von Finanztransaktionen).



Hinterlasse einen Kommentar