

Jemand in Ihrem Team wird an einem ganz normalen Dienstagnachmittag 40 Push-Benachrichtigungen erhalten und auf „Genehmigen“ tippen, nur um sie zu stoppen. Das ist keine bloße Theorie. Es ist heutzutage die gängigste Methode, mit der Angreifer die Multi-Faktor-Authentifizierung (MFA) umgehen.
Dieser Beitrag richtet sich an IT- und Sicherheitsverantwortliche, die eine MFA-Lösung evaluieren oder die bereits vorhandene Lösung neu bewerten, da ein MFA-Müdigkeitsangriff (auch MFA-Bombing genannt) nun auf ihrem Radar ist.
Wenn Sie herausfinden möchten, ob Ihre aktuelle Push-Benachrichtigungs-Authentifizierung ausreichend ist oder welche Anforderungen Sie an einen Anbieter stellen sollten, lesen Sie weiter. Sie erfahren, wie diese Angriffe funktionieren, wie man sie stoppt und worauf Sie beim Vergleich von Optionen achten sollten.
Was ist MFA-Müdigkeit oder MFA-Bombardierung?
MFA-Müdigkeit, auch MFA-Bombing, Push-Bombing oder Notification-Bombing genannt, ist eine Form des Social Engineering.
Ein Angreifer, der bereits über einen gültigen Benutzernamen und ein gültiges Passwort verfügt, sendet wiederholt Push-Benachrichtigungen zur Multi-Faktor-Authentifizierung (MFA) an das Zieltelefon, in der Hoffnung, dass die Person aus Verwirrung, Gewohnheit oder schlichter Erschöpfung auf „Zustimmen“ tippt. Dies zeigt, dass MFA-Müdigkeitsangriffe bis zu einem gewissen Grad auf die Person abzielen, die das Telefon besitzt, und nicht auf die mathematischen Grundlagen des Tokens.
MITRE ATT&CK führt diesen Angriff unter der Bezeichnung T1621, „Generierung von Multi-Faktor-Authentifizierungsanfragen“. Sicherheitsteams bezeichnen ihn auch als MFA-Spamming oder Push-Benachrichtigungs-Müdigkeitsangriff.
Anderer Name, gleiche Idee: Jemanden so lange zermürben, bis er einen Fehler macht.
Warum nehmen MFA-Müdigkeitsangriffe zu und warum funktionieren sie?
Push-Benachrichtigungen sind so beliebt, weil sie schnell sind. Ein Fingertipp ist schneller als die Eingabe eines sechsstelligen Codes. Genau deshalb sind sie auch bei Angreifern so beliebt.
Hier sind drei Dinge, die diesen Anstieg verursachen.
- Single Sign-On (SSO)-Lösungen sind mittlerweile Standard bei den meisten Unternehmen, sodass eine genehmigte Aufforderung den Zugang zu Dutzenden von verbundenen Apps ermöglicht und nicht nur zu einem einzigen Login.
- Gestohlene Zugangsdaten sind billig. Initial Access Broker verkaufen Benutzernamen und Passwörter in kriminellen Foren für wenige Dollar pro Paket, sodass Angreifer selten ein Passwort von Grund auf neu erfinden müssen.
- Hybride Arbeit Das bedeutet, dass Mitarbeiter erwarten, sich zu ungewöhnlichen Zeiten von unbekannten Geräten aus anzumelden, sodass eine Aufforderung um 11 Uhr nicht mehr automatisch als verdächtig wahrgenommen wird.
Die Frage „Warum es funktioniert“ hat mit der menschlichen Psychologie zu tun.
Oftmals gehen Nutzer bei wiederholten Aufforderungen fälschlicherweise von einer Störung und nicht von einem Angriff aus. Manche bestätigen einfach, um das Summen zu unterbinden. Andere erhalten einen Anruf von jemandem, der sich als IT-Support ausgibt, und der soziale Druck tut sein Übriges.
Doch eine erfolgreiche Genehmigung ist für den Angreifer selten das Ziel.
Übliche Folgeschritte: Registrierung eines neuen Geräts als vertrauenswürdige MFA-Methode, um die Authentifizierung bei zukünftigen Anmeldungen zu umgehen; Zugriff auf SSO-verbundene Anwendungen; Datenabruf oder Installation von Ransomware. Das erste Konto ist lediglich der Einstiegspunkt. Die eigentliche Beute ist das, womit es sich verbindet, und in den meisten Fällen handelt es sich dabei um Slack, E-Mail-Konten, interne Tools oder eine Kundendatenbank, die nur einen Klick entfernt ist.
Wie funktioniert ein MFA-Müdigkeitsangriff?
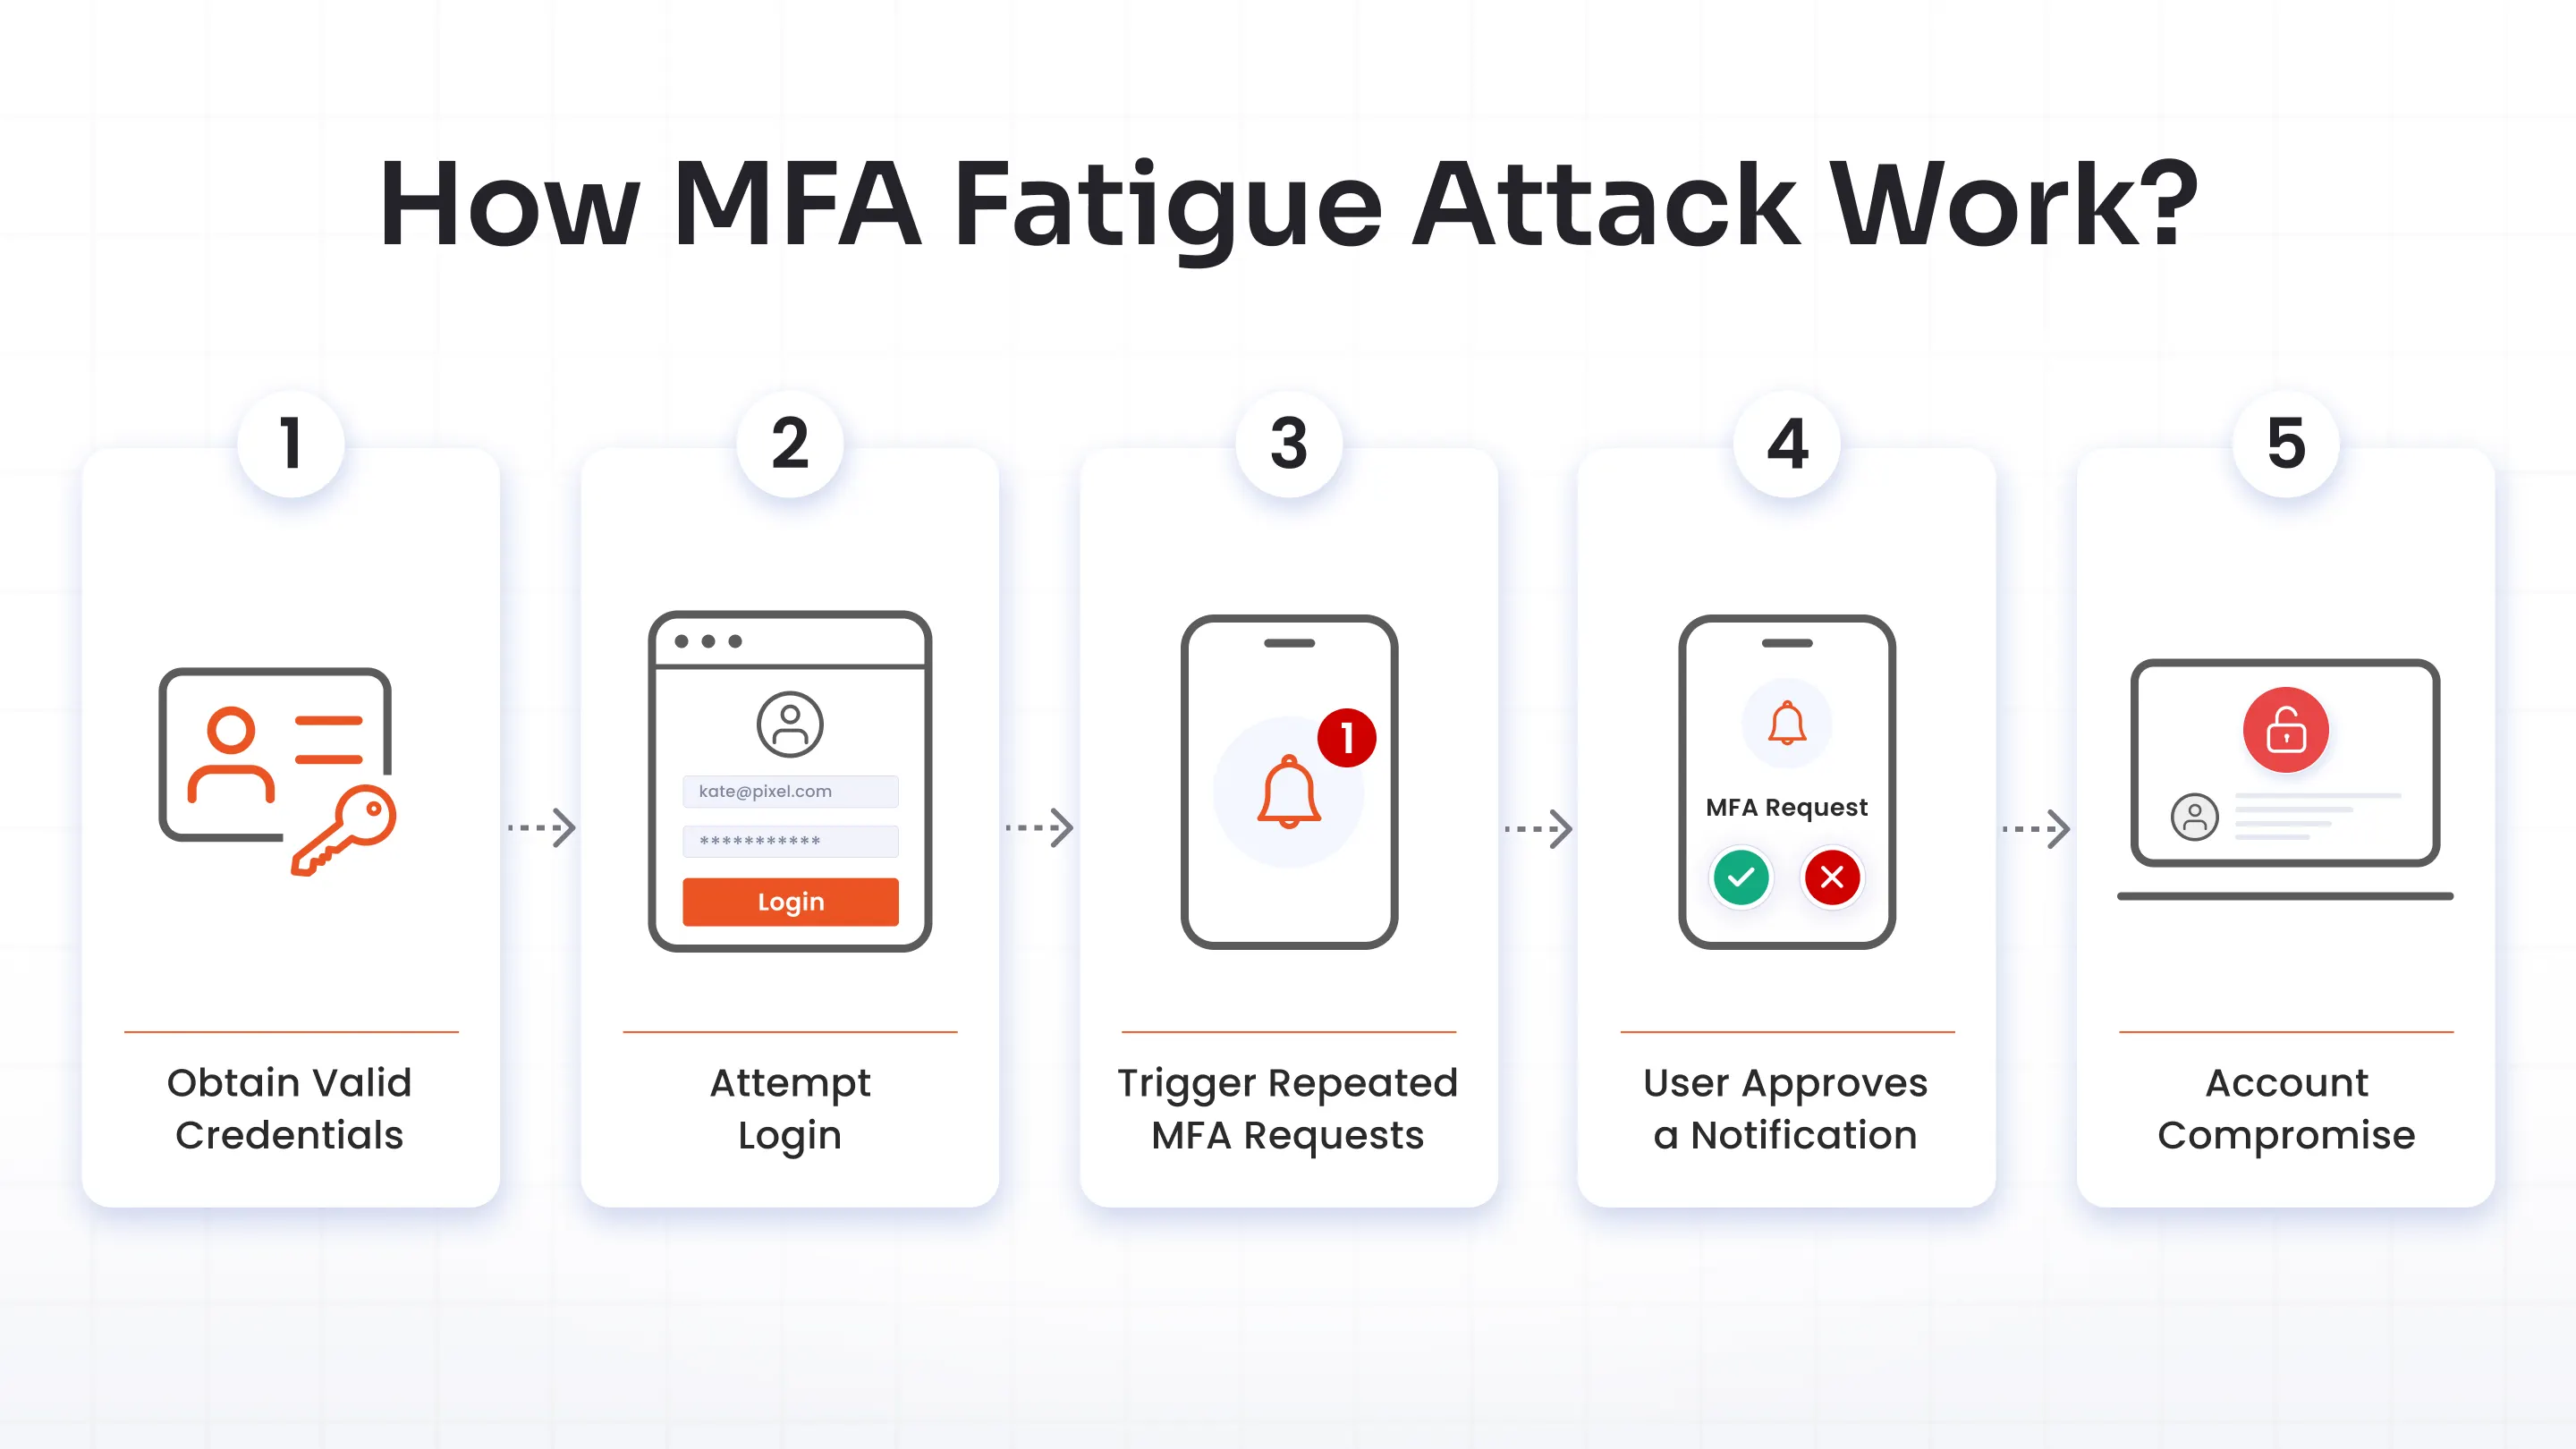
Die Kette der MFA-Ermüdungsattacken folgt einem vorhersehbaren Muster. Fünf Schritte, von Anfang bis Ende.
1. Gültige Ausweispapiere beschaffen
Der Angreifer benötigt zunächst einen funktionierenden Benutzernamen und ein Passwort. Die Quellen sind vielfältig: eine frühere Datenpanne, eine Phishing-E-Mail, Credential Stuffing anhand einer geleakten Passwortliste oder ein direkter Kauf auf einem Darknet-Marktplatz. Dieser Schritt erfordert selten besondere Kenntnisse. Gestohlene Zugangsdaten sind heutzutage weit verbreitet.
2. Anmeldeversuch
Der Angreifer gibt die gestohlenen Zugangsdaten auf der echten Anmeldeseite ein. Das Passwort wird überprüft. Die Zwei-Faktor-Authentifizierung wird aktiviert, und eine Push-Benachrichtigung landet auf dem Smartphone des Opfers.
3. Wiederholte MFA-Anfragen auslösen
Hier findet der eigentliche Angriff statt. Angreifer kombinieren Lautstärke, Zeitpunkt und Social Engineering je nach Ziel unterschiedlich. Manchmal genügt reine Wiederholung; manchmal bewirkt ein einziger gezielter Anruf mehr als hunderte Versuche.
4. Der Nutzer genehmigt eine Benachrichtigung
Einmal tippen. Mehr braucht es nicht. Das Opfer tut es möglicherweise versehentlich, aus Gewohnheit oder weil es der Person am Telefon glaubt.
5. Kontokompromittierung
Der Angreifer ist drin. Von hier aus kann er sein eigenes Gerät für zukünftige Anmeldungen registrieren, sich über SSO in verbundene Systeme einloggen und alles tun, was die Berechtigungen des kompromittierten Kontos erlauben.
Gängige Techniken bei Bombenanschlägen auf das Außenministerium
MFA-Bombing tritt selten als eine einzige saubere Technik auf. Es handelt sich in der Regel um eine Kombination.
1. Adversary-in-the-Middle (AiTM) Phishing
Eine gefälschte Anmeldeseite befindet sich zwischen dem Opfer und dem eigentlichen Dienst und erfasst sowohl das Passwort als auch das Sitzungstoken in Echtzeit. Dadurch wird der sogenannte „Bombing“-Schritt komplett übersprungen. Dies ist einer der Gründe, warum Phishing-resistente MFA-Lösungen wichtiger sind als die Methode allein.
2. SIM-Karten-Tausch, sofern zutreffend
Bei SMS-basierter Zwei-Faktor-Authentifizierung (2FA) veranlasst ein Angreifer einen Mobilfunkanbieter, die Rufnummer des Opfers auf eine neue SIM-Karte zu portieren und Einmalcodes direkt an ein von ihm kontrolliertes Gerät umzuleiten. Bei App-basierter Push-2FA ist dies weniger verbreitet, stellt aber dennoch ein reales Risiko für jedes Konto dar, das noch SMS als Authentifizierungsfaktor nutzt.
3. Credential Stuffing
Angreifer führen Credential-Stuffing-Angriffe durch , indem sie zuvor erbeutete Benutzernamen- und Passwortkombinationen auf der Anmeldeseite eines Ziels testen. Da viele Nutzer Passwörter für mehrere Konten wiederverwenden, liefern erfolgreiche Anmeldungen den Angreifern gültige Konten, die sie anschließend mit MFA-Bombing angreifen können.
4. Push-Benachrichtigungsbombardement
Die klassische Variante. Innerhalb kurzer Zeit werden so viele wiederholte Aufforderungen gesendet, bis das Opfer aus Frustration oder versehentlichem Tippen eine bestätigt.
5. Soziales Engineering
Der Angreifer startet einen Social-Engineering-Angriff , indem er sich per Telefon, SMS oder Chat als IT-Mitarbeiter, Sicherheitsmitarbeiter oder vertrauenswürdiger Lieferant ausgibt und das Opfer dazu bringt, einer weiteren MFA-Abfrage zuzustimmen, um die Benachrichtigungen zu stoppen.
Beispiele aus der Praxis für MFA-Müdigkeitsangriffe
Betrachten wir einige Beispiele dafür, was MFA-Müdigkeitsangriffe in Ihrem Unternehmen anrichten könnten.
Ubers Lapsus$-Fall, 2022
September 2022, Lapsus$. Berichten zufolge wurden die Zugangsdaten des Auftragnehmers wahrscheinlich im Darknet erworben.
- Einstiegspunkt: Die Zugangsdaten des Auftragnehmers stammen aus einem früheren Datenleck. Kein Phishing erforderlich.
- Der Trick: Über eine Stunde lang Push-Benachrichtigungen, dann eine WhatsApp-Nachricht, in der sich jemand als Uber IT ausgibt und um eine Genehmigung bittet, „um das zu beenden“.
- Was ist kaputtgegangen?Keine Ratenbegrenzung, keine Sperrung, keine Benachrichtigung des Sicherheitsteams.
- Ergebnis: Zugriff auf interne Tools, Slack, den HackerOne-Account eines Mitarbeiters und das Rechnungssystem von Uber.
Mitternachts-Schneesturm, 2023
Im Fall „Midnight Blizzard“ nutzten die Angreifer kompromittierte Microsoft 365-Tenants, um Teams-Nachrichten zu versenden, die den Eindruck erweckten, es handele sich um technischen Support. Anschließend versuchten sie, die Empfänger zur Eingabe eines Codes in Microsoft Authenticator zu verleiten.
- Einstiegspunkt: Kompromittierte Microsoft 365-Tenants von Kleinunternehmen, die umbenannt wurden, um wie technische Supportteams auszusehen.
- Der Trick: Eine Teams-Nachricht, in der der Empfänger aufgefordert wird, einen Code in seine Authentifizierungs-App einzugeben, formuliert als routinemäßiges Support-Ticket.
- Was kaputtging: Vertrauen Sie auf ein vertrautes, alltägliches Werkzeug. Keine Unmenge an Hinweisen nötig, nur eine überzeugende Botschaft.
- Ergebnis: Bestätigte Auswirkungen bei weniger als 40 Organisationen, hauptsächlich Regierungsbehörden, IT-Dienstleistern und NGOs.
Apples Fallbeispiel 2024
Der Vorfall vom März 2024 äußerte sich in wiederholten Aufforderungen zum Zurücksetzen des Apple-Passworts, gefolgt von einem gefälschten Anruf des angeblichen „Apple-Supports“, in dem das Opfer aufgefordert wurde, einen Code preiszugeben.
- Einstiegspunkt: Ein Fehler in Apples Passwort-Reset-Ratebegrenzung ermöglicht es einem Angreifer, unbegrenzt viele Passwort-Reset-Anfragen zu senden.
- Der Trick: In einigen Fällen werden über 100 Systemwarnungen ausgegeben, gefolgt von einem gefälschten Anruf, der vorgibt, vom „Apple Support“ zu stammen und in dem das Opfer aufgefordert wird, einen Einmalcode vorzulesen.
- Was kaputtging: Die Begrenzung der Rate des Reset-Ablaufs sowie das Vertrauen des Opfers in die Anrufer-ID spielen dabei eine Rolle.
- Ergebnis: Wer den Quellcode liest, erhält die vollständige Kontoübernahme. Apple hat den zugrundeliegenden Fehler bis Ende des Monats behoben.
Drei verschiedene Ziele, drei verschiedene Vorgehensweisen. Was sie verbindet: Nichts hindert einen Angreifer daran, so lange Aufforderungen zu senden, bis jemand nachgibt.
Wie man MFA-Müdigkeitsangriffe frühzeitig erkennt
Vorbeugen ist besser, als darauf zu hoffen, dass jeder Mitarbeiter unter Druck um 11 Uhr die richtige Entscheidung trifft.
Beginnen Sie mit den Protokollen Ihres Identitätsanbieters.
Ein sprunghafter Anstieg der MFA-Anfragen für ein Konto innerhalb eines kurzen Zeitraums, insbesondere außerhalb der normalen Geschäftszeiten oder von einem ungewohnten Ort aus, ist das deutlichste Frühsignal.
Optimieren Sie Ihr SIEM und kombinieren Sie es mit UEBA.
Die meisten SIEM-Plattformen (Security Information and Event Management) können so eingestellt werden, dass sie dieses Muster direkt erkennen. Die Kombination mit UEBA (User and Entity Behavior Analytics) hilft dabei, eine echte Anomalie von jemandem zu unterscheiden, der einfach nur viel beruflich reist.
Erstellen Sie ein TDIR, das seine Aufgabe schnell erledigt.
Das Protokollieren des Aktivitätsanstiegs ist das eine. Doch erst ein dokumentierter Untersuchungspfad, der im Rahmen der Bedrohungserkennung, -untersuchung und -abwehr (TDIR) eine sofortige Untersuchung ermöglicht, verhindert die Nutzung des Kontos, bevor der Angreifer weiter eindringen kann.
Erkennungsregeln auf MITRE ATT&CK T1621 abbilden
Es bietet Ihrem Team eine einheitliche Methode, dieses Muster gezielt zu benennen, zu verfolgen und darauf abzustimmen, anstatt jede Warnung als einmaliges Rauschen zu behandeln.
Wie man MFA-Müdigkeit und Bombenanschläge auf das Außenministerium verhindern kann
Prävention wirkt hier mehrschichtig. Keine einzelne Maßnahme kann alle Lücken schließen.
Zahlenvergleich
Statt eines einfachen „Genehmigen oder Ablehnen“-Tipps muss der Nutzer einen auf dem Anmeldebildschirm angezeigten Code in seine Authentifizierungs-App eingeben. Dadurch werden Blindklick-Genehmigungen vermieden, da ohne vorherige Bestätigung des eigentlichen Anmeldeversuchs nichts eingegeben werden muss.
Ratenbegrenzung und Sperrungen
Die Anzahl der MFA-Anfragen, die ein Konto innerhalb eines bestimmten Zeitraums erreichen können, sollte begrenzt werden. Nach Erreichen eines Schwellenwerts sollte das Konto gesperrt oder markiert werden. Genau diese Kontrollmaßnahme fehlte Berichten zufolge oder funktionierte zumindest nicht korrekt.
Kontextsensitive, risikobasierte Authentifizierung (RBA)
Nicht jeder Anmeldeversuch verdient die gleiche Prüfung. Die risikobasierte Authentifizierung (RBA) berücksichtigt Signale wie Gerät, Standort und Tageszeit und erhöht die Authentifizierungsanforderungen oder blockiert den Versuch direkt, wenn etwas verdächtig erscheint, anstatt jedes Mal die gleiche Aufforderung anzuzeigen.
FIDO2 und WebAuthn für privilegierte Konten
Besitzbasierte Anmeldeinformationen wie Sicherheitsschlüssel können nicht versehentlich genehmigt werden wie Push-Benachrichtigungen. Die Bereitstellung dieser Informationen zunächst für Administratoren und Personen mit PAM-Rechten (Privileged Access Management) bietet die größte Risikominderung bei minimalem Implementierungsaufwand.
Prinzip der minimalen Berechtigungen und Systemhärtung
Selbst ein erfolgreicher MFA-Müdigkeitsangriff richtet weniger Schaden an, wenn das kompromittierte Konto nur eingeschränkten Zugriff hat. Die Anwendung des Prinzips der minimalen Berechtigungen, die regelmäßige Aktualisierung der Systeme durch Schwachstellenmanagement und die Segmentierung des webbasierten Zugriffs auf sensible Anwendungen reduzieren die tatsächlichen Kosten einer fehlerhaften Autorisierung erheblich.
Reaktionsprotokoll für Mitarbeiter
Geben Sie allen Mitarbeitern eine klare Anweisung: Genehmigen Sie niemals Push-Benachrichtigungen, die Sie nicht angefordert haben. Sollten weiterhin solche Benachrichtigungen eingehen, lehnen Sie diese ab, melden Sie sie umgehend dem Sicherheitsteam und nehmen Sie keine Anrufe entgegen, die das Problem „bestätigen“. Am besten integrieren Sie diese Information in die Einarbeitung und wiederholen sie in Schulungen zur Sensibilisierung für IT-Sicherheit.
Warum Phishing-resistente Authentifizierungsmethoden die Zukunft sind
Push-Benachrichtigungen werden auch weiterhin bestehen, und für die meisten alltäglichen Anmeldungen ist eine gehärtete Version (Nummernabgleich plus Ratenbegrenzung) immer noch angemessen.
Aber für alles Privilegierte sind Phishing-resistente Methoden der Weg, den die Branche einschlägt, und genau darauf weist auch der Zero-Trust-Leitfaden von NIST SP 800-207 hin: explizite Überprüfung jedes Mal, unabhängig vom Netzwerkstandort.
Hier ist ein Überblick über die gängigen Authentifizierungsmethoden hinsichtlich der für einen Käufer tatsächlich relevanten Vor- und Nachteile:
| Methodik | Widersteht Bombardierung des Außenministeriums | Widersteht AiTM-Phishing | Einrichtungsaufwand | Beste Passform |
|---|---|---|---|---|
| SMS OTP | Nein | Nein | Niedrig | Konten und Dateien mit geringem Risiko |
| Grundlegende Push-Funktion (Genehmigung/Ablehnung) | Nein | Nein | Niedrig | Nur Konten mit geringem Risiko |
| Drücken Sie mit Zahlenübereinstimmung | Ja | Nein | Niedrig | Allgemeine Belegschaft |
| Risikobasierte Authentifizierung (RBA) | Teilweise | Teilweise | Medium | Auf anderen Methoden aufbauend |
| FIDO2/WebAuthn-Sicherheitsschlüssel | Ja | Ja | Medium | Administratoren, privilegierter Zugriff, PAM |
| Biometrie (gerätegebunden) | Ja | Ja | Medium | Hochsichere Mitarbeiter-Logins |
FIDO2 und WebAuthn bieten Schutz vor Bombenangriffen und AiTM-Phishing-Attacken. Auch die passwortlose Authentifizierung entwickelt sich in diese Richtung und sollte genauer untersucht werden, wenn Sie Ihre Authentifizierungsstrategie grundlegend überdenken.
Hier muss eine MFA-Lösung mehr leisten, als nur eine Anforderung in einer Angebotsanfrage (RFP) zu erfüllen. Genau deshalb unterstützt die MFA-Lösung von miniOrange standardmäßig Nummernabgleich, risikobasierte Authentifizierung und FIDO2 und lässt sich in Ihre bestehende SSO- und PAM-Konfiguration integrieren, anstatt dass Sie Ihre Identitätsarchitektur komplett neu aufbauen müssen.
Fazit
Die Multi-Faktor-Authentifizierung (MFA) funktioniert weiterhin. Entscheidend ist jedoch die verwendete Version. Einfache Push-Benachrichtigungen ohne Nummernabgleich oder Ratenbegrenzung stellen die Schwachstelle dar, die Angreifer ausnutzen. Für den allgemeinen Gebrauch ist ein Nummernabgleich erforderlich, für privilegierte Konten phishingresistente Methoden wie FIDO2, dazwischenliegende risikobasierte Prüfungen und Mitarbeiter, die wissen, wie sich ein plötzlicher Anstieg der MFA-Anfragen auswirkt.
Wenn Sie darauf hinarbeiten, kann ein einziger Fehler eines müden Mitarbeiters, der versehentlich den falschen Knopf drückt, Kontoübernahmen verhindern, bevor sie überhaupt beginnen. Testen Sie es 30 Tage lang kostenlos und überzeugen Sie sich selbst!
Häufig gestellte Fragen
Warum können Push-Benachrichtigungen riskanter sein als einige andere MFA-Methoden?
Im Gegensatz zu anderen MFA-Methoden benötigen einfache Push-Benachrichtigungen nur einen Fingertipp zur Bestätigung – ohne Codeeingabe und ohne Überprüfung der bereits erhaltenen Bestätigungsaufforderungen. Dadurch wird eine versehentliche oder unter Druck erfolgte Bestätigung leicht möglich.
Warum sind MFA-Fatigue-Angriffe möglich, selbst wenn ein Benutzer ein starkes, einzigartiges Passwort festgelegt hat?
Die MFA-Müdigkeit beruht nicht auf dem Erraten oder Knacken eines Passworts. Der Angreifer verfügt bereits über gültige Zugangsdaten, die er in der Regel anderweitig gestohlen hat, und die MFA ist die letzte Hürde, die ihn noch vom Zugriff auf das Konto trennt.
Worin besteht der Unterschied zwischen MFA-Müdigkeit, MFA-Bombardierung und Push-Bombardierung?
Es handelt sich um ein und denselben Angriff, der unter drei verschiedenen Bezeichnungen bekannt ist. MFA-Müdigkeit beschreibt die Auswirkungen auf das Opfer; MFA-Bombing und Push-Bombing beschreiben die Methode: das Überfluten eines Ziels mit wiederholten Authentifizierungsanfragen.
Wenn ich glaube, dass ich einem MFA-Angriff ausgesetzt bin, was sollte ich als Erstes tun?
Lehnen Sie jede Aufforderung ab, die Sie nicht angefordert haben, nehmen Sie keinen Anruf entgegen, der das Problem "bestätigt", und vertrauen Sie ihm nicht. Melden Sie den Vorfall umgehend Ihrem Sicherheitsteam, damit dieses das Konto sperren und den Fall untersuchen kann.
Können Nummernabgleich und FIDO2 MFA-Müdigkeitsangriffe vollständig verhindern?
Durch Nummernabgleich wird das Risiko des unbemerkten Abhörens beseitigt, und FIDO2 beseitigt es vollständig, da kein Code oder keine Genehmigung abgefangen oder manipuliert werden kann. Beides ersetzt jedoch keine zuverlässige Erkennung und eine entsprechende Ratenbegrenzungsrichtlinie.



Hinterlasse einen Kommentar