

Im Jahr 2026 ist die Bedeutung von Identitätssicherheit so hoch wie nie zuvor, und die Wahl des richtigen Anbieters für Multi-Faktor-Authentifizierung (MFA) kann die Widerstandsfähigkeit Ihres Unternehmens gegenüber modernen Angriffen maßgeblich beeinflussen. Cyberkriminelle umgehen zunehmend schwache oder veraltete Authentifizierungsmethoden durch Phishing, Credential Stuffing und Social Engineering, wodurch statische Passwörter allein praktisch überflüssig werden.
Eine starke Multi-Faktor-Authentifizierung (MFA) reduziert das Risiko von Kontoübernahmen erheblich, schützt den Fernzugriff und unterstützt ein Zero-Trust-Sicherheitsmodell in Cloud-, On-Premise- und Hybridumgebungen. Gleichzeitig fordern Vorschriften und Rahmenwerke wie DSGVO, NIST, PCI DSS und HIPAA robuste Authentifizierungskontrollen mittlerweile als Standard und nicht mehr als zusätzliche Option.
Um diesen Prozess zu vereinfachen, wurden über 30 führende MFA-Plattformen eingehend evaluiert. Dabei lag der Fokus insbesondere auf ihrer Fähigkeit, adaptive MFA zu handhaben, moderne passwortlose Anwendungen zu unterstützen, sich in komplexe Ökosysteme zu integrieren und in realen Umgebungen zu skalieren. Dieser detaillierte Vergleich konzentrierte sich auf praxisrelevante Faktoren, die für Sicherheits- und IT-Teams täglich von Bedeutung sind.
Was zeichnet einen führenden MFA-Anbieter im Jahr 2026 aus?
Intelligente Bedrohungserkennung
Führende MFA-Anbieter im Jahr 2026 nutzen KI-gestützte Bedrohungserkennung, um Nutzerverhalten, Gerätestatus und Kontextrisiken in Echtzeit zu analysieren und Authentifizierungsanforderungen bei verdächtigen Aktivitäten automatisch zu eskalieren. Diese proaktive Verteidigung stoppt fortgeschrittene Phishing- und Credential-Stuffing-Angriffe, bevor sie erfolgreich sind, und gewährleistet so einen robusten Schutz ohne ständiges Eingreifen des Nutzers.
Reibungslose passwortlose Authentifizierung
Führende Lösungen setzen auf passwortlose Methoden wie FIDO2-Passkeys, Biometrie und Hardware-Token und bieten so hochsichere Authentifizierungslösungen , die sich auf Desktop-Computern, Mobilgeräten und IoT-Geräten intuitiv bedienen lassen. Dieser nutzerzentrierte Ansatz steigert die Akzeptanz und entspricht dem globalen Trend weg von Passwörtern.
Weitreichende Ökosystemintegrationen
Die besten Lösungen lassen sich mit den meisten Anwendungen integrieren, darunter SaaS (Salesforce, Office 365), VPNs, Legacy-Systeme und benutzerdefinierte APIs über SAML, OIDC und RADIUS. Diese umfassende Abdeckung beseitigt Datensilos und ermöglicht eine einheitliche Multi-Faktor-Authentifizierung (MFA) in Cloud-, On-Premise- und Hybridumgebungen für Unternehmen jeder Größe.
Transparente und flexible Preisgestaltung
Führende Anbieter veröffentlichen transparente und nachvollziehbare Preise pro Nutzer oder pro Authentifizierung mit minimalen versteckten Zusatzkosten. Dies erleichtert Unternehmen die Planung ihrer Sicherheitsausgaben. Die Preisgestaltung für Multi-Faktor-Authentifizierung (MFA) sollte gestaffelte Tarife, Mengenrabatte und modulare Erweiterungen (wie z. B. erweiterte Risikoanalysen oder passwortlose Optionen) umfassen, damit Unternehmen unterschiedlicher Größe MFA einführen können, ohne für ungenutzte Funktionen zu viel zu bezahlen.
Messbarer Sicherheits- und Geschäfts-ROI
Leistungsstarke MFA-Plattformen bieten einen messbaren ROI durch reduziertes Sicherheitsrisiko, weniger Kontoübernahmen und eine geringere Belastung des Helpdesks durch Passwortzurücksetzungen. Viele Anbieter belegen dies mit Fallstudien und Analyse-Dashboards, die blockierte Angriffe, Authentifizierungserfolgsraten und die Nutzerakzeptanz quantifizieren. So können CISOs Investitionen anhand datengestützter Ergebnisse rechtfertigen.
Einführung in die besten Anbieter von Multi-Faktor-Authentifizierung
- miniOrange: Flexibler MFA-Anbieter mit über 6000 App-Integrationen, adaptiver Authentifizierung und unschlagbarem Preis-Leistungs-Verhältnis für KMUs und Großunternehmen, die eine umfassende Abdeckung ohne Komplexität suchen.
- Microsoft Entra ID: Multi-Faktor-Authentifizierung auf Unternehmensebene, eng integriert in das Microsoft-Ökosystem, bedingter Zugriff und starke passwortlose Optionen für hybride Umgebungen.
- Okta MFA: Cloudbasierte, adaptive MFA mit umfassenden Richtlinienkontrollen und Tausenden von vorkonfigurierten Integrationen für komplexe SaaS-Umgebungen.
- Cisco Duo: Benutzerfreundliche, Push-basierte Multi-Faktor-Authentifizierung mit Gerätezustandsprüfungen und robusten Zero-Trust-Zugriffskontrollen für heterogene Geräteflotten.
- Google Workspace MFA: Integrierte Multi-Faktor-Authentifizierung und Passkeys für Organisationen, die auf Google-Dienste setzen, vereinen Einfachheit mit hoher Sicherheit.
- Ping-Identität: föderationsorientiert IAM und eine MFA-Plattform, die sich ideal für große Unternehmen eignet, die fortschrittliches SSO und flexible Hybridbereitstellungen benötigen.
- RSA SecurID: Eine etablierte, tokenbasierte und moderne MFA-Plattform, der von stark regulierten Branchen mit hohen Sicherheitsanforderungen vertraut wird.
- Thales SafeNet: Hardwarebasierte MFA- und Token-Lösungen kombiniert mit Cloud-Diensten für Organisationen mit hohen Anforderungen an die Authentifizierungssicherheit.
- IBM Security Verify: Klubportal CMS IAM Suite mit integrierter adaptiver MFA für Unternehmen, die in das IBM-Sicherheitsökosystem investiert haben.
- ManageEngine ADSelfService Plus: AD-zentriertes MFA- und Self-Service-Passworttool, speziell entwickelt für Windows- und VPN-intensive Infrastrukturen.
- SecureAuth: Kontextsensitive und adaptive MFA, optimiert für komplexe, hybride und von Legacy-Systemen geprägte Umgebungen.
- Silverfort: Agentenlose, universelle MFA erweitert den Schutz auf Legacy-Systeme, OT und CLI mit risikoadaptiven Echtzeitrichtlinien in hybriden Umgebungen.
| Provider | Am besten geeignet, | Kostenlose / Testoption |
|---|---|---|
| miniOrange | Flexible, kostengünstige Multi-Faktor-Authentifizierung für über 6000 Apps für KMU und Großunternehmen | 30-Tage kostenlose Testversion |
| Microsoft Entra-ID | Microsoft 365- und Azure-zentrierte Unternehmen | 30-Tage-Trial |
| Okta MFA | Komplexe SaaS- und Multi-Cloud-Umgebungen | 30-Tage-Trial |
| Cisco Duo | Schnelle, benutzerfreundliche MFA-Einführung in heterogenen Geräteflotten | Kostenlose Version + Testversionen |
| Google Workspace MFA | Organisationen, die Google-Dienste als Standard verwenden | Inklusive + Test-Upgrades |
| Ping-Identität | Große Unternehmen, die fortschrittliche SSO- und Föderationsfunktionen benötigen | Testversion/Demo auf Anfrage |
| RSA Secure ID | Stark regulierte und auf Compliance ausgerichtete Branchen | Proof of Concept / Testlauf über den Vertrieb |
| Thales SafeNet | Hochsichere Hardware-Token- und Cloud-MFA-Implementierungen | Testversion für Cloud-Dienste |
| IBM Sicherheitsüberprüfung | Unternehmen investierten in IBMs umfassenderes Sicherheitsökosystem. | 30-Tage-Trial |
| ManageEngine ADSelfService Plus | Windows- und AD-intensive Infrastrukturen | Kostenlose Version + Testversionen |
| SecureAuth | Komplexe hybride und veraltete Umgebungen | Testversion/Demo auf Anfrage |
| Silberfort | Agentenlose universelle MFA für Legacy-, OT- und CLI-Systeme | Testversion/Demo auf Anfrage |
Die 12 besten MFA-Anbieter im Jahr 2026: Eine detaillierte Bewertung
1. miniOrange MFA
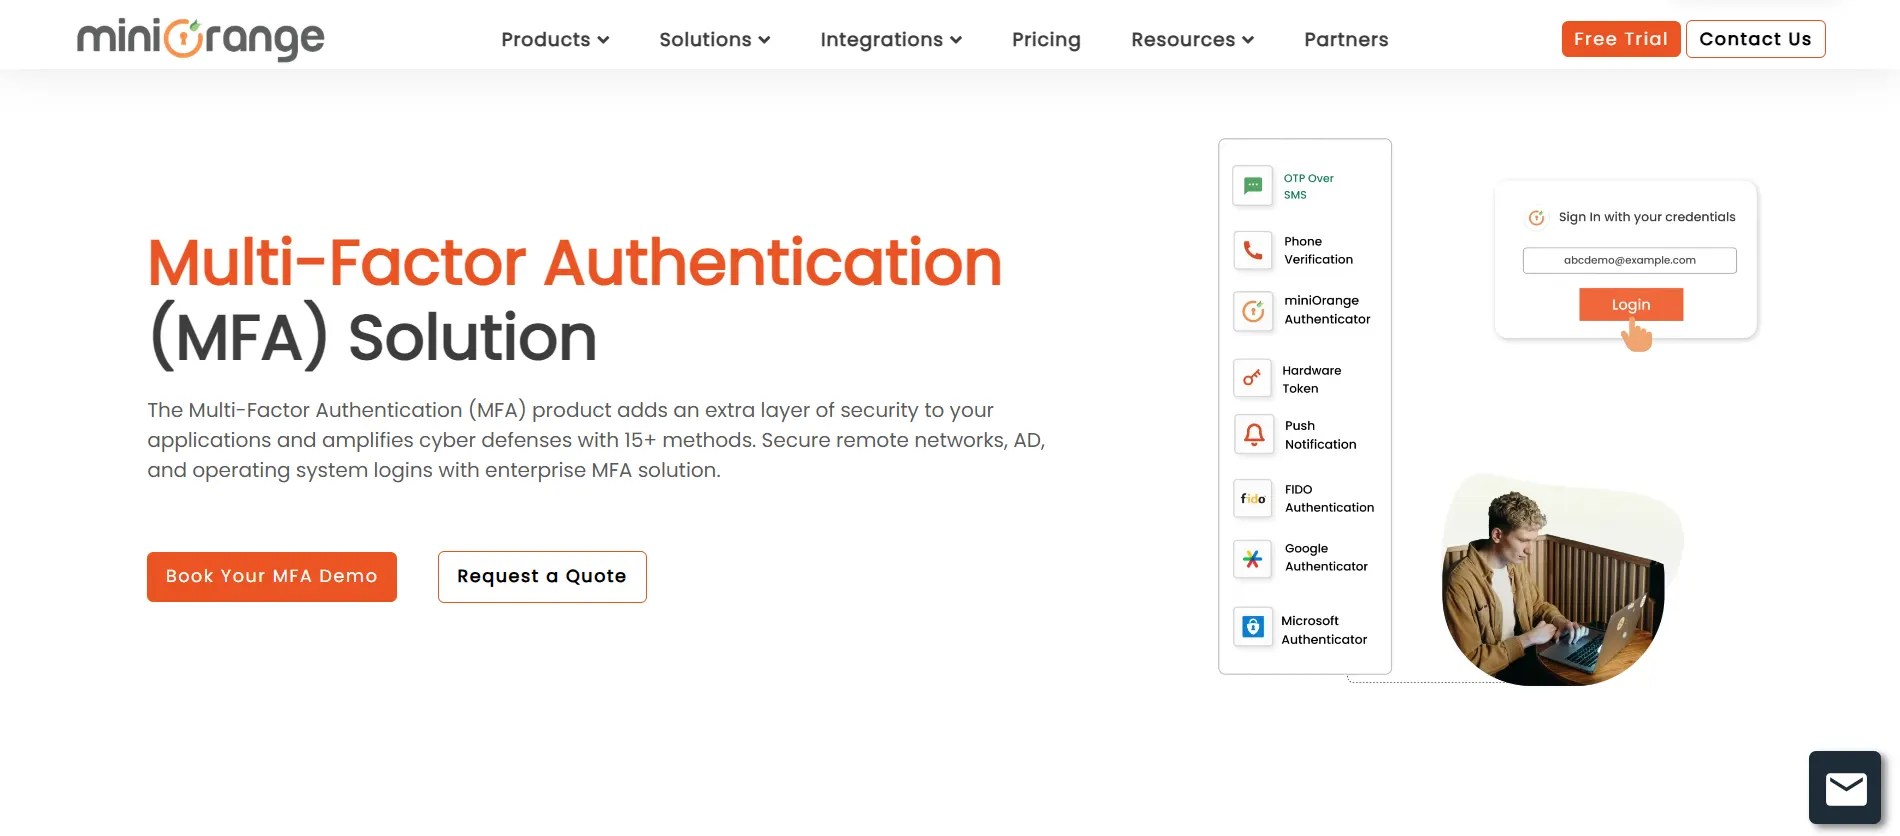
miniOrange zeichnet sich als führende Multi-Faktor-Authentifizierungssoftware aus und ist die erste Wahl für Unternehmen, die eine einheitliche MFA-Plattform zur Absicherung aller Ebenen ihrer IT-Infrastruktur – von Mitarbeitern bis hin zu Kunden – benötigen. Die Lösung unterstützt Tausende von Integrationen auf verschiedenen Geräten, darunter Mobilgeräte, Desktop-Computer und sogar IoT-Endpunkte, und ist mit gängigen Betriebssystemen wie Windows, macOS und Linux kompatibel. Diese breite Unterstützung erstreckt sich auch auf SaaS-Anwendungen, On-Premise- und Legacy-Systeme, VPNs und geschäftskritische Plattformen. So können Sicherheitsteams auf eine einzige Lösung umsteigen, anstatt mehrere voneinander unabhängige Tools zu verwalten.
Die Plattform bietet über 15 Authentifizierungsmethoden , darunter OTP, Push-Benachrichtigungen, Biometrie und FIDO2-basierte passwortlose Optionen. Diese lassen sich mit einer risikobasierten Authentifizierung kombinieren , die Risikosignale wie Gerätestatus, Standort und Verhalten auswertet. So wird Phishing-resistente Sicherheit bei gleichzeitig geringer Benutzerfreundlichkeit gewährleistet. Unternehmen erhalten eine Phishing-resistente MFA-Lösung , die flexible, mehrstufige Authentifizierungsprozesse basierend auf unterschiedlichen Sicherheitsstufen, Compliance-Anforderungen und Benutzerprofilen ermöglicht.
Hauptfunktionen
- Mehr als 6000 App-Integrationen für SaaS, Legacy-Systeme, VPNs, Shopify und benutzerdefinierte APIs
- Mehr als 15 Authentifizierungsmethoden: OTP, Push-Benachrichtigungen, Biometrie, FIDO2-passwortlose Authentifizierung, Hardware-Token
- Adaptive MFA analysiert Signale (Gerät, Standort, Zeit, IP-Reputation), um risikoreiche Zugriffe zu reduzieren.
- Unterstützung mehrerer Betriebssysteme (Windows/macOS/Linux-Desktop-Anmeldungen) und IoT-Endpunktschutz
- Weltweiter Support rund um die Uhr mit kostenlosen Migrationen und dedizierten Onboarding-Spezialisten
miniOrange MFA Vorteile
- Die unübertroffene Bandbreite macht den Einsatz mehrerer MFA-Tools überflüssig.
- Intelligente Richtlinien bringen Sicherheit und Benutzererfahrung nahtlos in Einklang.
- Kosteneffiziente Skalierung vom KMU zum Großunternehmen mit flexibler Lizenzierung
miniOrange MFA Cons
- Die Ersteinrichtung erfordert eine Planung zur optimalen Anpassung der Richtlinien.
- Möglicherweise ist Hilfe bei der Ersteinrichtung erforderlich
Preis
- 30-tägige kostenlose Testversion mit vollem Funktionsumfang
- Die Preise beginnen bei 2 US-Dollar pro Nutzer und Monat.
- Individuelle Angebote je nach Anwendungsfall erhältlich
miniOrange Bewertungen und Rezensionen:
- G2: 4.6
2. Microsoft Entra ID
Microsoft Entra ID ist eine erstklassige Multi-Faktor-Authentifizierungslösung (MFA) für Unternehmen, die tief in Microsoft 365/Azure integriert ist und bedingten Zugriff unter Berücksichtigung von Benutzerrisiko, Gerätekonformität und Standort bietet. Tausende von SaaS-Anwendungen lassen sich über die App Gallery und hybrides AD Connect für lokale Umgebungen integrieren. Ideal für Microsoft-basierte Unternehmen mit passwortlosem Windows Hello und FIDO2.
Vorteile
- Bietet native Integration mit Microsoft 365, Teams und Azure für eine nahtlose Einführung.
- Nutzt Microsoft Defender für erweiterte Bedrohungsanalysen und Risikorichtlinien.
- Bietet skalierbare hybride AD Connect-Lösungen zur Verbindung von lokalen und Cloud-Umgebungen.
Nachteile
- Die Komplexität der Richtlinienkonfiguration überfordert IT-Teams ohne spezialisierte Expertise im Bereich Identitätsmanagement.
- Für Organisationen außerhalb des Microsoft-Ökosystems mit begrenzten Nicht-Azure-Integrationen schneidet es schlecht ab.
Microsoft-Bewertungen und -Rezensionen:
- G2: 4.7
3. Okta MFA
Okta MFA bietet cloudnative, adaptive Authentifizierung über Workforce Identity Cloud und nutzt ThreatInsight für zahlreiche SaaS-Integrationen, darunter Salesforce. Es unterstützt Okta Verify Push, FIDO2 und Biometrie mit Entwickler-APIs für benutzerdefinierte Workflows. Ideal für Multi-SaaS-Unternehmen, die eine Abhängigkeit von lokalen Lösungen vermeiden möchten.
Vorteile
- Deckt eine Vielzahl von Anwendungen durch einen umfangreichen App-Katalog und ein universelles Verzeichnis ab.
- Bietet entwicklerfreundliche APIs und SDKs für benutzerdefinierte Authentifizierungsabläufe.
- Bietet bewährte Skalierbarkeit für globale Unternehmen mit hohen Verfügbarkeits-SLAs.
Nachteile
- Um auf adaptive und risikobasierte Funktionen zugreifen zu können, sind erhebliche Preisaufschläge erforderlich.
- Erzwingt verpflichtende Jahreszusagen, die kleinere Einsätze verhindern.
Okta-Bewertungen und -Rezensionen:
- G2: 4.5
4. Cisco Duo
Cisco Duo priorisiert Push-basierte Multi-Faktor-Authentifizierung (MFA) mit Gerätezustandsprüfungen auf Betriebssystem-Patches und Verschlüsselung über VPNs, RDP und Cloud-Anwendungen via RADIUS/SAML. Der Zero-Trust-Ansatz ermöglicht eine schnelle Bereitstellung für heterogene Geräte ohne aufwändige Schulungen. IT-Teams schätzen die Einfachheit und die umfassende Transparenz der Endgeräte.
Vorteile
- Ermöglicht blitzschnelle Bereitstellungen, typischerweise in weniger als 30 Minuten für die meisten Umgebungen.
- Verfügt über eine intuitive mobile App, die für außergewöhnlich hohe Nutzerakzeptanzraten sorgt.
- Bietet eine umfassende Überprüfung des Gerätestatus, einschließlich Betriebssystem- und Sicherheitsstatus.
Nachteile
- Für den Zugriff auf erweiterte Analyse- und Berichtsfunktionen sind kostenpflichtige Zusatzmodule erforderlich.
Cisco Duo Bewertungen & Rezensionen:
- G2: 4.5
5. Google Workspace MFA
Google Workspace MFA bietet nativ in Gmail/Drive phishingresistente Abfragen, Sicherheitsschlüssel und Passkeys mit Verwaltung über die Administratorkonsole. Die automatische Blockierung verdächtiger Anmeldungen eignet sich für Google-zentrierte Teams, die einen ressourcenschonenden Schutz ohne separate Implementierungen benötigen.
Vorteile
- Es fallen keine zusätzlichen Lizenzkosten über das bestehende Workspace-Abonnement hinaus an.
- Bietet ein reibungsloses Authentifizierungserlebnis, optimiert für Nutzer des Google-Ökosystems.
- Beinhaltet eine integrierte KI-gestützte Phishing-Erkennung und die Blockierung verdächtiger Anmeldeversuche.
Nachteile
- Ausschließlich beschränkt auf Google-Anwendungen mit minimaler Drittanbieterabdeckung.
- Bietet grundlegende Richtlinienanpassungsmöglichkeiten ohne die für Unternehmen erforderliche Granularität.
Google Workspace Bewertungen & Rezensionen:
- G2: 4.6
6. Ping-Identität
Ping Identity ist spezialisiert auf föderationsintensive Systeme IAM Mit PingOne MFA wird fortschrittliches B2B/B2E-SSO gemäß den Standards SAML, OIDC und WS-Fed für komplexe Hybrid-Implementierungen bereitgestellt. Adaptive Richtlinien nutzen kontextbezogene Risikosignale, um Push-Benachrichtigungen, OTP- oder FIDO2-Abfragen genau zum richtigen Zeitpunkt auszulösen. Unternehmen mit umfangreichen Partnernetzwerken und bestehenden Föderationsanforderungen profitieren von der einzigartigen Fähigkeit der Ping-Plattform, komplexe Identitätsabläufe zu verarbeiten, ohne Kompromisse bei der Einhaltung von Standards oder der Flexibilität bei der Implementierung einzugehen.
Vorteile
- Branchenführend in Bezug auf B2B-Federationsfunktionen für Partner-Ökosysteme.
- Unterstützt flexible Cloud-, Hybrid- und On-Premises-Bereitstellungsmodelle.
- Gewährleistet die Einhaltung höchster Standards gemäß SAML, OIDC und WS-Fed.
Nachteile
- Stellt eine steile Lernkurve dar, die spezielle administrative Fachkenntnisse erfordert.
- Erweist sich als überteuert und zu ressourcenintensiv für Organisationen, die nur eine grundlegende Multi-Faktor-Authentifizierung (MFA) benötigen.
Ping Identity Bewertungen & Rezensionen:
- G2: 4.4
7. RSA SecurID
RSA SecurID vereint jahrzehntelange Erfahrung in der tokenbasierten Authentifizierung mit modernen Cloud-MFA-Funktionen und sichert VPNs, VDI und kritische Anwendungen im Finanz- und Regierungssektor, die FIPS-konforme Sicherheitsanforderungen erfüllen müssen. Hardware- und Software-Token lassen sich nahtlos in Push-Benachrichtigungen und Biometrie integrieren und liefern umfassende, revisionssichere Berichte, die für die Einhaltung strenger regulatorischer Vorgaben und sicherheitskritische Zugriffskontrollszenarien unerlässlich sind.
Vorteile
- Erwirbt sich in stark regulierten Finanz- und Regierungssektoren bewährtes Vertrauen.
- Unterhält ein robustes Ökosystem, das diverse Hardware- und Software-Token unterstützt.
- Bietet umfassende Standards für Compliance-Berichterstattung und -Dokumentation.
Nachteile
- Schafft einen Aufwand für die physische Tokenverteilung und das Logistikmanagement.
- Im Vergleich zu Cloud-nativen Wettbewerbern hinkt dieser in puncto Innovationsgeschwindigkeit und Bereitstellungsagilität hinterher.
RSA SecurID Bewertungen & Rezensionen:
- G2: 4.4
8. Thales SafeNet
Thales SafeNet verankert die Multi-Faktor-Authentifizierung (MFA) in Hardware-Sicherheitsmodulen und FIPS 140-2-zertifizierten Token und bietet so umfassenden Schutz für OT/SCADA-Systeme und kritische Infrastrukturen sowie Cloud-Dienste. Smartcards, USB-Token und mobile Authentifikatoren sichern abgeschottete Umgebungen, in denen kryptografische Sicherheit für Rüstungsunternehmen und Energieversorger, die höchste Sicherheitsstandards priorisieren, von größter Bedeutung ist.
Vorteile
- Bietet eine HSM-gestützte kryptografische Sicherheitsvalidierung auf Unternehmensebene.
- Bietet native Kompatibilität mit OT- und industriellen Steuerungssystemen.
- Bietet langlebige Token-Lebenszyklen zur Unterstützung langfristiger Einsätze.
Nachteile
- Die Hardwarebeschaffungsprozesse verzögern die ersten Markteinführungen erheblich.
- Wirkt im Vergleich zu rein Cloud-nativen MFA-Alternativen weniger agil.
Thales SafeNet Bewertungen & Rezensionen:
- G2: 4.4
9. IBM Security Verify
IBM Security Verify integriert hochentwickelte, adaptive MFA in umfassende IAM Die Funktionen nutzen KI-gestützte Risikoanalysen über Mainframes, Legacy-Systeme, Cloud-Anwendungen und APIs hinweg. OTP-, Biometrie- und FIDO2-Authentifizierungsmethoden werden mit fortschrittlichen Governance-Workflows kombiniert und ermöglichen es Unternehmen im IBM-Ökosystem, ihre Identitätsinfrastruktur ohne aufwändige Komplettumstellungen zu modernisieren.
Vorteile
- Bietet native Integration mit Mainframes und älterer IBM-Infrastruktur.
- Verfügt über eine hochentwickelte, KI-gestützte Risikobewertungs-Engine.
- Bietet eine umfassende Suite für Governance, Analysen und Compliance-Management.
Nachteile
- Führt zu einer starken Abhängigkeit vom bestehenden IBM-Technologie-Stack.
- Erfordert erhebliche Ressourcen für die Implementierung und die laufende Wartung.
IBM Sicherheitsbewertungen und -rezensionen:
- G2: 4.1
10. ManageEngine ADSelfService Plus
ManageEngine ADSelfService Plus bietet eine eng integrierte, AD-zentrierte Multi-Faktor-Authentifizierung (MFA), die speziell für Windows-Anmeldungen, VPN-Zugriffe und RDP-Sitzungen entwickelt wurde. Die integrierte Self-Service-Passwortzurücksetzungsfunktion reduziert die Anzahl der Helpdesk-Tickets erheblich. Windows-orientierte KMU und mittelständische Unternehmen mit traditionellen Infrastrukturen profitieren besonders von der tiefen Active Directory-Kompatibilität und dem sofortigen ROI durch die effizientere Passwortverwaltung.
Vorteile
- Bietet die tiefste Integration mit Active Directory, VPNs und RDP-Umgebungen.
- Bietet durch die Möglichkeit zum Zurücksetzen von Passwörtern im Selbstbedienungsmodus einen sofortigen ROI.
- Bietet äußerst budgetfreundliche Preise für Windows-zentrierte Implementierungen.
Nachteile
- Die Exponate bieten nur eine begrenzte Abdeckung für moderne Cloud- und SaaS-Anwendungsökosysteme.
- Verfügt über eine etwas veraltete Benutzeroberfläche, die administrative Aufgaben verlangsamt.
ManageEngine-Bewertungen und -Rezensionen:
- G2: 4.4
11. SecureAuth
SecureAuth ist spezialisiert auf kontextsensitive, adaptive Multi-Faktor-Authentifizierung (MFA), die Verhaltensbiometrie, IP-Reputation, Geräte-Fingerprinting und Umgebungssignale analysiert, um die Authentifizierungsanforderungen in komplexen Hybridumgebungen dynamisch anzupassen. Die Plattform schützt kundenspezifische Anwendungen, VPN-Gateways, Mainframes und Legacy-Protokolle durch intelligente Proxy-Integration und ist damit ideal für Unternehmen, die ihre komplexen IT-Landschaften modernisieren möchten, ohne die Infrastruktur komplett zu überarbeiten.
Vorteile
- Verfügt über fortschrittliche Verhaltensbiometrie und Multi-Signal-Risikoanalyse.
- Bietet umfassende Unterstützung für ältere Protokolle und Mainframe-Systeme.
- Bietet flexible, individuelle Risikobewertungs- und Richtlinienkonfigurationsoptionen.
Nachteile
- Für eine optimale Umsetzung sind in der Regel professionelle Beratungsleistungen erforderlich.
- Behält einen höheren MFA-Preisschwellenwert im Vergleich zur Basis-MFA-Lösung bei.
SecureAuth Bewertungen & Rezensionen:
- G2: 4.4
12. Silverfort
Silverfort bietet eine vollständig agentenlose, universelle Multi-Faktor-Authentifizierung (MFA) durch Proxy-Schutz über RDP-, SSH-, SMB-Dateifreigaben und OT-Protokolle hinweg, ohne dass Endpunkt- oder Anwendungsänderungen erforderlich sind. Die netzwerkbasierte Bereitstellung ermöglicht risikoadaptive Richtlinien in Echtzeit für Servicekonten, CLI-Zugriffe und Legacy-Systeme, die mit herkömmlicher MFA nicht abgedeckt werden können. Dies macht Silverfort unverzichtbar für hybride Unternehmen, die nicht modernisierbare Infrastruktur neben modernen Anwendungen schützen müssen.
Vorteile
- Ermöglicht eine vollständig agentenlose Bereitstellung, die keine Änderungen an den Endpunkten erfordert.
- Bietet protokollunabhängigen Schutz in verschiedenen Legacy-Umgebungen.
- Bietet Echtzeit-Bedrohungserkennung und -blockierungsfunktionen.
Nachteile
- Beinhaltet komplexe Anforderungen an die Bereitstellung der Netzwerkarchitektur.
- Dient als Ergänzung und nicht als Ersatz für die Anwendungs-MFA.
Silverfort Bewertungen & Rezensionen:
- G2: 4.8
Wie wählt man den richtigen MFA-Anbieter aus?
Sie haben die führenden MFA-Anbieter auf dem Markt untersucht, aber welche Schlüsselfaktoren sollten Ihre endgültige Entscheidung beeinflussen? Unsere Expertin Ayushi Dewani, Leiterin des MFA-Teams, erläutert die wichtigsten Aspekte für die Auswahl der richtigen MFA-Plattform.
„Die Technologie verändert sich rasant und prägt die Arbeitsweise und Zusammenarbeit von Unternehmen grundlegend, dennoch bleiben MFA- und Authentifizierungsstrategien die Basis für die Sicherung von Identitäten und Zugriffen.“
— Ayushi Dewani , MFA-Teamleiter
Schritt 1: Ermitteln Sie Ihre Bedürfnisse
Erfassen Sie Anwendungen, Benutzertypen und Compliance in hybriden, Cloud- und Legacy-Umgebungen. KMU legen Wert auf Kosten und Einfachheit, während Großunternehmen Föderation, adaptive Richtlinien und IoT-Abdeckung benötigen. Dokumentieren Sie VPN-, Desktop- und SaaS-Lücken, Benutzerzahlen und Bereitstellungspräferenzen und gleichen Sie Ihr Risikoprofil mit dem Integrationsumfang und den Funktionen der einzelnen Anbieter ab.
Schritt 2: Machbarkeitsstudien testen
Setzen Sie zwei bis drei ausgewählte Anbieter in parallelen Proof-of-Concept-Tests über zwei bis vier Wochen für VPN, SSO und Desktop-Logins ein. Messen Sie die Bereitstellungszeit, die Nutzerakzeptanz, Fehlalarme und den IT-Aufwand. Priorisieren Sie Lösungen, die einen reibungslosen Tagesbetrieb, minimale Störungen und hohe Sicherheit gewährleisten, ohne übermäßig viele Helpdesk-Tickets zu generieren.
Schritt 3: Überprüfung der Konformitätszertifizierungen
Prüfen Sie die Einhaltung von DSGVO, PCI-DSS, HIPAA und branchenspezifischen Vorschriften. Fordern Sie SOC 2 Typ II, ISO 27001 und aktuelle Zusammenfassungen von Penetrationstests sowie detaillierte Audit-Protokollierungsfunktionen an. Schließen Sie Anbieter aus, die keine klaren und aktuellen Zusicherungen Dritter hinsichtlich ihrer Sicherheitslage und ihrer regulatorischen Bereitschaft vorlegen können.
Schritt 4: Vergleichen Sie die Gesamtbetriebskosten
Berechnen Sie die Gesamtbetriebskosten über drei Jahre, einschließlich Lizenzen, Support, Implementierung, Migrationen und Schulungen. Berücksichtigen Sie Mindestnutzerzahlen, Zusatzleistungen für adaptive Authentifizierung sowie mögliche Gebühren für Mehrnutzung oder Skalierung. Setzen Sie auf transparente Preise pro Nutzer und einen nachweisbaren ROI durch weniger Sicherheitsvorfälle, weniger Kontoübernahmen und ein geringeres Supportaufkommen im Zusammenhang mit Passwörtern.
Schritt 5: Priorisierung der Supportqualität
Bewerten Sie während der Proof-of-Concept-Phase die Reaktionsfähigkeit des Supports, die Unterstützung beim Onboarding und die Migrationshilfe. Bevorzugen Sie Anbieter mit 24/7-Support, klaren SLAs, kompetenten Technikern und proaktivem Erfolgsmanagement. Lesen Sie unabhängige Bewertungen, um Erfahrungsberichte aus der Praxis zu erhalten, und legen Sie Wert auf langfristige Zuverlässigkeit und eine starke Partnerschaft statt auf kurzfristige Rabatte.
MFA-Trends, auf die man 2026 achten sollte
Passwortlose Dominanz
Passwortlose Authentifizierung wird 2026 dominieren, da Unternehmen Passwörter durch FIDO2-Passkeys, Biometrie und Zertifikate ersetzen. Über 70 % streben eine vollständige Implementierung gemäß den NIST-Richtlinien an. Die Browser- und Plattformunterstützung wird immer ausgereifter und bietet Phishing-resistente Sicherheit ohne Benutzereinschränkungen in mobilen, Desktop- und Webumgebungen.
KI-Anomalieerkennung
KI-gestützte Anomalieerkennung wird zum Standard in adaptiven MFA-Lösungen . Maschinelles Lernen überwacht Verhaltensmuster, Gerätesignale und den Netzwerkkontext, um Credential Stuffing und Session Hijacking zu verhindern. Die Modelle erreichen eine Genauigkeit von 99.9 % bei der Unterscheidung zwischen legitimen Zugriffen und komplexen Bedrohungen – ganz ohne manuelle Richtlinienanpassungen.
Einheitlicher IAM Plattformen
Unified Identity and Access Management konsolidiert die Authentifizierung von Mitarbeitern, Kunden und Servicekonten auf einer einzigen Plattform. Einheitliche Zero-Trust-Richtlinien gelten für B2E-, B2B- und B2C-Szenarien, beseitigen Datensilos, reduzieren die Lizenzierung und vereinfachen das Compliance-Reporting für global agierende Unternehmen.
Agentenloser Legacy-Schutz
Agentenlose Multi-Faktor-Authentifizierung (MFA) erweitert den Schutz über Netzwerkproxys auf RDP-, SSH-, SMB- und OT-Protokolle. Legacy-Systeme, Dienstkonten und CLI-Zugriffe erhalten Echtzeit-Risikorichtlinien ohne Endpunktänderungen und schließen so Abdeckungslücken in hybriden Umgebungen mit nicht modernisierbarer Infrastruktur.
Quantenresistente Krypto
Die Vorbereitungen für quantenresistente Kryptographie beschleunigen sich, da Anbieter Post-Quanten-Algorithmen zertifizieren. Pilotprojekte für dezentrale Identitätslösungen gewinnen an Bedeutung für die datenschutzfreundliche Kundenauthentifizierung. Unternehmen priorisieren zukunftssichere Standards, die vor neuen Bedrohungen durch Computertechnologie schützen und gleichzeitig die Abwärtskompatibilität gewährleisten.
Bereit für einen sicheren Start ins Jahr 2026?
Die zwölf führenden MFA-Anbieter zeichnen sich durch ihre spezialisierten Stärken aus, die auf die vielfältigen Bedürfnisse von Unternehmen zugeschnitten sind. miniOrange ist mit über 15 Authentifizierungsmethoden und mehr als 6000 Integrationen für verschiedene Geräte, Betriebssysteme und Anwendungen zu wettbewerbsfähigen Preisen führend. Silverfort überzeugt durch agentenlosen Schutz älterer Systeme, während Microsoft Entra ID den Microsoft-Ökosystem dominiert.
Unternehmen sollten bei der Auswahl von Lösungen adaptive Intelligenz, passwortlose Authentifizierung, umfassende Abdeckung und Kostentransparenz priorisieren. miniOrange bietet vielseitigen Schutz für KMUs und wachsende Großunternehmen mit 24/7-Support und kostenlosen Migrationen.
Häufig gestellte Fragen
Warum sollten Unternehmen der Multi-Faktor-Authentifizierung (MFA) im Jahr 2026 Priorität einräumen?
Die Multi-Faktor-Authentifizierung (MFA) reduziert das Risiko von Kontoübernahmen erheblich, unterstützt Zero-Trust-Strategien und trägt zur Einhaltung von Vorschriften wie DSGVO und PCI DSS bei – und das in einer Zeit, in der Phishing- und Anmeldeinformationsangriffe weltweit und in allen Branchen und Unternehmensgrößen weiter zunehmen.
Welche Faktoren sind bei der Auswahl eines MFA-Anbieters am wichtigsten?
Zu den Schlüsselfaktoren zählen der Integrationsumfang, adaptive und passwortlose Funktionen, Benutzerfreundlichkeit, Compliance-Bereitschaft und die Gesamtbetriebskosten über drei Jahre, zusammen mit zuverlässigem Support und einer bewährten Roadmap für zukünftige Sicherheitsverbesserungen.
Wie funktioniert adaptive MFA?
Die Echtzeitanalyse von IP-Adresse, Gerätetyp, geografischem Standort, Anmeldezeitpunkt und Nutzerverhalten passt die Authentifizierungsstärke dynamisch an und sorgt so für ein ausgewogenes Verhältnis zwischen Sicherheit und minimaler Benutzerfreundlichkeit in allen Zugriffsszenarien.
Kostengünstigste MFA-Lösung für Unternehmen?
Der miniOrange-Tarif beginnt bei 1.50 USD/Nutzer/Monat mit einer 30-tägigen kostenlosen Testphase. Die Preise können je nach Umfang variieren, wobei über 6,000 Integrationen und adaptive Funktionen erhalten bleiben.



Hinterlasse einen Kommentar