

Die Aufrechterhaltung der Benutzerfreundlichkeit und die Einhaltung gesetzlicher Vorschriften sind zwei äußerst mühsame Aufgaben, mit denen Unternehmen weltweit konfrontiert sind. Früher beschränkte sich die Sicherheit auf die lokale Umgebung. Mit dem digitalen Wachstum interagieren Benutzer jedoch zunehmend mit Geräten, Netzwerken und Daten. Dies führte zu vielfältigen Cyberangriffen, darunter Datendiebstahl, Missbrauch personenbezogener Daten und mehr.
Um dem zunehmenden Problem zu begegnen, hat die Europäische Union (EU) die Einhaltung regulatorischer Vorgaben zu einem wichtigen Aspekt der Planungs- und Entwicklungsprozesse von Sicherheitsexperten gemacht. Aktive Sicherheitsmaßnahmen wie die Multi-Faktor-Authentifizierung müssen im Rahmen dieser Vorgaben implementiert werden. miniOrange , Ihr Partner für Sicherheitssoftwarelösungen, vereinfacht die Multi-Faktor-Authentifizierung und die Einhaltung der Vorschriften im Hinblick auf die sich stetig weiterentwickelnden Sicherheitsanforderungen Ihres Unternehmens.
Ziel dieses Blogs ist es, Gesetze und Vorschriften zu vereinfachen und die Bedeutung und Notwendigkeit der MFA-Einhaltung in Europa hervorzuheben.
Grundlegendes zum MFA-Dienst
Die Multi-Faktor-Authentifizierung ist ein mehrstufiges Verfahren zur Überprüfung der Identität eines Nutzers, bei dem zwei unterschiedliche Nachweise oder Authentifizierungsformen angefordert werden. Dies können typischerweise etwas sein, das der Nutzer weiß (wie ein Passwort), etwas, das er besitzt (wie ein Smartphone oder ein Token), und etwas, das ihn auszeichnet (wie ein Fingerabdruck oder Gesichtserkennung).
Die Multi-Faktor-Authentifizierung (MFA) spielt eine entscheidende Rolle für sicheren Fernzugriff , insbesondere für verteilte Teams und hybride Arbeitsmodelle. Sie ist unerlässlich, um Unternehmenswerte vor Phishing, Zugangsdatendiebstahl und Session Hijacking zu schützen.
Moderne Implementierungen setzen zunehmend auf adaptive Multi-Faktor-Authentifizierung (MFA) , die über statische Regeln hinausgeht und Kontextfaktoren wie Benutzerstandort, Gerätezustand, Anmeldeverhalten und Netzwerkrisiko auswertet. Basierend auf dieser Analyse passt das System die Authentifizierungsanforderungen dynamisch an, fordert in risikoreichen Szenarien zusätzliche Überprüfungen an und vereinfacht gleichzeitig den Zugriff für vertrauenswürdige Benutzer.
Lernen Sie die wichtigsten Unterschiede zwischen 2FA und MFA kennen.
Faktoren, die zum wachsenden Bedarf an MFA beitragen
Die Multi-Faktor-Authentifizierung hält langsam Einzug in den Alltag der Nutzer. Von der Anmeldung bei Ihrem Bankkonto bis hin zur Änderung Ihrer E-Commerce-Kontodaten schützt Sie MFA. Sehen wir uns die Aspekte an, die diese Anforderung darstellen.
Einhaltung von Vorschriften
Datenschutzgesetze und -maßnahmen haben seit der COVID-19-Pandemie weltweit stark an Bedeutung gewonnen. Der California Consumer Privacy Act (CCPA), die Datenschutz-Grundverordnung (DSGVO) und weitere Gesetze ermutigen Unternehmen, proaktive Maßnahmen zum Schutz personenbezogener und sensibler Daten zu ergreifen. MFA gewährleistet die Einhaltung von Vorschriften und reduziert das Risiko von Identitätsdiebstahl sowie Strafen bei Nichteinhaltung.
Verhinderung der Kontoübernahme
Im Jahr 2024 nahmen die Account Takeover (ATO)-Angriffe deutlich zu, in vielen Fällen gab es einen Anstieg von 250 %. Die Zahl ist groß genug, damit Unternehmen darüber nachdenken und die notwendigen Schritte unternehmen können, um ATOs zu vermeiden.
Darüber hinaus funktioniert diese Art von Angriff anders als ein Phishing-Angriff. Die Angreifer programmieren einen Computer so, dass er das Passwort des Benutzers aus gängigen Buchstaben, Zahlen, Symbolen und Zeichen knackt, um die richtige Sequenz zu finden. Eine einfache und dennoch zuverlässige Lösung ist der Einsatz von MFA, um 99 % der Angriffe auf Kontokompromittierung in Ihrem Unternehmen zu verhindern.
Remote-Arbeitsumgebungen
Es wird erwartet, dass die Zahl der Remote-Mitarbeiter in Europa um 87 % steigen wird, wodurch Remote-Logins und Homeoffice zur gängigen Praxis werden. Dies wirft jedoch auch Fragen auf, wie Unternehmen die Sicherheit ihrer Mitarbeiter erhöhen und vertrauliche Daten schützen können. Da Unternehmen eine zuverlässige Lösung benötigen, die den Sicherheitsanforderungen entspricht, ist eine umfassende MFA-Lösung unerlässlich.
Einführung von BYOD
Bring Your Own Device (BYOD) ist ein Trend, der sich in Unternehmen immer weiter verbreitet und es Mitarbeitern ermöglicht, ihre privaten Geräte für berufliche Zwecke zu nutzen. Im Bereich des Zugriffsmanagements vereinfacht das miniOrange SSO-Produkt den Prozess, birgt jedoch ein Sicherheitsrisiko, wenn es nicht mit zusätzlichen Schutzmaßnahmen kombiniert wird. Die miniOrange MFA-Software minimiert diese Bedenken durch eine zusätzliche Authentifizierungsebene und reduziert so die Wahrscheinlichkeit unberechtigten Zugriffs im Falle einer Sicherheitslücke.
Verhindern Sie unbefugten Zugriff mit sicheren Push-Benachrichtigungen.
Compliance-Anforderungen rund um MFA in Europa
Die folgenden Konformitäten zielen darauf ab, die Cybersicherheitsresilienz in Organisationen in Europa zu verbessern. Darüber hinaus sichert diese Konformität mit MFA Online-Konten und -Systeme, indem sie mehrere Formen der Verifizierung durch die Benutzer erfordert.
Allgemeine Datenschutzverordnung (GDPR/DSGVO)
Die Einhaltung der DSGVO konzentriert sich primär auf Unternehmen, die in der Europäischen Union (EU) tätig sind oder EU-Bürger betreuen. Laut Gesetz müssen Organisationen personenbezogene Daten mit geeigneten technischen Maßnahmen schützen. Gemäß den Richtlinien der Europäischen Agentur für Cybersicherheit (ENISA) sollten Systeme, die auf personenbezogene Daten zugreifen, durch besondere Sicherheitsmaßnahmen, einschließlich Multi-Faktor-Authentifizierung (MFA), authentifiziert werden.
Zweite EU-Zahlungsdiensterichtlinie (PSD2)
PSD2 wurde 2015 verabschiedet und bis Ende 2020 vollständig umgesetzt. Die EU schreibt vor, dass elektronische Zahlungen von Verbrauchern über 50 € die Multi-Faktor-Authentifizierung (MFA) erfordern. Ein Schlüsselelement dieser Verordnung ist die starke Kundenauthentifizierung (SCA). Sie verlangt, dass die Identität des Nutzers/Käufers durch die Angabe von zwei der drei gängigen Faktoren der Authentifizierungslösung verifiziert wird . Diese Faktoren sind:
- Wissensfaktor (PIN oder Passwort)
- Besitzfaktor (Token oder Gerät)
- Inhärenter Faktor (Fingerabdruck- oder Gesichtserkennung)
Richtlinie 2 über Netz- und Informationssysteme (NIS 2)
Gemäß Artikel 21 von NIS 2 müssen Organisationen, die in kritischen Sektoren arbeiten, die Multi-Faktor-Authentifizierung als zentrale Sicherheitsmaßnahme aktivieren.
Abschnitt 2 (j) legt fest, dass – gegebenenfalls die Verwendung von Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierungslösungen, gesicherter Sprach-, Video- und Textkommunikation sowie gesicherter Notfallkommunikationssysteme innerhalb der Organisation erforderlich ist.
Einfach ausgedrückt ist eine MFA in der EU erforderlich, wo eine fehlende Authentifizierung zu Sicherheitsverletzungen führen kann.
Elektronische Identifikations- und Vertrauensdienste (eIDAS)
eIDAS ist eine EU-Verordnung, die die elektronische Identifizierung, Signaturen und Zertifizierungen regelt. Elektronische Identifizierungsverfahren mit einem hohen Sicherheitsstandard erfordern eine Zwei-Faktor-Authentifizierung . Im Jahr 2024 führte die EU eIDAS 2.0 ein, um die Sicherheit und das Vertrauen der Nutzer in die digitale Kommunikation zu stärken. Europäische Bürger erhalten von anerkannten Organisationen über eine mobile Anwendung eine digitale Geldbörse, die ihre Ausweisdokumente und -daten enthält. Nutzer können sich per Multi-Faktor-Authentifizierung (MFA) authentifizieren, um ihre Identität zu bestätigen.
Warten Sie nicht auf den nächsten Sicherheitsvorfall. Erfahren Sie, wie die Multi-Faktor-Authentifizierung Ihre Sicherheitslage verbessert.
EU-Cybersicherheitsgesetz
Der Cybersecurity Act bildet die Grundlage für künftige Vorschriften und Standards, die MFA-Anforderungen enthalten könnten. Er hat einen Rahmen für die Cybersicherheitszertifizierung von Produkten, Prozessen und Diensten geschaffen. Obwohl der Cybersecurity Act selbst MFA nicht direkt vorschreibt, unterstützt er die Entwicklung von Cybersicherheitssystemen, die MFA-Anforderungen enthalten könnten. Diese Systeme können für bestimmte Sektoren oder Produkttypen entwickelt werden.
Digital Operational Resilienz Gesetz (DORA)
Finanzinstitute in der EU müssen eine starke Authentifizierung, in der Praxis MFA, implementieren, um DORA zu erfüllen. Die Verordnung gilt für ein breites Spektrum an Finanzinstituten, darunter Finanzmarktinfrastrukturen wie Handelsplätze, Versicherungen, Wertpapierfirmen und Zahlungsdienstleister. Laut DORA steht die Einführung von MFA im Einklang mit dem Ziel der Verordnung, die Cybersicherheit zu verbessern.
Branchen mit einem MFA-Mandat
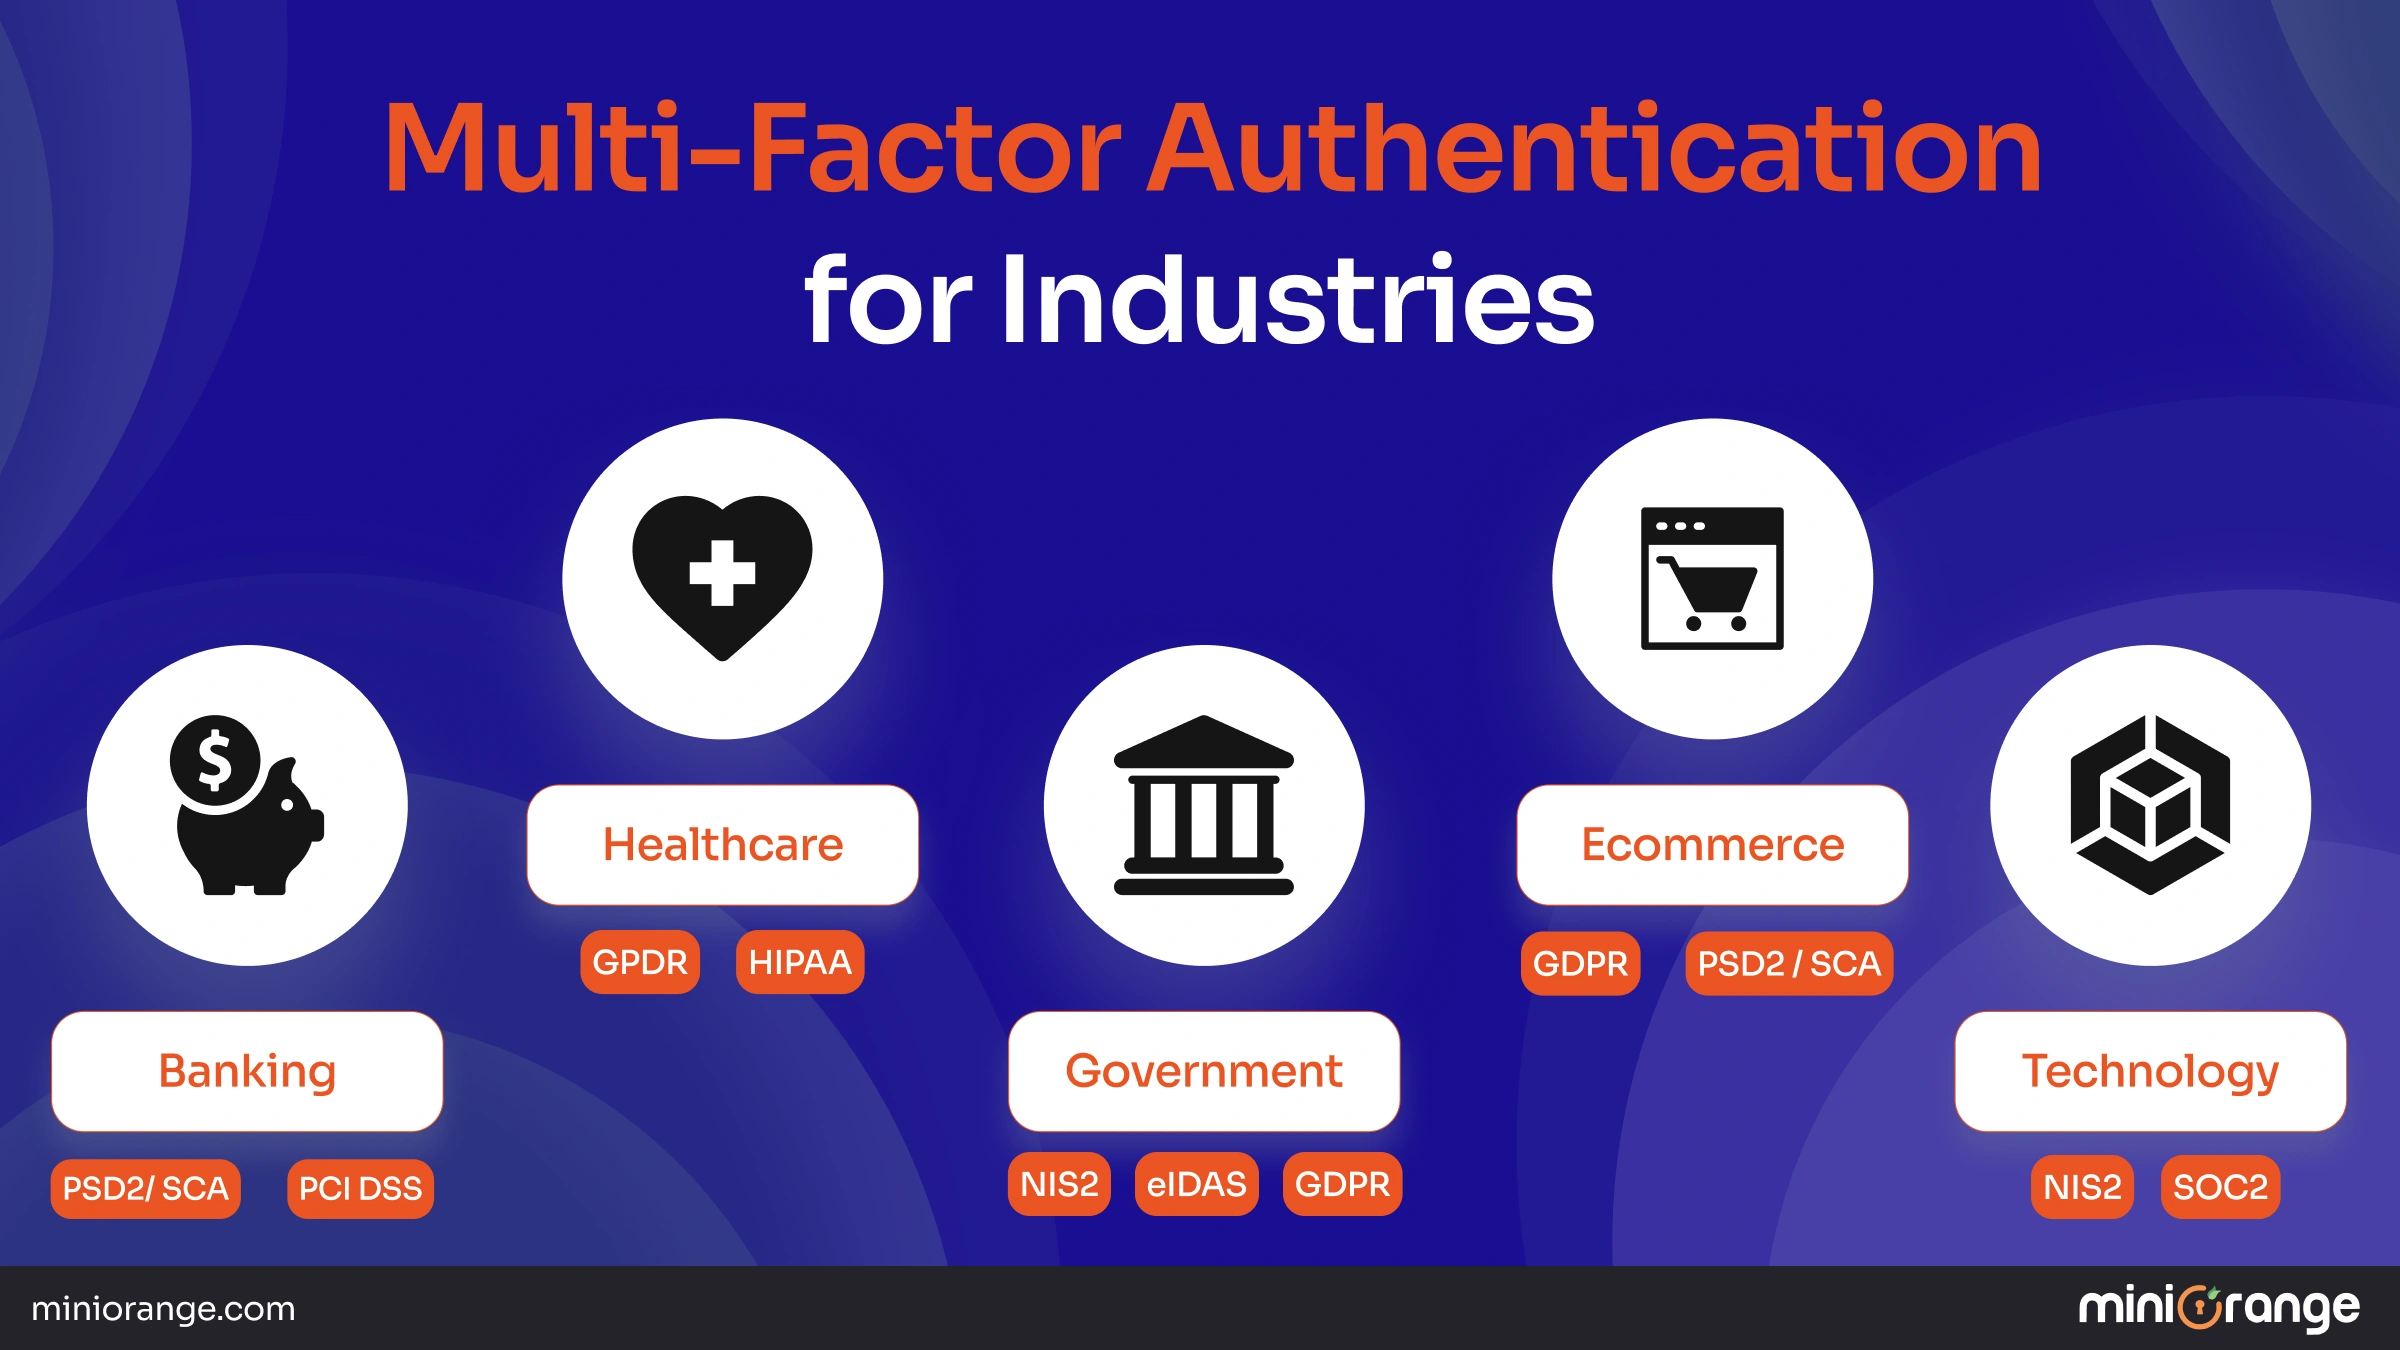
Nachdem Sie nun alle Vorschriften kennen, die die Einhaltung der MFA-Vorschriften in Europa erfordern, wissen Sie, dass bestimmte Branchen diese mehr benötigen als andere. Werfen wir einen Blick darauf:
Banken und Finanzen
Ein mehrstufiges Sicherheitskonzept ist im Bankwesen branchenüblich. Die Multi-Faktor -Authentifizierung (MFA) ist für alle risikoreichen Bankgeschäfte, wie z. B. das Einloggen in Bankkonten oder die Durchführung großer Finanztransaktionen, erforderlich. Die Zahlungsdiensterichtlinie 2 (PSD 2) verpflichtet Banken zur Implementierung einer starken Kundenauthentifizierung (SCA), die die MFA einschließt.
Der Finanzdienstleistungssektor war einer der ersten Anwender von MFA. Darüber hinaus ist MFA für Finanzinstitute durch den Payment Card Industry Data Security Standard (PCI DSS) obligatorisch, um unbefugten Zugriff zu verhindern, der zu Datenverlusten oder finanziellen Verlusten führt.
Gesundheitswesen
Krankenhäuser und Kliniken verfügen über einige der sensibelsten Informationen. Dazu können Patientengeschichten, Versicherungsdaten und mehr gehören, was angemessene digitale Sicherheitsmaßnahmen erfordert. Daher legt die DSGVO in Europa Wert auf einen starken Schutz personenbezogener Daten und Aufzeichnungen. Das bedeutet, dass medizinisches Fachpersonal mehr Aufwand betreiben muss, als nur Passwörter zu verwenden, um die Daten zu schützen.
Die Implementierung von MFA war auch aufgrund der zunehmenden Zahl von Telemedizin- und Online-Portalen erforderlich, auf denen Patienteninformationen und zugehörige Daten bereitgestellt werden. Darüber hinaus entspricht dies nicht nur der DSGVO, sondern schafft bei den Patienten auch das Vertrauen, dass ihre Gesundheitsdaten sicher sind.
Verteidigungs- und Regierungssektor
Regierungs- und Verteidigungsministerien verfügen über hochsensible Daten, von nationalen Sicherheitsinformationen bis hin zu persönlichen Daten der Bürger. Daher wurden zahlreiche Vorschriften wie die DSGVO, NIS 2 und eIDAS erlassen, um die Datenschutzpraktiken zu verbessern. MFA spielte hier eine entscheidende Rolle, da viele Regierungen das Zero Trust Security Model übernommen haben. Die Aktivierung von MFA ist nicht nur ein Schritt zur Einhaltung der DSGVO; es ist auch ein strategischer Schritt zur Wahrung der öffentlichen Sicherheit und zum Schutz wichtiger Daten.
E-Commerce und Einzelhandel
Online-Shopping gehört zu unserem Alltag, ist aber keine Gelegenheit für Betrug und Datendiebstahl. Einzelhändler sind dafür verantwortlich, Zahlungskartendaten zu sichern und aufzubewahren.
MFA ist eine weit verbreitete Lösung im E-Commerce und Einzelhandel, um Nutzern eine sichere Plattform zu bieten, ohne sich allzu viele Sorgen über Sicherheitsverletzungen machen zu müssen. Beim Anmelden am Konto werden zusätzliche Überprüfungen wie Fingerabdruck oder OTP durchgeführt, um die Kontodaten zu schützen. Für Zahlungen ist die PSD2-Konformität erforderlich.
Technologie und Telekommunikation
Technologieunternehmen, die hauptsächlich mit Nutzerdaten und geistigem Eigentum umgehen, müssen die DSGVO-Konformität mit MFA einhalten. Die DSGVO impliziert zwar nicht in allen Fällen MFA, verlangt aber „geeignete technische und organisatorische Maßnahmen“ zum Schutz personenbezogener Daten. Telekommunikationsunternehmen gelten als integraler Bestandteil kritischer Infrastrukturen und unterliegen daher der NIS2-Richtlinie. Diese Richtlinie schreibt die Implementierung von MFA in kritischen Infrastrukturen, einschließlich der Telekommunikationsbranche, vor.
Was zu beachten ist, wenn MFA ein Mandat ist
Da MFA für Unternehmen in Europa keine Option mehr ist , benötigen Sie auch einen Vorsprung beim Beginn des MFA-Implementierungsprozesses.
Schritt 1: Verstehen Sie die Compliance-Anforderung
Beginnen Sie damit, die Anforderungen zu skizzieren und anzugeben, welche Konten oder Systeme über eine MFA verfügen sollen. Sind es geschäftliche E-Mails, Unternehmensanwendungen, bestimmte Software oder das gesamte Netzwerk? Sobald Sie genau festgelegt haben, wo Sie Ihre MFA einrichten möchten oder wo Compliance erforderlich ist, können Sie mit den nächsten Schritten fortfahren.
Schritt 2: Wählen Sie Ihre MFA-Methode
Sobald Sie die Compliance-Anforderungen verstanden haben, wählen Sie die gängigste MFA-Methode für Ihr Unternehmen. Es gibt viele Authentifizierungs-Apps, die umfassende MFA-Lösungen bieten, wie beispielsweise die miniOrange Security Software, die Ihren Anforderungen und Sicherheitsherausforderungen entsprechen. Sie können außerdem zwischen verschiedenen Authentifizierungsmodi wählen: Gesichtserkennung, Fingerabdruck, Iriserkennung und mehr.
Schritt 3: Richten Sie den Prozess ein
Die Einrichtung des Prozesses ist entscheidend. Lesen Sie daher die Anweisungen genau durch. Einer der wichtigsten Schritte bei der Einrichtung von MFA ist die Sicherung Ihrer Wiederherstellungscodes. Diese Codes sind Ihre Lebensader, wenn Sie Ihr Telefon verlieren, das Gerät wechseln oder aus anderen Gründen nicht auf Ihre primäre MFA-Methode zugreifen können. Bewahren Sie diese Wiederherstellungscodes an einem sicheren Ort auf, vorzugsweise in einem Passwort-Manager oder einem physischen Safe.
Schritt 4: Bleib auf dem Laufenden
Wenn MFA neu für Sie ist, wird es eine geringe Lernkurve geben. Darüber hinaus entwickeln sich Technologien und Sicherheitsrichtlinien weiter und schaffen Raum für Compliance. Bleiben Sie über alle Updates oder Änderungen der 2FA-Anforderungen Ihres Unternehmens oder Ihrer Dienstanbieter informiert. Wenn Sie proaktiv und anpassungsfähig sind, stellen Sie sicher, dass Sie immer geschützt sind.
MFA-Lösungen von miniOrange zur Verbesserung der Sicherheit
Die Einhaltung gesetzlicher Vorschriften ist für Unternehmen mit Sitz in Europa unerlässlich. Verstöße können zu unerwünschten Bußgeldern führen. Mit der Multi-Faktor-Authentifizierungslösung von miniOrange erfüllen Sie alle Ihre DSGVO-MFA-Anforderungen und andere Compliance-Anforderungen mit einer zusätzlichen Sicherheitsebene. Unsere MFA-Methode unterstützt:
- SMS & Telefonrückruf
- Authentifizierungs-Apps
- miniOrange-Authentifikator
- E-Mail-Verifizierung
- Hardware-Token
- Sicherheitsprobleme
Mit uns können Sie Ihre Netzwerkgeräte wie VPN-MFA , Firewalls, Router und mehr schützen. Sichern Sie außerdem Ihre Anmeldedaten für Active Directory, Windows-MFA , Linux und Mac.
Fazit
Die Einhaltung regulatorischer Vorgaben in der EU ist komplex; daher müssen CSOs und IT-Manager stets über die neuesten Gesetze, Richtlinien und Vorgaben informiert sein. Diese Vorschriften legen großen Wert auf den Schutz von Nutzerdaten und die Implementierung robuster Sicherheitsmaßnahmen in Unternehmen. Verstöße können zu hohen Geldstrafen und sogar Freiheitsstrafen führen – etwas, das Unternehmen unbedingt vermeiden möchten. Starke Authentifizierung ist ideal, da sie Cybersicherheitsbedrohungen wie Phishing-Angriffe, Kontoübernahmen, Man-in-the-Middle-Angriffe und vieles mehr abwehrt.
Häufig gestellte Fragen
Was ist das MFA in der EU?
In der Europäischen Union bezeichnet MFA (Multi-Faktor-Authentifizierung) eine Sicherheitsanforderung gemäß Vorschriften wie PSD2 und NIS2, die eine starke Kundenauthentifizierung für elektronische Zahlungen und den Zugriff auf sensible Systeme vorschreiben. MFA stellt sicher, dass Nutzer ihre Identität anhand von mindestens zwei unabhängigen Faktoren wie Passwort, Gerät oder Biometrie verifizieren. Dies erschwert den unbefugten Zugriff erheblich.
Was bedeutet DSGVO-Konformität in Europa?
DSGVO-Konformität bedeutet die Einhaltung der Datenschutz-Grundverordnung der EU. Diese regelt, wie Organisationen personenbezogene Daten von Einzelpersonen in der EU erheben, verarbeiten und schützen. Sie erfordert Transparenz, rechtmäßige Datenverarbeitung, Nutzereinwilligung, Datenminimierung und strenge Sicherheitsmaßnahmen. Bei Verstößen drohen Strafen von bis zu 20 Millionen Euro oder 4 % des weltweiten Umsatzes.
Ist MFA für die DSGVO erforderlich?
Obwohl die DSGVO MFA nicht ausdrücklich vorschreibt, verpflichtet sie Unternehmen zur Umsetzung geeigneter technischer und organisatorischer Maßnahmen zum Schutz personenbezogener Daten. MFA ist als eine dieser Maßnahmen weithin anerkannt, insbesondere für Systeme, die sensible Informationen verarbeiten, und wird häufig von EU-Cybersicherheitsorganisationen wie der ENISA empfohlen, um das Risiko von Datenschutzverletzungen zu verringern.
Wer muss die DSGVO einhalten?
Jede Organisation, unabhängig vom Standort, die personenbezogene Daten von Personen in der EU verarbeitet, muss die DSGVO einhalten. Dies gilt sowohl für in der EU ansässige Unternehmen als auch für Unternehmen außerhalb der EU, die EU-Bürgern Waren oder Dienstleistungen anbieten oder deren Online-Verhalten überwachen. Die Einhaltung der DSGVO gilt sowohl für Verantwortliche als auch für Auftragsverarbeiter und deckt ein breites Spektrum an Branchen und Geschäftsbereichen ab.



Hinterlasse einen Kommentar