

Die Mitarbeiter greifen täglich von verschiedenen Standorten aus auf Ihre Anwendungen zu, darunter Privathaushalte, Geschäftsräume und internationale Niederlassungen. Angesichts zunehmender Bedrohungen benötigen Nutzer vor Ort einen verbesserten Sicherheitsansatz. Laut Gartner wird die Anzahl der Arbeitstage im Homeoffice bis 2025 um 70 % steigen . Nutzer, die über ungeschützte Netzwerke und unsichere private Geräte auf lokale Anwendungen zugreifen, sind einem höheren Sicherheitsrisiko ausgesetzt.
Mitarbeiter, die zwischen Homeoffice und Büro pendeln, stellen ein erhebliches Sicherheitsrisiko für ihre Organisationen dar. Sie verbinden sich über private WLAN-Netzwerke und öffentliche Hotspots mit ihren Arbeitsnetzwerken und nutzen dabei ungesicherte, unverschlüsselte Geräte, die keine Software-Updates erhalten. Die Kombination aus einer Angriffsfläche von 76 % für Organisationen und der Nutzung privater Geräte durch 73 % der Remote-Mitarbeiter begünstigt Phishing-Angriffe, Ransomware-Attacken und Datenlecks.
Die direkte Internetverbindung zu lokalen Anwendungen schafft Sicherheitslücken, die Angreifer mit Brute-Force-Attacken, Credential Stuffing und Zero-Day-Exploits ausnutzen. Sicherheitsexperten berichten, dass ungepatchte VPN-Schwachstellen zu einem erhöhten Risiko von Ransomware-Angriffen führen, und äußern häufig Bedenken hinsichtlich möglicher Hintertüren von Drittanbietern. Unternehmen setzen daher mittlerweile auf Zero-Trust-Modelle, da diese Systeme traditionelle VPN-Systeme weitgehend ersetzt haben.
Das miniOrange Access Gateway -System löst Sicherheitsprobleme durch geschützten und effizienten Anwendungszugriff, der sich einfach bedienen lässt. Es fungiert als verschlüsseltes Gateway, das interne Anwendungen vor dem Zugriff aus dem Internet schützt und gleichzeitig eine robuste Authentifizierung sowie ein detailliertes Zugriffsmanagement implementiert. So wird ein sicherer Zugriff für alle Benutzer – Mitarbeiter, Auftragnehmer und Partner – ohne VPN-Verbindung gewährleistet. Der Artikel zeigt, wie miniOrange Access Gateway (MAG) durch seine Integrationsmethoden einen sicheren Zugriff auf bestehende Unternehmensanwendungen ermöglicht.
Was ist miniOrange Access Gateway?
miniOrange Access Gateway bietet lokales Zugriffsmanagement mit nahtloser Integration Ihrer bestehenden Anwendungen. Diese Lösung unterstützt Ihr Unternehmen mit folgenden Vorteilen:
- Einmaliges Anmelden (SSO) für reibungslose Anmeldungen auf allen Plattformen.
- Multi-Faktor-Authentifizierung (MFA) Das stärkt die Kontosicherheit – ohne Ausnahme.
- Zentralisierte Zugriffskontrolle zur Vereinfachung und Sicherung der Benutzerverbindungen.
- Einsatz von Reverse-Proxys für optimierten Schutz, auch für ältere Systeme.
Mit miniOrange Access Gateway erhalten Sie höchste Sicherheit, reibungslose Benutzererlebnisse und die Freiheit zur Skalierung ohne Kompromisse.
Sicherheitsherausforderungen in lokalen Anwendungen
Die Sicherheitsprotokolle älterer, lokal installierter Anwendungen unterstützen keine modernen Authentifizierungsmethoden, einschließlich Multi-Faktor-Authentifizierung (MFA), da sie veraltete Standards verwenden. Unternehmen sind dadurch verschiedenen Sicherheitsbedrohungen ausgesetzt, da ihre veralteten Systeme überholte Authentifizierungsmethoden nutzen, die es Angreifern ermöglichen, Passwörter zu stehlen und zu erraten, während gleichzeitig die Erkennung von Systemverletzungen durch Überwachung und Auditierung erschwert wird.
Das begrenzte Wachstumspotenzial von On-Premises-Anwendungen hindert sie daran, Ihren sich wandelnden Sicherheitsanforderungen gerecht zu werden.
Organisationen haben Schwierigkeiten, ihre regulatorischen Anforderungen zu erfüllen, da ihre lokal installierten Anwendungen spezielle Designs aufweisen, die vertrauliche Daten speichern.
Zahlreiche lokale Anwendungen stehen vor einer großen Herausforderung im Bereich der Benutzerzugriffsrechteverwaltung, da Unternehmen zentralisierte Zugriffskontrollen mit flexiblen Berechtigungssystemen erstellen müssen, um Sicherheitsbedrohungen vorzubeugen.
Die Lösung dieser Sicherheitsprobleme ist unerlässlich. Das miniOrange Access Gateway ermöglicht es Unternehmen, ihre veralteten Systeme durch Aktualisierungen der Authentifizierung und Zugriffskontrolle zu schützen. Dadurch werden einfache Sicherheitsframeworks geschaffen, die effizient skalierbar sind und die Einhaltung gesetzlicher Bestimmungen gewährleisten.
Wie miniOrange Access Gateway Ihre bestehende Sicherheitsinfrastruktur verbessert
Die Sicherheitslösung miniOrange Access Gateway schützt Anwendungen in Cloud-Umgebungen, On-Premise-Standorten und Legacy-Systemen. Sie fungiert als Reverse-Proxy-System und bietet zentralisierte Authentifizierung sowie Zero-Trust-Schutz durch eine codefreie Implementierung.
- Einmaliges Anmelden (SSO): Nutzer müssen sich nur einmal authentifizieren, um über SAML, OAuth und headerbasierte Authentifizierungsmethoden auf ihre autorisierten Anwendungen zuzugreifen. Das System reduziert den Bedarf an Passwortzurücksetzungen um 20 % und steigert gleichzeitig die Mitarbeiterproduktivität im Vergleich zum alten System.
- Multi-Faktor-Authentifizierung (MFA): Das System nutzt adaptive Multi-Faktor-Authentifizierung, die für jeden Anmeldeversuch Einmalpasswörter (OTP), Push-Benachrichtigungen, biometrische Authentifizierung und FIDO2-Token erfordert. Es blockiert Bedrohungen in Echtzeit durch risikobasierte Authentifizierung, selbst wenn Anwendungen keine integrierte Authentifizierung unterstützen.
- Zentralisierte Zugriffskontrolle: Das System bietet Administratoren eine einheitliche Oberfläche zur Erstellung von Zugriffsrichtlinien und unterstützt die Authentifizierung über Active Directory, Google Workspace und LDAP. Es speichert vollständige Sitzungsprotokolle aller Benutzersitzungen und ermöglicht so schnelle Compliance-Prüfungen und Audits.
- Bereitstellung eines Reverse-Proxys: Das Gateway fungiert als Reverse-Proxy und schützt Backend-Anwendungen durch Datenfilterung, wodurch laterale Angriffe von Hackern verhindert werden. Das System arbeitet auch bei hoher Auslastung unterbrechungsfrei.
- Granulare Zugriffsrichtlinien: Das System ermöglicht Administratoren die Erstellung von Zugriffsregeln durch rollenbasierte Zugriffskontrolle, IP-Standortbeschränkungen, Gerätezustandsprüfungen und zeitlich begrenzte Zugriffsberechtigungen gemäß den Unternehmensrichtlinien. Der Authentifizierungsprozess wird sicherer, wenn Benutzer sensible Vorgänge ausführen.
MAG-Integration mit bestehenden lokalen Anwendungen
Die Integration fortschrittlicher Sicherheitsfunktionen in Ihre bestehenden Anwendungen muss kein Problem darstellen, denn miniOrange Access Gateway macht es einfach und reibungslos.
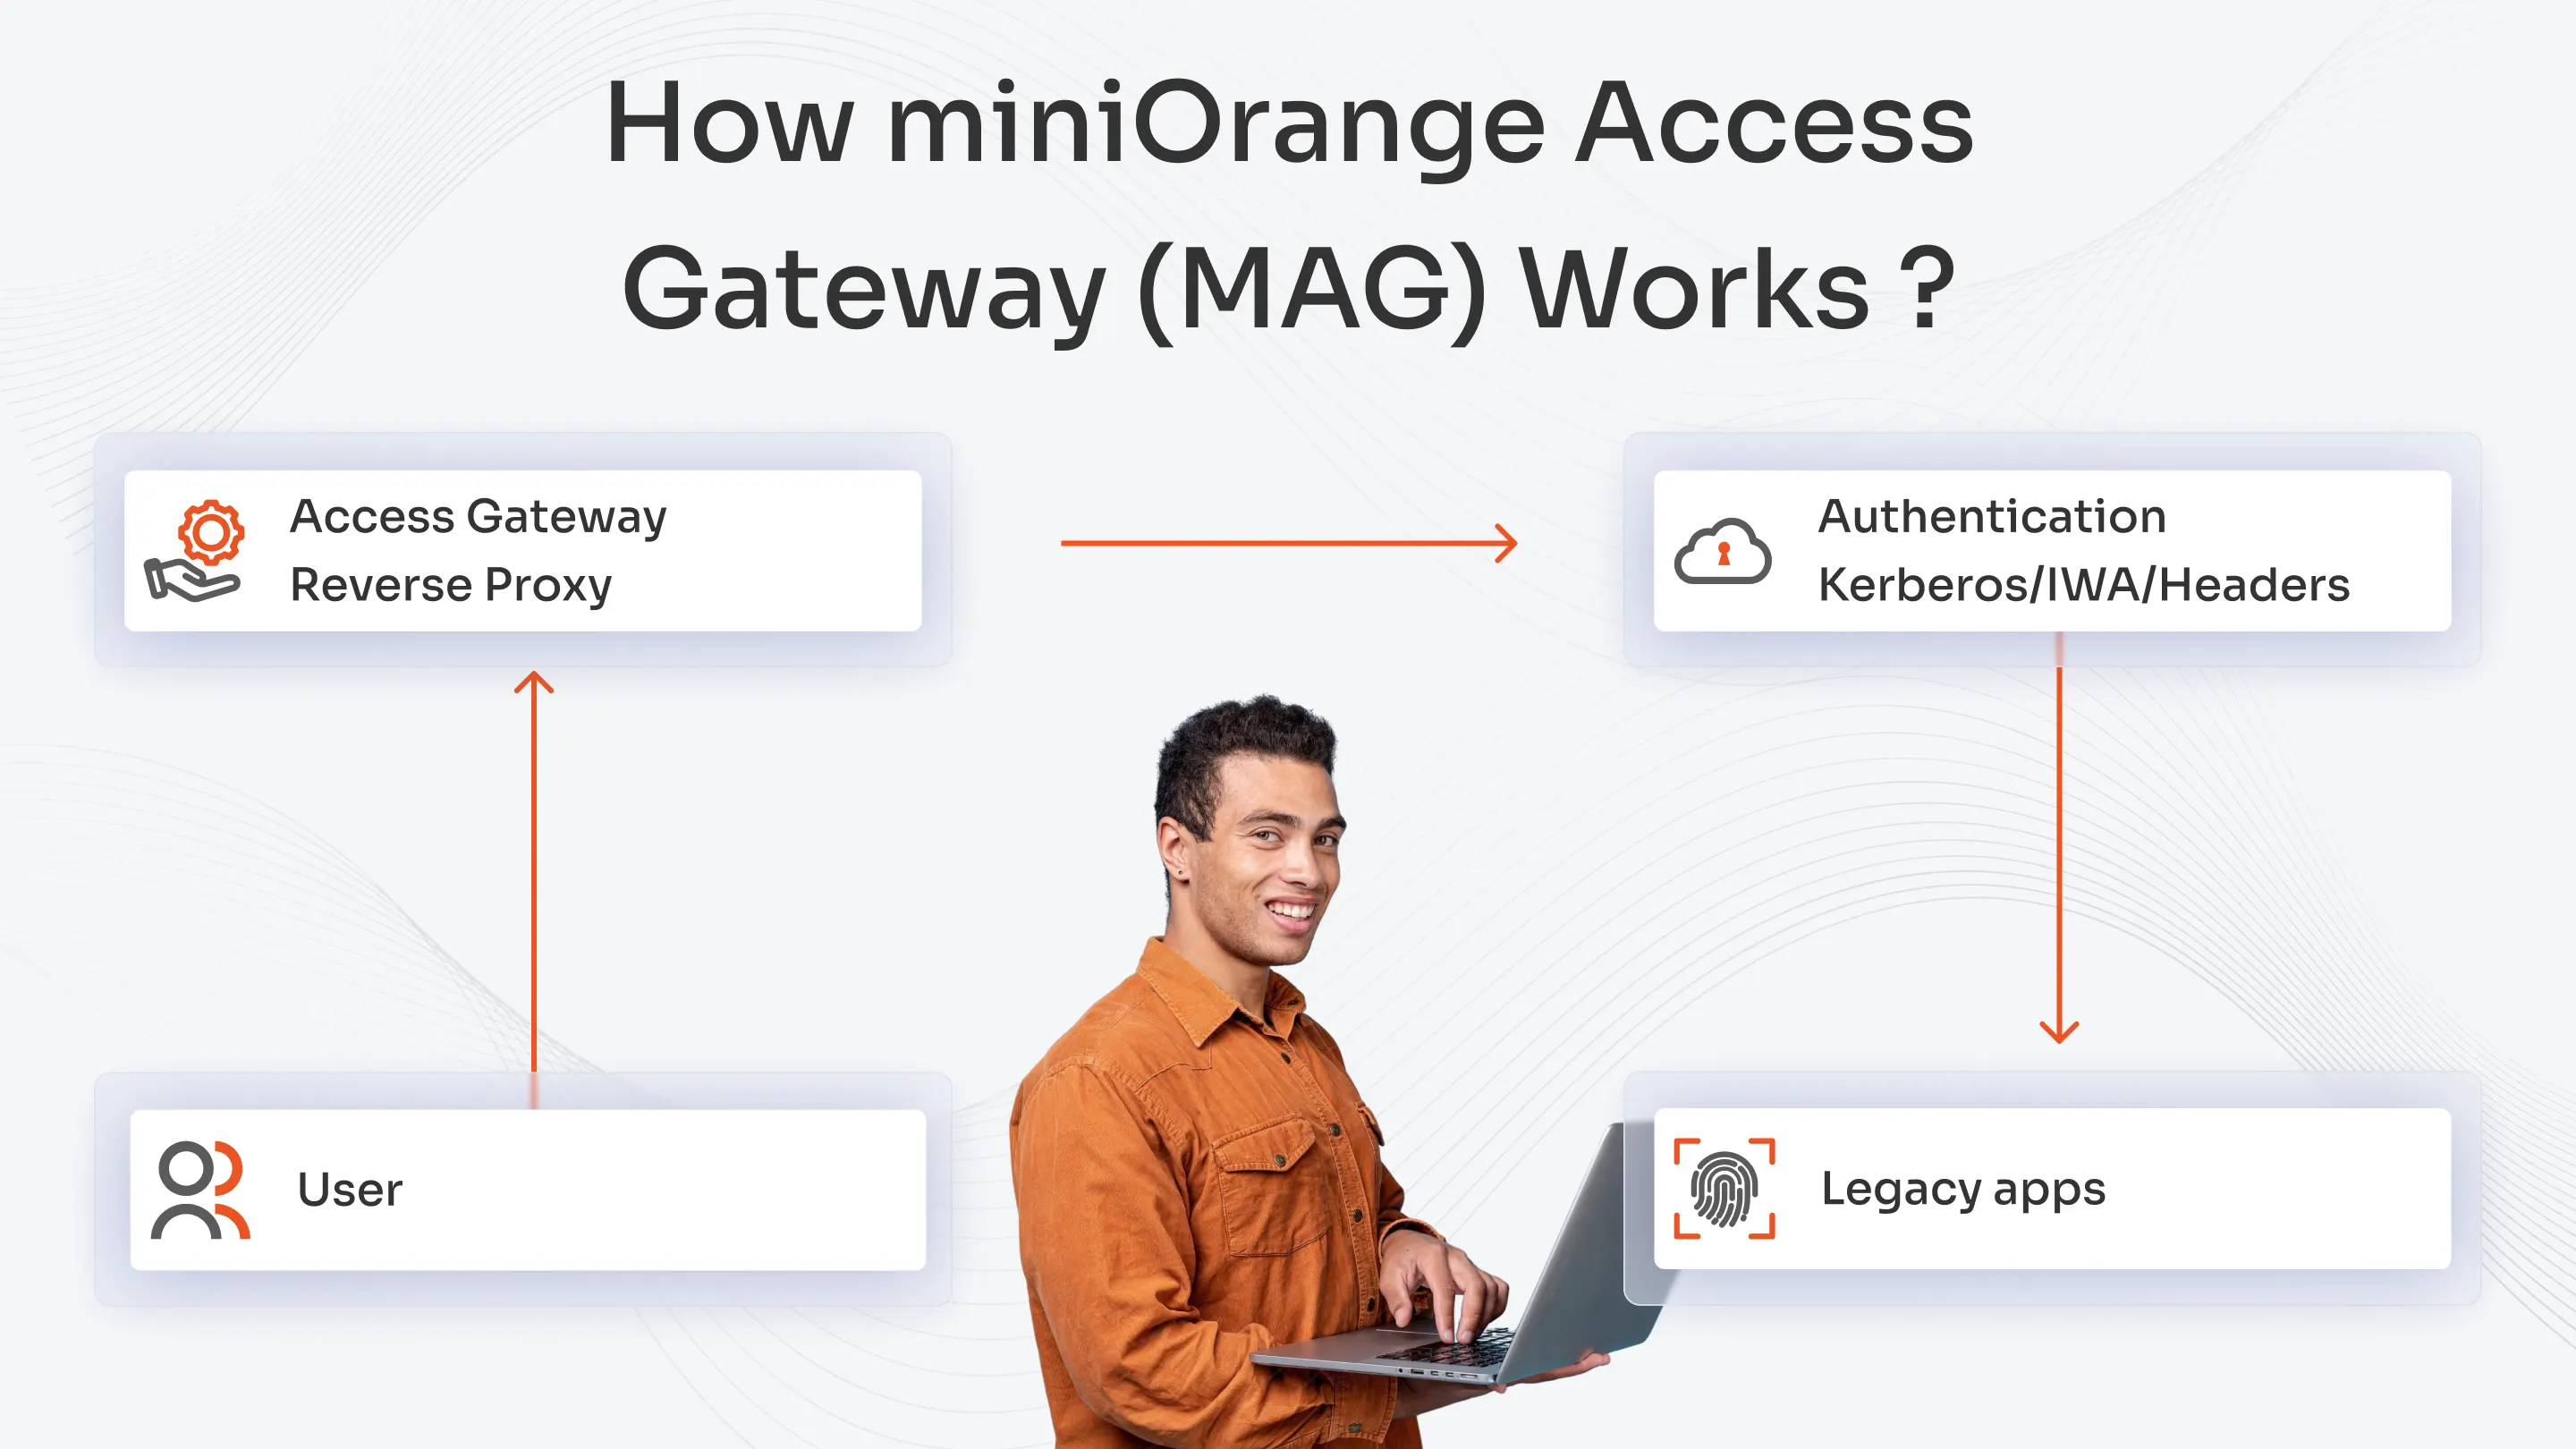
- Nahtlose Integration: miniOrange Access Gateway wird als Reverse-Proxy hinter Ihrer Firewall eingesetzt und verbindet ältere Anwendungen ohne Codeänderungen oder Ausfallzeiten. Es fügt Authentifizierungsheader, Token oder Anmeldeinformationen transparent ein und ermöglicht so die moderne Anbindung älterer Anwendungen. SSO und MFA auf älteren SystemenDie Teams setzen es schnell um, oft innerhalb weniger Tage, und erhalten dabei die Funktionalität und Leistung der App aufrecht.
- Unterstützte Authentifizierungsmethoden:
- Kerberos- und URL-Autorisierung: Das System schützt Windows-Anwendungen und benutzerdefinierte Endpunkte durch Kerberos und URL-Autorisierung, die Active Directory-Tickets zur Authentifizierung verwenden und eine grundlegende URL-Validierung durchführen.
- Integrierte Windows-Authentifizierung (IWA): Das System verwendet Integrierte Windows-Authentifizierung (IWA) um den Domänenzugriff über NTLM- oder Kerberos-Authentifizierung zu ermöglichen, wodurch die Notwendigkeit einer Benutzerauthentifizierung entfällt.
- Headerbasierte Authentifizierung: Das System ermöglicht die headerbasierte Authentifizierung, um Benutzeridentitätsinformationen über HTTP-Header an Anwendungen zu senden, die bestimmte Anmeldeinformationen benötigen.
- Anwendungsfälle: Organisationen schützen Oracle E-Business Suite mit Header-Injection für ERP-Workflows. PeopleSoft und JD Edwards erhält SSO für Personal- und Finanzteams. Siebel CRM und QlikView Analysen lassen sich sicher über IWA oder Kerberos verarbeiten. Diese Integrationen unterstützen hybride Umgebungen und sind skalierbar für PHP, Java oder andere Anwendungs-Stacks.
Durch die Verbindung Ihrer bestehenden Systeme mit den neuesten Sicherheitstechnologien ermöglicht Ihnen miniOrange Access Gateway ein Upgrade der Authentifizierung, ohne dass es zu Unterbrechungen oder Verlangsamungen Ihres Geschäftsbetriebs kommt.
miniOrange Access Gateway – Vorteile jenseits der Sicherheit
Das miniOrange Access Gateway erhöht nicht nur die Sicherheit, sondern optimiert auch Arbeitsabläufe, reduziert den IT-Aufwand, gewährleistet Compliance und skaliert mühelos mit Ihrem Unternehmen. Dank Single Sign-On, automatisierter Richtliniendurchsetzung und nahtloser Bereitstellungsoptionen unterstützt es Benutzer und Administratoren in jeder Umgebung.
- Verbesserte Benutzererfahrung: Nutzer erhalten nach einmaliger Anmeldung per Single Sign-On Zugriff auf mehrere Anwendungen. Das System löst Passwortprobleme und ermöglicht so ein schnelleres und effizienteres Arbeiten. Der Zugriff erfolgt über Webbrowser, da keine zusätzliche Software oder komplizierte Installationen erforderlich sind.
- Reduzierter IT-Overhead: Die Anzahl der Supportanfragen und Fehlerbehebungsanrufe, die IT-Teams bearbeiten müssen, sinkt. Das Gateway-System übernimmt Authentifizierungsfunktionen und die Durchsetzung von Richtlinien durch seinen grundlegenden Betrieb und unterstützt die bestehende Verzeichnisinfrastruktur. Die Teams können sich auf die Strategieentwicklung konzentrieren, da sie keine laufenden Systemwartungsarbeiten mehr durchführen müssen.
- Compliance-Sicherung: Das System bietet detaillierte Protokolle und Funktionen zur Durchsetzung von Richtlinien, die die Anforderungen der DSGVO und der SOC2-Standards erfüllen. Es überwacht alle Systemzugriffsversuche und erstellt prüfbereite Berichte, die von den Nutzern zu Überwachungszwecken verwendet werden können. Gleichzeitig schafft das System Vertrauen bei den Nutzern und schützt Organisationen vor rechtlichen Risiken.
- Skalierbarkeit: Die Lösung gewährleistet eine gleichbleibende Leistungsfähigkeit, auch wenn Unternehmen ihre Nutzerbasis und Anwendungssammlung erweitern. Sie ermöglicht die flexible Bereitstellung des Systems in Cloud-Umgebungen, On-Premises-Standorten und Hybridkonfigurationen. Dank ihrer Hochverfügbarkeit arbeitet das System auch zu Spitzenzeiten unterbrechungsfrei.
miniOrange Access Gateway im Vergleich zu herkömmlichen VPNs
Das miniOrange Access Gateway übertrifft herkömmliche VPNs durch sein Zero-Trust-Sicherheitsmodell , das die Benutzeridentität vor der Zugriffsgewährung überprüft – im Gegensatz zu VPNs, die allen Benutzern innerhalb des Netzwerkperimeters vertrauen. Es bietet zudem ein überlegenes Benutzererlebnis mit browserbasiertem Single Sign-On und Multi-Faktor-Authentifizierung, vollständiger Unterstützung älterer Anwendungen durch Header-basierte Authentifizierung sowie flexibler Bereitstellung in Cloud-, On-Premises- und Hybridumgebungen. Damit ist es eine intelligentere und skalierbarere Zugriffslösung.
- Sicherheitsmodell: Herkömmliche VPNs arbeiten mit einem Netzwerkperimeter-Sicherheitsmodell, das allen Benutzern innerhalb der Netzwerkgrenzen vollen Zugriff gewährt. Das Access Gateway von miniOrange implementiert Zero Trust-Sicherheit durch Authentifizierung der Benutzer und ihrer Geräte mittels Identitätsprüfung vor der Freigabe des Netzwerkzugriffs.
- Benutzererfahrung: VPNs verursachen Leistungsverzögerungen für Benutzer, die auf Ressourcen zugreifen müssen, und erfordern das Herunterladen zusätzlicher Client-Software. Das über Webbrowser verfügbare Access Gateway ermöglicht Benutzern den Zugriff auf Ressourcen. Single Sign-On und Multi-Faktor-Authentifizierung Funktionen, die schnelle und sichere Authentifizierungsmethoden bieten.
- Unterstützung älterer Anwendungen: Standardmäßige Vor-Ort-Anwendungen und spezialisierte Anwendungen, die von physischen Standorten aus betrieben werden, erschweren den Aufbau einer VPN-Verbindung. Das Access Gateway gewährleistet durch sein headerbasiertes Authentifizierungssystem vollständige Anwendungskompatibilität. Reverse-Proxy Funktionalität und zusätzliche flexible Authentifizierungsmethoden.
- Bereitstellungsflexibilität: VPNs funktionieren über etablierte Netzwerkstrukturen, die ihre Ausdehnung über die vordefinierten Grenzen hinaus verhindern. Die Access Gateway-Plattform ermöglicht es Unternehmen, ihre Ressourcen in Cloud-, On-Premise- und Hybridumgebungen zu schützen, ohne ihre bestehenden Systeme zu beeinträchtigen.
Erste Schritte mit MAG für mehr Sicherheit
Die Sicherheitslücke zwischen traditionellen On-Premise-Anwendungen und modernen Authentifizierungsanforderungen wird durch miniOrange Access Gateway (MAG) geschlossen. Die Lösung bietet robusten Zugriffsschutz durch die Kombination starker Authentifizierungsmechanismen mit einheitlichem Single Sign-On und adaptiver Multi-Faktor-Authentifizierung, ohne dass teure Systemaktualisierungen erforderlich sind. MAG vereint Identitäts- und Zugriffsmanagementfunktionen auf einer einzigen Plattform und ermöglicht Unternehmen so eine vereinfachte Compliance und den Schutz ihrer internen Systeme vor modernen Sicherheitsbedrohungen.
Ihr Unternehmen muss sein bestehendes lokales Sicherheitssystem verbessern. Die miniOrange Access Gateway-Lösung ermöglicht Ihrem Unternehmen durch ihre fortschrittlichen Sicherheitsfunktionen umfassenden Schutz und volle Kontrolle.
Häufig gestellte Fragen
Wie erhöht ein Zugriffsgateway die Sicherheit bei der Benutzeranmeldung und -verifizierung?
Ein Zugriffsgateway fungiert als Kontrollinstanz zwischen Benutzern und internen Anwendungen. Es überprüft die Identität, erzwingt die Multi-Faktor-Authentifizierung und wendet Sicherheitsrichtlinien an, bevor der Zugriff gewährt wird. Selbst bei kompromittierten Anmeldeinformationen blockiert es den unbefugten Zugriff und gewährleistet so einen kontrollierten, protokollierten und sicheren Zugriff.
Kann ein Zugriffsgateway sowohl ältere als auch moderne Anwendungen schützen, ohne dass Änderungen an den Anwendungen erforderlich sind?
Ein Zugriffsgateway schützt sowohl ältere als auch moderne Anwendungen, ohne die Anwendung selbst zu verändern. Es fungiert als Vermittler und sichert den Zugriff auf ältere, lokale oder Cloud-basierte Anwendungen, ohne dass Codeänderungen erforderlich sind.
Welche Rolle spielt ein Zugangsgateway bei der Implementierung eines Zero-Trust-Sicherheitsmodells?
Zur Implementierung eines Zero-Trust-Sicherheitsmodells überprüft ein Zugriffsgateway jede Zugriffsanfrage aller Benutzer und Geräte, setzt detaillierte Zugriffsrichtlinien durch und beschränkt den Zugriff auf diejenigen Ressourcen, die zur Minimierung der Angriffsfläche erforderlich sind.
Wie trägt ein Zugangsgateway zur Erfüllung von Compliance- und Audit-Anforderungen bei?
Ein Zugriffsgateway unterstützt zudem die Einhaltung von Vorschriften und die Prüfung von Zugriffsanfragen durch zentrale Protokollierung und detaillierte Berichterstattung darüber, wer wann und wie auf welche Daten zugegriffen hat. Dies hilft Unternehmen, Bestimmungen wie DSGVO, HIPAA und SOC 2 einzuhalten.
Welche Arten von Authentifizierungs- und Zugriffskontrollmethoden unterstützen Zugriffsgateways typischerweise?
Zugangsgateways unterstützen verschiedene Authentifizierungs- und Zugriffskontrollmethoden, darunter Biometrie, Hardware-Token, Einmalpasswörter (OTP) und adaptive risikobasierte Authentifizierung, die die Methoden auf der Grundlage des Benutzerverhaltens und des Kontexts anpasst.



Hinterlasse einen Kommentar